Kunden zahlen, Ladenbesitzer warten auf ihr Geld – doch das ganze Geld landet im Wallet eines Dritten
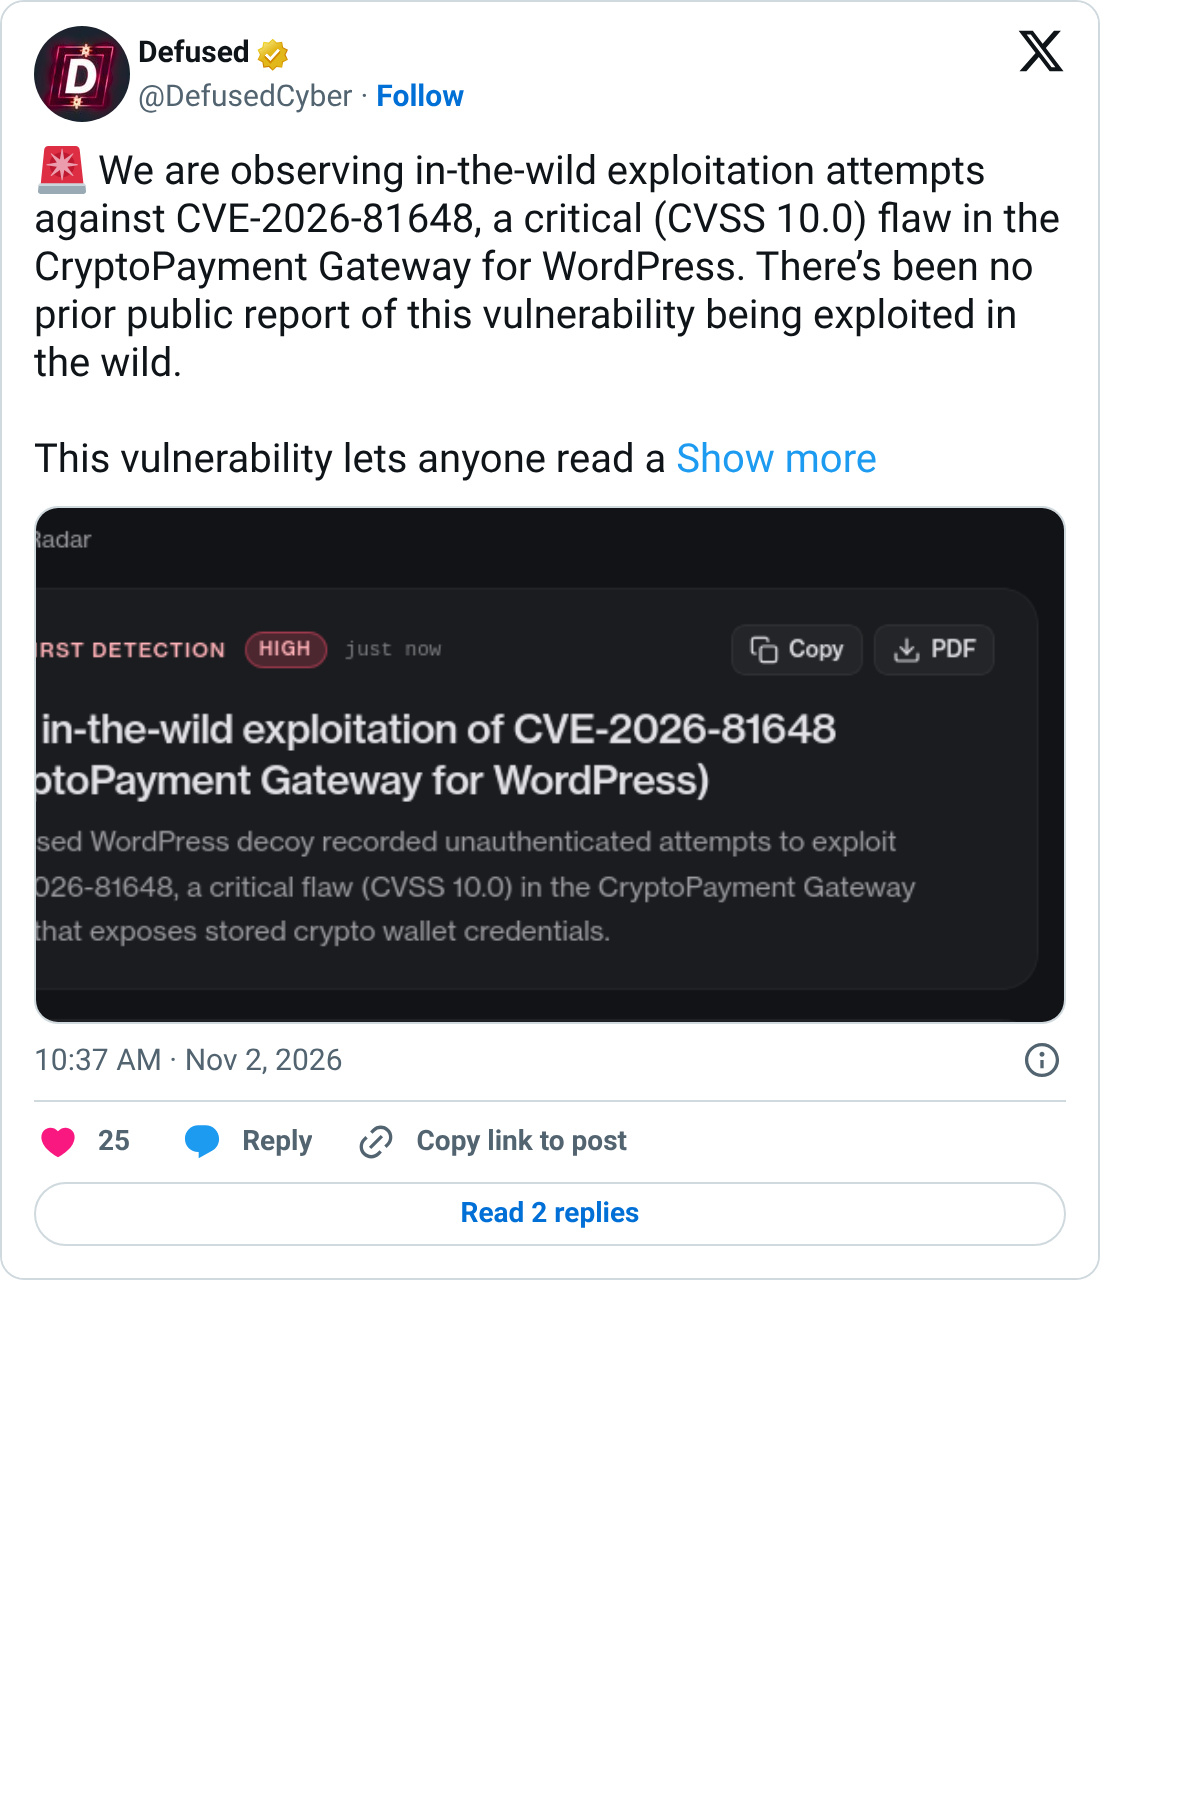
Das Sicherheitsunternehmen Defused hat gestern entdeckt, dass jemand eine kritische Schwachstelle mit der Höchstwertung 10 von 10 in einem WordPress-Plugin für den Empfang von Kryptowährungen namens CryptoPayment Gateway aktiv ausnutzt
Für diese Schwachstelle ist keine Anmeldung erforderlich
Jeder kann die Wallet-Informationen des Shops einsehen und sogar die Empfangsadresse direkt ändern
Kunden zahlen in dem Glauben, das Geld gehe an den Shop – tatsächlich landet es auf der Adresse eines anderen
Bislang gibt es noch keinen Patch
Das Sicherheitsunternehmen Defused hat gestern entdeckt, dass jemand eine kritische Schwachstelle mit der Höchstwertung 10 von 10 in einem WordPress-Plugin für den Empfang von Kryptowährungen namens CryptoPayment Gateway aktiv ausnutzt
Für diese Schwachstelle ist keine Anmeldung erforderlich
Jeder kann die Wallet-Informationen des Shops einsehen und sogar die Empfangsadresse direkt ändern
Kunden zahlen in dem Glauben, das Geld gehe an den Shop – tatsächlich landet es auf der Adresse eines anderen
Bislang gibt es noch keinen Patch