Im Oktober wurden bei neun KI-Entwicklungsplattformen die Umgebungsvariablen abgegriffen. Am ersten November kam eine weitere dazu.
Diesmal traf es Trigger.dev, eine Plattform, auf der man KI-Agenten und Hintergrundaufgaben ausführen kann.
Die Angreifer erbeuteten die Umgebungsvariablen einiger Organisationen.
Darin stehen normalerweise Datenbankpasswörter und API-Schlüssel für verschiedene KI-Modelle.
Einige Nutzer erhielten zuerst eine Benachrichtigungs-E-Mail und fragten auf X, ob sie gehackt worden seien.
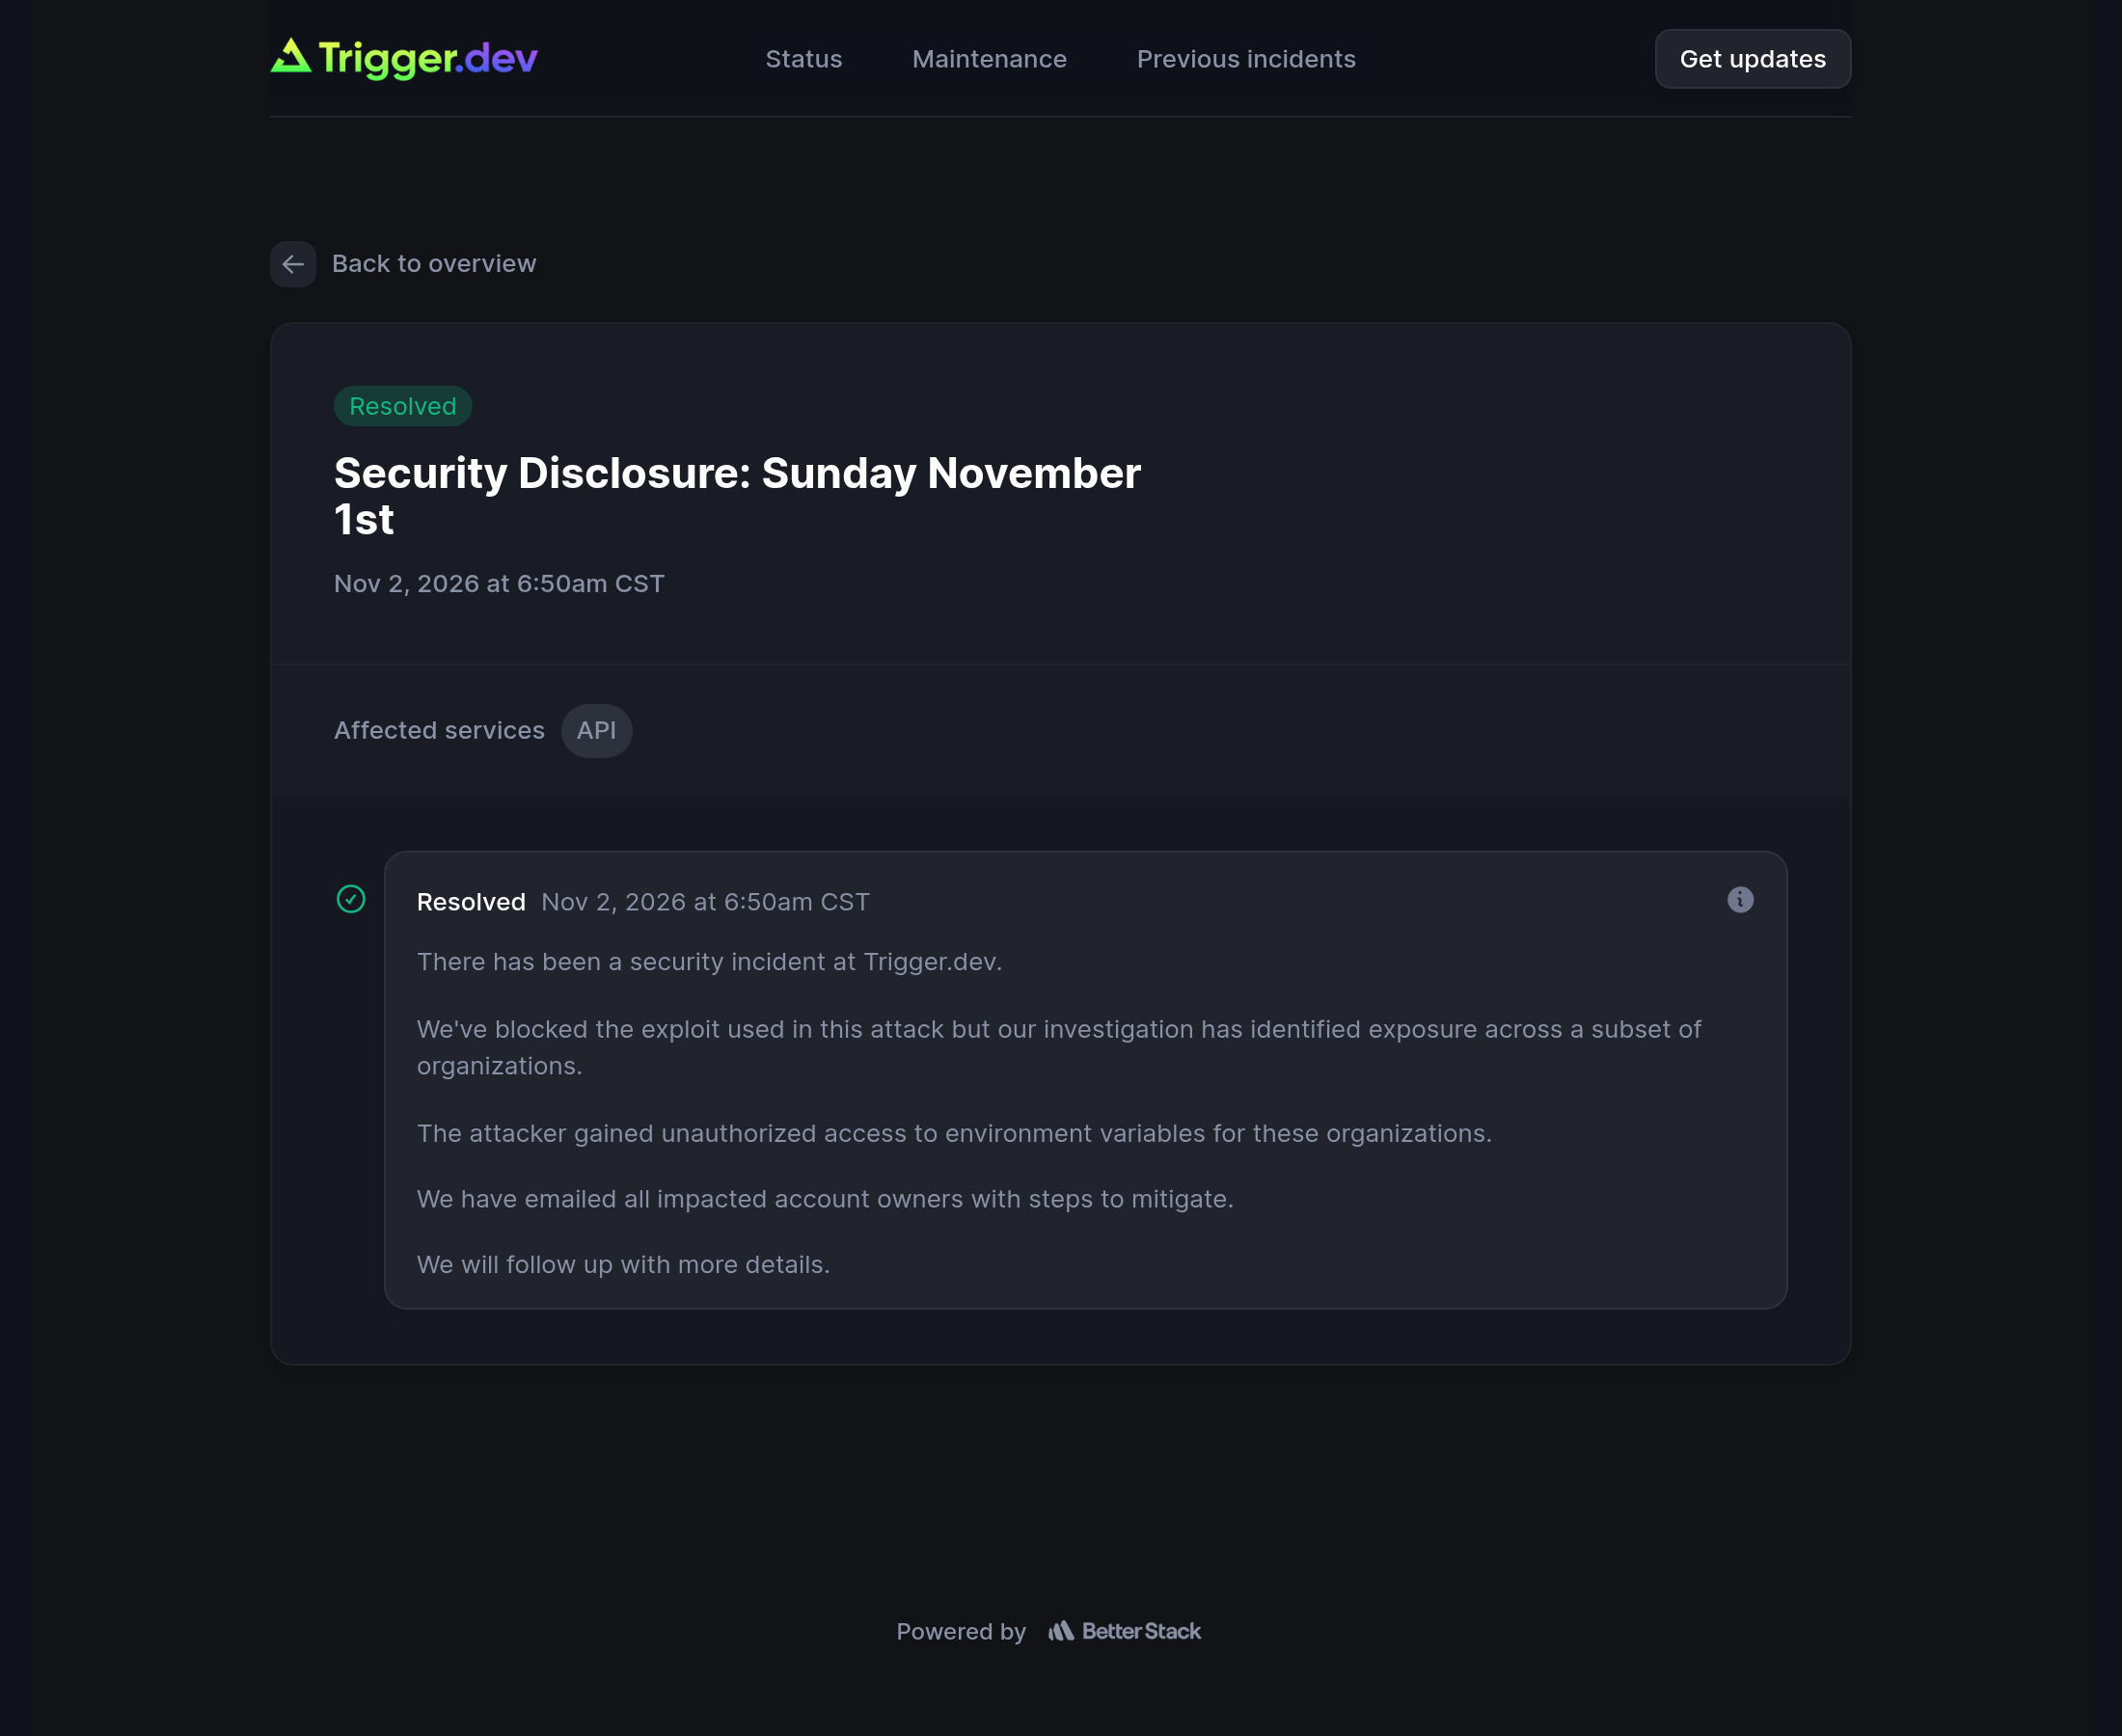
Erst eine Weile später veröffentlichte das Unternehmen eine Mitteilung – ganze fünf Sätze.
Wie die Angreifer eingedrungen waren und wie viele Organisationen betroffen waren, wurde nicht erwähnt.
In dem Moment, als dieser Vorfall auf der Statusseite auftauchte, war er bereits als „behoben“ gekennzeichnet.
Diesmal traf es Trigger.dev, eine Plattform, auf der man KI-Agenten und Hintergrundaufgaben ausführen kann.
Die Angreifer erbeuteten die Umgebungsvariablen einiger Organisationen.
Darin stehen normalerweise Datenbankpasswörter und API-Schlüssel für verschiedene KI-Modelle.
Einige Nutzer erhielten zuerst eine Benachrichtigungs-E-Mail und fragten auf X, ob sie gehackt worden seien.
Erst eine Weile später veröffentlichte das Unternehmen eine Mitteilung – ganze fünf Sätze.
Wie die Angreifer eingedrungen waren und wie viele Organisationen betroffen waren, wurde nicht erwähnt.
In dem Moment, als dieser Vorfall auf der Statusseite auftauchte, war er bereits als „behoben“ gekennzeichnet.