

#staysafu
staysafu
5.2M Aufrufe
28,415 Kommentare
Tell us about your experience with crypto scams. What did you learn from it, and how do you prevent or avoid scams now?
Hot
Zuletzt


Einführung in das fünfte Thema unseres Deep Dive zum Risikomanagement – #StaySAFU
Der Kryptobereich ist voll von Betrügereien, die Ihre Investitionen gefährden können, wie Phishing-Betrügereien, Rug Pulls, Pump-and-Dump-Schemata, falsche ICOs und mehr. Zu verstehen, wie man potenzielle Betrügereien erkennt und vermeidet, ist entscheidend für den Schutz Ihrer Vermögenswerte.
👉 Ihr Beitrag kann Folgendes enthalten:
• Teilen Sie Ihre persönlichen Erfahrungen mit Betrügereien, wie Sie damit umgegangen sind und welche wichtigen Lektionen Sie gelernt haben.
• Was sind die wichtigsten Warnsignale oder Anzeichen, auf die Sie achten?
• Teilen Sie alle Werkzeuge oder Ressourcen, die Sie verwenden, um Informationen zu überprüfen und Betrügereien zu vermeiden.
Beispiel für einen Beitrag - „Ich habe einmal eine E-Mail erhalten, die eine garantierte hohe Rendite auf einen weniger bekannten Krypto-Token anbot, was meine Verdachtsmomente weckte. Nach einiger Recherche stellte ich fest, dass er an keiner seriösen Börse gelistet war und keine glaubwürdige Unterstützung hatte. Tage später wurde das Projekt als Rug Pull entlarvt. Überprüfen Sie immer die verifizierbaren Informationen und vertrauen Sie Ihrem Instinkt! #StaySAFU "
📢 Erstellen Sie einen Beitrag mit #StaySAFU und teilen Sie Ihre Erkenntnisse, um Binance-Punkte zu verdienen! (Drücken Sie das „+“ auf der Startseite der App und klicken Sie auf das Aufgaben-Center)
Vollständige Kampagnendetails [here](https://www.binance.com/en/square/post/22460231593642).
Einführung in das fünfte Thema unseres Deep Dive zum Risikomanagement – #StaySAFU
Der Kryptobereich ist voll von Betrügereien, die Ihre Investitionen gefährden können, wie Phishing-Betrügereien, Rug Pulls, Pump-and-Dump-Schemata, falsche ICOs und mehr. Zu verstehen, wie man potenzielle Betrügereien erkennt und vermeidet, ist entscheidend für den Schutz Ihrer Vermögenswerte.
👉 Ihr Beitrag kann Folgendes enthalten:
• Teilen Sie Ihre persönlichen Erfahrungen mit Betrügereien, wie Sie damit umgegangen sind und welche wichtigen Lektionen Sie gelernt haben.
• Was sind die wichtigsten Warnsignale oder Anzeichen, auf die Sie achten?
• Teilen Sie alle Werkzeuge oder Ressourcen, die Sie verwenden, um Informationen zu überprüfen und Betrügereien zu vermeiden.
Beispiel für einen Beitrag - „Ich habe einmal eine E-Mail erhalten, die eine garantierte hohe Rendite auf einen weniger bekannten Krypto-Token anbot, was meine Verdachtsmomente weckte. Nach einiger Recherche stellte ich fest, dass er an keiner seriösen Börse gelistet war und keine glaubwürdige Unterstützung hatte. Tage später wurde das Projekt als Rug Pull entlarvt. Überprüfen Sie immer die verifizierbaren Informationen und vertrauen Sie Ihrem Instinkt! #StaySAFU "
📢 Erstellen Sie einen Beitrag mit #StaySAFU und teilen Sie Ihre Erkenntnisse, um Binance-Punkte zu verdienen! (Drücken Sie das „+“ auf der Startseite der App und klicken Sie auf das Aufgaben-Center)
Vollständige Kampagnendetails here.
49
53
203
65.5k
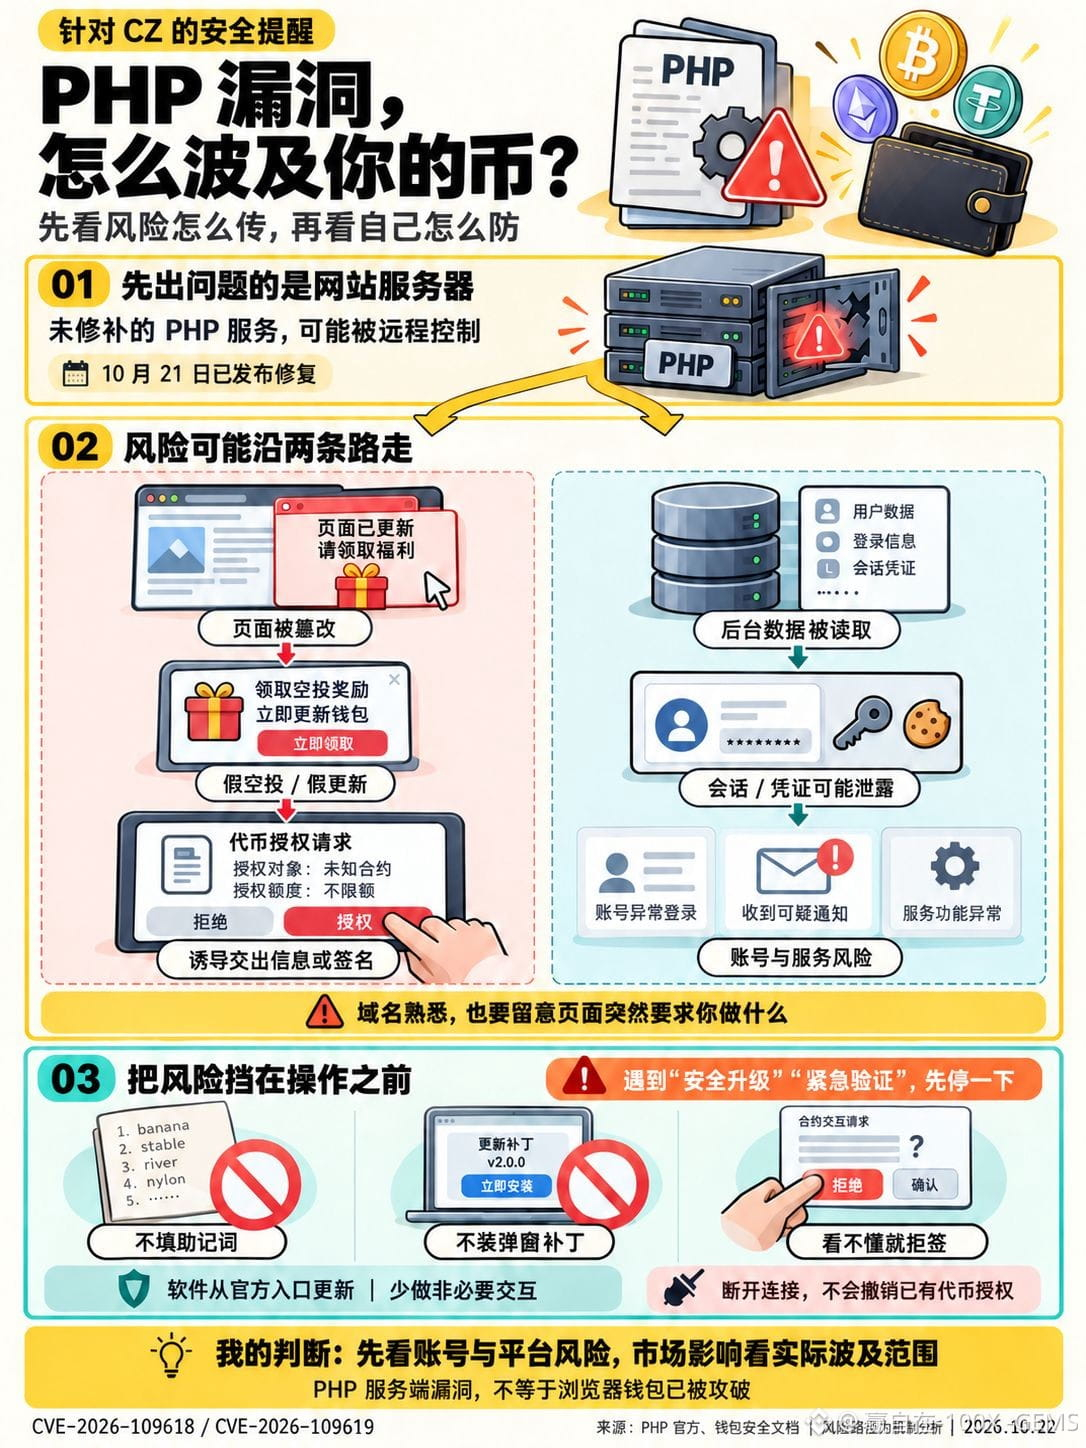
CZ mahnt zur Vorsicht beim Besuch von Websites: Worauf sollten Nutzer im Kryptobereich achten?
Mehr Sorgen macht mir Folgendes: Eine Website, die du kennst, hat ein Problem, und du klickst wie gewohnt einfach alles durch.
Am 21. Oktober veröffentlichte PHP Sicherheitsupdates für zwei schwerwiegende Schwachstellen: CVE-2026-109618 und CVE-2026-109619. Angreifer könnten damit ohne Anmeldung Code auf ungepatchten Webservern ausführen.
Auf den Kryptobereich übertragen, wäre ein denkbarer Angriffsweg: Eine Website wird kompromittiert, die Seite verändert und plötzlich tauchen gefälschte Airdrops, Wallet-Upgrades oder Verifizierungsaufforderungen auf. Sie sollen dich dazu verleiten, Kontodaten oder deine Seed-Phrase preiszugeben oder einer gefährlichen Transaktion zuzustimmen. Ein weiteres Risiko besteht im Hintergrund: Daten wie Sitzungen und Zugangsdaten, auf die der Server zugreifen kann, könnten offengelegt werden. Das kann Konten und Plattformdienste beeinträchtigen.
Das ist eine Analyse möglicher Risikofolgen. Sie bedeutet nicht, dass eine bestimmte Börse bereits betroffen ist – und erst recht nicht, dass schon der bloße Besuch einer Website unweigerlich zum Verlust von Coins führt. Meiner Einschätzung nach hängt die Auswirkung auf den Markt davon ab, ob später konkrete Schäden bei Plattformen, Dienstausfälle oder Geldverluste gemeldet werden. Allein aus der Nachricht über die Schwachstellen lässt sich nicht ableiten, in welche Richtung sich die Kurse bewegen.
Für die nächsten Tage solltest du dir ein paar Regeln setzen:
① Verzichte auf unnötige Interaktionen. Rufe Airdrops nicht über Direktnachrichten, Werbung oder unbekannte Links auf.
② Wenn eine Website dich plötzlich zu einem „Sicherheitsupgrade“ oder einer „Wallet-Verifizierung“ drängt, halte erst einmal inne. Gib deine Seed-Phrase niemals auf einer Website ein und lade keine Patches aus Pop-ups herunter. Aktualisiere Browser und Wallet nur über offizielle Kanäle.
③ Prüfe vor dem Signieren genau, welche Aktion ausgeführt wird, wem du eine Berechtigung erteilst und in welcher Höhe. Wenn du es nicht verstehst, brich ab. Auch bei einer Hardware-Wallet solltest du die Anzeige auf dem Gerät überprüfen.
④ Wenn du möglicherweise einer verdächtigen Berechtigung zugestimmt hast, prüfe sie über den offiziellen Zugang deiner Wallet. Die Verbindung zu einer Website zu trennen, widerruft bereits erteilte Token-Berechtigungen nicht automatisch.
Wer eine Website betreibt, muss außerdem PHP auf eine sichere Version aktualisieren und nach einem möglichen Einbruch suchen. Ein paar WordPress-Plugins zu aktualisieren, reicht nicht aus.
Eine vertraute Domain zeigt nur, dass du schon einmal dort warst. Worauf du diesmal besonders achten solltest, ist, was sie dich heute eingeben, herunterladen oder signieren lässt.
#Web3安全 #PHP #StaySAFU
76

·
--
Bärisch
Wer überprüft wessen Wallet? 😂 Lustige Geschichte
Ein Betrüger schickte mir auf Telegram eine private Nachricht:
BETRÜGER: „Dringend! Dein Binance-Konto wurde aufgrund eines verdächtigen Handelsvolumens kompromittiert. Bitte sende deinen API-Schlüssel und deine Seed-Phrase sofort an den Binance-Support, um eine dauerhafte Kontosperrung zu vermeiden!“
ICH: „OH, wirklich? Das ist ja ein verdammt ernstes Problem. Übrigens: Mit welchem Modus hast du dieses Volumen ermittelt? Denn ich bin CZ und sitze gerade direkt vor dem Bildschirm. Soll ich bei der Gelegenheit deinen Kontostand überprüfen?“
BETRÜGER: „Es tut mir wirklich leid, Sir. Mein fieser Freund hat mich dazu herausgefordert.“
Rate mal, was als Nächstes passiert ist!
Der Betrüger hat nicht nur die Nachricht gelöscht, sondern gleich sein ganzes Telegram-Konto. Er hat auch einige Gruppen verlassen. Und war verschwunden.
Moral der Geschichte: Wenn dir das nächste Mal ein FÄLSCHER, der sich als „Binance-Support“ ausgibt, eine DM schickt und nach deinen geheimen Schlüsseln oder Codes fragt, sag einfach: „Warte, Kumpel. Ich frage Richard Teng, ob das so vorgesehen ist.“
Bleib sicher!
#PumpkinFrenzy #STAYSAFU @Binance_South_Asia @Binance_Square_Official @CZ @richardteng
Wer überprüft wessen Wallet? 😂 Lustige Geschichte
Ein Betrüger schickte mir auf Telegram eine private Nachricht:
BETRÜGER: „Dringend! Dein Binance-Konto wurde aufgrund eines verdächtigen Handelsvolumens kompromittiert. Bitte sende deinen API-Schlüssel und deine Seed-Phrase sofort an den Binance-Support, um eine dauerhafte Kontosperrung zu vermeiden!“
ICH: „OH, wirklich? Das ist ja ein verdammt ernstes Problem. Übrigens: Mit welchem Modus hast du dieses Volumen ermittelt? Denn ich bin CZ und sitze gerade direkt vor dem Bildschirm. Soll ich bei der Gelegenheit deinen Kontostand überprüfen?“
BETRÜGER: „Es tut mir wirklich leid, Sir. Mein fieser Freund hat mich dazu herausgefordert.“
Rate mal, was als Nächstes passiert ist!
Der Betrüger hat nicht nur die Nachricht gelöscht, sondern gleich sein ganzes Telegram-Konto. Er hat auch einige Gruppen verlassen. Und war verschwunden.
Moral der Geschichte: Wenn dir das nächste Mal ein FÄLSCHER, der sich als „Binance-Support“ ausgibt, eine DM schickt und nach deinen geheimen Schlüsseln oder Codes fragt, sag einfach: „Warte, Kumpel. Ich frage Richard Teng, ob das so vorgesehen ist.“
Bleib sicher!
#PumpkinFrenzy #STAYSAFU @Binance South Asia @Binance Square Official @CZ @Richard Teng
104
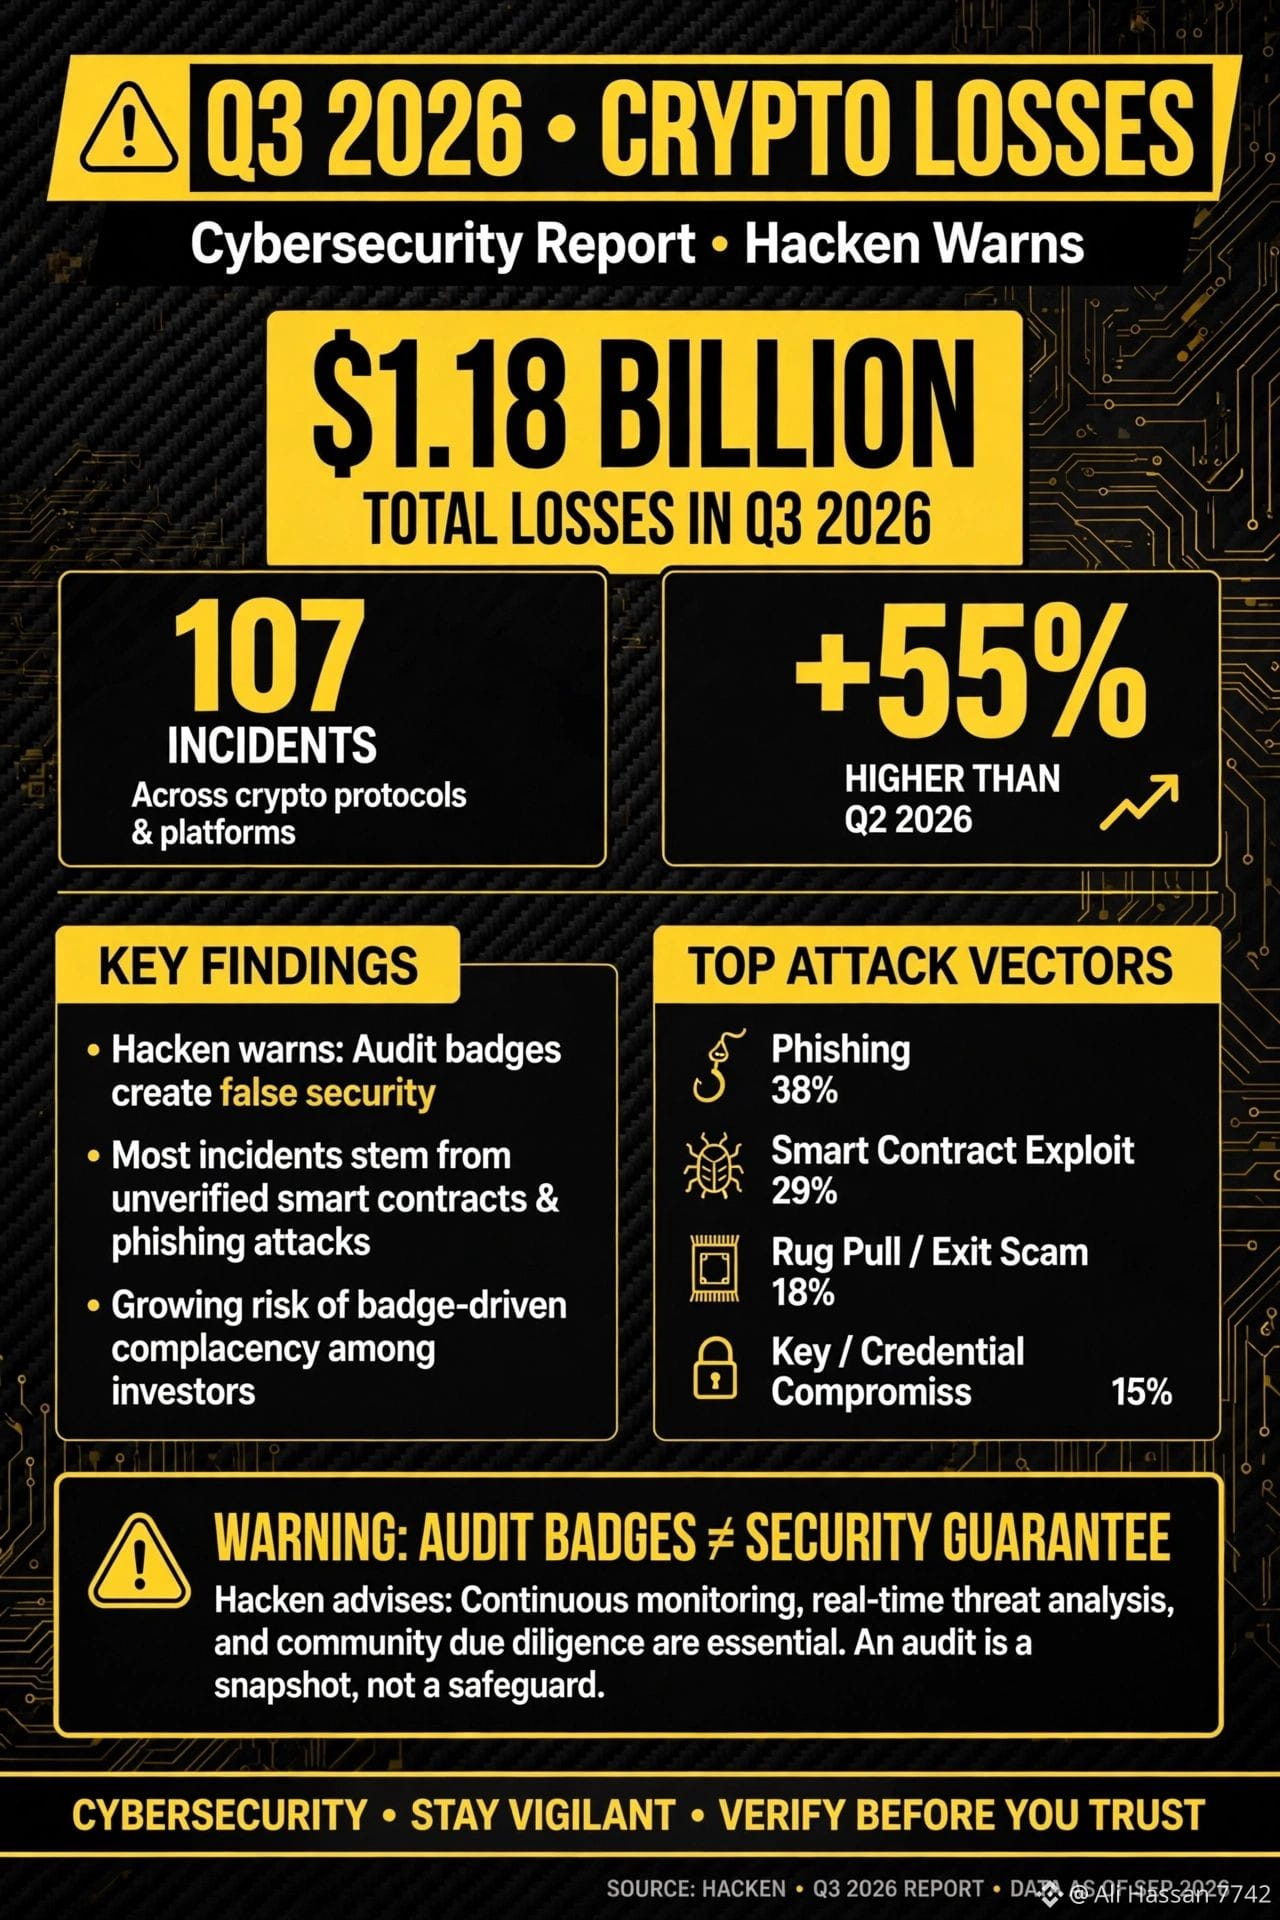
*Text zum Kopieren und Einfügen:*
Hacken warnt: Audit-Badge ≠ 100 % sicher! ⚠️
Im 3. Quartal 2026 beliefen sich die Verluste im Kryptobereich bei 107 Vorfällen auf 1,18 Milliarden US-Dollar!
55 % mehr als im 2. Quartal 😱
Die meisten Verluste waren auf kompromittierte Tools und nicht installierte ältere Sicherheitsupdates zurückzuführen.
Vertraue nicht blind auf Audit-Badges!
#CryptoSecurity #Hack #Hacken #StaySAFU
2
45
·
--
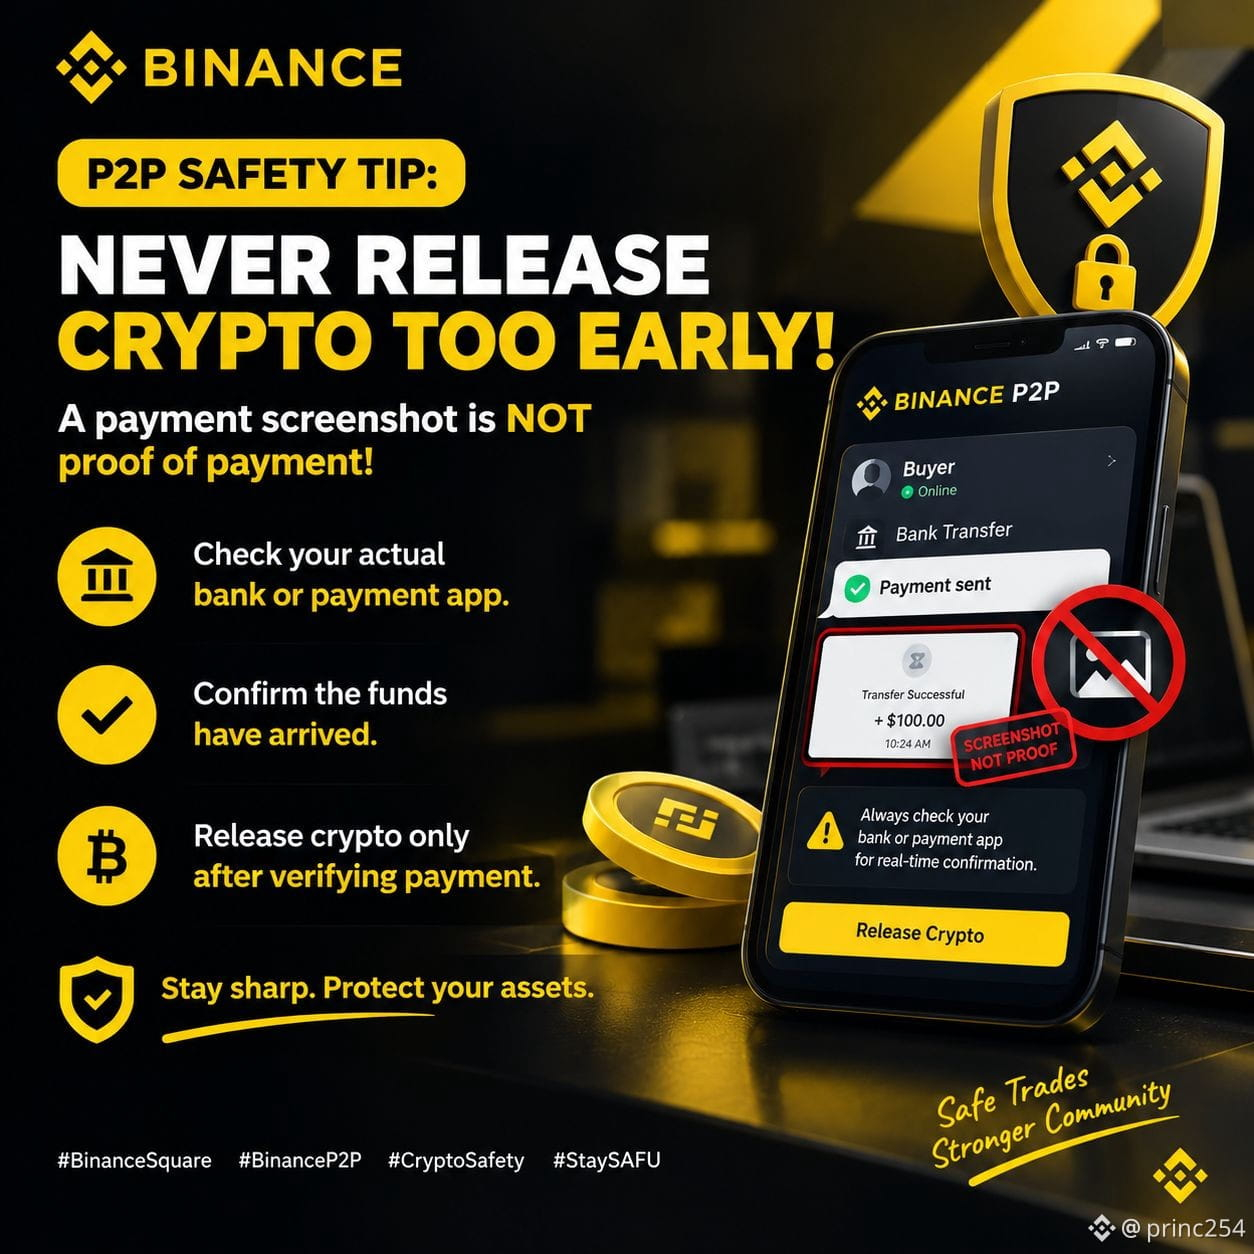
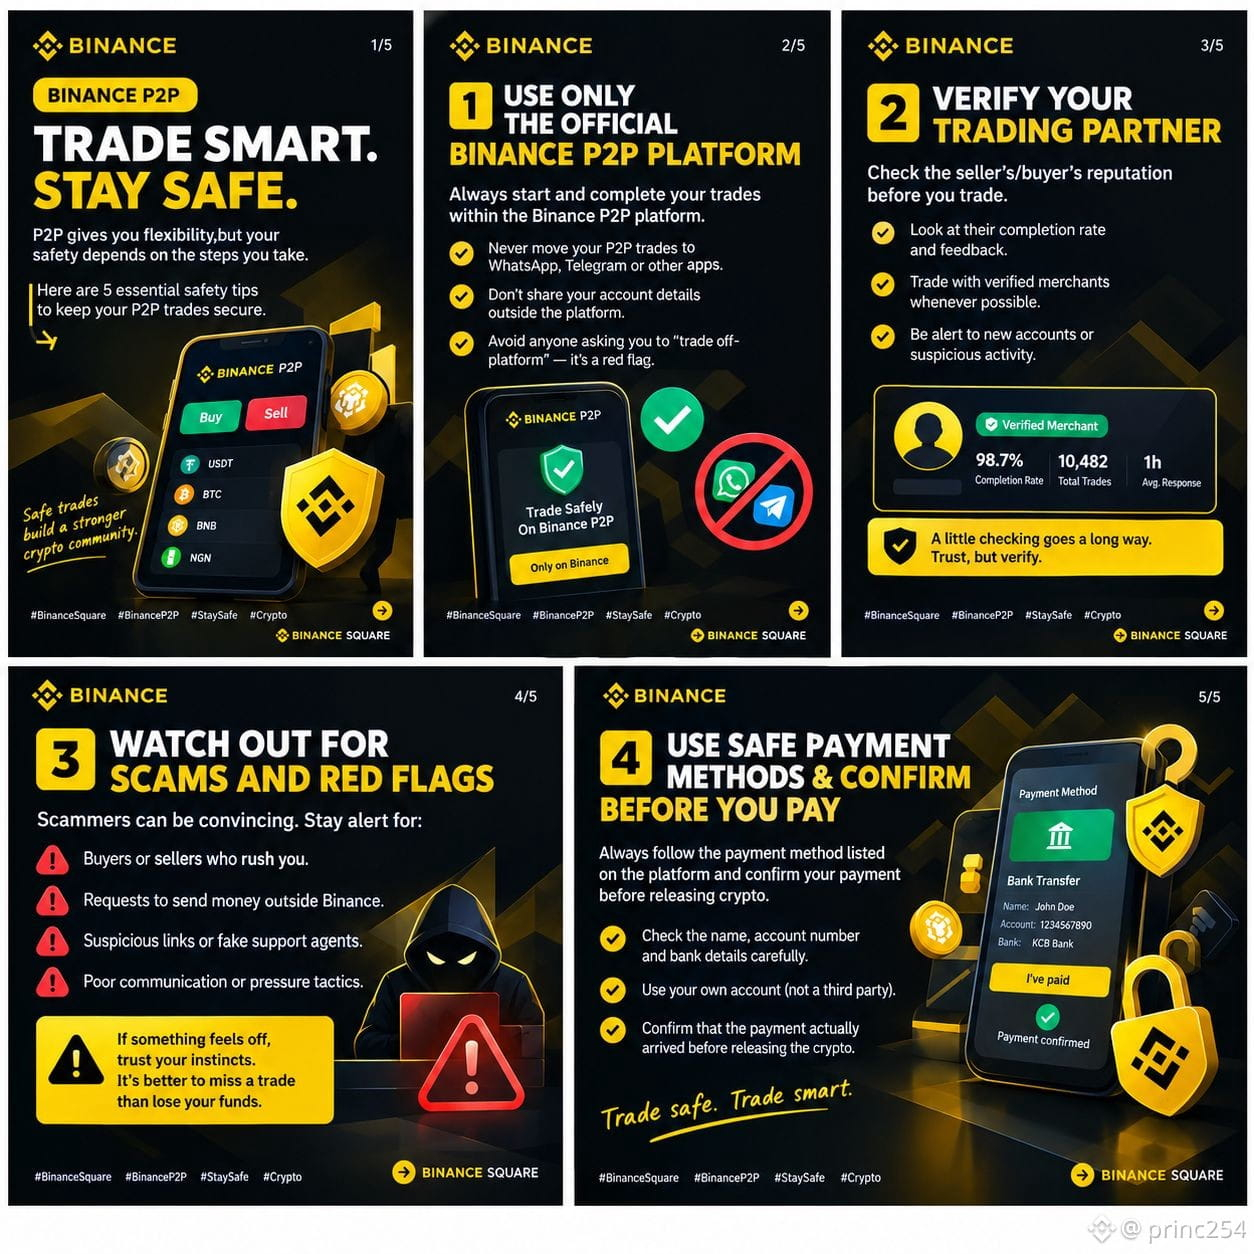
🚨 **P2P-SICHERHEITSTIPP: GIB KRYPTOS NIEMALS ZU FRÜH FREI!** 🛡️
Ein Screenshot der Zahlung ist KEIN Zahlungsnachweis! ⚠️
✅ Prüfe dein tatsächliches Bankkonto oder deine Zahlungs-App.
✅ Vergewissere dich, dass das Geld eingegangen ist.
✅ Gib die Kryptos erst frei, nachdem du die Zahlung überprüft hast.
Bleib wachsam. Schütze dein Vermögen. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
3
56
·
--
🛡️ **Handle klug. Bleib sicher!**
Deine Sicherheit steht beim Handel auf Binance P2P an erster Stelle.
✅ Handle ausschließlich auf Binance
✅ Überprüfe Zahlungen, bevor du Kryptowährungen freigibst
✅ Vertraue niemals Screenshots als Zahlungsnachweis
✅ Vermeide Geschäfte außerhalb der Plattform
✅ Melde verdächtige Aktivitäten
Bleib wachsam, schütze dein Geld und handle mit Zuversicht! 💛
#BinanceSquare
#StaySAFU
3
77
·
--
Beim heutigen Thema geht es darum, immer einen Schritt voraus zu sein
In der Kryptowelt bedeutet Sicherheit nicht, erst zu reagieren, wenn etwas passiert – sondern vorher WACHSAM zu sein.
Sei WACHSAM, nicht ängstlich. Aktiviere 2FA, einen Anti-Phishing-Code und eine Whitelist für Auszahlungen, BEVOR du sie brauchst.
Erst prüfen, dann vertrauen. Überprüfe immer die offizielle Domain, E-Mail-Adresse und Vertragsadresse. Betrüger kopieren alles – außer den Details.
Kleine Prüfungen sorgen für große Sicherheit. Ein 10-Sekunden-Check eines Links kann 100 % deines Portfolios retten.
Ob du 👉$BTC langfristig hältst oder täglich mit 👉$ETH und Altcoins handelst: Proaktive Sicherheitsmaßnahmen schützen jeden Coin gleichermaßen.
Deine Coins sind nur so sicher wie deine Gewohnheiten – nicht nur so sicher wie die Blockchain, auf der sie liegen.
Proaktive Sicherheit ist die günstigste Versicherung in Web3.
Was ist deine wichtigste Sicherheitsgewohnheit❓ Lass sie uns teilen und der Community helfen, sicher zu bleiben.
{spot}(ETHUSDT)
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
Beim heutigen Thema geht es darum, immer einen Schritt voraus zu sein
In der Kryptowelt bedeutet Sicherheit nicht, erst zu reagieren, wenn etwas passiert – sondern vorher WACHSAM zu sein.
Sei WACHSAM, nicht ängstlich. Aktiviere 2FA, einen Anti-Phishing-Code und eine Whitelist für Auszahlungen, BEVOR du sie brauchst.
Erst prüfen, dann vertrauen. Überprüfe immer die offizielle Domain, E-Mail-Adresse und Vertragsadresse. Betrüger kopieren alles – außer den Details.
Kleine Prüfungen sorgen für große Sicherheit. Ein 10-Sekunden-Check eines Links kann 100 % deines Portfolios retten.
Ob du 👉$BTC langfristig hältst oder täglich mit 👉$ETH und Altcoins handelst: Proaktive Sicherheitsmaßnahmen schützen jeden Coin gleichermaßen.
Deine Coins sind nur so sicher wie deine Gewohnheiten – nicht nur so sicher wie die Blockchain, auf der sie liegen.
Proaktive Sicherheit ist die günstigste Versicherung in Web3.
Was ist deine wichtigste Sicherheitsgewohnheit❓ Lass sie uns teilen und der Community helfen, sicher zu bleiben.
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
130
·
--
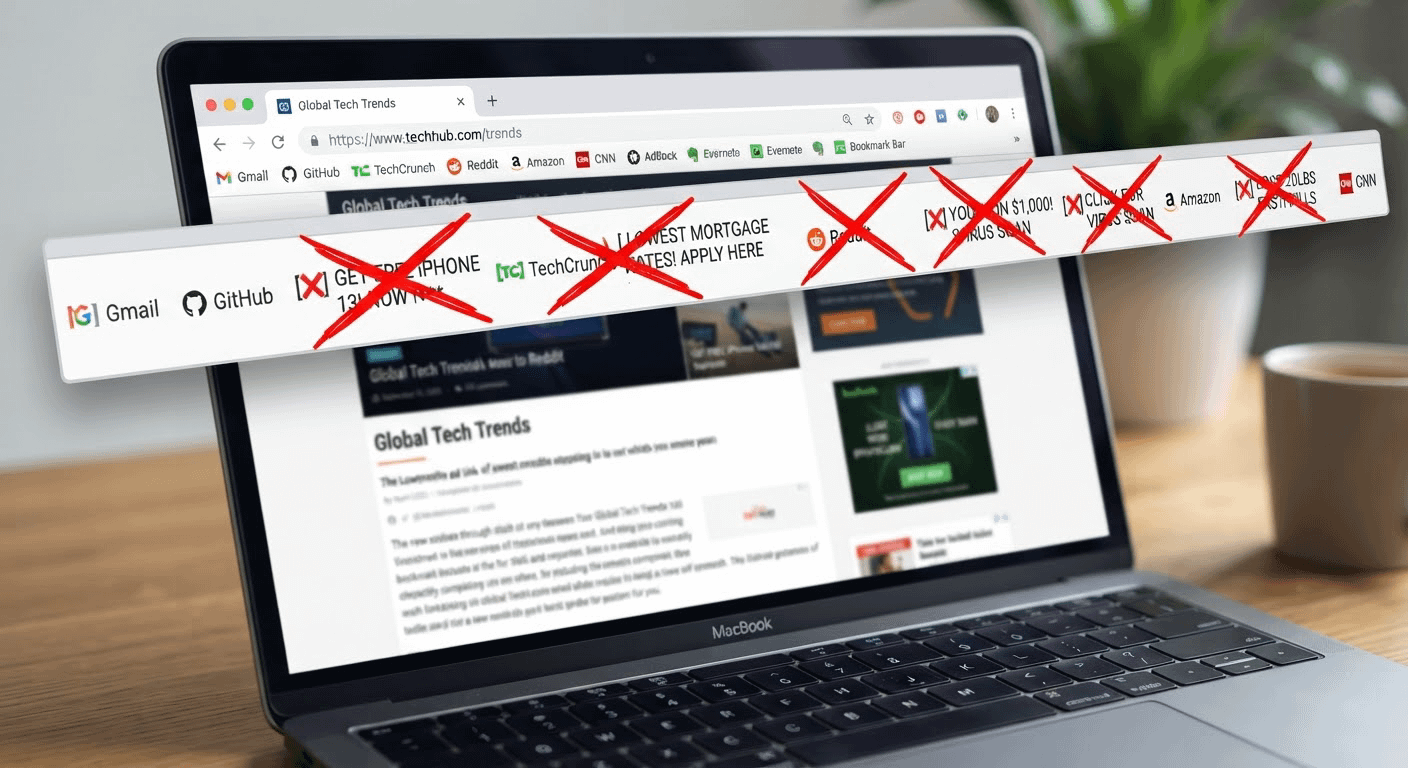
Merke dir offizielle Seiten. Such sie nie bei Google. 🔖 Suchergebnisse können von Anzeigen gekapert werden. Betrüger kaufen sich die Top-Plätze bei beliebten Wallets und Exchanges. Speichere die echte URL einmal, nutze sie für immer.
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
Merke dir offizielle Seiten. Such sie nie bei Google. 🔖 Suchergebnisse können von Anzeigen gekapert werden. Betrüger kaufen sich die Top-Plätze bei beliebten Wallets und Exchanges. Speichere die echte URL einmal, nutze sie für immer.
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
1
2.6k
·
--
Sicherheit ist kein Feature, das man später hinzufügt. Sie ist das Fundament, auf dem man aufbaut. 🛡️
Bevor du irgendeinen Token anfasst, frag: Ist der Vertrag auditiert? Ist die Liquidität gesperrt? Ist das Team verifiziert?
Wenn eine Antwort „nein“ ist, geh weg. Dein Geld verdient mehr als Hoffnung. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
Bevor du irgendeinen Token anfasst, frag: Ist der Vertrag auditiert? Ist die Liquidität gesperrt? Ist das Team verifiziert?
Wenn eine Antwort „nein“ ist, geh weg. Dein Geld verdient mehr als Hoffnung. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
2
1.1k
·
--
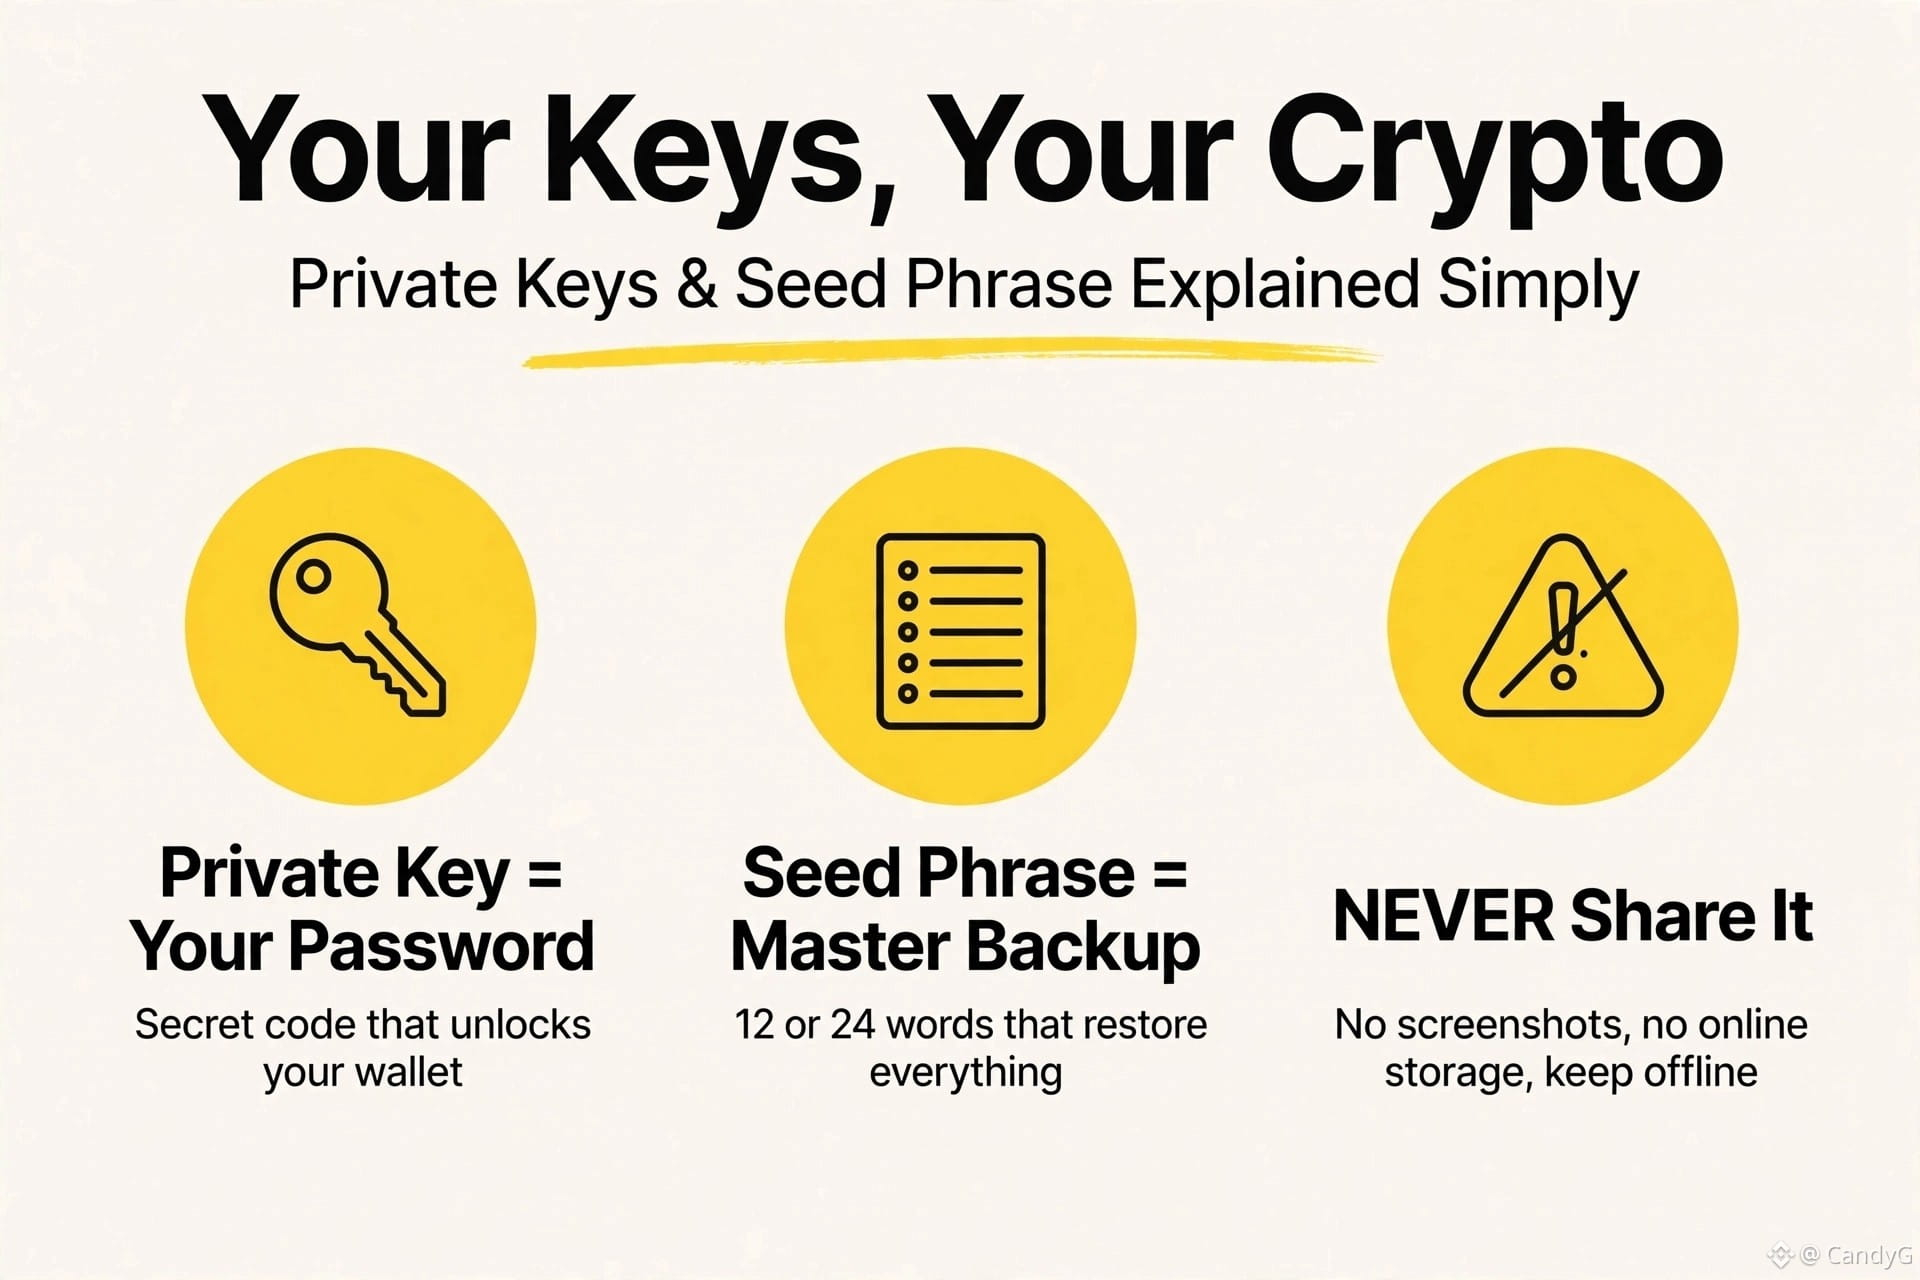
> Deine Keys, dein Krypto 🔑
>
> Private Key = Dein Passwort — geheimer Code, der deine Wallet entsperrt
> Seed Phrase = Master-Backup — 12 oder 24 Wörter, die alles wiederherstellen
> Regel: NIEMALS teilen. Keine Screenshots, kein Online-Speicher, alles offline halten.
> Das schützt deine $BTC , $BNB etc
#LearnCrypto #BinanceAcademy #StaySAFU
2
259
·
--
👀 Wenn jemand deine Seed Phrase braucht, um dich „zu helfen“, dann hilft er dir nicht: Er leert dein Wallet. 😩
#STAYSAFU
👀 Wenn jemand deine Seed Phrase braucht, um dich „zu helfen“, dann hilft er dir nicht: Er leert dein Wallet. 😩
#STAYSAFU
#STAYSAFU

T48🤝🐯🧡
Von TIGRE_48
37
19
752
·
--
Verifiziert
$ETH SCAM ALARM🚨: $24,23 MILLION IN STETH & RETH DURCH PERMIT-PHISHING ABGEZOGEN
Ein erfahrener DeFi-Nutzer wurde Opfer eines der größten On-Chain-Phishing-Diebstähle in der Web3-Geschichte und verlor $24,23 Millionen in Kryptowährung, ohne jemals ein Passwort, einen privaten Schlüssel oder eine Seed-Phrase offenzulegen.
Der Angriff nutzte die ERC-20 Permit-Funktion aus, ein gas-sparender Mechanismus, der Token-Transfers basierend auf einer Off-Chain-Signatur allein ermöglicht. Das Opfer verband seine Wallet mit einer Seite, die ein legitimes dezentrales Protokoll nachgeahmt hat, wo eine bösartige Permit-Signaturanfrage als routinemäßige Interaktion getarnt war.
In dem Moment, als das Opfer unterzeichnete, erhielt der Angreifer die volle Autorisierung, um die Gelder zu bewegen. Innerhalb von Sekunden wurden 9.579 stETH und 4.851 rETH direkt in die Wallets des Hackers abgezogen, alles ohne dass das Opfer manuell eine einzige Transaktion gesendet hat.
Der Vorfall wurde live von der Sicherheitsfirma Scam Sniffer gemeldet und ist dauerhaft auf der Ethereum-Blockchain verifizierbar, was beweist, dass Wallet-Signaturen ebenso verheerend sein können wie eine geleakte Seed-Phrase.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
294

Zu gut, um wahr zu sein? Wahrscheinlich ist es das.
Kein Treuhandservice = kein Schutz. Verwende immer die Binance P2P-Treuhand.
#STAYSAFU
$BTC
{future}(BTCUSDT)
Zu gut, um wahr zu sein? Wahrscheinlich ist es das.
Kein Treuhandservice = kein Schutz. Verwende immer die Binance P2P-Treuhand.
#STAYSAFU
$BTC
Kein Treuhandservice = kein Schutz. Verwende immer die Binance P2P-Treuhand.
#STAYSAFU
$BTC
2
359
·
--
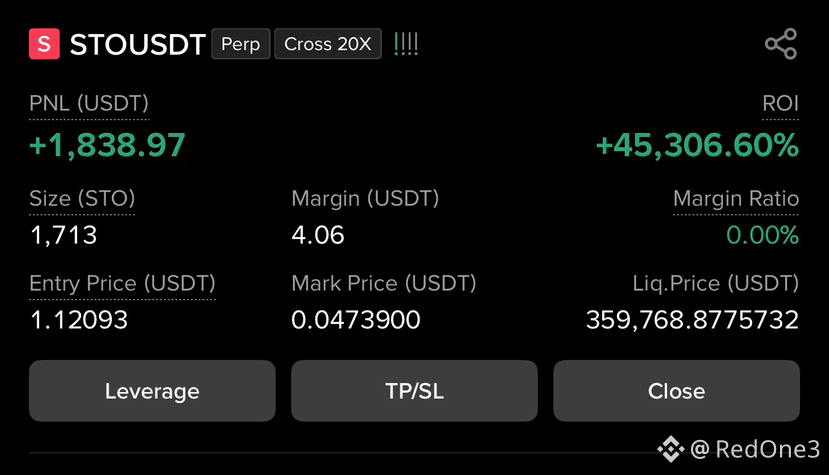
⚠️ Echte Bildschirmaufnahme..Echte Position..Aber…🚨
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
it’s Das Demo-Konto!
Wenn du eine verrückte ROI wie **+45,306%** siehst, könnte dein erster Instinkt sein zu denken, das sei die ultimative Handelsstrategie.
Dieser Screenshot ist zu 100% echt und unretuschiert, aber er stammt direkt aus meinem Demo-Konto.
Hier ein schneller Realitätscheck, wie solche simulierten Umgebungen Kennzahlen verzerren und Menschen leicht in die Irre führen können:
🚨 Die Margin: Die gesamte Position wird nur durch gerade einmal $4.06 abgesichert!
🚨 Liquidationspreis: Er zeigt eine unmögliche Zahl (über $359,768) – das passiert nur aufgrund der simulierten Liquidität und Preis-Mechanik in Demo-Umgebungen.
Der Punkt ist: Jeder kann einen komplett sauberen, echten Screenshot von einem hochgehebelten Demo-Trade machen, um riesige grüne Zahlen zu zeigen – ohne dass dabei tatsächlich ein Risiko besteht.
Lass dich nicht von einem blinkenden grünen Prozentwert blenden. Schau immer auf das Gesamtbild 👉🏻 die Margin, die Positionsgröße und den Liquidationspreis 👉🏻 auch wenn der Screenshot selbst real ist.
Schütze dein Kapital, denn der Live-Markt spielt nicht.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
it’s Das Demo-Konto!
Wenn du eine verrückte ROI wie **+45,306%** siehst, könnte dein erster Instinkt sein zu denken, das sei die ultimative Handelsstrategie.
Dieser Screenshot ist zu 100% echt und unretuschiert, aber er stammt direkt aus meinem Demo-Konto.
Hier ein schneller Realitätscheck, wie solche simulierten Umgebungen Kennzahlen verzerren und Menschen leicht in die Irre führen können:
🚨 Die Margin: Die gesamte Position wird nur durch gerade einmal $4.06 abgesichert!
🚨 Liquidationspreis: Er zeigt eine unmögliche Zahl (über $359,768) – das passiert nur aufgrund der simulierten Liquidität und Preis-Mechanik in Demo-Umgebungen.
Der Punkt ist: Jeder kann einen komplett sauberen, echten Screenshot von einem hochgehebelten Demo-Trade machen, um riesige grüne Zahlen zu zeigen – ohne dass dabei tatsächlich ein Risiko besteht.
Lass dich nicht von einem blinkenden grünen Prozentwert blenden. Schau immer auf das Gesamtbild 👉🏻 die Margin, die Positionsgröße und den Liquidationspreis 👉🏻 auch wenn der Screenshot selbst real ist.
Schütze dein Kapital, denn der Live-Markt spielt nicht.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
817
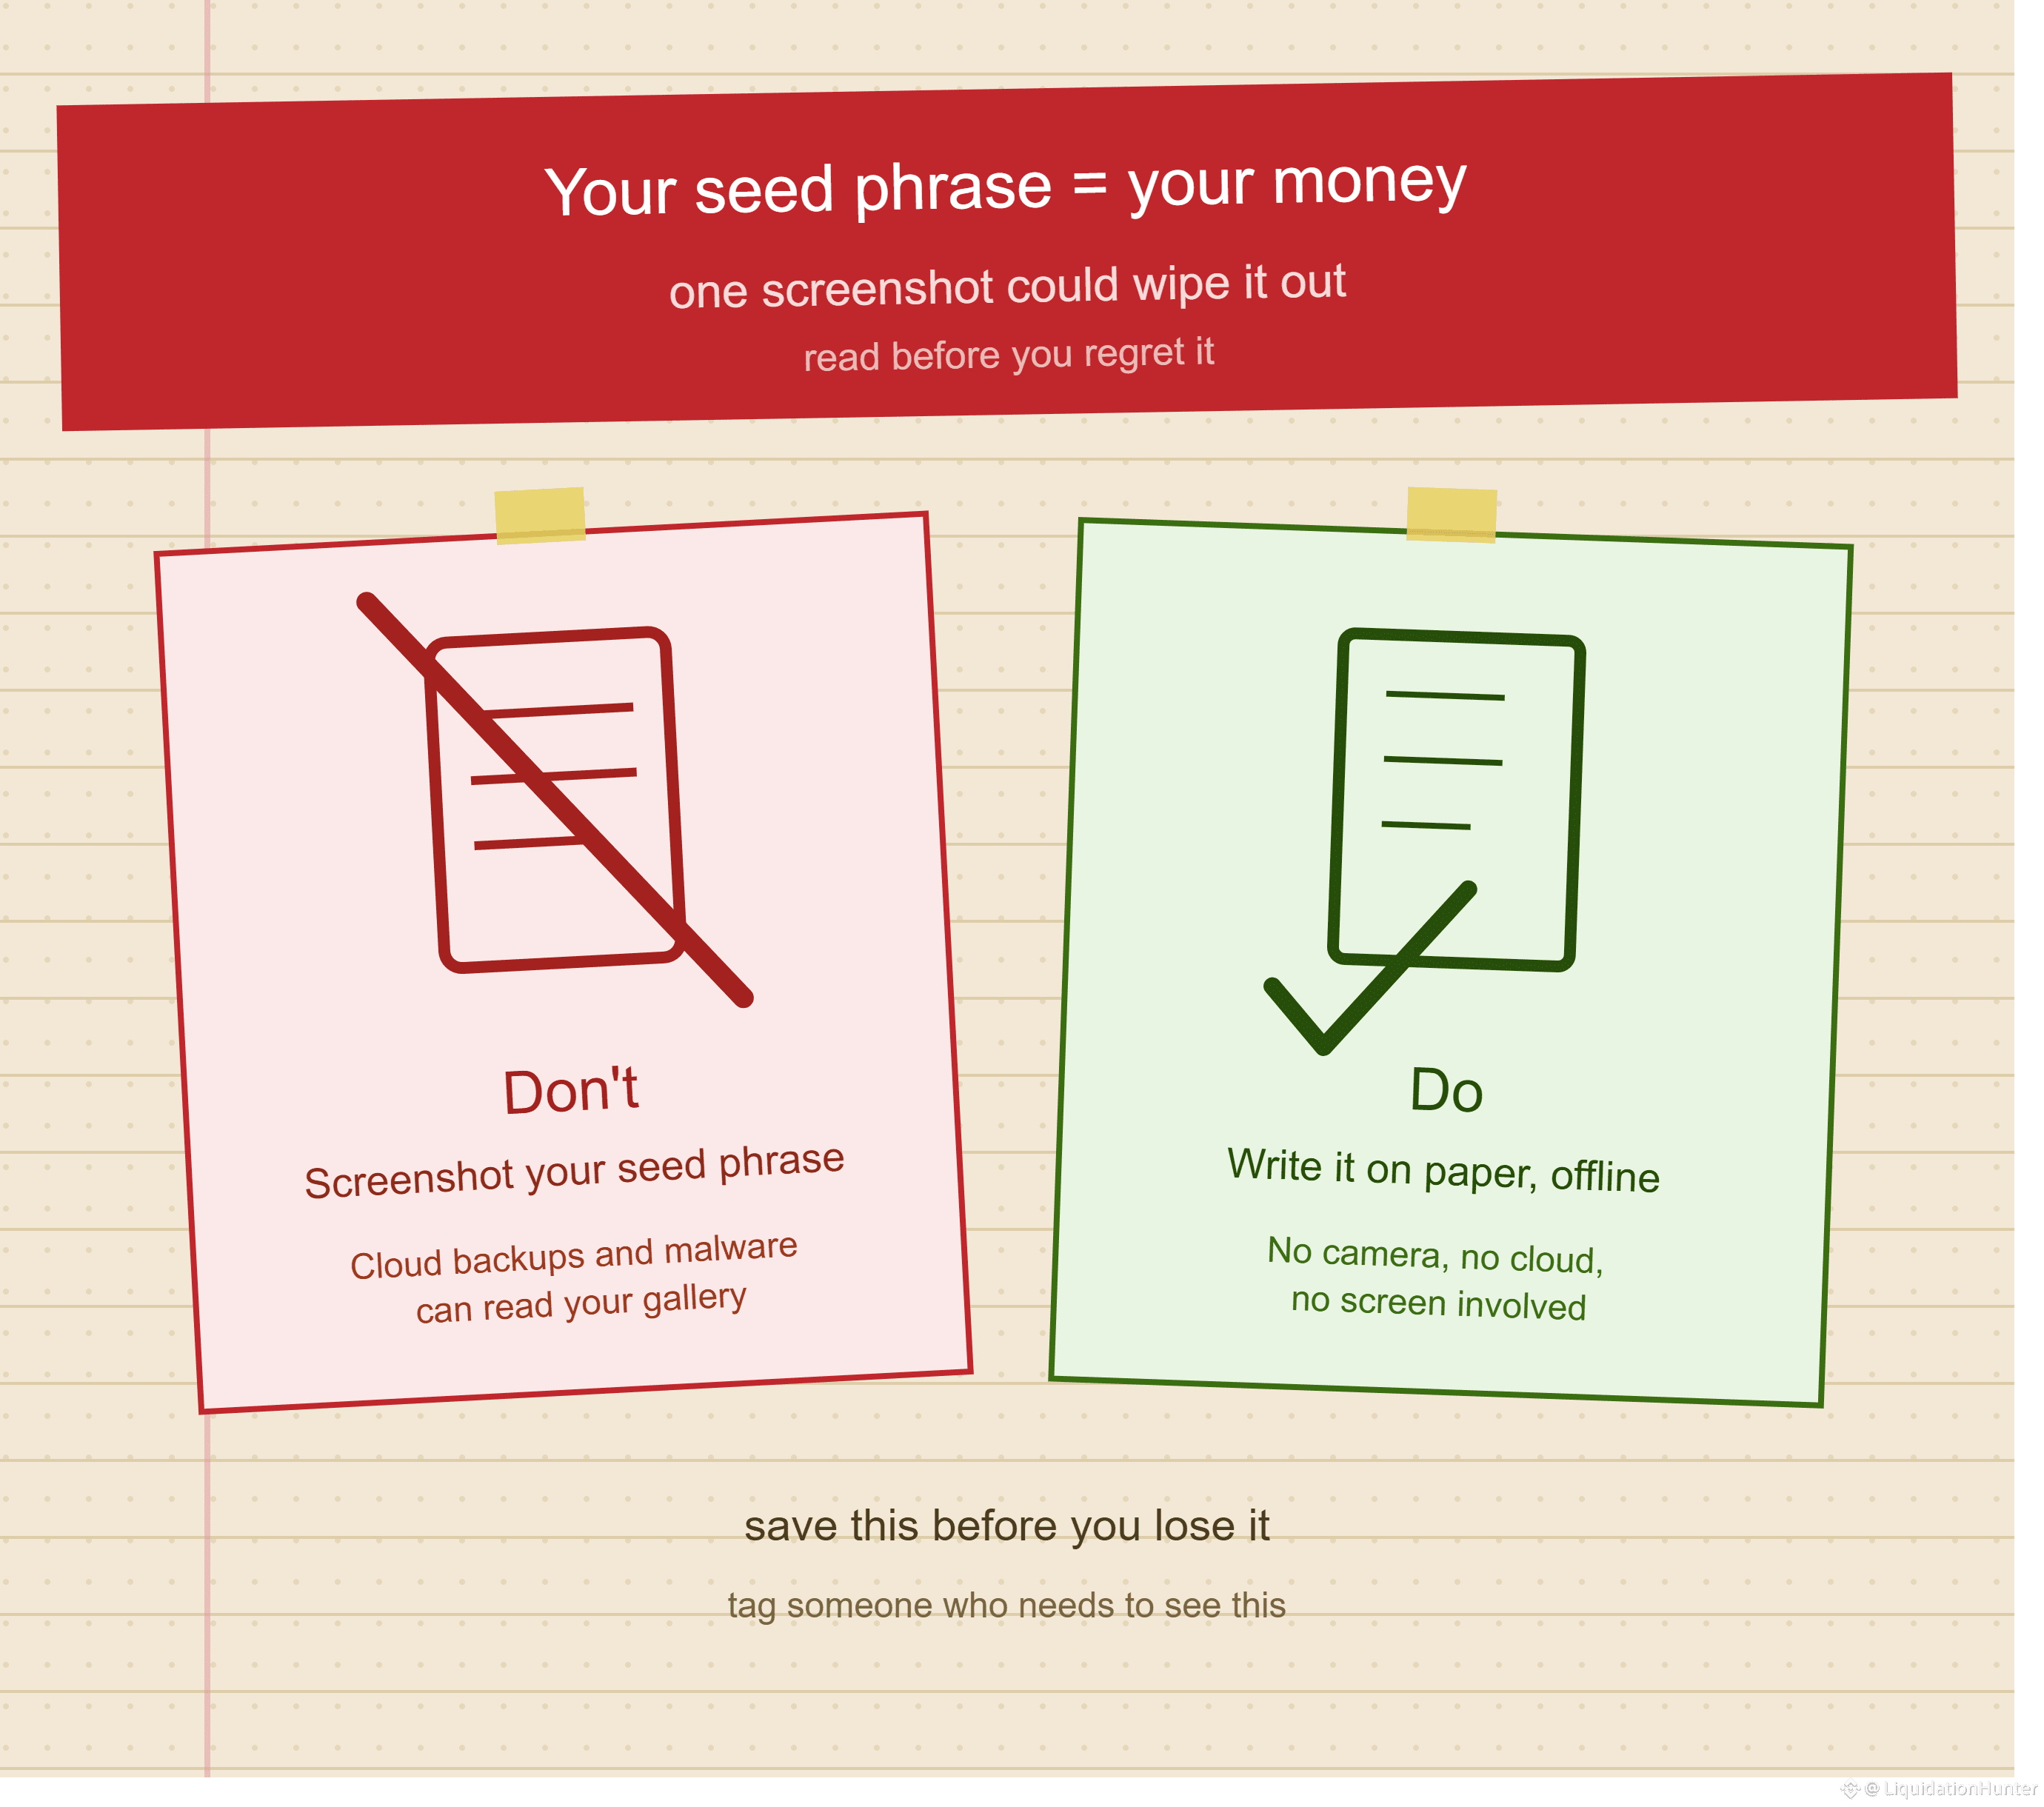
⚠️ PSA: Neue Malware scannt Handyfotos nach Seed Phrases
Eine neue Variante namens SparkKitty wurde in Apps im App Store und Google Play gefunden, die sich versteckt, um gespeicherte Screenshots nach Krypto-Seed-Phrases und Wallet-Informationen zu durchsuchen. Kaspersky fand, dass der OCR-basierte Dieb Seed Phrases und andere sensible Daten direkt aus in den Gerätegalerien gespeicherten Screenshots abgreift.
Einfache Lösung: Mach niemals einen Screenshot deiner Seed Phrase. Schreib sie physisch auf, lagere sie offline und überprüfe deine Galerie auf alte Screenshots, an die du vielleicht nicht mehr gedacht hast.
Markiere jemanden, der das sehen muss 👇
#CryptoSecurity #SeedPhraseAlert #STAYSAFU #Binance
92
·
--
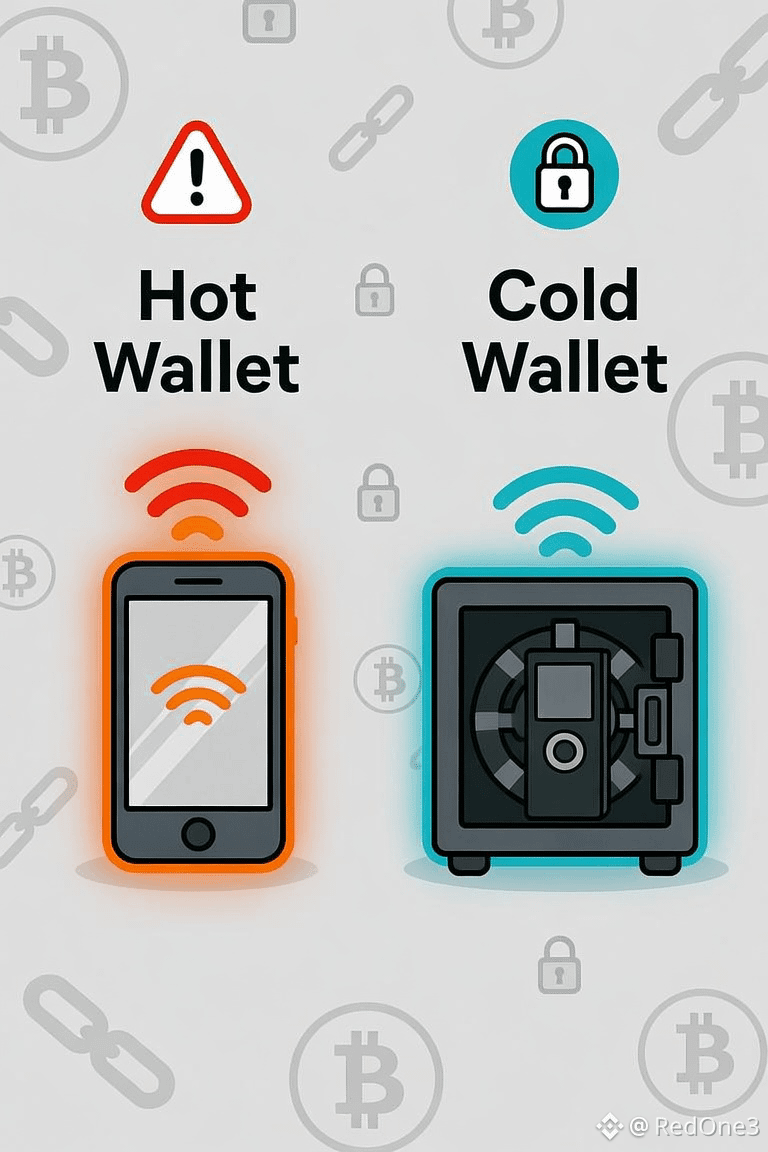
🔐 Nicht weiter scrollen für einen Moment… schütze zuerst dein Geld! 🚀
Viele Menschen im Krypto-Bereich konzentrieren sich auf „was man kaufen sollte“ und vergessen die wichtigste Frage: „Wie schütze ich das, was ich bereits habe?“ 💡
📌 Hot Wallet:
Mit dem Internet verbunden (Apps, Börsen) ⚡
✅ Schnell und einfach für den täglichen Gebrauch
⚠️ Stärker anfällig für Hacks
📌 Cold Wallet:
Offline-Speicher (Hardware- oder Papier-Wallets) 🧊
✅ Sehr hohe Sicherheit für langfristiges Halten
⚠️ Weniger flexibel für schnelles Trading
🎯 Die goldene Regel:
„Nicht deine Keys, nicht deine Coins“ 🔑
Wenn du deine privaten Schlüssel nicht selbst verwahrst… dann besitzt du die Coins nicht wirklich!
#StaySAFU #DYOR
339
·
--
Der #1 Grund, warum Menschen ihr Krypto verlieren (nicht Hacker)
Das Problem
Die meisten Krypto-Verluste entstehen nicht dadurch, dass Börsen gehackt werden oder Smart Contracts ausgenutzt werden. Sie entstehen durch etwas viel Alltäglicheres: Sicherheitsfehler auf der Nutzerseite.
Seed-Phrasen, die als Screenshots gespeichert oder in Notizen-Apps abgelegt werden (mit der Cloud synchronisiert, für beliebige Malware zugänglich) Blindes Bestätigen von Token-Berechtigungen auf unbekannten dApps, wodurch Contracts unbegrenzten Ausgabenzugriff auf eine Wallet erhalten Seed-Phishing-Seiten, die Pixel-für-Pixel identisch wie echte Plattformen aussehen Dasselbe Passwort wiederverwenden für Börsen-, E-Mail- und walletbezogene Konten Auf SMS-basierte 2FA setzen, die anfällig für SIM-Swapping-Angriffe ist
Ein einziger Klick auf den falschen Link oder eine unbedachte Freigabe kann eine Wallet in Sekunden leeren — kein „Hack“ erforderlich, nur ein Fehler.
Die Lösung
Sicherheit im Krypto ist nicht die Frage nach einer großen Lösung — sondern nach beständigen Gewohnheiten:
Verwende eine Hardware-Wallet für alles, was über kleine, aktive Trading-Beträge hinausgeht. Halte private Schlüssel offline — Punkt. Schreibe deine Seed-Phrase auf Papier (oder Metall) und bewahre sie physisch auf. Gib sie niemals in eine Website, App oder Cloud-Notiz ein. Überprüfe und widerrufe Token-Freigaben regelmäßig mithilfe von Tools wie Revoke.cash oder dem Token-Approval-Checker von Etherscan — die meisten Wallets haben noch alte, unbegrenzte Freigaben von Apps, die du längst nicht mehr nutzt. Wechsel zu einer Authenticator-App (oder einem Hardware-Security-Key) statt SMS für 2FA. Speichere offizielle URLs als Lesezeichen und klicke niemals Wallet-Connect-Links aus DMs, Anzeigen oder unaufgeforderten Nachrichten. Verwende eine separate „Wegwerf“-Wallet mit nur minimalen Mitteln, wenn du neue oder nicht geprüfte dApps testest.
Nichts davon erfordert tiefgehende technische Kenntnisse — nur Disziplin. In Krypto bist du deine eigene Bank, das heißt, du bist auch dein eigenes Sicherheitsteam.
#Binance #cryptouniverseofficial #Web3S #blockchain #StaySAFU
103
·
--
Bullisch
$G, $CELR & $BNB Smart Money füttert sich von gierigen Longs auf G — ein Liquidity Sweep hat bereits späte Käufer bestraft, und disziplinierte Trader senken das Risiko, bevor der nächste Reclaim-Versuch kommt.
CELR zeigt korrelierte Erschöpfung, wobei das Volumen in Widerstands-Zonen abnimmt, in denen Retail oft gefangen wird.
BNB bleibt defensiv, hält die Struktur, ist aber anfällig, falls sich größere Flows entladen — daher sind Geduld und geringe Hebel entscheidend.
Schütze dein Wallet 🛡️, geh mit der Position runter und vermeide Revenge-Trades — Disziplin schlägt FOMO jedes Mal.
Bleib SAFU, lass die Rotation deine Bias steuern und halte die Ausführung sauber.
#G #CELR #BNB #CryptoRotation #STAYSAFU
327
·
--
🔐 Eine einfache Sicherheitsmaßnahme könnte deine Krypto retten
Stell dir vor, du wachst eines Morgens auf und deine Krypto ist weg.
- Kein Hack.
- Kein Blockchain-Ausfall.
Nur jemand, der Zugriff auf dein Konto bekommen hat.
Genau deshalb ist die Zwei-Faktor-Authentifizierung (2FA) eine der wichtigsten Sicherheitsfunktionen, die jeder Krypto-Investor aktivieren sollte.
So wichtig ist das:
🛡️ 1. Sie fügt eine zweite Schutzebene hinzu
Selbst wenn jemand dein Passwort herausfindet, braucht diese Person immer noch deinen zweiten Bestätigungscode, um auf dein Konto zuzugreifen.
📱 2. Sie schützt vor gestohlenen Passwörtern
Passwörter können durch Phishing-Websites, Malware oder wiederverwendete Zugangsdaten von anderen Plattformen geleakt werden. 2FA hilft, das Risiko unbefugten Zugriffs zu senken.
⚠️ 3. Krypto-Transaktionen sind nicht rückgängig zu machen
Im Gegensatz zum traditionellen Bankwesen können Blockchain-Transaktionen in der Regel nicht rückgängig gemacht werden, sobald sie bestätigt wurden. Unbefugten Zugriff zu verhindern ist bei weitem einfacher, als zu versuchen, verlorene Gelder zurückzubekommen.
🔒 4. Sie hilft dabei, wichtige Kontoaktionen abzusichern
Viele Börsen verlangen 2FA, bevor Auszahlungen, das Ändern von Sicherheitseinstellungen oder der Zugriff auf sensible Kontofunktionen möglich ist – das fügt eine weitere Verteidigungsebene hinzu.
💡 5. Gute Sicherheit ist eine Gewohnheit, keine Option
Das Aktivieren von 2FA dauert nur wenige Minuten, kann aber Jahre des Investierens und harter Arbeit schützen.
Warte nicht, bis nach einem Sicherheitsvorfall, um dein Konto zu stärken.
In Krypto ist Vorbeugung immer besser als Wiederherstellung.
💬 Lass uns diskutieren!
Welche ist neben dem Aktivieren von 2FA die wichtigste Krypto-Sicherheitsgewohnheit, der du folgst? Teile deinen besten Tipp unten – du könntest damit einem anderen Investor helfen, geschützt zu bleiben.
#CryptoSecurity #2FA #STAYSAFU #Write2Earn
📊 UMFRAGE
Hast du die Zwei-Faktor-Authentifizierung (2FA) für deine Krypto-Konten aktiviert?
Yes, on every account ✅
0%
Yes, but only on some accounts
0%
Not yet, but I will today
0%
What's 2FA?
0%
0 Stimmen • Abstimmung beendet
1
148
·
--
🚨 BETRUGS-WARNUNG: So verwenden gefälschte "$TSLA"-Tokens „Dev Remove Liquidity“, um Wallets auszuraubenHast du in letzter Zeit aus dem Nichts Tausende kostenloser Tokens wie $TSLA in deiner Web3-Wallet erhalten? Bevor du sie für einen schnellen Profit verkaufen willst: STOP! Das ist ein klassischer Dusting-Attacke- und Honeypot-Fallen-Trick.
So funktioniert der Betrug, was die Anzeichen bedeuten, und wie du dich schützen kannst.
1. Die Falle: Falscher Wert & kostenlose Airdrops
Betrüger senden Millionen wertloser Tokens an aktive Web3-Adressen. Anschließend tätigen sie Mikro-Käufe auf dezentralen Börsen (DEXs), um den Kursverlauf künstlich in die Höhe zu treiben.
Deine Wallet berechnet:
🚨 BETRUGS-WARNUNG: So verwenden gefälschte "$TSLA"-Tokens „Dev Remove Liquidity“, um Wallets auszurauben
Hast du in letzter Zeit aus dem Nichts Tausende kostenloser Tokens wie $TSLA in deiner Web3-Wallet erhalten? Bevor du sie für einen schnellen Profit verkaufen willst: STOP! Das ist ein klassischer Dusting-Attacke- und Honeypot-Fallen-Trick.
So funktioniert der Betrug, was die Anzeichen bedeuten, und wie du dich schützen kannst.
1. Die Falle: Falscher Wert & kostenlose Airdrops
Betrüger senden Millionen wertloser Tokens an aktive Web3-Adressen. Anschließend tätigen sie Mikro-Käufe auf dezentralen Börsen (DEXs), um den Kursverlauf künstlich in die Höhe zu treiben.
Deine Wallet berechnet:
141
·
--
$EPIC, $TRX & $BNB-Trader müssen sich bremsen, bevor sie kopflos riskante Setups hinterherjagen. Market Maker locken gierige Longs bei $EPIC mit Liquiditäts-Sweeps an, die alle bestrafen, die zu schwer rein gehen. 🛡️⚠️
$EPIC zeigt eine Kompression nahe einer Reclaim-Zone — Geduld und Disziplin sind wichtiger als jede einzelne Kerze erwischen zu wollen. 📉
TRX hält die Range-Tiefs, aber jede aggressive Hebelposition hier riskiert eine sofortige Invalidierung. Bleib leicht, bleib flexibel. 🚨
BNB-Rotation ist stabil, aber zugleich täuschend; cleveres Geld füttert sich an FOMO-Einstiegen. Spot-Bias ist sicherer, bis die Struktur bestätigt. 📈
Schütze dein Wallet, gehe mit der Größe runter und vermeide Rache-Trades. 🧠
#EPIC #TRX #BNB #CryptoRotation #STAYSAFU
96
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinancePick
2.9M Aufrufe
149,233 Kommentare
2
#EarningsSeason
5.2M Aufrufe
25,470 Kommentare
3
#AnthropicTTMRevenueGrewAbout1200%
6,894 Aufrufe
215 Kommentare
4
#AnthropicS1ExpectedToday
10,183 Aufrufe
207 Kommentare
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
18,692 Aufrufe
345 Kommentare
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
25,584 Aufrufe
452 Kommentare
7
#StrategyMSTRSurpassesNasdaqInMarketCap
20,051 Aufrufe
337 Kommentare
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
903 Aufrufe
33 Kommentare
9
#ElectrumWalletBugLetRogueServersStealFunds
23,031 Aufrufe
424 Kommentare
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
34,910 Aufrufe
520 Kommentare