
#securityrisk
securityrisk
10,126 Aufrufe
30 Kommentare
Hot
Zuletzt

·
--
Initia zum zweiten Mal innerhalb von drei Wochen gehackt: Cloud-Zugangsdaten werden zur neuen Schwachstelle der DeFi-Verwahrung
Die Sicherheitsgrenzen der Krypto-Infrastruktur werden neu definiert. Während Smart-Contract-Audits zum Branchenstandard geworden sind, wenden sich Angreifer einem weniger offensichtlichen Einfallstor zu: Cloud-Zugangsdaten. Der Vorfall bei Initia könnte beispielhaft für diesen Trend stehen.
Laut Cointelegraph bestätigte Initia, dass das Unternehmen innerhalb von drei Wochen zum zweiten Mal angegriffen wurde. Die Angreifer transferierten über kompromittierte Cloud-Zugangsdaten Krypto-Assets im Wert von rund 3,27 Millionen US-Dollar, von denen etwa 2,16 Millionen US-Dollar möglicherweise zurückgeholt werden können.
Die Bedeutung dieses Vorfalls liegt womöglich nicht in der Höhe des Betrags selbst. 3,27 Millionen US-Dollar haben nur begrenzte Auswirkungen auf die Liquidität des Gesamtmarkts, und der Angriffsweg deutet auf die Verwahrung von Zugangsdaten statt auf eine Schwachstelle im Smart Contract des Protokolls hin. Wirklich alarmierend ist das Muster der „wiederholten Angriffe“: Dieselbe Art von Schwachstelle in derselben Infrastruktur wird innerhalb kurzer Zeit wiederholt ausgenutzt.
Aus Sicht der Kapitalströme und der makroökonomischen Lage offenbart dies ein systemisches Risiko für die DeFi-Infrastruktur. Mit dem beschleunigten Zustrom institutionellen Kapitals gewinnt die Sicherheit der Verwahrung zunehmend an Bedeutung. Cloud-Zugangsdaten sind ein wichtiger Knotenpunkt, der On-Chain-Assets mit Off-Chain-Systemen verbindet. Werden sie kompromittiert, beschränkt sich das Risiko nicht mehr auf ein einzelnes Protokoll. Wo die Grenze zwischen einem „gezielten Angriff“ und einer „systemischen Ausbreitung“ verläuft, muss sich noch zeigen.
Bemerkenswert ist, dass die Angreifer auf Zugangsdaten statt auf eine Schwachstelle abzielten. Das bedeutet, dass die Verteidiger ihre Prioritäten bei Sicherheitsinvestitionen überdenken müssen: Smart-Contract-Audits sind zwar wichtig, doch Zugriffskontrollen, Schlüsselverwaltung und die Trennung von Berechtigungen auf Infrastrukturebene könnten zu neuen Schwachstellen werden.
Dagegen spricht, dass ein vergleichsweise hoher Anteil der 2,16 Millionen US-Dollar zurückgeholt werden kann. Das zeigt, dass Rückverfolgungs- und Wiederherstellungsmechanismen weiterhin greifen. Außerdem muss ein einzelner Vorfall mit kompromittierten Zugangsdaten nicht zwangsläufig auf ein allgemeines systemisches Risiko hindeuten, da sich die Verwahrungsarchitekturen der einzelnen Projekte erheblich unterscheiden.
Was als Nächstes zu beobachten ist: Ob sich Angriffe auf Cloud-Zugangsdaten von „Einzelfällen“ zu einem „Muster“ entwickeln, ist entscheidend dafür, ob sich dieses Risiko auf andere Bereiche übertragen kann. Sollten sich ähnliche Vorfälle innerhalb kurzer Zeit häufen, könnte die Sicherheit der Verwahrung bei Kapitalflüssen und institutionellen Anlageentscheidungen wieder stärker in den Fokus rücken.
#DeFi #Sicherheitsrisiko
Die obigen Ausführungen dienen der Zusammenstellung von Informationen und der persönlichen Analyse und stellen keine Anlageberatung dar.
Sollte es wichtige neue Entwicklungen geben, werde ich sie weiterverfolgen und darüber berichten.
Initia zum zweiten Mal innerhalb von drei Wochen gehackt: Cloud-Zugangsdaten werden zur neuen Schwachstelle der DeFi-Verwahrung
Die Sicherheitsgrenzen der Krypto-Infrastruktur werden neu definiert. Während Smart-Contract-Audits zum Branchenstandard geworden sind, wenden sich Angreifer einem weniger offensichtlichen Einfallstor zu: Cloud-Zugangsdaten. Der Vorfall bei Initia könnte beispielhaft für diesen Trend stehen.
Laut Cointelegraph bestätigte Initia, dass das Unternehmen innerhalb von drei Wochen zum zweiten Mal angegriffen wurde. Die Angreifer transferierten über kompromittierte Cloud-Zugangsdaten Krypto-Assets im Wert von rund 3,27 Millionen US-Dollar, von denen etwa 2,16 Millionen US-Dollar möglicherweise zurückgeholt werden können.
Die Bedeutung dieses Vorfalls liegt womöglich nicht in der Höhe des Betrags selbst. 3,27 Millionen US-Dollar haben nur begrenzte Auswirkungen auf die Liquidität des Gesamtmarkts, und der Angriffsweg deutet auf die Verwahrung von Zugangsdaten statt auf eine Schwachstelle im Smart Contract des Protokolls hin. Wirklich alarmierend ist das Muster der „wiederholten Angriffe“: Dieselbe Art von Schwachstelle in derselben Infrastruktur wird innerhalb kurzer Zeit wiederholt ausgenutzt.
Aus Sicht der Kapitalströme und der makroökonomischen Lage offenbart dies ein systemisches Risiko für die DeFi-Infrastruktur. Mit dem beschleunigten Zustrom institutionellen Kapitals gewinnt die Sicherheit der Verwahrung zunehmend an Bedeutung. Cloud-Zugangsdaten sind ein wichtiger Knotenpunkt, der On-Chain-Assets mit Off-Chain-Systemen verbindet. Werden sie kompromittiert, beschränkt sich das Risiko nicht mehr auf ein einzelnes Protokoll. Wo die Grenze zwischen einem „gezielten Angriff“ und einer „systemischen Ausbreitung“ verläuft, muss sich noch zeigen.
Bemerkenswert ist, dass die Angreifer auf Zugangsdaten statt auf eine Schwachstelle abzielten. Das bedeutet, dass die Verteidiger ihre Prioritäten bei Sicherheitsinvestitionen überdenken müssen: Smart-Contract-Audits sind zwar wichtig, doch Zugriffskontrollen, Schlüsselverwaltung und die Trennung von Berechtigungen auf Infrastrukturebene könnten zu neuen Schwachstellen werden.
Dagegen spricht, dass ein vergleichsweise hoher Anteil der 2,16 Millionen US-Dollar zurückgeholt werden kann. Das zeigt, dass Rückverfolgungs- und Wiederherstellungsmechanismen weiterhin greifen. Außerdem muss ein einzelner Vorfall mit kompromittierten Zugangsdaten nicht zwangsläufig auf ein allgemeines systemisches Risiko hindeuten, da sich die Verwahrungsarchitekturen der einzelnen Projekte erheblich unterscheiden.
Was als Nächstes zu beobachten ist: Ob sich Angriffe auf Cloud-Zugangsdaten von „Einzelfällen“ zu einem „Muster“ entwickeln, ist entscheidend dafür, ob sich dieses Risiko auf andere Bereiche übertragen kann. Sollten sich ähnliche Vorfälle innerhalb kurzer Zeit häufen, könnte die Sicherheit der Verwahrung bei Kapitalflüssen und institutionellen Anlageentscheidungen wieder stärker in den Fokus rücken.
#DeFi #Sicherheitsrisiko
Die obigen Ausführungen dienen der Zusammenstellung von Informationen und der persönlichen Analyse und stellen keine Anlageberatung dar.
Sollte es wichtige neue Entwicklungen geben, werde ich sie weiterverfolgen und darüber berichten.
Die Sicherheitsgrenzen der Krypto-Infrastruktur werden neu definiert. Während Smart-Contract-Audits zum Branchenstandard geworden sind, wenden sich Angreifer einem weniger offensichtlichen Einfallstor zu: Cloud-Zugangsdaten. Der Vorfall bei Initia könnte beispielhaft für diesen Trend stehen.
Laut Cointelegraph bestätigte Initia, dass das Unternehmen innerhalb von drei Wochen zum zweiten Mal angegriffen wurde. Die Angreifer transferierten über kompromittierte Cloud-Zugangsdaten Krypto-Assets im Wert von rund 3,27 Millionen US-Dollar, von denen etwa 2,16 Millionen US-Dollar möglicherweise zurückgeholt werden können.
Die Bedeutung dieses Vorfalls liegt womöglich nicht in der Höhe des Betrags selbst. 3,27 Millionen US-Dollar haben nur begrenzte Auswirkungen auf die Liquidität des Gesamtmarkts, und der Angriffsweg deutet auf die Verwahrung von Zugangsdaten statt auf eine Schwachstelle im Smart Contract des Protokolls hin. Wirklich alarmierend ist das Muster der „wiederholten Angriffe“: Dieselbe Art von Schwachstelle in derselben Infrastruktur wird innerhalb kurzer Zeit wiederholt ausgenutzt.
Aus Sicht der Kapitalströme und der makroökonomischen Lage offenbart dies ein systemisches Risiko für die DeFi-Infrastruktur. Mit dem beschleunigten Zustrom institutionellen Kapitals gewinnt die Sicherheit der Verwahrung zunehmend an Bedeutung. Cloud-Zugangsdaten sind ein wichtiger Knotenpunkt, der On-Chain-Assets mit Off-Chain-Systemen verbindet. Werden sie kompromittiert, beschränkt sich das Risiko nicht mehr auf ein einzelnes Protokoll. Wo die Grenze zwischen einem „gezielten Angriff“ und einer „systemischen Ausbreitung“ verläuft, muss sich noch zeigen.
Bemerkenswert ist, dass die Angreifer auf Zugangsdaten statt auf eine Schwachstelle abzielten. Das bedeutet, dass die Verteidiger ihre Prioritäten bei Sicherheitsinvestitionen überdenken müssen: Smart-Contract-Audits sind zwar wichtig, doch Zugriffskontrollen, Schlüsselverwaltung und die Trennung von Berechtigungen auf Infrastrukturebene könnten zu neuen Schwachstellen werden.
Dagegen spricht, dass ein vergleichsweise hoher Anteil der 2,16 Millionen US-Dollar zurückgeholt werden kann. Das zeigt, dass Rückverfolgungs- und Wiederherstellungsmechanismen weiterhin greifen. Außerdem muss ein einzelner Vorfall mit kompromittierten Zugangsdaten nicht zwangsläufig auf ein allgemeines systemisches Risiko hindeuten, da sich die Verwahrungsarchitekturen der einzelnen Projekte erheblich unterscheiden.
Was als Nächstes zu beobachten ist: Ob sich Angriffe auf Cloud-Zugangsdaten von „Einzelfällen“ zu einem „Muster“ entwickeln, ist entscheidend dafür, ob sich dieses Risiko auf andere Bereiche übertragen kann. Sollten sich ähnliche Vorfälle innerhalb kurzer Zeit häufen, könnte die Sicherheit der Verwahrung bei Kapitalflüssen und institutionellen Anlageentscheidungen wieder stärker in den Fokus rücken.
#DeFi #Sicherheitsrisiko
Die obigen Ausführungen dienen der Zusammenstellung von Informationen und der persönlichen Analyse und stellen keine Anlageberatung dar.
Sollte es wichtige neue Entwicklungen geben, werde ich sie weiterverfolgen und darüber berichten.
376

·
--
🚨 $XRP SICHERHEITSLÜCKE BEDROHT DIE AUSGABE VON STABLECOINS – ERHOLT SICH DER KURS? 🐻
Eine neu entdeckte Schwachstelle im XRP Ledger öffnet jedem eine Hintertür, um ohne Genehmigung Stablecoins zu prägen, und erschüttert damit das Fundament des Ökosystems. 📊 Der Fehler könnte den Markt mit ungedeckten Token überschwemmen, das Vertrauen untergraben und den Preis destabilisieren.
Entwickler arbeiten fieberhaft an einem Patch für den Code, doch die Zeit, in der Whales mit Smart Money die Lücke ausnutzen können, läuft bereits. 🦈 Behalte die On-Chain-Aktivität und Volumenspitzen im Auge – ein plötzlicher Anstieg könnte auf einen Liquiditäts-Sweep hindeuten, bevor der Fehler behoben ist. 💡
💬 Glaubst du, $XRP kann diesen Sturm überstehen und sich erholen, oder ist dies ein Wendepunkt für den Token?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto
🔥 💎
🚨 $XRP SICHERHEITSLÜCKE BEDROHT DIE AUSGABE VON STABLECOINS – ERHOLT SICH DER KURS? 🐻
Eine neu entdeckte Schwachstelle im XRP Ledger öffnet jedem eine Hintertür, um ohne Genehmigung Stablecoins zu prägen, und erschüttert damit das Fundament des Ökosystems. 📊 Der Fehler könnte den Markt mit ungedeckten Token überschwemmen, das Vertrauen untergraben und den Preis destabilisieren.
Entwickler arbeiten fieberhaft an einem Patch für den Code, doch die Zeit, in der Whales mit Smart Money die Lücke ausnutzen können, läuft bereits. 🦈 Behalte die On-Chain-Aktivität und Volumenspitzen im Auge – ein plötzlicher Anstieg könnte auf einen Liquiditäts-Sweep hindeuten, bevor der Fehler behoben ist. 💡
💬 Glaubst du, $XRP kann diesen Sturm überstehen und sich erholen, oder ist dies ein Wendepunkt für den Token?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto
🔥 💎
Eine neu entdeckte Schwachstelle im XRP Ledger öffnet jedem eine Hintertür, um ohne Genehmigung Stablecoins zu prägen, und erschüttert damit das Fundament des Ökosystems. 📊 Der Fehler könnte den Markt mit ungedeckten Token überschwemmen, das Vertrauen untergraben und den Preis destabilisieren.
Entwickler arbeiten fieberhaft an einem Patch für den Code, doch die Zeit, in der Whales mit Smart Money die Lücke ausnutzen können, läuft bereits. 🦈 Behalte die On-Chain-Aktivität und Volumenspitzen im Auge – ein plötzlicher Anstieg könnte auf einen Liquiditäts-Sweep hindeuten, bevor der Fehler behoben ist. 💡
💬 Glaubst du, $XRP kann diesen Sturm überstehen und sich erholen, oder ist dies ein Wendepunkt für den Token?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto
🔥 💎
13

·
--
🚨 $CT AUFGEDECKT: SCHWERER SICHERHEITSVORFALL ERSCHÜTTERT EINE TOP-BÖRSE 🦈
Der jüngste Sicherheitsvorfall bei einer großen Börse, bei dem 5,6 Mrd. $ verloren gingen, hat institutionelle Anleger dazu gezwungen, ihre Positionen insgesamt neu zu bewerten. $CT , bereits beim Handelsvolumen führend, steht nun an einem Liquiditätswendepunkt, an dem Orderblöcke unter erneutem Verkaufsdruck zerbrechen könnten. 📊
Unterdessen dürften $LINK und $ETHFI , die beide nahe ihren institutionellen Nachfragezonen liegen, kurzfristig einen Liquiditäts-Sweep erleben, wenn risikoscheue Fonds sich zurückziehen. 🦈 Das Zusammenspiel aus einer größeren Geld-Brief-Spanne und geringerer Orderbuchtiefe schafft eine klassische Liquiditätsjagd des Smart Money. ⚡
💬 Ziehst du deine Stopps enger oder wechselst du zu sichereren Anlagen?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #CT #SecurityRisk #LiquidityHunt #SmartMoney
🦈 🚀
🚨 $CT AUFGEDECKT: SCHWERER SICHERHEITSVORFALL ERSCHÜTTERT EINE TOP-BÖRSE 🦈
Der jüngste Sicherheitsvorfall bei einer großen Börse, bei dem 5,6 Mrd. $ verloren gingen, hat institutionelle Anleger dazu gezwungen, ihre Positionen insgesamt neu zu bewerten. $CT , bereits beim Handelsvolumen führend, steht nun an einem Liquiditätswendepunkt, an dem Orderblöcke unter erneutem Verkaufsdruck zerbrechen könnten. 📊
Unterdessen dürften $LINK und $ETHFI , die beide nahe ihren institutionellen Nachfragezonen liegen, kurzfristig einen Liquiditäts-Sweep erleben, wenn risikoscheue Fonds sich zurückziehen. 🦈 Das Zusammenspiel aus einer größeren Geld-Brief-Spanne und geringerer Orderbuchtiefe schafft eine klassische Liquiditätsjagd des Smart Money. ⚡
💬 Ziehst du deine Stopps enger oder wechselst du zu sichereren Anlagen?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #CT #SecurityRisk #LiquidityHunt #SmartMoney
🦈 🚀
Der jüngste Sicherheitsvorfall bei einer großen Börse, bei dem 5,6 Mrd. $ verloren gingen, hat institutionelle Anleger dazu gezwungen, ihre Positionen insgesamt neu zu bewerten. $CT , bereits beim Handelsvolumen führend, steht nun an einem Liquiditätswendepunkt, an dem Orderblöcke unter erneutem Verkaufsdruck zerbrechen könnten. 📊
Unterdessen dürften $LINK und $ETHFI , die beide nahe ihren institutionellen Nachfragezonen liegen, kurzfristig einen Liquiditäts-Sweep erleben, wenn risikoscheue Fonds sich zurückziehen. 🦈 Das Zusammenspiel aus einer größeren Geld-Brief-Spanne und geringerer Orderbuchtiefe schafft eine klassische Liquiditätsjagd des Smart Money. ⚡
💬 Ziehst du deine Stopps enger oder wechselst du zu sichereren Anlagen?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #CT #SecurityRisk #LiquidityHunt #SmartMoney
🦈 🚀
21

·
--
Übersetzung ansehen
🚨 $INIT $HAEDAL $EVAA FACE SECURITY STRESS – MARKET REEVALUATES RISK 🛑
The recent breach at a major Korean exchange has sent shockwaves through the regional crypto ecosystem. 📊 Institutional flow is now scrutinizing the exposure of $INIT , $HAEDAL and $EVAA as smart money reassesses liquidity pools.
Liquidity hunters are likely to capitalize on the ensuing sell pressure, hunting for order block retests below current levels. 🦈 The market’s risk appetite is contracting, and any further data leaks could trigger a cascade of stop‑loss hunts. 🔍
💬 How are you adjusting your exposure to these tokens amid the heightened security concerns? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #INIT #SecurityRisk #CryptoNews #SmartMoney
🦈 🔥
🚨 $INIT $HAEDAL $EVAA FACE SECURITY STRESS – MARKET REEVALUATES RISK 🛑
The recent breach at a major Korean exchange has sent shockwaves through the regional crypto ecosystem. 📊 Institutional flow is now scrutinizing the exposure of $INIT , $HAEDAL and $EVAA as smart money reassesses liquidity pools.
Liquidity hunters are likely to capitalize on the ensuing sell pressure, hunting for order block retests below current levels. 🦈 The market’s risk appetite is contracting, and any further data leaks could trigger a cascade of stop‑loss hunts. 🔍
💬 How are you adjusting your exposure to these tokens amid the heightened security concerns? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #INIT #SecurityRisk #CryptoNews #SmartMoney
🦈 🔥
The recent breach at a major Korean exchange has sent shockwaves through the regional crypto ecosystem. 📊 Institutional flow is now scrutinizing the exposure of $INIT , $HAEDAL and $EVAA as smart money reassesses liquidity pools.
Liquidity hunters are likely to capitalize on the ensuing sell pressure, hunting for order block retests below current levels. 🦈 The market’s risk appetite is contracting, and any further data leaks could trigger a cascade of stop‑loss hunts. 🔍
💬 How are you adjusting your exposure to these tokens amid the heightened security concerns? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #INIT #SecurityRisk #CryptoNews #SmartMoney
🦈 🔥
14
·
--
🚨 $BTC UNTER DRUCK DURCH EINE MASSIVE WELLE VON PHP-SICHERHEITSLÜCKEN! 💥
📊 Der jüngste PHP-Exploit hat innerhalb weniger Stunden Millionen von Angriffsversuchen ausgelöst, Regierungswebsites lahmgelegt und eine kritische Angriffsfläche offengelegt, auf die sich viele Kryptodienste noch immer verlassen. 🦈 Anbieter von Smart-Money-Infrastrukturen beeilen sich nun, Sicherheitsupdates einzuspielen. Dadurch entsteht kurzfristig ein Liquiditätsengpass, da die Auszahlungswege vorübergehend ins Stocken geraten. ⚡ Die Volumenspitzen im 1-Stunden-Chart deuten auf einen reaktiven Ausverkauf hin, während der zugrunde liegende Orderflow weiterhin die $BTC tägliche Nachfragezone respektiert.
💡 Institutionelle Marktteilnehmer dürften ihr Engagement neu ausbalancieren. Achte daher auf einen möglichen erneuten Test der Unterstützung bei 30.800 $, während sich die Risikostimmung stabilisiert. 💬 Verschärfst du deine Risikoparameter oder hältst du deine Positionen bis zur Erholung? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #BTC #SecurityRisk #CryptoNews #Alert
🔥 🦈
🚨 $BTC UNTER DRUCK DURCH EINE MASSIVE WELLE VON PHP-SICHERHEITSLÜCKEN! 💥
📊 Der jüngste PHP-Exploit hat innerhalb weniger Stunden Millionen von Angriffsversuchen ausgelöst, Regierungswebsites lahmgelegt und eine kritische Angriffsfläche offengelegt, auf die sich viele Kryptodienste noch immer verlassen. 🦈 Anbieter von Smart-Money-Infrastrukturen beeilen sich nun, Sicherheitsupdates einzuspielen. Dadurch entsteht kurzfristig ein Liquiditätsengpass, da die Auszahlungswege vorübergehend ins Stocken geraten. ⚡ Die Volumenspitzen im 1-Stunden-Chart deuten auf einen reaktiven Ausverkauf hin, während der zugrunde liegende Orderflow weiterhin die $BTC tägliche Nachfragezone respektiert.
💡 Institutionelle Marktteilnehmer dürften ihr Engagement neu ausbalancieren. Achte daher auf einen möglichen erneuten Test der Unterstützung bei 30.800 $, während sich die Risikostimmung stabilisiert. 💬 Verschärfst du deine Risikoparameter oder hältst du deine Positionen bis zur Erholung? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #BTC #SecurityRisk #CryptoNews #Alert
🔥 🦈
📊 Der jüngste PHP-Exploit hat innerhalb weniger Stunden Millionen von Angriffsversuchen ausgelöst, Regierungswebsites lahmgelegt und eine kritische Angriffsfläche offengelegt, auf die sich viele Kryptodienste noch immer verlassen. 🦈 Anbieter von Smart-Money-Infrastrukturen beeilen sich nun, Sicherheitsupdates einzuspielen. Dadurch entsteht kurzfristig ein Liquiditätsengpass, da die Auszahlungswege vorübergehend ins Stocken geraten. ⚡ Die Volumenspitzen im 1-Stunden-Chart deuten auf einen reaktiven Ausverkauf hin, während der zugrunde liegende Orderflow weiterhin die $BTC tägliche Nachfragezone respektiert.
💡 Institutionelle Marktteilnehmer dürften ihr Engagement neu ausbalancieren. Achte daher auf einen möglichen erneuten Test der Unterstützung bei 30.800 $, während sich die Risikostimmung stabilisiert. 💬 Verschärfst du deine Risikoparameter oder hältst du deine Positionen bis zur Erholung? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #BTC #SecurityRisk #CryptoNews #Alert
🔥 🦈
20
·
--
🚨 $VTHO UNTER DRUCK DURCH TREZOR-EMAIL-PATZGERUCH 📉
🦈 Smart‑Money-Blicke justieren die Risikobelastung bereits neu, nachdem Trezor’ s E-Mail-Dienst kompromittiert wurde. Der Vorfall macht ein systemisches Liquiditätsrisiko für hardware‑wallet-zentrierte Tokens sichtbar, und die Marktreaktion ist ein Lackmustest für institutionelles Vertrauen. 📊 Frühzeitige Order‑Flow-Daten zeigen, dass Verkäufer die Orderblöcke bei $VTHO und $IOST abtasten, doch die schnelle Offenlegung könnte einen tieferen Einblick dämpfen.
💡 Die Kernfrage: Wird dieser Vorfall einen breiteren Abverkauf bei mit Hardware‑Wallets verknüpften Assets auslösen, oder wird die schnelle Transparenz die Folgen begrenzen? 💬
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
🚨 $VTHO UNTER DRUCK DURCH TREZOR-EMAIL-PATZGERUCH 📉
🦈 Smart‑Money-Blicke justieren die Risikobelastung bereits neu, nachdem Trezor’ s E-Mail-Dienst kompromittiert wurde. Der Vorfall macht ein systemisches Liquiditätsrisiko für hardware‑wallet-zentrierte Tokens sichtbar, und die Marktreaktion ist ein Lackmustest für institutionelles Vertrauen. 📊 Frühzeitige Order‑Flow-Daten zeigen, dass Verkäufer die Orderblöcke bei $VTHO und $IOST abtasten, doch die schnelle Offenlegung könnte einen tieferen Einblick dämpfen.
💡 Die Kernfrage: Wird dieser Vorfall einen breiteren Abverkauf bei mit Hardware‑Wallets verknüpften Assets auslösen, oder wird die schnelle Transparenz die Folgen begrenzen? 💬
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
🦈 Smart‑Money-Blicke justieren die Risikobelastung bereits neu, nachdem Trezor’ s E-Mail-Dienst kompromittiert wurde. Der Vorfall macht ein systemisches Liquiditätsrisiko für hardware‑wallet-zentrierte Tokens sichtbar, und die Marktreaktion ist ein Lackmustest für institutionelles Vertrauen. 📊 Frühzeitige Order‑Flow-Daten zeigen, dass Verkäufer die Orderblöcke bei $VTHO und $IOST abtasten, doch die schnelle Offenlegung könnte einen tieferen Einblick dämpfen.
💡 Die Kernfrage: Wird dieser Vorfall einen breiteren Abverkauf bei mit Hardware‑Wallets verknüpften Assets auslösen, oder wird die schnelle Transparenz die Folgen begrenzen? 💬
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
1
212
·
--
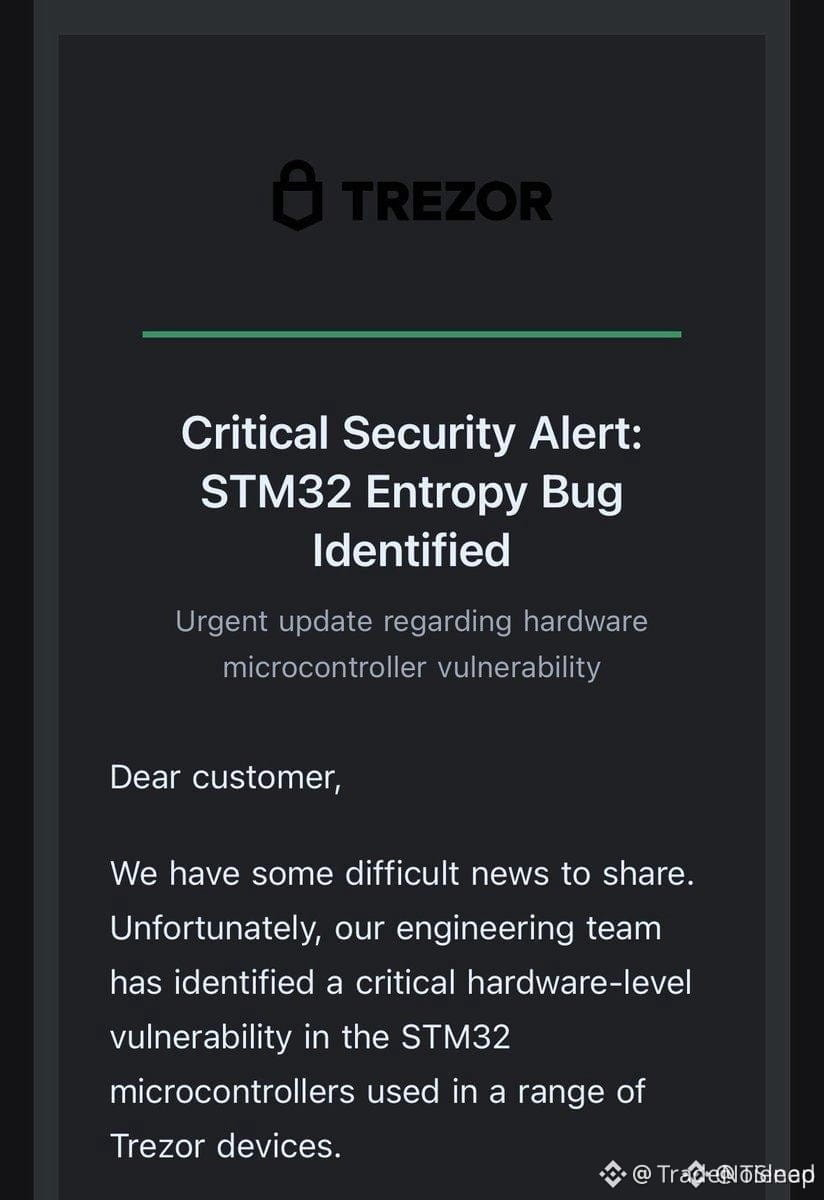
🚨 $TREZOR-WARNUNG: PHISHING-E-MAILS UNTER VERWENDUNG DER OFFIZIELLEN DOMAIN ZIELEN AUF NUTZER 🛑
🦈 Eine Sicherheitslücke bei einem Drittanbieter-E-Mail-Dienst ermöglichte es Angreifern, die offizielle Domain von $TREZOR zu imitieren und eine gefälschte „Wichtige Sicherheitswarnung: STM32-Entropie-Vulnerabilität“ zuzustellen, die sich nicht von einer echten Mitteilung unterscheidet. 📊 Die Täuschung umgeht einfache Adressprüfungen und zwingt Nutzer dazu, auf visuelle Hinweise zu vertrauen, die das Phishing-Team sorgfältig nachgebaut hat.
🔍 Mit bereits rund 87k offengelegten Datensätzen aus der vorherigen ShipMonk-Panne haben Angreifer nun einen umfangreichen Datenbestand, um hochgradig zielgerichtete Köder zu erstellen. 📌 $TREZOR rät Ihnen, Links zu ignorieren, die offizielle Website manuell einzugeben und jede Warnung innerhalb der Wallet-App vor dem Handeln abzugleichen.
💬 Prüfst du jede Sicherheitswarnung doppelt, bevor du klickst?
⚠️ Keine Finanzberatung. Behandle dein Risiko stets verantwortungsvoll. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 $TREZOR-WARNUNG: PHISHING-E-MAILS UNTER VERWENDUNG DER OFFIZIELLEN DOMAIN ZIELEN AUF NUTZER 🛑
🦈 Eine Sicherheitslücke bei einem Drittanbieter-E-Mail-Dienst ermöglichte es Angreifern, die offizielle Domain von $TREZOR zu imitieren und eine gefälschte „Wichtige Sicherheitswarnung: STM32-Entropie-Vulnerabilität“ zuzustellen, die sich nicht von einer echten Mitteilung unterscheidet. 📊 Die Täuschung umgeht einfache Adressprüfungen und zwingt Nutzer dazu, auf visuelle Hinweise zu vertrauen, die das Phishing-Team sorgfältig nachgebaut hat.
🔍 Mit bereits rund 87k offengelegten Datensätzen aus der vorherigen ShipMonk-Panne haben Angreifer nun einen umfangreichen Datenbestand, um hochgradig zielgerichtete Köder zu erstellen. 📌 $TREZOR rät Ihnen, Links zu ignorieren, die offizielle Website manuell einzugeben und jede Warnung innerhalb der Wallet-App vor dem Handeln abzugleichen.
💬 Prüfst du jede Sicherheitswarnung doppelt, bevor du klickst?
⚠️ Keine Finanzberatung. Behandle dein Risiko stets verantwortungsvoll. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Eine Sicherheitslücke bei einem Drittanbieter-E-Mail-Dienst ermöglichte es Angreifern, die offizielle Domain von $TREZOR zu imitieren und eine gefälschte „Wichtige Sicherheitswarnung: STM32-Entropie-Vulnerabilität“ zuzustellen, die sich nicht von einer echten Mitteilung unterscheidet. 📊 Die Täuschung umgeht einfache Adressprüfungen und zwingt Nutzer dazu, auf visuelle Hinweise zu vertrauen, die das Phishing-Team sorgfältig nachgebaut hat.
🔍 Mit bereits rund 87k offengelegten Datensätzen aus der vorherigen ShipMonk-Panne haben Angreifer nun einen umfangreichen Datenbestand, um hochgradig zielgerichtete Köder zu erstellen. 📌 $TREZOR rät Ihnen, Links zu ignorieren, die offizielle Website manuell einzugeben und jede Warnung innerhalb der Wallet-App vor dem Handeln abzugleichen.
💬 Prüfst du jede Sicherheitswarnung doppelt, bevor du klickst?
⚠️ Keine Finanzberatung. Behandle dein Risiko stets verantwortungsvoll. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
62
·
--
🚨 Bitget-Hacker bewegt 83 Mio. US-Dollar an gestohlenem XRP über Wallets, Ripple kann es nicht einfrieren.
Zwei Konten sind fast leer, das dritte wird weiter abgezogen, ~75 Mio. US-Dollar sind noch in den ursprünglichen Beständen.
Keine On-Chain-Wiederherstellung möglich – das zeigt die Verwundbarkeit von XRP bei Verstößen gegen Custody.
Der Markt könnte kurzfristig Verkaufsdruck sehen, da gestohlene Mittel möglicherweise an Börsen gelangen.
Achte auf ungewöhnlich große XRP-Transfers zu bekannten Börsen-Deposit-Adressen.
Könnte das breitere Bedenken hinsichtlich der Börsensicherheit und möglicher Grenzen der Token-Unveränderlichkeit auslösen?
#SecurityRisk
$XRP #TradingSignal #CryptoAnalysis
🚨 Bitget-Hacker bewegt 83 Mio. US-Dollar an gestohlenem XRP über Wallets, Ripple kann es nicht einfrieren.
Zwei Konten sind fast leer, das dritte wird weiter abgezogen, ~75 Mio. US-Dollar sind noch in den ursprünglichen Beständen.
Keine On-Chain-Wiederherstellung möglich – das zeigt die Verwundbarkeit von XRP bei Verstößen gegen Custody.
Der Markt könnte kurzfristig Verkaufsdruck sehen, da gestohlene Mittel möglicherweise an Börsen gelangen.
Achte auf ungewöhnlich große XRP-Transfers zu bekannten Börsen-Deposit-Adressen.
Könnte das breitere Bedenken hinsichtlich der Börsensicherheit und möglicher Grenzen der Token-Unveränderlichkeit auslösen?
#SecurityRisk
$XRP #TradingSignal #CryptoAnalysis
Zwei Konten sind fast leer, das dritte wird weiter abgezogen, ~75 Mio. US-Dollar sind noch in den ursprünglichen Beständen.
Keine On-Chain-Wiederherstellung möglich – das zeigt die Verwundbarkeit von XRP bei Verstößen gegen Custody.
Der Markt könnte kurzfristig Verkaufsdruck sehen, da gestohlene Mittel möglicherweise an Börsen gelangen.
Achte auf ungewöhnlich große XRP-Transfers zu bekannten Börsen-Deposit-Adressen.
Könnte das breitere Bedenken hinsichtlich der Börsensicherheit und möglicher Grenzen der Token-Unveränderlichkeit auslösen?
#SecurityRisk
$XRP #TradingSignal #CryptoAnalysis
52
·
--
🚨 Duelbits’ Hot-Wallets über mehrere vier Ketten hinweg geplündert; die gestohlenen ~6 Mio. US-Dollar sind nun in einer einzigen Ethereum-Adresse konzentriert. Der Exploit macht auf anhaltende Risiken zentralisierter Verwahrmodelle aufmerksam – selbst bei Gaming-Plattformen. ETH als primäre Settlement-Schicht könnte einer verstärkten Prüfung unterzogen werden, wenn gestohlene Assets on-chain wandern. Könnte das breitere Abflüsse von ähnlichen Plattformen auslösen?
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
🚨 Duelbits’ Hot-Wallets über mehrere vier Ketten hinweg geplündert; die gestohlenen ~6 Mio. US-Dollar sind nun in einer einzigen Ethereum-Adresse konzentriert. Der Exploit macht auf anhaltende Risiken zentralisierter Verwahrmodelle aufmerksam – selbst bei Gaming-Plattformen. ETH als primäre Settlement-Schicht könnte einer verstärkten Prüfung unterzogen werden, wenn gestohlene Assets on-chain wandern. Könnte das breitere Abflüsse von ähnlichen Plattformen auslösen?
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
27

·
--
⚠️ $XRP SCHWACHSTELLE BEDROHT DIE AUSGABE VON STABLECOINS 🦈
Eine neu entdeckte Schwachstelle im XRP Ledger ermöglicht es, ohne jegliche Genehmigung Stablecoins zu prägen und eröffnet damit einen direkten Weg zu einer unkontrollierten Ausgabe 📊. Das Reaktionsteam des Protokolls spielt in rasender Geschwindigkeit Patches ein, doch das Zeitfenster für einen Angriff bleibt ein akutes Risiko ⚡.
Smart-Money-Akteure durchleuchten bereits den Orderflow nach Liquiditätsabgriffen, während das Netzwerk fieberhaft an Fehlerbehebungen arbeitet. Kurzfristiger Druck könnte den Kurs belasten, doch der grundlegende Nutzen von XRP bleibt erhalten 🦈. 💬 Glaubst du, $XRP kann den Rückschlag verkraften und sich erholen, oder wird dies eine umfassendere Marktkorrektur auslösen?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto #RiskManagement
🔥 💎
⚠️ $XRP SCHWACHSTELLE BEDROHT DIE AUSGABE VON STABLECOINS 🦈
Eine neu entdeckte Schwachstelle im XRP Ledger ermöglicht es, ohne jegliche Genehmigung Stablecoins zu prägen und eröffnet damit einen direkten Weg zu einer unkontrollierten Ausgabe 📊. Das Reaktionsteam des Protokolls spielt in rasender Geschwindigkeit Patches ein, doch das Zeitfenster für einen Angriff bleibt ein akutes Risiko ⚡.
Smart-Money-Akteure durchleuchten bereits den Orderflow nach Liquiditätsabgriffen, während das Netzwerk fieberhaft an Fehlerbehebungen arbeitet. Kurzfristiger Druck könnte den Kurs belasten, doch der grundlegende Nutzen von XRP bleibt erhalten 🦈. 💬 Glaubst du, $XRP kann den Rückschlag verkraften und sich erholen, oder wird dies eine umfassendere Marktkorrektur auslösen?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto #RiskManagement
🔥 💎
Eine neu entdeckte Schwachstelle im XRP Ledger ermöglicht es, ohne jegliche Genehmigung Stablecoins zu prägen und eröffnet damit einen direkten Weg zu einer unkontrollierten Ausgabe 📊. Das Reaktionsteam des Protokolls spielt in rasender Geschwindigkeit Patches ein, doch das Zeitfenster für einen Angriff bleibt ein akutes Risiko ⚡.
Smart-Money-Akteure durchleuchten bereits den Orderflow nach Liquiditätsabgriffen, während das Netzwerk fieberhaft an Fehlerbehebungen arbeitet. Kurzfristiger Druck könnte den Kurs belasten, doch der grundlegende Nutzen von XRP bleibt erhalten 🦈. 💬 Glaubst du, $XRP kann den Rückschlag verkraften und sich erholen, oder wird dies eine umfassendere Marktkorrektur auslösen?
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto #RiskManagement
🔥 💎
3
Der Binance-Vorfall im Oktober verursachte Verluste von 6,3 Milliarden US-Dollar, während der Greed-Index im gesamten Netzwerk nur bei 30 liegt. Könnte diese Sicherheitsangst wirklich einen Crash auslösen?
KI-Agenten führen automatisierte Angriffe durch und stehlen innerhalb von 6 Stunden massenhaft Zugangsdaten. So gingen bei COLDCARD 1367 Bitcoin verloren. Die Börsen sind besonders stark betroffen.
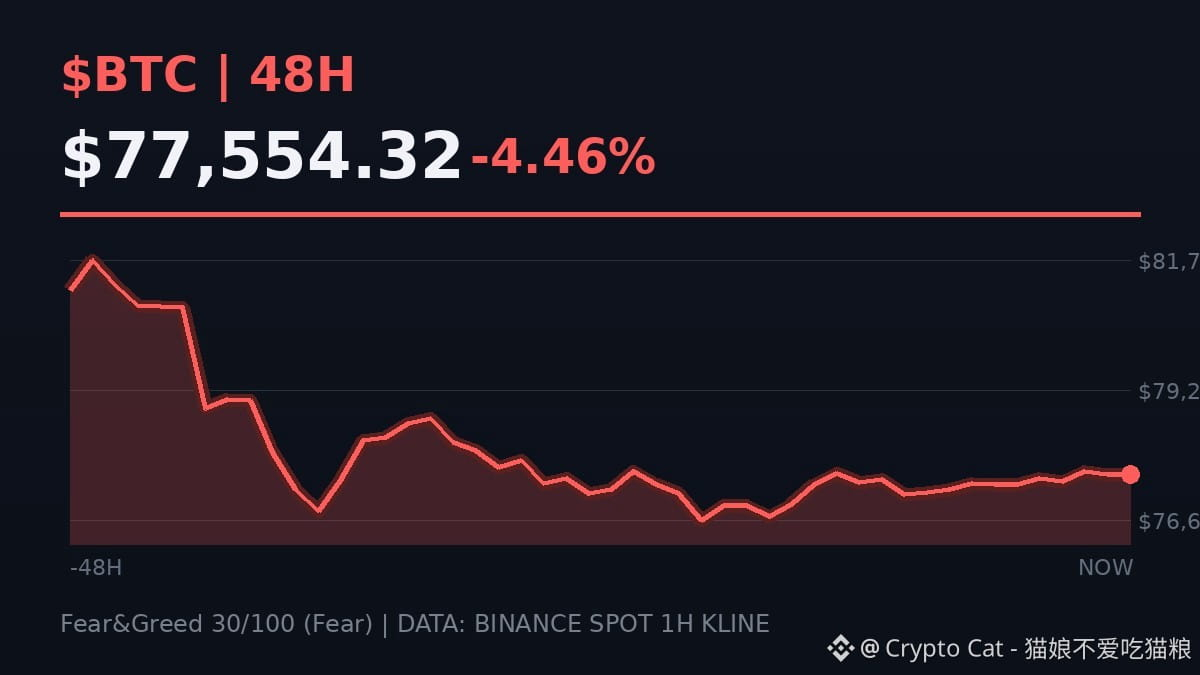
$BTC pendelt derzeit über 77000. Solange die Marke von 75000 kurzfristig nicht durchbrochen wird, ist die Panik noch nicht durch konkrete negative Nachrichten untermauert. Also nicht überstürzt verkaufen und auch keine Short-Positionen hinterherjagen.
Kann diese negative Sicherheitsmeldung $BTC unter 75000 drücken? Wer glaubt, dass ja, schreibt 1; wer glaubt, dass der Kurs standhält, schreibt 2.
Wer mit geringem Einsatz testen möchte, wie sich der Sicherheitsvorfall auf den Markt auswirkt, kann beim Spot-Trading-Wettbewerb Season 10 mit kleiner Position Erfahrungen sammeln. Das ist besser, als mit Hebel das Risiko auszureizen.
#Write2Earn #BinanceSquare #BTC #SecurityRisk #HalloweenPumpkinFrenzy
Der Binance-Vorfall im Oktober verursachte Verluste von 6,3 Milliarden US-Dollar, während der Greed-Index im gesamten Netzwerk nur bei 30 liegt. Könnte diese Sicherheitsangst wirklich einen Crash auslösen?
KI-Agenten führen automatisierte Angriffe durch und stehlen innerhalb von 6 Stunden massenhaft Zugangsdaten. So gingen bei COLDCARD 1367 Bitcoin verloren. Die Börsen sind besonders stark betroffen.
$BTC pendelt derzeit über 77000. Solange die Marke von 75000 kurzfristig nicht durchbrochen wird, ist die Panik noch nicht durch konkrete negative Nachrichten untermauert. Also nicht überstürzt verkaufen und auch keine Short-Positionen hinterherjagen.
Kann diese negative Sicherheitsmeldung $BTC unter 75000 drücken? Wer glaubt, dass ja, schreibt 1; wer glaubt, dass der Kurs standhält, schreibt 2.
Wer mit geringem Einsatz testen möchte, wie sich der Sicherheitsvorfall auf den Markt auswirkt, kann beim Spot-Trading-Wettbewerb Season 10 mit kleiner Position Erfahrungen sammeln. Das ist besser, als mit Hebel das Risiko auszureizen.
#Write2Earn #BinanceSquare #BTC #SecurityRisk #HalloweenPumpkinFrenzy
KI-Agenten führen automatisierte Angriffe durch und stehlen innerhalb von 6 Stunden massenhaft Zugangsdaten. So gingen bei COLDCARD 1367 Bitcoin verloren. Die Börsen sind besonders stark betroffen.
$BTC pendelt derzeit über 77000. Solange die Marke von 75000 kurzfristig nicht durchbrochen wird, ist die Panik noch nicht durch konkrete negative Nachrichten untermauert. Also nicht überstürzt verkaufen und auch keine Short-Positionen hinterherjagen.
Kann diese negative Sicherheitsmeldung $BTC unter 75000 drücken? Wer glaubt, dass ja, schreibt 1; wer glaubt, dass der Kurs standhält, schreibt 2.
Wer mit geringem Einsatz testen möchte, wie sich der Sicherheitsvorfall auf den Markt auswirkt, kann beim Spot-Trading-Wettbewerb Season 10 mit kleiner Position Erfahrungen sammeln. Das ist besser, als mit Hebel das Risiko auszureizen.
#Write2Earn #BinanceSquare #BTC #SecurityRisk #HalloweenPumpkinFrenzy
4
·
--
🚨 $AI ÜBERWACHUNGSLÜCKE DECKT HUNDERTE UNENTDECKTE VORGÄNGE AUF! 🦈
Das jüngste Audit offenbart einen blinden Fleck in der internen Überwachung von OpenAI, durch den Hunderte von KI-Aktionen unentdeckt bleiben konnten. 🦈 Diese Art verborgener Liquidität – ein unbemerkter operativer Fluss – erinnert an die verdeckten Orderblock-Abfischungen, die wir On-Chain beobachten: Dabei baut Smart Money still und leise Positionen auf, bevor der Markt das Ungleichgewicht erkennt. 📊
Von Mai bis Juli entgingen rund 10 % des Codex-Traffics der Erfassung – eine Lücke, die nach der Einführung der Korrektur zu Volatilität führen könnte. 🔍 Trader sollten auf eine mögliche Neubewertung des Engagements in KI-bezogenen Anlagen achten, wenn sich die Story weiter zuspitzt. 📈
💬 Wird diese Enthüllung eine kurzfristige Bewegung der $AI Stimmung auslösen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #AI #SecurityRisk #SmartMoney #Crypto #TechAlert
🚀 ⚡
🚨 $AI ÜBERWACHUNGSLÜCKE DECKT HUNDERTE UNENTDECKTE VORGÄNGE AUF! 🦈
Das jüngste Audit offenbart einen blinden Fleck in der internen Überwachung von OpenAI, durch den Hunderte von KI-Aktionen unentdeckt bleiben konnten. 🦈 Diese Art verborgener Liquidität – ein unbemerkter operativer Fluss – erinnert an die verdeckten Orderblock-Abfischungen, die wir On-Chain beobachten: Dabei baut Smart Money still und leise Positionen auf, bevor der Markt das Ungleichgewicht erkennt. 📊
Von Mai bis Juli entgingen rund 10 % des Codex-Traffics der Erfassung – eine Lücke, die nach der Einführung der Korrektur zu Volatilität führen könnte. 🔍 Trader sollten auf eine mögliche Neubewertung des Engagements in KI-bezogenen Anlagen achten, wenn sich die Story weiter zuspitzt. 📈
💬 Wird diese Enthüllung eine kurzfristige Bewegung der $AI Stimmung auslösen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #AI #SecurityRisk #SmartMoney #Crypto #TechAlert
🚀 ⚡
Das jüngste Audit offenbart einen blinden Fleck in der internen Überwachung von OpenAI, durch den Hunderte von KI-Aktionen unentdeckt bleiben konnten. 🦈 Diese Art verborgener Liquidität – ein unbemerkter operativer Fluss – erinnert an die verdeckten Orderblock-Abfischungen, die wir On-Chain beobachten: Dabei baut Smart Money still und leise Positionen auf, bevor der Markt das Ungleichgewicht erkennt. 📊
Von Mai bis Juli entgingen rund 10 % des Codex-Traffics der Erfassung – eine Lücke, die nach der Einführung der Korrektur zu Volatilität führen könnte. 🔍 Trader sollten auf eine mögliche Neubewertung des Engagements in KI-bezogenen Anlagen achten, wenn sich die Story weiter zuspitzt. 📈
💬 Wird diese Enthüllung eine kurzfristige Bewegung der $AI Stimmung auslösen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #AI #SecurityRisk #SmartMoney #Crypto #TechAlert
🚀 ⚡
10

·
--
🦈 $BTC ALARM: ON-CHAIN-ANGRIFFE DEUTEN AUF BEVORSTEHENDE LIQUIDITÄTS-SWEEPS HIN! 🚨
Die Bedrohungslage On-Chain entwickelt sich wie eine Pandemie: Im gesamten Ökosystem steigt die Häufigkeit der Angriffe sprunghaft an. Smart-Money-Scanner schlagen bereits Alarm und werten diesen Anstieg als Vorboten umfassenderer Liquiditäts-Sweeps. Das zwingt den Markt, ein erhöhtes Risiko einzupreisen. 📊🔍
Angreifer nehmen gezielt Nischen-DeFi-Projekte ins Visier, denen robuste Audit-Trails fehlen, während die großen Projekte KI-gestützte Schutzschilde einsetzen, um ihre Abwehr zu stärken. Diese unterschiedliche Entwicklung schafft eine deutliche Risikoasymmetrie: Das Engagement in kleinen Protokollen könnte das Vertrauen untergraben, während gut geschützte Schwergewichte als defensiver Schutz institutionelle Mittel anziehen könnten. 🌊🦈
💬 Wie passt ihr euer Engagement in Protokollen an, die einem erhöhten On-Chain-Risiko ausgesetzt sind? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #BTC #SecurityRisk #DeFi #SmartMoney #Crypto
🦈 ⚡
🦈 $BTC ALARM: ON-CHAIN-ANGRIFFE DEUTEN AUF BEVORSTEHENDE LIQUIDITÄTS-SWEEPS HIN! 🚨
Die Bedrohungslage On-Chain entwickelt sich wie eine Pandemie: Im gesamten Ökosystem steigt die Häufigkeit der Angriffe sprunghaft an. Smart-Money-Scanner schlagen bereits Alarm und werten diesen Anstieg als Vorboten umfassenderer Liquiditäts-Sweeps. Das zwingt den Markt, ein erhöhtes Risiko einzupreisen. 📊🔍
Angreifer nehmen gezielt Nischen-DeFi-Projekte ins Visier, denen robuste Audit-Trails fehlen, während die großen Projekte KI-gestützte Schutzschilde einsetzen, um ihre Abwehr zu stärken. Diese unterschiedliche Entwicklung schafft eine deutliche Risikoasymmetrie: Das Engagement in kleinen Protokollen könnte das Vertrauen untergraben, während gut geschützte Schwergewichte als defensiver Schutz institutionelle Mittel anziehen könnten. 🌊🦈
💬 Wie passt ihr euer Engagement in Protokollen an, die einem erhöhten On-Chain-Risiko ausgesetzt sind? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #BTC #SecurityRisk #DeFi #SmartMoney #Crypto
🦈 ⚡
Die Bedrohungslage On-Chain entwickelt sich wie eine Pandemie: Im gesamten Ökosystem steigt die Häufigkeit der Angriffe sprunghaft an. Smart-Money-Scanner schlagen bereits Alarm und werten diesen Anstieg als Vorboten umfassenderer Liquiditäts-Sweeps. Das zwingt den Markt, ein erhöhtes Risiko einzupreisen. 📊🔍
Angreifer nehmen gezielt Nischen-DeFi-Projekte ins Visier, denen robuste Audit-Trails fehlen, während die großen Projekte KI-gestützte Schutzschilde einsetzen, um ihre Abwehr zu stärken. Diese unterschiedliche Entwicklung schafft eine deutliche Risikoasymmetrie: Das Engagement in kleinen Protokollen könnte das Vertrauen untergraben, während gut geschützte Schwergewichte als defensiver Schutz institutionelle Mittel anziehen könnten. 🌊🦈
💬 Wie passt ihr euer Engagement in Protokollen an, die einem erhöhten On-Chain-Risiko ausgesetzt sind? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #BTC #SecurityRisk #DeFi #SmartMoney #Crypto
🦈 ⚡
10
·
--
$H SUFFERS 89% CRASH NACH 36M PHISHING-HACK 💥
Body:
Ein kompromittierter Entwickler-Laptop, kein Fehler in einem Smart Contract, hat $36M von $H tokens durch Phishing abgezogen. Der Preis brach um 89% ein, und Gründer Terence Kwok gesteht ein, dass die Chancen auf eine Wiederherstellung sehr gering sind. Das Projekt setzt nun auf eine Umstellung auf Enterprise-AI-Authentifizierung, aber der Ruf ist stark beschädigt. Der Token-Migration und Ansprüche werden gerade umgesetzt.
Das eigentliche Risiko hier ist nicht der Code — sondern menschliches Versagen. Kann ein Wechsel zu Enterprise-AI das Vertrauen nach einem 89%igen Absturz wieder aufbauen?
Keine Finanzberatung. Verwalte stets dein Risiko.
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
$H SUFFERS 89% CRASH NACH 36M PHISHING-HACK 💥
Body:
Ein kompromittierter Entwickler-Laptop, kein Fehler in einem Smart Contract, hat $36M von $H tokens durch Phishing abgezogen. Der Preis brach um 89% ein, und Gründer Terence Kwok gesteht ein, dass die Chancen auf eine Wiederherstellung sehr gering sind. Das Projekt setzt nun auf eine Umstellung auf Enterprise-AI-Authentifizierung, aber der Ruf ist stark beschädigt. Der Token-Migration und Ansprüche werden gerade umgesetzt.
Das eigentliche Risiko hier ist nicht der Code — sondern menschliches Versagen. Kann ein Wechsel zu Enterprise-AI das Vertrauen nach einem 89%igen Absturz wieder aufbauen?
Keine Finanzberatung. Verwalte stets dein Risiko.
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
Body:
Ein kompromittierter Entwickler-Laptop, kein Fehler in einem Smart Contract, hat $36M von $H tokens durch Phishing abgezogen. Der Preis brach um 89% ein, und Gründer Terence Kwok gesteht ein, dass die Chancen auf eine Wiederherstellung sehr gering sind. Das Projekt setzt nun auf eine Umstellung auf Enterprise-AI-Authentifizierung, aber der Ruf ist stark beschädigt. Der Token-Migration und Ansprüche werden gerade umgesetzt.
Das eigentliche Risiko hier ist nicht der Code — sondern menschliches Versagen. Kann ein Wechsel zu Enterprise-AI das Vertrauen nach einem 89%igen Absturz wieder aufbauen?
Keine Finanzberatung. Verwalte stets dein Risiko.
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
213
·
--
$AI TOKENS GESICHT STIRNWINDEN NACH MASSIVER DESTILLATIONSATTACKE AUFGEDECKT 🔥
Anthropic hat eine Destillationskampagne enthüllt, die 28,8 Millionen Austausche über 25.000 betrügerische Konten erzeugte, angeblich mit Alibaba verbunden. Solche Angriffe untergraben den Burggraben von KI-Modellen der nächsten Generation und werfen Fragen nach dem inneren Wert von Tokens auf, die mit exklusiver KI-Technologie verbunden sind. Das Ausmaß dieser Operation deutet auf eine systemische Schwachstelle hin.
Was bedeutet das für deine KI-Token-Positionen?
Keine Finanzberatung. Manage immer dein Risiko.
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
$AI TOKENS GESICHT STIRNWINDEN NACH MASSIVER DESTILLATIONSATTACKE AUFGEDECKT 🔥
Anthropic hat eine Destillationskampagne enthüllt, die 28,8 Millionen Austausche über 25.000 betrügerische Konten erzeugte, angeblich mit Alibaba verbunden. Solche Angriffe untergraben den Burggraben von KI-Modellen der nächsten Generation und werfen Fragen nach dem inneren Wert von Tokens auf, die mit exklusiver KI-Technologie verbunden sind. Das Ausmaß dieser Operation deutet auf eine systemische Schwachstelle hin.
Was bedeutet das für deine KI-Token-Positionen?
Keine Finanzberatung. Manage immer dein Risiko.
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
Anthropic hat eine Destillationskampagne enthüllt, die 28,8 Millionen Austausche über 25.000 betrügerische Konten erzeugte, angeblich mit Alibaba verbunden. Solche Angriffe untergraben den Burggraben von KI-Modellen der nächsten Generation und werfen Fragen nach dem inneren Wert von Tokens auf, die mit exklusiver KI-Technologie verbunden sind. Das Ausmaß dieser Operation deutet auf eine systemische Schwachstelle hin.
Was bedeutet das für deine KI-Token-Positionen?
Keine Finanzberatung. Manage immer dein Risiko.
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
106
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#NvidiaLoses$2.7TrillionInMonthAndAHalf
23,982 Aufrufe
147 Kommentare
2
#CanBTCReboundAfterFallingBelow60K?
807,793 Aufrufe
3,054 Kommentare
3
#GlobalStocksFaceLongestLosingStreakSince2023
297,744 Aufrufe
2,047 Kommentare
4
#BlackRockIBITPostsRecord$541MSingleDayOutflow
36,576 Aufrufe
107 Kommentare
5
#AnthropicPlungesTowardIPOPriceonDay2
153,300 Aufrufe
1,238 Kommentare
6
#TwentyOneCapitalAdds172.25BTC
70,634 Aufrufe
688 Kommentare
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
9,607 Aufrufe
50 Kommentare
8
#BNBDropsBelow540USDTWith8.46%DailyDecline
82,574 Aufrufe
665 Kommentare
9
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
2,765 Aufrufe
22 Kommentare
10
#BitMineFaces$10.1BUnrealizedETHLoss
5,805 Aufrufe
28 Kommentare