

#phishingalert
phishingalert
294,355 Aufrufe
215 Kommentare
Hot
Zuletzt
·
--
$BTC — 🟢 Bullish Setup$BTC 🟢 Bärisch? Setup
Wie unterscheidet man zwischen offizieller E-Mail und einer Phishing-Nachricht? 📧
Die Betrüger amüsieren sich mit der Imitation von bekannten Plattform-Interfaces wie Binance, um Ihre Zugangsdaten zu verbrennen.
Ihr Schutzschild:
Ihr persönlicher Verschlüsselungscode (Anti-Phishing-Code): Aktivieren Sie diese Funktion in den Sicherheitseinstellungen von Binance, damit Ihr eigener Code in jeder offiziellen E-Mail angezeigt wird, die Sie erhalten.
$BTC — 🟢 Bullish Setup
$BTC 🟢 Bärisch? Setup
Wie unterscheidet man zwischen offizieller E-Mail und einer Phishing-Nachricht? 📧
Die Betrüger amüsieren sich mit der Imitation von bekannten Plattform-Interfaces wie Binance, um Ihre Zugangsdaten zu verbrennen.
Ihr Schutzschild:
Ihr persönlicher Verschlüsselungscode (Anti-Phishing-Code): Aktivieren Sie diese Funktion in den Sicherheitseinstellungen von Binance, damit Ihr eigener Code in jeder offiziellen E-Mail angezeigt wird, die Sie erhalten.
1
107

·
--
🚨 $TREZOR-WARNUNG: PHISHING-E-MAILS UNTER VERWENDUNG DER OFFIZIELLEN DOMAIN ZIELEN AUF NUTZER 🛑
🦈 Eine Sicherheitslücke bei einem Drittanbieter-E-Mail-Dienst ermöglichte es Angreifern, die offizielle Domain von $TREZOR zu imitieren und eine gefälschte „Wichtige Sicherheitswarnung: STM32-Entropie-Vulnerabilität“ zuzustellen, die sich nicht von einer echten Mitteilung unterscheidet. 📊 Die Täuschung umgeht einfache Adressprüfungen und zwingt Nutzer dazu, auf visuelle Hinweise zu vertrauen, die das Phishing-Team sorgfältig nachgebaut hat.
🔍 Mit bereits rund 87k offengelegten Datensätzen aus der vorherigen ShipMonk-Panne haben Angreifer nun einen umfangreichen Datenbestand, um hochgradig zielgerichtete Köder zu erstellen. 📌 $TREZOR rät Ihnen, Links zu ignorieren, die offizielle Website manuell einzugeben und jede Warnung innerhalb der Wallet-App vor dem Handeln abzugleichen.
💬 Prüfst du jede Sicherheitswarnung doppelt, bevor du klickst?
⚠️ Keine Finanzberatung. Behandle dein Risiko stets verantwortungsvoll. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
27

·
--
#revolutconfirmsfakegovemaildatabreach
🛑 SICHERHEITSWARNUNG: Revolut-Datenleck legt Nutzer-E-Mails offen — Schützen Sie Ihre Krypto!
📊 Sicherheitsalarm & Kontext zum Datenvorfall
Die Vorfall-Details: Der Fintech- und Banking-Dienst Revolut bestätigte ein gezieltes Datenleck, nachdem Compliance-Teams auf eine betrügerische Aktenanfrage reagierten, die von einer E-Mail-Adresse ausging, die eine legitime Regierungsbehörden-Domain verwendete.
Betroffene Kundendateien: Der On-Chain-Ermittler ZachXBT enthüllte, dass das Leck vor allem Nutzer mit hohem Nettovermögen betraf. Zu den kompromittierten Dateien gehören vollständige Namen, Wohnadressen, Telefonnummern, Kopien von Reisepässen/Ausweisen, Verifizierungs-Selfies, Kontoauszüge sowie vollständige Transaktionsverläufe — einschließlich verknüpfter Bitcoin-($BTC)-Überweisungen.
System- & Mittelstatus: Revolut bestätigte, dass seine Kernbanking-Infrastruktur, App-Passwörter, Karten-PINs und privaten Schlüssel nicht kompromittiert wurden und die Nutzer-Mittel weiterhin vollständig sicher sind. Allerdings entstehen durch die offengelegten KYC-Daten erhebliche Off-Chain-Risiken.
💡 So schützen Sie sich vor Phishing-Fallen
Vorsicht vor stark zielgerichtetem Phishing: Angreifer mit Zugriff auf Transaktionsaufzeichnungen und Wohnadressen können ausgefeilte Phishing-E-Mails oder SMS-Nachrichten erstellen, die Revolut oder Krypto-Börsen imitieren.
Niemals OTPs oder Passwörter weitergeben: Revolut- oder Exchange-Supportmitarbeiter werden Sie niemals nach Ihren 2FA-Codes, Login-Daten oder Wiederherstellungsphrasen am Telefon oder per E-Mail fragen.
Langfristige Bestände vom App-/Plattformzugriff trennen: Bewahren Sie hochwertige Krypto-Assets in Self-Custody-Hardware-Wallets statt auf zentralen Fintech-Plattformen auf, um die Anfälligkeit für Datenlecks Dritter zu minimieren.
💬 Community-Umfrage: Macht Sie die Offenlegung von KYC-Daten durch zentrale Plattformen nachdenklich, Kryptowährung auf Fintech-Apps zu belassen? Teilen Sie Ihre Sicherheitstipps unten! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
174

🚨 $BTC ALERT: PHISHING-BETRUG VERSTECKT SICH HINTER DER OFFIZIELLEN Domain von Trezor! 🦈
Der neueste Vorfall wurde durch einen kompromittierten E-Mail-Dienst eines Drittanbieters ausgenutzt, der es Angreifern ermöglicht hat, „Critical Security Alert“-Mails zu versenden, die direkt aus Trezor’s Domain zu stammen scheinen. 📧 Mit 87k+ Nutzern, die bereits durch einen früheren Hack eines Versand-Partners betroffen waren, tarnt sich die Phishing-Nachricht nun als dringendes Firmware-Update – visuelle Verifizierung ist nahezu unmöglich. 📊
Smart Money weiß: Der Moment, in dem eine wie echt aussehende E-Mail eintrifft, ist ein Liquiditäts-„Sweep“ für Zugangsdaten – kein Marktmoment. Halte dein Postfach scharf und prüfe jeden Link auf der offiziellen Website – nicht in der E-Mail. 💡💬 Überprüfst du Trezor-Alerts doppelt, bevor du klickst? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
21
🚨 MASSIVER PHISHING-EXPLOIT ZIELT 347K TREZOR-NUTZER AN, UM $BTC SEED-PHRASES ZU STEHLEN! ⚡
Ein Sicherheitsvorfall eines Drittanbieters hat 347.000 E-Mail-Adressen offengelegt und damit eine Welle gefälschter Sicherheitsalarme ausgelöst. Betrüger haben eine angebliche Schwachstelle zur STM32-Entropie erfunden und dabei eine Schadsoftware verbreitet, die entwickelt wurde, um Wiederherstellungs-Seed-Phrasen abzufangen. 📊
Ihr tatsächliches Hardware-Cold-Storage bleibt vollständig unkompromittiert. Der Angriff zielt ausschließlich auf Social Engineering ab – nicht darauf, die Verschlüsselung zu knacken, sondern auf menschliche Fehler zu setzen. 🛡️
Bewahren Sie Ihre Seed-Phrase strikt offline auf — tippen Sie diese Wörter niemals in irgendeine Anwendung, Website oder ein E-Mail-Formular ein. 💡
💬 Haben Sie diese gefälschte Sicherheitsbenachrichtigung heute in Ihrem Posteingang entdeckt? 👇
⚠️ Keine Finanzberatung. Verwalten Sie stets Ihr Risiko. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️

18


Trezor-Nutzer, Achtung. Der Hardware-Wallet-Hersteller Trezor hat soeben bestätigt, dass sein Drittanbieter-E-Mail-Dienst kompromittiert wurde. Das bedeutet, dass Hacker realistisch aussehende gefälschte Sicherheitswarnungen an Nutzer verschickt haben. Das musst du jetzt wissen: 1️⃣ Die Phishing-E-Mails behaupten fälschlicherweise, es gäbe einen kritischen Hardware-Fehler auf deinem Gerät. 2️⃣ Sie versuchen dich dazu zu verleiten, deine Wiederherstellungsphrase einzugeben, um dieses vermeintliche Problem zu beheben. 3️⃣ Tippe deine Seed-Phrase unter keinen Umständen online ein und teile sie niemals mit irgendjemandem. Dein physisches Gerät und deine $BTC funds bleiben sicher, solange du deine Wiederherstellungsphrase vollständig offline und privat hältst. Bleib wachsam, denn Sicherheit beginnt bei unseren eigenen Handlungen. #Bitcoin #PhishingAlert #Security #Write2Earn
Trezor-Nutzer, Achtung. Der Hardware-Wallet-Hersteller Trezor hat soeben bestätigt, dass sein Drittanbieter-E-Mail-Dienst kompromittiert wurde. Das bedeutet, dass Hacker realistisch aussehende gefälschte Sicherheitswarnungen an Nutzer verschickt haben. Das musst du jetzt wissen: 1️⃣ Die Phishing-E-Mails behaupten fälschlicherweise, es gäbe einen kritischen Hardware-Fehler auf deinem Gerät. 2️⃣ Sie versuchen dich dazu zu verleiten, deine Wiederherstellungsphrase einzugeben, um dieses vermeintliche Problem zu beheben. 3️⃣ Tippe deine Seed-Phrase unter keinen Umständen online ein und teile sie niemals mit irgendjemandem. Dein physisches Gerät und deine $BTC funds bleiben sicher, solange du deine Wiederherstellungsphrase vollständig offline und privat hältst. Bleib wachsam, denn Sicherheit beginnt bei unseren eigenen Handlungen. #Bitcoin #PhishingAlert #Security #Write2Earn

65

Trezor bestätigt, dass ein Datenleck bei einem seiner Versanddienstleister die Informationen von 67.000 US-Kunden kompromittiert hat und diese möglicherweise gezielten Phishing- und Social-Engineering-Angriffen aussetzt.
#Trezor #PhishingAlert
Trezor bestätigt, dass ein Datenleck bei einem seiner Versanddienstleister die Informationen von 67.000 US-Kunden kompromittiert hat und diese möglicherweise gezielten Phishing- und Social-Engineering-Angriffen aussetzt.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
8
Achte auf gefälschte Telegram-Anzeigen
Die ukrainische Polizei hat gerade in Kiew ansässige Betrüger verhaftet, die mit Crypto-„Drainern“ monatlich 1 Mio. USD einnahmen. Sie nutzten gefälschte Telegram-Anzeigen und gefälschte Exchanges, um Opfer zu betrügen. Bleib wachsam.
#TelegramScams #PhishingAlert
Die ukrainische Polizei hat gerade in Kiew ansässige Betrüger verhaftet, die mit Crypto-„Drainern“ monatlich 1 Mio. USD einnahmen. Sie nutzten gefälschte Telegram-Anzeigen und gefälschte Exchanges, um Opfer zu betrügen. Bleib wachsam.
#TelegramScams #PhishingAlert
14
Achte auf diesen neuen GTA 6-Betrug
Betrüger verwenden gefälschte Leak-Seiten zu Grand Theft Auto VI, um bösartige Wallet-Drainer zu verbreiten. Sei extrem vorsichtig bei Hype-getriebenen Links und verbinde dein Wallet nicht mit unverifizierten Quellen, um zu vermeiden, dass du ausgenommen wirst.
#PhishingAlert #WalletSecurity
Betrüger verwenden gefälschte Leak-Seiten zu Grand Theft Auto VI, um bösartige Wallet-Drainer zu verbreiten. Sei extrem vorsichtig bei Hype-getriebenen Links und verbinde dein Wallet nicht mit unverifizierten Quellen, um zu vermeiden, dass du ausgenommen wirst.
#PhishingAlert #WalletSecurity
1
36

·
--
🚨 WICHTIGE SICHERHEITSWARNUNG: Neue iOS-Phishing-Attacke
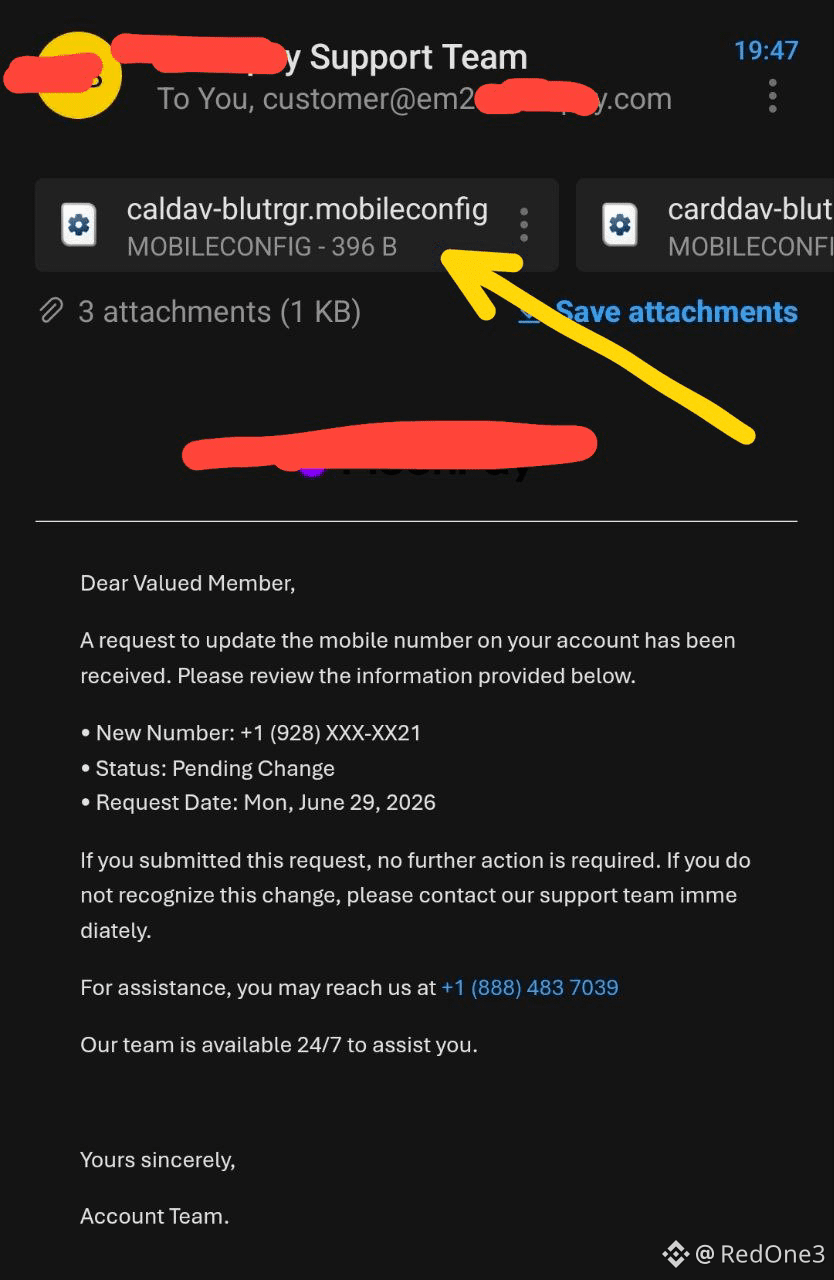
Ich habe gerade vor wenigen Momenten diese hochgradig ausgeklügelte Phishing-E-Mail erhalten, und ich wollte dich sofort warnen, damit du deine Geräte und Krypto-Assets schützen kannst.
So funktioniert der Angriff (wie auf image.png zu sehen):
Die E-Mail behauptet, dass meine Kontotelefonnummer geändert wird, um Panik zu erzeugen. Die eigentliche Gefahr sind die angehängten Dateien mit der Endung .mobileconfig (wie die caldav-Datei, auf die der Pfeil zeigt).
Warum das gefährlich ist:
Eine .mobileconfig-Datei ist ein iOS-Konfigurationsprofil. Wenn du es herunterlädst und installierst, gibst du Angreifern tiefgreifende Systemberechtigungen. Sie können deine Internetverbindung über ein bösartiges VPN umleiten, gefälschte Zertifikate installieren, um deine Daten auszuspionieren, oder Passwörter und 2FA-Codes stehlen.
Was du tun solltest:
* Lade niemals .mobileconfig-Dateien aus E-Mails herunter.
* Ruf niemals die in diesen E-Mails aufgeführten Support-Nummern an.
* Überprüfe dein iPhone über „Einstellungen“ -> „Allgemein“ -> „VPN & Gerätemanagement“. Wenn du ein nicht autorisiertes Profil siehst, entferne es sofort.
Bleib sicher #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
291

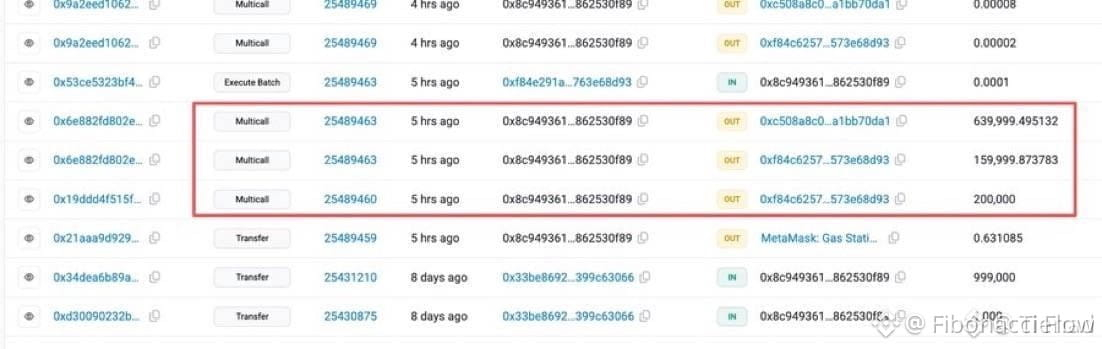
$VANRY HIT BY PHISHING INCIDENT – MARKT AM ABGRUND 😱
Nicht zutreffend – es wurden keine konkreten Kursniveaus in der Eingabe angegeben.
Ein Phishing-Verlust in Höhe von 999.999 $ ist gerade in den Markt eingeschlagen, und eine solche Liquiditätsentnahme hinterlässt immer Spuren. Kurzfristig ist mit Zögern zu rechnen, während Trader die Sicherheit absichern, aber „cleveres“ Kapital könnte das als einen Dip-Kaufbereich betrachten, auf $VANRY und $THE .
Das Volumen könnte für ein paar Stunden austrocknen, bevor die opportunistischen Orders wieder einsetzen. Wie spielst du das – bleibst du draußen oder wartest du auf einen harten Retest unterhalb des Supports?
Keine Finanzberatung. Achte immer auf dein Risikomanagement.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
182
·
--
Digitale Squatting-Angriffe auf Unternehmen nehmen zu.
• TechRadar berichtete, dass Angreifer betrügerische Domains registrieren, um legitime Unternehmen zu imitieren
• Bösartige Domains werden verwendet, um Nutzer dazu zu bringen, gefälschte Seiten zu besuchen und Zugangsdaten zu stehlen
• Domain-Namensstreitigkeiten stiegen von 2020 bis 2025 um 68%, wobei im Jahr 2025 6.200 Fälle erreicht wurden
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
26
TREZOR-DATENPANNENLECK: 11.742 GELDBÖRSEN BETROFFEN – PHISHING-STURM ROLLT AN 🚨📡
Der Hardware-Wallet-Gigant hat soeben einen Leck bei einem Versanddienst bestätigt – Namen, Adressen, Telefonnummern und E-Mails von 11.742 Kunden sind nun in freier Wildbahn. Weitere 1.947 erlitten eine teilweise Offenlegung. Das ist kein Protokoll-Hack; Ihre Coins sind weiterhin sicher und fest im Gerät eingeschlossen. Aber die menschliche Ebene ist gerade aufgegangen.
Die Phishing-Saison ist jetzt auf Sendebetrieb. Bösewichte haben jetzt Ihre persönlichen Koordinaten – rechnen Sie mit gefälschten Support-DMs, vergifteten Links und Social Engineering, das als offizielle Trezor-Kommunikation verkleidet ist. Das Gerät bleibt kugelsicher, aber Ihr Posteingang ist jetzt die neue Kampfzone.
Für $COTI und $QNTB -Inhaber, die diese Welle mitnehmen: Ihre Keys sind die Schlossmauern. Alles außerhalb dieses Tresors ist Freiwild. Wie trennen Sie legitime Trezor-Nachrichten von den gefälschten? 🛡️
⚠️ Keine Finanzberatung. Gehen Sie immer mit Ihrem Risiko verantwortungsvoll um. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
46
🚨 Sicherheitswarnung: SafePal-Ausfall macht 40.000 Nutzer verwundbar
Der Hardware-Wallet-Hersteller SafePal hat gerade eine Datenpanne nach einem Fehler in seinem Bestellverfolgungssystem (E-Commerce) bestätigt.
📊 Die Daten des Vorfalls:
Offengelegte Informationen: Namen, physische Versandadressen, E-Mails, Telefonnummern und die Kaufhistorie von ~39.798 Kunden.
Krypto-Sicherheit: 100% unversehrt. Private Keys, Seed-Phrasen (seed phrases) und Gelder wurden NICHT kompromittiert.
🛠️ Die technische Analyse:
Auch wenn die Air-Gapped-Architektur und die Cold-Storage-Speicherung von SafePal die Vermögenswerte in der Kette schützen, ist die eigentliche Gefahr jetzt eine hochpräzise Social Engineering-Praxis (Spear-Phishing).
Indem Angreifer deinen Namen und deine physische Adresse mit dem Kauf einer Cold Wallet verknüpfen, können sie Folgendes einsetzen:
Gefälschte E-Mails und SMS, die dich vor „dringenden Firmware-Updates“ warnen, um deine Seed-Phrase zu stehlen.
Physische Postsendungen mit manipulierten Geräten oder gefälschten Briefen mit bösartigen QR-Codes.
💬 DEBATTE:
Inwieweit zerstören Datenlecks in der Web2-Schicht (E-Commerce) die Privatsphäre der Web3-Sicherheit? Wenn du eine Hardware Wallet nutzt: kaufst du direkt beim Hersteller oder bevorzugst du Methoden, die keinen Rückschluss auf deine physische Adresse zulassen?
Ich lese eure Kommentare! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Sicherheitswarnung: SafePal-Ausfall macht 40.000 Nutzer verwundbar
Der Hardware-Wallet-Hersteller SafePal hat gerade eine Datenpanne nach einem Fehler in seinem Bestellverfolgungssystem (E-Commerce) bestätigt.
📊 Die Daten des Vorfalls:
Offengelegte Informationen: Namen, physische Versandadressen, E-Mails, Telefonnummern und die Kaufhistorie von ~39.798 Kunden.
Krypto-Sicherheit: 100% unversehrt. Private Keys, Seed-Phrasen (seed phrases) und Gelder wurden NICHT kompromittiert.
🛠️ Die technische Analyse:
Auch wenn die Air-Gapped-Architektur und die Cold-Storage-Speicherung von SafePal die Vermögenswerte in der Kette schützen, ist die eigentliche Gefahr jetzt eine hochpräzise Social Engineering-Praxis (Spear-Phishing).
Indem Angreifer deinen Namen und deine physische Adresse mit dem Kauf einer Cold Wallet verknüpfen, können sie Folgendes einsetzen:
Gefälschte E-Mails und SMS, die dich vor „dringenden Firmware-Updates“ warnen, um deine Seed-Phrase zu stehlen.
Physische Postsendungen mit manipulierten Geräten oder gefälschten Briefen mit bösartigen QR-Codes.
💬 DEBATTE:
Inwieweit zerstören Datenlecks in der Web2-Schicht (E-Commerce) die Privatsphäre der Web3-Sicherheit? Wenn du eine Hardware Wallet nutzt: kaufst du direkt beim Hersteller oder bevorzugst du Methoden, die keinen Rückschluss auf deine physische Adresse zulassen?
Ich lese eure Kommentare! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
206

·
--
$GNO SICHERHEITSVERLETZUNG — OFFIZIELLER X-ACCOUNT COMPROMITTiert ⚠️
Text:
PeckShield hat bestätigt, dass der offizielle X-Account von Gnosis heute früher gehijackt wurde. Community-Mitglieder werden gebeten, jede Interaktion zu vermeiden — keine Links, keine DMs, keine Retweets. Dies ist die zweite große Projekt-Account-Kompromittierung in dieser Woche.
Angreifer nutzen kompromittierte Konten typischerweise, um gefälschte Token-Contracts oder Phishing-Links zu posten. Verifiziere alle offiziellen Mitteilungen ausschließlich über die Website oder den Discord von Gnosis. Welche Schritte unternehmen Sie, um Projektankündigungen zu überprüfen, bevor Sie interagieren?
Keine finanzielle Beratung. Behandle dein Risiko immer verantwortungsvoll.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
19

·
--
$PUMP HOLDERS ACHTUNG – RUSSISCHE HACKER PHISHEN SICHERUNGSSCHLÜSSEL FÜR SIGNAL 🔥
Das ist keine typische Phishing-Kampagne. Das FBI und CISA haben gerade gewarnt, dass russische Geheimdienstgruppen Signal-Wiederherstellungsschlüssel angreifen – nicht nur Login-Codes. Wenn ein Hacker diesen Schlüssel bekommt, kann er den gesamten Verlauf deiner Chats wiederherstellen und den Zugriff behalten – sogar nachdem du das Telefon gewechselt hast.
$PUMP hat in letzter Zeit 12% zugelegt, aber die eigentliche Gefahr besteht darin, dass Trader ihre Signal-Konten kompromittiert bekommen. Diese Hacker geben sich als automatisierter Support aus und bitten dich, deinen Wiederherstellungsschlüssel einzufügen. Wenn du in den Signal-Einstellungen einen neuen Schlüssel erstellst, wird der alte ungültig – aber alle Backups, auf die bereits zugegriffen wurde, sind verloren. Bist du sicher, dass deine Gruppen-Chats in Signal sicher sind?
Keine finanzielle Beratung. Verwalte immer dein Risiko.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
48
·
--
KRITISCHER ALARM: Schütze dein Krypto! 🛑 5 wesentliche Sicherheitsgewohnheiten für Einsteiger 🔐
GM #BinanceSquare Fam! 👋 Während sich der Markt aufheizt, werden auch die Betrüger aktiver. Deine erste Priorität im Krypto-Bereich ist nicht nur Gewinne zu machen, sondern deine Vermögenswerte zu schützen.
Jeden Tag sehen wir neue Geschichten, in denen Menschen ihr hart verdientes Geld an Phishing-Links, gefälschte Airdrops und Wallet-Drainers verlieren. Werde nicht das nächste Opfer!
Entwickle diese 5 Gewohnheiten sofort:
1️⃣ Aktiviere 2FA (Zwei-Faktor-Authentifizierung): Verwende eine Authenticator-App (z. B. Google Authenticator) für deine Exchange-Konten, NICHT SMS.
2️⃣ TEILE NIEMALS deine Seed-Phrase: Schreib sie offline auf Papier. Kein seriöses Support-Team wird dich jemals darum bitten.
3️⃣ Setze offizielle Seiten auf die Lesezeichen: Klicke keine Links aus der Google-Suche oder von Social-Media-Werbeanzeigen. Betrüger erstellen Fake-Websites, die identisch aussehen.
4️⃣ Prüfe Wallet-Adressen doppelt: Sende immer zuerst einen kleinen Testbetrag. Malware kann Adressen in deiner Zwischenablage ändern.
5️⃣ Vorsicht bei Angeboten, die „zu gut sind, um wahr zu sein“: Kostenlose „Krypto verdoppeln“-Konzepte und überraschend hochwertige Airdrops sind fast immer Betrug.
💡 Mein persönlicher Hinweis: Bleib misstrauisch. Sicherheit ist deine eigene Verantwortung. Wenn etwas verdächtig wirkt, vertraue deinem Bauchgefühl und geh weg. Es ist besser, eine Chance zu verpassen, als deine Gelder für immer zu verlieren.
👇 Welcher der schrecklichsten Betrugsversuche, den du in letzter Zeit gesehen hast? Teile deine Erfahrung unten, um andere zu warnen! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
44

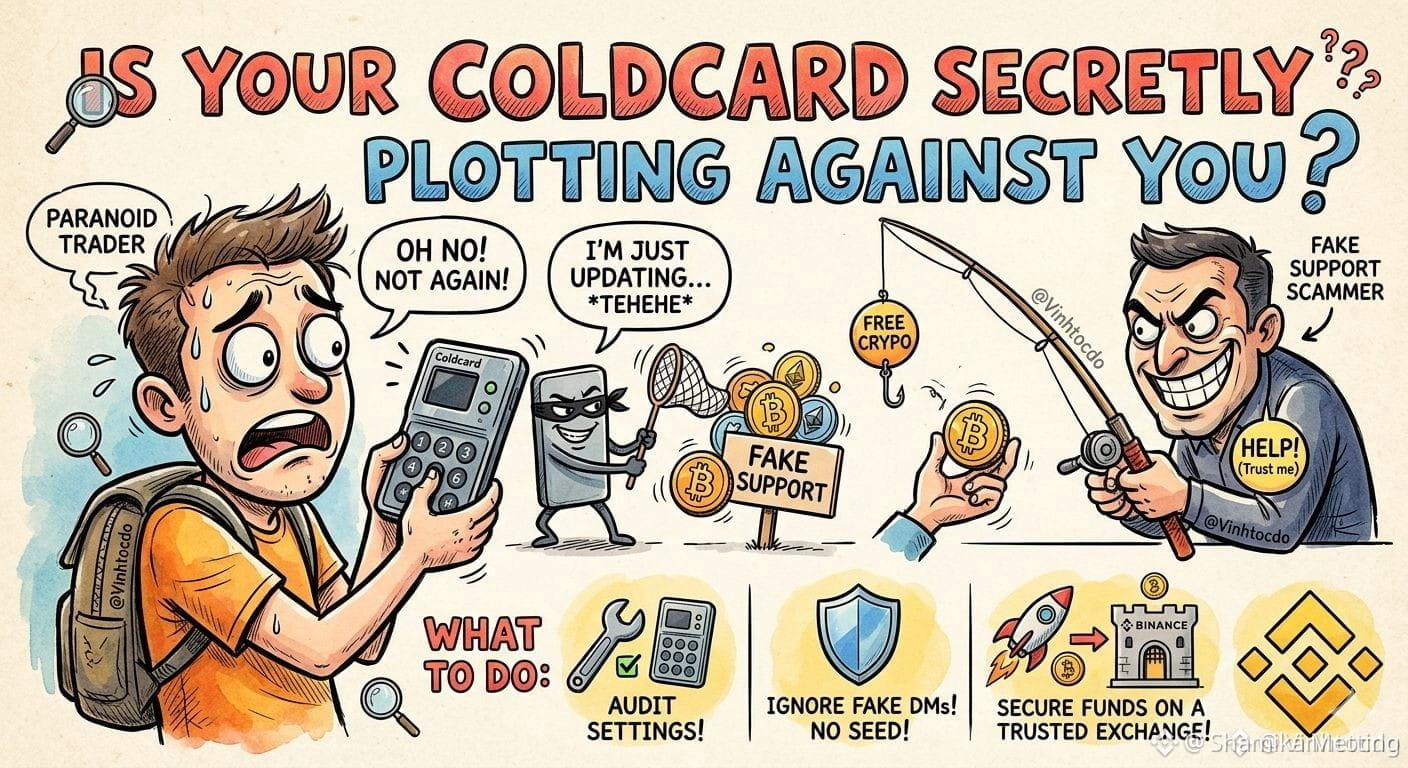
🚨 Dringend: Plant #Coldcard heimlich gegen dich zu konspirieren? 🕵️♂️
Der Leiter der „Galaxy“-Forschung hat gerade eine Bombe platzen lassen: Phishing- und Exploit-Angriffe zielen weiterhin aktiv auf Coldcard-Nutzer ab! Wenn du dort Assets verwahrst, wach auf und überprüfe jetzt dreimal die Geräteeinstellungen. Was ist das Schlimmste? Überall kursieren gefälschte Support-Konten, die darauf warten, dass du „um Hilfe bittest“, um in Wahrheit dein Wallet-Guthaben abzuziehen. Wenn dir das verdächtig vorkommt, empfehlen Sicherheitsexperten, die Assets sofort in eine sicherere Umgebung zu verlagern—sogar eine hochsichere Börse wie Binance ist besser als eine kompromittierte Konfiguration!
♂️ Was sollten Trader jetzt tun?
1️⃣ Überprüfe dein Gerät: Bestätige die Coldcard-Einstellungen und die Firmware (firmware) erneut. Vertraue nicht blind darauf.
2️⃣ Achte auf falsche Hilfe: Echte Security-Teams werden dich niemals per DM wegen einer Seed-Phrase anschreiben. Ignoriere Support-Betrüger!
3️⃣ Sichere dein Geld: Wenn du unsicher bist, sichere deine liquiden Assets vorübergehend auf einer vertrauenswürdigen Plattform.
Das ist keine Finanzberatung. Recherchiere immer selbst (DYOR)!
Bitte um weitere Informationen
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
{future}(BTCUSDT)
$NVDAB
{spot}(NVDABUSDT)
🚨 Dringend: Plant #Coldcard heimlich gegen dich zu konspirieren? 🕵️♂️
Der Leiter der „Galaxy“-Forschung hat gerade eine Bombe platzen lassen: Phishing- und Exploit-Angriffe zielen weiterhin aktiv auf Coldcard-Nutzer ab! Wenn du dort Assets verwahrst, wach auf und überprüfe jetzt dreimal die Geräteeinstellungen. Was ist das Schlimmste? Überall kursieren gefälschte Support-Konten, die darauf warten, dass du „um Hilfe bittest“, um in Wahrheit dein Wallet-Guthaben abzuziehen. Wenn dir das verdächtig vorkommt, empfehlen Sicherheitsexperten, die Assets sofort in eine sicherere Umgebung zu verlagern—sogar eine hochsichere Börse wie Binance ist besser als eine kompromittierte Konfiguration!
♂️ Was sollten Trader jetzt tun?
1️⃣ Überprüfe dein Gerät: Bestätige die Coldcard-Einstellungen und die Firmware (firmware) erneut. Vertraue nicht blind darauf.
2️⃣ Achte auf falsche Hilfe: Echte Security-Teams werden dich niemals per DM wegen einer Seed-Phrase anschreiben. Ignoriere Support-Betrüger!
3️⃣ Sichere dein Geld: Wenn du unsicher bist, sichere deine liquiden Assets vorübergehend auf einer vertrauenswürdigen Plattform.
Das ist keine Finanzberatung. Recherchiere immer selbst (DYOR)!
Bitte um weitere Informationen
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
1
40
HALB EINE MILLION IN EINEM KLICK VERSCHWUNDEN — $HYPE PHISHING-BETRUG ENTHÜLLT GOOGLE ADS 🎣💸
Ein falscher Klick hat einen Hyperliquid- Nutzer gerade $550.000 in USDC gekostet. Eine bösartige Google-Suchanzeige hat sie auf eine gefälschte Hyperliquid-Seite umgeleitet, und Blockchain-Daten zeigen drei Überweisungen, die das Wallet in Richtung von Angreifer-kontrollierten Adressen leeren. 🚨
Das ist kein zufälliger Einzelfall. Security Alliance (SEAL) verfolgt dieses exakte Vorgehen seit Monaten — allein im April haben sie 356 bösartige Google-Ad-URLs gesperrt, viele davon mit einer gezielten Tarnung als Hyperliquid. Angreifer zielen auf wertvolle Plattformen wie $HYPE , Jupiter, Raydium und Pump.fun, oft mit gehackten Werbekonten, um automatisierte Prüfungen zu umgehen. 📉
Die bittere Wahrheit? Das gesamte Ökosystem — Börsen, Protokolle, sogar Google — bleibt still, während Nutzer aufs Korn genommen werden. Keine Kommentare, keine Verantwortlichkeit, keine Dringlichkeit.
Bevor du nach dem nächsten Protokoll suchst, stell dir selbst eine Frage: Wie verifizierst du, dass die Seite, auf die du klickst, wirklich die echte ist? 🔐
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
59
🚨 KRITISCHER PHISHING-ANGRIFF ENTHÜLLT 347K HARDWARE-WALLET-NUTZER, DIE $BTC HALTEN! 🚨
Angreifer nutzten den E-Mail-Drittanbieter Brevo aus und kompromittierten Kontakt-Datenbanken bei großen Hardware-Wallet-Anbietern wie Trezor und BitBox. 🚨 Über 347.000 Abonnenten wurden mit gefälschten Sicherheitswarnungen ins Visier genommen, die darauf ausgelegt waren, Wiederherstellungs-/Backup-Passphrasen aus Wallets abzufließen.
Obwohl Notfall-DNS-Fallen die Domain innerhalb von 20 Minuten blockierten, sind dennoch fast 2.500 Nutzer auf das gefälschte Portal durchgeklickt. 🔍 Drittanbieter-Software-Integrationen stellen weiterhin schwerwiegende Verwundbarkeitsrisiken für Offline-Vermögenswerte dar. 🛡️
💬 Wie prüfst du deine E-Mail-Sicherheit, um dein $BTC Cold Storage zu schützen? 👇
⚠️ Keine Finanzberatung. Gehe immer mit deinem Risiko verantwortungsvoll um. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
1
1
70
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#UKFCAWinsCourtOrderToRecover851400Pounds
220 Aufrufe
74 Kommentare
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
7,131 Aufrufe
386 Kommentare
3
#GoldFallsTo$4144
3,926 Aufrufe
98 Kommentare
4
#QNTFallsOver40%FromMorningHigh
32,526 Aufrufe
791 Kommentare
5
#USDTAdds845900HoldersInPast7Days
865 Aufrufe
94 Kommentare
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
6,656 Aufrufe
347 Kommentare
7
#BitgetCEOConfirms$388MStolenInHack
2,703 Aufrufe
36 Kommentare
8
#BTCFallsBelow$83000
16,658 Aufrufe
137 Kommentare
9
#BitgetDetailsSecurityIncidentTimeline
18,547 Aufrufe
520 Kommentare
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
7,060 Aufrufe
34 Kommentare