#revolutconfirmsfakegovemaildatabreach
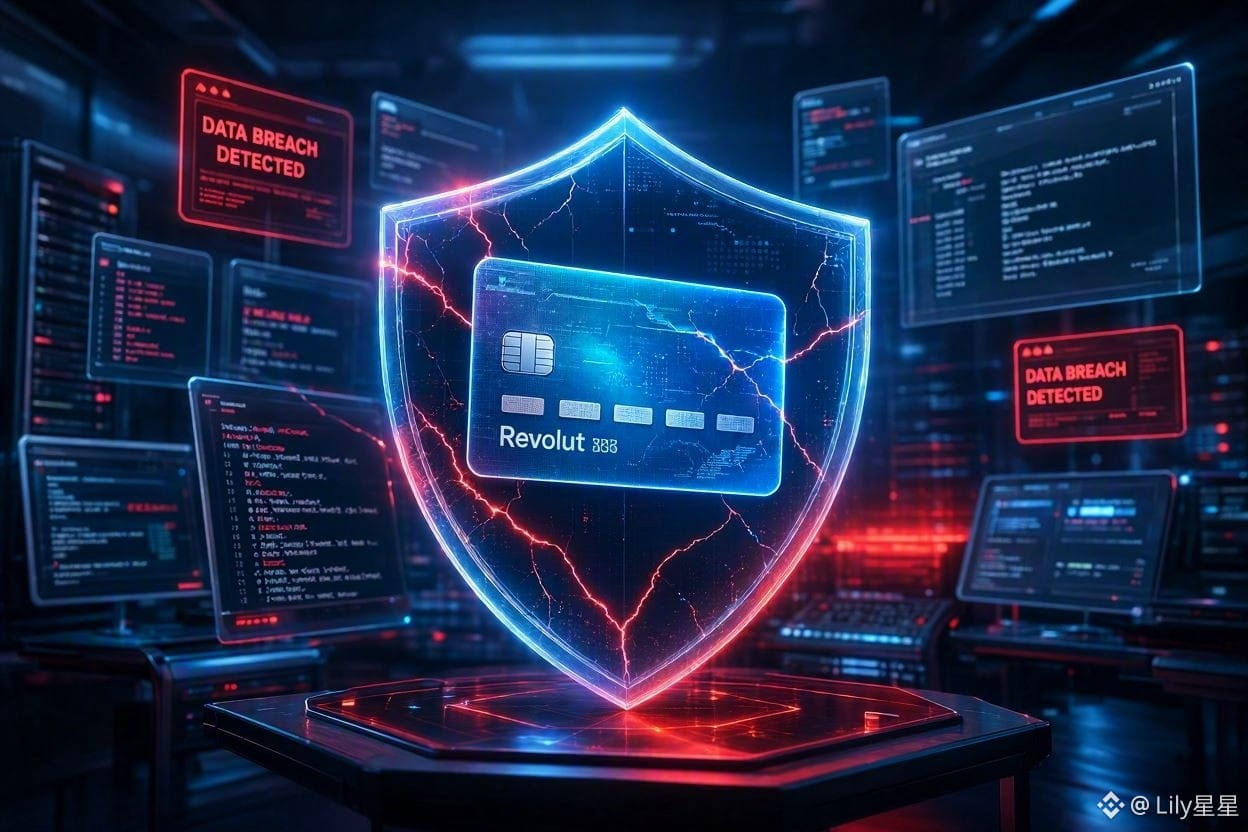
🛑 SICHERHEITSWARNUNG: Revolut-Datenleck legt Nutzer-E-Mails offen — Schützen Sie Ihre Krypto!
📊 Sicherheitsalarm & Kontext zum Datenvorfall
Die Vorfall-Details: Der Fintech- und Banking-Dienst Revolut bestätigte ein gezieltes Datenleck, nachdem Compliance-Teams auf eine betrügerische Aktenanfrage reagierten, die von einer E-Mail-Adresse ausging, die eine legitime Regierungsbehörden-Domain verwendete.
Betroffene Kundendateien: Der On-Chain-Ermittler ZachXBT enthüllte, dass das Leck vor allem Nutzer mit hohem Nettovermögen betraf. Zu den kompromittierten Dateien gehören vollständige Namen, Wohnadressen, Telefonnummern, Kopien von Reisepässen/Ausweisen, Verifizierungs-Selfies, Kontoauszüge sowie vollständige Transaktionsverläufe — einschließlich verknüpfter Bitcoin-($BTC)-Überweisungen.
System- & Mittelstatus: Revolut bestätigte, dass seine Kernbanking-Infrastruktur, App-Passwörter, Karten-PINs und privaten Schlüssel nicht kompromittiert wurden und die Nutzer-Mittel weiterhin vollständig sicher sind. Allerdings entstehen durch die offengelegten KYC-Daten erhebliche Off-Chain-Risiken.
💡 So schützen Sie sich vor Phishing-Fallen
Vorsicht vor stark zielgerichtetem Phishing: Angreifer mit Zugriff auf Transaktionsaufzeichnungen und Wohnadressen können ausgefeilte Phishing-E-Mails oder SMS-Nachrichten erstellen, die Revolut oder Krypto-Börsen imitieren.
Niemals OTPs oder Passwörter weitergeben: Revolut- oder Exchange-Supportmitarbeiter werden Sie niemals nach Ihren 2FA-Codes, Login-Daten oder Wiederherstellungsphrasen am Telefon oder per E-Mail fragen.
Langfristige Bestände vom App-/Plattformzugriff trennen: Bewahren Sie hochwertige Krypto-Assets in Self-Custody-Hardware-Wallets statt auf zentralen Fintech-Plattformen auf, um die Anfälligkeit für Datenlecks Dritter zu minimieren.
💬 Community-Umfrage: Macht Sie die Offenlegung von KYC-Daten durch zentrale Plattformen nachdenklich, Kryptowährung auf Fintech-Apps zu belassen? Teilen Sie Ihre Sicherheitstipps unten! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 SICHERHEITSWARNUNG: Revolut-Datenleck legt Nutzer-E-Mails offen — Schützen Sie Ihre Krypto!
📊 Sicherheitsalarm & Kontext zum Datenvorfall
Die Vorfall-Details: Der Fintech- und Banking-Dienst Revolut bestätigte ein gezieltes Datenleck, nachdem Compliance-Teams auf eine betrügerische Aktenanfrage reagierten, die von einer E-Mail-Adresse ausging, die eine legitime Regierungsbehörden-Domain verwendete.
Betroffene Kundendateien: Der On-Chain-Ermittler ZachXBT enthüllte, dass das Leck vor allem Nutzer mit hohem Nettovermögen betraf. Zu den kompromittierten Dateien gehören vollständige Namen, Wohnadressen, Telefonnummern, Kopien von Reisepässen/Ausweisen, Verifizierungs-Selfies, Kontoauszüge sowie vollständige Transaktionsverläufe — einschließlich verknüpfter Bitcoin-($BTC)-Überweisungen.
System- & Mittelstatus: Revolut bestätigte, dass seine Kernbanking-Infrastruktur, App-Passwörter, Karten-PINs und privaten Schlüssel nicht kompromittiert wurden und die Nutzer-Mittel weiterhin vollständig sicher sind. Allerdings entstehen durch die offengelegten KYC-Daten erhebliche Off-Chain-Risiken.
💡 So schützen Sie sich vor Phishing-Fallen
Vorsicht vor stark zielgerichtetem Phishing: Angreifer mit Zugriff auf Transaktionsaufzeichnungen und Wohnadressen können ausgefeilte Phishing-E-Mails oder SMS-Nachrichten erstellen, die Revolut oder Krypto-Börsen imitieren.
Niemals OTPs oder Passwörter weitergeben: Revolut- oder Exchange-Supportmitarbeiter werden Sie niemals nach Ihren 2FA-Codes, Login-Daten oder Wiederherstellungsphrasen am Telefon oder per E-Mail fragen.
Langfristige Bestände vom App-/Plattformzugriff trennen: Bewahren Sie hochwertige Krypto-Assets in Self-Custody-Hardware-Wallets statt auf zentralen Fintech-Plattformen auf, um die Anfälligkeit für Datenlecks Dritter zu minimieren.
💬 Community-Umfrage: Macht Sie die Offenlegung von KYC-Daten durch zentrale Plattformen nachdenklich, Kryptowährung auf Fintech-Apps zu belassen? Teilen Sie Ihre Sicherheitstipps unten! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER