

#neutron
neutron
78,398 Aufrufe
142 Kommentare
Hot
Zuletzt

·
--
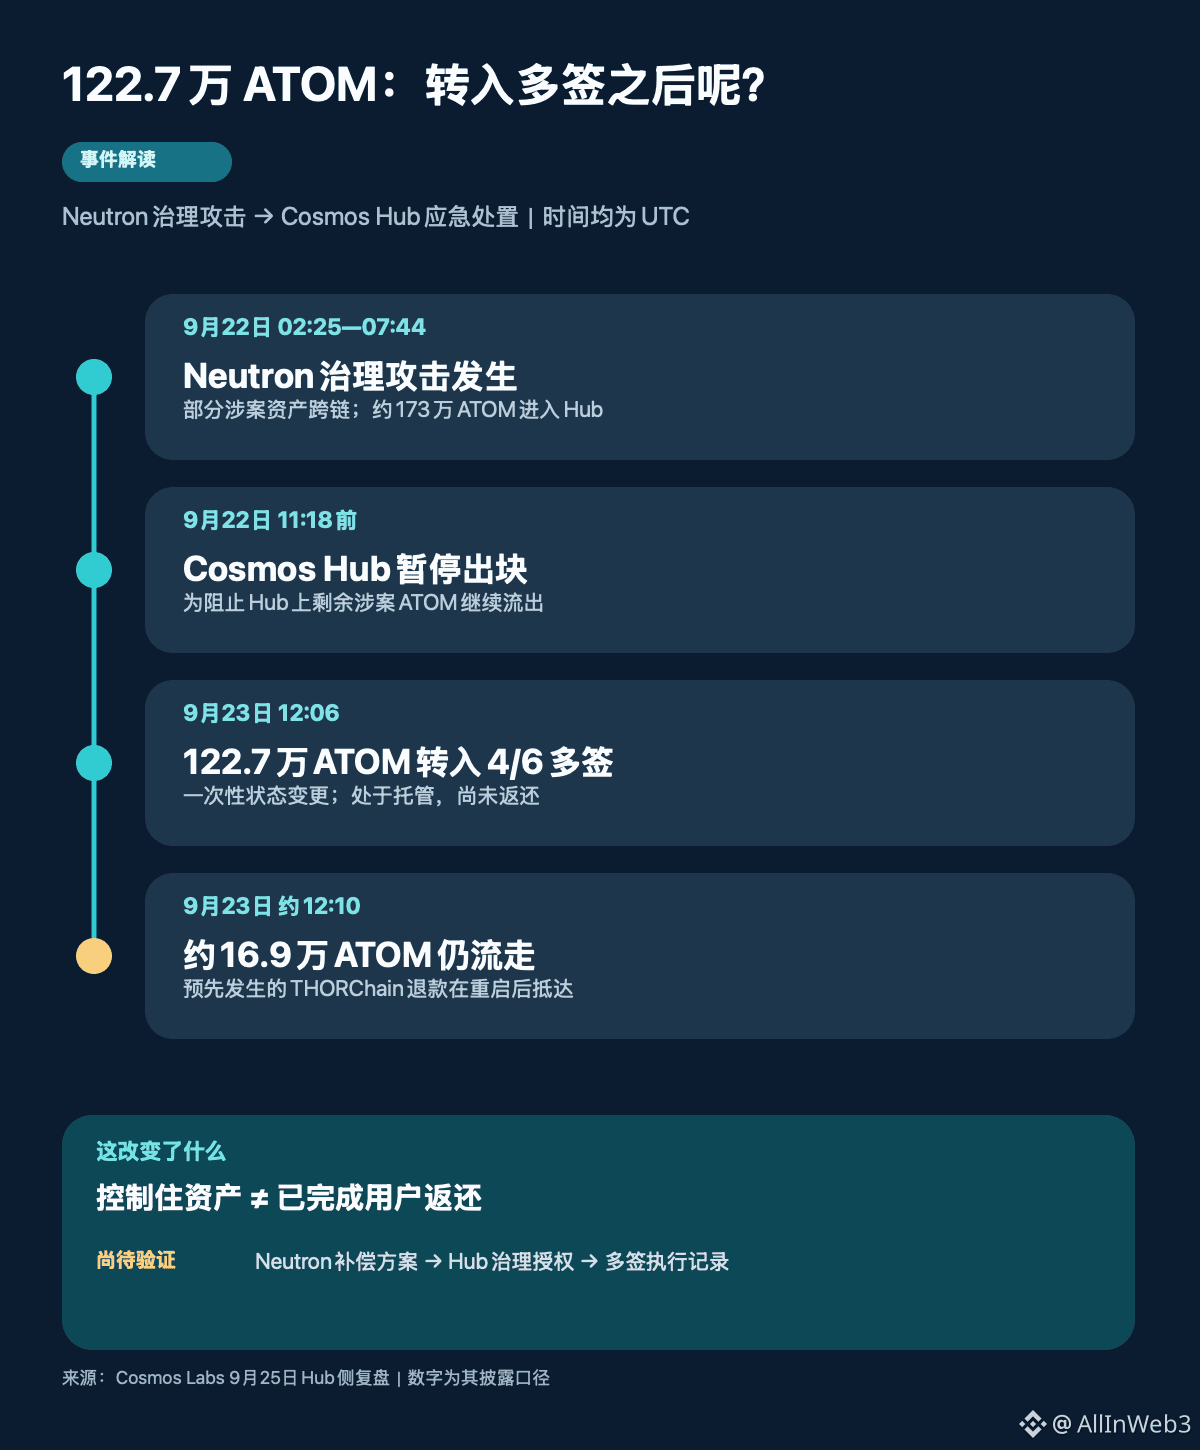
#Cosmos #Neutron $ATOM Mit 1,227 Millionen ATOM, die in die Wiederherstellungs-Multisig übertragen wurden – das klingt nach „Rückholung war erfolgreich“. Für die betroffenen Nutzer ist jedoch die wichtigere Frage: Wer kontrolliert das Geld jetzt, wann und nach welchen Regeln wird es zurückgezahlt? Meine Einschätzung: Diese Aktion hat einen Schritt zur Schadensbegrenzung abgeschlossen, aber noch keine Entschädigung geleistet.
Zuerst trennt man zwei Netzwerke. Am 22. September erhielt der Angreifer im Zuge des Governance-Prozesses von Neutron teilweise die Verwaltung von Vertragsvereinbarungen und zog daraufhin Vermögenswerte ab; anschließend kamen etwa 1,73 Millionen ATOM zum Cosmos Hub. Der Hub selbst wurde nicht kompromittiert, aber Validatoren koordinierten eine Pause der Blockproduktion, um zu verhindern, dass die restlichen, als betroffen geltenden ATOM weiter abfließen. Am 23. September um 12:00 UTC startete der Hub nach etwa 24,5 Stunden Offline-Zeit wieder neu; um 12:06 löste eine einmalige Zustandsänderung den Angreifer-Adressbestand von damals – nämlich 1.227.121 ATOM – in eine Multi-Signature-Adresse um, die nur von vier von sechs Unterzeichnern kontrolliert werden kann. Das ist die von Cosmos Labs am 25. September auf Hub-Seite nachträglich offengelegte Maßnahme – sie bedeutet nicht, dass die Gelder bereits vollständig auf Konten der Opfer zurückgekehrt sind.
Noch aussagekräftiger für die Grenzen ist ein weiteres Geldstück: Etwa 168.991 ATOM stammten aus zuvor erfolgten THORChain-Erstattungen; erst nach dem Neustart erreichten sie die Adresse des Angreifers und flossen danach weiter ab. In der Rekonstruktion wird erklärt, dass die Validatoren eine einmalige Änderung genehmigten, die den Kontostand dieser Adresse beim Stopp in die neue Höhe überführt, jedoch nicht das automatische, unbegrenzte Abbuchen zukünftiger Gutschriften autorisierte. Dass dieses Schadensbild die Grenzen der Notfallmaßnahmen offenlegt, zeigt auch: „Den On-Chain-Zustand ändern können“ heißt nicht „alle Cross-Chain-Vermögenswerte zurückholen können“.
Ich finde, dass das eigentlich Diskussionswürdige nicht darin liegt, dieser Maßnahme einfach die Labels „zentralisiert“ oder „Heldenrettung“ anzuhängen, sondern ob Notfallbefugnisse klar begrenzt sind und nachträglich geprüft werden können. Das Stoppen des gesamten Hubs hat echte Auswirkungen auf die Nutzbarkeit; obwohl die Änderung nur eine einzelne Adresse betrifft, ist es dennoch eine unübliche Ausübung von Macht. Das Positive ist: Die Nachverfolgung macht Zieladresse, Beträge, Unterzeichner und den Prozess mit einem Patch sowie die Nutzung von mehr als zwei Dritteln der Stimmrechte öffentlich. Das Unvollständige ist: Die von Neutron betroffenen Parteien müssen noch Verteilpläne vorlegen; die Multi-Sig-Seite sagt, sie könne nur mit einer von der Cosmos-Hub-Governance genehmigten Governance-Vorlage Gelder ausgeben, und die Patch-Quellcode-Differenzen stehen ebenfalls noch aus.
Daher sehe ich als nächste Schritte drei überprüfbare Punkte: Wie der vollständige Incident Report von Neutron den Umfang der geschädigten Konten definiert; wie Hub-Governance-Vorlagen die Grundlage für Auszahlungen konkret darlegen; und ob der Multi-Sig-Abfluss sauber mit der endgültigen Ankunft pro Einzeltransaktion abgeglichen werden kann. Wenn diese Aufzeichnungen vollständig und öffentlich gemacht werden, würde ich meine Bewertung der Notfall-Governance erhöhen; wenn sie langfristig nur bei „Mittel wurden verwahrt“ stehen bleibt, kann man nicht behaupten, dass Nutzer bereits entschädigt wurden. Würdest du akzeptieren, dass ein Chain gestoppt und der On-Chain-Zustand für ein einzelnes Konto geändert wird, um betroffene Vermögenswerte zu sichern? Wenn ja: Bis zu welchem Detailgrad in der nachträglichen Offenlegung würdest du es verlangen?
1
181

·
--
Cosmos Hub: 1,22 Mio. $ATOM in Multisig, der Angriffsvorschlag wurde abgelehntNachdem Neutron von einem Governance-Angriff betroffen war, war die erste Reaktion in den Hot Searches: „Auch das Cosmos wurde gehackt.“
Falsch. Der Hub selbst war nicht betroffen, und die Gelder der Nutzer wurden nicht bewegt. Weggespült wurden die Schmiergelder des Angreifers, die über die Bridge gekommen sind.
Cosmos Labs offizielles Recap vom 25. September: Nachdem am 22. September ein Neutron-Governance-Angriff die Liquidität von Protokollen wie Astroport abgegriffen hatte, wurden etwa 1,73 Mio. $ATOM zum Hub transferiert. Der Validator wurde für ca. 24,5 Stunden angehalten; bei der Neustart-Iteration von Gaia v28.3.0 wurden die verbleibenden etwa 1,227 Mio. $ATOM auf 4/6-Multisigs verschoben (Nansen / Keplr / Enigma / Silknodes / Kiln / Polkachu). Rund 500.000 $ATOM wurden bereits über THORChain in $ETH getauscht und sind nicht mehr nachverfolgbar; nach dem Neustart sind außerdem noch ca. 169.000 $ATOM als Refund zurückgelaufen.
Cosmos Hub: 1,22 Mio. $ATOM in Multisig, der Angriffsvorschlag wurde abgelehnt
Nachdem Neutron von einem Governance-Angriff betroffen war, war die erste Reaktion in den Hot Searches: „Auch das Cosmos wurde gehackt.“
Falsch. Der Hub selbst war nicht betroffen, und die Gelder der Nutzer wurden nicht bewegt. Weggespült wurden die Schmiergelder des Angreifers, die über die Bridge gekommen sind.
Cosmos Labs offizielles Recap vom 25. September: Nachdem am 22. September ein Neutron-Governance-Angriff die Liquidität von Protokollen wie Astroport abgegriffen hatte, wurden etwa 1,73 Mio. $ATOM zum Hub transferiert. Der Validator wurde für ca. 24,5 Stunden angehalten; bei der Neustart-Iteration von Gaia v28.3.0 wurden die verbleibenden etwa 1,227 Mio. $ATOM auf 4/6-Multisigs verschoben (Nansen / Keplr / Enigma / Silknodes / Kiln / Polkachu). Rund 500.000 $ATOM wurden bereits über THORChain in $ETH getauscht und sind nicht mehr nachverfolgbar; nach dem Neustart sind außerdem noch ca. 169.000 $ATOM als Refund zurückgelaufen.
93
·
--
🚨 Neutron-Governance-Vorschlag wurde manipuliert, Angreifer stahlen etwa 4,4 Millionen US-Dollar.
Cosmos Hub-Validatoren haben die Schließung der Kette koordiniert und versuchen, die Gelder zurückzuholen.
#Neutron #CosmosHub #治理攻击 #Kryptowährung
🚨 Neutron-Governance-Vorschlag wurde manipuliert, Angreifer stahlen etwa 4,4 Millionen US-Dollar.
Cosmos Hub-Validatoren haben die Schließung der Kette koordiniert und versuchen, die Gelder zurückzuholen.
#Neutron #CosmosHub #治理攻击 #Kryptowährung
Cosmos Hub-Validatoren haben die Schließung der Kette koordiniert und versuchen, die Gelder zurückzuholen.
#Neutron #CosmosHub #治理攻击 #Kryptowährung
88
·
--
LAB ($LAB) 近期的市场情绪偏弱,核心原因有两个:一是 Neutron 运载火箭发射时间被进一步推迟至 2027 年,项目进展节奏低于市场预期;二是美股盘后出现约 2% 的回撤,整体风险偏好走弱,投资者信心受挫。
Aus datenbasierter Sicht liegt der aktuelle Kurs von $LAB derzeit bei etwa 0.1235 USD; das 24-Stunden-Volumen beträgt rund 10.33 Mio. USD, die Marktkapitalisierung etwa 56.21 Mio. USD. Kurzfristig betrachtet führen die Verzögerung der Rakete + die Belastung durch den US-Aktienmarkt zu einer doppelten Einschränkung, sodass der Preis mit hoher Wahrscheinlichkeit weiterhin unter Druck bleibt.
Es ist jedoch zu beachten: Neutron-Raketen gehören zu einer mittel- bis langfristigen Story. Nachdem sich die kurzfristige Stimmung entladen hat, wird der Markt seinen Fokus wieder stärker auf den tatsächlichen Liefer-/Umsetzungsrhythmus des Projekts und die Fortschritte im Ökosystem richten. Die Raketen-Story im Space-Sektor ist zwar „sexy“, aber wenn sich die Umsetzung in die Länge zieht, müssen die Bewertungsannahmen neu kalkuliert werden.
Auf operativer Ebene: Solange die Richtung nicht klar ist, wird nicht empfohlen, blind nachzukaufen. Achten Sie auf zwei Signale: Erstens, ob sich der Preis im aktuellen Bereich stabilisieren kann und die Handelsvolumina gleichzeitig abnehmen; zweitens, ob die Projektseite einen klareren Meilenstein-Zeitplan veröffentlicht.
Risikohinweis: Krypto-Assets sind extrem volatil. Obiges stellt nur persönliche Beobachtungen dar und keine Anlageberatung. Bitte DYOR und das Risiko-/Positionsmanagement beachten.
#LAB#Krypto-Markt#Neutron
LAB ($LAB ) 近期的市场情绪偏弱,核心原因有两个:一是 Neutron 运载火箭发射时间被进一步推迟至 2027 年,项目进展节奏低于市场预期;二是美股盘后出现约 2% 的回撤,整体风险偏好走弱,投资者信心受挫。
Aus datenbasierter Sicht liegt der aktuelle Kurs von $LAB derzeit bei etwa 0.1235 USD; das 24-Stunden-Volumen beträgt rund 10.33 Mio. USD, die Marktkapitalisierung etwa 56.21 Mio. USD. Kurzfristig betrachtet führen die Verzögerung der Rakete + die Belastung durch den US-Aktienmarkt zu einer doppelten Einschränkung, sodass der Preis mit hoher Wahrscheinlichkeit weiterhin unter Druck bleibt.
Es ist jedoch zu beachten: Neutron-Raketen gehören zu einer mittel- bis langfristigen Story. Nachdem sich die kurzfristige Stimmung entladen hat, wird der Markt seinen Fokus wieder stärker auf den tatsächlichen Liefer-/Umsetzungsrhythmus des Projekts und die Fortschritte im Ökosystem richten. Die Raketen-Story im Space-Sektor ist zwar „sexy“, aber wenn sich die Umsetzung in die Länge zieht, müssen die Bewertungsannahmen neu kalkuliert werden.
Auf operativer Ebene: Solange die Richtung nicht klar ist, wird nicht empfohlen, blind nachzukaufen. Achten Sie auf zwei Signale: Erstens, ob sich der Preis im aktuellen Bereich stabilisieren kann und die Handelsvolumina gleichzeitig abnehmen; zweitens, ob die Projektseite einen klareren Meilenstein-Zeitplan veröffentlicht.
Risikohinweis: Krypto-Assets sind extrem volatil. Obiges stellt nur persönliche Beobachtungen dar und keine Anlageberatung. Bitte DYOR und das Risiko-/Positionsmanagement beachten.
#LAB#Krypto-Markt#Neutron
11
·
--
$LAB In letzter Zeit liegt der stärkere Druck hauptsächlich in zwei Faktoren begründet: Die Neutron-Raketenstarts wurden erneut auf 2027 verschoben, wodurch die Marktstimmung kurzfristig eher bärisch ist; hinzu kommt, dass die US-Börsen nach Handelsschluss um etwa 2% gefallen sind, wodurch die generelle Risikobereitschaft weiter nachlässt und das Vertrauen der Anleger geschwächt wird.
Aus Sicht des Projektfortschritts ist der Startzeitplan $LAB ein wichtiges Element der entsprechenden Story. Ständige Verzögerungen lassen beim Markt jedoch Zweifel am Umsetzungstempo aufkommen, sodass Gelder eher abwarten als hinterherzulaufen tendieren.
Wichtig ist: Ein kurzfristiger Preisrückgang ist nicht vollständig gleichbedeutend mit einer langfristigen Werthaltigkeit. Der Raketenstart ist nur ein Teil der Anwendungsszenarien von $LAB . Auch Veränderungen der On-Chain-Ökosysteme sowie des Token-Ökonomie-Modells sollten daher ebenfalls Beachtung finden.
Derzeit sind Handelsvolumen und Marktkapitalisierung im Verhältnis relativ begrenzt; emotionale Schocks können dadurch leichter überproportional wirken. Anleger, die dem Trend folgen, sollten die Risiken erhöhter Volatilität im Blick behalten.
#LAB #Neutron
220
der Ersteller gibt eine Belohnung dafür, einen Artikel von Newton zu veröffentlichen, um teilzunehmen – es ist ganz einfach#Neutron Vorgeschlagene Gesprächspunkte (Einzelheiten siehe https://tinyurl.com/42k5xwhv)https://tinyurl.com/42k5xwhv) $NEWT vergiss nicht, dass du keinen kopierten Artikel teilen kannst, um die Belohnung zu bekommen
der Ersteller gibt eine Belohnung dafür, einen Artikel von Newton zu veröffentlichen, um teilzunehmen – es ist ganz einfach
#Neutron Vorgeschlagene Gesprächspunkte (Einzelheiten siehe https://tinyurl.com/42k5xwhv)https://tinyurl.com/42k5xwhv) $NEWT vergiss nicht, dass du keinen kopierten Artikel teilen kannst, um die Belohnung zu bekommen
9
Newton Protocol$NEWT Newton Protocol baut eine spannende Zukunft für Web3 auf, indem es sich auf ein sicheres, skalierbares und effizientes Blockchain-Ökosystem konzentriert. Der Start des Newton Mainnet Beta ist ein wichtiger Meilenstein, der es Entwicklern und Community-Mitgliedern ermöglicht, neue Funktionen zu erkunden, Anwendungen zu testen und dazu beizutragen, das Netzwerk zu verbessern. Ich glaube, dass diese Phase das Ökosystem stärken und mehr Innovation fördern wird. Die Beteiligung der Community ist entscheidend, weil das Feedback dabei hilft, die Plattform zuverlässiger zu machen, bevor es zu einer breiteren Einführung kommt. Ich freue mich darauf, weitere Updates, Partnerschaften und praxisnahe Use Cases von $NEWT zu sehen.
Newton Protocol
$NEWT Newton Protocol baut eine spannende Zukunft für Web3 auf, indem es sich auf ein sicheres, skalierbares und effizientes Blockchain-Ökosystem konzentriert. Der Start des Newton Mainnet Beta ist ein wichtiger Meilenstein, der es Entwicklern und Community-Mitgliedern ermöglicht, neue Funktionen zu erkunden, Anwendungen zu testen und dazu beizutragen, das Netzwerk zu verbessern. Ich glaube, dass diese Phase das Ökosystem stärken und mehr Innovation fördern wird. Die Beteiligung der Community ist entscheidend, weil das Feedback dabei hilft, die Plattform zuverlässiger zu machen, bevor es zu einer breiteren Einführung kommt. Ich freue mich darauf, weitere Updates, Partnerschaften und praxisnahe Use Cases von $NEWT zu sehen.
71

·
--
$RKLB DUMPS 2% NACH BLOWOUT-Umsatz — DIE VERZÖGERUNG STEHLT DIE SHOW 🚨📉
📊 Hier das Paradox: Rocket Lab hat gerade einen Rekord-Quartalsumsatz von 2,34 Mrd. $ gedruckt — und damit die Erwartungen der Wall Street von 2,32 Mrd. $ übertroffen — sowie Q3 auf 2,5–2,65 Mrd. $ geführt, über dem Konsens von 2,37 Mrd. $. Trotzdem ist die Aktie nachbörslich um ~2% gefallen. Klassisches Sell-the-News? Nicht ganz.
🚨 Die eigentliche Reibung? Neutrons Jungfernflug rutscht auf 2027, wobei das Management zugibt, dass es „Risiken und Unsicherheiten“ im Zeitplan gibt. Umsatztreffer können eine Story nicht aufhalten, die gegenüber SpaceX’ Falcon 9 an Boden verliert — zumindest nicht in dieser Sitzung.
💡 Wenn die Fundamentaldaten grün gedruckt werden, der Kurs aber rot, stimmt der Markt über zukünftige Katalysatoren ab — nicht über den Rückspiegel. Die Kepler-Buchung für 2028 schafft zwar einen längerfristigen Anker, aber Trader preisen die Wartezeit ein. 💬 Ist die Verzögerung vollständig eingepreist, oder hat die Neubewertung erst begonnen? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #RKLB #RocketLab #Stocks #Earnings #Neutron
🔥 💎
34
·
--
Bullisch
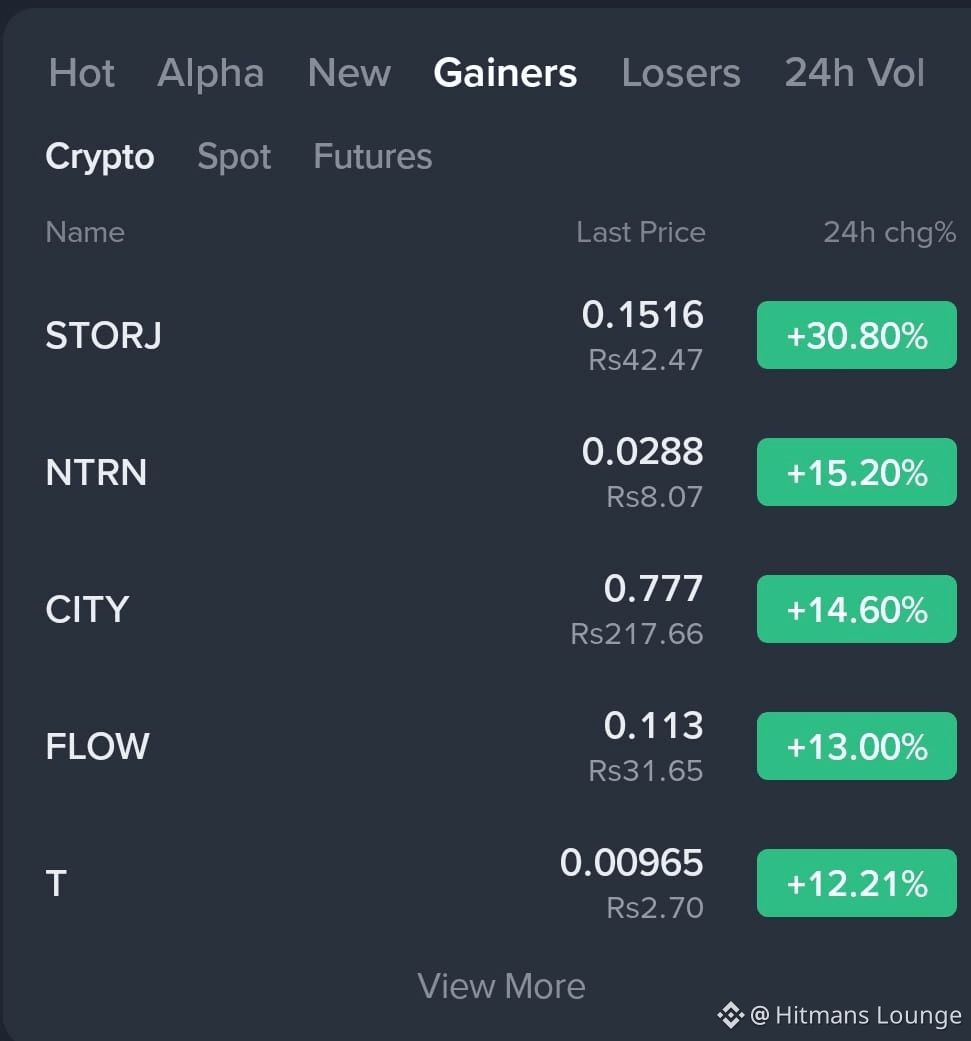
Gewinner für den 28. Dezember 2025
$STORJ $NTRN $CITY
{spot}(CITYUSDT)
{future}(NTRNUSDT)
{future}(STORJUSDT)
#storj #NTRN #Neutron #city #ManchesterCityFanToken
Gewinner für den 28. Dezember 2025
$STORJ $NTRN $CITY
#storj #NTRN #Neutron #city #ManchesterCityFanToken
$STORJ $NTRN $CITY
#storj #NTRN #Neutron #city #ManchesterCityFanToken
641
287
44
641
@neutron_org + @UncleScroogeCrypto = 🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁
#NTRN
Haben Sie schon einmal darüber nachgedacht, warum die meisten Blockchains wie isolierte Inseln erscheinen? Der Markt ist voller "Löcher stopfenden" Lösungen, aber es gibt einen Riesen, der im Herzen des Cosmos-Ökosystems aufwacht und verspricht, diese Fragmentierung zu beenden.
Dieser Riese ist @neutron_org
Betrachten Sie die $NTRN nicht nur als einen weiteren spekulativen Vermögenswert; verstehen Sie die disruptive Technologie dahinter. Neutron ist die erste Plattform, die die Replizierte Sicherheit (Replicated Security) des Cosmos Hub nutzt. Was bedeutet das in der Praxis? Es erbt die multibillionenschwere und undurchdringliche Sicherheit von ATOM, um komplexe Smart Contracts auszuführen. Es ist das Beste aus beiden Welten: die Robustheit eines souveränen Netzwerks mit der Agilität der neuesten DeFi-Anwendungen.
Während andere Projekte mit unsicheren Brücken kämpfen, ermöglicht es #Neutron Entwicklern, dApps zu erstellen, die nativ auf mehreren Chains gleichzeitig über das IBC-Protokoll betrieben werden. Es ist nicht nur eine Blockchain; es ist der ultimative Liquiditäts-Hub, auf den der Markt gewartet hat. Wir sprechen von reibungslosen Cross-Chain-Transaktionen, bei denen der Benutzer nicht einmal merkt, dass er das Netzwerk gewechselt hat.
Die wahre Revolution geschieht im Stillen, bevor sie Lärm macht. Neutron positioniert sich als das Rückgrat der Interchain-Wirtschaft. Die Frage, die beim intelligenten Investor bleibt, ist nicht "Was ist Neutron?", sondern: Werden Sie warten, bis die Massenannahme eintritt, um die Bedeutung dieser Infrastruktur zu verstehen? Die Ära der echten Interoperabilität hat begonnen, und #Neutron hat das Kommando.
{spot}(NTRNUSDT)
@Neutron Network + @Uncle Scrooge Crypto = 🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁🎁
#NTRN
Haben Sie schon einmal darüber nachgedacht, warum die meisten Blockchains wie isolierte Inseln erscheinen? Der Markt ist voller "Löcher stopfenden" Lösungen, aber es gibt einen Riesen, der im Herzen des Cosmos-Ökosystems aufwacht und verspricht, diese Fragmentierung zu beenden.
Dieser Riese ist @Neutron Network
Betrachten Sie die $NTRN nicht nur als einen weiteren spekulativen Vermögenswert; verstehen Sie die disruptive Technologie dahinter. Neutron ist die erste Plattform, die die Replizierte Sicherheit (Replicated Security) des Cosmos Hub nutzt. Was bedeutet das in der Praxis? Es erbt die multibillionenschwere und undurchdringliche Sicherheit von ATOM, um komplexe Smart Contracts auszuführen. Es ist das Beste aus beiden Welten: die Robustheit eines souveränen Netzwerks mit der Agilität der neuesten DeFi-Anwendungen.
Während andere Projekte mit unsicheren Brücken kämpfen, ermöglicht es #Neutron Entwicklern, dApps zu erstellen, die nativ auf mehreren Chains gleichzeitig über das IBC-Protokoll betrieben werden. Es ist nicht nur eine Blockchain; es ist der ultimative Liquiditäts-Hub, auf den der Markt gewartet hat. Wir sprechen von reibungslosen Cross-Chain-Transaktionen, bei denen der Benutzer nicht einmal merkt, dass er das Netzwerk gewechselt hat.
Die wahre Revolution geschieht im Stillen, bevor sie Lärm macht. Neutron positioniert sich als das Rückgrat der Interchain-Wirtschaft. Die Frage, die beim intelligenten Investor bleibt, ist nicht "Was ist Neutron?", sondern: Werden Sie warten, bis die Massenannahme eintritt, um die Bedeutung dieser Infrastruktur zu verstehen? Die Ära der echten Interoperabilität hat begonnen, und #Neutron hat das Kommando.
1.6k
787
157
1.6k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BitcoinClears$85200
4,558 Aufrufe
136 Kommentare
2
#AltcoinSeasonIndexHoldsAbove60For5Days
27,549 Aufrufe
849 Kommentare
3
#USADPAdds90000JobsInSeptember
11,463 Aufrufe
489 Kommentare
4
#USCorePCEEasesTo3%InAugust
9,233 Aufrufe
399 Kommentare
5
#KospiPostsWorstQuarterSince2020
7,328 Aufrufe
407 Kommentare
6
#SECToClarifyOnChainFundraisingRules
17,874 Aufrufe
574 Kommentare
7
#UKFCAOpensCryptoFirmAuthorization
19,454 Aufrufe
500 Kommentare
8
#JapanMOFStudyGroupOnTokenizedGovtBonds
16,234 Aufrufe
398 Kommentare
9
#QNTRises287%
71,375 Aufrufe
836 Kommentare
10
#TrumpRejectsAIRulesForVoluntaryAudits
43,374 Aufrufe
744 Kommentare