

#movevm
movevm
8,962 Aufrufe
34 Kommentare
Hot
Zuletzt

·
--
【Markt-Update】2,7 Millionen US-Dollar wie aus dem Nichts „gedruckt“: Eine Schwachstelle im MoveVM-Cache von Initia ermöglichte es Angreifern, Zustände zu fälschen und unbesicherte Guthaben zu verbuchen. Anschließend wurden etwa 105 WETH, 1,4 Millionen AUSD0 und 1,08 Millionen USDC über eine Cross-Chain-Bridge transferiert.
„Schatten“-Vermögenswerte wurden geschaffen, INIT wurde nicht zusätzlich ausgegeben. Der Fehler lag in der Ausführungsschicht.
Seit dem 23. Oktober ist die Chain angehalten; ein Patch wird derzeit geprüft.
Eine Zeitbombe in der Ausführungsschicht – macht dir das Angst?
$INIT $ETH $USDC
#INIT #MoveVM #Cross-Chain
(Quelle: CryptoDaily)
⚠️Risikohinweis: Die obigen Angaben dienen ausschließlich dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden. Bitte handle mit Vorsicht.
4

·
--
一 Schwachstelle im Skript-Cache kostete Initia innerhalb weniger Minuten rund 2,7 Millionen US-Dollar. Der Angreifer prägte keine zusätzlichen INIT und änderte auch nicht das Gesamtangebot der Token. Stattdessen fälschte er den Zustand der MoveVM und schrieb sich nicht durch reale Vermögenswerte gedeckte WETH, iUSD und USDC gut – die Zahlen erschienen aus dem Nichts in der Bilanz, während reale Vermögenswerte on-chain abflossen.
Der Ablauf ist klar nachvollziehbar: Am 23. Oktober um 22:59 Uhr (UTC+8) umging der Angreifer mithilfe einer Schwachstelle im MoveVM-Skript-Cache die Sicherheitsprüfungen. Noch bevor das Netzwerk pausiert wurde, transferierte er rund 105 WETH und 1,4 Millionen AUSD0 über LayerZero sowie weitere rund 1,08 Millionen USDC über Noble und CCTP. Anschließend tauschte er alles in 1135.52 ETH um, die derzeit auf einer Ethereum-Adresse liegen.
Bemerkenswert an diesem Vorfall ist, dass sich das Gesamtangebot nicht verändert hat und keine zusätzlichen INIT geprägt wurden – die gestohlenen Vermögenswerte waren jedoch real. L1 und Rollup sind weiterhin pausiert. Die Sicherheitskorrektur soll voraussichtlich innerhalb weniger Tage abgeschlossen und auditiert werden; parallel dazu laufen gemeinsam mit Sicherheitspartnern Bemühungen, die Vermögenswerte zurückzuholen. Für Cross-Chain-Bridges und das MoveVM-Ökosystem dürften die Details der Fehlerbehebung im späteren Untersuchungsbericht mehr Erkenntnisse liefern als die Höhe des Schadens – sofern sich bestätigt, dass die Cache-Ebene die Prüfungen umgehen konnte.$BTC #Initia #MoveVM
$ETH $USDC #Ethereum

·
--
Wird eine Lücke im Skript-Cache ausgenutzt, werden Gelder oft schneller abgezogen, als eine Ankündigung veröffentlicht wird.
Initia hat einen Angriff auf eine Schwachstelle im MoveVM-Skript-Cache offengelegt: Der Angreifer transferierte damit Vermögenswerte im Wert von rund 2,7 Millionen US-Dollar. Das Team erklärte, die Bemühungen um die Rückholung liefen noch. Das Problem liegt nicht auf der Ebene fehlerhafter „Geschäftslogik“, sondern bei der Cache-Konsistenz in der Ausführungsschicht – wird derselbe Skriptpfad manipuliert, kann die On-Chain-Prüfung weiterhin den Eindruck erwecken, alles sei „legitim“.
So ist der Vorfall einzuordnen: Für Move-basierte Systeme und jede Ausführungsumgebung mit intensivem Cache-Einsatz ist das eine öffentliche Lehrstunde. Nach einem Upgrade sollte man zuerst prüfen, ob Cache-Invalidierungsregeln, die Bindung an Skript-Hashes und der Notfall-Stopp zuverlässig mit einem Klick aktiviert werden können. Nutzer sollten sich zunächst an die offiziellen Kanäle halten und nicht auf Phishing-Seiten klicken, die eine „bevorzugte Rückholung“ versprechen.
#Initia #MoveVM #安全 #Onchain
16
·
--
In Initias MoveVM wurde eine Schwachstelle entdeckt, durch die sich Zustände fälschen ließen. Ein Angreifer zog dadurch rund 2,7 Millionen US-Dollar ab.
Der Vorfall ereignete sich am 23. Oktober um 22:59 Uhr (UTC+8). Laut Initias Angaben nutzte der Angreifer eine Schwachstelle im Skript-Cache von MoveVM, um Sicherheitsprüfungen zu umgehen und MoveVM-Zustände zu fälschen. So schrieb er sich WETH, iUSD und USDC gut, für die es keine tatsächliche Deckung gab. Der Knackpunkt: Es handelte sich nicht um eine direkte Neuausgabe, sondern darum, den Zustand echt erscheinen zu lassen und so die Sicherheitsprüfungen zu umgehen.
On-Chain wurden rund 2,7 Millionen US-Dollar abgezogen. Initia betonte jedoch, dass sich das Gesamtangebot der betreffenden Token nicht verändert habe und auch $INIT nicht neu ausgegeben worden sei. Anders gesagt: Die Buchführung wurde manipuliert, die Gesamtmenge der Token selbst ist aber nicht gestiegen. Für Inhaber bedeutet ein unverändertes Angebotsvolumen nicht, dass es keinen Verlust gibt. Entscheidend sind nun der tatsächliche Verbleib der gestohlenen Gelder und der weitere Umgang damit.
MoveVM wirbt seit jeher mit Typsicherheit und seinem Ressourcenmodell. Die Schwachstelle lag diesmal im Skript-Cache und damit in einem Implementierungsdetail der Ausführungsebene. Immer mehr Cross-Chain- und modulare Projekte setzen MoveVM als Ausführungsumgebung ein. Gibt es Lücken in der Prüfungslogik der Cache-Schicht, können gefälschte Zustände die eigentlich vorgesehenen Sicherheitsprüfungen umgehen. Teams im Move-Ökosystem sollten diesen Hinweis zum Anlass nehmen, ihre Systeme zu überprüfen.
$USDC #Initia #MoveVM #Sicherheitsvorfall

·
--
1、Hintergrund
Kürzlich hat die Sicherheitsbehörde Hexens ihre Erkenntnisse offengelegt, dass in der Move-VM (virtuelle Maschine) der Aptos-Blockchain eine schwerwiegende Schwachstelle existiert. Das betreffende Problem wurde nach der Veröffentlichung des Berichts recht schnell behoben, und es kam zu keinem Verlust von On-Chain-Fonds. Nach den öffentlich verfügbaren Informationen hängt der Kern der Schwachstelle mit einem Fehler in der Cache-Verarbeitung zusammen und könnte Probleme durch Typverwechslung auslösen. Für Aptos, dessen Kernausführungsumgebung auf Move basiert, ist die Sensibilität für solche Schwachstellen auf Basisebene besonders hoch, da sie nicht nur ein einzelnes Protokoll betrifft, sondern die gesamte vertrauenswürdige Grenze der Ausführungsschicht.⚠️
2、Analyse der Schwachstelle
Aus technischer Sicht ist Move schon lange für Ressourcensicherheit und Mechanismen zur Kontrolle von Berechtigungen bekannt. Der entscheidende Punkt dieses Vorfalls liegt daher nicht in einem gewöhnlichen Fehler in der Vertragslogik, sondern in einer Ausnahme auf der Ebene der VM-Implementierung. Wenn der Cache-Mechanismus unter bestimmten Bedingungen Typen fälschlicherweise wiederverwendet oder erkennt, kann dies Angreifern helfen, bestehende Einschränkungen zu umgehen und sich Rollen mit hohen Berechtigungen zu verschaffen, die ihnen nicht zustehen. Theoretisch bedeutet das, dass sich die Angriffsfläche von einer einzelnen Anwendung auf wichtige Infrastrukturkomponenten ausweiten kann, etwa auf Stablecoin-Prägeprozesse, Validierungen von Cross-Chain-Bridges sowie DeFi-Management-Module.
Hexens erwähnte außerdem, dass das Forschungsteam mit vergleichsweise geringen Kosten eine dem Mainnet nahekommende Simulationsumgebung aufgebaut und die Ausnutzungspfade mehrfach verifiziert hat. Das zeigt, dass es sich nicht nur um ein theoretisches Risiko handelt, sondern um eine gewisse reale Umsetzbarkeit. Aptos betont jedoch, dass die Ausnutzbarkeit in einer echten Umgebung eher gering ist. Dies spiegelt die Differenz zwischen „theoretisch hochgefährlich“ und „hürdenreich in der Praxis“ wider. Objektiv betrachtet sind solche Meinungsverschiedenheiten in Sicherheitsereignissen nicht ungewöhnlich; der Fokus liegt weiterhin darauf, dass die Schwachstelle rechtzeitig geschlossen wurde.
3、Markt- und Ökosystem-Auswirkungen
Dieser Vorfall sendet dem Aptos-Ökosystem zwei Signale. Erstens: Die Sicherheit von Basis-Layer-Blockchains darf sich nicht nur auf Vorteile im Sprachdesign stützen; auch die VM-Implementierung, Cache-Mechanismen und Ausführungsoptimierungen können systematische Risiken darstellen. Zweitens: Bug-Bounties, White-Hat-Offenlegungen und Mechanismen für schnelle Reparaturen werden zunehmend zu einem wichtigen Bestandteil der Wettbewerbsfähigkeit von öffentlichen Ketten. Da es diesmal zu keinem Verlust von Geldern kam, zeigt dies im Kern, dass das Ökosystem bei Notfällen effektiv reagiert.🛡️
Aus Marktsicht könnten kurzfristige Stimmungen durch die Formulierung „schwerwiegende Schwachstelle“ beeinflusst werden. Mittel- und langfristig ist jedoch vor allem die Reparatureffizienz, Transparenz und das Vorgehen bei nachfolgenden Audits genauer zu beobachten. Wenn die offiziellen Stellen den Umfang des Patches, den Verifizierungsprozess und Präventionsmaßnahmen für ähnliche Risiken weiter erläutern können, würde das sogar dazu beitragen, das Vertrauen der Öffentlichkeit in die technische Governance von Aptos zu stärken.
4、Fazit
Insgesamt betrachtet ist dies kein Black-Swan-Ereignis, das bereits zu Verlusten geführt hat, sondern ein Fall, der einerseits Basisausführungsrisiken offengelegt und andererseits die Fähigkeiten des Projekts zur sicheren Reaktion überprüft. In der aktuellen Phase sollten Investoren besonders darauf achten, ob Aptos als Nächstes die VM-Audits verstärkt, Berechtigungen isoliert und kritische Infrastruktur im Sinne eines koordinierten Abwehrverbunds besser absichert. Für die gesamte Branche gilt: Der Kern der Sicherheit öffentlicher Ketten besteht nicht mehr nur darin, „ob Code laufen kann“, sondern darin, ob das System in Hochdruck-Szenarien Risiken rechtzeitig erkennt und entschärft.📌
#Aptos #MoveVM #crypto
140

⚔️ HEISSER SHOWDOWN: $SUI vs. $APT — Wer wird in diesem Zyklus König der Move VM?Beide stammen aus Metas legendärem Diem-Projekt und nutzen die hochmoderne Move-Sprache. Der Kampf zwischen $SUI und $APT steht bei den Kapitalströmen in die Layer-1-Projekte der neuen Generation stets im Mittelpunkt.
Stellen wir die tatsächlichen Zahlen der heutigen Sitzung auf den Prüfstand:
• Spot-Liquidität (24 Std.): $SUI dominiert mit 77.57M USDT deutlich und erreicht mehr als das 6,5-Fache von $APT (nur 11.78M USDT).
• Derivate-Handelsvolumen & Open Interest: Das Open Interest von $SUI liegt bei 87.95M USDT; $APT erreicht dagegen nur 15.73M USDT.
⚔️ HEISSER SHOWDOWN: $SUI vs. $APT — Wer wird in diesem Zyklus König der Move VM?
Beide stammen aus Metas legendärem Diem-Projekt und nutzen die hochmoderne Move-Sprache. Der Kampf zwischen $SUI und $APT steht bei den Kapitalströmen in die Layer-1-Projekte der neuen Generation stets im Mittelpunkt.
Stellen wir die tatsächlichen Zahlen der heutigen Sitzung auf den Prüfstand:
• Spot-Liquidität (24 Std.): $SUI dominiert mit 77.57M USDT deutlich und erreicht mehr als das 6,5-Fache von $APT (nur 11.78M USDT).
• Derivate-Handelsvolumen & Open Interest: Das Open Interest von $SUI liegt bei 87.95M USDT; $APT erreicht dagegen nur 15.73M USDT.
282
·
--
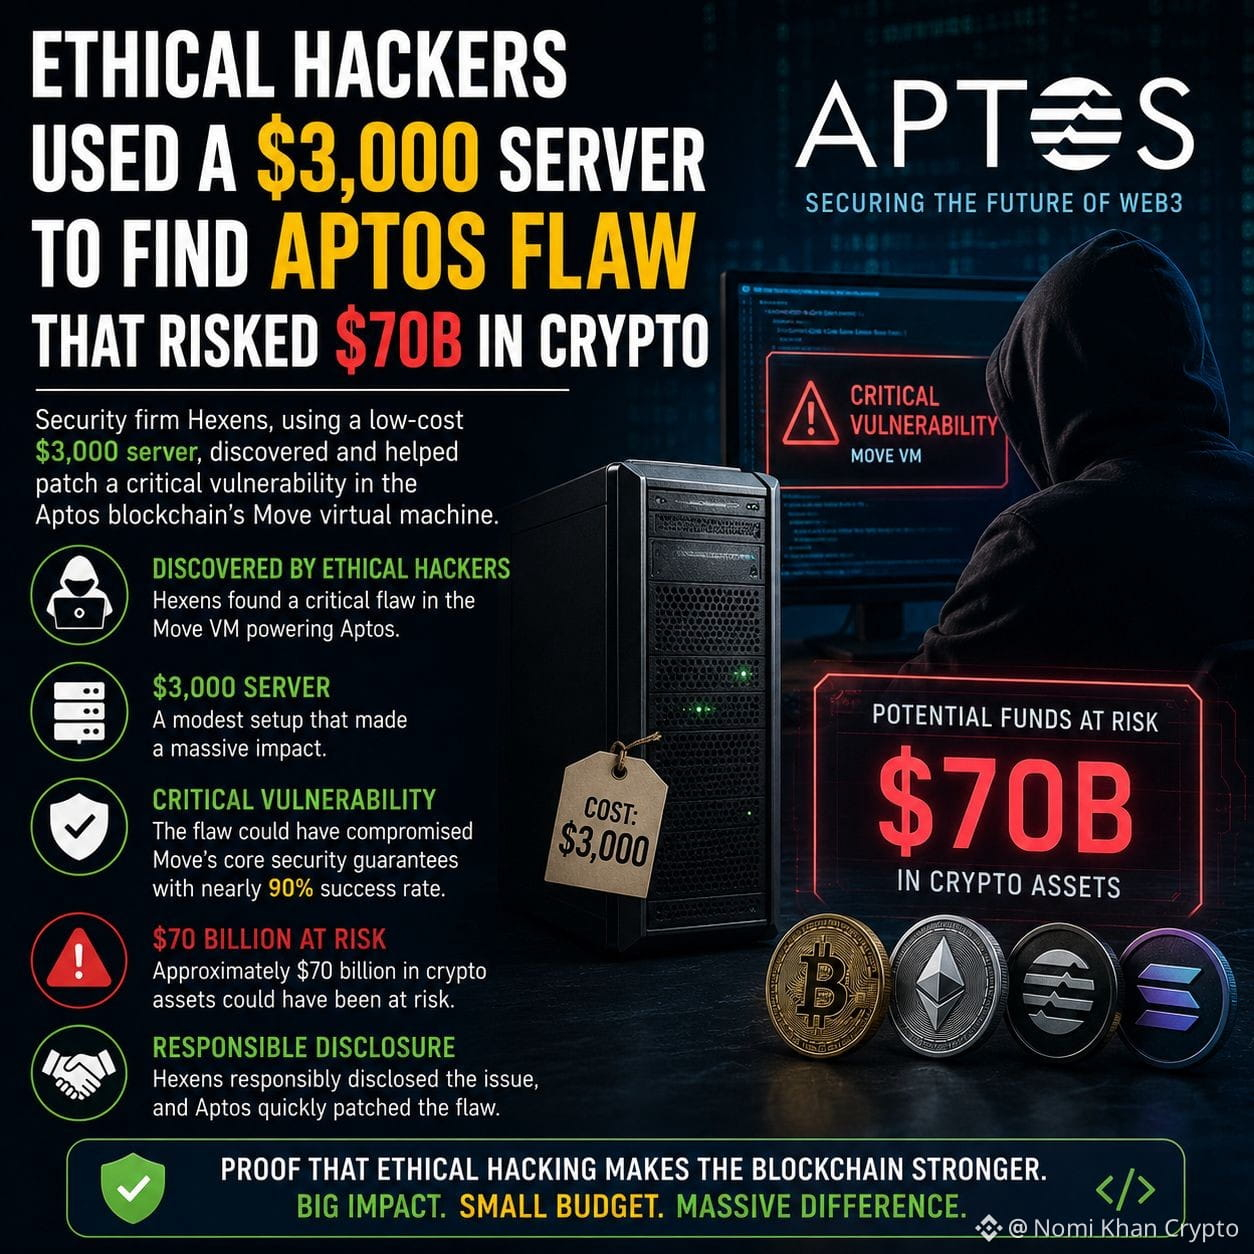
🚨 Ethische Hacker verhinderten eine potenzielle $70B-Krypto-Katastrophe
Ein Team ethischer Hacker von Hexens entdeckte eine kritische Schwachstelle in der Move Virtual Machine der Aptos-Blockchain – und das mit nicht mehr als einem $3.000-Server.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
Der Fehler soll eine nahezu 90%ige Erfolgsquote gehabt haben und hätte die zentralen Sicherheitszusagen der Move-Programmiersprache untergraben können. Dadurch wären möglicherweise rund $70 Milliarden in Krypto-Assets gefährdet gewesen.
Die Forschenden gingen verantwortungsvoll vor und meldeten das Problem dem Aptos-Team, sodass die Schwachstelle gepatcht werden konnte, bevor sie ausgenutzt werden konnte.
Dieser Vorfall unterstreicht die entscheidende Rolle ethischer Hacker und proaktiver Security-Audits beim Schutz des Blockchain-Ökosystems.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 Ethische Hacker verhinderten eine potenzielle $70B-Krypto-Katastrophe
Ein Team ethischer Hacker von Hexens entdeckte eine kritische Schwachstelle in der Move Virtual Machine der Aptos-Blockchain – und das mit nicht mehr als einem $3.000-Server.
$APT
$DL
Der Fehler soll eine nahezu 90%ige Erfolgsquote gehabt haben und hätte die zentralen Sicherheitszusagen der Move-Programmiersprache untergraben können. Dadurch wären möglicherweise rund $70 Milliarden in Krypto-Assets gefährdet gewesen.
Die Forschenden gingen verantwortungsvoll vor und meldeten das Problem dem Aptos-Team, sodass die Schwachstelle gepatcht werden konnte, bevor sie ausgenutzt werden konnte.
Dieser Vorfall unterstreicht die entscheidende Rolle ethischer Hacker und proaktiver Security-Audits beim Schutz des Blockchain-Ökosystems.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT VULNERABILITY COULD RISK $700 BILLION – FIXED IN HOURS 🛡️
Im Februar wurde eine kritische Schwachstelle in der Aptos Move VM entdeckt, mit einem theoretischen Risiko von 700 Milliarden US-Dollar über das gesamte Ökosystem hinweg. Das Aptos-Team hat das Mainnet innerhalb weniger Stunden gepatcht, und es gingen keine Gelder von Nutzern verloren.
Hexens zeigte eine 90%ige Angriffserfolgsquote mit nur einem 3.000-Dollar-Server – ohne Zugriff auf Validatoren erforderlich. Obwohl die praktische Ausnutzbarkeit als gering eingeschätzt wurde, verdeutlichen die Ergebnisse, wie einzelne Fehler in einer VM durch Brücken, Stablecoins und DeFi-Protokolle durchschlagen können.
Achten Sie genug auf Risiken der zugrunde liegenden Infrastruktur in Layer-1-Ökosystemen?
Keine Finanzberatung. Behalten Sie Ihr Risiko immer im Blick.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
EthicalHackersFindAptosFlawRisking$70B
🚨 Web3-Sicherheitsalarm: Ethical Hacker retten Aptos vor einer $70B-Gefahr
Eine eindringliche Erinnerung daran, wie entscheidend White-Hat-Hacker für das Blockchain-Ökosystem sind. Eine massive, geschäftskritische Schwachstelle wurde gerade im Aptos-Netzwerk entdeckt und behoben – sie hätte schätzungsweise $70 Milliarden an Vermögenswerten gefährden können.
So ist es passiert:
🛡️ Die Schwachstelle:Ethical Hacker haben eine schwerwiegende Verwundbarkeit entdeckt, die in der Move Virtual Machine (MoveVM) schlummert – dem Motor, der Aptos-Smart-Contracts antreibt.
•📉 Das Risiko:Wäre der Fehler ausgenutzt worden, hätte er einen katastrophalen Denial-of-Service (DoS) auslösen können – mit Abstürzen über Netzwerk-Knoten hinweg oder einem vollständigen Stillstand des Betriebs – und damit Milliarden an Wert eingefroren.
💰 Die Asymmetrie:Erstaunlicherweise stellten Forschende fest, dass die Ausführung des Exploits für einen Angreifer schon mit wenig wie $3.000 möglich gewesen wäre
✅ Die Lösung:Das Aptos-Team reagierte schnell und setzte ein Patch um, wodurch das Netzwerk erfolgreich abgesichert wurde, bevor böswillige Akteure die Lücke ausnutzen konnten.
💡 Die wichtigste Erkenntnis
Das ist ein Lehrbuchbeispiel dafür, warum robuste Bug-Bounty-Programme und kontinuierliche Protokoll-Audits keine Option sind – sie bilden das Fundament. Sicherheit in Web3 ist kein einmaliges Meilenstein-Ziel; es ist ein fortlaufender Kampf. Anerkennung an die Sicherheitsforschenden, die das erkannt haben, bevor es zu einer Katastrophe kam.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
Der „Copycat-/Shanzhai“-Season-Run schleicht sich gerade an – mit einer Coin, die du vielleicht nicht bemerkt hast 👀
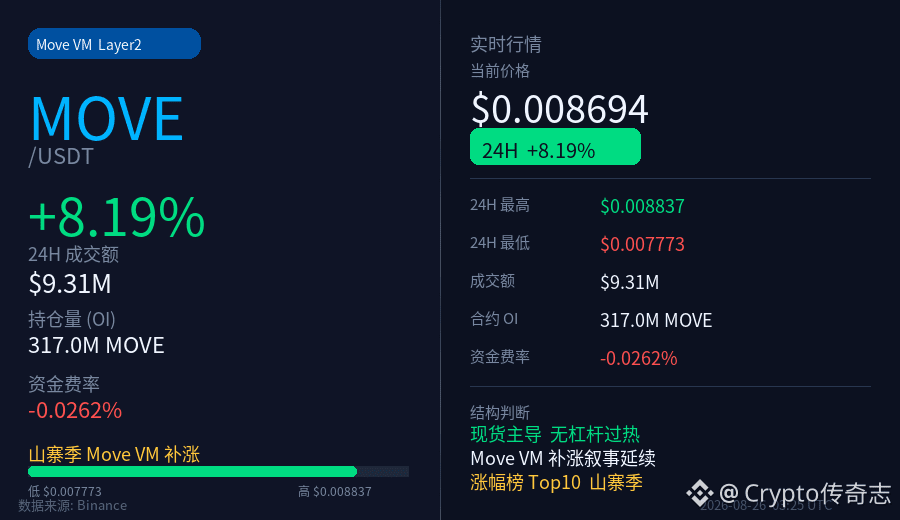
MOVE (Move VM Layer2) ist heute still und leise in die Top-10 der Kurs-Gewinner geklettert: +8,2%. Und die Struktur ist dabei ziemlich sauber –
📌 Wo steht es jetzt?
- Aktueller Preis: $0.00869
- 24H-Performance: +8,19%
- Handelsvolumen: ca. 9,3 Mio. USDT
- Kontrakt-OI: 317 Mio. MOVE
📌 Wie sieht die Struktur aus?
- Funding Rate: -0,026%, leichte Short-Subvention
- Bedeutet: Die Bewegung wird von Spot getrieben, nicht durch gehäuftes Kontrakt-Leverage
- OI ohne klaren Auffälligkeiten, kein Überhitzungs-Signal für aggressives Nachkaufen
📌 Welche Story steckt dahinter?
Die Stimmung in der „Altcoin-Season“ breitet sich insgesamt aus. Der Move-VM-Track als Erzählung für die nächste Generation an Smart-Contract-Virtual-Machines: Diese Runde wurde offenbar in die Nachhol-/Auffüll-Rotation der Gelder aufgenommen. Ein Upgrade von BNBChain Pasteur hat die Ökosystem-Stimmung befeuert – und damit profitiert der ganze „Underground“-Bereich der L2/VM-Schiene.
Heißt nicht, dass du unbedingt kaufen musst – nur als Hinweis: Wenn die Gewinnerliste ein Muster zeigt wie dieses – kaum diskutiert, aber still nach oben gezogen – ist das oft ein Signal, das man in der Mitte der Altcoin-Season nochmal genauer im Blick haben sollte 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance广场
Tippe unten auf die kleine Karte, um die Kursdaten schnell zu prüfen 👇
1
139
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
30,316 Aufrufe
813 Kommentare
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
22,634 Aufrufe
529 Kommentare
3
#$1.5BInLeveragedCryptoBetsLiquidated
48,642 Aufrufe
262 Kommentare
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,074 Aufrufe
78 Kommentare
5
#KOSPIFalls3.53%BackBelow6000
66,307 Aufrufe
1,128 Kommentare
6
#AmazonSharesFallAbout7%InPremarketTrading
30,974 Aufrufe
618 Kommentare
7
#USMidtermElections
264,649 Aufrufe
2,396 Kommentare
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
31,604 Aufrufe
95 Kommentare
9
#BinanceWillListPredictPREDICT
101,702 Aufrufe
1,434 Kommentare
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,305 Aufrufe
112 Kommentare