

#lazarusgroup
lazarusgroup
1.4M Aufrufe
411 Kommentare
Hot
Zuletzt

30D-Trade $BTC 15.5K USDT
$BTC 🚨🔥 EILMELDUNG! 🔥🚨
🇺🇸 TRUMP RICHTET SEINE AUFMERKSAMKEIT AUF DEN BINANCE-HACK!
Präsident Donald Trump soll Berichten zufolge erklärt haben, dass er sich mit dem massiven, mit Binance in Verbindung stehenden Hack befasst, der angeblich mit der Lazarus-Gruppe aus Nordkorea in Verbindung steht. Dabei sollen unglaubliche 6,36 MILLIARDEN US-Dollar gestohlen worden sein! 💰
🌐 Die Kryptowelt schaut genau hin. Könnte dies wichtige Entwicklungen im Kampf gegen Cyberkriminalität im Zusammenhang mit Kryptowährungen auslösen?
Bleibt dran. Die Geschichte entwickelt sich weiter! 🚨
$TRUMP $BNB
#Trump #LazarusGroup #CryptoNews #UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana
$BTC 🚨🔥 EILMELDUNG! 🔥🚨
🇺🇸 TRUMP RICHTET SEINE AUFMERKSAMKEIT AUF DEN BINANCE-HACK!
Präsident Donald Trump soll Berichten zufolge erklärt haben, dass er sich mit dem massiven, mit Binance in Verbindung stehenden Hack befasst, der angeblich mit der Lazarus-Gruppe aus Nordkorea in Verbindung steht. Dabei sollen unglaubliche 6,36 MILLIARDEN US-Dollar gestohlen worden sein! 💰
🌐 Die Kryptowelt schaut genau hin. Könnte dies wichtige Entwicklungen im Kampf gegen Cyberkriminalität im Zusammenhang mit Kryptowährungen auslösen?
Bleibt dran. Die Geschichte entwickelt sich weiter! 🚨
$TRUMP $BNB
#Trump #LazarusGroup #CryptoNews #UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana
🇺🇸 TRUMP RICHTET SEINE AUFMERKSAMKEIT AUF DEN BINANCE-HACK!
Präsident Donald Trump soll Berichten zufolge erklärt haben, dass er sich mit dem massiven, mit Binance in Verbindung stehenden Hack befasst, der angeblich mit der Lazarus-Gruppe aus Nordkorea in Verbindung steht. Dabei sollen unglaubliche 6,36 MILLIARDEN US-Dollar gestohlen worden sein! 💰
🌐 Die Kryptowelt schaut genau hin. Könnte dies wichtige Entwicklungen im Kampf gegen Cyberkriminalität im Zusammenhang mit Kryptowährungen auslösen?
Bleibt dran. Die Geschichte entwickelt sich weiter! 🚨
$TRUMP $BNB
#Trump #LazarusGroup #CryptoNews #UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana
2
274
🚨 Binance von einem der größten Cyberangriffe in der Geschichte der Kryptowährungen getroffen
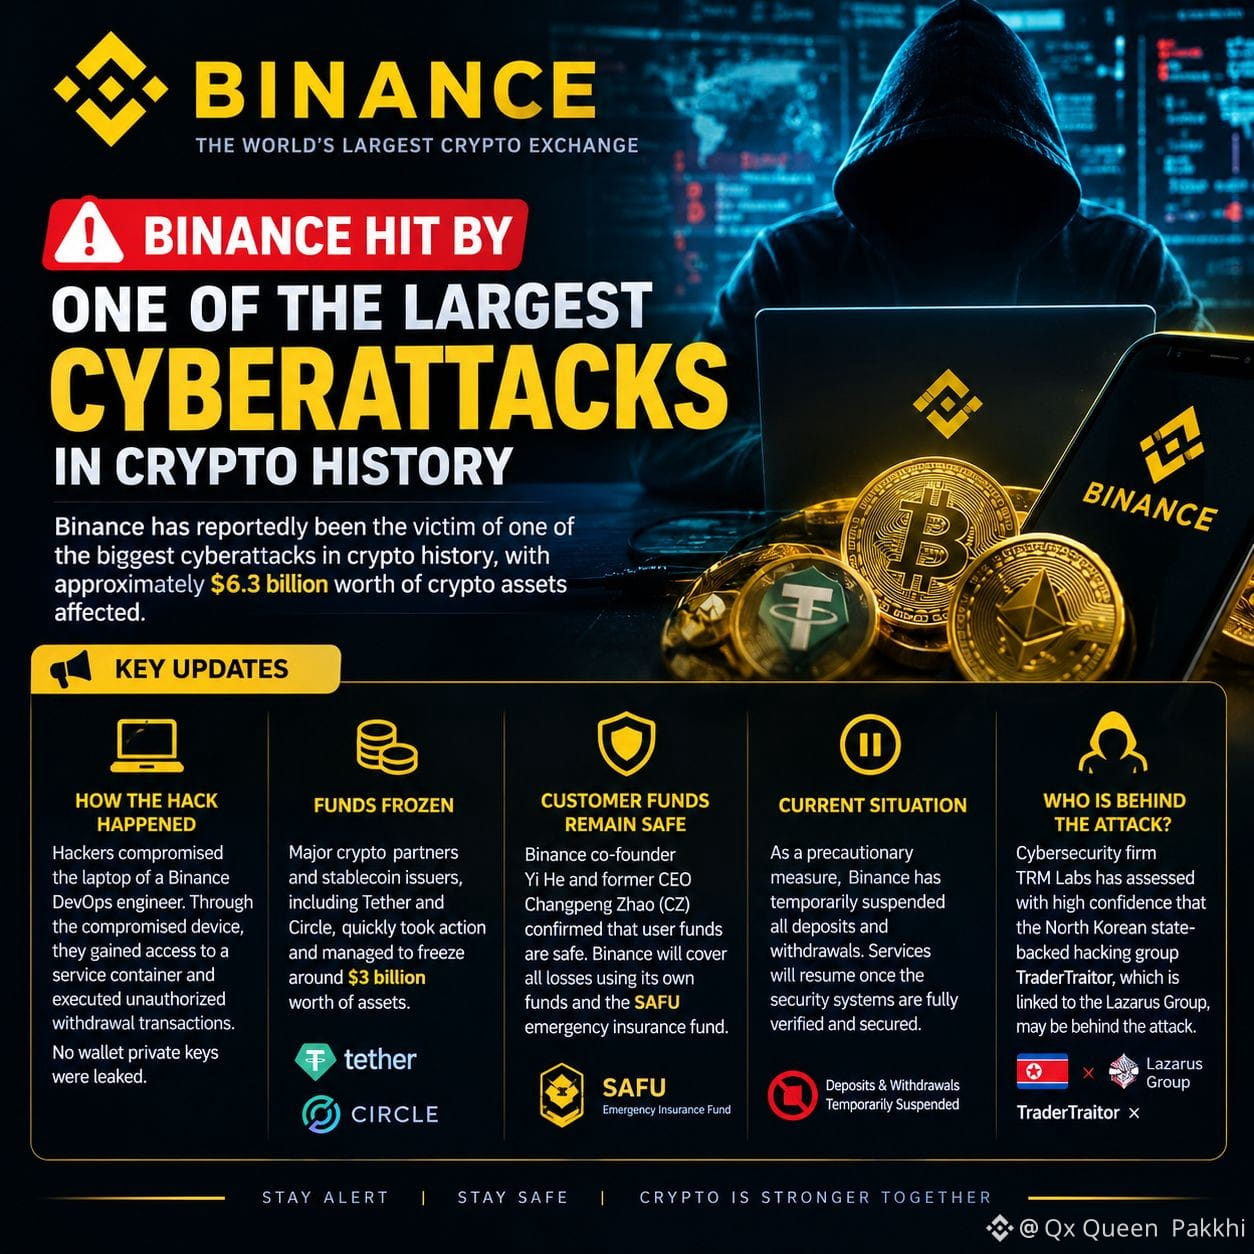
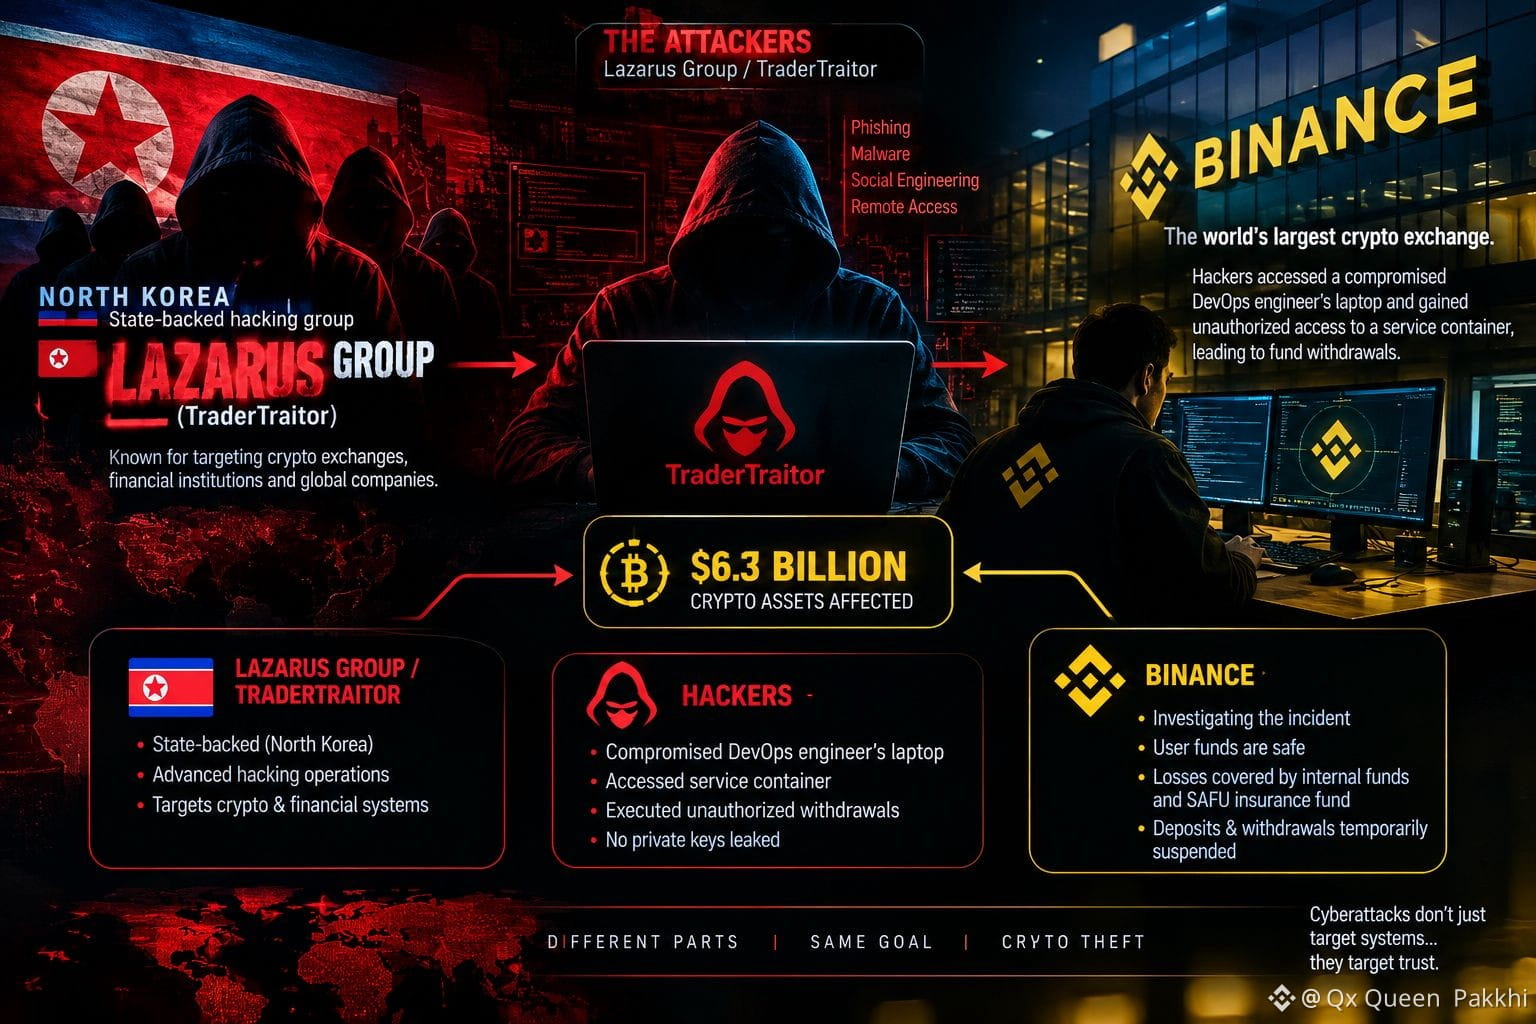
Berichten zufolge ist Binance, die weltweit größte Kryptowährungsbörse, Opfer eines der größten Cyberangriffe in der Geschichte der Kryptowährungen geworden. Bei dem Angriff sollen Krypto-Assets im Wert von rund 6,3 Milliarden US-Dollar betroffen gewesen sein.
🔴 Wichtige Updates:
• So kam es zum Hack:
Laut der vorläufigen Untersuchung von Binance haben Hacker den Laptop eines DevOps-Softwareentwicklers des Unternehmens kompromittiert. Über das kompromittierte Gerät verschafften sich die Angreifer unbefugten Zugriff auf einen Service-Container und führten unautorisierte Abhebungstransaktionen aus. Den ersten Erkenntnissen zufolge wurden jedoch keine privaten Wallet-Schlüssel gestohlen.
• Gelder eingefroren:
Nach dem Vorfall haben mehrere wichtige Partner der Kryptoindustrie und Stablecoin-Emittenten, darunter Tether und Circle, Berichten zufolge schnell reagiert und Vermögenswerte im Wert von rund 3 Milliarden US-Dollar eingefroren.
• Kundengelder sind weiterhin sicher:
Binance-Mitgründerin Yi He und der ehemalige CEO Changpeng Zhao (CZ) erklärten, dass die Nutzergelder sicher seien. Berichten zufolge hat sich Binance verpflichtet, die durch den Angriff entstandenen Verluste mit eigenen Mitteln und dem SAFU-Notfallversicherungsfonds zu decken.
• Aktuelle Lage:
Als Vorsichtsmaßnahme hat Binance Ein- und Auszahlungen vorübergehend ausgesetzt. Diese Dienste sollen wieder aufgenommen werden, sobald die Sicherheitssysteme der Börse vollständig überprüft und abgesichert wurden.
• Wer steckt hinter dem Angriff?
Das Cybersicherheitsforschungsunternehmen TRM Labs ist Berichten zufolge mit hoher Zuversicht zu dem Schluss gekommen, dass die nordkoreanische, staatlich unterstützte Hackergruppe TraderTraitor, die mit der Lazarus Group in Verbindung steht, hinter dem Angriff stecken könnte.
⚠️ Die Lage entwickelt sich weiter. Im Laufe der Ermittlungen könnten weitere Einzelheiten bekannt werden.
#Binance #BinanceHumor ack #Crypto #CryptoSecurityResponse urity #Bitcoin #BTC #CyberAttack #TraderCool Traitor #LazarusGroup #CryptoNews
🚨 Binance von einem der größten Cyberangriffe in der Geschichte der Kryptowährungen getroffen
Berichten zufolge ist Binance, die weltweit größte Kryptowährungsbörse, Opfer eines der größten Cyberangriffe in der Geschichte der Kryptowährungen geworden. Bei dem Angriff sollen Krypto-Assets im Wert von rund 6,3 Milliarden US-Dollar betroffen gewesen sein.
🔴 Wichtige Updates:
• So kam es zum Hack:
Laut der vorläufigen Untersuchung von Binance haben Hacker den Laptop eines DevOps-Softwareentwicklers des Unternehmens kompromittiert. Über das kompromittierte Gerät verschafften sich die Angreifer unbefugten Zugriff auf einen Service-Container und führten unautorisierte Abhebungstransaktionen aus. Den ersten Erkenntnissen zufolge wurden jedoch keine privaten Wallet-Schlüssel gestohlen.
• Gelder eingefroren:
Nach dem Vorfall haben mehrere wichtige Partner der Kryptoindustrie und Stablecoin-Emittenten, darunter Tether und Circle, Berichten zufolge schnell reagiert und Vermögenswerte im Wert von rund 3 Milliarden US-Dollar eingefroren.
• Kundengelder sind weiterhin sicher:
Binance-Mitgründerin Yi He und der ehemalige CEO Changpeng Zhao (CZ) erklärten, dass die Nutzergelder sicher seien. Berichten zufolge hat sich Binance verpflichtet, die durch den Angriff entstandenen Verluste mit eigenen Mitteln und dem SAFU-Notfallversicherungsfonds zu decken.
• Aktuelle Lage:
Als Vorsichtsmaßnahme hat Binance Ein- und Auszahlungen vorübergehend ausgesetzt. Diese Dienste sollen wieder aufgenommen werden, sobald die Sicherheitssysteme der Börse vollständig überprüft und abgesichert wurden.
• Wer steckt hinter dem Angriff?
Das Cybersicherheitsforschungsunternehmen TRM Labs ist Berichten zufolge mit hoher Zuversicht zu dem Schluss gekommen, dass die nordkoreanische, staatlich unterstützte Hackergruppe TraderTraitor, die mit der Lazarus Group in Verbindung steht, hinter dem Angriff stecken könnte.
⚠️ Die Lage entwickelt sich weiter. Im Laufe der Ermittlungen könnten weitere Einzelheiten bekannt werden.
#Binance #BinanceHumor ack #Crypto #CryptoSecurityResponse urity #Bitcoin #BTC #CyberAttack #TraderCool Traitor #LazarusGroup #CryptoNews
Berichten zufolge ist Binance, die weltweit größte Kryptowährungsbörse, Opfer eines der größten Cyberangriffe in der Geschichte der Kryptowährungen geworden. Bei dem Angriff sollen Krypto-Assets im Wert von rund 6,3 Milliarden US-Dollar betroffen gewesen sein.
🔴 Wichtige Updates:
• So kam es zum Hack:
Laut der vorläufigen Untersuchung von Binance haben Hacker den Laptop eines DevOps-Softwareentwicklers des Unternehmens kompromittiert. Über das kompromittierte Gerät verschafften sich die Angreifer unbefugten Zugriff auf einen Service-Container und führten unautorisierte Abhebungstransaktionen aus. Den ersten Erkenntnissen zufolge wurden jedoch keine privaten Wallet-Schlüssel gestohlen.
• Gelder eingefroren:
Nach dem Vorfall haben mehrere wichtige Partner der Kryptoindustrie und Stablecoin-Emittenten, darunter Tether und Circle, Berichten zufolge schnell reagiert und Vermögenswerte im Wert von rund 3 Milliarden US-Dollar eingefroren.
• Kundengelder sind weiterhin sicher:
Binance-Mitgründerin Yi He und der ehemalige CEO Changpeng Zhao (CZ) erklärten, dass die Nutzergelder sicher seien. Berichten zufolge hat sich Binance verpflichtet, die durch den Angriff entstandenen Verluste mit eigenen Mitteln und dem SAFU-Notfallversicherungsfonds zu decken.
• Aktuelle Lage:
Als Vorsichtsmaßnahme hat Binance Ein- und Auszahlungen vorübergehend ausgesetzt. Diese Dienste sollen wieder aufgenommen werden, sobald die Sicherheitssysteme der Börse vollständig überprüft und abgesichert wurden.
• Wer steckt hinter dem Angriff?
Das Cybersicherheitsforschungsunternehmen TRM Labs ist Berichten zufolge mit hoher Zuversicht zu dem Schluss gekommen, dass die nordkoreanische, staatlich unterstützte Hackergruppe TraderTraitor, die mit der Lazarus Group in Verbindung steht, hinter dem Angriff stecken könnte.
⚠️ Die Lage entwickelt sich weiter. Im Laufe der Ermittlungen könnten weitere Einzelheiten bekannt werden.
#Binance #BinanceHumor ack #Crypto #CryptoSecurityResponse urity #Bitcoin #BTC #CyberAttack #TraderCool Traitor #LazarusGroup #CryptoNews
73
·
--
Der Binance-Hacker überwies auf einmal 74,56 Millionen $ARB an eine Adresse, die auf 0DA0 endet. Arkham kennzeichnete diese Adresse als die des Kelp-DAO-Hackers. Laut den Beobachtungen von @ai_9684xtpa könnten hinter den beiden Angriffen dieselben Personen stecken. Diese ARB wurden bis zum Vormittag des 30. Oktober weder bewegt noch verkauft.
ZachXBT deutete noch am selben Tag auf eine weiterreichende Verbindung hin: Der Angriff auf Binance wurde wahrscheinlich von der nordkoreanischen Lazarus Group verübt. In seiner Wiedergabe der Aussage listete Kuai Dong frühere Fälle auf, mit denen die Gruppe in Verbindung gebracht wird, darunter den Diebstahl von rund 1,5 Milliarden US-Dollar bei Bybit und rund 292 Millionen US-Dollar bei Kelp DAO.
Die Zuordnung ist eine Schlussfolgerung von Blockchain-Ermittlern und kein offizielles Ergebnis. Beim Angriff auf Kelp DAO wurde rsETH gestohlen, bei diesem Angriff wurden ARB überwiesen. Wie die beiden Fälle zusammenhängen, wird sich anhand der weiteren Geldbewegungen zeigen. Sobald die 74,56 Millionen ARB aufgeteilt und weitergeschickt werden, ist das der nächste Punkt, den es zu beobachten gilt.
#币安被盗 #LazarusGroup #ARB
Der Binance-Hacker überwies auf einmal 74,56 Millionen $ARB an eine Adresse, die auf 0DA0 endet. Arkham kennzeichnete diese Adresse als die des Kelp-DAO-Hackers. Laut den Beobachtungen von @ai_9684xtpa könnten hinter den beiden Angriffen dieselben Personen stecken. Diese ARB wurden bis zum Vormittag des 30. Oktober weder bewegt noch verkauft.
ZachXBT deutete noch am selben Tag auf eine weiterreichende Verbindung hin: Der Angriff auf Binance wurde wahrscheinlich von der nordkoreanischen Lazarus Group verübt. In seiner Wiedergabe der Aussage listete Kuai Dong frühere Fälle auf, mit denen die Gruppe in Verbindung gebracht wird, darunter den Diebstahl von rund 1,5 Milliarden US-Dollar bei Bybit und rund 292 Millionen US-Dollar bei Kelp DAO.
Die Zuordnung ist eine Schlussfolgerung von Blockchain-Ermittlern und kein offizielles Ergebnis. Beim Angriff auf Kelp DAO wurde rsETH gestohlen, bei diesem Angriff wurden ARB überwiesen. Wie die beiden Fälle zusammenhängen, wird sich anhand der weiteren Geldbewegungen zeigen. Sobald die 74,56 Millionen ARB aufgeteilt und weitergeschickt werden, ist das der nächste Punkt, den es zu beobachten gilt.
#币安被盗 #LazarusGroup #ARB
ZachXBT deutete noch am selben Tag auf eine weiterreichende Verbindung hin: Der Angriff auf Binance wurde wahrscheinlich von der nordkoreanischen Lazarus Group verübt. In seiner Wiedergabe der Aussage listete Kuai Dong frühere Fälle auf, mit denen die Gruppe in Verbindung gebracht wird, darunter den Diebstahl von rund 1,5 Milliarden US-Dollar bei Bybit und rund 292 Millionen US-Dollar bei Kelp DAO.
Die Zuordnung ist eine Schlussfolgerung von Blockchain-Ermittlern und kein offizielles Ergebnis. Beim Angriff auf Kelp DAO wurde rsETH gestohlen, bei diesem Angriff wurden ARB überwiesen. Wie die beiden Fälle zusammenhängen, wird sich anhand der weiteren Geldbewegungen zeigen. Sobald die 74,56 Millionen ARB aufgeteilt und weitergeschickt werden, ist das der nächste Punkt, den es zu beobachten gilt.
#币安被盗 #LazarusGroup #ARB
77
·
--
😱 #MetaMask Die Muttergesellschaft stellt aus Versehen einen nordkoreanischen Hacker ein!
Consensys, das Unternehmen hinter MetaMask, soll einen Entwickler unter dem Alias „Tyler Knapp“ über eine Drittfirma für die Personalvermittlung eingestellt haben.
🇰🇵 Etwa einen Monat später stellte das Unternehmen fest, dass der Entwickler angeblich mit Nordkoreas #LazarusGroup in Verbindung steht. In dieser Zeit trug er Code zu einer Funktion bei, die mit der #crypto -zu-fiat-Konvertierung zusammenhängt.
Noch beunruhigender: Dieselbe Person hatte zuvor bei Ankr, Blueberry Protocol, DEPO, Pickle Finance und Harmony gearbeitet – Projekten, die später alle ausgenutzt wurden, auch wenn allein das noch keinen Beweis für einen Zusammenhang mit diesen Angriffen liefert.
🛡 Der Vorfall zeigt, wie ausgefeilt die staatlich geförderte Infiltration inzwischen geworden ist. Wenn ein großer Akteur wie Consensys ins Visier geraten kann, stehen kleinere Krypto-Unternehmen mit weniger Sicherheitsressourcen möglicherweise vor einer noch größeren Herausforderung.
#BurnhamToBecomeUKPrimeMinister @wisegbevecryptonews9
😱 #MetaMask Die Muttergesellschaft stellt aus Versehen einen nordkoreanischen Hacker ein!
Consensys, das Unternehmen hinter MetaMask, soll einen Entwickler unter dem Alias „Tyler Knapp“ über eine Drittfirma für die Personalvermittlung eingestellt haben.
🇰🇵 Etwa einen Monat später stellte das Unternehmen fest, dass der Entwickler angeblich mit Nordkoreas #LazarusGroup in Verbindung steht. In dieser Zeit trug er Code zu einer Funktion bei, die mit der #crypto -zu-fiat-Konvertierung zusammenhängt.
Noch beunruhigender: Dieselbe Person hatte zuvor bei Ankr, Blueberry Protocol, DEPO, Pickle Finance und Harmony gearbeitet – Projekten, die später alle ausgenutzt wurden, auch wenn allein das noch keinen Beweis für einen Zusammenhang mit diesen Angriffen liefert.
🛡 Der Vorfall zeigt, wie ausgefeilt die staatlich geförderte Infiltration inzwischen geworden ist. Wenn ein großer Akteur wie Consensys ins Visier geraten kann, stehen kleinere Krypto-Unternehmen mit weniger Sicherheitsressourcen möglicherweise vor einer noch größeren Herausforderung.
#BurnhamToBecomeUKPrimeMinister @WISE PUMPS
Consensys, das Unternehmen hinter MetaMask, soll einen Entwickler unter dem Alias „Tyler Knapp“ über eine Drittfirma für die Personalvermittlung eingestellt haben.
🇰🇵 Etwa einen Monat später stellte das Unternehmen fest, dass der Entwickler angeblich mit Nordkoreas #LazarusGroup in Verbindung steht. In dieser Zeit trug er Code zu einer Funktion bei, die mit der #crypto -zu-fiat-Konvertierung zusammenhängt.
Noch beunruhigender: Dieselbe Person hatte zuvor bei Ankr, Blueberry Protocol, DEPO, Pickle Finance und Harmony gearbeitet – Projekten, die später alle ausgenutzt wurden, auch wenn allein das noch keinen Beweis für einen Zusammenhang mit diesen Angriffen liefert.
🛡 Der Vorfall zeigt, wie ausgefeilt die staatlich geförderte Infiltration inzwischen geworden ist. Wenn ein großer Akteur wie Consensys ins Visier geraten kann, stehen kleinere Krypto-Unternehmen mit weniger Sicherheitsressourcen möglicherweise vor einer noch größeren Herausforderung.
#BurnhamToBecomeUKPrimeMinister @WISE PUMPS
2
1.5k
·
--
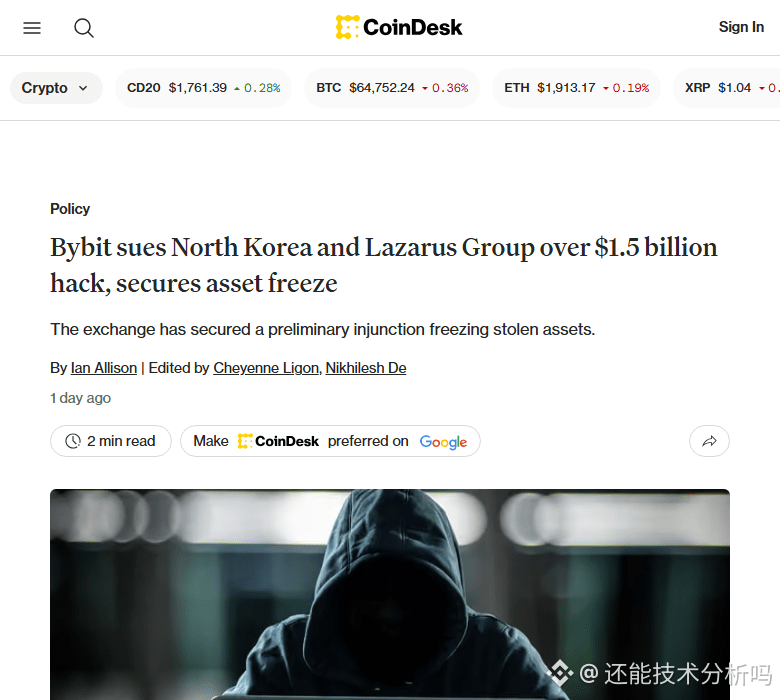
Bybit verklagt Nordkorea offiziell und die Lazarus Group, fordert 1,5 Milliarden US-Dollar gestohlener Vermögenswerte zurück und erhielt von einem Gericht vorläufige einstweilige Verfügungen zur Sperrung der betreffenden Gelder. Dies ist das erste Mal, dass eine Kryptobörse rechtliche Schritte gegen einen souveränen Staat einleitet – und setzt damit einen neuen Maßstab für die Interessenvertretung der Branche. Die Kombination aus On-Chain-Tracking und rechtlichen Mitteln könnte zum üblichen Vorgehen im Umgang mit staatlich unterstützten Hackern werden.
#Bybit #LazarusGroup #加密货币安全 #Rechtsschutz
Bybit verklagt Nordkorea offiziell und die Lazarus Group, fordert 1,5 Milliarden US-Dollar gestohlener Vermögenswerte zurück und erhielt von einem Gericht vorläufige einstweilige Verfügungen zur Sperrung der betreffenden Gelder. Dies ist das erste Mal, dass eine Kryptobörse rechtliche Schritte gegen einen souveränen Staat einleitet – und setzt damit einen neuen Maßstab für die Interessenvertretung der Branche. Die Kombination aus On-Chain-Tracking und rechtlichen Mitteln könnte zum üblichen Vorgehen im Umgang mit staatlich unterstützten Hackern werden.
#Bybit #LazarusGroup #加密货币安全 #Rechtsschutz
#Bybit #LazarusGroup #加密货币安全 #Rechtsschutz
59
·
--
Arbitrum sichert einen Sieg, aber die Jagd geht weiter 🛡️
Arbitrum hat 30.766 ETH im Wert von über 70 Millionen Dollar eingefroren, die mit dem KelpDAO-Exploits verbunden sind, und somit etwa 29 % der gestohlenen Mittel daran gehindert, in die Geldwäsche-Pipeline einzutreten. Dennoch bewegt der Angreifer weiterhin Vermögenswerte über mehrere Chains und Protokolle, einschließlich Bitcoin. Diese hohe operationale Disziplin deutet auf einen ausgeklügelten Bedrohungsakteur im Hintergrund hin.
Die Lazarus-Gruppe wurde mit früheren Krypto-Diebstählen in Verbindung gebracht, die ähnliche Taktiken verwendeten. Mit bereits über 176 Millionen Dollar, die durch verschiedene dezentrale Brücken gewaschen wurden, läuft der Wettlauf gegen die Zeit für Blockchain-Ermittler und Strafverfolgungsbehörden weiter.
Ist die Lazarus-Gruppe an dieser Operation beteiligt? Teile deine Gedanken unten mit! 💬
#Arbitrum #KelpDAO #LazarusGroup
Arbitrum sichert einen Sieg, aber die Jagd geht weiter 🛡️
Arbitrum hat 30.766 ETH im Wert von über 70 Millionen Dollar eingefroren, die mit dem KelpDAO-Exploits verbunden sind, und somit etwa 29 % der gestohlenen Mittel daran gehindert, in die Geldwäsche-Pipeline einzutreten. Dennoch bewegt der Angreifer weiterhin Vermögenswerte über mehrere Chains und Protokolle, einschließlich Bitcoin. Diese hohe operationale Disziplin deutet auf einen ausgeklügelten Bedrohungsakteur im Hintergrund hin.
Die Lazarus-Gruppe wurde mit früheren Krypto-Diebstählen in Verbindung gebracht, die ähnliche Taktiken verwendeten. Mit bereits über 176 Millionen Dollar, die durch verschiedene dezentrale Brücken gewaschen wurden, läuft der Wettlauf gegen die Zeit für Blockchain-Ermittler und Strafverfolgungsbehörden weiter.
Ist die Lazarus-Gruppe an dieser Operation beteiligt? Teile deine Gedanken unten mit! 💬
#Arbitrum #KelpDAO #LazarusGroup
Arbitrum hat 30.766 ETH im Wert von über 70 Millionen Dollar eingefroren, die mit dem KelpDAO-Exploits verbunden sind, und somit etwa 29 % der gestohlenen Mittel daran gehindert, in die Geldwäsche-Pipeline einzutreten. Dennoch bewegt der Angreifer weiterhin Vermögenswerte über mehrere Chains und Protokolle, einschließlich Bitcoin. Diese hohe operationale Disziplin deutet auf einen ausgeklügelten Bedrohungsakteur im Hintergrund hin.
Die Lazarus-Gruppe wurde mit früheren Krypto-Diebstählen in Verbindung gebracht, die ähnliche Taktiken verwendeten. Mit bereits über 176 Millionen Dollar, die durch verschiedene dezentrale Brücken gewaschen wurden, läuft der Wettlauf gegen die Zeit für Blockchain-Ermittler und Strafverfolgungsbehörden weiter.
Ist die Lazarus-Gruppe an dieser Operation beteiligt? Teile deine Gedanken unten mit! 💬
#Arbitrum #KelpDAO #LazarusGroup
59

Ein US-Gericht gewährte der Börse Bybit eine einstweilige Anordnung, um Vermögenswerte einzufrieren, die mit dem Hack der Lazarus-Gruppe verbunden sind, bei dem 2025 Schäden in Höhe von 1,5 Milliarden US-Dollar entstanden. Das Gericht stellte fest, dass die Börse eine Erfolgschance in der Sache selbst nachgewiesen hat. Die Anordnung verbietet den Beklagten unmittelbar, die identifizierten gestohlenen Vermögenswerte, die sich noch auf Plattformen oder bei Stellen unter der Gerichtsbarkeit befinden, zu übertragen, zu verkaufen oder zu veruntreuen.
Obwohl ein großer Teil der Gelder in den Tagen nach dem Angriff schnell abgelenkt und getauscht wurde, setzt dieses Urteil einen wichtigen Präzedenzfall, indem es es Opfern staatlich unterstützter Cyberangriffe ermöglicht, zivilrechtliche Mittel in den USA zu nutzen, um Vermögenswerte, die mit Gruppen wie Lazarus verknüpft sind, nachzuverfolgen und zu blockieren, während sie versuchen, sie in das Finanzsystem einzuschleusen.
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
{web3_wallet_create}(CT_5014SoQ8UkWfeDH47T56PA53CZCeW4KytYCiU65CwBWoJUt)
{web3_wallet_create}(10880xeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeee)
Ein US-Gericht gewährte der Börse Bybit eine einstweilige Anordnung, um Vermögenswerte einzufrieren, die mit dem Hack der Lazarus-Gruppe verbunden sind, bei dem 2025 Schäden in Höhe von 1,5 Milliarden US-Dollar entstanden. Das Gericht stellte fest, dass die Börse eine Erfolgschance in der Sache selbst nachgewiesen hat. Die Anordnung verbietet den Beklagten unmittelbar, die identifizierten gestohlenen Vermögenswerte, die sich noch auf Plattformen oder bei Stellen unter der Gerichtsbarkeit befinden, zu übertragen, zu verkaufen oder zu veruntreuen.
Obwohl ein großer Teil der Gelder in den Tagen nach dem Angriff schnell abgelenkt und getauscht wurde, setzt dieses Urteil einen wichtigen Präzedenzfall, indem es es Opfern staatlich unterstützter Cyberangriffe ermöglicht, zivilrechtliche Mittel in den USA zu nutzen, um Vermögenswerte, die mit Gruppen wie Lazarus verknüpft sind, nachzuverfolgen und zu blockieren, während sie versuchen, sie in das Finanzsystem einzuschleusen.
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
Obwohl ein großer Teil der Gelder in den Tagen nach dem Angriff schnell abgelenkt und getauscht wurde, setzt dieses Urteil einen wichtigen Präzedenzfall, indem es es Opfern staatlich unterstützter Cyberangriffe ermöglicht, zivilrechtliche Mittel in den USA zu nutzen, um Vermögenswerte, die mit Gruppen wie Lazarus verknüpft sind, nachzuverfolgen und zu blockieren, während sie versuchen, sie in das Finanzsystem einzuschleusen.
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
276
·
--
ETH: 🚀 Arbitrum hat gerade $70M an ETH eingefroren als Reaktion auf den KelpDAO-Hack ✅
Der Angreifer hat über $176M über mehrere Chains bewegt, wobei Bitcoin ihr neuer Spielplatz wurde. 💾
Durch frühzeitiges Eingreifen hat Arbitrum verhindert, dass etwa 29% der gestohlenen Mittel in die Geldwäsche-Pipeline eingingen 🔄
Ein Wettlauf gegen die Zeit begann, während die Ermittler die schnellen Bewegungen des Diebes durch THORChain und andere dezentrale Protokolle verfolgten 🔮
Die Lazarus-Gruppe wird verdächtigt, hinter diesem dreisten Move zu stecken, indem sie komplexe Taktiken verwendet, um ihre Spuren zu verwischen. 🔍
Sind die verbleibenden $176M noch im Spiel? Lass uns genau hinschauen! 💬
Werden diese Mittel einen sicheren Hafen finden oder werden sie uns durch die Finger gleiten? 🛑
Denken wir zu viel über diese Situation nach oder besteht hier ein echtes Risiko? 👇
#ETH #KelpDAO #LazarusGroup
ETH: 🚀 Arbitrum hat gerade $70M an ETH eingefroren als Reaktion auf den KelpDAO-Hack ✅
Der Angreifer hat über $176M über mehrere Chains bewegt, wobei Bitcoin ihr neuer Spielplatz wurde. 💾
Durch frühzeitiges Eingreifen hat Arbitrum verhindert, dass etwa 29% der gestohlenen Mittel in die Geldwäsche-Pipeline eingingen 🔄
Ein Wettlauf gegen die Zeit begann, während die Ermittler die schnellen Bewegungen des Diebes durch THORChain und andere dezentrale Protokolle verfolgten 🔮
Die Lazarus-Gruppe wird verdächtigt, hinter diesem dreisten Move zu stecken, indem sie komplexe Taktiken verwendet, um ihre Spuren zu verwischen. 🔍
Sind die verbleibenden $176M noch im Spiel? Lass uns genau hinschauen! 💬
Werden diese Mittel einen sicheren Hafen finden oder werden sie uns durch die Finger gleiten? 🛑
Denken wir zu viel über diese Situation nach oder besteht hier ein echtes Risiko? 👇
#ETH #KelpDAO #LazarusGroup
Der Angreifer hat über $176M über mehrere Chains bewegt, wobei Bitcoin ihr neuer Spielplatz wurde. 💾
Durch frühzeitiges Eingreifen hat Arbitrum verhindert, dass etwa 29% der gestohlenen Mittel in die Geldwäsche-Pipeline eingingen 🔄
Ein Wettlauf gegen die Zeit begann, während die Ermittler die schnellen Bewegungen des Diebes durch THORChain und andere dezentrale Protokolle verfolgten 🔮
Die Lazarus-Gruppe wird verdächtigt, hinter diesem dreisten Move zu stecken, indem sie komplexe Taktiken verwendet, um ihre Spuren zu verwischen. 🔍
Sind die verbleibenden $176M noch im Spiel? Lass uns genau hinschauen! 💬
Werden diese Mittel einen sicheren Hafen finden oder werden sie uns durch die Finger gleiten? 🛑
Denken wir zu viel über diese Situation nach oder besteht hier ein echtes Risiko? 👇
#ETH #KelpDAO #LazarusGroup
61
·
--
Bärisch
🇰🇵 NEU: Byblt hat Nordkorea und die Lazarus Group wegen des Hackerangriffs in Höhe von 1,5 Milliarden US-Dollar verklagt und eine vorläufige gerichtliche Anordnung erwirkt, die eingefrorene Vermögenswerte festsetzt. $BTC $ETH
{future}(ETHUSDT)
{future}(BTCUSDT)
#LazarusGroup #HackerAlert
🇰🇵 NEU: Byblt hat Nordkorea und die Lazarus Group wegen des Hackerangriffs in Höhe von 1,5 Milliarden US-Dollar verklagt und eine vorläufige gerichtliche Anordnung erwirkt, die eingefrorene Vermögenswerte festsetzt. $BTC $ETH
#LazarusGroup #HackerAlert
#LazarusGroup #HackerAlert
1
788

·
--
JETZT FANGEN HACKER AN, ETH ZU VERKAUFEN 🤯.
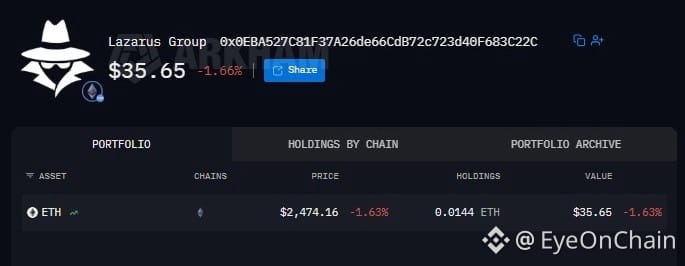
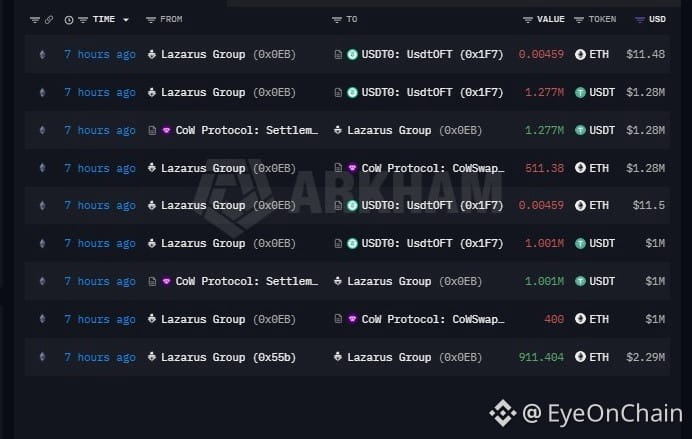
Die Lazarus-Gruppe hat gerade weitere 2,28 Mio. $ in $ETH verlagert. Die mit den #LazarusGroup verknüpften Wallets haben in den letzten 7 Stunden 911 ETH verkauft – im Wert von etwa 2,28 Mio. $ – zu einem durchschnittlichen Preis von ungefähr 2.499 $.
Es lohnt sich, diese Adresse im Blick zu behalten, um zu sehen, ob als Nächstes noch mehr ETH bewegt oder verkauft wird.
Adresse: 0x0EBA527C81F37A26de66CdB72c723d40F683C22C
{future}(ETHUSDT)
{spot}(ETHUSDT)
JETZT FANGEN HACKER AN, ETH ZU VERKAUFEN 🤯.
Die Lazarus-Gruppe hat gerade weitere 2,28 Mio. $ in $ETH verlagert. Die mit den #LazarusGroup verknüpften Wallets haben in den letzten 7 Stunden 911 ETH verkauft – im Wert von etwa 2,28 Mio. $ – zu einem durchschnittlichen Preis von ungefähr 2.499 $.
Es lohnt sich, diese Adresse im Blick zu behalten, um zu sehen, ob als Nächstes noch mehr ETH bewegt oder verkauft wird.
Adresse: 0x0EBA527C81F37A26de66CdB72c723d40F683C22C
Die Lazarus-Gruppe hat gerade weitere 2,28 Mio. $ in $ETH verlagert. Die mit den #LazarusGroup verknüpften Wallets haben in den letzten 7 Stunden 911 ETH verkauft – im Wert von etwa 2,28 Mio. $ – zu einem durchschnittlichen Preis von ungefähr 2.499 $.
Es lohnt sich, diese Adresse im Blick zu behalten, um zu sehen, ob als Nächstes noch mehr ETH bewegt oder verkauft wird.
Adresse: 0x0EBA527C81F37A26de66CdB72c723d40F683C22C
1
8
3.3k

·
--
Hast du bemerkt, wie der Markt Billionen-Dollar-Hacks wie vorübergehendes Rauschen behandelt – statt als strukturelles Risiko?
Händler starren auf Einstiege bei $BTC, $ETH und $BNB, aber ein einziger Exploit kann die Liquidität einfrieren, Panikverkäufe auslösen und das Vertrauen in der gesamten Branche zerstören. Das Schmerzhafte ist: Die meisten Menschen preisen das Sicherheitsrisiko erst ein, nachdem der Schaden bereits angerichtet wurde.
Dieser Fall ist eine echte Erinnerung. Ein großer Krypto-Börsenplatz verklagt Berichten zufolge Nordkorea wegen eines angeblichen Krypto-Diebstahls der Lazarus Group in Höhe von 1,5 Milliarden US-Dollar, während ein US-Bundesgericht eine einstweilige Verfügung erlassen hat, um die identifizierten Vermögenswerte im Zusammenhang mit dem Hack einzufrieren.
Der Mainstream-Standpunkt ist meistens: „Hacker haben Gelder gestohlen und machen weiter.“ Ich glaube, das verfehlt den größeren Punkt. Wenn Gerichte Vermögenswerte nachverfolgen und einfrieren können, die mit staatsgestütztem Krypto-Diebstahl verbunden sind, dann wird Durchsetzung Teil der Marktstruktur – und nicht nur eine Schlagzeile im Nachhinein.
Das verändert, wie Investoren über das Risiko von Börsen, Verwahrung und sogar die Liquidität während Black-Swan-Ereignissen nachdenken sollten. Sicherheit ist kein Randthema mehr. Sie gehört zum Trade.
Wohin denkst du, dass das von hier aus führt?
#CryptoSecurity #LazarusGroup #CryptoMarket
Hast du bemerkt, wie der Markt Billionen-Dollar-Hacks wie vorübergehendes Rauschen behandelt – statt als strukturelles Risiko?
Händler starren auf Einstiege bei $BTC , $ETH und $BNB , aber ein einziger Exploit kann die Liquidität einfrieren, Panikverkäufe auslösen und das Vertrauen in der gesamten Branche zerstören. Das Schmerzhafte ist: Die meisten Menschen preisen das Sicherheitsrisiko erst ein, nachdem der Schaden bereits angerichtet wurde.
Dieser Fall ist eine echte Erinnerung. Ein großer Krypto-Börsenplatz verklagt Berichten zufolge Nordkorea wegen eines angeblichen Krypto-Diebstahls der Lazarus Group in Höhe von 1,5 Milliarden US-Dollar, während ein US-Bundesgericht eine einstweilige Verfügung erlassen hat, um die identifizierten Vermögenswerte im Zusammenhang mit dem Hack einzufrieren.
Der Mainstream-Standpunkt ist meistens: „Hacker haben Gelder gestohlen und machen weiter.“ Ich glaube, das verfehlt den größeren Punkt. Wenn Gerichte Vermögenswerte nachverfolgen und einfrieren können, die mit staatsgestütztem Krypto-Diebstahl verbunden sind, dann wird Durchsetzung Teil der Marktstruktur – und nicht nur eine Schlagzeile im Nachhinein.
Das verändert, wie Investoren über das Risiko von Börsen, Verwahrung und sogar die Liquidität während Black-Swan-Ereignissen nachdenken sollten. Sicherheit ist kein Randthema mehr. Sie gehört zum Trade.
Wohin denkst du, dass das von hier aus führt?
#CryptoSecurity #LazarusGroup #CryptoMarket
Händler starren auf Einstiege bei $BTC , $ETH und $BNB , aber ein einziger Exploit kann die Liquidität einfrieren, Panikverkäufe auslösen und das Vertrauen in der gesamten Branche zerstören. Das Schmerzhafte ist: Die meisten Menschen preisen das Sicherheitsrisiko erst ein, nachdem der Schaden bereits angerichtet wurde.
Dieser Fall ist eine echte Erinnerung. Ein großer Krypto-Börsenplatz verklagt Berichten zufolge Nordkorea wegen eines angeblichen Krypto-Diebstahls der Lazarus Group in Höhe von 1,5 Milliarden US-Dollar, während ein US-Bundesgericht eine einstweilige Verfügung erlassen hat, um die identifizierten Vermögenswerte im Zusammenhang mit dem Hack einzufrieren.
Der Mainstream-Standpunkt ist meistens: „Hacker haben Gelder gestohlen und machen weiter.“ Ich glaube, das verfehlt den größeren Punkt. Wenn Gerichte Vermögenswerte nachverfolgen und einfrieren können, die mit staatsgestütztem Krypto-Diebstahl verbunden sind, dann wird Durchsetzung Teil der Marktstruktur – und nicht nur eine Schlagzeile im Nachhinein.
Das verändert, wie Investoren über das Risiko von Börsen, Verwahrung und sogar die Liquidität während Black-Swan-Ereignissen nachdenken sollten. Sicherheit ist kein Randthema mehr. Sie gehört zum Trade.
Wohin denkst du, dass das von hier aus führt?
#CryptoSecurity #LazarusGroup #CryptoMarket
34
🚨 $BTC WATCHES TOP EXCHANGE FREEZE $1.5B LAZARUS LOOT — NORTH KOREA SUED! ⚡
Das ist die Art von Ankündigung, die den Kurs nicht sofort nach oben oder unten jagt, sondern die gesamte Risikokarte leise neu verdrahtet. Eine erstklassige Börse hat Nordkorea, dessen Spionagebehörde und die Lazarus-Gruppe direkt vor Gericht in den USA verklagt — wegen dieses Diebstahls in Höhe von 1,5 Milliarden Dollar — und eine einstweilige Verfügung erwirkt, die die gestohlenen Güter an Ort und Stelle festnagelt. 🔍
Wichtiges Detail: Eine Liste bislang nicht genannter „John Doe“-Beklagter darf die eingefrorenen Vermögenswerte nicht mehr übertragen oder verkaufen, während der Prozess läuft. Das beseitigt einen der größten möglichen Belastungsfaktoren für möglichen Verkaufsdruck am Markt. 🌊
Die Börse betont außerdem, dass diese zivilrechtliche Klage unabhängig von US-strafrechtlichen Ermittlungen ist — das heißt: Es könnten noch weitere Dominosteine fallen. ⚡ 💬 Wird dieser juristische Druck die Hacker dazu zwingen, über dunklere Gänge zu gehen, oder sind 1,5 Milliarden Dollar bereits vollständig „gewaschen“? 👇
⚠️ Keine Finanzberatung. Risikomanagement ist immer wichtig. 🛡️
🏷️ #BTC #CryptoNews #LazarusGroup #ExchangeSecurity
🦈 ⚡
🚨 $BTC WATCHES TOP EXCHANGE FREEZE $1.5B LAZARUS LOOT — NORTH KOREA SUED! ⚡
Das ist die Art von Ankündigung, die den Kurs nicht sofort nach oben oder unten jagt, sondern die gesamte Risikokarte leise neu verdrahtet. Eine erstklassige Börse hat Nordkorea, dessen Spionagebehörde und die Lazarus-Gruppe direkt vor Gericht in den USA verklagt — wegen dieses Diebstahls in Höhe von 1,5 Milliarden Dollar — und eine einstweilige Verfügung erwirkt, die die gestohlenen Güter an Ort und Stelle festnagelt. 🔍
Wichtiges Detail: Eine Liste bislang nicht genannter „John Doe“-Beklagter darf die eingefrorenen Vermögenswerte nicht mehr übertragen oder verkaufen, während der Prozess läuft. Das beseitigt einen der größten möglichen Belastungsfaktoren für möglichen Verkaufsdruck am Markt. 🌊
Die Börse betont außerdem, dass diese zivilrechtliche Klage unabhängig von US-strafrechtlichen Ermittlungen ist — das heißt: Es könnten noch weitere Dominosteine fallen. ⚡ 💬 Wird dieser juristische Druck die Hacker dazu zwingen, über dunklere Gänge zu gehen, oder sind 1,5 Milliarden Dollar bereits vollständig „gewaschen“? 👇
⚠️ Keine Finanzberatung. Risikomanagement ist immer wichtig. 🛡️
🏷️ #BTC #CryptoNews #LazarusGroup #ExchangeSecurity
🦈 ⚡
Das ist die Art von Ankündigung, die den Kurs nicht sofort nach oben oder unten jagt, sondern die gesamte Risikokarte leise neu verdrahtet. Eine erstklassige Börse hat Nordkorea, dessen Spionagebehörde und die Lazarus-Gruppe direkt vor Gericht in den USA verklagt — wegen dieses Diebstahls in Höhe von 1,5 Milliarden Dollar — und eine einstweilige Verfügung erwirkt, die die gestohlenen Güter an Ort und Stelle festnagelt. 🔍
Wichtiges Detail: Eine Liste bislang nicht genannter „John Doe“-Beklagter darf die eingefrorenen Vermögenswerte nicht mehr übertragen oder verkaufen, während der Prozess läuft. Das beseitigt einen der größten möglichen Belastungsfaktoren für möglichen Verkaufsdruck am Markt. 🌊
Die Börse betont außerdem, dass diese zivilrechtliche Klage unabhängig von US-strafrechtlichen Ermittlungen ist — das heißt: Es könnten noch weitere Dominosteine fallen. ⚡ 💬 Wird dieser juristische Druck die Hacker dazu zwingen, über dunklere Gänge zu gehen, oder sind 1,5 Milliarden Dollar bereits vollständig „gewaschen“? 👇
⚠️ Keine Finanzberatung. Risikomanagement ist immer wichtig. 🛡️
🏷️ #BTC #CryptoNews #LazarusGroup #ExchangeSecurity
🦈 ⚡
47

Die Lazarus Group hat auf Hyperliquid über 30 Millionen USD in Bitcoin verkauft
- Blockchain-Daten von CoinDesk zeigen, dass die zurzeit zur Gruppe Lazarus gehörende Einheit aus Nordkorea in den vergangenen 3 Wochen über 30 Millionen USD Bitcoin auf Hyperliquid verkauft hat.
- Der Vorfall ereignet sich, während Trump seine Bemühungen verstärkt, die Krypto-Plattformen in die USA zu bringen.
- Quelle: CoinDesk.
#BinanceSquare #CryptoNews #Bitcoin #Hyperliquid #LazarusGroup
$btc btc
vlikevn Titanbot
Quelle: CoinDesk
Die Lazarus Group hat auf Hyperliquid über 30 Millionen USD in Bitcoin verkauft
- Blockchain-Daten von CoinDesk zeigen, dass die zurzeit zur Gruppe Lazarus gehörende Einheit aus Nordkorea in den vergangenen 3 Wochen über 30 Millionen USD Bitcoin auf Hyperliquid verkauft hat.
- Der Vorfall ereignet sich, während Trump seine Bemühungen verstärkt, die Krypto-Plattformen in die USA zu bringen.
- Quelle: CoinDesk.
#BinanceSquare #CryptoNews #Bitcoin #Hyperliquid #LazarusGroup
$btc btc
vlikevn Titanbot
Quelle: CoinDesk
- Blockchain-Daten von CoinDesk zeigen, dass die zurzeit zur Gruppe Lazarus gehörende Einheit aus Nordkorea in den vergangenen 3 Wochen über 30 Millionen USD Bitcoin auf Hyperliquid verkauft hat.
- Der Vorfall ereignet sich, während Trump seine Bemühungen verstärkt, die Krypto-Plattformen in die USA zu bringen.
- Quelle: CoinDesk.
#BinanceSquare #CryptoNews #Bitcoin #Hyperliquid #LazarusGroup
$btc btc
vlikevn Titanbot
Quelle: CoinDesk
43
🇰🇵 EILMELDUNG: Byblt hat Nordkorea und die Gruppe Lazarus wegen des Hacks von 1,5 Milliarden US-Dollar verklagt und eine einstweilige gerichtliche Anordnung zur Sperrung der gestohlenen Vermögenswerte erwirkt. $BTC $ETH
#LazarusGroup #HackerAlert
🇰🇵 EILMELDUNG: Byblt hat Nordkorea und die Gruppe Lazarus wegen des Hacks von 1,5 Milliarden US-Dollar verklagt und eine einstweilige gerichtliche Anordnung zur Sperrung der gestohlenen Vermögenswerte erwirkt. $BTC $ETH
#LazarusGroup #HackerAlert
#LazarusGroup #HackerAlert
3
403
🚨 Bybit verklagt Nordkorea — und ein Richter hat die gestohlene Krypto-Fracht bereits eingefroren
Eine Krypto-Börse hat in Bundesgericht bereits einen ganzen Staat angeklagt — und Runde eins gewonnen.
Bybit verfolgt nicht mehr nur Hacker — sondern geht nun in einem Bundesverfahren gegen einen souveränen Staat vor. Die weltweit zweitgrößte Krypto-Börse reichte in der US-Bundesgerichtsbarkeit für den District of Columbia eine zivilrechtliche RICO-Klage gegen Nordkorea, dessen Reconnaissance General Bureau und die staatsnahe Lazarus-Gruppe ein — wegen des Rekord-Hacks von 1,5 Mrd. US-Dollar in Ethereum aus Februar 2025 — bis heute der größte bekannte Krypto-Diebstahl.
Die im Juni unter Verschluss eingereichte und diese Woche öffentlich gemachte Klage zeigt bereits Wirkung: Ein Bundesrichter erließ eine einstweilige Verfügung und anschließend am 30. Juli eine vorläufige gerichtliche Verfügung, die gestohlene Vermögenswerte einfriert, die mit nicht identifizierten Inhabern verbunden sind. Bybit sagt, es habe 48,4 Mio. US-Dollar zurückerlangt und weitere 30,5 Mio. US-Dollar über 28+ Börsen eingefroren, obwohl über 90% der Gelder weiterhin nicht nachverfolgt wurden.
Die Lazarus-Gruppe hat bereits öfter Krypto ins Visier genommen — etwa die Hacks im Umfang von 620 Mio. US-Dollar bei Ronin und 100 Mio. US-Dollar bei Harmony — und die Klage argumentiert, dass alles Teil eines einzigen Erpressungs- bzw. Racketting-Musters sei. Gestohlene Krypto kann nun rechtlich verfolgt werden — sogar bis vor die Haustür eines Nationalstaats.
Glaubt ihr, Bybit holt den Rest auch zurück? Like, kommentiere und folge für mehr Updates zur Krypto-Gerechtigkeit. ⚖️
#Bybit #LazarusGroup #CryptoSecurity
$ETH
{spot}(ETHUSDT)
🚨 Bybit verklagt Nordkorea — und ein Richter hat die gestohlene Krypto-Fracht bereits eingefroren
Eine Krypto-Börse hat in Bundesgericht bereits einen ganzen Staat angeklagt — und Runde eins gewonnen.
Bybit verfolgt nicht mehr nur Hacker — sondern geht nun in einem Bundesverfahren gegen einen souveränen Staat vor. Die weltweit zweitgrößte Krypto-Börse reichte in der US-Bundesgerichtsbarkeit für den District of Columbia eine zivilrechtliche RICO-Klage gegen Nordkorea, dessen Reconnaissance General Bureau und die staatsnahe Lazarus-Gruppe ein — wegen des Rekord-Hacks von 1,5 Mrd. US-Dollar in Ethereum aus Februar 2025 — bis heute der größte bekannte Krypto-Diebstahl.
Die im Juni unter Verschluss eingereichte und diese Woche öffentlich gemachte Klage zeigt bereits Wirkung: Ein Bundesrichter erließ eine einstweilige Verfügung und anschließend am 30. Juli eine vorläufige gerichtliche Verfügung, die gestohlene Vermögenswerte einfriert, die mit nicht identifizierten Inhabern verbunden sind. Bybit sagt, es habe 48,4 Mio. US-Dollar zurückerlangt und weitere 30,5 Mio. US-Dollar über 28+ Börsen eingefroren, obwohl über 90% der Gelder weiterhin nicht nachverfolgt wurden.
Die Lazarus-Gruppe hat bereits öfter Krypto ins Visier genommen — etwa die Hacks im Umfang von 620 Mio. US-Dollar bei Ronin und 100 Mio. US-Dollar bei Harmony — und die Klage argumentiert, dass alles Teil eines einzigen Erpressungs- bzw. Racketting-Musters sei. Gestohlene Krypto kann nun rechtlich verfolgt werden — sogar bis vor die Haustür eines Nationalstaats.
Glaubt ihr, Bybit holt den Rest auch zurück? Like, kommentiere und folge für mehr Updates zur Krypto-Gerechtigkeit. ⚖️
#Bybit #LazarusGroup #CryptoSecurity
$ETH
Eine Krypto-Börse hat in Bundesgericht bereits einen ganzen Staat angeklagt — und Runde eins gewonnen.
Bybit verfolgt nicht mehr nur Hacker — sondern geht nun in einem Bundesverfahren gegen einen souveränen Staat vor. Die weltweit zweitgrößte Krypto-Börse reichte in der US-Bundesgerichtsbarkeit für den District of Columbia eine zivilrechtliche RICO-Klage gegen Nordkorea, dessen Reconnaissance General Bureau und die staatsnahe Lazarus-Gruppe ein — wegen des Rekord-Hacks von 1,5 Mrd. US-Dollar in Ethereum aus Februar 2025 — bis heute der größte bekannte Krypto-Diebstahl.
Die im Juni unter Verschluss eingereichte und diese Woche öffentlich gemachte Klage zeigt bereits Wirkung: Ein Bundesrichter erließ eine einstweilige Verfügung und anschließend am 30. Juli eine vorläufige gerichtliche Verfügung, die gestohlene Vermögenswerte einfriert, die mit nicht identifizierten Inhabern verbunden sind. Bybit sagt, es habe 48,4 Mio. US-Dollar zurückerlangt und weitere 30,5 Mio. US-Dollar über 28+ Börsen eingefroren, obwohl über 90% der Gelder weiterhin nicht nachverfolgt wurden.
Die Lazarus-Gruppe hat bereits öfter Krypto ins Visier genommen — etwa die Hacks im Umfang von 620 Mio. US-Dollar bei Ronin und 100 Mio. US-Dollar bei Harmony — und die Klage argumentiert, dass alles Teil eines einzigen Erpressungs- bzw. Racketting-Musters sei. Gestohlene Krypto kann nun rechtlich verfolgt werden — sogar bis vor die Haustür eines Nationalstaats.
Glaubt ihr, Bybit holt den Rest auch zurück? Like, kommentiere und folge für mehr Updates zur Krypto-Gerechtigkeit. ⚖️
#Bybit #LazarusGroup #CryptoSecurity
$ETH
107

Lazarus Group trifft Hyperliquid mit einer 30-Millionen-Dollar-Bewegung
Die sanktionierten Wallets der Lazarus Group haben 30 Mio. USD über Hyperliquid bewegt und stellen damit erhebliche regulatorische Risiken für die dezentrale Börse dar.
#LazarusGroup #Hyperliquid
Lazarus Group trifft Hyperliquid mit einer 30-Millionen-Dollar-Bewegung
Die sanktionierten Wallets der Lazarus Group haben 30 Mio. USD über Hyperliquid bewegt und stellen damit erhebliche regulatorische Risiken für die dezentrale Börse dar.
#LazarusGroup #Hyperliquid
Die sanktionierten Wallets der Lazarus Group haben 30 Mio. USD über Hyperliquid bewegt und stellen damit erhebliche regulatorische Risiken für die dezentrale Börse dar.
#LazarusGroup #Hyperliquid
1
20
Von CoinDesk überprüfte Blockchain-Daten zeigen, dass mit der North-Korea-Einheit Lazarus Group verknüpfte Wallets innerhalb eines dre wöchigen Zeitraums auf der Hyperliquid-Plattform mehr als 30 Millionen US-Dollar in Bitcoin ($BTC) verkauft haben.
Diese groß angelegten Verkäufe fielen mit Bemühungen politischer Akteure zusammen, die Handelsplattform stärker in eine landgebundene Regulierung einzubinden. Deutet dieses Ausmaß an Transaktionsaktivität darauf hin, dass dezentrale Handelsplätze zu den wichtigsten Anlaufstellen für die illegale Verlagerung von Vermögenswerten werden?
#Crypto #Bitcoin #LazarusGroup #Hyperliquid #Cybersecurity
Von CoinDesk überprüfte Blockchain-Daten zeigen, dass mit der North-Korea-Einheit Lazarus Group verknüpfte Wallets innerhalb eines dre wöchigen Zeitraums auf der Hyperliquid-Plattform mehr als 30 Millionen US-Dollar in Bitcoin ($BTC ) verkauft haben.
Diese groß angelegten Verkäufe fielen mit Bemühungen politischer Akteure zusammen, die Handelsplattform stärker in eine landgebundene Regulierung einzubinden. Deutet dieses Ausmaß an Transaktionsaktivität darauf hin, dass dezentrale Handelsplätze zu den wichtigsten Anlaufstellen für die illegale Verlagerung von Vermögenswerten werden?
#Crypto #Bitcoin #LazarusGroup #Hyperliquid #Cybersecurity
Diese groß angelegten Verkäufe fielen mit Bemühungen politischer Akteure zusammen, die Handelsplattform stärker in eine landgebundene Regulierung einzubinden. Deutet dieses Ausmaß an Transaktionsaktivität darauf hin, dass dezentrale Handelsplätze zu den wichtigsten Anlaufstellen für die illegale Verlagerung von Vermögenswerten werden?
#Crypto #Bitcoin #LazarusGroup #Hyperliquid #Cybersecurity
72
·
--
Die nordkoreanische Hackergruppe Lazarus Group soll über Hyperliquid mehr als 30 Millionen US-Dollar an Geldern verschoben haben.
#LazarusGroup #Hyperliquid #朝鲜 #Kryptowährung
Die nordkoreanische Hackergruppe Lazarus Group soll über Hyperliquid mehr als 30 Millionen US-Dollar an Geldern verschoben haben.
#LazarusGroup #Hyperliquid #朝鲜 #Kryptowährung
#LazarusGroup #Hyperliquid #朝鲜 #Kryptowährung
154
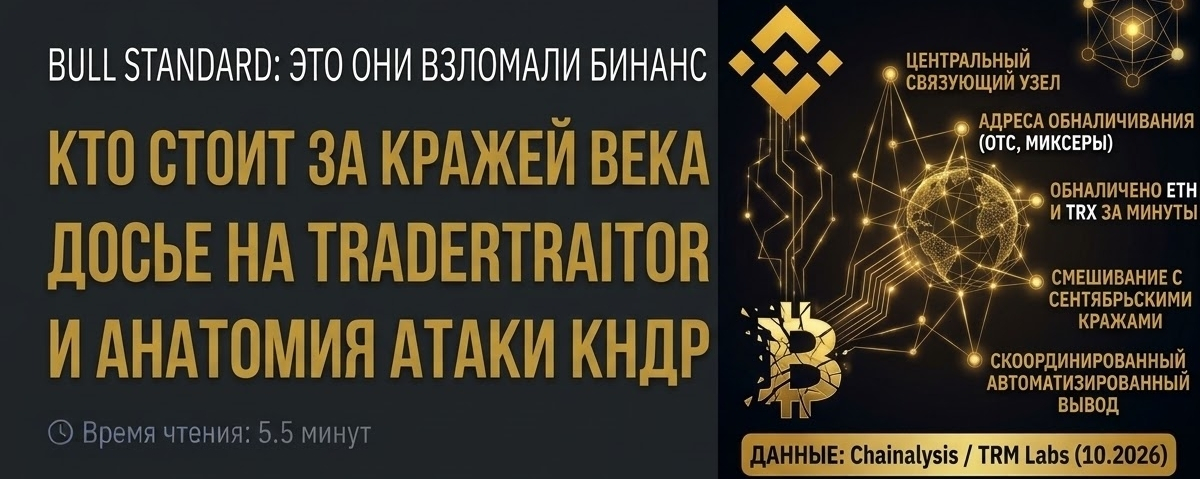
Artikel
BULL STANDARD: SIE HABEN BINANCE GEHACKT — WER HINTER DEM JAHRHUNDERTDIEBSTAHL STEHT UND DIE ANATOMIE DES JAHRHUNDERTANGRIFFS
⏱ Lesezeit: 5,5 Minuten
Datum: 31. Oktober 2026
Guten Tag, Kolleginnen und Kollegen!
Offizielle Untersuchungen führender Analyseunternehmen (Chainalysis, TRM Labs, Elliptic) bestätigen, wovon wir bereits in den ersten Minuten gesprochen haben: Der Markt ist nicht mit einem gewöhnlichen Bug konfrontiert, sondern mit einer gezielten, lange vorbereiteten Geheimdienstoperation.
BULL STANDARD: SIE HABEN BINANCE GEHACKT — WER HINTER DEM JAHRHUNDERTDIEBSTAHL STEHT UND DIE ANATOMIE DES JAHRHUNDERTANGRIFFS
⏱ Lesezeit: 5,5 Minuten
Datum: 31. Oktober 2026
Guten Tag, Kolleginnen und Kollegen!
Offizielle Untersuchungen führender Analyseunternehmen (Chainalysis, TRM Labs, Elliptic) bestätigen, wovon wir bereits in den ersten Minuten gesprochen haben: Der Markt ist nicht mit einem gewöhnlichen Bug konfrontiert, sondern mit einer gezielten, lange vorbereiteten Geheimdienstoperation.
Datum: 31. Oktober 2026
Guten Tag, Kolleginnen und Kollegen!
Offizielle Untersuchungen führender Analyseunternehmen (Chainalysis, TRM Labs, Elliptic) bestätigen, wovon wir bereits in den ersten Minuten gesprochen haben: Der Markt ist nicht mit einem gewöhnlichen Bug konfrontiert, sondern mit einer gezielten, lange vorbereiteten Geheimdienstoperation.
1
1.2k
·
--
🚨 Binance-Hack: Lazarus Group unter Verdacht
Der Binance-Vorfall wird immer ernster.
Der On-Chain-Ermittler ZachXBT hat die nordkoreanische Lazarus Group als mögliche Verdächtige ins Spiel gebracht, obwohl es weiterhin keine offizielle Bestätigung dafür gibt, dass die Gruppe mit dem Angriff in Verbindung steht.
Ersten Berichten zufolge beliefen sich die Abflüsse von Vermögenswerten auf rund 5,875 Milliarden US-Dollar, doch @CZ zufolge liegt der tatsächliche Nettoverlust etwas über 1 Milliarde US-Dollar.
Die wichtigere Neuigkeit? Binance sagt, dass das Unternehmen den gesamten Verlust übernehmen wird. Berichten zufolge wurden bereits rund 50 % der betroffenen Vermögenswerte wiederbeschafft.
Auf dem Papier eine enorme Summe, doch die Rückgewinnung und die abschließenden Ermittlungsergebnisse könnten ein ganz anderes Bild ergeben.
🔎 Die entscheidende Frage lautet nun: Wer steckte tatsächlich hinter dem Angriff, und wie viel der gestohlenen Gelder kann letztendlich zurückgewonnen werden?
@heyi $IDOL $Q $SOL
#Crypto #BinanceHack #ZachXBT #LazarusGroup #Bitcoin
🚨 Binance-Hack: Lazarus Group unter Verdacht
Der Binance-Vorfall wird immer ernster.
Der On-Chain-Ermittler ZachXBT hat die nordkoreanische Lazarus Group als mögliche Verdächtige ins Spiel gebracht, obwohl es weiterhin keine offizielle Bestätigung dafür gibt, dass die Gruppe mit dem Angriff in Verbindung steht.
Ersten Berichten zufolge beliefen sich die Abflüsse von Vermögenswerten auf rund 5,875 Milliarden US-Dollar, doch @CZ zufolge liegt der tatsächliche Nettoverlust etwas über 1 Milliarde US-Dollar.
Die wichtigere Neuigkeit? Binance sagt, dass das Unternehmen den gesamten Verlust übernehmen wird. Berichten zufolge wurden bereits rund 50 % der betroffenen Vermögenswerte wiederbeschafft.
Auf dem Papier eine enorme Summe, doch die Rückgewinnung und die abschließenden Ermittlungsergebnisse könnten ein ganz anderes Bild ergeben.
🔎 Die entscheidende Frage lautet nun: Wer steckte tatsächlich hinter dem Angriff, und wie viel der gestohlenen Gelder kann letztendlich zurückgewonnen werden?
@Yi He $IDOL $Q $SOL
#Crypto #BinanceHack #ZachXBT #LazarusGroup #Bitcoin
Der Binance-Vorfall wird immer ernster.
Der On-Chain-Ermittler ZachXBT hat die nordkoreanische Lazarus Group als mögliche Verdächtige ins Spiel gebracht, obwohl es weiterhin keine offizielle Bestätigung dafür gibt, dass die Gruppe mit dem Angriff in Verbindung steht.
Ersten Berichten zufolge beliefen sich die Abflüsse von Vermögenswerten auf rund 5,875 Milliarden US-Dollar, doch @CZ zufolge liegt der tatsächliche Nettoverlust etwas über 1 Milliarde US-Dollar.
Die wichtigere Neuigkeit? Binance sagt, dass das Unternehmen den gesamten Verlust übernehmen wird. Berichten zufolge wurden bereits rund 50 % der betroffenen Vermögenswerte wiederbeschafft.
Auf dem Papier eine enorme Summe, doch die Rückgewinnung und die abschließenden Ermittlungsergebnisse könnten ein ganz anderes Bild ergeben.
🔎 Die entscheidende Frage lautet nun: Wer steckte tatsächlich hinter dem Angriff, und wie viel der gestohlenen Gelder kann letztendlich zurückgewonnen werden?
@Yi He $IDOL $Q $SOL
#Crypto #BinanceHack #ZachXBT #LazarusGroup #Bitcoin
215
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceSAFUFundTransferCompleted7499BTC
0 Aufrufe
33 Kommentare
2
#BinanceRecovery90% of stolen assets
22,053 Aufrufe
79 Kommentare
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
61,282 Aufrufe
266 Kommentare
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
3,036 Aufrufe
130 Kommentare
5
#CZSaysCompensationIsinPlaceUsersAreProtected
71,239 Aufrufe
958 Kommentare
6
#IntelHasItsWorstDaySince1974
18,605 Aufrufe
422 Kommentare
7
#TRMCambodianCasinosReceived$1.07BInCrypto
4,320 Aufrufe
57 Kommentare
8
#USDCCirculationFallsAbout800MInSevenDays
39,049 Aufrufe
574 Kommentare
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
10,360 Aufrufe
80 Kommentare
10
#OpenAICutsFundraisingTargetBy$10B
2,466 Aufrufe
65 Kommentare