

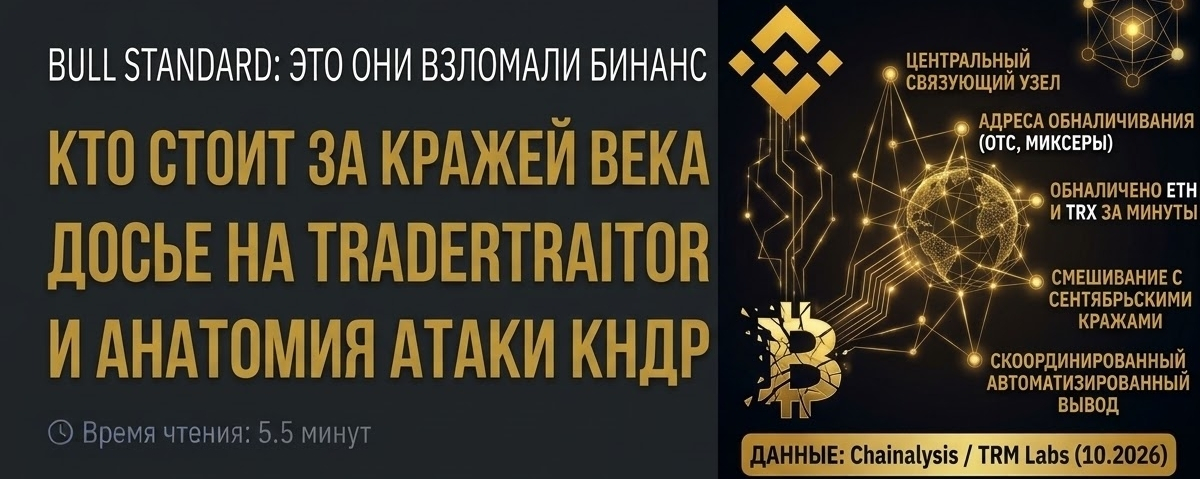
⏱ Lesezeit: 5,5 Minuten
Datum: 31. Oktober 2026
Guten Tag, Kolleginnen und Kollegen!
Offizielle Untersuchungen führender Analyseunternehmen (Chainalysis, TRM Labs, Elliptic) bestätigen, wovon wir bereits in den ersten Minuten gesprochen haben: Der Markt ist nicht mit einem gewöhnlichen Bug konfrontiert, sondern mit einer gezielten, lange vorbereiteten Geheimdienstoperation.
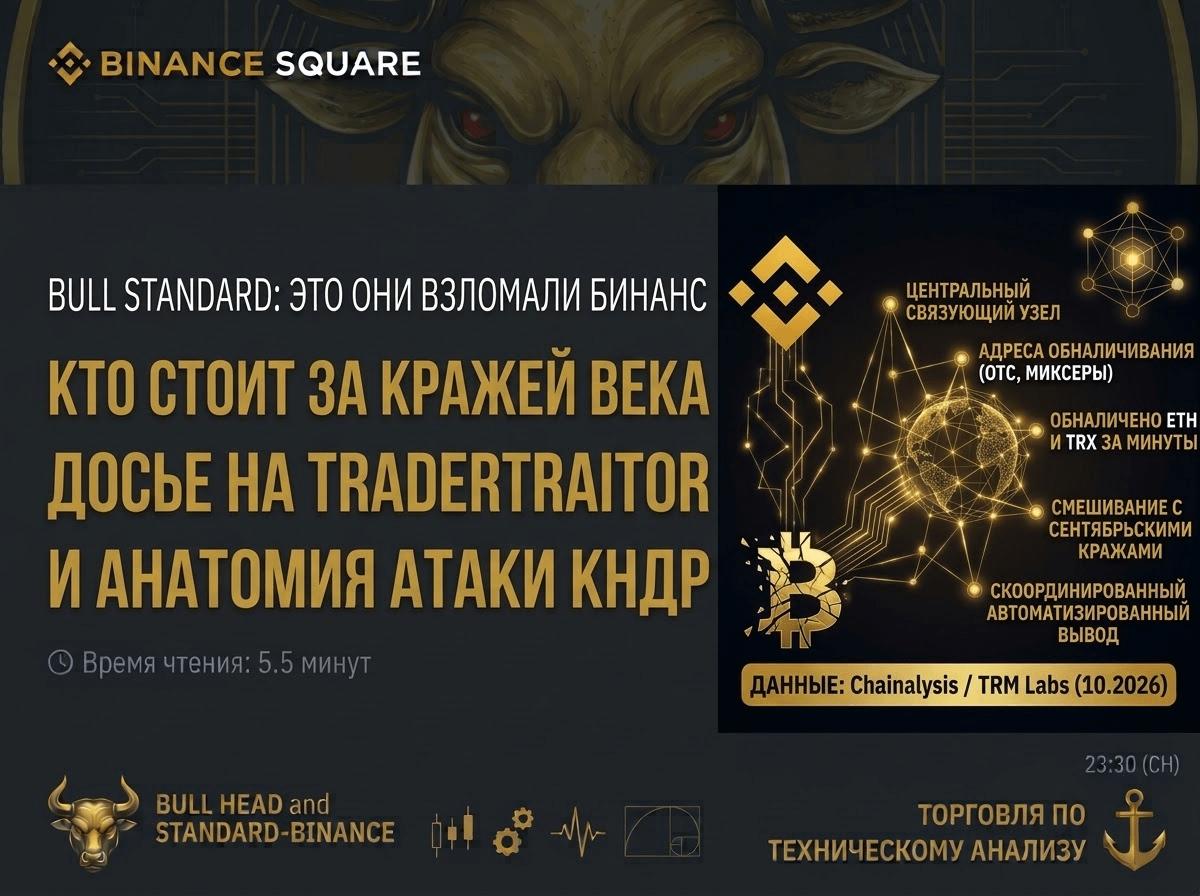
Heute nehmen wir das Dossier über die berüchtigte Hackergruppe TraderTraitor unter die Lupe – die Elite-Cyberwaffe Nordkoreas, die diesen dreisten Überfall verübt hat: Wer sind diese Leute, warum wurde ausgerechnet Binance ihr Ziel, wie gelang der Diebstahl von 6,4 Milliarden Dollar und wohin führen die Spuren des gewaschenen Geldes?
1. Wer ist TraderTraitor? Nordkoreas Spezialeinheit im digitalen Raum
Wer bis heute glaubt, dass Kryptobörsen von „einsamen Hackern aus dem Keller“ geknackt werden: Vergessen Sie diesen Mythos.
Herkunft und Rückendeckung: TraderTraitor (in Cybersicherheitsberichten auch als Jade Sleet, Slow Pisces und UNC4899 bezeichnet) ist eine Eliteeinheit des nordkoreanischen Cybernachrichtendienstes und Teil der berühmten Lazarus Group (zusammen mit den Einheiten APT38 und BlueNoroff), die direkt vom nordkoreanischen Geheimdienst RGB beaufsichtigt wird.
Staatlicher Auftrag: Ihre Aufgabe ist nicht die impulsive Bereicherung, sondern die Beschaffung von Devisen im Auftrag des Staates angesichts strenger internationaler Sanktionen. Die Einnahmen aus Cyberangriffen auf die Kryptoindustrie fließen direkt in die Finanzierung staatlicher und militärischer Programme Nordkoreas.
Bisherige Angriffe: In ihrem Portfolio finden sich keine kleinen Attacken. Der Hack von DMM Bitcoin mit einem Schaden von 308 Millionen Dollar im Jahr 2024, der gewaltige Diebstahl von 1,5 Milliarden Dollar bei Bybit Anfang 2025, der Herbst-Hack von Bitget … Der Angriff auf Binance wurde zu ihrem neuen und bislang größten Coup.
2. Warum ausgerechnet Binance? Gründe und Eindringmethoden
Maximale Liquidität an einem Ort: Binance bleibt die wichtigste Lebensader des globalen Kryptomarkts. Die Konzentration von Milliardenbeträgen in Hot Wallets macht die Börse zum idealen Ziel für einen staatlichen Cyberapparat: Ein erfolgreicher Durchbruch deckt den Finanzbedarf des Angreifers für Jahre.
Komplexe Lieferkette (Supply Chain & Social Engineering): Den Ermittlern zufolge setzt Nordkorea kaum auf Frontalangriffe. Seine Spezialität sind gezieltes Phishing, das Einschleusen von Schadsoftware über Codebibliotheken von Drittanbietern (Supply-Chain-Angriffe) und monatelanges Social Engineering von Mitarbeitern mit Zugriff auf die Schlüssel-Infrastruktur und Hot Wallets.
3. Anatomie des Angriffs: 6,4 Milliarden Dollar und Blockchain-Spuren
Rekorddiebstahl: Eine Flut nicht autorisierter Transaktionen aus den Hot Wallets der Börse führte zu Gesamtverlusten von rund 6,36 bis 6,43 Milliarden Dollar. Damit ist der Vorfall der absolute Negativrekord in der Geschichte der Branche.
Handschrift und „Vermischung“ von Vermögenswerten: Chainalysis-Analysten brachten den Angriff nicht nur anhand der typischen Software-Merkmale, sondern auch anhand der Bewegungen der Gelder auf der Blockchain mit TraderTraitor in Verbindung. Die gestohlenen Vermögenswerte wurden an Zwischenadressen mit Tranchen aus dem Bitget-Hack im September vermischt – ein Hinweis auf eine gemeinsame Kommandozentrale.
4. Wege der Geldwäsche: Einfrieren vs. automatisierter Mix
Notfall-Sperre über 2,8 Milliarden Dollar: Die ersten 60 Minuten nach dem Angriff wurden zum Wettlauf der Ingenieure. Stablecoin-Emittenten (Tether, Circle) und zentralisierte Protokolle froren die Adressen der Angreifer umgehend ein und blockierten rund 2,7 bis 2,8 Milliarden Dollar.
Der Wettlauf der Hacker in die Dezentralisierung: Im Bewusstsein der Gefahr durch mögliche Sperren setzten die Hacker automatisierte Skripte ein (viele Zwischen-Wallets wurden durch Transaktionen über 1 TRX aktiviert). Sie konnten Hunderte Millionen in Stablecoins umtauschen (darunter etwa 325 Millionen Dollar in ETH in den ersten Minuten) und die Gelder sofort über dezentrale Bridges, Cross-Chain-Protokolle und unregulierte außerbörsliche (OTC-)Wechselstuben verteilen, um sie anschließend in Fiatgeld umzuwandeln.

Fazit von BULL STANDARD
Für den Markt war nicht einfach nur das Handelsrisiko entscheidend, sondern ein umfassender geopolitischer Cyberkrieg.
Wenn ein ganzer Staat mit praktisch unbegrenzten Ressourcen im Bereich Social Engineering gegen eine zentralisierte Infrastruktur vorgeht, ist die Hoffnung auf „absolute Börsensicherheit“ naiv.
Deshalb haben wir bei BULL STANDARD immer wieder gesagt und werden es auch weiterhin sagen:
Bewahren Sie niemals Ihr gesamtes Guthaben in den Hot Wallets einer CEX auf.
Verwenden Sie strikte Stopps, die Positionen sofort schließen, sobald es zum ersten kaskadierenden Short Squeeze kommt, ausgelöst durch den Abverkauf gestohlener Gelder.
Wir kontrollieren die Risiken. Das Kapital ist gesichert. Die Analyse geht weiter.
🔔 Seien Sie dem Markt und Cyberbedrohungen einen Schritt voraus! Abonnieren Sie den Kanal BULL STANDARD.
⚡ BLEIBEN WIR IN DEN KOMMENTAREN IN KONTAKT:
Was meinen Sie: Werden CEX-Plattformen sich künftig gegen Angriffe auf staatlichem Niveau schützen können, oder gehört die Zukunft ausschließlich DEX und der Cold Storage? Teilen Sie Ihre Meinung!
#TraderTraitor #LazarusGroup #BinanceHack #CryptoSecurity #BULLSTANDARD