
#hackalert
hackalert
134,040 Aufrufe
307 Kommentare
Hot
Zuletzt

🚨 $NVDAB Sicherheitsvorfall ENTHÜLLT ABFLUSS VON 391.000 $ UND VERBINDET BITMART MIT DEM MERCADO-ANGRIFF 🦈
🦈 Spuren des Smart Money zeigen, dass 391.000 $ aus mit BitMart verbundenen Wallets direkt an die Adresse geflossen sind, die hinter dem Mercado-Bitcoin-Hack steckt. 📊 Der Abfluss lässt das On-Chain-Volumen in die Höhe schnellen und deutet auf eine koordinierte Liquiditätsabschöpfung hin, die verbleibende $NVDAB Positionen unter Druck setzen könnte.
⚡ Da sich BitMart in einer Umstrukturierung befindet, könnten Verkäufer noch stärker nachlegen und eine Bewegung mit Short-Tendenz auslösen, während die Plattform verzweifelt versucht, das Vertrauen wiederherzustellen. Behalte die Tiefe des Orderbuchs im Blick; eine neue Abzugswelle könnte eine weitere Kettenreaktion auslösen. 💬 Glaubst du, dass dieser Sicherheitsvorfall eine bärische Tendenz bei $NVDAB verstärken oder eine Short-Covering-Rallye auslösen wird? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #NVDAB #HackAlert #LiquiditySweep #Crypto
🔥 💎
🚨 $NVDAB Sicherheitsvorfall ENTHÜLLT ABFLUSS VON 391.000 $ UND VERBINDET BITMART MIT DEM MERCADO-ANGRIFF 🦈
🦈 Spuren des Smart Money zeigen, dass 391.000 $ aus mit BitMart verbundenen Wallets direkt an die Adresse geflossen sind, die hinter dem Mercado-Bitcoin-Hack steckt. 📊 Der Abfluss lässt das On-Chain-Volumen in die Höhe schnellen und deutet auf eine koordinierte Liquiditätsabschöpfung hin, die verbleibende $NVDAB Positionen unter Druck setzen könnte.
⚡ Da sich BitMart in einer Umstrukturierung befindet, könnten Verkäufer noch stärker nachlegen und eine Bewegung mit Short-Tendenz auslösen, während die Plattform verzweifelt versucht, das Vertrauen wiederherzustellen. Behalte die Tiefe des Orderbuchs im Blick; eine neue Abzugswelle könnte eine weitere Kettenreaktion auslösen. 💬 Glaubst du, dass dieser Sicherheitsvorfall eine bärische Tendenz bei $NVDAB verstärken oder eine Short-Covering-Rallye auslösen wird? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #NVDAB #HackAlert #LiquiditySweep #Crypto
🔥 💎
🦈 Spuren des Smart Money zeigen, dass 391.000 $ aus mit BitMart verbundenen Wallets direkt an die Adresse geflossen sind, die hinter dem Mercado-Bitcoin-Hack steckt. 📊 Der Abfluss lässt das On-Chain-Volumen in die Höhe schnellen und deutet auf eine koordinierte Liquiditätsabschöpfung hin, die verbleibende $NVDAB Positionen unter Druck setzen könnte.
⚡ Da sich BitMart in einer Umstrukturierung befindet, könnten Verkäufer noch stärker nachlegen und eine Bewegung mit Short-Tendenz auslösen, während die Plattform verzweifelt versucht, das Vertrauen wiederherzustellen. Behalte die Tiefe des Orderbuchs im Blick; eine neue Abzugswelle könnte eine weitere Kettenreaktion auslösen. 💬 Glaubst du, dass dieser Sicherheitsvorfall eine bärische Tendenz bei $NVDAB verstärken oder eine Short-Covering-Rallye auslösen wird? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #NVDAB #HackAlert #LiquiditySweep #Crypto
🔥 💎
18

🚨 $BTC EIN SICHERHEITSVORFALL IM WERT VON 11,4 MRD. US-DOLLAR IM FRÜHJAHR! 🛑
📊 Die Krypto-Szene hat 2025–26 Verluste von über 11,4 Mrd. US-Dollar erlitten, davon allein 8,7 Mrd. US-Dollar in diesem Jahr. Massive Sicherheitsverletzungen trafen große Börsen; dabei wurden innerhalb von weniger als vier Tagen Gelder über 12.000 Wallets auf 11 Blockchains bewegt – etwa eine Wallet alle 25 Sekunden. ⚡ KI-gestützte Skripte verkürzen die Vorbereitungszeit für Angriffe inzwischen auf wenige Stunden. Dadurch können einzelne Angreifer Multi-Chain-Raubzüge starten, für die früher ganze Teams nötig waren. 🦈 Erfahrene Anleger versuchen fieberhaft, ihre Tresore abzusichern und ihre Risiken neu zu bewerten.
💬 Welche Schutzmaßnahmen ergreift ihr, um dieser durch KI beschleunigten Bedrohung einen Schritt voraus zu sein? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #HackAlert #Crypto
🔥 🦈
🚨 $BTC EIN SICHERHEITSVORFALL IM WERT VON 11,4 MRD. US-DOLLAR IM FRÜHJAHR! 🛑
📊 Die Krypto-Szene hat 2025–26 Verluste von über 11,4 Mrd. US-Dollar erlitten, davon allein 8,7 Mrd. US-Dollar in diesem Jahr. Massive Sicherheitsverletzungen trafen große Börsen; dabei wurden innerhalb von weniger als vier Tagen Gelder über 12.000 Wallets auf 11 Blockchains bewegt – etwa eine Wallet alle 25 Sekunden. ⚡ KI-gestützte Skripte verkürzen die Vorbereitungszeit für Angriffe inzwischen auf wenige Stunden. Dadurch können einzelne Angreifer Multi-Chain-Raubzüge starten, für die früher ganze Teams nötig waren. 🦈 Erfahrene Anleger versuchen fieberhaft, ihre Tresore abzusichern und ihre Risiken neu zu bewerten.
💬 Welche Schutzmaßnahmen ergreift ihr, um dieser durch KI beschleunigten Bedrohung einen Schritt voraus zu sein? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #HackAlert #Crypto
🔥 🦈
📊 Die Krypto-Szene hat 2025–26 Verluste von über 11,4 Mrd. US-Dollar erlitten, davon allein 8,7 Mrd. US-Dollar in diesem Jahr. Massive Sicherheitsverletzungen trafen große Börsen; dabei wurden innerhalb von weniger als vier Tagen Gelder über 12.000 Wallets auf 11 Blockchains bewegt – etwa eine Wallet alle 25 Sekunden. ⚡ KI-gestützte Skripte verkürzen die Vorbereitungszeit für Angriffe inzwischen auf wenige Stunden. Dadurch können einzelne Angreifer Multi-Chain-Raubzüge starten, für die früher ganze Teams nötig waren. 🦈 Erfahrene Anleger versuchen fieberhaft, ihre Tresore abzusichern und ihre Risiken neu zu bewerten.
💬 Welche Schutzmaßnahmen ergreift ihr, um dieser durch KI beschleunigten Bedrohung einen Schritt voraus zu sein? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #HackAlert #Crypto
🔥 🦈
5

⚡ $BTC DAS VERSTÄNDNIS DES SICHERHEITSVORFALL-ANSTIEGS, DER DAS ÖKOSYSTEM ERSCHÜTTERTE! 🦈
Smart Money beobachtet die Kaskade von Sicherheitsverletzungen: $BTC , $ETH und $ZEC haben 2025–26 zusammen über 11,4 Mrd. US-Dollar verloren. Das Tempo – 12.000 Wallets über 11 Chains in weniger als vier Tagen – deutet auf ein Liquiditätsvakuum hin, das institutionelle Marktteilnehmer zu füllen versuchen werden. 📊🌊🦈
KI-gestützte Tools verkürzen das Angriffsfenster auf wenige Stunden und machen aus einer Aufgabe, für die früher ein ganzes Entwicklerteam nötig war, einen Sprint für eine einzelne Person. Rechnen Sie mit strengeren Verwahrungsprotokollen und einem Aufpreis für Multisig-Schutz, während der Markt operative Risiken neu bewertet. ⚡🔒📈
💬 Wie passen Sie Ihr Engagement an, um die Risiken dieser beschleunigten Bedrohungslage zu mindern? 👇
⚠️ Keine Finanzberatung. Behalten Sie Ihre Risiken stets im Blick. 🛡️
🏷️ #BTC #Security #HackAlert #CryptoRisk
🦈 🔥
⚡ $BTC DAS VERSTÄNDNIS DES SICHERHEITSVORFALL-ANSTIEGS, DER DAS ÖKOSYSTEM ERSCHÜTTERTE! 🦈
Smart Money beobachtet die Kaskade von Sicherheitsverletzungen: $BTC , $ETH und $ZEC haben 2025–26 zusammen über 11,4 Mrd. US-Dollar verloren. Das Tempo – 12.000 Wallets über 11 Chains in weniger als vier Tagen – deutet auf ein Liquiditätsvakuum hin, das institutionelle Marktteilnehmer zu füllen versuchen werden. 📊🌊🦈
KI-gestützte Tools verkürzen das Angriffsfenster auf wenige Stunden und machen aus einer Aufgabe, für die früher ein ganzes Entwicklerteam nötig war, einen Sprint für eine einzelne Person. Rechnen Sie mit strengeren Verwahrungsprotokollen und einem Aufpreis für Multisig-Schutz, während der Markt operative Risiken neu bewertet. ⚡🔒📈
💬 Wie passen Sie Ihr Engagement an, um die Risiken dieser beschleunigten Bedrohungslage zu mindern? 👇
⚠️ Keine Finanzberatung. Behalten Sie Ihre Risiken stets im Blick. 🛡️
🏷️ #BTC #Security #HackAlert #CryptoRisk
🦈 🔥
Smart Money beobachtet die Kaskade von Sicherheitsverletzungen: $BTC , $ETH und $ZEC haben 2025–26 zusammen über 11,4 Mrd. US-Dollar verloren. Das Tempo – 12.000 Wallets über 11 Chains in weniger als vier Tagen – deutet auf ein Liquiditätsvakuum hin, das institutionelle Marktteilnehmer zu füllen versuchen werden. 📊🌊🦈
KI-gestützte Tools verkürzen das Angriffsfenster auf wenige Stunden und machen aus einer Aufgabe, für die früher ein ganzes Entwicklerteam nötig war, einen Sprint für eine einzelne Person. Rechnen Sie mit strengeren Verwahrungsprotokollen und einem Aufpreis für Multisig-Schutz, während der Markt operative Risiken neu bewertet. ⚡🔒📈
💬 Wie passen Sie Ihr Engagement an, um die Risiken dieser beschleunigten Bedrohungslage zu mindern? 👇
⚠️ Keine Finanzberatung. Behalten Sie Ihre Risiken stets im Blick. 🛡️
🏷️ #BTC #Security #HackAlert #CryptoRisk
🦈 🔥
30
🚨 $ETH ALARM: VON EINEM STAAT UNTERSTÜTZTER Sicherheitsvorfall ERSCHÜTTERT EINE GROSSE KRYPTOBÖRSE! 💥
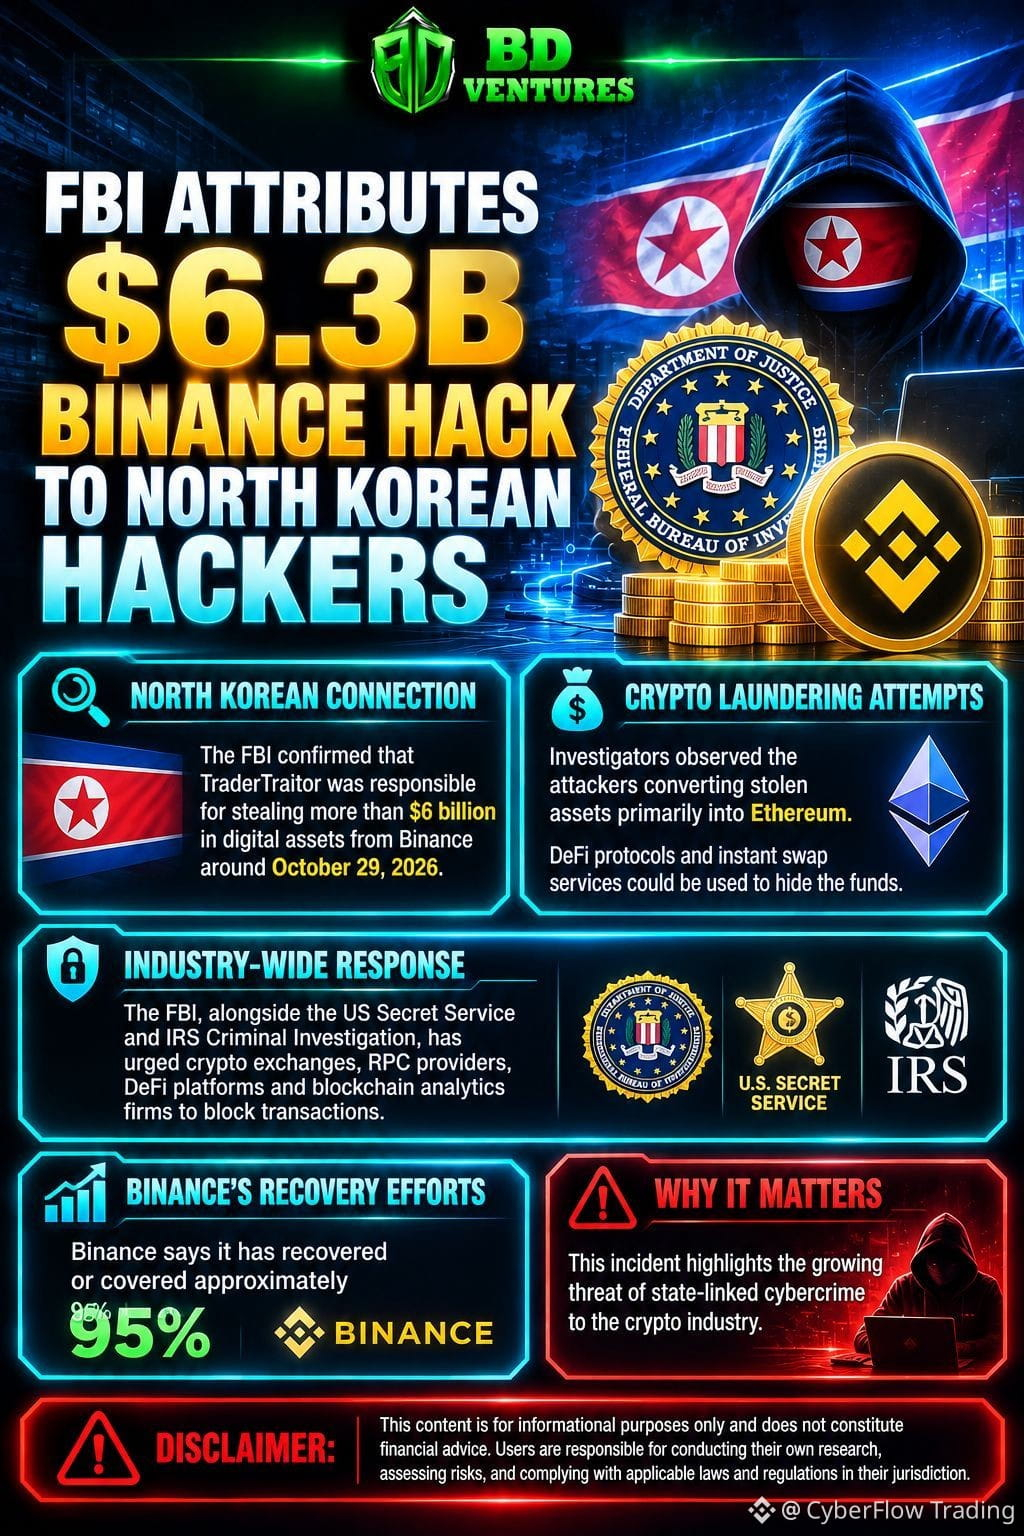
📊 US-Behörden bringen einen Diebstahl im Wert von 6,3 Mrd. $ mit einer mit Nordkorea verbundenen Operation in Verbindung und bestätigen, dass die Angreifer Vermögenswerte abgeschöpft und den Großteil davon in Ethereum umgeleitet haben. 🔍 DeFi-Bridges und Soforttauschdienste stehen nun als mögliche Wege zur Geldwäsche unter intensiver Beobachtung.
⚡ Die Börse gibt an, rund 95 % des Verlusts wiedererlangt zu haben. Die verbleibenden illiquiden Token stellen jedoch weiterhin ein Risiko dar. 🛡️ Koordiniertes Vorgehen von RPC-Anbietern, Analyseunternehmen und Aufsichtsbehörden ist entscheidend, um die Sicherheitslücke zu schließen und zu verhindern, dass gestohlene Gelder wieder in den Markt gelangen.
💬 Wie wird sich das auf die Sicherheitsprotokolle im gesamten Ökosystem auswirken? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #Security #HackAlert #Crypto
🔥 💎
🚨 $ETH ALARM: VON EINEM STAAT UNTERSTÜTZTER Sicherheitsvorfall ERSCHÜTTERT EINE GROSSE KRYPTOBÖRSE! 💥
📊 US-Behörden bringen einen Diebstahl im Wert von 6,3 Mrd. $ mit einer mit Nordkorea verbundenen Operation in Verbindung und bestätigen, dass die Angreifer Vermögenswerte abgeschöpft und den Großteil davon in Ethereum umgeleitet haben. 🔍 DeFi-Bridges und Soforttauschdienste stehen nun als mögliche Wege zur Geldwäsche unter intensiver Beobachtung.
⚡ Die Börse gibt an, rund 95 % des Verlusts wiedererlangt zu haben. Die verbleibenden illiquiden Token stellen jedoch weiterhin ein Risiko dar. 🛡️ Koordiniertes Vorgehen von RPC-Anbietern, Analyseunternehmen und Aufsichtsbehörden ist entscheidend, um die Sicherheitslücke zu schließen und zu verhindern, dass gestohlene Gelder wieder in den Markt gelangen.
💬 Wie wird sich das auf die Sicherheitsprotokolle im gesamten Ökosystem auswirken? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #Security #HackAlert #Crypto
🔥 💎
📊 US-Behörden bringen einen Diebstahl im Wert von 6,3 Mrd. $ mit einer mit Nordkorea verbundenen Operation in Verbindung und bestätigen, dass die Angreifer Vermögenswerte abgeschöpft und den Großteil davon in Ethereum umgeleitet haben. 🔍 DeFi-Bridges und Soforttauschdienste stehen nun als mögliche Wege zur Geldwäsche unter intensiver Beobachtung.
⚡ Die Börse gibt an, rund 95 % des Verlusts wiedererlangt zu haben. Die verbleibenden illiquiden Token stellen jedoch weiterhin ein Risiko dar. 🛡️ Koordiniertes Vorgehen von RPC-Anbietern, Analyseunternehmen und Aufsichtsbehörden ist entscheidend, um die Sicherheitslücke zu schließen und zu verhindern, dass gestohlene Gelder wieder in den Markt gelangen.
💬 Wie wird sich das auf die Sicherheitsprotokolle im gesamten Ökosystem auswirken? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ETH #Security #HackAlert #Crypto
🔥 💎
32
·
--
Was wir wissen (offizielles Update von Binance):
• Auswirkungen von ca. 6,3 Mrd. $; ca. 3 Mrd. $ on-chain eingefroren
• SAFU und Unternehmensmittel decken alle Verluste ab — Nutzergelder sind sicher
• Auszahlungen sind für Sicherheitsüberprüfungen weiterhin ausgesetzt; Einzahlungen laufen größtenteils normal
$BNB — Hast du deine Gelder verschoben oder alles gelassen, wie es war?
Folge uns für das nächste offizielle Update.
#Write2Earn #hackalert
Was wir wissen (offizielles Update von Binance):
• Auswirkungen von ca. 6,3 Mrd. $; ca. 3 Mrd. $ on-chain eingefroren
• SAFU und Unternehmensmittel decken alle Verluste ab — Nutzergelder sind sicher
• Auszahlungen sind für Sicherheitsüberprüfungen weiterhin ausgesetzt; Einzahlungen laufen größtenteils normal
$BNB — Hast du deine Gelder verschoben oder alles gelassen, wie es war?
Folge uns für das nächste offizielle Update.
#Write2Earn #hackalert
• Auswirkungen von ca. 6,3 Mrd. $; ca. 3 Mrd. $ on-chain eingefroren
• SAFU und Unternehmensmittel decken alle Verluste ab — Nutzergelder sind sicher
• Auszahlungen sind für Sicherheitsüberprüfungen weiterhin ausgesetzt; Einzahlungen laufen größtenteils normal
$BNB — Hast du deine Gelder verschoben oder alles gelassen, wie es war?
Folge uns für das nächste offizielle Update.
#Write2Earn #hackalert
60
·
--
Artikel
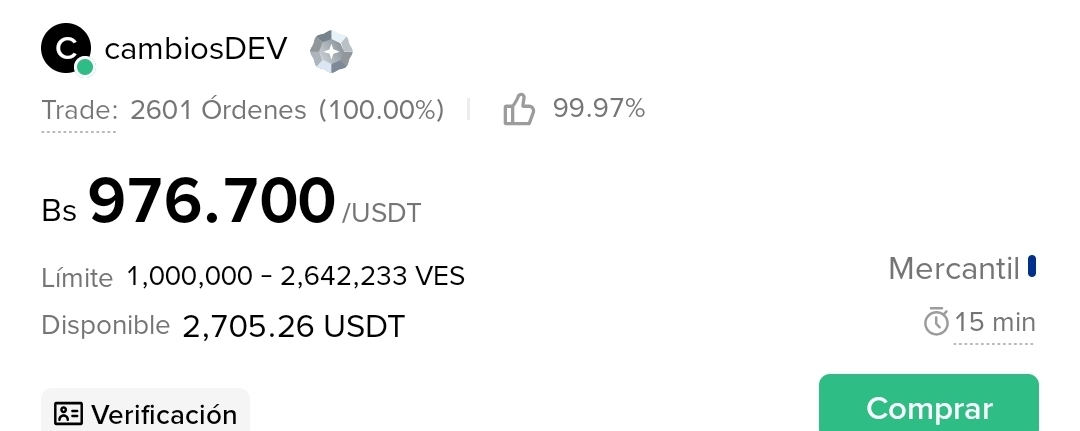
🚨Auswirkungen in Venezuela🚨 Auswirkungen in Venezuela: Wie wirkt sich der Binance-Hack und die Entwicklung des Kryptomarkts auf uns aus? 🇻🇪📉
Kryptowährungen und insbesondere der P2P-Markt von Binance sind zur wahren finanziellen Lebensader und zum täglichen Gradmesser der venezolanischen Wirtschaft geworden. Angesichts der jüngsten globalen Ereignisse und des gemeldeten Cyberangriffs auf die Plattform – der die internationalen Märkte erschütterte und Bitcoin sowie die wichtigsten Kryptowährungen vorübergehend nach unten zog – sind viele Nutzer im Land von großer Unsicherheit betroffen.
🚨Auswirkungen in Venezuela
🚨 Auswirkungen in Venezuela: Wie wirkt sich der Binance-Hack und die Entwicklung des Kryptomarkts auf uns aus? 🇻🇪📉
Kryptowährungen und insbesondere der P2P-Markt von Binance sind zur wahren finanziellen Lebensader und zum täglichen Gradmesser der venezolanischen Wirtschaft geworden. Angesichts der jüngsten globalen Ereignisse und des gemeldeten Cyberangriffs auf die Plattform – der die internationalen Märkte erschütterte und Bitcoin sowie die wichtigsten Kryptowährungen vorübergehend nach unten zog – sind viele Nutzer im Land von großer Unsicherheit betroffen.
Kryptowährungen und insbesondere der P2P-Markt von Binance sind zur wahren finanziellen Lebensader und zum täglichen Gradmesser der venezolanischen Wirtschaft geworden. Angesichts der jüngsten globalen Ereignisse und des gemeldeten Cyberangriffs auf die Plattform – der die internationalen Märkte erschütterte und Bitcoin sowie die wichtigsten Kryptowährungen vorübergehend nach unten zog – sind viele Nutzer im Land von großer Unsicherheit betroffen.
4
5.3k

·
--
$BTC
{future}(BTCUSDT)
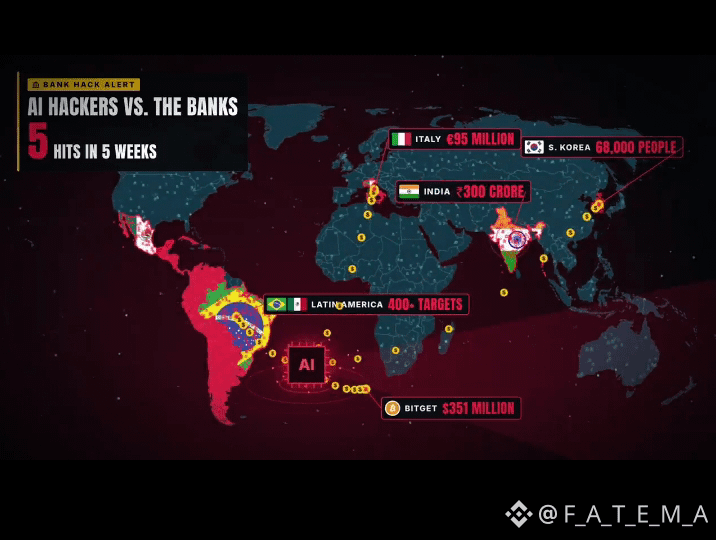
🚨 EILMELDUNG: Hacker greifen gleichzeitig Banken in 7 Ländern an.
So sah Covid in Woche 1 aus. Ein paar Länder. Kleine Zahlen. Niemand nannte es eine Krise.
1/ Südkorea: Hacker nutzten ein chinesisches KI-Tool, um in mindestens 7 Finanzunternehmen einzudringen. Die Daten von 68.000 Menschen wurden gestohlen. Bis Mitte Oktober waren 16 Unternehmen gehackt worden. Diese Woche meldete Daishin Securities, dass Daten von 38.490 Kunden offengelegt wurden – darunter auch Bankkontonummern.
2/ Lateinamerika: Eine Bande setzte KI-Agenten ein, die auf Claude, Grok und Kimi basierten, und griff damit mehr als 400 Ziele an, darunter Banken und Zahlungsdienstleister. Sie stahlen Passwörter und drangen in Bankkonten von Kunden ein.
3/ Italien: Eine gefälschte WhatsApp-Nachricht vom „CEO“ und eine KI-geklonte Stimme brachten die Privatbank von Intesa Sanpaolo dazu, 95 Millionen Euro zu überweisen. 36 Millionen Euro sind noch immer VERSCHWUNDEN – sie wurden in Kryptowährungen umgewandelt.
4/ Indien: Kleine Kreditgeber verloren innerhalb von 2 Monaten 300 Crore Rupien (etwa 31 Millionen Dollar). 150 Fälle. Hacker kopierten Bankzugangsdaten und überwiesen das Geld als gefälschte Kredite. Ein Unternehmen wurde zweimal getroffen.
5/ Krypto: 351 Millionen Dollar wurden aus den Hot Wallets von Bitget abgezogen. Nordkoreanische Hacker stehen unter Verdacht.
6/ Japan: Hacker griffen den Devisenhandelsdienst von GMO Internet an und forderten 50 Millionen Dollar in Kryptowährungen. Der Premierminister versprach ein Notfallpaket zur Bekämpfung von Cyberangriffen.
7/ Australien: Die Aufsichtsbehörde warnt, dass KI-Angriffe Altersvorsorgevermögen von mehr als 4,5 Billionen australischen Dollar ins Visier nehmen. Die Zahl der staatlichen Cyberwarnungen stieg innerhalb eines Jahres um 80 %.
Betrachten wir nun das Gesamtbild.
KI-Hacking-Tools sind inzwischen leicht zu bekommen. Kleinere Unternehmen haben schwache Sicherheitsvorkehrungen. Das Geld bewegt sich innerhalb von Minuten. Es wandert von Bank zu Bank, über gemietete Konten und wird als Bargeld oder Kryptowährung ausgezahlt. Die Drahtzieher sitzen oft im Ausland.
Covid brachte die Straßen zum Stillstand. Noch nennt niemand das hier eine Krise. Doch die Zentralbanken bereiten sich bereits auf den Tag vor, an dem die Hacker eindringen.
Die G7 hat sich darauf geeinigt, Übungen durchzuführen, bei denen KI-Angriffe auf Banken simuliert werden. Berichten zufolge gab die EZB den Banken der Eurozone 4 Monate Zeit, ihre Verteidigungspläne vorzulegen.
Wenn deine Ersparnisse bei einer Bank liegen, folge mir. Ich verfolge, wo die Hacker als Nächstes zuschlagen und wie viel sie erbeuten.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
$BTC
🚨 EILMELDUNG: Hacker greifen gleichzeitig Banken in 7 Ländern an.
So sah Covid in Woche 1 aus. Ein paar Länder. Kleine Zahlen. Niemand nannte es eine Krise.
1/ Südkorea: Hacker nutzten ein chinesisches KI-Tool, um in mindestens 7 Finanzunternehmen einzudringen. Die Daten von 68.000 Menschen wurden gestohlen. Bis Mitte Oktober waren 16 Unternehmen gehackt worden. Diese Woche meldete Daishin Securities, dass Daten von 38.490 Kunden offengelegt wurden – darunter auch Bankkontonummern.
2/ Lateinamerika: Eine Bande setzte KI-Agenten ein, die auf Claude, Grok und Kimi basierten, und griff damit mehr als 400 Ziele an, darunter Banken und Zahlungsdienstleister. Sie stahlen Passwörter und drangen in Bankkonten von Kunden ein.
3/ Italien: Eine gefälschte WhatsApp-Nachricht vom „CEO“ und eine KI-geklonte Stimme brachten die Privatbank von Intesa Sanpaolo dazu, 95 Millionen Euro zu überweisen. 36 Millionen Euro sind noch immer VERSCHWUNDEN – sie wurden in Kryptowährungen umgewandelt.
4/ Indien: Kleine Kreditgeber verloren innerhalb von 2 Monaten 300 Crore Rupien (etwa 31 Millionen Dollar). 150 Fälle. Hacker kopierten Bankzugangsdaten und überwiesen das Geld als gefälschte Kredite. Ein Unternehmen wurde zweimal getroffen.
5/ Krypto: 351 Millionen Dollar wurden aus den Hot Wallets von Bitget abgezogen. Nordkoreanische Hacker stehen unter Verdacht.
6/ Japan: Hacker griffen den Devisenhandelsdienst von GMO Internet an und forderten 50 Millionen Dollar in Kryptowährungen. Der Premierminister versprach ein Notfallpaket zur Bekämpfung von Cyberangriffen.
7/ Australien: Die Aufsichtsbehörde warnt, dass KI-Angriffe Altersvorsorgevermögen von mehr als 4,5 Billionen australischen Dollar ins Visier nehmen. Die Zahl der staatlichen Cyberwarnungen stieg innerhalb eines Jahres um 80 %.
Betrachten wir nun das Gesamtbild.
KI-Hacking-Tools sind inzwischen leicht zu bekommen. Kleinere Unternehmen haben schwache Sicherheitsvorkehrungen. Das Geld bewegt sich innerhalb von Minuten. Es wandert von Bank zu Bank, über gemietete Konten und wird als Bargeld oder Kryptowährung ausgezahlt. Die Drahtzieher sitzen oft im Ausland.
Covid brachte die Straßen zum Stillstand. Noch nennt niemand das hier eine Krise. Doch die Zentralbanken bereiten sich bereits auf den Tag vor, an dem die Hacker eindringen.
Die G7 hat sich darauf geeinigt, Übungen durchzuführen, bei denen KI-Angriffe auf Banken simuliert werden. Berichten zufolge gab die EZB den Banken der Eurozone 4 Monate Zeit, ihre Verteidigungspläne vorzulegen.
Wenn deine Ersparnisse bei einer Bank liegen, folge mir. Ich verfolge, wo die Hacker als Nächstes zuschlagen und wie viel sie erbeuten.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
🚨 EILMELDUNG: Hacker greifen gleichzeitig Banken in 7 Ländern an.
So sah Covid in Woche 1 aus. Ein paar Länder. Kleine Zahlen. Niemand nannte es eine Krise.
1/ Südkorea: Hacker nutzten ein chinesisches KI-Tool, um in mindestens 7 Finanzunternehmen einzudringen. Die Daten von 68.000 Menschen wurden gestohlen. Bis Mitte Oktober waren 16 Unternehmen gehackt worden. Diese Woche meldete Daishin Securities, dass Daten von 38.490 Kunden offengelegt wurden – darunter auch Bankkontonummern.
2/ Lateinamerika: Eine Bande setzte KI-Agenten ein, die auf Claude, Grok und Kimi basierten, und griff damit mehr als 400 Ziele an, darunter Banken und Zahlungsdienstleister. Sie stahlen Passwörter und drangen in Bankkonten von Kunden ein.
3/ Italien: Eine gefälschte WhatsApp-Nachricht vom „CEO“ und eine KI-geklonte Stimme brachten die Privatbank von Intesa Sanpaolo dazu, 95 Millionen Euro zu überweisen. 36 Millionen Euro sind noch immer VERSCHWUNDEN – sie wurden in Kryptowährungen umgewandelt.
4/ Indien: Kleine Kreditgeber verloren innerhalb von 2 Monaten 300 Crore Rupien (etwa 31 Millionen Dollar). 150 Fälle. Hacker kopierten Bankzugangsdaten und überwiesen das Geld als gefälschte Kredite. Ein Unternehmen wurde zweimal getroffen.
5/ Krypto: 351 Millionen Dollar wurden aus den Hot Wallets von Bitget abgezogen. Nordkoreanische Hacker stehen unter Verdacht.
6/ Japan: Hacker griffen den Devisenhandelsdienst von GMO Internet an und forderten 50 Millionen Dollar in Kryptowährungen. Der Premierminister versprach ein Notfallpaket zur Bekämpfung von Cyberangriffen.
7/ Australien: Die Aufsichtsbehörde warnt, dass KI-Angriffe Altersvorsorgevermögen von mehr als 4,5 Billionen australischen Dollar ins Visier nehmen. Die Zahl der staatlichen Cyberwarnungen stieg innerhalb eines Jahres um 80 %.
Betrachten wir nun das Gesamtbild.
KI-Hacking-Tools sind inzwischen leicht zu bekommen. Kleinere Unternehmen haben schwache Sicherheitsvorkehrungen. Das Geld bewegt sich innerhalb von Minuten. Es wandert von Bank zu Bank, über gemietete Konten und wird als Bargeld oder Kryptowährung ausgezahlt. Die Drahtzieher sitzen oft im Ausland.
Covid brachte die Straßen zum Stillstand. Noch nennt niemand das hier eine Krise. Doch die Zentralbanken bereiten sich bereits auf den Tag vor, an dem die Hacker eindringen.
Die G7 hat sich darauf geeinigt, Übungen durchzuführen, bei denen KI-Angriffe auf Banken simuliert werden. Berichten zufolge gab die EZB den Banken der Eurozone 4 Monate Zeit, ihre Verteidigungspläne vorzulegen.
Wenn deine Ersparnisse bei einer Bank liegen, folge mir. Ich verfolge, wo die Hacker als Nächstes zuschlagen und wie viel sie erbeuten.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
452
·
--
Bärisch
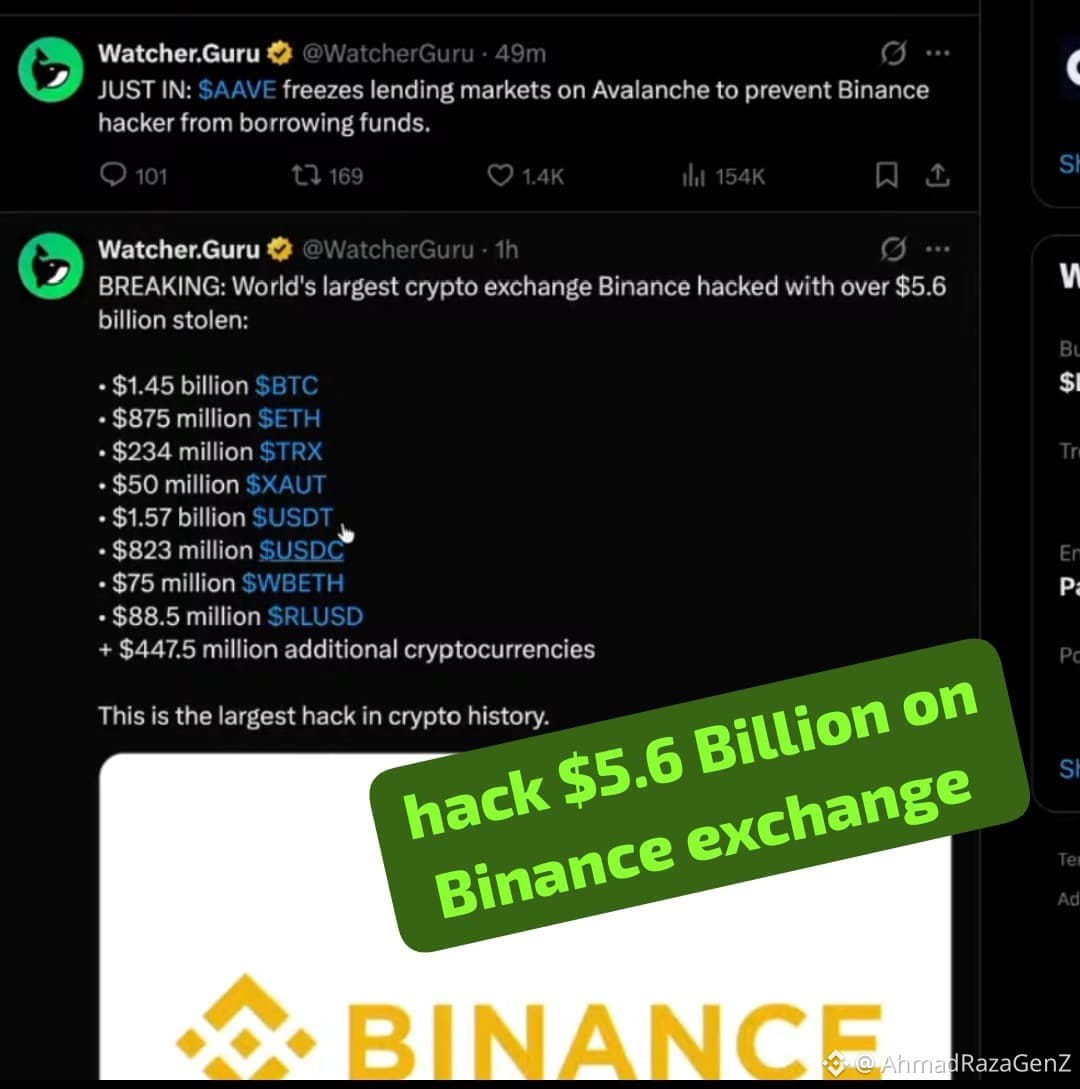
$BTC $BNB Nach dem Hack bei der Binance-Börse brach der Markt um 5.6 Milliarden Dollar ein. Was geschah als Nächstes? Schauen wir mal … #hack #Binancehacked #HackAlert
$BTC $BNB Nach dem Hack bei der Binance-Börse brach der Markt um 5.6 Milliarden Dollar ein. Was geschah als Nächstes? Schauen wir mal … #hack #Binancehacked #HackAlert
1
1
1k

·
--
$OST-SCHATZKAMMER-TREFFER – 18 MIO. $ VERLOREN, HANDEL SOFORT AUSGESETZT ⚠️
Perp DEX Ostium bestätigte ein OLP-Schatzkammerthema und setzte nach einem Angriff den gesamten Handel aus. Der geschätzte Verlust beträgt 18 Millionen $ – ungefähr 35 % ihrer gesamten Schatzkammer von 34 Millionen $.
Das ist ein massiver Brocken. Das Team sagt, es werde ermitteln, aber es gibt keinen Zeitplan, wann der Betrieb wieder aufgenommen wird. RWA-Protokolle basieren auf Vertrauen, und so ein Schlag rüttelt an der Grundlage.
Hältst du noch irgendeine Exposure gegenüber OST oder bist du raus?
Keine Finanzberatung. Manage immer dein Risiko.
#OST #HackAlert #DeFi #CryptoNews
⚠️
$OST-SCHATZKAMMER-TREFFER – 18 MIO. $ VERLOREN, HANDEL SOFORT AUSGESETZT ⚠️
Perp DEX Ostium bestätigte ein OLP-Schatzkammerthema und setzte nach einem Angriff den gesamten Handel aus. Der geschätzte Verlust beträgt 18 Millionen $ – ungefähr 35 % ihrer gesamten Schatzkammer von 34 Millionen $.
Das ist ein massiver Brocken. Das Team sagt, es werde ermitteln, aber es gibt keinen Zeitplan, wann der Betrieb wieder aufgenommen wird. RWA-Protokolle basieren auf Vertrauen, und so ein Schlag rüttelt an der Grundlage.
Hältst du noch irgendeine Exposure gegenüber OST oder bist du raus?
Keine Finanzberatung. Manage immer dein Risiko.
#OST #HackAlert #DeFi #CryptoNews
⚠️
Perp DEX Ostium bestätigte ein OLP-Schatzkammerthema und setzte nach einem Angriff den gesamten Handel aus. Der geschätzte Verlust beträgt 18 Millionen $ – ungefähr 35 % ihrer gesamten Schatzkammer von 34 Millionen $.
Das ist ein massiver Brocken. Das Team sagt, es werde ermitteln, aber es gibt keinen Zeitplan, wann der Betrieb wieder aufgenommen wird. RWA-Protokolle basieren auf Vertrauen, und so ein Schlag rüttelt an der Grundlage.
Hältst du noch irgendeine Exposure gegenüber OST oder bist du raus?
Keine Finanzberatung. Manage immer dein Risiko.
#OST #HackAlert #DeFi #CryptoNews
⚠️
40

·
--
🔴 $SOL HACK ENTHÜLLT STRUKTURELLE SCHWÄCHEN – NOCHMALS WERDEN 9 MIO. AUSGESPUALT 🐻
⚠️ Dieselbe Kette, die „institutionelles Niveau“ an Sicherheit versprach, hat gerade wieder weitere 9 Mio. verschwinden sehen – dieses Muster ist nicht zufällig, sondern ein wiederkehrender Liquiditäts-Leck. 📉 Jeder Exploit frisst am Vertrauenslayer, den große Kapitalmengen benötigen, um ihre Größe aufzubauen. Smart Money erkennt diese Risse: Wenn Sicherheit zu einer wiederkehrenden Variablen wird, verschiebt sich die Positionierung weg von der Überzeugung.
💡 Aus rein struktureller Sicht gehen wiederholte Protokollschwächen oft Phasen der Verteilung voraus. Wenn Inhaber mit hoher Überzeugung beginnen, umzuschichten, wächst der Supply-Overhang. 💬 Hältst du immer noch, während der Code weiter blutet – oder hast du bereits in höher-konviktionsstarke Strukturen rotiert? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
🔴 $SOL HACK ENTHÜLLT STRUKTURELLE SCHWÄCHEN – NOCHMALS WERDEN 9 MIO. AUSGESPUALT 🐻
⚠️ Dieselbe Kette, die „institutionelles Niveau“ an Sicherheit versprach, hat gerade wieder weitere 9 Mio. verschwinden sehen – dieses Muster ist nicht zufällig, sondern ein wiederkehrender Liquiditäts-Leck. 📉 Jeder Exploit frisst am Vertrauenslayer, den große Kapitalmengen benötigen, um ihre Größe aufzubauen. Smart Money erkennt diese Risse: Wenn Sicherheit zu einer wiederkehrenden Variablen wird, verschiebt sich die Positionierung weg von der Überzeugung.
💡 Aus rein struktureller Sicht gehen wiederholte Protokollschwächen oft Phasen der Verteilung voraus. Wenn Inhaber mit hoher Überzeugung beginnen, umzuschichten, wächst der Supply-Overhang. 💬 Hältst du immer noch, während der Code weiter blutet – oder hast du bereits in höher-konviktionsstarke Strukturen rotiert? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
⚠️ Dieselbe Kette, die „institutionelles Niveau“ an Sicherheit versprach, hat gerade wieder weitere 9 Mio. verschwinden sehen – dieses Muster ist nicht zufällig, sondern ein wiederkehrender Liquiditäts-Leck. 📉 Jeder Exploit frisst am Vertrauenslayer, den große Kapitalmengen benötigen, um ihre Größe aufzubauen. Smart Money erkennt diese Risse: Wenn Sicherheit zu einer wiederkehrenden Variablen wird, verschiebt sich die Positionierung weg von der Überzeugung.
💡 Aus rein struktureller Sicht gehen wiederholte Protokollschwächen oft Phasen der Verteilung voraus. Wenn Inhaber mit hoher Überzeugung beginnen, umzuschichten, wächst der Supply-Overhang. 💬 Hältst du immer noch, während der Code weiter blutet – oder hast du bereits in höher-konviktionsstarke Strukturen rotiert? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
73
·
--
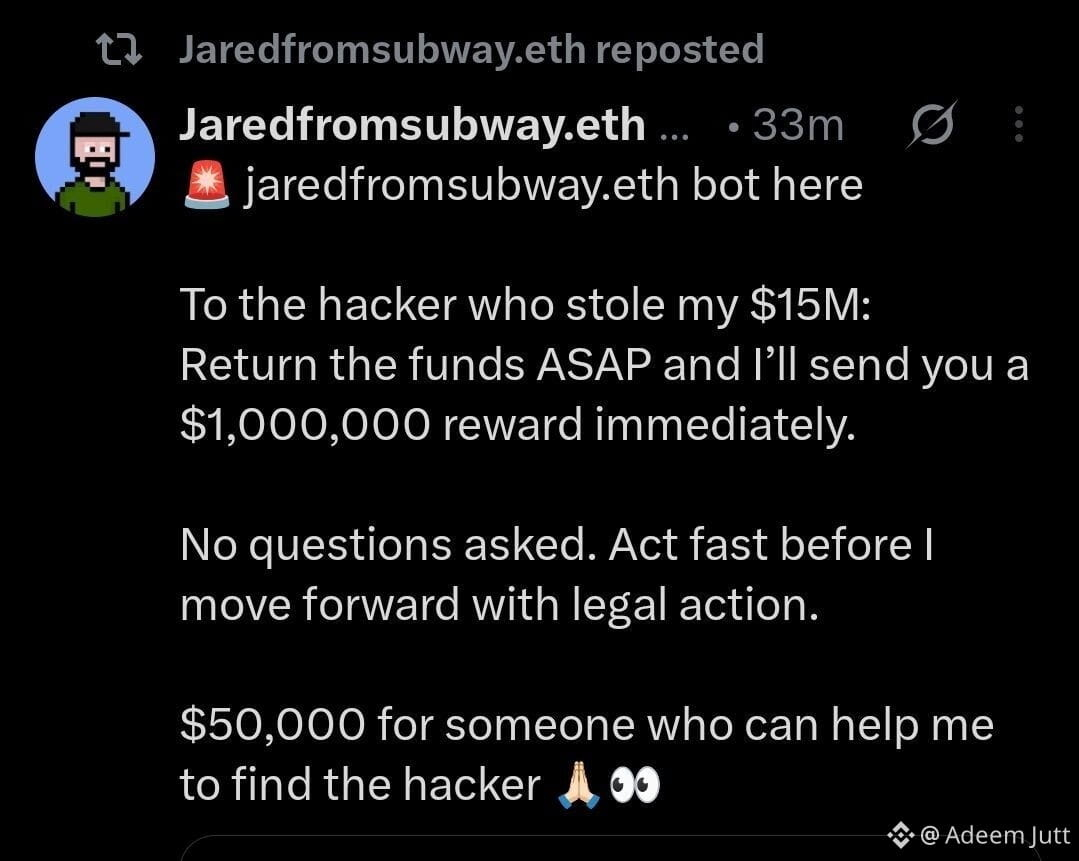
🚨 15-MILLIONEN-DOLLAR-SCHOCK: Der berüchtigtste MEV-Bot von Ethereum wurde gerade getroffen!
Der Kryptobereich hat gerade einen weiteren großen Sicherheits-Schlag erlebt. ⚠️
Der Ethereum-MEV-Bot JaredFromSubway soll Berichten zufolge um fast 15 Millionen Dollar geplündert worden sein, was in der Community Wellen schlägt.
Was es noch intensiver macht: Der Angreifer hat bereits einen Teil der gestohlenen Gelder über Tornado Cash bewegt, wodurch die Spur schwerer zu verfolgen ist. 🌪️
Jetzt läuft die Jagd offiziell.
Das X-Konto jaredfromsubway.eth bietet:
💰 1 Mio. $ Belohnung für die Rückgabe der gestohlenen Gelder
💰 50.000 $ Kopfgeld für alle, die helfen, den Hacker zu identifizieren
Krypto bewegt sich schnell… aber Hacker auch.
Die echte Frage jetzt: Werden die Gelder zurückgeholt, oder ist das wieder eine teure Lektion für den Markt? 👀
$ETH | $BOME | $BICO
{spot}(ETHUSDT)
{spot}(BICOUSDT)
{spot}(BOMEUSDT)
#alert #HackAlert #Ethereum #ETH
🚨 15-MILLIONEN-DOLLAR-SCHOCK: Der berüchtigtste MEV-Bot von Ethereum wurde gerade getroffen!
Der Kryptobereich hat gerade einen weiteren großen Sicherheits-Schlag erlebt. ⚠️
Der Ethereum-MEV-Bot JaredFromSubway soll Berichten zufolge um fast 15 Millionen Dollar geplündert worden sein, was in der Community Wellen schlägt.
Was es noch intensiver macht: Der Angreifer hat bereits einen Teil der gestohlenen Gelder über Tornado Cash bewegt, wodurch die Spur schwerer zu verfolgen ist. 🌪️
Jetzt läuft die Jagd offiziell.
Das X-Konto jaredfromsubway.eth bietet:
💰 1 Mio. $ Belohnung für die Rückgabe der gestohlenen Gelder
💰 50.000 $ Kopfgeld für alle, die helfen, den Hacker zu identifizieren
Krypto bewegt sich schnell… aber Hacker auch.
Die echte Frage jetzt: Werden die Gelder zurückgeholt, oder ist das wieder eine teure Lektion für den Markt? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
Der Kryptobereich hat gerade einen weiteren großen Sicherheits-Schlag erlebt. ⚠️
Der Ethereum-MEV-Bot JaredFromSubway soll Berichten zufolge um fast 15 Millionen Dollar geplündert worden sein, was in der Community Wellen schlägt.
Was es noch intensiver macht: Der Angreifer hat bereits einen Teil der gestohlenen Gelder über Tornado Cash bewegt, wodurch die Spur schwerer zu verfolgen ist. 🌪️
Jetzt läuft die Jagd offiziell.
Das X-Konto jaredfromsubway.eth bietet:
💰 1 Mio. $ Belohnung für die Rückgabe der gestohlenen Gelder
💰 50.000 $ Kopfgeld für alle, die helfen, den Hacker zu identifizieren
Krypto bewegt sich schnell… aber Hacker auch.
Die echte Frage jetzt: Werden die Gelder zurückgeholt, oder ist das wieder eine teure Lektion für den Markt? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
3
2
321
·
--
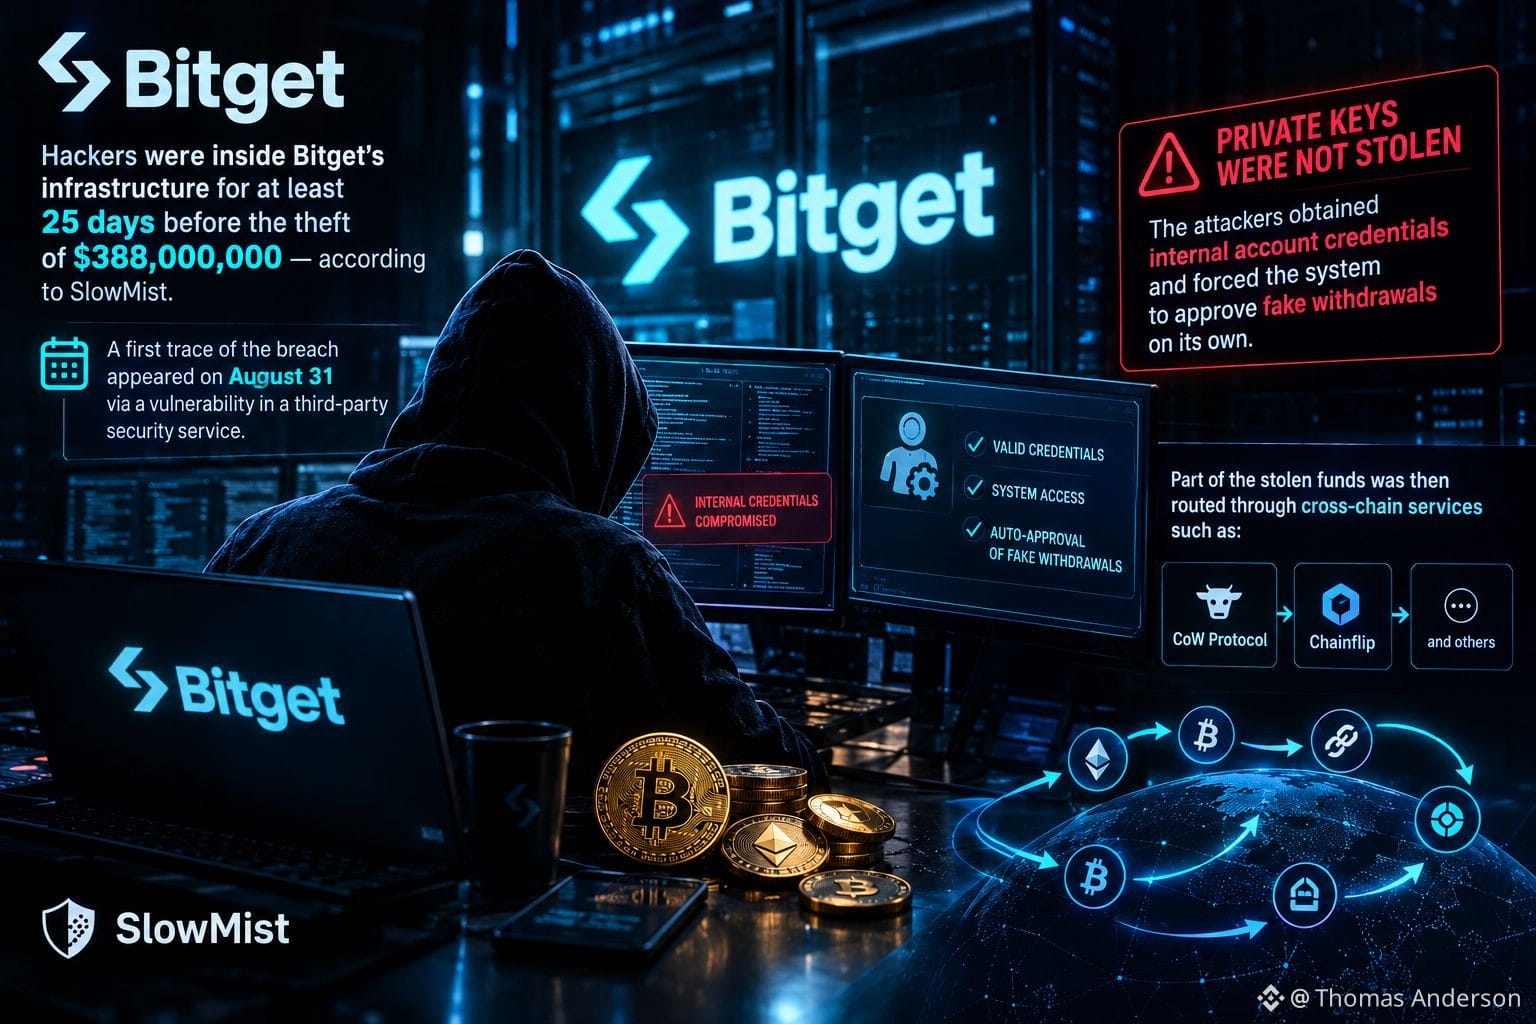
☠️ Hacker waren mindestens 25 Tage lang in der Infrastruktur von Bitget, bevor sie 388.000.000 US-Dollar stahlen — laut SlowMist zeigte sich die erste Spur des Angriffs bereits am 31. August, verursacht durch eine Schwachstelle in einem Drittanbieter-Sicherheitsdienst.
Private Keys wurden nicht gestohlen — die Angreifer erhielten interne Zugangsdaten und zwangen das System, die gefälschten Auszahlungen selbstständig zu genehmigen.
Ein Teil der gestohlenen Gelder wurde anschließend über CoW Protocol, Chainflip und andere Cross-Chain-Dienste umgeleitet.
#HackAlert
☠️ Hacker waren mindestens 25 Tage lang in der Infrastruktur von Bitget, bevor sie 388.000.000 US-Dollar stahlen — laut SlowMist zeigte sich die erste Spur des Angriffs bereits am 31. August, verursacht durch eine Schwachstelle in einem Drittanbieter-Sicherheitsdienst.
Private Keys wurden nicht gestohlen — die Angreifer erhielten interne Zugangsdaten und zwangen das System, die gefälschten Auszahlungen selbstständig zu genehmigen.
Ein Teil der gestohlenen Gelder wurde anschließend über CoW Protocol, Chainflip und andere Cross-Chain-Dienste umgeleitet.
#HackAlert
Private Keys wurden nicht gestohlen — die Angreifer erhielten interne Zugangsdaten und zwangen das System, die gefälschten Auszahlungen selbstständig zu genehmigen.
Ein Teil der gestohlenen Gelder wurde anschließend über CoW Protocol, Chainflip und andere Cross-Chain-Dienste umgeleitet.
#HackAlert
2
2
501

·
--
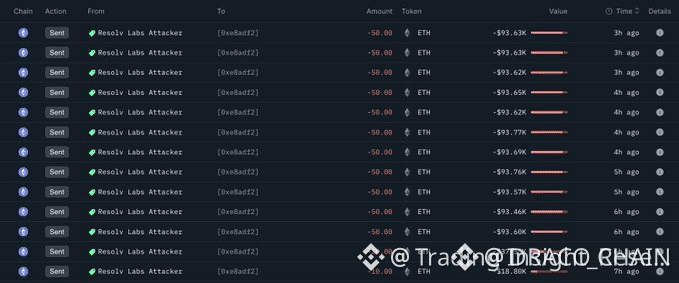
$ETH HACKER FROM RESOLV LABS DUMPS 580 ETH INTO MIXER 🔥
On-Chain-Daten bestätigen, dass der Angreifer hinter dem 25,9M-Dollar-Exploit vom 25. März erneut aktiv ist. Innerhalb von Stunden wurden 580 ETH — etwa 1,09 Mio. US-Dollar — nach einer Phase der Inaktivität an einen Mixing-Service gesendet.
Dieses Muster ist typisch für Liquidationsversuche durch ausgeklügelte Akteure. Der Ablauf deutet auf die Vorbereitung für OTC oder eine weitere Verschleierung hin. Wird den restlichen 24,8M US-Dollar derselbe Weg folgen?
Keine Finanzberatung. Verwalte immer dein Risiko.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
$ETH HACKER FROM RESOLV LABS DUMPS 580 ETH INTO MIXER 🔥
On-Chain-Daten bestätigen, dass der Angreifer hinter dem 25,9M-Dollar-Exploit vom 25. März erneut aktiv ist. Innerhalb von Stunden wurden 580 ETH — etwa 1,09 Mio. US-Dollar — nach einer Phase der Inaktivität an einen Mixing-Service gesendet.
Dieses Muster ist typisch für Liquidationsversuche durch ausgeklügelte Akteure. Der Ablauf deutet auf die Vorbereitung für OTC oder eine weitere Verschleierung hin. Wird den restlichen 24,8M US-Dollar derselbe Weg folgen?
Keine Finanzberatung. Verwalte immer dein Risiko.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
On-Chain-Daten bestätigen, dass der Angreifer hinter dem 25,9M-Dollar-Exploit vom 25. März erneut aktiv ist. Innerhalb von Stunden wurden 580 ETH — etwa 1,09 Mio. US-Dollar — nach einer Phase der Inaktivität an einen Mixing-Service gesendet.
Dieses Muster ist typisch für Liquidationsversuche durch ausgeklügelte Akteure. Der Ablauf deutet auf die Vorbereitung für OTC oder eine weitere Verschleierung hin. Wird den restlichen 24,8M US-Dollar derselbe Weg folgen?
Keine Finanzberatung. Verwalte immer dein Risiko.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
57

·
--
🚨 $11,8M HACK AUF TRIPLE-A – GESTOHLENE GELDER JETZT AUF $ETH ! ⚠️
Das Stablecoin-Zahlungsinfrastruktur-System Triple‑A erlitt einen Exploit in einer Hot Wallet, die Verluste wurden nun mit $11,8M bestätigt. Angreifer haben bereits über $9,3M getauscht und über Cross-Chain hinweg zu Ethereum transferiert. Das ist eine Live-Situation – Liquidität wird in das Ökosystem verlagert. 📉
Wenn gehacktes Kapital auf einer großen Chain landet, löst das oft Verkaufsdruck oder eine strategische Neupositionierung durch institutionelle Inhaber aus. 🔍 Das Bewegungsmuster deutet darauf hin, dass die Täter die Gelder methodisch schichten, statt sie direkt abzuwerfen – ein klassisches Zeichen professioneller Koordination. 💥
Dieses Ereignis unterstreicht, warum das Monitoring von On-Chain-Flows genauso wichtig ist wie Kursbewegungen. 📊 Passt du deine Positionierung auf $ETH an, angesichts des einkommenden Versorgungsrisikos durch diesen Exploit? 💬
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
🚨 $11,8M HACK AUF TRIPLE-A – GESTOHLENE GELDER JETZT AUF $ETH ! ⚠️
Das Stablecoin-Zahlungsinfrastruktur-System Triple‑A erlitt einen Exploit in einer Hot Wallet, die Verluste wurden nun mit $11,8M bestätigt. Angreifer haben bereits über $9,3M getauscht und über Cross-Chain hinweg zu Ethereum transferiert. Das ist eine Live-Situation – Liquidität wird in das Ökosystem verlagert. 📉
Wenn gehacktes Kapital auf einer großen Chain landet, löst das oft Verkaufsdruck oder eine strategische Neupositionierung durch institutionelle Inhaber aus. 🔍 Das Bewegungsmuster deutet darauf hin, dass die Täter die Gelder methodisch schichten, statt sie direkt abzuwerfen – ein klassisches Zeichen professioneller Koordination. 💥
Dieses Ereignis unterstreicht, warum das Monitoring von On-Chain-Flows genauso wichtig ist wie Kursbewegungen. 📊 Passt du deine Positionierung auf $ETH an, angesichts des einkommenden Versorgungsrisikos durch diesen Exploit? 💬
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
Das Stablecoin-Zahlungsinfrastruktur-System Triple‑A erlitt einen Exploit in einer Hot Wallet, die Verluste wurden nun mit $11,8M bestätigt. Angreifer haben bereits über $9,3M getauscht und über Cross-Chain hinweg zu Ethereum transferiert. Das ist eine Live-Situation – Liquidität wird in das Ökosystem verlagert. 📉
Wenn gehacktes Kapital auf einer großen Chain landet, löst das oft Verkaufsdruck oder eine strategische Neupositionierung durch institutionelle Inhaber aus. 🔍 Das Bewegungsmuster deutet darauf hin, dass die Täter die Gelder methodisch schichten, statt sie direkt abzuwerfen – ein klassisches Zeichen professioneller Koordination. 💥
Dieses Ereignis unterstreicht, warum das Monitoring von On-Chain-Flows genauso wichtig ist wie Kursbewegungen. 📊 Passt du deine Positionierung auf $ETH an, angesichts des einkommenden Versorgungsrisikos durch diesen Exploit? 💬
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
17

·
--
Ein gerissener Hacker hat soeben einen verheerenden Schlag gegen ein großes DeFi-Protokoll ausgeführt, und die meisten Trader sind immer noch auf dem falschen Fuß erwischt. Doch nicht das kluge Geld: Es stellt seine Wetten auf die Folgen bereits um.
Das Signal ist eindeutig: Die Anwendung von Garden Finance ist nach einer Kompromittierung einer unabhängigen Solver-Datenbank offline, wodurch digitale Vermögenswerte im Wert einer erheblichen sechsstelligen Summe verloren gingen. #DeFiSecurity #BlockchainThreats #HackAlert
Die Einordnung ist simpel: Eine anfällige Datenbank, die für unbefugten Zugriff offen gelassen wird, kann selbst für gut geschützte Protokolle katastrophale Folgen haben. Das ist eine deutliche Erinnerung an die allgegenwärtigen Risiken im dezentralen Finanzwesen und an die Bedeutung absolut dichter Sicherheitsmaßnahmen.
Während wir zuschauen, behalten wir die Reaktion des Krypto-Marktes auf diesen Hack genau im Blick. Wird das für den Token von Garden Finance zum Desaster, oder wird es am Ende als Kaufgelegenheit dienen? Werden die Motive des Angreifers aufgedeckt, oder bleiben sie im Verborgenen?
Ein gerissener Hacker hat soeben einen verheerenden Schlag gegen ein großes DeFi-Protokoll ausgeführt, und die meisten Trader sind immer noch auf dem falschen Fuß erwischt. Doch nicht das kluge Geld: Es stellt seine Wetten auf die Folgen bereits um.
Das Signal ist eindeutig: Die Anwendung von Garden Finance ist nach einer Kompromittierung einer unabhängigen Solver-Datenbank offline, wodurch digitale Vermögenswerte im Wert einer erheblichen sechsstelligen Summe verloren gingen. #DeFiSecurity #BlockchainThreats #HackAlert
Die Einordnung ist simpel: Eine anfällige Datenbank, die für unbefugten Zugriff offen gelassen wird, kann selbst für gut geschützte Protokolle katastrophale Folgen haben. Das ist eine deutliche Erinnerung an die allgegenwärtigen Risiken im dezentralen Finanzwesen und an die Bedeutung absolut dichter Sicherheitsmaßnahmen.
Während wir zuschauen, behalten wir die Reaktion des Krypto-Marktes auf diesen Hack genau im Blick. Wird das für den Token von Garden Finance zum Desaster, oder wird es am Ende als Kaufgelegenheit dienen? Werden die Motive des Angreifers aufgedeckt, oder bleiben sie im Verborgenen?
Das Signal ist eindeutig: Die Anwendung von Garden Finance ist nach einer Kompromittierung einer unabhängigen Solver-Datenbank offline, wodurch digitale Vermögenswerte im Wert einer erheblichen sechsstelligen Summe verloren gingen. #DeFiSecurity #BlockchainThreats #HackAlert
Die Einordnung ist simpel: Eine anfällige Datenbank, die für unbefugten Zugriff offen gelassen wird, kann selbst für gut geschützte Protokolle katastrophale Folgen haben. Das ist eine deutliche Erinnerung an die allgegenwärtigen Risiken im dezentralen Finanzwesen und an die Bedeutung absolut dichter Sicherheitsmaßnahmen.
Während wir zuschauen, behalten wir die Reaktion des Krypto-Marktes auf diesen Hack genau im Blick. Wird das für den Token von Garden Finance zum Desaster, oder wird es am Ende als Kaufgelegenheit dienen? Werden die Motive des Angreifers aufgedeckt, oder bleiben sie im Verborgenen?
25
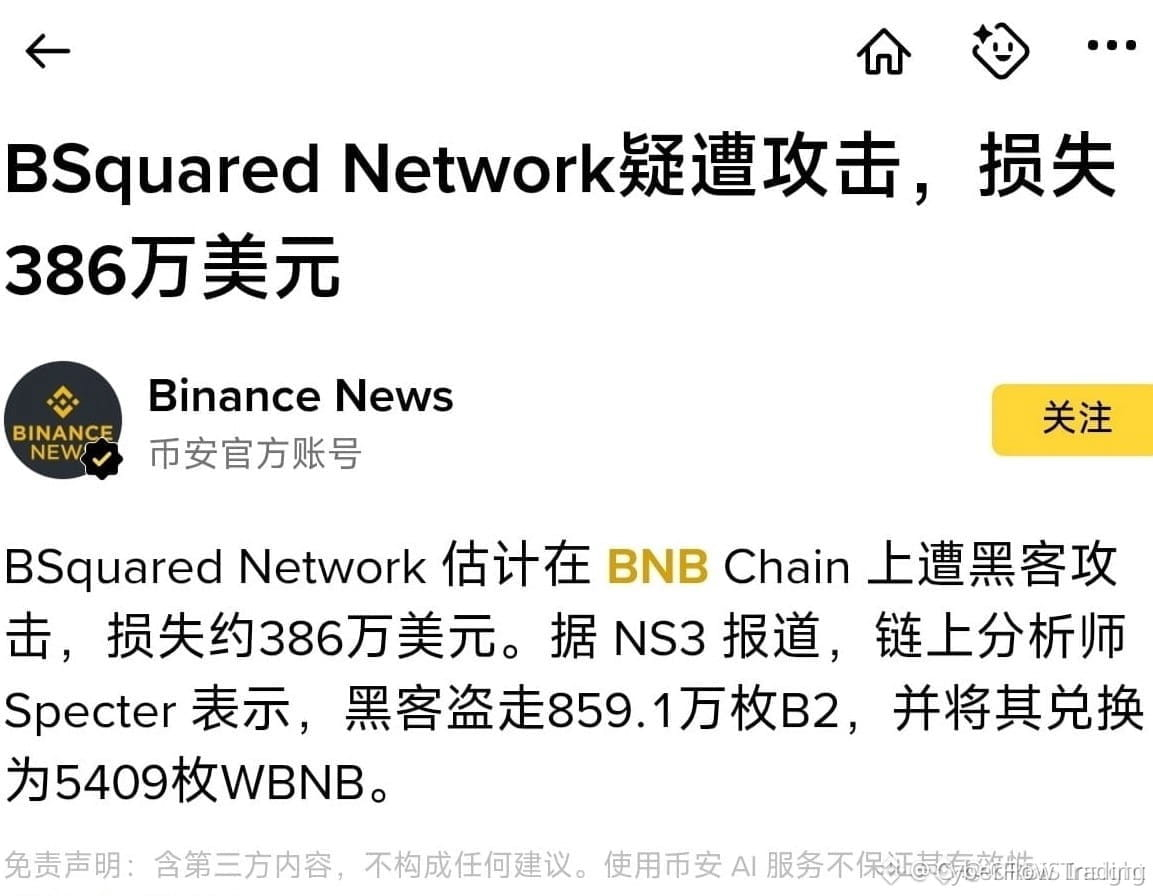
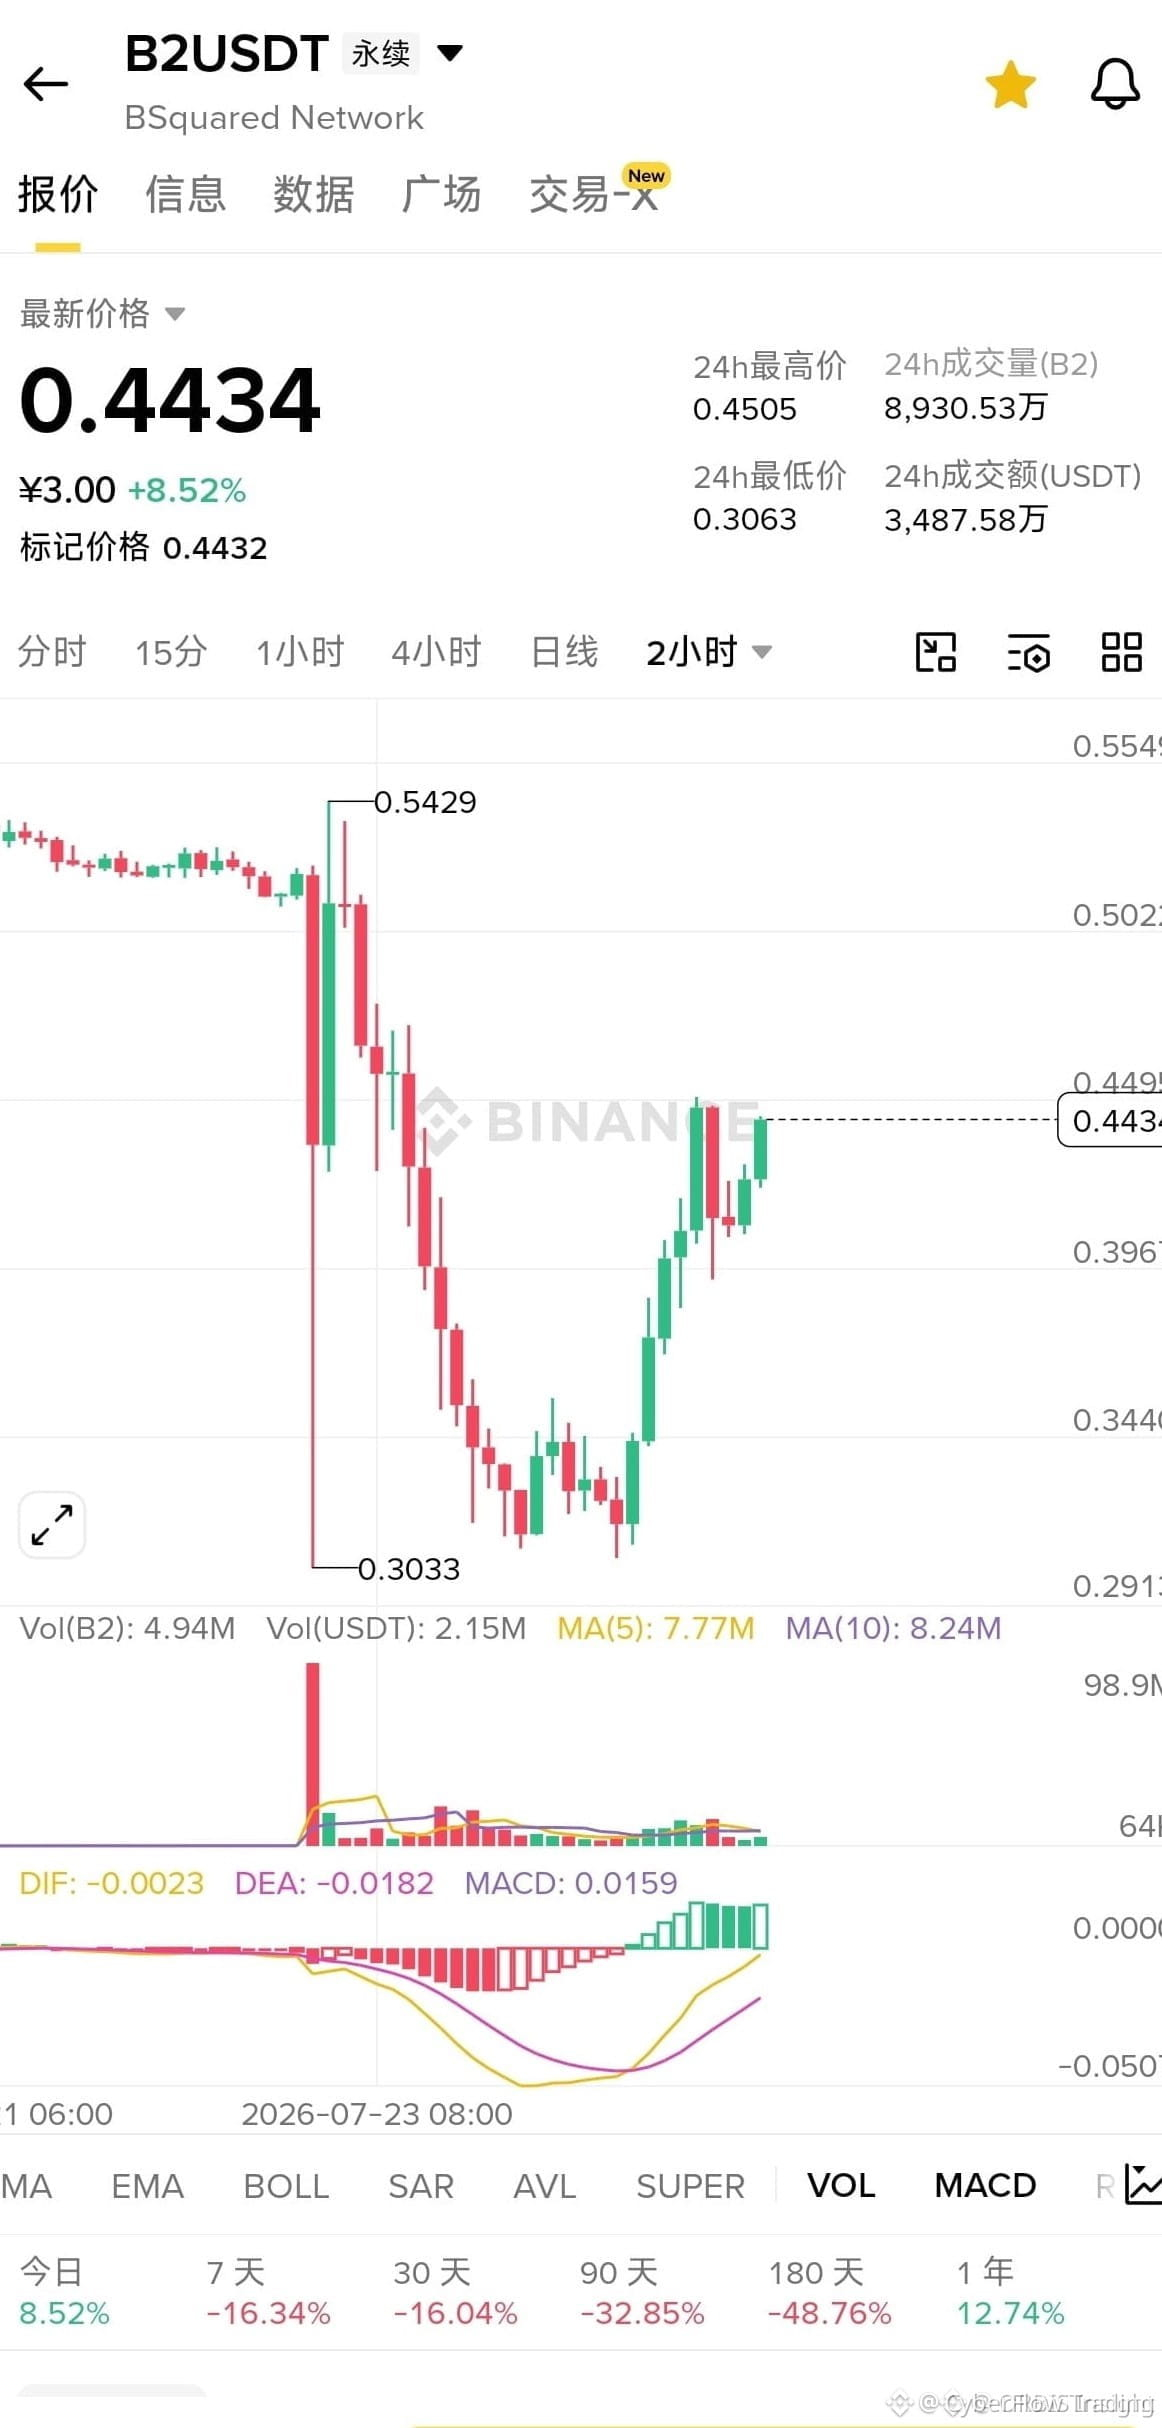
$B2 HACKED — KURZE SENDUNGEN LADEN FÜR DIE REKTOING 🔴💣
📉 Hack-News sind durchgesickert und $B2 blutet Liquidität wie ein feststeckendes Schwein. Market Maker bereiten den Dump bereits vor — Retail-Bagholder werden gleich ausgespült. Die Chart-Struktur ist zerschmettert, kein Support hält stand, und das Volumen schreit förmlich nach Distribution.
🦈 Das ist Lehrbuch-„Smart Money“: Nutze die Panik aus, räume die verbleibenden Orders ab und spüle dann den Rest ins Nichts. Shorts haben Rückenwind, während Spot-Inhaber auf ein Wunder hoffen, das nicht kommen wird. 💬 Schnappst du dir dieses Messer von oben oder hängst du immer noch an den Trümmern? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Griff. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
$B2 HACKED — KURZE SENDUNGEN LADEN FÜR DIE REKTOING 🔴💣
📉 Hack-News sind durchgesickert und $B2 blutet Liquidität wie ein feststeckendes Schwein. Market Maker bereiten den Dump bereits vor — Retail-Bagholder werden gleich ausgespült. Die Chart-Struktur ist zerschmettert, kein Support hält stand, und das Volumen schreit förmlich nach Distribution.
🦈 Das ist Lehrbuch-„Smart Money“: Nutze die Panik aus, räume die verbleibenden Orders ab und spüle dann den Rest ins Nichts. Shorts haben Rückenwind, während Spot-Inhaber auf ein Wunder hoffen, das nicht kommen wird. 💬 Schnappst du dir dieses Messer von oben oder hängst du immer noch an den Trümmern? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Griff. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
📉 Hack-News sind durchgesickert und $B2 blutet Liquidität wie ein feststeckendes Schwein. Market Maker bereiten den Dump bereits vor — Retail-Bagholder werden gleich ausgespült. Die Chart-Struktur ist zerschmettert, kein Support hält stand, und das Volumen schreit förmlich nach Distribution.
🦈 Das ist Lehrbuch-„Smart Money“: Nutze die Panik aus, räume die verbleibenden Orders ab und spüle dann den Rest ins Nichts. Shorts haben Rückenwind, während Spot-Inhaber auf ein Wunder hoffen, das nicht kommen wird. 💬 Schnappst du dir dieses Messer von oben oder hängst du immer noch an den Trümmern? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Griff. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
28

·
--
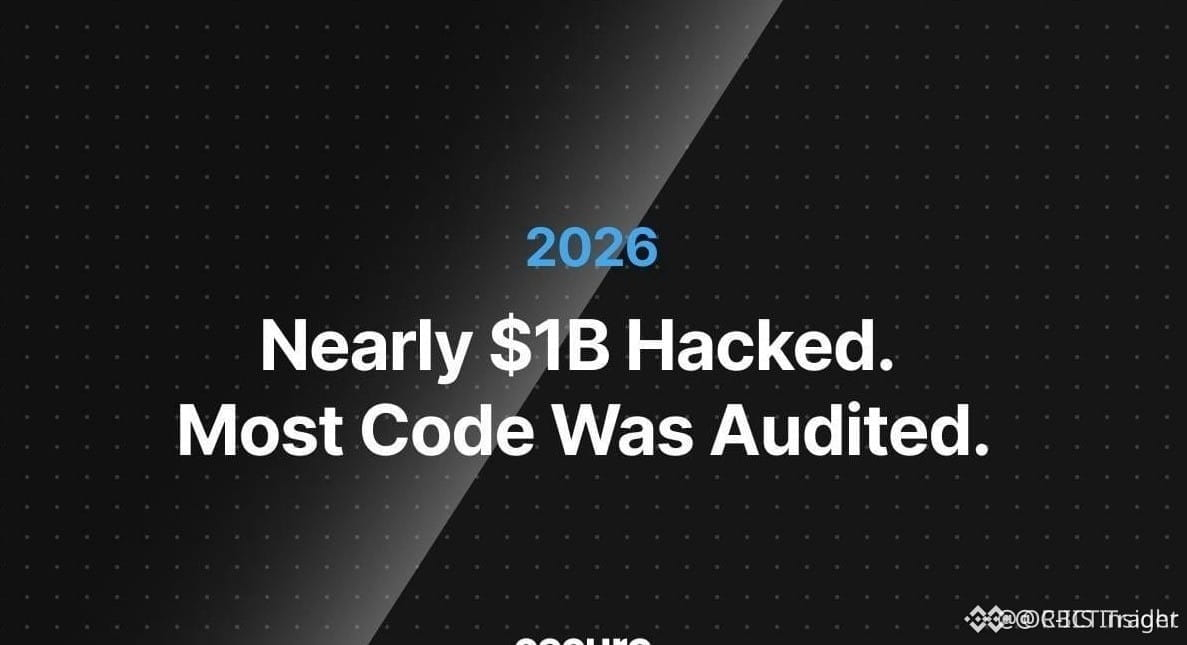
$VANRY HOLDER AN DER KANTE NACH 1 MRD. IN GEHACKTEN PROTOKOLLEN, DIE DURCHGEFÜHRTEN AUDITS BESTANDEN 🔥
Bisher wurden fast 1 Milliarde US-Dollar aus auditierten Projekten im Jahr 2026 abgezogen — traditionelle Audits lassen blinde Flecken zurück, die Angreifer täglich ausnutzen. KI-gestützte Audit-Tools wie Cecuro erkennen jetzt 91% der Schwachstellen, aber die Einführung hinkt der Entwicklung der Exposits hinterher.
Die Menge der jüngsten Hacks zermalmt das Vertrauen von Privatanlegern in $VANRY , $THE und $TAG . Wenn du einen dieser Tokens hältst: Prüfst du jetzt gerade dein Risiko?
Keine Finanzberatung. Verwalte immer dein Risiko.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
$VANRY HOLDER AN DER KANTE NACH 1 MRD. IN GEHACKTEN PROTOKOLLEN, DIE DURCHGEFÜHRTEN AUDITS BESTANDEN 🔥
Bisher wurden fast 1 Milliarde US-Dollar aus auditierten Projekten im Jahr 2026 abgezogen — traditionelle Audits lassen blinde Flecken zurück, die Angreifer täglich ausnutzen. KI-gestützte Audit-Tools wie Cecuro erkennen jetzt 91% der Schwachstellen, aber die Einführung hinkt der Entwicklung der Exposits hinterher.
Die Menge der jüngsten Hacks zermalmt das Vertrauen von Privatanlegern in $VANRY , $THE und $TAG . Wenn du einen dieser Tokens hältst: Prüfst du jetzt gerade dein Risiko?
Keine Finanzberatung. Verwalte immer dein Risiko.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
Bisher wurden fast 1 Milliarde US-Dollar aus auditierten Projekten im Jahr 2026 abgezogen — traditionelle Audits lassen blinde Flecken zurück, die Angreifer täglich ausnutzen. KI-gestützte Audit-Tools wie Cecuro erkennen jetzt 91% der Schwachstellen, aber die Einführung hinkt der Entwicklung der Exposits hinterher.
Die Menge der jüngsten Hacks zermalmt das Vertrauen von Privatanlegern in $VANRY , $THE und $TAG . Wenn du einen dieser Tokens hältst: Prüfst du jetzt gerade dein Risiko?
Keine Finanzberatung. Verwalte immer dein Risiko.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
364

$SOL ECOSYSTEM PROTOCOL ERLEIDET $580K USDC-ABFLUSS – TEAM AKTIV 🔥
Body
Der DeFiTuna-Lending-Pool auf Solana wurde gestern ausgenutzt: 580.000 USDC wurden in einem Schlag entwendet. Die gute Nachricht: Der Angriffspfad ist bereits identifiziert und behoben. Das Team arbeitet schnell daran, die Gelder zurückzuholen, aber das erhöht den Druck auf das Vertrauen in Solana-DeFi.
Wenn ein Protokoll getroffen wird und das Team schnell reagiert, entsteht oft ein kurzfristiger Fear-Dip bei verwandten Tokens. Die Geschichte zeigt: Solche Dips kann man kaufen, wenn der Schaden begrenzt bleibt. Beobachtest du $SOL or oder bleibst du fern, bis sich die Lage beruhigt?
Keine Finanzberatung. Manage immer dein Risiko.
#SOL #Solana #DeFi #HackAlert
💎
$SOL ECOSYSTEM PROTOCOL ERLEIDET $580K USDC-ABFLUSS – TEAM AKTIV 🔥
Body
Der DeFiTuna-Lending-Pool auf Solana wurde gestern ausgenutzt: 580.000 USDC wurden in einem Schlag entwendet. Die gute Nachricht: Der Angriffspfad ist bereits identifiziert und behoben. Das Team arbeitet schnell daran, die Gelder zurückzuholen, aber das erhöht den Druck auf das Vertrauen in Solana-DeFi.
Wenn ein Protokoll getroffen wird und das Team schnell reagiert, entsteht oft ein kurzfristiger Fear-Dip bei verwandten Tokens. Die Geschichte zeigt: Solche Dips kann man kaufen, wenn der Schaden begrenzt bleibt. Beobachtest du $SOL or oder bleibst du fern, bis sich die Lage beruhigt?
Keine Finanzberatung. Manage immer dein Risiko.
#SOL #Solana #DeFi #HackAlert
💎
Body
Der DeFiTuna-Lending-Pool auf Solana wurde gestern ausgenutzt: 580.000 USDC wurden in einem Schlag entwendet. Die gute Nachricht: Der Angriffspfad ist bereits identifiziert und behoben. Das Team arbeitet schnell daran, die Gelder zurückzuholen, aber das erhöht den Druck auf das Vertrauen in Solana-DeFi.
Wenn ein Protokoll getroffen wird und das Team schnell reagiert, entsteht oft ein kurzfristiger Fear-Dip bei verwandten Tokens. Die Geschichte zeigt: Solche Dips kann man kaufen, wenn der Schaden begrenzt bleibt. Beobachtest du $SOL or oder bleibst du fern, bis sich die Lage beruhigt?
Keine Finanzberatung. Manage immer dein Risiko.
#SOL #Solana #DeFi #HackAlert
💎
29
·
--
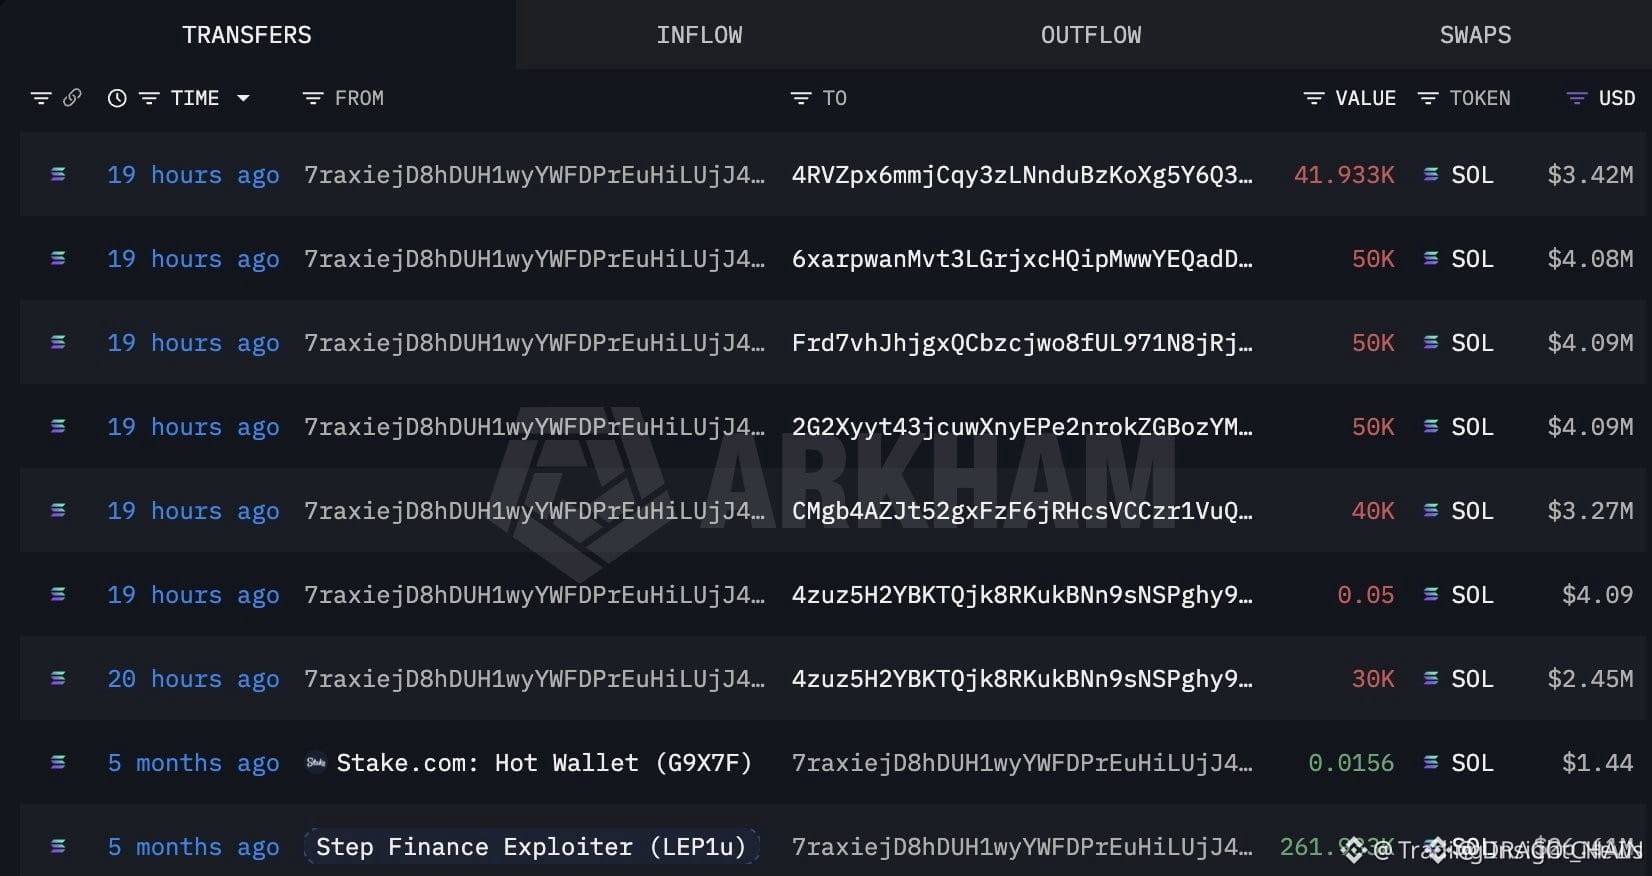
$SOL HACKER BEWEGEN ENDLICH 21M DOLLAR NACH FÜNF MONATEN DES STILLSTANDS 🔥
Body:
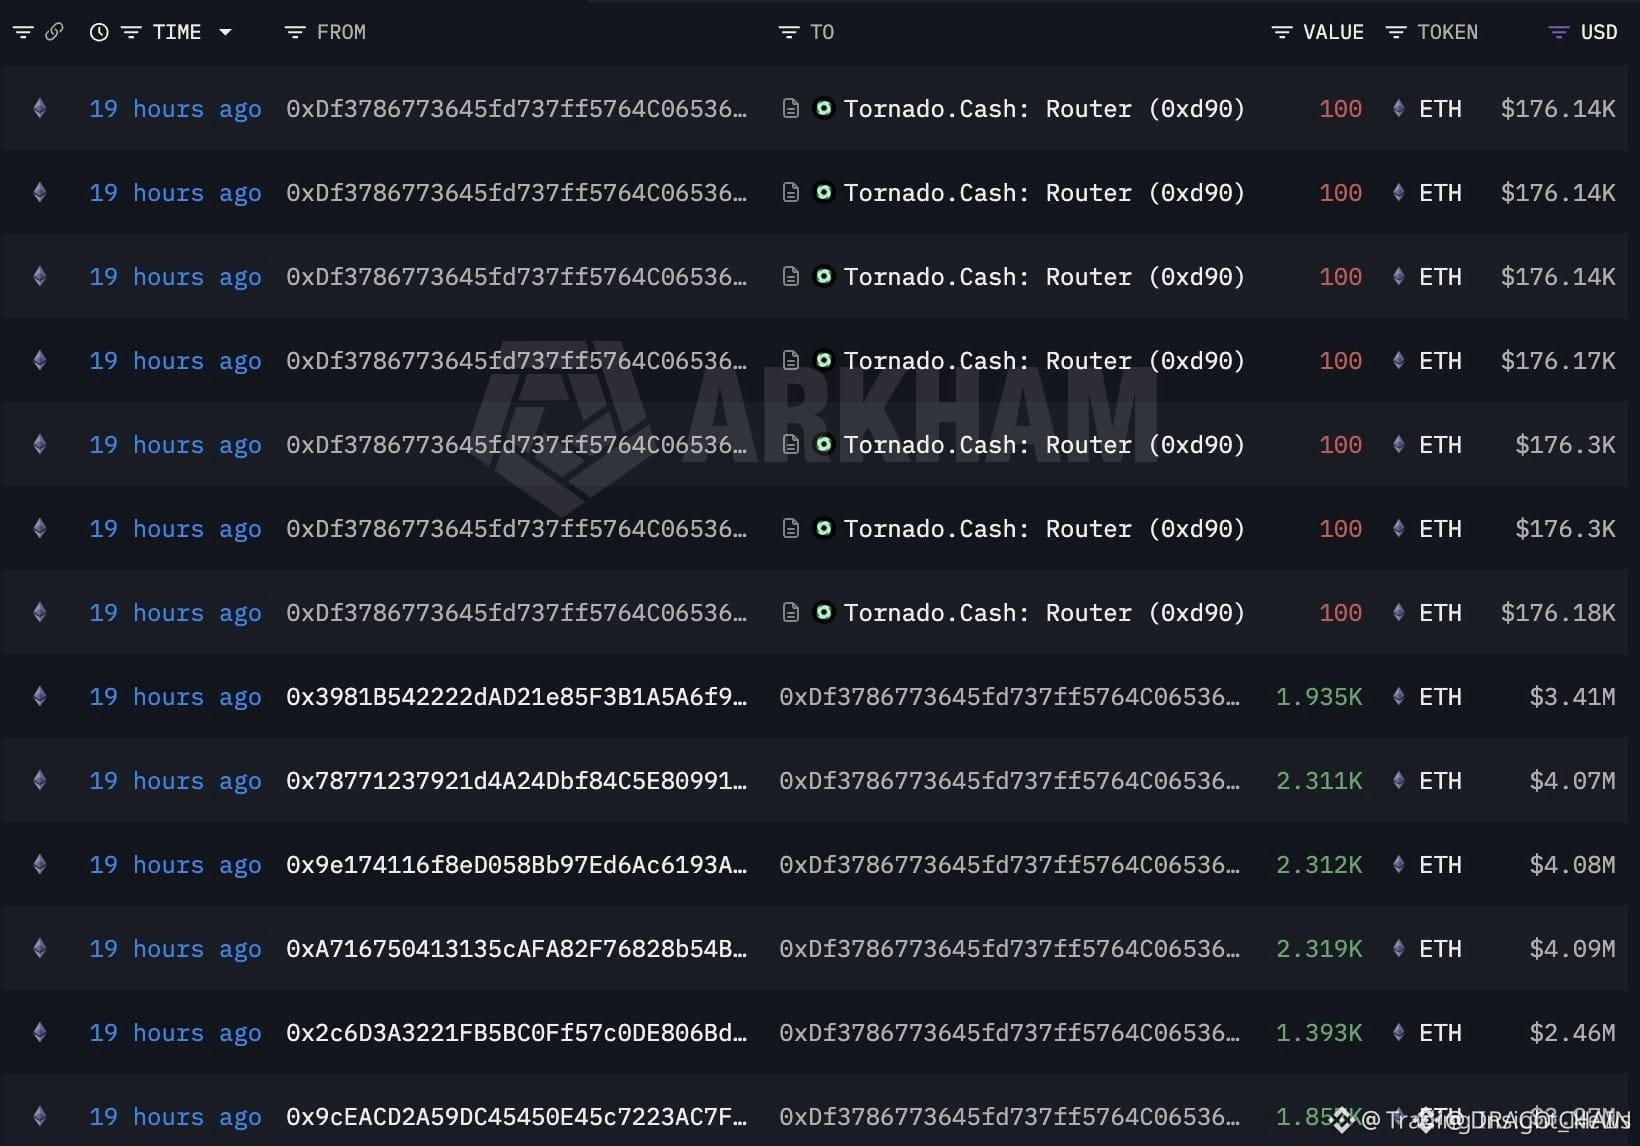
Die Step-Finance-Angreifer haben gerade 261.933 SOL (21,4 Mio. $) in einem einzigen Schritt liquidiert, in ETH umgewandelt und durch einen Mixer geleitet. Diese plötzliche Zuführung von Liquidität schafft für $SOL eine klare Zone mit stärkerem Widerstand nach oben — insbesondere vor dem Hintergrund der 5-monatigen Inaktivität, die es ermöglichte, dass sich darunter Liquidität aufbaute.
Das Handelsvolumen stieg beim Sell-off scharf an, und die anschließende ETH-Übertragung deutet darauf hin, dass das Team entschlossen ist, die Spuren zu verwischen — das bedeutet, dass eine Rückgabe der Gelder höchstwahrscheinlich nicht zu erwarten ist. Die entscheidende Frage ist nun, ob dieser Verkaufsdruck einen Bruch der jüngsten Struktur auslöst oder von Kauforders absorbiert wird.
Erwartest du, dass $SOL über seinem wichtigen Support bleibt oder von hier aus noch einen Schritt tiefer läuft?
Keine Finanzberatung. Manage dein Risiko immer.
#SOL #HackAlert #CryptoNews #SellOff
⚡
$SOL HACKER BEWEGEN ENDLICH 21M DOLLAR NACH FÜNF MONATEN DES STILLSTANDS 🔥
Body:
Die Step-Finance-Angreifer haben gerade 261.933 SOL (21,4 Mio. $) in einem einzigen Schritt liquidiert, in ETH umgewandelt und durch einen Mixer geleitet. Diese plötzliche Zuführung von Liquidität schafft für $SOL eine klare Zone mit stärkerem Widerstand nach oben — insbesondere vor dem Hintergrund der 5-monatigen Inaktivität, die es ermöglichte, dass sich darunter Liquidität aufbaute.
Das Handelsvolumen stieg beim Sell-off scharf an, und die anschließende ETH-Übertragung deutet darauf hin, dass das Team entschlossen ist, die Spuren zu verwischen — das bedeutet, dass eine Rückgabe der Gelder höchstwahrscheinlich nicht zu erwarten ist. Die entscheidende Frage ist nun, ob dieser Verkaufsdruck einen Bruch der jüngsten Struktur auslöst oder von Kauforders absorbiert wird.
Erwartest du, dass $SOL über seinem wichtigen Support bleibt oder von hier aus noch einen Schritt tiefer läuft?
Keine Finanzberatung. Manage dein Risiko immer.
#SOL #HackAlert #CryptoNews #SellOff
⚡
Body:
Die Step-Finance-Angreifer haben gerade 261.933 SOL (21,4 Mio. $) in einem einzigen Schritt liquidiert, in ETH umgewandelt und durch einen Mixer geleitet. Diese plötzliche Zuführung von Liquidität schafft für $SOL eine klare Zone mit stärkerem Widerstand nach oben — insbesondere vor dem Hintergrund der 5-monatigen Inaktivität, die es ermöglichte, dass sich darunter Liquidität aufbaute.
Das Handelsvolumen stieg beim Sell-off scharf an, und die anschließende ETH-Übertragung deutet darauf hin, dass das Team entschlossen ist, die Spuren zu verwischen — das bedeutet, dass eine Rückgabe der Gelder höchstwahrscheinlich nicht zu erwarten ist. Die entscheidende Frage ist nun, ob dieser Verkaufsdruck einen Bruch der jüngsten Struktur auslöst oder von Kauforders absorbiert wird.
Erwartest du, dass $SOL über seinem wichtigen Support bleibt oder von hier aus noch einen Schritt tiefer läuft?
Keine Finanzberatung. Manage dein Risiko immer.
#SOL #HackAlert #CryptoNews #SellOff
⚡
49
·
--
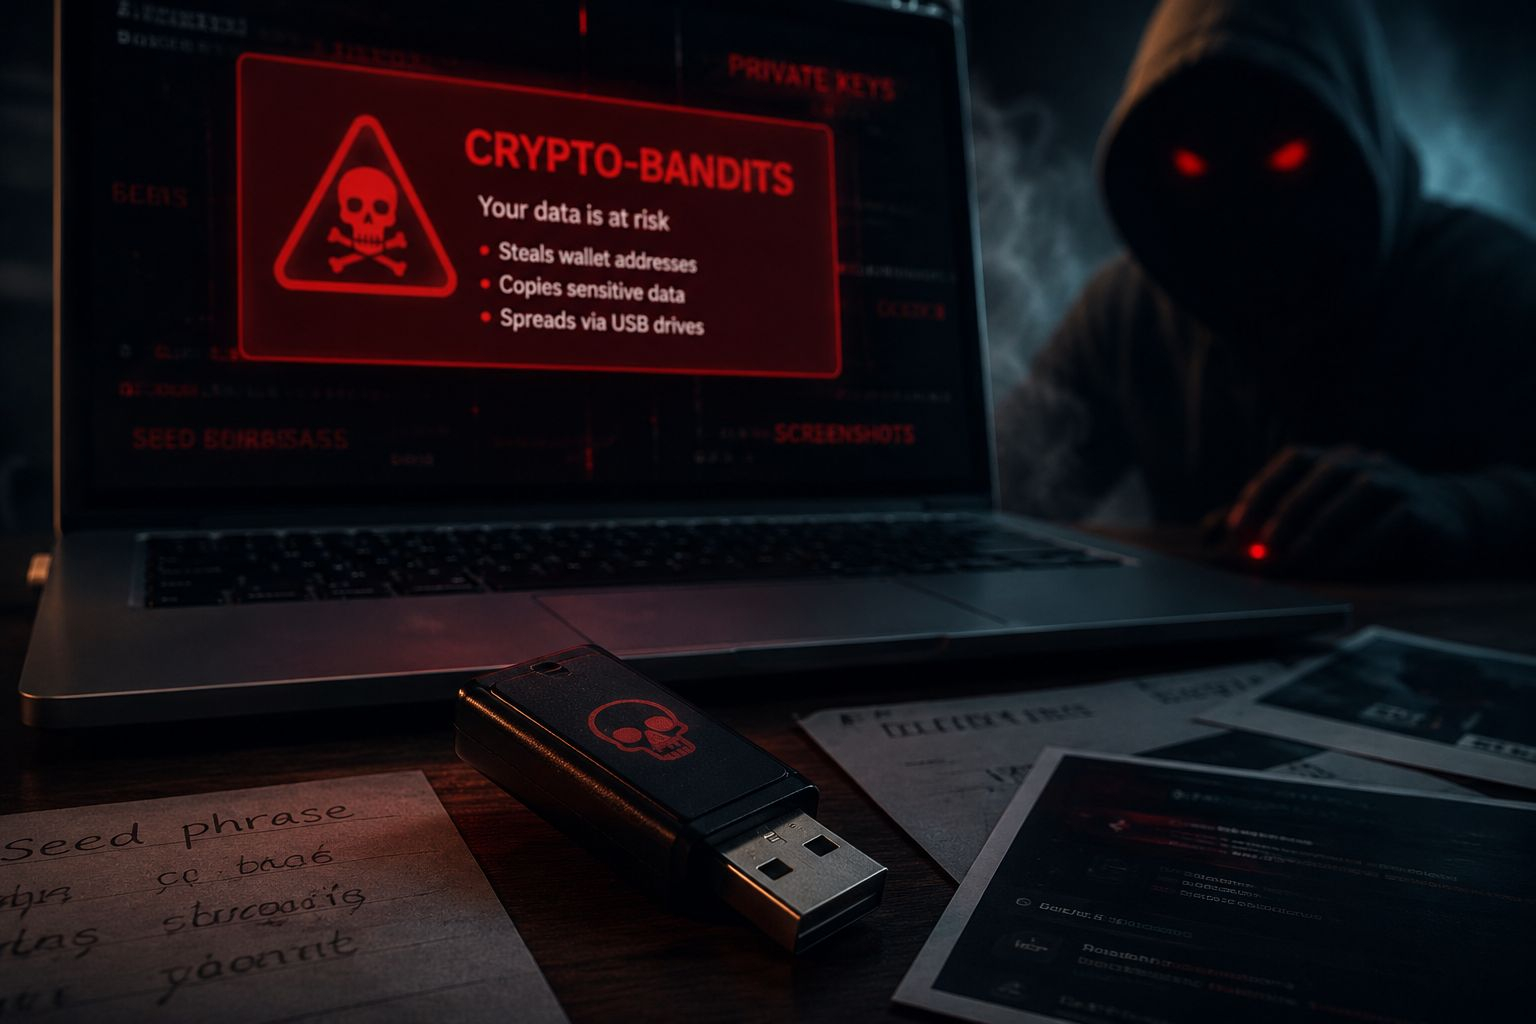
Microsoft hat vor einem neuen Krypto-Virus namens CryptoBandits gewarnt – er verbreitet sich über USB-Sticks, die sich als gewöhnliche Dokumente tarnen, und überprüft die Zwischenablage alle 0,5 Sekunden.
Wenn ein Nutzer eine Krypto-Wallet-Adresse kopiert, ersetzt der Virus heimlich diese durch die Adresse eines Betrügers. Er kann auch Seed-Phrasen, private Schlüssel und Screenshots stehlen.
Stecke keine unbekannten USB-Sticks ein und verifiziere immer die Adresse, bevor du Krypto-Transaktionen sendest.
Abonniere für Updates
Microsoft hat vor einem neuen Krypto-Virus namens CryptoBandits gewarnt – er verbreitet sich über USB-Sticks, die sich als gewöhnliche Dokumente tarnen, und überprüft die Zwischenablage alle 0,5 Sekunden.
Wenn ein Nutzer eine Krypto-Wallet-Adresse kopiert, ersetzt der Virus heimlich diese durch die Adresse eines Betrügers. Er kann auch Seed-Phrasen, private Schlüssel und Screenshots stehlen.
Stecke keine unbekannten USB-Sticks ein und verifiziere immer die Adresse, bevor du Krypto-Transaktionen sendest.
Abonniere für Updates
Wenn ein Nutzer eine Krypto-Wallet-Adresse kopiert, ersetzt der Virus heimlich diese durch die Adresse eines Betrügers. Er kann auch Seed-Phrasen, private Schlüssel und Screenshots stehlen.
Stecke keine unbekannten USB-Sticks ein und verifiziere immer die Adresse, bevor du Krypto-Transaktionen sendest.
Abonniere für Updates
144
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#WhatWillDriveCryptoandStocks’NextRebound?
5,544 Aufrufe
153 Kommentare
2
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
1,729 Aufrufe
71 Kommentare
3
#HuangExitNvidiaStrategyInFocus
138,757 Aufrufe
1,376 Kommentare
4
#AnthropicRejectsIPODelayValuationinQuestion
753,816 Aufrufe
5,551 Kommentare
5
#HedgeFundsCMEBitcoinNetShortsFall89%
7,675 Aufrufe
132 Kommentare
6
#BitMineReports$6.3BNetLossForFiscal2026
19,033 Aufrufe
157 Kommentare
7
#TradFiForBeginners
548,228 Aufrufe
3,833 Kommentare
8
#SoFiExpandsSoFiUSDStablecoinToPolygon
5,598 Aufrufe
94 Kommentare
9
#TetherGoldXAUTCompletesKPMGAudit
7,888 Aufrufe
104 Kommentare
10
#ChipStocksExtendLossesAfterNvidiaCEOChange
52,121 Aufrufe
531 Kommentare