

#duskds
duskds
439 Aufrufe
15 Kommentare
Hot
Zuletzt
·
--
Bärisch
Verifiziert
Ich habe immer wieder eine Sache falsch gemacht, während ich Moonlight und Phoenix durchdachte: Ich behandelte die Zustandsform so, als würde sie auch die Endgültigkeit bestimmen.
Diese Annahme begann mich zu stören.
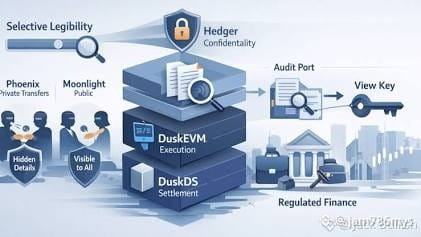
Moonlight kommt bei #DuskVM mit einem public-account-Modell: Balances, Sender, Receiver, Amount und Nonce Progression.
Phoenix ist um eine komplett andere Spur herum gebaut: Encrypted Notes, Shielded Outputs, Nullifiers und Private State.
Mein erster Instinkt war, dass zwei so unterschiedliche Systeme wahrscheinlich auch zwei unterschiedliche Wege brauchen, um final zu werden.
Aber vielleicht fügte ich an der Stelle Komplexität hinzu, die eigentlich gar nicht da ist.
Moonlight kann weiterhin account-geformt bleiben. Phoenix kann weiterhin note-geformt bleiben. #DuskVM muss weder das eine noch das andere in ein universelles Zustandsformat flachdrücken, nur um zu entscheiden, wann die Ausführung abgeschlossen ist.
Das ließ mich auch #DuskDS neu überdenken.
Ich war davon ausgegangen, dass es darunter einen gemeinsam genutzten $DUSK -Zustand erzeugen muss, der beide Modelle verbindet. Davon bin ich jetzt weniger überzeugt.
Die Ausführungslogik kann spezialisiert bleiben, während Dusk L1 dem resultierenden Zustand weiterhin eine deterministische Endgültigkeitsgrenze gibt.
Und ehrlich gesagt, ist diese Trennung für mich spannender als die einzelnen Zustandsmodelle.
Verschiedene Arten, Zustand darzustellen, erfordern nicht notwendigerweise unterschiedliche Antworten auf die Frage, wann dieser Zustand am Ende wirklich abgeschlossen ist.
Das, worüber ich noch nachdenke, ist, wie sauber diese Trennung Bestand hat, während Moonlight und Phoenix komplexer werden.
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Ich habe immer wieder eine Sache falsch gemacht, während ich Moonlight und Phoenix durchdachte: Ich behandelte die Zustandsform so, als würde sie auch die Endgültigkeit bestimmen.
Diese Annahme begann mich zu stören.
Moonlight kommt bei #DuskVM mit einem public-account-Modell: Balances, Sender, Receiver, Amount und Nonce Progression.
Phoenix ist um eine komplett andere Spur herum gebaut: Encrypted Notes, Shielded Outputs, Nullifiers und Private State.
Mein erster Instinkt war, dass zwei so unterschiedliche Systeme wahrscheinlich auch zwei unterschiedliche Wege brauchen, um final zu werden.
Aber vielleicht fügte ich an der Stelle Komplexität hinzu, die eigentlich gar nicht da ist.
Moonlight kann weiterhin account-geformt bleiben. Phoenix kann weiterhin note-geformt bleiben. #DuskVM muss weder das eine noch das andere in ein universelles Zustandsformat flachdrücken, nur um zu entscheiden, wann die Ausführung abgeschlossen ist.
Das ließ mich auch #DuskDS neu überdenken.
Ich war davon ausgegangen, dass es darunter einen gemeinsam genutzten $DUSK -Zustand erzeugen muss, der beide Modelle verbindet. Davon bin ich jetzt weniger überzeugt.
Die Ausführungslogik kann spezialisiert bleiben, während Dusk L1 dem resultierenden Zustand weiterhin eine deterministische Endgültigkeitsgrenze gibt.
Und ehrlich gesagt, ist diese Trennung für mich spannender als die einzelnen Zustandsmodelle.
Verschiedene Arten, Zustand darzustellen, erfordern nicht notwendigerweise unterschiedliche Antworten auf die Frage, wann dieser Zustand am Ende wirklich abgeschlossen ist.
Das, worüber ich noch nachdenke, ist, wie sauber diese Trennung Bestand hat, während Moonlight und Phoenix komplexer werden.
#dusk $DUSK @Dusk
37
23
305
·
--
@Dusk_Foundation baut etwas DeFi, und tokenisierte Finanzierungen werden zunehmend Folgendes brauchen: Privatsphäre ohne den Verlust der Compliance. Öffentliche Blockchains sind leistungsfähig, weil Transaktionen transparent und verifizierbar sein können, aber regulierte Finanzmärkte dürfen nicht jede Bilanz, Position, Anlegerdetails oder Transaktion öffentlich offenlegen. @Dusk_Foundation begegnet dieser Herausforderung, indem es Zero-Knowledge-Technologie, vertrauliche Überweisungen, selektive Offenlegung, Zugriffskontrollen und deterministische Abrechnung kombiniert. �
Dusk +1
Was diesen Ansatz interessant macht, ist die Idee, dass Privatsphäre nicht zwangsläufig bedeuten muss, alles zu verbergen. Autorisierte Teilnehmer können die Informationen erhalten, die sie benötigen, während sensible Daten vor unnötiger öffentlicher Offenlegung geschützt bleiben. Das kann besonders relevant sein für tokenisierte Wertpapiere, Real-World-Assets, institutionelles DeFi und andere Finanz-Workflows, in denen Eignung, Reporting, Übertragungsbeschränkungen und Abrechnungsregeln eine Rolle spielen. �
DOCS +1
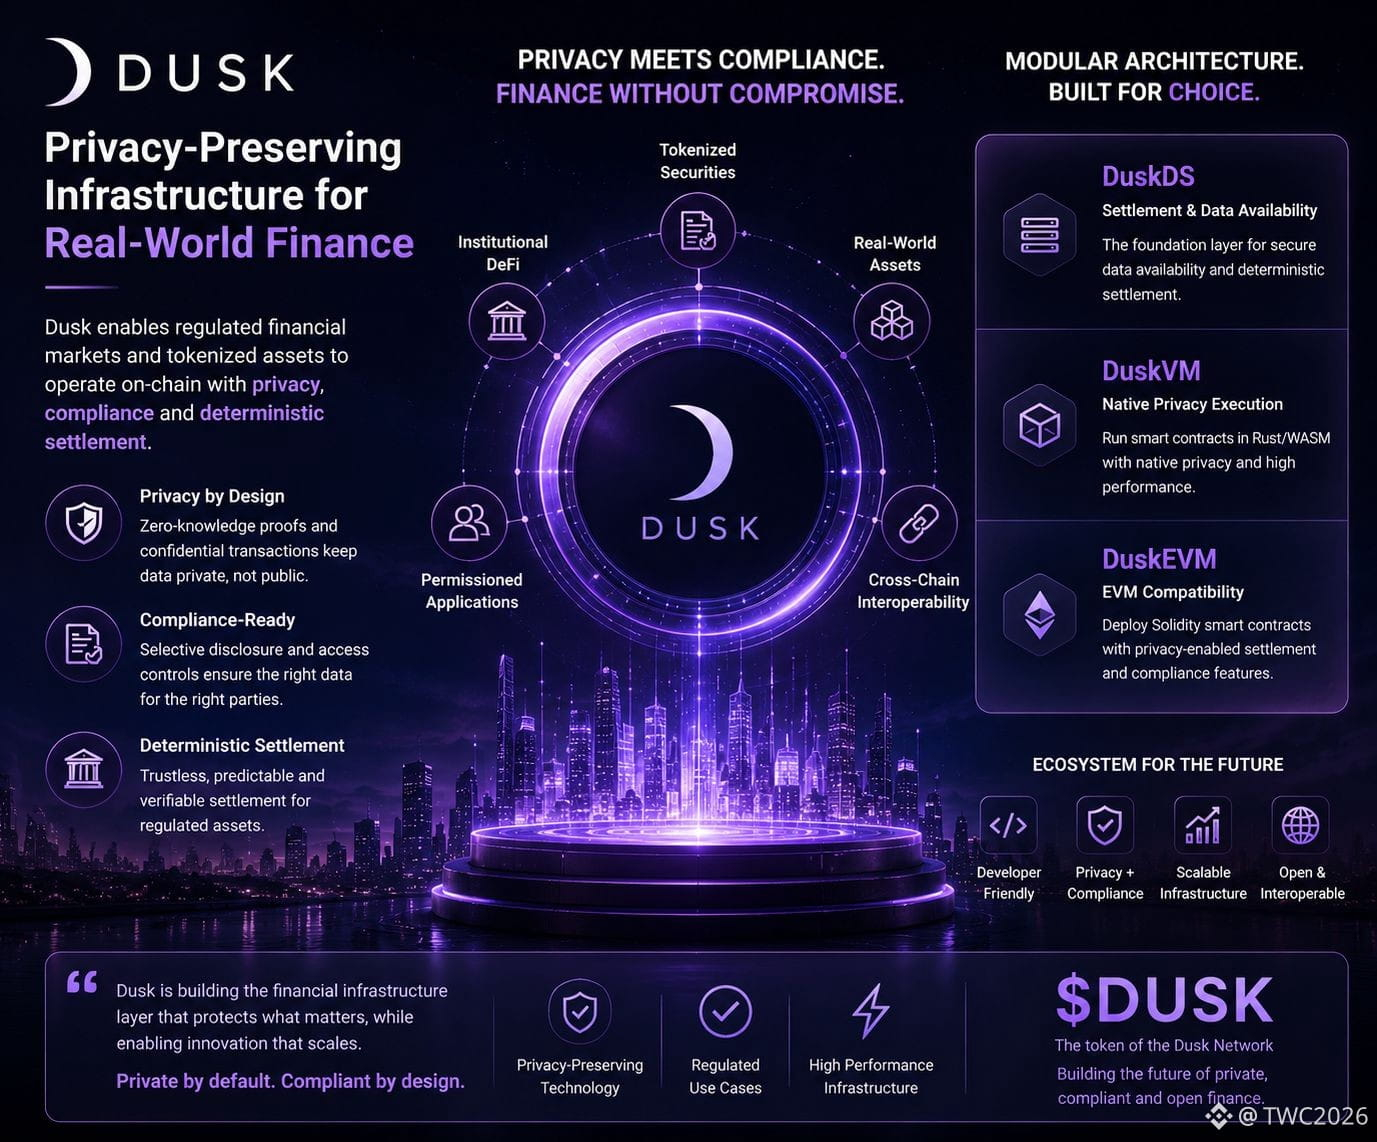
Dusk nutzt außerdem eine modulare Architektur: #DuskDS konzentriert sich auf Abrechnung und Datenverfügbarkeit, #DuskVM für die native Rust/WASM-Ausführung und #DuskEVM für EVM-kompatible Anwendungen. Das eröffnet Entwicklern verschiedene Wege – je nachdem, ob eine Anwendung native Privatsphäre, vertraute EVM-Tools oder regulierte Abrechnungsinfrastruktur priorisiert. �
DOCS
Für mich ist der interessante Teil von Dusk nicht nur „Privatsphäre“. Es ist die Kombination aus Privatsphäre, Compliance und planbarer Abrechnung in einer einzigen Finanzinfrastruktur. Wenn mehr Real-World-Assets und institutionelle Märkte on-chain gehen, könnten diese Fähigkeiten zunehmend an Bedeutung gewinnen. #dusk $DUSK
@Dusk baut etwas DeFi, und tokenisierte Finanzierungen werden zunehmend Folgendes brauchen: Privatsphäre ohne den Verlust der Compliance. Öffentliche Blockchains sind leistungsfähig, weil Transaktionen transparent und verifizierbar sein können, aber regulierte Finanzmärkte dürfen nicht jede Bilanz, Position, Anlegerdetails oder Transaktion öffentlich offenlegen. @Dusk begegnet dieser Herausforderung, indem es Zero-Knowledge-Technologie, vertrauliche Überweisungen, selektive Offenlegung, Zugriffskontrollen und deterministische Abrechnung kombiniert. �
Dusk +1
Was diesen Ansatz interessant macht, ist die Idee, dass Privatsphäre nicht zwangsläufig bedeuten muss, alles zu verbergen. Autorisierte Teilnehmer können die Informationen erhalten, die sie benötigen, während sensible Daten vor unnötiger öffentlicher Offenlegung geschützt bleiben. Das kann besonders relevant sein für tokenisierte Wertpapiere, Real-World-Assets, institutionelles DeFi und andere Finanz-Workflows, in denen Eignung, Reporting, Übertragungsbeschränkungen und Abrechnungsregeln eine Rolle spielen. �
DOCS +1
Dusk nutzt außerdem eine modulare Architektur: #DuskDS konzentriert sich auf Abrechnung und Datenverfügbarkeit, #DuskVM für die native Rust/WASM-Ausführung und #DuskEVM für EVM-kompatible Anwendungen. Das eröffnet Entwicklern verschiedene Wege – je nachdem, ob eine Anwendung native Privatsphäre, vertraute EVM-Tools oder regulierte Abrechnungsinfrastruktur priorisiert. �
DOCS
Für mich ist der interessante Teil von Dusk nicht nur „Privatsphäre“. Es ist die Kombination aus Privatsphäre, Compliance und planbarer Abrechnung in einer einzigen Finanzinfrastruktur. Wenn mehr Real-World-Assets und institutionelle Märkte on-chain gehen, könnten diese Fähigkeiten zunehmend an Bedeutung gewinnen. #dusk $DUSK
65
·
--
Bullisch
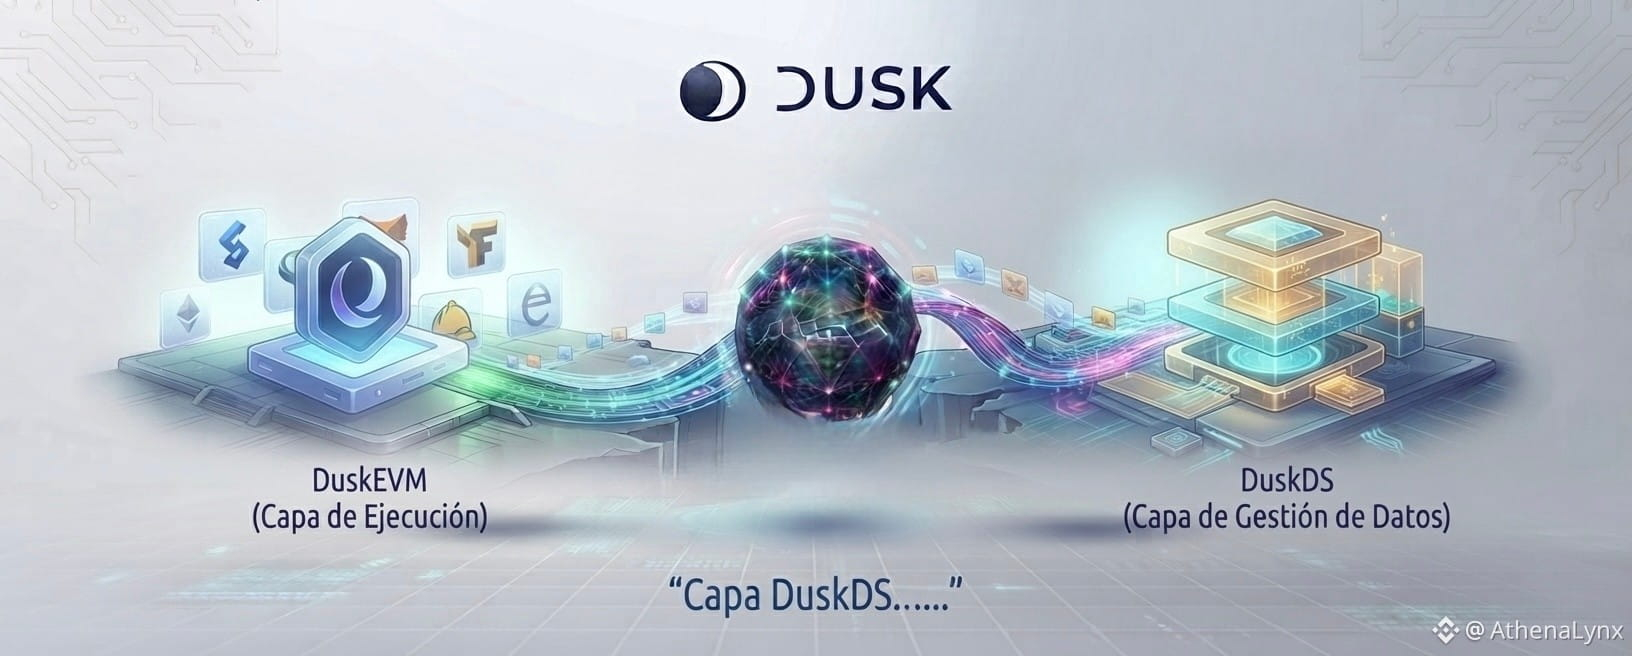
Ich bin gerade hier vorbeigekommen, um euch DuskDS vorzustellen, eine der Schichten, die vielleicht am verwirrendsten an der Architektur von @Dusk_Foundation 🌒 sind. Aber ich werde versuchen, es euch so einfach wie möglich zu erklären, ohne Fachbegriffe.
Im vorherigen Beitrag haben wir gesehen, dass DuskEVM die Schicht ist, in der Anwendungen oder Smart Contracts entwickelt und ausgeführt werden, die mit EVM kompatibel sind, während DuskDS eine andere Schicht der Infrastruktur ist, die es ermöglicht, die Daten und die Vorgänge zu verwalten, die in DuskEVM stattfinden.
Kurz gesagt hilft DuskDS dabei, dass die in DuskEVM durchgeführten Vorgänge aufgezeichnet und mit der Hauptinfrastruktur von Dusk (Dusk L1) verbunden werden können, wodurch Abwicklung und Datenverfügbarkeit erleichtert werden.
Dabei müssen wir berücksichtigen, dass DuskEVM und DuskDS keine zwei verschiedenen Tokens und auch keine zwei Blockchains sind, die gegeneinander konkurrieren. Es sind unterschiedliche Schichten, die innerhalb der Architektur von $DUSK verschiedene Aufgaben erfüllen.
Im nächsten Beitrag sprechen wir über Dusk L1 und darüber, wie es mit den Schichten zusammenhängt, die wir zuvor gesehen haben.
#dusk #DuskEVM #DuskDS
Ich bin gerade hier vorbeigekommen, um euch DuskDS vorzustellen, eine der Schichten, die vielleicht am verwirrendsten an der Architektur von @Dusk 🌒 sind. Aber ich werde versuchen, es euch so einfach wie möglich zu erklären, ohne Fachbegriffe.
Im vorherigen Beitrag haben wir gesehen, dass DuskEVM die Schicht ist, in der Anwendungen oder Smart Contracts entwickelt und ausgeführt werden, die mit EVM kompatibel sind, während DuskDS eine andere Schicht der Infrastruktur ist, die es ermöglicht, die Daten und die Vorgänge zu verwalten, die in DuskEVM stattfinden.
Kurz gesagt hilft DuskDS dabei, dass die in DuskEVM durchgeführten Vorgänge aufgezeichnet und mit der Hauptinfrastruktur von Dusk (Dusk L1) verbunden werden können, wodurch Abwicklung und Datenverfügbarkeit erleichtert werden.
Dabei müssen wir berücksichtigen, dass DuskEVM und DuskDS keine zwei verschiedenen Tokens und auch keine zwei Blockchains sind, die gegeneinander konkurrieren. Es sind unterschiedliche Schichten, die innerhalb der Architektur von $DUSK verschiedene Aufgaben erfüllen.
Im nächsten Beitrag sprechen wir über Dusk L1 und darüber, wie es mit den Schichten zusammenhängt, die wir zuvor gesehen haben.
#dusk #DuskEVM #DuskDS
441
Verifiziert
Ich habe heute eine kleine $DUSK -Position hinzugefügt, aber ich schaue jetzt anders auf DuskEVM.
Was mich nicht nur überzeugte, war die EVM-Kompatibilität – sondern wie Hedger private Transaktionen mithilfe homomorpher Verschlüsselung und ZK-Beweisen überprüfbar macht. Früher sah ich Privatsphäre als ein Nutzerfeature; jetzt sehe ich sie als einen Mechanismus, der die Einführung regulierter Apps vorantreibt.
@Dusk_Foundation ermöglicht außerdem die Ausführung, während DuskDS Abwicklung und Datenverfügbarkeit übernimmt. Diese Trennung wirkt wichtig.
Ich bin mir immer noch nicht sicher, wie schnell echte Nutzer das übernehmen werden, aber die Architektur hat meine Sicht verändert.
$ATM $BANK #DUSK #DUSKEVM #DuskDS #Web3
Was ist deiner Meinung nach für DUSK am wichtigsten?
Ich habe heute eine kleine $DUSK -Position hinzugefügt, aber ich schaue jetzt anders auf DuskEVM.
Was mich nicht nur überzeugte, war die EVM-Kompatibilität – sondern wie Hedger private Transaktionen mithilfe homomorpher Verschlüsselung und ZK-Beweisen überprüfbar macht. Früher sah ich Privatsphäre als ein Nutzerfeature; jetzt sehe ich sie als einen Mechanismus, der die Einführung regulierter Apps vorantreibt.
@Dusk ermöglicht außerdem die Ausführung, während DuskDS Abwicklung und Datenverfügbarkeit übernimmt. Diese Trennung wirkt wichtig.
Ich bin mir immer noch nicht sicher, wie schnell echte Nutzer das übernehmen werden, aber die Architektur hat meine Sicht verändert.
$ATM $BANK #DUSK #DUSKEVM #DuskDS #Web3
Was ist deiner Meinung nach für DUSK am wichtigsten?
Privacy 🔐
67%
EVM access
33%
Settlement
0%
6 Stimmen • Abstimmung beendet
30
16
357
·
--
Bullisch
Verifiziert
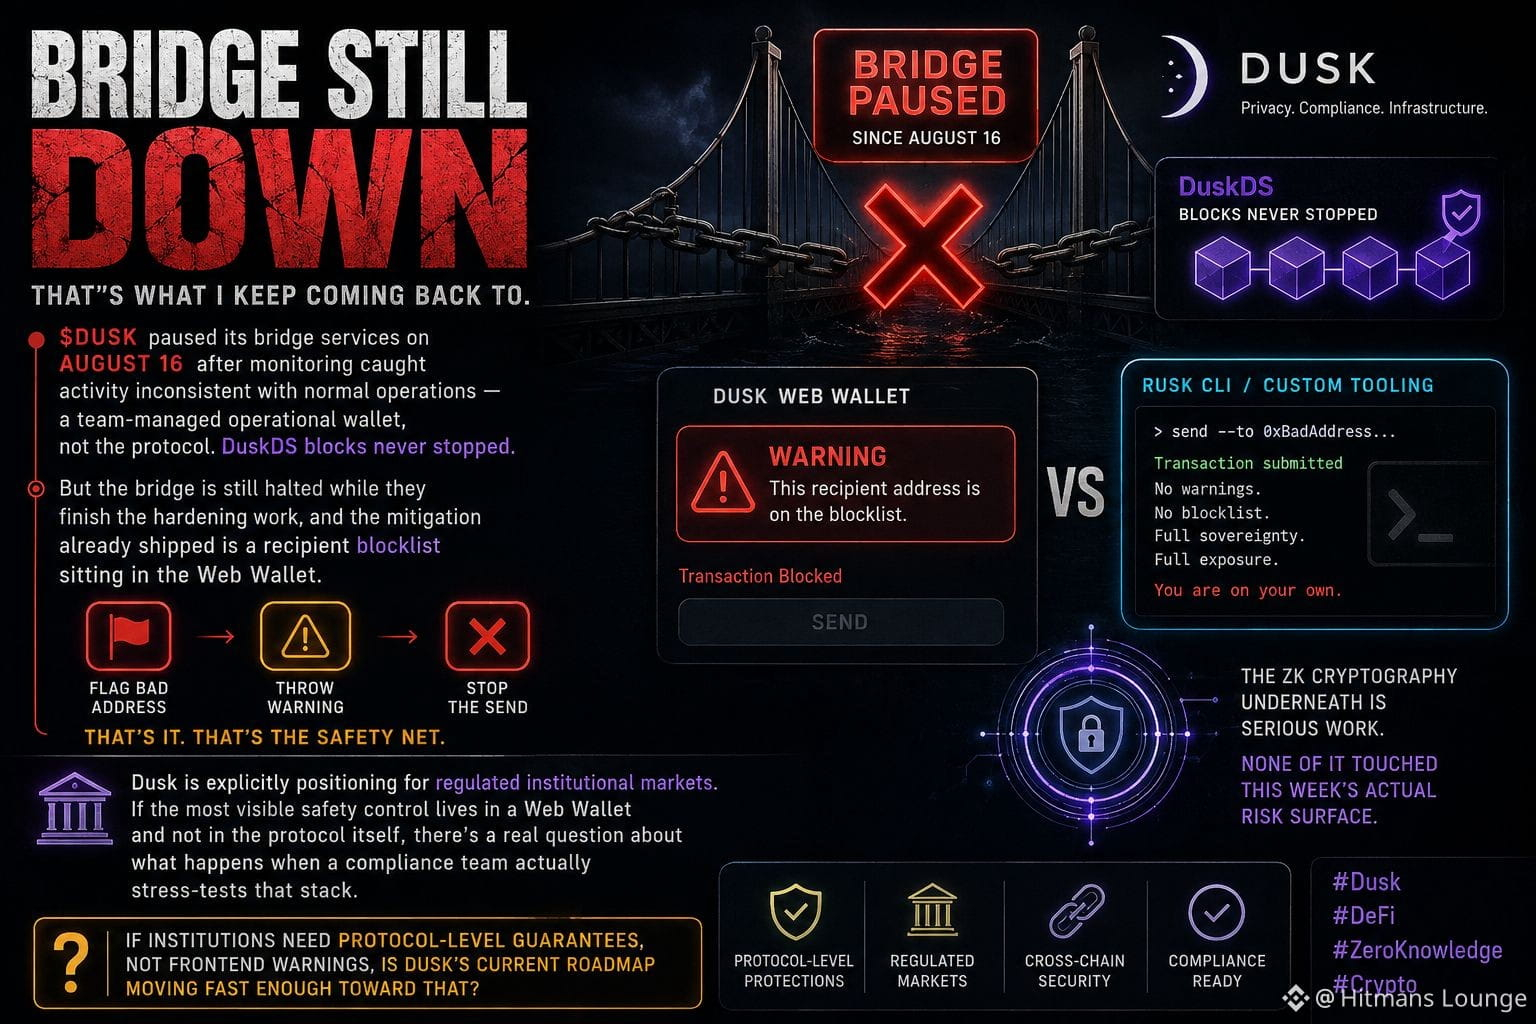
Brücke immer noch unten – und genau das ist es, woran ich für eine Weile immer wieder zurückdenke.
@Dusk_Foundation hat am 16. Januar seine Bridge-Dienste pausiert, nachdem das Monitoring Aktivität festgestellt hatte, die nicht mit normalen Abläufen übereinstimmt – ein teamspezialisierter Operational Wallet, nicht das Protokoll. DuskDS-Blockse wurden nie gestoppt. Aber die Bridge ist immer noch angehalten, während sie die Härtungsarbeiten abschließen, und die bereits gelieferte Schadensbegrenzung ist eine Empfänger-Blockliste, die im Web Wallet sitzt. Markiere eine schlechte Adresse, gib eine Warnung aus, stoppe den Versand.
Das ist es. Das ist das Sicherheitsnetz.
Und hier ist das, worüber ich nicht aufhören kann nachzudenken: Wenn du Rusk CLI oder deine eigenen Tools betreibst, wird diese Warnung nie ausgelöst. Du bist vollständig souverän – und vollständig exponiert. Die ZK-Kryptografie darunter ist wirklich ernsthafte Arbeit. Nichts davon hat diese Woche die tatsächliche Angriffsfläche berührt.
Ich glaube nicht, dass die Blockliste eine falsche Entscheidung war. Praktisch ist sie korrekt – die meisten Nutzer am schnellsten abdecken, die Architektur später verbessern.
Aber $DUSK positioniert sich ausdrücklich für regulierte institutionelle Märkte. Wenn die sichtbarste Sicherheitskontrolle in einem Web Wallet lebt und nicht im Protokoll selbst, stellt sich eine echte Frage, was passiert, wenn ein Compliance-Team diesen Stack tatsächlich einem Stresstest unterzieht.
Das ist die Lücke, auf die ich schaue. Nicht die Kryptografie – sondern die Governance darüber, wo der Schutz wirklich verankert ist.
Wenn Institutionen protokollseitige Garantien brauchen – nicht Frontend-Warnungen: Bewegt sich Dusk in seinem aktuellen Roadmap-Tempo schnell genug in diese Richtung?
#Dusk #DeFi #ZeroKnowledge #Bridge #DuskDS
Brücke immer noch unten – und genau das ist es, woran ich für eine Weile immer wieder zurückdenke.
@Dusk hat am 16. Januar seine Bridge-Dienste pausiert, nachdem das Monitoring Aktivität festgestellt hatte, die nicht mit normalen Abläufen übereinstimmt – ein teamspezialisierter Operational Wallet, nicht das Protokoll. DuskDS-Blockse wurden nie gestoppt. Aber die Bridge ist immer noch angehalten, während sie die Härtungsarbeiten abschließen, und die bereits gelieferte Schadensbegrenzung ist eine Empfänger-Blockliste, die im Web Wallet sitzt. Markiere eine schlechte Adresse, gib eine Warnung aus, stoppe den Versand.
Das ist es. Das ist das Sicherheitsnetz.
Und hier ist das, worüber ich nicht aufhören kann nachzudenken: Wenn du Rusk CLI oder deine eigenen Tools betreibst, wird diese Warnung nie ausgelöst. Du bist vollständig souverän – und vollständig exponiert. Die ZK-Kryptografie darunter ist wirklich ernsthafte Arbeit. Nichts davon hat diese Woche die tatsächliche Angriffsfläche berührt.
Ich glaube nicht, dass die Blockliste eine falsche Entscheidung war. Praktisch ist sie korrekt – die meisten Nutzer am schnellsten abdecken, die Architektur später verbessern.
Aber $DUSK positioniert sich ausdrücklich für regulierte institutionelle Märkte. Wenn die sichtbarste Sicherheitskontrolle in einem Web Wallet lebt und nicht im Protokoll selbst, stellt sich eine echte Frage, was passiert, wenn ein Compliance-Team diesen Stack tatsächlich einem Stresstest unterzieht.
Das ist die Lücke, auf die ich schaue. Nicht die Kryptografie – sondern die Governance darüber, wo der Schutz wirklich verankert ist.
Wenn Institutionen protokollseitige Garantien brauchen – nicht Frontend-Warnungen: Bewegt sich Dusk in seinem aktuellen Roadmap-Tempo schnell genug in diese Richtung?
#Dusk #DeFi #ZeroKnowledge #Bridge #DuskDS
21
19
146
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#NvidiaApproves$150BBuyback
321 Aufrufe
18 Kommentare
2
#OpenAIDelaysGPT6.1OverSafetyIssues
1,031 Aufrufe
91 Kommentare
3
#AMDToAcquireWorldLabsFor$8.2B
150 Aufrufe
20 Kommentare
4
#AnthropicIPOProspectusCouldValueItOver$2T
1,817 Aufrufe
49 Kommentare
5
#HackersDrainOver12.4MXRPFromDCENTWallets
11,918 Aufrufe
303 Kommentare
6
#SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
894 Aufrufe
19 Kommentare
7
#UKFCAWinsCourtOrderToRecover851400Pounds
66,991 Aufrufe
1,189 Kommentare
8
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
75,263 Aufrufe
1,298 Kommentare
9
#GoldFallsTo$4144
24,092 Aufrufe
186 Kommentare
10
#QNTFallsOver40%FromMorningHigh
126,127 Aufrufe
1,665 Kommentare