

jam786mys
2.4k Beiträge
jam786mys
Melden
Nutzer blockieren
Trade eröffnen

DOGS Halter
Regelmäßiger Trader
2.8 Jahre
362 Following
2.1K+ Follower
1.0K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Live
·
--
Bärisch
Zeit für den Handel...
$MarsCoin
{future}(MARSCOINUSDT)
Zeit für den Handel...
$MarsCoin
$MarsCoin
179
·
--
Bärisch
Es wird noch weiter nach unten gehen......
$LSK
{spot}(LSKUSDT)
Es wird noch weiter nach unten gehen......
$LSK
$LSK
186
·
--
Bärisch
Verifiziert
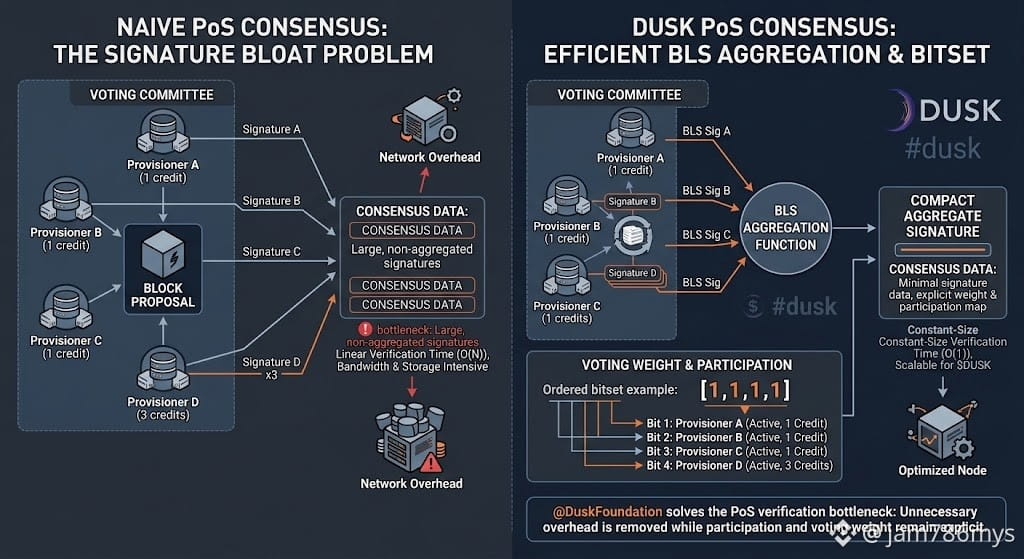
Ich komme immer wieder auf eine unbequeme Frage zurück, wenn ich mir PoS-Konsens anschaue: Was passiert, wenn das Beweisen der Einigung fast genauso teuer wird wie das Erreichen?
Dusk geht hier einen interessanteren Weg, als es auf den ersten Blick aussieht.
Seine Abstimmungskomitees arbeiten mit etwa 64 festen Credits, wobei Bereitsteller einzelne Stimmen unterzeichnen und dabei BLS-Signaturen verwenden. Anstatt dutzende Signaturen durch das Netzwerk zu drücken, kann <$DUSK > sie zu einer einzigen Signatur aggregieren und so die kryptografische „Last“ reduzieren, die Knoten mitnehmen und prüfen müssen.
Doch dann kommt die naheliegende Frage: Wer hat eigentlich unterschrieben?
Genau da kommt das Bitset ins Spiel.
Ordne es den vom Komitee festgelegten Bereitstellern zu, und [0,1,0,1] teilt dem Netzwerk mit, dass P1 und P3 an der Aggregation teilgenommen haben.
Und dann folgt die Gewichtung mit Credits. Ein Bereitsteller, der 3 Credits hält, kann das 3-fache Stimmgewicht tragen, ohne 3 separate Signaturen zu benötigen.
Das ist der Teil, den ich clever finde: Der Beweis bleibt kompakt, während Beteiligung und Stimmgewicht explizit bleiben.
BLS löst nicht magisch jedes Konsens-Engpassproblem. Es verlagert die Belastung möglicherweise nur an einen anderen Ort.
Aber unnötigen Signatur-Overhead zu entfernen, ist ein ziemlich guter Ausgangspunkt.
Genau das beobachte ich bei <@Dusk_Foundation >.
<#dusk $DUSK @Dusk_Foundation $DUSK >
<{future}(DUSKUSDT)>
Ich komme immer wieder auf eine unbequeme Frage zurück, wenn ich mir PoS-Konsens anschaue: Was passiert, wenn das Beweisen der Einigung fast genauso teuer wird wie das Erreichen?
Dusk geht hier einen interessanteren Weg, als es auf den ersten Blick aussieht.
Seine Abstimmungskomitees arbeiten mit etwa 64 festen Credits, wobei Bereitsteller einzelne Stimmen unterzeichnen und dabei BLS-Signaturen verwenden. Anstatt dutzende Signaturen durch das Netzwerk zu drücken, kann <$DUSK > sie zu einer einzigen Signatur aggregieren und so die kryptografische „Last“ reduzieren, die Knoten mitnehmen und prüfen müssen.
Doch dann kommt die naheliegende Frage: Wer hat eigentlich unterschrieben?
Genau da kommt das Bitset ins Spiel.
Ordne es den vom Komitee festgelegten Bereitstellern zu, und [0,1,0,1] teilt dem Netzwerk mit, dass P1 und P3 an der Aggregation teilgenommen haben.
Und dann folgt die Gewichtung mit Credits. Ein Bereitsteller, der 3 Credits hält, kann das 3-fache Stimmgewicht tragen, ohne 3 separate Signaturen zu benötigen.
Das ist der Teil, den ich clever finde: Der Beweis bleibt kompakt, während Beteiligung und Stimmgewicht explizit bleiben.
BLS löst nicht magisch jedes Konsens-Engpassproblem. Es verlagert die Belastung möglicherweise nur an einen anderen Ort.
Aber unnötigen Signatur-Overhead zu entfernen, ist ein ziemlich guter Ausgangspunkt.
Genau das beobachte ich bei <@Dusk >.
<#dusk $DUSK @Dusk $DUSK >
<>
Dusk geht hier einen interessanteren Weg, als es auf den ersten Blick aussieht.
Seine Abstimmungskomitees arbeiten mit etwa 64 festen Credits, wobei Bereitsteller einzelne Stimmen unterzeichnen und dabei BLS-Signaturen verwenden. Anstatt dutzende Signaturen durch das Netzwerk zu drücken, kann <$DUSK > sie zu einer einzigen Signatur aggregieren und so die kryptografische „Last“ reduzieren, die Knoten mitnehmen und prüfen müssen.
Doch dann kommt die naheliegende Frage: Wer hat eigentlich unterschrieben?
Genau da kommt das Bitset ins Spiel.
Ordne es den vom Komitee festgelegten Bereitstellern zu, und [0,1,0,1] teilt dem Netzwerk mit, dass P1 und P3 an der Aggregation teilgenommen haben.
Und dann folgt die Gewichtung mit Credits. Ein Bereitsteller, der 3 Credits hält, kann das 3-fache Stimmgewicht tragen, ohne 3 separate Signaturen zu benötigen.
Das ist der Teil, den ich clever finde: Der Beweis bleibt kompakt, während Beteiligung und Stimmgewicht explizit bleiben.
BLS löst nicht magisch jedes Konsens-Engpassproblem. Es verlagert die Belastung möglicherweise nur an einen anderen Ort.
Aber unnötigen Signatur-Overhead zu entfernen, ist ein ziemlich guter Ausgangspunkt.
Genau das beobachte ich bei <@Dusk >.
<#dusk $DUSK @Dusk $DUSK >
<>
32
15
1k
·
--
Bärisch
Verifiziert
Ich habe immer wieder eine Sache falsch gemacht, während ich Moonlight und Phoenix durchdachte: Ich behandelte die Zustandsform so, als würde sie auch die Endgültigkeit bestimmen.
Diese Annahme begann mich zu stören.
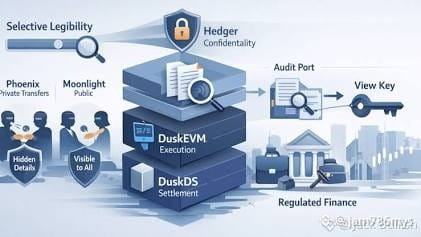
Moonlight kommt bei #DuskVM mit einem public-account-Modell: Balances, Sender, Receiver, Amount und Nonce Progression.
Phoenix ist um eine komplett andere Spur herum gebaut: Encrypted Notes, Shielded Outputs, Nullifiers und Private State.
Mein erster Instinkt war, dass zwei so unterschiedliche Systeme wahrscheinlich auch zwei unterschiedliche Wege brauchen, um final zu werden.
Aber vielleicht fügte ich an der Stelle Komplexität hinzu, die eigentlich gar nicht da ist.
Moonlight kann weiterhin account-geformt bleiben. Phoenix kann weiterhin note-geformt bleiben. #DuskVM muss weder das eine noch das andere in ein universelles Zustandsformat flachdrücken, nur um zu entscheiden, wann die Ausführung abgeschlossen ist.
Das ließ mich auch #DuskDS neu überdenken.
Ich war davon ausgegangen, dass es darunter einen gemeinsam genutzten $DUSK -Zustand erzeugen muss, der beide Modelle verbindet. Davon bin ich jetzt weniger überzeugt.
Die Ausführungslogik kann spezialisiert bleiben, während Dusk L1 dem resultierenden Zustand weiterhin eine deterministische Endgültigkeitsgrenze gibt.
Und ehrlich gesagt, ist diese Trennung für mich spannender als die einzelnen Zustandsmodelle.
Verschiedene Arten, Zustand darzustellen, erfordern nicht notwendigerweise unterschiedliche Antworten auf die Frage, wann dieser Zustand am Ende wirklich abgeschlossen ist.
Das, worüber ich noch nachdenke, ist, wie sauber diese Trennung Bestand hat, während Moonlight und Phoenix komplexer werden.
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Ich habe immer wieder eine Sache falsch gemacht, während ich Moonlight und Phoenix durchdachte: Ich behandelte die Zustandsform so, als würde sie auch die Endgültigkeit bestimmen.
Diese Annahme begann mich zu stören.
Moonlight kommt bei #DuskVM mit einem public-account-Modell: Balances, Sender, Receiver, Amount und Nonce Progression.
Phoenix ist um eine komplett andere Spur herum gebaut: Encrypted Notes, Shielded Outputs, Nullifiers und Private State.
Mein erster Instinkt war, dass zwei so unterschiedliche Systeme wahrscheinlich auch zwei unterschiedliche Wege brauchen, um final zu werden.
Aber vielleicht fügte ich an der Stelle Komplexität hinzu, die eigentlich gar nicht da ist.
Moonlight kann weiterhin account-geformt bleiben. Phoenix kann weiterhin note-geformt bleiben. #DuskVM muss weder das eine noch das andere in ein universelles Zustandsformat flachdrücken, nur um zu entscheiden, wann die Ausführung abgeschlossen ist.
Das ließ mich auch #DuskDS neu überdenken.
Ich war davon ausgegangen, dass es darunter einen gemeinsam genutzten $DUSK -Zustand erzeugen muss, der beide Modelle verbindet. Davon bin ich jetzt weniger überzeugt.
Die Ausführungslogik kann spezialisiert bleiben, während Dusk L1 dem resultierenden Zustand weiterhin eine deterministische Endgültigkeitsgrenze gibt.
Und ehrlich gesagt, ist diese Trennung für mich spannender als die einzelnen Zustandsmodelle.
Verschiedene Arten, Zustand darzustellen, erfordern nicht notwendigerweise unterschiedliche Antworten auf die Frage, wann dieser Zustand am Ende wirklich abgeschlossen ist.
Das, worüber ich noch nachdenke, ist, wie sauber diese Trennung Bestand hat, während Moonlight und Phoenix komplexer werden.
#dusk $DUSK @Dusk
Diese Annahme begann mich zu stören.
Moonlight kommt bei #DuskVM mit einem public-account-Modell: Balances, Sender, Receiver, Amount und Nonce Progression.
Phoenix ist um eine komplett andere Spur herum gebaut: Encrypted Notes, Shielded Outputs, Nullifiers und Private State.
Mein erster Instinkt war, dass zwei so unterschiedliche Systeme wahrscheinlich auch zwei unterschiedliche Wege brauchen, um final zu werden.
Aber vielleicht fügte ich an der Stelle Komplexität hinzu, die eigentlich gar nicht da ist.
Moonlight kann weiterhin account-geformt bleiben. Phoenix kann weiterhin note-geformt bleiben. #DuskVM muss weder das eine noch das andere in ein universelles Zustandsformat flachdrücken, nur um zu entscheiden, wann die Ausführung abgeschlossen ist.
Das ließ mich auch #DuskDS neu überdenken.
Ich war davon ausgegangen, dass es darunter einen gemeinsam genutzten $DUSK -Zustand erzeugen muss, der beide Modelle verbindet. Davon bin ich jetzt weniger überzeugt.
Die Ausführungslogik kann spezialisiert bleiben, während Dusk L1 dem resultierenden Zustand weiterhin eine deterministische Endgültigkeitsgrenze gibt.
Und ehrlich gesagt, ist diese Trennung für mich spannender als die einzelnen Zustandsmodelle.
Verschiedene Arten, Zustand darzustellen, erfordern nicht notwendigerweise unterschiedliche Antworten auf die Frage, wann dieser Zustand am Ende wirklich abgeschlossen ist.
Das, worüber ich noch nachdenke, ist, wie sauber diese Trennung Bestand hat, während Moonlight und Phoenix komplexer werden.
#dusk $DUSK @Dusk
37
23
299
·
--
Bullisch
Teilweise korrekt
Ich komme immer wieder auf eine Frage mit @Dusk_Foundation zurück:
Woher weiß man, dass eine Financial Blockchain für echte finanzielle Aktivitäten bereit ist?
Früher dachte ich, die Antwort läge vor allem in Privacy, Compliance und der Fähigkeit, regulierte Assets Onchain zu bringen.
Aber je mehr ich mir Boreas angesehen habe, desto mehr begann ich, an etwas weniger Sichtbares zu denken: Druck.
Das Upgrade Rusk v1.7.0 konzentriert sich auf Node-Operationen, Ressourcenmanagement, Client-Konsistenz, Transaktionsverarbeitung und Netzstabilität.
Nichts davon klingt besonders aufregend.
Vielleicht ist das genau der Grund, warum es wichtig ist.
Ein Netzwerk kann bei geringer Aktivität perfekt gesund aussehen. Niedriger Druck verdeckt Schwachstellen. Der echte Test beginnt, wenn Transaktionen schneller eintreffen, Ressourcen knapp werden und verschiedene Teile des Netzwerks weiterhin konsistent funktionieren müssen.
Das ist sogar noch wichtiger für #dusk , weil sein langfristiger Anwendungsfall regulierte Finanzaktivität beinhaltet.
Wenn Emittenten, Investoren, Settlement-Systeme und Compliance-Workflows in großem Maßstab beginnen, Onchain miteinander zu interagieren, besteht die Herausforderung nicht einfach darin, mehr Transaktionen zu verarbeiten.
Es geht darum, vorhersehbare Performance aufrechtzuerhalten, während diese Aktivität sich konzentriert.
Deshalb sehe ich Boreas einfach als weiteres Network Upgrade.
Ich sehe es als Vorbereitung für eine Frage, die $DUSK irgendwann beantworten muss:
Kann die Infrastruktur verlässlich bleiben, wenn die finanziellen Aktivitäten, die sie anziehen möchte, sie schließlich unter echten Druck setzen?
Diese Antwort wird nicht aus den Upgrade-Notizen stammen.
Wahrscheinlich werden wir sie finden, wenn die Straße voller wird.
#dusk @Dusk_Foundation $DUSK
{future}(DUSKUSDT)
Was ist der eigentliche Test einer Financial Blockchain?
Ich komme immer wieder auf eine Frage mit @Dusk zurück:
Woher weiß man, dass eine Financial Blockchain für echte finanzielle Aktivitäten bereit ist?
Früher dachte ich, die Antwort läge vor allem in Privacy, Compliance und der Fähigkeit, regulierte Assets Onchain zu bringen.
Aber je mehr ich mir Boreas angesehen habe, desto mehr begann ich, an etwas weniger Sichtbares zu denken: Druck.
Das Upgrade Rusk v1.7.0 konzentriert sich auf Node-Operationen, Ressourcenmanagement, Client-Konsistenz, Transaktionsverarbeitung und Netzstabilität.
Nichts davon klingt besonders aufregend.
Vielleicht ist das genau der Grund, warum es wichtig ist.
Ein Netzwerk kann bei geringer Aktivität perfekt gesund aussehen. Niedriger Druck verdeckt Schwachstellen. Der echte Test beginnt, wenn Transaktionen schneller eintreffen, Ressourcen knapp werden und verschiedene Teile des Netzwerks weiterhin konsistent funktionieren müssen.
Das ist sogar noch wichtiger für #dusk , weil sein langfristiger Anwendungsfall regulierte Finanzaktivität beinhaltet.
Wenn Emittenten, Investoren, Settlement-Systeme und Compliance-Workflows in großem Maßstab beginnen, Onchain miteinander zu interagieren, besteht die Herausforderung nicht einfach darin, mehr Transaktionen zu verarbeiten.
Es geht darum, vorhersehbare Performance aufrechtzuerhalten, während diese Aktivität sich konzentriert.
Deshalb sehe ich Boreas einfach als weiteres Network Upgrade.
Ich sehe es als Vorbereitung für eine Frage, die $DUSK irgendwann beantworten muss:
Kann die Infrastruktur verlässlich bleiben, wenn die finanziellen Aktivitäten, die sie anziehen möchte, sie schließlich unter echten Druck setzen?
Diese Antwort wird nicht aus den Upgrade-Notizen stammen.
Wahrscheinlich werden wir sie finden, wenn die Straße voller wird.
#dusk @Dusk $DUSK
Was ist der eigentliche Test einer Financial Blockchain?
Woher weiß man, dass eine Financial Blockchain für echte finanzielle Aktivitäten bereit ist?
Früher dachte ich, die Antwort läge vor allem in Privacy, Compliance und der Fähigkeit, regulierte Assets Onchain zu bringen.
Aber je mehr ich mir Boreas angesehen habe, desto mehr begann ich, an etwas weniger Sichtbares zu denken: Druck.
Das Upgrade Rusk v1.7.0 konzentriert sich auf Node-Operationen, Ressourcenmanagement, Client-Konsistenz, Transaktionsverarbeitung und Netzstabilität.
Nichts davon klingt besonders aufregend.
Vielleicht ist das genau der Grund, warum es wichtig ist.
Ein Netzwerk kann bei geringer Aktivität perfekt gesund aussehen. Niedriger Druck verdeckt Schwachstellen. Der echte Test beginnt, wenn Transaktionen schneller eintreffen, Ressourcen knapp werden und verschiedene Teile des Netzwerks weiterhin konsistent funktionieren müssen.
Das ist sogar noch wichtiger für #dusk , weil sein langfristiger Anwendungsfall regulierte Finanzaktivität beinhaltet.
Wenn Emittenten, Investoren, Settlement-Systeme und Compliance-Workflows in großem Maßstab beginnen, Onchain miteinander zu interagieren, besteht die Herausforderung nicht einfach darin, mehr Transaktionen zu verarbeiten.
Es geht darum, vorhersehbare Performance aufrechtzuerhalten, während diese Aktivität sich konzentriert.
Deshalb sehe ich Boreas einfach als weiteres Network Upgrade.
Ich sehe es als Vorbereitung für eine Frage, die $DUSK irgendwann beantworten muss:
Kann die Infrastruktur verlässlich bleiben, wenn die finanziellen Aktivitäten, die sie anziehen möchte, sie schließlich unter echten Druck setzen?
Diese Antwort wird nicht aus den Upgrade-Notizen stammen.
Wahrscheinlich werden wir sie finden, wenn die Straße voller wird.
#dusk @Dusk $DUSK
Was ist der eigentliche Test einer Financial Blockchain?
Privacy & compliance
75%
Asset tokenization
0%
High Throughput
25%
Real-World Stability
0%
4 Stimmen • Abstimmung beendet
67
32
223
·
--
Bitte Like & Kommentare
$TRUMP $TUT $XRP
Bitte Like & Kommentare
$TRUMP $TUT $XRP
$TRUMP $TUT $XRP
jam786mys
·
--
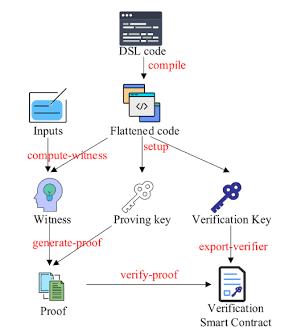
BullischIch habe in die jüngste Entwicklung von Dusk eingetaucht, und eine Sache beschäftigt mich – auf eine gute Weise: die @PLONK -Performance-Arbeit.
Ein Rückgang der Proofing-Zeit um 58 % ist beeindruckend, aber nicht die Zahl hat mich am meisten gepackt.
Sondern wie sie dorthin gekommen sind.
Das Caching deterministischer Prover-/Verifier-Daten, das Batching von Inversionen und MSM-Terms, die Parallelisierung unabhängiger FFT-Arbeiten und das Reduzieren wiederholter Allokationen haben den Durchsatz beim Proving auf ungefähr das 2,4-Fache gehoben.
Die Verifikation wurde um 44 % verbessert, während die Circuit-Compilation 25 % schneller wurde.
Aber der wichtige Teil ist, was unangetastet blieb.
Die zugrunde liegende Mathematik, das Transcript und das Proof-Format haben sich nicht geändert.
Das fühlt sich also weniger nach „besserer Kryptografie“ an und mehr nach dem Entfernen verschwendeter Arbeit aus einer Kryptografie, die bereits funktioniert.
Dann habe ich mir die Tests von DuskEM × DuskDS angesehen und ein ähnliches Muster entdeckt. Unterschiedliche Ausführungs- und State-Modelle werden unter gemischten Workloads getestet.
Das ist wichtig, weil Systeme selten schwierig werden, wenn jede Komponente für sich allein läuft. Die Reibung zeigt sich normalerweise erst, wenn sie zusammen funktionieren müssen.
Und vielleicht ist das der Teil, der mir bei Privacy-Netzwerken jetzt am meisten wichtig zu werden beginnt.
Starke Kryptografie kann Privatsphäre schaffen.
Aber wenn das Proving langsam ist, die Verifikation teuer wird oder die Ausführung unvorhersehbar wird, spüren die Nutzer weiterhin die Komplexität.
Ich könnte mich irren, aber vielleicht besteht Dusk’ eigentliche Herausforderung nicht darin zu beweisen, dass Privatsphäre funktioniert.
Sondern darin, die Mechanik hinter der Privatsphäre schnell genug zu machen, dass sich niemand darum kümmern muss.
#dusk @Dusk $DUSK
Ein Rückgang der Proofing-Zeit um 58 % ist beeindruckend, aber nicht die Zahl hat mich am meisten gepackt.
Sondern wie sie dorthin gekommen sind.
Das Caching deterministischer Prover-/Verifier-Daten, das Batching von Inversionen und MSM-Terms, die Parallelisierung unabhängiger FFT-Arbeiten und das Reduzieren wiederholter Allokationen haben den Durchsatz beim Proving auf ungefähr das 2,4-Fache gehoben.
Die Verifikation wurde um 44 % verbessert, während die Circuit-Compilation 25 % schneller wurde.
Aber der wichtige Teil ist, was unangetastet blieb.
Die zugrunde liegende Mathematik, das Transcript und das Proof-Format haben sich nicht geändert.
Das fühlt sich also weniger nach „besserer Kryptografie“ an und mehr nach dem Entfernen verschwendeter Arbeit aus einer Kryptografie, die bereits funktioniert.
Dann habe ich mir die Tests von DuskEM × DuskDS angesehen und ein ähnliches Muster entdeckt. Unterschiedliche Ausführungs- und State-Modelle werden unter gemischten Workloads getestet.
Das ist wichtig, weil Systeme selten schwierig werden, wenn jede Komponente für sich allein läuft. Die Reibung zeigt sich normalerweise erst, wenn sie zusammen funktionieren müssen.
Und vielleicht ist das der Teil, der mir bei Privacy-Netzwerken jetzt am meisten wichtig zu werden beginnt.
Starke Kryptografie kann Privatsphäre schaffen.
Aber wenn das Proving langsam ist, die Verifikation teuer wird oder die Ausführung unvorhersehbar wird, spüren die Nutzer weiterhin die Komplexität.
Ich könnte mich irren, aber vielleicht besteht Dusk’ eigentliche Herausforderung nicht darin zu beweisen, dass Privatsphäre funktioniert.
Sondern darin, die Mechanik hinter der Privatsphäre schnell genug zu machen, dass sich niemand darum kümmern muss.
#dusk @Dusk $DUSK
2
273
·
--
Bullisch
Ich habe in die jüngste Entwicklung von Dusk eingetaucht, und eine Sache beschäftigt mich – auf eine gute Weise: die @PLONK -Performance-Arbeit.
Ein Rückgang der Proofing-Zeit um 58 % ist beeindruckend, aber nicht die Zahl hat mich am meisten gepackt.
Sondern wie sie dorthin gekommen sind.
Das Caching deterministischer Prover-/Verifier-Daten, das Batching von Inversionen und MSM-Terms, die Parallelisierung unabhängiger FFT-Arbeiten und das Reduzieren wiederholter Allokationen haben den Durchsatz beim Proving auf ungefähr das 2,4-Fache gehoben.
Die Verifikation wurde um 44 % verbessert, während die Circuit-Compilation 25 % schneller wurde.
Aber der wichtige Teil ist, was unangetastet blieb.
Die zugrunde liegende Mathematik, das Transcript und das Proof-Format haben sich nicht geändert.
Das fühlt sich also weniger nach „besserer Kryptografie“ an und mehr nach dem Entfernen verschwendeter Arbeit aus einer Kryptografie, die bereits funktioniert.
Dann habe ich mir die Tests von DuskEM × DuskDS angesehen und ein ähnliches Muster entdeckt. Unterschiedliche Ausführungs- und State-Modelle werden unter gemischten Workloads getestet.
Das ist wichtig, weil Systeme selten schwierig werden, wenn jede Komponente für sich allein läuft. Die Reibung zeigt sich normalerweise erst, wenn sie zusammen funktionieren müssen.
Und vielleicht ist das der Teil, der mir bei Privacy-Netzwerken jetzt am meisten wichtig zu werden beginnt.
Starke Kryptografie kann Privatsphäre schaffen.
Aber wenn das Proving langsam ist, die Verifikation teuer wird oder die Ausführung unvorhersehbar wird, spüren die Nutzer weiterhin die Komplexität.
Ich könnte mich irren, aber vielleicht besteht Dusk’ eigentliche Herausforderung nicht darin zu beweisen, dass Privatsphäre funktioniert.
Sondern darin, die Mechanik hinter der Privatsphäre schnell genug zu machen, dass sich niemand darum kümmern muss.
#dusk @Dusk_Foundation $DUSK
{future}(DUSKUSDT)
Ich habe in die jüngste Entwicklung von Dusk eingetaucht, und eine Sache beschäftigt mich – auf eine gute Weise: die @PLONK -Performance-Arbeit.
Ein Rückgang der Proofing-Zeit um 58 % ist beeindruckend, aber nicht die Zahl hat mich am meisten gepackt.
Sondern wie sie dorthin gekommen sind.
Das Caching deterministischer Prover-/Verifier-Daten, das Batching von Inversionen und MSM-Terms, die Parallelisierung unabhängiger FFT-Arbeiten und das Reduzieren wiederholter Allokationen haben den Durchsatz beim Proving auf ungefähr das 2,4-Fache gehoben.
Die Verifikation wurde um 44 % verbessert, während die Circuit-Compilation 25 % schneller wurde.
Aber der wichtige Teil ist, was unangetastet blieb.
Die zugrunde liegende Mathematik, das Transcript und das Proof-Format haben sich nicht geändert.
Das fühlt sich also weniger nach „besserer Kryptografie“ an und mehr nach dem Entfernen verschwendeter Arbeit aus einer Kryptografie, die bereits funktioniert.
Dann habe ich mir die Tests von DuskEM × DuskDS angesehen und ein ähnliches Muster entdeckt. Unterschiedliche Ausführungs- und State-Modelle werden unter gemischten Workloads getestet.
Das ist wichtig, weil Systeme selten schwierig werden, wenn jede Komponente für sich allein läuft. Die Reibung zeigt sich normalerweise erst, wenn sie zusammen funktionieren müssen.
Und vielleicht ist das der Teil, der mir bei Privacy-Netzwerken jetzt am meisten wichtig zu werden beginnt.
Starke Kryptografie kann Privatsphäre schaffen.
Aber wenn das Proving langsam ist, die Verifikation teuer wird oder die Ausführung unvorhersehbar wird, spüren die Nutzer weiterhin die Komplexität.
Ich könnte mich irren, aber vielleicht besteht Dusk’ eigentliche Herausforderung nicht darin zu beweisen, dass Privatsphäre funktioniert.
Sondern darin, die Mechanik hinter der Privatsphäre schnell genug zu machen, dass sich niemand darum kümmern muss.
#dusk @Dusk $DUSK
Ein Rückgang der Proofing-Zeit um 58 % ist beeindruckend, aber nicht die Zahl hat mich am meisten gepackt.
Sondern wie sie dorthin gekommen sind.
Das Caching deterministischer Prover-/Verifier-Daten, das Batching von Inversionen und MSM-Terms, die Parallelisierung unabhängiger FFT-Arbeiten und das Reduzieren wiederholter Allokationen haben den Durchsatz beim Proving auf ungefähr das 2,4-Fache gehoben.
Die Verifikation wurde um 44 % verbessert, während die Circuit-Compilation 25 % schneller wurde.
Aber der wichtige Teil ist, was unangetastet blieb.
Die zugrunde liegende Mathematik, das Transcript und das Proof-Format haben sich nicht geändert.
Das fühlt sich also weniger nach „besserer Kryptografie“ an und mehr nach dem Entfernen verschwendeter Arbeit aus einer Kryptografie, die bereits funktioniert.
Dann habe ich mir die Tests von DuskEM × DuskDS angesehen und ein ähnliches Muster entdeckt. Unterschiedliche Ausführungs- und State-Modelle werden unter gemischten Workloads getestet.
Das ist wichtig, weil Systeme selten schwierig werden, wenn jede Komponente für sich allein läuft. Die Reibung zeigt sich normalerweise erst, wenn sie zusammen funktionieren müssen.
Und vielleicht ist das der Teil, der mir bei Privacy-Netzwerken jetzt am meisten wichtig zu werden beginnt.
Starke Kryptografie kann Privatsphäre schaffen.
Aber wenn das Proving langsam ist, die Verifikation teuer wird oder die Ausführung unvorhersehbar wird, spüren die Nutzer weiterhin die Komplexität.
Ich könnte mich irren, aber vielleicht besteht Dusk’ eigentliche Herausforderung nicht darin zu beweisen, dass Privatsphäre funktioniert.
Sondern darin, die Mechanik hinter der Privatsphäre schnell genug zu machen, dass sich niemand darum kümmern muss.
#dusk @Dusk $DUSK
51
1
22
335
·
--
Bärisch
Ich komme immer wieder zu einer Frage mit #Dusk, die sich wichtiger anfühlt als „Können regulierte Assets On-chain gehen?“
Warum müssen sie überhaupt dorthin wechseln?
Tokenisierung allein ist inzwischen keine These mehr.
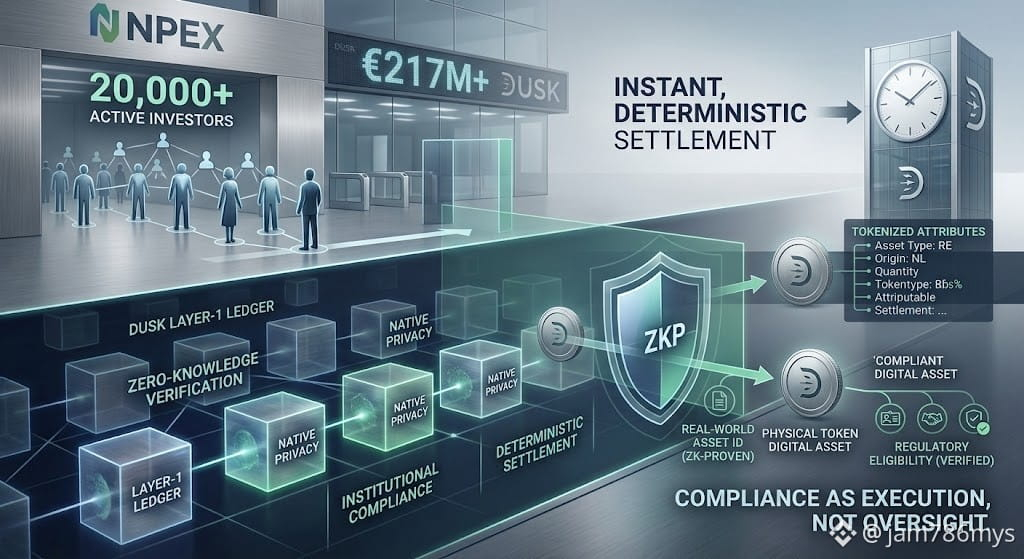
$NPEX ist ein nützliches Reality-Check: Es unterliegt bereits der AFM-Aufsicht, hat 20.000+ aktive Investoren und mehr als 217 Mio. € an gemeldeten Finanzierungen. Der Markt existiert. Die Infrastruktur funktioniert gut genug, damit Menschen sie nutzen können.
Also muss $DUSK mehr zu bieten haben als nur dasselbe Asset hinter einem Token zu platzieren.
Was meine Aufmerksamkeit geweckt hat, ist, wo Compliance sitzt.
Wenn Berechtigungs- und Übertragungsregeln über die Vertragslogik durchgesetzt werden können, wird Compliance Teil der Ausführung – statt eine separate Prüfung zu sein, die außerhalb des Systems sitzt.
Dann kommt noch Datenschutz als zusätzliche Ebene hinzu.
ZK-Proofs können es dem Netzwerk ermöglichen, zu verifizieren, dass eine Bedingung erfüllt ist, ohne alle Informationen dahinter offenzulegen. Das ist potenziell viel nützlicher als nur finanzielle Aktivitäten auf einer Blockchain öffentlich zu machen.
Aber ich glaube immer noch, dass der schwierigste Teil nicht technisch ist.
Bestehende Finanz-Schienen haben überlebt, weil sie echte Probleme lösen – auch dann, wenn sie ineffizient sind.
Dusk muss zeigen, wo die Reibung tatsächlich entfernt wird: Abwicklung, Transfers, Compliance, Zugriff oder die Koordination zwischen ihnen.
Andernfalls riskieren wir, regulierte Assets On-chain zu bauen, nur weil die Technologie es erlaubt.
Für mich ist der eigentliche Test:
Macht @Dusk_Foundation eine bestehende Finanz-Workflow-Entscheidung sinnvoll besser, oder macht es nur das Ganze blockchain-native?
Dieser Unterschied ist wahrscheinlich wichtiger als die Tokenisierung selbst.
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Ich komme immer wieder zu einer Frage mit #Dusk, die sich wichtiger anfühlt als „Können regulierte Assets On-chain gehen?“
Warum müssen sie überhaupt dorthin wechseln?
Tokenisierung allein ist inzwischen keine These mehr.
$NPEX ist ein nützliches Reality-Check: Es unterliegt bereits der AFM-Aufsicht, hat 20.000+ aktive Investoren und mehr als 217 Mio. € an gemeldeten Finanzierungen. Der Markt existiert. Die Infrastruktur funktioniert gut genug, damit Menschen sie nutzen können.
Also muss $DUSK mehr zu bieten haben als nur dasselbe Asset hinter einem Token zu platzieren.
Was meine Aufmerksamkeit geweckt hat, ist, wo Compliance sitzt.
Wenn Berechtigungs- und Übertragungsregeln über die Vertragslogik durchgesetzt werden können, wird Compliance Teil der Ausführung – statt eine separate Prüfung zu sein, die außerhalb des Systems sitzt.
Dann kommt noch Datenschutz als zusätzliche Ebene hinzu.
ZK-Proofs können es dem Netzwerk ermöglichen, zu verifizieren, dass eine Bedingung erfüllt ist, ohne alle Informationen dahinter offenzulegen. Das ist potenziell viel nützlicher als nur finanzielle Aktivitäten auf einer Blockchain öffentlich zu machen.
Aber ich glaube immer noch, dass der schwierigste Teil nicht technisch ist.
Bestehende Finanz-Schienen haben überlebt, weil sie echte Probleme lösen – auch dann, wenn sie ineffizient sind.
Dusk muss zeigen, wo die Reibung tatsächlich entfernt wird: Abwicklung, Transfers, Compliance, Zugriff oder die Koordination zwischen ihnen.
Andernfalls riskieren wir, regulierte Assets On-chain zu bauen, nur weil die Technologie es erlaubt.
Für mich ist der eigentliche Test:
Macht @Dusk eine bestehende Finanz-Workflow-Entscheidung sinnvoll besser, oder macht es nur das Ganze blockchain-native?
Dieser Unterschied ist wahrscheinlich wichtiger als die Tokenisierung selbst.
@Dusk #dusk $DUSK
Warum müssen sie überhaupt dorthin wechseln?
Tokenisierung allein ist inzwischen keine These mehr.
$NPEX ist ein nützliches Reality-Check: Es unterliegt bereits der AFM-Aufsicht, hat 20.000+ aktive Investoren und mehr als 217 Mio. € an gemeldeten Finanzierungen. Der Markt existiert. Die Infrastruktur funktioniert gut genug, damit Menschen sie nutzen können.
Also muss $DUSK mehr zu bieten haben als nur dasselbe Asset hinter einem Token zu platzieren.
Was meine Aufmerksamkeit geweckt hat, ist, wo Compliance sitzt.
Wenn Berechtigungs- und Übertragungsregeln über die Vertragslogik durchgesetzt werden können, wird Compliance Teil der Ausführung – statt eine separate Prüfung zu sein, die außerhalb des Systems sitzt.
Dann kommt noch Datenschutz als zusätzliche Ebene hinzu.
ZK-Proofs können es dem Netzwerk ermöglichen, zu verifizieren, dass eine Bedingung erfüllt ist, ohne alle Informationen dahinter offenzulegen. Das ist potenziell viel nützlicher als nur finanzielle Aktivitäten auf einer Blockchain öffentlich zu machen.
Aber ich glaube immer noch, dass der schwierigste Teil nicht technisch ist.
Bestehende Finanz-Schienen haben überlebt, weil sie echte Probleme lösen – auch dann, wenn sie ineffizient sind.
Dusk muss zeigen, wo die Reibung tatsächlich entfernt wird: Abwicklung, Transfers, Compliance, Zugriff oder die Koordination zwischen ihnen.
Andernfalls riskieren wir, regulierte Assets On-chain zu bauen, nur weil die Technologie es erlaubt.
Für mich ist der eigentliche Test:
Macht @Dusk eine bestehende Finanz-Workflow-Entscheidung sinnvoll besser, oder macht es nur das Ganze blockchain-native?
Dieser Unterschied ist wahrscheinlich wichtiger als die Tokenisierung selbst.
@Dusk #dusk $DUSK
47
21
277
·
--
Bullisch
Teilweise korrekt
Ich habe immer wieder auf das Konsensdesign von Dusk geschaut, aber der interessante Teil hat erst dann „geklickt“, als ich es neben das gesetzt habe, was der Markt gerade einpreist.
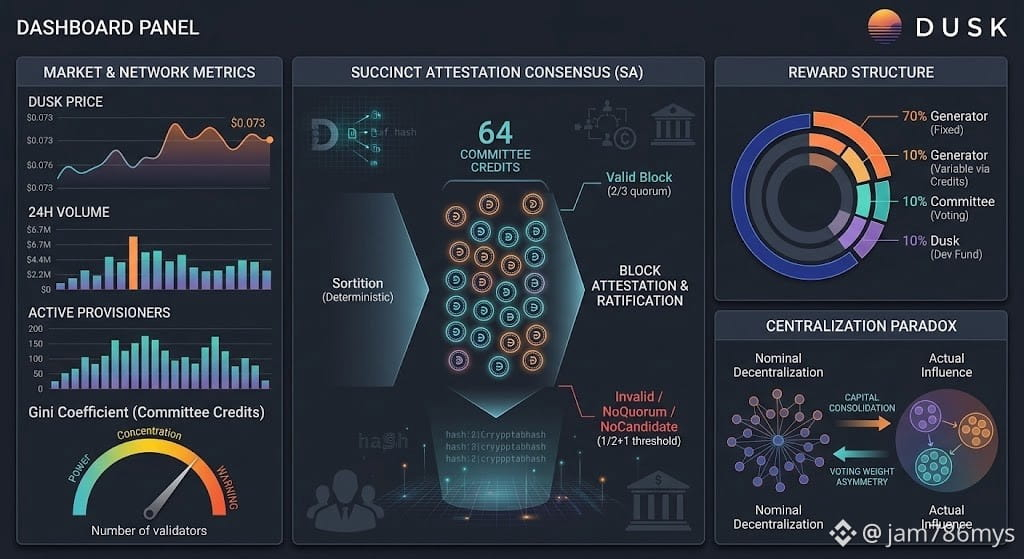
$DUSK liegt bei ungefähr 0,073 US-Dollar, mit rund 6,7 Mio. US-Dollar Handelsvolumen in 24 Stunden. Die Zahl selbst ist nicht die These. Sie macht nur die Anreizfrage relevanter.
Dusk nutzt 64 Komiteeguthaben, wobei die Stimmkraft mit diesen Guthaben gewichtet wird. Valid benötigt 2/3 Quorum, während Invalid, No Candidate und No Quorum bei 1/2 + 1 passieren können.
Dann gibt es die rollierende Finalität: Nach zwei nicht attestierten Iterationen benötigt ein Block vier aufeinanderfolgende attestierte oder bestätigte Blöcke, bevor er bestätigt wird.
Die Belohnungsstruktur scheint mit demselben Problem zusammenzuhängen: 70% der Generator-Belohnung sind fest, 10% variieren mit den enthaltenen Votes, 10% gehen an das Komitee und 10% an #Dusk.
Hier ist der Widerspruch, zu dem ich immer wieder zurückkomme.
Je wertvoller der Konsens wird, desto stärker ist der Anreiz, Stimmgewicht anzuhäufen. Das kann die Koordination verbessern, während gleichzeitig die effektive Macht leise weniger verteilt wird.
So kann ein Netzwerk dezentral wirken, gemessen an der Anzahl der Validatoren, während der tatsächliche Einfluss bei einer viel kleineren Gruppe von Inhabern von Guthaben liegt.
Ich denke nicht, dass das Dusk-Design dadurch zwangsläufig fehlerhaft ist. Aber mit mehr Kapital und Aufmerksamkeit rund um $DUSK wird die Verteilung der Guthaben etwas, das ich zusammen mit Preis und Volumen im Blick behalten würde.
Kann das Anreizmodell die Teilnahme am Konsens breit halten, während der Wert der Kontrolle über den Konsens steigt?
#dusk $DUSK @Dusk_Foundation
Ich habe immer wieder auf das Konsensdesign von Dusk geschaut, aber der interessante Teil hat erst dann „geklickt“, als ich es neben das gesetzt habe, was der Markt gerade einpreist.
$DUSK liegt bei ungefähr 0,073 US-Dollar, mit rund 6,7 Mio. US-Dollar Handelsvolumen in 24 Stunden. Die Zahl selbst ist nicht die These. Sie macht nur die Anreizfrage relevanter.
Dusk nutzt 64 Komiteeguthaben, wobei die Stimmkraft mit diesen Guthaben gewichtet wird. Valid benötigt 2/3 Quorum, während Invalid, No Candidate und No Quorum bei 1/2 + 1 passieren können.
Dann gibt es die rollierende Finalität: Nach zwei nicht attestierten Iterationen benötigt ein Block vier aufeinanderfolgende attestierte oder bestätigte Blöcke, bevor er bestätigt wird.
Die Belohnungsstruktur scheint mit demselben Problem zusammenzuhängen: 70% der Generator-Belohnung sind fest, 10% variieren mit den enthaltenen Votes, 10% gehen an das Komitee und 10% an #Dusk.
Hier ist der Widerspruch, zu dem ich immer wieder zurückkomme.
Je wertvoller der Konsens wird, desto stärker ist der Anreiz, Stimmgewicht anzuhäufen. Das kann die Koordination verbessern, während gleichzeitig die effektive Macht leise weniger verteilt wird.
So kann ein Netzwerk dezentral wirken, gemessen an der Anzahl der Validatoren, während der tatsächliche Einfluss bei einer viel kleineren Gruppe von Inhabern von Guthaben liegt.
Ich denke nicht, dass das Dusk-Design dadurch zwangsläufig fehlerhaft ist. Aber mit mehr Kapital und Aufmerksamkeit rund um $DUSK wird die Verteilung der Guthaben etwas, das ich zusammen mit Preis und Volumen im Blick behalten würde.
Kann das Anreizmodell die Teilnahme am Konsens breit halten, während der Wert der Kontrolle über den Konsens steigt?
#dusk $DUSK @Dusk
$DUSK liegt bei ungefähr 0,073 US-Dollar, mit rund 6,7 Mio. US-Dollar Handelsvolumen in 24 Stunden. Die Zahl selbst ist nicht die These. Sie macht nur die Anreizfrage relevanter.
Dusk nutzt 64 Komiteeguthaben, wobei die Stimmkraft mit diesen Guthaben gewichtet wird. Valid benötigt 2/3 Quorum, während Invalid, No Candidate und No Quorum bei 1/2 + 1 passieren können.
Dann gibt es die rollierende Finalität: Nach zwei nicht attestierten Iterationen benötigt ein Block vier aufeinanderfolgende attestierte oder bestätigte Blöcke, bevor er bestätigt wird.
Die Belohnungsstruktur scheint mit demselben Problem zusammenzuhängen: 70% der Generator-Belohnung sind fest, 10% variieren mit den enthaltenen Votes, 10% gehen an das Komitee und 10% an #Dusk.
Hier ist der Widerspruch, zu dem ich immer wieder zurückkomme.
Je wertvoller der Konsens wird, desto stärker ist der Anreiz, Stimmgewicht anzuhäufen. Das kann die Koordination verbessern, während gleichzeitig die effektive Macht leise weniger verteilt wird.
So kann ein Netzwerk dezentral wirken, gemessen an der Anzahl der Validatoren, während der tatsächliche Einfluss bei einer viel kleineren Gruppe von Inhabern von Guthaben liegt.
Ich denke nicht, dass das Dusk-Design dadurch zwangsläufig fehlerhaft ist. Aber mit mehr Kapital und Aufmerksamkeit rund um $DUSK wird die Verteilung der Guthaben etwas, das ich zusammen mit Preis und Volumen im Blick behalten würde.
Kann das Anreizmodell die Teilnahme am Konsens breit halten, während der Wert der Kontrolle über den Konsens steigt?
#dusk $DUSK @Dusk
72
22
845
·
--
Bullisch
Ich dachte anfangs, Hyper Staking sei nur eine Möglichkeit, das @Dusk_Foundation -Staking einfacher zu machen. Die aktuellen Zahlen haben mich dazu gebracht, es anders zu sehen.
Dusk meldet nun 210 Mio.+ $DUSK gestaktes, während ein Community-Explorer ungefähr 211,2 Mio. über 204 aktive Provisioner anzeigt. Das ist bereits eine ziemlich große Sicherheitsbasis.
Dann gibt es den Widerspruch, den ich interessanter finde: Hyper Staking ist darauf ausgelegt, das Staking durch Smart Contracts zugänglicher zu machen, aber die 1.000 #dusk Mindestanforderung gilt weiterhin für Contracts. So schafft die Abstraktion zwar den Wegfall, einen Knoten zu betreiben, aber nicht die zugrunde liegende wirtschaftliche Schwelle.
Dieser Unterschied ist wichtig.
Hyper Staking kann Pools unterstützen, Delegated Staking, Automatisierte Reward-Distribution und Liquid-Staking-Modelle. Aber wenn dasselbe Kapital einfach über Contracts an dieselben Provisioner weitergeleitet wird, bedeutet „leichterer Zugang“ nicht zwangsläufig breitere Dezentralisierung.
Hier beginnt meiner Meinung nach der eigentliche Test.
$DUSK hatte 270+ aktive Operatoren, als Hyper Staking im März 2025 gestartet ist. Heute ist nicht die Frage, ob die Staking-Abstraktion technisch funktioniert.
Es geht darum, ob sie die Verteilung und Zusammensetzung des Stakings verändert.
Ich beobachte diese Lücke: Bringt Hyper Staking neues Kapital und neue Operatoren in die Sicherheitsschicht, oder schafft es vor allem eine sauberere Oberfläche um eine bereits konzentrierte Staking-Wirtschaft herum?
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Dezentralisiert Dusk’s Hyper Staking das Netzwerk wirklich, oder wickelt es nur Kapital um bestehende Provisioner neu? 🗳️
Ich dachte anfangs, Hyper Staking sei nur eine Möglichkeit, das @Dusk -Staking einfacher zu machen. Die aktuellen Zahlen haben mich dazu gebracht, es anders zu sehen.
Dusk meldet nun 210 Mio.+ $DUSK gestaktes, während ein Community-Explorer ungefähr 211,2 Mio. über 204 aktive Provisioner anzeigt. Das ist bereits eine ziemlich große Sicherheitsbasis.
Dann gibt es den Widerspruch, den ich interessanter finde: Hyper Staking ist darauf ausgelegt, das Staking durch Smart Contracts zugänglicher zu machen, aber die 1.000 #dusk Mindestanforderung gilt weiterhin für Contracts. So schafft die Abstraktion zwar den Wegfall, einen Knoten zu betreiben, aber nicht die zugrunde liegende wirtschaftliche Schwelle.
Dieser Unterschied ist wichtig.
Hyper Staking kann Pools unterstützen, Delegated Staking, Automatisierte Reward-Distribution und Liquid-Staking-Modelle. Aber wenn dasselbe Kapital einfach über Contracts an dieselben Provisioner weitergeleitet wird, bedeutet „leichterer Zugang“ nicht zwangsläufig breitere Dezentralisierung.
Hier beginnt meiner Meinung nach der eigentliche Test.
$DUSK hatte 270+ aktive Operatoren, als Hyper Staking im März 2025 gestartet ist. Heute ist nicht die Frage, ob die Staking-Abstraktion technisch funktioniert.
Es geht darum, ob sie die Verteilung und Zusammensetzung des Stakings verändert.
Ich beobachte diese Lücke: Bringt Hyper Staking neues Kapital und neue Operatoren in die Sicherheitsschicht, oder schafft es vor allem eine sauberere Oberfläche um eine bereits konzentrierte Staking-Wirtschaft herum?
#dusk $DUSK @Dusk
Dezentralisiert Dusk’s Hyper Staking das Netzwerk wirklich, oder wickelt es nur Kapital um bestehende Provisioner neu? 🗳️
Dusk meldet nun 210 Mio.+ $DUSK gestaktes, während ein Community-Explorer ungefähr 211,2 Mio. über 204 aktive Provisioner anzeigt. Das ist bereits eine ziemlich große Sicherheitsbasis.
Dann gibt es den Widerspruch, den ich interessanter finde: Hyper Staking ist darauf ausgelegt, das Staking durch Smart Contracts zugänglicher zu machen, aber die 1.000 #dusk Mindestanforderung gilt weiterhin für Contracts. So schafft die Abstraktion zwar den Wegfall, einen Knoten zu betreiben, aber nicht die zugrunde liegende wirtschaftliche Schwelle.
Dieser Unterschied ist wichtig.
Hyper Staking kann Pools unterstützen, Delegated Staking, Automatisierte Reward-Distribution und Liquid-Staking-Modelle. Aber wenn dasselbe Kapital einfach über Contracts an dieselben Provisioner weitergeleitet wird, bedeutet „leichterer Zugang“ nicht zwangsläufig breitere Dezentralisierung.
Hier beginnt meiner Meinung nach der eigentliche Test.
$DUSK hatte 270+ aktive Operatoren, als Hyper Staking im März 2025 gestartet ist. Heute ist nicht die Frage, ob die Staking-Abstraktion technisch funktioniert.
Es geht darum, ob sie die Verteilung und Zusammensetzung des Stakings verändert.
Ich beobachte diese Lücke: Bringt Hyper Staking neues Kapital und neue Operatoren in die Sicherheitsschicht, oder schafft es vor allem eine sauberere Oberfläche um eine bereits konzentrierte Staking-Wirtschaft herum?
#dusk $DUSK @Dusk
Dezentralisiert Dusk’s Hyper Staking das Netzwerk wirklich, oder wickelt es nur Kapital um bestehende Provisioner neu? 🗳️
Broader Access
34%
Capital Wrapping
33%
Too Early
33%
Economic Friction
0%
3 Stimmen • Abstimmung beendet
71
42
391
·
--
Ich habe $DUSK in letzter Zeit um etwa 0,064 US-Dollar beobachtet, aber der Preis hat mich tatsächlich dazu gebracht, auf einen viel kleineren Detailgrad im Protokoll zurückzublicken.
XC und XSC.
Zuerst dachte ich, dass sie einfach unterschiedliche Token-Standards sind. Je mehr ich las, desto mehr fühlte es sich an wie eine Entscheidung darüber, wie viel finanzielle Logik ein Asset mit sich tragen soll.
XC ist für vertrauliche Nicht-Security-Assets gedacht. XSC wurde für Wertpapiere entwickelt, bei denen Eignung, Übertragungsbeschränkungen und Compliance zu einem Teil des Assets selbst werden können.
Dann gibt es noch Phoenix.
Es kann den Absender, Empfänger und den Betrag abschirmen, während View-Keys oder selektive Offenlegung (Selective disclosure) dem richtigen Empfänger dennoch die nötigen Belege geben können.
Hier ist der Widerspruch, den ich besonders interessant finde:
Die gleiche Privatsphäre, die finanzielle Aktivitäten nutzbarer macht, kann sie auch schwieriger lesbar von außen machen.
Auf einer transparenten Kette können Transaktionsflüsse Liquidität, Beziehungen und Strategie offenlegen. Mit Phoenix sind diese Informationen nicht automatisch für alle verfügbar.
Aber reguliertes Finanzwesen braucht weiterhin Beweise.
Also trifft Dusk nicht wirklich eine Wahl zwischen Transparenz und Privatsphäre. Es scheint eine schwierigere Frage zu stellen:
Können Märkte so privat werden, dass sie die Strategie schützen, ohne dabei so intransparent zu werden, dass sie das Vertrauen schwächen?
Diese Spannung ist für mich wichtiger als die Privatsphäre-Funktion selbst.
#dusk $DUSK @Dusk_Foundation
Wenn Dusk $2\times n$ aufeinanderfolgende attestierte Blöcke benötigt, um sich von einem Stillstand zu erholen, was ist der größte Zielkonflikt für die Netzwerkleistung?
Ich habe $DUSK in letzter Zeit um etwa 0,064 US-Dollar beobachtet, aber der Preis hat mich tatsächlich dazu gebracht, auf einen viel kleineren Detailgrad im Protokoll zurückzublicken.
XC und XSC.
Zuerst dachte ich, dass sie einfach unterschiedliche Token-Standards sind. Je mehr ich las, desto mehr fühlte es sich an wie eine Entscheidung darüber, wie viel finanzielle Logik ein Asset mit sich tragen soll.
XC ist für vertrauliche Nicht-Security-Assets gedacht. XSC wurde für Wertpapiere entwickelt, bei denen Eignung, Übertragungsbeschränkungen und Compliance zu einem Teil des Assets selbst werden können.
Dann gibt es noch Phoenix.
Es kann den Absender, Empfänger und den Betrag abschirmen, während View-Keys oder selektive Offenlegung (Selective disclosure) dem richtigen Empfänger dennoch die nötigen Belege geben können.
Hier ist der Widerspruch, den ich besonders interessant finde:
Die gleiche Privatsphäre, die finanzielle Aktivitäten nutzbarer macht, kann sie auch schwieriger lesbar von außen machen.
Auf einer transparenten Kette können Transaktionsflüsse Liquidität, Beziehungen und Strategie offenlegen. Mit Phoenix sind diese Informationen nicht automatisch für alle verfügbar.
Aber reguliertes Finanzwesen braucht weiterhin Beweise.
Also trifft Dusk nicht wirklich eine Wahl zwischen Transparenz und Privatsphäre. Es scheint eine schwierigere Frage zu stellen:
Können Märkte so privat werden, dass sie die Strategie schützen, ohne dabei so intransparent zu werden, dass sie das Vertrauen schwächen?
Diese Spannung ist für mich wichtiger als die Privatsphäre-Funktion selbst.
#dusk $DUSK @Dusk
Wenn Dusk $2\times n$ aufeinanderfolgende attestierte Blöcke benötigt, um sich von einem Stillstand zu erholen, was ist der größte Zielkonflikt für die Netzwerkleistung?
XC und XSC.
Zuerst dachte ich, dass sie einfach unterschiedliche Token-Standards sind. Je mehr ich las, desto mehr fühlte es sich an wie eine Entscheidung darüber, wie viel finanzielle Logik ein Asset mit sich tragen soll.
XC ist für vertrauliche Nicht-Security-Assets gedacht. XSC wurde für Wertpapiere entwickelt, bei denen Eignung, Übertragungsbeschränkungen und Compliance zu einem Teil des Assets selbst werden können.
Dann gibt es noch Phoenix.
Es kann den Absender, Empfänger und den Betrag abschirmen, während View-Keys oder selektive Offenlegung (Selective disclosure) dem richtigen Empfänger dennoch die nötigen Belege geben können.
Hier ist der Widerspruch, den ich besonders interessant finde:
Die gleiche Privatsphäre, die finanzielle Aktivitäten nutzbarer macht, kann sie auch schwieriger lesbar von außen machen.
Auf einer transparenten Kette können Transaktionsflüsse Liquidität, Beziehungen und Strategie offenlegen. Mit Phoenix sind diese Informationen nicht automatisch für alle verfügbar.
Aber reguliertes Finanzwesen braucht weiterhin Beweise.
Also trifft Dusk nicht wirklich eine Wahl zwischen Transparenz und Privatsphäre. Es scheint eine schwierigere Frage zu stellen:
Können Märkte so privat werden, dass sie die Strategie schützen, ohne dabei so intransparent zu werden, dass sie das Vertrauen schwächen?
Diese Spannung ist für mich wichtiger als die Privatsphäre-Funktion selbst.
#dusk $DUSK @Dusk
Wenn Dusk $2\times n$ aufeinanderfolgende attestierte Blöcke benötigt, um sich von einem Stillstand zu erholen, was ist der größte Zielkonflikt für die Netzwerkleistung?
Tradeoff Accepted
75%
Cascade Delay
0%
Liveness Risk
25%
4 Stimmen • Abstimmung beendet
104
35
410
·
--
Ich habe anfangs @TermMax für Fixed-Rate-Märkte betrachtet, aber das GT-Design hat mich stoppen lassen.
#TermMax meldet mittlerweile $50M+ TVL über 8+ Chains hinweg, doch die für mich spannendere Frage ist nicht, wie viel Kapital da ist. Es geht darum, was mit dem Risiko passiert, sobald dieses Kapital gehebelt wird.
GT bündelt Sicherheiten und Schulden in eine einzige On-Chain-Position – mit Maximum LTV und Liquidation LTV, die die Grenzen definieren. Auf dem Papier macht das das Leverage leichter erkennbar und steuerbar.
Aber hier ist der Widerspruch, an den ich immer wieder denke:
Wenn man das Risiko stärker sichtbar macht, kann es sich zugleich auch als beherrschbarer anfühlen, als es tatsächlich ist.
Man kann die Sicherheiten anpassen, wenn sich die Bedingungen ändern, aber eine starke Bewegung im zugrunde liegenden Asset kann die Position dennoch schneller verändern, als ein Nutzer reagieren kann. Und wenn die Liquidität dünn wird, ist es nicht dasselbe, sein LTV zu kennen wie zu wissen, zu welchem Ausführungspreis man handeln kann.
Dieser Unterschied ist entscheidend.
Darum interessiert mich weniger, wie „clean“ GT in den Doks aussieht. Ich will beobachten, wie sich die Sicherheiten bewegen, wie sich die Auslastung aufbaut und wie Liquidationen sich verhalten, wenn die Märkte nicht mehr geordnet sind.
Vielleicht besteht der echte Test nicht darin, ob #TermMax das Leverage leichter macht.
Sondern darin, ob es die Konsequenzen schwerer zu ignorieren macht.
#TermMax @termmax
Ich habe anfangs @TermMax für Fixed-Rate-Märkte betrachtet, aber das GT-Design hat mich stoppen lassen.
#TermMax meldet mittlerweile $50M+ TVL über 8+ Chains hinweg, doch die für mich spannendere Frage ist nicht, wie viel Kapital da ist. Es geht darum, was mit dem Risiko passiert, sobald dieses Kapital gehebelt wird.
GT bündelt Sicherheiten und Schulden in eine einzige On-Chain-Position – mit Maximum LTV und Liquidation LTV, die die Grenzen definieren. Auf dem Papier macht das das Leverage leichter erkennbar und steuerbar.
Aber hier ist der Widerspruch, an den ich immer wieder denke:
Wenn man das Risiko stärker sichtbar macht, kann es sich zugleich auch als beherrschbarer anfühlen, als es tatsächlich ist.
Man kann die Sicherheiten anpassen, wenn sich die Bedingungen ändern, aber eine starke Bewegung im zugrunde liegenden Asset kann die Position dennoch schneller verändern, als ein Nutzer reagieren kann. Und wenn die Liquidität dünn wird, ist es nicht dasselbe, sein LTV zu kennen wie zu wissen, zu welchem Ausführungspreis man handeln kann.
Dieser Unterschied ist entscheidend.
Darum interessiert mich weniger, wie „clean“ GT in den Doks aussieht. Ich will beobachten, wie sich die Sicherheiten bewegen, wie sich die Auslastung aufbaut und wie Liquidationen sich verhalten, wenn die Märkte nicht mehr geordnet sind.
Vielleicht besteht der echte Test nicht darin, ob #TermMax das Leverage leichter macht.
Sondern darin, ob es die Konsequenzen schwerer zu ignorieren macht.
#TermMax @TermMax
#TermMax meldet mittlerweile $50M+ TVL über 8+ Chains hinweg, doch die für mich spannendere Frage ist nicht, wie viel Kapital da ist. Es geht darum, was mit dem Risiko passiert, sobald dieses Kapital gehebelt wird.
GT bündelt Sicherheiten und Schulden in eine einzige On-Chain-Position – mit Maximum LTV und Liquidation LTV, die die Grenzen definieren. Auf dem Papier macht das das Leverage leichter erkennbar und steuerbar.
Aber hier ist der Widerspruch, an den ich immer wieder denke:
Wenn man das Risiko stärker sichtbar macht, kann es sich zugleich auch als beherrschbarer anfühlen, als es tatsächlich ist.
Man kann die Sicherheiten anpassen, wenn sich die Bedingungen ändern, aber eine starke Bewegung im zugrunde liegenden Asset kann die Position dennoch schneller verändern, als ein Nutzer reagieren kann. Und wenn die Liquidität dünn wird, ist es nicht dasselbe, sein LTV zu kennen wie zu wissen, zu welchem Ausführungspreis man handeln kann.
Dieser Unterschied ist entscheidend.
Darum interessiert mich weniger, wie „clean“ GT in den Doks aussieht. Ich will beobachten, wie sich die Sicherheiten bewegen, wie sich die Auslastung aufbaut und wie Liquidationen sich verhalten, wenn die Märkte nicht mehr geordnet sind.
Vielleicht besteht der echte Test nicht darin, ob #TermMax das Leverage leichter macht.
Sondern darin, ob es die Konsequenzen schwerer zu ignorieren macht.
#TermMax @TermMax
18
16
145
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
PolymarketBankFailureBetsDrawFDICConcern
3,685 Aufrufe
168 Kommentare
#polymarketbankfailurebetsdrawfdicconcern
🚨 Marktwarnung: Bankausfall-Wetten auf Polymarket ziehen FDIC-Bedenken auf sich
Die Situation: Die Finanzwelt ist in Aufruhr, weil ein hochriskiger Vorhersagemarkt auf Polymarket – speziell Wetten auf die Wahrscheinlichkeit großer Bankausfälle – ernsthafte Aufmerksamkeit und Besorgnis bei Regulierungsbehörden auf sich gezogen hat, darunter auch die FDIC. Das hat eine volatile Rückkopplungsschleife geschaffen, in der die Markteinschätzung direkt die regulatorische Prüfung beeinflusst und dadurch massive Volumina und Volatilität in der gesamten Branche antreibt.
Was das für Trader bedeutet: Wenn Vorhersagemärkte für finanzielle Not so viel Zuspruch erhalten, signalisiert das extreme Marktnot und ein erhöhtes systemisches Risiko. Trader beobachten die Ansteckungsgefahr im Bankensektor besonders genau – das ist ein entscheidender Moment für das Risikomanagement und die Sektorrotation.
Hervorgehobene handelbare Coins, die man im Blick behalten sollte:
$BTC (Bitcoin): Der ultimative Makro-Hedge. Wenn die Sorgen um die Stabilität des Fiat-Bankensystems zunehmen, schichten Trader häufig Kapital in Bitcoin – als dezentrale, nicht-staatliche Wertaufbewahrung.
$ETH (Ethereum): Führend im DeFi-Ökosystem (dezentrale Finanzen). Wenn der traditionelle Bankensektor unter Druck gerät, richtet sich die Aufmerksamkeit oft verstärkt auf On-Chain-Finanzierung und auf Ethereum aufgebaute Lending-Protokolle.
$BNB (Binance Coin): Als Proxy für die Börsengesundheit und das allgemeine Markt-Stimmungsbild. Wenn man beobachtet, wie wichtige Exchange-Tokens auf plötzliche Finanznachrichten reagieren, gewinnt man Einblicke in die gesamte Marktliquidität und das Vertrauen der Trader.
Hedgst du dich gegen systemisches Risiko oder schaust du nur von der Seitenlinie zu? Lass uns deine Strategie unten in den Kommentaren besprechen! 👇
#Polymarket #FDIC #BankingSector #PredictionMarkets
Axiom AlphA
·0 Likes
·2.5k Aufrufe
BlackRockBuildsTokenizedPortfoliosForOndo
2,322 Aufrufe
108 Kommentare
BitwiseFilesToListNEARETFOnNYSEArca
3,802 Aufrufe
142 Kommentare