
#cryptoexploit
cryptoexploit
6,920 Aufrufe
41 Kommentare
Hot
Zuletzt
·
--
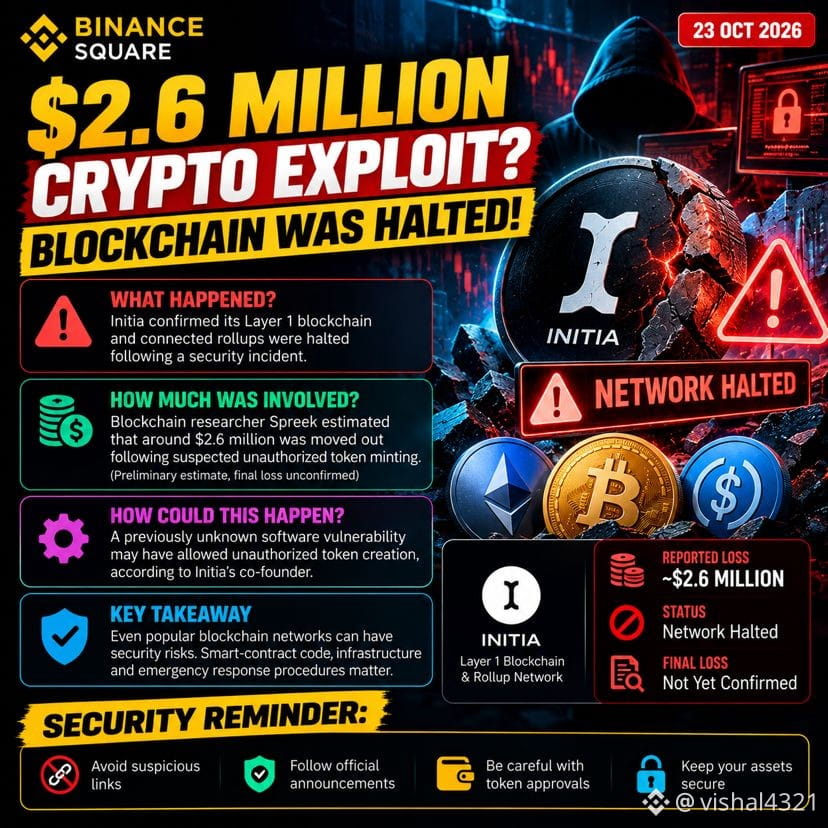
🚨 2,6 MILLIONEN $ DURCH KRYPTO-EXPLOIT VERLOREN? EINE BLOCKCHAIN WURDE ANGEHALTEN!
Am 23. Oktober hat Initia Berichten zufolge nach einem Sicherheitsvorfall seine Layer-1-Blockchain und die damit verbundenen Rollups angehalten.
Das wissen wir bisher. 👇
🔴 WAS IST PASSIERT?
Das Netzwerk wurde angehalten, während das Team eine vermutete Sicherheitslücke untersuchte.
💰 UM WELCHE SUMME GING ES?
Der Blockchain-Ermittler Spreek schätzte, dass Vermögenswerte im Wert von etwa 2,6 Millionen US-Dollar bewegt wurden. Der endgültig bestätigte Verlust ist weiterhin unklar.
🔍 WAS WAR DIE URSACHE?
Ersten Aussagen des Mitgründers von Initia zufolge könnte eine Sicherheitslücke das unbefugte Prägen von Token ermöglicht haben.
⚠️ WARUM IST DAS WICHTIG?
Bei Blockchain-Sicherheit geht es nicht nur darum, Wallets zu schützen. Auch Software-Schwachstellen und die Netzwerkinfrastruktur können Nutzer gefährden.
🛡️ DIE WICHTIGSTE LEKTION
Folge immer den offiziellen Sicherheitsupdates, überprüfe Wiederherstellungslinks und informiere dich über die Risiken der Netzwerke, die du nutzt.
Egal, ob du $INIT, $ETH oder $BTC verfolgst: Sicherheit sollte niemals zu kurz kommen.
💬 DIE GROSSE FRAGE:
Sollten Blockchain-Teams Netzwerke in Notfällen anhalten dürfen?
🅰️ JA — Nutzerschutz geht vor.
🅱️ NEIN — Dezentralisierung hat Vorrang.
👇 Kommentiere mit A oder B und erkläre, warum!
#CryptoNews #BlockchainSecurity #CryptoExploit #DeFi #BinanceSquare
🚨 2,6 MILLIONEN $ DURCH KRYPTO-EXPLOIT VERLOREN? EINE BLOCKCHAIN WURDE ANGEHALTEN!
Am 23. Oktober hat Initia Berichten zufolge nach einem Sicherheitsvorfall seine Layer-1-Blockchain und die damit verbundenen Rollups angehalten.
Das wissen wir bisher. 👇
🔴 WAS IST PASSIERT?
Das Netzwerk wurde angehalten, während das Team eine vermutete Sicherheitslücke untersuchte.
💰 UM WELCHE SUMME GING ES?
Der Blockchain-Ermittler Spreek schätzte, dass Vermögenswerte im Wert von etwa 2,6 Millionen US-Dollar bewegt wurden. Der endgültig bestätigte Verlust ist weiterhin unklar.
🔍 WAS WAR DIE URSACHE?
Ersten Aussagen des Mitgründers von Initia zufolge könnte eine Sicherheitslücke das unbefugte Prägen von Token ermöglicht haben.
⚠️ WARUM IST DAS WICHTIG?
Bei Blockchain-Sicherheit geht es nicht nur darum, Wallets zu schützen. Auch Software-Schwachstellen und die Netzwerkinfrastruktur können Nutzer gefährden.
🛡️ DIE WICHTIGSTE LEKTION
Folge immer den offiziellen Sicherheitsupdates, überprüfe Wiederherstellungslinks und informiere dich über die Risiken der Netzwerke, die du nutzt.
Egal, ob du $INIT, $ETH oder $BTC verfolgst: Sicherheit sollte niemals zu kurz kommen.
💬 DIE GROSSE FRAGE:
Sollten Blockchain-Teams Netzwerke in Notfällen anhalten dürfen?
🅰️ JA — Nutzerschutz geht vor.
🅱️ NEIN — Dezentralisierung hat Vorrang.
👇 Kommentiere mit A oder B und erkläre, warum!
#CryptoNews #BlockchainSecurity #CryptoExploit #DeFi #BinanceSquare
Am 23. Oktober hat Initia Berichten zufolge nach einem Sicherheitsvorfall seine Layer-1-Blockchain und die damit verbundenen Rollups angehalten.
Das wissen wir bisher. 👇
🔴 WAS IST PASSIERT?
Das Netzwerk wurde angehalten, während das Team eine vermutete Sicherheitslücke untersuchte.
💰 UM WELCHE SUMME GING ES?
Der Blockchain-Ermittler Spreek schätzte, dass Vermögenswerte im Wert von etwa 2,6 Millionen US-Dollar bewegt wurden. Der endgültig bestätigte Verlust ist weiterhin unklar.
🔍 WAS WAR DIE URSACHE?
Ersten Aussagen des Mitgründers von Initia zufolge könnte eine Sicherheitslücke das unbefugte Prägen von Token ermöglicht haben.
⚠️ WARUM IST DAS WICHTIG?
Bei Blockchain-Sicherheit geht es nicht nur darum, Wallets zu schützen. Auch Software-Schwachstellen und die Netzwerkinfrastruktur können Nutzer gefährden.
🛡️ DIE WICHTIGSTE LEKTION
Folge immer den offiziellen Sicherheitsupdates, überprüfe Wiederherstellungslinks und informiere dich über die Risiken der Netzwerke, die du nutzt.
Egal, ob du $INIT, $ETH oder $BTC verfolgst: Sicherheit sollte niemals zu kurz kommen.
💬 DIE GROSSE FRAGE:
Sollten Blockchain-Teams Netzwerke in Notfällen anhalten dürfen?
🅰️ JA — Nutzerschutz geht vor.
🅱️ NEIN — Dezentralisierung hat Vorrang.
👇 Kommentiere mit A oder B und erkläre, warum!
#CryptoNews #BlockchainSecurity #CryptoExploit #DeFi #BinanceSquare
120
·
--
Bärisch
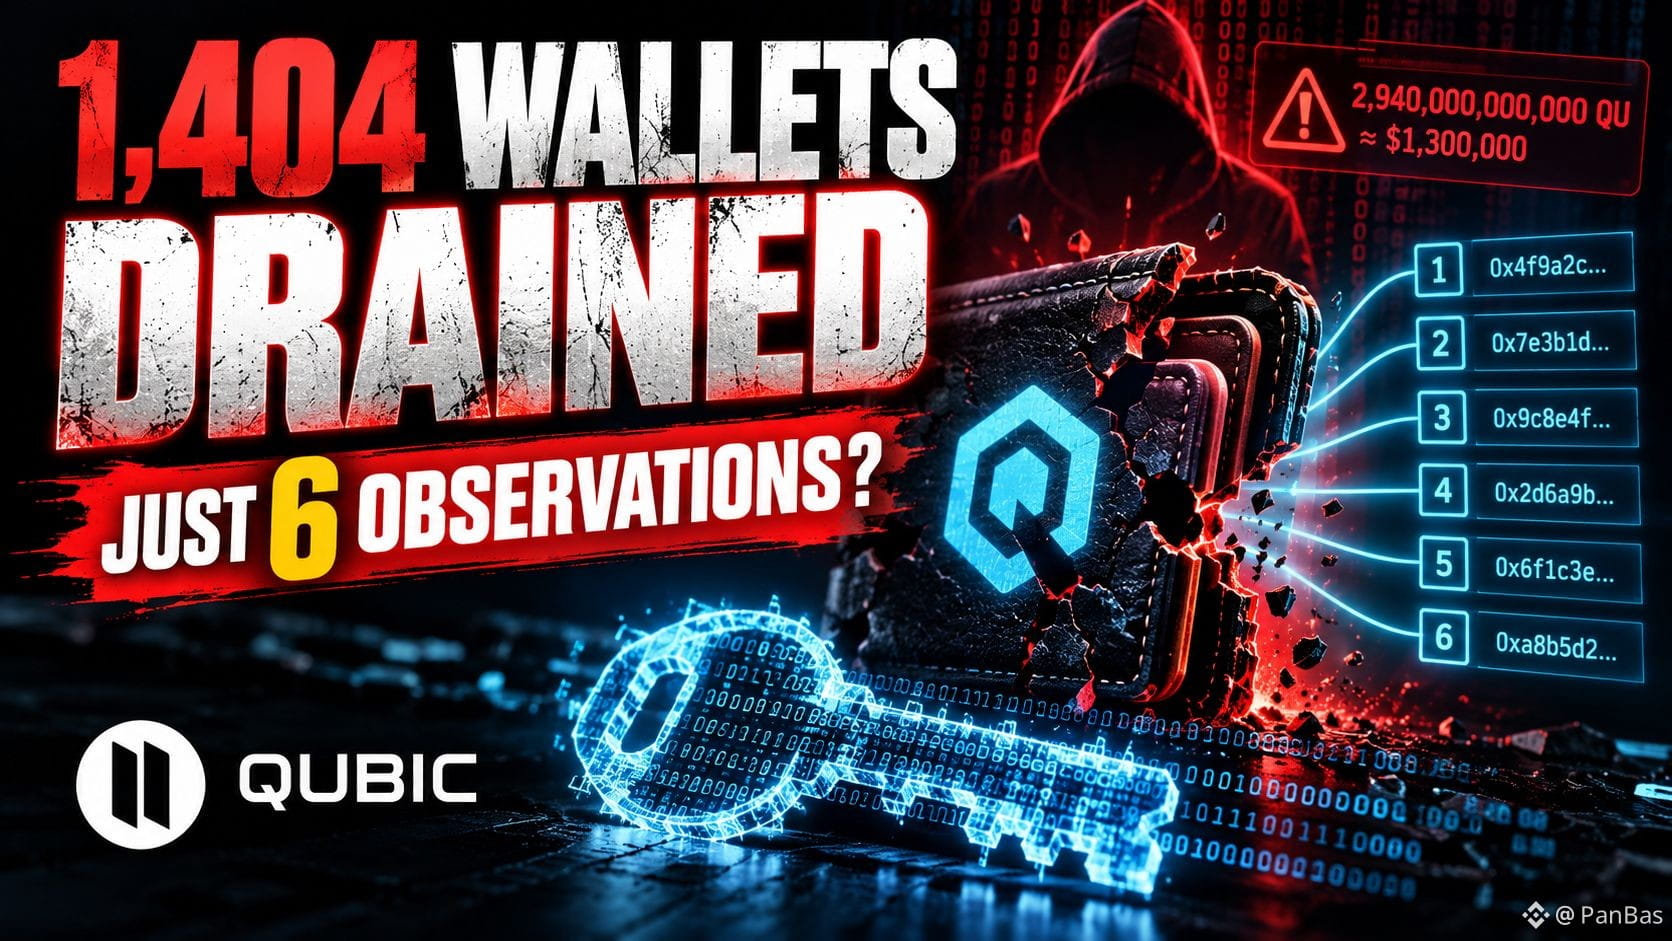
🚨 1.404 KRYPTO-WALLETS LEERGERÄUMT — UND SCHON 6 NETZWERKBEOBACHTUNGEN KÖNNTEN EINEN PRIVATEN SCHLÜSSEL OFFENLEGEN! 👀
Stell dir vor, du sicherst dein Wallet, gibst deinen Seed niemals weiter … und verlierst trotzdem alles.
Das ist der Albtraum hinter dem Qubic-Sicherheitsvorfall.
💥 WAS IST PASSIERT?
Zwischen dem 17. und 18. Oktober leerte ein Angreifer:
🔴 1.404 Wallets
🔴 2,94 BILLIONEN QU
🔴 Ungefähr 1,3 MILLIONEN US-Dollar
Das Qubic-Netzwerk wurde gestoppt, um den Schaden einzudämmen.
Laut dem Projekt wurden 87,1 % der gestohlenen Token on-chain eingefroren, während die übrigen 12,9 % MEXC erreichten, wo das Empfängerkonto gesperrt wurde.
Doch die beunruhigendste Entdeckung kam erst später.
🔍 ENTDECKUNG VON SLOWMIST
Am 20. Oktober enthüllten Sicherheitsforscher, dass Qubics Wallet bei der Generierung bestimmter privater Schlüssel keine ausreichend sichere Zufallsquelle verwendete.
In einem kontrollierten Test rekonstruierten die Forscher unter bestimmten Bedingungen einen anfälligen privaten Schlüssel anhand von nur SECHS aufeinanderfolgenden Netzwerkbeobachtungen.
⚠️ Das beweist NICHT, dass der Angreifer genau diese Methode verwendet hat.
Das Problem lag bei der Generierung des Wallet-Seeds und nicht bei einer bestätigten Kompromittierung des zentralen Blockchain-Protokolls von Qubic.
🚨 WER SOLLTE AUFPASSEN?
Nutzer, die vor dem 18. Oktober Qubic-Wallets erstellt haben mit:
• Einem beliebigen Browser auf iPhone oder iPad
• Safari auf dem Mac
Oder mit der Qubic-iOS-App vor Juli 2025.
Version 4.26.4 behebt das Problem bei der Generierung NEUER Seeds.
Bereits zuvor generierte schwache Seeds bleiben jedoch anfällig.
💭 PANBAS-EINSCHÄTZUNG:
Das Beängstigendste ist nicht der Diebstahl von 1,3 Millionen US-Dollar.
Sondern dass ein Wallet vollkommen sicher wirken kann, obwohl sein privater Schlüssel von Anfang an vorhersehbar war.
Eingefrorene Gelder sind keine zurückerlangten Gelder.
Wenn dein Wallet betroffen sein könnte, befolge die offiziellen Anweisungen zur Migration. Gib niemals deinen Seed weiter und vertraue keinen unaufgeforderten Angeboten zur Wiederherstellung.
👇 Würdest du einem Wallet noch vertrauen, wenn du erfahren würdest, dass seine Schlüssel gar nicht wirklich zufällig waren?
#Qubic #WalletSecurity #CryptoExploit
🚨 1.404 KRYPTO-WALLETS LEERGERÄUMT — UND SCHON 6 NETZWERKBEOBACHTUNGEN KÖNNTEN EINEN PRIVATEN SCHLÜSSEL OFFENLEGEN! 👀
Stell dir vor, du sicherst dein Wallet, gibst deinen Seed niemals weiter … und verlierst trotzdem alles.
Das ist der Albtraum hinter dem Qubic-Sicherheitsvorfall.
💥 WAS IST PASSIERT?
Zwischen dem 17. und 18. Oktober leerte ein Angreifer:
🔴 1.404 Wallets
🔴 2,94 BILLIONEN QU
🔴 Ungefähr 1,3 MILLIONEN US-Dollar
Das Qubic-Netzwerk wurde gestoppt, um den Schaden einzudämmen.
Laut dem Projekt wurden 87,1 % der gestohlenen Token on-chain eingefroren, während die übrigen 12,9 % MEXC erreichten, wo das Empfängerkonto gesperrt wurde.
Doch die beunruhigendste Entdeckung kam erst später.
🔍 ENTDECKUNG VON SLOWMIST
Am 20. Oktober enthüllten Sicherheitsforscher, dass Qubics Wallet bei der Generierung bestimmter privater Schlüssel keine ausreichend sichere Zufallsquelle verwendete.
In einem kontrollierten Test rekonstruierten die Forscher unter bestimmten Bedingungen einen anfälligen privaten Schlüssel anhand von nur SECHS aufeinanderfolgenden Netzwerkbeobachtungen.
⚠️ Das beweist NICHT, dass der Angreifer genau diese Methode verwendet hat.
Das Problem lag bei der Generierung des Wallet-Seeds und nicht bei einer bestätigten Kompromittierung des zentralen Blockchain-Protokolls von Qubic.
🚨 WER SOLLTE AUFPASSEN?
Nutzer, die vor dem 18. Oktober Qubic-Wallets erstellt haben mit:
• Einem beliebigen Browser auf iPhone oder iPad
• Safari auf dem Mac
Oder mit der Qubic-iOS-App vor Juli 2025.
Version 4.26.4 behebt das Problem bei der Generierung NEUER Seeds.
Bereits zuvor generierte schwache Seeds bleiben jedoch anfällig.
💭 PANBAS-EINSCHÄTZUNG:
Das Beängstigendste ist nicht der Diebstahl von 1,3 Millionen US-Dollar.
Sondern dass ein Wallet vollkommen sicher wirken kann, obwohl sein privater Schlüssel von Anfang an vorhersehbar war.
Eingefrorene Gelder sind keine zurückerlangten Gelder.
Wenn dein Wallet betroffen sein könnte, befolge die offiziellen Anweisungen zur Migration. Gib niemals deinen Seed weiter und vertraue keinen unaufgeforderten Angeboten zur Wiederherstellung.
👇 Würdest du einem Wallet noch vertrauen, wenn du erfahren würdest, dass seine Schlüssel gar nicht wirklich zufällig waren?
#Qubic #WalletSecurity #CryptoExploit
Stell dir vor, du sicherst dein Wallet, gibst deinen Seed niemals weiter … und verlierst trotzdem alles.
Das ist der Albtraum hinter dem Qubic-Sicherheitsvorfall.
💥 WAS IST PASSIERT?
Zwischen dem 17. und 18. Oktober leerte ein Angreifer:
🔴 1.404 Wallets
🔴 2,94 BILLIONEN QU
🔴 Ungefähr 1,3 MILLIONEN US-Dollar
Das Qubic-Netzwerk wurde gestoppt, um den Schaden einzudämmen.
Laut dem Projekt wurden 87,1 % der gestohlenen Token on-chain eingefroren, während die übrigen 12,9 % MEXC erreichten, wo das Empfängerkonto gesperrt wurde.
Doch die beunruhigendste Entdeckung kam erst später.
🔍 ENTDECKUNG VON SLOWMIST
Am 20. Oktober enthüllten Sicherheitsforscher, dass Qubics Wallet bei der Generierung bestimmter privater Schlüssel keine ausreichend sichere Zufallsquelle verwendete.
In einem kontrollierten Test rekonstruierten die Forscher unter bestimmten Bedingungen einen anfälligen privaten Schlüssel anhand von nur SECHS aufeinanderfolgenden Netzwerkbeobachtungen.
⚠️ Das beweist NICHT, dass der Angreifer genau diese Methode verwendet hat.
Das Problem lag bei der Generierung des Wallet-Seeds und nicht bei einer bestätigten Kompromittierung des zentralen Blockchain-Protokolls von Qubic.
🚨 WER SOLLTE AUFPASSEN?
Nutzer, die vor dem 18. Oktober Qubic-Wallets erstellt haben mit:
• Einem beliebigen Browser auf iPhone oder iPad
• Safari auf dem Mac
Oder mit der Qubic-iOS-App vor Juli 2025.
Version 4.26.4 behebt das Problem bei der Generierung NEUER Seeds.
Bereits zuvor generierte schwache Seeds bleiben jedoch anfällig.
💭 PANBAS-EINSCHÄTZUNG:
Das Beängstigendste ist nicht der Diebstahl von 1,3 Millionen US-Dollar.
Sondern dass ein Wallet vollkommen sicher wirken kann, obwohl sein privater Schlüssel von Anfang an vorhersehbar war.
Eingefrorene Gelder sind keine zurückerlangten Gelder.
Wenn dein Wallet betroffen sein könnte, befolge die offiziellen Anweisungen zur Migration. Gib niemals deinen Seed weiter und vertraue keinen unaufgeforderten Angeboten zur Wiederherstellung.
👇 Würdest du einem Wallet noch vertrauen, wenn du erfahren würdest, dass seine Schlüssel gar nicht wirklich zufällig waren?
#Qubic #WalletSecurity #CryptoExploit
17
·
--
Bärisch
🚨 10 MILLIONEN $CYS AUS DEM NICHTS GEMINTET.
DER HACKER HAT DIE TOKEN. DER MARKT HAT DAS PROBLEM. 👀
Stell dir vor, du wachst auf und stellst fest, dass jemand gerade 10 Millionen Token erstellt hat, die dein Projekt nie autorisiert hat.
Willkommen in der Krypto-Welt.
Die Cross-Chain-Bridge von Cysic wurde ausgenutzt. Dadurch konnte ein Angreifer 10.000.000 CYS auf der BNB Chain minten.
Und jetzt kommt der Teil, der meine Aufmerksamkeit geweckt hat.
💥 10 Mio. CYS gemintet.
🔒 Etwa 2,8 Mio. eingefroren.
💸 Berichten zufolge wurden rund 727.000 $ auf Ethereum transferiert.
Die Bridge wurde ausgesetzt.
Problem gelöst?
Nicht so schnell.
Diese 10 Millionen Token entsprachen etwa 6,2 % des zuvor gemeldeten Umlaufangebots.
Das ist kein Rundungsfehler.
Und die verbleibenden Token einzufrieren, macht nicht auf magische Weise rückgängig, was vor dem Einfrieren passiert ist.
Ich glaube nicht, dass jedes Projekt, das Opfer eines Exploits wird, deshalb untergehen sollte.
Aber ich glaube auch nicht, dass das Pausieren einer Bridge automatisch das Vertrauen wiederherstellt.
Zwischen einem Angriff Einhalt zu gebieten und seine Folgen zu beseitigen, besteht ein gewaltiger Unterschied.
Darauf achte ich:
Kann Cysic die nicht autorisierten Token verbuchen, den Schaden erklären und zeigen, wie verhindert werden soll, dass diese Schwachstelle erneut ausgenutzt wird?
Bis dahin ist die Geschichte noch nicht zu Ende.
🔥 UND HIER IST MEINE FRAGE AN EUCH.
Würdet ihr nach diesem Vorfall einen Kauf von $CYS in Betracht ziehen, falls der Preis deutlich sinkt?
Oder reicht eine kompromittierte Bridge aus, um ein Projekt auf eure persönliche schwarze Liste zu setzen?
Mich interessiert wirklich, WARUM.
Denn in der Krypto-Welt ist der günstigste Token nicht immer das beste Schnäppchen. Manchmal ist er aus gutem Grund so günstig.
👇 Ich bin gespannt auf eure Meinung.
{future}(CYSUSDT)
#Cysic #bridgesecurity #CryptoExploit
🚨 10 MILLIONEN $CYS AUS DEM NICHTS GEMINTET.
DER HACKER HAT DIE TOKEN. DER MARKT HAT DAS PROBLEM. 👀
Stell dir vor, du wachst auf und stellst fest, dass jemand gerade 10 Millionen Token erstellt hat, die dein Projekt nie autorisiert hat.
Willkommen in der Krypto-Welt.
Die Cross-Chain-Bridge von Cysic wurde ausgenutzt. Dadurch konnte ein Angreifer 10.000.000 CYS auf der BNB Chain minten.
Und jetzt kommt der Teil, der meine Aufmerksamkeit geweckt hat.
💥 10 Mio. CYS gemintet.
🔒 Etwa 2,8 Mio. eingefroren.
💸 Berichten zufolge wurden rund 727.000 $ auf Ethereum transferiert.
Die Bridge wurde ausgesetzt.
Problem gelöst?
Nicht so schnell.
Diese 10 Millionen Token entsprachen etwa 6,2 % des zuvor gemeldeten Umlaufangebots.
Das ist kein Rundungsfehler.
Und die verbleibenden Token einzufrieren, macht nicht auf magische Weise rückgängig, was vor dem Einfrieren passiert ist.
Ich glaube nicht, dass jedes Projekt, das Opfer eines Exploits wird, deshalb untergehen sollte.
Aber ich glaube auch nicht, dass das Pausieren einer Bridge automatisch das Vertrauen wiederherstellt.
Zwischen einem Angriff Einhalt zu gebieten und seine Folgen zu beseitigen, besteht ein gewaltiger Unterschied.
Darauf achte ich:
Kann Cysic die nicht autorisierten Token verbuchen, den Schaden erklären und zeigen, wie verhindert werden soll, dass diese Schwachstelle erneut ausgenutzt wird?
Bis dahin ist die Geschichte noch nicht zu Ende.
🔥 UND HIER IST MEINE FRAGE AN EUCH.
Würdet ihr nach diesem Vorfall einen Kauf von $CYS in Betracht ziehen, falls der Preis deutlich sinkt?
Oder reicht eine kompromittierte Bridge aus, um ein Projekt auf eure persönliche schwarze Liste zu setzen?
Mich interessiert wirklich, WARUM.
Denn in der Krypto-Welt ist der günstigste Token nicht immer das beste Schnäppchen. Manchmal ist er aus gutem Grund so günstig.
👇 Ich bin gespannt auf eure Meinung.
#Cysic #bridgesecurity #CryptoExploit
DER HACKER HAT DIE TOKEN. DER MARKT HAT DAS PROBLEM. 👀
Stell dir vor, du wachst auf und stellst fest, dass jemand gerade 10 Millionen Token erstellt hat, die dein Projekt nie autorisiert hat.
Willkommen in der Krypto-Welt.
Die Cross-Chain-Bridge von Cysic wurde ausgenutzt. Dadurch konnte ein Angreifer 10.000.000 CYS auf der BNB Chain minten.
Und jetzt kommt der Teil, der meine Aufmerksamkeit geweckt hat.
💥 10 Mio. CYS gemintet.
🔒 Etwa 2,8 Mio. eingefroren.
💸 Berichten zufolge wurden rund 727.000 $ auf Ethereum transferiert.
Die Bridge wurde ausgesetzt.
Problem gelöst?
Nicht so schnell.
Diese 10 Millionen Token entsprachen etwa 6,2 % des zuvor gemeldeten Umlaufangebots.
Das ist kein Rundungsfehler.
Und die verbleibenden Token einzufrieren, macht nicht auf magische Weise rückgängig, was vor dem Einfrieren passiert ist.
Ich glaube nicht, dass jedes Projekt, das Opfer eines Exploits wird, deshalb untergehen sollte.
Aber ich glaube auch nicht, dass das Pausieren einer Bridge automatisch das Vertrauen wiederherstellt.
Zwischen einem Angriff Einhalt zu gebieten und seine Folgen zu beseitigen, besteht ein gewaltiger Unterschied.
Darauf achte ich:
Kann Cysic die nicht autorisierten Token verbuchen, den Schaden erklären und zeigen, wie verhindert werden soll, dass diese Schwachstelle erneut ausgenutzt wird?
Bis dahin ist die Geschichte noch nicht zu Ende.
🔥 UND HIER IST MEINE FRAGE AN EUCH.
Würdet ihr nach diesem Vorfall einen Kauf von $CYS in Betracht ziehen, falls der Preis deutlich sinkt?
Oder reicht eine kompromittierte Bridge aus, um ein Projekt auf eure persönliche schwarze Liste zu setzen?
Mich interessiert wirklich, WARUM.
Denn in der Krypto-Welt ist der günstigste Token nicht immer das beste Schnäppchen. Manchmal ist er aus gutem Grund so günstig.
👇 Ich bin gespannt auf eure Meinung.
#Cysic #bridgesecurity #CryptoExploit
676
🚨 $H TOKEN CRASHED -92%! KAUF DEN DIP NICHT! 🛑📉
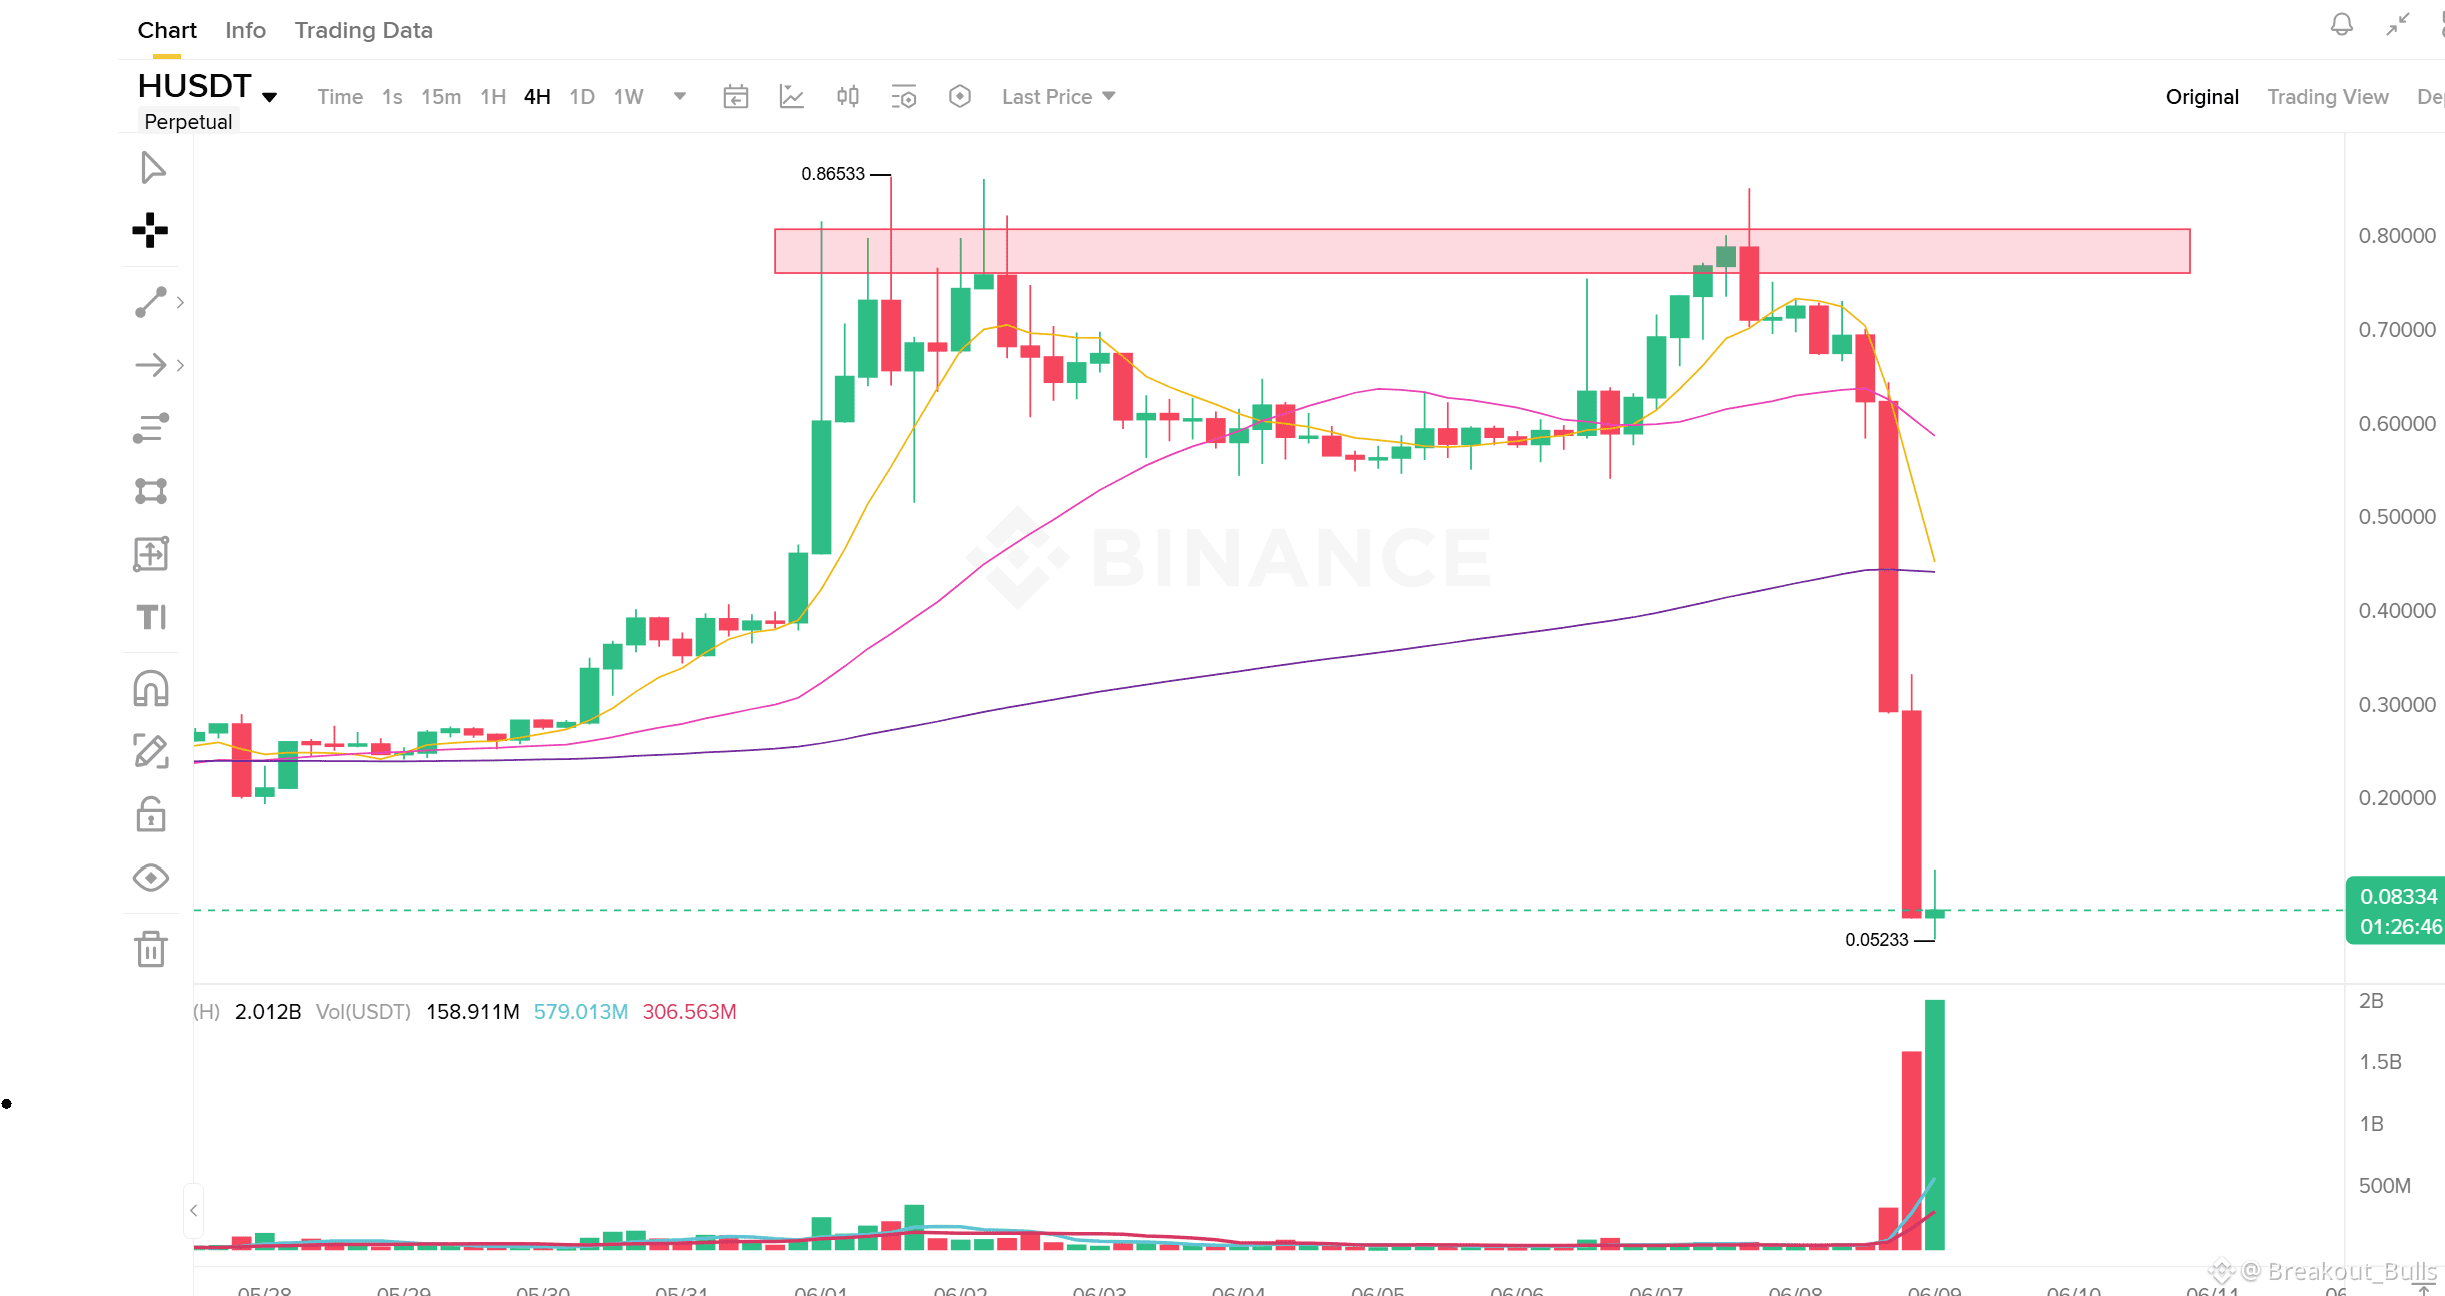
Der massive Dump auf $H (Humanity Protocol) ist keine normale Korrektur – es ist ein brutaler $19M+ Exploit! Über 17 offizielle Projekt-Wallets wurden komplett leergeräumt. Der Schaden: Der Token wurde komplett obliteriert, gewaltsam von $0.853 direkt auf $0.052 innerhalb eines Tages gefallen. Die Strategie: Der RSI ist auf einem extrem überverkauften Tiefpunkt, aber technische Analysen bedeuten absolut nichts, wenn die Sicherheit eines Projekts kompromittiert ist. Die Orderbücher sind dünn, und der Angreifer könnte immer noch dumpen. Fange dieses fallende Messer nicht! Schütze dein Kapital und halte dich bis auf weiteres von diesem Chart fern. ❌⚠️#HumanityProtocol #CryptoNews #CryptoExploit #RiskManagement
$H
{future}(HUSDT)
🚨 Haftungsausschluss: Keine finanzielle Beratung (NFA). Dieses Asset erlebt derzeit ein kritisches Sicherheitsereignis. Manage dein Risiko strikt!
🚨 $H TOKEN CRASHED -92%! KAUF DEN DIP NICHT! 🛑📉
Der massive Dump auf $H (Humanity Protocol) ist keine normale Korrektur – es ist ein brutaler $19M+ Exploit! Über 17 offizielle Projekt-Wallets wurden komplett leergeräumt. Der Schaden: Der Token wurde komplett obliteriert, gewaltsam von $0.853 direkt auf $0.052 innerhalb eines Tages gefallen. Die Strategie: Der RSI ist auf einem extrem überverkauften Tiefpunkt, aber technische Analysen bedeuten absolut nichts, wenn die Sicherheit eines Projekts kompromittiert ist. Die Orderbücher sind dünn, und der Angreifer könnte immer noch dumpen. Fange dieses fallende Messer nicht! Schütze dein Kapital und halte dich bis auf weiteres von diesem Chart fern. ❌⚠️#HumanityProtocol #CryptoNews #CryptoExploit #RiskManagement
$H
🚨 Haftungsausschluss: Keine finanzielle Beratung (NFA). Dieses Asset erlebt derzeit ein kritisches Sicherheitsereignis. Manage dein Risiko strikt!
Der massive Dump auf $H (Humanity Protocol) ist keine normale Korrektur – es ist ein brutaler $19M+ Exploit! Über 17 offizielle Projekt-Wallets wurden komplett leergeräumt. Der Schaden: Der Token wurde komplett obliteriert, gewaltsam von $0.853 direkt auf $0.052 innerhalb eines Tages gefallen. Die Strategie: Der RSI ist auf einem extrem überverkauften Tiefpunkt, aber technische Analysen bedeuten absolut nichts, wenn die Sicherheit eines Projekts kompromittiert ist. Die Orderbücher sind dünn, und der Angreifer könnte immer noch dumpen. Fange dieses fallende Messer nicht! Schütze dein Kapital und halte dich bis auf weiteres von diesem Chart fern. ❌⚠️#HumanityProtocol #CryptoNews #CryptoExploit #RiskManagement
$H
🚨 Haftungsausschluss: Keine finanzielle Beratung (NFA). Dieses Asset erlebt derzeit ein kritisches Sicherheitsereignis. Manage dein Risiko strikt!
548

·
--
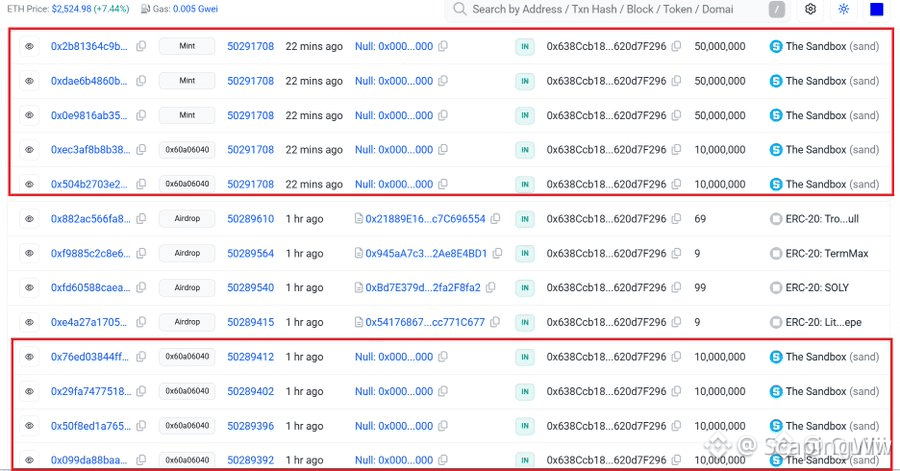
🚨 WICHTIGE EXPLOIT-SCHOCKS $SAND AS ATTACKERS MINT 49 MILLIARDEN UNBESICHERTE TOKENS! 📉
Eine katastrophale Sicherheitslücke hat gerade $SAND er erschüttert, nachdem böswillige Akteure massenhaft 49 Milliarden unbesicherte Tokens geprägt haben und die Liquidität sowohl auf BSC als auch auf Base ausgehöhlt wurde. 🚨 Das Kernteam bestätigte die Sicherheitsverletzung und trennte unmittelbar den Bridge-Zugriff, um die betroffenen Pools zu isolieren und die Ausbreitung einzudämmen.
Wenn eine Phantom-Liefermenge in dieser Größenordnung auf Cross-Chain-Protokolle trifft, verschwindet die Order-Book-Tiefe sehr schnell, während smartes Geld sich in Richtung Risikominimierung bewegt. 📉 Risikokennzahlen zeigen starke Störungen in dezentralen Paaren, da Arbitrageure die Aktivität einfrieren.
📌 Die Risikoparameter ziehen sich in den Kreditmärkten rasant zusammen und zwingen Trader, sich durch starke Marktvolatilität zu navigieren. 💬 Stehst du abseits, bis sich die Bridge-Sicherheit geklärt hat, oder hedgest du aktiv dein Altcoin-Exposure? 👇
⚠️ Keine finanzielle Beratung. Manage immer dein Risiko. 🛡️
🏷️ #SAND #CryptoExploit #Altcoins #RiskManagement
⚠️ 🚨
🚨 WICHTIGE EXPLOIT-SCHOCKS $SAND AS ATTACKERS MINT 49 MILLIARDEN UNBESICHERTE TOKENS! 📉
Eine katastrophale Sicherheitslücke hat gerade $SAND er erschüttert, nachdem böswillige Akteure massenhaft 49 Milliarden unbesicherte Tokens geprägt haben und die Liquidität sowohl auf BSC als auch auf Base ausgehöhlt wurde. 🚨 Das Kernteam bestätigte die Sicherheitsverletzung und trennte unmittelbar den Bridge-Zugriff, um die betroffenen Pools zu isolieren und die Ausbreitung einzudämmen.
Wenn eine Phantom-Liefermenge in dieser Größenordnung auf Cross-Chain-Protokolle trifft, verschwindet die Order-Book-Tiefe sehr schnell, während smartes Geld sich in Richtung Risikominimierung bewegt. 📉 Risikokennzahlen zeigen starke Störungen in dezentralen Paaren, da Arbitrageure die Aktivität einfrieren.
📌 Die Risikoparameter ziehen sich in den Kreditmärkten rasant zusammen und zwingen Trader, sich durch starke Marktvolatilität zu navigieren. 💬 Stehst du abseits, bis sich die Bridge-Sicherheit geklärt hat, oder hedgest du aktiv dein Altcoin-Exposure? 👇
⚠️ Keine finanzielle Beratung. Manage immer dein Risiko. 🛡️
🏷️ #SAND #CryptoExploit #Altcoins #RiskManagement
⚠️ 🚨
Eine katastrophale Sicherheitslücke hat gerade $SAND er erschüttert, nachdem böswillige Akteure massenhaft 49 Milliarden unbesicherte Tokens geprägt haben und die Liquidität sowohl auf BSC als auch auf Base ausgehöhlt wurde. 🚨 Das Kernteam bestätigte die Sicherheitsverletzung und trennte unmittelbar den Bridge-Zugriff, um die betroffenen Pools zu isolieren und die Ausbreitung einzudämmen.
Wenn eine Phantom-Liefermenge in dieser Größenordnung auf Cross-Chain-Protokolle trifft, verschwindet die Order-Book-Tiefe sehr schnell, während smartes Geld sich in Richtung Risikominimierung bewegt. 📉 Risikokennzahlen zeigen starke Störungen in dezentralen Paaren, da Arbitrageure die Aktivität einfrieren.
📌 Die Risikoparameter ziehen sich in den Kreditmärkten rasant zusammen und zwingen Trader, sich durch starke Marktvolatilität zu navigieren. 💬 Stehst du abseits, bis sich die Bridge-Sicherheit geklärt hat, oder hedgest du aktiv dein Altcoin-Exposure? 👇
⚠️ Keine finanzielle Beratung. Manage immer dein Risiko. 🛡️
🏷️ #SAND #CryptoExploit #Altcoins #RiskManagement
⚠️ 🚨
58

·
--
🚨 $AVICI-PROTOKOLL ERLEIDET EINEN $1,02M ON-CHAIN-EXPLOIT, WÄHREND GELDER ZU MIXERN FLIEßEN 🔻
On-Chain-Tracking zeigt einen kritischen Exploit innerhalb des $AVICI-Frameworks, der etwa $1,02M Liquidität abzieht. 🔍 Der böswillige Akteur leitete 10.000 $SOL über Stablecoins weiter, bevor er einen Cross-Chain-Swap in 418 $ETH ausführte.
Das gestohlene Kapital hat offiziell Privacy-Protokolle erreicht und bestätigt den Abfluss institutionellen Kapitals sowie schnelle Washing-Mechanismen. 📉 Smart-Money-Dynamiken erfordern stets strenge Risikoparameter, wenn fundamentale Protokolle schwere strukturelle Brüche erleiden. 💬 Wie bewertest du das Sicherheitsrisiko, bevor du Kapital in aufstrebende Projekt-Tresore investierst? 👇
⚠️ Keine Finanzberatung. Steuere immer dein Risiko. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
🚨 $AVICI-PROTOKOLL ERLEIDET EINEN $1,02M ON-CHAIN-EXPLOIT, WÄHREND GELDER ZU MIXERN FLIEßEN 🔻
On-Chain-Tracking zeigt einen kritischen Exploit innerhalb des $AVICI-Frameworks, der etwa $1,02M Liquidität abzieht. 🔍 Der böswillige Akteur leitete 10.000 $SOL über Stablecoins weiter, bevor er einen Cross-Chain-Swap in 418 $ETH ausführte.
Das gestohlene Kapital hat offiziell Privacy-Protokolle erreicht und bestätigt den Abfluss institutionellen Kapitals sowie schnelle Washing-Mechanismen. 📉 Smart-Money-Dynamiken erfordern stets strenge Risikoparameter, wenn fundamentale Protokolle schwere strukturelle Brüche erleiden. 💬 Wie bewertest du das Sicherheitsrisiko, bevor du Kapital in aufstrebende Projekt-Tresore investierst? 👇
⚠️ Keine Finanzberatung. Steuere immer dein Risiko. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
On-Chain-Tracking zeigt einen kritischen Exploit innerhalb des $AVICI-Frameworks, der etwa $1,02M Liquidität abzieht. 🔍 Der böswillige Akteur leitete 10.000 $SOL über Stablecoins weiter, bevor er einen Cross-Chain-Swap in 418 $ETH ausführte.
Das gestohlene Kapital hat offiziell Privacy-Protokolle erreicht und bestätigt den Abfluss institutionellen Kapitals sowie schnelle Washing-Mechanismen. 📉 Smart-Money-Dynamiken erfordern stets strenge Risikoparameter, wenn fundamentale Protokolle schwere strukturelle Brüche erleiden. 💬 Wie bewertest du das Sicherheitsrisiko, bevor du Kapital in aufstrebende Projekt-Tresore investierst? 👇
⚠️ Keine Finanzberatung. Steuere immer dein Risiko. 🛡️
🏷️ #AVICI #DeFiSecurity #OnChainAnalysis #CryptoExploit
🚨 🛡️
52
·
--

Artikel
H Token Absturz: 92% Crash nach 19 Millionen Dollar Hack!Kürzlich gab es einen großen Sicherheitsvorfall im Zusammenhang mit dem $H Token, bei dem über 17 Wallets, die mit dem Humanity Protocol verbunden waren, gehackt wurden. Die Verluste übersteigen 19 Millionen Dollar. Der 'H' Token ist heute um 92% abgestürzt und hat Tiefststände von 0,052 $ erreicht, nachdem er zuvor bei 0,853 $ lag. Aktuell liegt der RSI auf extrem überverkauften Niveaus, doch das sollte nicht als Kaufsignal für einen Dip angesehen werden.
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
H Token Absturz: 92% Crash nach 19 Millionen Dollar Hack!
Kürzlich gab es einen großen Sicherheitsvorfall im Zusammenhang mit dem $H Token, bei dem über 17 Wallets, die mit dem Humanity Protocol verbunden waren, gehackt wurden. Die Verluste übersteigen 19 Millionen Dollar. Der 'H' Token ist heute um 92% abgestürzt und hat Tiefststände von 0,052 $ erreicht, nachdem er zuvor bei 0,853 $ lag. Aktuell liegt der RSI auf extrem überverkauften Niveaus, doch das sollte nicht als Kaufsignal für einen Dip angesehen werden.
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
$H
#HTokenCrash
#CryptoExploit
#HumanityProtocol
#CryptoLoss
#StaySafeCrypto
332

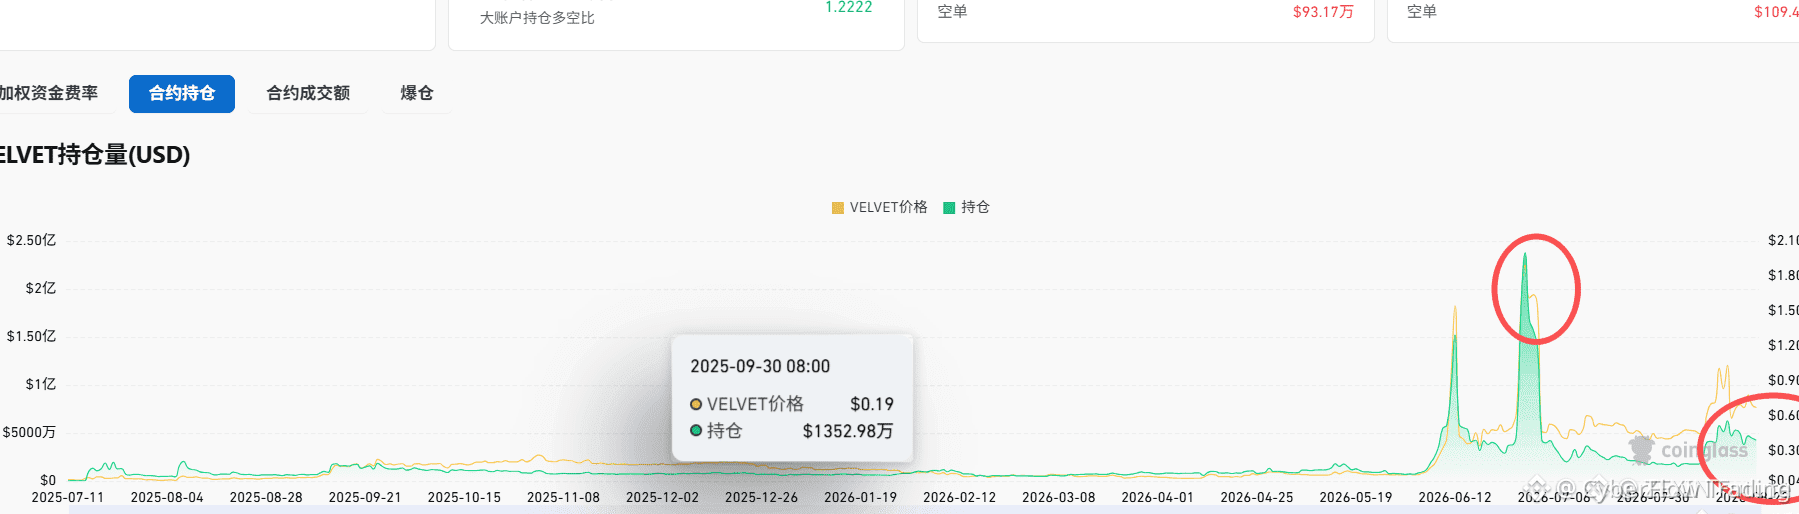
🚨 $VELVET SMART CONTRACT WIRD AUSGENUTZT, WÄHREND DIE LIQUIDITÄT KOMPLETT ABGELASSEN UND AUF NULL GESCHÜTTET WIRD! 📉
Der $VELVET Smart Contract hat gerade einen katastrophalen Abfluss erlitten und schickt Order Books in einen völligen freien Fall, da die On-Chain-Liquidität augenblicklich verdampft. 🩸 Schnell ausführende Trader nutzen die unmittelbare Auflösung, während die Bid-Tiefe über alle Order Books hinweg kollabiert. 📉
Da die Protokollmittel vollständig geleert sind, werden verbleibende Buy Walls in Echtzeit zerstört. ⚠️ Dies ist eine Lehrbuch-Exploit-Kaskade, bei der die Preisgeschwindigkeit nach unten beschleunigt, bis die Liquidität bei absolutem Tiefpunkt ankommt. 🔍
💬 Verwaltet ihr Exposition bei kompromittierten Protokollen oder beobachtet ihr diesen Zusammenbruch mit hoher Geschwindigkeit aus der Distanz? 👇
⚠️ Keine Finanzberatung. Verwaltet immer euer Risiko. 🛡️
🏷️ #VELVET #CryptoExploit #ShortSetup #Crypto
🚨 🩸
🚨 $VELVET SMART CONTRACT WIRD AUSGENUTZT, WÄHREND DIE LIQUIDITÄT KOMPLETT ABGELASSEN UND AUF NULL GESCHÜTTET WIRD! 📉
Der $VELVET Smart Contract hat gerade einen katastrophalen Abfluss erlitten und schickt Order Books in einen völligen freien Fall, da die On-Chain-Liquidität augenblicklich verdampft. 🩸 Schnell ausführende Trader nutzen die unmittelbare Auflösung, während die Bid-Tiefe über alle Order Books hinweg kollabiert. 📉
Da die Protokollmittel vollständig geleert sind, werden verbleibende Buy Walls in Echtzeit zerstört. ⚠️ Dies ist eine Lehrbuch-Exploit-Kaskade, bei der die Preisgeschwindigkeit nach unten beschleunigt, bis die Liquidität bei absolutem Tiefpunkt ankommt. 🔍
💬 Verwaltet ihr Exposition bei kompromittierten Protokollen oder beobachtet ihr diesen Zusammenbruch mit hoher Geschwindigkeit aus der Distanz? 👇
⚠️ Keine Finanzberatung. Verwaltet immer euer Risiko. 🛡️
🏷️ #VELVET #CryptoExploit #ShortSetup #Crypto
🚨 🩸
Der $VELVET Smart Contract hat gerade einen katastrophalen Abfluss erlitten und schickt Order Books in einen völligen freien Fall, da die On-Chain-Liquidität augenblicklich verdampft. 🩸 Schnell ausführende Trader nutzen die unmittelbare Auflösung, während die Bid-Tiefe über alle Order Books hinweg kollabiert. 📉
Da die Protokollmittel vollständig geleert sind, werden verbleibende Buy Walls in Echtzeit zerstört. ⚠️ Dies ist eine Lehrbuch-Exploit-Kaskade, bei der die Preisgeschwindigkeit nach unten beschleunigt, bis die Liquidität bei absolutem Tiefpunkt ankommt. 🔍
💬 Verwaltet ihr Exposition bei kompromittierten Protokollen oder beobachtet ihr diesen Zusammenbruch mit hoher Geschwindigkeit aus der Distanz? 👇
⚠️ Keine Finanzberatung. Verwaltet immer euer Risiko. 🛡️
🏷️ #VELVET #CryptoExploit #ShortSetup #Crypto
🚨 🩸
275

Ledger-$93-Mio.-Exploit: Plattform-Shop am Kragen gepackt
- Beim Ledger-Angriff wurden rund 92,9 Millionen US-Dollar erbeutet
- Betroffen sind Bitcoin (BTC), Ethereum (ETH), TRON, BNB Chain und Polygon
- Dies ist der größte mit Ledger verbundene Vermögensdiebstahl
- Die Vermögenswerte wurden über verschiedene Blockchain-Plattformen abgezogen
#BinanceSquare #CryptoNews #Ledger #Blockchain #CryptoExploit
$btc btc $eth eth $bnb bnb
vlikevn Titanbot
Quelle: U.Today
Ledger-$93-Mio.-Exploit: Plattform-Shop am Kragen gepackt
- Beim Ledger-Angriff wurden rund 92,9 Millionen US-Dollar erbeutet
- Betroffen sind Bitcoin (BTC), Ethereum (ETH), TRON, BNB Chain und Polygon
- Dies ist der größte mit Ledger verbundene Vermögensdiebstahl
- Die Vermögenswerte wurden über verschiedene Blockchain-Plattformen abgezogen
#BinanceSquare #CryptoNews #Ledger #Blockchain #CryptoExploit
$btc btc $eth eth $bnb bnb
vlikevn Titanbot
Quelle: U.Today
- Beim Ledger-Angriff wurden rund 92,9 Millionen US-Dollar erbeutet
- Betroffen sind Bitcoin (BTC), Ethereum (ETH), TRON, BNB Chain und Polygon
- Dies ist der größte mit Ledger verbundene Vermögensdiebstahl
- Die Vermögenswerte wurden über verschiedene Blockchain-Plattformen abgezogen
#BinanceSquare #CryptoNews #Ledger #Blockchain #CryptoExploit
$btc btc $eth eth $bnb bnb
vlikevn Titanbot
Quelle: U.Today
300
🚨 DEM $79AU-LIQUIDITY-POOL WURDEN DURCH EINEN PRIVATE-KEY-LEAK AUF DER BNB CHAIN 12,5 MIO. $ ABGEZOGEN! 📉
⚠️ Sicherheitsverletzungen bei privaten Schlüsseln richten erneut großen Schaden an: 79thVault verzeichnet auf der BNB Chain einen massiven Abfluss von 12,5 Millionen US-Dollar. 🔍 Der Angreifer erlangte die Kontrolle über den operativen Schlüssel des Teams und zog 2,01 Millionen $79AU direkt aus dem Liquiditätspaar ab.
🚨 Bei 95 unaufhörlichen Verkaufs-Swaps wurden die USDT-Reserven des Pools von 15,2 Mio. $ auf nur noch 3,9 Mio. $ geleert, während der Hacker 16,249 $BNB abzweigte. 🏦 Das ist eine deutliche Erinnerung daran, dass die Sicherheit von Smart Contracts nichts nützt, wenn das Schlüsselmanagement versagt.
💬 Wie prüft ihr die Treasury-Protokolle und Hot-Wallet-Konfigurationen eines Projekts, bevor ihr euer Kapital einsetzt? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #79AU #BNB #DeFi #CryptoExploit #Security
🚨 🛡️
🚨 DEM $79AU-LIQUIDITY-POOL WURDEN DURCH EINEN PRIVATE-KEY-LEAK AUF DER BNB CHAIN 12,5 MIO. $ ABGEZOGEN! 📉
⚠️ Sicherheitsverletzungen bei privaten Schlüsseln richten erneut großen Schaden an: 79thVault verzeichnet auf der BNB Chain einen massiven Abfluss von 12,5 Millionen US-Dollar. 🔍 Der Angreifer erlangte die Kontrolle über den operativen Schlüssel des Teams und zog 2,01 Millionen $79AU direkt aus dem Liquiditätspaar ab.
🚨 Bei 95 unaufhörlichen Verkaufs-Swaps wurden die USDT-Reserven des Pools von 15,2 Mio. $ auf nur noch 3,9 Mio. $ geleert, während der Hacker 16,249 $BNB abzweigte. 🏦 Das ist eine deutliche Erinnerung daran, dass die Sicherheit von Smart Contracts nichts nützt, wenn das Schlüsselmanagement versagt.
💬 Wie prüft ihr die Treasury-Protokolle und Hot-Wallet-Konfigurationen eines Projekts, bevor ihr euer Kapital einsetzt? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #79AU #BNB #DeFi #CryptoExploit #Security
🚨 🛡️
⚠️ Sicherheitsverletzungen bei privaten Schlüsseln richten erneut großen Schaden an: 79thVault verzeichnet auf der BNB Chain einen massiven Abfluss von 12,5 Millionen US-Dollar. 🔍 Der Angreifer erlangte die Kontrolle über den operativen Schlüssel des Teams und zog 2,01 Millionen $79AU direkt aus dem Liquiditätspaar ab.
🚨 Bei 95 unaufhörlichen Verkaufs-Swaps wurden die USDT-Reserven des Pools von 15,2 Mio. $ auf nur noch 3,9 Mio. $ geleert, während der Hacker 16,249 $BNB abzweigte. 🏦 Das ist eine deutliche Erinnerung daran, dass die Sicherheit von Smart Contracts nichts nützt, wenn das Schlüsselmanagement versagt.
💬 Wie prüft ihr die Treasury-Protokolle und Hot-Wallet-Konfigurationen eines Projekts, bevor ihr euer Kapital einsetzt? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #79AU #BNB #DeFi #CryptoExploit #Security
🚨 🛡️
22
·
--

Artikel
Sicherheitswarnung: Kelp DAO Exploit führt zu einem Verlust von 293 Millionen Dollar$AAVE $ETH
Das liquid restaking Protokoll Kelp DAO hat einen erheblichen Sicherheitsvorfall erlitten, der zu einem geschätzten Verlust von 293,7 Millionen Dollar geführt hat. Dieser Vorfall, der Mitte April 2026 stattfand, stellt den größten DeFi-Exploit des Jahres bis dato dar und hat einen signifikanten Ansteckungseffekt im gesamten Ökosystem ausgelöst.
🔍 Technische Analyse: Die LayerZero-Schwachstelle
Der Exploit zielte auf die cross-chain Infrastruktur von Kelp DAO ab, speziell die rsETH-Brücke, die von LayerZero Endpoint V2 betrieben wird.
Ursache: Sicherheitsanalysten haben eine Schwachstelle in der 1-von-1-Verifizierer-Konfiguration des Protokolls identifiziert.
Sicherheitswarnung: Kelp DAO Exploit führt zu einem Verlust von 293 Millionen Dollar
$AAVE $ETH
Das liquid restaking Protokoll Kelp DAO hat einen erheblichen Sicherheitsvorfall erlitten, der zu einem geschätzten Verlust von 293,7 Millionen Dollar geführt hat. Dieser Vorfall, der Mitte April 2026 stattfand, stellt den größten DeFi-Exploit des Jahres bis dato dar und hat einen signifikanten Ansteckungseffekt im gesamten Ökosystem ausgelöst.
🔍 Technische Analyse: Die LayerZero-Schwachstelle
Der Exploit zielte auf die cross-chain Infrastruktur von Kelp DAO ab, speziell die rsETH-Brücke, die von LayerZero Endpoint V2 betrieben wird.
Ursache: Sicherheitsanalysten haben eine Schwachstelle in der 1-von-1-Verifizierer-Konfiguration des Protokolls identifiziert.
Das liquid restaking Protokoll Kelp DAO hat einen erheblichen Sicherheitsvorfall erlitten, der zu einem geschätzten Verlust von 293,7 Millionen Dollar geführt hat. Dieser Vorfall, der Mitte April 2026 stattfand, stellt den größten DeFi-Exploit des Jahres bis dato dar und hat einen signifikanten Ansteckungseffekt im gesamten Ökosystem ausgelöst.
🔍 Technische Analyse: Die LayerZero-Schwachstelle
Der Exploit zielte auf die cross-chain Infrastruktur von Kelp DAO ab, speziell die rsETH-Brücke, die von LayerZero Endpoint V2 betrieben wird.
Ursache: Sicherheitsanalysten haben eine Schwachstelle in der 1-von-1-Verifizierer-Konfiguration des Protokolls identifiziert.
1
125
🍀Glück in Logik verwandeln🍀
GUTEN TAG ALLE
MARKTANALYSE UPDATE
🔍
Der Crypto Fear & Greed Index ist offiziell auf 25 „Extreme Fear“ zusammengebrochen. Analysten warnen, dass, falls Bitcoin seine aktuelle lokale Unterstützungszone nicht hält, das nächste klare makroökonomische Kursziel im Fokus ein Rückgang Richtung 58.000 US-Dollar ist....
#CryptoNews #Bitcoin #Ethereum #CryptoMarket #DeFi #CryptoExploit
Erinnerung:Dieser Beitrag wird ausschließlich zu Informationszwecken bereitgestellt. Er stellt keine Rechts-, Steuer-, Anlage-, Finanz- oder sonstige Beratung dar und ist auch nicht dafür gedacht.....
🍀Glück in Logik verwandeln🍀
GUTEN TAG ALLE
MARKTANALYSE UPDATE
🔍
Der Crypto Fear & Greed Index ist offiziell auf 25 „Extreme Fear“ zusammengebrochen. Analysten warnen, dass, falls Bitcoin seine aktuelle lokale Unterstützungszone nicht hält, das nächste klare makroökonomische Kursziel im Fokus ein Rückgang Richtung 58.000 US-Dollar ist....
#CryptoNews #Bitcoin #Ethereum #CryptoMarket #DeFi #CryptoExploit
Erinnerung:Dieser Beitrag wird ausschließlich zu Informationszwecken bereitgestellt. Er stellt keine Rechts-, Steuer-, Anlage-, Finanz- oder sonstige Beratung dar und ist auch nicht dafür gedacht.....
GUTEN TAG ALLE
MARKTANALYSE UPDATE
🔍
Der Crypto Fear & Greed Index ist offiziell auf 25 „Extreme Fear“ zusammengebrochen. Analysten warnen, dass, falls Bitcoin seine aktuelle lokale Unterstützungszone nicht hält, das nächste klare makroökonomische Kursziel im Fokus ein Rückgang Richtung 58.000 US-Dollar ist....
#CryptoNews #Bitcoin #Ethereum #CryptoMarket #DeFi #CryptoExploit
Erinnerung:Dieser Beitrag wird ausschließlich zu Informationszwecken bereitgestellt. Er stellt keine Rechts-, Steuer-, Anlage-, Finanz- oder sonstige Beratung dar und ist auch nicht dafür gedacht.....
98

🚨 CRO-KETTE NACH MASSIVEM DEFI-EXPLOIT GESTOPPT – ÜBER 75 MILLIONEN ABFLUSS! 🚨
Smart-Money-Tracker haben soeben einen schweren Sicherheitsverstoß gemeldet, der Cronos-DeFi-Protokolle im Wert von über 75 Millionen US-Dollar trifft. 🚨 Der Angreifer leitete umgehend 6,29 Millionen US-Dollar über Chain-Bridges in 2.592 $ETH um und veranlasste Validatoren, das gesamte Netzwerk zu pausieren, um die verbleibenden 68,7 Millionen US-Dollar in kompromittierten Vermögenswerten einzufrieren.
Stillgelegte Chains stoppen die Liquidität abrupt, sodass Trader den On-Chain-Bewegungen zusehen, während der Exploiter versucht, die Gelder zu waschen. 📊 Nach der Rückkehr der Netzwerkvalidierung ist mit erhöhter Volatilität bei den Ökosystem-Tokens zu rechnen. 💡
💬 Wird dieser Sicherheitsverstoß eine breitere Ansteckung in Layer-1-Ökosystemen auslösen, oder gelingt es, den Schaden erfolgreich zu isolieren? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #CRO #ETH #DeFi #CryptoExploit #Security
🚨 🐻
🚨 CRO-KETTE NACH MASSIVEM DEFI-EXPLOIT GESTOPPT – ÜBER 75 MILLIONEN ABFLUSS! 🚨
Smart-Money-Tracker haben soeben einen schweren Sicherheitsverstoß gemeldet, der Cronos-DeFi-Protokolle im Wert von über 75 Millionen US-Dollar trifft. 🚨 Der Angreifer leitete umgehend 6,29 Millionen US-Dollar über Chain-Bridges in 2.592 $ETH um und veranlasste Validatoren, das gesamte Netzwerk zu pausieren, um die verbleibenden 68,7 Millionen US-Dollar in kompromittierten Vermögenswerten einzufrieren.
Stillgelegte Chains stoppen die Liquidität abrupt, sodass Trader den On-Chain-Bewegungen zusehen, während der Exploiter versucht, die Gelder zu waschen. 📊 Nach der Rückkehr der Netzwerkvalidierung ist mit erhöhter Volatilität bei den Ökosystem-Tokens zu rechnen. 💡
💬 Wird dieser Sicherheitsverstoß eine breitere Ansteckung in Layer-1-Ökosystemen auslösen, oder gelingt es, den Schaden erfolgreich zu isolieren? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #CRO #ETH #DeFi #CryptoExploit #Security
🚨 🐻
Smart-Money-Tracker haben soeben einen schweren Sicherheitsverstoß gemeldet, der Cronos-DeFi-Protokolle im Wert von über 75 Millionen US-Dollar trifft. 🚨 Der Angreifer leitete umgehend 6,29 Millionen US-Dollar über Chain-Bridges in 2.592 $ETH um und veranlasste Validatoren, das gesamte Netzwerk zu pausieren, um die verbleibenden 68,7 Millionen US-Dollar in kompromittierten Vermögenswerten einzufrieren.
Stillgelegte Chains stoppen die Liquidität abrupt, sodass Trader den On-Chain-Bewegungen zusehen, während der Exploiter versucht, die Gelder zu waschen. 📊 Nach der Rückkehr der Netzwerkvalidierung ist mit erhöhter Volatilität bei den Ökosystem-Tokens zu rechnen. 💡
💬 Wird dieser Sicherheitsverstoß eine breitere Ansteckung in Layer-1-Ökosystemen auslösen, oder gelingt es, den Schaden erfolgreich zu isolieren? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #CRO #ETH #DeFi #CryptoExploit #Security
🚨 🐻
42
🚨 $ETH FACES DUMP-DRUCK, WÄHREND HACKER $4,2M EXPLOIT-BAGS IN ETHER UMWANDELN! ⚠️
Ein vermuteter Diebstahl eines privaten Schlüssels hat gerade $4,2 Millionen über mehrere Cross-Chain-Hot-Wallets abgezogen und versetzt das Monitoring der Order-Flow-Lage in Aufruhr. 📊 Der Exploit hat Vermögenswerte über mehrere Netzwerke hinweg verlagert – wobei USDT, USDC, $BNB und $TRX entleert wurden – und der Großteil sofort per Marktswap direkt in $ETH umgewandelt wurde.
🦈 Wenn Angreifer gestohlene Gelder in flüssigen Ether bündeln, zeigen frühere Fälle häufig, dass entweder Verkaufsdruck entsteht oder dass Privacy-Mixing-Schritte folgen. Halte dein Risiko eng begrenzt, während diese Hacker-Liquidität bereits auf der Kette geladen ist. 💬 Erwartest du, dass dieses Hacker-Kapital unmittelbar in Spot-Märkte fließt, oder wird es zuerst über Mixer geroutet? 👇
⚠️ Keine finanzielle Beratung. Verwalte immer dein Risiko. 🛡️
🏷️ #ETH #CryptoExploit #HotWallet #Web3Security #BNB
🚨 🩸
🚨 $ETH FACES DUMP-DRUCK, WÄHREND HACKER $4,2M EXPLOIT-BAGS IN ETHER UMWANDELN! ⚠️
Ein vermuteter Diebstahl eines privaten Schlüssels hat gerade $4,2 Millionen über mehrere Cross-Chain-Hot-Wallets abgezogen und versetzt das Monitoring der Order-Flow-Lage in Aufruhr. 📊 Der Exploit hat Vermögenswerte über mehrere Netzwerke hinweg verlagert – wobei USDT, USDC, $BNB und $TRX entleert wurden – und der Großteil sofort per Marktswap direkt in $ETH umgewandelt wurde.
🦈 Wenn Angreifer gestohlene Gelder in flüssigen Ether bündeln, zeigen frühere Fälle häufig, dass entweder Verkaufsdruck entsteht oder dass Privacy-Mixing-Schritte folgen. Halte dein Risiko eng begrenzt, während diese Hacker-Liquidität bereits auf der Kette geladen ist. 💬 Erwartest du, dass dieses Hacker-Kapital unmittelbar in Spot-Märkte fließt, oder wird es zuerst über Mixer geroutet? 👇
⚠️ Keine finanzielle Beratung. Verwalte immer dein Risiko. 🛡️
🏷️ #ETH #CryptoExploit #HotWallet #Web3Security #BNB
🚨 🩸
Ein vermuteter Diebstahl eines privaten Schlüssels hat gerade $4,2 Millionen über mehrere Cross-Chain-Hot-Wallets abgezogen und versetzt das Monitoring der Order-Flow-Lage in Aufruhr. 📊 Der Exploit hat Vermögenswerte über mehrere Netzwerke hinweg verlagert – wobei USDT, USDC, $BNB und $TRX entleert wurden – und der Großteil sofort per Marktswap direkt in $ETH umgewandelt wurde.
🦈 Wenn Angreifer gestohlene Gelder in flüssigen Ether bündeln, zeigen frühere Fälle häufig, dass entweder Verkaufsdruck entsteht oder dass Privacy-Mixing-Schritte folgen. Halte dein Risiko eng begrenzt, während diese Hacker-Liquidität bereits auf der Kette geladen ist. 💬 Erwartest du, dass dieses Hacker-Kapital unmittelbar in Spot-Märkte fließt, oder wird es zuerst über Mixer geroutet? 👇
⚠️ Keine finanzielle Beratung. Verwalte immer dein Risiko. 🛡️
🏷️ #ETH #CryptoExploit #HotWallet #Web3Security #BNB
🚨 🩸
25
🔥 RHEA'S POST-MORTEM: DEFI'S PERPETUAL ORACLE CHALLENGE
⚡ Die Untersuchung des Angriffs auf Rhea Finance wurde gerade veröffentlicht. 🔍
Sie enthüllt einen vertrauten Feind: die Manipulation von Orakeln.
🧠 Angreifer nutzten Blitzkredite, um Rhea's Chainlink-Integration auszunutzen.
Es geht nicht um die Robustheit von Chainlink, sondern um die Komplexität der Integration.
📊 Viele sehen dies als einen weiteren isolierten Protokollfehler.
Aber meine Meinung: Es ist ein wiederkehrender systemischer Riss im Fundament von DeFi. 🚧
⚖️ Protokolle gehen oft davon aus, dass externe Orakel unüberwindbare Wahrheiten liefern.
🧩 Allerdings bleibt die *Interaktionsschicht* ein kritischer Angriffsvektor.
🔥 Der Verlust von 2,6 Millionen Dollar bei Rhea Finance hebt diese Verwundbarkeit hervor.
Der Markt betrachtet "sichere Orakel" als pauschale Lösung.
Dieser Vorfall sollte dieses falsche Sicherheitsgefühl zerschlagen.
Wir brauchen mehrschichtige Validierung und Risikominderung in Echtzeit. ✨
Andernfalls wird das Wachstum von DeFi durch vermeidbare Ausnutzungen gefesselt bleiben.
Kann DeFi wirklich skalieren, ohne diesen komplexen Tanz der Daten zu meistern?
#DeFiSecurity #OracleRisk #CryptoExploit #BinanceSquare #BlockchainTech
🔥 RHEA'S POST-MORTEM: DEFI'S PERPETUAL ORACLE CHALLENGE
⚡ Die Untersuchung des Angriffs auf Rhea Finance wurde gerade veröffentlicht. 🔍
Sie enthüllt einen vertrauten Feind: die Manipulation von Orakeln.
🧠 Angreifer nutzten Blitzkredite, um Rhea's Chainlink-Integration auszunutzen.
Es geht nicht um die Robustheit von Chainlink, sondern um die Komplexität der Integration.
📊 Viele sehen dies als einen weiteren isolierten Protokollfehler.
Aber meine Meinung: Es ist ein wiederkehrender systemischer Riss im Fundament von DeFi. 🚧
⚖️ Protokolle gehen oft davon aus, dass externe Orakel unüberwindbare Wahrheiten liefern.
🧩 Allerdings bleibt die *Interaktionsschicht* ein kritischer Angriffsvektor.
🔥 Der Verlust von 2,6 Millionen Dollar bei Rhea Finance hebt diese Verwundbarkeit hervor.
Der Markt betrachtet "sichere Orakel" als pauschale Lösung.
Dieser Vorfall sollte dieses falsche Sicherheitsgefühl zerschlagen.
Wir brauchen mehrschichtige Validierung und Risikominderung in Echtzeit. ✨
Andernfalls wird das Wachstum von DeFi durch vermeidbare Ausnutzungen gefesselt bleiben.
Kann DeFi wirklich skalieren, ohne diesen komplexen Tanz der Daten zu meistern?
#DeFiSecurity #OracleRisk #CryptoExploit #BinanceSquare #BlockchainTech
⚡ Die Untersuchung des Angriffs auf Rhea Finance wurde gerade veröffentlicht. 🔍
Sie enthüllt einen vertrauten Feind: die Manipulation von Orakeln.
🧠 Angreifer nutzten Blitzkredite, um Rhea's Chainlink-Integration auszunutzen.
Es geht nicht um die Robustheit von Chainlink, sondern um die Komplexität der Integration.
📊 Viele sehen dies als einen weiteren isolierten Protokollfehler.
Aber meine Meinung: Es ist ein wiederkehrender systemischer Riss im Fundament von DeFi. 🚧
⚖️ Protokolle gehen oft davon aus, dass externe Orakel unüberwindbare Wahrheiten liefern.
🧩 Allerdings bleibt die *Interaktionsschicht* ein kritischer Angriffsvektor.
🔥 Der Verlust von 2,6 Millionen Dollar bei Rhea Finance hebt diese Verwundbarkeit hervor.
Der Markt betrachtet "sichere Orakel" als pauschale Lösung.
Dieser Vorfall sollte dieses falsche Sicherheitsgefühl zerschlagen.
Wir brauchen mehrschichtige Validierung und Risikominderung in Echtzeit. ✨
Andernfalls wird das Wachstum von DeFi durch vermeidbare Ausnutzungen gefesselt bleiben.
Kann DeFi wirklich skalieren, ohne diesen komplexen Tanz der Daten zu meistern?
#DeFiSecurity #OracleRisk #CryptoExploit #BinanceSquare #BlockchainTech
21
23
4k
·
--
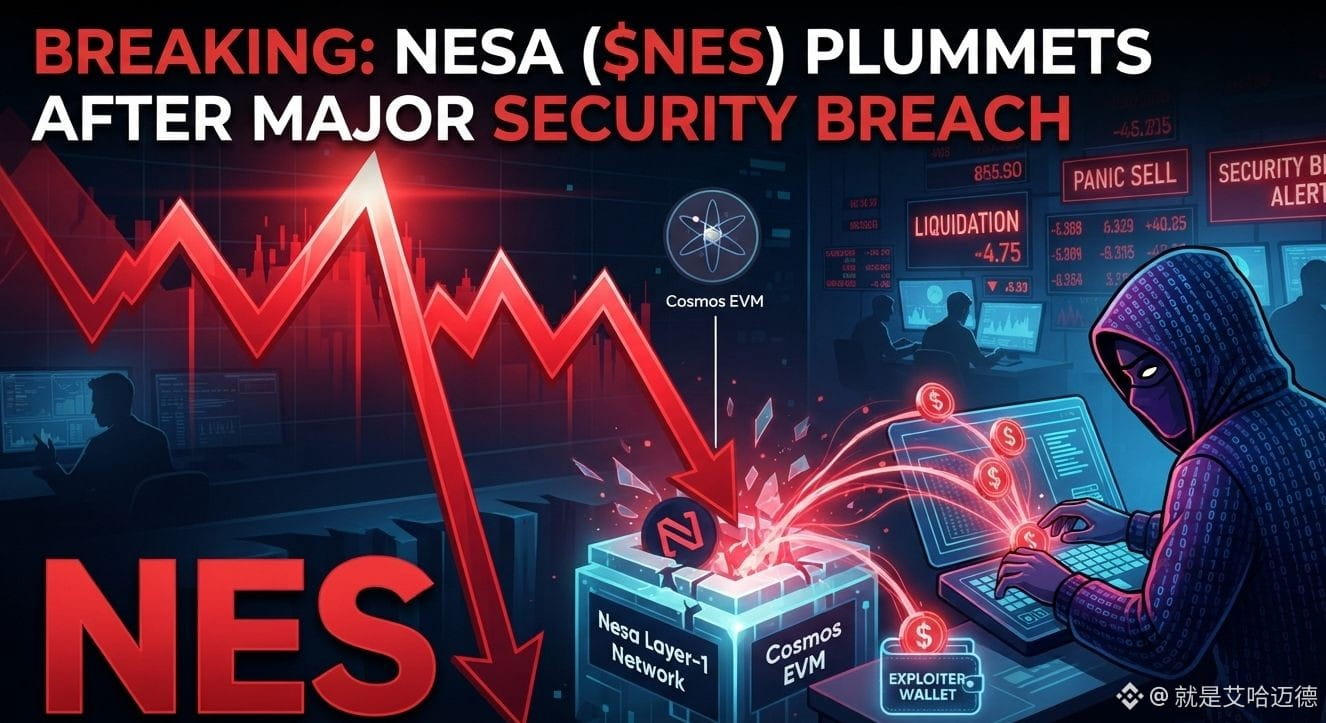
💥 BREAKING: Nesa ($NES) stürzt nach schwerem Cosmos EVM-Sicherheitsvorfall ab
Der $NES -Token verzeichnete heute eine massive Kurs-Kapitulation und verlor innerhalb weniger Stunden entscheidenden Wert. Dieser plötzliche Markteinbruch löste weitreichende Panik unter den Token-Inhabern aus und zwang zu einer Welle schmerzhafter Liquidationen über große dezentrale Handels-Paare.
Der Nesa ($NES )-Token erlebte heute nach Berichten über eine Cosmos-EVM-Schwachstellen-Exploitation und starke Verkäufe großer On-Chain-Wallets einen scharfen Kursrutsch von 40 %.
🔍 Was hat den Crash ausgelöst?
On-Chain-Ermittler und Entwicklerteams identifizierten eine schwere Sicherheitslücke, die auf eine Cosmos-EVM-Schwachstelle im Nesa-Layer-1-Netzwerk abzielte. Böse Akteure konnten Protokollmechanismen manipulieren, sodass sie erhebliche Mengen an Tokens direkt in anfällige Liquiditätspools extrahieren und abladen konnten.
#CryptoNews #Nesa #NES #CryptoExploit
{alpha}(560x3131f6b80c26936ab03f7d9d29eb4ddf36ac3fb5)
#Altcoins
💥 BREAKING: Nesa ($NES ) stürzt nach schwerem Cosmos EVM-Sicherheitsvorfall ab
Der $NES -Token verzeichnete heute eine massive Kurs-Kapitulation und verlor innerhalb weniger Stunden entscheidenden Wert. Dieser plötzliche Markteinbruch löste weitreichende Panik unter den Token-Inhabern aus und zwang zu einer Welle schmerzhafter Liquidationen über große dezentrale Handels-Paare.
Der Nesa ($NES )-Token erlebte heute nach Berichten über eine Cosmos-EVM-Schwachstellen-Exploitation und starke Verkäufe großer On-Chain-Wallets einen scharfen Kursrutsch von 40 %.
🔍 Was hat den Crash ausgelöst?
On-Chain-Ermittler und Entwicklerteams identifizierten eine schwere Sicherheitslücke, die auf eine Cosmos-EVM-Schwachstelle im Nesa-Layer-1-Netzwerk abzielte. Böse Akteure konnten Protokollmechanismen manipulieren, sodass sie erhebliche Mengen an Tokens direkt in anfällige Liquiditätspools extrahieren und abladen konnten.
#CryptoNews #Nesa #NES #CryptoExploit
#Altcoins
Der $NES -Token verzeichnete heute eine massive Kurs-Kapitulation und verlor innerhalb weniger Stunden entscheidenden Wert. Dieser plötzliche Markteinbruch löste weitreichende Panik unter den Token-Inhabern aus und zwang zu einer Welle schmerzhafter Liquidationen über große dezentrale Handels-Paare.
Der Nesa ($NES )-Token erlebte heute nach Berichten über eine Cosmos-EVM-Schwachstellen-Exploitation und starke Verkäufe großer On-Chain-Wallets einen scharfen Kursrutsch von 40 %.
🔍 Was hat den Crash ausgelöst?
On-Chain-Ermittler und Entwicklerteams identifizierten eine schwere Sicherheitslücke, die auf eine Cosmos-EVM-Schwachstelle im Nesa-Layer-1-Netzwerk abzielte. Böse Akteure konnten Protokollmechanismen manipulieren, sodass sie erhebliche Mengen an Tokens direkt in anfällige Liquiditätspools extrahieren und abladen konnten.
#CryptoNews #Nesa #NES #CryptoExploit
#Altcoins
1
1.4k
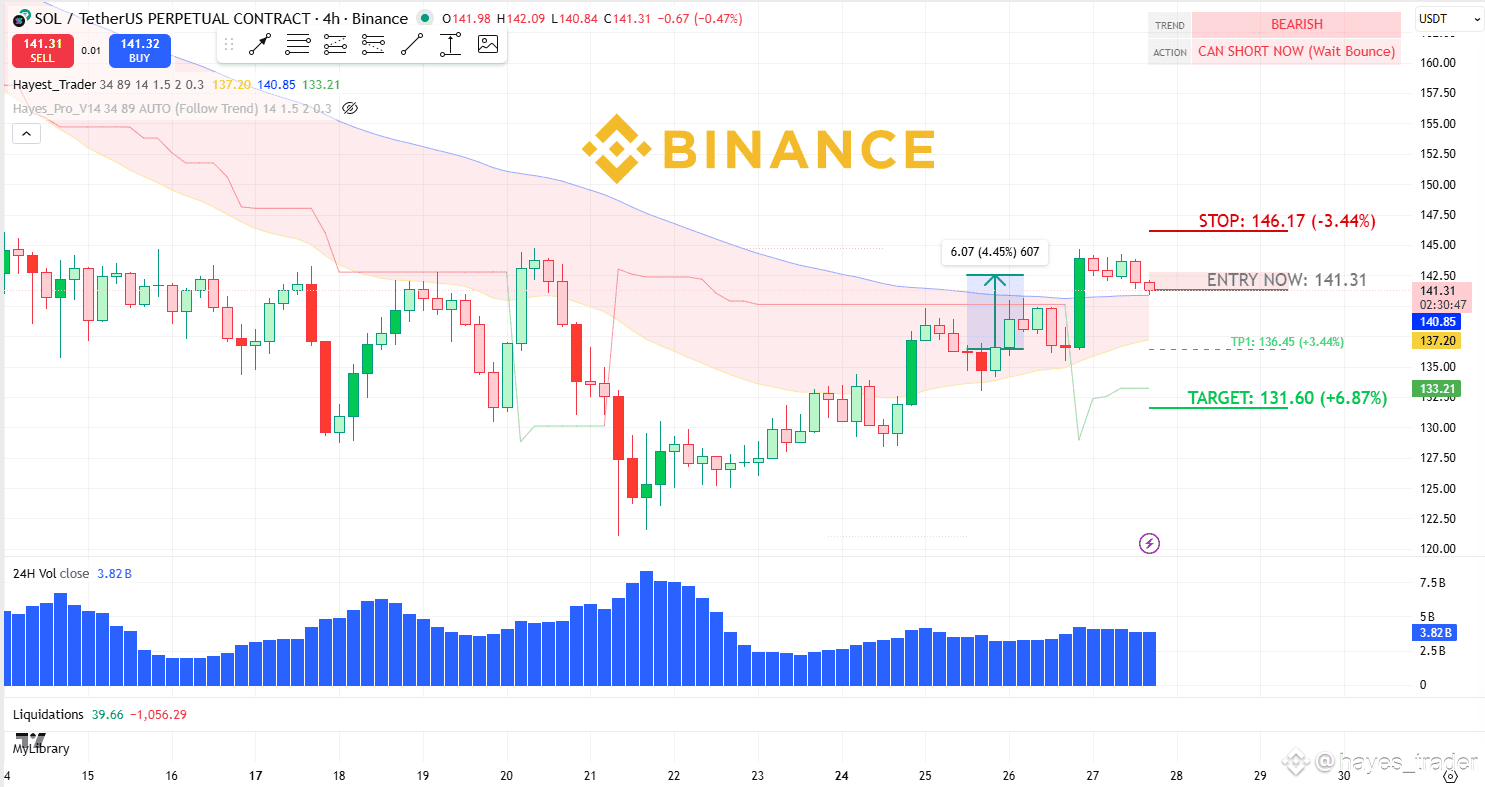
SOLANA: UPBIT EXPLOIT FÜHRT ZU BÄRISCHER STIMMUNG
Technisch zeigt SOL erhebliche Schwäche, wird von einem wichtigen 4H-Widerstand abgelehnt und scheint auf einen Rückgang vorbereitet zu sein.
Dieses bärische Setup wird durch erhebliche on-chain Gegenwinde verstärkt: Der kürzliche $38,5M Upbit-Exploits hat einen "langfristigen Futures-Rabatt" geschaffen, ein klares Signal dafür, dass der Markt aktiv mit weiterem Rückgang rechnet.
Der Handel ist ein Short von den aktuellen Niveaus, mit Zielen bei 136 und 131. Das Setup wird ungültig, wenn der Preis den Widerstand von 146 zurückerobert.
#solana #CryptoExploit #TradingSignal
$IO $PEPE $SOL
{spot}(SOLUSDT)
SOLANA: UPBIT EXPLOIT FÜHRT ZU BÄRISCHER STIMMUNG
Technisch zeigt SOL erhebliche Schwäche, wird von einem wichtigen 4H-Widerstand abgelehnt und scheint auf einen Rückgang vorbereitet zu sein.
Dieses bärische Setup wird durch erhebliche on-chain Gegenwinde verstärkt: Der kürzliche $38,5M Upbit-Exploits hat einen "langfristigen Futures-Rabatt" geschaffen, ein klares Signal dafür, dass der Markt aktiv mit weiterem Rückgang rechnet.
Der Handel ist ein Short von den aktuellen Niveaus, mit Zielen bei 136 und 131. Das Setup wird ungültig, wenn der Preis den Widerstand von 146 zurückerobert.
#solana #CryptoExploit #TradingSignal
$IO $PEPE $SOL
Technisch zeigt SOL erhebliche Schwäche, wird von einem wichtigen 4H-Widerstand abgelehnt und scheint auf einen Rückgang vorbereitet zu sein.
Dieses bärische Setup wird durch erhebliche on-chain Gegenwinde verstärkt: Der kürzliche $38,5M Upbit-Exploits hat einen "langfristigen Futures-Rabatt" geschaffen, ein klares Signal dafür, dass der Markt aktiv mit weiterem Rückgang rechnet.
Der Handel ist ein Short von den aktuellen Niveaus, mit Zielen bei 136 und 131. Das Setup wird ungültig, wenn der Preis den Widerstand von 146 zurückerobert.
#solana #CryptoExploit #TradingSignal
$IO $PEPE $SOL
2.8k
🚨 $cbBTC FLOWS AB AUS MOONWELL, WÄHREND ANGRIFFSTEAMS KOLLATERALPREISE AUSNUTZEN! 📉
On-Chain-Überwachung hat verdächtige Exploit-Aktivität gemeldet, die auf Moonwell auf Base abzielt und zu einem Abfluss von über 50,6 $cbBTC im Wert von mehr als 4 Mio. $ führte. 📊 Der Angreifer manipulierte die $MAMO-Kollateralbewertungen, um hochrangige Assets gegen künstlich aufgeblähte Kollateral-Tiefen aufzunehmen.
Illiquides Kollateral-Pairing bleibt eine riesige blinde Zone für Kreditmärkte, denen strenge Preisobergrenzen oder robuste Oracle-Filter fehlen. 💡 Smart Money nimmt immer Notiz, wenn Oracle-Anomalien eine asymmetrische Schwachstelle in automatisierten Liquiditätspools erzeugen. 🔍
🤔 Werden Assets mit geringer Liquidität in diesem Jahr zum größten systemischen Risiko für DeFi-Protokolle? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #cbBTC #DeFi #Base #CryptoExploit #Security
⚠️ 🚨
🚨 $cbBTC FLOWS AB AUS MOONWELL, WÄHREND ANGRIFFSTEAMS KOLLATERALPREISE AUSNUTZEN! 📉
On-Chain-Überwachung hat verdächtige Exploit-Aktivität gemeldet, die auf Moonwell auf Base abzielt und zu einem Abfluss von über 50,6 $cbBTC im Wert von mehr als 4 Mio. $ führte. 📊 Der Angreifer manipulierte die $MAMO-Kollateralbewertungen, um hochrangige Assets gegen künstlich aufgeblähte Kollateral-Tiefen aufzunehmen.
Illiquides Kollateral-Pairing bleibt eine riesige blinde Zone für Kreditmärkte, denen strenge Preisobergrenzen oder robuste Oracle-Filter fehlen. 💡 Smart Money nimmt immer Notiz, wenn Oracle-Anomalien eine asymmetrische Schwachstelle in automatisierten Liquiditätspools erzeugen. 🔍
🤔 Werden Assets mit geringer Liquidität in diesem Jahr zum größten systemischen Risiko für DeFi-Protokolle? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #cbBTC #DeFi #Base #CryptoExploit #Security
⚠️ 🚨
On-Chain-Überwachung hat verdächtige Exploit-Aktivität gemeldet, die auf Moonwell auf Base abzielt und zu einem Abfluss von über 50,6 $cbBTC im Wert von mehr als 4 Mio. $ führte. 📊 Der Angreifer manipulierte die $MAMO-Kollateralbewertungen, um hochrangige Assets gegen künstlich aufgeblähte Kollateral-Tiefen aufzunehmen.
Illiquides Kollateral-Pairing bleibt eine riesige blinde Zone für Kreditmärkte, denen strenge Preisobergrenzen oder robuste Oracle-Filter fehlen. 💡 Smart Money nimmt immer Notiz, wenn Oracle-Anomalien eine asymmetrische Schwachstelle in automatisierten Liquiditätspools erzeugen. 🔍
🤔 Werden Assets mit geringer Liquidität in diesem Jahr zum größten systemischen Risiko für DeFi-Protokolle? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #cbBTC #DeFi #Base #CryptoExploit #Security
⚠️ 🚨
20
·
--
Das Humanity Protocol hat einen erheblichen Sicherheitsvorfall erlitten und mehr als 36 Millionen Dollar verloren, nachdem Angreifer Berichten zufolge Zugang zu privaten Schlüsseln über den kompromittierten Laptop eines Mitarbeiters erlangt haben. Der Exploit ermöglichte es ihnen, zusätzlich 100 Millionen H-Token zu minten und zu dumpen, was einen katastrophalen Marktzusammenbruch auslöste und den Preis des Tokens um 99,9 % fallen ließ.
#HumanityProtocol
#CryptoExploit
#TokenCrash
#BlockchainSecurity
#PrivateKeyLeak
Das Humanity Protocol hat einen erheblichen Sicherheitsvorfall erlitten und mehr als 36 Millionen Dollar verloren, nachdem Angreifer Berichten zufolge Zugang zu privaten Schlüsseln über den kompromittierten Laptop eines Mitarbeiters erlangt haben. Der Exploit ermöglichte es ihnen, zusätzlich 100 Millionen H-Token zu minten und zu dumpen, was einen katastrophalen Marktzusammenbruch auslöste und den Preis des Tokens um 99,9 % fallen ließ.
#HumanityProtocol
#CryptoExploit
#TokenCrash
#BlockchainSecurity
#PrivateKeyLeak
#HumanityProtocol
#CryptoExploit
#TokenCrash
#BlockchainSecurity
#PrivateKeyLeak
60
·
--
Teilweise korrekt
Breaking Market Alert: Ein massiver Exploit entfaltet sich gerade jetzt, und die Schäden sind erheblich! 🛑🚨
Mehr als 17 große Krypto-Wallets, die direkt mit dem Humanity Protocol-Ökosystem verbunden sind, wurden kompromittiert und vollständig ausgeplündert. Die Gesamtschäden sind bereits auf atemberaubende 19 Millionen Dollar gestiegen und haben die Community völlig unvorbereitet getroffen. 💸💔
Der $H Token ist eingebrochen 📉💥
Nach dem massiven Sicherheitsvorfall hat der native Token des Projekts, $H, einen katastrophalen Absturz erlitten. Der Vermögenswert ist heute allein um unglaubliche -92% gefallen, von seinem Tageshoch von $0.853 auf ein Tief von $0.052. Die Marktliquidität wird ausgelöscht, während die Ausbeuter ihre Vermögenswerte abstoßen. 🌪️📉
Eine kritische Warnung für Dip-Käufer! ⚠️🧠
Wenn du dir die technischen Indikatoren anschaust, liegt der 7-Tage Relative Strength Index (RSI7) auf einem beispiellosen, extrem überverkauften Niveau von 2.1. In normalen Handelsbedingungen sieht eine so niedrige Zahl wie das ultimative Kaufsignal aus – aber nicht heute. ❌🛑
Dies ist ein laufender struktureller Exploit, keine normale Marktkorrektur. Den Dip jetzt zu kaufen, ist unglaublich gefährlich, da die zugrunde liegenden Smart Contracts und Wallet-Ökosysteme weiterhin kompromittiert sind. 🛑🛡️
Was solltest du tun? Wenn du Vermögenswerte im Humanity Protocol-Ökosystem hältst, überprüfe sofort deine Wallet-Berechtigungen und widerrufe alle riskanten Smart Contract-Verbindungen. Bleib sicher da draußen, schütze dein Kapital und fang keine fallenden Messer! 🏛️🔒
Hast du es geschafft, diesem Exploit zu entkommen? Teile deine Gedanken oder live Updates in den Kommentaren unten, um die Community sicher zu halten! 👇👇
#HumanityProtocol #Htoken #CryptoExploit #SecurityAlert #RiskManagement #BinanceSquare
Breaking Market Alert: Ein massiver Exploit entfaltet sich gerade jetzt, und die Schäden sind erheblich! 🛑🚨
Mehr als 17 große Krypto-Wallets, die direkt mit dem Humanity Protocol-Ökosystem verbunden sind, wurden kompromittiert und vollständig ausgeplündert. Die Gesamtschäden sind bereits auf atemberaubende 19 Millionen Dollar gestiegen und haben die Community völlig unvorbereitet getroffen. 💸💔
Der $H Token ist eingebrochen 📉💥
Nach dem massiven Sicherheitsvorfall hat der native Token des Projekts, $H , einen katastrophalen Absturz erlitten. Der Vermögenswert ist heute allein um unglaubliche -92% gefallen, von seinem Tageshoch von $0.853 auf ein Tief von $0.052. Die Marktliquidität wird ausgelöscht, während die Ausbeuter ihre Vermögenswerte abstoßen. 🌪️📉
Eine kritische Warnung für Dip-Käufer! ⚠️🧠
Wenn du dir die technischen Indikatoren anschaust, liegt der 7-Tage Relative Strength Index (RSI7) auf einem beispiellosen, extrem überverkauften Niveau von 2.1. In normalen Handelsbedingungen sieht eine so niedrige Zahl wie das ultimative Kaufsignal aus – aber nicht heute. ❌🛑
Dies ist ein laufender struktureller Exploit, keine normale Marktkorrektur. Den Dip jetzt zu kaufen, ist unglaublich gefährlich, da die zugrunde liegenden Smart Contracts und Wallet-Ökosysteme weiterhin kompromittiert sind. 🛑🛡️
Was solltest du tun? Wenn du Vermögenswerte im Humanity Protocol-Ökosystem hältst, überprüfe sofort deine Wallet-Berechtigungen und widerrufe alle riskanten Smart Contract-Verbindungen. Bleib sicher da draußen, schütze dein Kapital und fang keine fallenden Messer! 🏛️🔒
Hast du es geschafft, diesem Exploit zu entkommen? Teile deine Gedanken oder live Updates in den Kommentaren unten, um die Community sicher zu halten! 👇👇
#HumanityProtocol #Htoken #CryptoExploit #SecurityAlert #RiskManagement #BinanceSquare
Mehr als 17 große Krypto-Wallets, die direkt mit dem Humanity Protocol-Ökosystem verbunden sind, wurden kompromittiert und vollständig ausgeplündert. Die Gesamtschäden sind bereits auf atemberaubende 19 Millionen Dollar gestiegen und haben die Community völlig unvorbereitet getroffen. 💸💔
Der $H Token ist eingebrochen 📉💥
Nach dem massiven Sicherheitsvorfall hat der native Token des Projekts, $H , einen katastrophalen Absturz erlitten. Der Vermögenswert ist heute allein um unglaubliche -92% gefallen, von seinem Tageshoch von $0.853 auf ein Tief von $0.052. Die Marktliquidität wird ausgelöscht, während die Ausbeuter ihre Vermögenswerte abstoßen. 🌪️📉
Eine kritische Warnung für Dip-Käufer! ⚠️🧠
Wenn du dir die technischen Indikatoren anschaust, liegt der 7-Tage Relative Strength Index (RSI7) auf einem beispiellosen, extrem überverkauften Niveau von 2.1. In normalen Handelsbedingungen sieht eine so niedrige Zahl wie das ultimative Kaufsignal aus – aber nicht heute. ❌🛑
Dies ist ein laufender struktureller Exploit, keine normale Marktkorrektur. Den Dip jetzt zu kaufen, ist unglaublich gefährlich, da die zugrunde liegenden Smart Contracts und Wallet-Ökosysteme weiterhin kompromittiert sind. 🛑🛡️
Was solltest du tun? Wenn du Vermögenswerte im Humanity Protocol-Ökosystem hältst, überprüfe sofort deine Wallet-Berechtigungen und widerrufe alle riskanten Smart Contract-Verbindungen. Bleib sicher da draußen, schütze dein Kapital und fang keine fallenden Messer! 🏛️🔒
Hast du es geschafft, diesem Exploit zu entkommen? Teile deine Gedanken oder live Updates in den Kommentaren unten, um die Community sicher zu halten! 👇👇
#HumanityProtocol #Htoken #CryptoExploit #SecurityAlert #RiskManagement #BinanceSquare
576
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#Verify1to1BinanceReserves
100 Aufrufe
38 Kommentare
2
#BinanceRestores28FiatWithdrawals
38,290 Aufrufe
633 Kommentare
3
#BinanceProcesses$4.65BWithdrawals
76,011 Aufrufe
327 Kommentare
4
#HKMALaunchesSAGEAgenticFinanceProject
585 Aufrufe
58 Kommentare
5
#ETHFalls16.1%InOctober
10,958 Aufrufe
239 Kommentare
6
#BitcoinETFsSee$643MOutflowLargestSinceJune
1,030 Aufrufe
17 Kommentare
7
#SouthKoreaPlans11%TaxOnUSStockPerpetualFutures
830 Aufrufe
61 Kommentare
8
#BitcoinClosesAbove50WeekMAFor7thStraightWeek
14,482 Aufrufe
208 Kommentare
9
#HongKongEnablesRoundTheClockTokenizedSettlement
1,930 Aufrufe
48 Kommentare
10
#IndiaRBIAndFIUReviewOverseasCryptoCards
3,553 Aufrufe
65 Kommentare