
#coldcardexploitdrains1367btc
coldcardexploitdrains1367btc
73,427 Aufrufe
822 Kommentare
Hot
Zuletzt

·
--

Artikel
Coldcard-Hack: Ist die Selbstverwahrung nach dem 89-Mio.-$-Exploit noch sicher?" Der Hack der Coldcard-Hardware-Wallet hat in der Krypto-Community für gehörige Erschütterung gesorgt und rund 89 Millionen US-Dollar von tausenden Adressen abgezogen. 🚨 Der Exploit, der einen Firmware-Fehler angriff, der bereits seit März 2021 datiert, hat ernsthafte Fragen zur Sicherheit der Selbstverwahrung aufgeworfen. Aber bedeutet das, dass Hardware-Wallets nicht mehr sicher sind? Lassen Sie uns aufschlüsseln, was passiert ist, welche Risiken bestehen und was Sie tun können, um Ihre Mittel zu schützen. 🧐
Der Exploit: So ist es passiert ⚙️
Der Angriff nutzte einen Firmware-Fehler aus, der die Generierung von Seed Phrases schwächte. Anstatt den Hardware-Zufallszahlengenerator des Geräts zu verwenden, schob der Fehler einen Teil des Prozesses durch einen Software-Generator mit deutlich weniger Zufälligkeit, wodurch es für Angreifer mathematisch machbar wurde, private Schlüssel offline zu rekonstruieren.
Coldcard-Hack: Ist die Selbstverwahrung nach dem 89-Mio.-$-Exploit noch sicher?"
Der Hack der Coldcard-Hardware-Wallet hat in der Krypto-Community für gehörige Erschütterung gesorgt und rund 89 Millionen US-Dollar von tausenden Adressen abgezogen. 🚨 Der Exploit, der einen Firmware-Fehler angriff, der bereits seit März 2021 datiert, hat ernsthafte Fragen zur Sicherheit der Selbstverwahrung aufgeworfen. Aber bedeutet das, dass Hardware-Wallets nicht mehr sicher sind? Lassen Sie uns aufschlüsseln, was passiert ist, welche Risiken bestehen und was Sie tun können, um Ihre Mittel zu schützen. 🧐
Der Exploit: So ist es passiert ⚙️
Der Angriff nutzte einen Firmware-Fehler aus, der die Generierung von Seed Phrases schwächte. Anstatt den Hardware-Zufallszahlengenerator des Geräts zu verwenden, schob der Fehler einen Teil des Prozesses durch einen Software-Generator mit deutlich weniger Zufälligkeit, wodurch es für Angreifer mathematisch machbar wurde, private Schlüssel offline zu rekonstruieren.
Der Exploit: So ist es passiert ⚙️
Der Angriff nutzte einen Firmware-Fehler aus, der die Generierung von Seed Phrases schwächte. Anstatt den Hardware-Zufallszahlengenerator des Geräts zu verwenden, schob der Fehler einen Teil des Prozesses durch einen Software-Generator mit deutlich weniger Zufälligkeit, wodurch es für Angreifer mathematisch machbar wurde, private Schlüssel offline zu rekonstruieren.
2
549
·
--
#ColdcardExploitDrains1367BTC Der Hashtag #ColdcardExploitDrains1367BTC bezieht sich auf eine bedeutende Bitcoin-Sicherheitsvorfall-Meldung aus dem späten Juli/Anfang August 2026.
Wichtige Details:
Angreifer sollen 1.367 BTC (zum damaligen Zeitpunkt etwa 89 Millionen US-Dollar) von 4.585 Bitcoin-Adressen abgezogen haben. �
CoinDesk +1
Ermittler brachten den Diebstahl mit einer Firmware-Schwachstelle in bestimmten älteren Coldcard-Wallet-Seed-Generierungsprozessen in Verbindung, bei denen eine schwache Zufallszahlenerzeugung dazu führte, dass einige private Schlüssel vorhersagbar waren. �
The Hacker News +1
Der Wallet-Hersteller veröffentlichte eine gepatchte Firmware, aber Nutzer, die betroffene Seeds erzeugt hatten, wurden angewiesen, ein neues Wallet/einen neuen Seed mit aktualisierter Firmware zu erstellen und ihre BTC zu verlagern, da ein reines Firmware-Update einen bereits kompromittierten Seed nicht absichert. �
The Hacker News
Wenn Sie ein Coldcard-Hardware-Wallet verwenden, ist es wichtig zu überprüfen, ob Ihr Gerät und die Firmware-Version, die verwendet wurde, als Ihr Seed erstellt wurde, zu den betroffenen Versionen gehören, und die Migrationsanweisungen des Herstellers umgehend zu befolgen. �
The Hacker News +1
#ColdcardExploitDrains1367BTC Der Hashtag #ColdcardExploitDrains1367BTC bezieht sich auf eine bedeutende Bitcoin-Sicherheitsvorfall-Meldung aus dem späten Juli/Anfang August 2026.
Wichtige Details:
Angreifer sollen 1.367 BTC (zum damaligen Zeitpunkt etwa 89 Millionen US-Dollar) von 4.585 Bitcoin-Adressen abgezogen haben. �
CoinDesk +1
Ermittler brachten den Diebstahl mit einer Firmware-Schwachstelle in bestimmten älteren Coldcard-Wallet-Seed-Generierungsprozessen in Verbindung, bei denen eine schwache Zufallszahlenerzeugung dazu führte, dass einige private Schlüssel vorhersagbar waren. �
The Hacker News +1
Der Wallet-Hersteller veröffentlichte eine gepatchte Firmware, aber Nutzer, die betroffene Seeds erzeugt hatten, wurden angewiesen, ein neues Wallet/einen neuen Seed mit aktualisierter Firmware zu erstellen und ihre BTC zu verlagern, da ein reines Firmware-Update einen bereits kompromittierten Seed nicht absichert. �
The Hacker News
Wenn Sie ein Coldcard-Hardware-Wallet verwenden, ist es wichtig zu überprüfen, ob Ihr Gerät und die Firmware-Version, die verwendet wurde, als Ihr Seed erstellt wurde, zu den betroffenen Versionen gehören, und die Migrationsanweisungen des Herstellers umgehend zu befolgen. �
The Hacker News +1
Wichtige Details:
Angreifer sollen 1.367 BTC (zum damaligen Zeitpunkt etwa 89 Millionen US-Dollar) von 4.585 Bitcoin-Adressen abgezogen haben. �
CoinDesk +1
Ermittler brachten den Diebstahl mit einer Firmware-Schwachstelle in bestimmten älteren Coldcard-Wallet-Seed-Generierungsprozessen in Verbindung, bei denen eine schwache Zufallszahlenerzeugung dazu führte, dass einige private Schlüssel vorhersagbar waren. �
The Hacker News +1
Der Wallet-Hersteller veröffentlichte eine gepatchte Firmware, aber Nutzer, die betroffene Seeds erzeugt hatten, wurden angewiesen, ein neues Wallet/einen neuen Seed mit aktualisierter Firmware zu erstellen und ihre BTC zu verlagern, da ein reines Firmware-Update einen bereits kompromittierten Seed nicht absichert. �
The Hacker News
Wenn Sie ein Coldcard-Hardware-Wallet verwenden, ist es wichtig zu überprüfen, ob Ihr Gerät und die Firmware-Version, die verwendet wurde, als Ihr Seed erstellt wurde, zu den betroffenen Versionen gehören, und die Migrationsanweisungen des Herstellers umgehend zu befolgen. �
The Hacker News +1
102
·
--
🚨 BREAKING: $100M+ IN BITCOIN BERICHTET AUS COLDCARD-HARDWARE-WALLETs GESTOHLEN
Ein schwerwiegender Sicherheitsvorfall wirft erneut frische Bedenken in der Krypto-Community auf. 💥
🔴 Die Verluste sollen $100 MILLIONEN übersteigen 🛡️ Die Sicherheit von Hardware-Wallets steht unter Prüfung ₿ Bitcoin-Inhaber werden aufgefordert, wachsam zu bleiben
Dies ist eine ernsthafte Erinnerung: Kryptosicherheit ist nie etwas, das man auf die leichte Schulter nehmen sollte.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
🚨 BREAKING: $100M+ IN BITCOIN BERICHTET AUS COLDCARD-HARDWARE-WALLETs GESTOHLEN
Ein schwerwiegender Sicherheitsvorfall wirft erneut frische Bedenken in der Krypto-Community auf. 💥
🔴 Die Verluste sollen $100 MILLIONEN übersteigen 🛡️ Die Sicherheit von Hardware-Wallets steht unter Prüfung ₿ Bitcoin-Inhaber werden aufgefordert, wachsam zu bleiben
Dies ist eine ernsthafte Erinnerung: Kryptosicherheit ist nie etwas, das man auf die leichte Schulter nehmen sollte.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
Ein schwerwiegender Sicherheitsvorfall wirft erneut frische Bedenken in der Krypto-Community auf. 💥
🔴 Die Verluste sollen $100 MILLIONEN übersteigen 🛡️ Die Sicherheit von Hardware-Wallets steht unter Prüfung ₿ Bitcoin-Inhaber werden aufgefordert, wachsam zu bleiben
Dies ist eine ernsthafte Erinnerung: Kryptosicherheit ist nie etwas, das man auf die leichte Schulter nehmen sollte.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
1
136
·
--
Bärisch
#coldcardexploitdrains1367btc
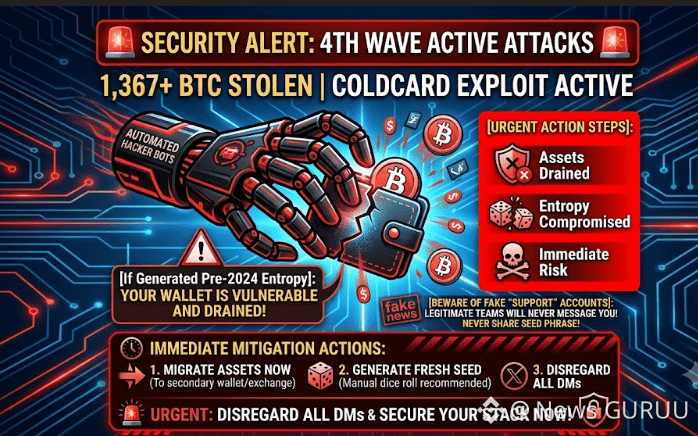
🚨 COLDCARD-SICHERHEITSWARNUNG: BTC-WALLETS WERDEN ANGEGRIFFEN
Eine große Coldcard-Schwachstelle hat bereits zu nahezu 89 Mio. $ gemeldeten BTC-Verlusten geführt, während die Angriffe weiterhin untersucht werden. Das Problem betrifft schwache oder vorhersagbare Entropie in Seeds, die von der betroffenen Firmware erzeugt werden.
Was Nutzer wissen sollten:
Ein reines Firmware-Update kann einen bereits erzeugten verwundbaren Seed möglicherweise nicht schützen. Betroffene Nutzer sollten der offiziellen Migrationsanleitung folgen und einen frischen Seed auf gepatchter Hardware erstellen. Von Coldcard wird außerdem Entropie per Würfeln unterstützt.
🎯 TRADING VIEW: VERKAUF/RISIKO AUS 📉
Für betroffene Inhaber gilt: Sicherheit geht vor dem Trading. Schützen Sie zuerst Ihr BTC und vermeiden Sie Interaktionen mit verdächtigen Support-Konten oder das Teilen Ihrer Seed-Phrase.
❓ Würde diese Sicherheitswarnung Sie dazu bringen, Ihre BTC-Exponierung zu reduzieren?
"KLICKEN SIE AUF DEN UNTEN GELBEN COIN-TAG, UM ZUR GEWÜNSCHTEN TRADING-SEITE ZU GELANGEN, UM VORTEIL ZU ERHALTEN"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
{spot}(VICUSDT)
{spot}(BICOUSDT)
{spot}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 COLDCARD-SICHERHEITSWARNUNG: BTC-WALLETS WERDEN ANGEGRIFFEN
Eine große Coldcard-Schwachstelle hat bereits zu nahezu 89 Mio. $ gemeldeten BTC-Verlusten geführt, während die Angriffe weiterhin untersucht werden. Das Problem betrifft schwache oder vorhersagbare Entropie in Seeds, die von der betroffenen Firmware erzeugt werden.
Was Nutzer wissen sollten:
Ein reines Firmware-Update kann einen bereits erzeugten verwundbaren Seed möglicherweise nicht schützen. Betroffene Nutzer sollten der offiziellen Migrationsanleitung folgen und einen frischen Seed auf gepatchter Hardware erstellen. Von Coldcard wird außerdem Entropie per Würfeln unterstützt.
🎯 TRADING VIEW: VERKAUF/RISIKO AUS 📉
Für betroffene Inhaber gilt: Sicherheit geht vor dem Trading. Schützen Sie zuerst Ihr BTC und vermeiden Sie Interaktionen mit verdächtigen Support-Konten oder das Teilen Ihrer Seed-Phrase.
❓ Würde diese Sicherheitswarnung Sie dazu bringen, Ihre BTC-Exponierung zu reduzieren?
"KLICKEN SIE AUF DEN UNTEN GELBEN COIN-TAG, UM ZUR GEWÜNSCHTEN TRADING-SEITE ZU GELANGEN, UM VORTEIL ZU ERHALTEN"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
🚨 COLDCARD-SICHERHEITSWARNUNG: BTC-WALLETS WERDEN ANGEGRIFFEN
Eine große Coldcard-Schwachstelle hat bereits zu nahezu 89 Mio. $ gemeldeten BTC-Verlusten geführt, während die Angriffe weiterhin untersucht werden. Das Problem betrifft schwache oder vorhersagbare Entropie in Seeds, die von der betroffenen Firmware erzeugt werden.
Was Nutzer wissen sollten:
Ein reines Firmware-Update kann einen bereits erzeugten verwundbaren Seed möglicherweise nicht schützen. Betroffene Nutzer sollten der offiziellen Migrationsanleitung folgen und einen frischen Seed auf gepatchter Hardware erstellen. Von Coldcard wird außerdem Entropie per Würfeln unterstützt.
🎯 TRADING VIEW: VERKAUF/RISIKO AUS 📉
Für betroffene Inhaber gilt: Sicherheit geht vor dem Trading. Schützen Sie zuerst Ihr BTC und vermeiden Sie Interaktionen mit verdächtigen Support-Konten oder das Teilen Ihrer Seed-Phrase.
❓ Würde diese Sicherheitswarnung Sie dazu bringen, Ihre BTC-Exponierung zu reduzieren?
"KLICKEN SIE AUF DEN UNTEN GELBEN COIN-TAG, UM ZUR GEWÜNSCHTEN TRADING-SEITE ZU GELANGEN, UM VORTEIL ZU ERHALTEN"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
1
225
·
--
Bullisch
#coldcardexploitdrains1367btc
🚨 Sicherheitswarnung
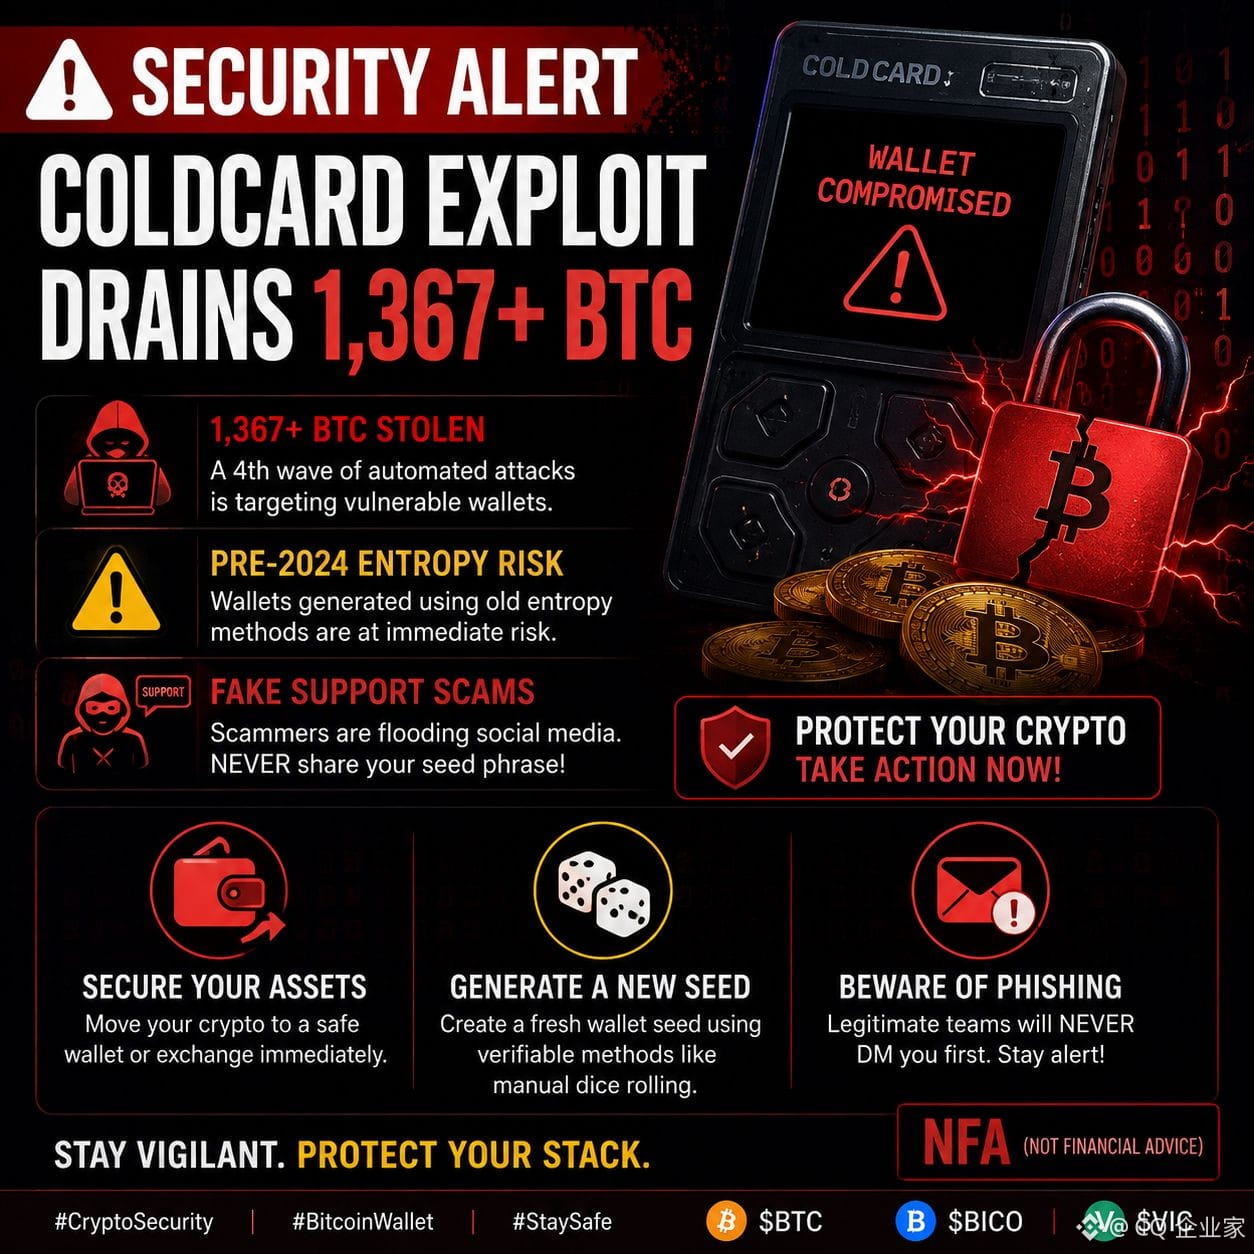
Berichten zufolge wurden im neuesten Cold-Card-bezogenen Exploit mehr als 1.367 BTC gestohlen, während Angreifer weiterhin nach verwundbaren Wallets suchen.
Wenn Ihre Wallet mit älteren Entropie-Methoden erstellt wurde, lohnt sich ein Blick auf Ihre Sicherheitskonfiguration. Seien Sie besonders vorsichtig bei gefälschten Support-Konten—teilen Sie niemals Ihre Seed-Phrase mit irgendjemandem.
Was können Sie tun??
• Übertragen Sie Ihre Mittel in eine sichere Wallet, falls Sie Bedenken haben.
• Erzeugen Sie eine neue Seed-Phrase mit einer vertrauenswürdigen, überprüfbaren Methode.
• Ignorieren Sie unerwünschte DMs, die Unterstützung anbieten—legitime Teams kontaktieren Sie nicht als Erstes.
Bleiben Sie aufmerksam. Ein paar Minuten Sicherheitschecks heute können helfen, Ihre Vermögenswerte von morgen zu schützen.
$BTC $BICO $VIC
#coldcardexploitdrains1367btc
🚨 Sicherheitswarnung
Berichten zufolge wurden im neuesten Cold-Card-bezogenen Exploit mehr als 1.367 BTC gestohlen, während Angreifer weiterhin nach verwundbaren Wallets suchen.
Wenn Ihre Wallet mit älteren Entropie-Methoden erstellt wurde, lohnt sich ein Blick auf Ihre Sicherheitskonfiguration. Seien Sie besonders vorsichtig bei gefälschten Support-Konten—teilen Sie niemals Ihre Seed-Phrase mit irgendjemandem.
Was können Sie tun??
• Übertragen Sie Ihre Mittel in eine sichere Wallet, falls Sie Bedenken haben.
• Erzeugen Sie eine neue Seed-Phrase mit einer vertrauenswürdigen, überprüfbaren Methode.
• Ignorieren Sie unerwünschte DMs, die Unterstützung anbieten—legitime Teams kontaktieren Sie nicht als Erstes.
Bleiben Sie aufmerksam. Ein paar Minuten Sicherheitschecks heute können helfen, Ihre Vermögenswerte von morgen zu schützen.
$BTC $BICO $VIC
🚨 Sicherheitswarnung
Berichten zufolge wurden im neuesten Cold-Card-bezogenen Exploit mehr als 1.367 BTC gestohlen, während Angreifer weiterhin nach verwundbaren Wallets suchen.
Wenn Ihre Wallet mit älteren Entropie-Methoden erstellt wurde, lohnt sich ein Blick auf Ihre Sicherheitskonfiguration. Seien Sie besonders vorsichtig bei gefälschten Support-Konten—teilen Sie niemals Ihre Seed-Phrase mit irgendjemandem.
Was können Sie tun??
• Übertragen Sie Ihre Mittel in eine sichere Wallet, falls Sie Bedenken haben.
• Erzeugen Sie eine neue Seed-Phrase mit einer vertrauenswürdigen, überprüfbaren Methode.
• Ignorieren Sie unerwünschte DMs, die Unterstützung anbieten—legitime Teams kontaktieren Sie nicht als Erstes.
Bleiben Sie aufmerksam. Ein paar Minuten Sicherheitschecks heute können helfen, Ihre Vermögenswerte von morgen zu schützen.
$BTC $BICO $VIC
2
6
11.9k
·
--
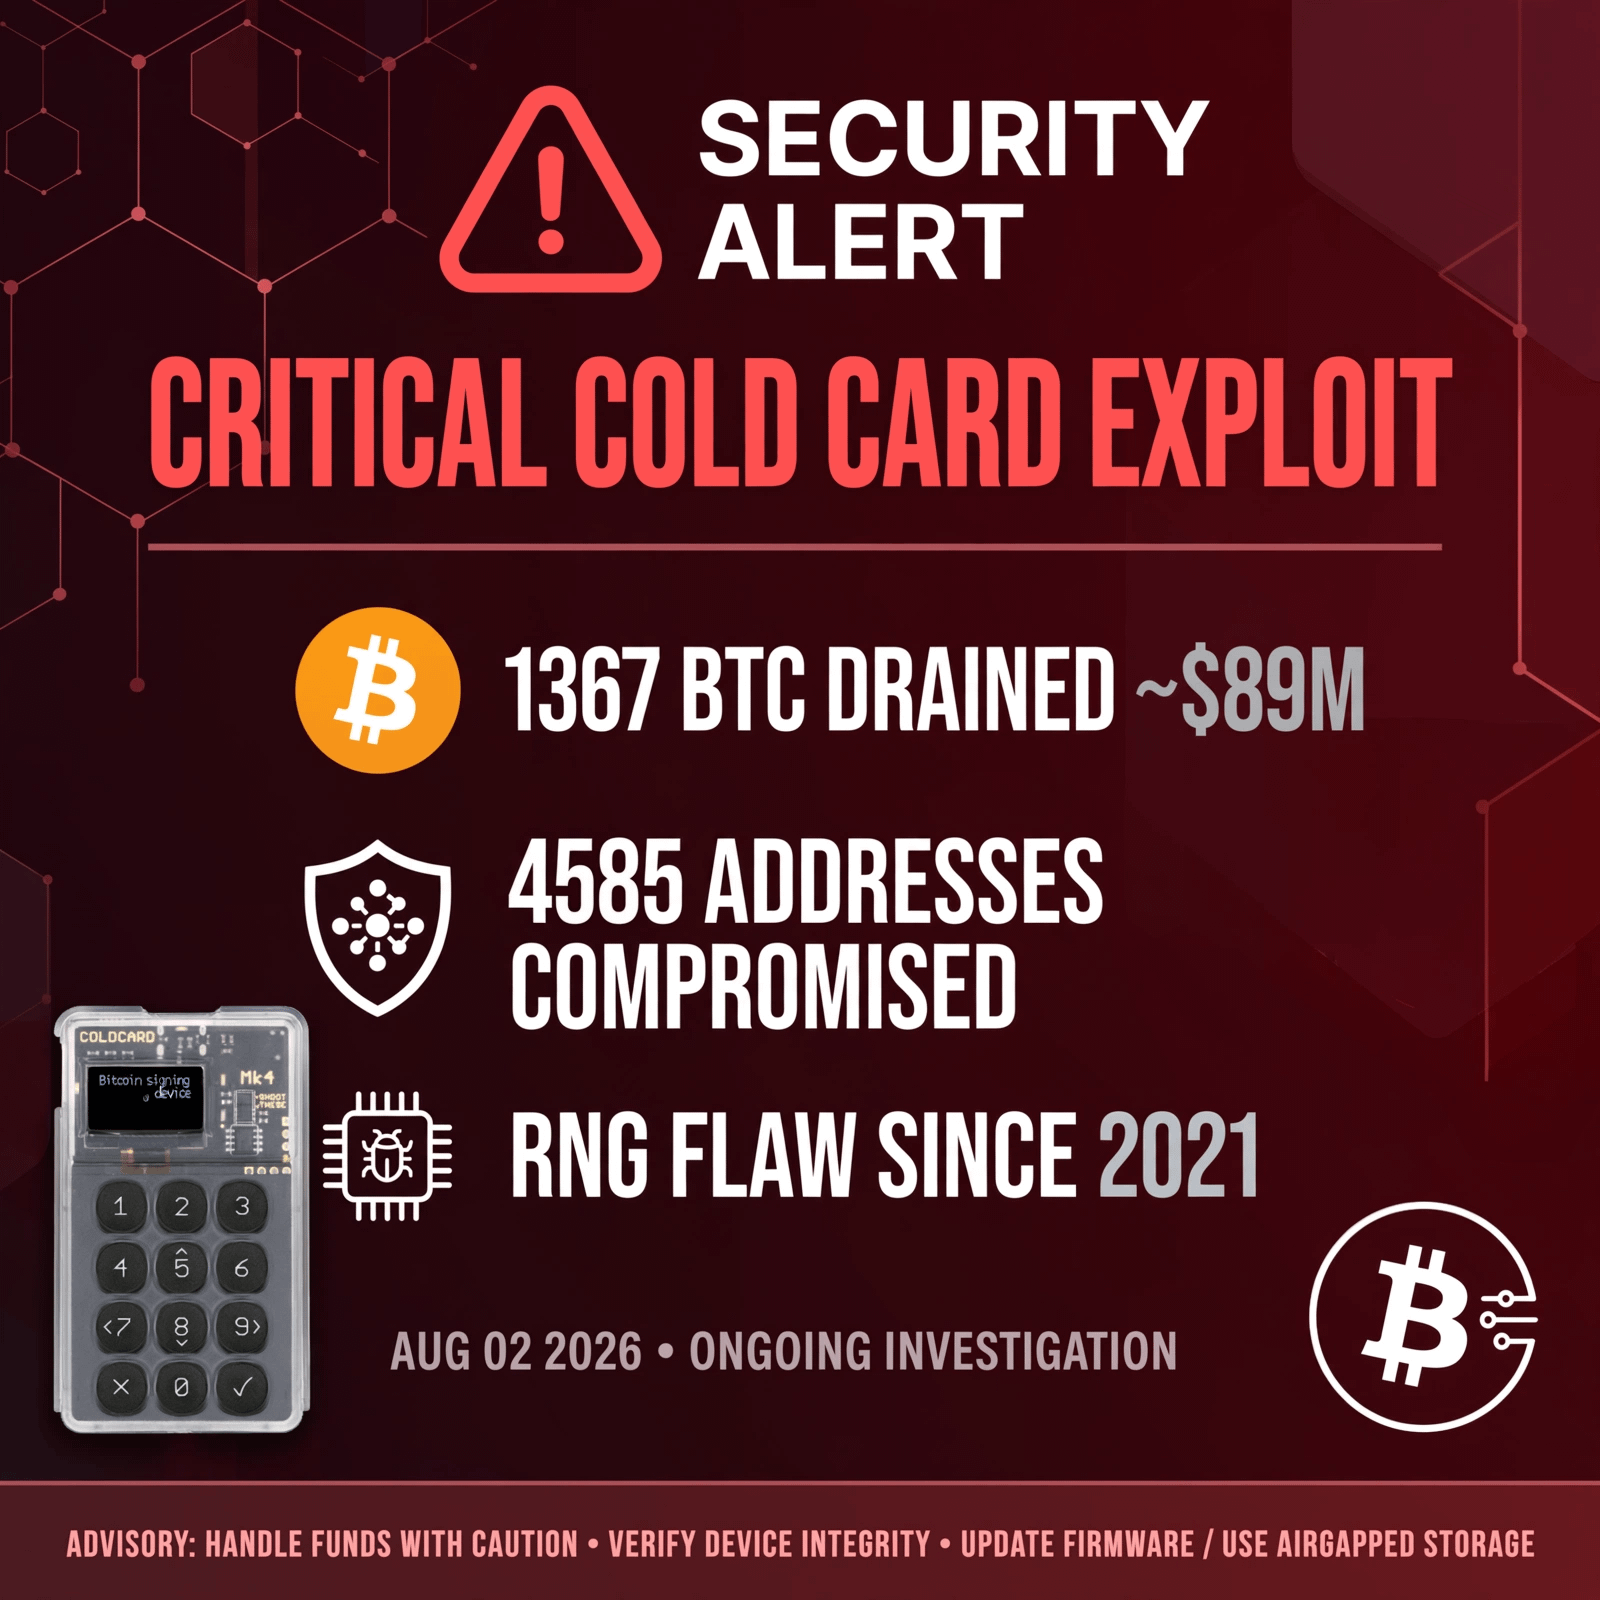
#coldcardexploitdrains1367btc 🚨 BREAKING: ColdCard-Exploit entzieht 1367 BTC (∼89 Mio. $)
Eine kritische RNG-Sicherheitslücke seit 2021 machte ColdCard-Seed-Werte vorhersagbar.
4.585 Adressen wurden in 42 Ländern kompromittiert.
Der Angreifer plünderte Wallets, ohne Geräte anzufassen.
CZ sagt: „Nichts ist zu 100 % sicher – Wallets diversifizieren“
Sind deine Cold Wallets sicher? Firmware JETZT prüfen!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
#coldcardexploitdrains1367btc 🚨 BREAKING: ColdCard-Exploit entzieht 1367 BTC (∼89 Mio. $)
Eine kritische RNG-Sicherheitslücke seit 2021 machte ColdCard-Seed-Werte vorhersagbar.
4.585 Adressen wurden in 42 Ländern kompromittiert.
Der Angreifer plünderte Wallets, ohne Geräte anzufassen.
CZ sagt: „Nichts ist zu 100 % sicher – Wallets diversifizieren“
Sind deine Cold Wallets sicher? Firmware JETZT prüfen!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
Eine kritische RNG-Sicherheitslücke seit 2021 machte ColdCard-Seed-Werte vorhersagbar.
4.585 Adressen wurden in 42 Ländern kompromittiert.
Der Angreifer plünderte Wallets, ohne Geräte anzufassen.
CZ sagt: „Nichts ist zu 100 % sicher – Wallets diversifizieren“
Sind deine Cold Wallets sicher? Firmware JETZT prüfen!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
1
3
702
·
--
Bullisch
#ColdcardExploitDrains1367BTC $BTC
{spot}(BTCUSDT)
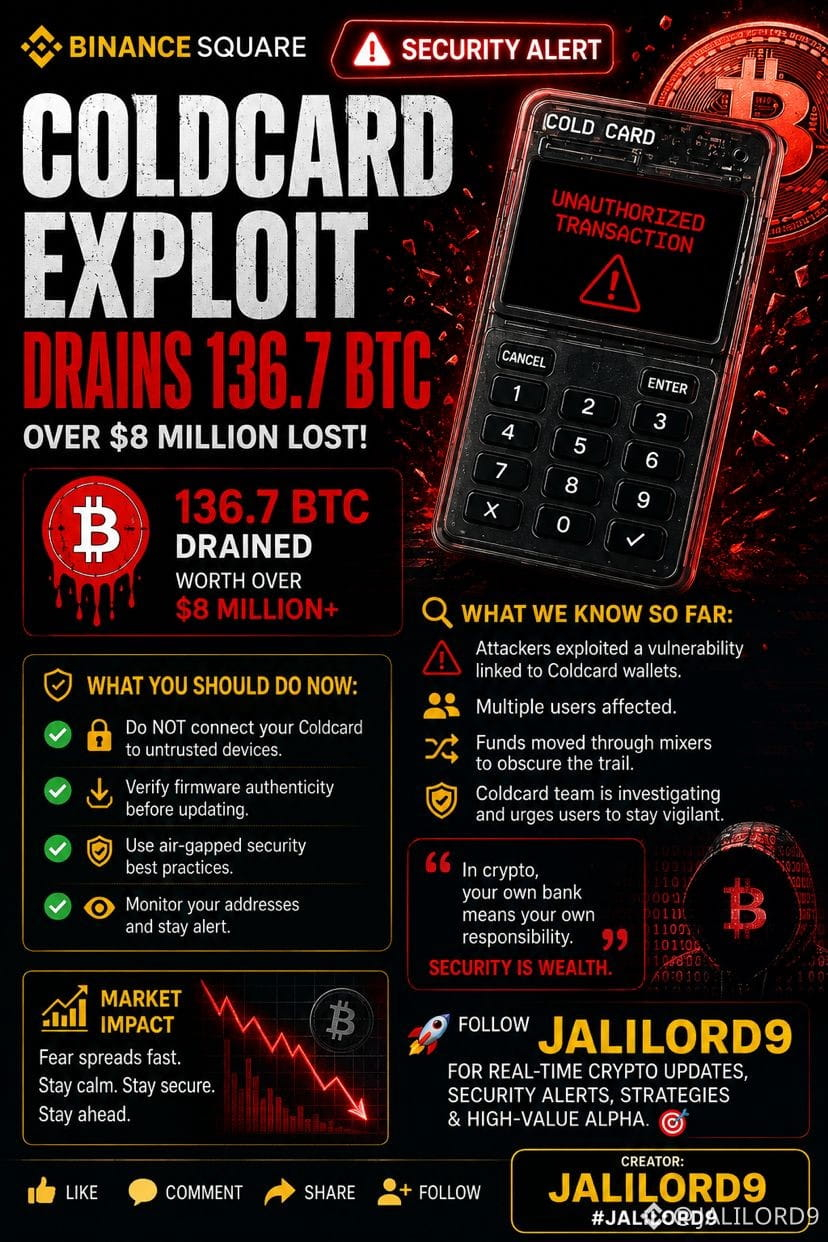
🚨 COLD CARD SICHERHEITSWARNUNG: 136,7 BTC ABGEZOGEN?
Ein gemeldeter Coldcard-bezogener Exploit rückt eine der größten Wahrheiten der Krypto-Welt wieder in den Fokus: Selbstverwahrung bedeutet, dass Sicherheit DEINE Verantwortung ist. 🔐₿
💰 Berichten zufolge wurden 136,7 BTC abgezogen
⚠️ Nutzer von Hardware-Wallets beobachten genau
🔎 Die Schlüsselfrage: Wie konnte der Angreifer Zugriff erhalten?
🛡️ Firmware prüfen, keine nicht vertrauenswürdigen Geräte verwenden und die Wallet-Aktivität sorgfältig überprüfen.
Das ist nicht nur eine weitere Krypto-Schlagzeile.
Es ist eine Erinnerung daran, dass das Halten deiner eigenen Schlüssel auch bedeutet, deine eigenen Sicherheitsstandards zu halten.
👇 Was glaubst DU, ist hier passiert — eine Wallet-Schwachstelle, eine kompromittierte Einrichtung oder ein Angriff auf Nutzerseite?
Folge JALILORD9 für weitere Krypto-Sicherheitswarnungen, Markt-Updates & wertvolle Alpha-Infos.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #KryptoSicherheit #BitcoinSicherheit #Coldcard #KryptoNews #SelfCustody #BinanceSquare #JALILORD9
#ColdcardExploitDrains1367BTC $BTC
🚨 COLD CARD SICHERHEITSWARNUNG: 136,7 BTC ABGEZOGEN?
Ein gemeldeter Coldcard-bezogener Exploit rückt eine der größten Wahrheiten der Krypto-Welt wieder in den Fokus: Selbstverwahrung bedeutet, dass Sicherheit DEINE Verantwortung ist. 🔐₿
💰 Berichten zufolge wurden 136,7 BTC abgezogen
⚠️ Nutzer von Hardware-Wallets beobachten genau
🔎 Die Schlüsselfrage: Wie konnte der Angreifer Zugriff erhalten?
🛡️ Firmware prüfen, keine nicht vertrauenswürdigen Geräte verwenden und die Wallet-Aktivität sorgfältig überprüfen.
Das ist nicht nur eine weitere Krypto-Schlagzeile.
Es ist eine Erinnerung daran, dass das Halten deiner eigenen Schlüssel auch bedeutet, deine eigenen Sicherheitsstandards zu halten.
👇 Was glaubst DU, ist hier passiert — eine Wallet-Schwachstelle, eine kompromittierte Einrichtung oder ein Angriff auf Nutzerseite?
Folge JALILORD9 für weitere Krypto-Sicherheitswarnungen, Markt-Updates & wertvolle Alpha-Infos.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #KryptoSicherheit #BitcoinSicherheit #Coldcard #KryptoNews #SelfCustody #BinanceSquare #JALILORD9
🚨 COLD CARD SICHERHEITSWARNUNG: 136,7 BTC ABGEZOGEN?
Ein gemeldeter Coldcard-bezogener Exploit rückt eine der größten Wahrheiten der Krypto-Welt wieder in den Fokus: Selbstverwahrung bedeutet, dass Sicherheit DEINE Verantwortung ist. 🔐₿
💰 Berichten zufolge wurden 136,7 BTC abgezogen
⚠️ Nutzer von Hardware-Wallets beobachten genau
🔎 Die Schlüsselfrage: Wie konnte der Angreifer Zugriff erhalten?
🛡️ Firmware prüfen, keine nicht vertrauenswürdigen Geräte verwenden und die Wallet-Aktivität sorgfältig überprüfen.
Das ist nicht nur eine weitere Krypto-Schlagzeile.
Es ist eine Erinnerung daran, dass das Halten deiner eigenen Schlüssel auch bedeutet, deine eigenen Sicherheitsstandards zu halten.
👇 Was glaubst DU, ist hier passiert — eine Wallet-Schwachstelle, eine kompromittierte Einrichtung oder ein Angriff auf Nutzerseite?
Folge JALILORD9 für weitere Krypto-Sicherheitswarnungen, Markt-Updates & wertvolle Alpha-Infos.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #KryptoSicherheit #BitcoinSicherheit #Coldcard #KryptoNews #SelfCustody #BinanceSquare #JALILORD9
1
112
·
--
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — das handelt von einer großen Schwachstellen- / Exploit-Attacke auf eine Hardware-Wallet, die am 30. Juli stattfand.
### Was passiert ist
- *Wann*: 30. Juli, in weniger als 1 Stunde
- *Wie viel*: Hacker haben *über 1.000 BTC* von *1.196 Wallets* in 41 Minuten abgezogen. Galaxy Research identifizierte später 2 weitere Wellen, wodurch sich die gesamten geschätzten Verluste auf *∼89 Millionen US-Dollar* erhöhten.
- *Gerät*: *Coldcard*, eine beliebte portable Hardware-Wallet zur Speicherung von Bitcoin offline/luftisoliert. 96da5cf3
### Wie der Exploit funktioniert hat
Sicherheitsforscher im Team *Bitcoin Engineering and Security von Block* führten das auf einen *Codierungsfehler in der Zufallszahlengenerierungssoftware von Coldcard* zurück. 96da
Der Bug machte einige Wiederherstellungs-Seed-Phrasen *soweit vorhersagbar*, dass es für ausgefeilte Angreifer möglich war, sie zu erraten. Das bedeutete, dass sie BTC *stehlen konnten, ohne die Wallet jemals physisch anzufassen*. 5cf3
Galaxy/Block wiesen darauf hin, dass ihre Erkenntnisse auf Blockchain-Analysen basieren und sie nicht bestätigt haben, dass jedes betroffene Wallet mit der fehlerhaften Software erstellt wurde. 5cf3
### Was Coldcard/Coinkite getan hat
- Das kanadische Unternehmen *Coinkite*, das Coldcard herstellt, hat ein *Software-Update* veröffentlicht, um das Problem für neu erstellte Wallets zu verhindern.
- *Wichtig*: Das Installieren des Updates *schützt nicht* Personen, die bereits eine Wiederherstellungs-Seed-Phrase mit der betroffenen Software erstellt haben. 5cf3fc1d
### Markt-Auswirkung
Bitcoin fiel innerhalb der 24 Stunden nach der Nachricht um 1,3 % auf 62.549 US-Dollar. Es wurde als ein „*doppelter Schlag*“ bezeichnet, während Strategy außerdem 1.638 BTC verkaufte. 96da
### Was Sie tun sollten, wenn Sie Coldcard verwenden
1. *Firmware sofort aktualisieren*, falls Sie das noch nicht getan haben. So schützen Sie neue Wallets.
2. *Wenn Ihr Seed vor dem Patch erstellt wurde*: Block und Coinkite warnen, dass Sie in Erwägung ziehen sollten, Gelder in eine neue Wallet mit einem frischen Seed zu verlagern, der mit gepatchter Software erstellt wurde.
3. Achten Sie auf offizielle Hinweise von Coinkite — sie sagten, die Angriffe könnten noch andauern. 5cf3
Dies ist einer der größten Hardware-Wallet-Exploits, die je dokumentiert wurden. Er zeigt, dass selbst „*luftisolierte*“ Geräte Softwarefehler haben können.
Möchten Sie, dass ich prüfe, ob Ihr Coldcard-Modell/Ihre Firmware-Version betroffen ist, und Sie durchgehen, wie Sie sicher migrieren?
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — das handelt von einer großen Schwachstellen- / Exploit-Attacke auf eine Hardware-Wallet, die am 30. Juli stattfand.
### Was passiert ist
- *Wann*: 30. Juli, in weniger als 1 Stunde
- *Wie viel*: Hacker haben *über 1.000 BTC* von *1.196 Wallets* in 41 Minuten abgezogen. Galaxy Research identifizierte später 2 weitere Wellen, wodurch sich die gesamten geschätzten Verluste auf *∼89 Millionen US-Dollar* erhöhten.
- *Gerät*: *Coldcard*, eine beliebte portable Hardware-Wallet zur Speicherung von Bitcoin offline/luftisoliert. 96da5cf3
### Wie der Exploit funktioniert hat
Sicherheitsforscher im Team *Bitcoin Engineering and Security von Block* führten das auf einen *Codierungsfehler in der Zufallszahlengenerierungssoftware von Coldcard* zurück. 96da
Der Bug machte einige Wiederherstellungs-Seed-Phrasen *soweit vorhersagbar*, dass es für ausgefeilte Angreifer möglich war, sie zu erraten. Das bedeutete, dass sie BTC *stehlen konnten, ohne die Wallet jemals physisch anzufassen*. 5cf3
Galaxy/Block wiesen darauf hin, dass ihre Erkenntnisse auf Blockchain-Analysen basieren und sie nicht bestätigt haben, dass jedes betroffene Wallet mit der fehlerhaften Software erstellt wurde. 5cf3
### Was Coldcard/Coinkite getan hat
- Das kanadische Unternehmen *Coinkite*, das Coldcard herstellt, hat ein *Software-Update* veröffentlicht, um das Problem für neu erstellte Wallets zu verhindern.
- *Wichtig*: Das Installieren des Updates *schützt nicht* Personen, die bereits eine Wiederherstellungs-Seed-Phrase mit der betroffenen Software erstellt haben. 5cf3fc1d
### Markt-Auswirkung
Bitcoin fiel innerhalb der 24 Stunden nach der Nachricht um 1,3 % auf 62.549 US-Dollar. Es wurde als ein „*doppelter Schlag*“ bezeichnet, während Strategy außerdem 1.638 BTC verkaufte. 96da
### Was Sie tun sollten, wenn Sie Coldcard verwenden
1. *Firmware sofort aktualisieren*, falls Sie das noch nicht getan haben. So schützen Sie neue Wallets.
2. *Wenn Ihr Seed vor dem Patch erstellt wurde*: Block und Coinkite warnen, dass Sie in Erwägung ziehen sollten, Gelder in eine neue Wallet mit einem frischen Seed zu verlagern, der mit gepatchter Software erstellt wurde.
3. Achten Sie auf offizielle Hinweise von Coinkite — sie sagten, die Angriffe könnten noch andauern. 5cf3
Dies ist einer der größten Hardware-Wallet-Exploits, die je dokumentiert wurden. Er zeigt, dass selbst „*luftisolierte*“ Geräte Softwarefehler haben können.
Möchten Sie, dass ich prüfe, ob Ihr Coldcard-Modell/Ihre Firmware-Version betroffen ist, und Sie durchgehen, wie Sie sicher migrieren?
*#ColdcardExploitDrains1367BTC* — das handelt von einer großen Schwachstellen- / Exploit-Attacke auf eine Hardware-Wallet, die am 30. Juli stattfand.
### Was passiert ist
- *Wann*: 30. Juli, in weniger als 1 Stunde
- *Wie viel*: Hacker haben *über 1.000 BTC* von *1.196 Wallets* in 41 Minuten abgezogen. Galaxy Research identifizierte später 2 weitere Wellen, wodurch sich die gesamten geschätzten Verluste auf *∼89 Millionen US-Dollar* erhöhten.
- *Gerät*: *Coldcard*, eine beliebte portable Hardware-Wallet zur Speicherung von Bitcoin offline/luftisoliert. 96da5cf3
### Wie der Exploit funktioniert hat
Sicherheitsforscher im Team *Bitcoin Engineering and Security von Block* führten das auf einen *Codierungsfehler in der Zufallszahlengenerierungssoftware von Coldcard* zurück. 96da
Der Bug machte einige Wiederherstellungs-Seed-Phrasen *soweit vorhersagbar*, dass es für ausgefeilte Angreifer möglich war, sie zu erraten. Das bedeutete, dass sie BTC *stehlen konnten, ohne die Wallet jemals physisch anzufassen*. 5cf3
Galaxy/Block wiesen darauf hin, dass ihre Erkenntnisse auf Blockchain-Analysen basieren und sie nicht bestätigt haben, dass jedes betroffene Wallet mit der fehlerhaften Software erstellt wurde. 5cf3
### Was Coldcard/Coinkite getan hat
- Das kanadische Unternehmen *Coinkite*, das Coldcard herstellt, hat ein *Software-Update* veröffentlicht, um das Problem für neu erstellte Wallets zu verhindern.
- *Wichtig*: Das Installieren des Updates *schützt nicht* Personen, die bereits eine Wiederherstellungs-Seed-Phrase mit der betroffenen Software erstellt haben. 5cf3fc1d
### Markt-Auswirkung
Bitcoin fiel innerhalb der 24 Stunden nach der Nachricht um 1,3 % auf 62.549 US-Dollar. Es wurde als ein „*doppelter Schlag*“ bezeichnet, während Strategy außerdem 1.638 BTC verkaufte. 96da
### Was Sie tun sollten, wenn Sie Coldcard verwenden
1. *Firmware sofort aktualisieren*, falls Sie das noch nicht getan haben. So schützen Sie neue Wallets.
2. *Wenn Ihr Seed vor dem Patch erstellt wurde*: Block und Coinkite warnen, dass Sie in Erwägung ziehen sollten, Gelder in eine neue Wallet mit einem frischen Seed zu verlagern, der mit gepatchter Software erstellt wurde.
3. Achten Sie auf offizielle Hinweise von Coinkite — sie sagten, die Angriffe könnten noch andauern. 5cf3
Dies ist einer der größten Hardware-Wallet-Exploits, die je dokumentiert wurden. Er zeigt, dass selbst „*luftisolierte*“ Geräte Softwarefehler haben können.
Möchten Sie, dass ich prüfe, ob Ihr Coldcard-Modell/Ihre Firmware-Version betroffen ist, und Sie durchgehen, wie Sie sicher migrieren?
1
119
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC verweist auf eine anhaltende Sicherheitskrise, bei der Angreifer eine kritische Firmware-Schwachstelle in Coldcard-Hardware-Wallets ausgenutzt haben. Laut von Galaxy Research erfassten Daten wurde der Exploit zunächst 1.367 BTC (im Wert von etwa 89 Millionen US-Dollar) über 4.585 Adressen hinweg abgezogen, und zwar im Rahmen von drei unterschiedlichen, automatisierten Angriffswellen ab dem 30. Juli 2026. Eine anschließende vierte Welle hat die geschätzten Verluste mittlerweile weiter erhöht und dabei über 5.200 Adressen ins Visier genommen.
Die Ursache
Entgegen früheren Panikreaktionen wurde das Bitcoin-Protokoll selbst nicht gehackt. Das Problem rührt ausschließlich von einem Fehler her, der in einem Coldcard-Firmware-Build vom März 2021 (v4.0.1) durch den Hersteller Coinkite eingeführt wurde.
Schwache Zufälligkeit: Der Bug führte dazu, dass betroffene Geräte (vor allem Coldcard Mk3) den sicheren internen Hardware-Zufallszahlengenerator (RNG) beim Erzeugen neuer Seed-Phrasen umgingen.
Deterministischer Fallback: Das Wallet griff auf einen vorhersagbaren softwarebasierten Generator zurück. Dadurch wurde die kryptografische Entropie stark eingeschränkt und eine begrenzte Menge möglicher Seed-Variationen geschaffen.
$NVDAB $NVDA.US $AAPL.US
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC verweist auf eine anhaltende Sicherheitskrise, bei der Angreifer eine kritische Firmware-Schwachstelle in Coldcard-Hardware-Wallets ausgenutzt haben. Laut von Galaxy Research erfassten Daten wurde der Exploit zunächst 1.367 BTC (im Wert von etwa 89 Millionen US-Dollar) über 4.585 Adressen hinweg abgezogen, und zwar im Rahmen von drei unterschiedlichen, automatisierten Angriffswellen ab dem 30. Juli 2026. Eine anschließende vierte Welle hat die geschätzten Verluste mittlerweile weiter erhöht und dabei über 5.200 Adressen ins Visier genommen.
Die Ursache
Entgegen früheren Panikreaktionen wurde das Bitcoin-Protokoll selbst nicht gehackt. Das Problem rührt ausschließlich von einem Fehler her, der in einem Coldcard-Firmware-Build vom März 2021 (v4.0.1) durch den Hersteller Coinkite eingeführt wurde.
Schwache Zufälligkeit: Der Bug führte dazu, dass betroffene Geräte (vor allem Coldcard Mk3) den sicheren internen Hardware-Zufallszahlengenerator (RNG) beim Erzeugen neuer Seed-Phrasen umgingen.
Deterministischer Fallback: Das Wallet griff auf einen vorhersagbaren softwarebasierten Generator zurück. Dadurch wurde die kryptografische Entropie stark eingeschränkt und eine begrenzte Menge möglicher Seed-Variationen geschaffen.
$NVDAB $NVDA.US $AAPL.US
ColdcardExploitDrains1367BTC verweist auf eine anhaltende Sicherheitskrise, bei der Angreifer eine kritische Firmware-Schwachstelle in Coldcard-Hardware-Wallets ausgenutzt haben. Laut von Galaxy Research erfassten Daten wurde der Exploit zunächst 1.367 BTC (im Wert von etwa 89 Millionen US-Dollar) über 4.585 Adressen hinweg abgezogen, und zwar im Rahmen von drei unterschiedlichen, automatisierten Angriffswellen ab dem 30. Juli 2026. Eine anschließende vierte Welle hat die geschätzten Verluste mittlerweile weiter erhöht und dabei über 5.200 Adressen ins Visier genommen.
Die Ursache
Entgegen früheren Panikreaktionen wurde das Bitcoin-Protokoll selbst nicht gehackt. Das Problem rührt ausschließlich von einem Fehler her, der in einem Coldcard-Firmware-Build vom März 2021 (v4.0.1) durch den Hersteller Coinkite eingeführt wurde.
Schwache Zufälligkeit: Der Bug führte dazu, dass betroffene Geräte (vor allem Coldcard Mk3) den sicheren internen Hardware-Zufallszahlengenerator (RNG) beim Erzeugen neuer Seed-Phrasen umgingen.
Deterministischer Fallback: Das Wallet griff auf einen vorhersagbaren softwarebasierten Generator zurück. Dadurch wurde die kryptografische Entropie stark eingeschränkt und eine begrenzte Menge möglicher Seed-Variationen geschaffen.
$NVDAB $NVDA.US $AAPL.US
1
60
Spot $BTC 0.5 USDT
#ColdcardExploitDrains1367BTC Dieser Hashtag bezieht sich auf Meldungen, wonach eine Schwachstelle in der Firmware eines Coldcard-Hardware-Wallets ausgenutzt wurde und die beobachteten Verluste bis zum 1.–3. August 2026 etwa 1.367 BTC über 4.585 Adressen erreichten, laut Berichten unter Bezugnahme auf Galaxy Research. Mehrere Medien beschreiben das als Problem bei der Seed-Erzeugung bzw. der Zufallsfähigkeit, das es Angreifern ermöglichen könnte, die privaten Schlüssel für betroffene Wallets zu rekonstruieren. (financefeeds.com)
In einfachen Worten: Die Behauptung lautet nicht, dass Bitcoin selbst gebrochen wurde, sondern dass bestimmte von Coldcard erzeugte Wallet-Seeds möglicherweise vorhersagbar waren, weil es eine Firmware-Schwachstelle gab. Falls das stimmt, könnten Angreifer die Schlüssel offline ableiten und die Gelder später abräumen. Berichten zufolge lässt sich der betroffene Zeitraum auf eine Firmware zurückführen, die 2021 eingeführt wurde, wobei mehrere Angriffswellen Ende Juli und Anfang August 2026 identifiziert wurden. (decrypt.co)
Warum das für Nutzer wichtig ist:
Das ist eine Geschichte zur Sicherheit bei Selbstverwahrung, nicht zu einem Vorfall auf einer Binance-Plattform. (ig.com)
Die Zahl „1.367 BTC“ ist eine beobachtete Schätzung von Ermittlern, daher kann sie sich ändern, sobald mehr Adressen analysiert werden. (finance.yahoo.com)
Wenn jemand ein betroffenes Coldcard-Gerät/eine betroffene Firmware verwendet hat, um einen Seed zu erzeugen, bestünde die Hauptsorge darin, dass Wallets zu einem neu generierten sicheren Wallet migriert werden müssen – nicht in einem normalen Handelsverhalten auf Exchange-Konten. Dieser letzte Punkt ist eine Schlussfolgerung aus der Art der gemeldeten Schwachstelle. (ig.com)
Wenn du persönlich Coldcard verwendest, ist die umsichtige Maßnahme, das exakte Gerätemodell und die Firmware-Version zu prüfen, die offiziellen Incident-Hinweise des Herstellers zu checken und zu vermeiden, dass du irgendeinen Seed-Passphrase teilst oder wiederverwendest, der möglicherweise auf einer betroffenen Version generiert wurde. Ich kann anhand der aktuellen Berichte allein nicht verifizieren, welche einzelnen Nutzer tatsächlich betroffen sind, daher behandle das als ernstzunehmenden, aber noch im Entwicklung befindlichen Sicherheitsvorfall. (financefeeds.com$BTC
{spot}(BTCUSDT)
$COLD.US $ETH
#ColdcardExploitDrains1367BTC Dieser Hashtag bezieht sich auf Meldungen, wonach eine Schwachstelle in der Firmware eines Coldcard-Hardware-Wallets ausgenutzt wurde und die beobachteten Verluste bis zum 1.–3. August 2026 etwa 1.367 BTC über 4.585 Adressen erreichten, laut Berichten unter Bezugnahme auf Galaxy Research. Mehrere Medien beschreiben das als Problem bei der Seed-Erzeugung bzw. der Zufallsfähigkeit, das es Angreifern ermöglichen könnte, die privaten Schlüssel für betroffene Wallets zu rekonstruieren. (financefeeds.com)
In einfachen Worten: Die Behauptung lautet nicht, dass Bitcoin selbst gebrochen wurde, sondern dass bestimmte von Coldcard erzeugte Wallet-Seeds möglicherweise vorhersagbar waren, weil es eine Firmware-Schwachstelle gab. Falls das stimmt, könnten Angreifer die Schlüssel offline ableiten und die Gelder später abräumen. Berichten zufolge lässt sich der betroffene Zeitraum auf eine Firmware zurückführen, die 2021 eingeführt wurde, wobei mehrere Angriffswellen Ende Juli und Anfang August 2026 identifiziert wurden. (decrypt.co)
Warum das für Nutzer wichtig ist:
Das ist eine Geschichte zur Sicherheit bei Selbstverwahrung, nicht zu einem Vorfall auf einer Binance-Plattform. (ig.com)
Die Zahl „1.367 BTC“ ist eine beobachtete Schätzung von Ermittlern, daher kann sie sich ändern, sobald mehr Adressen analysiert werden. (finance.yahoo.com)
Wenn jemand ein betroffenes Coldcard-Gerät/eine betroffene Firmware verwendet hat, um einen Seed zu erzeugen, bestünde die Hauptsorge darin, dass Wallets zu einem neu generierten sicheren Wallet migriert werden müssen – nicht in einem normalen Handelsverhalten auf Exchange-Konten. Dieser letzte Punkt ist eine Schlussfolgerung aus der Art der gemeldeten Schwachstelle. (ig.com)
Wenn du persönlich Coldcard verwendest, ist die umsichtige Maßnahme, das exakte Gerätemodell und die Firmware-Version zu prüfen, die offiziellen Incident-Hinweise des Herstellers zu checken und zu vermeiden, dass du irgendeinen Seed-Passphrase teilst oder wiederverwendest, der möglicherweise auf einer betroffenen Version generiert wurde. Ich kann anhand der aktuellen Berichte allein nicht verifizieren, welche einzelnen Nutzer tatsächlich betroffen sind, daher behandle das als ernstzunehmenden, aber noch im Entwicklung befindlichen Sicherheitsvorfall. (financefeeds.com$BTC
$COLD.US $ETH
In einfachen Worten: Die Behauptung lautet nicht, dass Bitcoin selbst gebrochen wurde, sondern dass bestimmte von Coldcard erzeugte Wallet-Seeds möglicherweise vorhersagbar waren, weil es eine Firmware-Schwachstelle gab. Falls das stimmt, könnten Angreifer die Schlüssel offline ableiten und die Gelder später abräumen. Berichten zufolge lässt sich der betroffene Zeitraum auf eine Firmware zurückführen, die 2021 eingeführt wurde, wobei mehrere Angriffswellen Ende Juli und Anfang August 2026 identifiziert wurden. (decrypt.co)
Warum das für Nutzer wichtig ist:
Das ist eine Geschichte zur Sicherheit bei Selbstverwahrung, nicht zu einem Vorfall auf einer Binance-Plattform. (ig.com)
Die Zahl „1.367 BTC“ ist eine beobachtete Schätzung von Ermittlern, daher kann sie sich ändern, sobald mehr Adressen analysiert werden. (finance.yahoo.com)
Wenn jemand ein betroffenes Coldcard-Gerät/eine betroffene Firmware verwendet hat, um einen Seed zu erzeugen, bestünde die Hauptsorge darin, dass Wallets zu einem neu generierten sicheren Wallet migriert werden müssen – nicht in einem normalen Handelsverhalten auf Exchange-Konten. Dieser letzte Punkt ist eine Schlussfolgerung aus der Art der gemeldeten Schwachstelle. (ig.com)
Wenn du persönlich Coldcard verwendest, ist die umsichtige Maßnahme, das exakte Gerätemodell und die Firmware-Version zu prüfen, die offiziellen Incident-Hinweise des Herstellers zu checken und zu vermeiden, dass du irgendeinen Seed-Passphrase teilst oder wiederverwendest, der möglicherweise auf einer betroffenen Version generiert wurde. Ich kann anhand der aktuellen Berichte allein nicht verifizieren, welche einzelnen Nutzer tatsächlich betroffen sind, daher behandle das als ernstzunehmenden, aber noch im Entwicklung befindlichen Sicherheitsvorfall. (financefeeds.com$BTC
$COLD.US $ETH
30
·
--
Bullisch
#coldcardexploitdrains1367btc
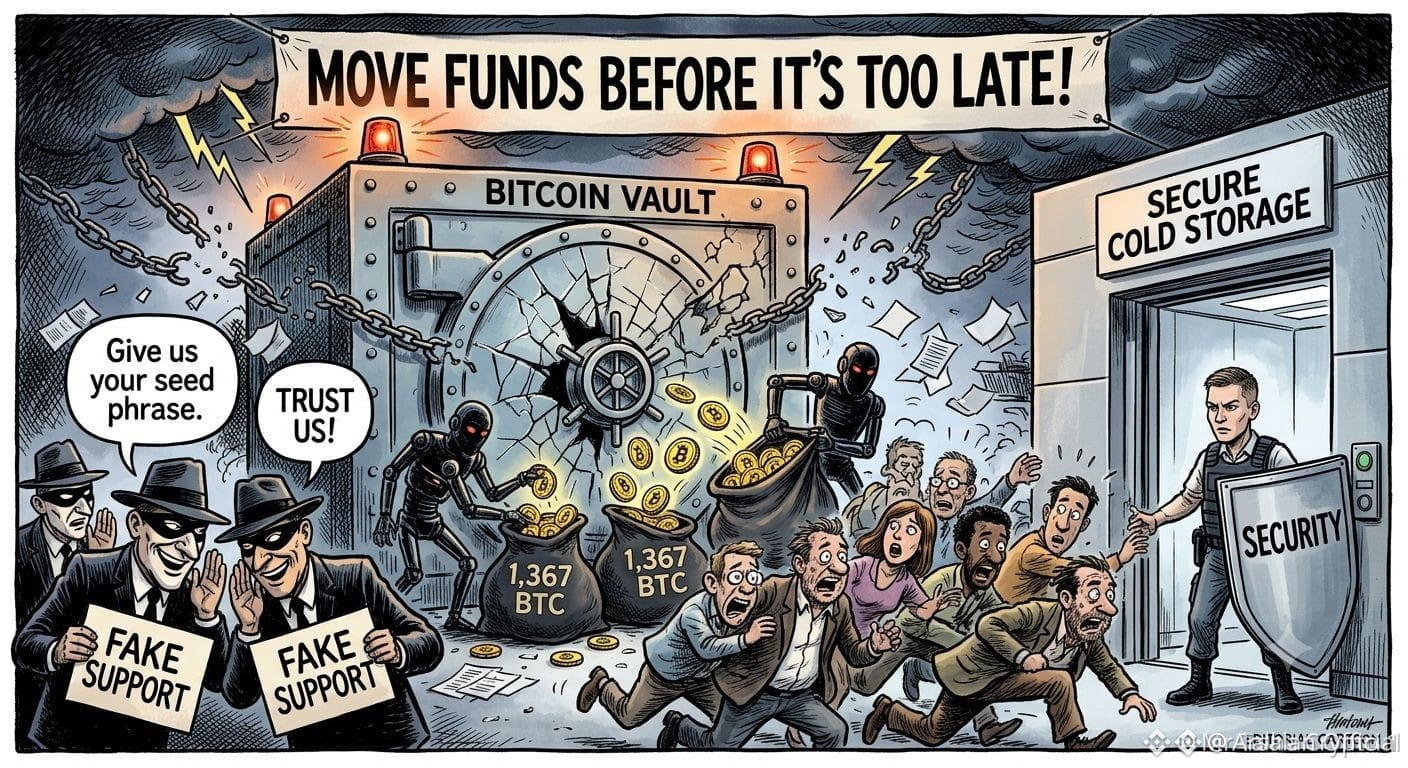
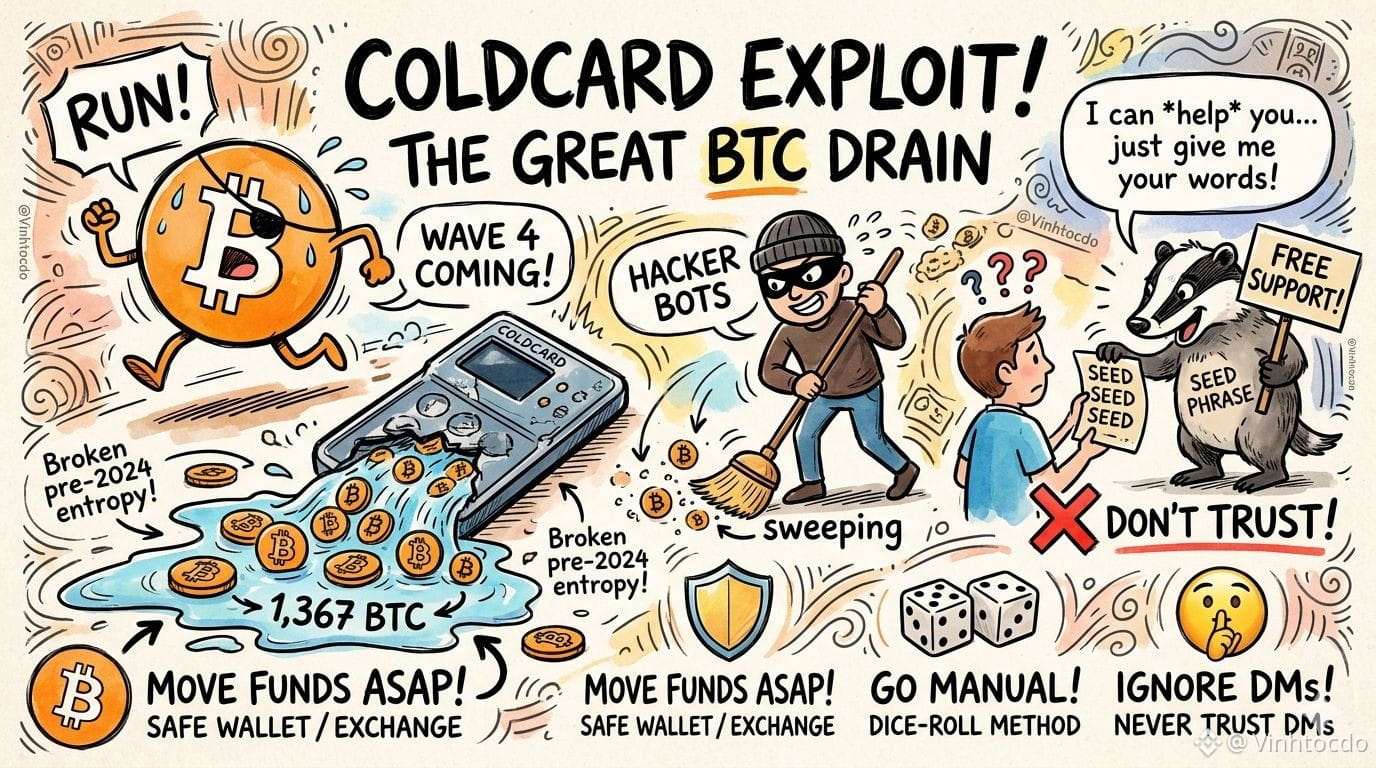
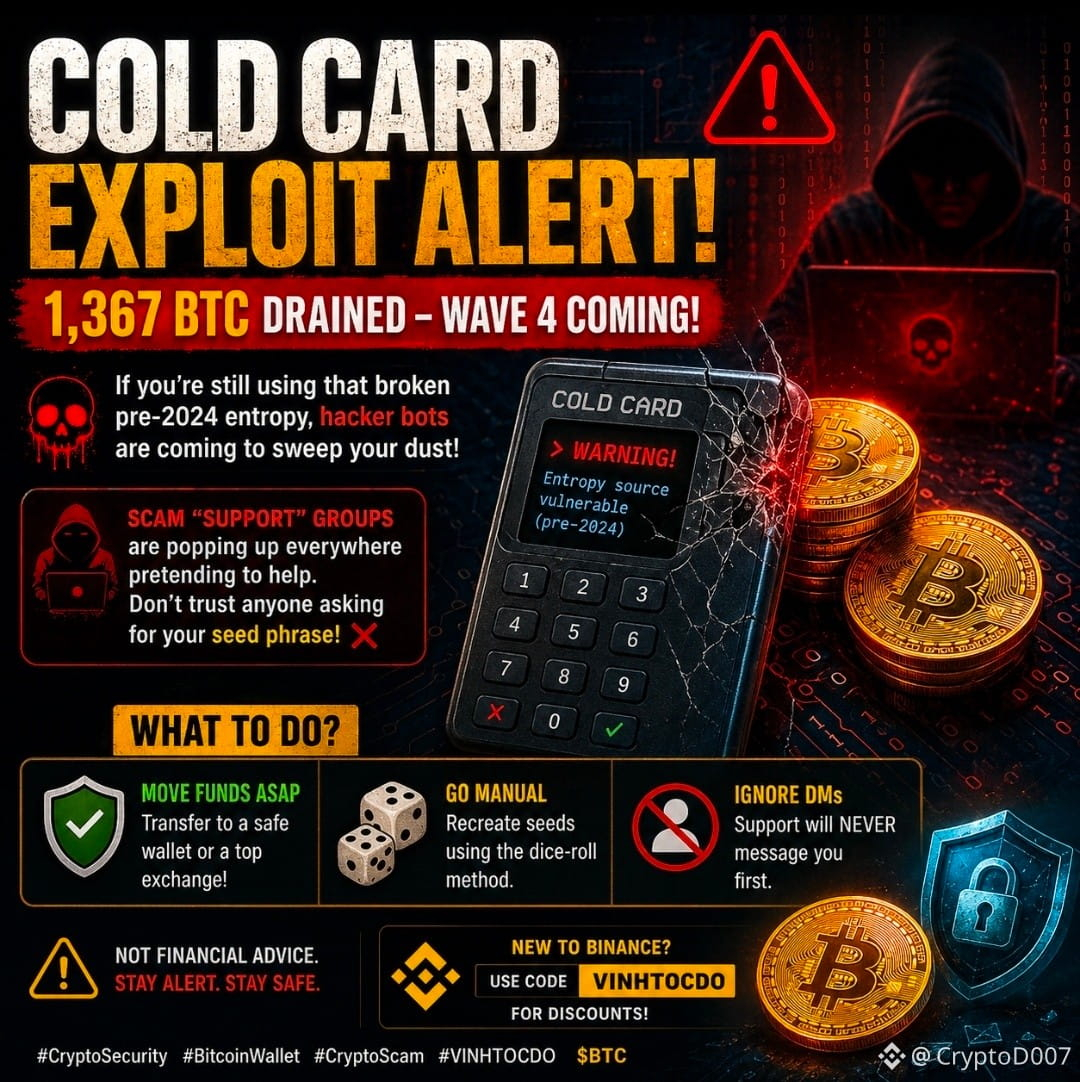
🚨 Coldcard-Exploit-Drama! 1.367 BTC abgezogen und die vierte Welle der Angriffe steht bevor für alle, die noch diese kaputte Entropie vor 2024 nutzen! 🌊 Wenn du deine Gelder nicht verschoben hast, kommen Hacker-Bots, um deinen Staub aufzusammeln.
Das Schlimmste? Betrügerische „Support“-Gruppen tauchen überall auf und tun so, als würden sie helfen. Vertraue niemandem, der nach deiner Seed Phrase fragt! ❌
Was tun?
🛡️ Gelder SOFORT verschieben: Überweise auf eine sichere Wallet oder eine Top-Börse!
🎲 Manuell vorgehen: Seeds neu erstellen mit der Würfelwurf-Methode.
🤫 DMs ignorieren: Der Support wird dich NIEMALS zuerst anschreiben.
Keine Finanzberatung.
👉 Neu bei Binance? Nutze den Code VINHTOCDO für Rabatte!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#coldcardexploitdrains1367btc
🚨 Coldcard-Exploit-Drama! 1.367 BTC abgezogen und die vierte Welle der Angriffe steht bevor für alle, die noch diese kaputte Entropie vor 2024 nutzen! 🌊 Wenn du deine Gelder nicht verschoben hast, kommen Hacker-Bots, um deinen Staub aufzusammeln.
Das Schlimmste? Betrügerische „Support“-Gruppen tauchen überall auf und tun so, als würden sie helfen. Vertraue niemandem, der nach deiner Seed Phrase fragt! ❌
Was tun?
🛡️ Gelder SOFORT verschieben: Überweise auf eine sichere Wallet oder eine Top-Börse!
🎲 Manuell vorgehen: Seeds neu erstellen mit der Würfelwurf-Methode.
🤫 DMs ignorieren: Der Support wird dich NIEMALS zuerst anschreiben.
Keine Finanzberatung.
👉 Neu bei Binance? Nutze den Code VINHTOCDO für Rabatte!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
🚨 Coldcard-Exploit-Drama! 1.367 BTC abgezogen und die vierte Welle der Angriffe steht bevor für alle, die noch diese kaputte Entropie vor 2024 nutzen! 🌊 Wenn du deine Gelder nicht verschoben hast, kommen Hacker-Bots, um deinen Staub aufzusammeln.
Das Schlimmste? Betrügerische „Support“-Gruppen tauchen überall auf und tun so, als würden sie helfen. Vertraue niemandem, der nach deiner Seed Phrase fragt! ❌
Was tun?
🛡️ Gelder SOFORT verschieben: Überweise auf eine sichere Wallet oder eine Top-Börse!
🎲 Manuell vorgehen: Seeds neu erstellen mit der Würfelwurf-Methode.
🤫 DMs ignorieren: Der Support wird dich NIEMALS zuerst anschreiben.
Keine Finanzberatung.
👉 Neu bei Binance? Nutze den Code VINHTOCDO für Rabatte!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
4
4
1.3k
#ColdcardExploitDrains1367BTC
Eine kritische Firmware-Sicherheitslücke in Coldcard-Hardware-Wallets hat zu einem der schwerwiegendsten Sicherheitsvorfälle in der Geschichte von Bitcoin geführt.
Angreifer nutzten eine Schwachstelle in einem Firmware-Release aus dem März 2021 aus, das Wallet-Seeds mithilfe von schwacher softwarebasierter Zufälligkeit generierte. Dadurch konnten sie private Schlüssel offline reproduzieren. In über drei bestätigten Wellen wurden ungefähr 1.367 BTC (im Wert von nahezu 89 Millionen US-Dollar) aus **4.585 Adressen** abgezogen.
Eine vermutete vierte Welle ist nun aufgetaucht: Dabei könnten über 380 BTC von 462 neuen Opfern gestohlen worden sein.
Coldcard hat sämtliches verbleibendes anfälliges Inventar zerstört und fordert die Nutzer auf, umgehend frische Seeds zu erstellen und Gelder sofort zu migrieren.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
#ColdcardExploitDrains1367BTC
Eine kritische Firmware-Sicherheitslücke in Coldcard-Hardware-Wallets hat zu einem der schwerwiegendsten Sicherheitsvorfälle in der Geschichte von Bitcoin geführt.
Angreifer nutzten eine Schwachstelle in einem Firmware-Release aus dem März 2021 aus, das Wallet-Seeds mithilfe von schwacher softwarebasierter Zufälligkeit generierte. Dadurch konnten sie private Schlüssel offline reproduzieren. In über drei bestätigten Wellen wurden ungefähr 1.367 BTC (im Wert von nahezu 89 Millionen US-Dollar) aus **4.585 Adressen** abgezogen.
Eine vermutete vierte Welle ist nun aufgetaucht: Dabei könnten über 380 BTC von 462 neuen Opfern gestohlen worden sein.
Coldcard hat sämtliches verbleibendes anfälliges Inventar zerstört und fordert die Nutzer auf, umgehend frische Seeds zu erstellen und Gelder sofort zu migrieren.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
Eine kritische Firmware-Sicherheitslücke in Coldcard-Hardware-Wallets hat zu einem der schwerwiegendsten Sicherheitsvorfälle in der Geschichte von Bitcoin geführt.
Angreifer nutzten eine Schwachstelle in einem Firmware-Release aus dem März 2021 aus, das Wallet-Seeds mithilfe von schwacher softwarebasierter Zufälligkeit generierte. Dadurch konnten sie private Schlüssel offline reproduzieren. In über drei bestätigten Wellen wurden ungefähr 1.367 BTC (im Wert von nahezu 89 Millionen US-Dollar) aus **4.585 Adressen** abgezogen.
Eine vermutete vierte Welle ist nun aufgetaucht: Dabei könnten über 380 BTC von 462 neuen Opfern gestohlen worden sein.
Coldcard hat sämtliches verbleibendes anfälliges Inventar zerstört und fordert die Nutzer auf, umgehend frische Seeds zu erstellen und Gelder sofort zu migrieren.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
1
71
·
--
#ColdcardExploitDrains1367BTC 🚨 1,367 BTC weg! Ist deine Wallet als Nächstes dran? 🚨
Ein massiver Exploit hat bereits 1,367 BTC abgezogen, und Berichte deuten darauf hin, dass eine weitere Angriffswelle Wallets ins Visier nehmen könnte, die mit anfälliger Entropie vor 2024 erstellt wurden.
⚠️ Panik nicht—aber ignoriere es auch nicht.
✅ Überweise deine Gelder in eine sichere Wallet oder zu einer vertrauenswürdigen Börse. 🎲 Wenn du betroffen bist, generiere einen brandneuen Seed mit einer sicheren Offline-Methode (z. B. dem Würfelwurf-Ansatz). 🚫 Gib deinen Seed-Satz niemals weiter. Seriöse Support-Teams werden ihn nie von dir verlangen und dich auch nicht zuerst direkt anschreiben.
In Krypto ist Sicherheit keine Option—sie ist deine erste Investition.
Bleib wachsam. Bleib verifiziert. Schütze deine Assets, bevor Betrüger sie erreichen.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
#ColdcardExploitDrains1367BTC 🚨 1,367 BTC weg! Ist deine Wallet als Nächstes dran? 🚨
Ein massiver Exploit hat bereits 1,367 BTC abgezogen, und Berichte deuten darauf hin, dass eine weitere Angriffswelle Wallets ins Visier nehmen könnte, die mit anfälliger Entropie vor 2024 erstellt wurden.
⚠️ Panik nicht—aber ignoriere es auch nicht.
✅ Überweise deine Gelder in eine sichere Wallet oder zu einer vertrauenswürdigen Börse. 🎲 Wenn du betroffen bist, generiere einen brandneuen Seed mit einer sicheren Offline-Methode (z. B. dem Würfelwurf-Ansatz). 🚫 Gib deinen Seed-Satz niemals weiter. Seriöse Support-Teams werden ihn nie von dir verlangen und dich auch nicht zuerst direkt anschreiben.
In Krypto ist Sicherheit keine Option—sie ist deine erste Investition.
Bleib wachsam. Bleib verifiziert. Schütze deine Assets, bevor Betrüger sie erreichen.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
Ein massiver Exploit hat bereits 1,367 BTC abgezogen, und Berichte deuten darauf hin, dass eine weitere Angriffswelle Wallets ins Visier nehmen könnte, die mit anfälliger Entropie vor 2024 erstellt wurden.
⚠️ Panik nicht—aber ignoriere es auch nicht.
✅ Überweise deine Gelder in eine sichere Wallet oder zu einer vertrauenswürdigen Börse. 🎲 Wenn du betroffen bist, generiere einen brandneuen Seed mit einer sicheren Offline-Methode (z. B. dem Würfelwurf-Ansatz). 🚫 Gib deinen Seed-Satz niemals weiter. Seriöse Support-Teams werden ihn nie von dir verlangen und dich auch nicht zuerst direkt anschreiben.
In Krypto ist Sicherheit keine Option—sie ist deine erste Investition.
Bleib wachsam. Bleib verifiziert. Schütze deine Assets, bevor Betrüger sie erreichen.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
93
·
--
#ColdcardExploitDrains1367BTC Die gemeldeten Verluste aus dem Coldcard-Exploit sind nun auf 1.367 BTC gestiegen (entspricht ungefähr 89 Millionen US-Dollar) und betreffen rund 4.585 Bitcoin-Adressen in drei koordinierten Angriffswellen. �
Entschlüsseln +1
Aktualisierungen:
Angreifer nutzten eine 2021 eingeführte Firmware-Schwachstelle aus, die die Zufälligkeit schwächte, die zur Erzeugung von Wallet-Seed-Phrasen auf betroffenen Coldcard-Geräten verwendet wird. �
CoinDesk +1
Sicherheitsforscher gehen davon aus, dass die Kampagne möglicherweise noch nicht vorbei ist; einige Analysten weisen darauf hin, dass Anzeichen auf eine mögliche vierte Angriffswelle hindeuten könnten. �
TradingView
Nutzer mit betroffenen Coldcard-Wallets werden aufgefordert, ihre Gelder umgehend auf eine neu erstellte Wallet auf nicht betroffener Hardware zu migrieren und die kompromittierten Seed-Phrasen nicht erneut zu verwenden. �
Crypto Briefing +1
Der Vorfall hat die Debatte über die Sicherheit von Hardware-Wallets erneut entfacht, auch wenn Forscher betonen, dass es sich um ein Problem in der Coldcard-Firmware handelt – nicht um einen Fehler in Bitcoin selbst.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
#ColdcardExploitDrains1367BTC Die gemeldeten Verluste aus dem Coldcard-Exploit sind nun auf 1.367 BTC gestiegen (entspricht ungefähr 89 Millionen US-Dollar) und betreffen rund 4.585 Bitcoin-Adressen in drei koordinierten Angriffswellen. �
Entschlüsseln +1
Aktualisierungen:
Angreifer nutzten eine 2021 eingeführte Firmware-Schwachstelle aus, die die Zufälligkeit schwächte, die zur Erzeugung von Wallet-Seed-Phrasen auf betroffenen Coldcard-Geräten verwendet wird. �
CoinDesk +1
Sicherheitsforscher gehen davon aus, dass die Kampagne möglicherweise noch nicht vorbei ist; einige Analysten weisen darauf hin, dass Anzeichen auf eine mögliche vierte Angriffswelle hindeuten könnten. �
TradingView
Nutzer mit betroffenen Coldcard-Wallets werden aufgefordert, ihre Gelder umgehend auf eine neu erstellte Wallet auf nicht betroffener Hardware zu migrieren und die kompromittierten Seed-Phrasen nicht erneut zu verwenden. �
Crypto Briefing +1
Der Vorfall hat die Debatte über die Sicherheit von Hardware-Wallets erneut entfacht, auch wenn Forscher betonen, dass es sich um ein Problem in der Coldcard-Firmware handelt – nicht um einen Fehler in Bitcoin selbst.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
Entschlüsseln +1
Aktualisierungen:
Angreifer nutzten eine 2021 eingeführte Firmware-Schwachstelle aus, die die Zufälligkeit schwächte, die zur Erzeugung von Wallet-Seed-Phrasen auf betroffenen Coldcard-Geräten verwendet wird. �
CoinDesk +1
Sicherheitsforscher gehen davon aus, dass die Kampagne möglicherweise noch nicht vorbei ist; einige Analysten weisen darauf hin, dass Anzeichen auf eine mögliche vierte Angriffswelle hindeuten könnten. �
TradingView
Nutzer mit betroffenen Coldcard-Wallets werden aufgefordert, ihre Gelder umgehend auf eine neu erstellte Wallet auf nicht betroffener Hardware zu migrieren und die kompromittierten Seed-Phrasen nicht erneut zu verwenden. �
Crypto Briefing +1
Der Vorfall hat die Debatte über die Sicherheit von Hardware-Wallets erneut entfacht, auch wenn Forscher betonen, dass es sich um ein Problem in der Coldcard-Firmware handelt – nicht um einen Fehler in Bitcoin selbst.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
1
593

#coldcardexploitdrains1367btc
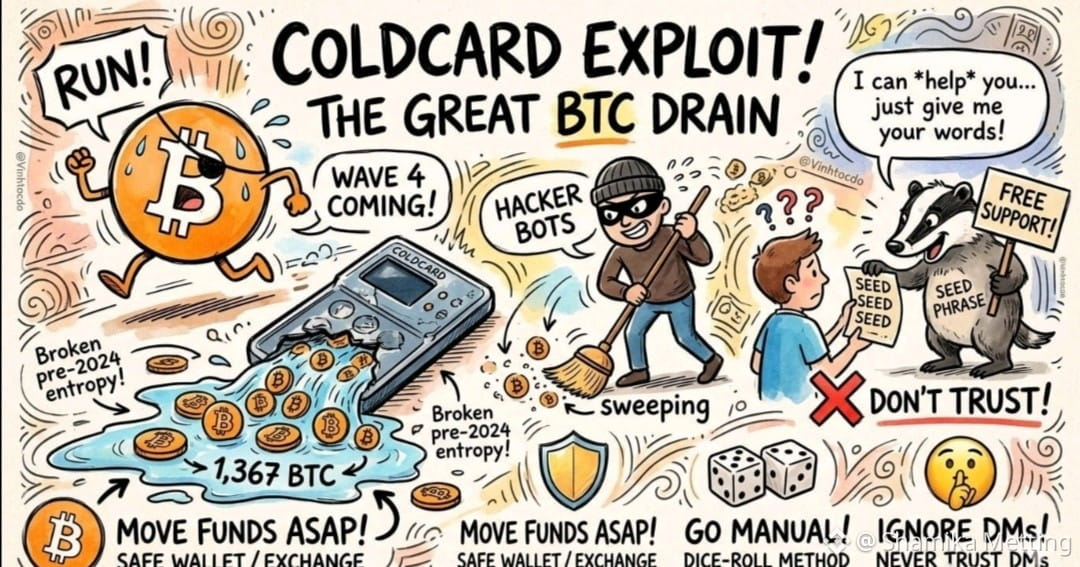
🚨 Drama um die Ausnutzung von Coldcard! 1.367 BTC wurden abgezogen, und die vierte Welle der Angriffe kommt für jeden, der diese schwache Entropie noch vor 2024 verwendet! 🌊 Wenn du deine Gelder noch nicht übertragen hast, kommen die Hacking-Roboter, um deinen Staub aufzuwirbeln.
Und das Schlimmste? Überall tauchen gefälschte „Support“-Gruppen auf, die vorgeben zu helfen. Vertraue niemandem, der deine Seed-Phrase verlangt! ❌
Was solltest du tun?
🛡️ Sofort Gelder verlagern: Auf eine sichere Wallet oder zu einer vertrauenswürdigen Börse!
🎲 Manuell vorgehen: Seed-Phrasen mit der Würfelwurf-Methode neu erstellen.
🤫 Private Nachrichten ignorieren: Der Support wird dich niemals zuerst kontaktieren.
Keine Finanzberatung.
Bitte um fortlaufende Updates
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
{future}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 Drama um die Ausnutzung von Coldcard! 1.367 BTC wurden abgezogen, und die vierte Welle der Angriffe kommt für jeden, der diese schwache Entropie noch vor 2024 verwendet! 🌊 Wenn du deine Gelder noch nicht übertragen hast, kommen die Hacking-Roboter, um deinen Staub aufzuwirbeln.
Und das Schlimmste? Überall tauchen gefälschte „Support“-Gruppen auf, die vorgeben zu helfen. Vertraue niemandem, der deine Seed-Phrase verlangt! ❌
Was solltest du tun?
🛡️ Sofort Gelder verlagern: Auf eine sichere Wallet oder zu einer vertrauenswürdigen Börse!
🎲 Manuell vorgehen: Seed-Phrasen mit der Würfelwurf-Methode neu erstellen.
🤫 Private Nachrichten ignorieren: Der Support wird dich niemals zuerst kontaktieren.
Keine Finanzberatung.
Bitte um fortlaufende Updates
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
🚨 Drama um die Ausnutzung von Coldcard! 1.367 BTC wurden abgezogen, und die vierte Welle der Angriffe kommt für jeden, der diese schwache Entropie noch vor 2024 verwendet! 🌊 Wenn du deine Gelder noch nicht übertragen hast, kommen die Hacking-Roboter, um deinen Staub aufzuwirbeln.
Und das Schlimmste? Überall tauchen gefälschte „Support“-Gruppen auf, die vorgeben zu helfen. Vertraue niemandem, der deine Seed-Phrase verlangt! ❌
Was solltest du tun?
🛡️ Sofort Gelder verlagern: Auf eine sichere Wallet oder zu einer vertrauenswürdigen Börse!
🎲 Manuell vorgehen: Seed-Phrasen mit der Würfelwurf-Methode neu erstellen.
🤫 Private Nachrichten ignorieren: Der Support wird dich niemals zuerst kontaktieren.
Keine Finanzberatung.
Bitte um fortlaufende Updates
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
4
2k
·
--
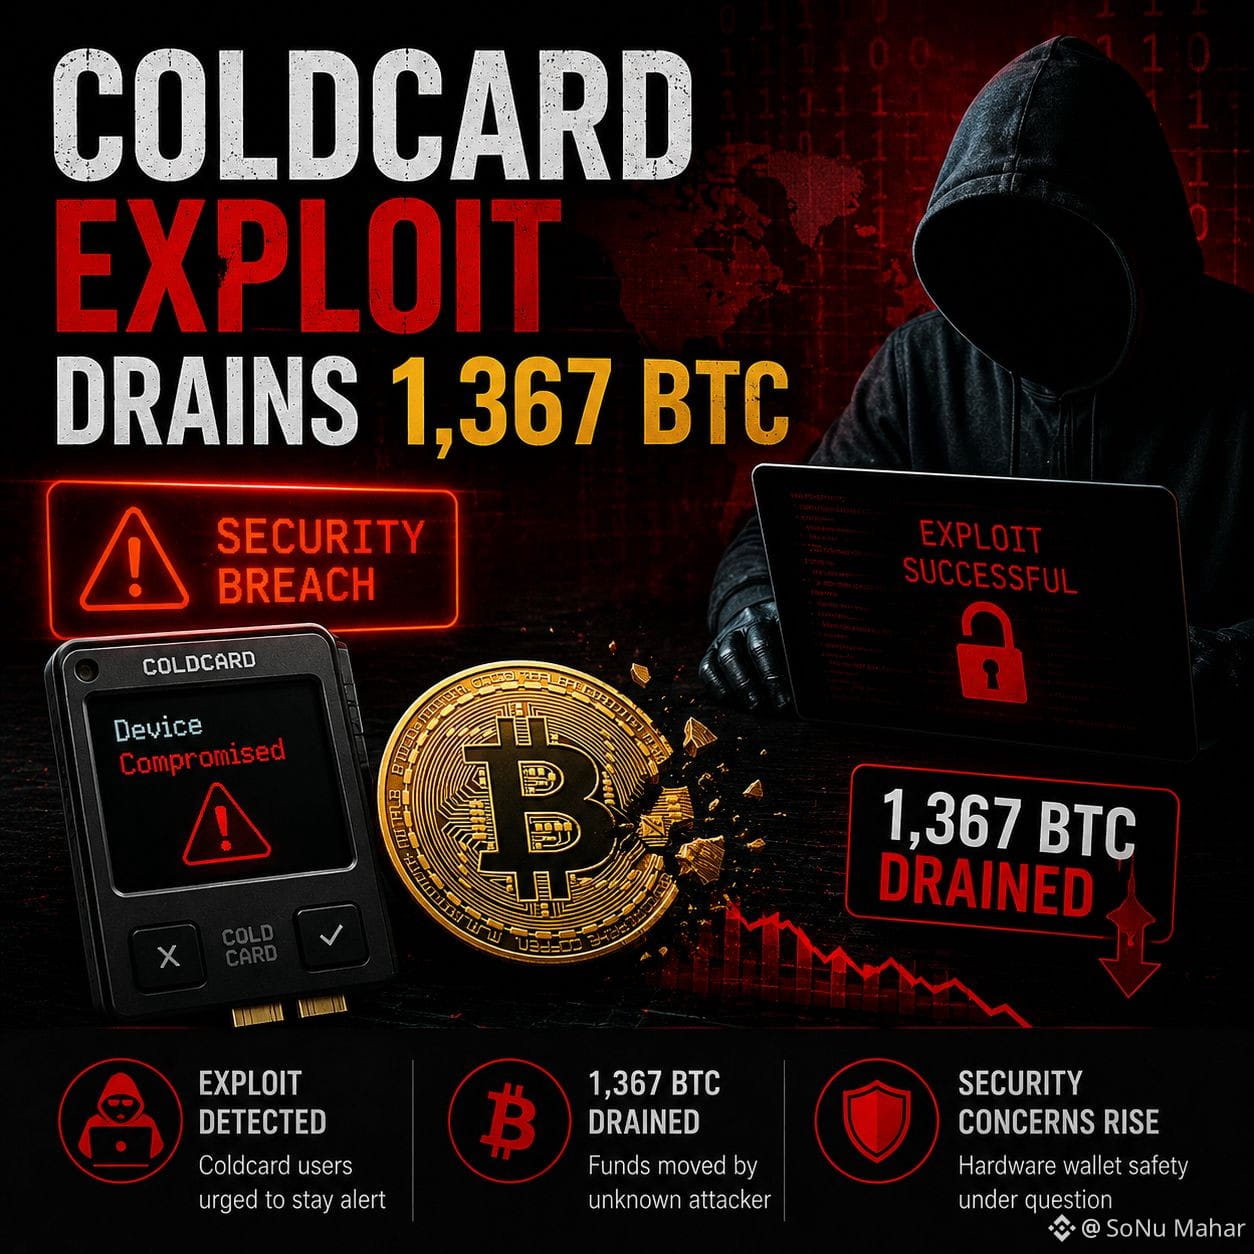
#ColdcardExploitDrains1367BTC # 🚨Coldcard-Exploit entzieht 1.367 BTC🚨: Kryptosicherheit im Fokus
Ein schwerwiegender Sicherheitsvorfall hat die Krypto-Community erschüttert, nachdem einem Bericht zufolge ein Exploit 1.367 BTC aus betroffenen Wallets abgezogen hat. Der Vorfall hat neue Bedenken hinsichtlich der Sicherheit digitaler Vermögenswerte sowie der Bedeutung starker Wallet-Sicherheitspraktiken aufkommen lassen.
Während die Untersuchungen noch laufen, verfolgen Blockchain-Analysten die Bewegung des gestohlenen Bitcoins, um die Angreifer zu identifizieren und die Gelder, sofern möglich, zurückzuholen. Der Vorfall ist eine Erinnerung daran, dass selbst fortschrittliche Krypto-Speicherlösungen zum Ziel ausgeklügelter Exploits werden können.
Sicherheitsexperten raten den Nutzern, die Wallet-Firmware zu überprüfen, Wiederherstellungs-Phrasen offline zu schützen, alle verfügbaren Sicherheitsfunktionen zu aktivieren und das Herunterladen von Software aus inoffiziellen Quellen zu vermeiden.
Während die Untersuchung fortschreitet, wird erwartet, dass die Kryptoindustrie ihre Wallet-Sicherheitsstandards stärkt und den Schutz vor zukünftigen Angriffen verbessert. Anlegern wird empfohlen, informiert zu bleiben und vor Entscheidungen offizielle Updates zu beachten.
$BTC $ETH $SOL
#ColdcardExploitDrains1367BTC # 🚨Coldcard-Exploit entzieht 1.367 BTC🚨: Kryptosicherheit im Fokus
Ein schwerwiegender Sicherheitsvorfall hat die Krypto-Community erschüttert, nachdem einem Bericht zufolge ein Exploit 1.367 BTC aus betroffenen Wallets abgezogen hat. Der Vorfall hat neue Bedenken hinsichtlich der Sicherheit digitaler Vermögenswerte sowie der Bedeutung starker Wallet-Sicherheitspraktiken aufkommen lassen.
Während die Untersuchungen noch laufen, verfolgen Blockchain-Analysten die Bewegung des gestohlenen Bitcoins, um die Angreifer zu identifizieren und die Gelder, sofern möglich, zurückzuholen. Der Vorfall ist eine Erinnerung daran, dass selbst fortschrittliche Krypto-Speicherlösungen zum Ziel ausgeklügelter Exploits werden können.
Sicherheitsexperten raten den Nutzern, die Wallet-Firmware zu überprüfen, Wiederherstellungs-Phrasen offline zu schützen, alle verfügbaren Sicherheitsfunktionen zu aktivieren und das Herunterladen von Software aus inoffiziellen Quellen zu vermeiden.
Während die Untersuchung fortschreitet, wird erwartet, dass die Kryptoindustrie ihre Wallet-Sicherheitsstandards stärkt und den Schutz vor zukünftigen Angriffen verbessert. Anlegern wird empfohlen, informiert zu bleiben und vor Entscheidungen offizielle Updates zu beachten.
$BTC $ETH $SOL
Ein schwerwiegender Sicherheitsvorfall hat die Krypto-Community erschüttert, nachdem einem Bericht zufolge ein Exploit 1.367 BTC aus betroffenen Wallets abgezogen hat. Der Vorfall hat neue Bedenken hinsichtlich der Sicherheit digitaler Vermögenswerte sowie der Bedeutung starker Wallet-Sicherheitspraktiken aufkommen lassen.
Während die Untersuchungen noch laufen, verfolgen Blockchain-Analysten die Bewegung des gestohlenen Bitcoins, um die Angreifer zu identifizieren und die Gelder, sofern möglich, zurückzuholen. Der Vorfall ist eine Erinnerung daran, dass selbst fortschrittliche Krypto-Speicherlösungen zum Ziel ausgeklügelter Exploits werden können.
Sicherheitsexperten raten den Nutzern, die Wallet-Firmware zu überprüfen, Wiederherstellungs-Phrasen offline zu schützen, alle verfügbaren Sicherheitsfunktionen zu aktivieren und das Herunterladen von Software aus inoffiziellen Quellen zu vermeiden.
Während die Untersuchung fortschreitet, wird erwartet, dass die Kryptoindustrie ihre Wallet-Sicherheitsstandards stärkt und den Schutz vor zukünftigen Angriffen verbessert. Anlegern wird empfohlen, informiert zu bleiben und vor Entscheidungen offizielle Updates zu beachten.
$BTC $ETH $SOL
104
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Entleert... Aber wurde Bitcoin gehackt?
Die Antwort lautet: Nein.
Ein neuer Vorfall mit 1,367 $BTC hat die Krypto-Community schockiert. Aber das Bitcoin-Netzwerk wurde nicht kompromittiert.
Das Problem hing mit einer Sicherheitslücke in einer Hardware-Wallet zusammen, nicht mit Bitcoin selbst.
Wichtige Lektion für jeden Krypto-Investor: Halte die Wallet-Firmware stets auf dem neuesten Stand.
Nutze vertrauenswürdige Sicherheitspraktiken.
Sichere deinen Wiederherstellungs-Code immer sicher ab. Gib deine Seed Phrase niemals an irgendjemanden weiter.
Dies ist eine Erinnerung daran, dass in Krypto deine Sicherheit genauso wichtig ist wie deine Investition.
Was denkst du—wird das mehr Menschen dazu bringen, ihre Wallet-Sicherheit zu verbessern?
#BTC #CryptoSecurity
#Blockchain #Web3
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Entleert... Aber wurde Bitcoin gehackt?
Die Antwort lautet: Nein.
Ein neuer Vorfall mit 1,367 $BTC hat die Krypto-Community schockiert. Aber das Bitcoin-Netzwerk wurde nicht kompromittiert.
Das Problem hing mit einer Sicherheitslücke in einer Hardware-Wallet zusammen, nicht mit Bitcoin selbst.
Wichtige Lektion für jeden Krypto-Investor: Halte die Wallet-Firmware stets auf dem neuesten Stand.
Nutze vertrauenswürdige Sicherheitspraktiken.
Sichere deinen Wiederherstellungs-Code immer sicher ab. Gib deine Seed Phrase niemals an irgendjemanden weiter.
Dies ist eine Erinnerung daran, dass in Krypto deine Sicherheit genauso wichtig ist wie deine Investition.
Was denkst du—wird das mehr Menschen dazu bringen, ihre Wallet-Sicherheit zu verbessern?
#BTC #CryptoSecurity
#Blockchain #Web3
🚨 1,367 $BTC Entleert... Aber wurde Bitcoin gehackt?
Die Antwort lautet: Nein.
Ein neuer Vorfall mit 1,367 $BTC hat die Krypto-Community schockiert. Aber das Bitcoin-Netzwerk wurde nicht kompromittiert.
Das Problem hing mit einer Sicherheitslücke in einer Hardware-Wallet zusammen, nicht mit Bitcoin selbst.
Wichtige Lektion für jeden Krypto-Investor: Halte die Wallet-Firmware stets auf dem neuesten Stand.
Nutze vertrauenswürdige Sicherheitspraktiken.
Sichere deinen Wiederherstellungs-Code immer sicher ab. Gib deine Seed Phrase niemals an irgendjemanden weiter.
Dies ist eine Erinnerung daran, dass in Krypto deine Sicherheit genauso wichtig ist wie deine Investition.
Was denkst du—wird das mehr Menschen dazu bringen, ihre Wallet-Sicherheit zu verbessern?
#BTC #CryptoSecurity
#Blockchain #Web3
101
·
--
#ColdcardExploitDrains1367BTC
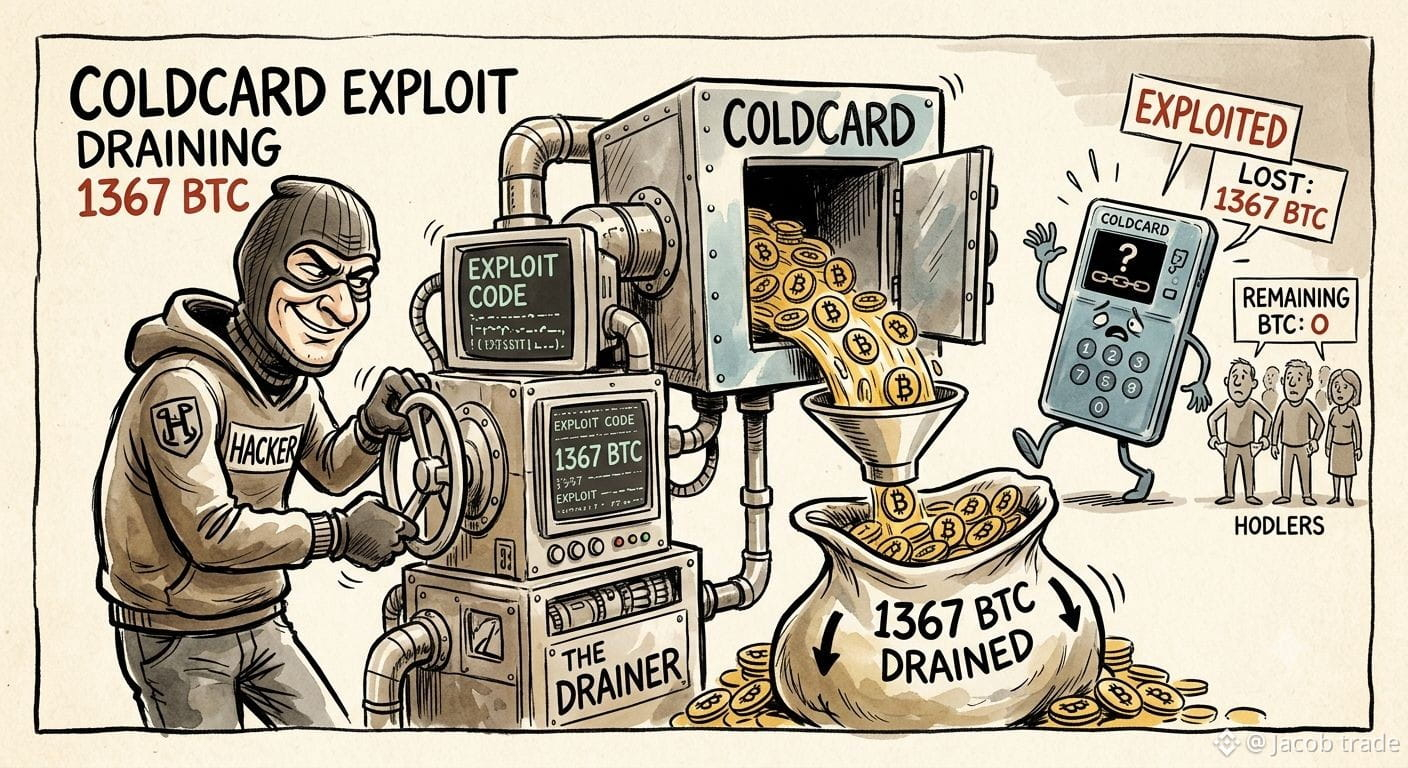
🚨 KRITISCHE SICHERHEITSWARNUNG: 1.367 BTC WURDEN BEI EINEM Massen-Coldcard-EXPL0IT ABGEZOGEN!
Welle 4 der automatisierten Abflussangriffe trifft gerade jetzt ein. Wenn du vor 2024 eine Coldcard-Seed-Phrase erstellt hast, bevor die Entropie-Lücke bekannt wurde, steht deine Wallet jetzt im Fadenkreuz.
Hacker-Bots scannen aktiv den Mempool und räumen die verbliebenen Guthaben auf null. 📉💸
⚠️ DER DOPPELTE-FALLEN-TRICK (VORSICHT VOR FALSCHER UNTERSTÜTZUNG)
Als wäre der Exploit nicht schon schlimm genug, tauchen überall in den Kommentaren und DMs betrügerische „Support-Teams“ auf.
GOLDENE REGEL: JEDER, der nach deiner Seed-Phrase fragt, nach „Wallet-Sync“ oder nach „Validierungslink“, versucht dich zu berauben. Punkt.
🛡️ SOFORT-MASSNAHMENPLAN (JETZT MACHEN)
BRING DEINE GELDER SOFORT IN SICHERHEIT
Warte nicht. Überweise deine Assets unmittelbar an eine bestätigte sichere Wallet oder an eine erstklassige Börse, während du dich neu sammelst.
NEU-AUFRUF DER ENTROPIE (MANUELLER WÜRFELWURF)
Zerstöre alte Seeds vor 2024. Erstelle deine neue Seed-Phrase neu, indem du reine, physische Würfelwürfe auf deinem Hardware-Gerät verwendest.
MUTE & BLOCKIERE ALLE DMs
Echte Unterstützung wird dich NIEMALS zuerst anschreiben. Ignoriere alle Direktnachrichten, die technische Hilfe anbieten.
🔥 TEILE DAS, UM EINE WALLET ZU RETTEN. Markiere einen Freund, der an Coldcard festhält, bevor Welle 4 sie auslöscht!
Keine Finanzberatung. Bleib sicher da draußen, Anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BICO
{future}(BICOUSDT)
#ColdcardExploitDrains1367BTC
🚨 KRITISCHE SICHERHEITSWARNUNG: 1.367 BTC WURDEN BEI EINEM Massen-Coldcard-EXPL0IT ABGEZOGEN!
Welle 4 der automatisierten Abflussangriffe trifft gerade jetzt ein. Wenn du vor 2024 eine Coldcard-Seed-Phrase erstellt hast, bevor die Entropie-Lücke bekannt wurde, steht deine Wallet jetzt im Fadenkreuz.
Hacker-Bots scannen aktiv den Mempool und räumen die verbliebenen Guthaben auf null. 📉💸
⚠️ DER DOPPELTE-FALLEN-TRICK (VORSICHT VOR FALSCHER UNTERSTÜTZUNG)
Als wäre der Exploit nicht schon schlimm genug, tauchen überall in den Kommentaren und DMs betrügerische „Support-Teams“ auf.
GOLDENE REGEL: JEDER, der nach deiner Seed-Phrase fragt, nach „Wallet-Sync“ oder nach „Validierungslink“, versucht dich zu berauben. Punkt.
🛡️ SOFORT-MASSNAHMENPLAN (JETZT MACHEN)
BRING DEINE GELDER SOFORT IN SICHERHEIT
Warte nicht. Überweise deine Assets unmittelbar an eine bestätigte sichere Wallet oder an eine erstklassige Börse, während du dich neu sammelst.
NEU-AUFRUF DER ENTROPIE (MANUELLER WÜRFELWURF)
Zerstöre alte Seeds vor 2024. Erstelle deine neue Seed-Phrase neu, indem du reine, physische Würfelwürfe auf deinem Hardware-Gerät verwendest.
MUTE & BLOCKIERE ALLE DMs
Echte Unterstützung wird dich NIEMALS zuerst anschreiben. Ignoriere alle Direktnachrichten, die technische Hilfe anbieten.
🔥 TEILE DAS, UM EINE WALLET ZU RETTEN. Markiere einen Freund, der an Coldcard festhält, bevor Welle 4 sie auslöscht!
Keine Finanzberatung. Bleib sicher da draußen, Anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
🚨 KRITISCHE SICHERHEITSWARNUNG: 1.367 BTC WURDEN BEI EINEM Massen-Coldcard-EXPL0IT ABGEZOGEN!
Welle 4 der automatisierten Abflussangriffe trifft gerade jetzt ein. Wenn du vor 2024 eine Coldcard-Seed-Phrase erstellt hast, bevor die Entropie-Lücke bekannt wurde, steht deine Wallet jetzt im Fadenkreuz.
Hacker-Bots scannen aktiv den Mempool und räumen die verbliebenen Guthaben auf null. 📉💸
⚠️ DER DOPPELTE-FALLEN-TRICK (VORSICHT VOR FALSCHER UNTERSTÜTZUNG)
Als wäre der Exploit nicht schon schlimm genug, tauchen überall in den Kommentaren und DMs betrügerische „Support-Teams“ auf.
GOLDENE REGEL: JEDER, der nach deiner Seed-Phrase fragt, nach „Wallet-Sync“ oder nach „Validierungslink“, versucht dich zu berauben. Punkt.
🛡️ SOFORT-MASSNAHMENPLAN (JETZT MACHEN)
BRING DEINE GELDER SOFORT IN SICHERHEIT
Warte nicht. Überweise deine Assets unmittelbar an eine bestätigte sichere Wallet oder an eine erstklassige Börse, während du dich neu sammelst.
NEU-AUFRUF DER ENTROPIE (MANUELLER WÜRFELWURF)
Zerstöre alte Seeds vor 2024. Erstelle deine neue Seed-Phrase neu, indem du reine, physische Würfelwürfe auf deinem Hardware-Gerät verwendest.
MUTE & BLOCKIERE ALLE DMs
Echte Unterstützung wird dich NIEMALS zuerst anschreiben. Ignoriere alle Direktnachrichten, die technische Hilfe anbieten.
🔥 TEILE DAS, UM EINE WALLET ZU RETTEN. Markiere einen Freund, der an Coldcard festhält, bevor Welle 4 sie auslöscht!
Keine Finanzberatung. Bleib sicher da draußen, Anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
87
·
--
Bullisch
#coldcardexploitdrains1367btc
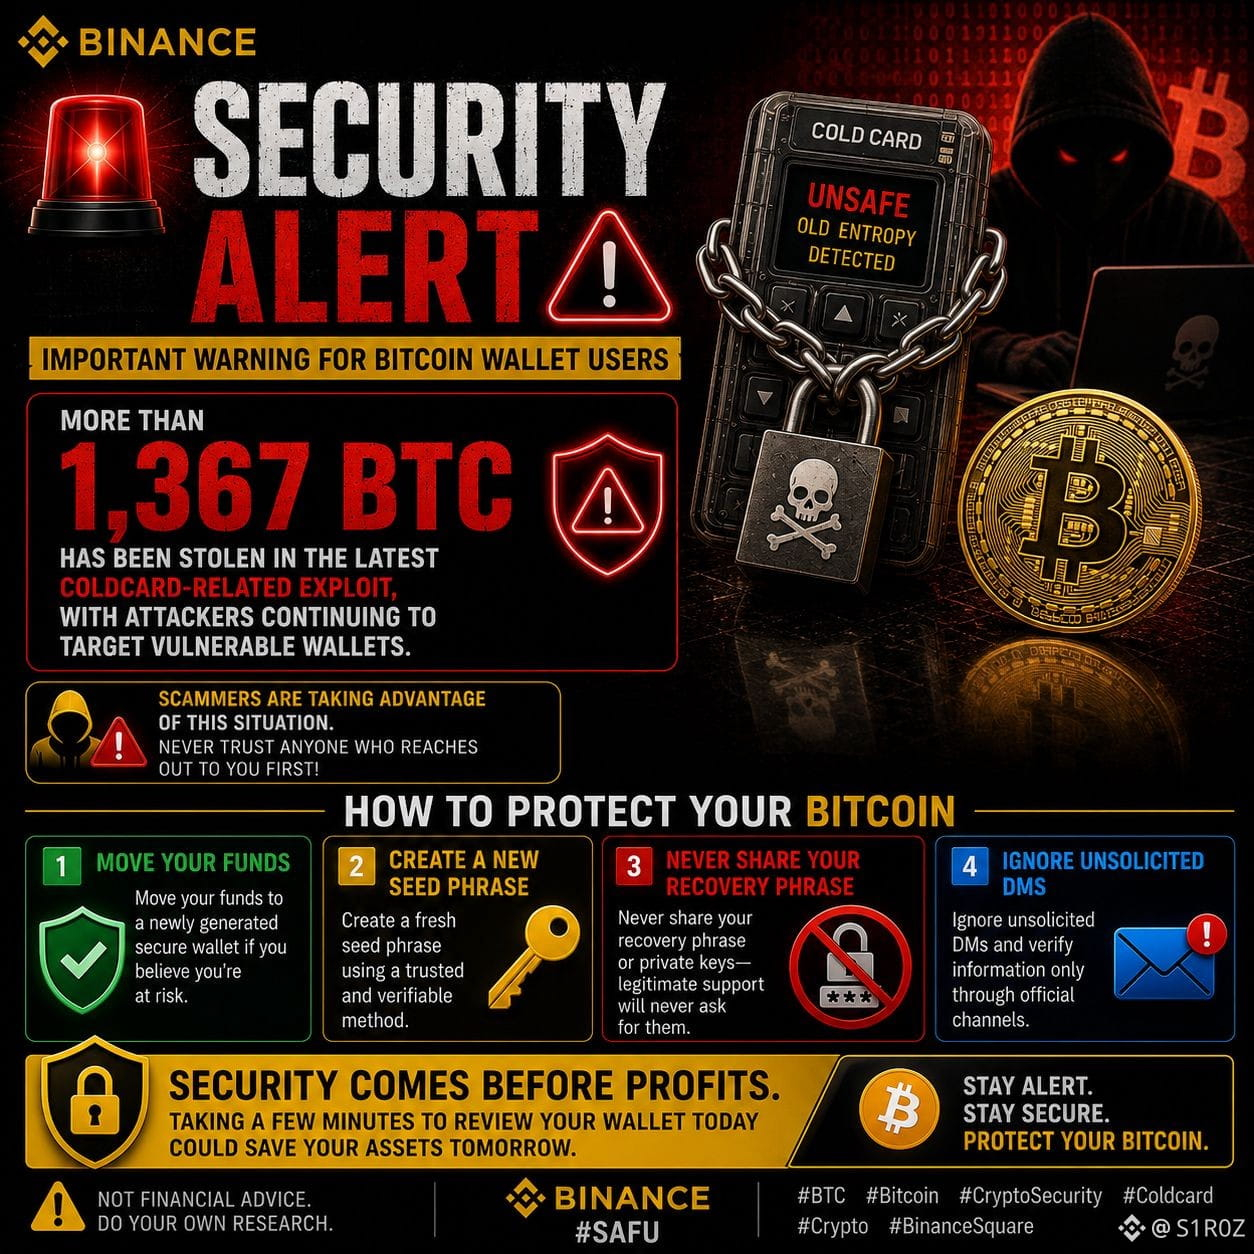
🚨 Sicherheitswarnung für Bitcoin-Wallet-Nutzer💥
Mehr als 1,367 $BTC
{spot}(BTCUSDT)
soll im neuesten Coldcard-Zusammenhang-Exploit gestohlen worden sein; Angreifer zielen weiterhin auf Wallets ab, die möglicherweise verwundbar sind.
Wenn dein Wallet mit älteren Entropie-Methoden erstellt wurde, ist jetzt ein guter Zeitpunkt, deine Sicherheit zu überprüfen. Betrüger nutzen die Situation ebenfalls aus, indem sie Support-Teams imitieren.
So schützt du dich:
🛡️ Überweise deine Mittel auf ein neu generiertes, sicheres Wallet, wenn du glaubst, dass du gefährdet bist.
🔑 Erstelle eine frische Seed-Phrase mit einer vertrauenswürdigen und überprüfbaren Methode.
🚫 Teile deine Wiederherstellungsphrase oder privaten Schlüssel niemals—seriöser Support wird niemals danach fragen.
📢 Ignoriere unerwünschte DMs und verifiziere Informationen nur über offizielle Kanäle.
Sicherheit sollte immer vor dem Profit stehen. Wenn du heute ein paar Minuten damit verbringst, dein Wallet zu prüfen, könnte das deine Assets morgen retten.
#BTC #Bitcoin #CryptoSecurity #Coldcard #Crypto #BinanceSquare
#coldcardexploitdrains1367btc
🚨 Sicherheitswarnung für Bitcoin-Wallet-Nutzer💥
Mehr als 1,367 $BTC
soll im neuesten Coldcard-Zusammenhang-Exploit gestohlen worden sein; Angreifer zielen weiterhin auf Wallets ab, die möglicherweise verwundbar sind.
Wenn dein Wallet mit älteren Entropie-Methoden erstellt wurde, ist jetzt ein guter Zeitpunkt, deine Sicherheit zu überprüfen. Betrüger nutzen die Situation ebenfalls aus, indem sie Support-Teams imitieren.
So schützt du dich:
🛡️ Überweise deine Mittel auf ein neu generiertes, sicheres Wallet, wenn du glaubst, dass du gefährdet bist.
🔑 Erstelle eine frische Seed-Phrase mit einer vertrauenswürdigen und überprüfbaren Methode.
🚫 Teile deine Wiederherstellungsphrase oder privaten Schlüssel niemals—seriöser Support wird niemals danach fragen.
📢 Ignoriere unerwünschte DMs und verifiziere Informationen nur über offizielle Kanäle.
Sicherheit sollte immer vor dem Profit stehen. Wenn du heute ein paar Minuten damit verbringst, dein Wallet zu prüfen, könnte das deine Assets morgen retten.
#BTC #Bitcoin #CryptoSecurity #Coldcard #Crypto #BinanceSquare
🚨 Sicherheitswarnung für Bitcoin-Wallet-Nutzer💥
Mehr als 1,367 $BTC
soll im neuesten Coldcard-Zusammenhang-Exploit gestohlen worden sein; Angreifer zielen weiterhin auf Wallets ab, die möglicherweise verwundbar sind.
Wenn dein Wallet mit älteren Entropie-Methoden erstellt wurde, ist jetzt ein guter Zeitpunkt, deine Sicherheit zu überprüfen. Betrüger nutzen die Situation ebenfalls aus, indem sie Support-Teams imitieren.
So schützt du dich:
🛡️ Überweise deine Mittel auf ein neu generiertes, sicheres Wallet, wenn du glaubst, dass du gefährdet bist.
🔑 Erstelle eine frische Seed-Phrase mit einer vertrauenswürdigen und überprüfbaren Methode.
🚫 Teile deine Wiederherstellungsphrase oder privaten Schlüssel niemals—seriöser Support wird niemals danach fragen.
📢 Ignoriere unerwünschte DMs und verifiziere Informationen nur über offizielle Kanäle.
Sicherheit sollte immer vor dem Profit stehen. Wenn du heute ein paar Minuten damit verbringst, dein Wallet zu prüfen, könnte das deine Assets morgen retten.
#BTC #Bitcoin #CryptoSecurity #Coldcard #Crypto #BinanceSquare
74
·
--
Bullisch
#ColdcardExploitDrains1367BTC
Hackerangriff auf die Hardware-Wallet von Coldcard stiehlt 89 Millionen US-Dollar: Was bedeutet das für die Selbstverwahrung von Kryptowährungen?
Eine Schwachstelle in der Firmware der von dem kanadischen Unternehmen Coinkite hergestellten Hardware-Wallets Coldcard wurde ausgenutzt, um ungefähr 1367 BTC (mit einem Gegenwert von rund 89 Millionen US-Dollar) von tausenden Adressen zu stehlen, seit dem 30. Juli 2026.
Der Vorfall hat den Kryptowährungsmarkt erschüttert, da er die Cold-Storage-Speicherung betroffen hat, die seit langem als die sicherste Art gilt, Bitcoins aufzubewahren.
$NVDAB
{spot}(NVDABUSDT)
$NVDA.US
{stock_us}(NVDA.US)
$GOOG.US
{stock_us}(GOOG.US)
#ColdcardExploitDrains1367BTC
Hackerangriff auf die Hardware-Wallet von Coldcard stiehlt 89 Millionen US-Dollar: Was bedeutet das für die Selbstverwahrung von Kryptowährungen?
Eine Schwachstelle in der Firmware der von dem kanadischen Unternehmen Coinkite hergestellten Hardware-Wallets Coldcard wurde ausgenutzt, um ungefähr 1367 BTC (mit einem Gegenwert von rund 89 Millionen US-Dollar) von tausenden Adressen zu stehlen, seit dem 30. Juli 2026.
Der Vorfall hat den Kryptowährungsmarkt erschüttert, da er die Cold-Storage-Speicherung betroffen hat, die seit langem als die sicherste Art gilt, Bitcoins aufzubewahren.
$NVDAB
$NVDA.US
$GOOG.US
Hackerangriff auf die Hardware-Wallet von Coldcard stiehlt 89 Millionen US-Dollar: Was bedeutet das für die Selbstverwahrung von Kryptowährungen?
Eine Schwachstelle in der Firmware der von dem kanadischen Unternehmen Coinkite hergestellten Hardware-Wallets Coldcard wurde ausgenutzt, um ungefähr 1367 BTC (mit einem Gegenwert von rund 89 Millionen US-Dollar) von tausenden Adressen zu stehlen, seit dem 30. Juli 2026.
Der Vorfall hat den Kryptowährungsmarkt erschüttert, da er die Cold-Storage-Speicherung betroffen hat, die seit langem als die sicherste Art gilt, Bitcoins aufzubewahren.
$NVDAB
$NVDA.US
$GOOG.US
1
1
188
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#NEARSurges26%Past$3.45
527 Aufrufe
23 Kommentare
2
#BOJHikesRatesTo31YearHigh
3,808 Aufrufe
169 Kommentare
3
#ChainlinkPowersBottomlinePaymentPlatform
8,462 Aufrufe
254 Kommentare
4
#DtcpayCompletes$25MSeriesA
56 Aufrufe
3 Kommentare
5
#StellarActivatesProtocol28At211TPS
17,553 Aufrufe
426 Kommentare
6
#SECGrantsInnovationExemptionForTokenizedStocks
13,581 Aufrufe
342 Kommentare
7
#XRPGains3%AsRippleAddsMPPSupport
11,570 Aufrufe
265 Kommentare
8
#SPGlobalToAcquireOpenZeppelin
6,361 Aufrufe
164 Kommentare
9
#WorldLaunchesSelfCustodyAppIn150Countries
3,509 Aufrufe
84 Kommentare
10
#BitcoinSurpasses$77000
22,710 Aufrufe
256 Kommentare