
#coldcardexploitattackerscontrol1366btc
coldcardexploitattackerscontrol1366btc
43,063 Aufrufe
295 Kommentare
Hot
Zuletzt

·
--
Coldcard-Hack: Verluste über 75 Mio. US-DollarEine zweite Angriffswelle, die mit der gemeldeten Coldcard-Wallet-Sicherheitslücke in Verbindung steht, hat die gesamten Bitcoin-Verluste auf über 1.158 BTC erhöht, was laut einer Studie von Galaxy Research einem Wert von ungefähr 75 Millionen US-Dollar entspricht. Die beiden Angriffswellen sollen zwischen dem 30. Juli und dem 31. Juli 2.673 Wallet-Adressen betroffen haben, was es zu einem der größten jüngsten Vorfälle von Wallet-Sicherheitsverletzungen bei Self-Custody macht.
Galaxy Research berichtete, dass der erste Angriff innerhalb weniger als einer Stunde mehr als 1.082 BTC von 1.195 Adressen abgezogen hat, während eine zweite Kampagne 1.478 weitere Adressen ins Visier nahm und über mehrere Stunden hinweg weitere 76 BTC stahl. Obwohl der zweite Angriff mehr Wallets betroffen hat, war das durchschnittlich gestohlene Guthaben pro Opfer deutlich geringer als in der anfänglichen Welle.
Coldcard-Hack: Verluste über 75 Mio. US-Dollar
Eine zweite Angriffswelle, die mit der gemeldeten Coldcard-Wallet-Sicherheitslücke in Verbindung steht, hat die gesamten Bitcoin-Verluste auf über 1.158 BTC erhöht, was laut einer Studie von Galaxy Research einem Wert von ungefähr 75 Millionen US-Dollar entspricht. Die beiden Angriffswellen sollen zwischen dem 30. Juli und dem 31. Juli 2.673 Wallet-Adressen betroffen haben, was es zu einem der größten jüngsten Vorfälle von Wallet-Sicherheitsverletzungen bei Self-Custody macht.
Galaxy Research berichtete, dass der erste Angriff innerhalb weniger als einer Stunde mehr als 1.082 BTC von 1.195 Adressen abgezogen hat, während eine zweite Kampagne 1.478 weitere Adressen ins Visier nahm und über mehrere Stunden hinweg weitere 76 BTC stahl. Obwohl der zweite Angriff mehr Wallets betroffen hat, war das durchschnittlich gestohlene Guthaben pro Opfer deutlich geringer als in der anfänglichen Welle.
Galaxy Research berichtete, dass der erste Angriff innerhalb weniger als einer Stunde mehr als 1.082 BTC von 1.195 Adressen abgezogen hat, während eine zweite Kampagne 1.478 weitere Adressen ins Visier nahm und über mehrere Stunden hinweg weitere 76 BTC stahl. Obwohl der zweite Angriff mehr Wallets betroffen hat, war das durchschnittlich gestohlene Guthaben pro Opfer deutlich geringer als in der anfänglichen Welle.
107
·
--
Coldcard-Hackgeld eingezahlt ⚠️‼️
Ein Opfer eines Coldcard-Wallet-Hacks meldete, dass ETH im Wert von 229,72 im Betrag von 445.000 USD in Duel.comcasino eingezahlt wurden, nachdem 17 BTC über THORChain getauscht wurden. Das Opfer bat um eine Kontensperrung, doch die Plattform verlangt den Kontakt zur Polizei; es wurde mit rechtlichen Schritten gedroht, falls die Gelder nicht eingefroren werden.$ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
$EPIC
{future}(EPICUSDT)
#ColdcardExploitAttackersControl1366BTC
Coldcard-Hackgeld eingezahlt ⚠️‼️
Ein Opfer eines Coldcard-Wallet-Hacks meldete, dass ETH im Wert von 229,72 im Betrag von 445.000 USD in Duel.comcasino eingezahlt wurden, nachdem 17 BTC über THORChain getauscht wurden. Das Opfer bat um eine Kontensperrung, doch die Plattform verlangt den Kontakt zur Polizei; es wurde mit rechtlichen Schritten gedroht, falls die Gelder nicht eingefroren werden.$ETH $BTC
$EPIC
#ColdcardExploitAttackersControl1366BTC
Ein Opfer eines Coldcard-Wallet-Hacks meldete, dass ETH im Wert von 229,72 im Betrag von 445.000 USD in Duel.comcasino eingezahlt wurden, nachdem 17 BTC über THORChain getauscht wurden. Das Opfer bat um eine Kontensperrung, doch die Plattform verlangt den Kontakt zur Polizei; es wurde mit rechtlichen Schritten gedroht, falls die Gelder nicht eingefroren werden.$ETH $BTC
$EPIC
#ColdcardExploitAttackersControl1366BTC
2
674
#coldcardexploitattackerscontrol1366btc
🚨 KRITISCHE SICHERHEITSWARNUNG: EXPANSION DES EXPLOITS BEI COLCARD-NUTZERN 🚨
Die Blutung hat nicht aufgehört. Was gestern mit einem alarmierenden Abfluss von 594 BTC in weniger als 30 Minuten begann, hat sich inzwischen weiter verschärft—Ausnutzer kontrollieren derzeit über 1.366,38 BTC!
Die Analyse von Galaxy Research bestätigt bisher drei unterschiedliche Angriffswellen. Die brennende Frage, die sich jeder Halter stellt: Ist der Angriff vorbei, oder kommen weitere Sicherheitsverletzungen? Ob es sich um einen einzelnen Hacker handelt, der aufgerüstete Exploit-Vektoren einsetzt, oder um mehrere Angreifer, die alte, seit März 2021 bestehende Schwachstellen ausnutzen—die Gefahr ist real.
🛡️ SOFORTPLAN (SCHÜTZEN SIE IHRE VERMÖGENSWERTE):
Sofort patchen: Aktualisieren Sie die Firmware Ihres Geräts unverzüglich auf die neueste offizielle Version.
Neuen Seed generieren: Übertragen Sie Ihre Gelder auf einen vollständig neuen, nicht kompromittierten Seed-Satz.
Vorausschauend bleiben: Cold Storage ist nur so sicher wie Ihre Sicherheits-Hygiene—warten Sie nicht, bis Ihr Wallet geleert ist, um zu handeln!
Bleiben Sie misstrauisch, bleiben Sie sicher und schützen Sie Ihre Bestände! 🔒⚡
Haftungsausschluss: Keine Finanzberatung. Tun Sie immer Ihre eigene Recherche (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
{future}(VELVETUSDT)
$BEAT
{future}(BEATUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
🚨 KRITISCHE SICHERHEITSWARNUNG: EXPANSION DES EXPLOITS BEI COLCARD-NUTZERN 🚨
Die Blutung hat nicht aufgehört. Was gestern mit einem alarmierenden Abfluss von 594 BTC in weniger als 30 Minuten begann, hat sich inzwischen weiter verschärft—Ausnutzer kontrollieren derzeit über 1.366,38 BTC!
Die Analyse von Galaxy Research bestätigt bisher drei unterschiedliche Angriffswellen. Die brennende Frage, die sich jeder Halter stellt: Ist der Angriff vorbei, oder kommen weitere Sicherheitsverletzungen? Ob es sich um einen einzelnen Hacker handelt, der aufgerüstete Exploit-Vektoren einsetzt, oder um mehrere Angreifer, die alte, seit März 2021 bestehende Schwachstellen ausnutzen—die Gefahr ist real.
🛡️ SOFORTPLAN (SCHÜTZEN SIE IHRE VERMÖGENSWERTE):
Sofort patchen: Aktualisieren Sie die Firmware Ihres Geräts unverzüglich auf die neueste offizielle Version.
Neuen Seed generieren: Übertragen Sie Ihre Gelder auf einen vollständig neuen, nicht kompromittierten Seed-Satz.
Vorausschauend bleiben: Cold Storage ist nur so sicher wie Ihre Sicherheits-Hygiene—warten Sie nicht, bis Ihr Wallet geleert ist, um zu handeln!
Bleiben Sie misstrauisch, bleiben Sie sicher und schützen Sie Ihre Bestände! 🔒⚡
Haftungsausschluss: Keine Finanzberatung. Tun Sie immer Ihre eigene Recherche (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
🚨 KRITISCHE SICHERHEITSWARNUNG: EXPANSION DES EXPLOITS BEI COLCARD-NUTZERN 🚨
Die Blutung hat nicht aufgehört. Was gestern mit einem alarmierenden Abfluss von 594 BTC in weniger als 30 Minuten begann, hat sich inzwischen weiter verschärft—Ausnutzer kontrollieren derzeit über 1.366,38 BTC!
Die Analyse von Galaxy Research bestätigt bisher drei unterschiedliche Angriffswellen. Die brennende Frage, die sich jeder Halter stellt: Ist der Angriff vorbei, oder kommen weitere Sicherheitsverletzungen? Ob es sich um einen einzelnen Hacker handelt, der aufgerüstete Exploit-Vektoren einsetzt, oder um mehrere Angreifer, die alte, seit März 2021 bestehende Schwachstellen ausnutzen—die Gefahr ist real.
🛡️ SOFORTPLAN (SCHÜTZEN SIE IHRE VERMÖGENSWERTE):
Sofort patchen: Aktualisieren Sie die Firmware Ihres Geräts unverzüglich auf die neueste offizielle Version.
Neuen Seed generieren: Übertragen Sie Ihre Gelder auf einen vollständig neuen, nicht kompromittierten Seed-Satz.
Vorausschauend bleiben: Cold Storage ist nur so sicher wie Ihre Sicherheits-Hygiene—warten Sie nicht, bis Ihr Wallet geleert ist, um zu handeln!
Bleiben Sie misstrauisch, bleiben Sie sicher und schützen Sie Ihre Bestände! 🔒⚡
Haftungsausschluss: Keine Finanzberatung. Tun Sie immer Ihre eigene Recherche (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
2
4
4.7k

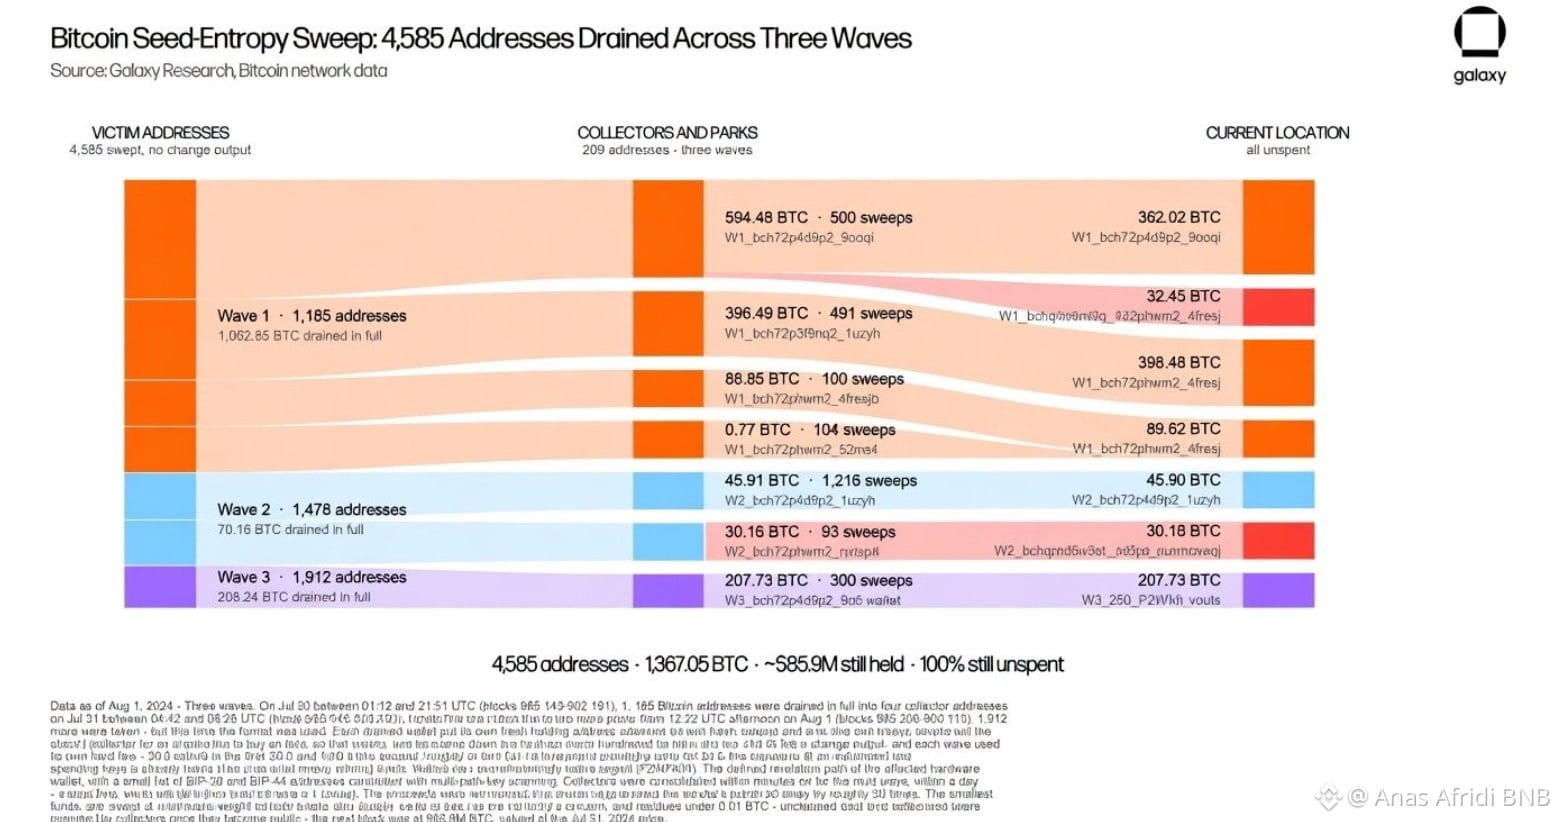
#ColdcardExploitAttackersControl1366BTC 🐋 WHALE WATCH : Eine dritte Welle mutmaßlicher Coldcard-Wallet-Drains traf erneut und zog weitere 207,7 BTC ab.
Laufender Gesamtbetrag: 1367 $BTC (88,6M) über 4.585 Adressen.
Wenn Sie auf der betroffenen Firmware eine Seed-Phrase ohne Passphrase erstellt haben, bewegen Sie Ihre Gelder jetzt. Frisch gepatchte Seed-Firmware.
Cold Storage ist nur so sicher wie die Entropie, die ihn erzeugt hat.$BTC
{future}(BTCUSDT)
$STBL
{future}(STBLUSDT)
#ColdcardExploitAttackersControl1366BTC 🐋 WHALE WATCH : Eine dritte Welle mutmaßlicher Coldcard-Wallet-Drains traf erneut und zog weitere 207,7 BTC ab.
Laufender Gesamtbetrag: 1367 $BTC (88,6M) über 4.585 Adressen.
Wenn Sie auf der betroffenen Firmware eine Seed-Phrase ohne Passphrase erstellt haben, bewegen Sie Ihre Gelder jetzt. Frisch gepatchte Seed-Firmware.
Cold Storage ist nur so sicher wie die Entropie, die ihn erzeugt hat.$BTC
$STBL
Laufender Gesamtbetrag: 1367 $BTC (88,6M) über 4.585 Adressen.
Wenn Sie auf der betroffenen Firmware eine Seed-Phrase ohne Passphrase erstellt haben, bewegen Sie Ihre Gelder jetzt. Frisch gepatchte Seed-Firmware.
Cold Storage ist nur so sicher wie die Entropie, die ihn erzeugt hat.$BTC
$STBL
1
176

#coldcardexploitattackerscontrol1366btc
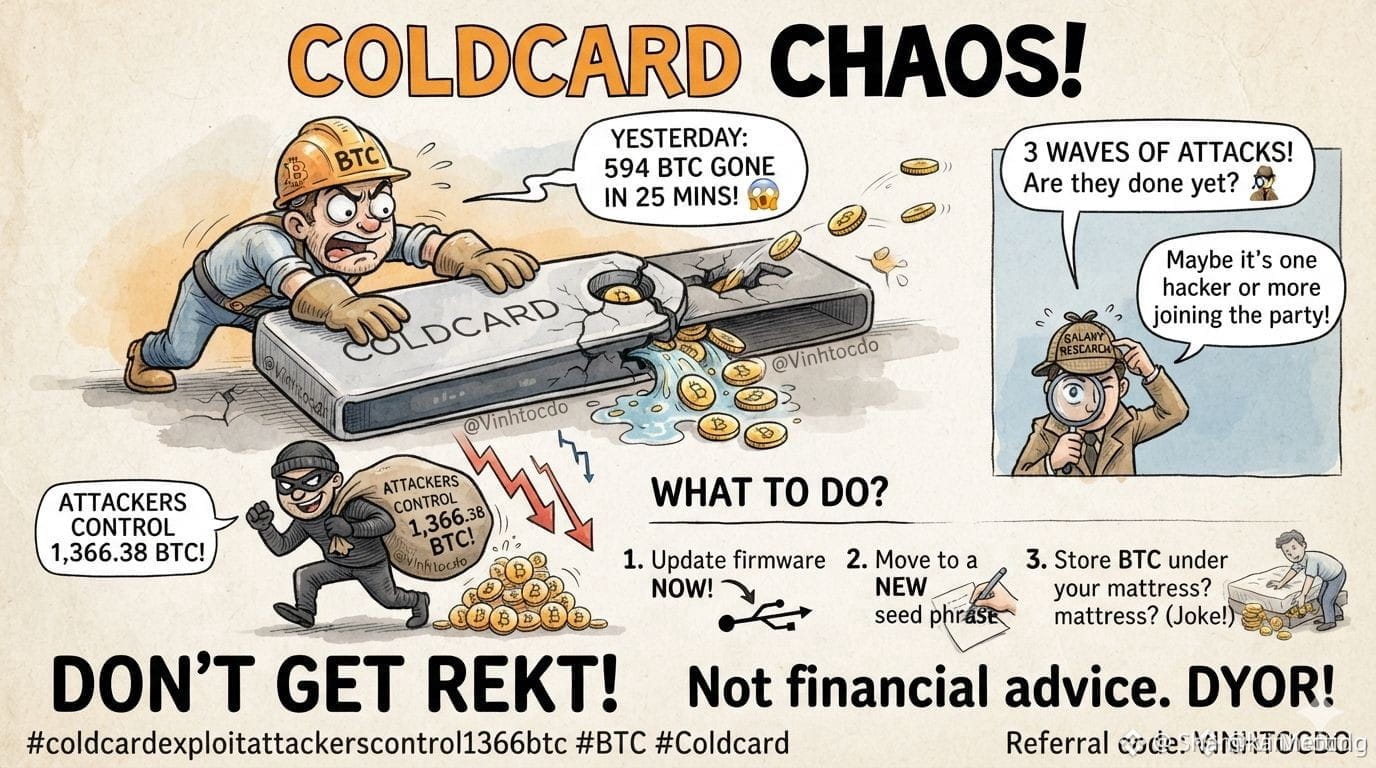
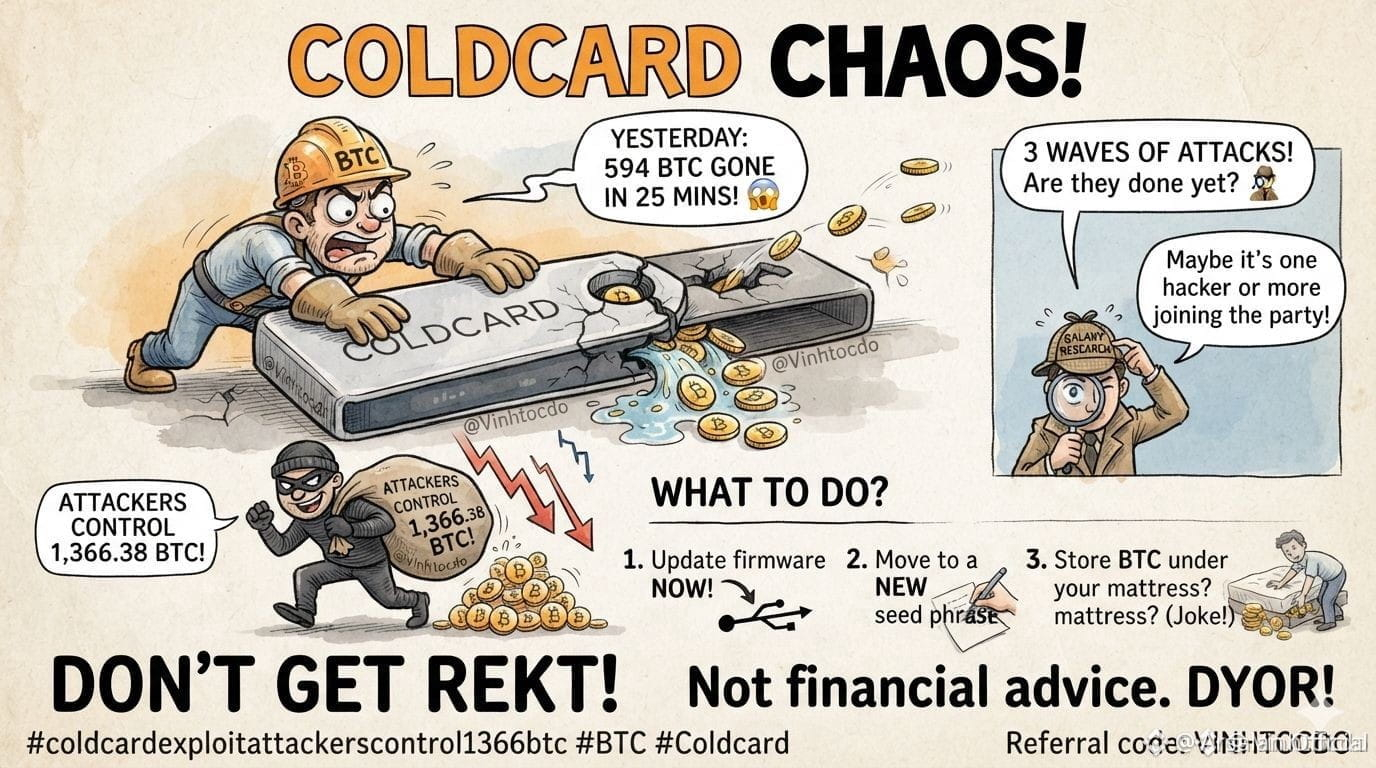
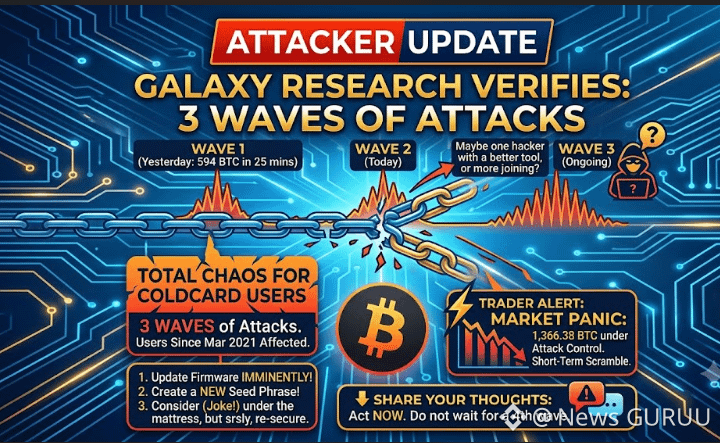
Gestern: 594 BTC wurden innerhalb von 25 Minuten verloren. 😱
Heute: Die Eindringlinge kontrollieren 1.366,38 BTC! 📉📉📉
„Galaxy Research“ sagt, es seien offiziell 3 Wellen von Angriffen. Ist das vorbei? 🕵️♂️ Vielleicht ist es nur ein einziger Hacker mit einem besseren Tool, oder vielleicht sind noch mehr dabei und haben sich zur Party dazugesellt! Totale Verwirrung für Coldcard-Nutzer seit März 2021. 💸
Was tun?
Aktualisiere die Firmware jetzt, gehe zu einer neuen Seed Phrase (Seed-Satz) über – oder lagere BTC vielleicht einfach unter deinem Bett? (Scherz!) 😂 Lass dich nicht täuschen!
Keine Finanzberatung.
Bitte weiter verfolgen
#BTC #Coldcard #HackerAlert
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
Gestern: 594 BTC wurden innerhalb von 25 Minuten verloren. 😱
Heute: Die Eindringlinge kontrollieren 1.366,38 BTC! 📉📉📉
„Galaxy Research“ sagt, es seien offiziell 3 Wellen von Angriffen. Ist das vorbei? 🕵️♂️ Vielleicht ist es nur ein einziger Hacker mit einem besseren Tool, oder vielleicht sind noch mehr dabei und haben sich zur Party dazugesellt! Totale Verwirrung für Coldcard-Nutzer seit März 2021. 💸
Was tun?
Aktualisiere die Firmware jetzt, gehe zu einer neuen Seed Phrase (Seed-Satz) über – oder lagere BTC vielleicht einfach unter deinem Bett? (Scherz!) 😂 Lass dich nicht täuschen!
Keine Finanzberatung.
Bitte weiter verfolgen
#BTC #Coldcard #HackerAlert
$BTC
Gestern: 594 BTC wurden innerhalb von 25 Minuten verloren. 😱
Heute: Die Eindringlinge kontrollieren 1.366,38 BTC! 📉📉📉
„Galaxy Research“ sagt, es seien offiziell 3 Wellen von Angriffen. Ist das vorbei? 🕵️♂️ Vielleicht ist es nur ein einziger Hacker mit einem besseren Tool, oder vielleicht sind noch mehr dabei und haben sich zur Party dazugesellt! Totale Verwirrung für Coldcard-Nutzer seit März 2021. 💸
Was tun?
Aktualisiere die Firmware jetzt, gehe zu einer neuen Seed Phrase (Seed-Satz) über – oder lagere BTC vielleicht einfach unter deinem Bett? (Scherz!) 😂 Lass dich nicht täuschen!
Keine Finanzberatung.
Bitte weiter verfolgen
#BTC #Coldcard #HackerAlert
$BTC
1
3
1.8k

·
--
Artikel
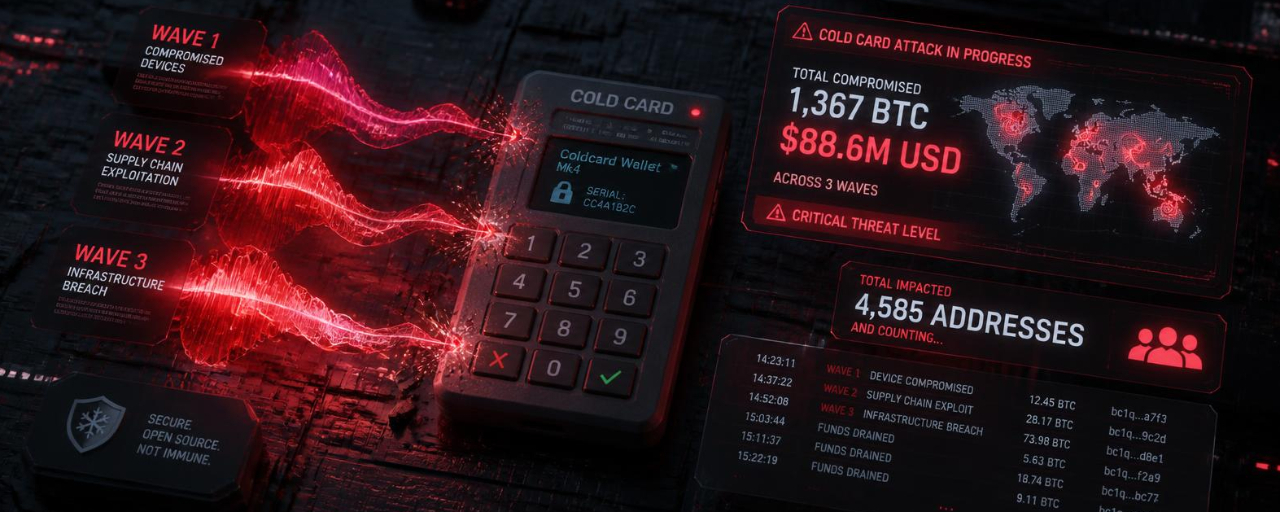
Verluste durch Coldcard-Angriff steigen auf 88,6 Mio. $—Dritte Welle bestätigtGalaxy Research hat die Verluste durch den Coldcard-Angriff nach oben korrigiert. Drei Wellen haben nun 1.367 BTC aus 4.585 Adressen abgezogen.
📊 Die Zahlen
Insgesamt abgezogen: 1.367,05
(~88,6 Mio. $)
Betroffene Adressen: 4.585
Angriffswellen: 3
Welle 1 (30. Juli):
1.082,65 BTC
1.196 Adressen
41 Minuten
Welle 2 (31. Juli):
76,16 BTC
1.478 Adressen
Welle 3 (1. August):
207,73 BTC
1.912 Adressen
🔍 Wie sich jede Welle unterschied
Welle 1: Gleiche Gebühr, keine Änderung der Ausgaben, ein Opfer pro Transaktion
Welle 2: Ähnliches Muster wie Welle 1
Welle 3:
Anderes Transaktionsmuster
Verluste durch Coldcard-Angriff steigen auf 88,6 Mio. $—Dritte Welle bestätigt
Galaxy Research hat die Verluste durch den Coldcard-Angriff nach oben korrigiert. Drei Wellen haben nun 1.367 BTC aus 4.585 Adressen abgezogen.
📊 Die Zahlen
Insgesamt abgezogen: 1.367,05
(~88,6 Mio. $)
Betroffene Adressen: 4.585
Angriffswellen: 3
Welle 1 (30. Juli):
1.082,65 BTC
1.196 Adressen
41 Minuten
Welle 2 (31. Juli):
76,16 BTC
1.478 Adressen
Welle 3 (1. August):
207,73 BTC
1.912 Adressen
🔍 Wie sich jede Welle unterschied
Welle 1: Gleiche Gebühr, keine Änderung der Ausgaben, ein Opfer pro Transaktion
Welle 2: Ähnliches Muster wie Welle 1
Welle 3:
Anderes Transaktionsmuster
📊 Die Zahlen
Insgesamt abgezogen: 1.367,05
(~88,6 Mio. $)
Betroffene Adressen: 4.585
Angriffswellen: 3
Welle 1 (30. Juli):
1.082,65 BTC
1.196 Adressen
41 Minuten
Welle 2 (31. Juli):
76,16 BTC
1.478 Adressen
Welle 3 (1. August):
207,73 BTC
1.912 Adressen
🔍 Wie sich jede Welle unterschied
Welle 1: Gleiche Gebühr, keine Änderung der Ausgaben, ein Opfer pro Transaktion
Welle 2: Ähnliches Muster wie Welle 1
Welle 3:
Anderes Transaktionsmuster
4
447
·
--
Bullisch
#coldcardexploitattackerscontrol1366btc
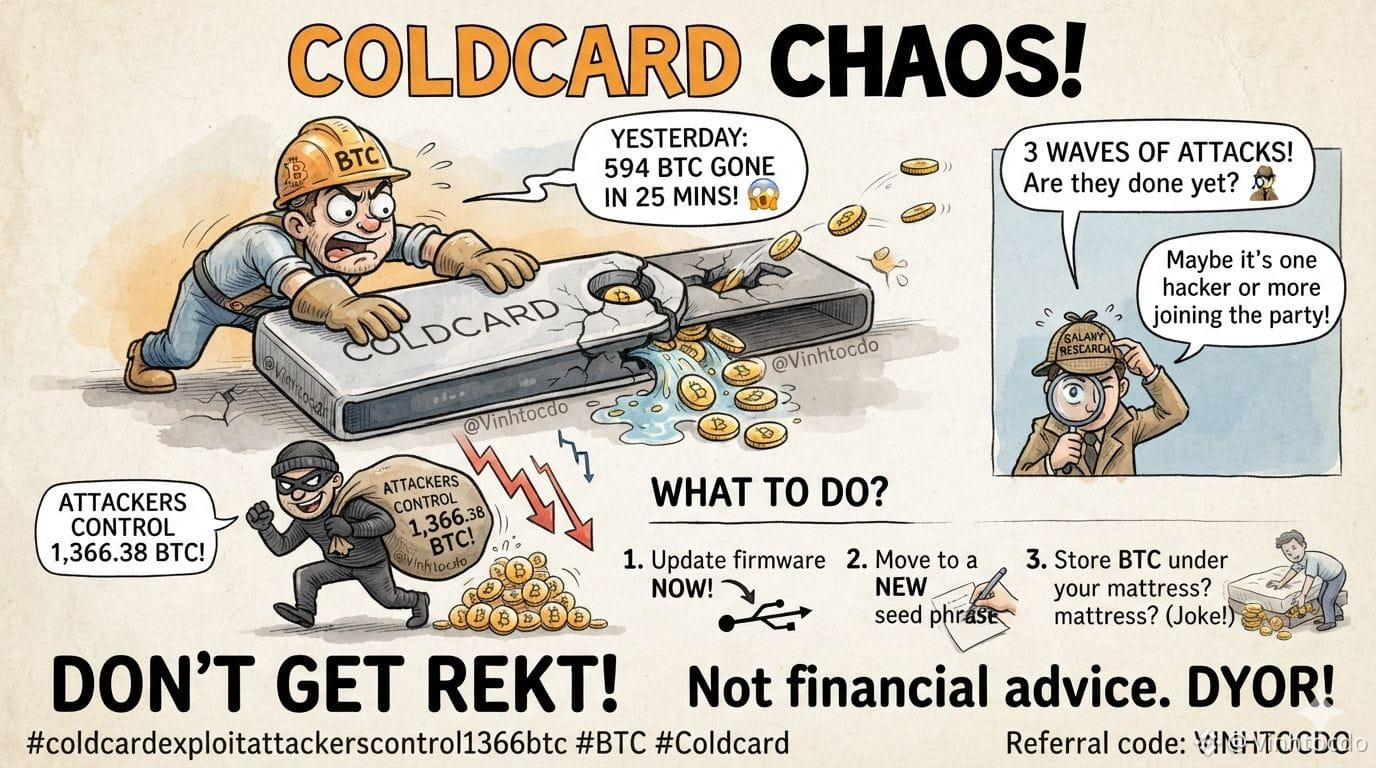
Gestern: 594 BTC in nur 25 Minuten verschwunden. 😱
Heute: Angreifer kontrollieren 1.366,38 BTC! 📉📉📉
Galaxy Research sagt, es seien offiziell 3 Angriffswellen. Sind sie schon fertig? 🕵️♂️ Vielleicht ist es nur ein Hacker mit einem besseren Tool – oder es sind mehr, die sich der Party anschließen! Totales Chaos für Coldcard-Nutzer seit März 2021. 💸
Was tun? JETZT die Firmware aktualisieren, auf eine NEUE Seed-Phrase umziehen – oder vielleicht einfach deine BTC unter dein Kopfkissen legen? (Witz!) 😂 Nicht abrecken lassen!
Keine Finanzberatung. Informiere dich selbst (DYOR)!
Referral-Code: VINHTOCDO
#BTC #Coldcard #HackerAlert #VINHTOCDO
$BTC
{future}(BTCUSDT)
$SAHARA
{future}(SAHARAUSDT)
$GRASS
{future}(GRASSUSDT)
#coldcardexploitattackerscontrol1366btc
Gestern: 594 BTC in nur 25 Minuten verschwunden. 😱
Heute: Angreifer kontrollieren 1.366,38 BTC! 📉📉📉
Galaxy Research sagt, es seien offiziell 3 Angriffswellen. Sind sie schon fertig? 🕵️♂️ Vielleicht ist es nur ein Hacker mit einem besseren Tool – oder es sind mehr, die sich der Party anschließen! Totales Chaos für Coldcard-Nutzer seit März 2021. 💸
Was tun? JETZT die Firmware aktualisieren, auf eine NEUE Seed-Phrase umziehen – oder vielleicht einfach deine BTC unter dein Kopfkissen legen? (Witz!) 😂 Nicht abrecken lassen!
Keine Finanzberatung. Informiere dich selbst (DYOR)!
Referral-Code: VINHTOCDO
#BTC #Coldcard #HackerAlert #VINHTOCDO
$BTC
$SAHARA
$GRASS
Gestern: 594 BTC in nur 25 Minuten verschwunden. 😱
Heute: Angreifer kontrollieren 1.366,38 BTC! 📉📉📉
Galaxy Research sagt, es seien offiziell 3 Angriffswellen. Sind sie schon fertig? 🕵️♂️ Vielleicht ist es nur ein Hacker mit einem besseren Tool – oder es sind mehr, die sich der Party anschließen! Totales Chaos für Coldcard-Nutzer seit März 2021. 💸
Was tun? JETZT die Firmware aktualisieren, auf eine NEUE Seed-Phrase umziehen – oder vielleicht einfach deine BTC unter dein Kopfkissen legen? (Witz!) 😂 Nicht abrecken lassen!
Keine Finanzberatung. Informiere dich selbst (DYOR)!
Referral-Code: VINHTOCDO
#BTC #Coldcard #HackerAlert #VINHTOCDO
$BTC
$SAHARA
$GRASS
18
1
29
41.1k
·
--
Coldcard-Hack belebt die Debatte um SelbstverwahrungEin schwerwiegender Sicherheitsvorfall im Zusammenhang mit Coldcard-verknüpften Wallets hat die Debatte über die Selbstverwahrung erneut entfacht, nachdem gemeldete Bitcoin-Diebstähle 1.158 $BTC überschritten haben und mehr als 75 Millionen US-Dollar wert sind. Sicherheitsforscher sagen, der Angriff habe sich in mehreren Wellen entfaltet und löse daher dringende Warnungen für möglicherweise betroffene Nutzer aus.
Ein bemerkenswerter Trend nach dem Vorfall war ein Anstieg kleinerer Bitcoin-Überweisungen; ein Muster, das Forscher zufolge den Wallet-Bewegungen ähnelt, die man nach dem Zusammenbruch von FTX gesehen hatte. Der Anstieg deutet darauf hin, dass viele Nutzer die Mittel proaktiv verlagern, um das Risiko zu verringern, statt auf weitere Entwicklungen zu warten.
Coldcard-Hack belebt die Debatte um Selbstverwahrung
Ein schwerwiegender Sicherheitsvorfall im Zusammenhang mit Coldcard-verknüpften Wallets hat die Debatte über die Selbstverwahrung erneut entfacht, nachdem gemeldete Bitcoin-Diebstähle 1.158 $BTC überschritten haben und mehr als 75 Millionen US-Dollar wert sind. Sicherheitsforscher sagen, der Angriff habe sich in mehreren Wellen entfaltet und löse daher dringende Warnungen für möglicherweise betroffene Nutzer aus.
Ein bemerkenswerter Trend nach dem Vorfall war ein Anstieg kleinerer Bitcoin-Überweisungen; ein Muster, das Forscher zufolge den Wallet-Bewegungen ähnelt, die man nach dem Zusammenbruch von FTX gesehen hatte. Der Anstieg deutet darauf hin, dass viele Nutzer die Mittel proaktiv verlagern, um das Risiko zu verringern, statt auf weitere Entwicklungen zu warten.
Ein bemerkenswerter Trend nach dem Vorfall war ein Anstieg kleinerer Bitcoin-Überweisungen; ein Muster, das Forscher zufolge den Wallet-Bewegungen ähnelt, die man nach dem Zusammenbruch von FTX gesehen hatte. Der Anstieg deutet darauf hin, dass viele Nutzer die Mittel proaktiv verlagern, um das Risiko zu verringern, statt auf weitere Entwicklungen zu warten.
31
#ColdcardExploitAttackersControl1366BTC #BREAKING 🚨 BOOOOM 💥💥
NOCH EINER KALTKARTEN-HACK-WARNUNG: 207.7294 BTC GESTOHLEN! 😳 Das sind ganze 1.367,05 BTC, die von 4.585 Adressen entwendet wurden! Zeit, diese Sicherheitshinweise erneut durchzugehen, Leute!
BLEIBT DORT DRAUSSEN SICHER, BITCOINER! 🔒$BTC
{future}(BTCUSDT)
$COLLECT
{future}(COLLECTUSDT)
$NIGHT
{future}(NIGHTUSDT)
#ColdcardExploitAttackersControl1366BTC #BREAKING 🚨 BOOOOM 💥💥
NOCH EINER KALTKARTEN-HACK-WARNUNG: 207.7294 BTC GESTOHLEN! 😳 Das sind ganze 1.367,05 BTC, die von 4.585 Adressen entwendet wurden! Zeit, diese Sicherheitshinweise erneut durchzugehen, Leute!
BLEIBT DORT DRAUSSEN SICHER, BITCOINER! 🔒$BTC
$COLLECT
$NIGHT
NOCH EINER KALTKARTEN-HACK-WARNUNG: 207.7294 BTC GESTOHLEN! 😳 Das sind ganze 1.367,05 BTC, die von 4.585 Adressen entwendet wurden! Zeit, diese Sicherheitshinweise erneut durchzugehen, Leute!
BLEIBT DORT DRAUSSEN SICHER, BITCOINER! 🔒$BTC
$COLLECT
$NIGHT
1
239
#ColdcardExploitAttackersControl1366BTC ‼️ WARNUNG: Ein 41-minütiger Sweep hat 1.196 Bitcoin-Adressen von 1.082,65 BTC geleert – das entspricht etwa 70 Millionen US-Dollar.
Forscher brachten den Vorfall mit einer Coldcard-Firmware-Schwachstelle in Verbindung, die die Generierung von Wallet-Seed-Werten schwächte.
Das Installieren des Patches reicht nicht aus.
Das müssen Coldcard-Nutzer wissen$BTC
{future}(BTCUSDT)
$Q
{future}(QUSDT)
$AKT
{future}(AKTUSDT)
#ColdcardExploitAttackersControl1366BTC ‼️ WARNUNG: Ein 41-minütiger Sweep hat 1.196 Bitcoin-Adressen von 1.082,65 BTC geleert – das entspricht etwa 70 Millionen US-Dollar.
Forscher brachten den Vorfall mit einer Coldcard-Firmware-Schwachstelle in Verbindung, die die Generierung von Wallet-Seed-Werten schwächte.
Das Installieren des Patches reicht nicht aus.
Das müssen Coldcard-Nutzer wissen$BTC
$Q
$AKT
Forscher brachten den Vorfall mit einer Coldcard-Firmware-Schwachstelle in Verbindung, die die Generierung von Wallet-Seed-Werten schwächte.
Das Installieren des Patches reicht nicht aus.
Das müssen Coldcard-Nutzer wissen$BTC
$Q
$AKT
1
131
#ColdcardExploitAttackersControl1366BTC Dieser Titel scheint auf einen echten, aktuellen Coldcard-Vorfall Bezug zu nehmen, aber die Formulierung ist entscheidend.
Was verlässliche Berichte anzeigen:
Coinkite hat am 30. Juli 2026 eine Sicherheitswarnung veröffentlicht und gewarnt, dass Seeds, die auf betroffener Coldcard-Firmware erzeugt wurden, gefährdet sein können, wenn sie ohne ausreichende unabhängige Dice-Entropy und ohne eine starke BIP-39-Passphrase erstellt wurden. (blog.coinkite.com)
Die Mitteilung besagt, dass Firmware Mk2/Mk3 Version 4.0.1 bis 4.1.9 betroffen ist, und dass auch einige Mk4-, Q- und Mk5-Geräte vor den korrigierten Firmware-Releases mit reduzierter Entropie betroffen waren. (blog.coinkite.com)
Mehrere aktuelle Berichte sagen, dass Angreifer insgesamt etwa 1.367 BTC über mehrere Angriffswellen gestohlen haben. Ein Bericht nennt 1.367,05 BTC über 4.585 Adressen, und ein weiterer nennt Galaxy Research als Bestätigung des gleichen Ausmaßes. (cryptotimes.io)
Kernthese ist also plausibel wahr, aber ich würde sie vorsichtiger formulieren als:
„Aktuelle Berichte sagen, dass Angreifer einen Fehler bei der Seed-Generierung in einer Coldcard ausgenutzt haben und bisher ungefähr 1.367 BTC gestohlen haben.“ (cryptotimes.io)
Ein paar wichtige Nuancen:
„Angreifer kontrollieren 1366 BTC“ ist leicht ungenau; die neuesten Zahlen, die ich gefunden habe, liegen näher bei 1.367 BTC, nicht exakt bei 1.366. (cryptotimes.io)
Das bedeutet nicht, dass alle Coldcard-Nutzer betroffen sind. Das Risiko hängt davon ab, welches Gerät/welche Firmware verwendet wurde, wie der Seed erzeugt wurde und ob die Wallet eine starke, eindeutige Passphrase hatte. (blog.coinkite.com)
Coinkites eigene Empfehlung ist, Gelder aus betroffenen Seeds als gefährdet zu betrachten und auf eine neu generierte Wallet mit korrigierter Firmware zu migrieren. (blog.coinkite.com)
Wenn Sie Coldcard verwenden, ist die sicherste unmittelbare Erkenntnis:
Generieren Sie keinen neuen Seed auf betroffener/ungepatchter Firmware.
Prüfen Sie, ob Ihr Wallet-Seed auf einer beeinträchtigten Firmware erstellt wurde.
Wenn ja, verschieben Sie die Gelder zu einer neuen Wallet, die nach dem Update auf die korrigierte Firmware generiert wurde – idealerweise mit starker Entropie und einer einzigartigen BIP-39-Passphrase. (blog.coinkite.com)col$COLD.US
{stock_us}(COLD.US)
$BTC
{future}(BTCUSDT)
$COIN.US
{stock_us}(COIN.US)
#ColdcardExploitAttackersControl1366BTC Dieser Titel scheint auf einen echten, aktuellen Coldcard-Vorfall Bezug zu nehmen, aber die Formulierung ist entscheidend.
Was verlässliche Berichte anzeigen:
Coinkite hat am 30. Juli 2026 eine Sicherheitswarnung veröffentlicht und gewarnt, dass Seeds, die auf betroffener Coldcard-Firmware erzeugt wurden, gefährdet sein können, wenn sie ohne ausreichende unabhängige Dice-Entropy und ohne eine starke BIP-39-Passphrase erstellt wurden. (blog.coinkite.com)
Die Mitteilung besagt, dass Firmware Mk2/Mk3 Version 4.0.1 bis 4.1.9 betroffen ist, und dass auch einige Mk4-, Q- und Mk5-Geräte vor den korrigierten Firmware-Releases mit reduzierter Entropie betroffen waren. (blog.coinkite.com)
Mehrere aktuelle Berichte sagen, dass Angreifer insgesamt etwa 1.367 BTC über mehrere Angriffswellen gestohlen haben. Ein Bericht nennt 1.367,05 BTC über 4.585 Adressen, und ein weiterer nennt Galaxy Research als Bestätigung des gleichen Ausmaßes. (cryptotimes.io)
Kernthese ist also plausibel wahr, aber ich würde sie vorsichtiger formulieren als:
„Aktuelle Berichte sagen, dass Angreifer einen Fehler bei der Seed-Generierung in einer Coldcard ausgenutzt haben und bisher ungefähr 1.367 BTC gestohlen haben.“ (cryptotimes.io)
Ein paar wichtige Nuancen:
„Angreifer kontrollieren 1366 BTC“ ist leicht ungenau; die neuesten Zahlen, die ich gefunden habe, liegen näher bei 1.367 BTC, nicht exakt bei 1.366. (cryptotimes.io)
Das bedeutet nicht, dass alle Coldcard-Nutzer betroffen sind. Das Risiko hängt davon ab, welches Gerät/welche Firmware verwendet wurde, wie der Seed erzeugt wurde und ob die Wallet eine starke, eindeutige Passphrase hatte. (blog.coinkite.com)
Coinkites eigene Empfehlung ist, Gelder aus betroffenen Seeds als gefährdet zu betrachten und auf eine neu generierte Wallet mit korrigierter Firmware zu migrieren. (blog.coinkite.com)
Wenn Sie Coldcard verwenden, ist die sicherste unmittelbare Erkenntnis:
Generieren Sie keinen neuen Seed auf betroffener/ungepatchter Firmware.
Prüfen Sie, ob Ihr Wallet-Seed auf einer beeinträchtigten Firmware erstellt wurde.
Wenn ja, verschieben Sie die Gelder zu einer neuen Wallet, die nach dem Update auf die korrigierte Firmware generiert wurde – idealerweise mit starker Entropie und einer einzigartigen BIP-39-Passphrase. (blog.coinkite.com)col$COLD.US
$BTC
$COIN.US
Was verlässliche Berichte anzeigen:
Coinkite hat am 30. Juli 2026 eine Sicherheitswarnung veröffentlicht und gewarnt, dass Seeds, die auf betroffener Coldcard-Firmware erzeugt wurden, gefährdet sein können, wenn sie ohne ausreichende unabhängige Dice-Entropy und ohne eine starke BIP-39-Passphrase erstellt wurden. (blog.coinkite.com)
Die Mitteilung besagt, dass Firmware Mk2/Mk3 Version 4.0.1 bis 4.1.9 betroffen ist, und dass auch einige Mk4-, Q- und Mk5-Geräte vor den korrigierten Firmware-Releases mit reduzierter Entropie betroffen waren. (blog.coinkite.com)
Mehrere aktuelle Berichte sagen, dass Angreifer insgesamt etwa 1.367 BTC über mehrere Angriffswellen gestohlen haben. Ein Bericht nennt 1.367,05 BTC über 4.585 Adressen, und ein weiterer nennt Galaxy Research als Bestätigung des gleichen Ausmaßes. (cryptotimes.io)
Kernthese ist also plausibel wahr, aber ich würde sie vorsichtiger formulieren als:
„Aktuelle Berichte sagen, dass Angreifer einen Fehler bei der Seed-Generierung in einer Coldcard ausgenutzt haben und bisher ungefähr 1.367 BTC gestohlen haben.“ (cryptotimes.io)
Ein paar wichtige Nuancen:
„Angreifer kontrollieren 1366 BTC“ ist leicht ungenau; die neuesten Zahlen, die ich gefunden habe, liegen näher bei 1.367 BTC, nicht exakt bei 1.366. (cryptotimes.io)
Das bedeutet nicht, dass alle Coldcard-Nutzer betroffen sind. Das Risiko hängt davon ab, welches Gerät/welche Firmware verwendet wurde, wie der Seed erzeugt wurde und ob die Wallet eine starke, eindeutige Passphrase hatte. (blog.coinkite.com)
Coinkites eigene Empfehlung ist, Gelder aus betroffenen Seeds als gefährdet zu betrachten und auf eine neu generierte Wallet mit korrigierter Firmware zu migrieren. (blog.coinkite.com)
Wenn Sie Coldcard verwenden, ist die sicherste unmittelbare Erkenntnis:
Generieren Sie keinen neuen Seed auf betroffener/ungepatchter Firmware.
Prüfen Sie, ob Ihr Wallet-Seed auf einer beeinträchtigten Firmware erstellt wurde.
Wenn ja, verschieben Sie die Gelder zu einer neuen Wallet, die nach dem Update auf die korrigierte Firmware generiert wurde – idealerweise mit starker Entropie und einer einzigartigen BIP-39-Passphrase. (blog.coinkite.com)col$COLD.US
$BTC
$COIN.US
1
202
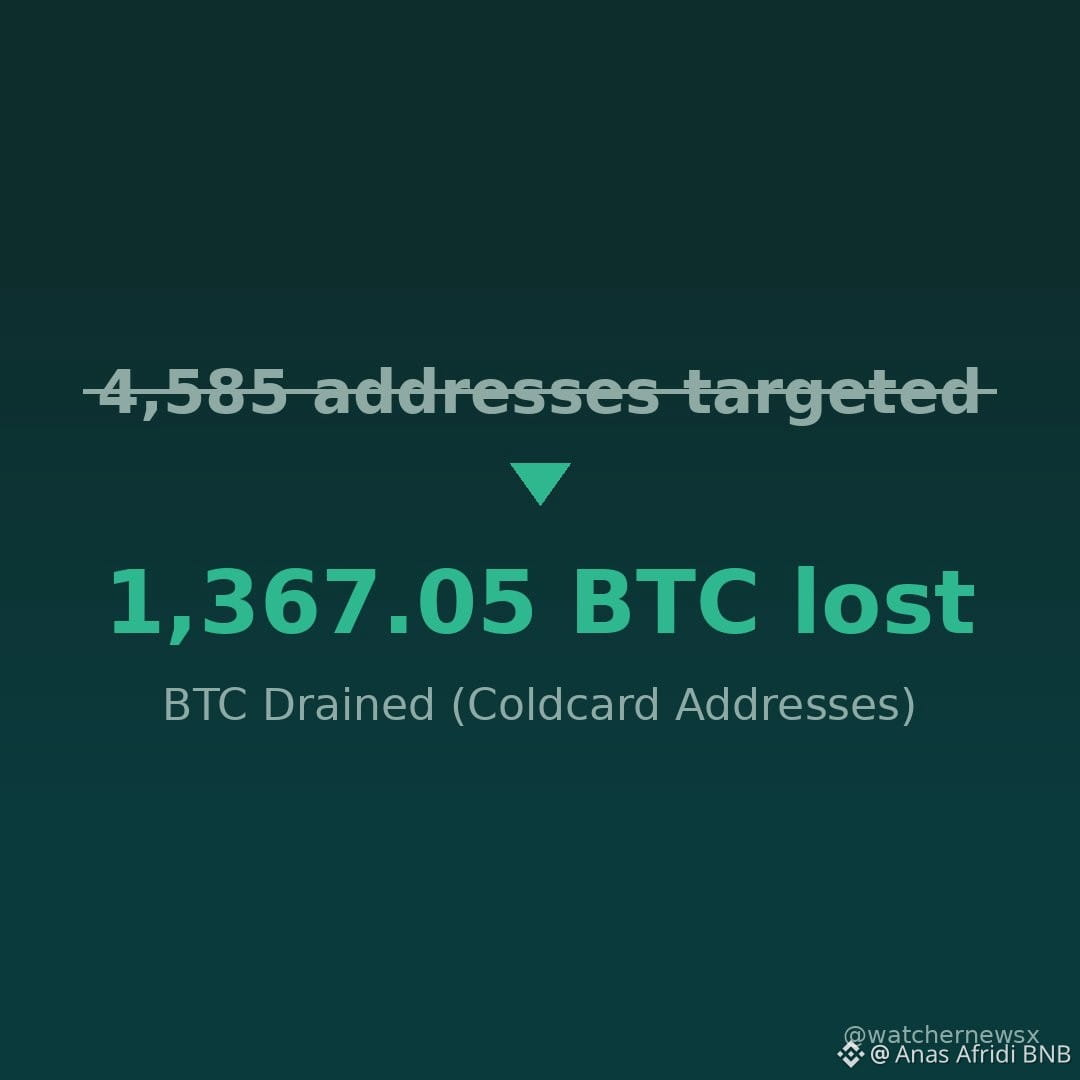
#ColdcardExploitAttackersControl1366BTC JETZT: ⛏ 1.367,05 BTC wurden Berichten zufolge über 4.585 von Coldcard generierten Adressen abgezogen, was Galaxy Research als drei koordinierte Angriffswellen vermutet. Nutzer von Hardware-Wallets: Jetzt ist ein guter Zeitpunkt, um deine Einrichtung zu überprüfen.$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$SOL
{future}(SOLUSDT)
#ColdcardExploitAttackersControl1366BTC JETZT: ⛏ 1.367,05 BTC wurden Berichten zufolge über 4.585 von Coldcard generierten Adressen abgezogen, was Galaxy Research als drei koordinierte Angriffswellen vermutet. Nutzer von Hardware-Wallets: Jetzt ist ein guter Zeitpunkt, um deine Einrichtung zu überprüfen.$BTC
$BNB
$SOL
$BNB
$SOL
1
78
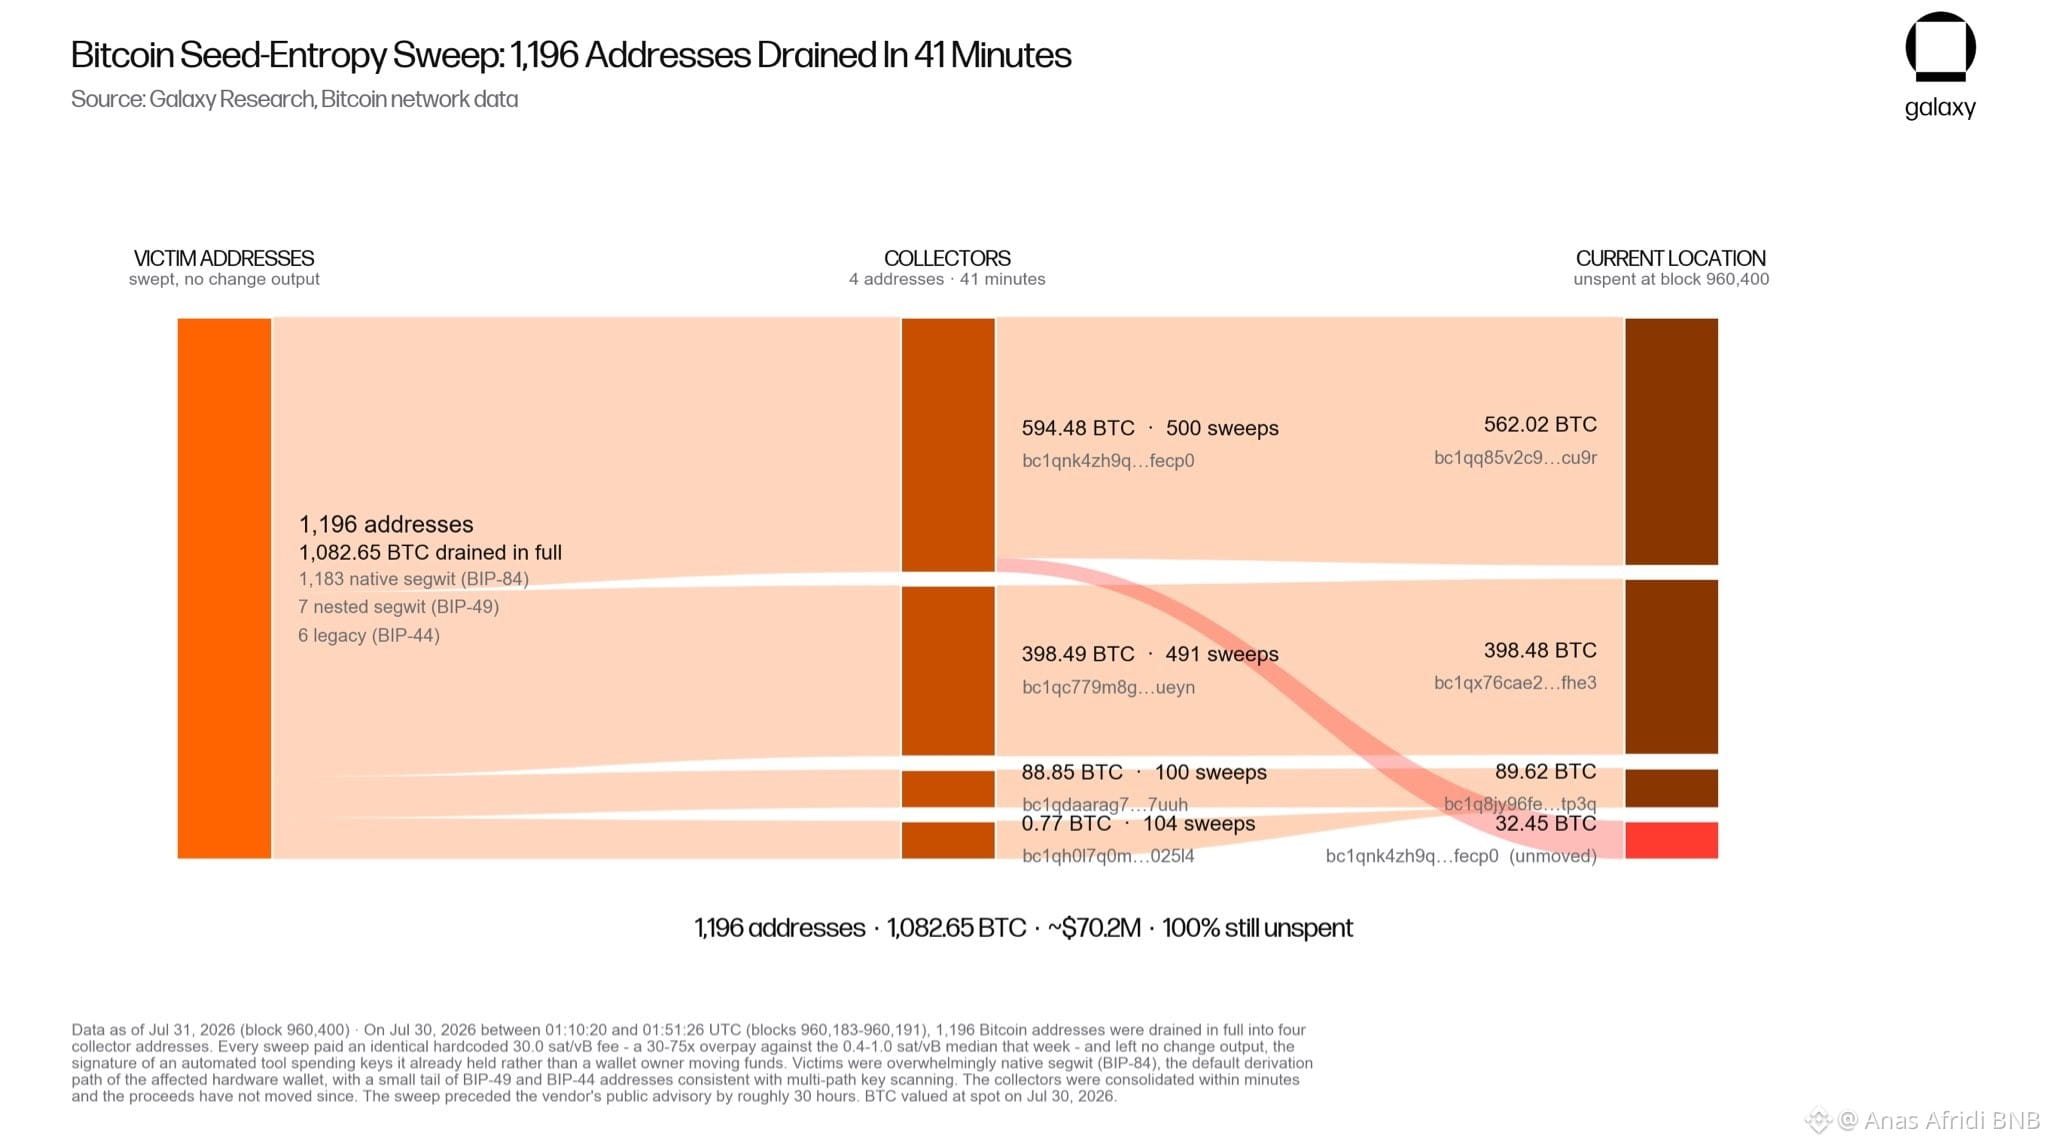
#ColdcardExploitAttackersControl1366BTC Wir haben den Geldfluss für die Coldcard-Vulnerabilität auf der Grundlage des von Ingenieuren bei Block identifizierten Musters nachverfolgt, das von @clay_garrett geteilt wurde
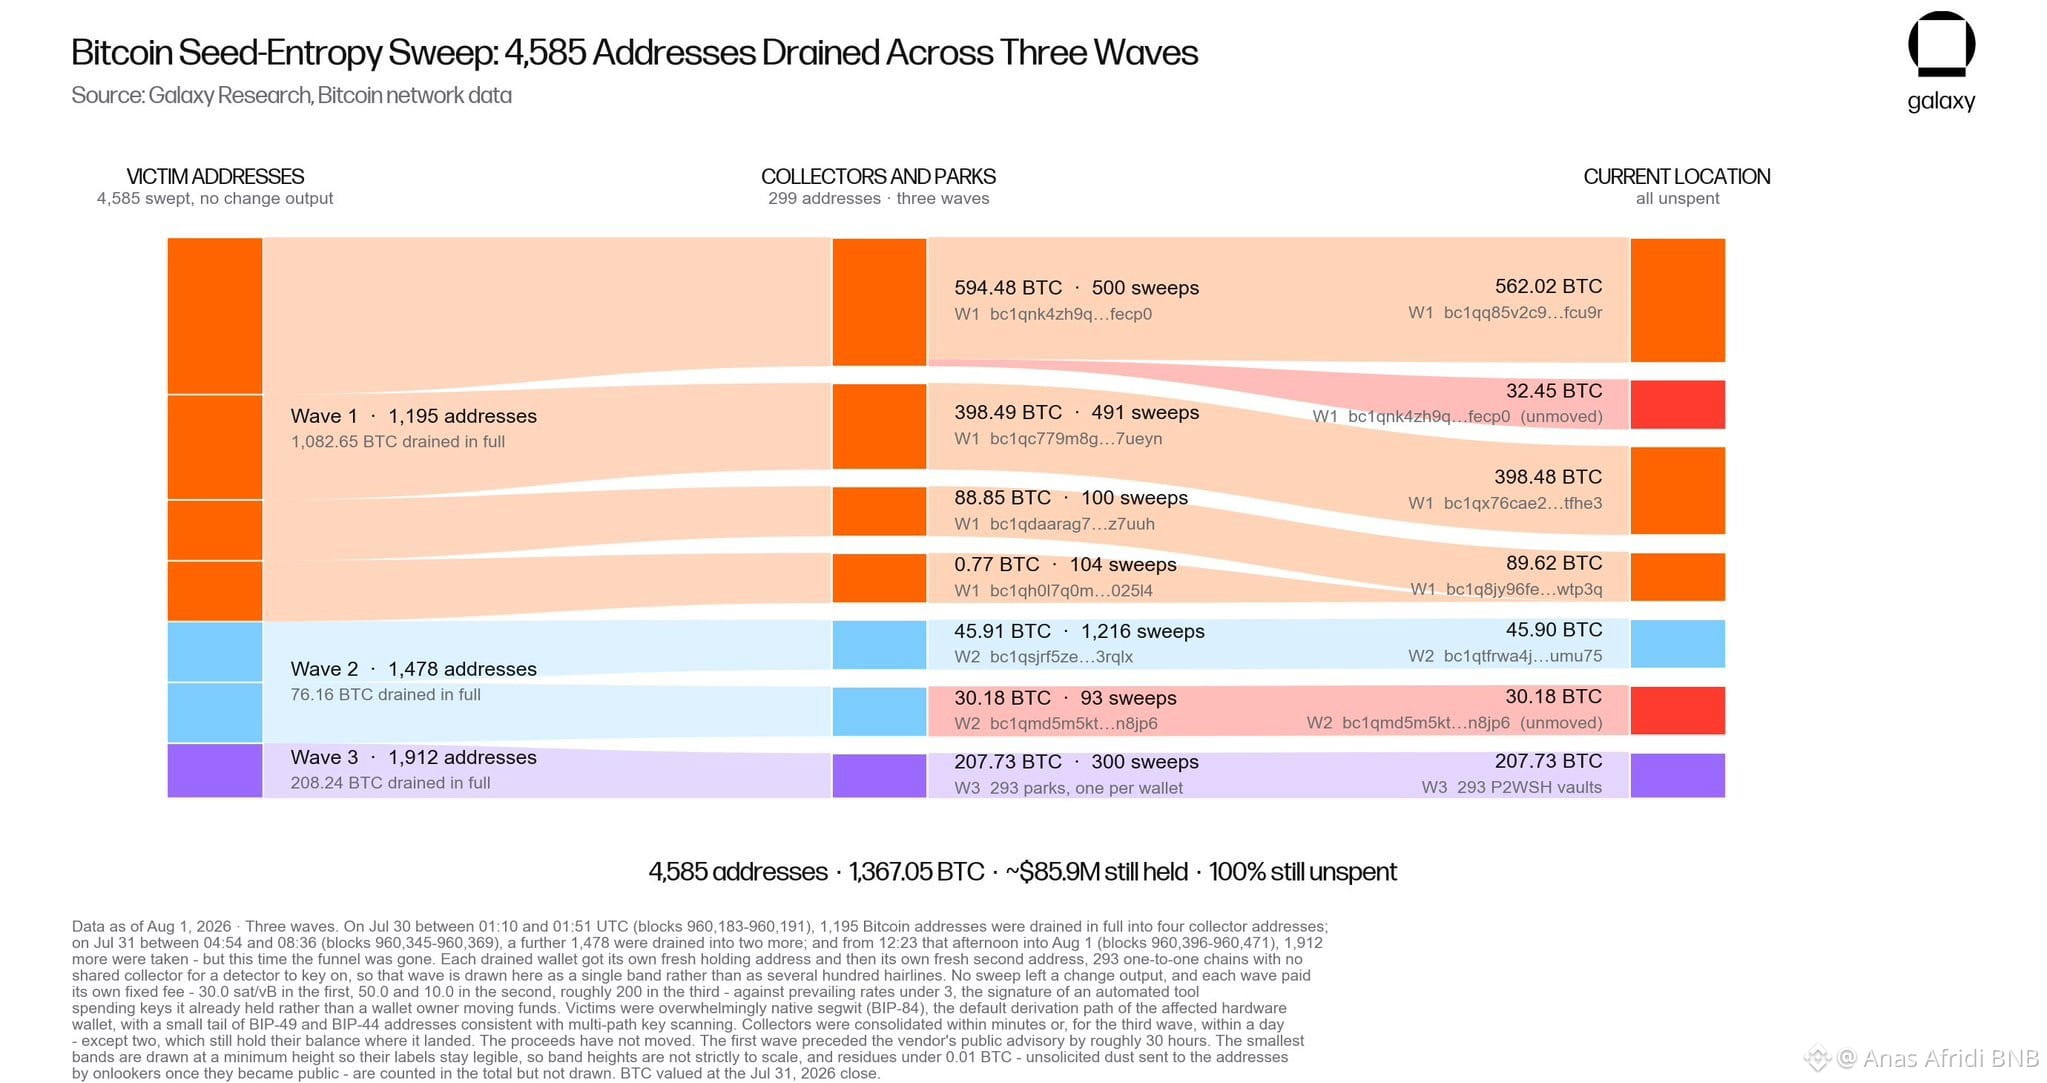
1.196 Adressen wurden vollständig geplündert für 1.082,65 BTC (≈ 70,2 Mio. USD) zwischen 01:10:20 und 01:51:26 UTC am 30. Juli – ein 41-Minuten-Zeitfenster, Blöcke 960.183–960.191. Das geschah, bevor die öffentliche Warnung des Hardware-Wallet-Anbieters etwa 30 Stunden später veröffentlicht wurde.
Signatur: Jede Wischaktion (Sweep) zahlte eine identische fest einprogrammierte Gebühr von 30,0 sat/vB – eine 30- bis 75-fache Überzahlung gegenüber dem Median von 0,4–1,0 sat/vB in dieser Woche – und hinterließ keinen Change-Output. Das sieht nach einem automatisierten Tool aus, das Schlüssel ausgibt, die es bereits besaß, nicht nach Eigentümern, die Gelder umschichten. Opfer: 1.183 native SegWit (BIP-84), 7 BIP-49, 6 BIP-44 – konsistent mit einer Multi-Path-Key-Scans.
Erlöse wurden innerhalb von Minuten konsolidiert und haben sich seitdem NICHT bewegt:
- bc1qq85v2c9...cu9r — 562,02 BTC
- bc1qx76cae2...fhe3 — 398,48 BTC
- bc1q8jy96fe...tp3q — 89,62 BTC
- bc1qnk4zh9q...fecp0 — 32,45 BTC (unverändert)$BTC
{future}(BTCUSDT)
#ColdcardExploitAttackersControl1366BTC Wir haben den Geldfluss für die Coldcard-Vulnerabilität auf der Grundlage des von Ingenieuren bei Block identifizierten Musters nachverfolgt, das von @clay_garrett geteilt wurde
1.196 Adressen wurden vollständig geplündert für 1.082,65 BTC (≈ 70,2 Mio. USD) zwischen 01:10:20 und 01:51:26 UTC am 30. Juli – ein 41-Minuten-Zeitfenster, Blöcke 960.183–960.191. Das geschah, bevor die öffentliche Warnung des Hardware-Wallet-Anbieters etwa 30 Stunden später veröffentlicht wurde.
Signatur: Jede Wischaktion (Sweep) zahlte eine identische fest einprogrammierte Gebühr von 30,0 sat/vB – eine 30- bis 75-fache Überzahlung gegenüber dem Median von 0,4–1,0 sat/vB in dieser Woche – und hinterließ keinen Change-Output. Das sieht nach einem automatisierten Tool aus, das Schlüssel ausgibt, die es bereits besaß, nicht nach Eigentümern, die Gelder umschichten. Opfer: 1.183 native SegWit (BIP-84), 7 BIP-49, 6 BIP-44 – konsistent mit einer Multi-Path-Key-Scans.
Erlöse wurden innerhalb von Minuten konsolidiert und haben sich seitdem NICHT bewegt:
- bc1qq85v2c9...cu9r — 562,02 BTC
- bc1qx76cae2...fhe3 — 398,48 BTC
- bc1q8jy96fe...tp3q — 89,62 BTC
- bc1qnk4zh9q...fecp0 — 32,45 BTC (unverändert)$BTC
1.196 Adressen wurden vollständig geplündert für 1.082,65 BTC (≈ 70,2 Mio. USD) zwischen 01:10:20 und 01:51:26 UTC am 30. Juli – ein 41-Minuten-Zeitfenster, Blöcke 960.183–960.191. Das geschah, bevor die öffentliche Warnung des Hardware-Wallet-Anbieters etwa 30 Stunden später veröffentlicht wurde.
Signatur: Jede Wischaktion (Sweep) zahlte eine identische fest einprogrammierte Gebühr von 30,0 sat/vB – eine 30- bis 75-fache Überzahlung gegenüber dem Median von 0,4–1,0 sat/vB in dieser Woche – und hinterließ keinen Change-Output. Das sieht nach einem automatisierten Tool aus, das Schlüssel ausgibt, die es bereits besaß, nicht nach Eigentümern, die Gelder umschichten. Opfer: 1.183 native SegWit (BIP-84), 7 BIP-49, 6 BIP-44 – konsistent mit einer Multi-Path-Key-Scans.
Erlöse wurden innerhalb von Minuten konsolidiert und haben sich seitdem NICHT bewegt:
- bc1qq85v2c9...cu9r — 562,02 BTC
- bc1qx76cae2...fhe3 — 398,48 BTC
- bc1q8jy96fe...tp3q — 89,62 BTC
- bc1qnk4zh9q...fecp0 — 32,45 BTC (unverändert)$BTC
1
56
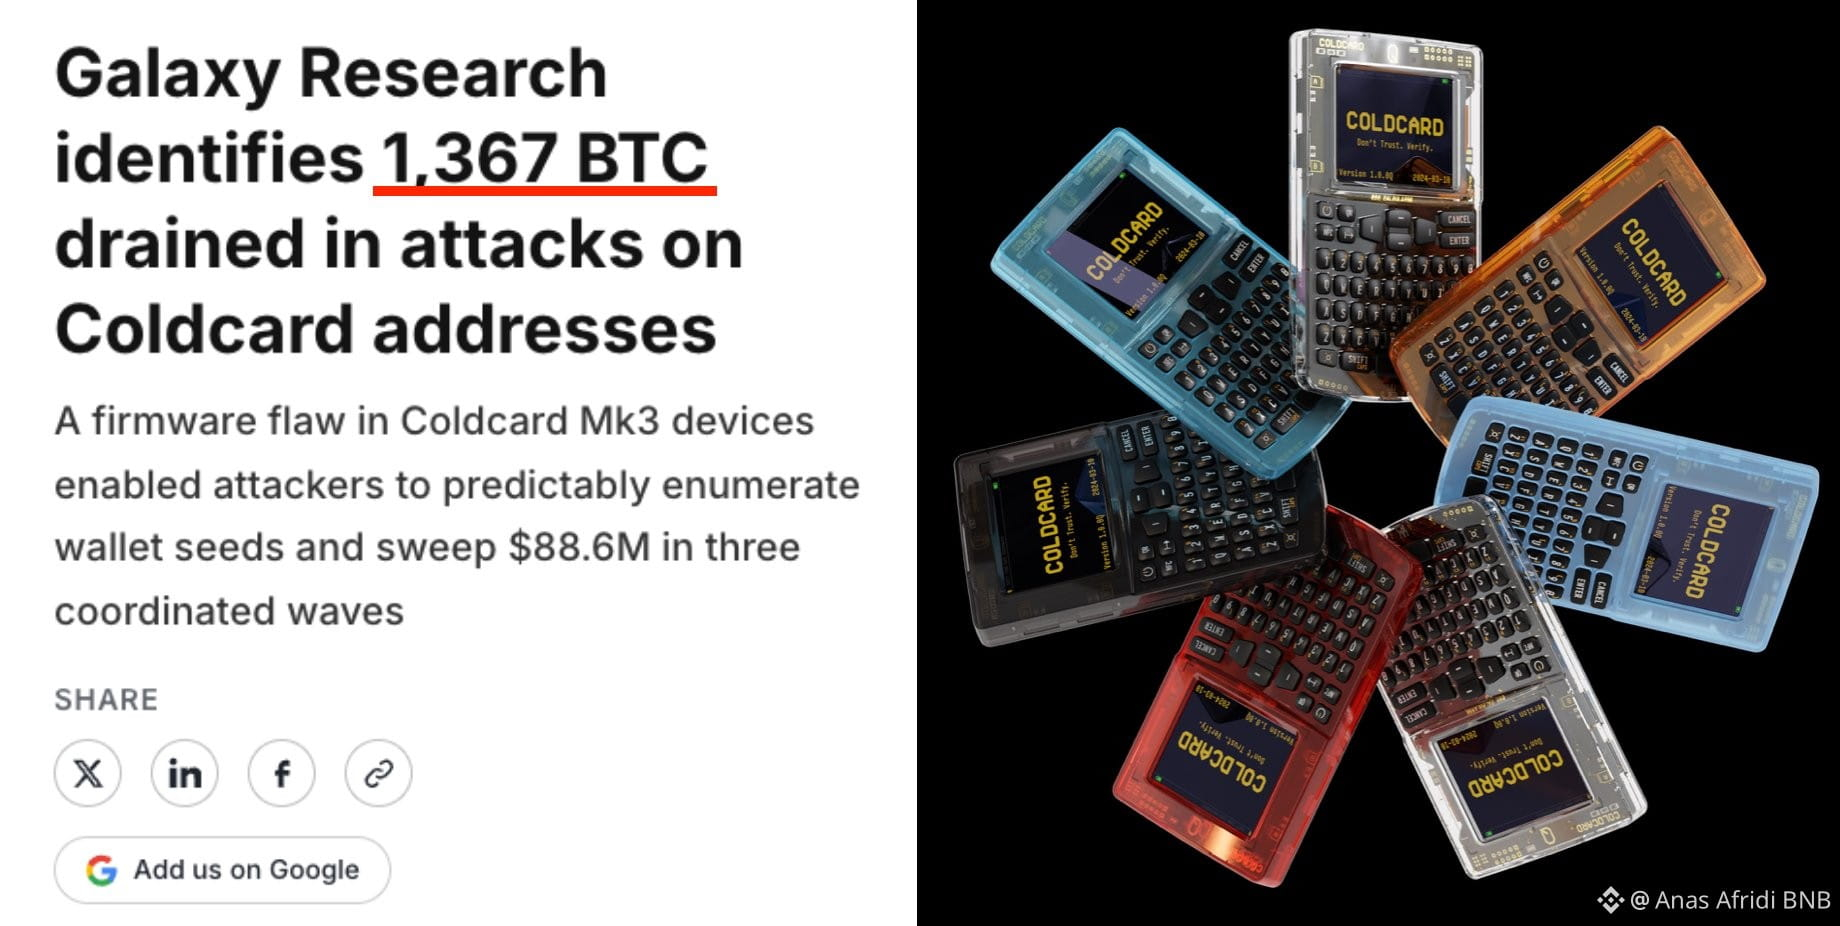
#ColdcardExploitAttackersControl1366BTC Whoa... ernsthaft?
Eine Schwachstelle in Coldcard wurde in einem Angriff ausgenutzt, was zu Verlusten von über 88 Millionen US-Dollar führte.
Insgesamt wurden 1.367 BTC gestohlen, was mehr als 4.500 Opfer betrifft.
An diesem Punkt können sogar Cold Wallets nicht mehr als vollständig sicher betrachtet werden.$BTC
{future}(BTCUSDT)
#ColdcardExploitAttackersControl1366BTC Whoa... ernsthaft?
Eine Schwachstelle in Coldcard wurde in einem Angriff ausgenutzt, was zu Verlusten von über 88 Millionen US-Dollar führte.
Insgesamt wurden 1.367 BTC gestohlen, was mehr als 4.500 Opfer betrifft.
An diesem Punkt können sogar Cold Wallets nicht mehr als vollständig sicher betrachtet werden.$BTC
Eine Schwachstelle in Coldcard wurde in einem Angriff ausgenutzt, was zu Verlusten von über 88 Millionen US-Dollar führte.
Insgesamt wurden 1.367 BTC gestohlen, was mehr als 4.500 Opfer betrifft.
An diesem Punkt können sogar Cold Wallets nicht mehr als vollständig sicher betrachtet werden.$BTC
1
62
·
--
Artikel
88,6 Millionen $ verschwinden: Die Coldcard-Hack-Wellen, die Bitcoins Sicherheit erschütternDie Krypto-Community steht unter hoher Alarmbereitschaft, da eine der bedeutendsten Sicherheitsverletzungen bei Hardware-Wallets der letzten Zeit weiter aufgearbeitet wird. Die Verluste haben mittlerweile eine erschreckende Summe von 88,6 Millionen $ überschritten, und die On-Chain-Daten zeichnen ein komplexes Bild potenzieller Angreifer und sich weiterentwickelnder Taktiken. 🚨
Laut Galaxy Research wurde eine dritte Angriffswelle entdeckt, die auf Adressen abzielt, die mit Coldcard-Geräten in Verbindung stehen. Dieser frische Angriff fügte dem Gesamtbeuteaufkommen weitere 207.7 $BTC hinzu und brachte das große Ganze auf massive 1.367 BTC, die von über 4.500 Adressen abgegriffen wurden. Das schiere Ausmaß dieses Raubzugs ist eine deutliche Erinnerung daran, dass selbst „kalt“ gelagerter Speicher nicht immer unüberwindbar ist. 🥶
88,6 Millionen $ verschwinden: Die Coldcard-Hack-Wellen, die Bitcoins Sicherheit erschüttern
Die Krypto-Community steht unter hoher Alarmbereitschaft, da eine der bedeutendsten Sicherheitsverletzungen bei Hardware-Wallets der letzten Zeit weiter aufgearbeitet wird. Die Verluste haben mittlerweile eine erschreckende Summe von 88,6 Millionen $ überschritten, und die On-Chain-Daten zeichnen ein komplexes Bild potenzieller Angreifer und sich weiterentwickelnder Taktiken. 🚨
Laut Galaxy Research wurde eine dritte Angriffswelle entdeckt, die auf Adressen abzielt, die mit Coldcard-Geräten in Verbindung stehen. Dieser frische Angriff fügte dem Gesamtbeuteaufkommen weitere 207.7 $BTC hinzu und brachte das große Ganze auf massive 1.367 BTC, die von über 4.500 Adressen abgegriffen wurden. Das schiere Ausmaß dieses Raubzugs ist eine deutliche Erinnerung daran, dass selbst „kalt“ gelagerter Speicher nicht immer unüberwindbar ist. 🥶
Laut Galaxy Research wurde eine dritte Angriffswelle entdeckt, die auf Adressen abzielt, die mit Coldcard-Geräten in Verbindung stehen. Dieser frische Angriff fügte dem Gesamtbeuteaufkommen weitere 207.7 $BTC hinzu und brachte das große Ganze auf massive 1.367 BTC, die von über 4.500 Adressen abgegriffen wurden. Das schiere Ausmaß dieses Raubzugs ist eine deutliche Erinnerung daran, dass selbst „kalt“ gelagerter Speicher nicht immer unüberwindbar ist. 🥶
1
27
#ColdcardExploitAttackersControl1366BTC ⚡️UPDATE: Coldcard-Exploit erreicht 86 MILLIONEN US-Dollar mit 1.367 BTC, die in 4.585 Wallets über drei Wellen abgezogen wurden.
Alle gestohlenen Gelder bleiben ungenutzt auf den Adressen des Angreifers.
Die dritte Welle allein traf 1.912 neue Adressen.$MVLL
{future}(MVLLUSDT)
$H
{future}(HUSDT)
$KAITO
{future}(KAITOUSDT)
#ColdcardExploitAttackersControl1366BTC ⚡️UPDATE: Coldcard-Exploit erreicht 86 MILLIONEN US-Dollar mit 1.367 BTC, die in 4.585 Wallets über drei Wellen abgezogen wurden.
Alle gestohlenen Gelder bleiben ungenutzt auf den Adressen des Angreifers.
Die dritte Welle allein traf 1.912 neue Adressen.$MVLL
$H
$KAITO
Alle gestohlenen Gelder bleiben ungenutzt auf den Adressen des Angreifers.
Die dritte Welle allein traf 1.912 neue Adressen.$MVLL
$H
$KAITO
1
221
·
--
Bärisch
#coldcardexploitattackerscontrol1366btc #sahara
🚨 COLDcard-ANGRIFFE: BTC-HALTER IN ALARMBEREITSCHAFT!
⚠️ Berichten zufolge kontrollierten Angreifer 1.366 BTC, nachdem mehrere Angriffswellen erfolgt waren.
✅ Sicherheitsrisiko ist weiterhin aktiv
✅ Coldcard-Nutzer sollten die Firmware aktualisieren
✅ Gelder auf einen neuen Seed verschieben, falls diese möglicherweise kompromittiert wurden
📊 Trading View: SELL/VERMEIDEN – risikoreiche Exponierung vorerst meiden. Sicherheitsbedenken können weiteren Aufruhr auslösen; warte, bis sich die Lage stabilisiert hat, bevor du kaufst.
❓ Würdest du BTC während dieser Sicherheitsbeunruhigung kaufen oder draußen bleiben, bis die Angriffe vorbei sind?
"KLICKE AUF DEN UNTEN STEHENDEN GELBEN COIN-TAG, UM ZUR GEWÜNSCHTEN HANDELSSEITE ZU GELANGEN, UM VOM HANDEL ZU PROFITIEREN"👇👇👇👇
$BTC $SAHARA $GRASS
{future}(GRASSUSDT)
{spot}(SAHARAUSDT)
{spot}(BTCUSDT)
#BTC
#coldcardexploitattackerscontrol1366btc #sahara
🚨 COLDcard-ANGRIFFE: BTC-HALTER IN ALARMBEREITSCHAFT!
⚠️ Berichten zufolge kontrollierten Angreifer 1.366 BTC, nachdem mehrere Angriffswellen erfolgt waren.
✅ Sicherheitsrisiko ist weiterhin aktiv
✅ Coldcard-Nutzer sollten die Firmware aktualisieren
✅ Gelder auf einen neuen Seed verschieben, falls diese möglicherweise kompromittiert wurden
📊 Trading View: SELL/VERMEIDEN – risikoreiche Exponierung vorerst meiden. Sicherheitsbedenken können weiteren Aufruhr auslösen; warte, bis sich die Lage stabilisiert hat, bevor du kaufst.
❓ Würdest du BTC während dieser Sicherheitsbeunruhigung kaufen oder draußen bleiben, bis die Angriffe vorbei sind?
"KLICKE AUF DEN UNTEN STEHENDEN GELBEN COIN-TAG, UM ZUR GEWÜNSCHTEN HANDELSSEITE ZU GELANGEN, UM VOM HANDEL ZU PROFITIEREN"👇👇👇👇
$BTC $SAHARA $GRASS
#BTC
🚨 COLDcard-ANGRIFFE: BTC-HALTER IN ALARMBEREITSCHAFT!
⚠️ Berichten zufolge kontrollierten Angreifer 1.366 BTC, nachdem mehrere Angriffswellen erfolgt waren.
✅ Sicherheitsrisiko ist weiterhin aktiv
✅ Coldcard-Nutzer sollten die Firmware aktualisieren
✅ Gelder auf einen neuen Seed verschieben, falls diese möglicherweise kompromittiert wurden
📊 Trading View: SELL/VERMEIDEN – risikoreiche Exponierung vorerst meiden. Sicherheitsbedenken können weiteren Aufruhr auslösen; warte, bis sich die Lage stabilisiert hat, bevor du kaufst.
❓ Würdest du BTC während dieser Sicherheitsbeunruhigung kaufen oder draußen bleiben, bis die Angriffe vorbei sind?
"KLICKE AUF DEN UNTEN STEHENDEN GELBEN COIN-TAG, UM ZUR GEWÜNSCHTEN HANDELSSEITE ZU GELANGEN, UM VOM HANDEL ZU PROFITIEREN"👇👇👇👇
$BTC $SAHARA $GRASS
#BTC
2
3.7k
·
--
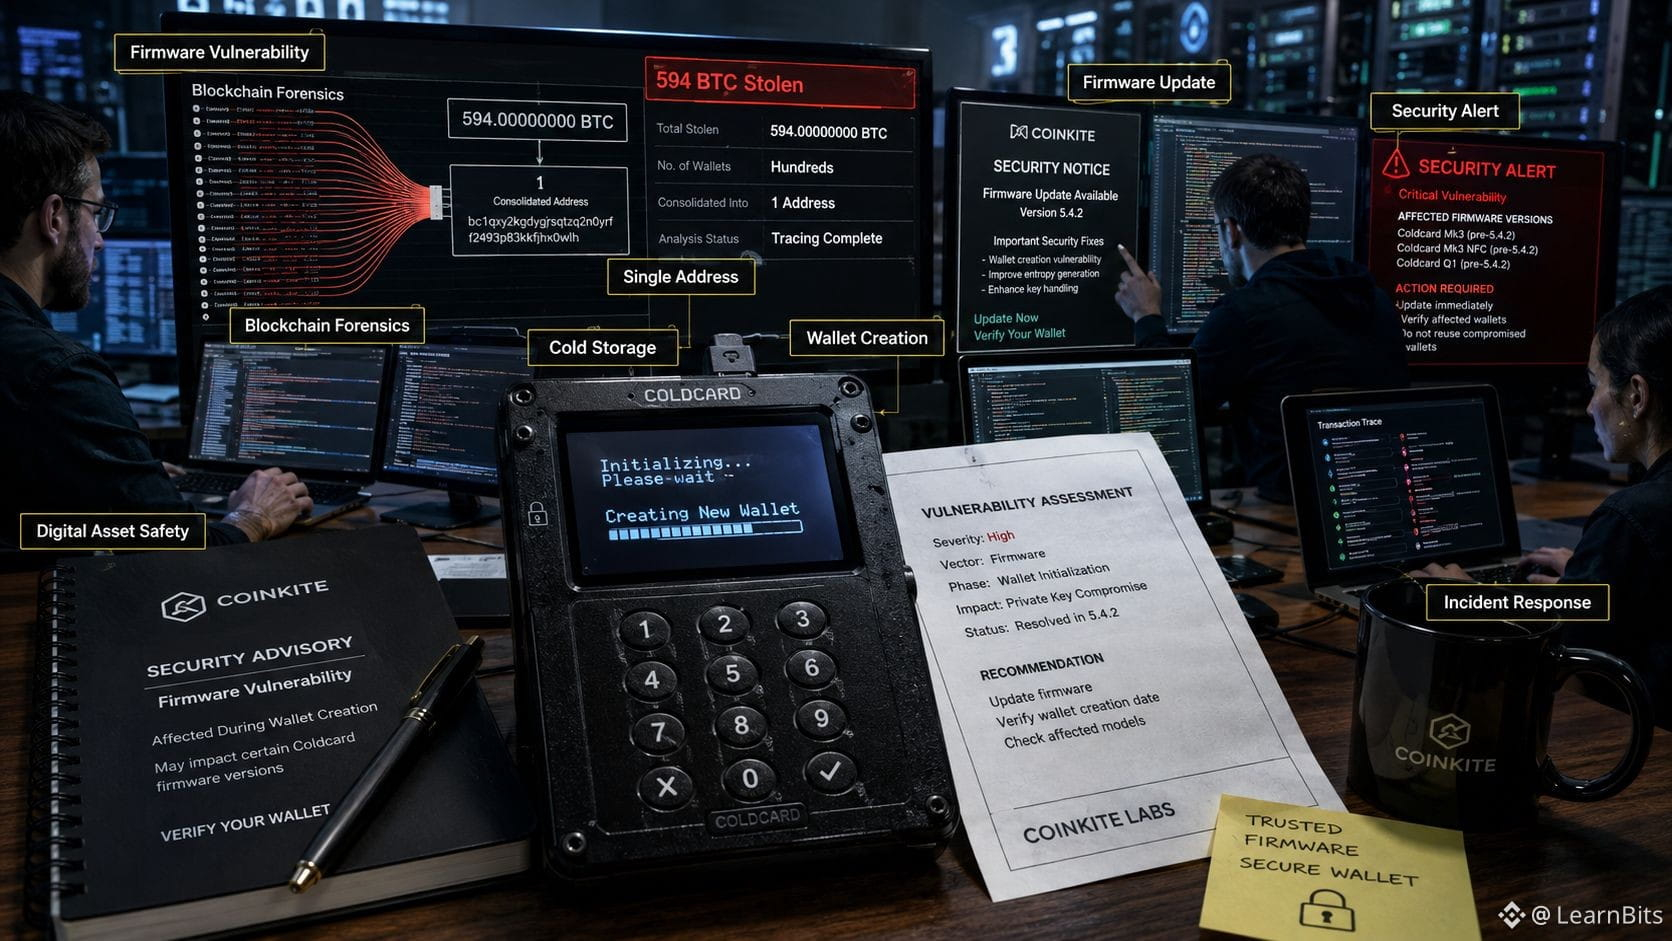
🔐 Ein Hardware-Wallet-Fehler führte zu einem massiven Bitcoin-Diebstahl
Hunderte von $BTC Wallets wurden geleert, nachdem Angreifer eine Schwachstelle ausgenutzt hatten, die bestimmte Coldcard-Hardware-Wallet-Firmware-Versionen betraf, die bei der Erstellung der Wallet verwendet wurden. Rund 594 Bitcoin wurden gestohlen, wobei Blockchain-Daten zeigen, dass die Gelder später in eine einzige Adresse zusammengeführt wurden. 😬 Coinkite hat das Problem anerkannt und betroffene Nutzer gewarnt, zu prüfen, ob ihre Wallets mit verwundbarer Firmware erstellt wurden. Das ist eine eindringliche Erinnerung daran, dass selbst die Offline-Speicherung von sicherer Software ab dem ersten Tag abhängt.
#BitcoinMiningDifficultyFalls14%FromYearHigh #ColdcardExploitAttackersControl1366BTC
🔐 Ein Hardware-Wallet-Fehler führte zu einem massiven Bitcoin-Diebstahl
Hunderte von $BTC Wallets wurden geleert, nachdem Angreifer eine Schwachstelle ausgenutzt hatten, die bestimmte Coldcard-Hardware-Wallet-Firmware-Versionen betraf, die bei der Erstellung der Wallet verwendet wurden. Rund 594 Bitcoin wurden gestohlen, wobei Blockchain-Daten zeigen, dass die Gelder später in eine einzige Adresse zusammengeführt wurden. 😬 Coinkite hat das Problem anerkannt und betroffene Nutzer gewarnt, zu prüfen, ob ihre Wallets mit verwundbarer Firmware erstellt wurden. Das ist eine eindringliche Erinnerung daran, dass selbst die Offline-Speicherung von sicherer Software ab dem ersten Tag abhängt.
#BitcoinMiningDifficultyFalls14%FromYearHigh #ColdcardExploitAttackersControl1366BTC
Hunderte von $BTC Wallets wurden geleert, nachdem Angreifer eine Schwachstelle ausgenutzt hatten, die bestimmte Coldcard-Hardware-Wallet-Firmware-Versionen betraf, die bei der Erstellung der Wallet verwendet wurden. Rund 594 Bitcoin wurden gestohlen, wobei Blockchain-Daten zeigen, dass die Gelder später in eine einzige Adresse zusammengeführt wurden. 😬 Coinkite hat das Problem anerkannt und betroffene Nutzer gewarnt, zu prüfen, ob ihre Wallets mit verwundbarer Firmware erstellt wurden. Das ist eine eindringliche Erinnerung daran, dass selbst die Offline-Speicherung von sicherer Software ab dem ersten Tag abhängt.
#BitcoinMiningDifficultyFalls14%FromYearHigh #ColdcardExploitAttackersControl1366BTC
184
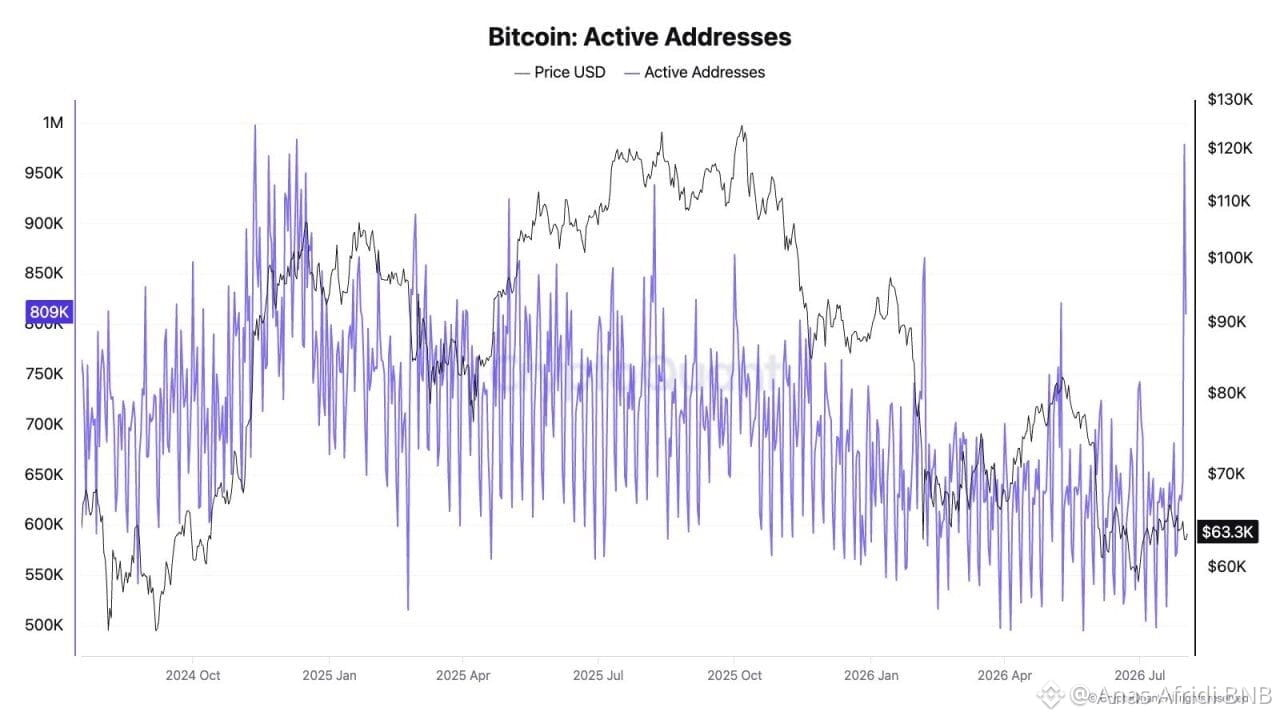
#ColdcardExploitAttackersControl1366BTC ⚡ HEUTE: Bitcoin-Aktivadressen steigen von 645K auf fast 1M nach dem Coldcard-Hack.$BTC
{future}(BTCUSDT)
#ColdcardExploitAttackersControl1366BTC ⚡ HEUTE: Bitcoin-Aktivadressen steigen von 645K auf fast 1M nach dem Coldcard-Hack.$BTC
1
45
·
--
Artikel
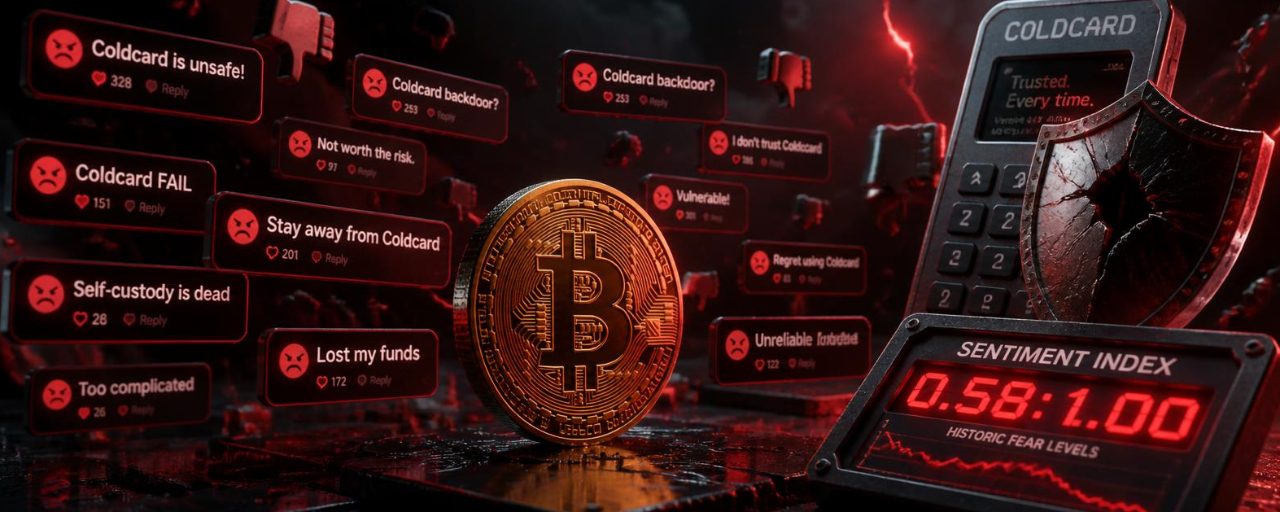
Bitcoin-Stimmung erreicht historischen Tiefstand—Coldcard-Exploit schürt Furcht vor Self-CustodyAuf jeden 1 positiven Bitcoin-Kommentar kommen nur 0,58 positive. Die Angst ist tiefer als bei FTX, Mt. Gox oder COVID-19.
📊 Die Daten
Santiment berichtet, dass das Verhältnis der positiven zu den negativen Kommentaren zu Bitcoin den niedrigsten Stand erreicht hat, seit moderne Analysen begonnen haben.
0,58 positiv : 1,00 negativ
Die Angst hat die Gier um einen Abstand übertroffen, der während FTX, Mt. Gox oder dem COVID-19 Black Thursday nicht zu sehen war
🔍 Warum diesmal alles anders ist
Das ist kein Exchange-Hack. Es ist kein Bridge-Exploit. Es ist kein Smart-Contract-Bug.
Es ist eine Schwachstelle in der Coldcard-Hardware-Wallet-Firmware.
Bitcoin-Stimmung erreicht historischen Tiefstand—Coldcard-Exploit schürt Furcht vor Self-Custody
Auf jeden 1 positiven Bitcoin-Kommentar kommen nur 0,58 positive. Die Angst ist tiefer als bei FTX, Mt. Gox oder COVID-19.
📊 Die Daten
Santiment berichtet, dass das Verhältnis der positiven zu den negativen Kommentaren zu Bitcoin den niedrigsten Stand erreicht hat, seit moderne Analysen begonnen haben.
0,58 positiv : 1,00 negativ
Die Angst hat die Gier um einen Abstand übertroffen, der während FTX, Mt. Gox oder dem COVID-19 Black Thursday nicht zu sehen war
🔍 Warum diesmal alles anders ist
Das ist kein Exchange-Hack. Es ist kein Bridge-Exploit. Es ist kein Smart-Contract-Bug.
Es ist eine Schwachstelle in der Coldcard-Hardware-Wallet-Firmware.
📊 Die Daten
Santiment berichtet, dass das Verhältnis der positiven zu den negativen Kommentaren zu Bitcoin den niedrigsten Stand erreicht hat, seit moderne Analysen begonnen haben.
0,58 positiv : 1,00 negativ
Die Angst hat die Gier um einen Abstand übertroffen, der während FTX, Mt. Gox oder dem COVID-19 Black Thursday nicht zu sehen war
🔍 Warum diesmal alles anders ist
Das ist kein Exchange-Hack. Es ist kein Bridge-Exploit. Es ist kein Smart-Contract-Bug.
Es ist eine Schwachstelle in der Coldcard-Hardware-Wallet-Firmware.
35
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#HKMAPlansWholesaleCBDCByYearEnd
1,854 Aufrufe
134 Kommentare
2
#NEARSurges26%Past$3.45
7,034 Aufrufe
81 Kommentare
3
#BOJHikesRatesTo31YearHigh
18,067 Aufrufe
524 Kommentare
4
#EvernorthRaises$30MToBuyXRP
0 Aufrufe
3 Kommentare
5
#ChainlinkPowersBottomlinePaymentPlatform
21,305 Aufrufe
513 Kommentare
6
#DtcpayCompletes$25MSeriesA
573 Aufrufe
22 Kommentare
7
#InjectiveLaunchesINJOnSolana
2,747 Aufrufe
99 Kommentare
8
#StellarActivatesProtocol28At211TPS
28,021 Aufrufe
625 Kommentare
9
#SECGrantsInnovationExemptionForTokenizedStocks
23,431 Aufrufe
487 Kommentare
10
#XRPGains3%AsRippleAddsMPPSupport
21,895 Aufrufe
375 Kommentare