
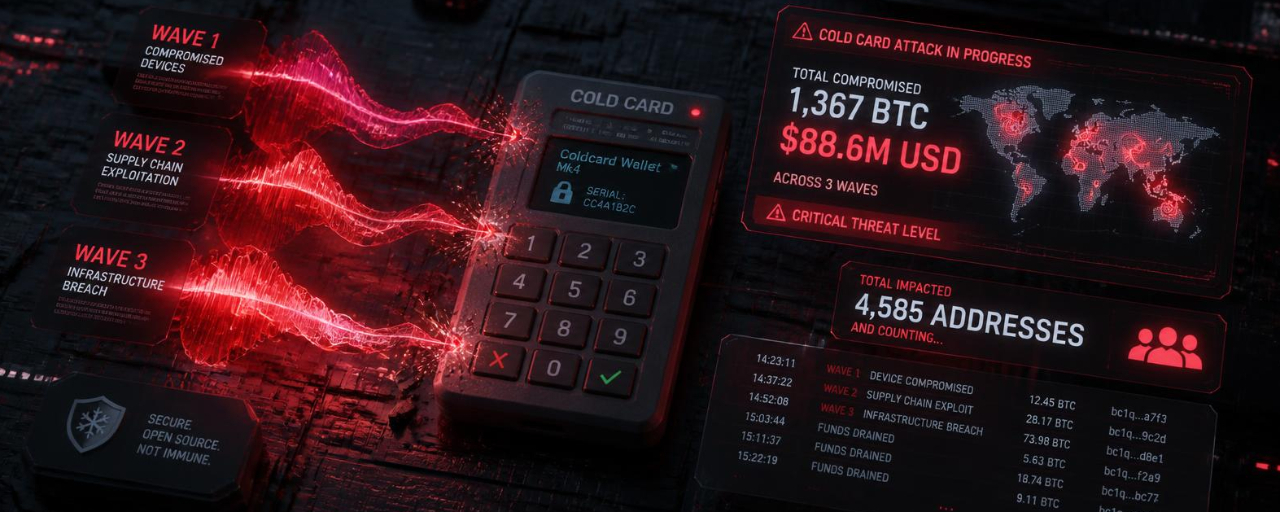

Galaxy Research hat die Verluste durch den Coldcard-Angriff nach oben korrigiert. Drei Wellen haben nun 1.367 BTC aus 4.585 Adressen abgezogen.
📊 Die Zahlen
Insgesamt abgezogen: 1.367,05 $BTC (~88,6 Mio. $)
Betroffene Adressen: 4.585
Angriffswellen: 3
Welle 1 (30. Juli):
1.082,65 BTC
1.196 Adressen
41 Minuten
Welle 2 (31. Juli):
76,16 BTC
1.478 Adressen
Welle 3 (1. August):
207,73 BTC
1.912 Adressen
🔍 Wie sich jede Welle unterschied
Welle 1: Gleiche Gebühr, keine Änderung der Ausgaben, ein Opfer pro Transaktion
Welle 2: Ähnliches Muster wie Welle 1
Welle 3:
Anderes Transaktionsmuster
Einzelne Zieladressen (nicht geteilte Sammeladressen)
Mehrere Opfer pro Sweep zusammenfassen
Nur den Standard-Ableitungspfad prüfen
Galaxy sagte, man sei sicher, dass jede Welle ein einzelner Operator ist. Sie können jedoch nicht bestätigen, ob derselbe Angreifer hinter allen drei steckt.
⚙️ Technische Details
Betroffene Geräte:
Mk2 und Mk3: Firmware 4.0.1 bis 4.1.9
Mk4 und Mk5: vor Standardversion 5.6.0
F: vor Version 1.5.0Q
Der Fehler: Software-Randomizer statt Hardware-Randomizer
Wirksamer Suchraum:
Mk2/Mk3: ~40 Bits
Mk4/Q/Mk5: ~72 Bits (gegenüber beabsichtigten 128)
🛡️ Was Coldcard-Nutzer tun sollten
Die korrigierte Firmware installieren
Einen vollständig neuen Seed erzeugen
Das Backup und die Empfangsadresse überprüfen
Zuerst eine Testtransaktion senden
Den verbleibenden Kontostand übertragen
Das vorherige Backup aufbewahren, bis die Migration bestätigt ist
Wichtig: Das Installieren neuer Firmware behebt nur die zukünftige Seed-Erzeugung. Sie kann keiner bestehenden Seed-Entropie hinzufügen.