

#addresspoisoning
addresspoisoning
15,714 Aufrufe
67 Kommentare
Hot
Zuletzt

·
--
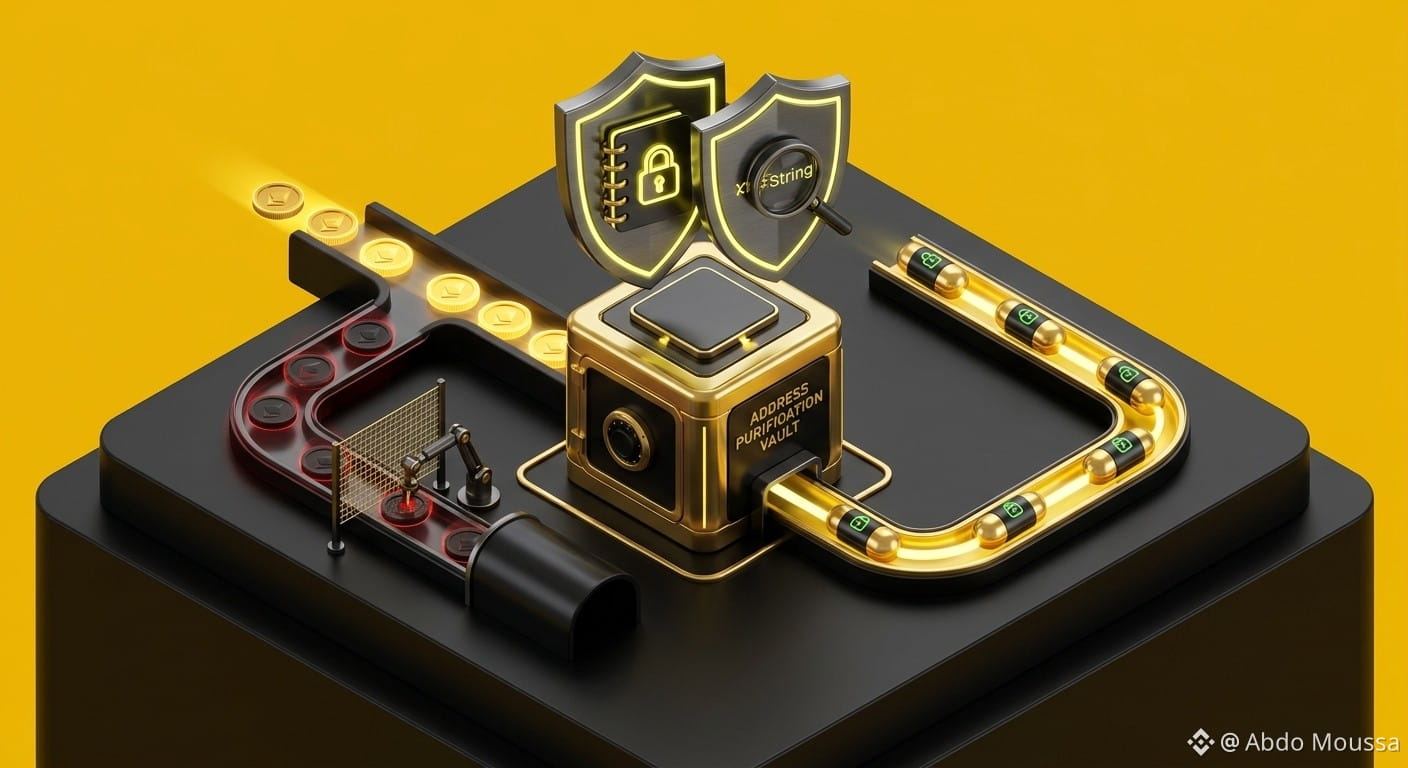
☠️ Schutz vor Address-Poisoning-Betrügereien in Web3
Da das Bewusstsein für Transaktionssicherheit wächst, ersinnen böswillige Akteure ausgeklügelte Tricks wie Address Poisoning, um die gewohnheitsmäßige Kopierfunktion beim routinemäßigen Übertragen auszunutzen.
💡 So funktioniert Address Poisoning & wie du es abwehrst
Die Vanity-Address-Falle: Angreifer generieren synthetische Wallet-Adressen, die mit den ersten wenigen und den letzten wenigen Zeichen deiner häufig verwendeten Empfängeradressen übereinstimmen.
History Littering (Verschmutzen der Verlaufshistorie): Sie führen Zero-Value- oder Dust-Transaktionen aus, um ihre betrügerische Adresse direkt in die Transaktionshistorie deiner Wallet einzuschleusen.
Die Copy-Paste-Schwachstelle: Nutzer, die routinemäßig Empfängeradressen aus vergangenen Verlaufseinträgen kopieren, ohne die vollständige Zeichenkette zu prüfen, senden aus Versehen Geld an den Angreifer.
Prävention über Adressbücher: Speichere immer verifizierte Abhebungsadressen in deinem Whitelisted Address Book deiner Plattform, statt direkt aus rohen Transaktionslogs zu ziehen.
⚠️ Sicherheits- & Bildungshinweis
Die Verifizierung von Blockchain-Transaktionen erfordert höchste Aufmerksamkeit im Detail. Diese Veröffentlichung wurde ausschließlich zu Bildungs- und Sicherheitszwecken erstellt.
[https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work](https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work)
Prüfe jedes Zeichen, nutze Whitelisted Address Books und mache immer DYOR (Do Your Own Research) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
☠️ Schutz vor Address-Poisoning-Betrügereien in Web3
Da das Bewusstsein für Transaktionssicherheit wächst, ersinnen böswillige Akteure ausgeklügelte Tricks wie Address Poisoning, um die gewohnheitsmäßige Kopierfunktion beim routinemäßigen Übertragen auszunutzen.
💡 So funktioniert Address Poisoning & wie du es abwehrst
Die Vanity-Address-Falle: Angreifer generieren synthetische Wallet-Adressen, die mit den ersten wenigen und den letzten wenigen Zeichen deiner häufig verwendeten Empfängeradressen übereinstimmen.
History Littering (Verschmutzen der Verlaufshistorie): Sie führen Zero-Value- oder Dust-Transaktionen aus, um ihre betrügerische Adresse direkt in die Transaktionshistorie deiner Wallet einzuschleusen.
Die Copy-Paste-Schwachstelle: Nutzer, die routinemäßig Empfängeradressen aus vergangenen Verlaufseinträgen kopieren, ohne die vollständige Zeichenkette zu prüfen, senden aus Versehen Geld an den Angreifer.
Prävention über Adressbücher: Speichere immer verifizierte Abhebungsadressen in deinem Whitelisted Address Book deiner Plattform, statt direkt aus rohen Transaktionslogs zu ziehen.
⚠️ Sicherheits- & Bildungshinweis
Die Verifizierung von Blockchain-Transaktionen erfordert höchste Aufmerksamkeit im Detail. Diese Veröffentlichung wurde ausschließlich zu Bildungs- und Sicherheitszwecken erstellt.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Prüfe jedes Zeichen, nutze Whitelisted Address Books und mache immer DYOR (Do Your Own Research) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
8
65

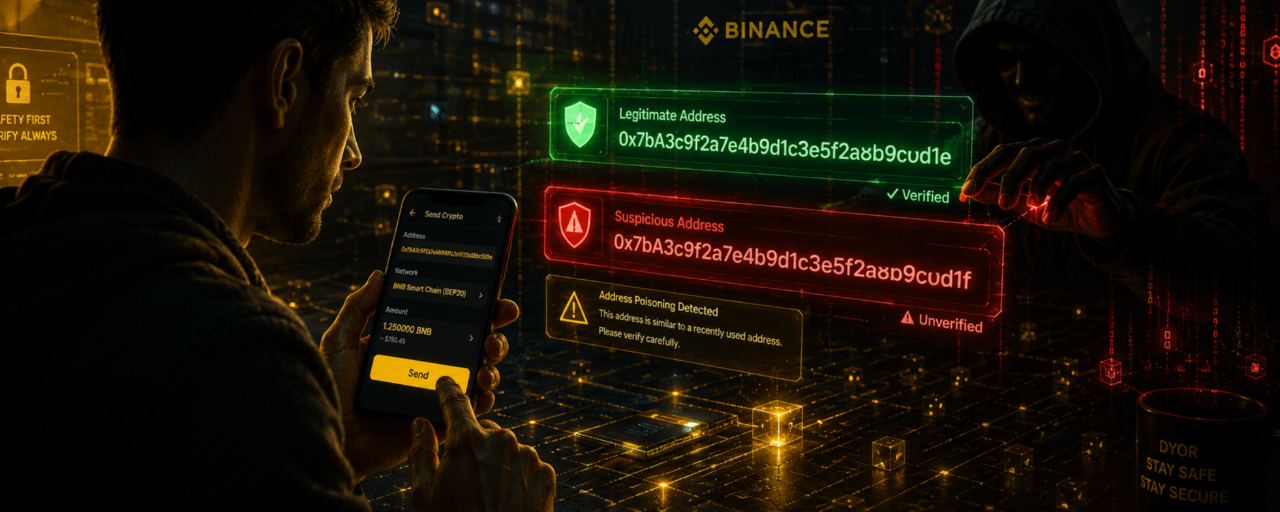
Binance schlägt Alarm wegen Address-Poisoning-Betrugsmaschen. Betrüger imitieren Ihre vergangene Transaktionshistorie, um Sie dazu zu verleiten, Geld an ihre gefälschten Adressen zu überweisen. Überprüfen Sie jedes einzelne Zeichen, bevor Sie auf Senden drücken.
#AddressPoisoning #WalletSecurity
Binance schlägt Alarm wegen Address-Poisoning-Betrugsmaschen. Betrüger imitieren Ihre vergangene Transaktionshistorie, um Sie dazu zu verleiten, Geld an ihre gefälschten Adressen zu überweisen. Überprüfen Sie jedes einzelne Zeichen, bevor Sie auf Senden drücken.
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
2
·
--
Verifiziert
Artikel
Lass dich nicht täuschen: Wie Krypto Address Poisoning Betrügereien funktionierenKrypto-Transaktionen sind schnell und unwiderruflich. Ein einfacher Fehler kann sehr teuer werden.
Ein wachsender Betrug nennt sich Address Poisoning.
Was ist Address Poisoning?
Scammer senden einen kleinen Betrag Krypto an dein Wallet von einer Adresse, die deiner früheren sehr ähnlich sieht.
Ihr Ziel ist einfach:
Sie hoffen, dass du die gefälschte Adresse aus deiner Transaktionshistorie kopierst und versehentlich später Geld an sie sendest.
Da viele Nutzer nur die ersten und letzten paar Zeichen einer Adresse überprüfen, kann der Betrug überraschend effektiv sein.
Lass dich nicht täuschen: Wie Krypto Address Poisoning Betrügereien funktionieren
Krypto-Transaktionen sind schnell und unwiderruflich. Ein einfacher Fehler kann sehr teuer werden.
Ein wachsender Betrug nennt sich Address Poisoning.
Was ist Address Poisoning?
Scammer senden einen kleinen Betrag Krypto an dein Wallet von einer Adresse, die deiner früheren sehr ähnlich sieht.
Ihr Ziel ist einfach:
Sie hoffen, dass du die gefälschte Adresse aus deiner Transaktionshistorie kopierst und versehentlich später Geld an sie sendest.
Da viele Nutzer nur die ersten und letzten paar Zeichen einer Adresse überprüfen, kann der Betrug überraschend effektiv sein.
4
656

·
--
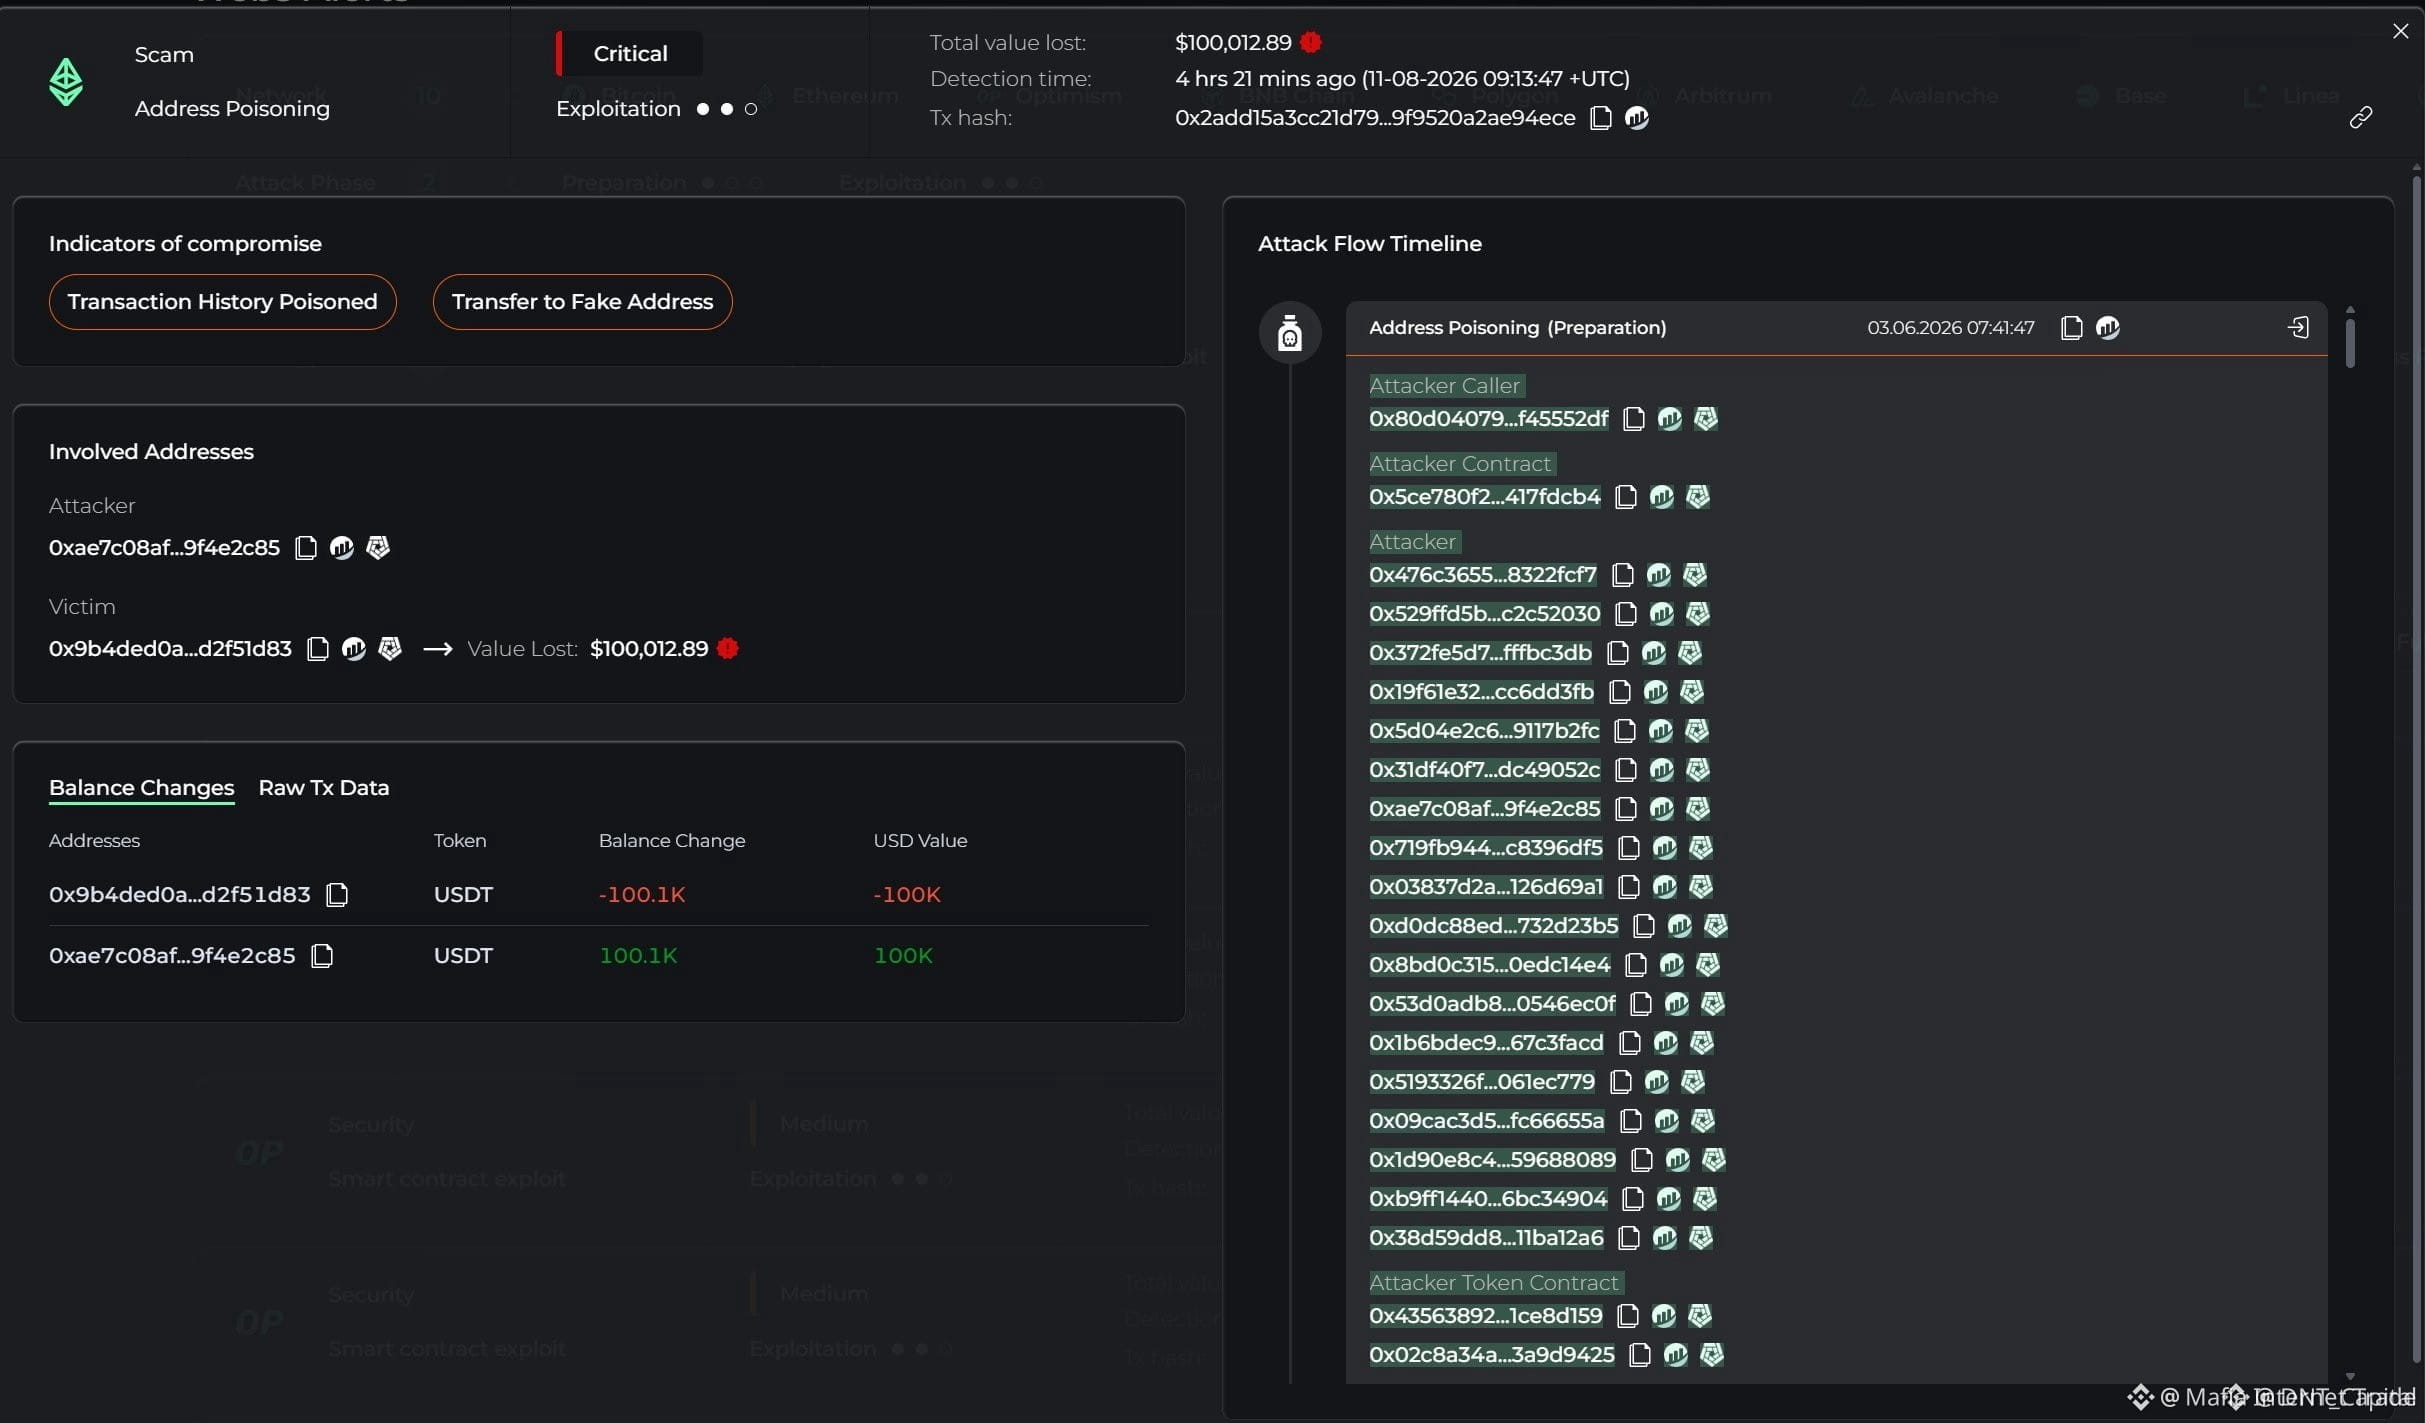
Adressvergiftungsangriff deckt eine Verwundbarkeit in der digitalen Landschaft von Krypto aufDer neueste Adressvergiftungsangriff hat eine atemberaubende Summe von $100.000 in USDT von einem ahnungslosen Nutzer abgezogen und damit eine wachsende Bedrohung für die Sicherheit digitaler Wallets und Transaktionen aufgezeigt. Adressvergiftung ist eine Art von Angriff, bei dem Hacker bösartige Wallet-Adressen in der Transaktionshistorie eines Nutzers platzieren und darauf warten, dass diese unbemerkt ausgelöst werden. In diesem Fall überwies das Opfer die Gelder 66 Tage, nachdem die Adresse zum ersten Mal platziert worden war, an eine nachgeahmte Wallet-Adresse, was zum Verlust einer beträchtlichen Summe führte.
Adressvergiftungsangriff deckt eine Verwundbarkeit in der digitalen Landschaft von Krypto auf
Der neueste Adressvergiftungsangriff hat eine atemberaubende Summe von $100.000 in USDT von einem ahnungslosen Nutzer abgezogen und damit eine wachsende Bedrohung für die Sicherheit digitaler Wallets und Transaktionen aufgezeigt. Adressvergiftung ist eine Art von Angriff, bei dem Hacker bösartige Wallet-Adressen in der Transaktionshistorie eines Nutzers platzieren und darauf warten, dass diese unbemerkt ausgelöst werden. In diesem Fall überwies das Opfer die Gelder 66 Tage, nachdem die Adresse zum ersten Mal platziert worden war, an eine nachgeahmte Wallet-Adresse, was zum Verlust einer beträchtlichen Summe führte.
13
🚨 100.000 USDT VERSCHWINDEN IN EINER 66-TAGE „ADRESSENVERGIFTUNG“-FALLE! ⚠️
🔍 Dieser Scam ist nicht laut – er ist still und geduldig. Der Angreifer hat vor 66 Tagen eine gefälschte Adresse in die Transaktionshistorie des Opfers eingeschleust und dann einfach auf den unvermeidlichen Copy-Paste-Fehler gewartet. Als sich die 100.000 USDT dann bewegten, waren sie bereits gegen ETH getauscht worden, um alle Freeze-Versuche zu umgehen. 💡
Die Lektion ist brutal, aber simpel: Vertraue niemals der letzten Transaktion in deiner Historie. Betrüger spielen das lange Spiel und setzen auf Muskelgedächtnis statt auf Vorsicht. Prüfe immer die komplette Adresse – Zeichen für Zeichen – bevor du irgendetwas bestätigst. 🛡️
💬 Wie prüfst du Adressen vor einer Überweisung – manuell doppelt prüfen oder eine gespeicherte Whitelist? 👇
⚠️ Keine Finanzberatung. Verwalt(e) immer dein Risiko. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
18

🚨 100.000 $ SIND VERSCHWUNDEN — DIE TRANSAKTIONSHISTORIE WIRD ZUR FALLE MIT KÖDER! ⚠️
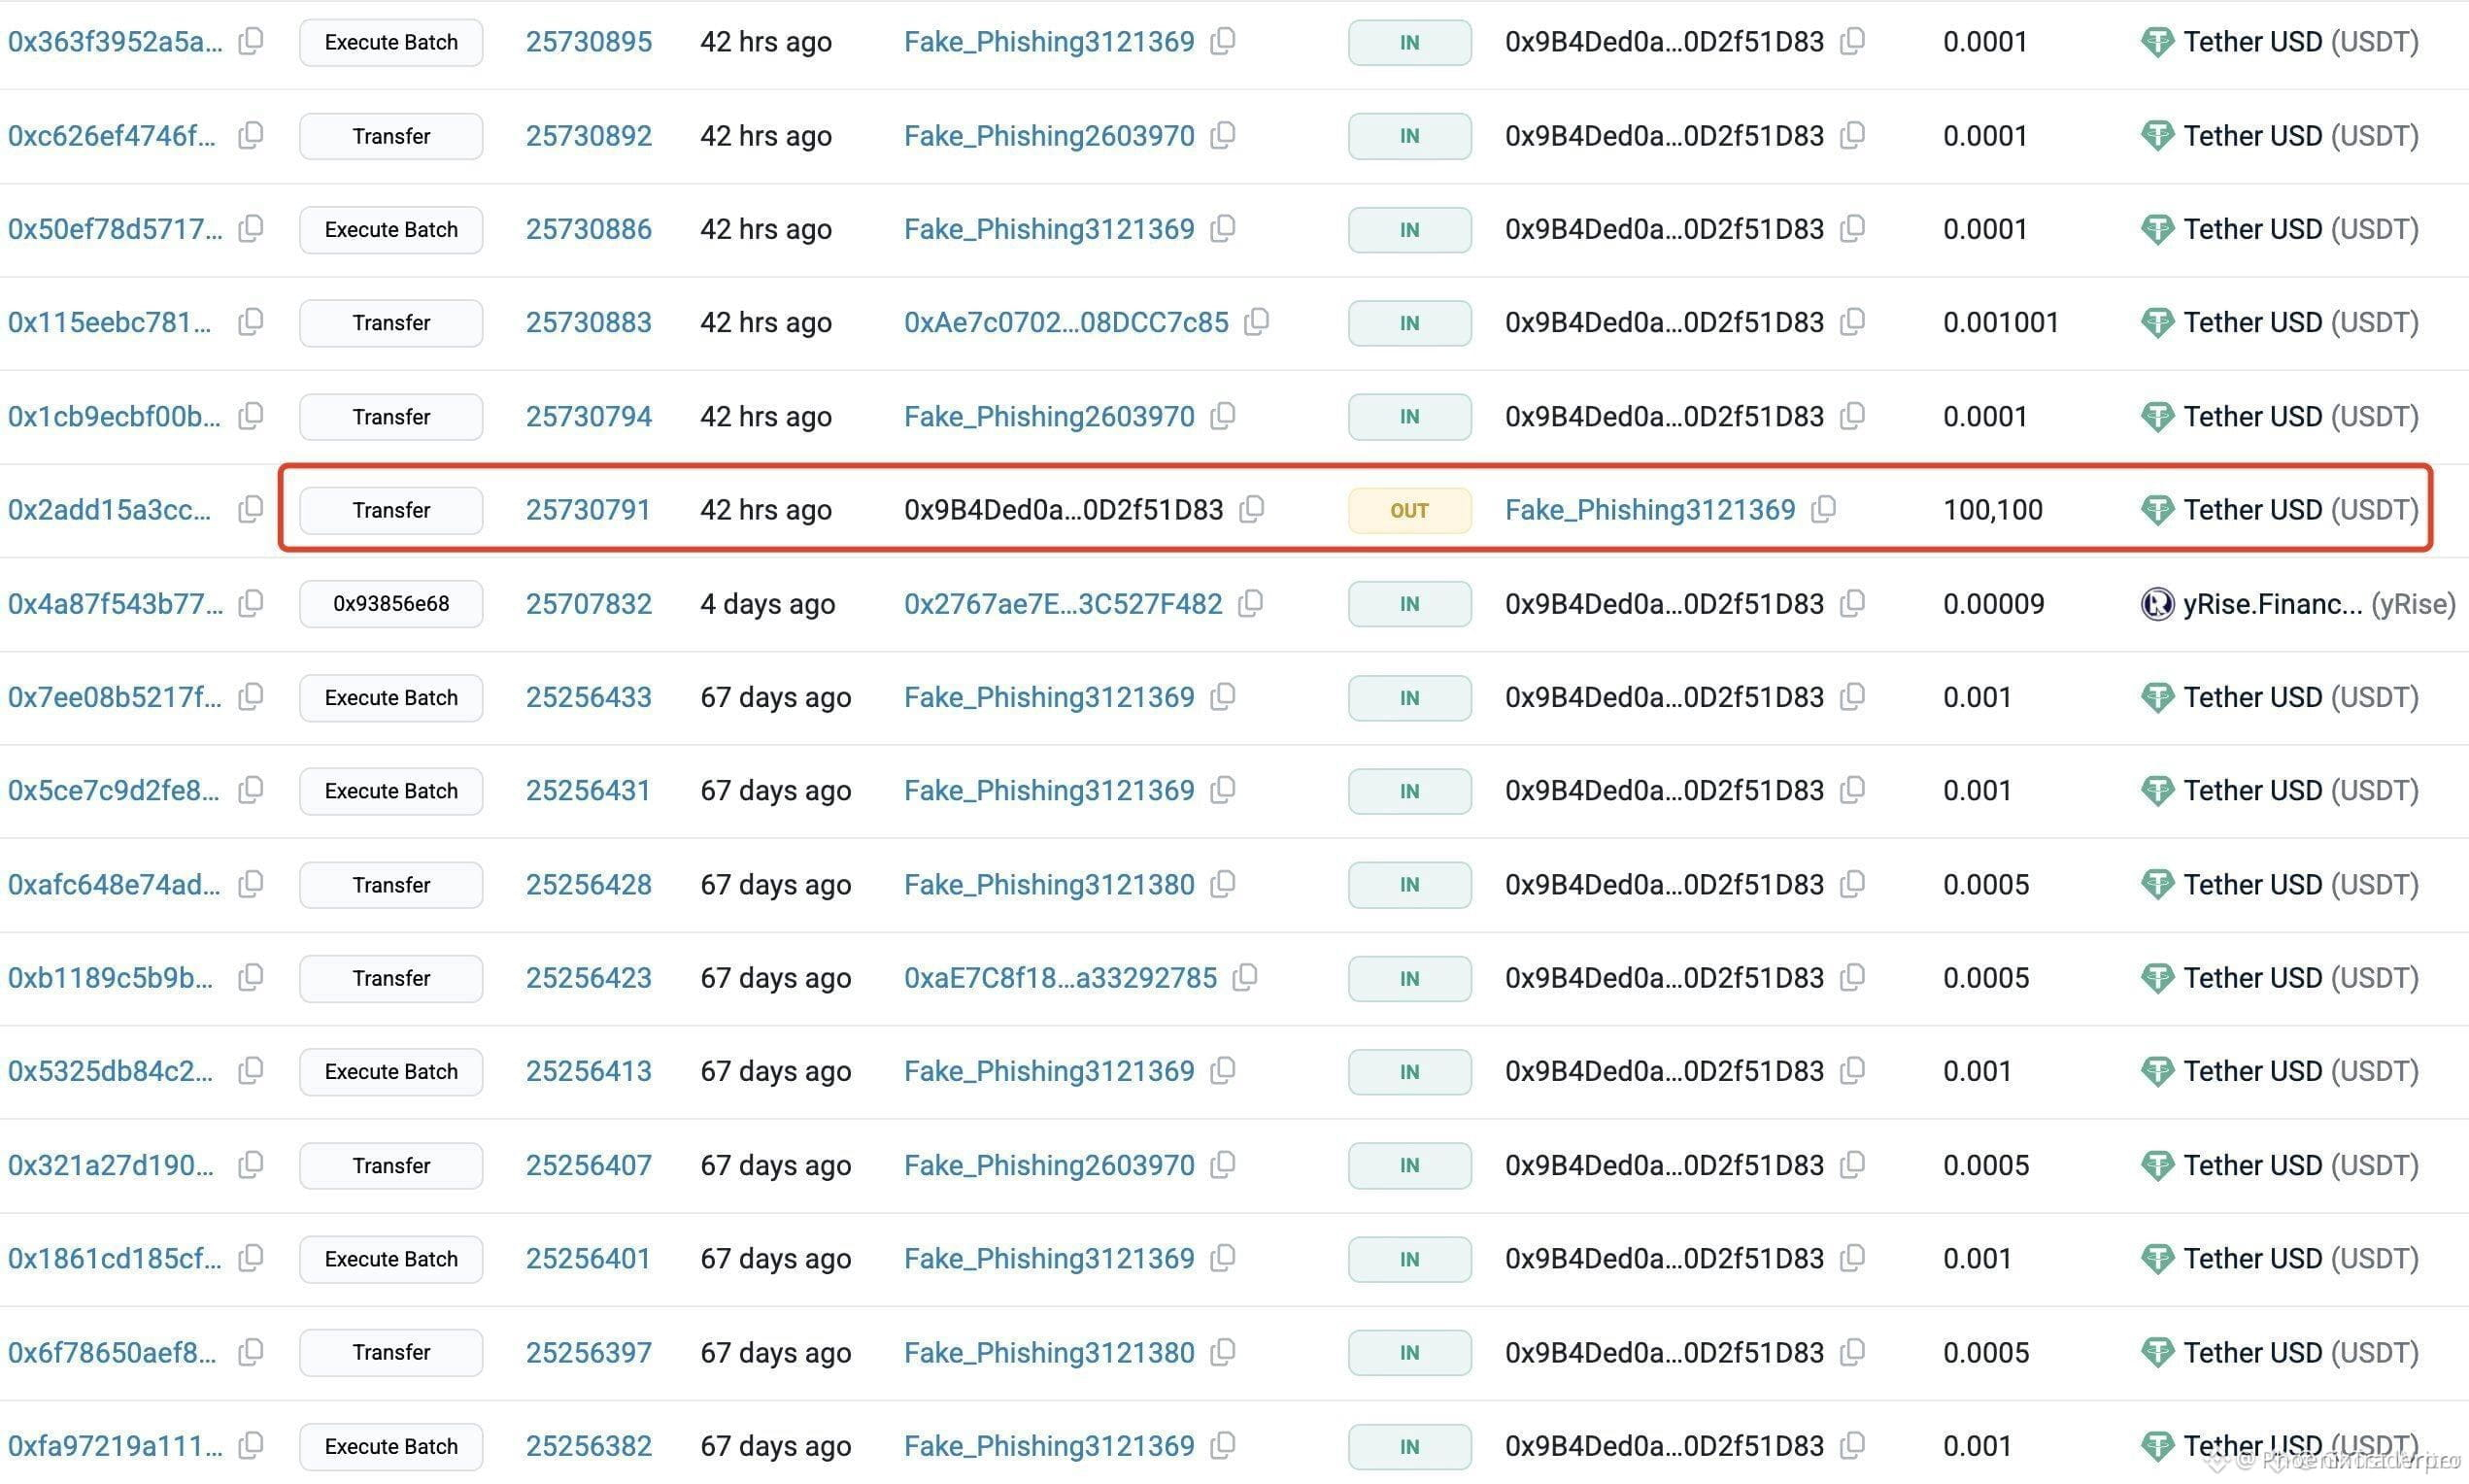
🔍 Der neueste Bericht von Lookonchain zeigt eine schmerzhafte Wahrheit: Ein Nutzer hat eine vergiftete Wallet-Adresse direkt aus seiner eigenen Transaktionshistorie kopiert, hat gesehen, wie 100.000 $ aus seinem Guthaben verschwinden, und hat sie nie wieder zurückbekommen. 📢 Betrüger senden still und leise winzige Beträge an deine Wallets von Adressen, die ihnen ähneln — und platzieren Ablenkungsmanöver direkt neben der echten Adresse, die du täglich verwendest.
💡 Diese „Vergifter“ zielen auf den größten blinden Fleck in Krypto: Muskelgedächtnis. 🌊 Du bist nicht nur eine einzige Copy-&-Paste-Aktion von einer Transaktion entfernt — du bist nur ein winziger Zeichenunterschied davon entfernt, alles zu verlieren. 🩸 Überprüfe immer die vollständige Adresse — jede Ziffer, jeder Buchstabe — bevor du das Senden bestätigst. Nicht die ersten fünf Zeichen. Nicht die letzten fünf. Die komplette Zeichenkette.
💬 Hast du jemals eine gefälschte Adresse in deiner Historie genau rechtzeitig entdeckt? 👇
⚠️ Keine Finanzberatung. Gehe immer mit deinem Risiko umsichtig um. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
14
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
40,860 Aufrufe
131 Kommentare
2
#GreekPoliceBustCryptoScamRingArrest17
98,947 Aufrufe
785 Kommentare
3
#BitcoinRejectedAt$87K
133,105 Aufrufe
190 Kommentare
4
#FedOctoberRateHikeOddsFallTo17%
125,078 Aufrufe
1,050 Kommentare
5
#NvidiaHitsRecordHighUp2.4%
89,444 Aufrufe
757 Kommentare
6
#CanaryFilesAmendedS1ForPEPEETF
23,648 Aufrufe
528 Kommentare
7
#USRussiaUkraineTalksReportedlyIncludeLukoilOilDeal
34,873 Aufrufe
507 Kommentare
8
#BitcoinParesGainsAfterRallyTo$86.5K
50,010 Aufrufe
168 Kommentare
9
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
124,572 Aufrufe
1,145 Kommentare
10
#SECProposesCryptoCustodyRules
170,519 Aufrufe
1,423 Kommentare