
#keplr
keplr
46,007 Aufrufe
60 Kommentare
Hot
Zuletzt

·
--
Bei Wallets mit Google-Login wurden mindestens 44.000 Wallets um über 6 Millionen US-Dollar erleichtert
▫️Keplr bestätigt: Bei Konten mit Google- oder Apple-Login kam es zu nicht autorisierten Überweisungen. Das Problem lag beim Social-Login-Dienst Web3Auth
▫️On-Chain-Daten zufolge waren mindestens 44.000 Wallets und rund 6,01 Millionen US-Dollar betroffen. Die Gelder wurden noch nicht abgezogen
▫️Selbst nach der offiziellen Warnung wurden noch 86 % der betroffenen Wallets geleert
▫️Die Angreifer umgingen außerdem die 21-tägige Freigabefrist und hoben rund 1,96 Millionen gestakte ATOM ab
Konten mit einer Seed-Phrase oder Hardware-Wallet scheinen bislang nicht betroffen zu sein. Diese beiden Social-Login-Optionen wurden vorübergehend deaktiviert
Bequemes Ein-Klick-Login – doch vielleicht hat man den Schlüssel gar nicht selbst in der Hand
Werdet ihr künftig noch vertrauensvoll mit einem Social-Media-Konto auf eure Wallet zugreifen? 👇 (Keine Anlageberatung)
#Keplr #Web3Auth #Wallet-Sicherheit
Bei Wallets mit Google-Login wurden mindestens 44.000 Wallets um über 6 Millionen US-Dollar erleichtert
▫️Keplr bestätigt: Bei Konten mit Google- oder Apple-Login kam es zu nicht autorisierten Überweisungen. Das Problem lag beim Social-Login-Dienst Web3Auth
▫️On-Chain-Daten zufolge waren mindestens 44.000 Wallets und rund 6,01 Millionen US-Dollar betroffen. Die Gelder wurden noch nicht abgezogen
▫️Selbst nach der offiziellen Warnung wurden noch 86 % der betroffenen Wallets geleert
▫️Die Angreifer umgingen außerdem die 21-tägige Freigabefrist und hoben rund 1,96 Millionen gestakte ATOM ab
Konten mit einer Seed-Phrase oder Hardware-Wallet scheinen bislang nicht betroffen zu sein. Diese beiden Social-Login-Optionen wurden vorübergehend deaktiviert
Bequemes Ein-Klick-Login – doch vielleicht hat man den Schlüssel gar nicht selbst in der Hand
Werdet ihr künftig noch vertrauensvoll mit einem Social-Media-Konto auf eure Wallet zugreifen? 👇 (Keine Anlageberatung)
#Keplr #Web3Auth #Wallet-Sicherheit
▫️Keplr bestätigt: Bei Konten mit Google- oder Apple-Login kam es zu nicht autorisierten Überweisungen. Das Problem lag beim Social-Login-Dienst Web3Auth
▫️On-Chain-Daten zufolge waren mindestens 44.000 Wallets und rund 6,01 Millionen US-Dollar betroffen. Die Gelder wurden noch nicht abgezogen
▫️Selbst nach der offiziellen Warnung wurden noch 86 % der betroffenen Wallets geleert
▫️Die Angreifer umgingen außerdem die 21-tägige Freigabefrist und hoben rund 1,96 Millionen gestakte ATOM ab
Konten mit einer Seed-Phrase oder Hardware-Wallet scheinen bislang nicht betroffen zu sein. Diese beiden Social-Login-Optionen wurden vorübergehend deaktiviert
Bequemes Ein-Klick-Login – doch vielleicht hat man den Schlüssel gar nicht selbst in der Hand
Werdet ihr künftig noch vertrauensvoll mit einem Social-Media-Konto auf eure Wallet zugreifen? 👇 (Keine Anlageberatung)
#Keplr #Web3Auth #Wallet-Sicherheit
2
2.2k

·
--
Artikel
Wenn du dich mit deinem Google-Konto bei deiner Wallet anmeldest, betrifft dich diese Meldung von heuteHeute Nachmittag hat Keplr, eine Wallet im Cosmos-Ökosystem, eine Mitteilung veröffentlicht. Bei einigen Wallets, die mit einem Google- oder Apple-Konto eingerichtet wurden, kam es zu Überweisungen, die die Nutzer nicht autorisiert hatten. Keplr hat die Anmeldung über Google und Apple vorübergehend deaktiviert und untersucht die Ursache gemeinsam mit Web3Auth, dem Anbieter der Anmeldetechnologie. Auch Web3Auth hat den Vorfall eingeräumt: Gestern Abend kurz nach 23 Uhr veröffentlichte das Unternehmen eine Erklärung, in der es ein Sicherheitsproblem bei seinem Dienst bestätigte. Der Embedded-Wallet-Dienst wurde vorübergehend eingestellt.
Das Problem lag beim Anmeldevorgang, nicht bei der Wallet selbst. Web3Auth ermöglicht es dir, eine Wallet einzurichten, ohne deine Seed-Phrase aufschreiben zu müssen – du kannst dafür einfach dein Google- oder Apple-Konto verwenden. Das ist praktisch, bedeutet aber auch, dass du die Schlüssel zu deiner Wallet dieser Zwischeninstanz anvertraust. Gibt es dort ein Problem, kann Geld überwiesen werden, ohne dass du die Überweisung bestätigen musst. Josh Lee von Keplr schätzt vorläufig, dass etwa zwei von zehn Konten betroffen waren, die sich über Google oder Apple angemeldet hatten. Nur bei einem Teil davon wurde tatsächlich Geld abgezogen; der Rest könnte möglicherweise wiederhergestellt werden. Das ist jedoch nur eine erste Schätzung. Bislang hat das Unternehmen nicht bekannt gegeben, wie viele Menschen betroffen sind und wie viel Geld verloren ging.
Wenn du dich mit deinem Google-Konto bei deiner Wallet anmeldest, betrifft dich diese Meldung von heute
Heute Nachmittag hat Keplr, eine Wallet im Cosmos-Ökosystem, eine Mitteilung veröffentlicht. Bei einigen Wallets, die mit einem Google- oder Apple-Konto eingerichtet wurden, kam es zu Überweisungen, die die Nutzer nicht autorisiert hatten. Keplr hat die Anmeldung über Google und Apple vorübergehend deaktiviert und untersucht die Ursache gemeinsam mit Web3Auth, dem Anbieter der Anmeldetechnologie. Auch Web3Auth hat den Vorfall eingeräumt: Gestern Abend kurz nach 23 Uhr veröffentlichte das Unternehmen eine Erklärung, in der es ein Sicherheitsproblem bei seinem Dienst bestätigte. Der Embedded-Wallet-Dienst wurde vorübergehend eingestellt.
Das Problem lag beim Anmeldevorgang, nicht bei der Wallet selbst. Web3Auth ermöglicht es dir, eine Wallet einzurichten, ohne deine Seed-Phrase aufschreiben zu müssen – du kannst dafür einfach dein Google- oder Apple-Konto verwenden. Das ist praktisch, bedeutet aber auch, dass du die Schlüssel zu deiner Wallet dieser Zwischeninstanz anvertraust. Gibt es dort ein Problem, kann Geld überwiesen werden, ohne dass du die Überweisung bestätigen musst. Josh Lee von Keplr schätzt vorläufig, dass etwa zwei von zehn Konten betroffen waren, die sich über Google oder Apple angemeldet hatten. Nur bei einem Teil davon wurde tatsächlich Geld abgezogen; der Rest könnte möglicherweise wiederhergestellt werden. Das ist jedoch nur eine erste Schätzung. Bislang hat das Unternehmen nicht bekannt gegeben, wie viele Menschen betroffen sind und wie viel Geld verloren ging.
Das Problem lag beim Anmeldevorgang, nicht bei der Wallet selbst. Web3Auth ermöglicht es dir, eine Wallet einzurichten, ohne deine Seed-Phrase aufschreiben zu müssen – du kannst dafür einfach dein Google- oder Apple-Konto verwenden. Das ist praktisch, bedeutet aber auch, dass du die Schlüssel zu deiner Wallet dieser Zwischeninstanz anvertraust. Gibt es dort ein Problem, kann Geld überwiesen werden, ohne dass du die Überweisung bestätigen musst. Josh Lee von Keplr schätzt vorläufig, dass etwa zwei von zehn Konten betroffen waren, die sich über Google oder Apple angemeldet hatten. Nur bei einem Teil davon wurde tatsächlich Geld abgezogen; der Rest könnte möglicherweise wiederhergestellt werden. Das ist jedoch nur eine erste Schätzung. Bislang hat das Unternehmen nicht bekannt gegeben, wie viele Menschen betroffen sind und wie viel Geld verloren ging.
GOOGUS+1,10%
必备小神器888:
谷歌登录钱包本质是便利换安全,大额别放,等Web3Auth把根因查清再谈信任。
1
785

#keplradvisessocialloginuserstotransferassets
🚨 Keplr warnt Nutzer mit Social-Login: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über Social-Login auf ihre Wallets zugreifen.
Nutzer, die sich auf Social-Login verlassen, sollten handeln und ihre Vermögenswerte auf eine sicher gesicherte Wallet übertragen, bevor sie riskieren, den Zugriff zu verlieren.
🔍 Was Sie wissen müssen:
Nutzer mit Social-Login sollten sofort überprüfen, wie sie auf ihre Wallet zugreifen.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und Ihr Wallet-Backup sicher sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, bei der Sie die Wiederherstellungsphrase selbst kontrollieren und sicher aufbewahren.
Geben Sie Ihre Seed-Phrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum das wichtig ist:
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Login-Konto verlieren, kann das ernsthafte Probleme verursachen, falls Sie Ihre Optionen zur Wallet-Wiederherstellung nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verlieren, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
#keplradvisessocialloginuserstotransferassets
🚨 Keplr warnt Nutzer mit Social-Login: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über Social-Login auf ihre Wallets zugreifen.
Nutzer, die sich auf Social-Login verlassen, sollten handeln und ihre Vermögenswerte auf eine sicher gesicherte Wallet übertragen, bevor sie riskieren, den Zugriff zu verlieren.
🔍 Was Sie wissen müssen:
Nutzer mit Social-Login sollten sofort überprüfen, wie sie auf ihre Wallet zugreifen.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und Ihr Wallet-Backup sicher sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, bei der Sie die Wiederherstellungsphrase selbst kontrollieren und sicher aufbewahren.
Geben Sie Ihre Seed-Phrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum das wichtig ist:
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Login-Konto verlieren, kann das ernsthafte Probleme verursachen, falls Sie Ihre Optionen zur Wallet-Wiederherstellung nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verlieren, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
🚨 Keplr warnt Nutzer mit Social-Login: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über Social-Login auf ihre Wallets zugreifen.
Nutzer, die sich auf Social-Login verlassen, sollten handeln und ihre Vermögenswerte auf eine sicher gesicherte Wallet übertragen, bevor sie riskieren, den Zugriff zu verlieren.
🔍 Was Sie wissen müssen:
Nutzer mit Social-Login sollten sofort überprüfen, wie sie auf ihre Wallet zugreifen.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und Ihr Wallet-Backup sicher sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, bei der Sie die Wiederherstellungsphrase selbst kontrollieren und sicher aufbewahren.
Geben Sie Ihre Seed-Phrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum das wichtig ist:
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Login-Konto verlieren, kann das ernsthafte Probleme verursachen, falls Sie Ihre Optionen zur Wallet-Wiederherstellung nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verlieren, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
1
880

Artikel
Übersetzung ansehen
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!
Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
334
#keplradvisessocialloginuserstotransferassets
🚨 Keplr warnt Nutzer, die sich über soziale Netzwerke anmelden: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über die Anmeldung mit einem Social-Media-Konto auf ihre Wallets zugreifen.
Nutzer, die sich auf diese Methode verlassen, sollten handeln und ihre Vermögenswerte auf eine Wallet mit sicherer Sicherung übertragen, bevor sie riskieren, den Zugriff darauf zu verlieren.
🔍 Was Sie wissen sollten:
Nutzer, die sich über soziale Netzwerke anmelden, sollten sofort überprüfen, ob sie noch auf ihre Wallet zugreifen können.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und die Sicherung Ihrer Wallet geschützt sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, deren Wiederherstellungsphrase Sie selbst kontrollieren und sicher aufbewahren können.
Geben Sie Ihre Wiederherstellungsphrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum ist das wichtig?
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Media-Konto verlieren, kann das zu ernsthaften Problemen führen, wenn Sie die Wiederherstellungsoptionen Ihrer Wallet nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verloren haben, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
$AIOT
{future}(AIOTUSDT)
$JCT
{future}(JCTUSDT)
$IDOL
{future}(IDOLUSDT)
#keplradvisessocialloginuserstotransferassets
🚨 Keplr warnt Nutzer, die sich über soziale Netzwerke anmelden: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über die Anmeldung mit einem Social-Media-Konto auf ihre Wallets zugreifen.
Nutzer, die sich auf diese Methode verlassen, sollten handeln und ihre Vermögenswerte auf eine Wallet mit sicherer Sicherung übertragen, bevor sie riskieren, den Zugriff darauf zu verlieren.
🔍 Was Sie wissen sollten:
Nutzer, die sich über soziale Netzwerke anmelden, sollten sofort überprüfen, ob sie noch auf ihre Wallet zugreifen können.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und die Sicherung Ihrer Wallet geschützt sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, deren Wiederherstellungsphrase Sie selbst kontrollieren und sicher aufbewahren können.
Geben Sie Ihre Wiederherstellungsphrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum ist das wichtig?
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Media-Konto verlieren, kann das zu ernsthaften Problemen führen, wenn Sie die Wiederherstellungsoptionen Ihrer Wallet nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verloren haben, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
🚨 Keplr warnt Nutzer, die sich über soziale Netzwerke anmelden: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über die Anmeldung mit einem Social-Media-Konto auf ihre Wallets zugreifen.
Nutzer, die sich auf diese Methode verlassen, sollten handeln und ihre Vermögenswerte auf eine Wallet mit sicherer Sicherung übertragen, bevor sie riskieren, den Zugriff darauf zu verlieren.
🔍 Was Sie wissen sollten:
Nutzer, die sich über soziale Netzwerke anmelden, sollten sofort überprüfen, ob sie noch auf ihre Wallet zugreifen können.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und die Sicherung Ihrer Wallet geschützt sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, deren Wiederherstellungsphrase Sie selbst kontrollieren und sicher aufbewahren können.
Geben Sie Ihre Wiederherstellungsphrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum ist das wichtig?
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Media-Konto verlieren, kann das zu ernsthaften Problemen führen, wenn Sie die Wiederherstellungsoptionen Ihrer Wallet nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verloren haben, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
4
2.3k
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ SICHERHEITSWARNUNG: DEINE KRYPTO-ASSETS KÖNNTEN GEFÄHRDET SEIN! IGNORIERE DIESE WARNUNG NICHT!
Der Vorfall mit der Keplr Wallet gibt in der gesamten Web3-Community Anlass zu großer Sorge.
Einige Nutzer, die Wallets über die soziale Anmeldung mit Google oder Apple erstellt haben, könnten von einer Sicherheitslücke in der Web3Auth-Infrastruktur betroffen sein.
🔥 Was sollten Nutzer wissen?
🔹 Potenziell betroffene Nutzer sollten die offiziellen Sicherheitshinweise von Keplr befolgen.
🔹 Zahle keine weiteren Gelder auf betroffene Wallets ein.
🔹 Ziehe in Betracht, geeignete Assets auf eine neu abgesicherte Wallet zu übertragen.
🔹 Teile niemals deine Seed-Phrase oder privaten Schlüssel mit anderen.
🔹 Hüte dich vor gefälschten Wiederherstellungslinks und Betrügern, die sich als andere ausgeben.
🛡️ Denk daran: Bequemlichkeit darf NIEMALS wichtiger sein als die Sicherheit deiner Kryptowährungen!
💬 Lass uns darüber diskutieren:
Würdest du Google oder Apple erneut vertrauen, deine Krypto-Assets zu schützen?
Oder sind eine Seed-Phrase bzw. eine Hardware-Wallet der einzig richtige Weg?
👇 Teile deine Gedanken. Deine Erfahrung könnte helfen, einen anderen Investor zu schützen!
#Keplr #CryptoSecurity #Web3
$BTC
{future}(BTCUSDT)
$HYPE
{future}(HYPEUSDT)
$ONE
{future}(ONEUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ SICHERHEITSWARNUNG: DEINE KRYPTO-ASSETS KÖNNTEN GEFÄHRDET SEIN! IGNORIERE DIESE WARNUNG NICHT!
Der Vorfall mit der Keplr Wallet gibt in der gesamten Web3-Community Anlass zu großer Sorge.
Einige Nutzer, die Wallets über die soziale Anmeldung mit Google oder Apple erstellt haben, könnten von einer Sicherheitslücke in der Web3Auth-Infrastruktur betroffen sein.
🔥 Was sollten Nutzer wissen?
🔹 Potenziell betroffene Nutzer sollten die offiziellen Sicherheitshinweise von Keplr befolgen.
🔹 Zahle keine weiteren Gelder auf betroffene Wallets ein.
🔹 Ziehe in Betracht, geeignete Assets auf eine neu abgesicherte Wallet zu übertragen.
🔹 Teile niemals deine Seed-Phrase oder privaten Schlüssel mit anderen.
🔹 Hüte dich vor gefälschten Wiederherstellungslinks und Betrügern, die sich als andere ausgeben.
🛡️ Denk daran: Bequemlichkeit darf NIEMALS wichtiger sein als die Sicherheit deiner Kryptowährungen!
💬 Lass uns darüber diskutieren:
Würdest du Google oder Apple erneut vertrauen, deine Krypto-Assets zu schützen?
Oder sind eine Seed-Phrase bzw. eine Hardware-Wallet der einzig richtige Weg?
👇 Teile deine Gedanken. Deine Erfahrung könnte helfen, einen anderen Investor zu schützen!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
🚨⚠️ SICHERHEITSWARNUNG: DEINE KRYPTO-ASSETS KÖNNTEN GEFÄHRDET SEIN! IGNORIERE DIESE WARNUNG NICHT!
Der Vorfall mit der Keplr Wallet gibt in der gesamten Web3-Community Anlass zu großer Sorge.
Einige Nutzer, die Wallets über die soziale Anmeldung mit Google oder Apple erstellt haben, könnten von einer Sicherheitslücke in der Web3Auth-Infrastruktur betroffen sein.
🔥 Was sollten Nutzer wissen?
🔹 Potenziell betroffene Nutzer sollten die offiziellen Sicherheitshinweise von Keplr befolgen.
🔹 Zahle keine weiteren Gelder auf betroffene Wallets ein.
🔹 Ziehe in Betracht, geeignete Assets auf eine neu abgesicherte Wallet zu übertragen.
🔹 Teile niemals deine Seed-Phrase oder privaten Schlüssel mit anderen.
🔹 Hüte dich vor gefälschten Wiederherstellungslinks und Betrügern, die sich als andere ausgeben.
🛡️ Denk daran: Bequemlichkeit darf NIEMALS wichtiger sein als die Sicherheit deiner Kryptowährungen!
💬 Lass uns darüber diskutieren:
Würdest du Google oder Apple erneut vertrauen, deine Krypto-Assets zu schützen?
Oder sind eine Seed-Phrase bzw. eine Hardware-Wallet der einzig richtige Weg?
👇 Teile deine Gedanken. Deine Erfahrung könnte helfen, einen anderen Investor zu schützen!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
505

·
--
Wiederherstellungsphrasen sind sicher, „Anmeldung mit einem Klick“ nicht: Keplr setzt Google- und Apple-Login ausWallets, bei denen man sich der Einfachheit halber mit Google oder Apple anmeldet, hat es diesmal zuerst getroffen.
Am 6. November teilte Web3Auth, ein Anbieter von eingebetteten Wallets und Social Login, mit, dass es ein Sicherheitsproblem bei seinem Dienst gegeben habe und eingebettete Wallets vorübergehend deaktiviert worden seien. Erste Untersuchungen hätten keine betroffenen MetaMask-Nutzer ergeben. Am 7. November ergänzte das Unternehmen, dass das Problem in der Infrastruktur von Web3Auth liege und einige der von Keplr genutzten eingebetteten Wallets betreffe.
Am selben Tag veröffentlichte Keplr, eine in Cosmos häufig verwendete Wallet, eine offizielle Mitteilung: Bei einigen Konten, die sich über Google oder Apple anmelden, seien nicht autorisierte Transaktionen festgestellt worden. Keplr untersuche den Vorfall gemeinsam mit Web3Auth. Nach einer ersten Einschätzung seien Konten, die mit einer Wiederherstellungsphrase oder einer Hardware-Wallet erstellt wurden, nicht betroffen. Die Anmeldung über Google und Apple wurde vorübergehend ausgesetzt. Betroffene Nutzer sollten kein neues Geld auf diese Konten einzahlen und die Wallet weder erneut importieren noch anderswo neu erstellen.
Wiederherstellungsphrasen sind sicher, „Anmeldung mit einem Klick“ nicht: Keplr setzt Google- und Apple-Login aus
Wallets, bei denen man sich der Einfachheit halber mit Google oder Apple anmeldet, hat es diesmal zuerst getroffen.
Am 6. November teilte Web3Auth, ein Anbieter von eingebetteten Wallets und Social Login, mit, dass es ein Sicherheitsproblem bei seinem Dienst gegeben habe und eingebettete Wallets vorübergehend deaktiviert worden seien. Erste Untersuchungen hätten keine betroffenen MetaMask-Nutzer ergeben. Am 7. November ergänzte das Unternehmen, dass das Problem in der Infrastruktur von Web3Auth liege und einige der von Keplr genutzten eingebetteten Wallets betreffe.
Am selben Tag veröffentlichte Keplr, eine in Cosmos häufig verwendete Wallet, eine offizielle Mitteilung: Bei einigen Konten, die sich über Google oder Apple anmelden, seien nicht autorisierte Transaktionen festgestellt worden. Keplr untersuche den Vorfall gemeinsam mit Web3Auth. Nach einer ersten Einschätzung seien Konten, die mit einer Wiederherstellungsphrase oder einer Hardware-Wallet erstellt wurden, nicht betroffen. Die Anmeldung über Google und Apple wurde vorübergehend ausgesetzt. Betroffene Nutzer sollten kein neues Geld auf diese Konten einzahlen und die Wallet weder erneut importieren noch anderswo neu erstellen.
Am 6. November teilte Web3Auth, ein Anbieter von eingebetteten Wallets und Social Login, mit, dass es ein Sicherheitsproblem bei seinem Dienst gegeben habe und eingebettete Wallets vorübergehend deaktiviert worden seien. Erste Untersuchungen hätten keine betroffenen MetaMask-Nutzer ergeben. Am 7. November ergänzte das Unternehmen, dass das Problem in der Infrastruktur von Web3Auth liege und einige der von Keplr genutzten eingebetteten Wallets betreffe.
Am selben Tag veröffentlichte Keplr, eine in Cosmos häufig verwendete Wallet, eine offizielle Mitteilung: Bei einigen Konten, die sich über Google oder Apple anmelden, seien nicht autorisierte Transaktionen festgestellt worden. Keplr untersuche den Vorfall gemeinsam mit Web3Auth. Nach einer ersten Einschätzung seien Konten, die mit einer Wiederherstellungsphrase oder einer Hardware-Wallet erstellt wurden, nicht betroffen. Die Anmeldung über Google und Apple wurde vorübergehend ausgesetzt. Betroffene Nutzer sollten kein neues Geld auf diese Konten einzahlen und die Wallet weder erneut importieren noch anderswo neu erstellen.
GOOGUS+1,10%
買不起比特幣只能買比特犬:
所有熱錢包都不要用,並移除所有㽞覽器插件
1
177
·
--
#KeplrRätNutzernDesSocialLoginsZurÜbertragungIhrerVermögenswerte
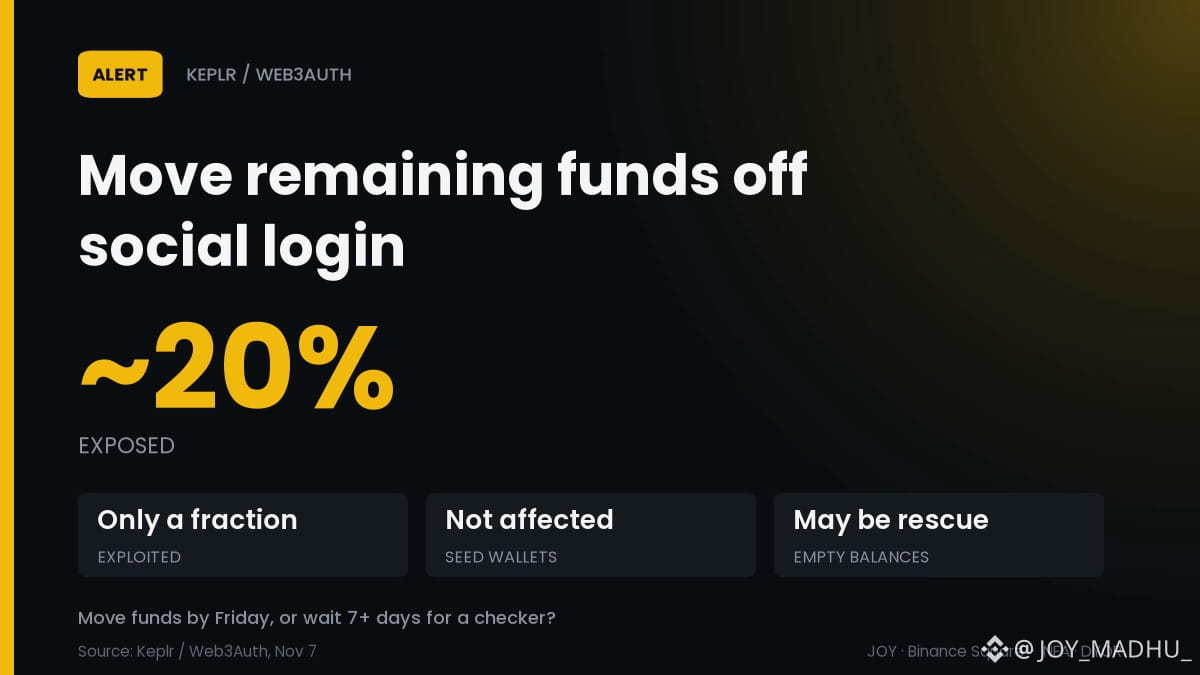
🔄 Keplr hat seine Empfehlung geändert: Übertragt jetzt, was noch übrig ist
Eine Schwachstelle in Web3Auth legte einige Google- und Apple-Login-Schlüssel offen. Deshalb rät Keplr diesen Nutzern nun, ihre verbleibenden Vermögenswerte zu übertragen.
📊 Erste Schätzung: Etwa 20 % der Social-Login-Konten waren betroffen
⚠️ Nur ein Teil dieser 20 % scheint vollständig ausgenutzt worden zu sein
🏦 Konten mit Seed-Phrase und Hardware-Wallets waren nicht betroffen
📉 Einige leere Kontostände könnten auf eine Rettungsaktion von White-Hat-Hackern statt auf einen Diebstahl zurückzuführen sein
Im größeren Zusammenhang: Die Sicherheitslücke lag beim Login-Anbieter, nicht bei den Seed-Wallets.
Überweist ihr eure Guthaben bis Freitag oder wartet ihr 7+ Tage auf einen Prüfer? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Sicherheit
#KeplrRätNutzernDesSocialLoginsZurÜbertragungIhrerVermögenswerte
🔄 Keplr hat seine Empfehlung geändert: Übertragt jetzt, was noch übrig ist
Eine Schwachstelle in Web3Auth legte einige Google- und Apple-Login-Schlüssel offen. Deshalb rät Keplr diesen Nutzern nun, ihre verbleibenden Vermögenswerte zu übertragen.
📊 Erste Schätzung: Etwa 20 % der Social-Login-Konten waren betroffen
⚠️ Nur ein Teil dieser 20 % scheint vollständig ausgenutzt worden zu sein
🏦 Konten mit Seed-Phrase und Hardware-Wallets waren nicht betroffen
📉 Einige leere Kontostände könnten auf eine Rettungsaktion von White-Hat-Hackern statt auf einen Diebstahl zurückzuführen sein
Im größeren Zusammenhang: Die Sicherheitslücke lag beim Login-Anbieter, nicht bei den Seed-Wallets.
Überweist ihr eure Guthaben bis Freitag oder wartet ihr 7+ Tage auf einen Prüfer? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Sicherheit
🔄 Keplr hat seine Empfehlung geändert: Übertragt jetzt, was noch übrig ist
Eine Schwachstelle in Web3Auth legte einige Google- und Apple-Login-Schlüssel offen. Deshalb rät Keplr diesen Nutzern nun, ihre verbleibenden Vermögenswerte zu übertragen.
📊 Erste Schätzung: Etwa 20 % der Social-Login-Konten waren betroffen
⚠️ Nur ein Teil dieser 20 % scheint vollständig ausgenutzt worden zu sein
🏦 Konten mit Seed-Phrase und Hardware-Wallets waren nicht betroffen
📉 Einige leere Kontostände könnten auf eine Rettungsaktion von White-Hat-Hackern statt auf einen Diebstahl zurückzuführen sein
Im größeren Zusammenhang: Die Sicherheitslücke lag beim Login-Anbieter, nicht bei den Seed-Wallets.
Überweist ihr eure Guthaben bis Freitag oder wartet ihr 7+ Tage auf einen Prüfer? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Sicherheit
1
·
--
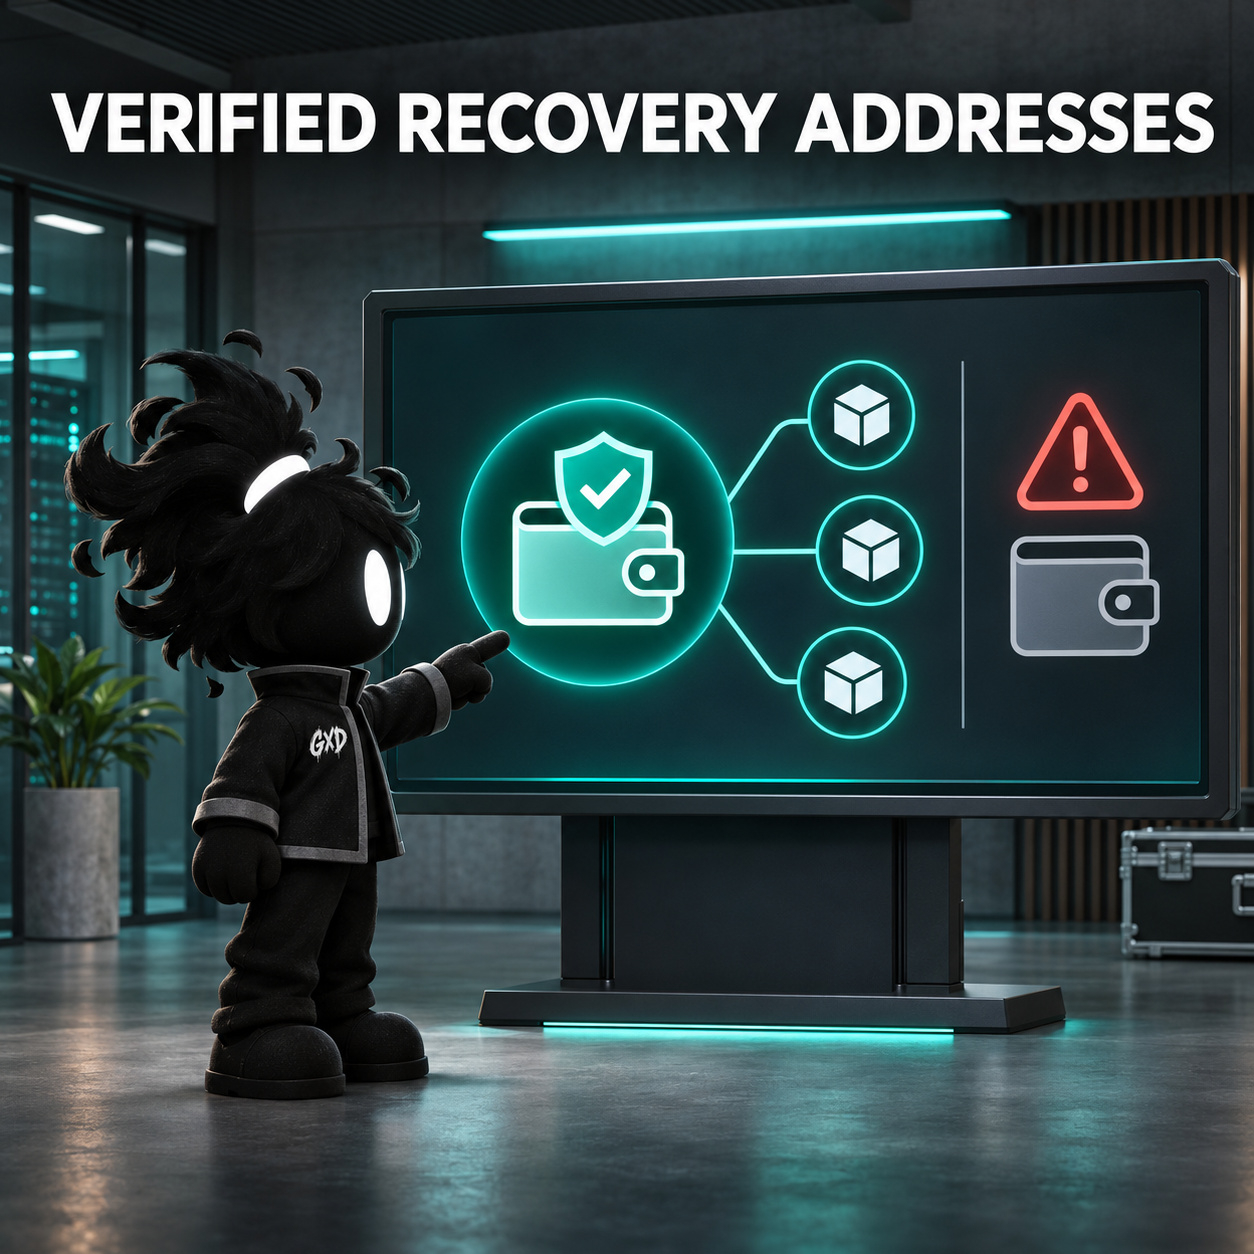
In einem neuen Update zum Keplr-Vorfall veröffentlichte Web3Auth verifizierte Wiederherstellungs-Wallet-Adressen und erklärte, dass einige der sichtbaren Überweisungen Teil der Rettungsmaßnahmen waren. Beurteilt eine Überweisung nicht nach ihrem äußeren Anschein; gleicht die Adresse mit dem offiziellen Konto ab und ignoriert private Wiederherstellungsnachrichten. Habt ihr das Update gesehen? 🛡️🔎🔐
Zum Zeitpunkt der Erfassung auf Binance am häufigsten gehandelt (13:07 Uhr Istanbul, sortiert nach dem 24-Stunden-Handelsvolumen): $BTC $ETH $BNB. Allgemeiner Marktüberblick, kein kausaler Zusammenhang mit dem Vorfall.
#Keplr #Digitale_Sicherheit
In einem neuen Update zum Keplr-Vorfall veröffentlichte Web3Auth verifizierte Wiederherstellungs-Wallet-Adressen und erklärte, dass einige der sichtbaren Überweisungen Teil der Rettungsmaßnahmen waren. Beurteilt eine Überweisung nicht nach ihrem äußeren Anschein; gleicht die Adresse mit dem offiziellen Konto ab und ignoriert private Wiederherstellungsnachrichten. Habt ihr das Update gesehen? 🛡️🔎🔐
Zum Zeitpunkt der Erfassung auf Binance am häufigsten gehandelt (13:07 Uhr Istanbul, sortiert nach dem 24-Stunden-Handelsvolumen): $BTC $ETH $BNB . Allgemeiner Marktüberblick, kein kausaler Zusammenhang mit dem Vorfall.
#Keplr #Digitale_Sicherheit
Zum Zeitpunkt der Erfassung auf Binance am häufigsten gehandelt (13:07 Uhr Istanbul, sortiert nach dem 24-Stunden-Handelsvolumen): $BTC $ETH $BNB . Allgemeiner Marktüberblick, kein kausaler Zusammenhang mit dem Vorfall.
#Keplr #Digitale_Sicherheit
69
·
--
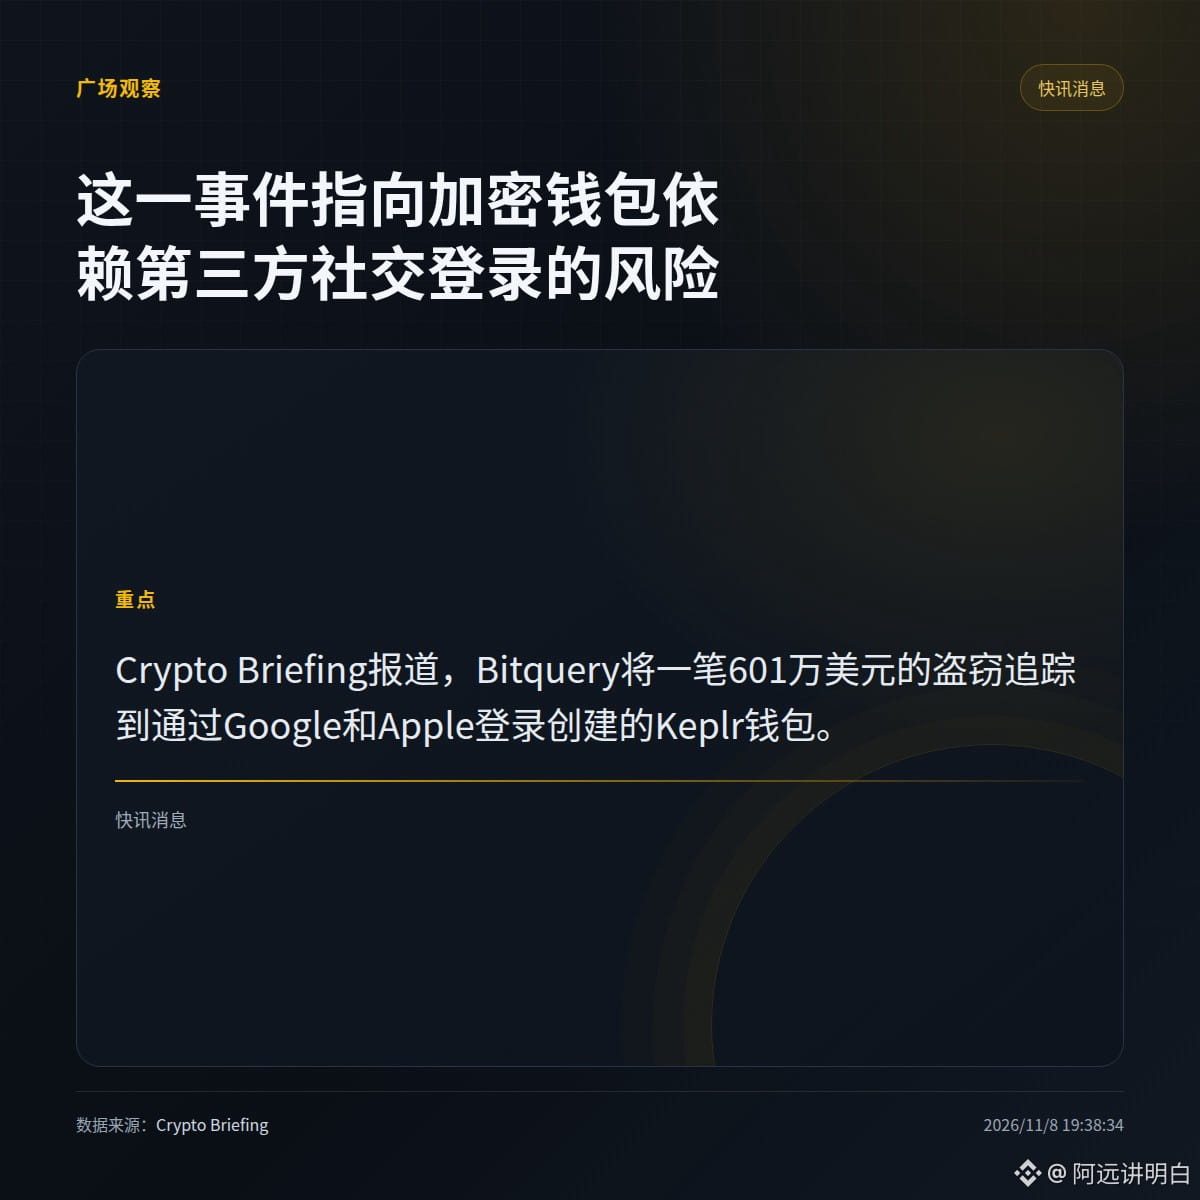
Bitquery verfolgte den Diebstahl von 6,01 Millionen US-Dollar bis zu Keplr-Wallets zurück, die durch die Anmeldung mit Google und Apple erstellt wurden.
Laut Crypto Briefing weist dieser Vorfall auf die Risiken hin, die entstehen, wenn Krypto-Wallets auf Anmeldungen über soziale Drittanbieter setzen.
· Betroffen sind Keplr-Nutzer, deren Wallets durch die Anmeldung mit einem Social-Media-Konto erstellt wurden.
· Das vorliegende Material nennt lediglich die Schlussfolgerung der Nachverfolgung. Wie genau die Verluste bei den Hot Wallets entstanden, wird nicht erläutert. Daraus lässt sich nicht ableiten, dass alle Wallets mit Social-Login dasselbe Problem haben.
Würdest du bei der Erstellung einer Wallet auf die Anmeldung über soziale Drittanbieter verzichten?
#Keplr
Bitquery verfolgte den Diebstahl von 6,01 Millionen US-Dollar bis zu Keplr-Wallets zurück, die durch die Anmeldung mit Google und Apple erstellt wurden.
Laut Crypto Briefing weist dieser Vorfall auf die Risiken hin, die entstehen, wenn Krypto-Wallets auf Anmeldungen über soziale Drittanbieter setzen.
· Betroffen sind Keplr-Nutzer, deren Wallets durch die Anmeldung mit einem Social-Media-Konto erstellt wurden.
· Das vorliegende Material nennt lediglich die Schlussfolgerung der Nachverfolgung. Wie genau die Verluste bei den Hot Wallets entstanden, wird nicht erläutert. Daraus lässt sich nicht ableiten, dass alle Wallets mit Social-Login dasselbe Problem haben.
Würdest du bei der Erstellung einer Wallet auf die Anmeldung über soziale Drittanbieter verzichten?
#Keplr
Laut Crypto Briefing weist dieser Vorfall auf die Risiken hin, die entstehen, wenn Krypto-Wallets auf Anmeldungen über soziale Drittanbieter setzen.
· Betroffen sind Keplr-Nutzer, deren Wallets durch die Anmeldung mit einem Social-Media-Konto erstellt wurden.
· Das vorliegende Material nennt lediglich die Schlussfolgerung der Nachverfolgung. Wie genau die Verluste bei den Hot Wallets entstanden, wird nicht erläutert. Daraus lässt sich nicht ableiten, dass alle Wallets mit Social-Login dasselbe Problem haben.
Würdest du bei der Erstellung einer Wallet auf die Anmeldung über soziale Drittanbieter verzichten?
#Keplr
11
Heute Abend findet in der Cosmos-Szene ein Wettrennen in Echtzeit statt: Die Hacker stehlen vorneweg, die Whitehats versuchen dahinter zu retten – und deine Coins warten mittendrin auf ihr Urteil.
Keplr hat es gerade bestätigt: Eine Schwachstelle bei Web3Auth hat die Private Keys von Google-/Apple-Logins offengelegt. Mehr als 44.000 Wallets sind betroffen, On-Chain wurden bereits Transfers im Wert von 6,01 Millionen Dollar nachverfolgt, und etwa zwei von zehn Social-Login-Konten könnten gefährdet sein. Das Team ruft alle dazu auf, ihr verbleibendes Guthaben so schnell wie möglich in eine Wallet mit Seed Phrase zu verschieben. Wer zu lange wartet, könnte mit einem Kontostand von null dastehen; gestakte und gesperrte Gelder lassen sich nur nach und nach abziehen.
Die verschiedenen Reaktionen: Google-Login-Nutzer ziehen über Nacht um und vertippen sich vor lauter zittrigen Händen beim Abschreiben der Seed Phrase; Nutzer von Seed-Phrase- oder Hardware-Wallets bleiben gelassen und schauen zu: „Wir haben doch gesagt, dass Bequemlichkeit sich nicht lohnt.“ Am verwirrtesten sind diejenigen, die Whitehats nicht von Blackhats unterscheiden können – wenn Geld aus der Wallet verschwindet, wissen sie nicht einmal, wem sie danken sollen.
$ATOM 1.37 Dollar, in 7 Tagen um 8.8% gefallen; $INJ 8.2 Dollar, in 5 Tagen trotzdem um 17.8% gestiegen. Dieselbe Rettungsliste, zwei unterschiedliche Entwicklungen.
Stell dich auf eine Seite: A: Lieber erst mal alles in Sicherheit bringen und abwarten, bis sich entscheidet, wer gewinnt – Whitehats oder Blackhats / B: Was in Panik verkauft wird, ist ein Schnäppchen; wenn $ATOM unter 1.3 fällt, kaufe ich nach.
#Keplr #Web3Auth #Wallet-Sicherheit
Heute Abend findet in der Cosmos-Szene ein Wettrennen in Echtzeit statt: Die Hacker stehlen vorneweg, die Whitehats versuchen dahinter zu retten – und deine Coins warten mittendrin auf ihr Urteil.
Keplr hat es gerade bestätigt: Eine Schwachstelle bei Web3Auth hat die Private Keys von Google-/Apple-Logins offengelegt. Mehr als 44.000 Wallets sind betroffen, On-Chain wurden bereits Transfers im Wert von 6,01 Millionen Dollar nachverfolgt, und etwa zwei von zehn Social-Login-Konten könnten gefährdet sein. Das Team ruft alle dazu auf, ihr verbleibendes Guthaben so schnell wie möglich in eine Wallet mit Seed Phrase zu verschieben. Wer zu lange wartet, könnte mit einem Kontostand von null dastehen; gestakte und gesperrte Gelder lassen sich nur nach und nach abziehen.
Die verschiedenen Reaktionen: Google-Login-Nutzer ziehen über Nacht um und vertippen sich vor lauter zittrigen Händen beim Abschreiben der Seed Phrase; Nutzer von Seed-Phrase- oder Hardware-Wallets bleiben gelassen und schauen zu: „Wir haben doch gesagt, dass Bequemlichkeit sich nicht lohnt.“ Am verwirrtesten sind diejenigen, die Whitehats nicht von Blackhats unterscheiden können – wenn Geld aus der Wallet verschwindet, wissen sie nicht einmal, wem sie danken sollen.
$ATOM 1.37 Dollar, in 7 Tagen um 8.8% gefallen; $INJ 8.2 Dollar, in 5 Tagen trotzdem um 17.8% gestiegen. Dieselbe Rettungsliste, zwei unterschiedliche Entwicklungen.
Stell dich auf eine Seite: A: Lieber erst mal alles in Sicherheit bringen und abwarten, bis sich entscheidet, wer gewinnt – Whitehats oder Blackhats / B: Was in Panik verkauft wird, ist ein Schnäppchen; wenn $ATOM unter 1.3 fällt, kaufe ich nach.
#Keplr #Web3Auth #Wallet-Sicherheit
Keplr hat es gerade bestätigt: Eine Schwachstelle bei Web3Auth hat die Private Keys von Google-/Apple-Logins offengelegt. Mehr als 44.000 Wallets sind betroffen, On-Chain wurden bereits Transfers im Wert von 6,01 Millionen Dollar nachverfolgt, und etwa zwei von zehn Social-Login-Konten könnten gefährdet sein. Das Team ruft alle dazu auf, ihr verbleibendes Guthaben so schnell wie möglich in eine Wallet mit Seed Phrase zu verschieben. Wer zu lange wartet, könnte mit einem Kontostand von null dastehen; gestakte und gesperrte Gelder lassen sich nur nach und nach abziehen.
Die verschiedenen Reaktionen: Google-Login-Nutzer ziehen über Nacht um und vertippen sich vor lauter zittrigen Händen beim Abschreiben der Seed Phrase; Nutzer von Seed-Phrase- oder Hardware-Wallets bleiben gelassen und schauen zu: „Wir haben doch gesagt, dass Bequemlichkeit sich nicht lohnt.“ Am verwirrtesten sind diejenigen, die Whitehats nicht von Blackhats unterscheiden können – wenn Geld aus der Wallet verschwindet, wissen sie nicht einmal, wem sie danken sollen.
$ATOM 1.37 Dollar, in 7 Tagen um 8.8% gefallen; $INJ 8.2 Dollar, in 5 Tagen trotzdem um 17.8% gestiegen. Dieselbe Rettungsliste, zwei unterschiedliche Entwicklungen.
Stell dich auf eine Seite: A: Lieber erst mal alles in Sicherheit bringen und abwarten, bis sich entscheidet, wer gewinnt – Whitehats oder Blackhats / B: Was in Panik verkauft wird, ist ein Schnäppchen; wenn $ATOM unter 1.3 fällt, kaufe ich nach.
#Keplr #Web3Auth #Wallet-Sicherheit

Diesmal wurde Keplr leergeräumt – aber schimpft nicht nur auf Keplr.
Die neuesten Berichte auf X: Mindestens 6 Millionen Dollar sind betroffen, mehr als 44.000 Cosmos-Wallets, allesamt Konten, die mit Google oder Apple erstellt wurden. Die Ursache liegt bei Web3Auth. Dieser Login-Dienst gehört seit Juni 2025 zu Consensys, also dem Mutterunternehmen von MetaMask. In seiner eigenen Stellungnahme schreibt Web3Auth: „Es gibt keine Hinweise darauf, dass MetaMask-Nutzer betroffen sind.“
Das klingt sehr elegant, umgeht aber die eigentliche Frage: Wie viele andere Wallets und Apps nutzen neben Keplr denselben Social-Login-Dienst? Bisher hat niemand eine Liste vorgelegt. Keplr selbst meldete sich erst etwa 7,5 Stunden später und teilte mit, dass auch sein Dienst dazugehört.
Ich habe es grob überschlagen: Teilt man die 6 Millionen auf 44.000 Wallets auf, sind das im Schnitt gerade einmal rund 136 Dollar pro Wallet. Bestohlen wurden vor allem kleine Konten von Anfängern, die es bequem haben und ihre Seed-Phrase nicht abschreiben wollten – genau die Leute, die am wenigsten in der Lage sind, selbst auf der Blockchain nachzuforschen.
Noch absurder: Direkt unter dem Warnhinweis von CoinBureau tauchte sofort ein ICP-Shill-Account auf, der in GROSSBUCHSTABEN für „Internet Identity“ warb. Gerade wurde jemandes Wallet leergeräumt, und schon kommt einer daher, um die nächste Login-Lösung zu verkaufen.
Ein sogenanntes „nicht-verwahrendes Wallet, bei dem man sich einfach mit E-Mail anmelden kann“ bedeutet im Grunde, dass man die Sicherheit des privaten Schlüssels an einen Mittelsmann auslagert, von dem man noch nie gehört hat. Bequem ist das wirklich – aber wenn etwas schiefgeht, weiß man auch wirklich nicht, an wen man sich wenden soll.
#Keplr #WalletSicherheit
Diesmal wurde Keplr leergeräumt – aber schimpft nicht nur auf Keplr.
Die neuesten Berichte auf X: Mindestens 6 Millionen Dollar sind betroffen, mehr als 44.000 Cosmos-Wallets, allesamt Konten, die mit Google oder Apple erstellt wurden. Die Ursache liegt bei Web3Auth. Dieser Login-Dienst gehört seit Juni 2025 zu Consensys, also dem Mutterunternehmen von MetaMask. In seiner eigenen Stellungnahme schreibt Web3Auth: „Es gibt keine Hinweise darauf, dass MetaMask-Nutzer betroffen sind.“
Das klingt sehr elegant, umgeht aber die eigentliche Frage: Wie viele andere Wallets und Apps nutzen neben Keplr denselben Social-Login-Dienst? Bisher hat niemand eine Liste vorgelegt. Keplr selbst meldete sich erst etwa 7,5 Stunden später und teilte mit, dass auch sein Dienst dazugehört.
Ich habe es grob überschlagen: Teilt man die 6 Millionen auf 44.000 Wallets auf, sind das im Schnitt gerade einmal rund 136 Dollar pro Wallet. Bestohlen wurden vor allem kleine Konten von Anfängern, die es bequem haben und ihre Seed-Phrase nicht abschreiben wollten – genau die Leute, die am wenigsten in der Lage sind, selbst auf der Blockchain nachzuforschen.
Noch absurder: Direkt unter dem Warnhinweis von CoinBureau tauchte sofort ein ICP-Shill-Account auf, der in GROSSBUCHSTABEN für „Internet Identity“ warb. Gerade wurde jemandes Wallet leergeräumt, und schon kommt einer daher, um die nächste Login-Lösung zu verkaufen.
Ein sogenanntes „nicht-verwahrendes Wallet, bei dem man sich einfach mit E-Mail anmelden kann“ bedeutet im Grunde, dass man die Sicherheit des privaten Schlüssels an einen Mittelsmann auslagert, von dem man noch nie gehört hat. Bequem ist das wirklich – aber wenn etwas schiefgeht, weiß man auch wirklich nicht, an wen man sich wenden soll.
#Keplr #WalletSicherheit
Die neuesten Berichte auf X: Mindestens 6 Millionen Dollar sind betroffen, mehr als 44.000 Cosmos-Wallets, allesamt Konten, die mit Google oder Apple erstellt wurden. Die Ursache liegt bei Web3Auth. Dieser Login-Dienst gehört seit Juni 2025 zu Consensys, also dem Mutterunternehmen von MetaMask. In seiner eigenen Stellungnahme schreibt Web3Auth: „Es gibt keine Hinweise darauf, dass MetaMask-Nutzer betroffen sind.“
Das klingt sehr elegant, umgeht aber die eigentliche Frage: Wie viele andere Wallets und Apps nutzen neben Keplr denselben Social-Login-Dienst? Bisher hat niemand eine Liste vorgelegt. Keplr selbst meldete sich erst etwa 7,5 Stunden später und teilte mit, dass auch sein Dienst dazugehört.
Ich habe es grob überschlagen: Teilt man die 6 Millionen auf 44.000 Wallets auf, sind das im Schnitt gerade einmal rund 136 Dollar pro Wallet. Bestohlen wurden vor allem kleine Konten von Anfängern, die es bequem haben und ihre Seed-Phrase nicht abschreiben wollten – genau die Leute, die am wenigsten in der Lage sind, selbst auf der Blockchain nachzuforschen.
Noch absurder: Direkt unter dem Warnhinweis von CoinBureau tauchte sofort ein ICP-Shill-Account auf, der in GROSSBUCHSTABEN für „Internet Identity“ warb. Gerade wurde jemandes Wallet leergeräumt, und schon kommt einer daher, um die nächste Login-Lösung zu verkaufen.
Ein sogenanntes „nicht-verwahrendes Wallet, bei dem man sich einfach mit E-Mail anmelden kann“ bedeutet im Grunde, dass man die Sicherheit des privaten Schlüssels an einen Mittelsmann auslagert, von dem man noch nie gehört hat. Bequem ist das wirklich – aber wenn etwas schiefgeht, weiß man auch wirklich nicht, an wen man sich wenden soll.
#Keplr #WalletSicherheit
5
·
--
#Keplr建议社交登录用户转移资产
Warnung kam heraus, nachdem 86 % der Wallets bereits geleert worden waren
$AMZNB $TSMB
Keplr rät Nutzern, die sich über soziale Konten anmelden, ihre Vermögenswerte zu übertragen. Das ist keine Vorsichtsmaßnahme, sondern Schadensbegrenzung im Nachhinein.
On-Chain-Daten zeigen: Angreifer stahlen mindestens 6 Millionen US-Dollar aus über 44.000 Keplr-Wallets, bei denen die Anmeldung über Google oder Apple erfolgte. Betroffen waren 8 Cosmos-Chains. Keplr gab am 7. November um 04:38 UTC eine Warnung heraus, doch die größte Angriffswelle fand zwei Stunden danach statt und war sechsmal so groß wie die erste. Gemessen an der Anzahl der Wallets verloren 86 % der Opfer ihre Gelder erst, nachdem sie die Warnung gesehen hatten.
Der Grund ist einfach: Die privaten Schlüssel waren bereits kompromittiert. Eine Deaktivierung der Anmeldefunktion kann niemanden aufhalten, der die Schlüssel bereits besitzt. Die „Pause“ schützt Konten, deren Schlüssel noch nicht kompromittiert wurden, aber nicht diejenigen, bei denen dies bereits geschehen ist.
#Keplr #Web3安全 #Cosmos
{future}(BNBUSDT)
{web3_wallet_create}(560xc6bff31bbfa84d3c05ad61d8ec47be8b31517777)
#Keplr建议社交登录用户转移资产
Warnung kam heraus, nachdem 86 % der Wallets bereits geleert worden waren
$AMZNB $TSMB
Keplr rät Nutzern, die sich über soziale Konten anmelden, ihre Vermögenswerte zu übertragen. Das ist keine Vorsichtsmaßnahme, sondern Schadensbegrenzung im Nachhinein.
On-Chain-Daten zeigen: Angreifer stahlen mindestens 6 Millionen US-Dollar aus über 44.000 Keplr-Wallets, bei denen die Anmeldung über Google oder Apple erfolgte. Betroffen waren 8 Cosmos-Chains. Keplr gab am 7. November um 04:38 UTC eine Warnung heraus, doch die größte Angriffswelle fand zwei Stunden danach statt und war sechsmal so groß wie die erste. Gemessen an der Anzahl der Wallets verloren 86 % der Opfer ihre Gelder erst, nachdem sie die Warnung gesehen hatten.
Der Grund ist einfach: Die privaten Schlüssel waren bereits kompromittiert. Eine Deaktivierung der Anmeldefunktion kann niemanden aufhalten, der die Schlüssel bereits besitzt. Die „Pause“ schützt Konten, deren Schlüssel noch nicht kompromittiert wurden, aber nicht diejenigen, bei denen dies bereits geschehen ist.
#Keplr #Web3安全 #Cosmos
Warnung kam heraus, nachdem 86 % der Wallets bereits geleert worden waren
$AMZNB $TSMB
Keplr rät Nutzern, die sich über soziale Konten anmelden, ihre Vermögenswerte zu übertragen. Das ist keine Vorsichtsmaßnahme, sondern Schadensbegrenzung im Nachhinein.
On-Chain-Daten zeigen: Angreifer stahlen mindestens 6 Millionen US-Dollar aus über 44.000 Keplr-Wallets, bei denen die Anmeldung über Google oder Apple erfolgte. Betroffen waren 8 Cosmos-Chains. Keplr gab am 7. November um 04:38 UTC eine Warnung heraus, doch die größte Angriffswelle fand zwei Stunden danach statt und war sechsmal so groß wie die erste. Gemessen an der Anzahl der Wallets verloren 86 % der Opfer ihre Gelder erst, nachdem sie die Warnung gesehen hatten.
Der Grund ist einfach: Die privaten Schlüssel waren bereits kompromittiert. Eine Deaktivierung der Anmeldefunktion kann niemanden aufhalten, der die Schlüssel bereits besitzt. Die „Pause“ schützt Konten, deren Schlüssel noch nicht kompromittiert wurden, aber nicht diejenigen, bei denen dies bereits geschehen ist.
#Keplr #Web3安全 #Cosmos
165
·
--
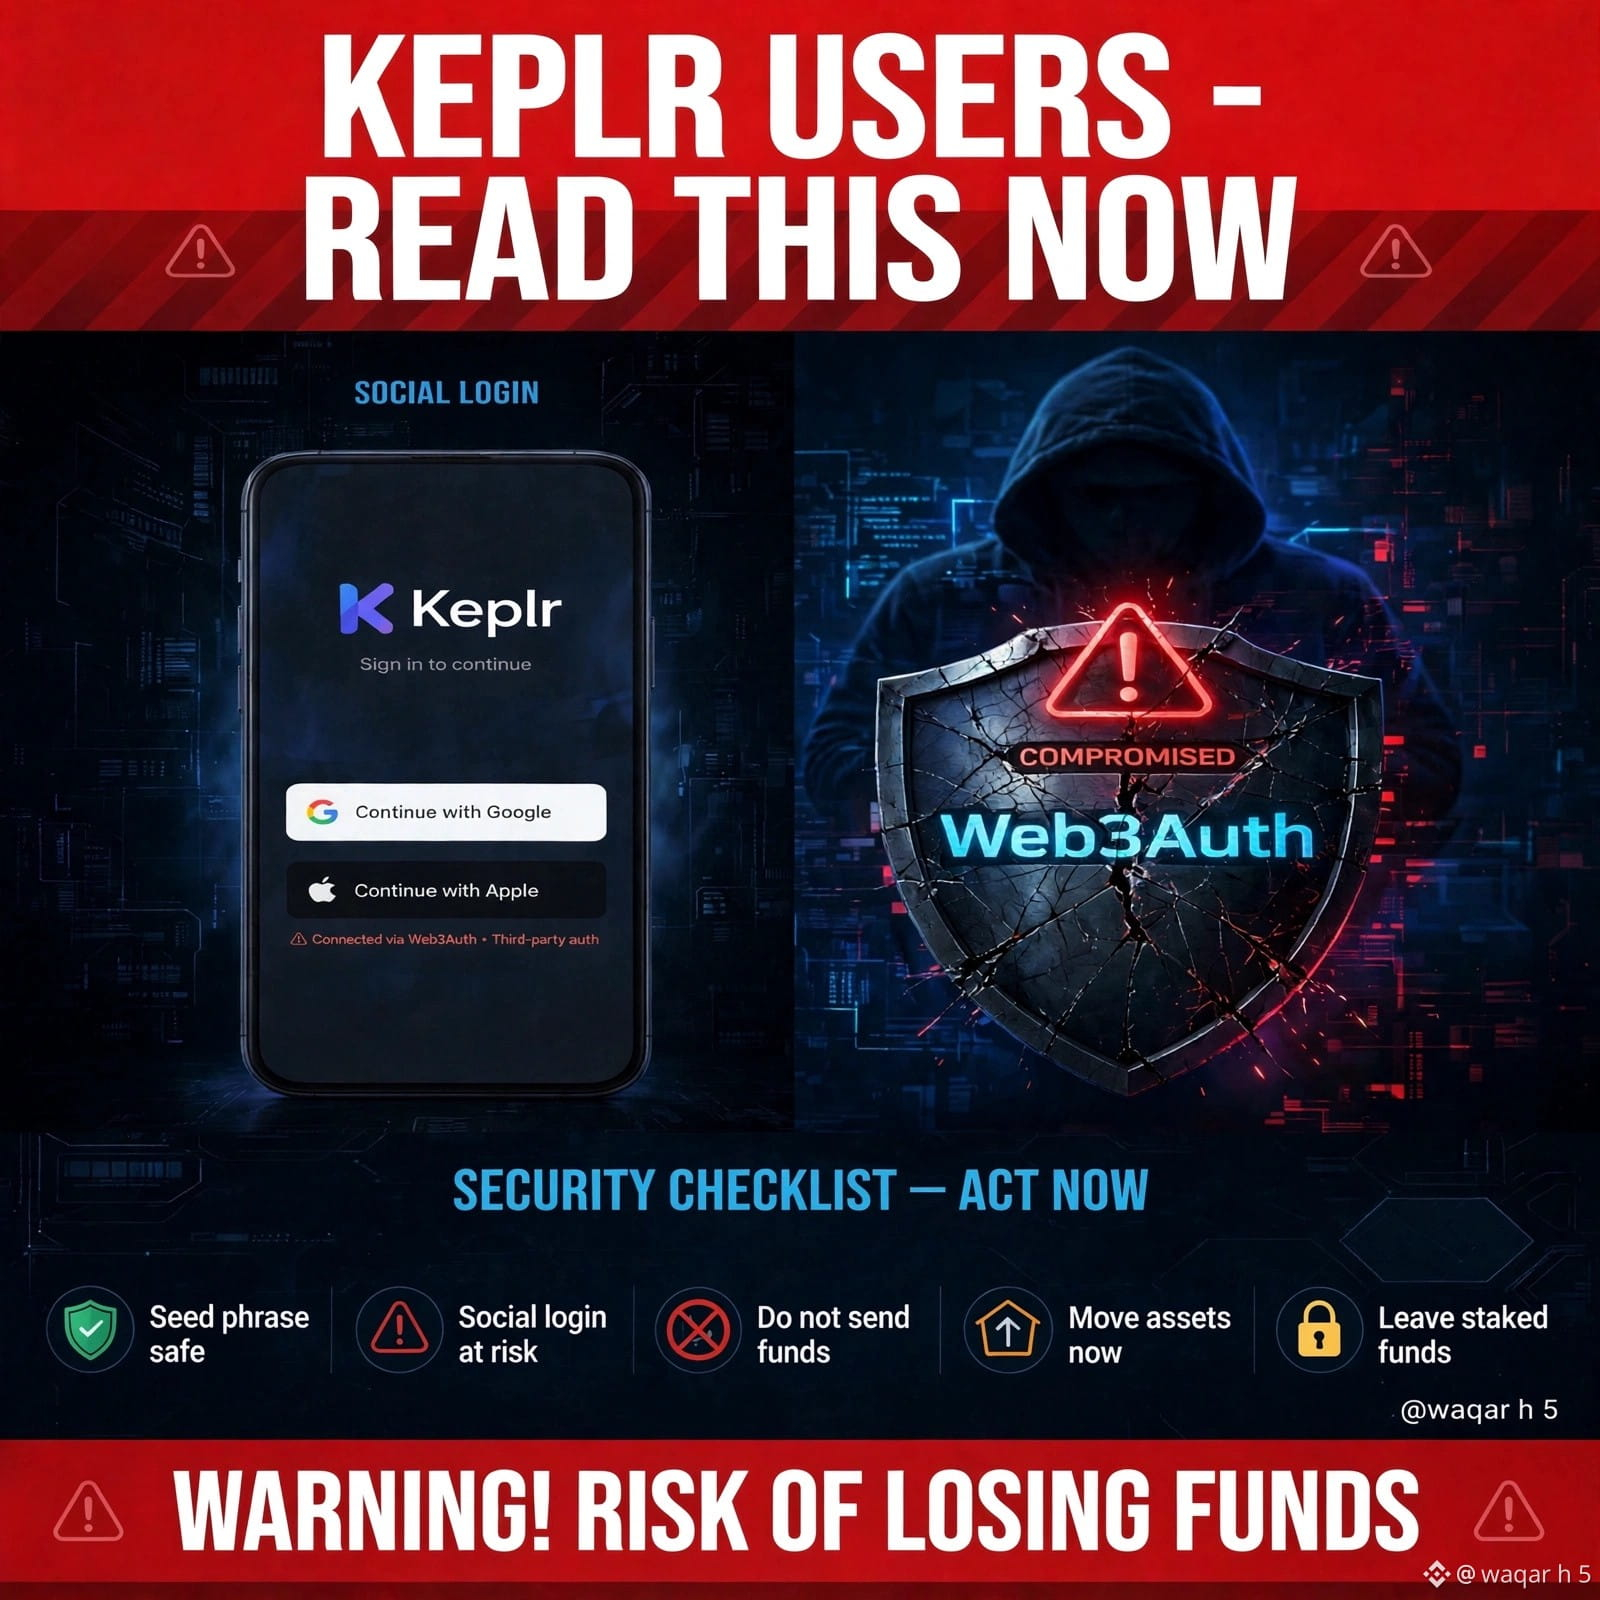
🚨 DRINGEND: Keplr-Sicherheitswarnung! 🚨
Wenn du dich bei Keplr mit Google / Apple angemeldet hast — LIES DAS!
Eine Schwachstelle in Web3Auth hat private Schlüssel einiger Nutzer offengelegt, die sich über soziale Netzwerke anmelden. Deine Gelder könnten gefährdet sein!
✅ TU DAS JETZT:
1. Sende KEINE Gelder mehr an die alte Wallet
2. VERSCHIEBE deine Vermögenswerte in eine neue Wallet mit Seed-Phrase
3. NUTZE eine Hardware-Wallet für größere Beträge
Warte nicht — Sichere zuerst deine Coins!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 DRINGEND: Keplr-Sicherheitswarnung! 🚨
Wenn du dich bei Keplr mit Google / Apple angemeldet hast — LIES DAS!
Eine Schwachstelle in Web3Auth hat private Schlüssel einiger Nutzer offengelegt, die sich über soziale Netzwerke anmelden. Deine Gelder könnten gefährdet sein!
✅ TU DAS JETZT:
1. Sende KEINE Gelder mehr an die alte Wallet
2. VERSCHIEBE deine Vermögenswerte in eine neue Wallet mit Seed-Phrase
3. NUTZE eine Hardware-Wallet für größere Beträge
Warte nicht — Sichere zuerst deine Coins!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
Wenn du dich bei Keplr mit Google / Apple angemeldet hast — LIES DAS!
Eine Schwachstelle in Web3Auth hat private Schlüssel einiger Nutzer offengelegt, die sich über soziale Netzwerke anmelden. Deine Gelder könnten gefährdet sein!
✅ TU DAS JETZT:
1. Sende KEINE Gelder mehr an die alte Wallet
2. VERSCHIEBE deine Vermögenswerte in eine neue Wallet mit Seed-Phrase
3. NUTZE eine Hardware-Wallet für größere Beträge
Warte nicht — Sichere zuerst deine Coins!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
4
172

·
--
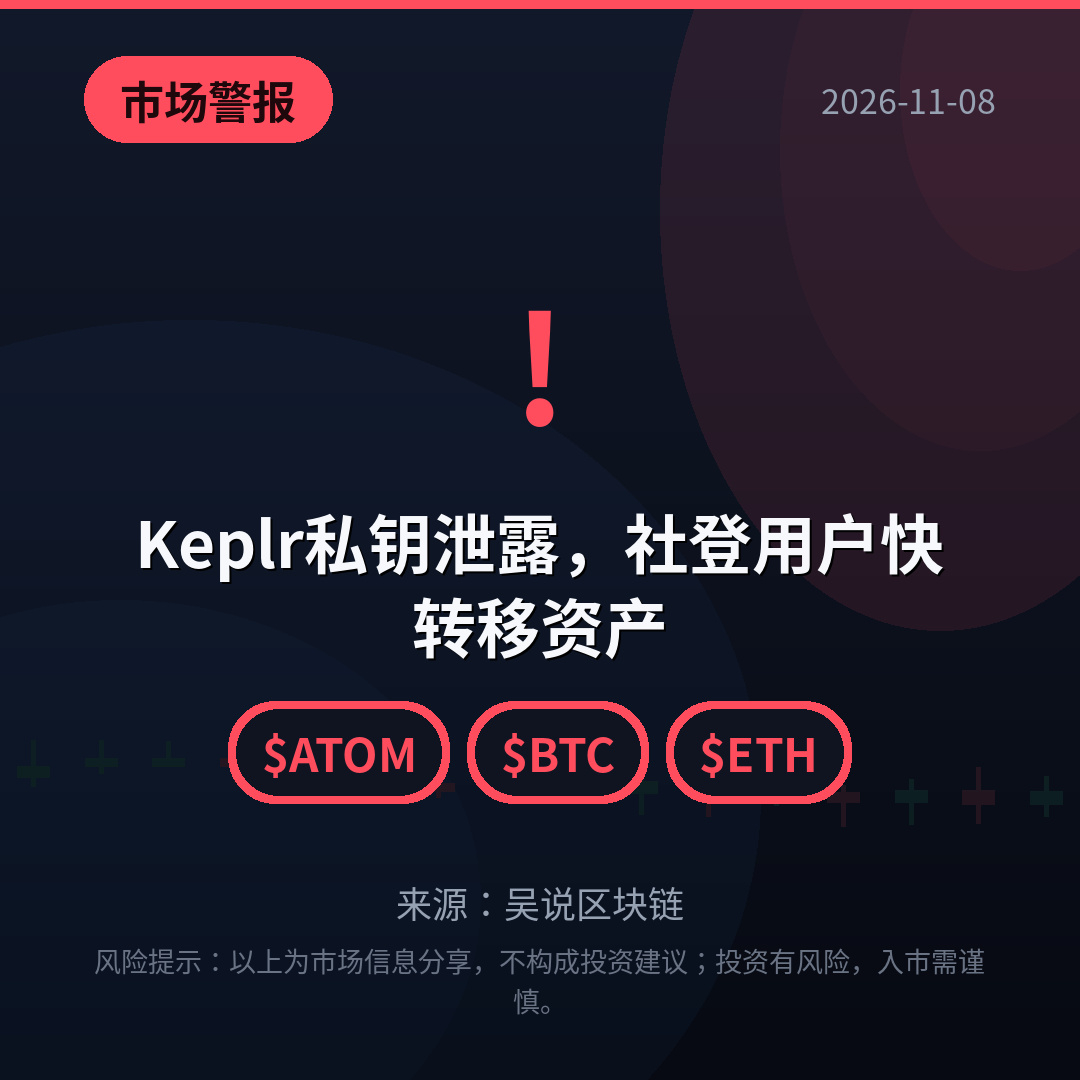
【Markt警报】Keplr-Private-Key geleakt: Nutzer mit Social Login sollten ihre Vermögenswerte sofort übertragen
Die Cosmos-Wallet Keplr bestätigte, dass eine Sicherheitslücke in der Web3Auth-Infrastruktur zur Offenlegung privater Schlüssel einiger Nutzer führte, die sich mit Google oder Apple angemeldet hatten. Konten, die mit einer Seed-Phrase oder einer Hardware-Wallet erstellt wurden, sind nicht betroffen. Der offizielle Hinweis: Überweisen Sie keine neuen Gelder auf das ursprüngliche Konto und übertragen Sie die verbleibenden verfügbaren Vermögenswerte so schnell wie möglich auf ein Konto mit Seed-Phrase oder Hardware-Wallet. Nutzen Sie Social Login oder eine Seed-Phrase?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Quelle: Wu Blockchain)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; gehen Sie beim Markteintritt mit Vorsicht vor.
【Markt警报】Keplr-Private-Key geleakt: Nutzer mit Social Login sollten ihre Vermögenswerte sofort übertragen
Die Cosmos-Wallet Keplr bestätigte, dass eine Sicherheitslücke in der Web3Auth-Infrastruktur zur Offenlegung privater Schlüssel einiger Nutzer führte, die sich mit Google oder Apple angemeldet hatten. Konten, die mit einer Seed-Phrase oder einer Hardware-Wallet erstellt wurden, sind nicht betroffen. Der offizielle Hinweis: Überweisen Sie keine neuen Gelder auf das ursprüngliche Konto und übertragen Sie die verbleibenden verfügbaren Vermögenswerte so schnell wie möglich auf ein Konto mit Seed-Phrase oder Hardware-Wallet. Nutzen Sie Social Login oder eine Seed-Phrase?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Quelle: Wu Blockchain)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; gehen Sie beim Markteintritt mit Vorsicht vor.
Die Cosmos-Wallet Keplr bestätigte, dass eine Sicherheitslücke in der Web3Auth-Infrastruktur zur Offenlegung privater Schlüssel einiger Nutzer führte, die sich mit Google oder Apple angemeldet hatten. Konten, die mit einer Seed-Phrase oder einer Hardware-Wallet erstellt wurden, sind nicht betroffen. Der offizielle Hinweis: Überweisen Sie keine neuen Gelder auf das ursprüngliche Konto und übertragen Sie die verbleibenden verfügbaren Vermögenswerte so schnell wie möglich auf ein Konto mit Seed-Phrase oder Hardware-Wallet. Nutzen Sie Social Login oder eine Seed-Phrase?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Quelle: Wu Blockchain)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; gehen Sie beim Markteintritt mit Vorsicht vor.
9

·
--
Probleme mit Keplr-Wallets, die per Social Login erstellt wurden: Wer hat eigentlich deinen privaten Schlüssel?
Wenn du dein Keplr-Wallet über „Mit Google/Apple anmelden“ erstellt hast, solltest du das lesen.
Keplr teilte am 7. November mit, Berichte über nicht autorisierte Überweisungen von einigen Konten erhalten zu haben, die über Google oder Apple erstellt wurden. Anschließend bestätigte Web3Auth ein Sicherheitsproblem in seiner Infrastruktur, das einige von Keplr verwendete eingebettete Wallets betraf. In einer späteren Erklärung sprach Keplr ausdrücklich von einem „Leak privater Schlüssel“.
Ein paar Dinge sollte man auseinanderhalten:
1. Laut Keplr sind Wallets, die mit einer Seed-Phrase oder einem Hardware-Wallet erstellt wurden, nicht betroffen.
2. Die Anmeldung über Google/Apple wurde ausgesetzt. Web3Auth teilte mit, gemeinsam mit Partnern bei Wallets mit Sicherheitslücke, die aber noch nicht ausgeraubt worden waren, eine White-Hat-Umbuchung vorgenommen zu haben – über denselben Weg, den auch die Angreifer nutzten. Daher könnten die Guthaben mancher Konten gesunken oder sogar auf null gefallen sein, weil sie gerettet wurden und nicht unbedingt, weil sie gestohlen wurden. Die Bearbeitung gestakter und gesperrter Vermögenswerte dauert länger.
3. Bisher haben beide Seiten weder die Anzahl der betroffenen Wallets noch die Höhe der Verluste bekannt gegeben.
Die offizielle Empfehlung für möglicherweise betroffene Nutzer: Überweise keine weiteren Mittel auf das Konto und übertrage die verbleibenden liquiden Vermögenswerte auf ein Konto mit Seed-Phrase oder Hardware-Wallet. Vertraue nur den offiziellen Konten von Keplr und Web3Auth. Links in Direktnachrichten, die dir „bei der Wiederherstellung helfen“ sollen, solltest du immer als Phishing behandeln.
„Keine Seed-Phrase nötig“ erspart dir die Mühe, dir 12 Wörter zu merken – nicht das Risiko. Der Schlüssel wird nur an einem anderen Ort aufbewahrt. Frag dich vor der Anmeldung über soziale Netzwerke: Wer erzeugt den privaten Schlüssel, wo wird er gespeichert und wer kann im Ernstfall darauf zugreifen?
#Keplr #钱包安全 #Web3
Probleme mit Keplr-Wallets, die per Social Login erstellt wurden: Wer hat eigentlich deinen privaten Schlüssel?
Wenn du dein Keplr-Wallet über „Mit Google/Apple anmelden“ erstellt hast, solltest du das lesen.
Keplr teilte am 7. November mit, Berichte über nicht autorisierte Überweisungen von einigen Konten erhalten zu haben, die über Google oder Apple erstellt wurden. Anschließend bestätigte Web3Auth ein Sicherheitsproblem in seiner Infrastruktur, das einige von Keplr verwendete eingebettete Wallets betraf. In einer späteren Erklärung sprach Keplr ausdrücklich von einem „Leak privater Schlüssel“.
Ein paar Dinge sollte man auseinanderhalten:
1. Laut Keplr sind Wallets, die mit einer Seed-Phrase oder einem Hardware-Wallet erstellt wurden, nicht betroffen.
2. Die Anmeldung über Google/Apple wurde ausgesetzt. Web3Auth teilte mit, gemeinsam mit Partnern bei Wallets mit Sicherheitslücke, die aber noch nicht ausgeraubt worden waren, eine White-Hat-Umbuchung vorgenommen zu haben – über denselben Weg, den auch die Angreifer nutzten. Daher könnten die Guthaben mancher Konten gesunken oder sogar auf null gefallen sein, weil sie gerettet wurden und nicht unbedingt, weil sie gestohlen wurden. Die Bearbeitung gestakter und gesperrter Vermögenswerte dauert länger.
3. Bisher haben beide Seiten weder die Anzahl der betroffenen Wallets noch die Höhe der Verluste bekannt gegeben.
Die offizielle Empfehlung für möglicherweise betroffene Nutzer: Überweise keine weiteren Mittel auf das Konto und übertrage die verbleibenden liquiden Vermögenswerte auf ein Konto mit Seed-Phrase oder Hardware-Wallet. Vertraue nur den offiziellen Konten von Keplr und Web3Auth. Links in Direktnachrichten, die dir „bei der Wiederherstellung helfen“ sollen, solltest du immer als Phishing behandeln.
„Keine Seed-Phrase nötig“ erspart dir die Mühe, dir 12 Wörter zu merken – nicht das Risiko. Der Schlüssel wird nur an einem anderen Ort aufbewahrt. Frag dich vor der Anmeldung über soziale Netzwerke: Wer erzeugt den privaten Schlüssel, wo wird er gespeichert und wer kann im Ernstfall darauf zugreifen?
#Keplr #钱包安全 #Web3
Wenn du dein Keplr-Wallet über „Mit Google/Apple anmelden“ erstellt hast, solltest du das lesen.
Keplr teilte am 7. November mit, Berichte über nicht autorisierte Überweisungen von einigen Konten erhalten zu haben, die über Google oder Apple erstellt wurden. Anschließend bestätigte Web3Auth ein Sicherheitsproblem in seiner Infrastruktur, das einige von Keplr verwendete eingebettete Wallets betraf. In einer späteren Erklärung sprach Keplr ausdrücklich von einem „Leak privater Schlüssel“.
Ein paar Dinge sollte man auseinanderhalten:
1. Laut Keplr sind Wallets, die mit einer Seed-Phrase oder einem Hardware-Wallet erstellt wurden, nicht betroffen.
2. Die Anmeldung über Google/Apple wurde ausgesetzt. Web3Auth teilte mit, gemeinsam mit Partnern bei Wallets mit Sicherheitslücke, die aber noch nicht ausgeraubt worden waren, eine White-Hat-Umbuchung vorgenommen zu haben – über denselben Weg, den auch die Angreifer nutzten. Daher könnten die Guthaben mancher Konten gesunken oder sogar auf null gefallen sein, weil sie gerettet wurden und nicht unbedingt, weil sie gestohlen wurden. Die Bearbeitung gestakter und gesperrter Vermögenswerte dauert länger.
3. Bisher haben beide Seiten weder die Anzahl der betroffenen Wallets noch die Höhe der Verluste bekannt gegeben.
Die offizielle Empfehlung für möglicherweise betroffene Nutzer: Überweise keine weiteren Mittel auf das Konto und übertrage die verbleibenden liquiden Vermögenswerte auf ein Konto mit Seed-Phrase oder Hardware-Wallet. Vertraue nur den offiziellen Konten von Keplr und Web3Auth. Links in Direktnachrichten, die dir „bei der Wiederherstellung helfen“ sollen, solltest du immer als Phishing behandeln.
„Keine Seed-Phrase nötig“ erspart dir die Mühe, dir 12 Wörter zu merken – nicht das Risiko. Der Schlüssel wird nur an einem anderen Ort aufbewahrt. Frag dich vor der Anmeldung über soziale Netzwerke: Wer erzeugt den privaten Schlüssel, wo wird er gespeichert und wer kann im Ernstfall darauf zugreifen?
#Keplr #钱包安全 #Web3
4
🚨 Keplr-Kryptowallet in Gefahr: Nutzer melden fehlende Guthaben
Das Team von Keplr Wallet meldete nicht autorisierte Transaktionen in Wallets, die über Google- und Apple-Konten erstellt wurden. Die Anmeldung über diese Dienste wurde vorübergehend deaktiviert.
🔐 Vermutlich hängt das Problem mit dem Web3Auth-Authentifizierungsanbieter zusammen, der ebenfalls einen Sicherheitsvorfall gemeldet hat. Nach vorläufiger Einschätzung sind Wallets mit Seed-Phrasen und Hardwaregeräte nicht betroffen.
⚠️ Keplr empfiehlt, potenziell betroffene Wallets nicht aufzuladen und sie nicht in andere Apps zu importieren.
Das Ausmaß der Verluste ist bislang unbekannt. Nutzer werden vor Betrügern gewarnt, die Hilfe bei der Wiederherstellung von Guthaben anbieten.
#Keplr #Cosmos #ATOM
🚨 Keplr-Kryptowallet in Gefahr: Nutzer melden fehlende Guthaben
Das Team von Keplr Wallet meldete nicht autorisierte Transaktionen in Wallets, die über Google- und Apple-Konten erstellt wurden. Die Anmeldung über diese Dienste wurde vorübergehend deaktiviert.
🔐 Vermutlich hängt das Problem mit dem Web3Auth-Authentifizierungsanbieter zusammen, der ebenfalls einen Sicherheitsvorfall gemeldet hat. Nach vorläufiger Einschätzung sind Wallets mit Seed-Phrasen und Hardwaregeräte nicht betroffen.
⚠️ Keplr empfiehlt, potenziell betroffene Wallets nicht aufzuladen und sie nicht in andere Apps zu importieren.
Das Ausmaß der Verluste ist bislang unbekannt. Nutzer werden vor Betrügern gewarnt, die Hilfe bei der Wiederherstellung von Guthaben anbieten.
#Keplr #Cosmos #ATOM
Das Team von Keplr Wallet meldete nicht autorisierte Transaktionen in Wallets, die über Google- und Apple-Konten erstellt wurden. Die Anmeldung über diese Dienste wurde vorübergehend deaktiviert.
🔐 Vermutlich hängt das Problem mit dem Web3Auth-Authentifizierungsanbieter zusammen, der ebenfalls einen Sicherheitsvorfall gemeldet hat. Nach vorläufiger Einschätzung sind Wallets mit Seed-Phrasen und Hardwaregeräte nicht betroffen.
⚠️ Keplr empfiehlt, potenziell betroffene Wallets nicht aufzuladen und sie nicht in andere Apps zu importieren.
Das Ausmaß der Verluste ist bislang unbekannt. Nutzer werden vor Betrügern gewarnt, die Hilfe bei der Wiederherstellung von Guthaben anbieten.
#Keplr #Cosmos #ATOM
2
635

·
--
【Wallets mit Google-Login wurden ausgeraubt! Keplr deaktiviert über Nacht die Social-Logins】
Am 7. November setzte die bei Cosmos häufig genutzte Wallet Keplr die Google- und Apple-Logins aus: Von einigen Wallets, die über soziale Konten eingerichtet wurden, wurden unbefugt Vermögenswerte abgezogen. Verantwortlich war Web3Auth, der Drittanbieter für Social-Logins. Wer eine Seed-Phrase oder eine Hardware-Wallet verwendet, ist nicht betroffen. Zahlt keine Coins mehr auf solche Konten ein – alle, die euch mit dem Vorwand „Wir helfen euch, eure Coins zurückzubekommen“ privat anschreiben, sind Betrüger.
$ATOM $OSMO
#Keplr #Web3Auth #WalletSicherheit
【Wallets mit Google-Login wurden ausgeraubt! Keplr deaktiviert über Nacht die Social-Logins】
Am 7. November setzte die bei Cosmos häufig genutzte Wallet Keplr die Google- und Apple-Logins aus: Von einigen Wallets, die über soziale Konten eingerichtet wurden, wurden unbefugt Vermögenswerte abgezogen. Verantwortlich war Web3Auth, der Drittanbieter für Social-Logins. Wer eine Seed-Phrase oder eine Hardware-Wallet verwendet, ist nicht betroffen. Zahlt keine Coins mehr auf solche Konten ein – alle, die euch mit dem Vorwand „Wir helfen euch, eure Coins zurückzubekommen“ privat anschreiben, sind Betrüger.
$ATOM $OSMO
#Keplr #Web3Auth #WalletSicherheit
Am 7. November setzte die bei Cosmos häufig genutzte Wallet Keplr die Google- und Apple-Logins aus: Von einigen Wallets, die über soziale Konten eingerichtet wurden, wurden unbefugt Vermögenswerte abgezogen. Verantwortlich war Web3Auth, der Drittanbieter für Social-Logins. Wer eine Seed-Phrase oder eine Hardware-Wallet verwendet, ist nicht betroffen. Zahlt keine Coins mehr auf solche Konten ein – alle, die euch mit dem Vorwand „Wir helfen euch, eure Coins zurückzubekommen“ privat anschreiben, sind Betrüger.
$ATOM $OSMO
#Keplr #Web3Auth #WalletSicherheit
40
·
--
Letzte Woche wurde Binance gehackt und überall hieß es: „Selbstverwahrung“. Diese Woche gibt es bei der Selbstverwahrung selbst einen Rückschlag: Bei Keplr-Konten, die per Google- oder Apple-Social-Login erstellt wurden, kam es zu nicht autorisierten Überweisungen. Der Anbieter hat Social-Logins vorerst deaktiviert und untersucht den Vorfall gemeinsam mit Web3Auth. Nutzer von Seed-Phrasen und Hardware-Wallets sind nicht betroffen. Das Akash-Team drängt dazu, $AKT in eine Wallet mit vollständiger Selbstverwahrung zu verschieben. Für Staker gibt es ein 21-tägiges Zeitfenster, um bei der Rettungsaktion mitzumachen.
Im Grunde ist es ganz einfach: Social-Login ist wirklich praktisch, aber damit vertraust du einem Dritten den Weg zur Wiederherstellung deines privaten Schlüssels an. Das Problem von letzter Woche hieß „Die Börse verwahrt für dich“, diese Woche heißt es „Die Anmeldemethode verwahrt für dich“ – anderer Name, gleiche Ursache: Jede zusätzliche Hand, durch die der Schlüssel geht, ist ein weiteres Risiko. Seed-Phrase abschreiben und in einer Schublade einschließen, größere Beträge auf eine Hardware-Wallet packen – altmodisch, aber sicher.
Auch im KI-Bereich war am Wochenende einiges los: Marvell übernimmt Lumentum komplett per Aktientausch, bei einem impliziten Unternehmenswert von 115 Milliarden Dollar – die lukrativen optischen Module gleich mit. Microsoft hält die Nvidia-Chips in den Oracle-Rechenzentren für veraltet, beendet nach und nach die Mietverträge und überprüft seine Zusagen zu externen Cloud-Anbietern. Noch schlimmer steht Intel da: Im Q4 ging es um 57 % nach unten, damit war das Unternehmen Schlusslicht im S&P 500. In der KI-Branche findet ein Umbruch statt: Das Geld fließt von den großen Versprechen zu den Anbietern, die tatsächlich liefern können.
Warnung vor Risiken: In der Straße von Hormus laufen Tanker wiederholt auf Minen. Die Huthi behaupten, Einrichtungen von Aramco in Riad und Khurais angegriffen zu haben. Die Neumondnacht am 9. November und Trumps Acht-Wochen-Frist schweben weiterhin im Raum. Bei der dünnen Liquidität am Wochenende zählt die Positionierung mehr als die Meinung.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #Kryptowährungen
Letzte Woche wurde Binance gehackt und überall hieß es: „Selbstverwahrung“. Diese Woche gibt es bei der Selbstverwahrung selbst einen Rückschlag: Bei Keplr-Konten, die per Google- oder Apple-Social-Login erstellt wurden, kam es zu nicht autorisierten Überweisungen. Der Anbieter hat Social-Logins vorerst deaktiviert und untersucht den Vorfall gemeinsam mit Web3Auth. Nutzer von Seed-Phrasen und Hardware-Wallets sind nicht betroffen. Das Akash-Team drängt dazu, $AKT in eine Wallet mit vollständiger Selbstverwahrung zu verschieben. Für Staker gibt es ein 21-tägiges Zeitfenster, um bei der Rettungsaktion mitzumachen.
Im Grunde ist es ganz einfach: Social-Login ist wirklich praktisch, aber damit vertraust du einem Dritten den Weg zur Wiederherstellung deines privaten Schlüssels an. Das Problem von letzter Woche hieß „Die Börse verwahrt für dich“, diese Woche heißt es „Die Anmeldemethode verwahrt für dich“ – anderer Name, gleiche Ursache: Jede zusätzliche Hand, durch die der Schlüssel geht, ist ein weiteres Risiko. Seed-Phrase abschreiben und in einer Schublade einschließen, größere Beträge auf eine Hardware-Wallet packen – altmodisch, aber sicher.
Auch im KI-Bereich war am Wochenende einiges los: Marvell übernimmt Lumentum komplett per Aktientausch, bei einem impliziten Unternehmenswert von 115 Milliarden Dollar – die lukrativen optischen Module gleich mit. Microsoft hält die Nvidia-Chips in den Oracle-Rechenzentren für veraltet, beendet nach und nach die Mietverträge und überprüft seine Zusagen zu externen Cloud-Anbietern. Noch schlimmer steht Intel da: Im Q4 ging es um 57 % nach unten, damit war das Unternehmen Schlusslicht im S&P 500. In der KI-Branche findet ein Umbruch statt: Das Geld fließt von den großen Versprechen zu den Anbietern, die tatsächlich liefern können.
Warnung vor Risiken: In der Straße von Hormus laufen Tanker wiederholt auf Minen. Die Huthi behaupten, Einrichtungen von Aramco in Riad und Khurais angegriffen zu haben. Die Neumondnacht am 9. November und Trumps Acht-Wochen-Frist schweben weiterhin im Raum. Bei der dünnen Liquidität am Wochenende zählt die Positionierung mehr als die Meinung.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #Kryptowährungen
Im Grunde ist es ganz einfach: Social-Login ist wirklich praktisch, aber damit vertraust du einem Dritten den Weg zur Wiederherstellung deines privaten Schlüssels an. Das Problem von letzter Woche hieß „Die Börse verwahrt für dich“, diese Woche heißt es „Die Anmeldemethode verwahrt für dich“ – anderer Name, gleiche Ursache: Jede zusätzliche Hand, durch die der Schlüssel geht, ist ein weiteres Risiko. Seed-Phrase abschreiben und in einer Schublade einschließen, größere Beträge auf eine Hardware-Wallet packen – altmodisch, aber sicher.
Auch im KI-Bereich war am Wochenende einiges los: Marvell übernimmt Lumentum komplett per Aktientausch, bei einem impliziten Unternehmenswert von 115 Milliarden Dollar – die lukrativen optischen Module gleich mit. Microsoft hält die Nvidia-Chips in den Oracle-Rechenzentren für veraltet, beendet nach und nach die Mietverträge und überprüft seine Zusagen zu externen Cloud-Anbietern. Noch schlimmer steht Intel da: Im Q4 ging es um 57 % nach unten, damit war das Unternehmen Schlusslicht im S&P 500. In der KI-Branche findet ein Umbruch statt: Das Geld fließt von den großen Versprechen zu den Anbietern, die tatsächlich liefern können.
Warnung vor Risiken: In der Straße von Hormus laufen Tanker wiederholt auf Minen. Die Huthi behaupten, Einrichtungen von Aramco in Riad und Khurais angegriffen zu haben. Die Neumondnacht am 9. November und Trumps Acht-Wochen-Frist schweben weiterhin im Raum. Bei der dünnen Liquidität am Wochenende zählt die Positionierung mehr als die Meinung.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #Kryptowährungen
345
·
--
Eine vielleicht etwas unbequeme Meinung: „Mit einem Klick über ein Google-/Apple-Konto in eine Wallet einloggen“ bedeutet im Grunde, einem Drittanbieter die Schlüssel zur Verwahrung zu überlassen.
Keplr teilte heute früh mit, dass es bei einigen Konten, die über Google/Apple-Login erstellt wurden, zu nicht autorisierten Überweisungen gekommen sei. Der Login wurde vorübergehend ausgesetzt. Angeblich gab es beim dahinterstehenden Dienst Web3Auth einen Sicherheitsvorfall. Der Gründer schätzt zunächst, dass etwa 20 % der Social-Login-Konten betroffen sind; tatsächlich genutzt wurde aber nur ein Teil davon (Schätzung, noch zu bestätigen). Nutzer von Seed-Phrasen oder Hardware-Wallets sind nicht betroffen.
Ich persönlich finde, dass man sich wirklich zwischen Komfort und der eigenen Kontrolle über die privaten Schlüssel entscheiden muss. Wenn du eine Wallet mit Social Login nutzt, überweise erst einmal kein neues Geld darauf, importiere sie nicht vorschnell anderswo erneut und klicke auf keinen Fall auf irgendwelche privaten Nachrichten, die dir bei der „Wiederherstellung“ helfen wollen.
Wie viel in euren Wallets wurde über Social Login erstellt? Ehrlich gesagt möchte ich jetzt erst einmal alles durchgehen. DYOR
#自托管 #钱包安全 #Keplr
Eine vielleicht etwas unbequeme Meinung: „Mit einem Klick über ein Google-/Apple-Konto in eine Wallet einloggen“ bedeutet im Grunde, einem Drittanbieter die Schlüssel zur Verwahrung zu überlassen.
Keplr teilte heute früh mit, dass es bei einigen Konten, die über Google/Apple-Login erstellt wurden, zu nicht autorisierten Überweisungen gekommen sei. Der Login wurde vorübergehend ausgesetzt. Angeblich gab es beim dahinterstehenden Dienst Web3Auth einen Sicherheitsvorfall. Der Gründer schätzt zunächst, dass etwa 20 % der Social-Login-Konten betroffen sind; tatsächlich genutzt wurde aber nur ein Teil davon (Schätzung, noch zu bestätigen). Nutzer von Seed-Phrasen oder Hardware-Wallets sind nicht betroffen.
Ich persönlich finde, dass man sich wirklich zwischen Komfort und der eigenen Kontrolle über die privaten Schlüssel entscheiden muss. Wenn du eine Wallet mit Social Login nutzt, überweise erst einmal kein neues Geld darauf, importiere sie nicht vorschnell anderswo erneut und klicke auf keinen Fall auf irgendwelche privaten Nachrichten, die dir bei der „Wiederherstellung“ helfen wollen.
Wie viel in euren Wallets wurde über Social Login erstellt? Ehrlich gesagt möchte ich jetzt erst einmal alles durchgehen. DYOR
#自托管 #钱包安全 #Keplr
Keplr teilte heute früh mit, dass es bei einigen Konten, die über Google/Apple-Login erstellt wurden, zu nicht autorisierten Überweisungen gekommen sei. Der Login wurde vorübergehend ausgesetzt. Angeblich gab es beim dahinterstehenden Dienst Web3Auth einen Sicherheitsvorfall. Der Gründer schätzt zunächst, dass etwa 20 % der Social-Login-Konten betroffen sind; tatsächlich genutzt wurde aber nur ein Teil davon (Schätzung, noch zu bestätigen). Nutzer von Seed-Phrasen oder Hardware-Wallets sind nicht betroffen.
Ich persönlich finde, dass man sich wirklich zwischen Komfort und der eigenen Kontrolle über die privaten Schlüssel entscheiden muss. Wenn du eine Wallet mit Social Login nutzt, überweise erst einmal kein neues Geld darauf, importiere sie nicht vorschnell anderswo erneut und klicke auf keinen Fall auf irgendwelche privaten Nachrichten, die dir bei der „Wiederherstellung“ helfen wollen.
Wie viel in euren Wallets wurde über Social Login erstellt? Ehrlich gesagt möchte ich jetzt erst einmal alles durchgehen. DYOR
#自托管 #钱包安全 #Keplr
AAPL-0,14%
GOOGUS+1,10%
73
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceReopensWithdrawalsForHYPE&APT
9,217 Aufrufe
254 Kommentare
2
#SouthKoreaDraftLawTargets15To20%ShareholderCap
14,806 Aufrufe
194 Kommentare
3
#TradFiForBeginners
122,913 Aufrufe
1,292 Kommentare
4
#KeplrAdvisesSocialLoginUsersToTransferAssets
15,499 Aufrufe
265 Kommentare
5
#TetherPlans€28.8MForJuventusCapitalIncrease
8,317 Aufrufe
204 Kommentare
6
#JobsReportRaisesHikeOdds
716,342 Aufrufe
4,150 Kommentare
7
#CPITestsDecemberRateOutlook
264,090 Aufrufe
1,683 Kommentare
8
#US Data Center Rules May Constrain AI Expansion
104,102 Aufrufe
253 Kommentare
9
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
6,898 Aufrufe
86 Kommentare
10
#WillAnthropicListOnTime
232,188 Aufrufe
1,789 Kommentare