

#hacker
hacker
755,526 Aufrufe
360 Kommentare
Hot
Zuletzt

Artikel
Details zum größten Hack in der Geschichte der Kryptowährungen!🤯 Der Binance-Hack war deutlich schwerwiegender als gestern angenommen. Die Börse hat den Vorfall offiziell bestätigt und erste Ergebnisse der Untersuchung veröffentlicht!
💵 Die wichtigsten Zahlen:
🔴 Vorläufiges Ausmaß des Hacks: 6,3 Mrd. $.
🟢 Gemeinsam mit Partnern konnten rund 3 Mrd. $ eingefroren werden.
Details zum größten Hack in der Geschichte der Kryptowährungen!
🤯 Der Binance-Hack war deutlich schwerwiegender als gestern angenommen. Die Börse hat den Vorfall offiziell bestätigt und erste Ergebnisse der Untersuchung veröffentlicht!
💵 Die wichtigsten Zahlen:
🔴 Vorläufiges Ausmaß des Hacks: 6,3 Mrd. $.
🟢 Gemeinsam mit Partnern konnten rund 3 Mrd. $ eingefroren werden.
💵 Die wichtigsten Zahlen:
🔴 Vorläufiges Ausmaß des Hacks: 6,3 Mrd. $.
🟢 Gemeinsam mit Partnern konnten rund 3 Mrd. $ eingefroren werden.
5k
☠️ HAT DIE KRYPTO-APOKALYPSE BEGONNEN?
🥷 Es sieht ganz danach aus, als würde eine echte Welle von Hackerangriffen über den Kryptomarkt hinwegfegen!
🔴 Zuerst griffen Hacker Polymarket an. Der vorläufige Schaden wird auf 3,46 Millionen US-Dollar geschätzt.
🔴 Als Nächstes Binance! Bei den Wallets der Börse wurden verdächtige Transfers in Höhe von bis zu 2,77 Milliarden US-Dollar festgestellt.
🚨 CZ bestätigte, dass die Situation nach einem Binance-Hack aussieht! Tether und Circle froren umgehend 971 Millionen USDT und 823 Millionen USDC ein – fast 1,8 Milliarden US-Dollar! Er erklärte, dass die Gelder der Nutzer sicher seien und mögliche Verluste seiner Einschätzung nach vollständig ausgeglichen würden.
🔴 Gerüchten zufolge wurde auch Bybit um 500 Millionen US-Dollar gehackt, aber bisher gibt es dafür keine Bestätigung.
👀
Und das alles innerhalb von nur wenigen Stunden! Was kommt als Nächstes? Ich hoffe sehr, dass die Krypto-Apokalypse damit vorbei ist. Der Oktober macht seinem Ruf alle Ehre!
#crypto #Hacker #Polymarket #Binance
5
4.2k


·
--
Schlag ins Herz der Prognosemärkte
Ein #Hacker leert fast 1.000 Konten auf #Polymarket und kommt auf knapp 2,65 Millionen Dollar
Einblick in einen massiven Cyberangriff
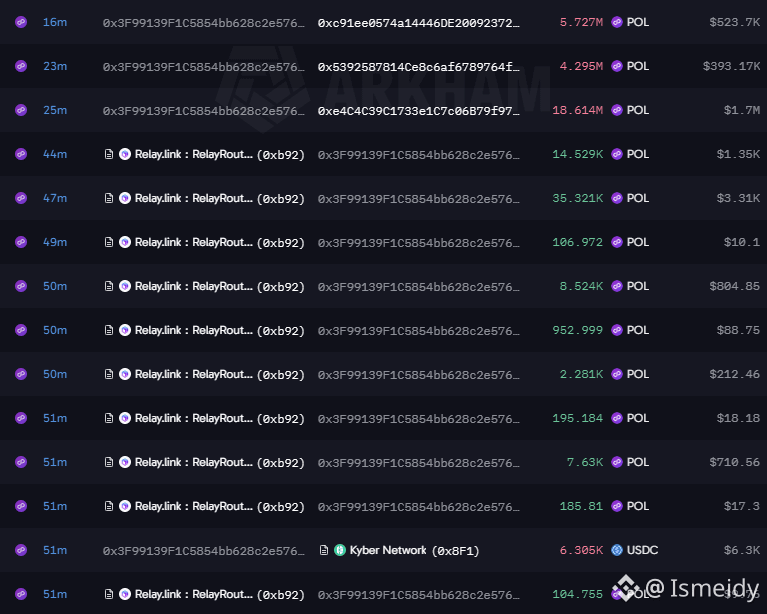
Bei einem Cyberangriff wurden insgesamt 995 Nutzerkonten auf Polymarket geleert. Dabei wurden 2.654.211,42 $ erbeutet.
Besonders schwer traf es bestimmte Konten, deren individuelle Verluste auf 341.000 $ und 307.000 $ geschätzt werden.
Der Angreifer wandelte umgehend sämtliche gestohlenen Gelder in den Token #POL um – ein taktisches Manöver, um mögliche Sperrungen oder das Einfrieren von Vermögenswerten zu umgehen.
Fehler in der Benutzeroberfläche, nicht im Code: Die Hinweise deuten auf eine Kompromittierung des Frontends (der Benutzeroberfläche) der Plattform hin, nicht auf die Smart Contracts. Dadurch konnten unautorisierte Auszahlungen ausgeführt werden.
Sofortige Reaktion: Nach der Sicherheitslücke setzte Polymarket den Betrieb vorübergehend aus und schränkte ihn ein, während eine umfassende Untersuchung eingeleitet wurde.
$POL
{future}(POLUSDT)
Schlag ins Herz der Prognosemärkte
Ein #Hacker leert fast 1.000 Konten auf #Polymarket und kommt auf knapp 2,65 Millionen Dollar
Einblick in einen massiven Cyberangriff
Bei einem Cyberangriff wurden insgesamt 995 Nutzerkonten auf Polymarket geleert. Dabei wurden 2.654.211,42 $ erbeutet.
Besonders schwer traf es bestimmte Konten, deren individuelle Verluste auf 341.000 $ und 307.000 $ geschätzt werden.
Der Angreifer wandelte umgehend sämtliche gestohlenen Gelder in den Token #POL um – ein taktisches Manöver, um mögliche Sperrungen oder das Einfrieren von Vermögenswerten zu umgehen.
Fehler in der Benutzeroberfläche, nicht im Code: Die Hinweise deuten auf eine Kompromittierung des Frontends (der Benutzeroberfläche) der Plattform hin, nicht auf die Smart Contracts. Dadurch konnten unautorisierte Auszahlungen ausgeführt werden.
Sofortige Reaktion: Nach der Sicherheitslücke setzte Polymarket den Betrieb vorübergehend aus und schränkte ihn ein, während eine umfassende Untersuchung eingeleitet wurde.
$POL
Demon 170 Etanol E85:
y si fuese cierto por qué $POL no muestra un aumento de precio ni de volumen ? También hackearon los gráficos?
5
16
30.4k

Übersetzung ansehen
No Panic! Stolen Crypto Can Be Traced — It’s Only a Matter of Time
Every stolen BTC, ETH, XRP, and other cryptocurrency leaves a digital trail on the blockchain. Transactions are transparent, and investigators can track where stolen funds move.
Hackers may hide, but their transactions remain recorded forever. With blockchain analytics, cooperation between exchanges, and law enforcement, stolen assets can be traced, frozen, and recovered.
Stay calm. No panic! The blockchain never forgets. Recovery may take time, but stolen crypto is never truly invisible.
$BTC $ETH $XRP #Hacker #StolenBitcoin
1
147
·
--
Übersetzung ansehen
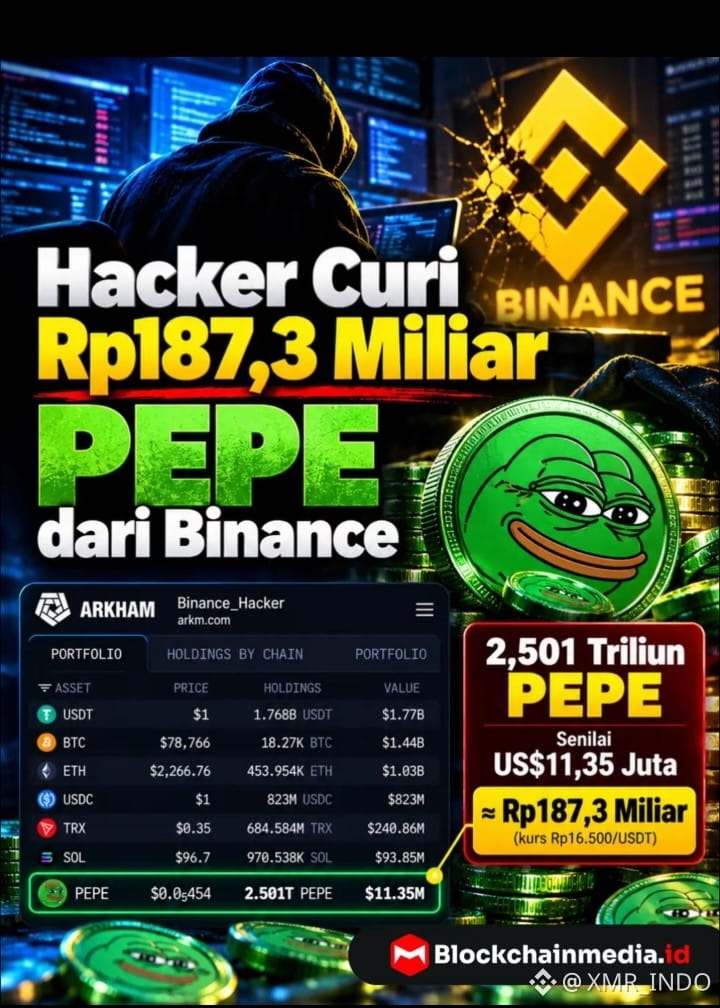
Sebanyak 2,501 triliun token PEPE senilai US$11,35 juta atau sekitar Rp187,3 miliar terdeteksi dalam wallet berlabel "Binance_Hacker" di Arkham Intelligence, Jumat (30/10/2026). $1000PEPE
{future}(1000PEPEUSDT)
merupakan satu dari puluhan aset kripto lainnya yang dikaitkan dengan peretasan Binance senilai lebih dari US$5,8 miliar, berdasarkan laporan Lookonchain. Aset lainnya mencakup BTC, ETH, USDT, USDC, SOL, dan TRX. Pendiri Binance, Changpeng Zhao (CZ), menyatakan dana pengguna aman. Namun, belum dapat dipastikan bahwa seluruh PEPE dalam wallet tersebut merupakan hasil pencurian.
Sumber: Arkham Intelligence, Lookonchain, dan CZ di X. #Binance #PEPE #hacker
Sebanyak 2,501 triliun token PEPE senilai US$11,35 juta atau sekitar Rp187,3 miliar terdeteksi dalam wallet berlabel "Binance_Hacker" di Arkham Intelligence, Jumat (30/10/2026). $1000PEPE
merupakan satu dari puluhan aset kripto lainnya yang dikaitkan dengan peretasan Binance senilai lebih dari US$5,8 miliar, berdasarkan laporan Lookonchain. Aset lainnya mencakup BTC, ETH, USDT, USDC, SOL, dan TRX. Pendiri Binance, Changpeng Zhao (CZ), menyatakan dana pengguna aman. Namun, belum dapat dipastikan bahwa seluruh PEPE dalam wallet tersebut merupakan hasil pencurian.
Sumber: Arkham Intelligence, Lookonchain, dan CZ di X. #Binance #PEPE #hacker
594
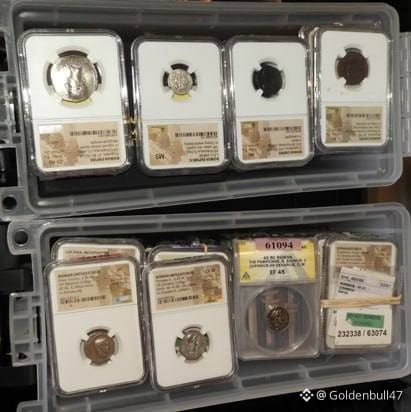
⚪️ Der Hacker, der Uranium Finance 53.000.000 Dollar gestohlen hat, gab einen Teil des Geldes nicht für Yachten, sondern für seltene Pokémon- und Magic-Karten, eine römische Münze und sogar ein Fragment des Flugzeugs der Gebrüder Wright aus.
Daraufhin beschlagnahmten die Behörden einen Teil der Sammlung und Kryptowährungen im Wert von etwa 31 Millionen Dollar – eine sehr teure Art, das perfekte Nerd-Regal zusammenzustellen.
#BTC #Hacker
Daraufhin beschlagnahmten die Behörden einen Teil der Sammlung und Kryptowährungen im Wert von etwa 31 Millionen Dollar – eine sehr teure Art, das perfekte Nerd-Regal zusammenzustellen.
#BTC #Hacker
109

·
--
Die Kernmitglieder der Hackergruppe ShinyHunters wurden in Jordanien festgenommen und arbeiten jetzt mit dem FBI zusammen, um ihre Komplizen zu verraten. Diese englischsprachige, junge Hacker-Szene stiehlt gezielt Unternehmensdaten und erpresst sie – und diesmal haben sie sogar die Daten von FBI-Mitarbeitern gehackt! Die Details sind zu krass: Persönliche Identitäten, Positions-/Stelleninformationen und sogar medizinische Unterlagen wurden gestohlen. Er arbeitet mit den Ermittlern zusammen und übergibt elektronische Geräte – offenbar steht eine große Säuberung in der Hackerwelt bevor.
#网络安全 #黑客攻击 $BTC $ETH
ShinyHunters hacker member busted in Jordan, now working with FBI to rat out his crew. This English-speaking young hacker gang targets companies for data theft and extortion, and they actually hacked FBI employee data! Personal IDs, job info, even medical records compromised. He's cooperating and handing over devices - big shakeup coming in hacker world.
#CyberSecurity #Hacker $BTC $ETH
56
·
--
El #Hacker de Bitget versucht, „3,9 Millionen US-Dollar“ im Dunkeln von Zcash „verschwinden“ zu lassen
Die Spur des gestohlenen Geldes führt mitten in die Anonymität
Die Ermittlungen zum historischen #hackeo a Bitget im Wert von 387,5 Millionen US-Dollar haben nach dem Nachweis ausgeklügelter Umgehungsbewegungen in der Blockchain eine entscheidende Wendung genommen. Der Angreifer hat begonnen, die Gelder in Mechanismen für fortgeschrittene Privatsphäre zu lenken, um die Rückverfolgbarkeit für On-Chain-Analysten zu durchbrechen.
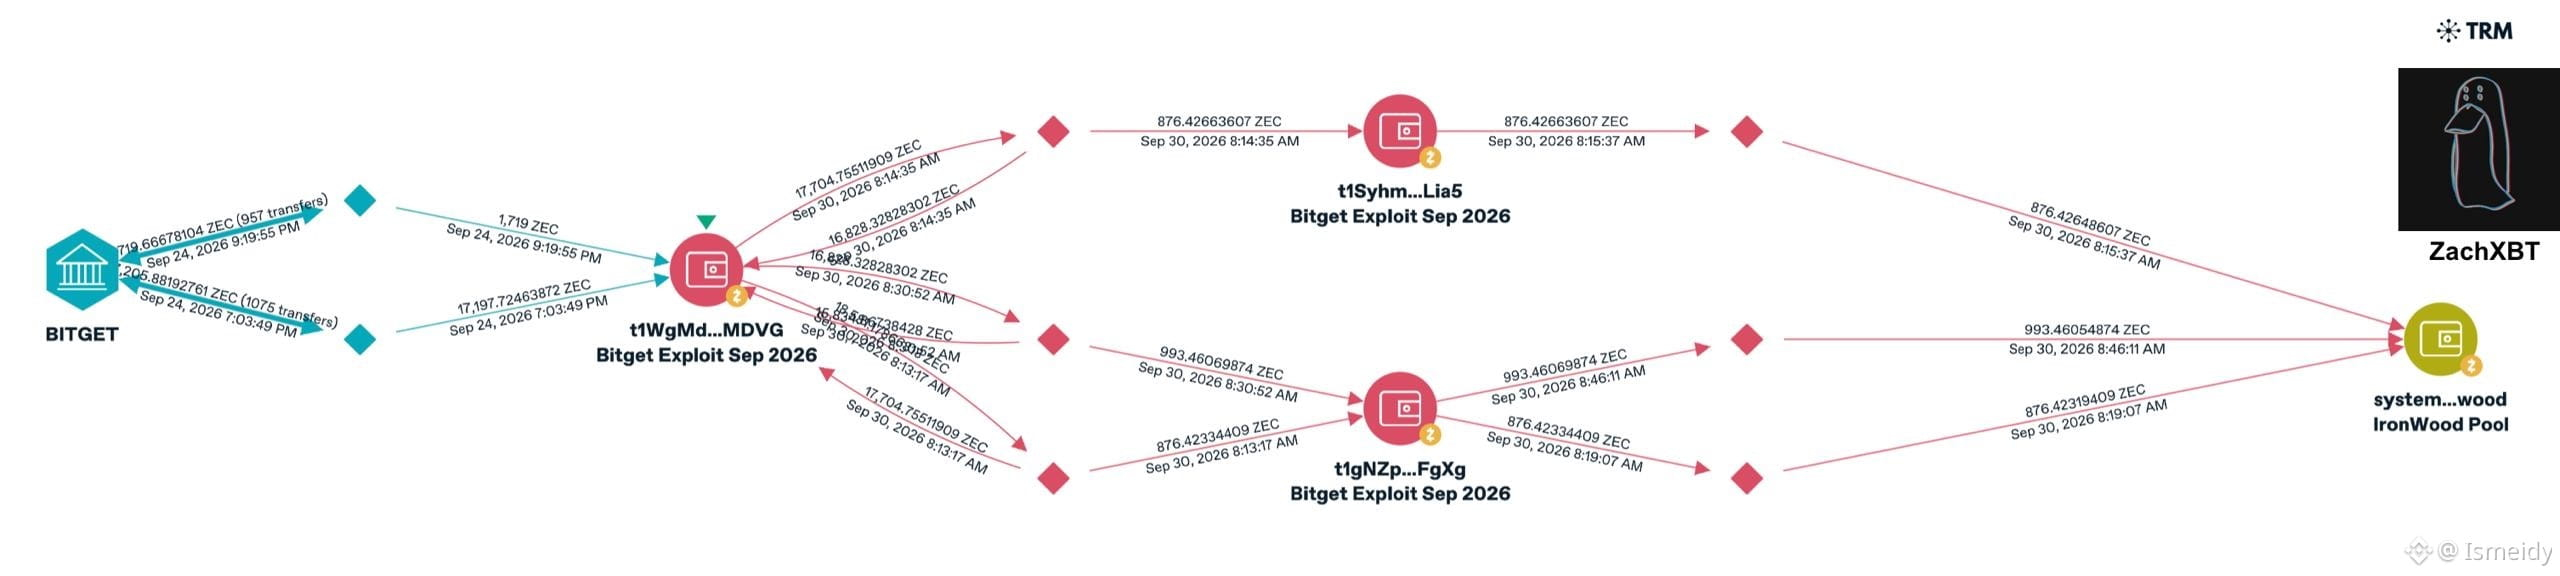
Infiltration in die Blindzone von Zcash: Zwischen 08:15 und 08:46 UTC am 30. September 2026 überwies der Angreifer 2.746 #zec }(etwa 3,9 Millionen US-Dollar) an Ironwood, den neuen geschützten Fonds/das geschützte Pool (shielded pool) von #Zcash
Struktur der Operation (Mapping von ZachXBT / TRM Labs)
Der Blockchain-Ermittler ZachXBT war der Erste, der auf das Manöver aufmerksam machte.
Die von Bitget nach der Sicherheitslücke vom 24. September identifizierte Haupt-Wallet sammelte fast 18.917 ZEC.
Die Gelder wurden über zwei Zwischenadressen (t1Syhm...Lia5 und t1gNZp...FgXg) in drei koordinierten Einzahlungen aufgeteilt, bevor sie in den privaten Pool gelangten.
Die technische Herausforderung für Ermittler: Im Gegensatz zu öffentlichen Transaktionen, bei denen die Ströme von Ende zu Ende sichtbar sind, versteckt das abgeschirmte System von Zcash den Absender, den Empfänger und die internen Salden. Obwohl der Einstieg in den Ironwood-Pool nachvollziehbar ist, geht die Buchungsspur innerhalb des Systems vollständig verloren, bis die Mittel sich entschließen, zu einer öffentlichen Adresse auszusteigen.
Diversifizierung von Geldwäsche-Routen: Einzahlungen in Zcash entsprechen etwa 15% der gesamten gestohlenen ZEC. Zuvor hatten Analysen von Intelligence-Signaturen die Umwandlung von 6,3 Millionen US-Dollar von Ether in Bitcoin verfolgt – mithilfe des dezentralen Protokolls THORChain. Dabei wurden transparente Cross-Chain-Methoden mit striktem Privacy-Protocol kombiniert.
#CryptoNews
$ZEC
{future}(ZECUSDT)
$HYPE
{future}(HYPEUSDT)
$XRP
{future}(XRPUSDT)
El #Hacker de Bitget versucht, „3,9 Millionen US-Dollar“ im Dunkeln von Zcash „verschwinden“ zu lassen
Die Spur des gestohlenen Geldes führt mitten in die Anonymität
Die Ermittlungen zum historischen #hackeo a Bitget im Wert von 387,5 Millionen US-Dollar haben nach dem Nachweis ausgeklügelter Umgehungsbewegungen in der Blockchain eine entscheidende Wendung genommen. Der Angreifer hat begonnen, die Gelder in Mechanismen für fortgeschrittene Privatsphäre zu lenken, um die Rückverfolgbarkeit für On-Chain-Analysten zu durchbrechen.
Infiltration in die Blindzone von Zcash: Zwischen 08:15 und 08:46 UTC am 30. September 2026 überwies der Angreifer 2.746 #zec }(etwa 3,9 Millionen US-Dollar) an Ironwood, den neuen geschützten Fonds/das geschützte Pool (shielded pool) von #Zcash
Struktur der Operation (Mapping von ZachXBT / TRM Labs)
Der Blockchain-Ermittler ZachXBT war der Erste, der auf das Manöver aufmerksam machte.
Die von Bitget nach der Sicherheitslücke vom 24. September identifizierte Haupt-Wallet sammelte fast 18.917 ZEC.
Die Gelder wurden über zwei Zwischenadressen (t1Syhm...Lia5 und t1gNZp...FgXg) in drei koordinierten Einzahlungen aufgeteilt, bevor sie in den privaten Pool gelangten.
Die technische Herausforderung für Ermittler: Im Gegensatz zu öffentlichen Transaktionen, bei denen die Ströme von Ende zu Ende sichtbar sind, versteckt das abgeschirmte System von Zcash den Absender, den Empfänger und die internen Salden. Obwohl der Einstieg in den Ironwood-Pool nachvollziehbar ist, geht die Buchungsspur innerhalb des Systems vollständig verloren, bis die Mittel sich entschließen, zu einer öffentlichen Adresse auszusteigen.
Diversifizierung von Geldwäsche-Routen: Einzahlungen in Zcash entsprechen etwa 15% der gesamten gestohlenen ZEC. Zuvor hatten Analysen von Intelligence-Signaturen die Umwandlung von 6,3 Millionen US-Dollar von Ether in Bitcoin verfolgt – mithilfe des dezentralen Protokolls THORChain. Dabei wurden transparente Cross-Chain-Methoden mit striktem Privacy-Protocol kombiniert.
#CryptoNews
$ZEC
$HYPE
$XRP
1
3
3.4k
·
--
Von einem Cent-Test zu einem Raubzug von 388 Millionen US-Dollar
Die Anatomie des kühnen #hackeo a Bitget
30 Minuten blind, wie eine „Zero-Day“-Schwachstelle den Diebstahl von Millionen bei Bitget ermöglichte
Der Angriff begann um 18:31 UTC mit zwei Mikro-Überweisungen (0,184 ETH und 193 TRX). Da es sich um unbedeutende Beträge handelte, lösten sie keine Risikoprotokolle der Börse aus, wodurch der Angreifer grünes Licht bekam, weiterzumachen.
Der massive Abfluss: Nur 30 Minuten nach dem Test führte der #Hacker 17 Transaktionen mit hohem Volumen über mehrere Netzwerke aus ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism und Avalanche) und konnte in wenig mehr als einer Stunde 361 Millionen US-Dollar abziehen.
Angriffsengineering (Zero Day): Die Cold Wallets (Kalt-Wallets) und die privaten Schlüssel von Bitget wurden nicht kompromittiert. Der Hacker nutzte eine Zero-Day-Schwachstelle in einem Sicherheitsprodukt eines Drittanbieters, wodurch er betrügerische Abhebungsbefehle direkt in das interne System einschleusen und anschließend seine digitalen Spuren löschen konnte.
Reaktion und Eindämmung: Das Abgleichsystem der Plattform erkannte die Anomalie nur sieben Minuten nach der ersten großen Abhebung, sodass der globale Abhebungsstopp aktiviert und das Ausbluten gestoppt werden konnte.
Null Auswirkungen für Nutzer: Gracy Chen (CEO) bestätigte, dass die Verluste vollständig vom User-Protection-Fonds getragen werden, der auf 465 Millionen US-Dollar beziffert ist. Bitget wird diesen Fonds in weniger als einer Woche mit Hilfe seiner Unternehmensreserven auffüllen, die 1.400 Millionen US-Dollar übersteigen. „Gravierend, aber nicht existenziell“, so Chen.
Wiederherstellung des Betriebs und Untersuchung: Die Bitcoin-Abhebungen wurden bereits wieder aufgenommen (es wurden in der ersten Stunde mehr als 3.000 BTC verarbeitet), und die ETH-Abhebungen werden am 29. September wieder freigegeben. Forensische Unternehmen wie Mandiant und SlowMist untersuchen den Fall, und Bitgets Direktive besagt, dass man die verdächtige Gruppe bereits ins Visier genommen hat.
$XRP
{future}(XRPUSDT)
$ZEC
{future}(ZECUSDT)
$BNB
{future}(BNBUSDT)
Von einem Cent-Test zu einem Raubzug von 388 Millionen US-Dollar
Die Anatomie des kühnen #hackeo a Bitget
30 Minuten blind, wie eine „Zero-Day“-Schwachstelle den Diebstahl von Millionen bei Bitget ermöglichte
Der Angriff begann um 18:31 UTC mit zwei Mikro-Überweisungen (0,184 ETH und 193 TRX). Da es sich um unbedeutende Beträge handelte, lösten sie keine Risikoprotokolle der Börse aus, wodurch der Angreifer grünes Licht bekam, weiterzumachen.
Der massive Abfluss: Nur 30 Minuten nach dem Test führte der #Hacker 17 Transaktionen mit hohem Volumen über mehrere Netzwerke aus ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism und Avalanche) und konnte in wenig mehr als einer Stunde 361 Millionen US-Dollar abziehen.
Angriffsengineering (Zero Day): Die Cold Wallets (Kalt-Wallets) und die privaten Schlüssel von Bitget wurden nicht kompromittiert. Der Hacker nutzte eine Zero-Day-Schwachstelle in einem Sicherheitsprodukt eines Drittanbieters, wodurch er betrügerische Abhebungsbefehle direkt in das interne System einschleusen und anschließend seine digitalen Spuren löschen konnte.
Reaktion und Eindämmung: Das Abgleichsystem der Plattform erkannte die Anomalie nur sieben Minuten nach der ersten großen Abhebung, sodass der globale Abhebungsstopp aktiviert und das Ausbluten gestoppt werden konnte.
Null Auswirkungen für Nutzer: Gracy Chen (CEO) bestätigte, dass die Verluste vollständig vom User-Protection-Fonds getragen werden, der auf 465 Millionen US-Dollar beziffert ist. Bitget wird diesen Fonds in weniger als einer Woche mit Hilfe seiner Unternehmensreserven auffüllen, die 1.400 Millionen US-Dollar übersteigen. „Gravierend, aber nicht existenziell“, so Chen.
Wiederherstellung des Betriebs und Untersuchung: Die Bitcoin-Abhebungen wurden bereits wieder aufgenommen (es wurden in der ersten Stunde mehr als 3.000 BTC verarbeitet), und die ETH-Abhebungen werden am 29. September wieder freigegeben. Forensische Unternehmen wie Mandiant und SlowMist untersuchen den Fall, und Bitgets Direktive besagt, dass man die verdächtige Gruppe bereits ins Visier genommen hat.
$XRP
$ZEC
$BNB
6
11
18.1k
·
--
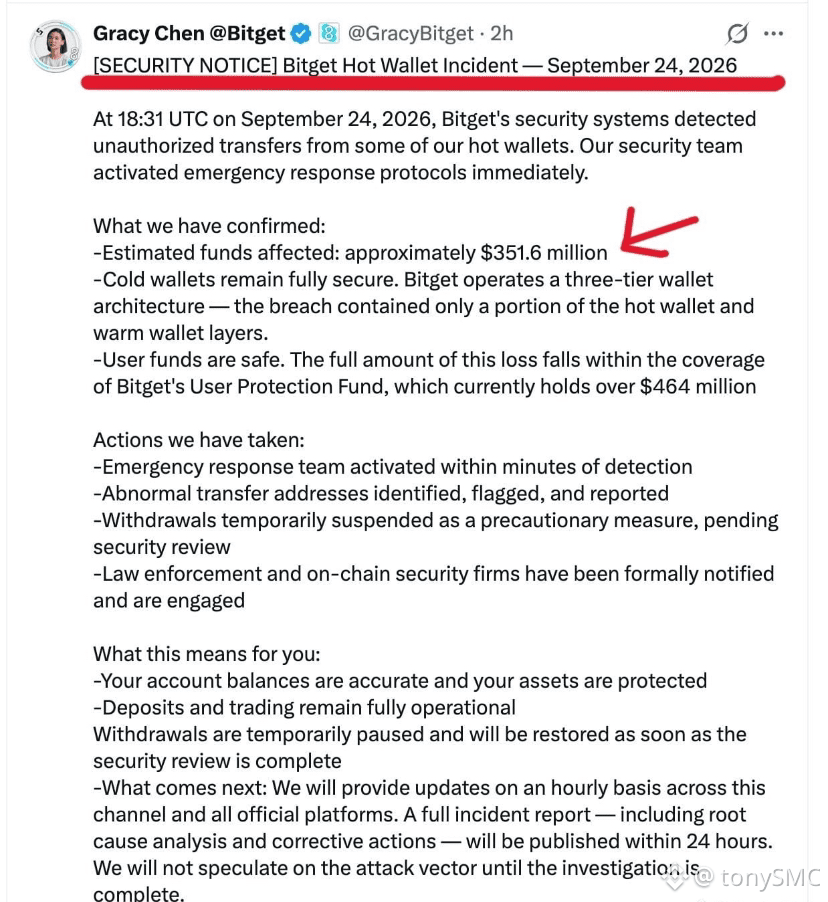
Bitget wurde für 351,6 Mio. US-Dollar ausgenutzt: Was das für alltägliche Trader bedeutet
Am 24. September meldete Bitget unbefugte Überweisungen in Höhe von rund 351,6 Millionen US-Dollar aus einem Teil seiner Hot- und Warm-Wallet-Infrastruktur. Die Börse erklärte, dass die Reserven der Cold Storage weiterhin unberührt seien und dass die Verluste der Nutzer vollständig durch ihren Protection Fund erstattet würden. Abhebungen wurden vorübergehend ausgesetzt.
Der Vorfall zieht zwangsläufig Parallelen zu FTX: Dort führten operative Schwierigkeiten im Jahr 2022 zum Stopp von Abhebungen und anschließend zu behördlichen Feststellungen über vermischte Kundengelder.
Die Erkenntnisse für das Risikomanagement sind weiterhin klar:
Börsen sind Ausführungsorte, keine Tresore: Zentralisierte Börsen sollten ausschließlich als Werkzeuge für Trading und Liquidität genutzt werden – nicht für die langfristige Speicherung von Kapital.
Aktive Gewinnabschöpfung: Während man aktiv mit großen Assets wie $BTC , ETH, $BNB , XRP oder $SOL handelt, sollten realisierte Gewinne systematisch auf Self-Custody-Wallets oder in alternative sichere Speicherlösungen abgezogen werden.
Custody-Prinzip: Auf einer Börse ungenutztes Kapital ist dem Gegenparteirisiko ausgesetzt. Nicht deine Keys, nicht deine Coins.
#Bitget #FTX #CryptoSecurity #Hacker
194
·
--
Bärisch
🚨 $351M HIT BITGET — UND $183M SIND JETZT IN $ETH
Bitget hat bestätigt, dass ungefähr $351,6M an Vermögenswerten betroffen waren, nachdem es zu nicht autorisierten Transfers aus Teilen seiner Hot- und Warm-Wallet-Infrastruktur gekommen ist.
Doch der spannendere Teil passiert on-chain.
Der Angreifer hat bereits einen großen Teil der gestohlenen EVM-Chain-Vermögenswerte in:
67,982 $ETH
umgewandelt — bewertet etwa $183M zum berichteten Kurs.
Das verändert die Story.
Das ist nicht mehr nur ein Wallet-Drain-Vorfall.
Es ist eine massive On-Chain-Bewegung, die Trader tatsächlich in Echtzeit beobachten können.
Der Angreifer bewegt sich über mehrere Netzwerke hinweg und tauscht Assets in ETH um, wobei er eine enorme Menge an Wert in einem einzigen Asset bündelt.
Und da ist noch eine weitere Zahl, die man nicht übersehen sollte:
102,93M XRP — ungefähr $157M zum berichteten Kurs — wurde unter den gestohlenen Assets identifiziert und macht XRP damit zu einem der größten einzelnen Asset-Bestandteile des Vorfalls.
Bitget sagt:
• Cold Wallets bleiben sicher
• Nutzer-Guthaben bleiben korrekt
• Einzahlungen und Handel laufen weiter
• Abhebungen sind vorübergehend ausgesetzt
• Der Verlust wird durch den $464M+ User Protection Fund abgedeckt
• Strafverfolgungsbehörden und On-Chain-Sicherheitsfirmen wurden benachrichtigt
Aber das ist es, worauf ich jetzt achte 👇
67.982 ETH, die auf der anderen Seite eines Hacks sitzen, ist eine Zahl, die der Markt nicht ignorieren kann.
Wohin bewegt sie sich als Nächstes?
Bleibt sie in ETH?
Bridged der Angreifer sie erneut?
Wird die Liquidität über neue Wallets zersplittert?
Oder schaffen es Börsen/Sicherheitsfirmen, einen Teil der verbleibenden Vermögenswerte einzufrieren?
Die Wallet-Spur könnte zur nächsten großen Story werden.
Folgt den Adressen, nicht den Schlagzeilen. 👀
#ETH #Bidget #Hacker #Ethereum
{future}(ETHUSDT)
🚨 $351M HIT BITGET — UND $183M SIND JETZT IN $ETH
Bitget hat bestätigt, dass ungefähr $351,6M an Vermögenswerten betroffen waren, nachdem es zu nicht autorisierten Transfers aus Teilen seiner Hot- und Warm-Wallet-Infrastruktur gekommen ist.
Doch der spannendere Teil passiert on-chain.
Der Angreifer hat bereits einen großen Teil der gestohlenen EVM-Chain-Vermögenswerte in:
67,982 $ETH
umgewandelt — bewertet etwa $183M zum berichteten Kurs.
Das verändert die Story.
Das ist nicht mehr nur ein Wallet-Drain-Vorfall.
Es ist eine massive On-Chain-Bewegung, die Trader tatsächlich in Echtzeit beobachten können.
Der Angreifer bewegt sich über mehrere Netzwerke hinweg und tauscht Assets in ETH um, wobei er eine enorme Menge an Wert in einem einzigen Asset bündelt.
Und da ist noch eine weitere Zahl, die man nicht übersehen sollte:
102,93M XRP — ungefähr $157M zum berichteten Kurs — wurde unter den gestohlenen Assets identifiziert und macht XRP damit zu einem der größten einzelnen Asset-Bestandteile des Vorfalls.
Bitget sagt:
• Cold Wallets bleiben sicher
• Nutzer-Guthaben bleiben korrekt
• Einzahlungen und Handel laufen weiter
• Abhebungen sind vorübergehend ausgesetzt
• Der Verlust wird durch den $464M+ User Protection Fund abgedeckt
• Strafverfolgungsbehörden und On-Chain-Sicherheitsfirmen wurden benachrichtigt
Aber das ist es, worauf ich jetzt achte 👇
67.982 ETH, die auf der anderen Seite eines Hacks sitzen, ist eine Zahl, die der Markt nicht ignorieren kann.
Wohin bewegt sie sich als Nächstes?
Bleibt sie in ETH?
Bridged der Angreifer sie erneut?
Wird die Liquidität über neue Wallets zersplittert?
Oder schaffen es Börsen/Sicherheitsfirmen, einen Teil der verbleibenden Vermögenswerte einzufrieren?
Die Wallet-Spur könnte zur nächsten großen Story werden.
Folgt den Adressen, nicht den Schlagzeilen. 👀
#ETH #Bidget #Hacker #Ethereum
1
76
·
--
Wichtige Warnung für Inhaber von Kryptowährungen 😱
Hacker konnten 593 BTC (ca. 39 Millionen US-Dollar) von Coldcard Mk3 Cold Wallets stehlen.
Der Grund liegt in einem Fehler im Zusammenhang mit dem Prozess zur Generierung der Seed Phrase (Seed Phrase), wodurch es möglich war, die privaten Schlüssel abzuleiten und auf das Geld zuzugreifen.$BNB
🔐 Achte immer darauf, zuverlässige Cold Wallets zu verwenden, mit einer starken Historie und die im Laufe der Zeit getestet wurden.
#HackerAlert #Hacker #BTC
$BTC
{future}(BNBUSDT)
{future}(BTCUSDT)
Wichtige Warnung für Inhaber von Kryptowährungen 😱
Hacker konnten 593 BTC (ca. 39 Millionen US-Dollar) von Coldcard Mk3 Cold Wallets stehlen.
Der Grund liegt in einem Fehler im Zusammenhang mit dem Prozess zur Generierung der Seed Phrase (Seed Phrase), wodurch es möglich war, die privaten Schlüssel abzuleiten und auf das Geld zuzugreifen.$BNB
🔐 Achte immer darauf, zuverlässige Cold Wallets zu verwenden, mit einer starken Historie und die im Laufe der Zeit getestet wurden.
#HackerAlert #Hacker #BTC
$BTC
100
·
--
HINWEIS für Inhaber
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
Hackern gelang es, 593 BTC (ungefähr 39 Millionen US-Dollar) von Coldcard Mk3 Cold Wallets zu stehlen.
Ursache war ein Bug im Zusammenhang mit der Generierung von Seed-Phrasen, der es ermöglichte, private Schlüssel abzuleiten.
Wählen Sie Cold Wallets, die gut etabliert und über die Zeit bewährt sind.
#HackerAlert #Hacker #BTC
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
HINWEIS für Inhaber
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
Hackern gelang es, 593 BTC (ungefähr 39 Millionen US-Dollar) von Coldcard Mk3 Cold Wallets zu stehlen.
Ursache war ein Bug im Zusammenhang mit der Generierung von Seed-Phrasen, der es ermöglichte, private Schlüssel abzuleiten.
Wählen Sie Cold Wallets, die gut etabliert und über die Zeit bewährt sind.
#HackerAlert #Hacker #BTC
$BTC
$BNB
16
1
91
117k

·
--
Bärisch
🔥Die gestohlenen Bitcoins aus dem Cold-Card-Fall fangen an sich zu bewegen 😕
In den letzten Stunden wurden bereits einige #bitcoins bewegt, die zum Fall des Exploits von #Coldcard gehören. Das geschieht über eine Technik namens „peel Chain“, die über den Mixer Coinjoin läuft. Das ist für die Betroffenen dieses Vorfalls nicht gerade ein gutes Zeichen: Wenn diese Technik weiterhin verwendet wird, wird es sehr schwierig, diese Gelder zurückzuholen.
Laut On-Chain-Daten hat der #Hacker (oder Hacker) bereits 64 #BTC bewegt und macht das über verschiedene Prozesse. Zuerst sendet er die Gelder an eine neue Adresse, dann führt er die Gelder durch einen Mixer (wie Coinjoin), anschließend beginnt er, sie in kleinere Einheiten aufzuteilen, und diese Einheiten werden danach erneut vermischt. Das dient dazu, die Nachverfolgbarkeit zu verlieren und das Geld in Fiat auszuzahlen.
Was zuletzt zunehmend kritisiert wird, ist die Nutzung des zentralisierten Mixers Coinjoin, denn man weiß, wem er gehört. Allerdings helfen sie offenbar nicht dabei, die Gelder einzufrieren. Warum? Für die Person hinter Coinjoin gilt: „Man kann nicht beweisen, dass die Gelder gestohlen sind.“ Dieses Argument hat bei der Community für Empörung gesorgt.
Wenn bisher keine Intervention erfolgt ist und der Angreifer (Hacker) weiterhin dieselbe Technik nutzt, ist es sehr wahrscheinlich, dass diese Gelder nie zurückerstattet werden.
Wie wird diese Geschichte enden?
👉 Mehr Krypto-Updates ...
Teile es und folge mir für mehr 👈😎
$BTC
{spot}(BTCUSDT)
🔥Die gestohlenen Bitcoins aus dem Cold-Card-Fall fangen an sich zu bewegen 😕
In den letzten Stunden wurden bereits einige #bitcoins bewegt, die zum Fall des Exploits von #Coldcard gehören. Das geschieht über eine Technik namens „peel Chain“, die über den Mixer Coinjoin läuft. Das ist für die Betroffenen dieses Vorfalls nicht gerade ein gutes Zeichen: Wenn diese Technik weiterhin verwendet wird, wird es sehr schwierig, diese Gelder zurückzuholen.
Laut On-Chain-Daten hat der #Hacker (oder Hacker) bereits 64 #BTC bewegt und macht das über verschiedene Prozesse. Zuerst sendet er die Gelder an eine neue Adresse, dann führt er die Gelder durch einen Mixer (wie Coinjoin), anschließend beginnt er, sie in kleinere Einheiten aufzuteilen, und diese Einheiten werden danach erneut vermischt. Das dient dazu, die Nachverfolgbarkeit zu verlieren und das Geld in Fiat auszuzahlen.
Was zuletzt zunehmend kritisiert wird, ist die Nutzung des zentralisierten Mixers Coinjoin, denn man weiß, wem er gehört. Allerdings helfen sie offenbar nicht dabei, die Gelder einzufrieren. Warum? Für die Person hinter Coinjoin gilt: „Man kann nicht beweisen, dass die Gelder gestohlen sind.“ Dieses Argument hat bei der Community für Empörung gesorgt.
Wenn bisher keine Intervention erfolgt ist und der Angreifer (Hacker) weiterhin dieselbe Technik nutzt, ist es sehr wahrscheinlich, dass diese Gelder nie zurückerstattet werden.
Wie wird diese Geschichte enden?
👉 Mehr Krypto-Updates ...
Teile es und folge mir für mehr 👈😎
$BTC
2
6
10.6k
·
--
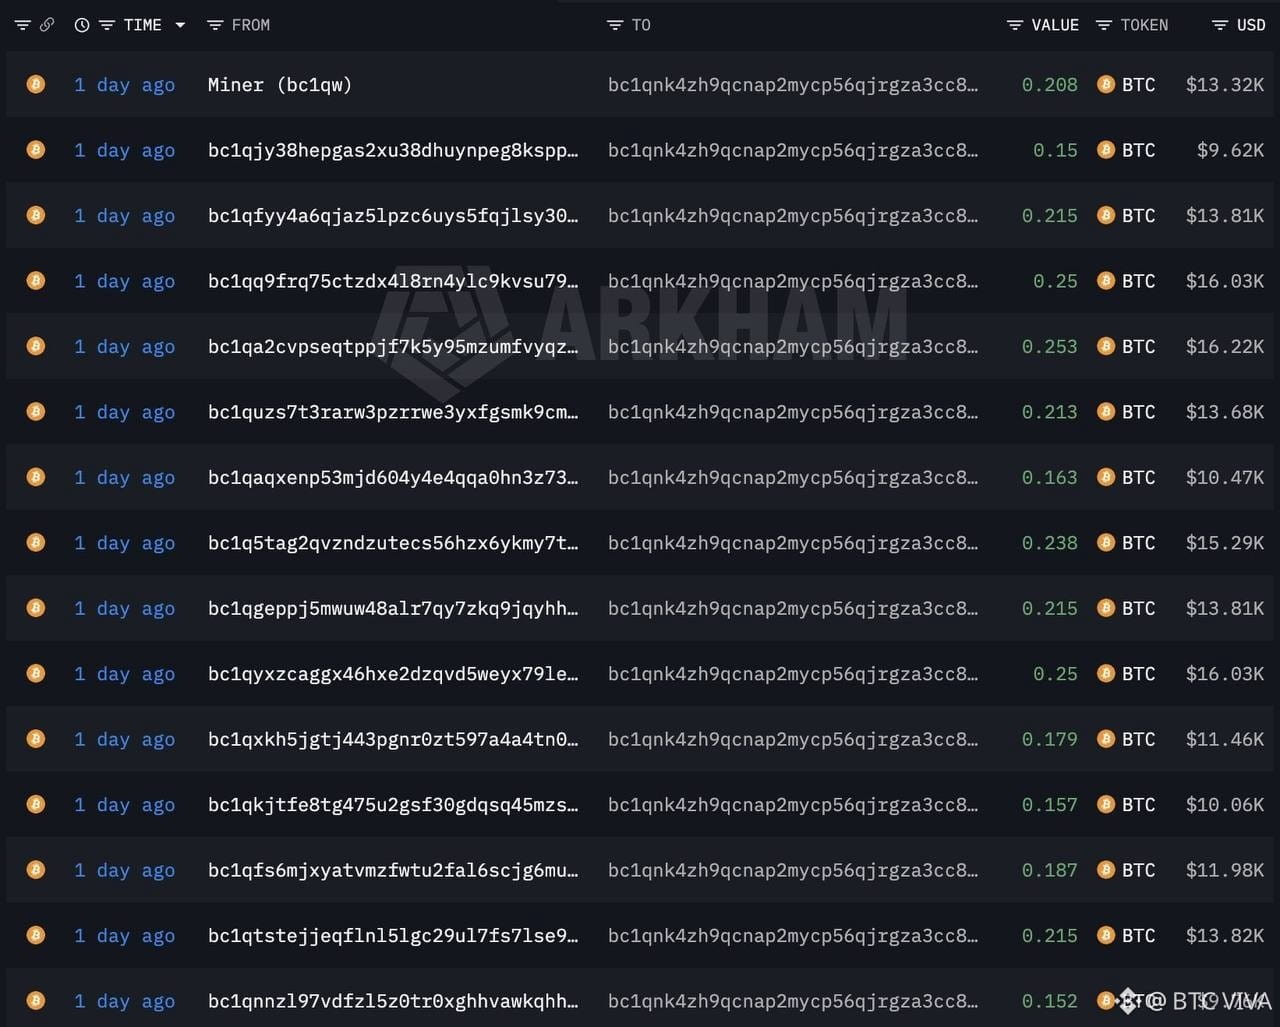
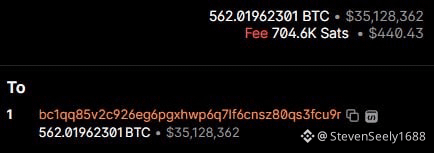
⚠️ JUST IN: Bitcoin-Hardware-Wallet Coldcard wurde für 594,48 BTC (38,2 Mio. $) ausgenutzt
Mehr als 500 Opfer, die glaubten, ihr Bitcoin sei in einer Hardware-Wallet sicher, verloren über Nacht all ihre Gelder. 594,48 BTC wurden innerhalb von nur 25 Minuten abgezogen.
Der Großteil der Gelder befindet sich in dieser Wallet:
#arkm #Hacker @BinanceSquareCN
$BTC #链上追踪
⚠️ JUST IN: Bitcoin-Hardware-Wallet Coldcard wurde für 594,48 BTC (38,2 Mio. $) ausgenutzt
Mehr als 500 Opfer, die glaubten, ihr Bitcoin sei in einer Hardware-Wallet sicher, verloren über Nacht all ihre Gelder. 594,48 BTC wurden innerhalb von nur 25 Minuten abgezogen.
Der Großteil der Gelder befindet sich in dieser Wallet:
#arkm #Hacker @币安广场
$BTC #链上追踪
Mehr als 500 Opfer, die glaubten, ihr Bitcoin sei in einer Hardware-Wallet sicher, verloren über Nacht all ihre Gelder. 594,48 BTC wurden innerhalb von nur 25 Minuten abgezogen.
Der Großteil der Gelder befindet sich in dieser Wallet:
#arkm #Hacker @币安广场
$BTC #链上追踪
3
1
13
754
·
--
"Beheben Sie zuerst den Fehler"
Ein #Hacker ethischer Dieb stiehlt 320 Millionen $ in #LiquidNetwork und fordert einen Patch für #Blockstream , um das Geld zurückzugeben
Ungefähr 4.000 #BTC aus der Geldbörse der Liquid Network Federation entnommen. Der Angreifer nutzte einen Fehler in der Elements-Software, um L-BTC zu erzeugen und sie über den Abrechnungsdienst SideSwap zu verarbeiten, wobei er annahm, dass der Autorisierungsschlüssel nicht kompromittiert war.
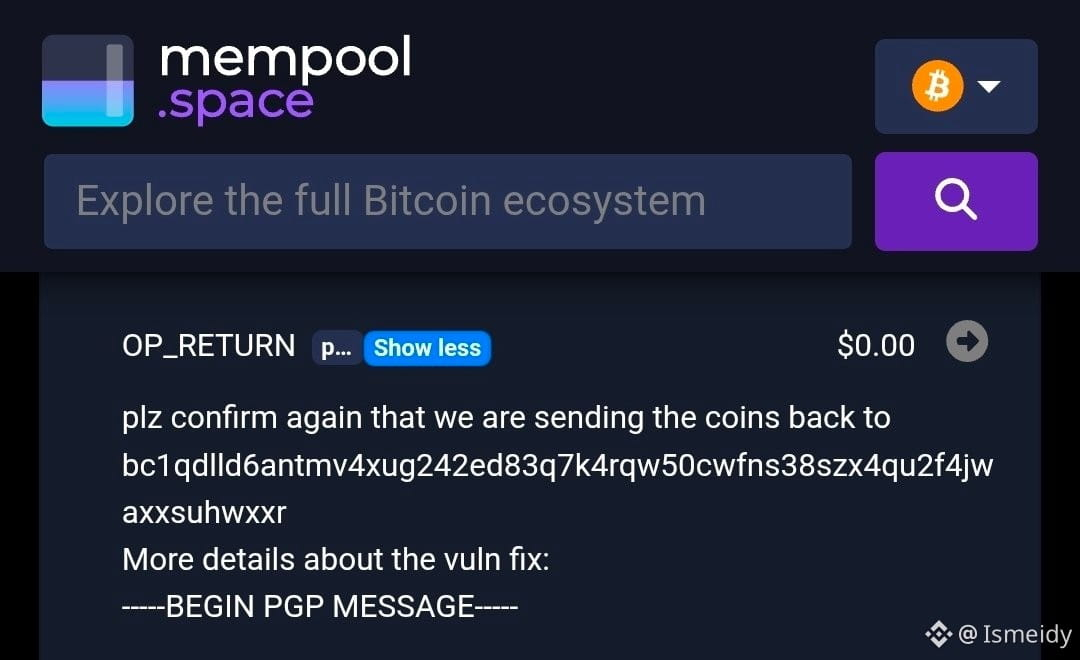
Forderung „On-Chain“: Durch verschlüsselte Nachrichten mit PGP und OP_RETURN-Records in der Blockchain versprach der angebliche ethische Hacker, den Großteil der Gelder mit einer einzigen Bedingung zurückzugeben: Blockstream solle die Schwachstelle beheben und die Aktualisierung aller Knoten vor der Übertragung sicherstellen.
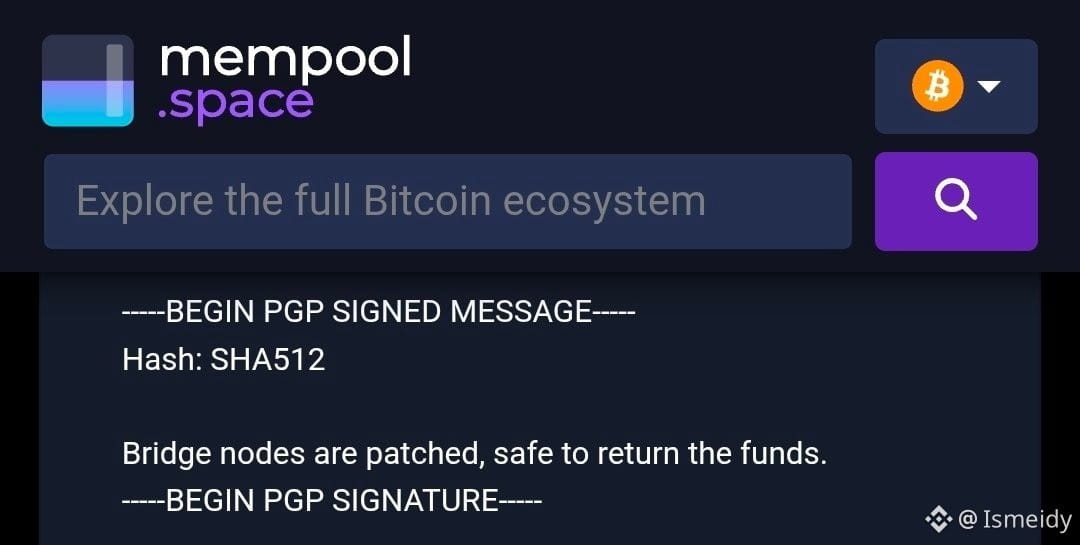
Grünes Licht von #AdamBack : Blockstream antwortete mit einer verifizierbaren PGP-Signatur und bestätigte, dass die Bridge-Knoten gepatcht wurden und das Netzwerk bereit ist, die Rückführung des Kapitals ohne Risiko zu empfangen.
Einfriergstatus: Trotz der Bestätigung verbleiben die 4.000 BTC in der Geldbörse des Angreifers. Als Vorsichtsmaßnahme hält Liquid Network die Operationen in seinen Bridge-Knoten vollständig suspendiert und pausiert Einzahlungen, Auszahlungen und die Aktivität in SideSwap.
$BTC
{future}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$SOL
{future}(SOLUSDT)
"Beheben Sie zuerst den Fehler"
Ein #Hacker ethischer Dieb stiehlt 320 Millionen $ in #LiquidNetwork und fordert einen Patch für #Blockstream , um das Geld zurückzugeben
Ungefähr 4.000 #BTC aus der Geldbörse der Liquid Network Federation entnommen. Der Angreifer nutzte einen Fehler in der Elements-Software, um L-BTC zu erzeugen und sie über den Abrechnungsdienst SideSwap zu verarbeiten, wobei er annahm, dass der Autorisierungsschlüssel nicht kompromittiert war.
Forderung „On-Chain“: Durch verschlüsselte Nachrichten mit PGP und OP_RETURN-Records in der Blockchain versprach der angebliche ethische Hacker, den Großteil der Gelder mit einer einzigen Bedingung zurückzugeben: Blockstream solle die Schwachstelle beheben und die Aktualisierung aller Knoten vor der Übertragung sicherstellen.
Grünes Licht von #AdamBack : Blockstream antwortete mit einer verifizierbaren PGP-Signatur und bestätigte, dass die Bridge-Knoten gepatcht wurden und das Netzwerk bereit ist, die Rückführung des Kapitals ohne Risiko zu empfangen.
Einfriergstatus: Trotz der Bestätigung verbleiben die 4.000 BTC in der Geldbörse des Angreifers. Als Vorsichtsmaßnahme hält Liquid Network die Operationen in seinen Bridge-Knoten vollständig suspendiert und pausiert Einzahlungen, Auszahlungen und die Aktivität in SideSwap.
$BTC
$XRP
$SOL
9
10
13.3k
·
--
Bärisch
Verifiziert
🚨 Es ist doch unmöglich, dass zwei Hacker am gleichen Tag auftauchen!
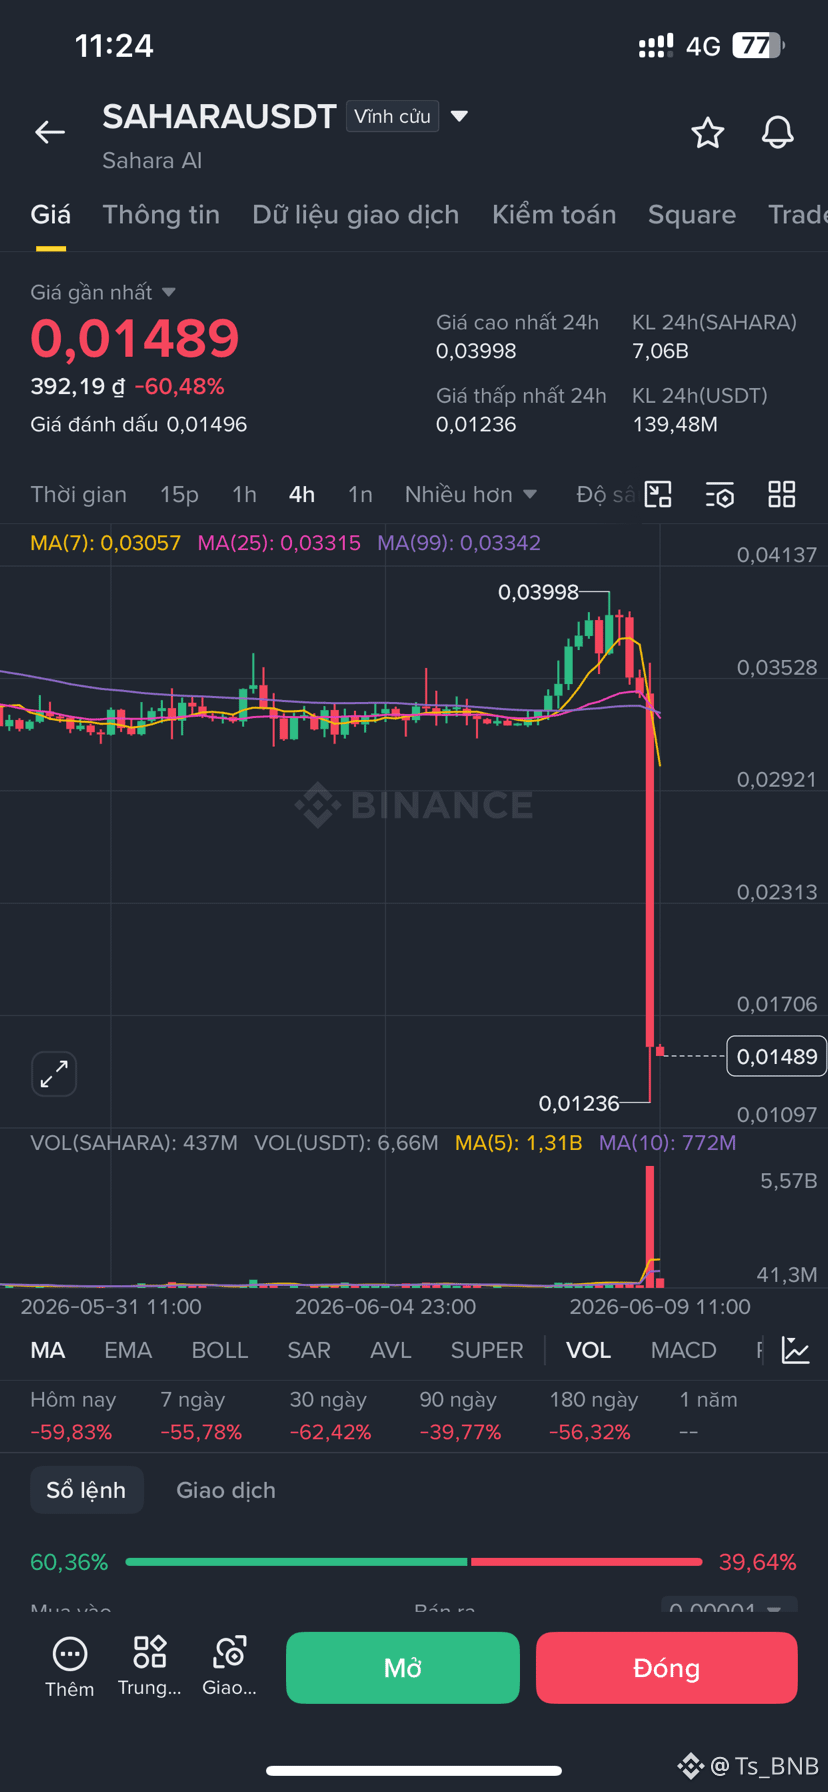
$H wurde gerade „gehackt“ und hat über 80% verloren, jetzt ist $SAHARA dran und fällt um weitere 59%
Der Crypto-Markt ist zurzeit echt seltsam, immer wenn ein Projekt bereit ist zu dumpen, taucht irgendeine Geschichte auf, die den Rückgang erklärt. 🤡
Man weiß nicht, ob die Hacker zu fleißig sind oder das Projektteam zu kreativ ist...
Was denkt ihr darüber:
👉 Echte Hacks?
👉 Wale, die ihre Bestände abstoßen?
👉 Oder das alte Spiel unter neuem Namen?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
{future}(SAHARAUSDT)
🚨 Es ist doch unmöglich, dass zwei Hacker am gleichen Tag auftauchen!
$H wurde gerade „gehackt“ und hat über 80% verloren, jetzt ist $SAHARA dran und fällt um weitere 59%
Der Crypto-Markt ist zurzeit echt seltsam, immer wenn ein Projekt bereit ist zu dumpen, taucht irgendeine Geschichte auf, die den Rückgang erklärt. 🤡
Man weiß nicht, ob die Hacker zu fleißig sind oder das Projektteam zu kreativ ist...
Was denkt ihr darüber:
👉 Echte Hacks?
👉 Wale, die ihre Bestände abstoßen?
👉 Oder das alte Spiel unter neuem Namen?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
1
667
·
--
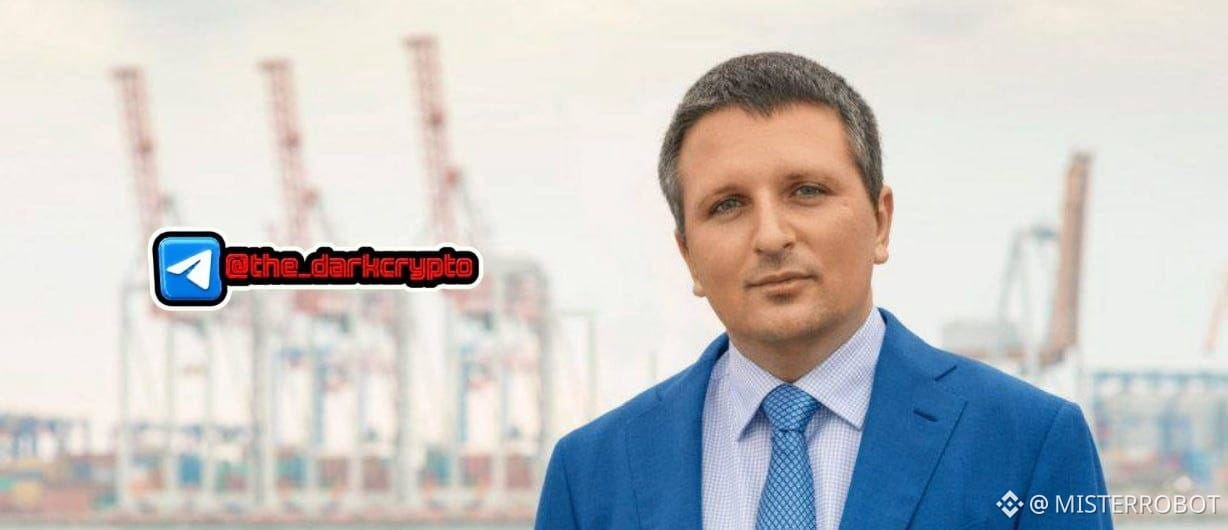
HACKER, ABGEORDNETER UND PATE DER CARDER-MAFIA 👨💻
Odessa, eine bildungsbürgerliche Familie: Vater — Vorsitzender des Komponistenverbands. Selbst Dmitri Golubow startet 2001 CarderPlanet.com — ein Forum für den Handel mit Klonen von Visa und Mastercard; die Domain wird in Madagaskar registriert. Siebenhundert Teilnehmer, $11 Mio. flossen aus den Banken ab. Das WSJ nannte ihn „den Paten der Hacker-Mafia“.
Die Festnahme 2005 ist geradezu filmreif: Er verbrennt Dokumente, während die Nachbarn die Feuerwehr rufen. Ergebnis — fünf Monate in Untersuchungshaft, eine lächerlich niedrige Kaution von zwei Abgeordneten, Visa und Mastercard ließen sie nicht vor Gericht — der Fall wurde wegen fehlenden Tatbestands eingestellt.
Statt Montenegro gründet er eine Internet-Partei mit Darth Vader in einem Wahlwerbeclip. 2014 ist er bereits Volksabgeordneter aus dem Block Poroschenko. Im Parlament setzt er sich für ein Gesetz ein, das das Abschalten unliebsamer Websites erlaubt. Kommentare sind überflüssig.
Laut #BitcoinMagazineUkraine gehört er zu den drei größten #Bitcoin-Inhabern unter ukrainischen öffentlichen Persönlichkeiten. Das Forum hat er gegen das Parlament getauscht, aber die Gewohnheiten — nicht 😏
#Crypto #Hacker
Abonniere — hier passiert so etwas jeden Tag 🔔
6
14
24.9k
·
--
Übersetzung ansehen
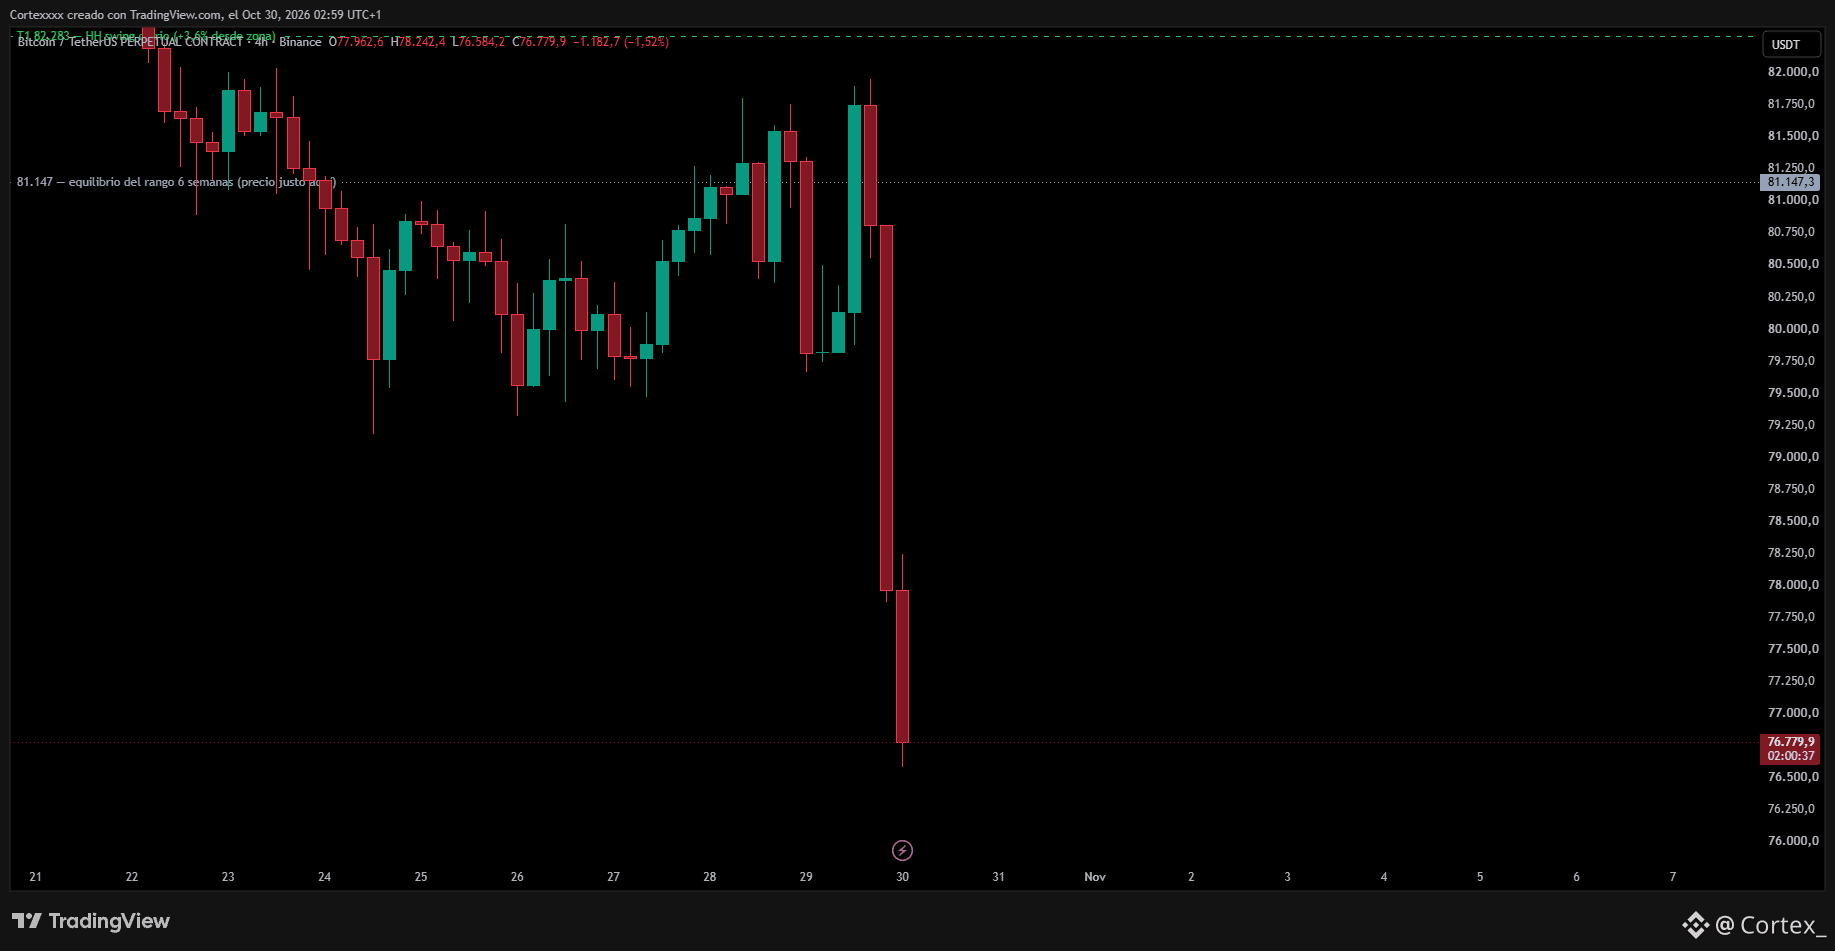
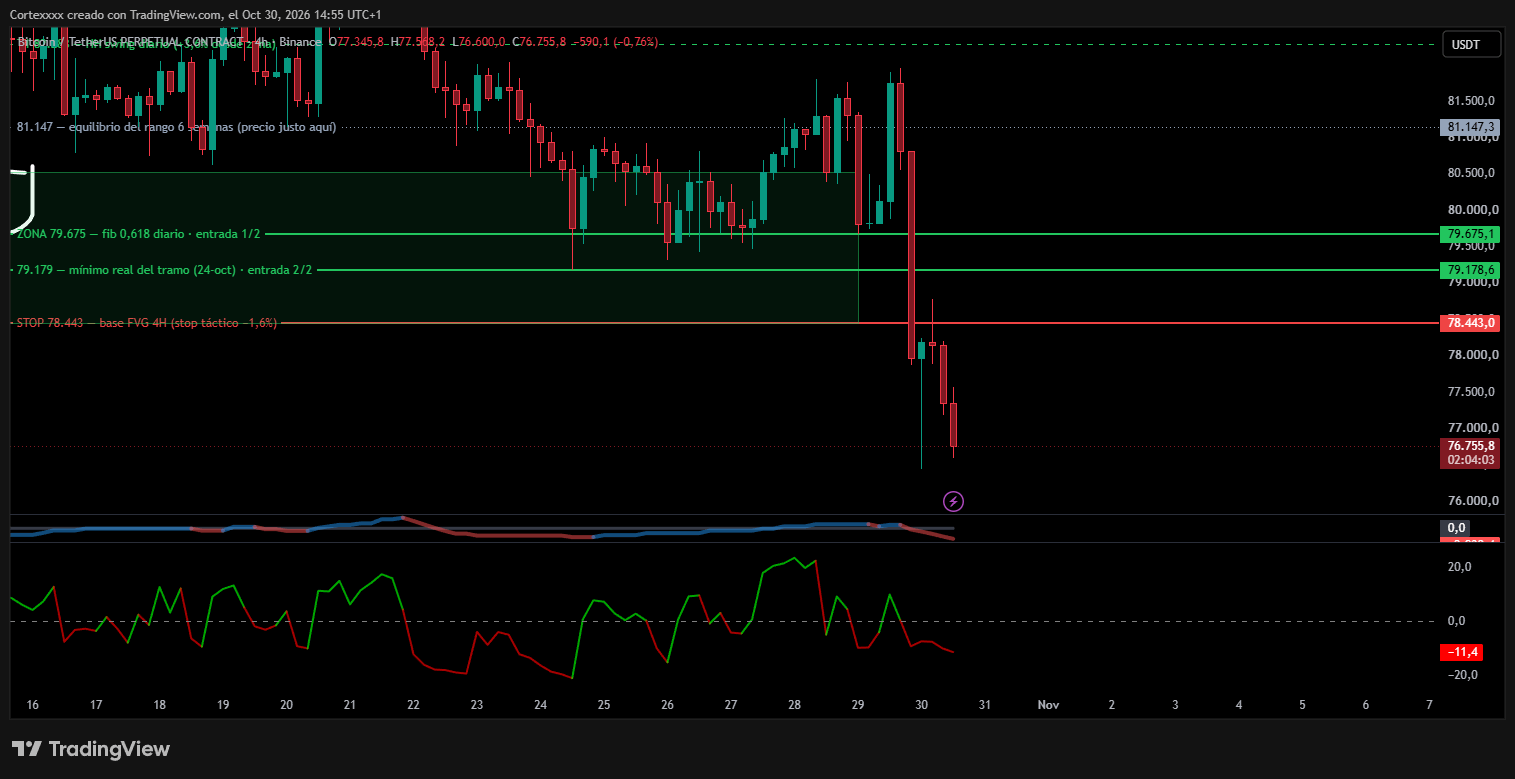
El mercado te vende la mentira y tu la compras.
Ahora esto que dije el 14 de oct cobra mas fuerza que nunca.
Y si estas perdiendo dinero lamento decirte que la culpa es tuya no nada mas del #Hacker .
Como te dije hace mas de 10 días atrás el #market siempre sera un entorno en donde jugamos con desventaja, muchas personas piensan que por que tenemos capitales de mas de 10k o 5k somos inmunes a lo que pase en el mercado. Pues aquí es donde esta tu respuesta, posiblemente dirás "pero si lo que ocurrió fue un #Hack histórico que pude hacer yo?" obvio no ibas a evitar el hackeo ni tampoco que los miles de millones no salgan de #Binance pero es aquí donde hare el énfasis.
- El mercado crypto es un entorno de crecimiento total, pero eso no te da necesidad de estar holdeando por meses o hasta años perdidas en monedas $BTC o como $ZEC , siempre he criticado esa manera de operar la manera en donde piensas así "eso volverá a mi precio" quien te garantiza eso?, si el mercado es tuyo entiendo pero al no ser tuyo por que expones tu capital así?
Las construcciones de capitales nacen principalmente por saber invertir inteligentemente y sobre todo, invertir pensando en TI. Muchas personas están sesgadas diciendo que $PEPE llegara a 1$ en 40 años y ahí los ves a ellos todavía esperando, aparte no es solo el mercado aquí también entra a colación algo que tu y yo tenemos y es salud, si tu salud se deteriora que harás? le dirás a la enfermedad que espere para que saques tu profit? o que por no invertir correctamente tienes un 80% de tu capital bloqueado en perdida y por mero ego no sacas nada pudiendo hacer otras operaciones sin estar aguantando esa presión mental y hasta física? venga ya hombre.
El mercado crypto me ha dado muchas cosas que no habría podido hace en un trabajo normal, pero lo conseguí YO buscando y operando en base a lo que le mismo mercado me ofrece no yo a el.
Sacar 50$ con 10 de inversión no es lo mismo que sacara 100$ con 50$ de inversión.
Entiende el contexto.
Cortex_
·
--
Der Markt verkauft dir die größte Lüge, und du glaubst sie.
Der Markt gehört dir nicht.
Und trotzdem denkst du immer noch, dass die Kurse unbedingt deinen Preis erreichen müssen.
Was $BTC oder $XRP jetzt tun, ist ein Beispiel dafür, wer in der Finanzwelt die Oberhand behält, und mehr als #crypto
Ich trade seit 4 Jahren und habe 2 riesige Lügen erkannt, wie bei $BTW
Es gibt zwei riesige Lügen auf dem #trading . Die erste: „Der Markt ist von allem unabhängig, er wird von nichts und niemandem reguliert, keine Institution kann dir deine #BTC oder irgendeinen Token wegnehmen.“ Zum Teil stimmt das, aber da es keine Regulierungen und Grenzen gibt, haben die großen Akteure (Wale oder staatliche Institutionen) immer den Vorteil, ganz gleich in welcher Hinsicht. Deshalb sind sie, obwohl sie von niemandem reguliert werden können, leicht zu manipulieren und wenden sich in solchen Szenarien gegen Kleinanleger.
Die zweite Lüge ist die typische Aussage: „Ich eröffne mehr als 20 Positionen, um zu diversifizieren, und es macht mir nichts aus, monatelang oder jahrelang im Minus zu sein, denn am Ende mache ich auf jeden Fall Gewinn.“ Das ist nicht nur eine Lüge, sondern eine von Ego getrübte Sichtweise, die aber auf dem #Market_Update oft vorkommt. Tatsache ist, dass es Menschen gibt, die bereit sind, monatelang oder jahrelang einen großen Teil ihres Portfolios zu riskieren, nur um am Ende im Plus zu landen. Aber der Markt gehört dir nicht. Das heißt: Wenn er am Ende um 90 % fällt und du investiert bist, wirst du wahrscheinlich deine Ersparnisse oder dein Investitionskapital verlieren – auch wenn du viele Male im Plus ausgestiegen bist.
Dabei ist noch gar nicht berücksichtigt, dass du nicht weißt, was passieren wird, während du diese Positionen im Minus hältst. Was, wenn es in deiner Familie einen Notfall gibt? Was, wenn du gesundheitliche Probleme hast? Was wirst du sagen? „Nein, der Markt wird mir meinen Gewinn in 4 Monaten zurückgeben. Warte einen Moment, Krankheit“ – ist das, was du sagen wirst?
- Denk mehr nach und lass dein Ego beiseite. Lerne viel und sei diszipliniert, damit du einen Verlust, wenn du ihn schließlich akzeptierst, nicht als Niederlage siehst.
- Steck nicht dein ganzes Kapital in den Markt. Er ist volatil, unberechenbar und sogar unfair. Aber wenn du beschließt, all deine Ersparnisse zu investieren, ist nicht der Markt schuld, sondern du.
Rokita:
yo me fui por una semana aprox vamos a ver cómo se comporta el mercado cripto aquí .N puedo confiar en que mi dinero lo maneje alguien sin la confianza necesaria no hay mucho que hacer ... más que esperar que no pase nada Pero en esta semana sino ocurre otro episodio como este regreso despacio muy despacio.
2
4
1.2k
·
--
Artikel
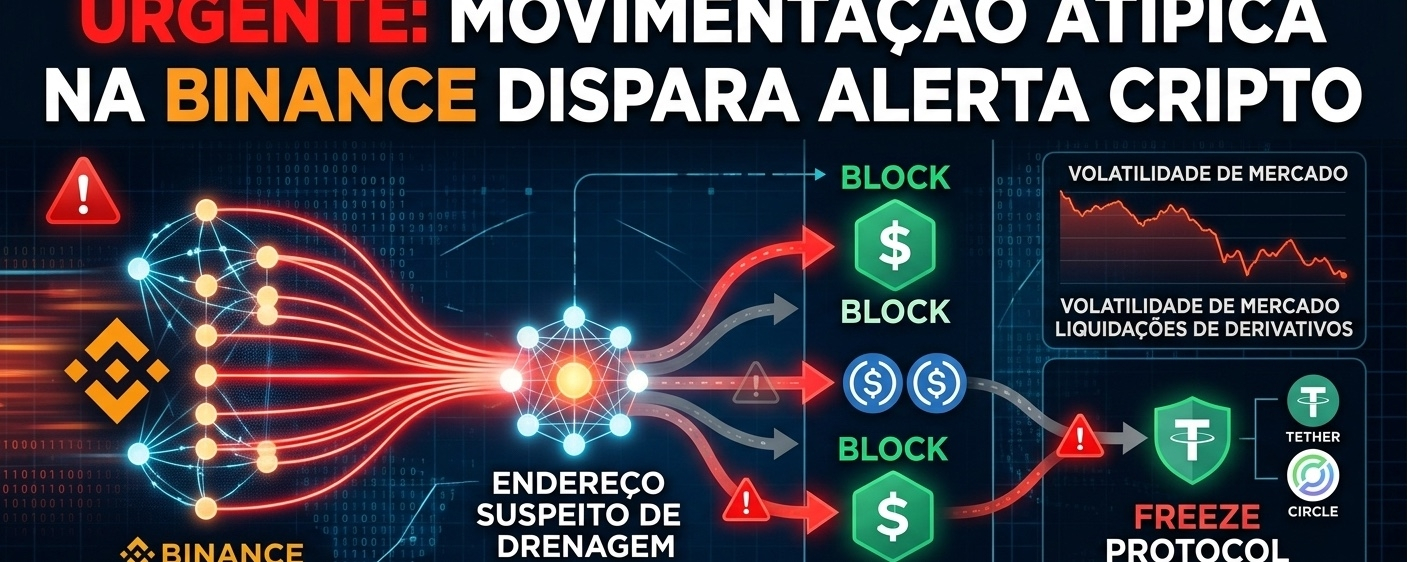
🚨Krypto-Alarm: Abfluss bei Binance löst Einfrierungen in Rekordhöhe ausDatum: 29. Oktober 2026
Einleitung
In den vergangenen Stunden wurde der globale Krypto-Asset-Markt von einem der größten Betriebs- und Sicherheitsvorfälle seiner Geschichte erschüttert. Eine Reihe ungewöhnlicher, massiver Überweisungen aus Hot-Wallets, die Binance zugeschrieben werden – der weltweit größten Börse gemessen am Handelsvolumen –, weckte umgehend den Verdacht auf einen groß angelegten Cyberangriff.
Innerhalb weniger Minuten löste die Bewegung von Milliarden Dollar in Stablecoins und anderen Krypto-Assets eine Kettenreaktion aus: Rekordverdächtige Einfrierungen durch die größten Emittenten digitaler Dollar der Branche, eine massive Welle von Liquidationen am Derivatemarkt und intensive Diskussionen über Schwachstellen im Web3-Ökosystem.
🚨Krypto-Alarm: Abfluss bei Binance löst Einfrierungen in Rekordhöhe aus
Datum: 29. Oktober 2026
Einleitung
In den vergangenen Stunden wurde der globale Krypto-Asset-Markt von einem der größten Betriebs- und Sicherheitsvorfälle seiner Geschichte erschüttert. Eine Reihe ungewöhnlicher, massiver Überweisungen aus Hot-Wallets, die Binance zugeschrieben werden – der weltweit größten Börse gemessen am Handelsvolumen –, weckte umgehend den Verdacht auf einen groß angelegten Cyberangriff.
Innerhalb weniger Minuten löste die Bewegung von Milliarden Dollar in Stablecoins und anderen Krypto-Assets eine Kettenreaktion aus: Rekordverdächtige Einfrierungen durch die größten Emittenten digitaler Dollar der Branche, eine massive Welle von Liquidationen am Derivatemarkt und intensive Diskussionen über Schwachstellen im Web3-Ökosystem.
User-af2c2fc1:
sim
8
8
16.1k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
2,541 Aufrufe
249 Kommentare
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
776 Aufrufe
100 Kommentare
3
#$1.5BInLeveragedCryptoBetsLiquidated
13,355 Aufrufe
172 Kommentare
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
288 Aufrufe
23 Kommentare
5
#KOSPIFalls3.53%BackBelow6000
36,212 Aufrufe
801 Kommentare
6
#AmazonSharesFallAbout7%InPremarketTrading
13,620 Aufrufe
385 Kommentare
7
#USMidtermElections
173,775 Aufrufe
2,038 Kommentare
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
6,657 Aufrufe
88 Kommentare
9
#BinanceWillListPredictPREDICT
57,303 Aufrufe
1,138 Kommentare
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
1,863 Aufrufe
94 Kommentare