
#supplychainattack
supplychainattack
11,303 baxış
Müzakirə edir: 37
Populyar
Sonuncu
·
--
Aparat pulqabılarının “internetə qoşulmamaq” təhlükəsizlik vədi qutu açılmamış pozuldu
18 oktyabrda yayımlanan yeni məlumatlar bu təchizat zənciri hücumunun əhatə dairəsini daha da genişləndirdi: Sinqapurun Çanqi hava limanında alınmış Ledger Flex pulqabısının ekran konnektorunun dəyişdirildiyi, cihaza mobil rabitə çipi və SIM kart quraşdırıldığı aşkarlandı. Çirklənmiş cihazlar artıq bir neçə ölkədəki adi pərakəndə satış kanallarına daxil olmuş ola bilər; deməli, məsələ ilkin olaraq hədəfə alınmış tək bir distribütorla məhdudlaşmır.
Hadisələrin gedişi: 9 oktyabrdan başlayaraq qısa müddətdə 300-dən çox pulqabı boşaldıldı. Üçüncü tərəf blokçeyn araşdırma qurumlarının hesablamalarına görə, zərərin məbləği 80–93,2 milyon dollar arasındadır: Bitquery 315 pulqabıda təxminən 93,2 milyon dollar; Galaxy Digital təxminən 90 milyon dollar; Specter 86 milyon dollar; Arkham isə 80 milyon dollar hesablayıb (2026-10-12 tarixli CoinDesk xəbəri). Zərərçəkənlərin vəsaitlərinin təxminən 70 milyon dolları Tron şəbəkəsindəki USDT olub, qalan məbləğ isə BTC, ETH, BNB, SOL və Polygon arasında bölünüb.
Hücum üsulu diqqətəlayiqdir: implant ekranın arxasında gizlədilmiş, müstəqil mobil rabitə imkanına malik kiçik dövrə lövhəsidir. İlkin quraşdırma zamanı ekranda 24 bərpa sözü göstərilir — implant bu sözləri ələ keçirərək istifadəçinin kompüterindən və Wi-Fi şəbəkəsindən yan keçməklə LTE/eSIM vasitəsilə birbaşa hücumçulara göndərir. Daha sonra hücumçular bu 24 sözlə başqa yerdə pulqabını bərpa edib vəsaitləri köçürürlər.
10 oktyabrda Ledger rəsmi olaraq təsdiqlədi ki, hadisəyə aid ən azı bir cihazda icazəsiz aparat implantı olub. Təsdiqlənmiş bütün hallar indiyədək Cənub-Şərqi Asiyadakı CryptoBilis distribütorunun kanalları ilə (Malayziya, İndoneziya, Filippin) bağlıdır; şirkətin öz sistemləri və birbaşa satış kanalları təsirlənməyib. CryptoBilis bütün aparat pulqabılarının satışını dayandırıb, Kuala-Lumpurdakı mağazası isə fəaliyyətini müvəqqəti dayandırıb.
Görünən odur ki, sındırılan heç vaxt təhlükəsizlik çipi olmayıb, “etibar zənciri” olub — qablaşdırmanın zavoddan çıxdığına və “rəsmi səlahiyyətli distribütor” ifadəsinə olan etibar. Ledger CryptoBilis müştərilərinə xəbərdarlıq edib: aktivləşdirilməmiş cihazları işə salmayın; artıq aktivləşdirilmiş cihazlardakı vəsaitləri isə rəsmi saytdan birbaşa alınmış yeni cihaza və yeni bərpa sözlərinə köçürün.
Şəxsi fikrimcə, bu hadisədən sonra aparat pulqabılarını qutudan çıxararkən yoxlamaq, yəqin ki, dəqiq cihazların qəbul yoxlaması kimi aparılmalıdır. Soyuq pulqabıların “mütləq təhlükəsiz” olması barədə təsəvvür yenidən qiymətləndirilir, amma qiymətləndirilən aparatın özü deyil, distribusiya kanalının etibarlılığıdır. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Məlumat mənbələri: CoinDesk, 10-12; CryptoBriefing, 10-13; Bitquery/Specter/Arkham/Galaxy tədqiqatçılarının hesablamaları; Sina Finance, 10-18, müstəqil tədqiqatçıların aşkarladıqlarına istinadən. Zərər məbləğləri üçüncü tərəflərin hesablamalarıdır; Ledger rəsmi zərər məbləği açıqlamayıb. Yalnız şəxsi fikirdir, investisiya məsləhəti deyil.)
Aparat pulqabılarının “internetə qoşulmamaq” təhlükəsizlik vədi qutu açılmamış pozuldu
18 oktyabrda yayımlanan yeni məlumatlar bu təchizat zənciri hücumunun əhatə dairəsini daha da genişləndirdi: Sinqapurun Çanqi hava limanında alınmış Ledger Flex pulqabısının ekran konnektorunun dəyişdirildiyi, cihaza mobil rabitə çipi və SIM kart quraşdırıldığı aşkarlandı. Çirklənmiş cihazlar artıq bir neçə ölkədəki adi pərakəndə satış kanallarına daxil olmuş ola bilər; deməli, məsələ ilkin olaraq hədəfə alınmış tək bir distribütorla məhdudlaşmır.
Hadisələrin gedişi: 9 oktyabrdan başlayaraq qısa müddətdə 300-dən çox pulqabı boşaldıldı. Üçüncü tərəf blokçeyn araşdırma qurumlarının hesablamalarına görə, zərərin məbləği 80–93,2 milyon dollar arasındadır: Bitquery 315 pulqabıda təxminən 93,2 milyon dollar; Galaxy Digital təxminən 90 milyon dollar; Specter 86 milyon dollar; Arkham isə 80 milyon dollar hesablayıb (2026-10-12 tarixli CoinDesk xəbəri). Zərərçəkənlərin vəsaitlərinin təxminən 70 milyon dolları Tron şəbəkəsindəki USDT olub, qalan məbləğ isə BTC, ETH, BNB, SOL və Polygon arasında bölünüb.
Hücum üsulu diqqətəlayiqdir: implant ekranın arxasında gizlədilmiş, müstəqil mobil rabitə imkanına malik kiçik dövrə lövhəsidir. İlkin quraşdırma zamanı ekranda 24 bərpa sözü göstərilir — implant bu sözləri ələ keçirərək istifadəçinin kompüterindən və Wi-Fi şəbəkəsindən yan keçməklə LTE/eSIM vasitəsilə birbaşa hücumçulara göndərir. Daha sonra hücumçular bu 24 sözlə başqa yerdə pulqabını bərpa edib vəsaitləri köçürürlər.
10 oktyabrda Ledger rəsmi olaraq təsdiqlədi ki, hadisəyə aid ən azı bir cihazda icazəsiz aparat implantı olub. Təsdiqlənmiş bütün hallar indiyədək Cənub-Şərqi Asiyadakı CryptoBilis distribütorunun kanalları ilə (Malayziya, İndoneziya, Filippin) bağlıdır; şirkətin öz sistemləri və birbaşa satış kanalları təsirlənməyib. CryptoBilis bütün aparat pulqabılarının satışını dayandırıb, Kuala-Lumpurdakı mağazası isə fəaliyyətini müvəqqəti dayandırıb.
Görünən odur ki, sındırılan heç vaxt təhlükəsizlik çipi olmayıb, “etibar zənciri” olub — qablaşdırmanın zavoddan çıxdığına və “rəsmi səlahiyyətli distribütor” ifadəsinə olan etibar. Ledger CryptoBilis müştərilərinə xəbərdarlıq edib: aktivləşdirilməmiş cihazları işə salmayın; artıq aktivləşdirilmiş cihazlardakı vəsaitləri isə rəsmi saytdan birbaşa alınmış yeni cihaza və yeni bərpa sözlərinə köçürün.
Şəxsi fikrimcə, bu hadisədən sonra aparat pulqabılarını qutudan çıxararkən yoxlamaq, yəqin ki, dəqiq cihazların qəbul yoxlaması kimi aparılmalıdır. Soyuq pulqabıların “mütləq təhlükəsiz” olması barədə təsəvvür yenidən qiymətləndirilir, amma qiymətləndirilən aparatın özü deyil, distribusiya kanalının etibarlılığıdır. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Məlumat mənbələri: CoinDesk, 10-12; CryptoBriefing, 10-13; Bitquery/Specter/Arkham/Galaxy tədqiqatçılarının hesablamaları; Sina Finance, 10-18, müstəqil tədqiqatçıların aşkarladıqlarına istinadən. Zərər məbləğləri üçüncü tərəflərin hesablamalarıdır; Ledger rəsmi zərər məbləği açıqlamayıb. Yalnız şəxsi fikirdir, investisiya məsləhəti deyil.)
18 oktyabrda yayımlanan yeni məlumatlar bu təchizat zənciri hücumunun əhatə dairəsini daha da genişləndirdi: Sinqapurun Çanqi hava limanında alınmış Ledger Flex pulqabısının ekran konnektorunun dəyişdirildiyi, cihaza mobil rabitə çipi və SIM kart quraşdırıldığı aşkarlandı. Çirklənmiş cihazlar artıq bir neçə ölkədəki adi pərakəndə satış kanallarına daxil olmuş ola bilər; deməli, məsələ ilkin olaraq hədəfə alınmış tək bir distribütorla məhdudlaşmır.
Hadisələrin gedişi: 9 oktyabrdan başlayaraq qısa müddətdə 300-dən çox pulqabı boşaldıldı. Üçüncü tərəf blokçeyn araşdırma qurumlarının hesablamalarına görə, zərərin məbləği 80–93,2 milyon dollar arasındadır: Bitquery 315 pulqabıda təxminən 93,2 milyon dollar; Galaxy Digital təxminən 90 milyon dollar; Specter 86 milyon dollar; Arkham isə 80 milyon dollar hesablayıb (2026-10-12 tarixli CoinDesk xəbəri). Zərərçəkənlərin vəsaitlərinin təxminən 70 milyon dolları Tron şəbəkəsindəki USDT olub, qalan məbləğ isə BTC, ETH, BNB, SOL və Polygon arasında bölünüb.
Hücum üsulu diqqətəlayiqdir: implant ekranın arxasında gizlədilmiş, müstəqil mobil rabitə imkanına malik kiçik dövrə lövhəsidir. İlkin quraşdırma zamanı ekranda 24 bərpa sözü göstərilir — implant bu sözləri ələ keçirərək istifadəçinin kompüterindən və Wi-Fi şəbəkəsindən yan keçməklə LTE/eSIM vasitəsilə birbaşa hücumçulara göndərir. Daha sonra hücumçular bu 24 sözlə başqa yerdə pulqabını bərpa edib vəsaitləri köçürürlər.
10 oktyabrda Ledger rəsmi olaraq təsdiqlədi ki, hadisəyə aid ən azı bir cihazda icazəsiz aparat implantı olub. Təsdiqlənmiş bütün hallar indiyədək Cənub-Şərqi Asiyadakı CryptoBilis distribütorunun kanalları ilə (Malayziya, İndoneziya, Filippin) bağlıdır; şirkətin öz sistemləri və birbaşa satış kanalları təsirlənməyib. CryptoBilis bütün aparat pulqabılarının satışını dayandırıb, Kuala-Lumpurdakı mağazası isə fəaliyyətini müvəqqəti dayandırıb.
Görünən odur ki, sındırılan heç vaxt təhlükəsizlik çipi olmayıb, “etibar zənciri” olub — qablaşdırmanın zavoddan çıxdığına və “rəsmi səlahiyyətli distribütor” ifadəsinə olan etibar. Ledger CryptoBilis müştərilərinə xəbərdarlıq edib: aktivləşdirilməmiş cihazları işə salmayın; artıq aktivləşdirilmiş cihazlardakı vəsaitləri isə rəsmi saytdan birbaşa alınmış yeni cihaza və yeni bərpa sözlərinə köçürün.
Şəxsi fikrimcə, bu hadisədən sonra aparat pulqabılarını qutudan çıxararkən yoxlamaq, yəqin ki, dəqiq cihazların qəbul yoxlaması kimi aparılmalıdır. Soyuq pulqabıların “mütləq təhlükəsiz” olması barədə təsəvvür yenidən qiymətləndirilir, amma qiymətləndirilən aparatın özü deyil, distribusiya kanalının etibarlılığıdır. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Məlumat mənbələri: CoinDesk, 10-12; CryptoBriefing, 10-13; Bitquery/Specter/Arkham/Galaxy tədqiqatçılarının hesablamaları; Sina Finance, 10-18, müstəqil tədqiqatçıların aşkarladıqlarına istinadən. Zərər məbləğləri üçüncü tərəflərin hesablamalarıdır; Ledger rəsmi zərər məbləği açıqlamayıb. Yalnız şəxsi fikirdir, investisiya məsləhəti deyil.)
81

·
--
Polymarket Satıcısı Təhfil Oldu — Hücumçular Pulqabılardan 2,9 milyon ABŞ dolları Boşaltdı
Həftəsonu Polymarketə tədarük zənciri hücumu baş verib. Ön tərəfə (frontend) zərərli skript yeridilib və komanda onu dayandırana qədər təxminən 2,9 milyon ABŞ dolları kütləvi şəkildə boşaldılıb.
Bu, ağıllı müqavilə (smart contract) istismarı deyil. Hücumçular əsas infrastrukturun yerinə Polymarketin proqram təminatı tədarük zəncirini hədəf alıblar. Tədarük zənciri hücumları etibarlı üçüncü tərəf kodunun içində gizlənir və bu səbəbdən onları aşkar etmək daha çətin olur.
Polymarket təsirlənmiş bütün istifadəçilərin tam məbləğdə geri ödəniş alacağını təsdiqləyib. Komanda pozuntunu tez izolyasiya edib. Amma hadisə göstərir ki, xarici xidmətlərə güvənən platformlar smart müqavilələrdən kənar hücum səthləri yaradır.
Bu il proqnoz (prediction) bazarları böyük diqqət çəkib. Bu pozuntu, platformlar miqyaslandıqca etibarı necə qoruya bilməsini yoxlayır. Üçüncü tərəf asılılıqlarına (dependencies) dair təhlükəsizlik auditlərinin standart təcrübəyə çevrilməsi lazım ola bilər.
Dezentrallaşmış platformlar proqram təminatı asılılıqlarını daha aqressiv şəkildə audit etməlidirmi? Sənaye bunu izləyir. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Polymarket Satıcısı Təhfil Oldu — Hücumçular Pulqabılardan 2,9 milyon ABŞ dolları Boşaltdı
Həftəsonu Polymarketə tədarük zənciri hücumu baş verib. Ön tərəfə (frontend) zərərli skript yeridilib və komanda onu dayandırana qədər təxminən 2,9 milyon ABŞ dolları kütləvi şəkildə boşaldılıb.
Bu, ağıllı müqavilə (smart contract) istismarı deyil. Hücumçular əsas infrastrukturun yerinə Polymarketin proqram təminatı tədarük zəncirini hədəf alıblar. Tədarük zənciri hücumları etibarlı üçüncü tərəf kodunun içində gizlənir və bu səbəbdən onları aşkar etmək daha çətin olur.
Polymarket təsirlənmiş bütün istifadəçilərin tam məbləğdə geri ödəniş alacağını təsdiqləyib. Komanda pozuntunu tez izolyasiya edib. Amma hadisə göstərir ki, xarici xidmətlərə güvənən platformlar smart müqavilələrdən kənar hücum səthləri yaradır.
Bu il proqnoz (prediction) bazarları böyük diqqət çəkib. Bu pozuntu, platformlar miqyaslandıqca etibarı necə qoruya bilməsini yoxlayır. Üçüncü tərəf asılılıqlarına (dependencies) dair təhlükəsizlik auditlərinin standart təcrübəyə çevrilməsi lazım ola bilər.
Dezentrallaşmış platformlar proqram təminatı asılılıqlarını daha aqressiv şəkildə audit etməlidirmi? Sənaye bunu izləyir. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Həftəsonu Polymarketə tədarük zənciri hücumu baş verib. Ön tərəfə (frontend) zərərli skript yeridilib və komanda onu dayandırana qədər təxminən 2,9 milyon ABŞ dolları kütləvi şəkildə boşaldılıb.
Bu, ağıllı müqavilə (smart contract) istismarı deyil. Hücumçular əsas infrastrukturun yerinə Polymarketin proqram təminatı tədarük zəncirini hədəf alıblar. Tədarük zənciri hücumları etibarlı üçüncü tərəf kodunun içində gizlənir və bu səbəbdən onları aşkar etmək daha çətin olur.
Polymarket təsirlənmiş bütün istifadəçilərin tam məbləğdə geri ödəniş alacağını təsdiqləyib. Komanda pozuntunu tez izolyasiya edib. Amma hadisə göstərir ki, xarici xidmətlərə güvənən platformlar smart müqavilələrdən kənar hücum səthləri yaradır.
Bu il proqnoz (prediction) bazarları böyük diqqət çəkib. Bu pozuntu, platformlar miqyaslandıqca etibarı necə qoruya bilməsini yoxlayır. Üçüncü tərəf asılılıqlarına (dependencies) dair təhlükəsizlik auditlərinin standart təcrübəyə çevrilməsi lazım ola bilər.
Dezentrallaşmış platformlar proqram təminatı asılılıqlarını daha aqressiv şəkildə audit etməlidirmi? Sənaye bunu izləyir. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
1
44

HƏKÇERLƏR RƏSMİ $INJ DEVELOPER KIT-İ MÜƏMMƏK EDİB — 310 YÜKLƏMƏ ⚠️
Injective-nin SDK-nin arxa qapısı olan versiyası sındırılmış GitHub hesabı vasitəsilə sızıb və normal istifadə zamanı cüzdan toxum cümlələrini (seed phrases) və şəxsi açarları oğurlayıb. Yük (payload) bir saata qədər işə düşüb, 18 npm paketinə yayılıb və düzəliş tətbiq edilənədək 310 dəfə yüklənib.
Sizin və ya ünsiyyətdə olduğunuz istənilən layihənin Injective üzərində qurulmuş cüzdan proqramı və ya botları işlədirmi? O bir saatlıq pəncərə açarların sızmasına səbəb ola bilərdi. Kod gizlicə sirləri qeyd edib, qanuni görünməsi üçün hazırlanmış bir serverə göndərib. Tərtibatçılara həmin versiyalara toxunan hər hansı açarın zərərli sayılması tövsiyə edilib.
Cüzdanınızın və ya botunuzun hazırda hansı versiyada işlədiyini yoxlayırsınız?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
HƏKÇERLƏR RƏSMİ $INJ DEVELOPER KIT-İ MÜƏMMƏK EDİB — 310 YÜKLƏMƏ ⚠️
Injective-nin SDK-nin arxa qapısı olan versiyası sındırılmış GitHub hesabı vasitəsilə sızıb və normal istifadə zamanı cüzdan toxum cümlələrini (seed phrases) və şəxsi açarları oğurlayıb. Yük (payload) bir saata qədər işə düşüb, 18 npm paketinə yayılıb və düzəliş tətbiq edilənədək 310 dəfə yüklənib.
Sizin və ya ünsiyyətdə olduğunuz istənilən layihənin Injective üzərində qurulmuş cüzdan proqramı və ya botları işlədirmi? O bir saatlıq pəncərə açarların sızmasına səbəb ola bilərdi. Kod gizlicə sirləri qeyd edib, qanuni görünməsi üçün hazırlanmış bir serverə göndərib. Tərtibatçılara həmin versiyalara toxunan hər hansı açarın zərərli sayılması tövsiyə edilib.
Cüzdanınızın və ya botunuzun hazırda hansı versiyada işlədiyini yoxlayırsınız?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
Injective-nin SDK-nin arxa qapısı olan versiyası sındırılmış GitHub hesabı vasitəsilə sızıb və normal istifadə zamanı cüzdan toxum cümlələrini (seed phrases) və şəxsi açarları oğurlayıb. Yük (payload) bir saata qədər işə düşüb, 18 npm paketinə yayılıb və düzəliş tətbiq edilənədək 310 dəfə yüklənib.
Sizin və ya ünsiyyətdə olduğunuz istənilən layihənin Injective üzərində qurulmuş cüzdan proqramı və ya botları işlədirmi? O bir saatlıq pəncərə açarların sızmasına səbəb ola bilərdi. Kod gizlicə sirləri qeyd edib, qanuni görünməsi üçün hazırlanmış bir serverə göndərib. Tərtibatçılara həmin versiyalara toxunan hər hansı açarın zərərli sayılması tövsiyə edilib.
Cüzdanınızın və ya botunuzun hazırda hansı versiyada işlədiyini yoxlayırsınız?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
1
221

Ledger-də aparat implantının aşkarlanması təhlükəsizlik kabusudur
Ledger pul kisəsində icazəsiz aparat implantı aşkar etdiyini təsdiqləyib. Bu, təchizat zəncirinə qarşı mürəkkəb hücum ehtimalını göstərir.
#LedgerSecurity #SupplyChainAttack
Ledger-də aparat implantının aşkarlanması təhlükəsizlik kabusudur
Ledger pul kisəsində icazəsiz aparat implantı aşkar etdiyini təsdiqləyib. Bu, təchizat zəncirinə qarşı mürəkkəb hücum ehtimalını göstərir.
#LedgerSecurity #SupplyChainAttack
Ledger pul kisəsində icazəsiz aparat implantı aşkar etdiyini təsdiqləyib. Bu, təchizat zəncirinə qarşı mürəkkəb hücum ehtimalını göstərir.
#LedgerSecurity #SupplyChainAttack
54

·
--
$ETH DEVELOPERS HƏDƏF ALAN 30 ZƏHƏRLİ NPM PAKETİ TAPILDI 🔥
Koordinasiya olunmuş təchizat zənciri hücumu üzə çıxarılıb: saxta trading bot repozitoriyası və DeFi mövzulu npm paketi vasitəsilə JavaScript məlumat oğurlayan proqram (information stealer) yeridilib. Əhatə dairəsinə 30 zərərli paket daxildir; stake-math@3.5.4 asılılıq kimi pin edilib və təxminən 2,300-ə yaxın, demək olar ki, eyni fork yaradan repozitoriyada istifadə olunub — bu, açıq avtomatlaşdırma “qırmızı bayraq”ıdır.
Alovun mərkəzində olan həssas məlumatlar: wallet kitabxanaları, şəxsi açarlar (private keys), mnemoniklər, API tokenlər və saxlanmış brauzer etimadnamələri. Əgər yaxın vaxtlarda DeFi və ya trading botlarla əlaqəli istənilən layihədə npm install işləmisinizsə, mühitiniz artıq zərərli təsirə məruz qala bilər. Bu gün asılılıqlarınızı (dependencies) yoxlayırsınızmı?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
$ETH DEVELOPERS HƏDƏF ALAN 30 ZƏHƏRLİ NPM PAKETİ TAPILDI 🔥
Koordinasiya olunmuş təchizat zənciri hücumu üzə çıxarılıb: saxta trading bot repozitoriyası və DeFi mövzulu npm paketi vasitəsilə JavaScript məlumat oğurlayan proqram (information stealer) yeridilib. Əhatə dairəsinə 30 zərərli paket daxildir; stake-math@3.5.4 asılılıq kimi pin edilib və təxminən 2,300-ə yaxın, demək olar ki, eyni fork yaradan repozitoriyada istifadə olunub — bu, açıq avtomatlaşdırma “qırmızı bayraq”ıdır.
Alovun mərkəzində olan həssas məlumatlar: wallet kitabxanaları, şəxsi açarlar (private keys), mnemoniklər, API tokenlər və saxlanmış brauzer etimadnamələri. Əgər yaxın vaxtlarda DeFi və ya trading botlarla əlaqəli istənilən layihədə npm install işləmisinizsə, mühitiniz artıq zərərli təsirə məruz qala bilər. Bu gün asılılıqlarınızı (dependencies) yoxlayırsınızmı?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
Koordinasiya olunmuş təchizat zənciri hücumu üzə çıxarılıb: saxta trading bot repozitoriyası və DeFi mövzulu npm paketi vasitəsilə JavaScript məlumat oğurlayan proqram (information stealer) yeridilib. Əhatə dairəsinə 30 zərərli paket daxildir; stake-math@3.5.4 asılılıq kimi pin edilib və təxminən 2,300-ə yaxın, demək olar ki, eyni fork yaradan repozitoriyada istifadə olunub — bu, açıq avtomatlaşdırma “qırmızı bayraq”ıdır.
Alovun mərkəzində olan həssas məlumatlar: wallet kitabxanaları, şəxsi açarlar (private keys), mnemoniklər, API tokenlər və saxlanmış brauzer etimadnamələri. Əgər yaxın vaxtlarda DeFi və ya trading botlarla əlaqəli istənilən layihədə npm install işləmisinizsə, mühitiniz artıq zərərli təsirə məruz qala bilər. Bu gün asılılıqlarınızı (dependencies) yoxlayırsınızmı?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
16
·
--
#ledgerpausescryptobilissales 🚨
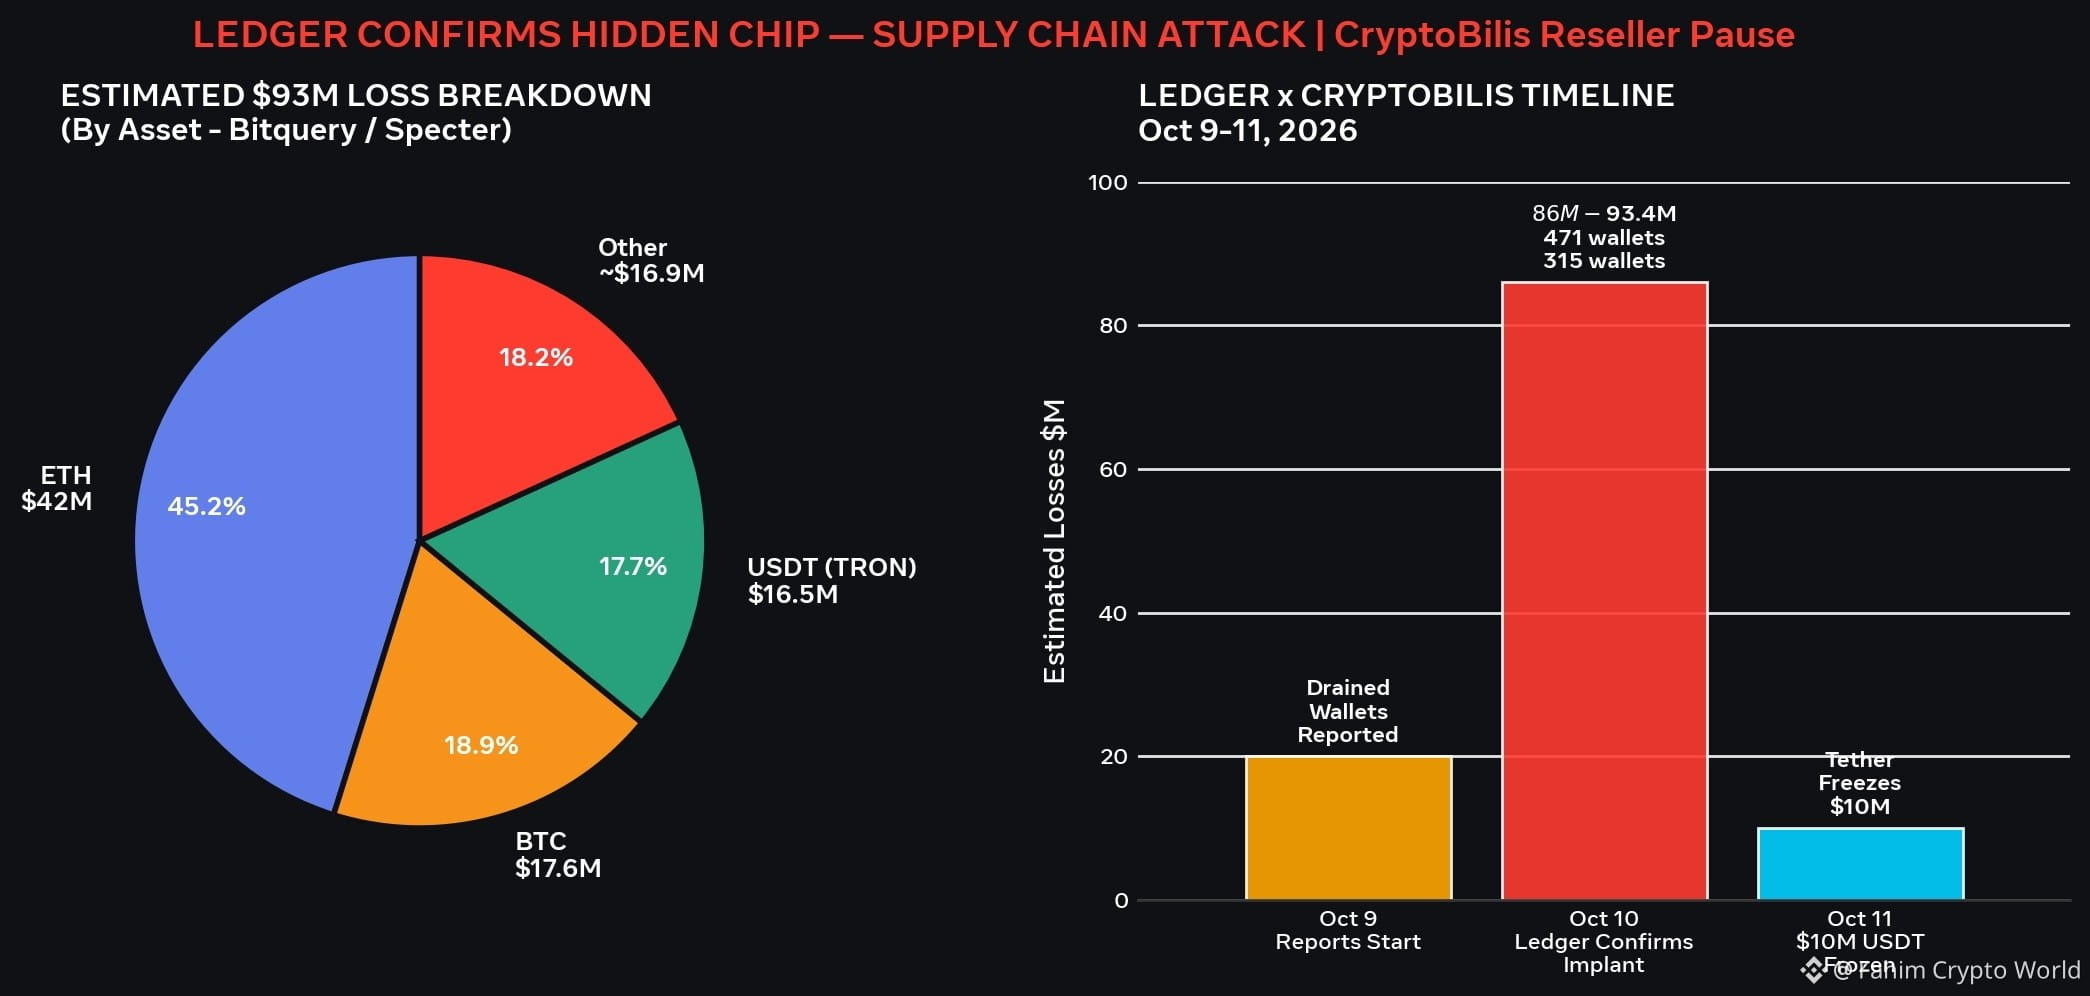
*LEDGER İCAZƏSİZ APARAT ÇİPİNİN AŞKARLANDIĞINI TƏSDİQLƏDİ — ŞÜBHƏLİ İTKİLƏR 86 MİLYON DOLLARI KEÇİR?!* 😱
Bu, həqiqətən də dəhşətdir...
Ledger, oktyabrın 10-da Cənub-Şərqi Asiyadakı *CryptoBilis* adlı resellerlə əlaqəli oğurluq iddialarını araşdırarkən bir müştərinin kriptovalyuta pulqabısının içində icazəsiz aparat çipi aşkar etdiyini təsdiqləyib. Blokçeyn tədqiqatçıları isə ehtimal olunan itkilərin *86 milyon dolları* keçdiyini hesablayırlar.
⚠️ *HƏLƏLİK BİLDİKLƏRİMİZ*
2026-cı il oktyabrın 10-da Ledger Support təsdiqləyib: _“Zərərçəkmiş istifadəçilərdən birinin cihazında icazəsiz aparat çipi var idi.”_ Ledger bu hadisə çərçivəsində fiziki müdaxiləni ilk dəfə təsdiqləyib.
🔍 Reseller: CryptoBilis — Ledger-in İndoneziya, Malayziya və Filippinlər üçün siyahısında göstərilib
💸 Təxmini itkilər: 86 milyon dollardan çox (Specter), 311 pulqabı üzrə 92,9 milyon dollar (Bitquery), 471 pulqabı üzrə 93,4 milyon dollar (Yfarmx)
💰 Bölgü: təxminən 42 milyon dollar ETH, 17,6 milyon dollar BTC, 16,5 milyon dollar USDT
🛑 Görülən tədbir: CryptoBilis araşdırma davam etdiyi müddətdə aparat pulqabılarının satışını TAMAMİLƏ dayandırıb
🛡️ *LEDGER BİLDİRİR Kİ*
Ledger bildirir ki, şirkətin öz infrastrukturu, sistemləri və xidmətləri ələ keçirilməyib. Problem, görünür, yalnız bu reseller kanalı ilə məhdudlaşır. Ledger hüquq-mühafizə orqanları və SEAL 911 təhlükəsizlik qrupu ilə əməkdaşlıq edir.
*CRYPTObILIS-DƏN ALIŞ ETMİSİNİZSƏ, NƏ ETMƏLİSİNİZ:*
1. Cihazı hələ quraşdırmamısınızsa — onu QƏTİYYƏN işə salmayın
2. Artıq quraşdırmısınızsa — aktivlərinizi dərhal yeni bərpa ifadəsi olan yeni pulqabıya köçürün
3. Ledger Live vasitəsilə orijinallığı təsdiqləyin
4. Ledger sizdən 24 sözdən ibarət bərpa ifadənizi HEÇ VAXT istəməz
Bu, klassik təchizat zənciri hücumudur. Soyuq pulqabınız yalnız təchizat zənciri təhlükəsiz olduqda təhlükəsizdir.
Ledger-i nə vaxtsa üçüncü tərəf resellerdən almısınız? Elə indi yoxlayın. 👇
Ledger 92 milyon dollarlıq oğurluq iddiaları fonunda kriptovalyuta pulqabısında gizli çip aşkarlandığını təsdiqləyir
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
#ledgerpausescryptobilissales 🚨
*LEDGER İCAZƏSİZ APARAT ÇİPİNİN AŞKARLANDIĞINI TƏSDİQLƏDİ — ŞÜBHƏLİ İTKİLƏR 86 MİLYON DOLLARI KEÇİR?!* 😱
Bu, həqiqətən də dəhşətdir...
Ledger, oktyabrın 10-da Cənub-Şərqi Asiyadakı *CryptoBilis* adlı resellerlə əlaqəli oğurluq iddialarını araşdırarkən bir müştərinin kriptovalyuta pulqabısının içində icazəsiz aparat çipi aşkar etdiyini təsdiqləyib. Blokçeyn tədqiqatçıları isə ehtimal olunan itkilərin *86 milyon dolları* keçdiyini hesablayırlar.
⚠️ *HƏLƏLİK BİLDİKLƏRİMİZ*
2026-cı il oktyabrın 10-da Ledger Support təsdiqləyib: _“Zərərçəkmiş istifadəçilərdən birinin cihazında icazəsiz aparat çipi var idi.”_ Ledger bu hadisə çərçivəsində fiziki müdaxiləni ilk dəfə təsdiqləyib.
🔍 Reseller: CryptoBilis — Ledger-in İndoneziya, Malayziya və Filippinlər üçün siyahısında göstərilib
💸 Təxmini itkilər: 86 milyon dollardan çox (Specter), 311 pulqabı üzrə 92,9 milyon dollar (Bitquery), 471 pulqabı üzrə 93,4 milyon dollar (Yfarmx)
💰 Bölgü: təxminən 42 milyon dollar ETH, 17,6 milyon dollar BTC, 16,5 milyon dollar USDT
🛑 Görülən tədbir: CryptoBilis araşdırma davam etdiyi müddətdə aparat pulqabılarının satışını TAMAMİLƏ dayandırıb
🛡️ *LEDGER BİLDİRİR Kİ*
Ledger bildirir ki, şirkətin öz infrastrukturu, sistemləri və xidmətləri ələ keçirilməyib. Problem, görünür, yalnız bu reseller kanalı ilə məhdudlaşır. Ledger hüquq-mühafizə orqanları və SEAL 911 təhlükəsizlik qrupu ilə əməkdaşlıq edir.
*CRYPTObILIS-DƏN ALIŞ ETMİSİNİZSƏ, NƏ ETMƏLİSİNİZ:*
1. Cihazı hələ quraşdırmamısınızsa — onu QƏTİYYƏN işə salmayın
2. Artıq quraşdırmısınızsa — aktivlərinizi dərhal yeni bərpa ifadəsi olan yeni pulqabıya köçürün
3. Ledger Live vasitəsilə orijinallığı təsdiqləyin
4. Ledger sizdən 24 sözdən ibarət bərpa ifadənizi HEÇ VAXT istəməz
Bu, klassik təchizat zənciri hücumudur. Soyuq pulqabınız yalnız təchizat zənciri təhlükəsiz olduqda təhlükəsizdir.
Ledger-i nə vaxtsa üçüncü tərəf resellerdən almısınız? Elə indi yoxlayın. 👇
Ledger 92 milyon dollarlıq oğurluq iddiaları fonunda kriptovalyuta pulqabısında gizli çip aşkarlandığını təsdiqləyir
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
*LEDGER İCAZƏSİZ APARAT ÇİPİNİN AŞKARLANDIĞINI TƏSDİQLƏDİ — ŞÜBHƏLİ İTKİLƏR 86 MİLYON DOLLARI KEÇİR?!* 😱
Bu, həqiqətən də dəhşətdir...
Ledger, oktyabrın 10-da Cənub-Şərqi Asiyadakı *CryptoBilis* adlı resellerlə əlaqəli oğurluq iddialarını araşdırarkən bir müştərinin kriptovalyuta pulqabısının içində icazəsiz aparat çipi aşkar etdiyini təsdiqləyib. Blokçeyn tədqiqatçıları isə ehtimal olunan itkilərin *86 milyon dolları* keçdiyini hesablayırlar.
⚠️ *HƏLƏLİK BİLDİKLƏRİMİZ*
2026-cı il oktyabrın 10-da Ledger Support təsdiqləyib: _“Zərərçəkmiş istifadəçilərdən birinin cihazında icazəsiz aparat çipi var idi.”_ Ledger bu hadisə çərçivəsində fiziki müdaxiləni ilk dəfə təsdiqləyib.
🔍 Reseller: CryptoBilis — Ledger-in İndoneziya, Malayziya və Filippinlər üçün siyahısında göstərilib
💸 Təxmini itkilər: 86 milyon dollardan çox (Specter), 311 pulqabı üzrə 92,9 milyon dollar (Bitquery), 471 pulqabı üzrə 93,4 milyon dollar (Yfarmx)
💰 Bölgü: təxminən 42 milyon dollar ETH, 17,6 milyon dollar BTC, 16,5 milyon dollar USDT
🛑 Görülən tədbir: CryptoBilis araşdırma davam etdiyi müddətdə aparat pulqabılarının satışını TAMAMİLƏ dayandırıb
🛡️ *LEDGER BİLDİRİR Kİ*
Ledger bildirir ki, şirkətin öz infrastrukturu, sistemləri və xidmətləri ələ keçirilməyib. Problem, görünür, yalnız bu reseller kanalı ilə məhdudlaşır. Ledger hüquq-mühafizə orqanları və SEAL 911 təhlükəsizlik qrupu ilə əməkdaşlıq edir.
*CRYPTObILIS-DƏN ALIŞ ETMİSİNİZSƏ, NƏ ETMƏLİSİNİZ:*
1. Cihazı hələ quraşdırmamısınızsa — onu QƏTİYYƏN işə salmayın
2. Artıq quraşdırmısınızsa — aktivlərinizi dərhal yeni bərpa ifadəsi olan yeni pulqabıya köçürün
3. Ledger Live vasitəsilə orijinallığı təsdiqləyin
4. Ledger sizdən 24 sözdən ibarət bərpa ifadənizi HEÇ VAXT istəməz
Bu, klassik təchizat zənciri hücumudur. Soyuq pulqabınız yalnız təchizat zənciri təhlükəsiz olduqda təhlükəsizdir.
Ledger-i nə vaxtsa üçüncü tərəf resellerdən almısınız? Elə indi yoxlayın. 👇
Ledger 92 milyon dollarlıq oğurluq iddiaları fonunda kriptovalyuta pulqabısında gizli çip aşkarlandığını təsdiqləyir
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
40

·
--
$INJ SDK KƏSİLDİ — HƏFTƏLİK 50,000 YÜKLƏMƏ TƏSİRLƏNİB ⚠️
@Injectivelabs/sdk-ts npm paketi tərtibatçının GitHub hesabı komprometə edildikdən sonra zərərli şəkildə dəyişdirilib. 1.20.21 versiyası pul kisəsi (wallet) şəxsi açarlarını və mnemonic ifadələrini oğurlayan, onları gizlədilmiş serverə kodlayan kodu ehtiva edir.
Təxminən 50,000 həftəlik yükləmə və eyni scope-da olan 17 başqa paket də kilidləndiyi üçün bu, geniş miqyaslı supply chain hücumudur. Şübhəli commitlər iyunun 8-dən başlayıb. Asılılıqlarınızı (dependencies) yoxlamısınız?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
$INJ SDK KƏSİLDİ — HƏFTƏLİK 50,000 YÜKLƏMƏ TƏSİRLƏNİB ⚠️
@Injectivelabs/sdk-ts npm paketi tərtibatçının GitHub hesabı komprometə edildikdən sonra zərərli şəkildə dəyişdirilib. 1.20.21 versiyası pul kisəsi (wallet) şəxsi açarlarını və mnemonic ifadələrini oğurlayan, onları gizlədilmiş serverə kodlayan kodu ehtiva edir.
Təxminən 50,000 həftəlik yükləmə və eyni scope-da olan 17 başqa paket də kilidləndiyi üçün bu, geniş miqyaslı supply chain hücumudur. Şübhəli commitlər iyunun 8-dən başlayıb. Asılılıqlarınızı (dependencies) yoxlamısınız?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
@Injectivelabs/sdk-ts npm paketi tərtibatçının GitHub hesabı komprometə edildikdən sonra zərərli şəkildə dəyişdirilib. 1.20.21 versiyası pul kisəsi (wallet) şəxsi açarlarını və mnemonic ifadələrini oğurlayan, onları gizlədilmiş serverə kodlayan kodu ehtiva edir.
Təxminən 50,000 həftəlik yükləmə və eyni scope-da olan 17 başqa paket də kilidləndiyi üçün bu, geniş miqyaslı supply chain hücumudur. Şübhəli commitlər iyunun 8-dən başlayıb. Asılılıqlarınızı (dependencies) yoxlamısınız?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
137
Ledger-in təchizat zəncirində ciddi təhlükəsizlik pozuntusu baş verib
Ledger təsdiqləyib ki, səlahiyyətsiz satıcı CryptoBilis tərəfindən satılan cihazlara istifadəçilərin bərpa ifadələrini oğurlamaq məqsədilə zərərli aparat implantları yerləşdirilib. Avropanın böyük pərakəndə satış şəbəkəsi MediaMarkt riski azaltmaq üçün satışları dayandırıb.
#LedgerSecurity #SupplyChainAttack
Ledger-in təchizat zəncirində ciddi təhlükəsizlik pozuntusu baş verib
Ledger təsdiqləyib ki, səlahiyyətsiz satıcı CryptoBilis tərəfindən satılan cihazlara istifadəçilərin bərpa ifadələrini oğurlamaq məqsədilə zərərli aparat implantları yerləşdirilib. Avropanın böyük pərakəndə satış şəbəkəsi MediaMarkt riski azaltmaq üçün satışları dayandırıb.
#LedgerSecurity #SupplyChainAttack
Ledger təsdiqləyib ki, səlahiyyətsiz satıcı CryptoBilis tərəfindən satılan cihazlara istifadəçilərin bərpa ifadələrini oğurlamaq məqsədilə zərərli aparat implantları yerləşdirilib. Avropanın böyük pərakəndə satış şəbəkəsi MediaMarkt riski azaltmaq üçün satışları dayandırıb.
#LedgerSecurity #SupplyChainAttack
4
·
--
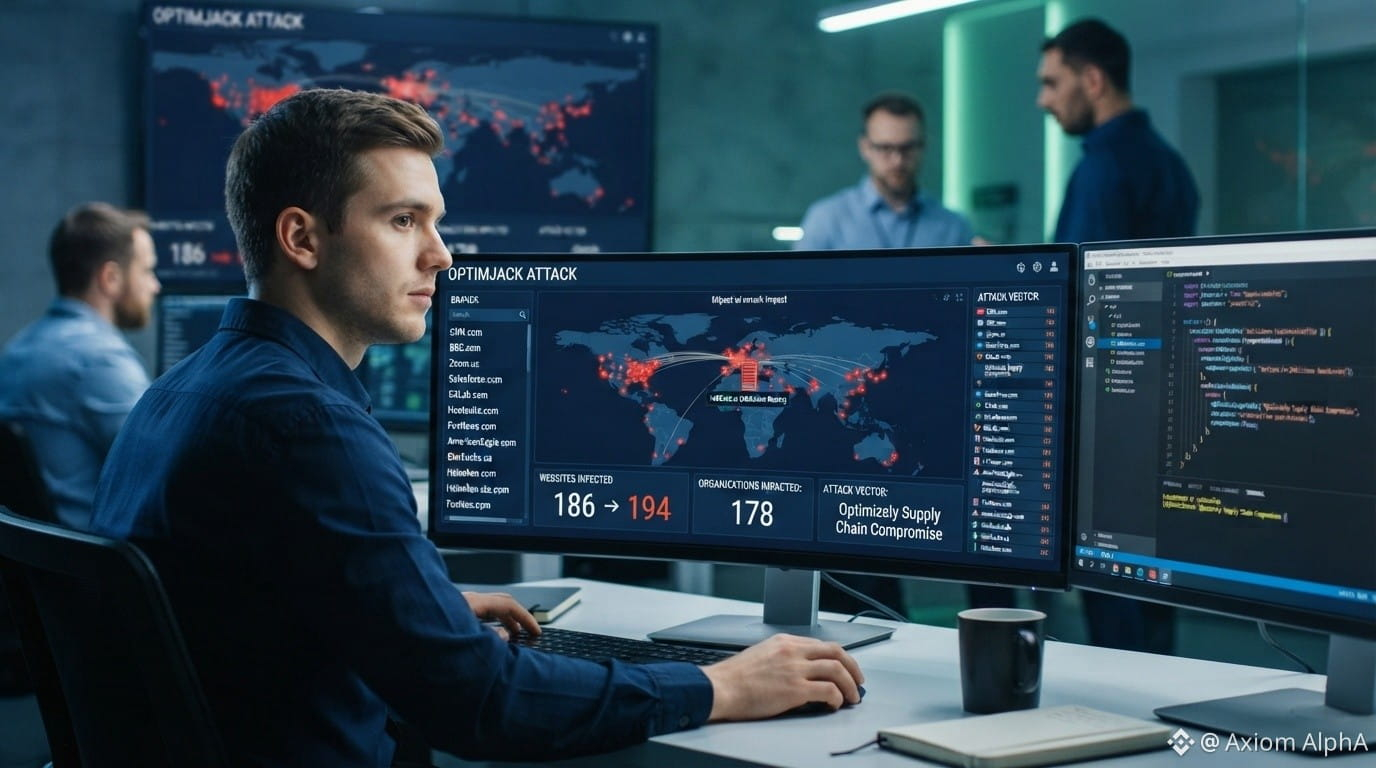
#optimjackattackinfectsatleast186websites
“OptimJack” hücumu: Veb təhlükəsizliyi üçün həyəcan siqnalı
“OptimJack” adlandırılan yeni və mürəkkəb təchizat zənciri hücumu aşkarlanıb və rəqəmlər heyrətamizdir. Təhdid kəşfiyyatı üzrə analitiklər ən azı 186 böyük veb-saytın təhlükəyə məruz qaldığını və yoluxmanın sürətlə yayıldığını təsdiqləyiblər. Xüsusilə Optimizely təchizat zəncirini hədəfləyən bu hücum üsulu üçüncü tərəf inteqrasiyalarına xas kritik zəiflikləri üzə çıxarır.
Dünyanın hər yerində təşkilatlar asılılıqlarını yoxlamağa və istismara qarşı yamaq tətbiq etməyə tələsirlər. Bu zərərli kodun etibarlı brendlərin veb-saytlarına nə qədər asanlıqla yeridilməsi sərhədin artıq yalnız öz infrastrukturunuzdan ibarət olmadığını açıq şəkildə xatırladır; o, səhifənizə yüklədiyiniz hər bir kod parçasını əhatə edir.
Təhlükəsizlik qrupları nəticələri məhdudlaşdırmağa çalışarkən, bu hadisənin rəqəmsal aktivlər bazarında dalğa effekti yaratması ehtimalı var.
Kibertəhlükəsizlik və mərkəzləşdirilməmiş rəqəmsal identiklik narrativinin ön sıralarında yer alan, alınıb-satıla bilən üç kriptovalyuta və token:
Chainlink ($LINK )
LINK dayanıqlıq nümayiş etdirib və son qırılmadan sonra konsolidasiya mərhələsinə keçib. Növbəti yüksəliş mərhələsinin 26.00 dollara doğru başladığını göstərmək üçün 21.50 dollar müqavimət səviyyəsinin aydın şəkildə qırılmasını izləyin. 18.00–19.00 dollarlıq dəstək zonasına geri çəkilmə cəlbedici giriş imkanı yarada bilər.
Civic ($CVC )
Civic hazırda güclü yüksəliş trendindədir. 0.15 dollar səviyyəsi ətrafında möhkəm dəstək tapıb. Əvvəlki 0.22 dollara yaxın zirvələrin yenidən sınaqdan keçirilməsini hədəfləyirik. Treyderlər bu yüksək momentumlu mövqedə riski idarə etmək üçün izləyici stop əmrindən istifadə etməlidirlər.
Quant ($QNT )
QNT ümumi bazardan geri qalıb, lakin yığım əlamətləri göstərir. Mövqe açmaq üçün 120 dollar müqavimət səviyyəsindən yuxarı gündəlik bağlanışın təsdiqlənməsini gözləyirik; ilkin hədəf 150 dollardır. Bu, müəssisələr tərəfindən tətbiqə yönəlmiş uzunmüddətli mövqedir.
{spot}(LINKUSDT)
{spot}(CVCUSDT)
{spot}(QNTUSDT)
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
#optimjackattackinfectsatleast186websites
“OptimJack” hücumu: Veb təhlükəsizliyi üçün həyəcan siqnalı
“OptimJack” adlandırılan yeni və mürəkkəb təchizat zənciri hücumu aşkarlanıb və rəqəmlər heyrətamizdir. Təhdid kəşfiyyatı üzrə analitiklər ən azı 186 böyük veb-saytın təhlükəyə məruz qaldığını və yoluxmanın sürətlə yayıldığını təsdiqləyiblər. Xüsusilə Optimizely təchizat zəncirini hədəfləyən bu hücum üsulu üçüncü tərəf inteqrasiyalarına xas kritik zəiflikləri üzə çıxarır.
Dünyanın hər yerində təşkilatlar asılılıqlarını yoxlamağa və istismara qarşı yamaq tətbiq etməyə tələsirlər. Bu zərərli kodun etibarlı brendlərin veb-saytlarına nə qədər asanlıqla yeridilməsi sərhədin artıq yalnız öz infrastrukturunuzdan ibarət olmadığını açıq şəkildə xatırladır; o, səhifənizə yüklədiyiniz hər bir kod parçasını əhatə edir.
Təhlükəsizlik qrupları nəticələri məhdudlaşdırmağa çalışarkən, bu hadisənin rəqəmsal aktivlər bazarında dalğa effekti yaratması ehtimalı var.
Kibertəhlükəsizlik və mərkəzləşdirilməmiş rəqəmsal identiklik narrativinin ön sıralarında yer alan, alınıb-satıla bilən üç kriptovalyuta və token:
Chainlink ($LINK )
LINK dayanıqlıq nümayiş etdirib və son qırılmadan sonra konsolidasiya mərhələsinə keçib. Növbəti yüksəliş mərhələsinin 26.00 dollara doğru başladığını göstərmək üçün 21.50 dollar müqavimət səviyyəsinin aydın şəkildə qırılmasını izləyin. 18.00–19.00 dollarlıq dəstək zonasına geri çəkilmə cəlbedici giriş imkanı yarada bilər.
Civic ($CVC )
Civic hazırda güclü yüksəliş trendindədir. 0.15 dollar səviyyəsi ətrafında möhkəm dəstək tapıb. Əvvəlki 0.22 dollara yaxın zirvələrin yenidən sınaqdan keçirilməsini hədəfləyirik. Treyderlər bu yüksək momentumlu mövqedə riski idarə etmək üçün izləyici stop əmrindən istifadə etməlidirlər.
Quant ($QNT )
QNT ümumi bazardan geri qalıb, lakin yığım əlamətləri göstərir. Mövqe açmaq üçün 120 dollar müqavimət səviyyəsindən yuxarı gündəlik bağlanışın təsdiqlənməsini gözləyirik; ilkin hədəf 150 dollardır. Bu, müəssisələr tərəfindən tətbiqə yönəlmiş uzunmüddətli mövqedir.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
“OptimJack” hücumu: Veb təhlükəsizliyi üçün həyəcan siqnalı
“OptimJack” adlandırılan yeni və mürəkkəb təchizat zənciri hücumu aşkarlanıb və rəqəmlər heyrətamizdir. Təhdid kəşfiyyatı üzrə analitiklər ən azı 186 böyük veb-saytın təhlükəyə məruz qaldığını və yoluxmanın sürətlə yayıldığını təsdiqləyiblər. Xüsusilə Optimizely təchizat zəncirini hədəfləyən bu hücum üsulu üçüncü tərəf inteqrasiyalarına xas kritik zəiflikləri üzə çıxarır.
Dünyanın hər yerində təşkilatlar asılılıqlarını yoxlamağa və istismara qarşı yamaq tətbiq etməyə tələsirlər. Bu zərərli kodun etibarlı brendlərin veb-saytlarına nə qədər asanlıqla yeridilməsi sərhədin artıq yalnız öz infrastrukturunuzdan ibarət olmadığını açıq şəkildə xatırladır; o, səhifənizə yüklədiyiniz hər bir kod parçasını əhatə edir.
Təhlükəsizlik qrupları nəticələri məhdudlaşdırmağa çalışarkən, bu hadisənin rəqəmsal aktivlər bazarında dalğa effekti yaratması ehtimalı var.
Kibertəhlükəsizlik və mərkəzləşdirilməmiş rəqəmsal identiklik narrativinin ön sıralarında yer alan, alınıb-satıla bilən üç kriptovalyuta və token:
Chainlink ($LINK )
LINK dayanıqlıq nümayiş etdirib və son qırılmadan sonra konsolidasiya mərhələsinə keçib. Növbəti yüksəliş mərhələsinin 26.00 dollara doğru başladığını göstərmək üçün 21.50 dollar müqavimət səviyyəsinin aydın şəkildə qırılmasını izləyin. 18.00–19.00 dollarlıq dəstək zonasına geri çəkilmə cəlbedici giriş imkanı yarada bilər.
Civic ($CVC )
Civic hazırda güclü yüksəliş trendindədir. 0.15 dollar səviyyəsi ətrafında möhkəm dəstək tapıb. Əvvəlki 0.22 dollara yaxın zirvələrin yenidən sınaqdan keçirilməsini hədəfləyirik. Treyderlər bu yüksək momentumlu mövqedə riski idarə etmək üçün izləyici stop əmrindən istifadə etməlidirlər.
Quant ($QNT )
QNT ümumi bazardan geri qalıb, lakin yığım əlamətləri göstərir. Mövqe açmaq üçün 120 dollar müqavimət səviyyəsindən yuxarı gündəlik bağlanışın təsdiqlənməsini gözləyirik; ilkin hədəf 150 dollardır. Bu, müəssisələr tərəfindən tətbiqə yönəlmiş uzunmüddətli mövqedir.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
226

🚨 QuickFox hücumu təchizat zəncirindən istifadə edərək FDMTP zərərli proqramı yayır
FortiGuard Labs-dakı insident cavab komandası təchizat zəncirinə yönəlmiş kiberhücum barədə təfərrüatları açıqlayıb: sistemlərə sızmaq üçün dəyişdirilmiş Windows quraşdırıcı alətlərindən istifadə olunub. Bu hücum QuickFox kimi tanınır və FDMTP adlı qabaqcıl zərərli proqramı yayaraq, inkişaf etmiş metodlarla xüsusi hədəflənmiş qurbanlara qarşı istifadə edib.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Mənbə: fortinet.com
🚨 QuickFox hücumu təchizat zəncirindən istifadə edərək FDMTP zərərli proqramı yayır
FortiGuard Labs-dakı insident cavab komandası təchizat zəncirinə yönəlmiş kiberhücum barədə təfərrüatları açıqlayıb: sistemlərə sızmaq üçün dəyişdirilmiş Windows quraşdırıcı alətlərindən istifadə olunub. Bu hücum QuickFox kimi tanınır və FDMTP adlı qabaqcıl zərərli proqramı yayaraq, inkişaf etmiş metodlarla xüsusi hədəflənmiş qurbanlara qarşı istifadə edib.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Mənbə: fortinet.com
FortiGuard Labs-dakı insident cavab komandası təchizat zəncirinə yönəlmiş kiberhücum barədə təfərrüatları açıqlayıb: sistemlərə sızmaq üçün dəyişdirilmiş Windows quraşdırıcı alətlərindən istifadə olunub. Bu hücum QuickFox kimi tanınır və FDMTP adlı qabaqcıl zərərli proqramı yayaraq, inkişaf etmiş metodlarla xüsusi hədəflənmiş qurbanlara qarşı istifadə edib.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Mənbə: fortinet.com
14
🚨 ChainDrop proqram hücumu npm paketlərini hədəf alır və 1300-nü yoluxdurur
Təhlükəsizlik hesabatı ChainDrop proqram hücumunun miqyasının genişləndiyini ortaya qoyur: məşhur npm repozitoriyalarında 1300-dən çox paket hədəfə alınıb. Hücumçular zərərli kodu yaymaq üçün qanuni GitHub Actions axınlarından istifadə edir və bu, həmin paketlərə əsaslanan proqram layihələrinə təsir göstərir.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Mənbə: 4sysops.com
🚨 ChainDrop proqram hücumu npm paketlərini hədəf alır və 1300-nü yoluxdurur
Təhlükəsizlik hesabatı ChainDrop proqram hücumunun miqyasının genişləndiyini ortaya qoyur: məşhur npm repozitoriyalarında 1300-dən çox paket hədəfə alınıb. Hücumçular zərərli kodu yaymaq üçün qanuni GitHub Actions axınlarından istifadə edir və bu, həmin paketlərə əsaslanan proqram layihələrinə təsir göstərir.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Mənbə: 4sysops.com
Təhlükəsizlik hesabatı ChainDrop proqram hücumunun miqyasının genişləndiyini ortaya qoyur: məşhur npm repozitoriyalarında 1300-dən çox paket hədəfə alınıb. Hücumçular zərərli kodu yaymaq üçün qanuni GitHub Actions axınlarından istifadə edir və bu, həmin paketlərə əsaslanan proqram layihələrinə təsir göstərir.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Mənbə: 4sysops.com
37

·
--
Artım
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
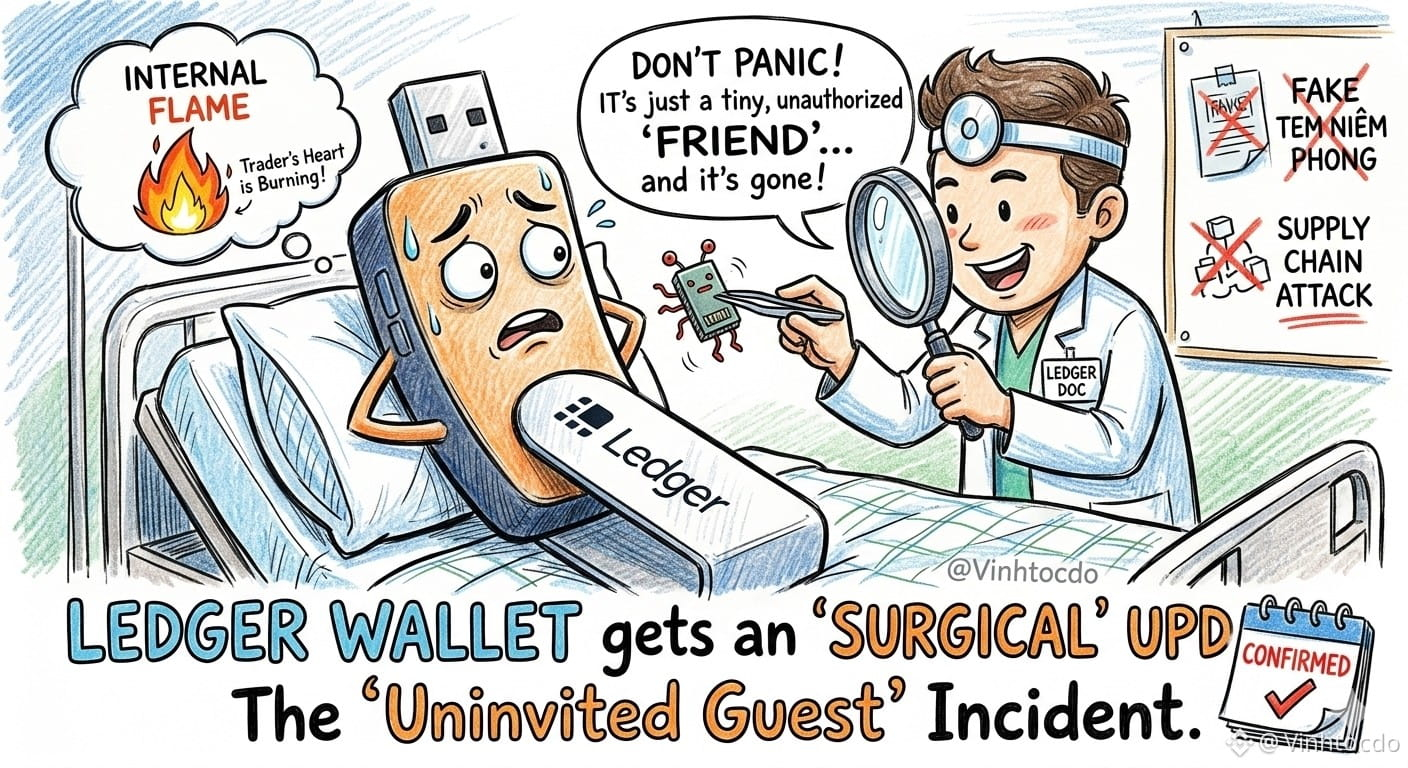
Soyuq pul kisəsi, amma treyderlərin ürəyi od tutub yanır! 🔥
🚨 Böyük qalmaqal: Ledger azı bir istifadəçi cihazına icazəsiz aparat komponentinin yerləşdirildiyini təsdiqlədi! CryptoBilis distribyutoru təşvişə düşərək bütün məhsulların satışını dərhal dayandırdı.
🤔 Bəs möhürlər nə üçündür? Çoxları maraqlanır: üzərində plomb və zəmanət stikerləri olduğu halda, cihaza necə müdaxilə edilib?
🏷️ Hakerlər indi saxta stikerlər hazırlamağı və ya onları iz qoymadan çıxarmağı yaxşı bacarırlar, “təchizat zəncirinə hücum” onlar üçün adi işdir.
🕵️ Yoxsa... möhür vurulmazdan əvvəl kimsə gizlicə içəri yad çip yerləşdirib? Ledger sistemlərinin təhlükəsiz olduğunu bildirir, amma bu qalmaqal hələ bitməyib!
🛡️ Treyderlər nə etməlidir?
🛑 CryptoBilis-dən cihaz alıb hələ quraşdırmayanlar ona toxunmasın.
💸 Artıq quraşdıranlar isə bütün aktivlərini tamamilə yeni 24 sözdən ibarət bərpa ifadəsi olan yeni pul kisəsinə dərhal köçürsün!
⚠️ Bu, maliyyə məsləhəti deyil!
👉 Mənimlə birlikdə ticarət etmək üçün yeni Binance hesabı açın:
➕ Referal kodu: VINHTOCDO
🔗 Link: [binance.com](http://binance.com/)
👇 Mənə dəstək olmaq üçün aşağıda ticarətə klikləyin:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Soyuq pul kisəsi, amma treyderlərin ürəyi od tutub yanır! 🔥
🚨 Böyük qalmaqal: Ledger azı bir istifadəçi cihazına icazəsiz aparat komponentinin yerləşdirildiyini təsdiqlədi! CryptoBilis distribyutoru təşvişə düşərək bütün məhsulların satışını dərhal dayandırdı.
🤔 Bəs möhürlər nə üçündür? Çoxları maraqlanır: üzərində plomb və zəmanət stikerləri olduğu halda, cihaza necə müdaxilə edilib?
🏷️ Hakerlər indi saxta stikerlər hazırlamağı və ya onları iz qoymadan çıxarmağı yaxşı bacarırlar, “təchizat zəncirinə hücum” onlar üçün adi işdir.
🕵️ Yoxsa... möhür vurulmazdan əvvəl kimsə gizlicə içəri yad çip yerləşdirib? Ledger sistemlərinin təhlükəsiz olduğunu bildirir, amma bu qalmaqal hələ bitməyib!
🛡️ Treyderlər nə etməlidir?
🛑 CryptoBilis-dən cihaz alıb hələ quraşdırmayanlar ona toxunmasın.
💸 Artıq quraşdıranlar isə bütün aktivlərini tamamilə yeni 24 sözdən ibarət bərpa ifadəsi olan yeni pul kisəsinə dərhal köçürsün!
⚠️ Bu, maliyyə məsləhəti deyil!
👉 Mənimlə birlikdə ticarət etmək üçün yeni Binance hesabı açın:
➕ Referal kodu: VINHTOCDO
🔗 Link: binance.com
👇 Mənə dəstək olmaq üçün aşağıda ticarətə klikləyin:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
Soyuq pul kisəsi, amma treyderlərin ürəyi od tutub yanır! 🔥
🚨 Böyük qalmaqal: Ledger azı bir istifadəçi cihazına icazəsiz aparat komponentinin yerləşdirildiyini təsdiqlədi! CryptoBilis distribyutoru təşvişə düşərək bütün məhsulların satışını dərhal dayandırdı.
🤔 Bəs möhürlər nə üçündür? Çoxları maraqlanır: üzərində plomb və zəmanət stikerləri olduğu halda, cihaza necə müdaxilə edilib?
🏷️ Hakerlər indi saxta stikerlər hazırlamağı və ya onları iz qoymadan çıxarmağı yaxşı bacarırlar, “təchizat zəncirinə hücum” onlar üçün adi işdir.
🕵️ Yoxsa... möhür vurulmazdan əvvəl kimsə gizlicə içəri yad çip yerləşdirib? Ledger sistemlərinin təhlükəsiz olduğunu bildirir, amma bu qalmaqal hələ bitməyib!
🛡️ Treyderlər nə etməlidir?
🛑 CryptoBilis-dən cihaz alıb hələ quraşdırmayanlar ona toxunmasın.
💸 Artıq quraşdıranlar isə bütün aktivlərini tamamilə yeni 24 sözdən ibarət bərpa ifadəsi olan yeni pul kisəsinə dərhal köçürsün!
⚠️ Bu, maliyyə məsləhəti deyil!
👉 Mənimlə birlikdə ticarət etmək üçün yeni Binance hesabı açın:
➕ Referal kodu: VINHTOCDO
🔗 Link: binance.com
👇 Mənə dəstək olmaq üçün aşağıda ticarətə klikləyin:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
8
5.1k

·
--
🚨 2,000 ZƏHƏRLƏNMİŞ PAKET FLOOD $KEYV — PARTLAMA ZONASINDA 127M YÜKLƏMƏ! 💥
Həftədə 127M yükləmədə bu, sadəcə xəta deyil — böyük partlama radiusuna malik silahlandırılmış pozuntudur. 🦈 Hücumçu Keyv/Cacheable ekosistemini 2,000+ zərərli versiya ilə daşqın edib, o cümlədən keyv@6.0.0-ni, Shai-Hulud qurdunun avtomatlaşdırmasını təqlid edərək. 🔍
Layihələr içəridən belə dağıdılır: etimadnamə oğurluğu, CI/CD açar sızıntıları, uzaq yüklənən payload-lar, dev mühitləri vasitəsilə yanal hərəkət. Bu kitabçaya toxunan hər bir downstream tətbiq məruz qalır. 📊
Əgər siz açarları saxlayırsınızsa və ya Node.js-də build pipeline-lərini işə salırsınızsa, audit edilməyənə qədər dependency-lərinizi zədələnmiş sayın. İndi etimadnamələri rotasiya edin və lock fayllarını yoxlayın. ⚠️ 💬 Layihənizin dependency tree-si təmizdir, yoxsa bir paket uzaqdadır dəhşətdən? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2,000 ZƏHƏRLƏNMİŞ PAKET FLOOD $KEYV — PARTLAMA ZONASINDA 127M YÜKLƏMƏ! 💥
Həftədə 127M yükləmədə bu, sadəcə xəta deyil — böyük partlama radiusuna malik silahlandırılmış pozuntudur. 🦈 Hücumçu Keyv/Cacheable ekosistemini 2,000+ zərərli versiya ilə daşqın edib, o cümlədən keyv@6.0.0-ni, Shai-Hulud qurdunun avtomatlaşdırmasını təqlid edərək. 🔍
Layihələr içəridən belə dağıdılır: etimadnamə oğurluğu, CI/CD açar sızıntıları, uzaq yüklənən payload-lar, dev mühitləri vasitəsilə yanal hərəkət. Bu kitabçaya toxunan hər bir downstream tətbiq məruz qalır. 📊
Əgər siz açarları saxlayırsınızsa və ya Node.js-də build pipeline-lərini işə salırsınızsa, audit edilməyənə qədər dependency-lərinizi zədələnmiş sayın. İndi etimadnamələri rotasiya edin və lock fayllarını yoxlayın. ⚠️ 💬 Layihənizin dependency tree-si təmizdir, yoxsa bir paket uzaqdadır dəhşətdən? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
Həftədə 127M yükləmədə bu, sadəcə xəta deyil — böyük partlama radiusuna malik silahlandırılmış pozuntudur. 🦈 Hücumçu Keyv/Cacheable ekosistemini 2,000+ zərərli versiya ilə daşqın edib, o cümlədən keyv@6.0.0-ni, Shai-Hulud qurdunun avtomatlaşdırmasını təqlid edərək. 🔍
Layihələr içəridən belə dağıdılır: etimadnamə oğurluğu, CI/CD açar sızıntıları, uzaq yüklənən payload-lar, dev mühitləri vasitəsilə yanal hərəkət. Bu kitabçaya toxunan hər bir downstream tətbiq məruz qalır. 📊
Əgər siz açarları saxlayırsınızsa və ya Node.js-də build pipeline-lərini işə salırsınızsa, audit edilməyənə qədər dependency-lərinizi zədələnmiş sayın. İndi etimadnamələri rotasiya edin və lock fayllarını yoxlayın. ⚠️ 💬 Layihənizin dependency tree-si təmizdir, yoxsa bir paket uzaqdadır dəhşətdən? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13
·
--
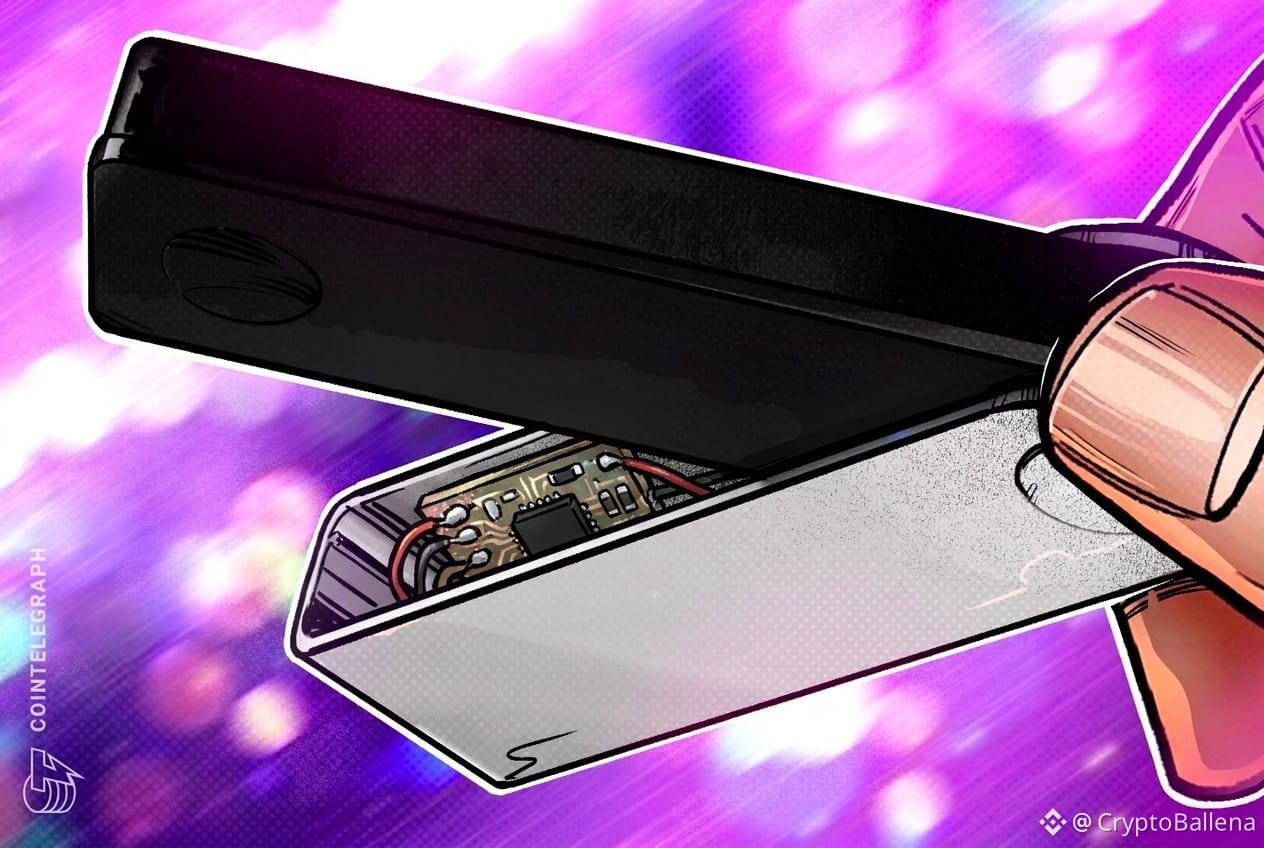
Ledger təchizat zəncirində oğurluqla bağlı araşdırma zamanı icazəsiz aparat qurğusunun aşkarlandığını təsdiqləyib
Ledger davam edən oğurluq araşdırması ilə əlaqəli kriptovalyuta pulqabısının daxilində icazəsiz aparat qurğusunun quraşdırıldığının aşkarlandığını təsdiqləyib. Bu, təchizat zəncirinə qarşı mürəkkəb hücum ehtimalını göstərir.
Şirkət təhlükəyə məruz qalmış qurğunun Cənub-Şərqi Asiyada fəaliyyət göstərən yeganə bir təkrar satıcıya qədər izlənildiyini və insidentin, görünür, həmin bazarla məhdudlaşdığını bildirib. Bu hadisə ilə bağlı itkilərin 86 milyon dolları keçə biləcəyi təxmin edilir.
Ledger quraşdırılmış qurğunun texniki iş prinsipi barədə ictimaiyyətə ətraflı məlumat verməyib. Lakin bu tapıntı aparat pulqabılarının üçüncü tərəf təkrar satıcıları ilə bağlı mövcud təhlükəsizlik narahatlıqlarını bir daha gündəmə gətirir. İstifadəçilərə dəyişdirilmiş aparata məruz qalma riskini azaltmaq üçün qurğuları birbaşa istehsalçılardan almaları daim tövsiyə olunur.
#CyberSecurity (Kibertəhlükəsizlik)
#SupplyChainAttack (Təchizat zəncirinə hücum)
#HardwareWallets (Soyuq pulqabı)
#CryptoSecurity #OPSEC (Əməliyyat təhlükəsizliyi)
Ledger təchizat zəncirində oğurluqla bağlı araşdırma zamanı icazəsiz aparat qurğusunun aşkarlandığını təsdiqləyib
Ledger davam edən oğurluq araşdırması ilə əlaqəli kriptovalyuta pulqabısının daxilində icazəsiz aparat qurğusunun quraşdırıldığının aşkarlandığını təsdiqləyib. Bu, təchizat zəncirinə qarşı mürəkkəb hücum ehtimalını göstərir.
Şirkət təhlükəyə məruz qalmış qurğunun Cənub-Şərqi Asiyada fəaliyyət göstərən yeganə bir təkrar satıcıya qədər izlənildiyini və insidentin, görünür, həmin bazarla məhdudlaşdığını bildirib. Bu hadisə ilə bağlı itkilərin 86 milyon dolları keçə biləcəyi təxmin edilir.
Ledger quraşdırılmış qurğunun texniki iş prinsipi barədə ictimaiyyətə ətraflı məlumat verməyib. Lakin bu tapıntı aparat pulqabılarının üçüncü tərəf təkrar satıcıları ilə bağlı mövcud təhlükəsizlik narahatlıqlarını bir daha gündəmə gətirir. İstifadəçilərə dəyişdirilmiş aparata məruz qalma riskini azaltmaq üçün qurğuları birbaşa istehsalçılardan almaları daim tövsiyə olunur.
#CyberSecurity (Kibertəhlükəsizlik)
#SupplyChainAttack (Təchizat zəncirinə hücum)
#HardwareWallets (Soyuq pulqabı)
#CryptoSecurity #OPSEC (Əməliyyat təhlükəsizliyi)
Ledger davam edən oğurluq araşdırması ilə əlaqəli kriptovalyuta pulqabısının daxilində icazəsiz aparat qurğusunun quraşdırıldığının aşkarlandığını təsdiqləyib. Bu, təchizat zəncirinə qarşı mürəkkəb hücum ehtimalını göstərir.
Şirkət təhlükəyə məruz qalmış qurğunun Cənub-Şərqi Asiyada fəaliyyət göstərən yeganə bir təkrar satıcıya qədər izlənildiyini və insidentin, görünür, həmin bazarla məhdudlaşdığını bildirib. Bu hadisə ilə bağlı itkilərin 86 milyon dolları keçə biləcəyi təxmin edilir.
Ledger quraşdırılmış qurğunun texniki iş prinsipi barədə ictimaiyyətə ətraflı məlumat verməyib. Lakin bu tapıntı aparat pulqabılarının üçüncü tərəf təkrar satıcıları ilə bağlı mövcud təhlükəsizlik narahatlıqlarını bir daha gündəmə gətirir. İstifadəçilərə dəyişdirilmiş aparata məruz qalma riskini azaltmaq üçün qurğuları birbaşa istehsalçılardan almaları daim tövsiyə olunur.
#CyberSecurity (Kibertəhlükəsizlik)
#SupplyChainAttack (Təchizat zəncirinə hücum)
#HardwareWallets (Soyuq pulqabı)
#CryptoSecurity #OPSEC (Əməliyyat təhlükəsizliyi)
2
47
Ledger soyuq kripto-cüzdanlarına müdaxilə şübhəsi: istifadəçilərin zərəri təxminən 90 milyon dollar
Kripto icmasını sarsıdan xəbərə görə, bir çox istifadəçinin soyuq cüzdanındakı vəsaitlər qəfil boşaldılıb və nəticədə təxmin edilən zərər 90 milyon dollara çatıb.
Əsas şübhə distribütorun üzərindədir:
Məlumatlara görə, Cənub-Şərqi Asiyada qeydə alınan pul itkilərinin əksəriyyəti CryptoBillis adlı pərakəndə satıcıdan alınan məhsullarla bağlıdır.
CZ-nin ehtimal etdiyi səbəb:
Binance-in keçmiş rəhbəri CZ bunun lokal xarakterli təchizat zənciri hücumu ola biləcəyini düşünür. İstifadəçilərin saxta Ledger cüzdanı alması və ya cihazın istehlakçıya çatmazdan əvvəl cinayətkarlar tərəfindən aparat səviyyəsində dəyişdirilməsi, yaxud bərpa ifadəsinin (seed phrase) əvvəlcədən cihaza yerləşdirilməsi ehtimalı yüksəkdir.
Acı dərs:
Bu hadisə kripto ilə məşğul olan hər kəs üçün son dərəcə ciddi xəbərdarlıqdır: hətta “təhlükəsizlik qalası” hesab edilən soyuq cüzdan belə, rəsmi mənbədən alınmadıqda tələyə çevrilə bilər.
Bir sözlə, cihaz daşınma mərhələsində “sehrlənibsə”, vəsaiti soyuq cüzdanda saxlamaq da risklidir. İstifadə etdiyiniz cihazın mənşəyini diqqətlə yoxlayın.
Bu yazı sadəcə əyləncə məqsədilə xəbərləri müzakirə etmək üçündür, investisiya məsləhəti və ya təhlükəsizlik təlimatı deyil. Soyuq cüzdanı küçənin tinindəki ərzaq dükanından alıb vəsaitinizi itirmisinizsə, zəhmət olmasa satıcını özünüz tapmağa çalışın — admin seyfin açarını saxlamır.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Ledger soyuq kripto-cüzdanlarına müdaxilə şübhəsi: istifadəçilərin zərəri təxminən 90 milyon dollar
Kripto icmasını sarsıdan xəbərə görə, bir çox istifadəçinin soyuq cüzdanındakı vəsaitlər qəfil boşaldılıb və nəticədə təxmin edilən zərər 90 milyon dollara çatıb.
Əsas şübhə distribütorun üzərindədir:
Məlumatlara görə, Cənub-Şərqi Asiyada qeydə alınan pul itkilərinin əksəriyyəti CryptoBillis adlı pərakəndə satıcıdan alınan məhsullarla bağlıdır.
CZ-nin ehtimal etdiyi səbəb:
Binance-in keçmiş rəhbəri CZ bunun lokal xarakterli təchizat zənciri hücumu ola biləcəyini düşünür. İstifadəçilərin saxta Ledger cüzdanı alması və ya cihazın istehlakçıya çatmazdan əvvəl cinayətkarlar tərəfindən aparat səviyyəsində dəyişdirilməsi, yaxud bərpa ifadəsinin (seed phrase) əvvəlcədən cihaza yerləşdirilməsi ehtimalı yüksəkdir.
Acı dərs:
Bu hadisə kripto ilə məşğul olan hər kəs üçün son dərəcə ciddi xəbərdarlıqdır: hətta “təhlükəsizlik qalası” hesab edilən soyuq cüzdan belə, rəsmi mənbədən alınmadıqda tələyə çevrilə bilər.
Bir sözlə, cihaz daşınma mərhələsində “sehrlənibsə”, vəsaiti soyuq cüzdanda saxlamaq da risklidir. İstifadə etdiyiniz cihazın mənşəyini diqqətlə yoxlayın.
Bu yazı sadəcə əyləncə məqsədilə xəbərləri müzakirə etmək üçündür, investisiya məsləhəti və ya təhlükəsizlik təlimatı deyil. Soyuq cüzdanı küçənin tinindəki ərzaq dükanından alıb vəsaitinizi itirmisinizsə, zəhmət olmasa satıcını özünüz tapmağa çalışın — admin seyfin açarını saxlamır.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Kripto icmasını sarsıdan xəbərə görə, bir çox istifadəçinin soyuq cüzdanındakı vəsaitlər qəfil boşaldılıb və nəticədə təxmin edilən zərər 90 milyon dollara çatıb.
Əsas şübhə distribütorun üzərindədir:
Məlumatlara görə, Cənub-Şərqi Asiyada qeydə alınan pul itkilərinin əksəriyyəti CryptoBillis adlı pərakəndə satıcıdan alınan məhsullarla bağlıdır.
CZ-nin ehtimal etdiyi səbəb:
Binance-in keçmiş rəhbəri CZ bunun lokal xarakterli təchizat zənciri hücumu ola biləcəyini düşünür. İstifadəçilərin saxta Ledger cüzdanı alması və ya cihazın istehlakçıya çatmazdan əvvəl cinayətkarlar tərəfindən aparat səviyyəsində dəyişdirilməsi, yaxud bərpa ifadəsinin (seed phrase) əvvəlcədən cihaza yerləşdirilməsi ehtimalı yüksəkdir.
Acı dərs:
Bu hadisə kripto ilə məşğul olan hər kəs üçün son dərəcə ciddi xəbərdarlıqdır: hətta “təhlükəsizlik qalası” hesab edilən soyuq cüzdan belə, rəsmi mənbədən alınmadıqda tələyə çevrilə bilər.
Bir sözlə, cihaz daşınma mərhələsində “sehrlənibsə”, vəsaiti soyuq cüzdanda saxlamaq da risklidir. İstifadə etdiyiniz cihazın mənşəyini diqqətlə yoxlayın.
Bu yazı sadəcə əyləncə məqsədilə xəbərləri müzakirə etmək üçündür, investisiya məsləhəti və ya təhlükəsizlik təlimatı deyil. Soyuq cüzdanı küçənin tinindəki ərzaq dükanından alıb vəsaitinizi itirmisinizsə, zəhmət olmasa satıcını özünüz tapmağa çalışın — admin seyfin açarını saxlamır.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
237

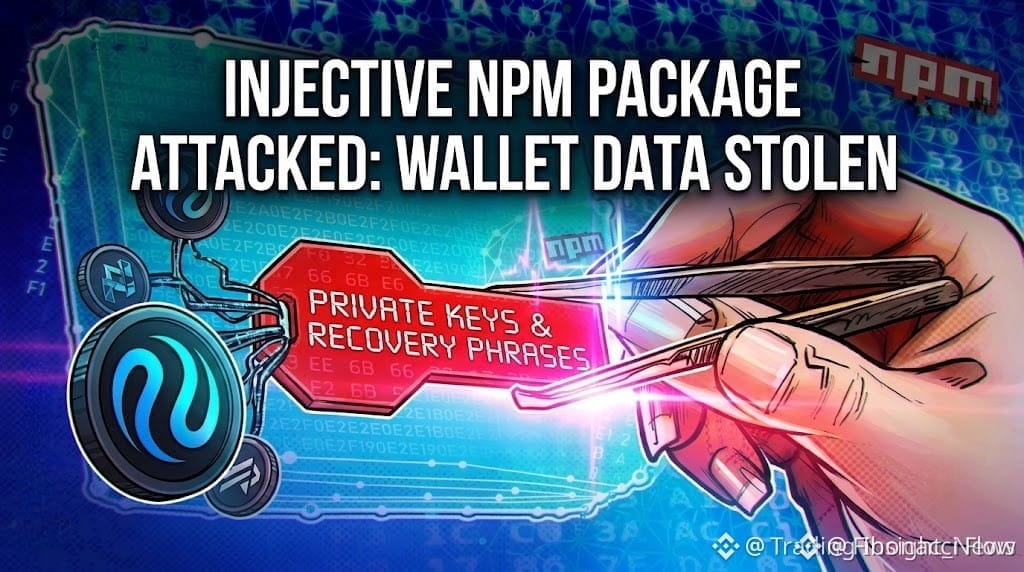
$INJ NPM PAKET HACK — HƏFTƏDƏ 50K YÜKLƏNMƏ POZULUB 🔥
injectivelabs/sdk-ts-in zərərli 1.20.21 versiyası şəxsi açarları və bərpa (recovery) frazalarını oğurlayır. Tərtibatçının GitHub hesabı klassik “supply chain” (təchizat zənciri) hücumu ilə hədəfə alınıb. Həftədə təxminən 50,000 yüklənmə ilə bu, kiçik miqyaslı hadisə deyil. Əgər siz və ya komandanız 8 iyundan bəri bu paketlə işləyibsinizsə, açarlarınızi dərhal dəyişin.
Injective tez reaksiya verdi, amma npm ekosistemində hələ də boşluqlar var. Siz asılılıqlarınızı zərərli yeniləmələrə görə yoxlayırsınız?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
$INJ NPM PAKET HACK — HƏFTƏDƏ 50K YÜKLƏNMƏ POZULUB 🔥
injectivelabs/sdk-ts-in zərərli 1.20.21 versiyası şəxsi açarları və bərpa (recovery) frazalarını oğurlayır. Tərtibatçının GitHub hesabı klassik “supply chain” (təchizat zənciri) hücumu ilə hədəfə alınıb. Həftədə təxminən 50,000 yüklənmə ilə bu, kiçik miqyaslı hadisə deyil. Əgər siz və ya komandanız 8 iyundan bəri bu paketlə işləyibsinizsə, açarlarınızi dərhal dəyişin.
Injective tez reaksiya verdi, amma npm ekosistemində hələ də boşluqlar var. Siz asılılıqlarınızı zərərli yeniləmələrə görə yoxlayırsınız?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
injectivelabs/sdk-ts-in zərərli 1.20.21 versiyası şəxsi açarları və bərpa (recovery) frazalarını oğurlayır. Tərtibatçının GitHub hesabı klassik “supply chain” (təchizat zənciri) hücumu ilə hədəfə alınıb. Həftədə təxminən 50,000 yüklənmə ilə bu, kiçik miqyaslı hadisə deyil. Əgər siz və ya komandanız 8 iyundan bəri bu paketlə işləyibsinizsə, açarlarınızi dərhal dəyişin.
Injective tez reaksiya verdi, amma npm ekosistemində hələ də boşluqlar var. Siz asılılıqlarınızı zərərli yeniləmələrə görə yoxlayırsınız?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
150
$INJ SDK BACKDOOR – zərərli kodun 310 YÜKLƏNMƏSİ düzəlişdən əvvəl 🔥
Injective-in əsas TypeScript paketinin zərərli (təmiz olmayan) versiyası npm-də bir saatdan az müddət ərzində işlək olub, sükutla cüzdan toxum ifadələrini və şəxsi açarları xaricə ötürüb. Zərərli buraxılış 18 paketə yayıldı və geri götürülməzdən əvvəl 310 dəfə yükləndi.
Təhlükəsizlik şirkəti Socket pozuntunun mənbəyinin oğurlanmış GitHub töhfəçi hesabı olduğunu təsdiqləyib. Bədxassəli kod özünü analitika kimi göstərərək, oğurlanmış açarları qanuni Injective infrastrukturuna bənzəyən serverə göndərib. 1.20.21 versiyasından keçən istənilən açar komprometləşmiş sayılmalıdır.
Layihələriniz təsirlənmiş @injectivelabs/sdk-ts paketini işlədir?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
$INJ SDK BACKDOOR – zərərli kodun 310 YÜKLƏNMƏSİ düzəlişdən əvvəl 🔥
Injective-in əsas TypeScript paketinin zərərli (təmiz olmayan) versiyası npm-də bir saatdan az müddət ərzində işlək olub, sükutla cüzdan toxum ifadələrini və şəxsi açarları xaricə ötürüb. Zərərli buraxılış 18 paketə yayıldı və geri götürülməzdən əvvəl 310 dəfə yükləndi.
Təhlükəsizlik şirkəti Socket pozuntunun mənbəyinin oğurlanmış GitHub töhfəçi hesabı olduğunu təsdiqləyib. Bədxassəli kod özünü analitika kimi göstərərək, oğurlanmış açarları qanuni Injective infrastrukturuna bənzəyən serverə göndərib. 1.20.21 versiyasından keçən istənilən açar komprometləşmiş sayılmalıdır.
Layihələriniz təsirlənmiş @injectivelabs/sdk-ts paketini işlədir?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
Injective-in əsas TypeScript paketinin zərərli (təmiz olmayan) versiyası npm-də bir saatdan az müddət ərzində işlək olub, sükutla cüzdan toxum ifadələrini və şəxsi açarları xaricə ötürüb. Zərərli buraxılış 18 paketə yayıldı və geri götürülməzdən əvvəl 310 dəfə yükləndi.
Təhlükəsizlik şirkəti Socket pozuntunun mənbəyinin oğurlanmış GitHub töhfəçi hesabı olduğunu təsdiqləyib. Bədxassəli kod özünü analitika kimi göstərərək, oğurlanmış açarları qanuni Injective infrastrukturuna bənzəyən serverə göndərib. 1.20.21 versiyasından keçən istənilən açar komprometləşmiş sayılmalıdır.
Layihələriniz təsirlənmiş @injectivelabs/sdk-ts paketini işlədir?
Maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
116
⚠️ Zərərli proqram hücumu Vite-i hədəf alır: zərərli npm paketləri vasitəsilə
Kiber təhlükəsizlik tədqiqatçıları Vite ön tərəf alətləri mühitini tədarük zənciri hücumu çərçivəsində hədəfləyən yeddi zərərli npm paketini aşkarlayıb. Bu paketlər RAT zərərli proqramını çatdırmaq üçün Blockchain C2 texnikasından istifadə edir və proqram təminatı inkişaf ekosistemində artan riskləri vurğulayır.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Mənbə: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
⚠️ Zərərli proqram hücumu Vite-i hədəf alır: zərərli npm paketləri vasitəsilə
Kiber təhlükəsizlik tədqiqatçıları Vite ön tərəf alətləri mühitini tədarük zənciri hücumu çərçivəsində hədəfləyən yeddi zərərli npm paketini aşkarlayıb. Bu paketlər RAT zərərli proqramını çatdırmaq üçün Blockchain C2 texnikasından istifadə edir və proqram təminatı inkişaf ekosistemində artan riskləri vurğulayır.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Mənbə: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
Kiber təhlükəsizlik tədqiqatçıları Vite ön tərəf alətləri mühitini tədarük zənciri hücumu çərçivəsində hədəfləyən yeddi zərərli npm paketini aşkarlayıb. Bu paketlər RAT zərərli proqramını çatdırmaq üçün Blockchain C2 texnikasından istifadə edir və proqram təminatı inkişaf ekosistemində artan riskləri vurğulayır.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Mənbə: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
44

Ledger kripto pul kisəsində icazəsiz aparat implantı aşkarlayıb, təchizat zəncirinə hücumla bağlı narahatlıqlar artır
- Ledger kripto pul kisəsinin daxilində icazəsiz aparat implantı aşkarladığını təsdiqləyib
- İmplant davam edən oğurluq araşdırması ilə əlaqəlidir
- Mürəkkəb təchizat zənciri hücumları ilə bağlı narahatlıqları artırır
- RSS mənbəyi miqyas və ya konkret pul kisələri barədə əlavə məlumat təqdim etməyib
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Mənbə: U.Today
Ledger kripto pul kisəsində icazəsiz aparat implantı aşkarlayıb, təchizat zəncirinə hücumla bağlı narahatlıqlar artır
- Ledger kripto pul kisəsinin daxilində icazəsiz aparat implantı aşkarladığını təsdiqləyib
- İmplant davam edən oğurluq araşdırması ilə əlaqəlidir
- Mürəkkəb təchizat zənciri hücumları ilə bağlı narahatlıqları artırır
- RSS mənbəyi miqyas və ya konkret pul kisələri barədə əlavə məlumat təqdim etməyib
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Mənbə: U.Today
- Ledger kripto pul kisəsinin daxilində icazəsiz aparat implantı aşkarladığını təsdiqləyib
- İmplant davam edən oğurluq araşdırması ilə əlaqəlidir
- Mürəkkəb təchizat zənciri hücumları ilə bağlı narahatlıqları artırır
- RSS mənbəyi miqyas və ya konkret pul kisələri barədə əlavə məlumat təqdim etməyib
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Mənbə: U.Today
134
🚨 Reklam şirkətinə yönəlmiş sızma kriptovalyuta cüzdanlarını hədəfə alır
Onlayn reklam sahəsində ixtisaslaşmış Adform şirkəti, istifadəçilər tərəfindən köçürülmüş kriptovalyuta cüzdan ünvanlarını hücumçunun ünvanları ilə əvəz etməyi hədəfləyən kiberhücuma məruz qalıb. Bu sızma, şirkətin platformasından istifadə edən saytlardakı reklam skriptlərindən sui-istifadə etməklə həyata keçirilib və bu, sektorda informasiya təhlükəsizliyi ilə bağlı çağırışları ön plana çıxarır.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Mənbə: bleepingcomputer.com
🚨 Reklam şirkətinə yönəlmiş sızma kriptovalyuta cüzdanlarını hədəfə alır
Onlayn reklam sahəsində ixtisaslaşmış Adform şirkəti, istifadəçilər tərəfindən köçürülmüş kriptovalyuta cüzdan ünvanlarını hücumçunun ünvanları ilə əvəz etməyi hədəfləyən kiberhücuma məruz qalıb. Bu sızma, şirkətin platformasından istifadə edən saytlardakı reklam skriptlərindən sui-istifadə etməklə həyata keçirilib və bu, sektorda informasiya təhlükəsizliyi ilə bağlı çağırışları ön plana çıxarır.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Mənbə: bleepingcomputer.com
Onlayn reklam sahəsində ixtisaslaşmış Adform şirkəti, istifadəçilər tərəfindən köçürülmüş kriptovalyuta cüzdan ünvanlarını hücumçunun ünvanları ilə əvəz etməyi hədəfləyən kiberhücuma məruz qalıb. Bu sızma, şirkətin platformasından istifadə edən saytlardakı reklam skriptlərindən sui-istifadə etməklə həyata keçirilib və bu, sektorda informasiya təhlükəsizliyi ilə bağlı çağırışları ön plana çıxarır.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Mənbə: bleepingcomputer.com
16
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#NvidiaBeatsEstimatesAICloudStocksRiseAfterHours
3,164 baxış
Müzakirə edir: 58
2
#A Packed Week of Earnings and Data Tests Markets
150,850 baxış
Müzakirə edir: 667
3
#AnthropicIPOTestsInvestorAppetiteForAI
333,429 baxış
Müzakirə edir: 2,917
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
125,078 baxış
Müzakirə edir: 990
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
32,481 baxış
Müzakirə edir: 337
6
#AnthropicClearedToListOnNasdaqAsANT
27,453 baxış
Müzakirə edir: 279
7
#WhatInvestmentSignalsDo13FFilingsReveal?
69,177 baxış
Müzakirə edir: 677
8
#TetherCapitalMakesStrategicInvestmentInStables
15,647 baxış
Müzakirə edir: 121
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
1,910 baxış
Müzakirə edir: 21
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,367 baxış
Müzakirə edir: 17