

#movevm
movevm
8,832 baxış
Müzakirə edir: 26
Populyar
Sonuncu

·
--
1、 Arxa fon
Yaxınlarda təhlükəsizlik qurumu Hexens, Aptos blokçeyninin Move virtual maşınında ciddi bir boşluq tapdığını açıqlayıb. Məlumat verildikdən qısa müddət sonra problem tam şəkildə düzəldilib və zəncir üzərində maliyyə itkisi baş verməyib. Açıq məlumatlara görə, boşluğun əsas kökü keş işlənməsi qüsuru ilə bağlıdır və tip qarışıqlığına səbəb ola bilər. Move əsaslı icra mühitinə malik olan Aptos üçün belə tipli aşağı səviyyəli qüsurların həssaslığı çox yüksəkdir, çünki bu, tək bir protokola yox, bütövlükdə icra qatının etibarlı sərhədinə təsir edir.⚠️
2、 Boşluğun təhlili
Texniki baxımdan Move resurs təhlükəsizliyi və səlahiyyət nəzarəti ilə seçilir. Buna görə də bu hadisənin əsas məqamı adi smart kontrakt məntiqindəki səhv deyil, virtual maşının icra implementasiyası səviyyəsindəki anomaliyadır. Əgər keş mexanizmi müəyyən şərtlərdə səhv yenidən istifadə edir və ya tipi düzgün müəyyənləşdirmirsə, hücumçu ilkin məhdudiyyətləri aşa və əldə etməməli olduğu yüksək səlahiyyətli rol qazana bilər. Nəzəri olaraq bu, hücum səthini tək bir tətbiqdən stabilkoin zərbetmə, cross-chain körpü doğrulaması, DeFi idarəetmə modulları kimi kritik infrastrukturadək genişləndirə bilər.
Hexens həmçinin qeyd edib ki, tədqiqat komandası aşağı xərclə əsas şəbəkəyə (mainnet) yaxın simulyasiya mühiti qurub və bir neçə dəfə istismar yolunu doğrulayıb; bu da problemin kağız üzərində risk olmadığını, müəyyən real icra olunma potensialının olduğunu göstərir. Bununla yanaşı, Aptos rəsmi olaraq real mühitdə istismar imkanının daha aşağı olduğunu vurğulayıb və bu da “nəzəri yüksək təhlükə” ilə “praktik icra baryeri” arasındakı fərqi əks etdirir. Obyektiv desək, bu cür fikir ayrılığı təhlükəsizlik hadisələrində nadir deyil; əsas diqqət yenə də boşluğun vaxtında bağlanmasına yönəlməlidir.
3、 Bazar və ekosistemə təsir
Bu hadisə Aptos ekosisteminə ikiqat siqnal göndərdi. Birincisi, aşağı səviyyəli public-chain təhlükəsizliyi yalnız dil dizaynının üstünlükləri ilə qiymətləndirilə bilməz; virtual maşın implementasiyası, keş mexanizmi və icra optimizasiyası da sistem səviyyəli risk mənbəyi ola bilər. İkincisi, bug bounty mükafatları, white-hat açıqlamaları və sürətli düzəltmə mexanizmləri artıq public-chain yarışında rəqabət qabiliyyətinin vacib hissəsinə çevrilir. Zərərli maliyyə itkisi olmaması mahiyyət etibarilə ekosistemdə fövqəladə vəziyyətə cavabın effektiv olduğunu göstərir.🛡️
Bazar baxımından qısamüddətli emosiyalar “ciddi boşluq” ifadəsindən təsirlənə bilər, lakin orta və uzunmüddətli perspektivdə daha çox diqqət yetirilməli olan məqamlar təmir səmərəliliyi, şəffaflıq və sonrakı audit addımlarıdır. Əgər rəsmi olaraq yamaq əhatəsi, doğrulama prosesi və oxşar risklərin qarşısını alan tədbirlər daha ətraflı izah edilə bilsə, bu, əksinə, kənarların Aptos-un texniki idarəetmə qabiliyyətinə olan inamını artırmağa kömək edər.
4、 Nəticə
Ümumilikdə götürdükdə bu, artıq zərər törətmiş “qara ördək” hadisəsi deyil; aşağı səviyyəli icra riskinin üzə çıxarıldığı, eyni zamanda layihənin təhlükəsizlik reaksiyası qabiliyyətinin də yoxlanıldığı bir nümunədir. Hazırkı mərhələdə investorlar daha çox diqqət etməlidir ki, Aptos sonradan virtual maşın auditini gücləndirəcəkmi, səlahiyyətlərin təcridini həyata keçirəcəkmi və kritik infrastruktur üçün qoruyucu müdafiə (əlaqəli müdafiə) quracaqmı. Bütöv sənaye üçün isə public-chain təhlükəsizliyinin əsas mahiyyəti artıq yalnız “kod işləyə bilir, yoxsa bilmir” deyil, həm də “gərgin vəziyyətlərdə sistem riski vaxtında aşkar edib zərərsizləşdirə bilir, yoxsa bilmir”dir.📌
#Aptos #MoveVM #crypto
134
·
--
🚨 Etik Hakerlər potensial $70B kripto fəlakətinin qarşısını aldı
Hexens-dən olan bir qrup etik haker Aptos blokçeyninin Move Virtual Machine hissəsində kritik bir zəifliyi cəmi $3,000-lıq serverlə aşkarladı.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
Məlumata görə, bu qüsurun təxminən 90% uğur ehtimalı var idi və Move proqramlaşdırma dilinin əsas təhlükəsizlik zəmanətlərini sarsıda bilərdi; nəticədə təxminən $70 milyard dəyərində kripto aktiv risk altında qala bilərdi.
Məsuliyyətlə işləyən tədqiqatçılar problemi istismar edilməzdən əvvəl Aptos komandasına bildirərək düzəldilməsinə imkan yaratdı.
Bu hadisə etik hakerlərin və proaktiv təhlükəsizlik auditlərinin blokçeyn ekosistemini qorumaqda mühüm rolunu vurğulayır.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 Etik Hakerlər potensial $70B kripto fəlakətinin qarşısını aldı
Hexens-dən olan bir qrup etik haker Aptos blokçeyninin Move Virtual Machine hissəsində kritik bir zəifliyi cəmi $3,000-lıq serverlə aşkarladı.
$APT
$DL
Məlumata görə, bu qüsurun təxminən 90% uğur ehtimalı var idi və Move proqramlaşdırma dilinin əsas təhlükəsizlik zəmanətlərini sarsıda bilərdi; nəticədə təxminən $70 milyard dəyərində kripto aktiv risk altında qala bilərdi.
Məsuliyyətlə işləyən tədqiqatçılar problemi istismar edilməzdən əvvəl Aptos komandasına bildirərək düzəldilməsinə imkan yaratdı.
Bu hadisə etik hakerlərin və proaktiv təhlükəsizlik auditlərinin blokçeyn ekosistemini qorumaqda mühüm rolunu vurğulayır.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
145

·
--
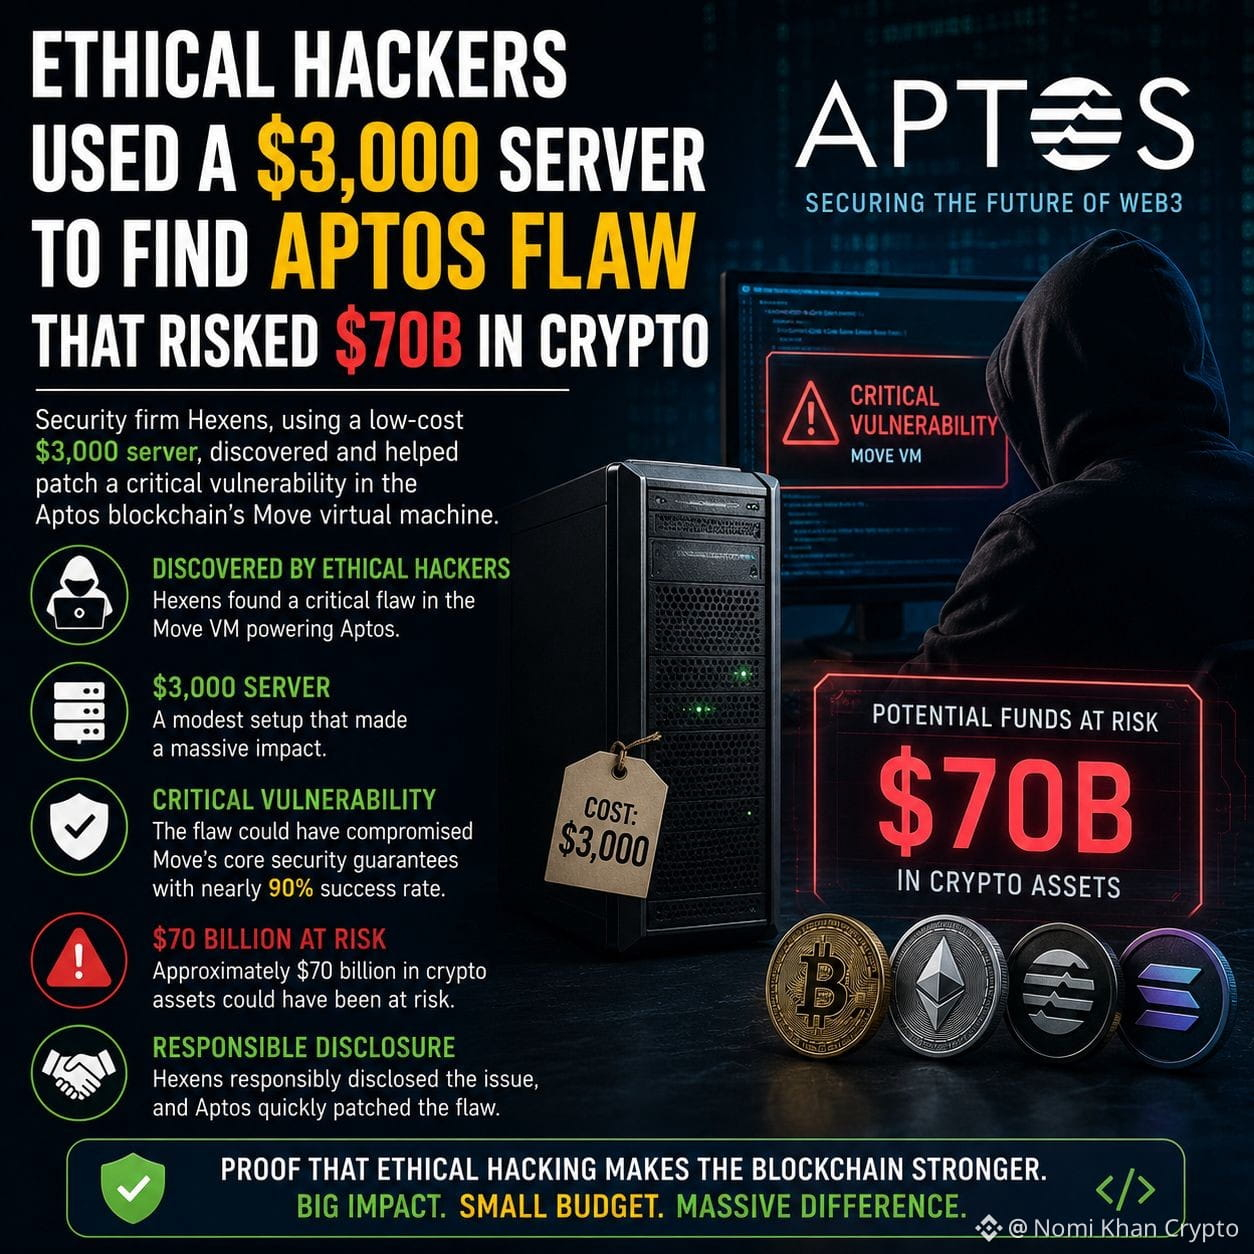
$APT VULNERABILITY COULD RISK $700 BILLION – FIXED IN HOURS 🛡️
Fevral ayında Aptos Move VM-də kritik bir zəiflik aşkarlanıb və ekosistem üzrə nəzəri risk məruz qalma səviyyəsi $700 milyard təşkil edir. Aptos komandası mainnet-i bir neçə saat ərzində yamaqladı və heç bir istifadəçi fondu itirilmədi.
Hexens yalnız 3,000 dollarlıq bir serverdən istifadə etməklə, validatora giriş tələb etmədən 90% hücum müvəffəqiyyət dərəcəsi nümayiş etdirdi. Real həyatda istismar imkanının minimal olduğu qiymətləndirilsə də, nəticələr tək bir VM qüsurunun körpülər, stablecoin-lər və DeFi protokolları boyunca necə zəncirvari təsirə səbəb ola biləcəyini göstərir.
Layer-1 ekosistemlərində əsas infrastruktur risklərinə kifayət qədər diqqət yetirirsiniz?
Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
24
·
--
Etik HakerlərAptosda$70B riskli qüsur aşkar etdilər
🚨 Web3 Təhlükəsizlik Xəbərdarlığı: Etik Hakerlər Aptosu $70B-lik təhlükədən xilas etdi
Ağ xalatlı (white-hat) hakerlərin blokçeyn ekosistemi üçün nə qədər kritik olduğunu bir daha xatırladan ciddi bir məqam. Aptos Şəbəkəsində yeni aşkarlanmış və düzəldilmiş böyük, biznes üçün vacib bir zəiflik var idi; bu zəiflik təxmini olaraq 70 milyard dollar dəyərində aktivləri riskə ata bilərdi.
Nə baş verdi:
🛡️ Qüsur: Etik hakerlər Move Virtual Machine (MoveVM) daxilində gizlənən ciddi bir zəiflik aşkarladılar — Aptos-un smart kontraktlarını işlədən mühərrik.
•📉 Risk: Əgər bu zəiflik istismar edilsəydi, şəbəkənin qovşaqları üzərində dağıdıcı xidmətin dayandırılması (DoS) çöküşlərinə və ya əməliyyatların tam dayanmasına gətirib çıxara bilərdi; bu da dəyərlərin milyardlarla dondurulmasına səbəb olardı.
💰 Asimmetriya: Tədqiqatçılar heyrətamiz bir məqamı qeyd etdi — zəifliyin istismarının dəyəri hücumçular üçün cəmi 3,000 dollar qədər ola bilərdi
✅ Həll: Aptos komandası sürətlə düzəliş (patch) tətbiq etdi və zəncir boşluğundan zərərli aktorlar istifadə edə bilməmiş şəbəkəni uğurla qorudu.
💡 Əsas nəticə
Bu, güclü bug bounty proqramlarının və davamlı protokol auditiin niyə “mütləqdir” nümunəsidir — bunlar əsas təməl rolunu oynayır. Web3-də təhlükəsizlik tək dəfə əldə edilən bir nailiyyət deyil; bu, davamlı mübarizədir. Fəlakət başlamazdan bunu tutan təhlükəsizlik tədqiqatçılarına təşəkkürlər.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
120
·
--
Klon mövsümü səssizcə sənin diqqət etmədiyin bir sikkəni artırıb 👀
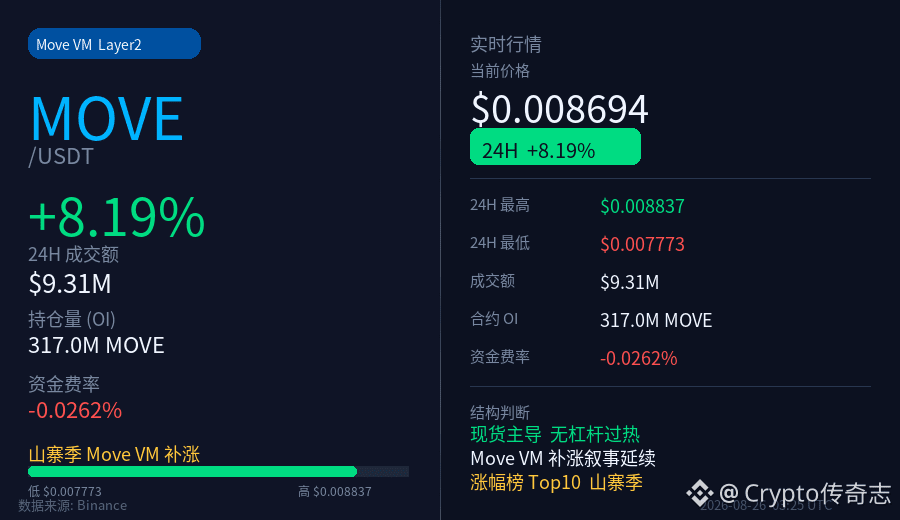
MOVE (Move VM Layer2) bu gün sakitcə artım reytinqinin ilk onluğuna qalxıb, +8.2% və struktur çox təmizdir —
📌 İndi harada?
- Cari qiymət: $0.00869
- 24H artımı: +8.19%
- Ticarət həcmi: təxminən 9.3 milyon USDT
- Fyüçers OI: 317 milyon ədəd MOVE
📌 Struktur necədir?
- Məsələn, fond haqqı dərəcəsi -0.026%, cüzi short (boş) subsidiyası
- Bu artım dalğası kontrakt leverage yığımı ilə deyil, spot bazar tərəfindən itələnir
- OI-da aydın anomaliya yoxdur, çoxalma (follower) üçün həddən artıq qızışma siqnalı yoxdur
📌 Arxasında hansı hekayə danışılır?
Klon mövsümü ümumi əhval-ruhiyyəni yayır. Move VM xətti növbəti nəsil ağıllı kontraktlar üçün virtual maşın narrativi kimi gündəmə gəlib; bu dəfə də vəsaitlər onu “geridə qalanların ardınca artım” sırasına daxil edib. BNBChain Pasteur yenilənməsi ekosistem hisslərini qaldırır və ümumilikdə qeyri-əsas L2/VM qatları fayda görür.
Mütləq alın demirəm, sadəcə xatırlatma: belə “çox adamın danışmadığı, amma səssizcə dartılan” strukturlar adətən klon mövsümünün ortasında bir az daha diqqətlə baxmağa dəyən siqnallardır 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance meydanı
Aşağıdakı kiçik kartı klikləyib sürətli şəkildə qiymətə baxın 👇
1
128
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#BitcoinRejectedAt$87K
19,515 baxış
Müzakirə edir: 56
2
#FedOctoberRateHikeOddsFallTo17%
14,648 baxış
Müzakirə edir: 284
3
#NvidiaHitsRecordHighUp2.4%
3,111 baxış
Müzakirə edir: 178
4
#CanaryFilesAmendedS1ForPEPEETF
1,628 baxış
Müzakirə edir: 132
5
#USRussiaUkraineTalksReportedlyIncludeLukoilOilDeal
10,306 baxış
Müzakirə edir: 211
6
#BitcoinParesGainsAfterRallyTo$86.5K
36,434 baxış
Müzakirə edir: 140
7
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
77,579 baxış
Müzakirə edir: 793
8
#SECProposesCryptoCustodyRules
101,258 baxış
Müzakirə edir: 994
9
#SECApproves3xLongCryptoCommodityETPs
65,273 baxış
Müzakirə edir: 682
10
#MASKHitsRecordMarketCapAbove$35M
4,089 baxış
Müzakirə edir: 36