
#echoprotocol
echoprotocol
7,934 baxış
Müzakirə edir: 41
Populyar
Sonuncu
·
--
Artım
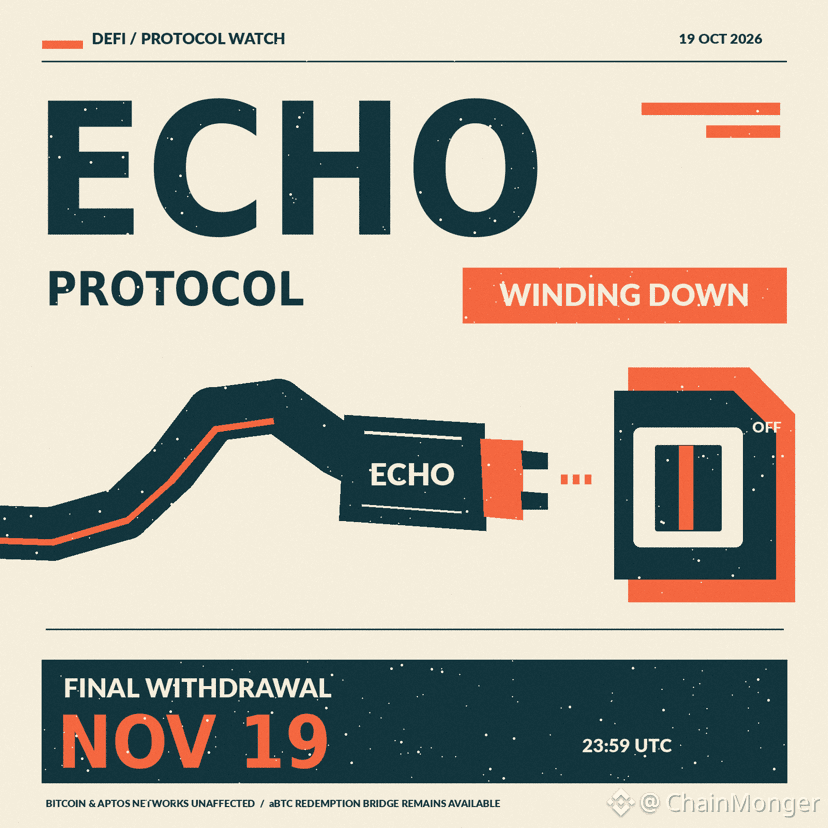
Echo Protocol bağlanır. Pikdəki 878 milyon dollarlıq TVL-dən cəmi $10675477 qalıb
19 oktyabrda Aptos-dakı protokol fəaliyyətini dayandıracağını elan etdi: depozitlər, yeni kreditlər və steykinq artıq dayandırılıb
Əgər orada pulun varsa, bir yox, iki tarix var:
— 14 noyabr — krediti ödəmək üçün son gün, sonra girov ləğv ediləcək
— 19 noyabr, 23:59 UTC — qalan hər şeyi çıxarmaq, krediti ödəmək və steykinqdən çıxarmaq üçün son vaxt
Paylaşımlarda çox vaxt yalnız ikinci tarix göstərilir, amma borcalanlara bu tarix artıq kömək etməyəcək
aBTC-ni Aptos-B2 körpüsü vasitəsilə bağlandıqdan sonra da dəyişmək olar, ona görə aBTC sahiblərinin o qədər də tələsməsinə ehtiyac yoxdur
Şəxsi məsləhətim: belə xəbərlərdən sonra saxta «refund» linkləri peyda olur. Tanımadığın linklərdən heç nə imzalama
$APT
{future}(APTUSDT)
Bir həftədə -8.2%, BTC-dən 5.9 faiz bəndi zəif. Echo-nun buna təsirinin olub-olmadığını deyə bilmərəm. İndi mənim üçün əsas rəqəm — 14 noyabra qədər nə qədər TVL-in qalacağıdır
#EchoProtocol #Aptos
Echo Protocol bağlanır. Pikdəki 878 milyon dollarlıq TVL-dən cəmi $10675477 qalıb
19 oktyabrda Aptos-dakı protokol fəaliyyətini dayandıracağını elan etdi: depozitlər, yeni kreditlər və steykinq artıq dayandırılıb
Əgər orada pulun varsa, bir yox, iki tarix var:
— 14 noyabr — krediti ödəmək üçün son gün, sonra girov ləğv ediləcək
— 19 noyabr, 23:59 UTC — qalan hər şeyi çıxarmaq, krediti ödəmək və steykinqdən çıxarmaq üçün son vaxt
Paylaşımlarda çox vaxt yalnız ikinci tarix göstərilir, amma borcalanlara bu tarix artıq kömək etməyəcək
aBTC-ni Aptos-B2 körpüsü vasitəsilə bağlandıqdan sonra da dəyişmək olar, ona görə aBTC sahiblərinin o qədər də tələsməsinə ehtiyac yoxdur
Şəxsi məsləhətim: belə xəbərlərdən sonra saxta «refund» linkləri peyda olur. Tanımadığın linklərdən heç nə imzalama
$APT
Bir həftədə -8.2%, BTC-dən 5.9 faiz bəndi zəif. Echo-nun buna təsirinin olub-olmadığını deyə bilmərəm. İndi mənim üçün əsas rəqəm — 14 noyabra qədər nə qədər TVL-in qalacağıdır
#EchoProtocol #Aptos
19 oktyabrda Aptos-dakı protokol fəaliyyətini dayandıracağını elan etdi: depozitlər, yeni kreditlər və steykinq artıq dayandırılıb
Əgər orada pulun varsa, bir yox, iki tarix var:
— 14 noyabr — krediti ödəmək üçün son gün, sonra girov ləğv ediləcək
— 19 noyabr, 23:59 UTC — qalan hər şeyi çıxarmaq, krediti ödəmək və steykinqdən çıxarmaq üçün son vaxt
Paylaşımlarda çox vaxt yalnız ikinci tarix göstərilir, amma borcalanlara bu tarix artıq kömək etməyəcək
aBTC-ni Aptos-B2 körpüsü vasitəsilə bağlandıqdan sonra da dəyişmək olar, ona görə aBTC sahiblərinin o qədər də tələsməsinə ehtiyac yoxdur
Şəxsi məsləhətim: belə xəbərlərdən sonra saxta «refund» linkləri peyda olur. Tanımadığın linklərdən heç nə imzalama
$APT
Bir həftədə -8.2%, BTC-dən 5.9 faiz bəndi zəif. Echo-nun buna təsirinin olub-olmadığını deyə bilmərəm. İndi mənim üçün əsas rəqəm — 14 noyabra qədər nə qədər TVL-in qalacağıdır
#EchoProtocol #Aptos
1
130
·
--
🚨 DAHA BİR BITCOIN DEFI PLATFORMU FƏALİYYƏTİNİ DAYANDIRIR!
Echo Protocol təxminən iki ildən sonra əsas fəaliyyətini tamamilə dayandıracağını elan edib!
🔴 Yeni kredit depozitləri və borclanma DAYANDIRILIB.
🔴 Gəlir hesablanması dayandırılıb.
🔴 Yeni steykinq və strategiya depozitləri DAYANDIRILIB.
🔴 Kreditin ödənilməsi üçün son tarix: 14 noyabr.
🔴 Vəsaitlərin çıxarılması üçün son tarix: 19 noyabr, 23:59 UTC.
💀 BƏS İŞİN ƏSLİ NƏDİR?
Echo aBTC vasitəsilə Aptos $APT DeFi ekosisteminə $BTC likvidlik gətirməyə kömək edib. İndi istifadəçilər protokol bağlanmazdan əvvəl mövqelərini ləğv etməlidirlər.
$ECHO layihənin yerli tokenidir, lakin tokenlə bağlı yekun hesablaşma planı təsdiqlənməyib.
⚠️ Aptos-dan B²-yə aBTC geri qaytarma körpüsü işləməyə davam edəcək. Bu, Bitcoin və ya Aptos-un fəaliyyətini dayandırması DEMƏK DEYİL.
BITCOIN DEFI BUMU SÜRƏTİNİ İTİRİR?
#Bitcoin #EchoProtocol #DeFi #CryptoShutdown #CryptoNews
🚨 DAHA BİR BITCOIN DEFI PLATFORMU FƏALİYYƏTİNİ DAYANDIRIR!
Echo Protocol təxminən iki ildən sonra əsas fəaliyyətini tamamilə dayandıracağını elan edib!
🔴 Yeni kredit depozitləri və borclanma DAYANDIRILIB.
🔴 Gəlir hesablanması dayandırılıb.
🔴 Yeni steykinq və strategiya depozitləri DAYANDIRILIB.
🔴 Kreditin ödənilməsi üçün son tarix: 14 noyabr.
🔴 Vəsaitlərin çıxarılması üçün son tarix: 19 noyabr, 23:59 UTC.
💀 BƏS İŞİN ƏSLİ NƏDİR?
Echo aBTC vasitəsilə Aptos $APT DeFi ekosisteminə $BTC likvidlik gətirməyə kömək edib. İndi istifadəçilər protokol bağlanmazdan əvvəl mövqelərini ləğv etməlidirlər.
$ECHO layihənin yerli tokenidir, lakin tokenlə bağlı yekun hesablaşma planı təsdiqlənməyib.
⚠️ Aptos-dan B²-yə aBTC geri qaytarma körpüsü işləməyə davam edəcək. Bu, Bitcoin və ya Aptos-un fəaliyyətini dayandırması DEMƏK DEYİL.
BITCOIN DEFI BUMU SÜRƏTİNİ İTİRİR?
#Bitcoin #EchoProtocol #DeFi #CryptoShutdown #CryptoNews
Echo Protocol təxminən iki ildən sonra əsas fəaliyyətini tamamilə dayandıracağını elan edib!
🔴 Yeni kredit depozitləri və borclanma DAYANDIRILIB.
🔴 Gəlir hesablanması dayandırılıb.
🔴 Yeni steykinq və strategiya depozitləri DAYANDIRILIB.
🔴 Kreditin ödənilməsi üçün son tarix: 14 noyabr.
🔴 Vəsaitlərin çıxarılması üçün son tarix: 19 noyabr, 23:59 UTC.
💀 BƏS İŞİN ƏSLİ NƏDİR?
Echo aBTC vasitəsilə Aptos $APT DeFi ekosisteminə $BTC likvidlik gətirməyə kömək edib. İndi istifadəçilər protokol bağlanmazdan əvvəl mövqelərini ləğv etməlidirlər.
$ECHO layihənin yerli tokenidir, lakin tokenlə bağlı yekun hesablaşma planı təsdiqlənməyib.
⚠️ Aptos-dan B²-yə aBTC geri qaytarma körpüsü işləməyə davam edəcək. Bu, Bitcoin və ya Aptos-un fəaliyyətini dayandırması DEMƏK DEYİL.
BITCOIN DEFI BUMU SÜRƏTİNİ İTİRİR?
#Bitcoin #EchoProtocol #DeFi #CryptoShutdown #CryptoNews
251

🚨 İSTİFADƏÇİLƏR $BTC GİROVU GERİ ÇƏKDİKÇƏ ECHO PROTOCOL ƏMƏLİYYATLARINI DAYANDIRIR ⚠️
Echo Protocol fəaliyyətini rəsmi olaraq tədricən dayandırır və kapitalın nizamlı şəkildə geri çəkilməsinə başlamaq üçün kreditvermə və LSD bölmələrinə daxil olan bütün depozitləri dondurur. 🏦 Bazar iştirakçıları mövcud borclarını ödəməli, girovlarını geri almalı və ləğvetmə şərtləri qüvvəyə minməzdən əvvəl aktivlərini çıxarmalı olduğundan, kapitalın qorunması əsas prioritetə çevrilir. ⏳
Şəbəkələr arasında aBTC üçün çarpaz şəbəkə geriödənişi işlək qaldığı üçün mövqeləri erkən bağlamaq likvidliyinizin uzun hesablaşma növbələrində ilişib qalmasının qarşısını alır. 🌊 Protokollar fəaliyyətlərinin son mərhələsinə başlayanda tədbirli istifadəçilər kapitalı heç vaxt boş saxlamırlar. 💬 Kapitalınızı ikinci dərəcəli protokollardan dərhal çıxarırsınız, yoxsa son tarixləri gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #BTC #EchoProtocol #DeFi #Crypto
🛡️ ⏳
🚨 İSTİFADƏÇİLƏR $BTC GİROVU GERİ ÇƏKDİKÇƏ ECHO PROTOCOL ƏMƏLİYYATLARINI DAYANDIRIR ⚠️
Echo Protocol fəaliyyətini rəsmi olaraq tədricən dayandırır və kapitalın nizamlı şəkildə geri çəkilməsinə başlamaq üçün kreditvermə və LSD bölmələrinə daxil olan bütün depozitləri dondurur. 🏦 Bazar iştirakçıları mövcud borclarını ödəməli, girovlarını geri almalı və ləğvetmə şərtləri qüvvəyə minməzdən əvvəl aktivlərini çıxarmalı olduğundan, kapitalın qorunması əsas prioritetə çevrilir. ⏳
Şəbəkələr arasında aBTC üçün çarpaz şəbəkə geriödənişi işlək qaldığı üçün mövqeləri erkən bağlamaq likvidliyinizin uzun hesablaşma növbələrində ilişib qalmasının qarşısını alır. 🌊 Protokollar fəaliyyətlərinin son mərhələsinə başlayanda tədbirli istifadəçilər kapitalı heç vaxt boş saxlamırlar. 💬 Kapitalınızı ikinci dərəcəli protokollardan dərhal çıxarırsınız, yoxsa son tarixləri gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #BTC #EchoProtocol #DeFi #Crypto
🛡️ ⏳
Echo Protocol fəaliyyətini rəsmi olaraq tədricən dayandırır və kapitalın nizamlı şəkildə geri çəkilməsinə başlamaq üçün kreditvermə və LSD bölmələrinə daxil olan bütün depozitləri dondurur. 🏦 Bazar iştirakçıları mövcud borclarını ödəməli, girovlarını geri almalı və ləğvetmə şərtləri qüvvəyə minməzdən əvvəl aktivlərini çıxarmalı olduğundan, kapitalın qorunması əsas prioritetə çevrilir. ⏳
Şəbəkələr arasında aBTC üçün çarpaz şəbəkə geriödənişi işlək qaldığı üçün mövqeləri erkən bağlamaq likvidliyinizin uzun hesablaşma növbələrində ilişib qalmasının qarşısını alır. 🌊 Protokollar fəaliyyətlərinin son mərhələsinə başlayanda tədbirli istifadəçilər kapitalı heç vaxt boş saxlamırlar. 💬 Kapitalınızı ikinci dərəcəli protokollardan dərhal çıxarırsınız, yoxsa son tarixləri gözləyirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #BTC #EchoProtocol #DeFi #Crypto
🛡️ ⏳
4

·
--
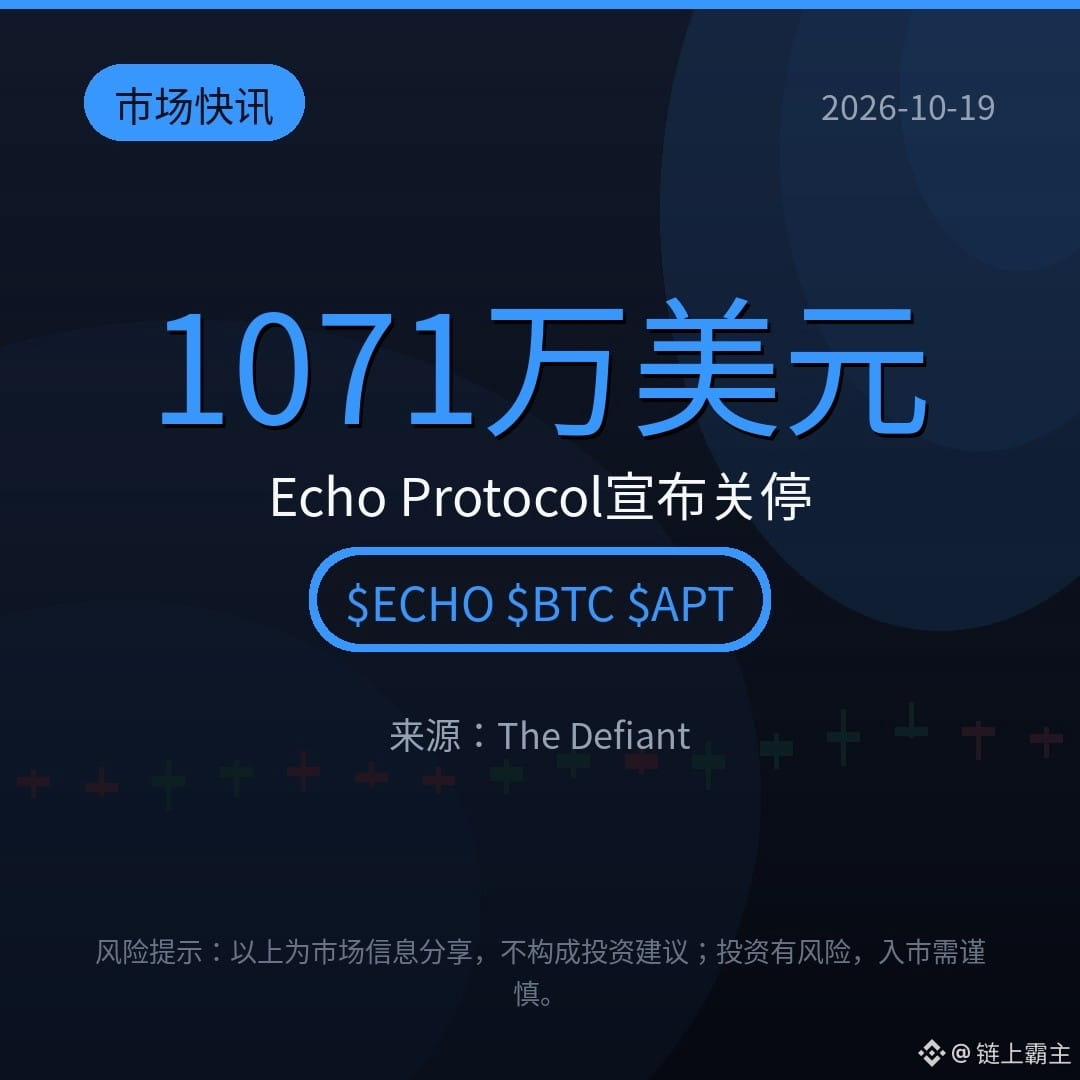
【Bazar xəbərləri】TVL cəmi 10,71 milyon dollara düşüb, Echo Protocol daha fəaliyyətini davam etdirə bilməyib. BTC aktivlərinin kreditləşdirilməsi və təkrar steykinq üzrə ixtisaslaşan bu protokol mərhələli şəkildə bağlanacağını elan edib: yeni depozit və borclanmalar dərhal dayandırılır, vəsait çıxarma və borc qaytarma kanalları isə hələlik açıq qalır. Ancaq diqqət: bağlanma elanında noyabr ayı üçün borcun qaytarılma son tarixi ilə bağlı bir-birinə uyğun gəlməyən iki fərqli məlumat verilib. Vaxtı keçmiş girovlar likvidasiyaya məruz qala bilər — hələ də mövqeyi olan istifadəçilər son tarixi tezliklə dəqiqləşdirsinlər; qaytarılmalı borcu qaytarsın, çıxarılmalı vəsaiti çıxarsınlar. Kiçik protokollarda hələ də çıxarmadığınız mövqeləriniz var? Şərhlərdə danışaq
$ECHO $BTC $APT
#EchoProtocol #DeFi #Aptos
(Mənbə: The Defiant)
⚠️Risk xəbərdarlığı: Yuxarıdakılar bazar məlumatlarının paylaşılmasıdır və investisiya məsləhəti deyil; investisiya risklidir, bazara daxil olarkən ehtiyatlı olun.
【Bazar xəbərləri】TVL cəmi 10,71 milyon dollara düşüb, Echo Protocol daha fəaliyyətini davam etdirə bilməyib. BTC aktivlərinin kreditləşdirilməsi və təkrar steykinq üzrə ixtisaslaşan bu protokol mərhələli şəkildə bağlanacağını elan edib: yeni depozit və borclanmalar dərhal dayandırılır, vəsait çıxarma və borc qaytarma kanalları isə hələlik açıq qalır. Ancaq diqqət: bağlanma elanında noyabr ayı üçün borcun qaytarılma son tarixi ilə bağlı bir-birinə uyğun gəlməyən iki fərqli məlumat verilib. Vaxtı keçmiş girovlar likvidasiyaya məruz qala bilər — hələ də mövqeyi olan istifadəçilər son tarixi tezliklə dəqiqləşdirsinlər; qaytarılmalı borcu qaytarsın, çıxarılmalı vəsaiti çıxarsınlar. Kiçik protokollarda hələ də çıxarmadığınız mövqeləriniz var? Şərhlərdə danışaq
$ECHO $BTC $APT
#EchoProtocol #DeFi #Aptos
(Mənbə: The Defiant)
⚠️Risk xəbərdarlığı: Yuxarıdakılar bazar məlumatlarının paylaşılmasıdır və investisiya məsləhəti deyil; investisiya risklidir, bazara daxil olarkən ehtiyatlı olun.
$ECHO $BTC $APT
#EchoProtocol #DeFi #Aptos
(Mənbə: The Defiant)
⚠️Risk xəbərdarlığı: Yuxarıdakılar bazar məlumatlarının paylaşılmasıdır və investisiya məsləhəti deyil; investisiya risklidir, bazara daxil olarkən ehtiyatlı olun.
268
·
--
Artım
#openledger $OPEN 💥Echo Protokolu, Bitcoin ətrafında cəmləşmiş bir DeFi platforması, 19 May 2026-da əhəmiyyətli bir haker hücumunu tanıdı🔥
👍Hücumçunun Monad blockchain-də idarəçilik üçün gizli açarı ələ keçirməsindən sonra. Bu girişlə, hücumçu təxminən 1,000 dəstəklənməyən eBTC tokenini təxminən $76.7 milyon dəyərində çap etdi.
💥Echo Protokolu Hücumunun Mexanizmi
🔥 İlk Sızma və Token Çapı: Hücumçu ilk sızmadan sonra təxminən 1,000 eBTC tokeni yaratdı. Bunlardan 45 eBTC (təxminən $3.45 milyon dəyərində) Curvance platformasında 11.3 WBTC (təxminən $868,000 dəyərində) borc almaq üçün təminat olaraq təqdim edildi. Sonra hücumçu ələ keçirilmiş WBTC-ni Ethereum-a köçürdü və Tornado Cash vasitəsilə pulları yuydu.
🔥Sürətli Protokol Cavabı: Echo komandası ziyanı azaltmaq üçün dərhal bütün çaplararası transferləri dayandırdı və ələ keçirilmiş admin açarının nəzarətini bərpa etdiklərini təsdiqlədilər. Daha çox sui-istifadəni dayandırmaq üçün, sonra hücumçunun cüzdanında qalan 955 eBTC-ni yandırdılar.
🔥Dərhal Sonra & Addım-addım: Xəbərlərin ardından, platformanın ECHO tokeni 12%-dən çox düşdü. Ehtiyat tədbiri olaraq, Curvance zədələnmiş bazarı dayandırdı; həm Monad, həm də Aptos şəbəkələrinin normal işlədiyi bildirildi. Echo, əməliyyatları bərpa etmək məqsədilə müvafiq müqavilələri dayandırdı və yenilədi, araşdırma davam edir.
💎 Mərkəzsiz Maliyyədə Genişlənən Təhlükə Şəhəri
👍Echo Protokolu hadisəsi, DeFi sektorunda bir əməliyyat təhlükəsizliyi pozulmasının, yəni tək bir admin açarının ələ keçirilməsinin, smart kontraktdakı bir boşluqdan daha çox əhəmiyyətli bir səbəb olduğunu vurğuladı. Yalnız May 2026-da, bu haker hücumu digər tanınmış pozuntularla birlikdə THORChain və Verus-Ethereum-da 14-cü böyük kriptovalyuta istismarı kimi qeydə alındı.
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{future}(BNBUSDT)
$BTC $BNB #SECProposesIPORuleOverhaul
#Echoprotocol
#openledger $OPEN 💥Echo Protokolu, Bitcoin ətrafında cəmləşmiş bir DeFi platforması, 19 May 2026-da əhəmiyyətli bir haker hücumunu tanıdı🔥
👍Hücumçunun Monad blockchain-də idarəçilik üçün gizli açarı ələ keçirməsindən sonra. Bu girişlə, hücumçu təxminən 1,000 dəstəklənməyən eBTC tokenini təxminən $76.7 milyon dəyərində çap etdi.
💥Echo Protokolu Hücumunun Mexanizmi
🔥 İlk Sızma və Token Çapı: Hücumçu ilk sızmadan sonra təxminən 1,000 eBTC tokeni yaratdı. Bunlardan 45 eBTC (təxminən $3.45 milyon dəyərində) Curvance platformasında 11.3 WBTC (təxminən $868,000 dəyərində) borc almaq üçün təminat olaraq təqdim edildi. Sonra hücumçu ələ keçirilmiş WBTC-ni Ethereum-a köçürdü və Tornado Cash vasitəsilə pulları yuydu.
🔥Sürətli Protokol Cavabı: Echo komandası ziyanı azaltmaq üçün dərhal bütün çaplararası transferləri dayandırdı və ələ keçirilmiş admin açarının nəzarətini bərpa etdiklərini təsdiqlədilər. Daha çox sui-istifadəni dayandırmaq üçün, sonra hücumçunun cüzdanında qalan 955 eBTC-ni yandırdılar.
🔥Dərhal Sonra & Addım-addım: Xəbərlərin ardından, platformanın ECHO tokeni 12%-dən çox düşdü. Ehtiyat tədbiri olaraq, Curvance zədələnmiş bazarı dayandırdı; həm Monad, həm də Aptos şəbəkələrinin normal işlədiyi bildirildi. Echo, əməliyyatları bərpa etmək məqsədilə müvafiq müqavilələri dayandırdı və yenilədi, araşdırma davam edir.
💎 Mərkəzsiz Maliyyədə Genişlənən Təhlükə Şəhəri
👍Echo Protokolu hadisəsi, DeFi sektorunda bir əməliyyat təhlükəsizliyi pozulmasının, yəni tək bir admin açarının ələ keçirilməsinin, smart kontraktdakı bir boşluqdan daha çox əhəmiyyətli bir səbəb olduğunu vurğuladı. Yalnız May 2026-da, bu haker hücumu digər tanınmış pozuntularla birlikdə THORChain və Verus-Ethereum-da 14-cü böyük kriptovalyuta istismarı kimi qeydə alındı.
$BTC $BNB #SECProposesIPORuleOverhaul
#Echoprotocol
👍Hücumçunun Monad blockchain-də idarəçilik üçün gizli açarı ələ keçirməsindən sonra. Bu girişlə, hücumçu təxminən 1,000 dəstəklənməyən eBTC tokenini təxminən $76.7 milyon dəyərində çap etdi.
💥Echo Protokolu Hücumunun Mexanizmi
🔥 İlk Sızma və Token Çapı: Hücumçu ilk sızmadan sonra təxminən 1,000 eBTC tokeni yaratdı. Bunlardan 45 eBTC (təxminən $3.45 milyon dəyərində) Curvance platformasında 11.3 WBTC (təxminən $868,000 dəyərində) borc almaq üçün təminat olaraq təqdim edildi. Sonra hücumçu ələ keçirilmiş WBTC-ni Ethereum-a köçürdü və Tornado Cash vasitəsilə pulları yuydu.
🔥Sürətli Protokol Cavabı: Echo komandası ziyanı azaltmaq üçün dərhal bütün çaplararası transferləri dayandırdı və ələ keçirilmiş admin açarının nəzarətini bərpa etdiklərini təsdiqlədilər. Daha çox sui-istifadəni dayandırmaq üçün, sonra hücumçunun cüzdanında qalan 955 eBTC-ni yandırdılar.
🔥Dərhal Sonra & Addım-addım: Xəbərlərin ardından, platformanın ECHO tokeni 12%-dən çox düşdü. Ehtiyat tədbiri olaraq, Curvance zədələnmiş bazarı dayandırdı; həm Monad, həm də Aptos şəbəkələrinin normal işlədiyi bildirildi. Echo, əməliyyatları bərpa etmək məqsədilə müvafiq müqavilələri dayandırdı və yenilədi, araşdırma davam edir.
💎 Mərkəzsiz Maliyyədə Genişlənən Təhlükə Şəhəri
👍Echo Protokolu hadisəsi, DeFi sektorunda bir əməliyyat təhlükəsizliyi pozulmasının, yəni tək bir admin açarının ələ keçirilməsinin, smart kontraktdakı bir boşluqdan daha çox əhəmiyyətli bir səbəb olduğunu vurğuladı. Yalnız May 2026-da, bu haker hücumu digər tanınmış pozuntularla birlikdə THORChain və Verus-Ethereum-da 14-cü böyük kriptovalyuta istismarı kimi qeydə alındı.
$BTC $BNB #SECProposesIPORuleOverhaul
#Echoprotocol
49
·
--
⚠️ $77,000,000 GETDİ:
Echo Protokolü İstismarı Açıklandı (VƏ SİZİN ÜÇÜN 3 DERS)
DeFi yenidən böyük bir zərbə aldı. Echo Protokolu, Monad blokçeyni üzərində icazəsiz eBTC mətbəəsi ilə əlaqəli $77 milyon istismarına məruz qaldı.
DeFi-də yüksək gəlirlər axtarırsınızsa, bunun necə baş verdiyini tam anlamalısınız ki, növbəti statistika olmayasınız.
Nə yanlış oldu?
Hakerlər, protokolun mətbəə ağıllı müqavilə məntiqində kritik bir zəiflik tapdılar, bu onlara təminat qoymadan havadan eBTC mətbəəsi etməyə imkan verdi.
Portfelinizi qorumaq üçün 3 Qayda:
5% Qayda: Ümumi portfelinizin 5%-dən çoxunu tək bir yeni DeFi protokoluna qoymayın, APY nə qədər yüksək olsa da.
Audit Yoxlamaları: Bir audit, bir protokolun mühafizə olunmadığı demək deyil. Bu, sadəcə olaraq, müəyyən bir gündə bir testi keçdiyi deməkdir. Aktiv səhv mükafat proqramlarına baxın.
İcazələri Ləğv Edin: Əgər son zamanlarda Echo və ya oxşar testnet/ilk əsas şəbəkə protokolları ilə qarşılıqlı əlaqədə olmusunuzsa, indi Revoke.cash-a gedin və ağıllı müqavilə icazələrinizi təmizləyin.
Texnologiya hələ erkəndir, risklər gerçəkdir. Orada təhlükəsiz olun.
Ağıllı müqavilə icazələrini özünüz yoxlamaq üçün tam bir təhlil istəyirsinizsə, 🧵 buraxın!
#DEFİ i #CryptoSecurityAlert #Monad #EchoProtocol #dyor
⚠️ $77,000,000 GETDİ:
Echo Protokolü İstismarı Açıklandı (VƏ SİZİN ÜÇÜN 3 DERS)
DeFi yenidən böyük bir zərbə aldı. Echo Protokolu, Monad blokçeyni üzərində icazəsiz eBTC mətbəəsi ilə əlaqəli $77 milyon istismarına məruz qaldı.
DeFi-də yüksək gəlirlər axtarırsınızsa, bunun necə baş verdiyini tam anlamalısınız ki, növbəti statistika olmayasınız.
Nə yanlış oldu?
Hakerlər, protokolun mətbəə ağıllı müqavilə məntiqində kritik bir zəiflik tapdılar, bu onlara təminat qoymadan havadan eBTC mətbəəsi etməyə imkan verdi.
Portfelinizi qorumaq üçün 3 Qayda:
5% Qayda: Ümumi portfelinizin 5%-dən çoxunu tək bir yeni DeFi protokoluna qoymayın, APY nə qədər yüksək olsa da.
Audit Yoxlamaları: Bir audit, bir protokolun mühafizə olunmadığı demək deyil. Bu, sadəcə olaraq, müəyyən bir gündə bir testi keçdiyi deməkdir. Aktiv səhv mükafat proqramlarına baxın.
İcazələri Ləğv Edin: Əgər son zamanlarda Echo və ya oxşar testnet/ilk əsas şəbəkə protokolları ilə qarşılıqlı əlaqədə olmusunuzsa, indi Revoke.cash-a gedin və ağıllı müqavilə icazələrinizi təmizləyin.
Texnologiya hələ erkəndir, risklər gerçəkdir. Orada təhlükəsiz olun.
Ağıllı müqavilə icazələrini özünüz yoxlamaq üçün tam bir təhlil istəyirsinizsə, 🧵 buraxın!
#DEFİ i #CryptoSecurityAlert #Monad #EchoProtocol #dyor
Echo Protokolü İstismarı Açıklandı (VƏ SİZİN ÜÇÜN 3 DERS)
DeFi yenidən böyük bir zərbə aldı. Echo Protokolu, Monad blokçeyni üzərində icazəsiz eBTC mətbəəsi ilə əlaqəli $77 milyon istismarına məruz qaldı.
DeFi-də yüksək gəlirlər axtarırsınızsa, bunun necə baş verdiyini tam anlamalısınız ki, növbəti statistika olmayasınız.
Nə yanlış oldu?
Hakerlər, protokolun mətbəə ağıllı müqavilə məntiqində kritik bir zəiflik tapdılar, bu onlara təminat qoymadan havadan eBTC mətbəəsi etməyə imkan verdi.
Portfelinizi qorumaq üçün 3 Qayda:
5% Qayda: Ümumi portfelinizin 5%-dən çoxunu tək bir yeni DeFi protokoluna qoymayın, APY nə qədər yüksək olsa da.
Audit Yoxlamaları: Bir audit, bir protokolun mühafizə olunmadığı demək deyil. Bu, sadəcə olaraq, müəyyən bir gündə bir testi keçdiyi deməkdir. Aktiv səhv mükafat proqramlarına baxın.
İcazələri Ləğv Edin: Əgər son zamanlarda Echo və ya oxşar testnet/ilk əsas şəbəkə protokolları ilə qarşılıqlı əlaqədə olmusunuzsa, indi Revoke.cash-a gedin və ağıllı müqavilə icazələrinizi təmizləyin.
Texnologiya hələ erkəndir, risklər gerçəkdir. Orada təhlükəsiz olun.
Ağıllı müqavilə icazələrini özünüz yoxlamaq üçün tam bir təhlil istəyirsinizsə, 🧵 buraxın!
#DEFİ i #CryptoSecurityAlert #Monad #EchoProtocol #dyor
1
144

Məqalə
Monad şəbəkəsində $76,7 milyonluq exploit: Haker Echo Protocol-u ələ keçirdi, lakin komanda onun qazancını yandırdıEcho Protocol layihəsi Monad şəbəkəsində ciddi bir hücuma məruz qaldı: cinayətkar 1000 eBTC (wrapped Bitcoin) buraxdı, bu da astronomik $76,7 milyon dəyərindədir. İlk olaraq anormal minti dcfgod adlı insider müşahidə etdi, daha sonra bu hadisəni PeckShield və Lookonchain təsdiqlədilər.
Xəbərlərin fonunda native token $ECHO dərhal 12,19%-lik bir düşüşlə reaksiya verdi və hal-hazırda $0,004906 qiymətində ticarət olunur (gündəlik minimum $0,004888 səviyyəsində). CoinMarketCap-dakı velas qrafikində 03:40-da kəskin bir eniş açıq-aşkar görünür, bu da hücumun baş verdiyi anla üst-üstə düşür.
Monad şəbəkəsində $76,7 milyonluq exploit: Haker Echo Protocol-u ələ keçirdi, lakin komanda onun qazancını yandırdı
Echo Protocol layihəsi Monad şəbəkəsində ciddi bir hücuma məruz qaldı: cinayətkar 1000 eBTC (wrapped Bitcoin) buraxdı, bu da astronomik $76,7 milyon dəyərindədir. İlk olaraq anormal minti dcfgod adlı insider müşahidə etdi, daha sonra bu hadisəni PeckShield və Lookonchain təsdiqlədilər.
Xəbərlərin fonunda native token $ECHO dərhal 12,19%-lik bir düşüşlə reaksiya verdi və hal-hazırda $0,004906 qiymətində ticarət olunur (gündəlik minimum $0,004888 səviyyəsində). CoinMarketCap-dakı velas qrafikində 03:40-da kəskin bir eniş açıq-aşkar görünür, bu da hücumun baş verdiyi anla üst-üstə düşür.
Xəbərlərin fonunda native token $ECHO dərhal 12,19%-lik bir düşüşlə reaksiya verdi və hal-hazırda $0,004906 qiymətində ticarət olunur (gündəlik minimum $0,004888 səviyyəsində). CoinMarketCap-dakı velas qrafikində 03:40-da kəskin bir eniş açıq-aşkar görünür, bu da hücumun baş verdiyi anla üst-üstə düşür.
1
8
165

·
--
ECHO Protokolu (Echo Protokolu) qiyməti təxminən $0.0065 ətrafında dövr edir. Son 24 saatda bir az düşüb (ticarət mərkəzlərində -1% ilə -9% arasında), həftədə daha da aşağı düşüb. Bazar dəyəri təxminən $1.5 milyon ilə $2 milyon arasında, reytinqi 1600-2500 arasında.
Bu, əslində Bitcoin likvidlik toplaması + yield protokoludur. O, müxtəlif zənirlərdə yayılmış BTC, BTC LST, wrapped BTC-ni bir araya gətirir və DeFi-də istifadə etmək üçün aBTC (Echo BTC) yaradır. Aptos ilə yaxşı inteqrasiya var, yield əldə etmək mümkündür. Tokenomika 1 milyard sabit tədarükə, geri alım və yandırma mexanizminə malikdir və həmçinin sahiblərə gəlir payı təqdim edir.
Cari vəziyyət: Bazar hazırda bearish/yan tərəfdədir, buna görə ECHO da təzyiq altındadır. Həcmi orta səviyyədədir ($70k-120k/gün), amma hələlik ciddi pump baş verməyib. ATH çox daha yüksək idi, indi isə çox aşağıdır.
Gələcəkdə nə ola bilər? Qısa müddət ərzində (2026), bir çox analitiklər deyirlər ki, BTC bull run gələndə qiymət $0.008-dan $0.016-a qədər arta bilər və TVL + protokolda qəbul artarsa. Uzun müddətdə (2027-2030), bəziləri $0.02-$0.05+ hədəfi verirlər, amma bunlar tam spekülasyadır.
Öz sözlərim: BTCFi sektoru hələ də çox potensiala malikdir. Əgər Echo protokolu TVL-ni artıra, daha çox zənirlərə yayılma, gəlir əldə edə və onu yandıra bilsə — o zaman yaxşı bir yüksəliş edə bilər. Amma kriptoda çox risk var. Hal-hazırda saxlayanlar səbr etməlidir. Əgər yeni bir giriş edirsinizsə, DCA etmək daha yaxşıdır, bütün pulu birdən yatırmaq yox. DYOR qardaş, öz tədqiqatını aparmadan heç bir şeyə atılma.
#ECHO #EchoProtocol #BTCFi #CryptoBangladesh
ECHO Protokolu (Echo Protokolu) qiyməti təxminən $0.0065 ətrafında dövr edir. Son 24 saatda bir az düşüb (ticarət mərkəzlərində -1% ilə -9% arasında), həftədə daha da aşağı düşüb. Bazar dəyəri təxminən $1.5 milyon ilə $2 milyon arasında, reytinqi 1600-2500 arasında.
Bu, əslində Bitcoin likvidlik toplaması + yield protokoludur. O, müxtəlif zənirlərdə yayılmış BTC, BTC LST, wrapped BTC-ni bir araya gətirir və DeFi-də istifadə etmək üçün aBTC (Echo BTC) yaradır. Aptos ilə yaxşı inteqrasiya var, yield əldə etmək mümkündür. Tokenomika 1 milyard sabit tədarükə, geri alım və yandırma mexanizminə malikdir və həmçinin sahiblərə gəlir payı təqdim edir.
Cari vəziyyət: Bazar hazırda bearish/yan tərəfdədir, buna görə ECHO da təzyiq altındadır. Həcmi orta səviyyədədir ($70k-120k/gün), amma hələlik ciddi pump baş verməyib. ATH çox daha yüksək idi, indi isə çox aşağıdır.
Gələcəkdə nə ola bilər? Qısa müddət ərzində (2026), bir çox analitiklər deyirlər ki, BTC bull run gələndə qiymət $0.008-dan $0.016-a qədər arta bilər və TVL + protokolda qəbul artarsa. Uzun müddətdə (2027-2030), bəziləri $0.02-$0.05+ hədəfi verirlər, amma bunlar tam spekülasyadır.
Öz sözlərim: BTCFi sektoru hələ də çox potensiala malikdir. Əgər Echo protokolu TVL-ni artıra, daha çox zənirlərə yayılma, gəlir əldə edə və onu yandıra bilsə — o zaman yaxşı bir yüksəliş edə bilər. Amma kriptoda çox risk var. Hal-hazırda saxlayanlar səbr etməlidir. Əgər yeni bir giriş edirsinizsə, DCA etmək daha yaxşıdır, bütün pulu birdən yatırmaq yox. DYOR qardaş, öz tədqiqatını aparmadan heç bir şeyə atılma.
#ECHO #EchoProtocol #BTCFi #CryptoBangladesh
Bu, əslində Bitcoin likvidlik toplaması + yield protokoludur. O, müxtəlif zənirlərdə yayılmış BTC, BTC LST, wrapped BTC-ni bir araya gətirir və DeFi-də istifadə etmək üçün aBTC (Echo BTC) yaradır. Aptos ilə yaxşı inteqrasiya var, yield əldə etmək mümkündür. Tokenomika 1 milyard sabit tədarükə, geri alım və yandırma mexanizminə malikdir və həmçinin sahiblərə gəlir payı təqdim edir.
Cari vəziyyət: Bazar hazırda bearish/yan tərəfdədir, buna görə ECHO da təzyiq altındadır. Həcmi orta səviyyədədir ($70k-120k/gün), amma hələlik ciddi pump baş verməyib. ATH çox daha yüksək idi, indi isə çox aşağıdır.
Gələcəkdə nə ola bilər? Qısa müddət ərzində (2026), bir çox analitiklər deyirlər ki, BTC bull run gələndə qiymət $0.008-dan $0.016-a qədər arta bilər və TVL + protokolda qəbul artarsa. Uzun müddətdə (2027-2030), bəziləri $0.02-$0.05+ hədəfi verirlər, amma bunlar tam spekülasyadır.
Öz sözlərim: BTCFi sektoru hələ də çox potensiala malikdir. Əgər Echo protokolu TVL-ni artıra, daha çox zənirlərə yayılma, gəlir əldə edə və onu yandıra bilsə — o zaman yaxşı bir yüksəliş edə bilər. Amma kriptoda çox risk var. Hal-hazırda saxlayanlar səbr etməlidir. Əgər yeni bir giriş edirsinizsə, DCA etmək daha yaxşıdır, bütün pulu birdən yatırmaq yox. DYOR qardaş, öz tədqiqatını aparmadan heç bir şeyə atılma.
#ECHO #EchoProtocol #BTCFi #CryptoBangladesh
2
200

·
--
🚨 Təcili Yeniləmə: EchoProtocol-un sonuncu hacki ilə bağlı dəli detal!
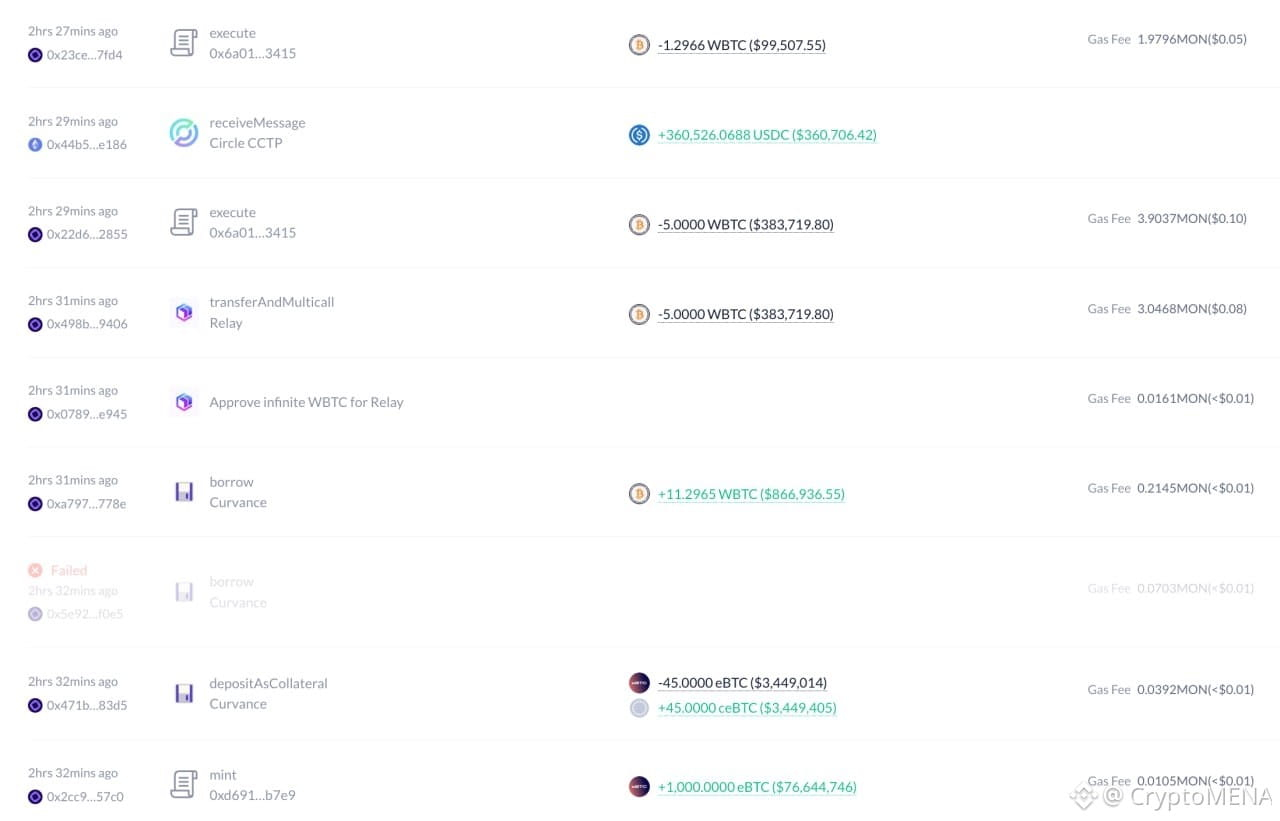
Görünür, işlər daha da mürəkkəbləşir; hackerdən dcfgod-un paylaşdığı məlumatlara əsaslanaraq EchoProtocol_ protokolu üzərindəki sonuncu hücumun necə həyata keçirildiyini ətraflı izah edirik:
1️⃣ Birinci addım: hacker, Monad şəbəkəsində 1,000 $eBTC (76.64 milyon dollar dəyərində) saxta token yaradır (Mint).
2️⃣ İkinci addım: 45 $eBTC (3.45 milyon dollar dəyərində) Curvance protokoluna yatırır.
3️⃣ Üçüncü addım: bu yatırımı istifadə edərək Curvance-dan 11.3 $WBTC (867 min dollar dəyərində) borc alır.
4️⃣ Dördüncü addım: 11.3 $WBTC-ni Ethereum şəbəkəsinə köçürür (Bridge) və dərhal 385 $ETH (821 min dollar dəyərində) ilə dəyişdirir.
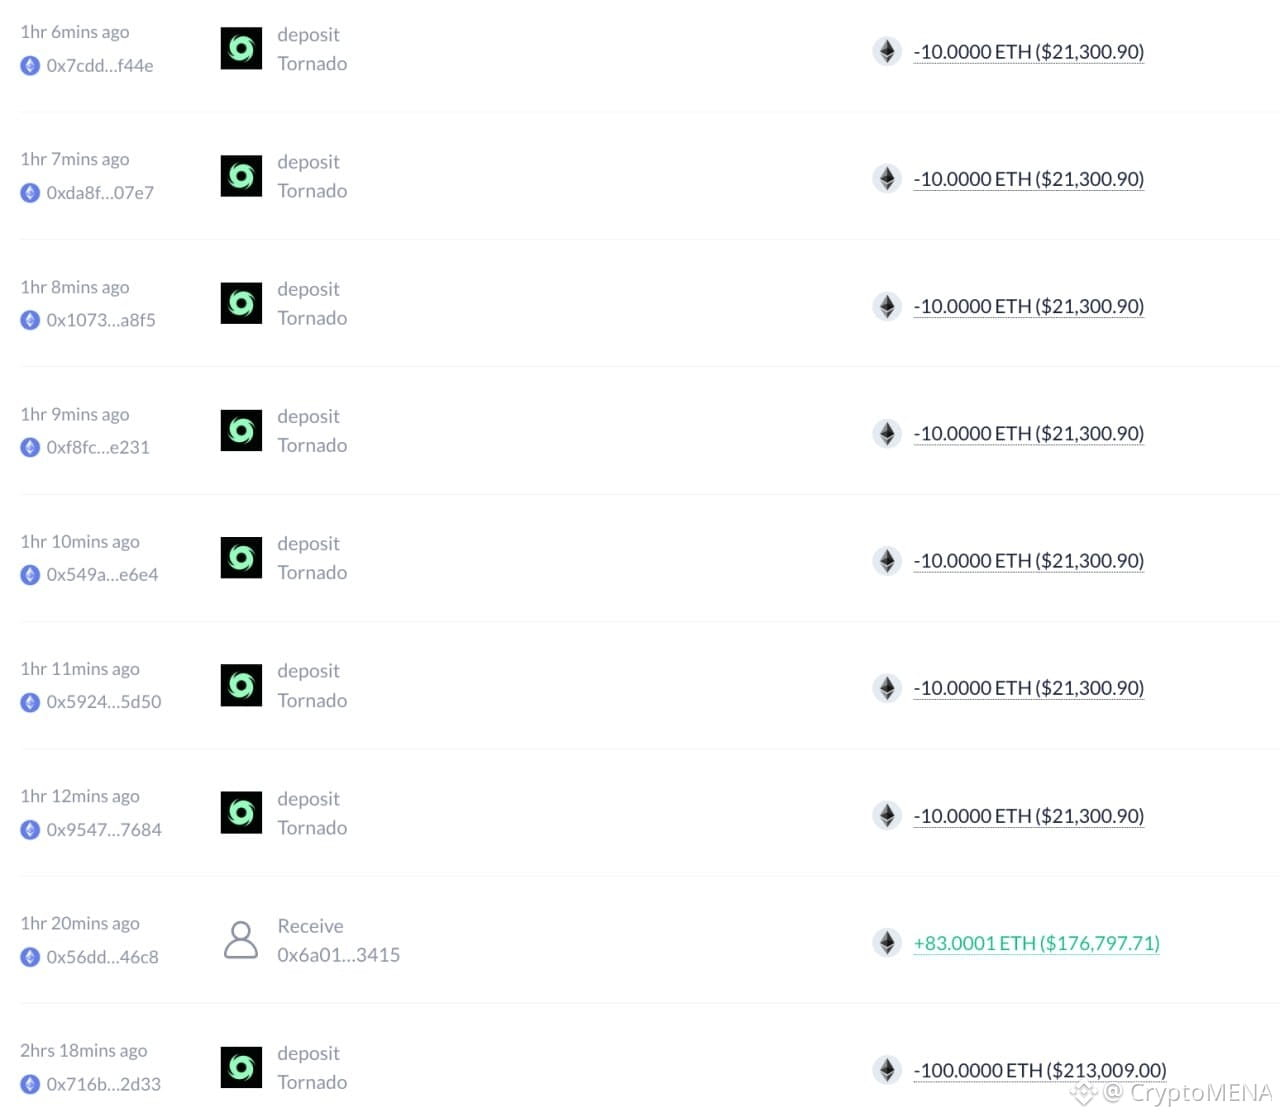
5️⃣ Beşinci addım: pul yumaq və izini itirmək üçün 385 $ETH-ni məşhur valyuta qarışdırıcısı Tornado Cash-ə yatırır.
💰 Cari vəziyyət: hacker, hələ də 955 $eBTC (təxminən 73.2 milyon dollar dəyərində) öz cüzdanında saxlayır!
#Kripto #Rəqəmsal_Valyutalar #أمن_سيبراني #إيثريوم #Kripto_Xəbərlər #Blokçeyn
#Crypto #CryptoHacks #Monad #EchoProtocol #TornadoCash #Ethereum
🚨 Təcili Yeniləmə: EchoProtocol-un sonuncu hacki ilə bağlı dəli detal!
Görünür, işlər daha da mürəkkəbləşir; hackerdən dcfgod-un paylaşdığı məlumatlara əsaslanaraq EchoProtocol_ protokolu üzərindəki sonuncu hücumun necə həyata keçirildiyini ətraflı izah edirik:
1️⃣ Birinci addım: hacker, Monad şəbəkəsində 1,000 $eBTC (76.64 milyon dollar dəyərində) saxta token yaradır (Mint).
2️⃣ İkinci addım: 45 $eBTC (3.45 milyon dollar dəyərində) Curvance protokoluna yatırır.
3️⃣ Üçüncü addım: bu yatırımı istifadə edərək Curvance-dan 11.3 $WBTC (867 min dollar dəyərində) borc alır.
4️⃣ Dördüncü addım: 11.3 $WBTC-ni Ethereum şəbəkəsinə köçürür (Bridge) və dərhal 385 $ETH (821 min dollar dəyərində) ilə dəyişdirir.
5️⃣ Beşinci addım: pul yumaq və izini itirmək üçün 385 $ETH-ni məşhur valyuta qarışdırıcısı Tornado Cash-ə yatırır.
💰 Cari vəziyyət: hacker, hələ də 955 $eBTC (təxminən 73.2 milyon dollar dəyərində) öz cüzdanında saxlayır!
#Kripto #Rəqəmsal_Valyutalar #أمن_سيبراني #إيثريوم #Kripto_Xəbərlər #Blokçeyn
#Crypto #CryptoHacks #Monad #EchoProtocol #TornadoCash #Ethereum
Görünür, işlər daha da mürəkkəbləşir; hackerdən dcfgod-un paylaşdığı məlumatlara əsaslanaraq EchoProtocol_ protokolu üzərindəki sonuncu hücumun necə həyata keçirildiyini ətraflı izah edirik:
1️⃣ Birinci addım: hacker, Monad şəbəkəsində 1,000 $eBTC (76.64 milyon dollar dəyərində) saxta token yaradır (Mint).
2️⃣ İkinci addım: 45 $eBTC (3.45 milyon dollar dəyərində) Curvance protokoluna yatırır.
3️⃣ Üçüncü addım: bu yatırımı istifadə edərək Curvance-dan 11.3 $WBTC (867 min dollar dəyərində) borc alır.
4️⃣ Dördüncü addım: 11.3 $WBTC-ni Ethereum şəbəkəsinə köçürür (Bridge) və dərhal 385 $ETH (821 min dollar dəyərində) ilə dəyişdirir.
5️⃣ Beşinci addım: pul yumaq və izini itirmək üçün 385 $ETH-ni məşhur valyuta qarışdırıcısı Tornado Cash-ə yatırır.
💰 Cari vəziyyət: hacker, hələ də 955 $eBTC (təxminən 73.2 milyon dollar dəyərində) öz cüzdanında saxlayır!
#Kripto #Rəqəmsal_Valyutalar #أمن_سيبراني #إيثريوم #Kripto_Xəbərlər #Blokçeyn
#Crypto #CryptoHacks #Monad #EchoProtocol #TornadoCash #Ethereum
4
670
🚨 Əhəmiyyətli Təhlükəsizlik İhlalı: Echo Protokolu $76.7M dəyərində eBTC üçün istismar edildi 🚨
BTCFi ekosistemi çox mürəkkəb bir istismara şahid oldu. Bu gün, Echo Protokolu Monad tətbiqində tək imzalı inzibatçı özəl açarının sızması nəticəsində kritik təhlükəsizlik ihlalı yaşandı.
Hücum necə baş verdi:
Mint: Haker sızmış inzibatçı açarını istifadə edərək özünə minter imtiyazları verdi, havadan 1,000 dəstəksiz eBTC tokeni (teorik olaraq ~$76.7 milyon dəyərində) yaradaraq.
Çıxarış: İkincil bazarların tam məbləği nağdlaşdırmaq üçün likvidlikdən məhrum olması səbəbindən, hücum edən 45 eBTC-ni Curvance-ə yatırdı və 11.29 WBTC borc aldı.
Qaçış: Haker tez bir zamanda WBTC-ni Ethereum-a keçirdi, onu yerli ETH ilə dəyişdi və Tornado Cash mikserində 384 ETH (təxminən $818,000 ilə $821,700 arasında) yuydu.
Protokolun Cavabı & Cari Vəziyyət:
🛡️ Echo Protokolu inkişaf etdiriciləri sızmış açarları uğurla geri aldı və hücumçunun cüzdanında qalan 955 eBTC-ni daimi olaraq məhv etdi, zəncirdən $73 milyonun üstündəki saxta dəyəri silərək.
🛑 Monad şəbəkəsində bütün çarpaz zəncir köprü əməliyyatları tamamilə dayandırılıb, komanda təhlükəsizlik yeniləmələri həyata keçirir.
Aptos İstifadəçiləri Təhlükəsizdirmi?
Bəli! Monad və Aptos şəbəkə tətbiqləri tamamilə müstəqil işləyir. Təhlükəsizlik komandaları Aptos tərəfində təsirə dair heç bir sübutun olmadığını təsdiqlədi, riskin ekspozisiyası təxminən $71,000 ilə məhdudlaşır və faktiki itki yoxdur.
⚠️ XƏBƏRDARLIQ: Fırıldaqçı bağlantılara diqqət edin! Fırıldaqçılar aktiv şəkildə yanlış kompensasiya və geri ödəmə portallarını yayımlayırlar. Fondlarınızı bərpa etmək vəd edən təsdiqlənməmiş bağlantılarla ƏLAQƏ QURMAYIN.
Tək imzalı inzibatçı açarlarına əsaslanan protokollar haqqında fikirləriniz nədir? Şərhlərdə bizimlə bölüşün! 👇
#EchoProtocol #Ecoprotocol$76.7MHack #defi #cryptohacks #Monad
$EDEN
{future}(EDENUSDT)
🚨 Əhəmiyyətli Təhlükəsizlik İhlalı: Echo Protokolu $76.7M dəyərində eBTC üçün istismar edildi 🚨
BTCFi ekosistemi çox mürəkkəb bir istismara şahid oldu. Bu gün, Echo Protokolu Monad tətbiqində tək imzalı inzibatçı özəl açarının sızması nəticəsində kritik təhlükəsizlik ihlalı yaşandı.
Hücum necə baş verdi:
Mint: Haker sızmış inzibatçı açarını istifadə edərək özünə minter imtiyazları verdi, havadan 1,000 dəstəksiz eBTC tokeni (teorik olaraq ~$76.7 milyon dəyərində) yaradaraq.
Çıxarış: İkincil bazarların tam məbləği nağdlaşdırmaq üçün likvidlikdən məhrum olması səbəbindən, hücum edən 45 eBTC-ni Curvance-ə yatırdı və 11.29 WBTC borc aldı.
Qaçış: Haker tez bir zamanda WBTC-ni Ethereum-a keçirdi, onu yerli ETH ilə dəyişdi və Tornado Cash mikserində 384 ETH (təxminən $818,000 ilə $821,700 arasında) yuydu.
Protokolun Cavabı & Cari Vəziyyət:
🛡️ Echo Protokolu inkişaf etdiriciləri sızmış açarları uğurla geri aldı və hücumçunun cüzdanında qalan 955 eBTC-ni daimi olaraq məhv etdi, zəncirdən $73 milyonun üstündəki saxta dəyəri silərək.
🛑 Monad şəbəkəsində bütün çarpaz zəncir köprü əməliyyatları tamamilə dayandırılıb, komanda təhlükəsizlik yeniləmələri həyata keçirir.
Aptos İstifadəçiləri Təhlükəsizdirmi?
Bəli! Monad və Aptos şəbəkə tətbiqləri tamamilə müstəqil işləyir. Təhlükəsizlik komandaları Aptos tərəfində təsirə dair heç bir sübutun olmadığını təsdiqlədi, riskin ekspozisiyası təxminən $71,000 ilə məhdudlaşır və faktiki itki yoxdur.
⚠️ XƏBƏRDARLIQ: Fırıldaqçı bağlantılara diqqət edin! Fırıldaqçılar aktiv şəkildə yanlış kompensasiya və geri ödəmə portallarını yayımlayırlar. Fondlarınızı bərpa etmək vəd edən təsdiqlənməmiş bağlantılarla ƏLAQƏ QURMAYIN.
Tək imzalı inzibatçı açarlarına əsaslanan protokollar haqqında fikirləriniz nədir? Şərhlərdə bizimlə bölüşün! 👇
#EchoProtocol #Ecoprotocol$76.7MHack #defi #cryptohacks #Monad
$EDEN
BTCFi ekosistemi çox mürəkkəb bir istismara şahid oldu. Bu gün, Echo Protokolu Monad tətbiqində tək imzalı inzibatçı özəl açarının sızması nəticəsində kritik təhlükəsizlik ihlalı yaşandı.
Hücum necə baş verdi:
Mint: Haker sızmış inzibatçı açarını istifadə edərək özünə minter imtiyazları verdi, havadan 1,000 dəstəksiz eBTC tokeni (teorik olaraq ~$76.7 milyon dəyərində) yaradaraq.
Çıxarış: İkincil bazarların tam məbləği nağdlaşdırmaq üçün likvidlikdən məhrum olması səbəbindən, hücum edən 45 eBTC-ni Curvance-ə yatırdı və 11.29 WBTC borc aldı.
Qaçış: Haker tez bir zamanda WBTC-ni Ethereum-a keçirdi, onu yerli ETH ilə dəyişdi və Tornado Cash mikserində 384 ETH (təxminən $818,000 ilə $821,700 arasında) yuydu.
Protokolun Cavabı & Cari Vəziyyət:
🛡️ Echo Protokolu inkişaf etdiriciləri sızmış açarları uğurla geri aldı və hücumçunun cüzdanında qalan 955 eBTC-ni daimi olaraq məhv etdi, zəncirdən $73 milyonun üstündəki saxta dəyəri silərək.
🛑 Monad şəbəkəsində bütün çarpaz zəncir köprü əməliyyatları tamamilə dayandırılıb, komanda təhlükəsizlik yeniləmələri həyata keçirir.
Aptos İstifadəçiləri Təhlükəsizdirmi?
Bəli! Monad və Aptos şəbəkə tətbiqləri tamamilə müstəqil işləyir. Təhlükəsizlik komandaları Aptos tərəfində təsirə dair heç bir sübutun olmadığını təsdiqlədi, riskin ekspozisiyası təxminən $71,000 ilə məhdudlaşır və faktiki itki yoxdur.
⚠️ XƏBƏRDARLIQ: Fırıldaqçı bağlantılara diqqət edin! Fırıldaqçılar aktiv şəkildə yanlış kompensasiya və geri ödəmə portallarını yayımlayırlar. Fondlarınızı bərpa etmək vəd edən təsdiqlənməmiş bağlantılarla ƏLAQƏ QURMAYIN.
Tək imzalı inzibatçı açarlarına əsaslanan protokollar haqqında fikirləriniz nədir? Şərhlərdə bizimlə bölüşün! 👇
#EchoProtocol #Ecoprotocol$76.7MHack #defi #cryptohacks #Monad
$EDEN
141

·
--
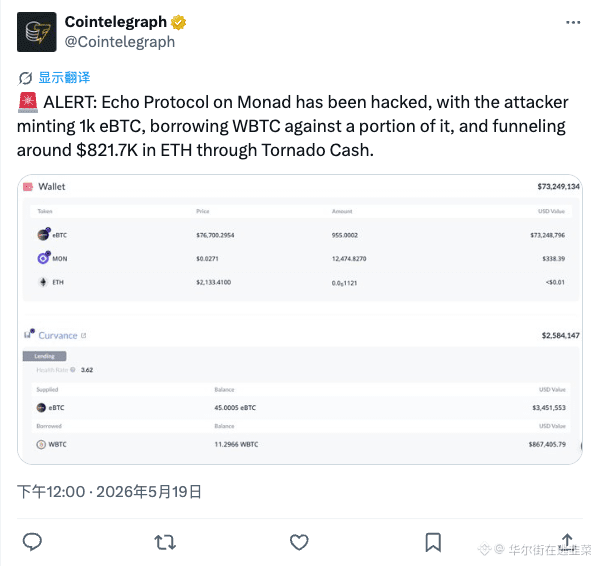
Yenə dirildi, proqnoz maşını bu köhnə ssenarini Monad-da yenidən oynayır. Hücumçular birbaşa havadan 1k eBTC mətbuat edirlər, bunun bir hissəsini girov qoyub WBTC alırlar, sonra isə təxminən 82 min U dollar dəyərində ETH-ni qarışdırıcıya töküb, tamamilə təmizləyirlər. Bu dad çox tanışdır, əsasən qiymətlərin qaçırıldığı klassik bir nüsxədir. Amma bunu demək lazım, ani kreditlərdən qorunmaq əsas fəaliyyət olmalıdır, layihə komandası qarışdırıcıda bu geri çəkilməni qoruyub saxlamağı bacarmayıb, bəlkə də çox risk ediblər ya da əvvəldən təmiz işləmir? Bu dalğada kiçik investorların göz yaşları yenə də çox oldu💀💸. #Monad #EchoProtocol $ETH $WBTC
{spot}(WBTCUSDT)
Yenə dirildi, proqnoz maşını bu köhnə ssenarini Monad-da yenidən oynayır. Hücumçular birbaşa havadan 1k eBTC mətbuat edirlər, bunun bir hissəsini girov qoyub WBTC alırlar, sonra isə təxminən 82 min U dollar dəyərində ETH-ni qarışdırıcıya töküb, tamamilə təmizləyirlər. Bu dad çox tanışdır, əsasən qiymətlərin qaçırıldığı klassik bir nüsxədir. Amma bunu demək lazım, ani kreditlərdən qorunmaq əsas fəaliyyət olmalıdır, layihə komandası qarışdırıcıda bu geri çəkilməni qoruyub saxlamağı bacarmayıb, bəlkə də çox risk ediblər ya da əvvəldən təmiz işləmir? Bu dalğada kiçik investorların göz yaşları yenə də çox oldu💀💸. #Monad #EchoProtocol $ETH $WBTC
119
·
--
ECHO PROTOKOLU MONAD YERLƏŞDİRMƏSİNDƏ ADMIN AÇARININ POZULDUĞUNU TƏSTİQLƏYİREcho Protokolu Monad'dakı yerləşdirməsi ilə əlaqəli bir admin açarının pozulduğunu açıqladı, bu da təxminən $816,000 dəyərində olan aktivlərin təsirinə səbəb oldu.
Protokol bildirdi ki, hadisə xüsusi yerləşdirmə mühitinə bağlı aktivlərə təsir etdi, eyni zamanda araşdırmalar və bərpa cəhdləri davam edir.
Hadis bir daha keçid zənciri infrastrukturunda, admin açar idarəçiliyində və yeni blockchain ekosistemlərində artan təhlükəsizlik risklərini vurğulayır. Bazarlar həmçinin Aptos və digər yeni nəsil Layer 1 şəbəkələri ilə bağlı layihələr üçün mümkün təsirləri yaxından izləyirlər.
ECHO PROTOKOLU MONAD YERLƏŞDİRMƏSİNDƏ ADMIN AÇARININ POZULDUĞUNU TƏSTİQLƏYİR
Echo Protokolu Monad'dakı yerləşdirməsi ilə əlaqəli bir admin açarının pozulduğunu açıqladı, bu da təxminən $816,000 dəyərində olan aktivlərin təsirinə səbəb oldu.
Protokol bildirdi ki, hadisə xüsusi yerləşdirmə mühitinə bağlı aktivlərə təsir etdi, eyni zamanda araşdırmalar və bərpa cəhdləri davam edir.
Hadis bir daha keçid zənciri infrastrukturunda, admin açar idarəçiliyində və yeni blockchain ekosistemlərində artan təhlükəsizlik risklərini vurğulayır. Bazarlar həmçinin Aptos və digər yeni nəsil Layer 1 şəbəkələri ilə bağlı layihələr üçün mümkün təsirləri yaxından izləyirlər.
Protokol bildirdi ki, hadisə xüsusi yerləşdirmə mühitinə bağlı aktivlərə təsir etdi, eyni zamanda araşdırmalar və bərpa cəhdləri davam edir.
Hadis bir daha keçid zənciri infrastrukturunda, admin açar idarəçiliyində və yeni blockchain ekosistemlərində artan təhlükəsizlik risklərini vurğulayır. Bazarlar həmçinin Aptos və digər yeni nəsil Layer 1 şəbəkələri ilə bağlı layihələr üçün mümkün təsirləri yaxından izləyirlər.
140
·
--
Azalma
⚡ TƏCİLİ XƏBƏR !!!
ECHO PROTOKOLU 76 MİLYON USD HACKLANDI 🚨
Böyük İstismar ⚠️: Echo Protokolu ciddi bir hücuma məruz qaldı, nəticədə təxminən 76 milyon USD zərər çəkildi.
Hücum Metodu 🔓: Haker Monad blockchain-də təxminən 1,000 icazəsiz eBTC mətbəə etdi.
Təsir 💥: Bu, Monad ekosistemindəki son dövrlərdəki ən böyük hacklərdən biridir, protokola və onun istifadəçilərinə əhəmiyyətli ziyan vurdu.
Hadisə, yeni yaranan Layer 1 blokçeynində erkən mərhələdəki DeFi layihələrində davam edən təhlükəsizlik risklərini vurğulayır. İcma, Echo Protokolu komandası tərəfindən kompensasiya və təhlükəsizlik yaxşılaşdırmaları ilə bağlı əlavə açıqlamaları gözləyir.
#EchoProtocol #Monad #DeFi
$MON $ECHO
{future}(MONUSDT)
⚡ TƏCİLİ XƏBƏR !!!
ECHO PROTOKOLU 76 MİLYON USD HACKLANDI 🚨
Böyük İstismar ⚠️: Echo Protokolu ciddi bir hücuma məruz qaldı, nəticədə təxminən 76 milyon USD zərər çəkildi.
Hücum Metodu 🔓: Haker Monad blockchain-də təxminən 1,000 icazəsiz eBTC mətbəə etdi.
Təsir 💥: Bu, Monad ekosistemindəki son dövrlərdəki ən böyük hacklərdən biridir, protokola və onun istifadəçilərinə əhəmiyyətli ziyan vurdu.
Hadisə, yeni yaranan Layer 1 blokçeynində erkən mərhələdəki DeFi layihələrində davam edən təhlükəsizlik risklərini vurğulayır. İcma, Echo Protokolu komandası tərəfindən kompensasiya və təhlükəsizlik yaxşılaşdırmaları ilə bağlı əlavə açıqlamaları gözləyir.
#EchoProtocol #Monad #DeFi
$MON $ECHO
ECHO PROTOKOLU 76 MİLYON USD HACKLANDI 🚨
Böyük İstismar ⚠️: Echo Protokolu ciddi bir hücuma məruz qaldı, nəticədə təxminən 76 milyon USD zərər çəkildi.
Hücum Metodu 🔓: Haker Monad blockchain-də təxminən 1,000 icazəsiz eBTC mətbəə etdi.
Təsir 💥: Bu, Monad ekosistemindəki son dövrlərdəki ən böyük hacklərdən biridir, protokola və onun istifadəçilərinə əhəmiyyətli ziyan vurdu.
Hadisə, yeni yaranan Layer 1 blokçeynində erkən mərhələdəki DeFi layihələrində davam edən təhlükəsizlik risklərini vurğulayır. İcma, Echo Protokolu komandası tərəfindən kompensasiya və təhlükəsizlik yaxşılaşdırmaları ilə bağlı əlavə açıqlamaları gözləyir.
#EchoProtocol #Monad #DeFi
$MON $ECHO
1
295
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#IsAnthropic’s$1.5TMarketCapJustified?
46,746 baxış
Müzakirə edir: 224
2
#BTCBelow$62KAmidHikeFearsAndShiftToAnthropic
7,926 baxış
Müzakirə edir: 60
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
205,452 baxış
Müzakirə edir: 1,679
4
#CanGTA6'sLaunchLiftTTWOShares?
163,487 baxış
Müzakirə edir: 1,210
5
#BlackRockBitcoinETFRecordsLargestDailyOutflow
34 baxış
Müzakirə edir: 11
6
#LedgerProbesTamperedWalletsInBerlinAndDubai
13,895 baxış
Müzakirə edir: 204
7
#13FInstitutionsBitcoinSpotETPHoldingsHitRecord
27,312 baxış
Müzakirə edir: 271
8
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
376,028 baxış
Müzakirə edir: 2,501
9
#StrategySTRCPreferredSlips3.65%Below$100Par
12,961 baxış
Müzakirə edir: 98
10
#MASToUpgradeSGDTestnetToSGDigitalLedger
50,082 baxış
Müzakirə edir: 458