🎣 هجمات التصيّد في العملات الرقمية — كيف تبقى آمنًا
🚨 1. ما هو التصيّد الاحتيالي للعملات الرقمية؟
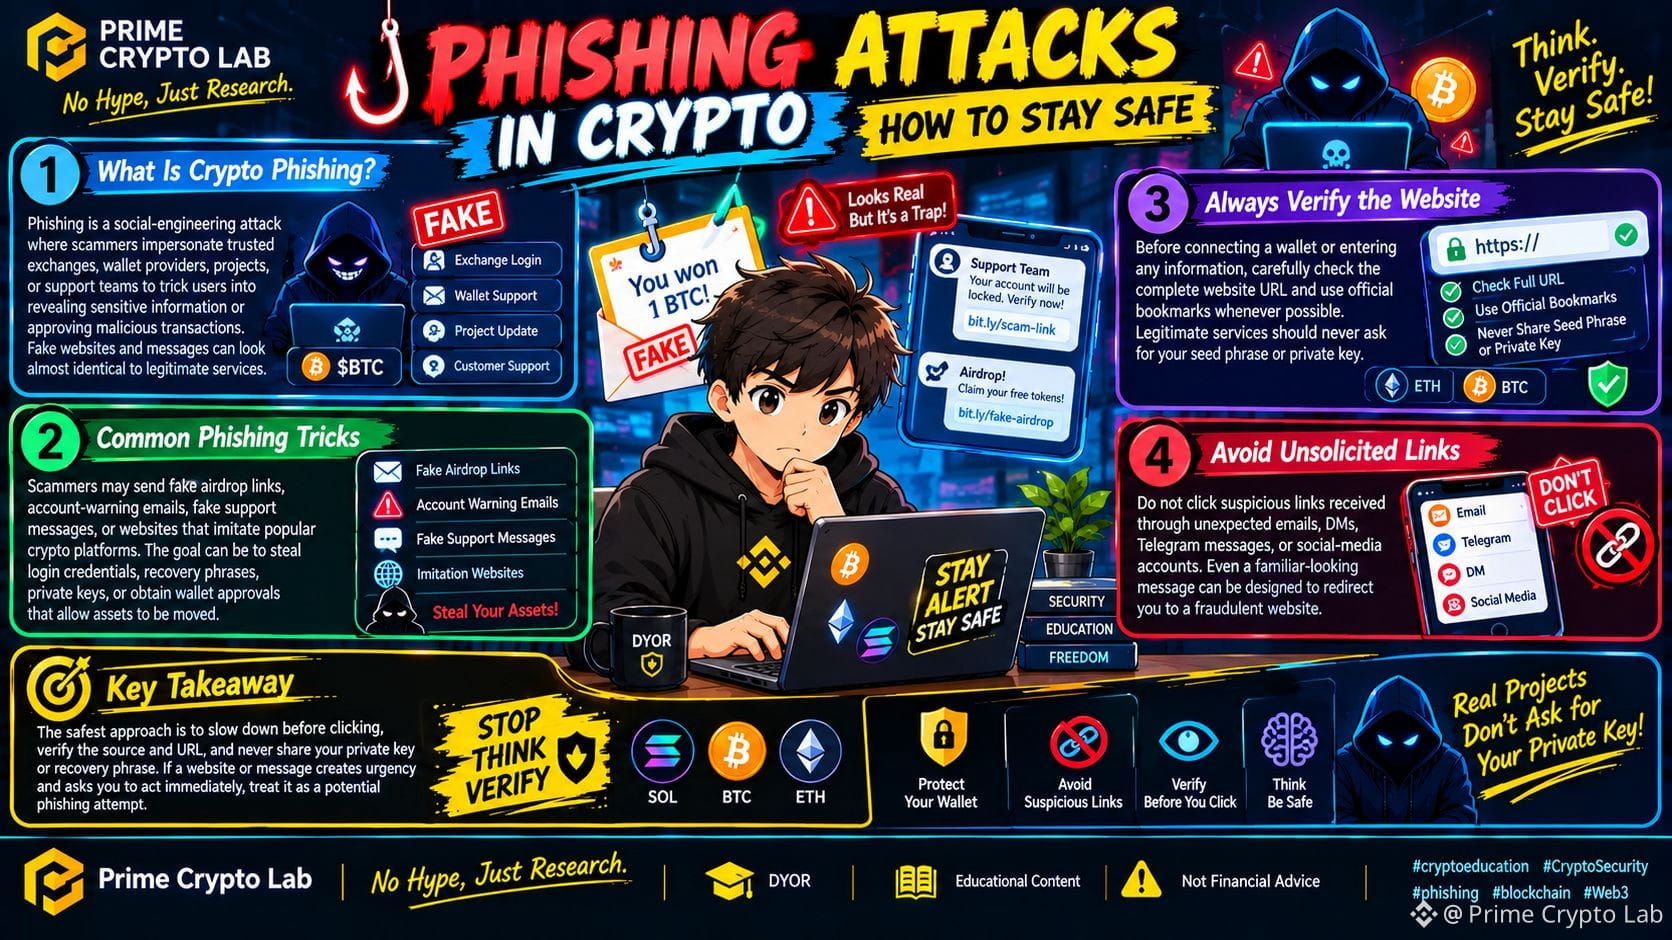
Bitcoin $BTC — التصيّد الاحتيالي هو هجوم هندسة اجتماعية يقوم فيه المحتالون بالتحايل عبر انتحال صفة منصّات موثوقة أو مزوّدي المحافظ أو المشاريع أو فرق الدعم بهدف خداع المستخدمين للكشف عن معلومات حساسة أو الموافقة على معاملات ضارة. قد تبدو مواقع الويب والرسائل المزيفة متطابقة تقريبًا مع الخدمات الشرعية.
🔗 2. حيل التصيّد الشائعة
قد يرسل المحتالون روابط مزيفة للـ airdrop، أو رسائل بريد إلكتروني لتحذير الحساب، أو رسائل دعم مزيفة، أو مواقع تقلّد منصات العملات الرقمية الشهيرة. قد يكون الهدف سرقة بيانات تسجيل الدخول أو عبارات الاسترداد أو المفاتيح الخاصة، أو الحصول على موافقات للمحفظة تتيح نقل الأصول.
🔍 3. تحقّق دائمًا من موقع الويب
Ethereum $ETH — قبل توصيل محفظة أو إدخال أي معلومات، افحص بعناية عنوان موقع الويب بالكامل واستخدم الإشارات/العلامات الرسمية كلما أمكن. لا ينبغي للخدمات الشرعية أبدًا طلب عبارة البذرة أو المفتاح الخاص منك.
🛡️ 4. تجنّب الروابط غير المطلوبة
لا تنقر على الروابط المشبوهة التي تصل عبر رسائل بريد إلكتروني غير متوقعة، أو DMs، أو رسائل تيليجرام، أو حسابات وسائل التواصل الاجتماعي. حتى الرسالة التي تبدو مألوفة قد تكون مصممة لإعادة توجيهك إلى موقع احتيالي.
🎯 الخلاصة الأساسية
Solana $SOL — أكثر نهج أمانًا هو التمهّل قبل النقر، والتحقق من المصدر وعنوان URL، وعدم مشاركة مفتاحك الخاص أو عبارة الاسترداد أبدًا. إذا أنشأ موقع أو رسالة حالة استعجال وطلب منك التصرف فورًا، اعتبره محاولة تصيّد محتملة.
Prime Crypto Lab — بدون مبالغة، فقط بحث.
DYOR | محتوى تعليمي | ليس نصيحة مالية
#cryptoeducation #CryptoSecurity #phishing #blockchain #Web3