
🛡️ تطلق AEREDIUM بنية تحتية لتوقيع العتبة لتقليل مخاطر العقود الذكية ذات المفتاح الواحد: AERSeal يغيّر معادلة الأمان 🛡️
تخيل عقدًا ذكيًا يحتفظ بأصول تقدر بملايين، ومحمياً بمفتاح خاص واحد. كل شيء يبدو آمنًا إلى أن يُسرق ذلك المفتاح الوحيد، أو يُفقد، أو يتعرض للاختراق. فجأةً، يمكن لأقوى عقد أن يرث أضعف نقطة فيه.
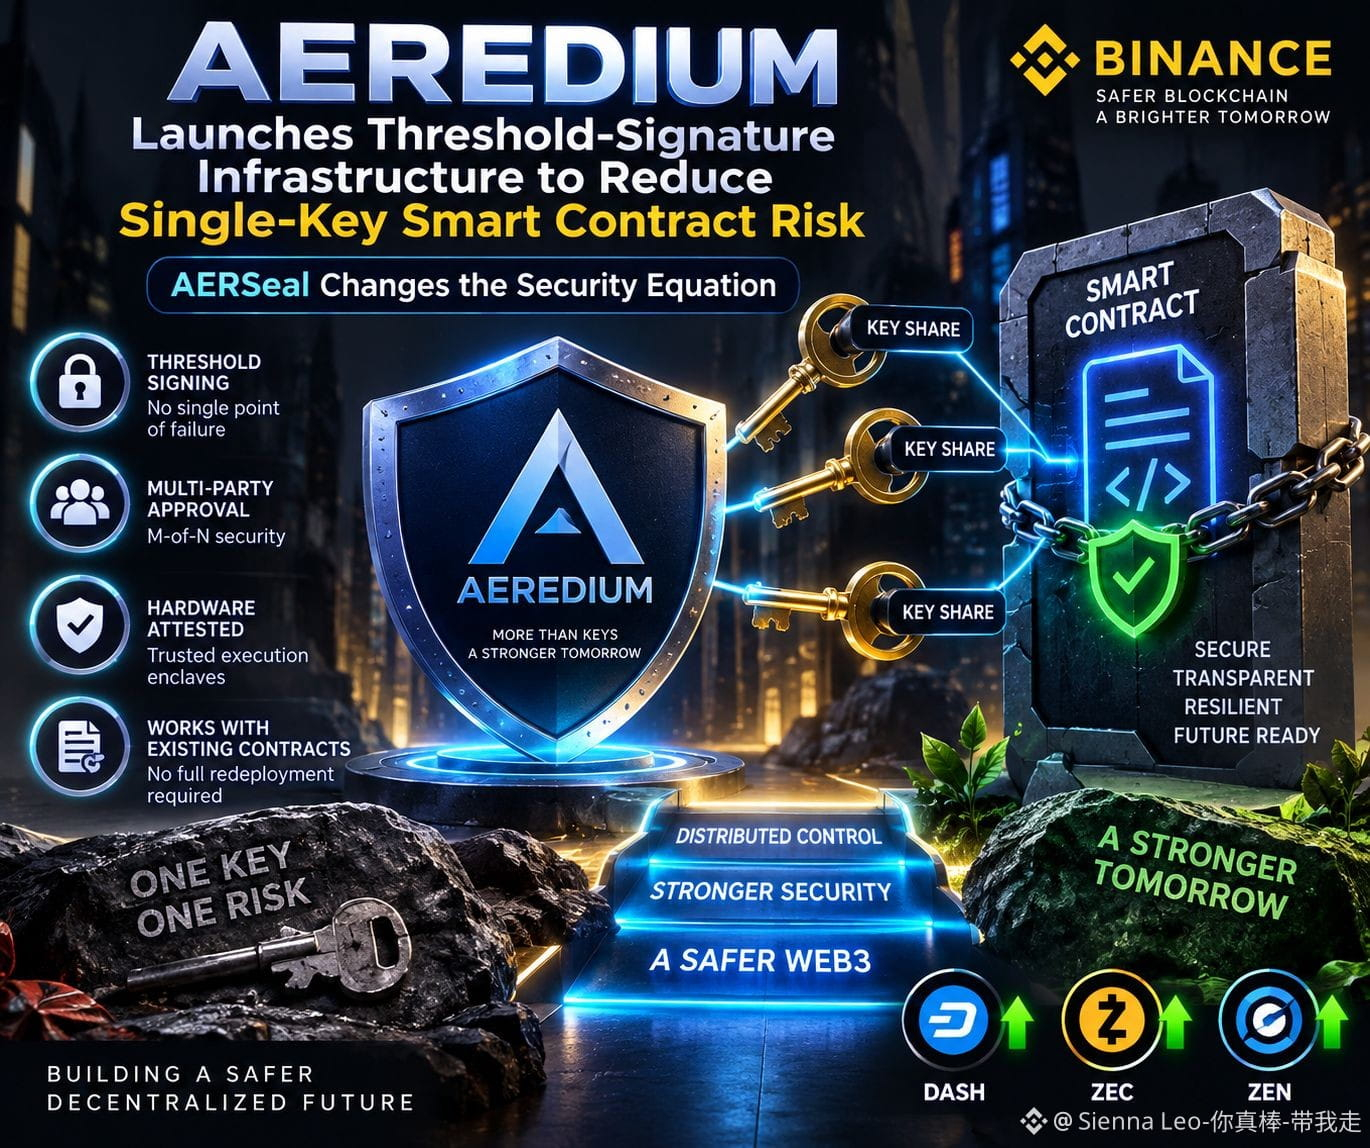
تتعامل AEREDIUM مع هذه المشكلة بالضبط عبر AERSeal، وهو منتج بنية تحتية مبني حول نظام التوقيع بالعتبة AERKey الخاص بها. الهدف بسيط: إزالة الاعتماد على مفتاح خاص كامل واحد لإجراءات العقود الذكية ذات الصلاحيات.
بدلاً من الاحتفاظ بمفتاح كامل واحد في مكان واحد، يستخدم AERKey حصصًا من المفاتيح التشفيرية عبر enclaves منفصلة موثقة عتاديًا. يجب أن يتعاون حدّ معين من المشاركين المصرح لهم قبل أن يمكن إنتاج توقيع صالح.
يضيف AERSeal طبقة موافقة، مما يسمح للمؤسسات بتحديد تفويض M من أصل N للصلاحيات الحساسة مثل ترقية العقود، أو السكّ، أو التحكم في الملكية. يمكن استخدام العقود الحالية بدلًا من الحاجة إلى إعادة نشر كاملة.
التحول المهم هنا هو تحوّل معماري: لم يعد الأمان متمحورًا فقط حول حماية مفتاح مدير واحد. تصبح السيطرة موزعة، وخاضعة للسياسات، وقابلة للتحقق بشكل مستقل.
ومع ذلك، فإن بنية العتبة لا تلغي كل مخاطر العقود الذكية. يمكن أن تظل ثغرات الشيفرة، وأخطاء الحوكمة، والموافقون المخترقون، وأخطاء التنفيذ، أسطح هجوم مهمة.
بالنسبة لاعتماد البلوكشين على مستوى المؤسسات، هذا التمييز مهم. العقود الأفضل ليست كافية إذا ظلت أقوى صلاحياتها متمركزة خلف سر واحد.
في عالم الكريبتو، الأمن الأقوى لا يعني جعل الثقة تختفي. بل يعني جعل إساءة استخدام الثقة أكثر صعوبة.
❓ هل يمكن أن تصبح الإدارة الخاضعة للتحكم بالعتبة طبقة أمان معيارية للعقود الذكية المؤسسية؟
إخلاء مسؤولية: هذا محتوى تعليمي وليس نصيحة مالية. قم دائمًا بإجراء بحثك الخاص.
#Crypto #Blockchain #SmartContracts #Web3 #GrowWithSAC $DASH $ZEC $ZEN
تخيل عقدًا ذكيًا يحتفظ بأصول تقدر بملايين، ومحمياً بمفتاح خاص واحد. كل شيء يبدو آمنًا إلى أن يُسرق ذلك المفتاح الوحيد، أو يُفقد، أو يتعرض للاختراق. فجأةً، يمكن لأقوى عقد أن يرث أضعف نقطة فيه.
تتعامل AEREDIUM مع هذه المشكلة بالضبط عبر AERSeal، وهو منتج بنية تحتية مبني حول نظام التوقيع بالعتبة AERKey الخاص بها. الهدف بسيط: إزالة الاعتماد على مفتاح خاص كامل واحد لإجراءات العقود الذكية ذات الصلاحيات.
بدلاً من الاحتفاظ بمفتاح كامل واحد في مكان واحد، يستخدم AERKey حصصًا من المفاتيح التشفيرية عبر enclaves منفصلة موثقة عتاديًا. يجب أن يتعاون حدّ معين من المشاركين المصرح لهم قبل أن يمكن إنتاج توقيع صالح.
يضيف AERSeal طبقة موافقة، مما يسمح للمؤسسات بتحديد تفويض M من أصل N للصلاحيات الحساسة مثل ترقية العقود، أو السكّ، أو التحكم في الملكية. يمكن استخدام العقود الحالية بدلًا من الحاجة إلى إعادة نشر كاملة.
التحول المهم هنا هو تحوّل معماري: لم يعد الأمان متمحورًا فقط حول حماية مفتاح مدير واحد. تصبح السيطرة موزعة، وخاضعة للسياسات، وقابلة للتحقق بشكل مستقل.
ومع ذلك، فإن بنية العتبة لا تلغي كل مخاطر العقود الذكية. يمكن أن تظل ثغرات الشيفرة، وأخطاء الحوكمة، والموافقون المخترقون، وأخطاء التنفيذ، أسطح هجوم مهمة.
بالنسبة لاعتماد البلوكشين على مستوى المؤسسات، هذا التمييز مهم. العقود الأفضل ليست كافية إذا ظلت أقوى صلاحياتها متمركزة خلف سر واحد.
في عالم الكريبتو، الأمن الأقوى لا يعني جعل الثقة تختفي. بل يعني جعل إساءة استخدام الثقة أكثر صعوبة.
❓ هل يمكن أن تصبح الإدارة الخاضعة للتحكم بالعتبة طبقة أمان معيارية للعقود الذكية المؤسسية؟
إخلاء مسؤولية: هذا محتوى تعليمي وليس نصيحة مالية. قم دائمًا بإجراء بحثك الخاص.
#Crypto #Blockchain #SmartContracts #Web3 #GrowWithSAC $DASH $ZEC $ZEN