
#wallethack
wallethack
11,555 مشاهدات
23 يقومون بالنقاش
رائج
جديد

·
--
هابط
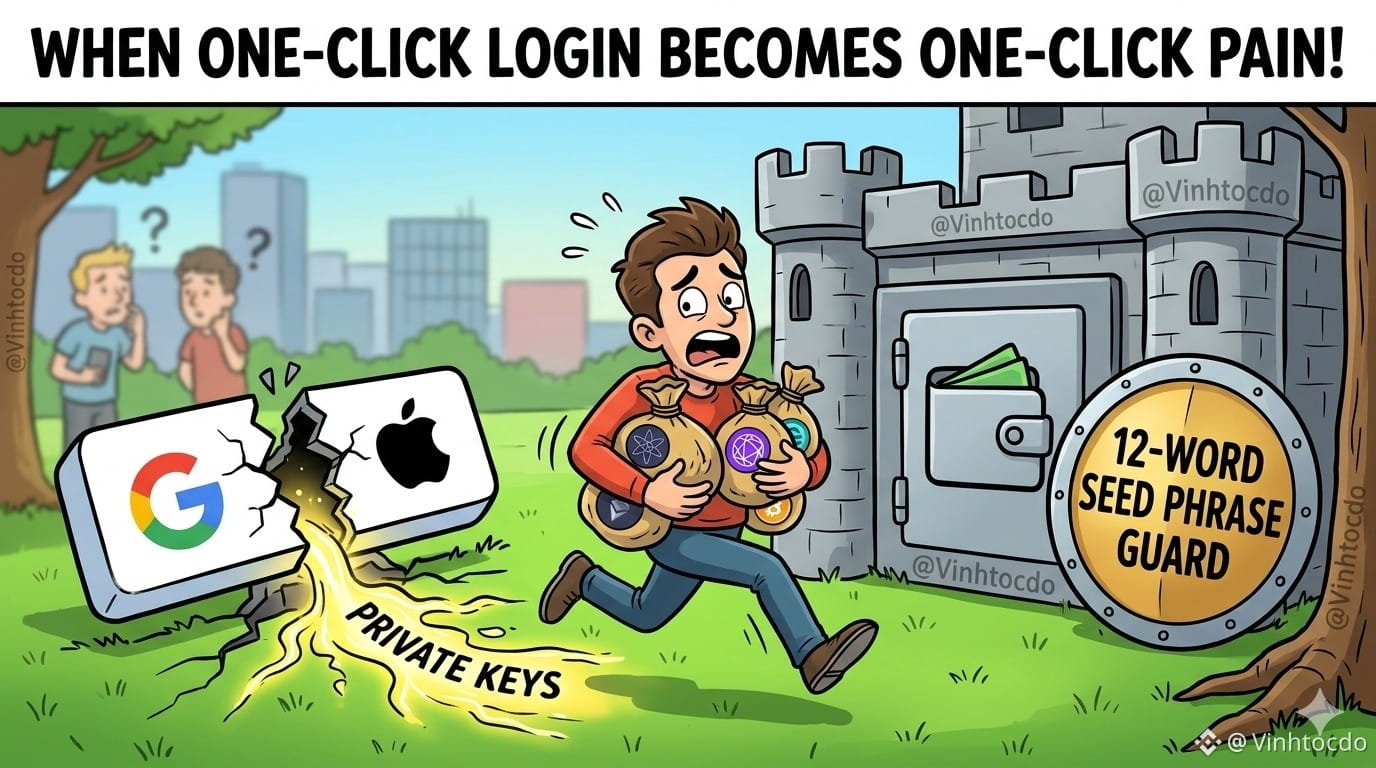
تحذير من محفظة Keplr: عندما تصبح «تسجيل الدخول بلمسة واحدة» مصدرَ ألمٍ حقيقي! 🤦♂️
أطلقت محفظة Keplr للتو تحذيرًا عاجلًا: إذا استخدمتَ Google أو Apple ID لتسجيل الدخول إلى محفظتك، فسارع إلى نقل أصولك فورًا! والسبب هو وجود خلل في البنية التحتية لـ Web3Auth، ما أدى إلى كشف المفاتيح الخاصة للمستخدمين. حقًا، «الراحة جميلة، لكن المال كاد أن يختفي»! والأسوأ حالًا هم من ظهر رصيدهم فجأةً صفرًا أو تجمّد رصيدهم المرهون، ولا يسعهم الآن سوى الجلوس «يرددون التعويذات» بانتظار أن تتعاون Keplr لإنقاذهم.
ما الذي ينبغي على المتداولين والمستخدمين فعله؟
1. أوقفوا الإيداع: لا ترسلوا أي أموال إضافية مطلقًا إلى المحافظ المنشأة باستخدام حسابات التواصل الاجتماعي.
2. انقلوا الأصول فورًا: حوّلوها إلى محفظة جديدة أُنشئت باستخدام عبارة الاسترداد التقليدية (12/24 كلمة)، أو إلى محفظة أجهزة لمزيد من الأمان.
3. احذروا عمليات الاحتيال: في هذه الفترة، يقلّ أصحاب النوايا الحسنة ويكثر المنتحلون الذين يدّعون أنهم «دعم استعادة الأصول». لا تنقروا على روابط عشوائية!
⚠️ هذا ليس نصيحة مالية!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
انقر على التداول أدناه لدعمي:
$ATOM
{spot}(ATOMUSDT)
$TIA
{spot}(TIAUSDT)
$ONE
{future}(ONEUSDT)
تحذير من محفظة Keplr: عندما تصبح «تسجيل الدخول بلمسة واحدة» مصدرَ ألمٍ حقيقي! 🤦♂️
أطلقت محفظة Keplr للتو تحذيرًا عاجلًا: إذا استخدمتَ Google أو Apple ID لتسجيل الدخول إلى محفظتك، فسارع إلى نقل أصولك فورًا! والسبب هو وجود خلل في البنية التحتية لـ Web3Auth، ما أدى إلى كشف المفاتيح الخاصة للمستخدمين. حقًا، «الراحة جميلة، لكن المال كاد أن يختفي»! والأسوأ حالًا هم من ظهر رصيدهم فجأةً صفرًا أو تجمّد رصيدهم المرهون، ولا يسعهم الآن سوى الجلوس «يرددون التعويذات» بانتظار أن تتعاون Keplr لإنقاذهم.
ما الذي ينبغي على المتداولين والمستخدمين فعله؟
1. أوقفوا الإيداع: لا ترسلوا أي أموال إضافية مطلقًا إلى المحافظ المنشأة باستخدام حسابات التواصل الاجتماعي.
2. انقلوا الأصول فورًا: حوّلوها إلى محفظة جديدة أُنشئت باستخدام عبارة الاسترداد التقليدية (12/24 كلمة)، أو إلى محفظة أجهزة لمزيد من الأمان.
3. احذروا عمليات الاحتيال: في هذه الفترة، يقلّ أصحاب النوايا الحسنة ويكثر المنتحلون الذين يدّعون أنهم «دعم استعادة الأصول». لا تنقروا على روابط عشوائية!
⚠️ هذا ليس نصيحة مالية!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
انقر على التداول أدناه لدعمي:
$ATOM
$TIA
$ONE
أطلقت محفظة Keplr للتو تحذيرًا عاجلًا: إذا استخدمتَ Google أو Apple ID لتسجيل الدخول إلى محفظتك، فسارع إلى نقل أصولك فورًا! والسبب هو وجود خلل في البنية التحتية لـ Web3Auth، ما أدى إلى كشف المفاتيح الخاصة للمستخدمين. حقًا، «الراحة جميلة، لكن المال كاد أن يختفي»! والأسوأ حالًا هم من ظهر رصيدهم فجأةً صفرًا أو تجمّد رصيدهم المرهون، ولا يسعهم الآن سوى الجلوس «يرددون التعويذات» بانتظار أن تتعاون Keplr لإنقاذهم.
ما الذي ينبغي على المتداولين والمستخدمين فعله؟
1. أوقفوا الإيداع: لا ترسلوا أي أموال إضافية مطلقًا إلى المحافظ المنشأة باستخدام حسابات التواصل الاجتماعي.
2. انقلوا الأصول فورًا: حوّلوها إلى محفظة جديدة أُنشئت باستخدام عبارة الاسترداد التقليدية (12/24 كلمة)، أو إلى محفظة أجهزة لمزيد من الأمان.
3. احذروا عمليات الاحتيال: في هذه الفترة، يقلّ أصحاب النوايا الحسنة ويكثر المنتحلون الذين يدّعون أنهم «دعم استعادة الأصول». لا تنقروا على روابط عشوائية!
⚠️ هذا ليس نصيحة مالية!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
انقر على التداول أدناه لدعمي:
$ATOM
$TIA
$ONE
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
4
8
1.5k

$2.3M عملية سرقة العملات المشفرة حيث تم اختراق مفاتيح المحفظة.
تم تسريب المفاتيح الخاصة المرتبطة بمحفظتين، مما مكن المهاجمين من سرقة حوالي 2.3 مليون دولار أمريكي من USDT. تسلط الحادثة الضوء على المخاطر الأمنية المستمرة في عالم العملات المشفرة والحاجة الملحة لحماية المفاتيح بشكل أقوى.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
$2.3M عملية سرقة العملات المشفرة حيث تم اختراق مفاتيح المحفظة.
تم تسريب المفاتيح الخاصة المرتبطة بمحفظتين، مما مكن المهاجمين من سرقة حوالي 2.3 مليون دولار أمريكي من USDT. تسلط الحادثة الضوء على المخاطر الأمنية المستمرة في عالم العملات المشفرة والحاجة الملحة لحماية المفاتيح بشكل أقوى.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
تم تسريب المفاتيح الخاصة المرتبطة بمحفظتين، مما مكن المهاجمين من سرقة حوالي 2.3 مليون دولار أمريكي من USDT. تسلط الحادثة الضوء على المخاطر الأمنية المستمرة في عالم العملات المشفرة والحاجة الملحة لحماية المفاتيح بشكل أقوى.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
16
840
·
--
صاعد
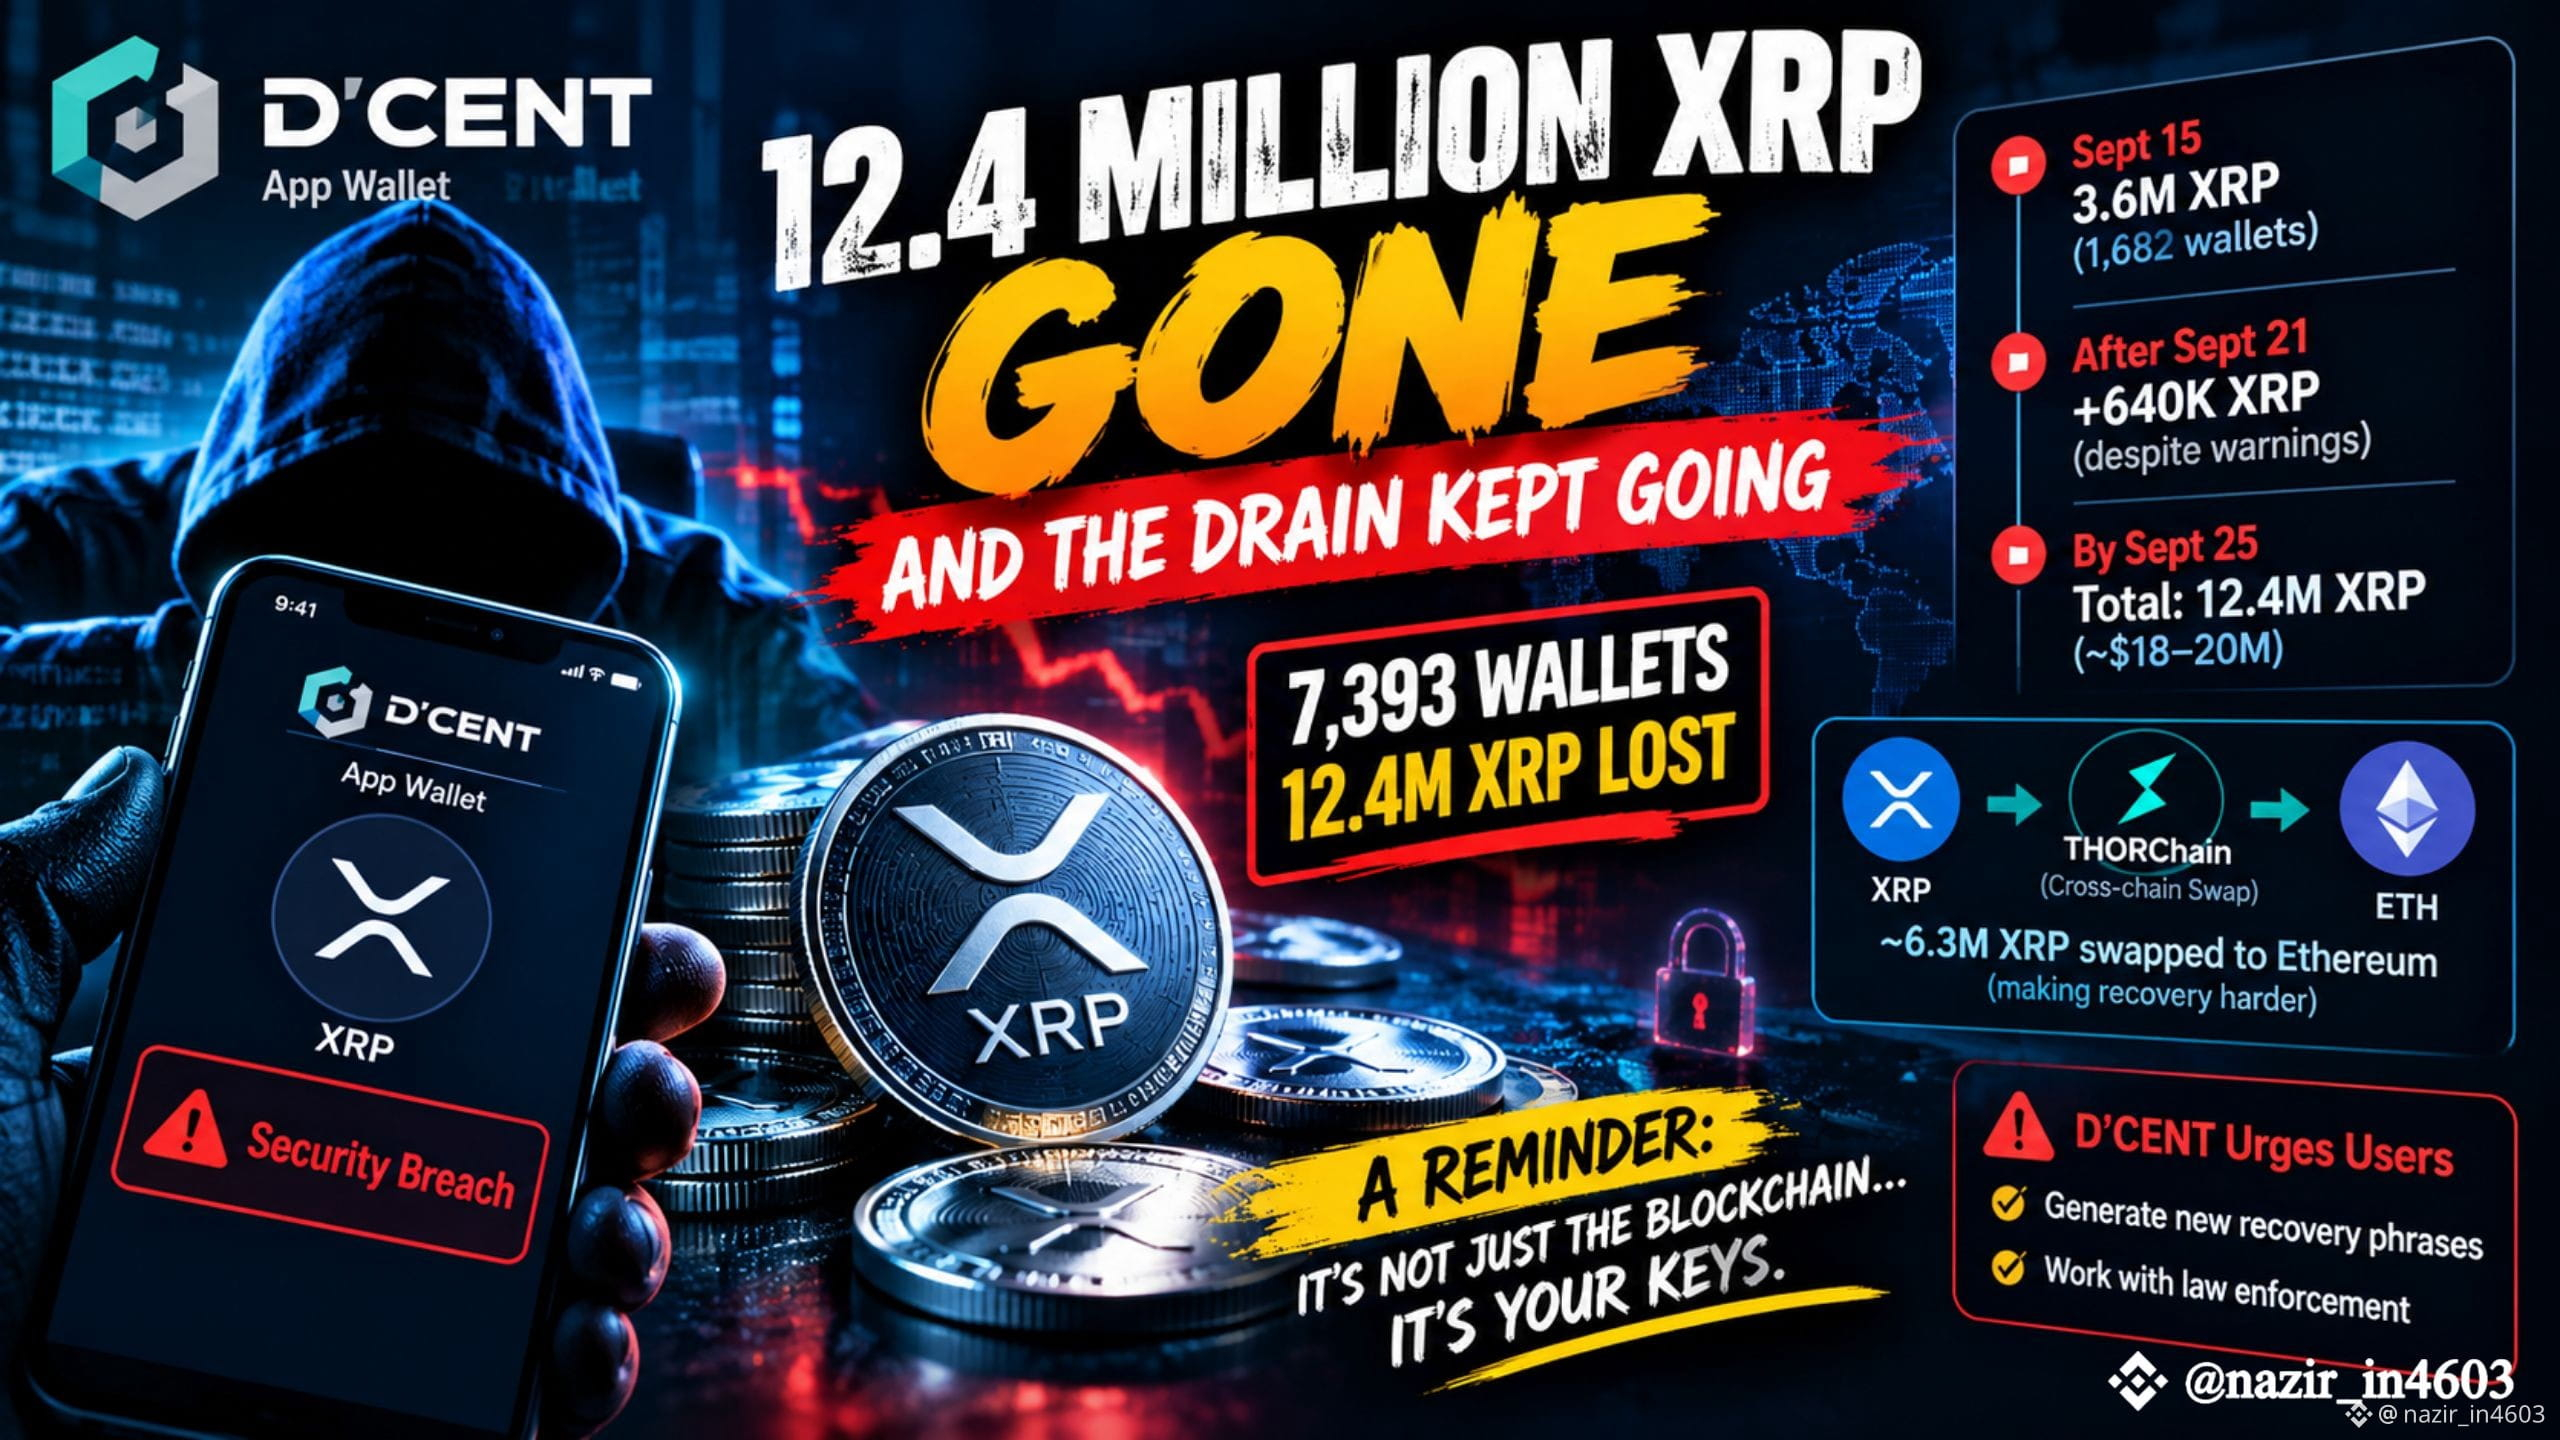
🚨 12.4 مليون $XRP اختفت — واستمرّت عملية السحب
هذه هي نوع قصص أمان العملات المشفّرة التي تجعلك تتوقف وتُمعن النظر.
تم الآن ربط حادثة محفظة D’CENT App Wallet بسحب ما يقارب 12.4 مليون XRP من 7,393 محفظة. لكن الجزء الأكثر إزعاجًا ليس مجرد المبلغ.
بل ما حدث بعد بدء صدور التحذيرات.
الموجة الأولى الكبرى ضربت في 15 سبتمبر، حين تم سحب حوالي 3.6 مليون XRP من 1,682 محفظة خلال ساعات قليلة فقط. لم يكن المهاجمون يخترقون شبكة XRP Ledger نفسها — كانت التحويلات مُوقّعة باستخدام مفاتيح خاصة كانت قد تم اختراقها بالفعل.
ثم جاءت الخطوة التي تثير التساؤلات فعلًا.
حتى بعد أن كان يتم تحذير المستخدمين لنقل أموالهم، ظلت نفس المفاتيح المخترقة تُستخدم. تم أخذ أكثر من 640,000 XRP بعد 21 سبتمبر، ما دفع إجمالي الخسائر إلى حوالي 12.4 مليون XRP. بل إن بعض المحافظ تم سحبها مرة أخرى حتى بعد إعادة تعبئتها.
وبدأ المال بالتحرك عبر سلاسل مختلفة. تشير التحليلات على السلسلة إلى أنه تم استبدال حوالي 6.3 مليون XRP باتجاه Ethereum عبر THORChain، ما جعل الاسترداد وتتبع الأثر أكثر تعقيدًا.
هذه هي العبرة الحقيقية هنا:
🔐 يمكن للبلوك تشين أن يظل آمنًا بينما تكون المفاتيح التي تتحكم في المحافظ الفردية قد تعرضت للاختراق.
بالنسبة لمستخدمي العملات المشفّرة، عبارة “ليست مفاتيحك، ليست عملاتك” تبدو فجأة أقل كأنها مجرد شعار.
السؤال الكبير الآن ليس فقط كيف تم اختراق المفاتيح.
بل أيضًا هذا:
عندما تكون عملية اختراق المحفظة جارية فعليًا، ما مدى السرعة التي يمكن أن يتلقى بها المستخدمون المتأثرون تحذيرًا — وكم من الوقت لديهم ليتصرفوا؟ 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
{future}(XRPUSDT)
🚨 12.4 مليون $XRP اختفت — واستمرّت عملية السحب
هذه هي نوع قصص أمان العملات المشفّرة التي تجعلك تتوقف وتُمعن النظر.
تم الآن ربط حادثة محفظة D’CENT App Wallet بسحب ما يقارب 12.4 مليون XRP من 7,393 محفظة. لكن الجزء الأكثر إزعاجًا ليس مجرد المبلغ.
بل ما حدث بعد بدء صدور التحذيرات.
الموجة الأولى الكبرى ضربت في 15 سبتمبر، حين تم سحب حوالي 3.6 مليون XRP من 1,682 محفظة خلال ساعات قليلة فقط. لم يكن المهاجمون يخترقون شبكة XRP Ledger نفسها — كانت التحويلات مُوقّعة باستخدام مفاتيح خاصة كانت قد تم اختراقها بالفعل.
ثم جاءت الخطوة التي تثير التساؤلات فعلًا.
حتى بعد أن كان يتم تحذير المستخدمين لنقل أموالهم، ظلت نفس المفاتيح المخترقة تُستخدم. تم أخذ أكثر من 640,000 XRP بعد 21 سبتمبر، ما دفع إجمالي الخسائر إلى حوالي 12.4 مليون XRP. بل إن بعض المحافظ تم سحبها مرة أخرى حتى بعد إعادة تعبئتها.
وبدأ المال بالتحرك عبر سلاسل مختلفة. تشير التحليلات على السلسلة إلى أنه تم استبدال حوالي 6.3 مليون XRP باتجاه Ethereum عبر THORChain، ما جعل الاسترداد وتتبع الأثر أكثر تعقيدًا.
هذه هي العبرة الحقيقية هنا:
🔐 يمكن للبلوك تشين أن يظل آمنًا بينما تكون المفاتيح التي تتحكم في المحافظ الفردية قد تعرضت للاختراق.
بالنسبة لمستخدمي العملات المشفّرة، عبارة “ليست مفاتيحك، ليست عملاتك” تبدو فجأة أقل كأنها مجرد شعار.
السؤال الكبير الآن ليس فقط كيف تم اختراق المفاتيح.
بل أيضًا هذا:
عندما تكون عملية اختراق المحفظة جارية فعليًا، ما مدى السرعة التي يمكن أن يتلقى بها المستخدمون المتأثرون تحذيرًا — وكم من الوقت لديهم ليتصرفوا؟ 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
هذه هي نوع قصص أمان العملات المشفّرة التي تجعلك تتوقف وتُمعن النظر.
تم الآن ربط حادثة محفظة D’CENT App Wallet بسحب ما يقارب 12.4 مليون XRP من 7,393 محفظة. لكن الجزء الأكثر إزعاجًا ليس مجرد المبلغ.
بل ما حدث بعد بدء صدور التحذيرات.
الموجة الأولى الكبرى ضربت في 15 سبتمبر، حين تم سحب حوالي 3.6 مليون XRP من 1,682 محفظة خلال ساعات قليلة فقط. لم يكن المهاجمون يخترقون شبكة XRP Ledger نفسها — كانت التحويلات مُوقّعة باستخدام مفاتيح خاصة كانت قد تم اختراقها بالفعل.
ثم جاءت الخطوة التي تثير التساؤلات فعلًا.
حتى بعد أن كان يتم تحذير المستخدمين لنقل أموالهم، ظلت نفس المفاتيح المخترقة تُستخدم. تم أخذ أكثر من 640,000 XRP بعد 21 سبتمبر، ما دفع إجمالي الخسائر إلى حوالي 12.4 مليون XRP. بل إن بعض المحافظ تم سحبها مرة أخرى حتى بعد إعادة تعبئتها.
وبدأ المال بالتحرك عبر سلاسل مختلفة. تشير التحليلات على السلسلة إلى أنه تم استبدال حوالي 6.3 مليون XRP باتجاه Ethereum عبر THORChain، ما جعل الاسترداد وتتبع الأثر أكثر تعقيدًا.
هذه هي العبرة الحقيقية هنا:
🔐 يمكن للبلوك تشين أن يظل آمنًا بينما تكون المفاتيح التي تتحكم في المحافظ الفردية قد تعرضت للاختراق.
بالنسبة لمستخدمي العملات المشفّرة، عبارة “ليست مفاتيحك، ليست عملاتك” تبدو فجأة أقل كأنها مجرد شعار.
السؤال الكبير الآن ليس فقط كيف تم اختراق المفاتيح.
بل أيضًا هذا:
عندما تكون عملية اختراق المحفظة جارية فعليًا، ما مدى السرعة التي يمكن أن يتلقى بها المستخدمون المتأثرون تحذيرًا — وكم من الوقت لديهم ليتصرفوا؟ 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
129
🚨 تحذير: برمجيات خبيثة تستهدف محافظ الكريبتو على macOS عبر تيليجرام!
كشفت شركة SlowMist عن برمجيات خبيثة جديدة تستهدف مستخدمي macOS، قادرة على سرقة بيانات اعتماد جلسات تيليجرام واختراق محافظ العملات المشفرة. كما يمكنها خداع المستخدمين للحصول على عبارات استعادة محافظهم عبر تطبيقات مزيفة، مما يشكل تهديداً خطيراً للأصول الرقمية.
يجب على مستخدمي ماك توخي الحذر الشديد.
━━━━━━━━━━━━━━
📊 التأثير: 🔥 مرتفع جداً
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 المصدر: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
🚨 تحذير: برمجيات خبيثة تستهدف محافظ الكريبتو على macOS عبر تيليجرام!
كشفت شركة SlowMist عن برمجيات خبيثة جديدة تستهدف مستخدمي macOS، قادرة على سرقة بيانات اعتماد جلسات تيليجرام واختراق محافظ العملات المشفرة. كما يمكنها خداع المستخدمين للحصول على عبارات استعادة محافظهم عبر تطبيقات مزيفة، مما يشكل تهديداً خطيراً للأصول الرقمية.
يجب على مستخدمي ماك توخي الحذر الشديد.
━━━━━━━━━━━━━━
📊 التأثير: 🔥 مرتفع جداً
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 المصدر: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
كشفت شركة SlowMist عن برمجيات خبيثة جديدة تستهدف مستخدمي macOS، قادرة على سرقة بيانات اعتماد جلسات تيليجرام واختراق محافظ العملات المشفرة. كما يمكنها خداع المستخدمين للحصول على عبارات استعادة محافظهم عبر تطبيقات مزيفة، مما يشكل تهديداً خطيراً للأصول الرقمية.
يجب على مستخدمي ماك توخي الحذر الشديد.
━━━━━━━━━━━━━━
📊 التأثير: 🔥 مرتفع جداً
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 المصدر: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
1
26
·
--
#hackersdrainover12.4mxrpfromdcentwallets
اختراق محفظة استمر بالنزيف حتى بعد صدور التحذيرات
أكثر من 7,300 محفظة كريبتو فقدت ما يزيد عن 12.4 مليون XRP — والجزء الأكثر غرابة هو أن عملية السرقة استمرت طوال مدة حتى بعد إبلاغ المستخدمين بنقل أموالهم.
إليك التسلسل الزمني: أكد مزوّد المحافظ الكوري الجنوبي D'CENT حدوث خرق أمني طال تطبيق App Wallet في 16 سبتمبر، بعد أن بدأ المهاجمون استغلال مفاتيح خاصة مسرّبة في اليوم السابق. كانت الموجة الأولى قاسية — إذ تم سحب نحو 3.6 مليون XRP من 1,682 محفظة خلال أقل من ثلاث ساعات، عبر خلط سرقة يدوية للأرصدة الكبيرة مع سكربتات آلية تجتاح المبالغ الأصغر. ورغم التحذيرات العلنية، اختفى بعد 21 سبتمبر أكثر من 640,000 XRP إضافية، وبحلول 25 سبتمبر وصلت الخسائر الإجمالية إلى نحو 12.4 مليون XRP، بقيمة تقارب 18–20 مليون دولار. لم يُستهدف استغلال XRP Ledger نفسه — إذ استخدم كل تحويل توقيعات صالحة من مفاتيح كانت مخترقة مسبقًا. ومنذ ذلك الحين، انتقلت تقريبًا نصف الأموال المسروقة إلى Ethereum عبر THORChain، وهو بروتوكول مبادلة عبر السلاسل لا يتطلب التحقق من الهوية، ما يعقّد جهود الاسترداد. يقول D'CENT إنه يعمل مع جهات إنفاذ القانون، وقد حث جميع مستخدمي App Wallet على إنشاء عبارات استرداد جديدة فورًا.
لماذا هذا مهم؟ لم تكن هذه ثغرة على مستوى البروتوكول — بل كانت مواد مفاتيح تعرضت للاختراق، وتذكير بأن أمن المحافظ غالبًا ما يعتمد على تفاصيل التنفيذ التي لا يراها المستخدمون. كما يثير استمرار السحب بعد التنبيهات العلنية سؤالًا حقيقيًا حول مدى فعالية وصول التحذيرات إلى المستخدمين المتأثرين في الوقت المناسب، وبأن أدوات تبييض الأموال عبر السلاسل تجعل الاسترداد أصعب بشكل ملموس بمجرد بدء انتقال الأموال.
سواء كان D'CENT يحدد بشكل كامل السبب الجذري للخرق، أو ما إذا كان المستخدمون المتضررون يرون أي تعويض، فذلك لا يزال غير محسوم.
هل يحتاج قطاع الصناعة إلى طرق أسرع وأكثر حزمًا لتحذير المستخدمين أثناء وقوع الاختراق — أم أن يقظة المستخدم دائمًا هي خط الدفاع الأخير؟ 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
اختراق محفظة استمر بالنزيف حتى بعد صدور التحذيرات
أكثر من 7,300 محفظة كريبتو فقدت ما يزيد عن 12.4 مليون XRP — والجزء الأكثر غرابة هو أن عملية السرقة استمرت طوال مدة حتى بعد إبلاغ المستخدمين بنقل أموالهم.
إليك التسلسل الزمني: أكد مزوّد المحافظ الكوري الجنوبي D'CENT حدوث خرق أمني طال تطبيق App Wallet في 16 سبتمبر، بعد أن بدأ المهاجمون استغلال مفاتيح خاصة مسرّبة في اليوم السابق. كانت الموجة الأولى قاسية — إذ تم سحب نحو 3.6 مليون XRP من 1,682 محفظة خلال أقل من ثلاث ساعات، عبر خلط سرقة يدوية للأرصدة الكبيرة مع سكربتات آلية تجتاح المبالغ الأصغر. ورغم التحذيرات العلنية، اختفى بعد 21 سبتمبر أكثر من 640,000 XRP إضافية، وبحلول 25 سبتمبر وصلت الخسائر الإجمالية إلى نحو 12.4 مليون XRP، بقيمة تقارب 18–20 مليون دولار. لم يُستهدف استغلال XRP Ledger نفسه — إذ استخدم كل تحويل توقيعات صالحة من مفاتيح كانت مخترقة مسبقًا. ومنذ ذلك الحين، انتقلت تقريبًا نصف الأموال المسروقة إلى Ethereum عبر THORChain، وهو بروتوكول مبادلة عبر السلاسل لا يتطلب التحقق من الهوية، ما يعقّد جهود الاسترداد. يقول D'CENT إنه يعمل مع جهات إنفاذ القانون، وقد حث جميع مستخدمي App Wallet على إنشاء عبارات استرداد جديدة فورًا.
لماذا هذا مهم؟ لم تكن هذه ثغرة على مستوى البروتوكول — بل كانت مواد مفاتيح تعرضت للاختراق، وتذكير بأن أمن المحافظ غالبًا ما يعتمد على تفاصيل التنفيذ التي لا يراها المستخدمون. كما يثير استمرار السحب بعد التنبيهات العلنية سؤالًا حقيقيًا حول مدى فعالية وصول التحذيرات إلى المستخدمين المتأثرين في الوقت المناسب، وبأن أدوات تبييض الأموال عبر السلاسل تجعل الاسترداد أصعب بشكل ملموس بمجرد بدء انتقال الأموال.
سواء كان D'CENT يحدد بشكل كامل السبب الجذري للخرق، أو ما إذا كان المستخدمون المتضررون يرون أي تعويض، فذلك لا يزال غير محسوم.
هل يحتاج قطاع الصناعة إلى طرق أسرع وأكثر حزمًا لتحذير المستخدمين أثناء وقوع الاختراق — أم أن يقظة المستخدم دائمًا هي خط الدفاع الأخير؟ 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
اختراق محفظة استمر بالنزيف حتى بعد صدور التحذيرات
أكثر من 7,300 محفظة كريبتو فقدت ما يزيد عن 12.4 مليون XRP — والجزء الأكثر غرابة هو أن عملية السرقة استمرت طوال مدة حتى بعد إبلاغ المستخدمين بنقل أموالهم.
إليك التسلسل الزمني: أكد مزوّد المحافظ الكوري الجنوبي D'CENT حدوث خرق أمني طال تطبيق App Wallet في 16 سبتمبر، بعد أن بدأ المهاجمون استغلال مفاتيح خاصة مسرّبة في اليوم السابق. كانت الموجة الأولى قاسية — إذ تم سحب نحو 3.6 مليون XRP من 1,682 محفظة خلال أقل من ثلاث ساعات، عبر خلط سرقة يدوية للأرصدة الكبيرة مع سكربتات آلية تجتاح المبالغ الأصغر. ورغم التحذيرات العلنية، اختفى بعد 21 سبتمبر أكثر من 640,000 XRP إضافية، وبحلول 25 سبتمبر وصلت الخسائر الإجمالية إلى نحو 12.4 مليون XRP، بقيمة تقارب 18–20 مليون دولار. لم يُستهدف استغلال XRP Ledger نفسه — إذ استخدم كل تحويل توقيعات صالحة من مفاتيح كانت مخترقة مسبقًا. ومنذ ذلك الحين، انتقلت تقريبًا نصف الأموال المسروقة إلى Ethereum عبر THORChain، وهو بروتوكول مبادلة عبر السلاسل لا يتطلب التحقق من الهوية، ما يعقّد جهود الاسترداد. يقول D'CENT إنه يعمل مع جهات إنفاذ القانون، وقد حث جميع مستخدمي App Wallet على إنشاء عبارات استرداد جديدة فورًا.
لماذا هذا مهم؟ لم تكن هذه ثغرة على مستوى البروتوكول — بل كانت مواد مفاتيح تعرضت للاختراق، وتذكير بأن أمن المحافظ غالبًا ما يعتمد على تفاصيل التنفيذ التي لا يراها المستخدمون. كما يثير استمرار السحب بعد التنبيهات العلنية سؤالًا حقيقيًا حول مدى فعالية وصول التحذيرات إلى المستخدمين المتأثرين في الوقت المناسب، وبأن أدوات تبييض الأموال عبر السلاسل تجعل الاسترداد أصعب بشكل ملموس بمجرد بدء انتقال الأموال.
سواء كان D'CENT يحدد بشكل كامل السبب الجذري للخرق، أو ما إذا كان المستخدمون المتضررون يرون أي تعويض، فذلك لا يزال غير محسوم.
هل يحتاج قطاع الصناعة إلى طرق أسرع وأكثر حزمًا لتحذير المستخدمين أثناء وقوع الاختراق — أم أن يقظة المستخدم دائمًا هي خط الدفاع الأخير؟ 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
10
1
25
20.6k
·
--
صاعد
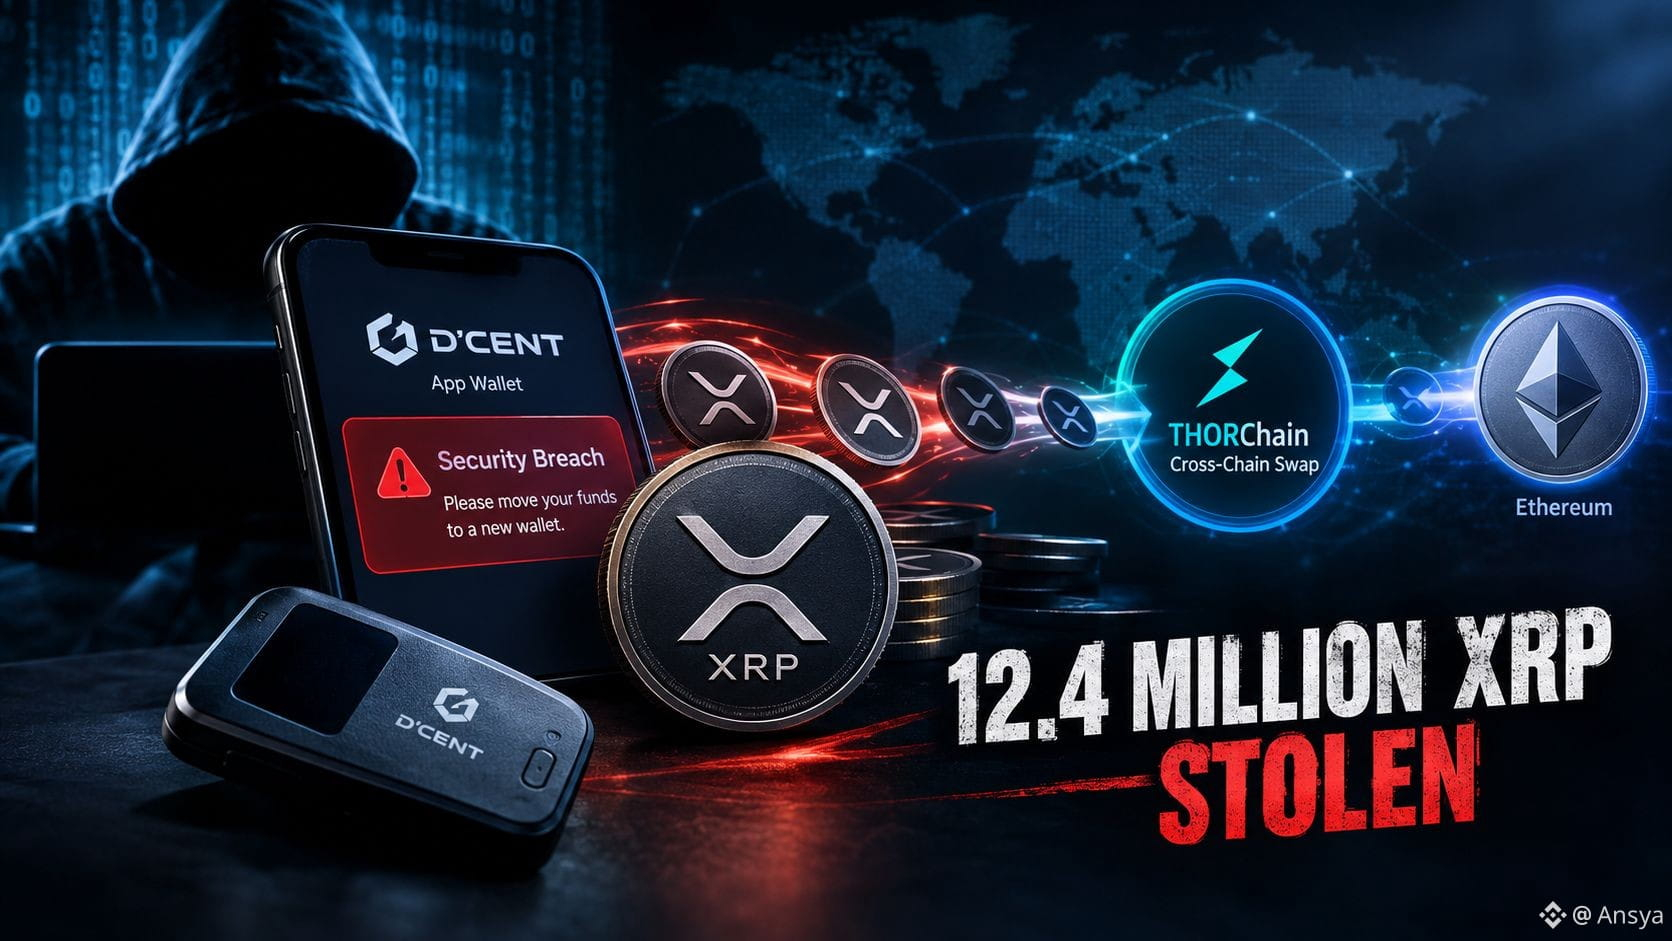
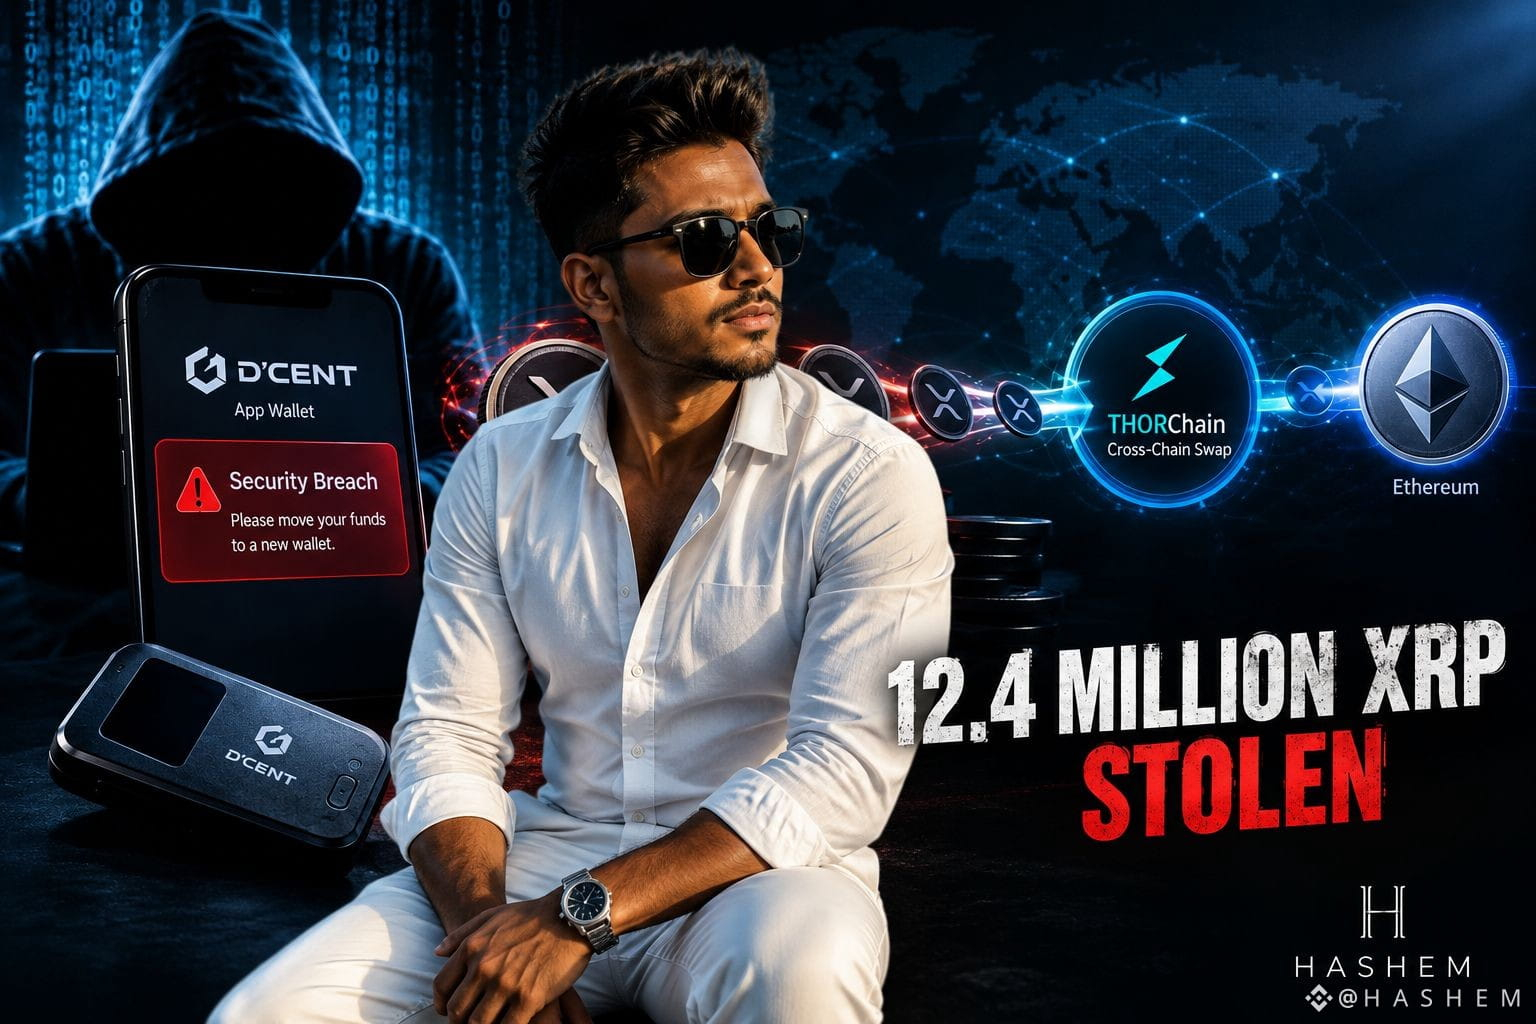
$ETH $XRP $BNB 🚨 تم استنزاف 7,300+ محافظ… ذهب أكثر من 12.4M XRP! 😳🔓
تحولت حادثة كبيرة لأمن محافظ العملات التابعة لـ D’CENT إلى خسارة ضخمة في XRP — والأمر الأكثر إثارة للقلق هو أن عملية السحب المبلغ عنه استمرت حتى بعد صدور تحذيرات.
📌 ماذا حدث؟
🔹 أكدت D’CENT حدوث اختراق أمني طال تطبيق محفظتها App Wallet في 16 سبتمبر، بعد الإبلاغ عن استغلال مفاتيح خاصة مخترَقة.
🔹 في الموجة الأولى، تم سحب حوالي 3.6M XRP من قرابة 1,682 محفظة خلال أقل من ثلاث ساعات.
🔹 ويُقال إن المهاجمين استخدموا كلًا من التحويلات اليدوية للمبالغ الأكبر والبرامج النصية الآلية لمسح الأرصدة الأصغر.
🔹 حتى بعد التحذيرات العامة، يُقال إن 640K+ XRP أخرى تم سحبها بعد 21 سبتمبر.
🔹 بحلول 25 سبتمبر، وصلت الخسائر الإجمالية إلى نحو 12.4M XRP، بتقدير حوالي 18–20 مليون دولار.
⚠️ لم يتم اختراق سجل XRP Ledger نفسه.
ويُقال إن المعاملات تم توقيعها باستخدام بيانات اعتماد صالحة مرتبطة بمفاتيح خاصة مخترَنة — ما يجعلها حادثة أمن للمحفظة/المفتاح وليست استغلالًا على مستوى البروتوكول.
🌉 ثم جاءت المشكلة الأكبر…
يُقال إن جزءًا كبيرًا من XRP المسروق تم نقله عبر سلاسل مختلفة عبر THORChain، ما يجعل تتبع الأموال والاسترداد المحتمل أكثر تعقيدًا.
🛡️ قالت D’CENT إنها تعمل مع جهات إنفاذ القانون، وحثت مستخدمي App Wallet المتأثرين على إنشاء عبارات استرداد جديدة فورًا.
💡 الدرس الأهم
أمن العملات المشفرة ليس فقط متعلقًا بالسلسلة (blockchain).
أحيانًا تكون أكبر نقطة ضعف موجودة في طبقة واحدة فوقها — في برنامج المحفظة، أو التعامل مع المفاتيح الخاصة، أو مدى سرعة تحذير المستخدمين أثناء اختراق نشط.
وبمجرد أن تبدأ الأصول المسروقة بالتحرك عبر عدة سلاسل، قد يصبح الاسترداد أصعب بكثير.
🤔 ما رأيك؟
هل يجب أن تملك مزودات المحافظ أنظمة طوارئ أقوى لتنبيه المستخدمين المتأثرين فورًا أثناء اختراق نشط — أم أن الحفظ الذاتي في النهاية يعني أن على المستخدمين البقاء هم خط الدفاع الأخير؟
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
{spot}(XRPUSDT)
{spot}(BTCUSDT)
{spot}(BNBUSDT)
$ETH $XRP $BNB 🚨 تم استنزاف 7,300+ محافظ… ذهب أكثر من 12.4M XRP! 😳🔓
تحولت حادثة كبيرة لأمن محافظ العملات التابعة لـ D’CENT إلى خسارة ضخمة في XRP — والأمر الأكثر إثارة للقلق هو أن عملية السحب المبلغ عنه استمرت حتى بعد صدور تحذيرات.
📌 ماذا حدث؟
🔹 أكدت D’CENT حدوث اختراق أمني طال تطبيق محفظتها App Wallet في 16 سبتمبر، بعد الإبلاغ عن استغلال مفاتيح خاصة مخترَقة.
🔹 في الموجة الأولى، تم سحب حوالي 3.6M XRP من قرابة 1,682 محفظة خلال أقل من ثلاث ساعات.
🔹 ويُقال إن المهاجمين استخدموا كلًا من التحويلات اليدوية للمبالغ الأكبر والبرامج النصية الآلية لمسح الأرصدة الأصغر.
🔹 حتى بعد التحذيرات العامة، يُقال إن 640K+ XRP أخرى تم سحبها بعد 21 سبتمبر.
🔹 بحلول 25 سبتمبر، وصلت الخسائر الإجمالية إلى نحو 12.4M XRP، بتقدير حوالي 18–20 مليون دولار.
⚠️ لم يتم اختراق سجل XRP Ledger نفسه.
ويُقال إن المعاملات تم توقيعها باستخدام بيانات اعتماد صالحة مرتبطة بمفاتيح خاصة مخترَنة — ما يجعلها حادثة أمن للمحفظة/المفتاح وليست استغلالًا على مستوى البروتوكول.
🌉 ثم جاءت المشكلة الأكبر…
يُقال إن جزءًا كبيرًا من XRP المسروق تم نقله عبر سلاسل مختلفة عبر THORChain، ما يجعل تتبع الأموال والاسترداد المحتمل أكثر تعقيدًا.
🛡️ قالت D’CENT إنها تعمل مع جهات إنفاذ القانون، وحثت مستخدمي App Wallet المتأثرين على إنشاء عبارات استرداد جديدة فورًا.
💡 الدرس الأهم
أمن العملات المشفرة ليس فقط متعلقًا بالسلسلة (blockchain).
أحيانًا تكون أكبر نقطة ضعف موجودة في طبقة واحدة فوقها — في برنامج المحفظة، أو التعامل مع المفاتيح الخاصة، أو مدى سرعة تحذير المستخدمين أثناء اختراق نشط.
وبمجرد أن تبدأ الأصول المسروقة بالتحرك عبر عدة سلاسل، قد يصبح الاسترداد أصعب بكثير.
🤔 ما رأيك؟
هل يجب أن تملك مزودات المحافظ أنظمة طوارئ أقوى لتنبيه المستخدمين المتأثرين فورًا أثناء اختراق نشط — أم أن الحفظ الذاتي في النهاية يعني أن على المستخدمين البقاء هم خط الدفاع الأخير؟
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
تحولت حادثة كبيرة لأمن محافظ العملات التابعة لـ D’CENT إلى خسارة ضخمة في XRP — والأمر الأكثر إثارة للقلق هو أن عملية السحب المبلغ عنه استمرت حتى بعد صدور تحذيرات.
📌 ماذا حدث؟
🔹 أكدت D’CENT حدوث اختراق أمني طال تطبيق محفظتها App Wallet في 16 سبتمبر، بعد الإبلاغ عن استغلال مفاتيح خاصة مخترَقة.
🔹 في الموجة الأولى، تم سحب حوالي 3.6M XRP من قرابة 1,682 محفظة خلال أقل من ثلاث ساعات.
🔹 ويُقال إن المهاجمين استخدموا كلًا من التحويلات اليدوية للمبالغ الأكبر والبرامج النصية الآلية لمسح الأرصدة الأصغر.
🔹 حتى بعد التحذيرات العامة، يُقال إن 640K+ XRP أخرى تم سحبها بعد 21 سبتمبر.
🔹 بحلول 25 سبتمبر، وصلت الخسائر الإجمالية إلى نحو 12.4M XRP، بتقدير حوالي 18–20 مليون دولار.
⚠️ لم يتم اختراق سجل XRP Ledger نفسه.
ويُقال إن المعاملات تم توقيعها باستخدام بيانات اعتماد صالحة مرتبطة بمفاتيح خاصة مخترَنة — ما يجعلها حادثة أمن للمحفظة/المفتاح وليست استغلالًا على مستوى البروتوكول.
🌉 ثم جاءت المشكلة الأكبر…
يُقال إن جزءًا كبيرًا من XRP المسروق تم نقله عبر سلاسل مختلفة عبر THORChain، ما يجعل تتبع الأموال والاسترداد المحتمل أكثر تعقيدًا.
🛡️ قالت D’CENT إنها تعمل مع جهات إنفاذ القانون، وحثت مستخدمي App Wallet المتأثرين على إنشاء عبارات استرداد جديدة فورًا.
💡 الدرس الأهم
أمن العملات المشفرة ليس فقط متعلقًا بالسلسلة (blockchain).
أحيانًا تكون أكبر نقطة ضعف موجودة في طبقة واحدة فوقها — في برنامج المحفظة، أو التعامل مع المفاتيح الخاصة، أو مدى سرعة تحذير المستخدمين أثناء اختراق نشط.
وبمجرد أن تبدأ الأصول المسروقة بالتحرك عبر عدة سلاسل، قد يصبح الاسترداد أصعب بكثير.
🤔 ما رأيك؟
هل يجب أن تملك مزودات المحافظ أنظمة طوارئ أقوى لتنبيه المستخدمين المتأثرين فورًا أثناء اختراق نشط — أم أن الحفظ الذاتي في النهاية يعني أن على المستخدمين البقاء هم خط الدفاع الأخير؟
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
135
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
70,774 مشاهدات
904 يقومون بالنقاش
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
90,052 مشاهدات
1,055 يقومون بالنقاش
3
#WillFOMCMinutesReinforceRateHikeExpectations?
16,630 مشاهدات
372 يقومون بالنقاش
4
#BitcoinActiveSupplyInProfitDropsBelow45%
160,322 مشاهدات
1,386 يقومون بالنقاش
5
#TONStrategyReports$23.97MQ3NetLoss
15,881 مشاهدات
110 يقومون بالنقاش
6
#KavaSaysAbnormalActivityLimitedToKavaLend
104,560 مشاهدات
762 يقومون بالنقاش
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
28,775 مشاهدات
276 يقومون بالنقاش
8
#WhoWillSucceedJensenHuangatNvidia?
287,001 مشاهدات
2,026 يقومون بالنقاش
9
#WhatWillDriveCryptoandStocks’NextRebound?
775,565 مشاهدات
3,824 يقومون بالنقاش
10
#TradFiForBeginners
803,345 مشاهدات
4,823 يقومون بالنقاش