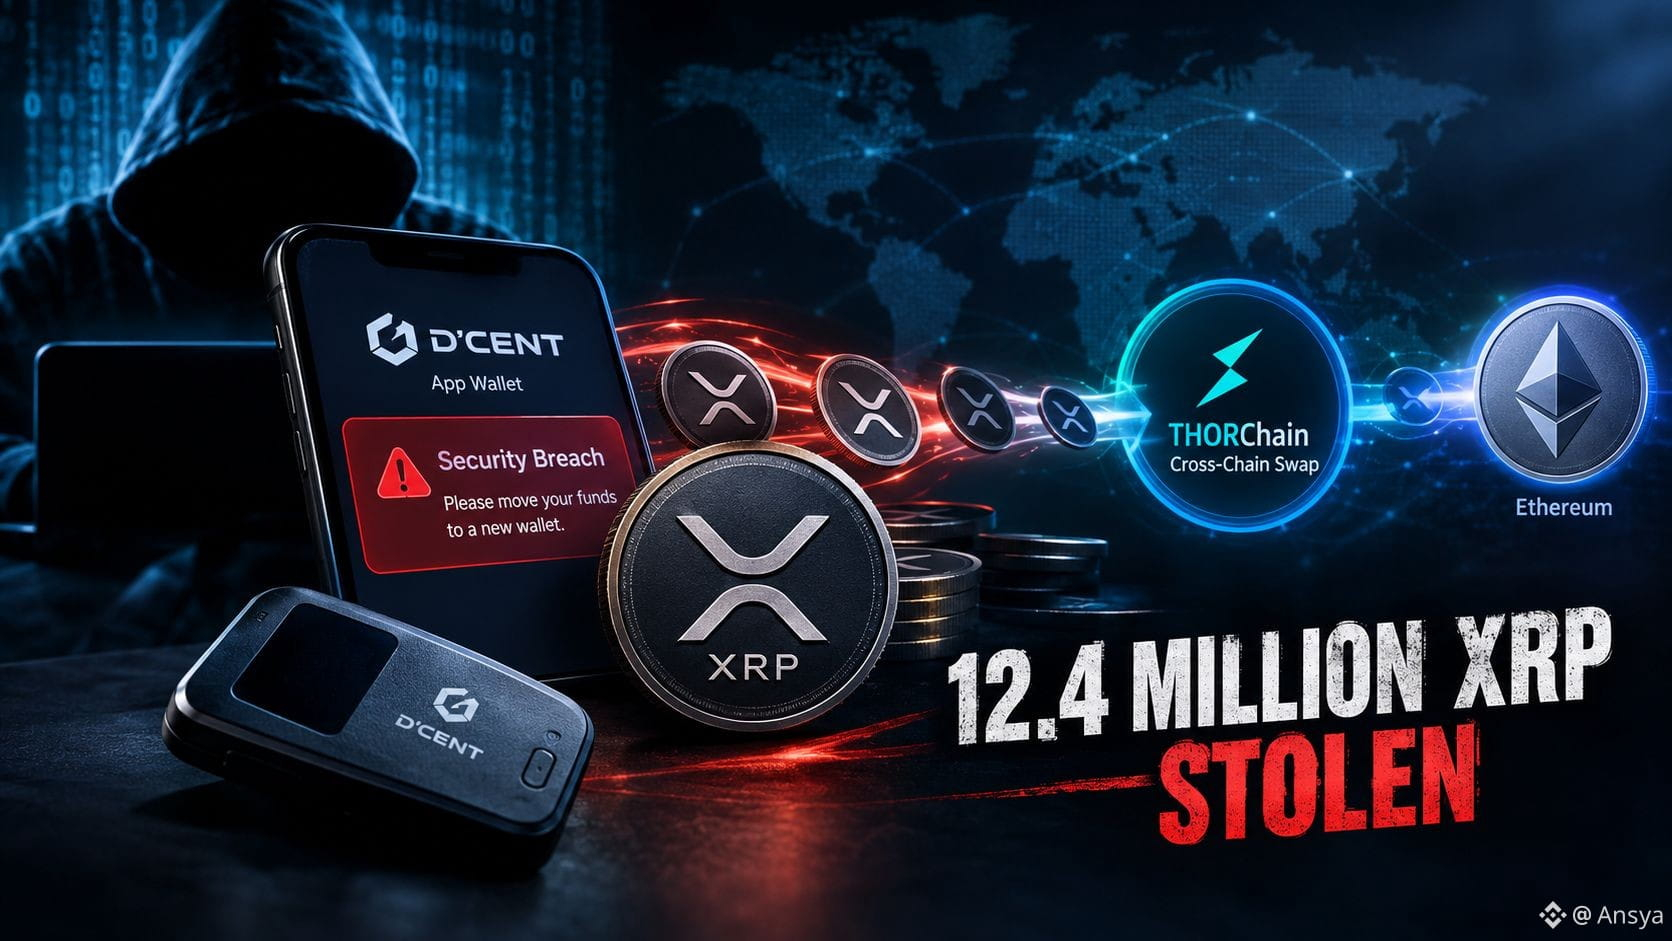
#hackersdrainover12.4mxrpfromdcentwallets
اختراق محفظة استمر بالنزيف حتى بعد صدور التحذيرات
أكثر من 7,300 محفظة كريبتو فقدت ما يزيد عن 12.4 مليون XRP — والجزء الأكثر غرابة هو أن عملية السرقة استمرت طوال مدة حتى بعد إبلاغ المستخدمين بنقل أموالهم.
إليك التسلسل الزمني: أكد مزوّد المحافظ الكوري الجنوبي D'CENT حدوث خرق أمني طال تطبيق App Wallet في 16 سبتمبر، بعد أن بدأ المهاجمون استغلال مفاتيح خاصة مسرّبة في اليوم السابق. كانت الموجة الأولى قاسية — إذ تم سحب نحو 3.6 مليون XRP من 1,682 محفظة خلال أقل من ثلاث ساعات، عبر خلط سرقة يدوية للأرصدة الكبيرة مع سكربتات آلية تجتاح المبالغ الأصغر. ورغم التحذيرات العلنية، اختفى بعد 21 سبتمبر أكثر من 640,000 XRP إضافية، وبحلول 25 سبتمبر وصلت الخسائر الإجمالية إلى نحو 12.4 مليون XRP، بقيمة تقارب 18–20 مليون دولار. لم يُستهدف استغلال XRP Ledger نفسه — إذ استخدم كل تحويل توقيعات صالحة من مفاتيح كانت مخترقة مسبقًا. ومنذ ذلك الحين، انتقلت تقريبًا نصف الأموال المسروقة إلى Ethereum عبر THORChain، وهو بروتوكول مبادلة عبر السلاسل لا يتطلب التحقق من الهوية، ما يعقّد جهود الاسترداد. يقول D'CENT إنه يعمل مع جهات إنفاذ القانون، وقد حث جميع مستخدمي App Wallet على إنشاء عبارات استرداد جديدة فورًا.
لماذا هذا مهم؟ لم تكن هذه ثغرة على مستوى البروتوكول — بل كانت مواد مفاتيح تعرضت للاختراق، وتذكير بأن أمن المحافظ غالبًا ما يعتمد على تفاصيل التنفيذ التي لا يراها المستخدمون. كما يثير استمرار السحب بعد التنبيهات العلنية سؤالًا حقيقيًا حول مدى فعالية وصول التحذيرات إلى المستخدمين المتأثرين في الوقت المناسب، وبأن أدوات تبييض الأموال عبر السلاسل تجعل الاسترداد أصعب بشكل ملموس بمجرد بدء انتقال الأموال.
سواء كان D'CENT يحدد بشكل كامل السبب الجذري للخرق، أو ما إذا كان المستخدمون المتضررون يرون أي تعويض، فذلك لا يزال غير محسوم.
هل يحتاج قطاع الصناعة إلى طرق أسرع وأكثر حزمًا لتحذير المستخدمين أثناء وقوع الاختراق — أم أن يقظة المستخدم دائمًا هي خط الدفاع الأخير؟ 🤔
#xrp #CryptoSecurity #WalletHack #DCENT