

#staysafe
staysafe
6.1M مشاهدات
2,745 يقومون بالنقاش
رائج
جديد
·
--
🚨 مستخدمو Binance: توخّوا الحذر خلال الحادث الأمني
إذا كانت لديك أموال على Binance، فخذ لحظة لقراءة هذا.
أكدت Binance وقوع حادث أمني خطير شمل عمليات سحب غير مصرّح بها من محافظها الساخنة. وقد أُوقفت عمليات السحب مؤقتًا ريثما تُجرى الفحوصات الأمنية.
لكن ثمة تهديد آخر ينبغي للمستخدمين الحذر منه: المحتالون الذين يستغلون الوضع.
خلال الساعات والأيام المقبلة، انتبهوا إلى:
⚠️ رسائل البريد الإلكتروني التي تزعم أن حسابك يحتاج إلى «تحقق عاجل»
⚠️ روابط مزيفة تعد بـ«حماية أموالك»
⚠️ رسائل على Telegram وWhatsApp من أشخاص ينتحلون صفة فريق دعم Binance
⚠️ خدمات استرداد مزيفة تعرض استعادة العملات الرقمية المفقودة
تذكّر قواعد الأمان الثلاث التالية:
🔒 لا تشارك كلمة مرورك أو رموز المصادقة الثنائية (2FA) أو العبارة الأولية لمحفظتك مع أي شخص.
🔗 لا تنقر على الروابط الواردة في رسائل غير متوقعة. افتح تطبيق Binance الرسمي أو اكتب عنوان الموقع بنفسك.
⏳ ارتَبْ من أي شخص يضغط عليك للتصرف فورًا. الاستعجال أسلوب شائع في عمليات الاحتيال.
للحصول على التحديثات، اعتمد فقط على الإعلانات الرسمية لـBinance، وتواصل مع الدعم عبر التطبيق أو الموقع الرسمي.
الحادث الأمني خطير، لكن لا تدع المحتالين يحوّلون الموقف إلى خسارة أخرى للمستخدمين.
حافظ على سلامتك. شارك هذا مع أصدقائك وكل من هو جديد في عالم العملات الرقمية.
#Binance #أمن_العملات_الرقمية #احتيال_العملات_الرقمية #Web3 #Bitcoin #StaySafe $BTC
🚨 مستخدمو Binance: توخّوا الحذر خلال الحادث الأمني
إذا كانت لديك أموال على Binance، فخذ لحظة لقراءة هذا.
أكدت Binance وقوع حادث أمني خطير شمل عمليات سحب غير مصرّح بها من محافظها الساخنة. وقد أُوقفت عمليات السحب مؤقتًا ريثما تُجرى الفحوصات الأمنية.
لكن ثمة تهديد آخر ينبغي للمستخدمين الحذر منه: المحتالون الذين يستغلون الوضع.
خلال الساعات والأيام المقبلة، انتبهوا إلى:
⚠️ رسائل البريد الإلكتروني التي تزعم أن حسابك يحتاج إلى «تحقق عاجل»
⚠️ روابط مزيفة تعد بـ«حماية أموالك»
⚠️ رسائل على Telegram وWhatsApp من أشخاص ينتحلون صفة فريق دعم Binance
⚠️ خدمات استرداد مزيفة تعرض استعادة العملات الرقمية المفقودة
تذكّر قواعد الأمان الثلاث التالية:
🔒 لا تشارك كلمة مرورك أو رموز المصادقة الثنائية (2FA) أو العبارة الأولية لمحفظتك مع أي شخص.
🔗 لا تنقر على الروابط الواردة في رسائل غير متوقعة. افتح تطبيق Binance الرسمي أو اكتب عنوان الموقع بنفسك.
⏳ ارتَبْ من أي شخص يضغط عليك للتصرف فورًا. الاستعجال أسلوب شائع في عمليات الاحتيال.
للحصول على التحديثات، اعتمد فقط على الإعلانات الرسمية لـBinance، وتواصل مع الدعم عبر التطبيق أو الموقع الرسمي.
الحادث الأمني خطير، لكن لا تدع المحتالين يحوّلون الموقف إلى خسارة أخرى للمستخدمين.
حافظ على سلامتك. شارك هذا مع أصدقائك وكل من هو جديد في عالم العملات الرقمية.
#Binance #أمن_العملات_الرقمية #احتيال_العملات_الرقمية #Web3 #Bitcoin #StaySafe $BTC
إذا كانت لديك أموال على Binance، فخذ لحظة لقراءة هذا.
أكدت Binance وقوع حادث أمني خطير شمل عمليات سحب غير مصرّح بها من محافظها الساخنة. وقد أُوقفت عمليات السحب مؤقتًا ريثما تُجرى الفحوصات الأمنية.
لكن ثمة تهديد آخر ينبغي للمستخدمين الحذر منه: المحتالون الذين يستغلون الوضع.
خلال الساعات والأيام المقبلة، انتبهوا إلى:
⚠️ رسائل البريد الإلكتروني التي تزعم أن حسابك يحتاج إلى «تحقق عاجل»
⚠️ روابط مزيفة تعد بـ«حماية أموالك»
⚠️ رسائل على Telegram وWhatsApp من أشخاص ينتحلون صفة فريق دعم Binance
⚠️ خدمات استرداد مزيفة تعرض استعادة العملات الرقمية المفقودة
تذكّر قواعد الأمان الثلاث التالية:
🔒 لا تشارك كلمة مرورك أو رموز المصادقة الثنائية (2FA) أو العبارة الأولية لمحفظتك مع أي شخص.
🔗 لا تنقر على الروابط الواردة في رسائل غير متوقعة. افتح تطبيق Binance الرسمي أو اكتب عنوان الموقع بنفسك.
⏳ ارتَبْ من أي شخص يضغط عليك للتصرف فورًا. الاستعجال أسلوب شائع في عمليات الاحتيال.
للحصول على التحديثات، اعتمد فقط على الإعلانات الرسمية لـBinance، وتواصل مع الدعم عبر التطبيق أو الموقع الرسمي.
الحادث الأمني خطير، لكن لا تدع المحتالين يحوّلون الموقف إلى خسارة أخرى للمستخدمين.
حافظ على سلامتك. شارك هذا مع أصدقائك وكل من هو جديد في عالم العملات الرقمية.
#Binance #أمن_العملات_الرقمية #احتيال_العملات_الرقمية #Web3 #Bitcoin #StaySafe $BTC
32
عرض الترجمة
#ScamAlert #ScamAlert Once again, I'm reminded that you can't blindly trust people on the internet.
Someone claiming to be the administrator or creator of the ThunderStallion website reached out and proposed a collaboration.
At first, everything seemed legitimate. They proved they had administrative access to the website, added the $CHBRK logo, and included links to our social media. We discussed how the collaboration would work.
To show good faith, I sent them 2,000,000 $CHBRK and offered a share of the revenue.
Then came the next offer: they said they had contacts who could promote our project and claimed they had negotiated a deal for just $10.
They asked me to send another 2,000,000 $CHBRK so they could handle everything themselves.
I trusted them. I sent the tokens.
And, of course, nothing was delivered.
That's how I got scammed.
Losing money isn't even the worst part. What hurts more is realizing how many people online are simply looking for an opportunity to take advantage of someone else's trust.
I'm sharing this experience not to ask for sympathy, but to warn others. All the screenshots are available.
Please be careful:
- Verify the identity of anyone who contacts you with a business offer.
- Don't confuse access to a website or social media accounts with proof of honest intentions.
- Never send tokens upfront just because someone promises promotion or connections.
- Never share private keys, seed phrases, passwords, or other confidential information.
Sometimes, a scam looks professional. Sometimes, the person seems to have all the right credentials.
Trust should be earned, not assumed.
Stay safe, protect your projects, and look out for one another.
Wishing everyone well. 💚
#StaySafe
#ScamAlert #ScamAlert Once again, I'm reminded that you can't blindly trust people on the internet.
Someone claiming to be the administrator or creator of the ThunderStallion website reached out and proposed a collaboration.
At first, everything seemed legitimate. They proved they had administrative access to the website, added the $CHBRK logo, and included links to our social media. We discussed how the collaboration would work.
To show good faith, I sent them 2,000,000 $CHBRK and offered a share of the revenue.
Then came the next offer: they said they had contacts who could promote our project and claimed they had negotiated a deal for just $10.
They asked me to send another 2,000,000 $CHBRK so they could handle everything themselves.
I trusted them. I sent the tokens.
And, of course, nothing was delivered.
That's how I got scammed.
Losing money isn't even the worst part. What hurts more is realizing how many people online are simply looking for an opportunity to take advantage of someone else's trust.
I'm sharing this experience not to ask for sympathy, but to warn others. All the screenshots are available.
Please be careful:
- Verify the identity of anyone who contacts you with a business offer.
- Don't confuse access to a website or social media accounts with proof of honest intentions.
- Never send tokens upfront just because someone promises promotion or connections.
- Never share private keys, seed phrases, passwords, or other confidential information.
Sometimes, a scam looks professional. Sometimes, the person seems to have all the right credentials.
Trust should be earned, not assumed.
Stay safe, protect your projects, and look out for one another.
Wishing everyone well. 💚
#StaySafe
Someone claiming to be the administrator or creator of the ThunderStallion website reached out and proposed a collaboration.
At first, everything seemed legitimate. They proved they had administrative access to the website, added the $CHBRK logo, and included links to our social media. We discussed how the collaboration would work.
To show good faith, I sent them 2,000,000 $CHBRK and offered a share of the revenue.
Then came the next offer: they said they had contacts who could promote our project and claimed they had negotiated a deal for just $10.
They asked me to send another 2,000,000 $CHBRK so they could handle everything themselves.
I trusted them. I sent the tokens.
And, of course, nothing was delivered.
That's how I got scammed.
Losing money isn't even the worst part. What hurts more is realizing how many people online are simply looking for an opportunity to take advantage of someone else's trust.
I'm sharing this experience not to ask for sympathy, but to warn others. All the screenshots are available.
Please be careful:
- Verify the identity of anyone who contacts you with a business offer.
- Don't confuse access to a website or social media accounts with proof of honest intentions.
- Never send tokens upfront just because someone promises promotion or connections.
- Never share private keys, seed phrases, passwords, or other confidential information.
Sometimes, a scam looks professional. Sometimes, the person seems to have all the right credentials.
Trust should be earned, not assumed.
Stay safe, protect your projects, and look out for one another.
Wishing everyone well. 💚
#StaySafe
56
·
--
أولاً بيتجيت، والآن بينانس... بصراحة، بدأ هذا الأمر يثير القلق.
ليس من المريح أبداً أن نرى منصتين كبيرتين تواجهان حوادث كهذه. أفادت بيتجيت بحدوث تحويلات غير مصرّح بها بقيمة تقارب 387.5 مليون دولار، والآن تواجه بينانس تأثيراً يُقدّر بنحو 6.3 مليارات دولار، جُمّد منها حتى الآن ما يقارب 3 مليارات دولار.
ما يقلقني ليس المال وحده، بل ثقة المستخدمين بهذه المنصات.
مثل كثيرين غيري، أستخدم هذه المنصات لأنني أثق بها. نضع فيها أموالنا التي كسبناها بشق الأنفس، على أمل أن تكون في أيدٍ أمينة. لكن بعد رؤية أمور كهذه، يصعب ألا نشعر بالقلق.
أدرك أنه لا يمكن لأي منصة تداول أن تضمن أمناً مثالياً. ومع ذلك، آمل أن تتعلم هذه المنصات من هذه الحوادث وأن تتخذ خطوات أقوى لحماية مستخدميها.
ففي نهاية المطاف، لا يتعلق الأمر بالأرقام فحسب، بل بأموال الناس وثقتهم.
آمل حقاً أن يحظى أمان المستخدمين بالاهتمام الذي يستحقه.
#ابقوا_آمنين
أولاً بيتجيت، والآن بينانس... بصراحة، بدأ هذا الأمر يثير القلق.
ليس من المريح أبداً أن نرى منصتين كبيرتين تواجهان حوادث كهذه. أفادت بيتجيت بحدوث تحويلات غير مصرّح بها بقيمة تقارب 387.5 مليون دولار، والآن تواجه بينانس تأثيراً يُقدّر بنحو 6.3 مليارات دولار، جُمّد منها حتى الآن ما يقارب 3 مليارات دولار.
ما يقلقني ليس المال وحده، بل ثقة المستخدمين بهذه المنصات.
مثل كثيرين غيري، أستخدم هذه المنصات لأنني أثق بها. نضع فيها أموالنا التي كسبناها بشق الأنفس، على أمل أن تكون في أيدٍ أمينة. لكن بعد رؤية أمور كهذه، يصعب ألا نشعر بالقلق.
أدرك أنه لا يمكن لأي منصة تداول أن تضمن أمناً مثالياً. ومع ذلك، آمل أن تتعلم هذه المنصات من هذه الحوادث وأن تتخذ خطوات أقوى لحماية مستخدميها.
ففي نهاية المطاف، لا يتعلق الأمر بالأرقام فحسب، بل بأموال الناس وثقتهم.
آمل حقاً أن يحظى أمان المستخدمين بالاهتمام الذي يستحقه.
#ابقوا_آمنين
ليس من المريح أبداً أن نرى منصتين كبيرتين تواجهان حوادث كهذه. أفادت بيتجيت بحدوث تحويلات غير مصرّح بها بقيمة تقارب 387.5 مليون دولار، والآن تواجه بينانس تأثيراً يُقدّر بنحو 6.3 مليارات دولار، جُمّد منها حتى الآن ما يقارب 3 مليارات دولار.
ما يقلقني ليس المال وحده، بل ثقة المستخدمين بهذه المنصات.
مثل كثيرين غيري، أستخدم هذه المنصات لأنني أثق بها. نضع فيها أموالنا التي كسبناها بشق الأنفس، على أمل أن تكون في أيدٍ أمينة. لكن بعد رؤية أمور كهذه، يصعب ألا نشعر بالقلق.
أدرك أنه لا يمكن لأي منصة تداول أن تضمن أمناً مثالياً. ومع ذلك، آمل أن تتعلم هذه المنصات من هذه الحوادث وأن تتخذ خطوات أقوى لحماية مستخدميها.
ففي نهاية المطاف، لا يتعلق الأمر بالأرقام فحسب، بل بأموال الناس وثقتهم.
آمل حقاً أن يحظى أمان المستخدمين بالاهتمام الذي يستحقه.
#ابقوا_آمنين
161
·
--
عرض الترجمة
The user wants a safety awareness post for Binance Square about never sharing private keys or seed phrases. Requirements:
- No markdown (so plain text, no formatting like ** or # except the hashtags at the end)
- 150-200 words
- Warning-style tone: serious but not panic-inducing
- Give 3 clear actionable steps
- End with: "Share this with someone new to crypto — it could save them!"
- Final line: #Chainlink #LINK #CryptoSecurity #StaySafe
We must output ONLY the final post text, no extra commentary, no XML tags, no thinking. Just the post.
We need to count words roughly 150-200. Let's aim for ~170 words.
Structure: Start with a warning statement, explain why private key/seed phrase is critical, then three actionable steps (numbered or bullet but no markdown? Could use plain numbers with periods). Then ending sentence and hashtags line.
No markdown means no bold, italics, code fences, etc. Plain text.
We must ensure the final line is exactly the hashtags line. The ending sentence before that: "Share this with someone new to crypto — it could save them!" Then newline then hashtags.
Word count: Let's draft ~170 words.
Count words manually.
Draft:
"Never share your private key or seed phrase. These credentials are the master password to every asset you own on the blockchain. If anyone obtains them, they can drain your wallets instantly and there is no way to reverse the transaction. Treat them like the combination to a vault that cannot be changed.
Actionable steps to protect yourself:
1. Write your seed phrase on paper and store it in a secure, offline location — never on a phone, computer, or cloud service.
2. Enable a hardware wallet for any significant holdings; it keeps keys isolated from internet‑connected devices.
The user wants a safety awareness post for Binance Square about never sharing private keys or seed phrases. Requirements:
- No markdown (so plain text, no formatting like ** or # except the hashtags at the end)
- 150-200 words
- Warning-style tone: serious but not panic-inducing
- Give 3 clear actionable steps
- End with: "Share this with someone new to crypto — it could save them!"
- Final line: #Chainlink #LINK #CryptoSecurity #StaySafe
We must output ONLY the final post text, no extra commentary, no XML tags, no thinking. Just the post.
We need to count words roughly 150-200. Let's aim for ~170 words.
Structure: Start with a warning statement, explain why private key/seed phrase is critical, then three actionable steps (numbered or bullet but no markdown? Could use plain numbers with periods). Then ending sentence and hashtags line.
No markdown means no bold, italics, code fences, etc. Plain text.
We must ensure the final line is exactly the hashtags line. The ending sentence before that: "Share this with someone new to crypto — it could save them!" Then newline then hashtags.
Word count: Let's draft ~170 words.
Count words manually.
Draft:
"Never share your private key or seed phrase. These credentials are the master password to every asset you own on the blockchain. If anyone obtains them, they can drain your wallets instantly and there is no way to reverse the transaction. Treat them like the combination to a vault that cannot be changed.
Actionable steps to protect yourself:
1. Write your seed phrase on paper and store it in a secure, offline location — never on a phone, computer, or cloud service.
2. Enable a hardware wallet for any significant holdings; it keeps keys isolated from internet‑connected devices.
- No markdown (so plain text, no formatting like ** or # except the hashtags at the end)
- 150-200 words
- Warning-style tone: serious but not panic-inducing
- Give 3 clear actionable steps
- End with: "Share this with someone new to crypto — it could save them!"
- Final line: #Chainlink #LINK #CryptoSecurity #StaySafe
We must output ONLY the final post text, no extra commentary, no XML tags, no thinking. Just the post.
We need to count words roughly 150-200. Let's aim for ~170 words.
Structure: Start with a warning statement, explain why private key/seed phrase is critical, then three actionable steps (numbered or bullet but no markdown? Could use plain numbers with periods). Then ending sentence and hashtags line.
No markdown means no bold, italics, code fences, etc. Plain text.
We must ensure the final line is exactly the hashtags line. The ending sentence before that: "Share this with someone new to crypto — it could save them!" Then newline then hashtags.
Word count: Let's draft ~170 words.
Count words manually.
Draft:
"Never share your private key or seed phrase. These credentials are the master password to every asset you own on the blockchain. If anyone obtains them, they can drain your wallets instantly and there is no way to reverse the transaction. Treat them like the combination to a vault that cannot be changed.
Actionable steps to protect yourself:
1. Write your seed phrase on paper and store it in a secure, offline location — never on a phone, computer, or cloud service.
2. Enable a hardware wallet for any significant holdings; it keeps keys isolated from internet‑connected devices.

·
--
#تحذير_تريزور_من_احتمال_بيع_كريبتوبيليس_محافظ_تحتوي_على_مكونات_ضارة
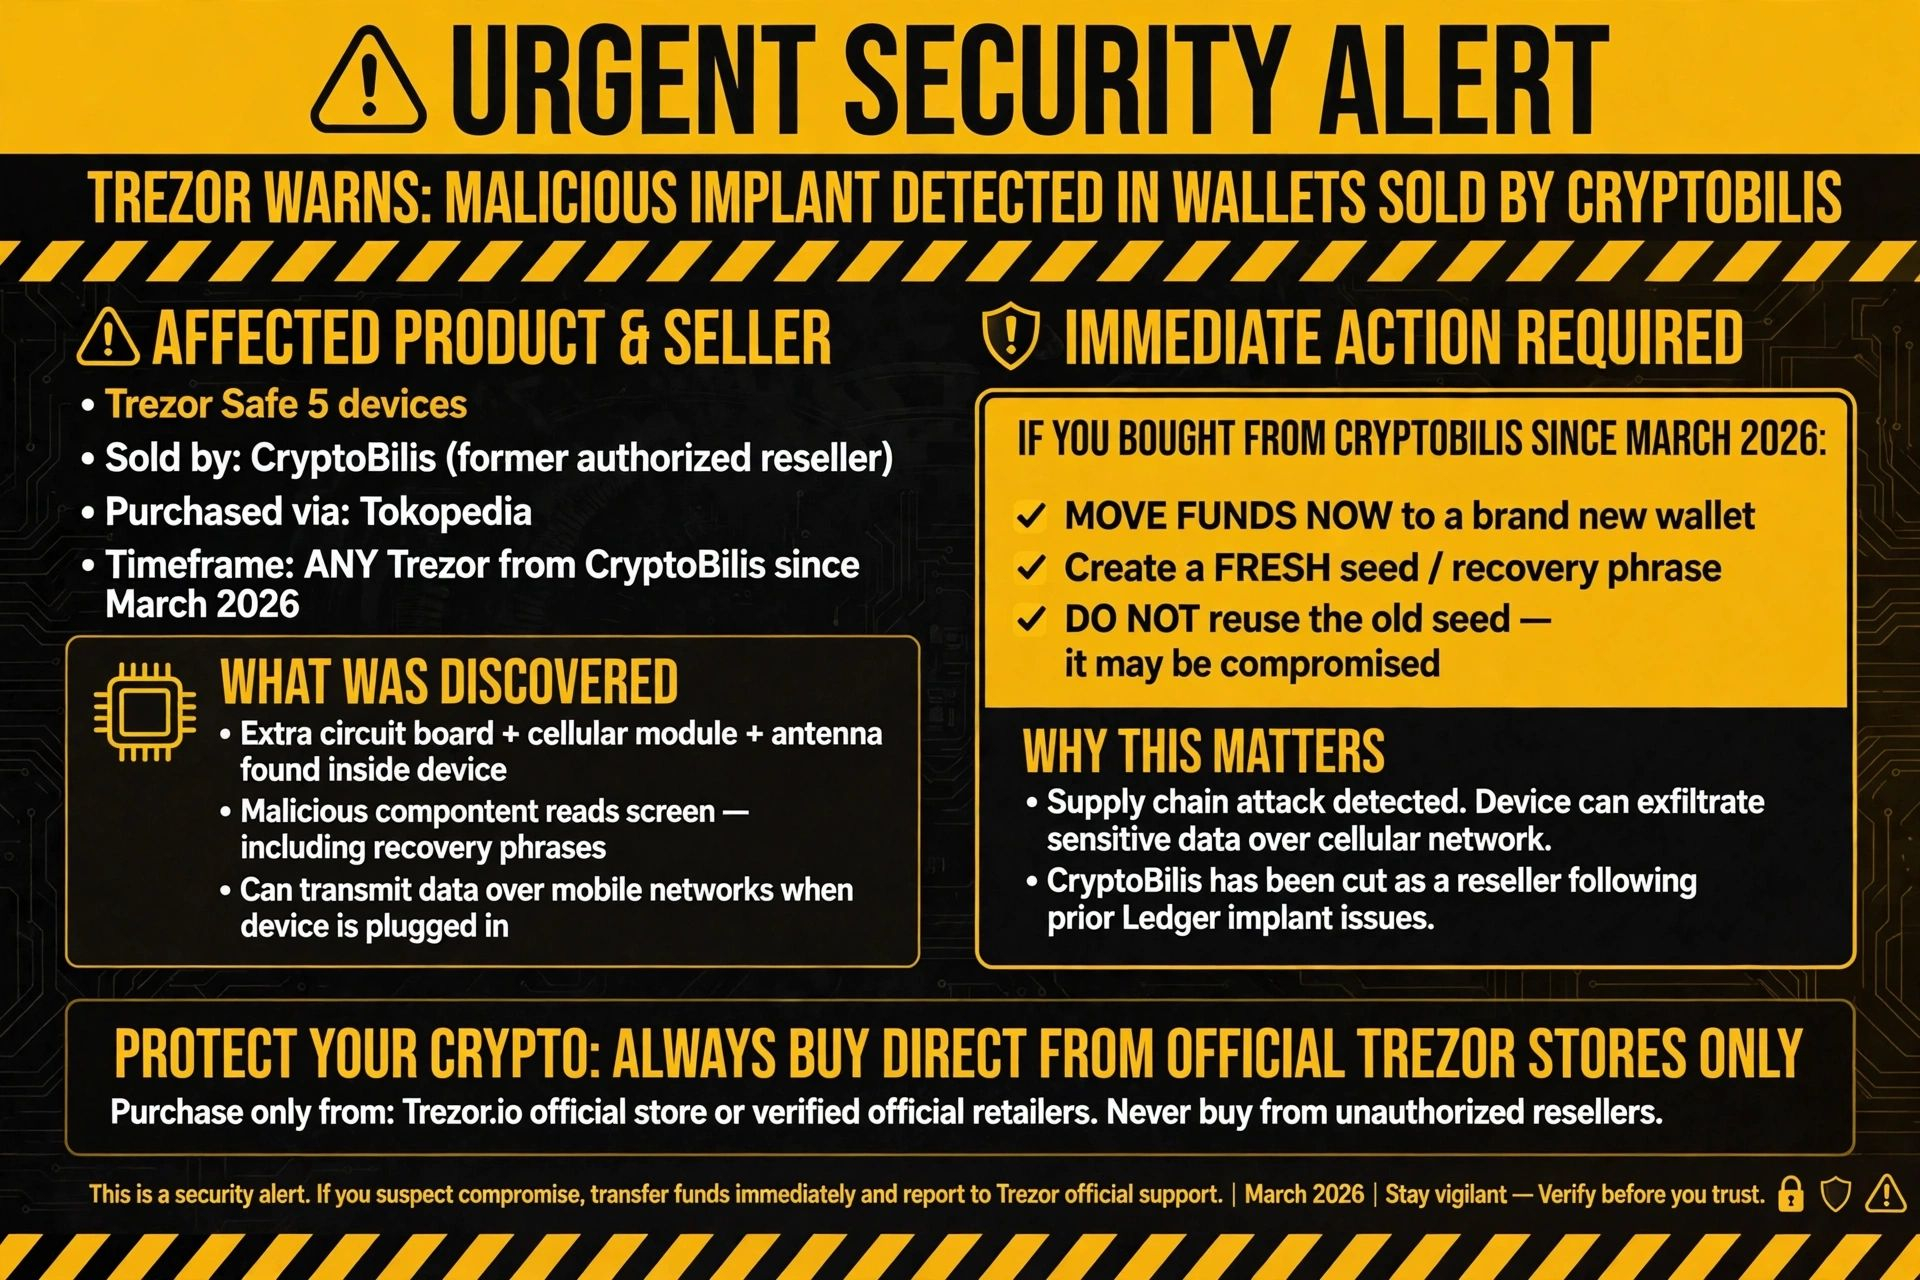
🚨 عاجل: تحذّر تريزور من احتمال وجود زرعة ضارة في المحافظ التي باعتها كريبتوبيليس!
أصدرت تريزور للتو تنبيهًا أمنيًا خطيرًا. أبلغ أحد العملاء عن وجود زرعة إلكترونية داخل جهاز Trezor Safe 5 اشتراه من الموزّع المعتمد السابق كريبتوبيليس (عبر Tokopedia في أغسطس).
يُزعم أن لوحة الدوائر الإضافية، ووحدة الاتصال الخلوي، والهوائي تقرأ الشاشة (بما في ذلك عبارات الاسترداد)، ويمكنها إرسال البيانات عبر شبكات الهاتف المحمول عند توصيل الجهاز.
لم يُبلّغ عن فقدان أي أموال حتى الآن، لكن تريزور تتعامل مع الأمر على أنه موثوق.
*إذا اشتريت أي جهاز Trezor من كريبتوبيليس منذ مارس 2026 ← انقل أموالك فورًا إلى محفظة جديدة تمامًا باستخدام عبارة استرداد جديدة. لا تُعد استخدام عبارة الاسترداد القديمة.*
سبق أن أُزيلت كريبتوبيليس من قائمة الموزّعين بعد مشكلات الزرعات الإلكترونية السابقة في أجهزة Ledger.
أصبحت هجمات سلسلة التوريد كابوسًا جديدًا. فحتى محافظ الأجهزة الموثوقة قد تتعرض للاختراق قبل أن تصل إليك. اشترِ دائمًا من المتاجر الرسمية مباشرةً متى أمكن، وتحقق من التغليف، ولا تتجاهل أبدًا قاعدة «عبارة الاسترداد الجديدة» إذا ساورك الشك. لا تنجح الحيازة الذاتية إلا إذا كان الجهاز سليمًا. كن حذرًا دائمًا، وحافظ على سلامتك.
من غيره يتحقق الآن مرة أخرى من محافظ أجهزته؟ 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#تحذير_تريزور_من_احتمال_بيع_كريبتوبيليس_محافظ_تحتوي_على_مكونات_ضارة
🚨 عاجل: تحذّر تريزور من احتمال وجود زرعة ضارة في المحافظ التي باعتها كريبتوبيليس!
أصدرت تريزور للتو تنبيهًا أمنيًا خطيرًا. أبلغ أحد العملاء عن وجود زرعة إلكترونية داخل جهاز Trezor Safe 5 اشتراه من الموزّع المعتمد السابق كريبتوبيليس (عبر Tokopedia في أغسطس).
يُزعم أن لوحة الدوائر الإضافية، ووحدة الاتصال الخلوي، والهوائي تقرأ الشاشة (بما في ذلك عبارات الاسترداد)، ويمكنها إرسال البيانات عبر شبكات الهاتف المحمول عند توصيل الجهاز.
لم يُبلّغ عن فقدان أي أموال حتى الآن، لكن تريزور تتعامل مع الأمر على أنه موثوق.
*إذا اشتريت أي جهاز Trezor من كريبتوبيليس منذ مارس 2026 ← انقل أموالك فورًا إلى محفظة جديدة تمامًا باستخدام عبارة استرداد جديدة. لا تُعد استخدام عبارة الاسترداد القديمة.*
سبق أن أُزيلت كريبتوبيليس من قائمة الموزّعين بعد مشكلات الزرعات الإلكترونية السابقة في أجهزة Ledger.
أصبحت هجمات سلسلة التوريد كابوسًا جديدًا. فحتى محافظ الأجهزة الموثوقة قد تتعرض للاختراق قبل أن تصل إليك. اشترِ دائمًا من المتاجر الرسمية مباشرةً متى أمكن، وتحقق من التغليف، ولا تتجاهل أبدًا قاعدة «عبارة الاسترداد الجديدة» إذا ساورك الشك. لا تنجح الحيازة الذاتية إلا إذا كان الجهاز سليمًا. كن حذرًا دائمًا، وحافظ على سلامتك.
من غيره يتحقق الآن مرة أخرى من محافظ أجهزته؟ 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 عاجل: تحذّر تريزور من احتمال وجود زرعة ضارة في المحافظ التي باعتها كريبتوبيليس!
أصدرت تريزور للتو تنبيهًا أمنيًا خطيرًا. أبلغ أحد العملاء عن وجود زرعة إلكترونية داخل جهاز Trezor Safe 5 اشتراه من الموزّع المعتمد السابق كريبتوبيليس (عبر Tokopedia في أغسطس).
يُزعم أن لوحة الدوائر الإضافية، ووحدة الاتصال الخلوي، والهوائي تقرأ الشاشة (بما في ذلك عبارات الاسترداد)، ويمكنها إرسال البيانات عبر شبكات الهاتف المحمول عند توصيل الجهاز.
لم يُبلّغ عن فقدان أي أموال حتى الآن، لكن تريزور تتعامل مع الأمر على أنه موثوق.
*إذا اشتريت أي جهاز Trezor من كريبتوبيليس منذ مارس 2026 ← انقل أموالك فورًا إلى محفظة جديدة تمامًا باستخدام عبارة استرداد جديدة. لا تُعد استخدام عبارة الاسترداد القديمة.*
سبق أن أُزيلت كريبتوبيليس من قائمة الموزّعين بعد مشكلات الزرعات الإلكترونية السابقة في أجهزة Ledger.
أصبحت هجمات سلسلة التوريد كابوسًا جديدًا. فحتى محافظ الأجهزة الموثوقة قد تتعرض للاختراق قبل أن تصل إليك. اشترِ دائمًا من المتاجر الرسمية مباشرةً متى أمكن، وتحقق من التغليف، ولا تتجاهل أبدًا قاعدة «عبارة الاسترداد الجديدة» إذا ساورك الشك. لا تنجح الحيازة الذاتية إلا إذا كان الجهاز سليمًا. كن حذرًا دائمًا، وحافظ على سلامتك.
من غيره يتحقق الآن مرة أخرى من محافظ أجهزته؟ 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
63
·
--
يظل التصيد الاحتيالي التهديد الأكبر لحاملي العملات المشفرة. ينسخ المهاجمون صفحات تسجيل الدخول إلى منصات التداول، ويرسلون رسائل بريد إلكتروني مزيفة باسم الدعم، وينشئون روابط خبيثة تسرق المفاتيح الخاصة في ثوانٍ. كن يقظًا واتبع هذه الخطوات:
1. تحقّق من كل عنوان URL قبل إدخال بيانات تسجيل الدخول. اكتب العنوان يدويًا أو استخدم رابطًا محفوظًا في المفضلة؛ ولا تنقر أبدًا على روابط واردة في رسائل غير مطلوبة.
2. فعّل المصادقة الثنائية على جميع الحسابات، واستخدم تطبيق مصادقة يعمل على جهاز مادي بدلًا من الرسائل النصية القصيرة. فهذا يضيف حاجزًا ثانيًا حتى إذا كُشفت كلمة المرور.
3. احتفظ بعبارة الاسترداد الخاصة بك دون اتصال بالإنترنت. دوّنها على الورق، وخزّنها في مكان آمن، ولا تشاركها أبدًا أو تلصقها في أي موقع إلكتروني.
حدّث متصفحك وبرنامج مكافحة الفيروسات بانتظام، وأبلغ عن أي نشاط مريب عبر قناة الدعم الرسمية للمنصة. بضع ثوانٍ من الحذر قد تحمي أصولًا تبلغ قيمتها آلافًا.
شارك هذا مع شخص جديد في عالم العملات المشفرة — فقد ينقذه ذلك!
#SOL #XRP #CryptoSecurity #ابق_آمنًا
يظل التصيد الاحتيالي التهديد الأكبر لحاملي العملات المشفرة. ينسخ المهاجمون صفحات تسجيل الدخول إلى منصات التداول، ويرسلون رسائل بريد إلكتروني مزيفة باسم الدعم، وينشئون روابط خبيثة تسرق المفاتيح الخاصة في ثوانٍ. كن يقظًا واتبع هذه الخطوات:
1. تحقّق من كل عنوان URL قبل إدخال بيانات تسجيل الدخول. اكتب العنوان يدويًا أو استخدم رابطًا محفوظًا في المفضلة؛ ولا تنقر أبدًا على روابط واردة في رسائل غير مطلوبة.
2. فعّل المصادقة الثنائية على جميع الحسابات، واستخدم تطبيق مصادقة يعمل على جهاز مادي بدلًا من الرسائل النصية القصيرة. فهذا يضيف حاجزًا ثانيًا حتى إذا كُشفت كلمة المرور.
3. احتفظ بعبارة الاسترداد الخاصة بك دون اتصال بالإنترنت. دوّنها على الورق، وخزّنها في مكان آمن، ولا تشاركها أبدًا أو تلصقها في أي موقع إلكتروني.
حدّث متصفحك وبرنامج مكافحة الفيروسات بانتظام، وأبلغ عن أي نشاط مريب عبر قناة الدعم الرسمية للمنصة. بضع ثوانٍ من الحذر قد تحمي أصولًا تبلغ قيمتها آلافًا.
شارك هذا مع شخص جديد في عالم العملات المشفرة — فقد ينقذه ذلك!
#SOL #XRP #CryptoSecurity #ابق_آمنًا
1. تحقّق من كل عنوان URL قبل إدخال بيانات تسجيل الدخول. اكتب العنوان يدويًا أو استخدم رابطًا محفوظًا في المفضلة؛ ولا تنقر أبدًا على روابط واردة في رسائل غير مطلوبة.
2. فعّل المصادقة الثنائية على جميع الحسابات، واستخدم تطبيق مصادقة يعمل على جهاز مادي بدلًا من الرسائل النصية القصيرة. فهذا يضيف حاجزًا ثانيًا حتى إذا كُشفت كلمة المرور.
3. احتفظ بعبارة الاسترداد الخاصة بك دون اتصال بالإنترنت. دوّنها على الورق، وخزّنها في مكان آمن، ولا تشاركها أبدًا أو تلصقها في أي موقع إلكتروني.
حدّث متصفحك وبرنامج مكافحة الفيروسات بانتظام، وأبلغ عن أي نشاط مريب عبر قناة الدعم الرسمية للمنصة. بضع ثوانٍ من الحذر قد تحمي أصولًا تبلغ قيمتها آلافًا.
شارك هذا مع شخص جديد في عالم العملات المشفرة — فقد ينقذه ذلك!
#SOL #XRP #CryptoSecurity #ابق_آمنًا
4

مقالة
كيف تتغلب على عمليات التصيّد الاحتيالي في العملات الرقمية: قائمة تحقق بسيطة للسلامةتسود السوق اليوم نبرة محايدة، إذ يبلغ مؤشر الخوف والطمع 51، بينما يتداول $BTC عند نحو 80,177 دولارًا، ويحوم $ETH قرب 2,324 دولارًا. وحتى مع ارتفاع أصول رائدة مثل $INIT بنسبة +7.98% إلى 0.2342 دولار، يعمل المحتالون على صقل أساليبهم. فيما يلي دليل وقائي يحوّل الخوف من التصيّد الاحتيالي إلى قائمة تحقق واضحة وقابلة للتنفيذ.
فهم التهديد
تتخفّى هجمات التصيّد الاحتيالي في هيئة تطبيقات محافظ شرعية، أو رسائل بريد إلكتروني من منصات تداول، أو رسائل على وسائل التواصل الاجتماعي. وتستدرجك بوعود بمكاسب سريعة—مثل الارتفاع الأخير لعملة HYPE إلى 87.07 دولارًا—أو «تنبيهات أمنية» عاجلة. والهدف بسيط: سرقة مفاتيحك الخاصة أو خداعك لإرسال الأموال إلى عنوان احتيالي.
كيف تتغلب على عمليات التصيّد الاحتيالي في العملات الرقمية: قائمة تحقق بسيطة للسلامة
تسود السوق اليوم نبرة محايدة، إذ يبلغ مؤشر الخوف والطمع 51، بينما يتداول $BTC عند نحو 80,177 دولارًا، ويحوم $ETH قرب 2,324 دولارًا. وحتى مع ارتفاع أصول رائدة مثل $INIT بنسبة +7.98% إلى 0.2342 دولار، يعمل المحتالون على صقل أساليبهم. فيما يلي دليل وقائي يحوّل الخوف من التصيّد الاحتيالي إلى قائمة تحقق واضحة وقابلة للتنفيذ.
فهم التهديد
تتخفّى هجمات التصيّد الاحتيالي في هيئة تطبيقات محافظ شرعية، أو رسائل بريد إلكتروني من منصات تداول، أو رسائل على وسائل التواصل الاجتماعي. وتستدرجك بوعود بمكاسب سريعة—مثل الارتفاع الأخير لعملة HYPE إلى 87.07 دولارًا—أو «تنبيهات أمنية» عاجلة. والهدف بسيط: سرقة مفاتيحك الخاصة أو خداعك لإرسال الأموال إلى عنوان احتيالي.
فهم التهديد
تتخفّى هجمات التصيّد الاحتيالي في هيئة تطبيقات محافظ شرعية، أو رسائل بريد إلكتروني من منصات تداول، أو رسائل على وسائل التواصل الاجتماعي. وتستدرجك بوعود بمكاسب سريعة—مثل الارتفاع الأخير لعملة HYPE إلى 87.07 دولارًا—أو «تنبيهات أمنية» عاجلة. والهدف بسيط: سرقة مفاتيحك الخاصة أو خداعك لإرسال الأموال إلى عنوان احتيالي.
112
أمنك في عالم العملات المشفرة يهمنا 🔐
من المهم أن تتعلم عن العملات المشفرة، لكن حماية حساباتك الرقمية لا تقل أهمية.
إليك ثلاث عادات أمنية يجدر بك تذكّرها:
🔹 استخدم كلمة مرور قوية وفريدة.
🔹 فعّل المصادقة الثنائية إذا كانت متاحة.
🔹 لا تشارك كلمة مرورك أو رموز التحقق أو عبارة استرداد محفظتك مطلقًا.
احذر من الهدايا الوهمية والروابط المشبوهة والرسائل التي تعدك بعوائد مضمونة.
في عالم العملات المشفرة، يجب أن تأتي حماية حسابك دائمًا قبل السعي وراء المكافآت.
ما النصيحة الأمنية التي تقدمها للمبتدئين؟
#CryptoSecurity #Blockchain #bitcoin #StaySafe
أمنك في عالم العملات المشفرة يهمنا 🔐
من المهم أن تتعلم عن العملات المشفرة، لكن حماية حساباتك الرقمية لا تقل أهمية.
إليك ثلاث عادات أمنية يجدر بك تذكّرها:
🔹 استخدم كلمة مرور قوية وفريدة.
🔹 فعّل المصادقة الثنائية إذا كانت متاحة.
🔹 لا تشارك كلمة مرورك أو رموز التحقق أو عبارة استرداد محفظتك مطلقًا.
احذر من الهدايا الوهمية والروابط المشبوهة والرسائل التي تعدك بعوائد مضمونة.
في عالم العملات المشفرة، يجب أن تأتي حماية حسابك دائمًا قبل السعي وراء المكافآت.
ما النصيحة الأمنية التي تقدمها للمبتدئين؟
#CryptoSecurity #Blockchain #bitcoin #StaySafe
من المهم أن تتعلم عن العملات المشفرة، لكن حماية حساباتك الرقمية لا تقل أهمية.
إليك ثلاث عادات أمنية يجدر بك تذكّرها:
🔹 استخدم كلمة مرور قوية وفريدة.
🔹 فعّل المصادقة الثنائية إذا كانت متاحة.
🔹 لا تشارك كلمة مرورك أو رموز التحقق أو عبارة استرداد محفظتك مطلقًا.
احذر من الهدايا الوهمية والروابط المشبوهة والرسائل التي تعدك بعوائد مضمونة.
في عالم العملات المشفرة، يجب أن تأتي حماية حسابك دائمًا قبل السعي وراء المكافآت.
ما النصيحة الأمنية التي تقدمها للمبتدئين؟
#CryptoSecurity #Blockchain #bitcoin #StaySafe
47
·
--
نحتاج إلى عدّ الكلمات. لنكتب مسودة.
نص محتمل:
"في كل مرة تربط فيها محفظة ببروتوكول للتمويل اللامركزي، فإنك تعرّض مفاتيحها الخاصة لشيفرة العقود الذكية التي لا يمكنك تدقيقها بالكامل. قد يؤدي عقد واحد ضعيف أو تحديث خبيث إلى استنزاف الرصيد بأكمله. إن إبقاء معظم أموالك في محفظة منفصلة وغير متصلة بالإنترنت يحدّ من نطاق الضرر — فالأموال الوحيدة المعرضة للخطر هي التي تنقلها عمدًا إلى محفظة ساخنة.
ثلاث خطوات لحماية نفسك:
1. أنشئ محفظة ساخنة مخصصة (محفظة أجهزة أو تطبيقًا موثوقًا به على الهاتف) لاستخدامها في التمويل اللامركزي فقط. لا تخزّن فيها مدخراتك طويلة الأجل أبدًا.
2. حوّل المبلغ الذي تحتاج إليه لتفاعل محدد فقط، ثم أعد أي مبلغ متبقٍ إلى التخزين البارد فورًا.
3. راجع بانتظام أذونات الرموز وألغِها باستخدام أداة مثل Revoke.cash؛ فالموافقات القديمة تمثل وسيلة شائعة للهجوم.
تعامل مع محفظة التمويل اللامركزي كأنها ظرف نقدي مؤقت — أودع فيها المال، واستخدمه، ثم أفرغها. شارك هذا مع شخص جديد في عالم العملات المشفرة — فقد ينقذه ذلك!
#Bitcoin #BTC #CryptoSecurity #StaySafe"
والآن لنعدّ الكلمات. لنعدّها يدويًا.
"كل(1) مرة2 أنت3 تربط4 أداة5 محفظة6 إلى7 أداة8 التمويل9 اللامركزي10 أنت11 تكشف12 عن13 مفاتيحها14 الخاصة15 إلى16 الشيفرة17 الذكية18 التي19 لا20 تستطيع
نحتاج إلى عدّ الكلمات. لنكتب مسودة.
نص محتمل:
"في كل مرة تربط فيها محفظة ببروتوكول للتمويل اللامركزي، فإنك تعرّض مفاتيحها الخاصة لشيفرة العقود الذكية التي لا يمكنك تدقيقها بالكامل. قد يؤدي عقد واحد ضعيف أو تحديث خبيث إلى استنزاف الرصيد بأكمله. إن إبقاء معظم أموالك في محفظة منفصلة وغير متصلة بالإنترنت يحدّ من نطاق الضرر — فالأموال الوحيدة المعرضة للخطر هي التي تنقلها عمدًا إلى محفظة ساخنة.
ثلاث خطوات لحماية نفسك:
1. أنشئ محفظة ساخنة مخصصة (محفظة أجهزة أو تطبيقًا موثوقًا به على الهاتف) لاستخدامها في التمويل اللامركزي فقط. لا تخزّن فيها مدخراتك طويلة الأجل أبدًا.
2. حوّل المبلغ الذي تحتاج إليه لتفاعل محدد فقط، ثم أعد أي مبلغ متبقٍ إلى التخزين البارد فورًا.
3. راجع بانتظام أذونات الرموز وألغِها باستخدام أداة مثل Revoke.cash؛ فالموافقات القديمة تمثل وسيلة شائعة للهجوم.
تعامل مع محفظة التمويل اللامركزي كأنها ظرف نقدي مؤقت — أودع فيها المال، واستخدمه، ثم أفرغها. شارك هذا مع شخص جديد في عالم العملات المشفرة — فقد ينقذه ذلك!
#Bitcoin #BTC #CryptoSecurity #StaySafe"
والآن لنعدّ الكلمات. لنعدّها يدويًا.
"كل(1) مرة2 أنت3 تربط4 أداة5 محفظة6 إلى7 أداة8 التمويل9 اللامركزي10 أنت11 تكشف12 عن13 مفاتيحها14 الخاصة15 إلى16 الشيفرة17 الذكية18 التي19 لا20 تستطيع
نص محتمل:
"في كل مرة تربط فيها محفظة ببروتوكول للتمويل اللامركزي، فإنك تعرّض مفاتيحها الخاصة لشيفرة العقود الذكية التي لا يمكنك تدقيقها بالكامل. قد يؤدي عقد واحد ضعيف أو تحديث خبيث إلى استنزاف الرصيد بأكمله. إن إبقاء معظم أموالك في محفظة منفصلة وغير متصلة بالإنترنت يحدّ من نطاق الضرر — فالأموال الوحيدة المعرضة للخطر هي التي تنقلها عمدًا إلى محفظة ساخنة.
ثلاث خطوات لحماية نفسك:
1. أنشئ محفظة ساخنة مخصصة (محفظة أجهزة أو تطبيقًا موثوقًا به على الهاتف) لاستخدامها في التمويل اللامركزي فقط. لا تخزّن فيها مدخراتك طويلة الأجل أبدًا.
2. حوّل المبلغ الذي تحتاج إليه لتفاعل محدد فقط، ثم أعد أي مبلغ متبقٍ إلى التخزين البارد فورًا.
3. راجع بانتظام أذونات الرموز وألغِها باستخدام أداة مثل Revoke.cash؛ فالموافقات القديمة تمثل وسيلة شائعة للهجوم.
تعامل مع محفظة التمويل اللامركزي كأنها ظرف نقدي مؤقت — أودع فيها المال، واستخدمه، ثم أفرغها. شارك هذا مع شخص جديد في عالم العملات المشفرة — فقد ينقذه ذلك!
#Bitcoin #BTC #CryptoSecurity #StaySafe"
والآن لنعدّ الكلمات. لنعدّها يدويًا.
"كل(1) مرة2 أنت3 تربط4 أداة5 محفظة6 إلى7 أداة8 التمويل9 اللامركزي10 أنت11 تكشف12 عن13 مفاتيحها14 الخاصة15 إلى16 الشيفرة17 الذكية18 التي19 لا20 تستطيع
2
·
--
- من دون Markdown (أي نص عادي، بلا تنسيق مثل ** أو * أو #؟ في الواقع، يُسمح بعلامات الهاشتاغ في النهاية، فهي جزء من النص. لا تستخدم تنسيق Markdown مثل الخط العريض أو المائل أو كتل التعليمات البرمجية).
- من 150 إلى 200 كلمة.
- نبرة تحذيرية (جدية من دون إثارة الذعر).
- قدّم 3 خطوات واضحة وقابلة للتنفيذ.
- اختم بعبارة: «شارك هذا مع شخص جديد في عالم العملات المشفرة — فقد ينقذه ذلك!»
- السطر الأخير: «#CryptoStrategy #TokenomicsExplained #CryptoSecurity #StaySafe»
- ابدأ مباشرة بالكلمة الأولى، من دون مقدمة.
علينا حساب عدد الكلمات. لنستهدف نحو 170 كلمة.
يجب أن نضمّن 3 خطوات قابلة للتنفيذ، ربما على شكل نقاط، لكن من دون استخدام نقاط Markdown؟ يمكن استخدام الترقيم، وهذا مقبول كنص عادي.
يجب ألا نستخدم Markdown، لذا لا نستخدم نقاطًا مسبوقة بشرطات؟ الشرطات مقبولة، لكنها قد تُعدّ Markdown. من الأسلم استخدام «1.» و«2.» و«3.» في أسطر منفصلة.
عدد الكلمات: لنعدّها يدويًا.
المسودة:
«تحذير: تعدّ كثير من مشاريع التمويل اللامركزي بعوائد مستحيلة، بينما تخفي هيكلًا احتياليًا شبيهًا بمخطط بونزي. انتبه إلى هذه العلامات التحذيرية قبل استثمار أموالك.
1. تحقّق من نموذج الإيرادات. تحقق البروتوكولات المشروعة دخلاً من أنشطة حقيقية، مثل الرسوم أو فوائد الإقراض أو رسوم الخدمات. إذا كان مصدر العوائد الوحيد هو إيداعات المستثمرين الجدد، فابتعد.
2. تحقّق من شفافية اقتصاديات الرمز. ينشر المشروع الموثوق جدول إصدار واضحًا، وفترات استحقاق، وتقارير تدقيق. تُعد آليات المعروض الغامضة أو صلاحية الإصدار غير المحدودة علامتين تحذيريتين خطيرتين.
3. اختبر مرونة السحب. جرّب سحب مبلغ صغير من المنصة. تشير تأخيرات السحب أو منعه، أو فترات الحجز الإلزامية، أو غرامات الخروج المبكر، إلى أن المشغّل يعيد تدوير رأس المال بدلًا من تحقيق الأرباح منه.
احرص دائمًا على البحث عن الفريق،»
- من دون Markdown (أي نص عادي، بلا تنسيق مثل ** أو * أو #؟ في الواقع، يُسمح بعلامات الهاشتاغ في النهاية، فهي جزء من النص. لا تستخدم تنسيق Markdown مثل الخط العريض أو المائل أو كتل التعليمات البرمجية).
- من 150 إلى 200 كلمة.
- نبرة تحذيرية (جدية من دون إثارة الذعر).
- قدّم 3 خطوات واضحة وقابلة للتنفيذ.
- اختم بعبارة: «شارك هذا مع شخص جديد في عالم العملات المشفرة — فقد ينقذه ذلك!»
- السطر الأخير: «#CryptoStrategy #TokenomicsExplained #CryptoSecurity #StaySafe»
- ابدأ مباشرة بالكلمة الأولى، من دون مقدمة.
علينا حساب عدد الكلمات. لنستهدف نحو 170 كلمة.
يجب أن نضمّن 3 خطوات قابلة للتنفيذ، ربما على شكل نقاط، لكن من دون استخدام نقاط Markdown؟ يمكن استخدام الترقيم، وهذا مقبول كنص عادي.
يجب ألا نستخدم Markdown، لذا لا نستخدم نقاطًا مسبوقة بشرطات؟ الشرطات مقبولة، لكنها قد تُعدّ Markdown. من الأسلم استخدام «1.» و«2.» و«3.» في أسطر منفصلة.
عدد الكلمات: لنعدّها يدويًا.
المسودة:
«تحذير: تعدّ كثير من مشاريع التمويل اللامركزي بعوائد مستحيلة، بينما تخفي هيكلًا احتياليًا شبيهًا بمخطط بونزي. انتبه إلى هذه العلامات التحذيرية قبل استثمار أموالك.
1. تحقّق من نموذج الإيرادات. تحقق البروتوكولات المشروعة دخلاً من أنشطة حقيقية، مثل الرسوم أو فوائد الإقراض أو رسوم الخدمات. إذا كان مصدر العوائد الوحيد هو إيداعات المستثمرين الجدد، فابتعد.
2. تحقّق من شفافية اقتصاديات الرمز. ينشر المشروع الموثوق جدول إصدار واضحًا، وفترات استحقاق، وتقارير تدقيق. تُعد آليات المعروض الغامضة أو صلاحية الإصدار غير المحدودة علامتين تحذيريتين خطيرتين.
3. اختبر مرونة السحب. جرّب سحب مبلغ صغير من المنصة. تشير تأخيرات السحب أو منعه، أو فترات الحجز الإلزامية، أو غرامات الخروج المبكر، إلى أن المشغّل يعيد تدوير رأس المال بدلًا من تحقيق الأرباح منه.
احرص دائمًا على البحث عن الفريق،»
- من 150 إلى 200 كلمة.
- نبرة تحذيرية (جدية من دون إثارة الذعر).
- قدّم 3 خطوات واضحة وقابلة للتنفيذ.
- اختم بعبارة: «شارك هذا مع شخص جديد في عالم العملات المشفرة — فقد ينقذه ذلك!»
- السطر الأخير: «#CryptoStrategy #TokenomicsExplained #CryptoSecurity #StaySafe»
- ابدأ مباشرة بالكلمة الأولى، من دون مقدمة.
علينا حساب عدد الكلمات. لنستهدف نحو 170 كلمة.
يجب أن نضمّن 3 خطوات قابلة للتنفيذ، ربما على شكل نقاط، لكن من دون استخدام نقاط Markdown؟ يمكن استخدام الترقيم، وهذا مقبول كنص عادي.
يجب ألا نستخدم Markdown، لذا لا نستخدم نقاطًا مسبوقة بشرطات؟ الشرطات مقبولة، لكنها قد تُعدّ Markdown. من الأسلم استخدام «1.» و«2.» و«3.» في أسطر منفصلة.
عدد الكلمات: لنعدّها يدويًا.
المسودة:
«تحذير: تعدّ كثير من مشاريع التمويل اللامركزي بعوائد مستحيلة، بينما تخفي هيكلًا احتياليًا شبيهًا بمخطط بونزي. انتبه إلى هذه العلامات التحذيرية قبل استثمار أموالك.
1. تحقّق من نموذج الإيرادات. تحقق البروتوكولات المشروعة دخلاً من أنشطة حقيقية، مثل الرسوم أو فوائد الإقراض أو رسوم الخدمات. إذا كان مصدر العوائد الوحيد هو إيداعات المستثمرين الجدد، فابتعد.
2. تحقّق من شفافية اقتصاديات الرمز. ينشر المشروع الموثوق جدول إصدار واضحًا، وفترات استحقاق، وتقارير تدقيق. تُعد آليات المعروض الغامضة أو صلاحية الإصدار غير المحدودة علامتين تحذيريتين خطيرتين.
3. اختبر مرونة السحب. جرّب سحب مبلغ صغير من المنصة. تشير تأخيرات السحب أو منعه، أو فترات الحجز الإلزامية، أو غرامات الخروج المبكر، إلى أن المشغّل يعيد تدوير رأس المال بدلًا من تحقيق الأرباح منه.
احرص دائمًا على البحث عن الفريق،»
2
·
--
يريد المستخدم منشورًا للتوعية بالسلامة حول التحقق من العقود الذكية قبل الموافقة عليها. القيود: بلا تنسيق Markdown، من 150 إلى 200 كلمة، بنبرة تحذيرية (جادّة من دون إثارة الذعر)، وثلاث خطوات واضحة قابلة للتنفيذ، وينتهي بجملة محددة، مع سطر أخير للوسوم. يجب إخراج نص المنشور النهائي فقط، دون أي تعليق إضافي.
نحتاج إلى نحو 150–200 كلمة. لنكتب ما يقارب 170 كلمة.
يجب تجنب تنسيق Markdown (لا خط عريض ولا مائل ولا نقاط تعداد؟ على الأرجح نص عادي بأسطر). استخدم أسطرًا عادية. قدّم ثلاث خطوات مرقمة أو ما شابه، ولكن بنص عادي.
اختم بالجملة التالية: "شارك هذا مع شخص جديد في عالم العملات الرقمية — فقد ينقذه ذلك!" ثم سطر جديد، ثم سطر للوسوم.
تأكد من أن العدد الإجمالي للكلمات مناسب.
لنعد مسودة.
احسب الكلمات يدويًا.
المسودة:
"تحذير: قد تؤدي الموافقة على عقد ذكي خبيث إلى استنزاف محفظتك في ثوانٍ. قبل النقر على «موافقة»، اتبع هذه الفحوصات الثلاثة.
1. تحقّق من عنوان العقد عبر مستكشف موثوق. انسخ العنوان من الموقع الرسمي للمشروع، ثم الصقه في Etherscan أو BscScan أو مستكشف الكتل المناسب. تأكد من أن اسم العقد ومنشئه وسجل معاملاته تتطابق مع إعلانات المشروع.
2. راجع الشيفرة المصدرية للعقد. إذا لم تكن الشيفرة موثّقة، فتعامل معه على أنه عالي المخاطر. ابحث عن دوال مثل «transferFrom» و«approve» أو امتيازات «owner» المخفية التي قد تتيح نقل الرموز من دون موافقتك. استخدم أدوات مثل Solidity Visual Auditor أو أدوات التحليل مفتوحة المصدر لإجراء فحص سريع.
3. قلّص حدّ الإنفاق المسموح به. بدلًا من الموافقة على مبلغ غير محدود، حدّد مبلغًا مخصصًا يطابق المعاملة التي تنوي إجراءها بالضبط. تتيح لك معظم المحافظ تعديل حدّ الإنفاق قبل التأكيد.
شارك هذا مع شخص جديد في عالم العملات الرقمية — فقد ينقذه ذلك!
#DeFiProtocol #SmartContracts #CryptoSecurity #ابق_آمنًا"
والآن احسب عدد الكلمات.
احسبها يدويًا:
تحذير: (1) الموافقة
يريد المستخدم منشورًا للتوعية بالسلامة حول التحقق من العقود الذكية قبل الموافقة عليها. القيود: بلا تنسيق Markdown، من 150 إلى 200 كلمة، بنبرة تحذيرية (جادّة من دون إثارة الذعر)، وثلاث خطوات واضحة قابلة للتنفيذ، وينتهي بجملة محددة، مع سطر أخير للوسوم. يجب إخراج نص المنشور النهائي فقط، دون أي تعليق إضافي.
نحتاج إلى نحو 150–200 كلمة. لنكتب ما يقارب 170 كلمة.
يجب تجنب تنسيق Markdown (لا خط عريض ولا مائل ولا نقاط تعداد؟ على الأرجح نص عادي بأسطر). استخدم أسطرًا عادية. قدّم ثلاث خطوات مرقمة أو ما شابه، ولكن بنص عادي.
اختم بالجملة التالية: "شارك هذا مع شخص جديد في عالم العملات الرقمية — فقد ينقذه ذلك!" ثم سطر جديد، ثم سطر للوسوم.
تأكد من أن العدد الإجمالي للكلمات مناسب.
لنعد مسودة.
احسب الكلمات يدويًا.
المسودة:
"تحذير: قد تؤدي الموافقة على عقد ذكي خبيث إلى استنزاف محفظتك في ثوانٍ. قبل النقر على «موافقة»، اتبع هذه الفحوصات الثلاثة.
1. تحقّق من عنوان العقد عبر مستكشف موثوق. انسخ العنوان من الموقع الرسمي للمشروع، ثم الصقه في Etherscan أو BscScan أو مستكشف الكتل المناسب. تأكد من أن اسم العقد ومنشئه وسجل معاملاته تتطابق مع إعلانات المشروع.
2. راجع الشيفرة المصدرية للعقد. إذا لم تكن الشيفرة موثّقة، فتعامل معه على أنه عالي المخاطر. ابحث عن دوال مثل «transferFrom» و«approve» أو امتيازات «owner» المخفية التي قد تتيح نقل الرموز من دون موافقتك. استخدم أدوات مثل Solidity Visual Auditor أو أدوات التحليل مفتوحة المصدر لإجراء فحص سريع.
3. قلّص حدّ الإنفاق المسموح به. بدلًا من الموافقة على مبلغ غير محدود، حدّد مبلغًا مخصصًا يطابق المعاملة التي تنوي إجراءها بالضبط. تتيح لك معظم المحافظ تعديل حدّ الإنفاق قبل التأكيد.
شارك هذا مع شخص جديد في عالم العملات الرقمية — فقد ينقذه ذلك!
#DeFiProtocol #SmartContracts #CryptoSecurity #ابق_آمنًا"
والآن احسب عدد الكلمات.
احسبها يدويًا:
تحذير: (1) الموافقة
نحتاج إلى نحو 150–200 كلمة. لنكتب ما يقارب 170 كلمة.
يجب تجنب تنسيق Markdown (لا خط عريض ولا مائل ولا نقاط تعداد؟ على الأرجح نص عادي بأسطر). استخدم أسطرًا عادية. قدّم ثلاث خطوات مرقمة أو ما شابه، ولكن بنص عادي.
اختم بالجملة التالية: "شارك هذا مع شخص جديد في عالم العملات الرقمية — فقد ينقذه ذلك!" ثم سطر جديد، ثم سطر للوسوم.
تأكد من أن العدد الإجمالي للكلمات مناسب.
لنعد مسودة.
احسب الكلمات يدويًا.
المسودة:
"تحذير: قد تؤدي الموافقة على عقد ذكي خبيث إلى استنزاف محفظتك في ثوانٍ. قبل النقر على «موافقة»، اتبع هذه الفحوصات الثلاثة.
1. تحقّق من عنوان العقد عبر مستكشف موثوق. انسخ العنوان من الموقع الرسمي للمشروع، ثم الصقه في Etherscan أو BscScan أو مستكشف الكتل المناسب. تأكد من أن اسم العقد ومنشئه وسجل معاملاته تتطابق مع إعلانات المشروع.
2. راجع الشيفرة المصدرية للعقد. إذا لم تكن الشيفرة موثّقة، فتعامل معه على أنه عالي المخاطر. ابحث عن دوال مثل «transferFrom» و«approve» أو امتيازات «owner» المخفية التي قد تتيح نقل الرموز من دون موافقتك. استخدم أدوات مثل Solidity Visual Auditor أو أدوات التحليل مفتوحة المصدر لإجراء فحص سريع.
3. قلّص حدّ الإنفاق المسموح به. بدلًا من الموافقة على مبلغ غير محدود، حدّد مبلغًا مخصصًا يطابق المعاملة التي تنوي إجراءها بالضبط. تتيح لك معظم المحافظ تعديل حدّ الإنفاق قبل التأكيد.
شارك هذا مع شخص جديد في عالم العملات الرقمية — فقد ينقذه ذلك!
#DeFiProtocol #SmartContracts #CryptoSecurity #ابق_آمنًا"
والآن احسب عدد الكلمات.
احسبها يدويًا:
تحذير: (1) الموافقة
4
✅ فعّل المصادقة الثنائية (2FA) لكل شيء (باستخدام تطبيق مصادقة، وليس الرسائل النصية)
✅ فعّل رمز مكافحة التصيّد الاحتيالي على Binance
✅ فعّل القائمة المسموح بها لعمليات السحب
✅ لا تشارك أبدًا عبارات الاسترداد أو الرموز. لن يطلبها منك الدعم الحقيقي أبدًا
✅ تحقّق من الروابط جيدًا قبل تسجيل الدخول. فالمواقع المزيفة تبدو مطابقة للأصلية
✅ تجاهل الرسائل الخاصة التي تعدك بـ«أرباح مضمونة» أو «المطالبة بإيردروب»
يستغرق الإعداد 10 دقائق، وقد يحمي كل ما تملكه.
أيّ من هذه الخطوات أنجزت بالفعل؟ 👇
$BTC $BNB
#CryptoSecurity #Binance #StaySafe #BinanceSquare $GOOGLB
هذه ليست نصيحة مالية.
✅ فعّل المصادقة الثنائية (2FA) لكل شيء (باستخدام تطبيق مصادقة، وليس الرسائل النصية)
✅ فعّل رمز مكافحة التصيّد الاحتيالي على Binance
✅ فعّل القائمة المسموح بها لعمليات السحب
✅ لا تشارك أبدًا عبارات الاسترداد أو الرموز. لن يطلبها منك الدعم الحقيقي أبدًا
✅ تحقّق من الروابط جيدًا قبل تسجيل الدخول. فالمواقع المزيفة تبدو مطابقة للأصلية
✅ تجاهل الرسائل الخاصة التي تعدك بـ«أرباح مضمونة» أو «المطالبة بإيردروب»
يستغرق الإعداد 10 دقائق، وقد يحمي كل ما تملكه.
أيّ من هذه الخطوات أنجزت بالفعل؟ 👇
$BTC $BNB
#CryptoSecurity #Binance #StaySafe #BinanceSquare $GOOGLB
هذه ليست نصيحة مالية.
✅ فعّل رمز مكافحة التصيّد الاحتيالي على Binance
✅ فعّل القائمة المسموح بها لعمليات السحب
✅ لا تشارك أبدًا عبارات الاسترداد أو الرموز. لن يطلبها منك الدعم الحقيقي أبدًا
✅ تحقّق من الروابط جيدًا قبل تسجيل الدخول. فالمواقع المزيفة تبدو مطابقة للأصلية
✅ تجاهل الرسائل الخاصة التي تعدك بـ«أرباح مضمونة» أو «المطالبة بإيردروب»
يستغرق الإعداد 10 دقائق، وقد يحمي كل ما تملكه.
أيّ من هذه الخطوات أنجزت بالفعل؟ 👇
$BTC $BNB
#CryptoSecurity #Binance #StaySafe #BinanceSquare $GOOGLB
هذه ليست نصيحة مالية.
52
$BNB $BTC $SOL
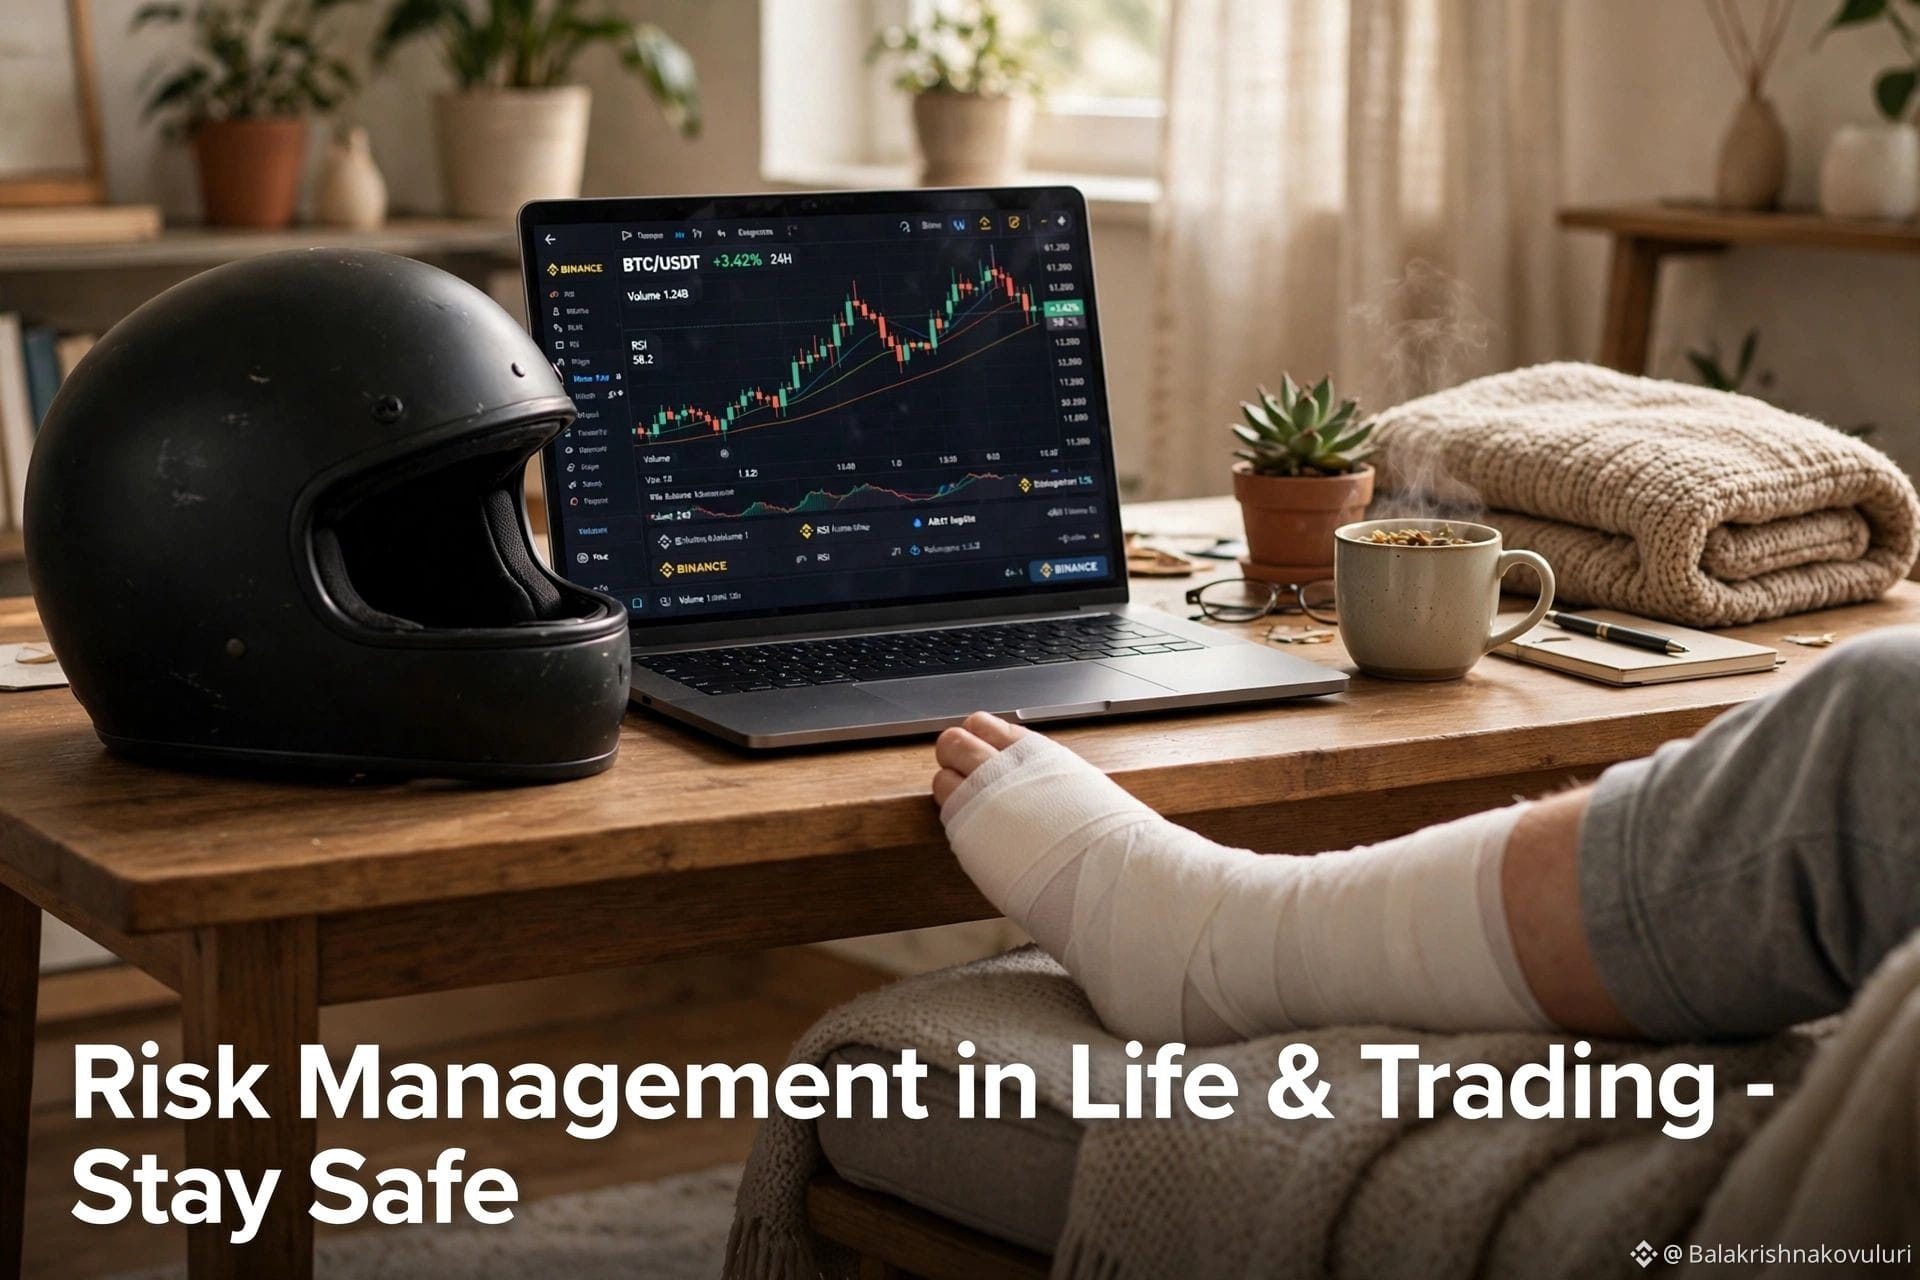
الحياة تمنحك الجروح، والسوق يمنحك الانخفاضات. وكلاهما يحتاج إلى الصبر ليتعافى.
تعرضت لحادث بسيط أمس. لا أستطيع المشي بشكل طبيعي، لكنني ما زلت أتابع الرسوم البيانية 😅
الدرس الذي تعلمته:
في التداول وفي الحياة، إدارة المخاطر هي كل شيء. نسيت خوذتي ذات يوم، وها أنا الآن أدفع الثمن.
والأمر نفسه في العملات الرقمية: يوم واحد من دون أمر وقف الخسارة كفيل بأن يستنزف المحفظة.
سأرتاح لمدة يومين، ثم أعود أقوى.
كونوا بأمان أيها السائقون، وكونوا بأمان أيها المتداولون. 🙏
#CryptoLife e #RiskManagement nt #StaySafe fe
$BNB $BTC $SOL
الحياة تمنحك الجروح، والسوق يمنحك الانخفاضات. وكلاهما يحتاج إلى الصبر ليتعافى.
تعرضت لحادث بسيط أمس. لا أستطيع المشي بشكل طبيعي، لكنني ما زلت أتابع الرسوم البيانية 😅
الدرس الذي تعلمته:
في التداول وفي الحياة، إدارة المخاطر هي كل شيء. نسيت خوذتي ذات يوم، وها أنا الآن أدفع الثمن.
والأمر نفسه في العملات الرقمية: يوم واحد من دون أمر وقف الخسارة كفيل بأن يستنزف المحفظة.
سأرتاح لمدة يومين، ثم أعود أقوى.
كونوا بأمان أيها السائقون، وكونوا بأمان أيها المتداولون. 🙏
#CryptoLife e #RiskManagement nt #StaySafe fe
الحياة تمنحك الجروح، والسوق يمنحك الانخفاضات. وكلاهما يحتاج إلى الصبر ليتعافى.
تعرضت لحادث بسيط أمس. لا أستطيع المشي بشكل طبيعي، لكنني ما زلت أتابع الرسوم البيانية 😅
الدرس الذي تعلمته:
في التداول وفي الحياة، إدارة المخاطر هي كل شيء. نسيت خوذتي ذات يوم، وها أنا الآن أدفع الثمن.
والأمر نفسه في العملات الرقمية: يوم واحد من دون أمر وقف الخسارة كفيل بأن يستنزف المحفظة.
سأرتاح لمدة يومين، ثم أعود أقوى.
كونوا بأمان أيها السائقون، وكونوا بأمان أيها المتداولون. 🙏
#CryptoLife e #RiskManagement nt #StaySafe fe
99
·
--
يريد المستخدم منشورًا للتوعية بالسلامة حول تخزين كميات كبيرة من العملات المشفرة. المتطلبات:
- بدون تنسيق Markdown (أي لا تنسيق مثل الغامق أو المائل أو العناوين)
- 150-200 كلمة
- نبرة تحذيرية (جادة ولكن دون إثارة الذعر)
- 3 خطوات واضحة وقابلة للتنفيذ
- النهاية بجملة محددة
- السطر الأخير مع الوسوم
دعني أكتب هذا بعناية. أحتاج إلى عدّ الكلمات. سأصوغ مسودة:
"عملاتك المشفرة لا تكون آمنة إلا بقدر أمان طريقة تخزينها. تتعرض المنصات للاختراق. تُسرق الهواتف. تُلتقط العبارات السرية بالصور. إذا كنت تحتفظ بقيمة كبيرة، فالراحة هي عدوك.
الخطوة 1: انقل الأموال إلى محفظة أجهزة — Ledger أو Trezor أو Coldcard. لا تشترِ جهازًا مستعملًا أبدًا. تحقّق من أختام الجهاز قبل أول استخدام. قم بإعداده دون اتصال. اكتب عبارة الاسترداد المكوّنة من 24 كلمة على ألواح احتياطية معدنية، لا على الورق. خزّن الألواح في أماكن مادية منفصلة.
الخطوة 2: فعّل عبارة مرور (الكلمة الخامسة والعشرون). هذا ينشئ محفظة مخفية. حتى إذا وجد شخص ما عبارة الاسترداد، فلن يتمكن من الوصول إلى الأموال دون عبارة المرور. احفظها عن ظهر قلب. لا تجعلها رقمية.
الخطوة 3: اختبر الاستعادة قبل إيداع مبالغ كبيرة. أعد ضبط الجهاز. استعد باستخدام العبارة فقط. ثم استعد مرة أخرى باستخدام العبارة مع عبارة المرور. تأكد أن كليهما يعمل. عندها فقط أرسل رصيدك.
تضيف المحافظ متعددة التوقيع طبقة أخرى لكنها تتطلب تنسيقًا. ابدأ بالأساسيات أعلاه. التهاون يكلف الملايين كل عام.
شارك هذا مع شخص جديد في عالم العملات المشفرة — قد ينقذه!
#Staking #LiquidityPool #CryptoSecurity #StaySafe"
الآن عدّ الكلمات. دعني أحسب يدويًا:
Your(1) crypto2 is3 only4 as5 secure6 as7 your8 storage9 method.10 Exchanges11 get12 hacked.13 Phones14 get15 stolen.16 Seed17 phrases18 get19 photographed
يريد المستخدم منشورًا للتوعية بالسلامة حول تخزين كميات كبيرة من العملات المشفرة. المتطلبات:
- بدون تنسيق Markdown (أي لا تنسيق مثل الغامق أو المائل أو العناوين)
- 150-200 كلمة
- نبرة تحذيرية (جادة ولكن دون إثارة الذعر)
- 3 خطوات واضحة وقابلة للتنفيذ
- النهاية بجملة محددة
- السطر الأخير مع الوسوم
دعني أكتب هذا بعناية. أحتاج إلى عدّ الكلمات. سأصوغ مسودة:
"عملاتك المشفرة لا تكون آمنة إلا بقدر أمان طريقة تخزينها. تتعرض المنصات للاختراق. تُسرق الهواتف. تُلتقط العبارات السرية بالصور. إذا كنت تحتفظ بقيمة كبيرة، فالراحة هي عدوك.
الخطوة 1: انقل الأموال إلى محفظة أجهزة — Ledger أو Trezor أو Coldcard. لا تشترِ جهازًا مستعملًا أبدًا. تحقّق من أختام الجهاز قبل أول استخدام. قم بإعداده دون اتصال. اكتب عبارة الاسترداد المكوّنة من 24 كلمة على ألواح احتياطية معدنية، لا على الورق. خزّن الألواح في أماكن مادية منفصلة.
الخطوة 2: فعّل عبارة مرور (الكلمة الخامسة والعشرون). هذا ينشئ محفظة مخفية. حتى إذا وجد شخص ما عبارة الاسترداد، فلن يتمكن من الوصول إلى الأموال دون عبارة المرور. احفظها عن ظهر قلب. لا تجعلها رقمية.
الخطوة 3: اختبر الاستعادة قبل إيداع مبالغ كبيرة. أعد ضبط الجهاز. استعد باستخدام العبارة فقط. ثم استعد مرة أخرى باستخدام العبارة مع عبارة المرور. تأكد أن كليهما يعمل. عندها فقط أرسل رصيدك.
تضيف المحافظ متعددة التوقيع طبقة أخرى لكنها تتطلب تنسيقًا. ابدأ بالأساسيات أعلاه. التهاون يكلف الملايين كل عام.
شارك هذا مع شخص جديد في عالم العملات المشفرة — قد ينقذه!
#Staking #LiquidityPool #CryptoSecurity #StaySafe"
الآن عدّ الكلمات. دعني أحسب يدويًا:
Your(1) crypto2 is3 only4 as5 secure6 as7 your8 storage9 method.10 Exchanges11 get12 hacked.13 Phones14 get15 stolen.16 Seed17 phrases18 get19 photographed
- بدون تنسيق Markdown (أي لا تنسيق مثل الغامق أو المائل أو العناوين)
- 150-200 كلمة
- نبرة تحذيرية (جادة ولكن دون إثارة الذعر)
- 3 خطوات واضحة وقابلة للتنفيذ
- النهاية بجملة محددة
- السطر الأخير مع الوسوم
دعني أكتب هذا بعناية. أحتاج إلى عدّ الكلمات. سأصوغ مسودة:
"عملاتك المشفرة لا تكون آمنة إلا بقدر أمان طريقة تخزينها. تتعرض المنصات للاختراق. تُسرق الهواتف. تُلتقط العبارات السرية بالصور. إذا كنت تحتفظ بقيمة كبيرة، فالراحة هي عدوك.
الخطوة 1: انقل الأموال إلى محفظة أجهزة — Ledger أو Trezor أو Coldcard. لا تشترِ جهازًا مستعملًا أبدًا. تحقّق من أختام الجهاز قبل أول استخدام. قم بإعداده دون اتصال. اكتب عبارة الاسترداد المكوّنة من 24 كلمة على ألواح احتياطية معدنية، لا على الورق. خزّن الألواح في أماكن مادية منفصلة.
الخطوة 2: فعّل عبارة مرور (الكلمة الخامسة والعشرون). هذا ينشئ محفظة مخفية. حتى إذا وجد شخص ما عبارة الاسترداد، فلن يتمكن من الوصول إلى الأموال دون عبارة المرور. احفظها عن ظهر قلب. لا تجعلها رقمية.
الخطوة 3: اختبر الاستعادة قبل إيداع مبالغ كبيرة. أعد ضبط الجهاز. استعد باستخدام العبارة فقط. ثم استعد مرة أخرى باستخدام العبارة مع عبارة المرور. تأكد أن كليهما يعمل. عندها فقط أرسل رصيدك.
تضيف المحافظ متعددة التوقيع طبقة أخرى لكنها تتطلب تنسيقًا. ابدأ بالأساسيات أعلاه. التهاون يكلف الملايين كل عام.
شارك هذا مع شخص جديد في عالم العملات المشفرة — قد ينقذه!
#Staking #LiquidityPool #CryptoSecurity #StaySafe"
الآن عدّ الكلمات. دعني أحسب يدويًا:
Your(1) crypto2 is3 only4 as5 secure6 as7 your8 storage9 method.10 Exchanges11 get12 hacked.13 Phones14 get15 stolen.16 Seed17 phrases18 get19 photographed
10
·
--
🚨 التوعية بالاحتيال: احمِ عملاتك الرقمية قبل فوات الأوان! 🔐
في عالم العملات الرقمية، المعرفة هي خط دفاعك الأول. 🛡️
يبحث المحتالون باستمرار عن طرق لسرقة الأصول الرقمية. تعلّم كيفية التعرّف على علامات التحذير الشائعة قد يساعدك على حماية نفسك ومجتمع العملات الرقمية.
⚠️ 5 عمليات احتيال بالعملات الرقمية ينبغي أن تعرفها:
🔹 الهدايا الوهمية: لا تثق أبدًا بالعروض التي تعدك بمكافآت مضمونة مقابل إرسال العملات الرقمية.
🔹 روابط التصيّد الاحتيالي: تجنّب الروابط المشبوهة التي تنتحل صفة Binance أو غيرها من المنصات الموثوقة.
🔹 موظفو الدعم الوهميون: لا تشارك كلمة مرورك أو رمز التحقق لمرة واحدة (OTP) أو العبارة الأولية لمحفظتك مع أي شخص.
🔹 الأرباح المضمونة: احذر أي شخص يعدك بعوائد مضمونة من العملات الرقمية أو دون مخاطر.
🔹 مخططات الاستثمار الوهمية: ابحث عن المشاريع بعناية قبل ربط محفظتك بها أو استثمار أموالك.
✅ حافظ على سلامتك باتباع هذه القواعد البسيطة:
🔐 فعّل المصادقة الثنائية (2FA).
🔎 تحقّق من عناوين المواقع الإلكترونية وهويات الحسابات.
🚫 لا تشارك مفاتيحك الخاصة أو العبارة الأولية لمحفظتك أبدًا.
🧠 أجرِ بحثك بنفسك قبل الاستثمار.
📢 أبلغ عن الحسابات والمعاملات المشبوهة عبر القنوات الرسمية.
💡 تذكّر: إذا بدا العرض أفضل من أن يكون حقيقيًا، فتوقف وتحقق قبل اتخاذ أي إجراء.
لنبنِ معًا مجتمعًا أكثر أمانًا ووعيًا بالعملات الرقمية! 🌍
💬 سؤال: هل صادفت من قبل رسالة أو هدية مشبوهة تتعلق بالعملات الرقمية؟ شارك تجربتك لمساعدة الآخرين على البقاء بأمان.
#ScamAwareness #CryptoSecurity #Binance #Web3Security #StaySafe
🚨 التوعية بالاحتيال: احمِ عملاتك الرقمية قبل فوات الأوان! 🔐
في عالم العملات الرقمية، المعرفة هي خط دفاعك الأول. 🛡️
يبحث المحتالون باستمرار عن طرق لسرقة الأصول الرقمية. تعلّم كيفية التعرّف على علامات التحذير الشائعة قد يساعدك على حماية نفسك ومجتمع العملات الرقمية.
⚠️ 5 عمليات احتيال بالعملات الرقمية ينبغي أن تعرفها:
🔹 الهدايا الوهمية: لا تثق أبدًا بالعروض التي تعدك بمكافآت مضمونة مقابل إرسال العملات الرقمية.
🔹 روابط التصيّد الاحتيالي: تجنّب الروابط المشبوهة التي تنتحل صفة Binance أو غيرها من المنصات الموثوقة.
🔹 موظفو الدعم الوهميون: لا تشارك كلمة مرورك أو رمز التحقق لمرة واحدة (OTP) أو العبارة الأولية لمحفظتك مع أي شخص.
🔹 الأرباح المضمونة: احذر أي شخص يعدك بعوائد مضمونة من العملات الرقمية أو دون مخاطر.
🔹 مخططات الاستثمار الوهمية: ابحث عن المشاريع بعناية قبل ربط محفظتك بها أو استثمار أموالك.
✅ حافظ على سلامتك باتباع هذه القواعد البسيطة:
🔐 فعّل المصادقة الثنائية (2FA).
🔎 تحقّق من عناوين المواقع الإلكترونية وهويات الحسابات.
🚫 لا تشارك مفاتيحك الخاصة أو العبارة الأولية لمحفظتك أبدًا.
🧠 أجرِ بحثك بنفسك قبل الاستثمار.
📢 أبلغ عن الحسابات والمعاملات المشبوهة عبر القنوات الرسمية.
💡 تذكّر: إذا بدا العرض أفضل من أن يكون حقيقيًا، فتوقف وتحقق قبل اتخاذ أي إجراء.
لنبنِ معًا مجتمعًا أكثر أمانًا ووعيًا بالعملات الرقمية! 🌍
💬 سؤال: هل صادفت من قبل رسالة أو هدية مشبوهة تتعلق بالعملات الرقمية؟ شارك تجربتك لمساعدة الآخرين على البقاء بأمان.
#ScamAwareness #CryptoSecurity #Binance #Web3Security #StaySafe
في عالم العملات الرقمية، المعرفة هي خط دفاعك الأول. 🛡️
يبحث المحتالون باستمرار عن طرق لسرقة الأصول الرقمية. تعلّم كيفية التعرّف على علامات التحذير الشائعة قد يساعدك على حماية نفسك ومجتمع العملات الرقمية.
⚠️ 5 عمليات احتيال بالعملات الرقمية ينبغي أن تعرفها:
🔹 الهدايا الوهمية: لا تثق أبدًا بالعروض التي تعدك بمكافآت مضمونة مقابل إرسال العملات الرقمية.
🔹 روابط التصيّد الاحتيالي: تجنّب الروابط المشبوهة التي تنتحل صفة Binance أو غيرها من المنصات الموثوقة.
🔹 موظفو الدعم الوهميون: لا تشارك كلمة مرورك أو رمز التحقق لمرة واحدة (OTP) أو العبارة الأولية لمحفظتك مع أي شخص.
🔹 الأرباح المضمونة: احذر أي شخص يعدك بعوائد مضمونة من العملات الرقمية أو دون مخاطر.
🔹 مخططات الاستثمار الوهمية: ابحث عن المشاريع بعناية قبل ربط محفظتك بها أو استثمار أموالك.
✅ حافظ على سلامتك باتباع هذه القواعد البسيطة:
🔐 فعّل المصادقة الثنائية (2FA).
🔎 تحقّق من عناوين المواقع الإلكترونية وهويات الحسابات.
🚫 لا تشارك مفاتيحك الخاصة أو العبارة الأولية لمحفظتك أبدًا.
🧠 أجرِ بحثك بنفسك قبل الاستثمار.
📢 أبلغ عن الحسابات والمعاملات المشبوهة عبر القنوات الرسمية.
💡 تذكّر: إذا بدا العرض أفضل من أن يكون حقيقيًا، فتوقف وتحقق قبل اتخاذ أي إجراء.
لنبنِ معًا مجتمعًا أكثر أمانًا ووعيًا بالعملات الرقمية! 🌍
💬 سؤال: هل صادفت من قبل رسالة أو هدية مشبوهة تتعلق بالعملات الرقمية؟ شارك تجربتك لمساعدة الآخرين على البقاء بأمان.
#ScamAwareness #CryptoSecurity #Binance #Web3Security #StaySafe
1
38
·
--
3 قواعد بسيطة لحماية عملاتك المشفّرة
مساء الخير! قبل أن ننهي يومنا، لنتحدث عن السلامة — فحماية $BTC و$ETH لا تقل أهمية عن التعلّم عنهما.
1. لا تشارك عبارة الاسترداد أو المفتاح الخاص أبدًا
لن يطلبهما منك أي فريق دعم حقيقي. إذا طلبهما أحد، فهذه عملية احتيال.
2. فعّل المصادقة الثنائية (2FA)
تضيف هذه طبقة حماية إضافية إلى حسابك، حتى لو عرف أحدهم كلمة مرورك.
3. تحقّق من كل رابط بعناية
ينشئ المحتالون مواقع إلكترونية مزيفة تبدو حقيقية. تحقّق دائمًا من تهجئة اسم الموقع قبل تسجيل الدخول أو ربط محفظة.
قاعدة بسيطة تذكّرها: إذا أثارت رسالةٌ الخوف أو استعجلتك للتصرف، فتوقّف وتحقّق أولًا.
حافظ على سلامتك، وتعلّم بتأنٍ، واحمِ ما تملكه.
محتوى تثقيفي فقط، وليس نصيحة مالية.
#BinanceSquare #WriteToEarn #CryptoSafety #ابق_آمنًا
3 قواعد بسيطة لحماية عملاتك المشفّرة
مساء الخير! قبل أن ننهي يومنا، لنتحدث عن السلامة — فحماية $BTC و$ETH لا تقل أهمية عن التعلّم عنهما.
1. لا تشارك عبارة الاسترداد أو المفتاح الخاص أبدًا
لن يطلبهما منك أي فريق دعم حقيقي. إذا طلبهما أحد، فهذه عملية احتيال.
2. فعّل المصادقة الثنائية (2FA)
تضيف هذه طبقة حماية إضافية إلى حسابك، حتى لو عرف أحدهم كلمة مرورك.
3. تحقّق من كل رابط بعناية
ينشئ المحتالون مواقع إلكترونية مزيفة تبدو حقيقية. تحقّق دائمًا من تهجئة اسم الموقع قبل تسجيل الدخول أو ربط محفظة.
قاعدة بسيطة تذكّرها: إذا أثارت رسالةٌ الخوف أو استعجلتك للتصرف، فتوقّف وتحقّق أولًا.
حافظ على سلامتك، وتعلّم بتأنٍ، واحمِ ما تملكه.
محتوى تثقيفي فقط، وليس نصيحة مالية.
#BinanceSquare #WriteToEarn #CryptoSafety #ابق_آمنًا
مساء الخير! قبل أن ننهي يومنا، لنتحدث عن السلامة — فحماية $BTC و$ETH لا تقل أهمية عن التعلّم عنهما.
1. لا تشارك عبارة الاسترداد أو المفتاح الخاص أبدًا
لن يطلبهما منك أي فريق دعم حقيقي. إذا طلبهما أحد، فهذه عملية احتيال.
2. فعّل المصادقة الثنائية (2FA)
تضيف هذه طبقة حماية إضافية إلى حسابك، حتى لو عرف أحدهم كلمة مرورك.
3. تحقّق من كل رابط بعناية
ينشئ المحتالون مواقع إلكترونية مزيفة تبدو حقيقية. تحقّق دائمًا من تهجئة اسم الموقع قبل تسجيل الدخول أو ربط محفظة.
قاعدة بسيطة تذكّرها: إذا أثارت رسالةٌ الخوف أو استعجلتك للتصرف، فتوقّف وتحقّق أولًا.
حافظ على سلامتك، وتعلّم بتأنٍ، واحمِ ما تملكه.
محتوى تثقيفي فقط، وليس نصيحة مالية.
#BinanceSquare #WriteToEarn #CryptoSafety #ابق_آمنًا
82
·
--
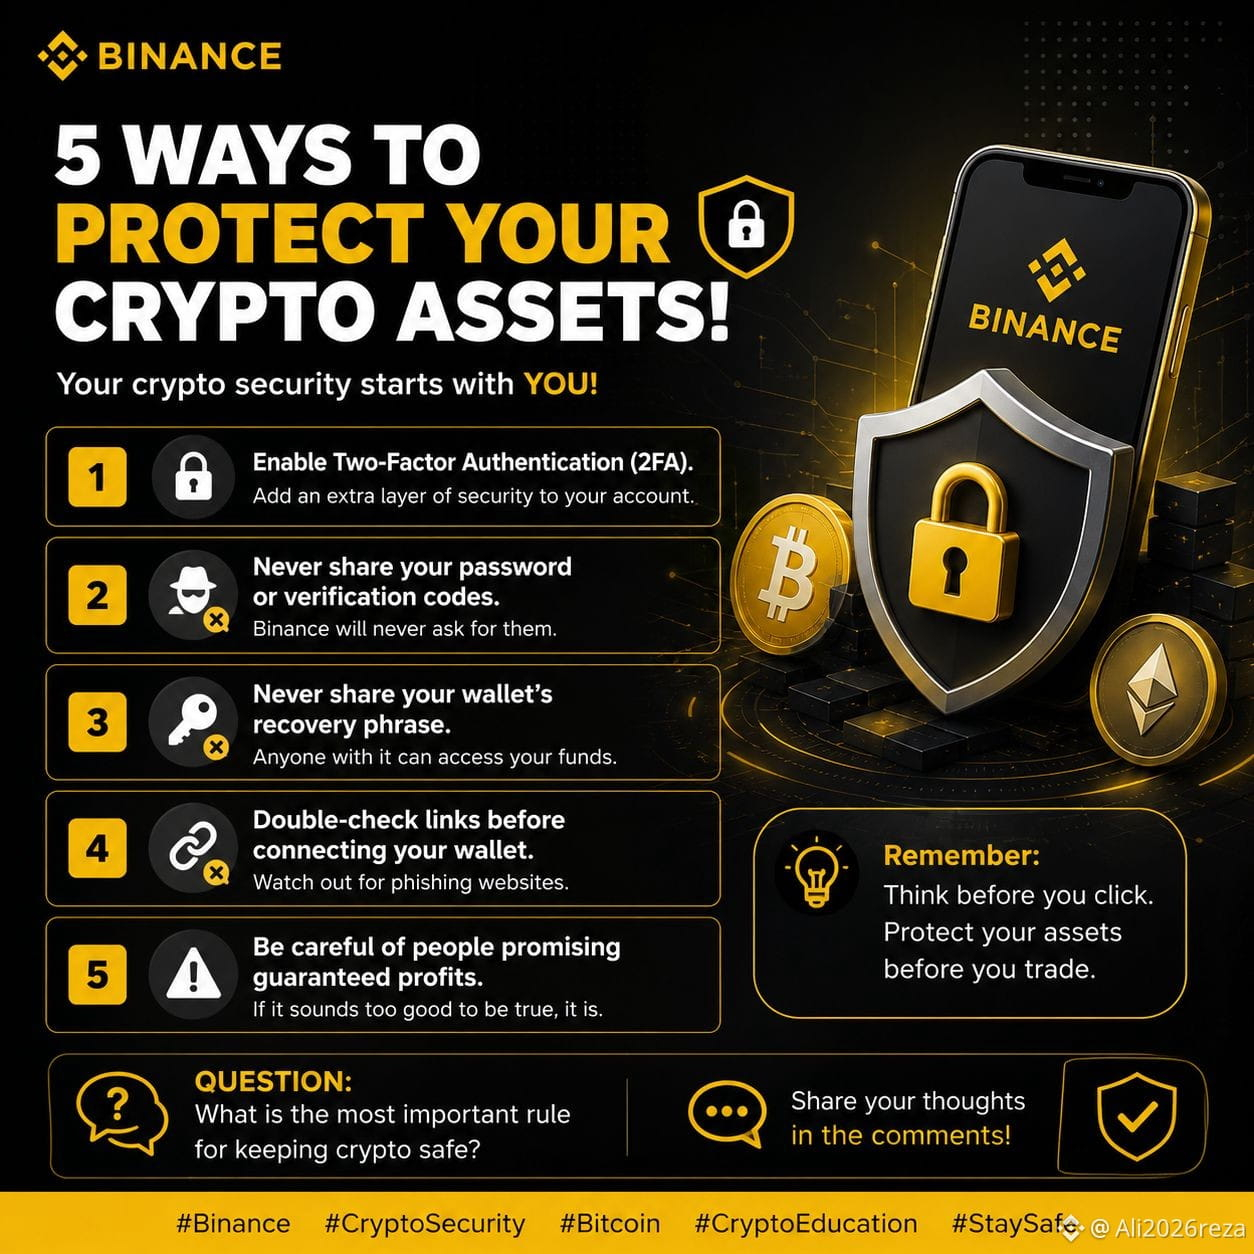
🔐 5 طرق لحماية أصولك المشفّرة! 🛡️
يبدأ أمانك في عالم العملات المشفّرة بك أنت!
1️⃣ فعّل المصادقة الثنائية (2FA).
2️⃣ لا تشارك كلمة مرورك أو رموز التحقق أبدًا.
3️⃣ لا تشارك عبارة استرداد محفظتك أبدًا.
4️⃣ تحقّق من الروابط جيدًا قبل ربط محفظتك.
5️⃣ احذر الأشخاص الذين يعدونك بأرباح مضمونة.
💡 تذكّر: فكّر قبل النقر. واحمِ أصولك قبل التداول.
👇 سؤال: ما أهم قاعدة للحفاظ على أمان العملات المشفّرة؟
شاركنا رأيك في الأسفل! 💬
#BinanceSquareFamily #CryptoSecurityResponse #bitcoin #CryptoEducation #StaySafe
🔐 5 طرق لحماية أصولك المشفّرة! 🛡️
يبدأ أمانك في عالم العملات المشفّرة بك أنت!
1️⃣ فعّل المصادقة الثنائية (2FA).
2️⃣ لا تشارك كلمة مرورك أو رموز التحقق أبدًا.
3️⃣ لا تشارك عبارة استرداد محفظتك أبدًا.
4️⃣ تحقّق من الروابط جيدًا قبل ربط محفظتك.
5️⃣ احذر الأشخاص الذين يعدونك بأرباح مضمونة.
💡 تذكّر: فكّر قبل النقر. واحمِ أصولك قبل التداول.
👇 سؤال: ما أهم قاعدة للحفاظ على أمان العملات المشفّرة؟
شاركنا رأيك في الأسفل! 💬
#BinanceSquareFamily #CryptoSecurityResponse #bitcoin #CryptoEducation #StaySafe
يبدأ أمانك في عالم العملات المشفّرة بك أنت!
1️⃣ فعّل المصادقة الثنائية (2FA).
2️⃣ لا تشارك كلمة مرورك أو رموز التحقق أبدًا.
3️⃣ لا تشارك عبارة استرداد محفظتك أبدًا.
4️⃣ تحقّق من الروابط جيدًا قبل ربط محفظتك.
5️⃣ احذر الأشخاص الذين يعدونك بأرباح مضمونة.
💡 تذكّر: فكّر قبل النقر. واحمِ أصولك قبل التداول.
👇 سؤال: ما أهم قاعدة للحفاظ على أمان العملات المشفّرة؟
شاركنا رأيك في الأسفل! 💬
#BinanceSquareFamily #CryptoSecurityResponse #bitcoin #CryptoEducation #StaySafe
1
49
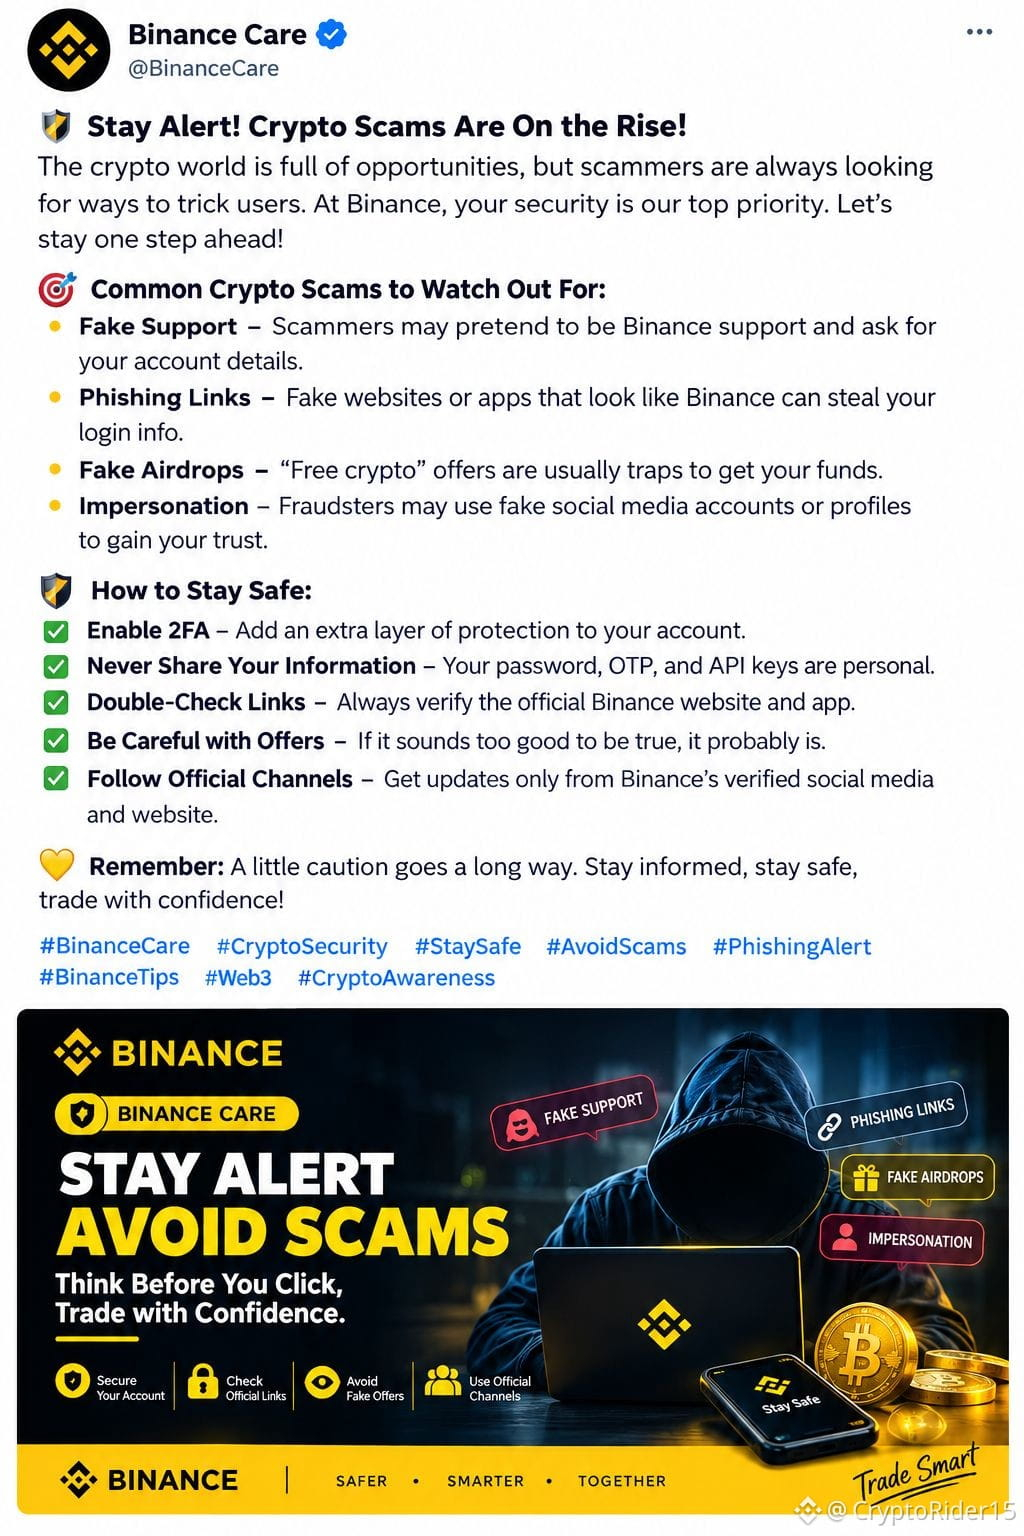
🚨 نقرة واحدة قد تعرّض عملاتك الرقمية للخطر. هل أنت محمي؟ 🔐
أصبحت عمليات الاحتيال المتعلقة بالعملات الرقمية أكثر إقناعًا. فقد تعرّض رسالة دعم مزيفة أو عملية إسقاط جوي مشبوهة أو موقع يبدو رسميًا أصولك الرقمية للخطر.
والخبر السار؟ يمكن لبعض عادات الأمان البسيطة أن تُحدث فرقًا كبيرًا. 👇
🛡️ 6 طرق ذكية لحماية عملاتك الرقمية
🔐 1. فعّل المصادقة الثنائية: يمكن لطبقة أمان إضافية أن تساعد في حماية حسابك من الدخول غير المصرح به.
🔗 2. تحقّق من كل رابط: افحص عناوين المواقع الإلكترونية دائمًا بعناية. لا تثق أبدًا برابط لمجرد أنه يبدو احترافيًا.
🚫 3. لا تشارك كلمة مرورك أو رمز التحقق لمرة واحدة (OTP): لا ينبغي لفريق الدعم الشرعي أن يطلب منك كلمة مرورك أو رمز التحقق.
🎁 4. توخَّ الحذر من عروض العملات الرقمية المجانية: ينبغي دائمًا اعتبار المكافآت غير الواقعية والعوائد المضمونة علامات تحذير.
📱 5. استخدم التطبيقات والقنوات الرسمية: نزّل التطبيقات من مصادر موثوقة، وتحقّق من الإعلانات عبر القنوات الرسمية.
🔑 6. احمِ معلومات استرداد حسابك: لا تشارك عبارة استرداد محفظتك أو مفاتيحك الخاصة أبدًا. فمن يحصل عليها قد يتمكن من السيطرة على أصولك.
💡 تذكّر: لا يقتصر الأمان على اختيار المنصة المناسبة، بل يشمل أيضًا القرارات التي تتخذها قبل النقر على رابط أو الموافقة على معاملة.
💬 لنتناقش!
ما أكبر تهديد لأمن العملات الرقمية اليوم برأيك؟
A. روابط التصيّد الاحتيالي
B. حسابات الدعم المزيفة
C. عمليات الإسقاط الجوي المزيفة
D. سرقة المحافظ
شارك إجابتك في التعليقات وساعد الآخرين على البقاء على اطّلاع. 👇
الكلمات المفتاحية: أمن العملات الرقمية، أمان Binance، الوقاية من التصيّد الاحتيالي، حماية الحساب، أمن Web3، التداول الآمن بالعملات الرقمية
#BinanceSquare #BinanceCare #أمن_العملات_الرقمية #Web3 #StaySafe #CryptoEducation💡🚀
محتوى تثقيفي فقط. تحقّق دائمًا من المعلومات عبر المصادر الرسمية. لا يُعدّ ذلك نصيحة استثمارية.
🚨 نقرة واحدة قد تعرّض عملاتك الرقمية للخطر. هل أنت محمي؟ 🔐
أصبحت عمليات الاحتيال المتعلقة بالعملات الرقمية أكثر إقناعًا. فقد تعرّض رسالة دعم مزيفة أو عملية إسقاط جوي مشبوهة أو موقع يبدو رسميًا أصولك الرقمية للخطر.
والخبر السار؟ يمكن لبعض عادات الأمان البسيطة أن تُحدث فرقًا كبيرًا. 👇
🛡️ 6 طرق ذكية لحماية عملاتك الرقمية
🔐 1. فعّل المصادقة الثنائية: يمكن لطبقة أمان إضافية أن تساعد في حماية حسابك من الدخول غير المصرح به.
🔗 2. تحقّق من كل رابط: افحص عناوين المواقع الإلكترونية دائمًا بعناية. لا تثق أبدًا برابط لمجرد أنه يبدو احترافيًا.
🚫 3. لا تشارك كلمة مرورك أو رمز التحقق لمرة واحدة (OTP): لا ينبغي لفريق الدعم الشرعي أن يطلب منك كلمة مرورك أو رمز التحقق.
🎁 4. توخَّ الحذر من عروض العملات الرقمية المجانية: ينبغي دائمًا اعتبار المكافآت غير الواقعية والعوائد المضمونة علامات تحذير.
📱 5. استخدم التطبيقات والقنوات الرسمية: نزّل التطبيقات من مصادر موثوقة، وتحقّق من الإعلانات عبر القنوات الرسمية.
🔑 6. احمِ معلومات استرداد حسابك: لا تشارك عبارة استرداد محفظتك أو مفاتيحك الخاصة أبدًا. فمن يحصل عليها قد يتمكن من السيطرة على أصولك.
💡 تذكّر: لا يقتصر الأمان على اختيار المنصة المناسبة، بل يشمل أيضًا القرارات التي تتخذها قبل النقر على رابط أو الموافقة على معاملة.
💬 لنتناقش!
ما أكبر تهديد لأمن العملات الرقمية اليوم برأيك؟
A. روابط التصيّد الاحتيالي
B. حسابات الدعم المزيفة
C. عمليات الإسقاط الجوي المزيفة
D. سرقة المحافظ
شارك إجابتك في التعليقات وساعد الآخرين على البقاء على اطّلاع. 👇
الكلمات المفتاحية: أمن العملات الرقمية، أمان Binance، الوقاية من التصيّد الاحتيالي، حماية الحساب، أمن Web3، التداول الآمن بالعملات الرقمية
#BinanceSquare #BinanceCare #أمن_العملات_الرقمية #Web3 #StaySafe #CryptoEducation💡🚀
محتوى تثقيفي فقط. تحقّق دائمًا من المعلومات عبر المصادر الرسمية. لا يُعدّ ذلك نصيحة استثمارية.
أصبحت عمليات الاحتيال المتعلقة بالعملات الرقمية أكثر إقناعًا. فقد تعرّض رسالة دعم مزيفة أو عملية إسقاط جوي مشبوهة أو موقع يبدو رسميًا أصولك الرقمية للخطر.
والخبر السار؟ يمكن لبعض عادات الأمان البسيطة أن تُحدث فرقًا كبيرًا. 👇
🛡️ 6 طرق ذكية لحماية عملاتك الرقمية
🔐 1. فعّل المصادقة الثنائية: يمكن لطبقة أمان إضافية أن تساعد في حماية حسابك من الدخول غير المصرح به.
🔗 2. تحقّق من كل رابط: افحص عناوين المواقع الإلكترونية دائمًا بعناية. لا تثق أبدًا برابط لمجرد أنه يبدو احترافيًا.
🚫 3. لا تشارك كلمة مرورك أو رمز التحقق لمرة واحدة (OTP): لا ينبغي لفريق الدعم الشرعي أن يطلب منك كلمة مرورك أو رمز التحقق.
🎁 4. توخَّ الحذر من عروض العملات الرقمية المجانية: ينبغي دائمًا اعتبار المكافآت غير الواقعية والعوائد المضمونة علامات تحذير.
📱 5. استخدم التطبيقات والقنوات الرسمية: نزّل التطبيقات من مصادر موثوقة، وتحقّق من الإعلانات عبر القنوات الرسمية.
🔑 6. احمِ معلومات استرداد حسابك: لا تشارك عبارة استرداد محفظتك أو مفاتيحك الخاصة أبدًا. فمن يحصل عليها قد يتمكن من السيطرة على أصولك.
💡 تذكّر: لا يقتصر الأمان على اختيار المنصة المناسبة، بل يشمل أيضًا القرارات التي تتخذها قبل النقر على رابط أو الموافقة على معاملة.
💬 لنتناقش!
ما أكبر تهديد لأمن العملات الرقمية اليوم برأيك؟
A. روابط التصيّد الاحتيالي
B. حسابات الدعم المزيفة
C. عمليات الإسقاط الجوي المزيفة
D. سرقة المحافظ
شارك إجابتك في التعليقات وساعد الآخرين على البقاء على اطّلاع. 👇
الكلمات المفتاحية: أمن العملات الرقمية، أمان Binance، الوقاية من التصيّد الاحتيالي، حماية الحساب، أمن Web3، التداول الآمن بالعملات الرقمية
#BinanceSquare #BinanceCare #أمن_العملات_الرقمية #Web3 #StaySafe #CryptoEducation💡🚀
محتوى تثقيفي فقط. تحقّق دائمًا من المعلومات عبر المصادر الرسمية. لا يُعدّ ذلك نصيحة استثمارية.
88
⚠️ أمانك هو المكسب الأكبر! 🛡️💼
تهدف تقنيات التداول إلى التفوق على الرسوم البيانية، لكن النجاح على المدى الطويل يعتمد بدرجة كبيرة على تأمين الحساب بقوة.
يتطلب خوض غمار السوق درعًا متينًا. إن حماية أصولك الرقمية التي كسبتها بجهد من عمليات الاحتيال والتهديدات الأمنية هي دائمًا الخطوة الأولى نحو الحرية المالية! 🚀📊
👀 ما طقوسك الأمنية المفضلة؟
• هل تستخدم مفاتيح المرور؟ 🔑
• هل تربط حسابك بالمصادقة الثنائية من Google؟ 📱
• هل تتحقق مرتين من العلامات الرسمية للرموز؟ 🔍
شارك نصائحك للحفاظ على الأمان في التعليقات أدناه! 👇
#BinanceCare #CryptoSecurityReport #StaySafe
⚠️ أمانك هو المكسب الأكبر! 🛡️💼
تهدف تقنيات التداول إلى التفوق على الرسوم البيانية، لكن النجاح على المدى الطويل يعتمد بدرجة كبيرة على تأمين الحساب بقوة.
يتطلب خوض غمار السوق درعًا متينًا. إن حماية أصولك الرقمية التي كسبتها بجهد من عمليات الاحتيال والتهديدات الأمنية هي دائمًا الخطوة الأولى نحو الحرية المالية! 🚀📊
👀 ما طقوسك الأمنية المفضلة؟
• هل تستخدم مفاتيح المرور؟ 🔑
• هل تربط حسابك بالمصادقة الثنائية من Google؟ 📱
• هل تتحقق مرتين من العلامات الرسمية للرموز؟ 🔍
شارك نصائحك للحفاظ على الأمان في التعليقات أدناه! 👇
#BinanceCare #CryptoSecurityReport #StaySafe
تهدف تقنيات التداول إلى التفوق على الرسوم البيانية، لكن النجاح على المدى الطويل يعتمد بدرجة كبيرة على تأمين الحساب بقوة.
يتطلب خوض غمار السوق درعًا متينًا. إن حماية أصولك الرقمية التي كسبتها بجهد من عمليات الاحتيال والتهديدات الأمنية هي دائمًا الخطوة الأولى نحو الحرية المالية! 🚀📊
👀 ما طقوسك الأمنية المفضلة؟
• هل تستخدم مفاتيح المرور؟ 🔑
• هل تربط حسابك بالمصادقة الثنائية من Google؟ 📱
• هل تتحقق مرتين من العلامات الرسمية للرموز؟ 🔍
شارك نصائحك للحفاظ على الأمان في التعليقات أدناه! 👇
#BinanceCare #CryptoSecurityReport #StaySafe
2
16
2.2k
·
--
يريد المستخدم منشورًا توعويًا أمنيًا لـ Binance Square حول عدم مشاركة المفاتيح الخاصة أو عبارات الاسترداد أبدًا. المتطلبات:
- بدون تنسيق Markdown (أي نص عادي، بلا تنسيق)
- من 150 إلى 200 كلمة
- نبرة تحذيرية: جدية لكن لا تثير الذعر
- تقديم 3 خطوات واضحة قابلة للتنفيذ
- النهاية يجب أن تكون: "Share this with someone new to crypto — it could save them!"
- السطر الأخير: #TokenomicsExplained #BearMarket #CryptoSecurity #StaySafe
- النص النهائي فقط، دون أي تعليق إضافي.
نحتاج إلى إنتاج فقرة واحدة من النص تحقق عدد الكلمات المطلوب. لنجعلها حوالي 170 كلمة.
يجب ألا نستخدم Markdown، لذلك لا خط عريض أو مائل أو نقاط تعداد بتنسيق Markdown؟ لكن يمكن استخدام أسطر عادية. استخدم نصًا عاديًا.
نحتاج 3 خطوات واضحة قابلة للتنفيذ. يمكن أن تكون مرقمة لكن بدون Markdown، مثل "1." وهذا مقبول.
يجب أن تنتهي بالعبارة الدقيقة: "Share this with someone new to crypto — it could save them!" ثم السطر الأخير مع الوسم.
تأكد أن عدد الكلمات بين 150 و200 شاملًا. لنصغ صياغة.
النسخة المسودة:
"Never share your private key or seed phrase. These credentials are the master key to every asset in your wallet; anyone who sees them can drain your funds instantly. Treat them like a physical safe combination — keep them offline, encrypted, and out of sight.
Actionable steps:
1. Write the seed phrase on paper and store it in a secure, fire‑proof location.
2. Use a hardware wallet for daily transactions; never type the phrase into a website or app.
3. Enable two‑factor authentication on all exchange accounts and never reuse passwords.
If someone asks for your key, it is a scam — no legitimate service will ever request it. Stay vigilant, verify URLs, and educate yourself continuously.
Share this with someone new to crypto
يريد المستخدم منشورًا توعويًا أمنيًا لـ Binance Square حول عدم مشاركة المفاتيح الخاصة أو عبارات الاسترداد أبدًا. المتطلبات:
- بدون تنسيق Markdown (أي نص عادي، بلا تنسيق)
- من 150 إلى 200 كلمة
- نبرة تحذيرية: جدية لكن لا تثير الذعر
- تقديم 3 خطوات واضحة قابلة للتنفيذ
- النهاية يجب أن تكون: "Share this with someone new to crypto — it could save them!"
- السطر الأخير: #TokenomicsExplained #BearMarket #CryptoSecurity #StaySafe
- النص النهائي فقط، دون أي تعليق إضافي.
نحتاج إلى إنتاج فقرة واحدة من النص تحقق عدد الكلمات المطلوب. لنجعلها حوالي 170 كلمة.
يجب ألا نستخدم Markdown، لذلك لا خط عريض أو مائل أو نقاط تعداد بتنسيق Markdown؟ لكن يمكن استخدام أسطر عادية. استخدم نصًا عاديًا.
نحتاج 3 خطوات واضحة قابلة للتنفيذ. يمكن أن تكون مرقمة لكن بدون Markdown، مثل "1." وهذا مقبول.
يجب أن تنتهي بالعبارة الدقيقة: "Share this with someone new to crypto — it could save them!" ثم السطر الأخير مع الوسم.
تأكد أن عدد الكلمات بين 150 و200 شاملًا. لنصغ صياغة.
النسخة المسودة:
"Never share your private key or seed phrase. These credentials are the master key to every asset in your wallet; anyone who sees them can drain your funds instantly. Treat them like a physical safe combination — keep them offline, encrypted, and out of sight.
Actionable steps:
1. Write the seed phrase on paper and store it in a secure, fire‑proof location.
2. Use a hardware wallet for daily transactions; never type the phrase into a website or app.
3. Enable two‑factor authentication on all exchange accounts and never reuse passwords.
If someone asks for your key, it is a scam — no legitimate service will ever request it. Stay vigilant, verify URLs, and educate yourself continuously.
Share this with someone new to crypto
- بدون تنسيق Markdown (أي نص عادي، بلا تنسيق)
- من 150 إلى 200 كلمة
- نبرة تحذيرية: جدية لكن لا تثير الذعر
- تقديم 3 خطوات واضحة قابلة للتنفيذ
- النهاية يجب أن تكون: "Share this with someone new to crypto — it could save them!"
- السطر الأخير: #TokenomicsExplained #BearMarket #CryptoSecurity #StaySafe
- النص النهائي فقط، دون أي تعليق إضافي.
نحتاج إلى إنتاج فقرة واحدة من النص تحقق عدد الكلمات المطلوب. لنجعلها حوالي 170 كلمة.
يجب ألا نستخدم Markdown، لذلك لا خط عريض أو مائل أو نقاط تعداد بتنسيق Markdown؟ لكن يمكن استخدام أسطر عادية. استخدم نصًا عاديًا.
نحتاج 3 خطوات واضحة قابلة للتنفيذ. يمكن أن تكون مرقمة لكن بدون Markdown، مثل "1." وهذا مقبول.
يجب أن تنتهي بالعبارة الدقيقة: "Share this with someone new to crypto — it could save them!" ثم السطر الأخير مع الوسم.
تأكد أن عدد الكلمات بين 150 و200 شاملًا. لنصغ صياغة.
النسخة المسودة:
"Never share your private key or seed phrase. These credentials are the master key to every asset in your wallet; anyone who sees them can drain your funds instantly. Treat them like a physical safe combination — keep them offline, encrypted, and out of sight.
Actionable steps:
1. Write the seed phrase on paper and store it in a secure, fire‑proof location.
2. Use a hardware wallet for daily transactions; never type the phrase into a website or app.
3. Enable two‑factor authentication on all exchange accounts and never reuse passwords.
If someone asks for your key, it is a scam — no legitimate service will ever request it. Stay vigilant, verify URLs, and educate yourself continuously.
Share this with someone new to crypto
12
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
818 مشاهدات
23 يقومون بالنقاش
2
#OpenAICutsFundraisingTargetBy$10B
287 مشاهدات
37 يقومون بالنقاش
3
#ASICHasReceivedNoPredictionMarketApplications
6,003 مشاهدات
226 يقومون بالنقاش
4
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
293 مشاهدات
12 يقومون بالنقاش
5
#TetherReports$191.5BInQ3Reserves
124 مشاهدات
7 يقومون بالنقاش
6
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
60,987 مشاهدات
1,163 يقومون بالنقاش
7
#HKDollarStablecoinHKDAPToLaunchOnSolana
44,939 مشاهدات
765 يقومون بالنقاش
8
#$1.5BInLeveragedCryptoBetsLiquidated
78,589 مشاهدات
287 يقومون بالنقاش
9
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
6,478 مشاهدات
97 يقومون بالنقاش
10
#KOSPIFalls3.53%BackBelow6000
92,686 مشاهدات
1,347 يقومون بالنقاش