

#peckshield
peckshield
15,978 مشاهدات
38 يقومون بالنقاش
رائج
جديد
·
--
🚨 تم استرجاع 8.5 مليون دولار: لعبة مكافأة القراصنة 75%! 🚨
تطور ضخم في استغلال جسر فيروس! المهاجم قد أعاد رسميًا 4,052 $ETH (8.5 مليون دولار) بعد سحب 11.58 مليون دولار من البروتوكول.
$BEAT $AGT $ZEC
حسب PeckShield، الأموال المعادة تمثل 75% من الأصول المسروقة. الـ 25% المتبقية - 1,350 $ETH (2.8 مليون دولار) - يحتفظ بها المستغل كمكافأة ضخمة من نوع "القبعة البيضاء".
التفاوض نجح، و75% من أموال البروتوكول أصبحت آمنة رسميًا! 💸🛡️
هل المكافأة بنسبة 25% مرتفعة جدًا، أم سعر عادل للاسترداد؟ 👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
1
296


تم استغلال Moonwell بمبلغ 8.7 مليون دولار
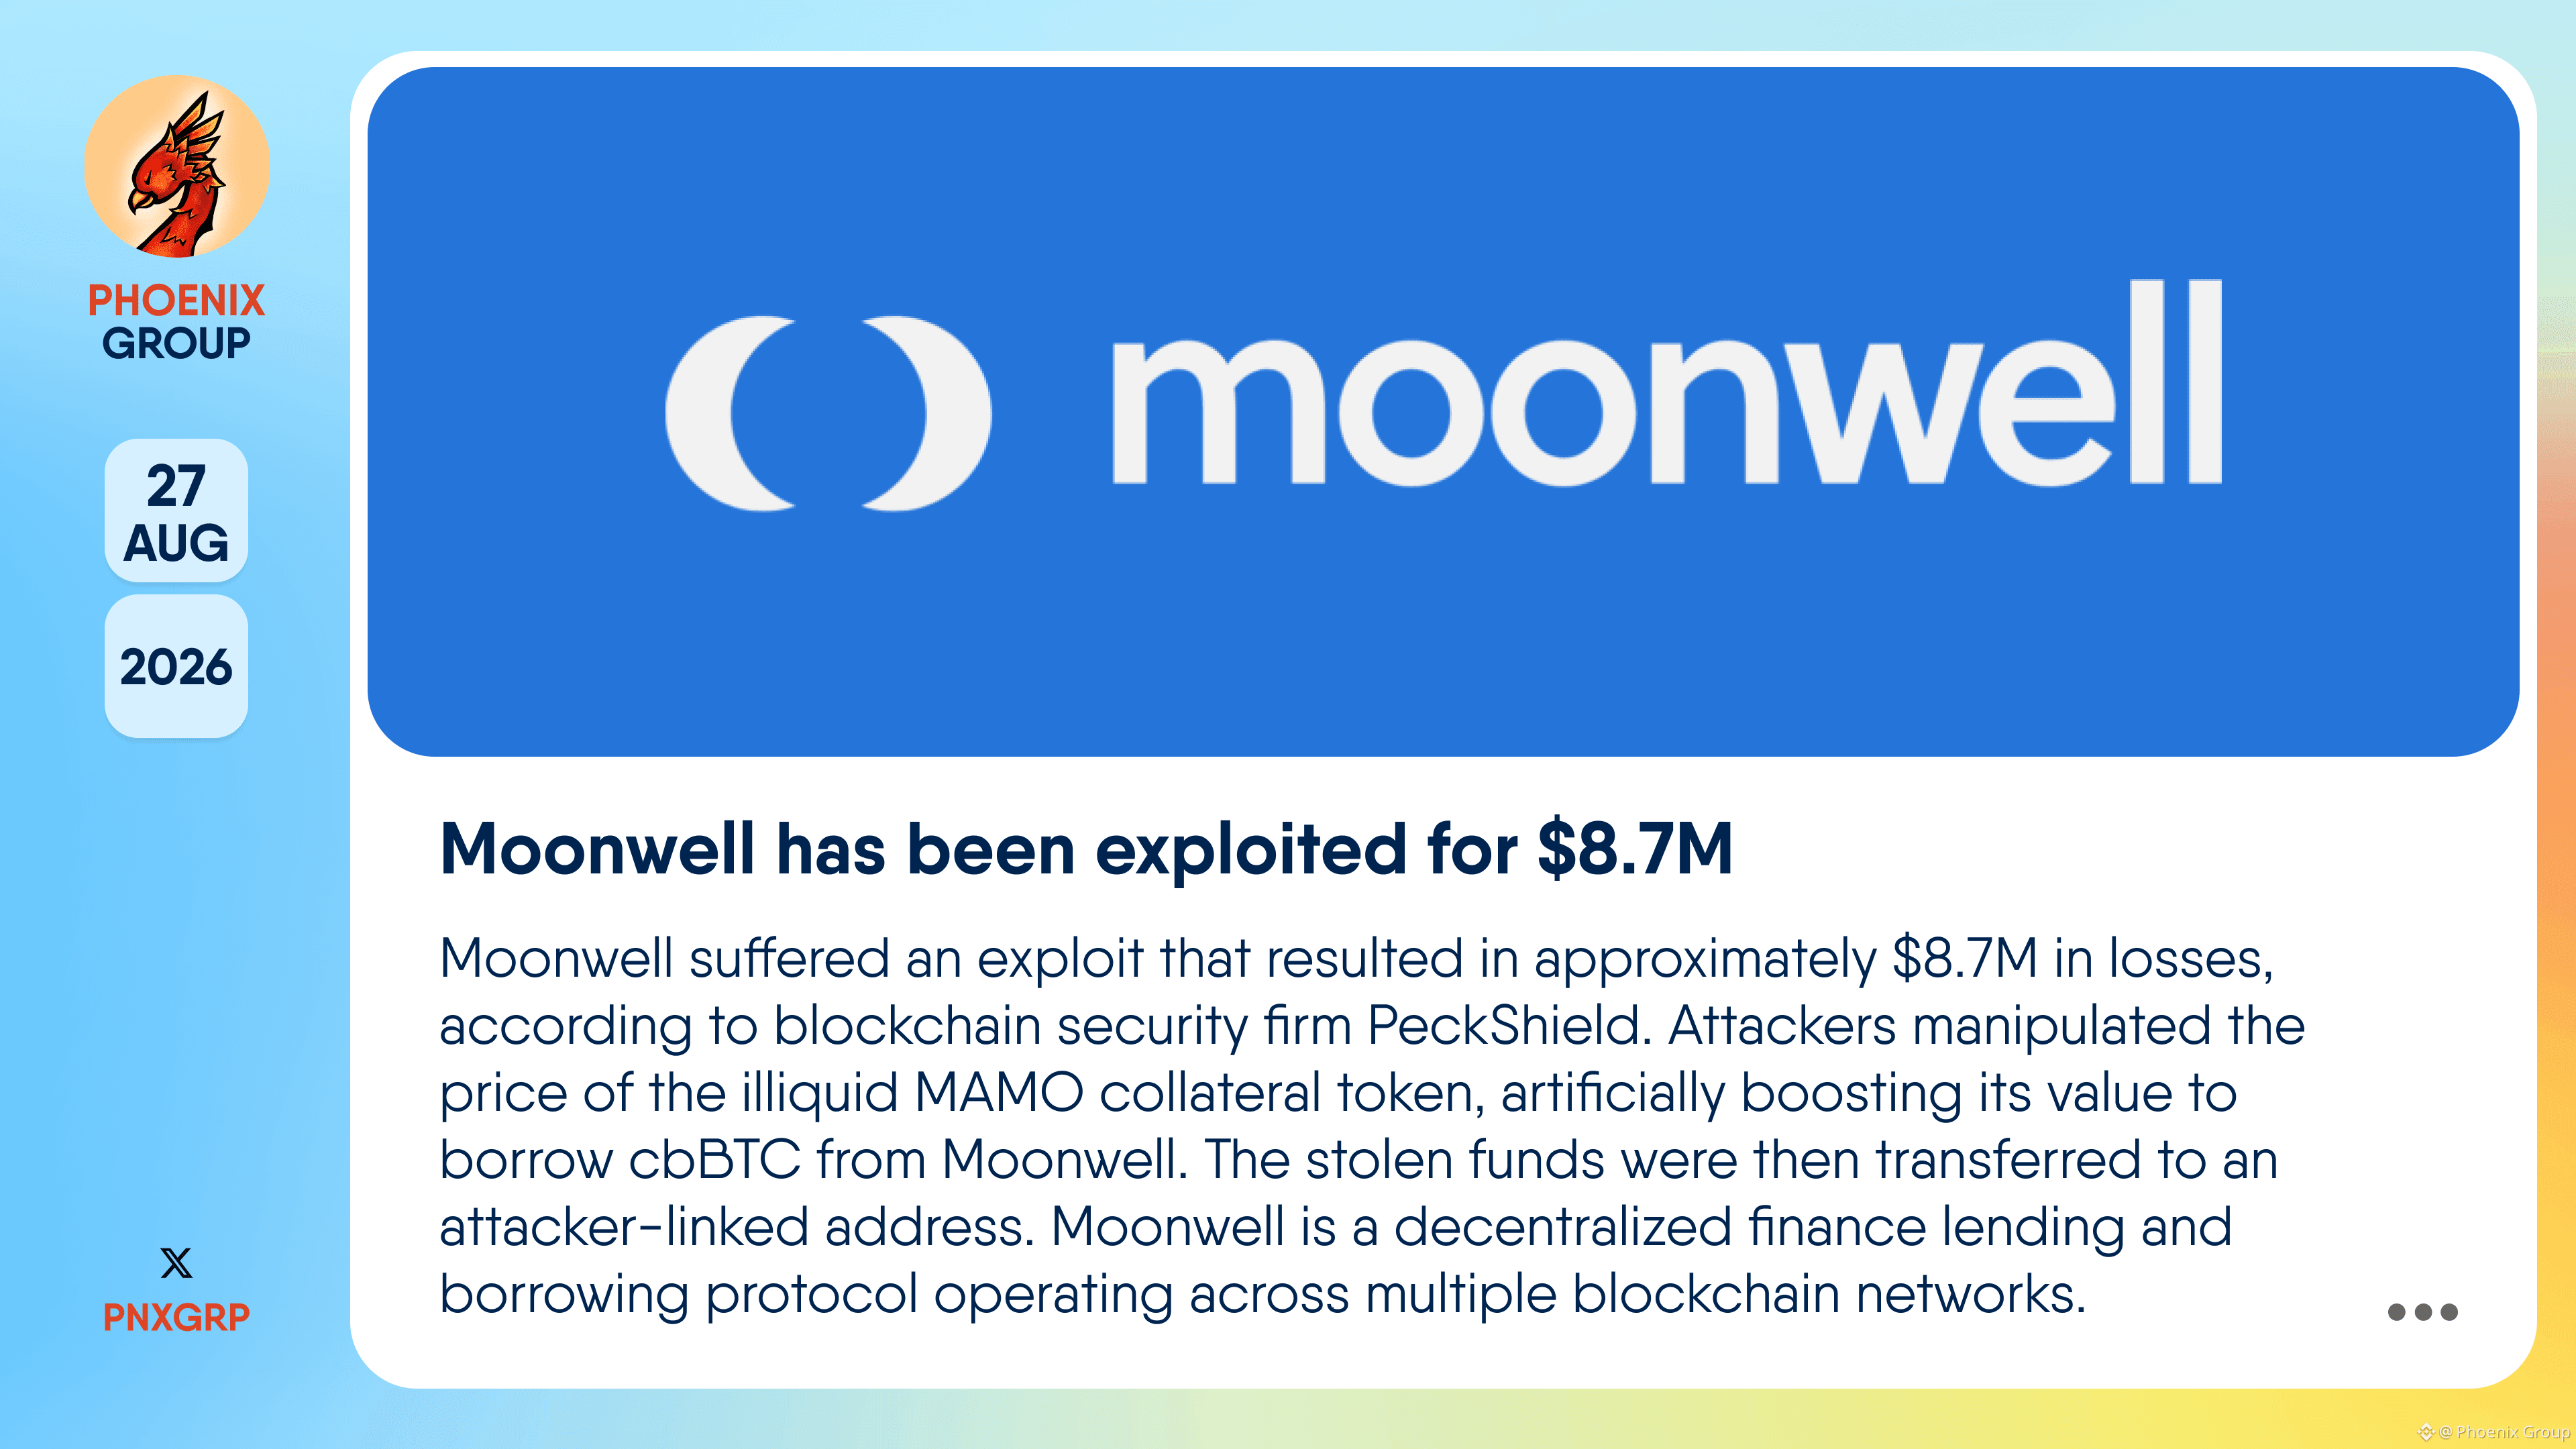
#Moonwell تعرضت لعملية استغلال نتج عنها خسائر بلغت حوالي 8.7 مليون دولار، وفقًا لشركة أمن البلوكشين #PeckShield . قام المهاجمون بالتلاعب بسعر رمز الضمان MAMO غير السائل، ما أدى إلى رفع قيمته بشكل اصطناعي بغرض الاقتراض باستخدام cbBTC من Moonwell. ثم تم تحويل الأموال المسروقة إلى عنوان مرتبط بالمهاجم.
يُعد Moonwell بروتوكولًا لتمويل لامركزي للإقراض والاقتراض يعمل عبر شبكات بلوكشين متعددة.
👉 x.com/PeckShieldAlert/status/2092929813959049347
357

·
--
صاعد
تم سرقة 766.5 مليون دولار في سبتمبر، وفقًا لحسابات PeckShield. أسوأ شهر في 2026
يبدو كأنه موجة. غالبًا اسمَان فقط
🔸 Bitget: حوالي 387.5 مليون دولار، تم اختراق برنامج أمني تابع لطرف ثالث مما سمح للمهاجم بالدخول
🔸 Liquid: قرابة 4,000 $BTC
{spot}(BTCUSDT)
، خللٌ إجماعي في الشيفرة منذ أبريل 2018. عاد 3,400 BTC في اليوم التالي
تحسب CertiK قيمة أعلى قليلًا: 768.4 مليون دولار عبر 97 حادثًا
لم يتم خداع أحد بعبارة الاسترداد (seed phrase). واحدة دخلت عبر برنامج أمني، والأخرى عبر خلل قديم يعود لسنوات
هذه هي النقطة التي لا أستطيع تجاهلها. لا توجد قائمة تدقيق للمستخدم تغطي مزود خدمة الأمان في منصتك
تقول Bitget إن سحب الرموز والبالغين (fiat) وP2P سيستأنف عند 08:00 بالتوقيت العالمي المنسق في 2 أكتوبر. لا يزال رصيدي هناك لم يغادر بعد؛ سأكتب هنا ما يحدث به، تابع إن كنت تريد أن ترى كيف تنتهي القصة
#CryptoSecurity #Bitget #Hacks #PeckShield
تم سرقة 766.5 مليون دولار في سبتمبر، وفقًا لحسابات PeckShield. أسوأ شهر في 2026
يبدو كأنه موجة. غالبًا اسمَان فقط
🔸 Bitget: حوالي 387.5 مليون دولار، تم اختراق برنامج أمني تابع لطرف ثالث مما سمح للمهاجم بالدخول
🔸 Liquid: قرابة 4,000 $BTC
، خللٌ إجماعي في الشيفرة منذ أبريل 2018. عاد 3,400 BTC في اليوم التالي
تحسب CertiK قيمة أعلى قليلًا: 768.4 مليون دولار عبر 97 حادثًا
لم يتم خداع أحد بعبارة الاسترداد (seed phrase). واحدة دخلت عبر برنامج أمني، والأخرى عبر خلل قديم يعود لسنوات
هذه هي النقطة التي لا أستطيع تجاهلها. لا توجد قائمة تدقيق للمستخدم تغطي مزود خدمة الأمان في منصتك
تقول Bitget إن سحب الرموز والبالغين (fiat) وP2P سيستأنف عند 08:00 بالتوقيت العالمي المنسق في 2 أكتوبر. لا يزال رصيدي هناك لم يغادر بعد؛ سأكتب هنا ما يحدث به، تابع إن كنت تريد أن ترى كيف تنتهي القصة
#CryptoSecurity #Bitget #Hacks #PeckShield
23

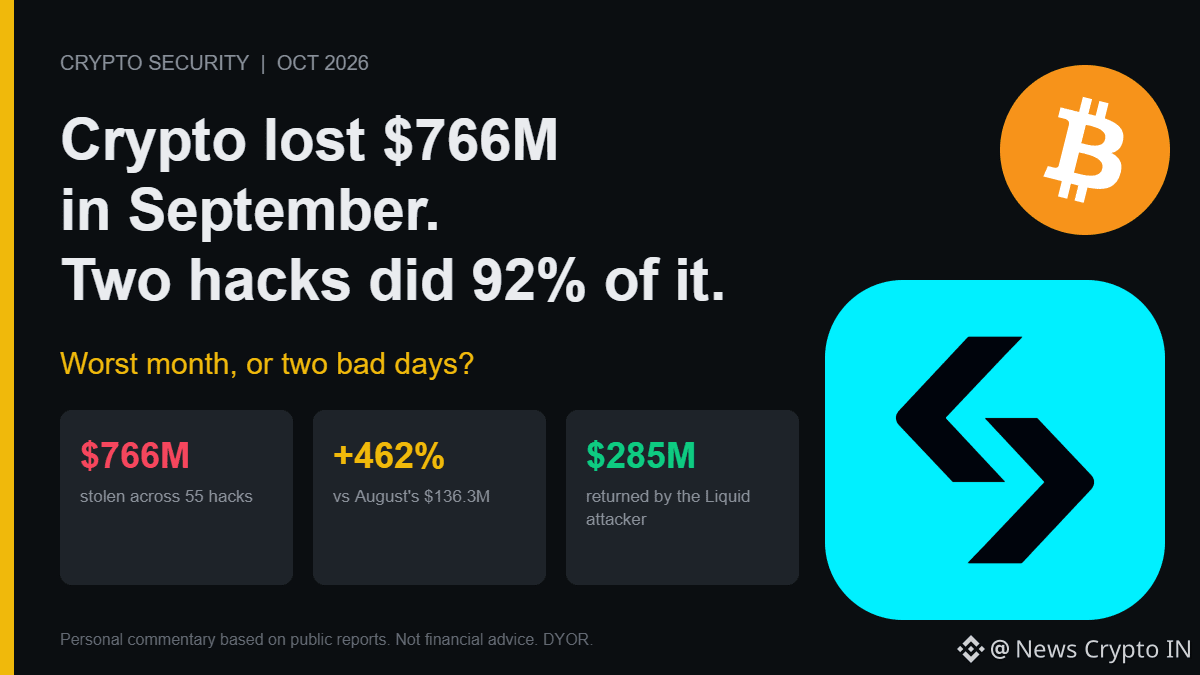
سبتمبر كان رسميًا أسوأ شهر اختراق للعملات المشفرة في عام 2026: 55 حادثة كبرى وبلغت قيمة الأموال المسروقة 766 مليون دولار، وفقًا لـ PeckShield. وهذا أعلى بنحو ~462% من خسائر أغسطس البالغة 136.3 مليون دولار. وتضع CertiK إجمالي ما تحقق حتى الآن عند 656 حادثة وبحدود 2.68 مليار دولار.
الآن، انظر إلى مدى تركّز الأمر. حادثتان فقط—اختراق محفظة Bitget الساخنة (387.5 مليون دولار، 24 سبتمبر) واستغلال Liquid Network (حوالي 320 مليون دولار، 6 سبتمبر)—تمثلان 92% من خسائر الشهر. أما الـ53 اختراقًا الأخرى مجتمعة فتمثل نحو 60 مليون دولار (بحسابي).
والرقم العنواني يبالغ في تقدير ما فُقد فعليًا. المهاجم في Liquid أعاد حوالي 285 مليون دولار، أي تقريبًا 85% مما تم الاستيلاء عليه. وبطرح الأموال التي أُعيدت حتى الآن، تكون الخسارة الحقيقية في سبتمبر أقرب إلى 470 مليون دولار (بحسابي). لا تزال كارثية جدًا. لكنها ليست الأرقام في العناوين.
كما أن الضربتين الكبيرتين جاءتا عبر أبواب لا تغطيها عمليات تدقيق العقود. تم اختراق Bitget عبر برنامج أمني تابع لطرف ثالث كان مسروقًا/مخترقًا. وكانت ثغرة Liquid خطأً في التحقق داخل قاعدة كود Elements مكّن مهاجمًا من إصدار نحو 4,000 L-BTC غير مدعوم. ولا هذا ولا ذاك كان خللًا كلاسيكيًا في العقود الذكية.
فأي قصة هي الصحيحة: قطاع يتم اختراقه بشكل متكرر أكثر، أم قطاع لديه نقاط فشل كارثية وحيدة اثنتان فقط؟
#CryptoSecurity #PeckShield
633
·
--
🎯 الحصول مجانًا على 74M دولار ثم الهروب بالسيولة، هذه المرة قاسية فعلًا
📰 تعرض إقراض/اقتراض مرتبط بـ Crypto.com لهجوم: تم اقتراض 74 مليون دولار ثم تم التلاعب بسعر الرموز المرهونة لبيعها وتحويلها نقدًا، وPeckShield تؤكد تورطًا على الأقل بقيمة 6 ملايين
💬 بصراحة، أسوأ ما في الإقراض/الاقتراض عبر السلسلة هو هذه الحيلة: بمجرد العبث بسعر الضمان يتحول الأمر مباشرةً إلى ماكينة سحب أموال. هذه ليست حالة منفردة؛ ومن لديه أصول، فعليه التحقق بسرعة من مجمعات الرهن لتجنب المخاطر
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #مخاطر_عبر_السلسلة
36
تحذير أمني هام لمجتمع العملات الرقمية: حساب منصة Gnosis على منصة X قد يكون تحت سيطرة مخترقين حالياً.
أطلقت شركة PeckShield للأمن السيبراني صافرة الإنذار بعد رصد نشاط مشبوه على الحساب. إذا كنت من المتابعين، فالحذر مطلوب بشدة في الوقت الحالي؛ لا تقم بالضغط على أي روابط يتم نشرها من خلال الحساب، ولا تتفاعل مع أي تغريدات جديدة حتى صدور توضيح رسمي من الفريق.
إليك ما يجب عليك فعله فوراً:
تجنب النقر على أي روابط متعلقة بـ Gnosis على منصة X.
تجاهل أي عروض أو طلبات ربط محافظ تظهر عبر الحساب المخترق.
تابع القنوات الرسمية الأخرى للمشروع للحصول على تحديثات موثوقة.
تذكر دائماً أن الأمان يبدأ بخطوة استباقية منك. هل تعرضت مؤخراً لمحاولات تصيد مشابهة في مشاريع أخرى؟ وكيف تحمي نفسك من هذه الروابط الخبيثة؟
شاركونا آراءكم وتجاربكم في التعليقات، ولا تنسوا إعادة النشر لتنبيه أصدقائكم في المجتمع. 🛡️⚠️
$GNO
{spot}(GNOUSDT)
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
تحذير أمني هام لمجتمع العملات الرقمية: حساب منصة Gnosis على منصة X قد يكون تحت سيطرة مخترقين حالياً.
أطلقت شركة PeckShield للأمن السيبراني صافرة الإنذار بعد رصد نشاط مشبوه على الحساب. إذا كنت من المتابعين، فالحذر مطلوب بشدة في الوقت الحالي؛ لا تقم بالضغط على أي روابط يتم نشرها من خلال الحساب، ولا تتفاعل مع أي تغريدات جديدة حتى صدور توضيح رسمي من الفريق.
إليك ما يجب عليك فعله فوراً:
تجنب النقر على أي روابط متعلقة بـ Gnosis على منصة X.
تجاهل أي عروض أو طلبات ربط محافظ تظهر عبر الحساب المخترق.
تابع القنوات الرسمية الأخرى للمشروع للحصول على تحديثات موثوقة.
تذكر دائماً أن الأمان يبدأ بخطوة استباقية منك. هل تعرضت مؤخراً لمحاولات تصيد مشابهة في مشاريع أخرى؟ وكيف تحمي نفسك من هذه الروابط الخبيثة؟
شاركونا آراءكم وتجاربكم في التعليقات، ولا تنسوا إعادة النشر لتنبيه أصدقائكم في المجتمع. 🛡️⚠️
$GNO
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
75

·
--
قام مهاجمو بروتوكول Across بإرجاع 331.8 ETH (حوالي 623,900 دولار) إلى عنوان متعدد التوقيعات (multisig) الخاص بمالك Across Protocol Hub Pool.
في الظاهر يبدو الأمر كتقدّم في إيقاف الخسارة، لكن الأهم للنقاش هو جهة الإرجاع:
عاد التمويل إلى عنوان متعدد التوقيعات، وليس إلى جانب المستخدمين مباشرة. وهذا يعني أن تخصيص الأموال لاحقًا، وكيفية إجراء التسوية/المحاسبة، ومن سيؤكد مبلغ الخسارة—كلها نقاط مخاطرة حقيقية.
استعداد المهاجم لإرجاع ما يقارب 623,900 دولار عادةً يشير إلى أن الحادثة أقرب إلى واقعة أمنية قابلة للتفاوض، وليست هروبًا كاملًا لعملة مسروقة خارج السيطرة. لكن الخبر لم يذكر نوع الثغرة، وإجمالي الخسائر، وما إذا كان تم ردّ كامل المبلغ؛ لذلك لا يمكن للسوق اعتبار أن المخاطر قد زالت مباشرة.
والأكثر دقة: فقد كشفت PeckShield قبل فريق المشروع. هذا قد يجبر Across على استكمال التفاصيل بتقرير حادثة أكثر شفافية؛ أما إذا ركزت جهة المشروع فقط على “تمت إعادة المبالغ” وتجنبت مسار الهجوم، فهنا تكون هذه هي الإشارة الحمراء التي ينبغي للمتداولين الانتباه لها.
بالنسبة لمتداولي ACX، فالتركيز الحقيقي على المدى القصير ليس الـ 331.8 ETH وحدها، بل:
هل توجد عمليات إرجاع إضافية لاحقًا؟ وهل تم تعليق المسارات ذات الصلة عبر السلاسل؟ وهل بدأ مزوّدو السيولة في الانسحاب؟
كيف ترى: بعد اختراق بروتوكول عبر السلاسل، هل يمكن للأموال المُعاد سحبها أن تستعيد الثقة؟
#AcrossProtocol #ACX #跨链安全 #PeckShield #attack
150
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#NFPWatch
10.5M مشاهدات
17,288 يقومون بالنقاش
2
#ZcashFalls21%FromSeptemberPeak
0 مشاهدات
3 يقومون بالنقاش
3
#XRPPostsFirstThreeGreenMonthsInQ3
3,721 مشاهدات
115 يقومون بالنقاش
4
#BitcoinRisesToward$85K
34,683 مشاهدات
92 يقومون بالنقاش
5
#AmazonPlansToSell$8BNvidiaChips
4,346 مشاهدات
66 يقومون بالنقاش
6
#NEARFallsToAround$4.70Down14%
35,169 مشاهدات
92 يقومون بالنقاش
7
#EthereumFoundationLaunchesZkAPIOnMainnet
52,159 مشاهدات
777 يقومون بالنقاش
8
#EvernorthPlansNasdaqListingOct8
77,013 مشاهدات
657 يقومون بالنقاش
9
#SECProposesCryptoCustodyFramework
66,400 مشاهدات
590 يقومون بالنقاش
10
#IMFApproves$139MDisbursementToElSalvador
31,779 مشاهدات
32 يقومون بالنقاش