
#ciberseguridad
ciberseguridad
328,979 مشاهدات
406 يقومون بالنقاش
رائج
جديد

·
--
هابط
🚨 ضربة للجريمة السيبرانية: تفكيك البنية التحتية لـ Gootloader 🚨
وجّهت السلطات الأمريكية، بالتعاون مع شركاء دوليين، ضربة قوية لإحدى أكثر شبكات البرمجيات الخبيثة استمرارًا في السنوات الأخيرة. وأكدت وزارة العدل تعطيل Gootloader على أكثر من 100 خادم ومصادرة نطاقات رئيسية استُخدمت في توزيعه.
📊 أرقام الأضرار (2018 - 2026):
• أكثر من 25,000 جهاز مصاب حول العالم.
• 44 ضحية لهجمات الفدية في الولايات المتحدة وحدها.
• خسائر مقدّرة بنحو 28.8 مليون دولار أمريكي من الأضرار المُبلّغ عنها.
🔍 كيف كانت تعمل؟
كان Gootloader يصيب الأجهزة (غالبًا عبر مواقع WordPress مخترقة) ويضمّها إلى شبكة روبوتات. ولم يقتصر المشغّلون على التحكم بالأجهزة، بل باعوا إمكانية الوصول إليها لمجرمين آخرين لنشر برمجيات الفدية.
🤝 العملية:
سعى هذا الإجراء، الذي نُسّق مع Shadowserver وجهات تقنية، إلى تعطيل توزيع البرمجية الخبيثة والتحكم بها. ومع ذلك، تحذّر السلطات من أن هذا لا يزيل جميع المخاطر ولا يحدّد هوية جميع المسؤولين، لذا تظل اليقظة أمرًا أساسيًا.
💡 درس لمنظومة العملات المشفّرة:
الأمن التشغيلي أساسي. فقد يكون الجهاز المخترق مدخلًا لهجمات تؤثر في أصولك الرقمية. احرص على تحديث أنظمتك، ولا تثق بالملفات المشبوهة، واستخدم دائمًا المصادقة الثنائية (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
🚨 ضربة للجريمة السيبرانية: تفكيك البنية التحتية لـ Gootloader 🚨
وجّهت السلطات الأمريكية، بالتعاون مع شركاء دوليين، ضربة قوية لإحدى أكثر شبكات البرمجيات الخبيثة استمرارًا في السنوات الأخيرة. وأكدت وزارة العدل تعطيل Gootloader على أكثر من 100 خادم ومصادرة نطاقات رئيسية استُخدمت في توزيعه.
📊 أرقام الأضرار (2018 - 2026):
• أكثر من 25,000 جهاز مصاب حول العالم.
• 44 ضحية لهجمات الفدية في الولايات المتحدة وحدها.
• خسائر مقدّرة بنحو 28.8 مليون دولار أمريكي من الأضرار المُبلّغ عنها.
🔍 كيف كانت تعمل؟
كان Gootloader يصيب الأجهزة (غالبًا عبر مواقع WordPress مخترقة) ويضمّها إلى شبكة روبوتات. ولم يقتصر المشغّلون على التحكم بالأجهزة، بل باعوا إمكانية الوصول إليها لمجرمين آخرين لنشر برمجيات الفدية.
🤝 العملية:
سعى هذا الإجراء، الذي نُسّق مع Shadowserver وجهات تقنية، إلى تعطيل توزيع البرمجية الخبيثة والتحكم بها. ومع ذلك، تحذّر السلطات من أن هذا لا يزيل جميع المخاطر ولا يحدّد هوية جميع المسؤولين، لذا تظل اليقظة أمرًا أساسيًا.
💡 درس لمنظومة العملات المشفّرة:
الأمن التشغيلي أساسي. فقد يكون الجهاز المخترق مدخلًا لهجمات تؤثر في أصولك الرقمية. احرص على تحديث أنظمتك، ولا تثق بالملفات المشبوهة، واستخدم دائمًا المصادقة الثنائية (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
وجّهت السلطات الأمريكية، بالتعاون مع شركاء دوليين، ضربة قوية لإحدى أكثر شبكات البرمجيات الخبيثة استمرارًا في السنوات الأخيرة. وأكدت وزارة العدل تعطيل Gootloader على أكثر من 100 خادم ومصادرة نطاقات رئيسية استُخدمت في توزيعه.
📊 أرقام الأضرار (2018 - 2026):
• أكثر من 25,000 جهاز مصاب حول العالم.
• 44 ضحية لهجمات الفدية في الولايات المتحدة وحدها.
• خسائر مقدّرة بنحو 28.8 مليون دولار أمريكي من الأضرار المُبلّغ عنها.
🔍 كيف كانت تعمل؟
كان Gootloader يصيب الأجهزة (غالبًا عبر مواقع WordPress مخترقة) ويضمّها إلى شبكة روبوتات. ولم يقتصر المشغّلون على التحكم بالأجهزة، بل باعوا إمكانية الوصول إليها لمجرمين آخرين لنشر برمجيات الفدية.
🤝 العملية:
سعى هذا الإجراء، الذي نُسّق مع Shadowserver وجهات تقنية، إلى تعطيل توزيع البرمجية الخبيثة والتحكم بها. ومع ذلك، تحذّر السلطات من أن هذا لا يزيل جميع المخاطر ولا يحدّد هوية جميع المسؤولين، لذا تظل اليقظة أمرًا أساسيًا.
💡 درس لمنظومة العملات المشفّرة:
الأمن التشغيلي أساسي. فقد يكون الجهاز المخترق مدخلًا لهجمات تؤثر في أصولك الرقمية. احرص على تحديث أنظمتك، ولا تثق بالملفات المشبوهة، واستخدم دائمًا المصادقة الثنائية (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
125
🚨 الولايات المتحدة تصادر عملات مشفرة مسروقة من كوريا الشمالية بقيمة 1.2 مليار دولار: 🇺🇸💰
أعلنت وزارة العدل اليوم مصادرة أكثر من مليار ومئتي مليون دولار من الأصول الرقمية التي سرقها قراصنة من كوريا الشمالية.
وتأتي هذه الضربة المالية ضمن الرد على السرقة التاريخية التي تعرّضت لها منصة باينانس في أواخر أكتوبر، والتي تجاوزت قيمتها ستة مليارات دولار. 🛡️💻🔒
وفي عملية موازية، فككت السلطات الأمريكية أيضًا شبكة احتيال متطورة تستخدم مقاطع فيديو بتقنية التزييف العميق لسرقة أربعمئة مليون دولار إضافية. 🕵️♂️🎭🚫
وبدعم من القطاع الخاص، تجاوز إجمالي المبالغ المجمّدة المرتبطة بهذا الهجوم الإلكتروني الآن مليارين وسبعمئة مليون دولار. ❄️📊🌐
ولا تزال التحقيقات جارية لتعقّب بقية الأموال، فيما يعزز النظام الرقمي تدابيره لمكافحة الجريمة الإلكترونية الدولية. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
🚨 الولايات المتحدة تصادر عملات مشفرة مسروقة من كوريا الشمالية بقيمة 1.2 مليار دولار: 🇺🇸💰
أعلنت وزارة العدل اليوم مصادرة أكثر من مليار ومئتي مليون دولار من الأصول الرقمية التي سرقها قراصنة من كوريا الشمالية.
وتأتي هذه الضربة المالية ضمن الرد على السرقة التاريخية التي تعرّضت لها منصة باينانس في أواخر أكتوبر، والتي تجاوزت قيمتها ستة مليارات دولار. 🛡️💻🔒
وفي عملية موازية، فككت السلطات الأمريكية أيضًا شبكة احتيال متطورة تستخدم مقاطع فيديو بتقنية التزييف العميق لسرقة أربعمئة مليون دولار إضافية. 🕵️♂️🎭🚫
وبدعم من القطاع الخاص، تجاوز إجمالي المبالغ المجمّدة المرتبطة بهذا الهجوم الإلكتروني الآن مليارين وسبعمئة مليون دولار. ❄️📊🌐
ولا تزال التحقيقات جارية لتعقّب بقية الأموال، فيما يعزز النظام الرقمي تدابيره لمكافحة الجريمة الإلكترونية الدولية. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
$BNB
$ETH
أعلنت وزارة العدل اليوم مصادرة أكثر من مليار ومئتي مليون دولار من الأصول الرقمية التي سرقها قراصنة من كوريا الشمالية.
وتأتي هذه الضربة المالية ضمن الرد على السرقة التاريخية التي تعرّضت لها منصة باينانس في أواخر أكتوبر، والتي تجاوزت قيمتها ستة مليارات دولار. 🛡️💻🔒
وفي عملية موازية، فككت السلطات الأمريكية أيضًا شبكة احتيال متطورة تستخدم مقاطع فيديو بتقنية التزييف العميق لسرقة أربعمئة مليون دولار إضافية. 🕵️♂️🎭🚫
وبدعم من القطاع الخاص، تجاوز إجمالي المبالغ المجمّدة المرتبطة بهذا الهجوم الإلكتروني الآن مليارين وسبعمئة مليون دولار. ❄️📊🌐
ولا تزال التحقيقات جارية لتعقّب بقية الأموال، فيما يعزز النظام الرقمي تدابيره لمكافحة الجريمة الإلكترونية الدولية. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
$BNB
$ETH
138

·
--
🚨 $BTC يا للدهشة! 46,000 موظف في TSMC بيعوا مقابل 3 بيتكوين فقط
أكدت TSMC، العملاق الذي يصنع رقائق العالم، اليوم أن قراصنة سرّبوا بيانات نحو 46,000 من الموظفين الحاليين والسابقين، وعرضوها للبيع مقابل 3 BTC فقط. برأيي، الأمر الخطير ليس سعر الفدية، بل أن التسريب حدث عبر مزوّد خدمات سحابية خارجي: الحلقة التي لا يراقبها أحد هي التي انكسرت.
انظروا إلى التفاصيل التي لا ينتبه إليها أحد:
→ 6.9 GB من البيانات معروضة للبيع: تضم العينة المسرّبة 499 سجلًا، يحتوي كل منها على 19 حقلًا، بما في ذلك أرقام الهوية والحسابات المصرفية والعناوين وجهات الاتصال في حالات الطوارئ.
→ منح القراصنة مهلة أسبوع: إذا لم يدفع أحد مبلغ 3 BTC (نحو $215,000)، فسينشرون قاعدة البيانات كاملة مجانًا.
→ انخفض سهم TSM بنسبة 1.55% يوم الخميس، وهذه ليست المرة الأولى: ففي يونيو 2023، طلبت مجموعة LockBit مبلغ $70 مليون مقابل هجوم استهدف أحد مورّدي TSMC.
هل تعتقدون أن TSMC ستدفع 3 BTC أم ستتركهم ينشرون البيانات؟ 👇
$BTC
#Bitcoin #TSMC #الأمن_السيبراني
🚨 $BTC يا للدهشة! 46,000 موظف في TSMC بيعوا مقابل 3 بيتكوين فقط
أكدت TSMC، العملاق الذي يصنع رقائق العالم، اليوم أن قراصنة سرّبوا بيانات نحو 46,000 من الموظفين الحاليين والسابقين، وعرضوها للبيع مقابل 3 BTC فقط. برأيي، الأمر الخطير ليس سعر الفدية، بل أن التسريب حدث عبر مزوّد خدمات سحابية خارجي: الحلقة التي لا يراقبها أحد هي التي انكسرت.
انظروا إلى التفاصيل التي لا ينتبه إليها أحد:
→ 6.9 GB من البيانات معروضة للبيع: تضم العينة المسرّبة 499 سجلًا، يحتوي كل منها على 19 حقلًا، بما في ذلك أرقام الهوية والحسابات المصرفية والعناوين وجهات الاتصال في حالات الطوارئ.
→ منح القراصنة مهلة أسبوع: إذا لم يدفع أحد مبلغ 3 BTC (نحو $215,000)، فسينشرون قاعدة البيانات كاملة مجانًا.
→ انخفض سهم TSM بنسبة 1.55% يوم الخميس، وهذه ليست المرة الأولى: ففي يونيو 2023، طلبت مجموعة LockBit مبلغ $70 مليون مقابل هجوم استهدف أحد مورّدي TSMC.
هل تعتقدون أن TSMC ستدفع 3 BTC أم ستتركهم ينشرون البيانات؟ 👇
$BTC
#Bitcoin #TSMC #الأمن_السيبراني
أكدت TSMC، العملاق الذي يصنع رقائق العالم، اليوم أن قراصنة سرّبوا بيانات نحو 46,000 من الموظفين الحاليين والسابقين، وعرضوها للبيع مقابل 3 BTC فقط. برأيي، الأمر الخطير ليس سعر الفدية، بل أن التسريب حدث عبر مزوّد خدمات سحابية خارجي: الحلقة التي لا يراقبها أحد هي التي انكسرت.
انظروا إلى التفاصيل التي لا ينتبه إليها أحد:
→ 6.9 GB من البيانات معروضة للبيع: تضم العينة المسرّبة 499 سجلًا، يحتوي كل منها على 19 حقلًا، بما في ذلك أرقام الهوية والحسابات المصرفية والعناوين وجهات الاتصال في حالات الطوارئ.
→ منح القراصنة مهلة أسبوع: إذا لم يدفع أحد مبلغ 3 BTC (نحو $215,000)، فسينشرون قاعدة البيانات كاملة مجانًا.
→ انخفض سهم TSM بنسبة 1.55% يوم الخميس، وهذه ليست المرة الأولى: ففي يونيو 2023، طلبت مجموعة LockBit مبلغ $70 مليون مقابل هجوم استهدف أحد مورّدي TSMC.
هل تعتقدون أن TSMC ستدفع 3 BTC أم ستتركهم ينشرون البيانات؟ 👇
$BTC
#Bitcoin #TSMC #الأمن_السيبراني
5.8k
·
--
#AlertaMundial
🚨 تنبيه بالأمن السيبراني! تعرّضت TSMC لهجوم وابتزاز بعملة البيتكوين 💻₿
عاد الأمن الرقمي إلى دائرة الاهتمام بعد حادثة جديدة هزّت عملاق التكنولوجيا التايواني.
🔍 ماذا حدث بالتحديد؟
أكدت شركة Taiwan Semiconductor Manufacturing Company (TSMC) رسميًا تعرض أنظمتها لاختراق أمني. ووفقًا لتقارير نشرتها Jiemian News، تمكن مخترق من الوصول إلى معلومات سرية تخص موظفي الشركة والحصول عليها.
💰 الفدية المطلوبة
لمنع نشر البيانات المسروقة أو تعريضها للخطر، طالب المهاجم الإلكتروني بفدية تعادل 3 عملات بيتكوين ($BTC ). ورغم أن المبلغ يبدو متواضعًا مقارنة بحجم هذا العملاق في صناعة أشباه الموصلات، فإن الحادثة تكشف المخاطر المستمرة التي تواجه البنى التحتية التقنية الأكثر أهمية في العالم.
🛡️ تحدي حماية البيانات
تذكّرنا هذه الحادثة بأهمية تعزيز بروتوكولات الأمن السيبراني المؤسسي. فحتى الشركات الرائدة عالميًا في مجال الابتكار تظل عرضة للتهديدات الرقمية التي تزداد تطورًا.
هل تعتقد أن شركات التكنولوجيا الكبرى تستثمر ما يكفي لحماية بيانات موظفيها؟
شاركنا رأيك 👇💬
#TSMC #ciberseguridad #NoticiasTech
#AlertaMundial
🚨 تنبيه بالأمن السيبراني! تعرّضت TSMC لهجوم وابتزاز بعملة البيتكوين 💻₿
عاد الأمن الرقمي إلى دائرة الاهتمام بعد حادثة جديدة هزّت عملاق التكنولوجيا التايواني.
🔍 ماذا حدث بالتحديد؟
أكدت شركة Taiwan Semiconductor Manufacturing Company (TSMC) رسميًا تعرض أنظمتها لاختراق أمني. ووفقًا لتقارير نشرتها Jiemian News، تمكن مخترق من الوصول إلى معلومات سرية تخص موظفي الشركة والحصول عليها.
💰 الفدية المطلوبة
لمنع نشر البيانات المسروقة أو تعريضها للخطر، طالب المهاجم الإلكتروني بفدية تعادل 3 عملات بيتكوين ($BTC ). ورغم أن المبلغ يبدو متواضعًا مقارنة بحجم هذا العملاق في صناعة أشباه الموصلات، فإن الحادثة تكشف المخاطر المستمرة التي تواجه البنى التحتية التقنية الأكثر أهمية في العالم.
🛡️ تحدي حماية البيانات
تذكّرنا هذه الحادثة بأهمية تعزيز بروتوكولات الأمن السيبراني المؤسسي. فحتى الشركات الرائدة عالميًا في مجال الابتكار تظل عرضة للتهديدات الرقمية التي تزداد تطورًا.
هل تعتقد أن شركات التكنولوجيا الكبرى تستثمر ما يكفي لحماية بيانات موظفيها؟
شاركنا رأيك 👇💬
#TSMC #ciberseguridad #NoticiasTech
🚨 تنبيه بالأمن السيبراني! تعرّضت TSMC لهجوم وابتزاز بعملة البيتكوين 💻₿
عاد الأمن الرقمي إلى دائرة الاهتمام بعد حادثة جديدة هزّت عملاق التكنولوجيا التايواني.
🔍 ماذا حدث بالتحديد؟
أكدت شركة Taiwan Semiconductor Manufacturing Company (TSMC) رسميًا تعرض أنظمتها لاختراق أمني. ووفقًا لتقارير نشرتها Jiemian News، تمكن مخترق من الوصول إلى معلومات سرية تخص موظفي الشركة والحصول عليها.
💰 الفدية المطلوبة
لمنع نشر البيانات المسروقة أو تعريضها للخطر، طالب المهاجم الإلكتروني بفدية تعادل 3 عملات بيتكوين ($BTC ). ورغم أن المبلغ يبدو متواضعًا مقارنة بحجم هذا العملاق في صناعة أشباه الموصلات، فإن الحادثة تكشف المخاطر المستمرة التي تواجه البنى التحتية التقنية الأكثر أهمية في العالم.
🛡️ تحدي حماية البيانات
تذكّرنا هذه الحادثة بأهمية تعزيز بروتوكولات الأمن السيبراني المؤسسي. فحتى الشركات الرائدة عالميًا في مجال الابتكار تظل عرضة للتهديدات الرقمية التي تزداد تطورًا.
هل تعتقد أن شركات التكنولوجيا الكبرى تستثمر ما يكفي لحماية بيانات موظفيها؟
شاركنا رأيك 👇💬
#TSMC #ciberseguridad #NoticiasTech
3
367
·
--
كشف اختراق منسق لسبعة بنوك كورية جنوبية (سبتمبر–أكتوبر 2026) بيانات 66 ألفًا إلى 67 ألف مواطن و2.2 ألف شركة. ونُسب الهجوم إلى مشغّل صيني منفرد، واستخدم ARTEX، وهو إطار مستقل لاختبار الاختراق، ونسخة معدّلة من Claude Code لإعادة توجيه الطلبات إلى البنية التحتية لـDeepSeek.
— تحليل من EmeDotEme
#EmeDotEme #Ciberseguridad #كوريا_الجنوبية
كشف اختراق منسق لسبعة بنوك كورية جنوبية (سبتمبر–أكتوبر 2026) بيانات 66 ألفًا إلى 67 ألف مواطن و2.2 ألف شركة. ونُسب الهجوم إلى مشغّل صيني منفرد، واستخدم ARTEX، وهو إطار مستقل لاختبار الاختراق، ونسخة معدّلة من Claude Code لإعادة توجيه الطلبات إلى البنية التحتية لـDeepSeek.
— تحليل من EmeDotEme
#EmeDotEme #Ciberseguridad #كوريا_الجنوبية
— تحليل من EmeDotEme
#EmeDotEme #Ciberseguridad #كوريا_الجنوبية
122
·
--
في 7 نوفمبر 2026، تعرّض نظام البطاقات لدى Gnosis Pay لاختراق إلكتروني، ما أدى إلى كشف بيانات سرية للمستخدمين. ويهدد هذا التسريب، الذي أوردته CriptoNoticias، سرية المعلومات ويفسح المجال لهجمات لاحقة، مثل عمليات الاحتيال الموجّهة. وقد تتيح البيانات المستخرجة ربط الهويات الشخصية بحسابات دفع نشطة، ما يزيد المخاطر على أصحابها.
— تحليل: EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
في 7 نوفمبر 2026، تعرّض نظام البطاقات لدى Gnosis Pay لاختراق إلكتروني، ما أدى إلى كشف بيانات سرية للمستخدمين. ويهدد هذا التسريب، الذي أوردته CriptoNoticias، سرية المعلومات ويفسح المجال لهجمات لاحقة، مثل عمليات الاحتيال الموجّهة. وقد تتيح البيانات المستخرجة ربط الهويات الشخصية بحسابات دفع نشطة، ما يزيد المخاطر على أصحابها.
— تحليل: EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
— تحليل: EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
140
·
--
وزّع أوندريه سوري، مُعِدّ حزم PHP لنظام Debian، تصحيحات حرجة في أواخر أكتوبر 2026، ما خفّف من أثر ثغرتين في PHP تؤثران في 70٪ من مواقع الويب. وقد حال هذا الإجراء الوقائي دون وقوع هجمات إلكترونية واسعة النطاق، عقب تسريب تفاصيل تقنية في أغسطس 2026، عرّض ملايين البوابات للاختطاف واستخراج البيانات. وسرّع تدخّله تعزيز الأمان في الإصدارات القديمة، متجنبًا انقطاعات واسعة النطاق.
— تحليل من EmeDotEme
#EmeDotEme #Ciberseguridad #مفتوح_المصدر
وزّع أوندريه سوري، مُعِدّ حزم PHP لنظام Debian، تصحيحات حرجة في أواخر أكتوبر 2026، ما خفّف من أثر ثغرتين في PHP تؤثران في 70٪ من مواقع الويب. وقد حال هذا الإجراء الوقائي دون وقوع هجمات إلكترونية واسعة النطاق، عقب تسريب تفاصيل تقنية في أغسطس 2026، عرّض ملايين البوابات للاختطاف واستخراج البيانات. وسرّع تدخّله تعزيز الأمان في الإصدارات القديمة، متجنبًا انقطاعات واسعة النطاق.
— تحليل من EmeDotEme
#EmeDotEme #Ciberseguridad #مفتوح_المصدر
— تحليل من EmeDotEme
#EmeDotEme #Ciberseguridad #مفتوح_المصدر
88
·
--
يعزو مكتب التحقيقات الفيدرالي (FBI) سرقة 6.3–6.43 مليار دولار من منصة Binance في 29 أكتوبر 2026 إلى قراصنة كوريين شماليين، متجاوزةً هجوم فبراير 2025 على Bybit الذي بلغت قيمته 1.46 مليار دولار. حُوّلت الأموال ثم وُزّعت عبر التمويل اللامركزي (DeFi). وكانت 82% من الأصول المسروقة قادمة من شبكتي Bitcoin وEthereum.
— تحليل من EmeDotEme
#EmeDotEme #Criptomonedas #الأمن_السيبراني
يعزو مكتب التحقيقات الفيدرالي (FBI) سرقة 6.3–6.43 مليار دولار من منصة Binance في 29 أكتوبر 2026 إلى قراصنة كوريين شماليين، متجاوزةً هجوم فبراير 2025 على Bybit الذي بلغت قيمته 1.46 مليار دولار. حُوّلت الأموال ثم وُزّعت عبر التمويل اللامركزي (DeFi). وكانت 82% من الأصول المسروقة قادمة من شبكتي Bitcoin وEthereum.
— تحليل من EmeDotEme
#EmeDotEme #Criptomonedas #الأمن_السيبراني
— تحليل من EmeDotEme
#EmeDotEme #Criptomonedas #الأمن_السيبراني
110

·
--
هناك مجموعة من المخترقين تثير الكثير من الجدل.
إنها مجموعة TraderTraitor، المسؤولة عن عدة عمليات سرقة ضخمة في قطاع العملات المشفرة.
الأرقام التي يتعاملون معها مذهلة. ويُربط اسمهم بهجمات تسببت بخسائر تُقدّر بنحو 6.3 مليار دولار.
من المذهل أن نرى كيف تتمكن مجموعة واحدة من توجيه ضربة بهذه القوة إلى السوق.
هل سمعت بهذه المجموعة من قبل؟
$BTC
#ciberseguridad #العملات_المشفرة
هناك مجموعة من المخترقين تثير الكثير من الجدل.
إنها مجموعة TraderTraitor، المسؤولة عن عدة عمليات سرقة ضخمة في قطاع العملات المشفرة.
الأرقام التي يتعاملون معها مذهلة. ويُربط اسمهم بهجمات تسببت بخسائر تُقدّر بنحو 6.3 مليار دولار.
من المذهل أن نرى كيف تتمكن مجموعة واحدة من توجيه ضربة بهذه القوة إلى السوق.
هل سمعت بهذه المجموعة من قبل؟
$BTC
#ciberseguridad #العملات_المشفرة
إنها مجموعة TraderTraitor، المسؤولة عن عدة عمليات سرقة ضخمة في قطاع العملات المشفرة.
الأرقام التي يتعاملون معها مذهلة. ويُربط اسمهم بهجمات تسببت بخسائر تُقدّر بنحو 6.3 مليار دولار.
من المذهل أن نرى كيف تتمكن مجموعة واحدة من توجيه ضربة بهذه القوة إلى السوق.
هل سمعت بهذه المجموعة من قبل؟
$BTC
#ciberseguridad #العملات_المشفرة
45

مقالة
Binance تشرح كيف تعرّضت للسرقة: حزم معدّلة، ومقابلة عمل وهمية، وأداة ذكاء اصطناعي داخليةنشرت Binance تقريرها الأولي حول الهجوم الذي وقع في 29 أكتوبر. وقدّرت الأثر بنحو 6.34 مليار دولار، منها نحو 2.85 مليار دولار مجمّدة أو معترَضة، «رهناً بالتسوية وتقلبات الأسعار». ووفقاً للتقرير، كانت قد أعادت بحلول 31 أكتوبر توفير 98% من الرموز المتأثرة، وستتحمل الخسارة بدلاً من مستخدميها.
كيف جرى الإعداد للهجوم، وفقاً لـ Binance:
🔹 يونيو: ثبّت مهندس من فريق المحافظ حزمةً معدّلة من Homebrew أثناء البحث عن أداة برمجة تعمل بالذكاء الاصطناعي.
Binance تشرح كيف تعرّضت للسرقة: حزم معدّلة، ومقابلة عمل وهمية، وأداة ذكاء اصطناعي داخلية
نشرت Binance تقريرها الأولي حول الهجوم الذي وقع في 29 أكتوبر. وقدّرت الأثر بنحو 6.34 مليار دولار، منها نحو 2.85 مليار دولار مجمّدة أو معترَضة، «رهناً بالتسوية وتقلبات الأسعار». ووفقاً للتقرير، كانت قد أعادت بحلول 31 أكتوبر توفير 98% من الرموز المتأثرة، وستتحمل الخسارة بدلاً من مستخدميها.
كيف جرى الإعداد للهجوم، وفقاً لـ Binance:
🔹 يونيو: ثبّت مهندس من فريق المحافظ حزمةً معدّلة من Homebrew أثناء البحث عن أداة برمجة تعمل بالذكاء الاصطناعي.
كيف جرى الإعداد للهجوم، وفقاً لـ Binance:
🔹 يونيو: ثبّت مهندس من فريق المحافظ حزمةً معدّلة من Homebrew أثناء البحث عن أداة برمجة تعمل بالذكاء الاصطناعي.
2
5.8k
🚨🐦 اختُرقت حسابات إيلون ماسك وأوباما وبيل غيتس لسرقة البيتكوين! 😱💰💻
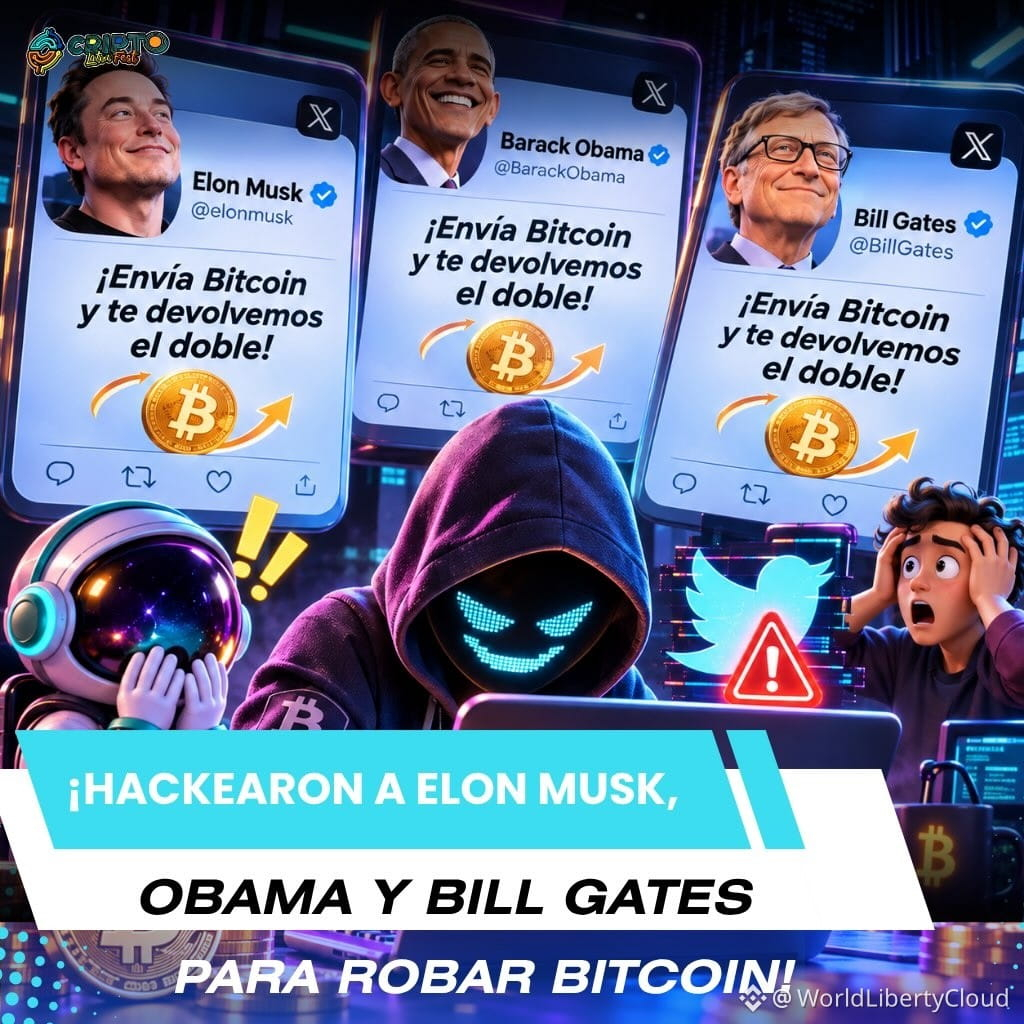
هل تتخيل أن تدخل إلى تويتر وترى إيلون ماسك وباراك أوباما وبيل غيتس يوزعون البيتكوين؟ 🤯₿
حسنًا، في يوليو 2020 حدث أمر بدا وكأنه مشهد من فيلم! 🎬🔥
👨💻 تمكنت مجموعة من المخترقين من السيطرة على حسابات موثقة لبعض أشهر الأشخاص في العالم. 🌎🔓
وكان من بينهم إيلون ماسك وباراك أوباما وبيل غيتس وشخصيات معروفة أخرى. 😳
💸 خطتهم؟ نشر رسائل تعد بشيء يبدو أجمل من أن يكون حقيقيًا:
🤑 «أرسل البيتكوين وسنعيد إليك ضعف المبلغ!» 🚀💰
ورغم أن الأمر يبدو غير معقول… فقد وقع بعض الأشخاص في الفخ! 😱💀
💰 تمكن المهاجمون من تلقي ما يزيد على 100,000 دولار بالبيتكوين عبر عملية الاحتيال.
🐦 اضطر تويتر إلى التدخل وفرض قيود مؤقتة على بعض وظائف الحسابات الموثقة للسيطرة على الهجوم. 🚨🔐
🤯 أغرب ما في الأمر!
لم يخترقوا البيتكوين، بل اخترقوا حسابات المشاهير لاستغلال ثقة متابعيهم. 💻🎭
🔥 هجوم واحد. حسابات مشاهير مخترقة. وآلاف الدولارات من البيتكوين المسروقة. ₿💥
👇😂 هل كنت ستصدق أن إيلون ماسك يوزع البيتكوين؟ 👀💸
#Bitcoin #ElonMusk #TwitterHack #Crypto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
🚨🐦 اختُرقت حسابات إيلون ماسك وأوباما وبيل غيتس لسرقة البيتكوين! 😱💰💻
هل تتخيل أن تدخل إلى تويتر وترى إيلون ماسك وباراك أوباما وبيل غيتس يوزعون البيتكوين؟ 🤯₿
حسنًا، في يوليو 2020 حدث أمر بدا وكأنه مشهد من فيلم! 🎬🔥
👨💻 تمكنت مجموعة من المخترقين من السيطرة على حسابات موثقة لبعض أشهر الأشخاص في العالم. 🌎🔓
وكان من بينهم إيلون ماسك وباراك أوباما وبيل غيتس وشخصيات معروفة أخرى. 😳
💸 خطتهم؟ نشر رسائل تعد بشيء يبدو أجمل من أن يكون حقيقيًا:
🤑 «أرسل البيتكوين وسنعيد إليك ضعف المبلغ!» 🚀💰
ورغم أن الأمر يبدو غير معقول… فقد وقع بعض الأشخاص في الفخ! 😱💀
💰 تمكن المهاجمون من تلقي ما يزيد على 100,000 دولار بالبيتكوين عبر عملية الاحتيال.
🐦 اضطر تويتر إلى التدخل وفرض قيود مؤقتة على بعض وظائف الحسابات الموثقة للسيطرة على الهجوم. 🚨🔐
🤯 أغرب ما في الأمر!
لم يخترقوا البيتكوين، بل اخترقوا حسابات المشاهير لاستغلال ثقة متابعيهم. 💻🎭
🔥 هجوم واحد. حسابات مشاهير مخترقة. وآلاف الدولارات من البيتكوين المسروقة. ₿💥
👇😂 هل كنت ستصدق أن إيلون ماسك يوزع البيتكوين؟ 👀💸
#Bitcoin #ElonMusk #TwitterHack #Crypto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
هل تتخيل أن تدخل إلى تويتر وترى إيلون ماسك وباراك أوباما وبيل غيتس يوزعون البيتكوين؟ 🤯₿
حسنًا، في يوليو 2020 حدث أمر بدا وكأنه مشهد من فيلم! 🎬🔥
👨💻 تمكنت مجموعة من المخترقين من السيطرة على حسابات موثقة لبعض أشهر الأشخاص في العالم. 🌎🔓
وكان من بينهم إيلون ماسك وباراك أوباما وبيل غيتس وشخصيات معروفة أخرى. 😳
💸 خطتهم؟ نشر رسائل تعد بشيء يبدو أجمل من أن يكون حقيقيًا:
🤑 «أرسل البيتكوين وسنعيد إليك ضعف المبلغ!» 🚀💰
ورغم أن الأمر يبدو غير معقول… فقد وقع بعض الأشخاص في الفخ! 😱💀
💰 تمكن المهاجمون من تلقي ما يزيد على 100,000 دولار بالبيتكوين عبر عملية الاحتيال.
🐦 اضطر تويتر إلى التدخل وفرض قيود مؤقتة على بعض وظائف الحسابات الموثقة للسيطرة على الهجوم. 🚨🔐
🤯 أغرب ما في الأمر!
لم يخترقوا البيتكوين، بل اخترقوا حسابات المشاهير لاستغلال ثقة متابعيهم. 💻🎭
🔥 هجوم واحد. حسابات مشاهير مخترقة. وآلاف الدولارات من البيتكوين المسروقة. ₿💥
👇😂 هل كنت ستصدق أن إيلون ماسك يوزع البيتكوين؟ 👀💸
#Bitcoin #ElonMusk #TwitterHack #Crypto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
1
3
695

ما زال صدى ما حدث قبل بضعة أيام بسبب الاختراق/السرقة على المنصة حاضرًا... وبصراحة، من المستحيل ألا نتوقف للتفكير. 🛡️📉
بعيدًا عن الأرقام الحمراء والتكهنات وما تقوله العناوين، تترك لنا مثل هذه الضربات درسًا كبيرًا نحن جميعًا ممن نعيش تفاصيل هذا النظام البيئي يومًا بيوم: الأمن أمر غير قابل للتفاوض.
في هذا العالم، الثقة أمر جيد، لكن التحقق والحفظ بأنفسنا هما السبيل الوحيد للشعور ببعض راحة البال أمام الشاشة.
الأسواق ترتفع وتنخفض، والاتجاهات تتغير كل أسبوع، لكن حماية رأس مالنا هي القاعدة الوحيدة التي لا يمكننا أبدًا خرقها.
كيف جعلك هذا الخبر تشعر؟ هل تفضّل نقل كل أموالك إلى محفظة أجهزة بعد تجربة مخيفة كهذه، أم تثق بتدابير منصات التداول؟
بانتظار تعليقاتكم! 👇☕
(وكما هو الحال دائمًا: أدر مخاطرَك، واحمِ أموالك، فهذا ليس نصيحة مالية)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $
ما زال صدى ما حدث قبل بضعة أيام بسبب الاختراق/السرقة على المنصة حاضرًا... وبصراحة، من المستحيل ألا نتوقف للتفكير. 🛡️📉
بعيدًا عن الأرقام الحمراء والتكهنات وما تقوله العناوين، تترك لنا مثل هذه الضربات درسًا كبيرًا نحن جميعًا ممن نعيش تفاصيل هذا النظام البيئي يومًا بيوم: الأمن أمر غير قابل للتفاوض.
في هذا العالم، الثقة أمر جيد، لكن التحقق والحفظ بأنفسنا هما السبيل الوحيد للشعور ببعض راحة البال أمام الشاشة.
الأسواق ترتفع وتنخفض، والاتجاهات تتغير كل أسبوع، لكن حماية رأس مالنا هي القاعدة الوحيدة التي لا يمكننا أبدًا خرقها.
كيف جعلك هذا الخبر تشعر؟ هل تفضّل نقل كل أموالك إلى محفظة أجهزة بعد تجربة مخيفة كهذه، أم تثق بتدابير منصات التداول؟
بانتظار تعليقاتكم! 👇☕
(وكما هو الحال دائمًا: أدر مخاطرَك، واحمِ أموالك، فهذا ليس نصيحة مالية)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $
بعيدًا عن الأرقام الحمراء والتكهنات وما تقوله العناوين، تترك لنا مثل هذه الضربات درسًا كبيرًا نحن جميعًا ممن نعيش تفاصيل هذا النظام البيئي يومًا بيوم: الأمن أمر غير قابل للتفاوض.
في هذا العالم، الثقة أمر جيد، لكن التحقق والحفظ بأنفسنا هما السبيل الوحيد للشعور ببعض راحة البال أمام الشاشة.
الأسواق ترتفع وتنخفض، والاتجاهات تتغير كل أسبوع، لكن حماية رأس مالنا هي القاعدة الوحيدة التي لا يمكننا أبدًا خرقها.
كيف جعلك هذا الخبر تشعر؟ هل تفضّل نقل كل أموالك إلى محفظة أجهزة بعد تجربة مخيفة كهذه، أم تثق بتدابير منصات التداول؟
بانتظار تعليقاتكم! 👇☕
(وكما هو الحال دائمًا: أدر مخاطرَك، واحمِ أموالك، فهذا ليس نصيحة مالية)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $

Sigueme
من Karleen Seyer pM11
2
25
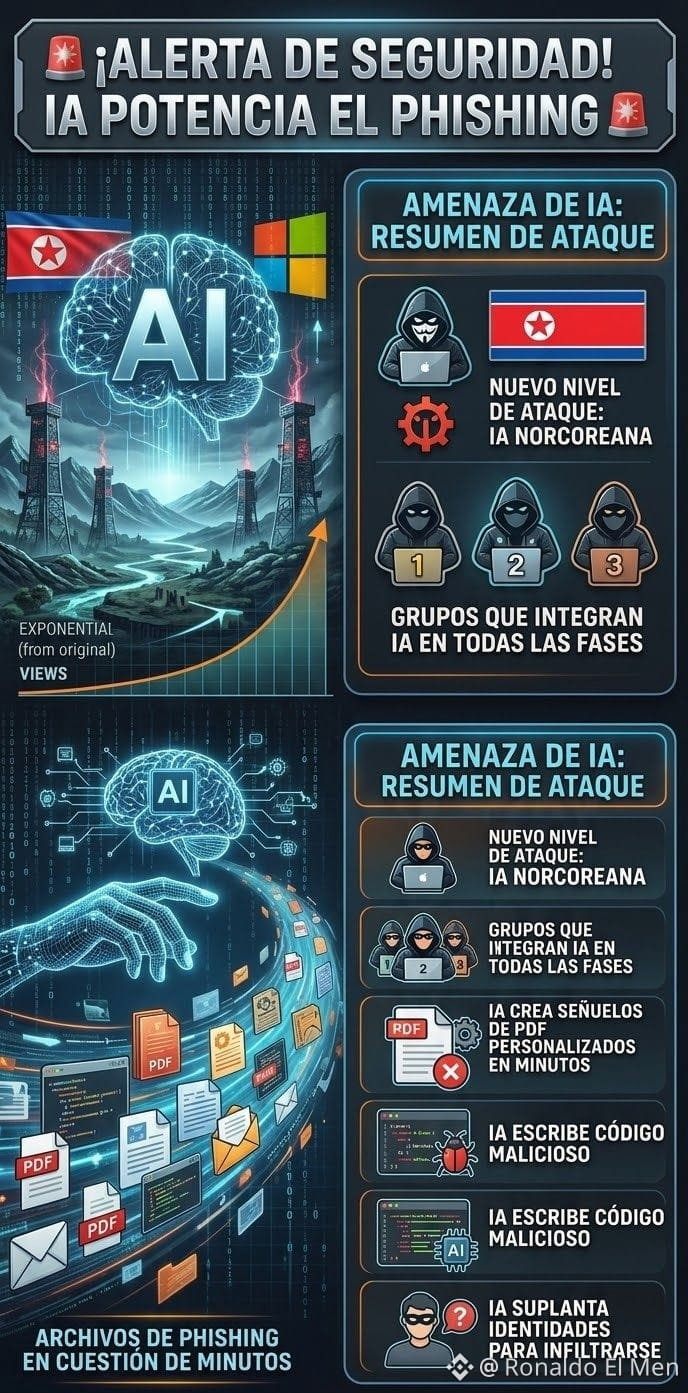
🚨 ¡الأمن السيبراني والعملات المشفرة: الذكاء الاصطناعي أصبح بالفعل السلاح الرئيسي للمخترقين!
أطلقت مايكروسوفت تحذيرًا مهمًا في 30 أكتوبر: إذ تستخدم مجموعات من المخترقين الكوريين الشماليين الذكاء الاصطناعي لإنشاء عشرات ملفات التصيّد في غضون دقائق.
وفقًا لتقارير أمنية تتابعها مايكروسوفت، دمجت ثلاث من هذه المجموعات الذكاء الاصطناعي في جميع مراحل هجماتها. كيف تعمل؟
خدع مخصصة: تنشئ مستندات PDF مخصصة ومقنعة للغاية في دقائق.
برمجيات خبيثة: تستخدم الذكاء الاصطناعي لكتابة سكربتات ورموز خطيرة بسرعة أكبر.
انتحال الهوية: تتسلل إلى الشركات والأنظمة البيئية متظاهرة بأنها جهات شرعية.
في عالم العملات المشفرة وWeb3، حيث كل نقرة مهمة، فإن الهندسة الاجتماعية المدعومة بالذكاء الاصطناعي تفرض علينا أن نضاعف الحذر. لا تقم أبدًا بتنزيل ملفات مشبوهة ولا توصل محفظتك بروابط ذات مصدر مشكوك فيه.
ما مدى شعورك بالأمان أمام هذه الأساليب الجديدة المؤتمتة للمجرمين السيبرانيين؟ أخبرني في التعليقات! 👇
$BTC $ETH $BNB
{spot}(BNBUSDT)
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
🚨 ¡الأمن السيبراني والعملات المشفرة: الذكاء الاصطناعي أصبح بالفعل السلاح الرئيسي للمخترقين!
أطلقت مايكروسوفت تحذيرًا مهمًا في 30 أكتوبر: إذ تستخدم مجموعات من المخترقين الكوريين الشماليين الذكاء الاصطناعي لإنشاء عشرات ملفات التصيّد في غضون دقائق.
وفقًا لتقارير أمنية تتابعها مايكروسوفت، دمجت ثلاث من هذه المجموعات الذكاء الاصطناعي في جميع مراحل هجماتها. كيف تعمل؟
خدع مخصصة: تنشئ مستندات PDF مخصصة ومقنعة للغاية في دقائق.
برمجيات خبيثة: تستخدم الذكاء الاصطناعي لكتابة سكربتات ورموز خطيرة بسرعة أكبر.
انتحال الهوية: تتسلل إلى الشركات والأنظمة البيئية متظاهرة بأنها جهات شرعية.
في عالم العملات المشفرة وWeb3، حيث كل نقرة مهمة، فإن الهندسة الاجتماعية المدعومة بالذكاء الاصطناعي تفرض علينا أن نضاعف الحذر. لا تقم أبدًا بتنزيل ملفات مشبوهة ولا توصل محفظتك بروابط ذات مصدر مشكوك فيه.
ما مدى شعورك بالأمان أمام هذه الأساليب الجديدة المؤتمتة للمجرمين السيبرانيين؟ أخبرني في التعليقات! 👇
$BTC $ETH $BNB
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
أطلقت مايكروسوفت تحذيرًا مهمًا في 30 أكتوبر: إذ تستخدم مجموعات من المخترقين الكوريين الشماليين الذكاء الاصطناعي لإنشاء عشرات ملفات التصيّد في غضون دقائق.
وفقًا لتقارير أمنية تتابعها مايكروسوفت، دمجت ثلاث من هذه المجموعات الذكاء الاصطناعي في جميع مراحل هجماتها. كيف تعمل؟
خدع مخصصة: تنشئ مستندات PDF مخصصة ومقنعة للغاية في دقائق.
برمجيات خبيثة: تستخدم الذكاء الاصطناعي لكتابة سكربتات ورموز خطيرة بسرعة أكبر.
انتحال الهوية: تتسلل إلى الشركات والأنظمة البيئية متظاهرة بأنها جهات شرعية.
في عالم العملات المشفرة وWeb3، حيث كل نقرة مهمة، فإن الهندسة الاجتماعية المدعومة بالذكاء الاصطناعي تفرض علينا أن نضاعف الحذر. لا تقم أبدًا بتنزيل ملفات مشبوهة ولا توصل محفظتك بروابط ذات مصدر مشكوك فيه.
ما مدى شعورك بالأمان أمام هذه الأساليب الجديدة المؤتمتة للمجرمين السيبرانيين؟ أخبرني في التعليقات! 👇
$BTC $ETH $BNB
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
1
110
·
--
تعرضت Binance لسرقة 18.270 ($1.400M) في 31/10/2026، ونُسبت إلى جهات فاعلة من كوريا الشمالية. يتجاوز هذا المبلغ احتياطيات Tesla ويقترب من احتياطيات SpaceX، إذ يقل عنها بـ442 من حيازاتها. ويعادل هذا الحادث ضعف الاحتياطي الوطني للسلفادور، مسلطًا الضوء على هشاشة البنى التحتية المركزية وضخامة رأس المال المُحوَّل.
— تحليل EmeDotEme
#EmeDotEme #Bitcoin #الأمن_السيبراني
تعرضت Binance لسرقة 18.270 ($1.400M) في 31/10/2026، ونُسبت إلى جهات فاعلة من كوريا الشمالية. يتجاوز هذا المبلغ احتياطيات Tesla ويقترب من احتياطيات SpaceX، إذ يقل عنها بـ442 من حيازاتها. ويعادل هذا الحادث ضعف الاحتياطي الوطني للسلفادور، مسلطًا الضوء على هشاشة البنى التحتية المركزية وضخامة رأس المال المُحوَّل.
— تحليل EmeDotEme
#EmeDotEme #Bitcoin #الأمن_السيبراني
— تحليل EmeDotEme
#EmeDotEme #Bitcoin #الأمن_السيبراني
49
·
--
أكدت شركة التحليلات Chainalysis للتو وقوع حادث أمني.
تمكن المهاجمون من الوصول إلى بيانات غير حساسة لمستخدميها.
تشمل المعلومات المكشوفة أسماءً وعناوين بريد إلكتروني وبعض معرّفات المستخدمين.
من المثير للاهتمام أن شركة متخصصة تحديدًا في الأمن السيبراني تواجه هذا النوع من المشكلات.
هل يفاجئك حدوث ذلك لشركة بهذا الحجم؟
$BTC #Chainalysis #الأمن_السيبراني
أكدت شركة التحليلات Chainalysis للتو وقوع حادث أمني.
تمكن المهاجمون من الوصول إلى بيانات غير حساسة لمستخدميها.
تشمل المعلومات المكشوفة أسماءً وعناوين بريد إلكتروني وبعض معرّفات المستخدمين.
من المثير للاهتمام أن شركة متخصصة تحديدًا في الأمن السيبراني تواجه هذا النوع من المشكلات.
هل يفاجئك حدوث ذلك لشركة بهذا الحجم؟
$BTC #Chainalysis #الأمن_السيبراني
تمكن المهاجمون من الوصول إلى بيانات غير حساسة لمستخدميها.
تشمل المعلومات المكشوفة أسماءً وعناوين بريد إلكتروني وبعض معرّفات المستخدمين.
من المثير للاهتمام أن شركة متخصصة تحديدًا في الأمن السيبراني تواجه هذا النوع من المشكلات.
هل يفاجئك حدوث ذلك لشركة بهذا الحجم؟
$BTC #Chainalysis #الأمن_السيبراني
150
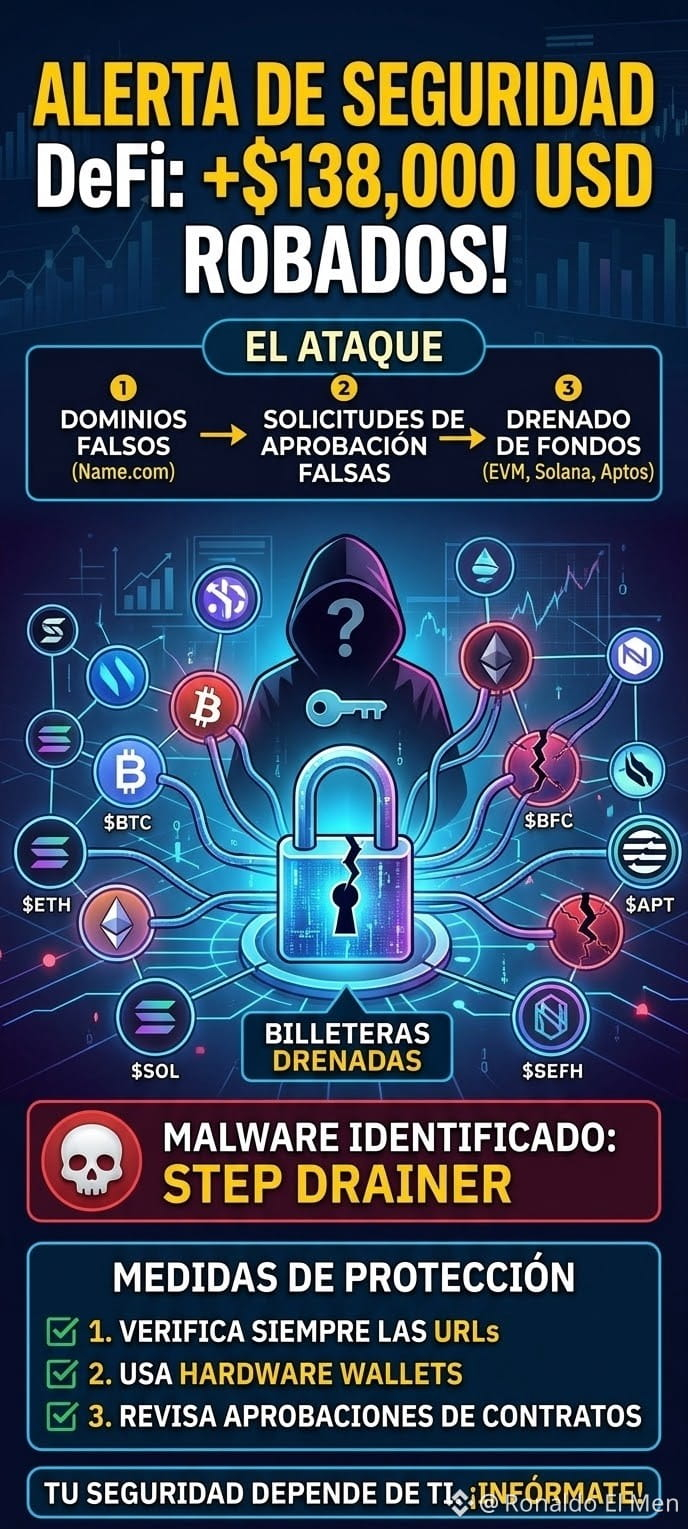
🚨 تنبيه أمني سيبراني في منظومة DeFi!
تمكنت مجموعة من المخترقين من اختراق 12 موقعًا من مواقع DeFi خلال عطلة نهاية الأسبوع عبر نطاقات مسجلة لدى Name.com، مستخدمين البرمجية الخبيثة الخطيرة Step Drainer لتفريغ محافظ الزوار. وقد تم تتبّع أكثر من 138,000 دولار أمريكي من الأموال المسروقة إلى ثلاث محافظ على سلاسل EVM (دون احتساب الخسائر المحتملة على Solana أو Aptos).
#ciberseguridad #DeFi #BinanceSquareFamily #EstafasCrypto #SeguridadCrypto
pto
🚨 تنبيه أمني سيبراني في منظومة DeFi!
تمكنت مجموعة من المخترقين من اختراق 12 موقعًا من مواقع DeFi خلال عطلة نهاية الأسبوع عبر نطاقات مسجلة لدى Name.com، مستخدمين البرمجية الخبيثة الخطيرة Step Drainer لتفريغ محافظ الزوار. وقد تم تتبّع أكثر من 138,000 دولار أمريكي من الأموال المسروقة إلى ثلاث محافظ على سلاسل EVM (دون احتساب الخسائر المحتملة على Solana أو Aptos).
#ciberseguridad #DeFi #BinanceSquareFamily #EstafasCrypto #SeguridadCrypto
pto
تمكنت مجموعة من المخترقين من اختراق 12 موقعًا من مواقع DeFi خلال عطلة نهاية الأسبوع عبر نطاقات مسجلة لدى Name.com، مستخدمين البرمجية الخبيثة الخطيرة Step Drainer لتفريغ محافظ الزوار. وقد تم تتبّع أكثر من 138,000 دولار أمريكي من الأموال المسروقة إلى ثلاث محافظ على سلاسل EVM (دون احتساب الخسائر المحتملة على Solana أو Aptos).
#ciberseguridad #DeFi #BinanceSquareFamily #EstafasCrypto #SeguridadCrypto
pto
2
337
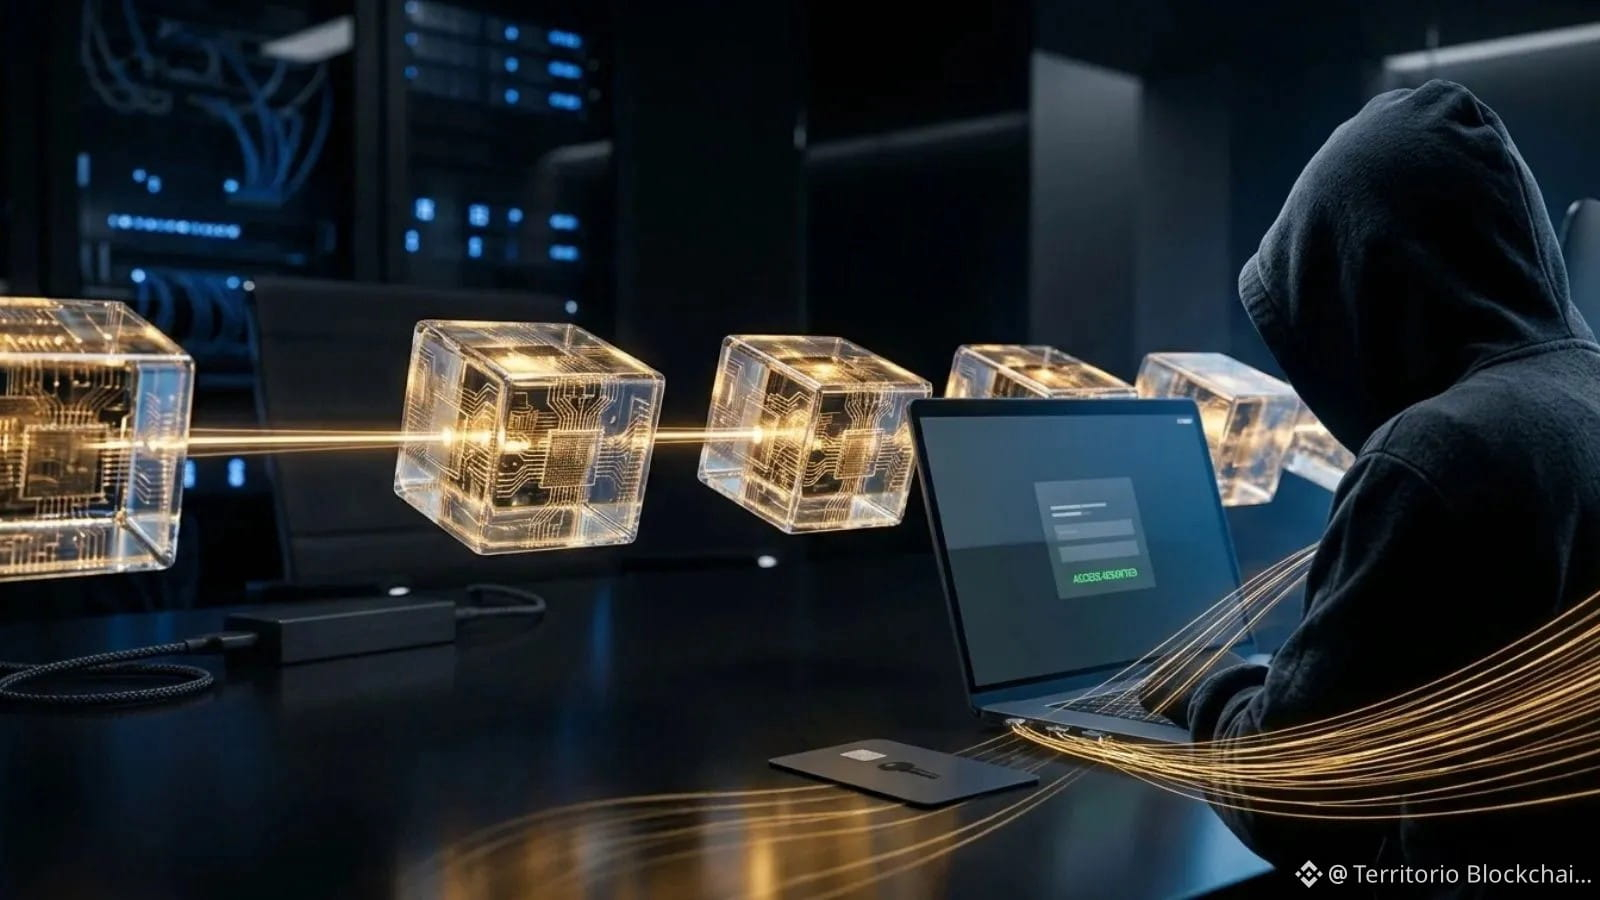
مقالة
لم تفشل البلوكتشين، بل فشل الوصول: درس اختراق باينانسصمدت الخزنة. هذه هي الفكرة التي تحللها مارتا أمبور في عمودها لموقع «تيريتوريو بلوكتشين» بشأن سرقة نحو 6.3 مليارات دولار من منصة باينانس في 29 أكتوبر، أي أكثر من أربعة أضعاف ما سُرق من بايبت في فبراير 2025.
تحتفظ منصات التداول بمعظم الأموال في محافظ باردة غير متصلة بالإنترنت، وتستخدم محافظ ساخنة ذات توقيع آلي لتلبية طلبات السحب فورًا. لم يمسّ المهاجم المحافظ الباردة. ووفقًا لباينانس، تمكن من الدخول عبر حاسوب محمول لمهندس، ثم انتقل إلى خدمة داخلية وأصدر أوامر سحب لم يأذن بها أحد. وتؤكد الشركة أن أي مفتاح خاص لم يتسرب. وتشير TRM Labs إلى أن الجهاز الذي كان يوقّع المعاملات كان ينفذ أوامر المهاجم، وتنسب الهجوم، بدرجة عالية من الثقة، إلى مجموعة TraderTraitor المرتبطة بكوريا الشمالية. ولم تؤكد باينانس ذلك.
لم تفشل البلوكتشين، بل فشل الوصول: درس اختراق باينانس
صمدت الخزنة. هذه هي الفكرة التي تحللها مارتا أمبور في عمودها لموقع «تيريتوريو بلوكتشين» بشأن سرقة نحو 6.3 مليارات دولار من منصة باينانس في 29 أكتوبر، أي أكثر من أربعة أضعاف ما سُرق من بايبت في فبراير 2025.
تحتفظ منصات التداول بمعظم الأموال في محافظ باردة غير متصلة بالإنترنت، وتستخدم محافظ ساخنة ذات توقيع آلي لتلبية طلبات السحب فورًا. لم يمسّ المهاجم المحافظ الباردة. ووفقًا لباينانس، تمكن من الدخول عبر حاسوب محمول لمهندس، ثم انتقل إلى خدمة داخلية وأصدر أوامر سحب لم يأذن بها أحد. وتؤكد الشركة أن أي مفتاح خاص لم يتسرب. وتشير TRM Labs إلى أن الجهاز الذي كان يوقّع المعاملات كان ينفذ أوامر المهاجم، وتنسب الهجوم، بدرجة عالية من الثقة، إلى مجموعة TraderTraitor المرتبطة بكوريا الشمالية. ولم تؤكد باينانس ذلك.
تحتفظ منصات التداول بمعظم الأموال في محافظ باردة غير متصلة بالإنترنت، وتستخدم محافظ ساخنة ذات توقيع آلي لتلبية طلبات السحب فورًا. لم يمسّ المهاجم المحافظ الباردة. ووفقًا لباينانس، تمكن من الدخول عبر حاسوب محمول لمهندس، ثم انتقل إلى خدمة داخلية وأصدر أوامر سحب لم يأذن بها أحد. وتؤكد الشركة أن أي مفتاح خاص لم يتسرب. وتشير TRM Labs إلى أن الجهاز الذي كان يوقّع المعاملات كان ينفذ أوامر المهاجم، وتنسب الهجوم، بدرجة عالية من الثقة، إلى مجموعة TraderTraitor المرتبطة بكوريا الشمالية. ولم تؤكد باينانس ذلك.
2
838
مقالة
اختراق Binance، شرح مفصّل: كيف اخترقوها، ومن المشتبه به، وما الذي جُمّديوم الخميس 29 أكتوبر، خرجت من Binance أموال بقيمة 6.3 مليارات دولار خلال نحو عشرين دقيقة، أي أربعة أضعاف ما سُرق في الهجوم على Bybit. في أحدث بث مباشر لبرنامج Territorio Blockchain، أستعرض ما نعرفه حتى الآن.
ما أشرحه في الفيديو:
• كيف بدأ الأمر: بحسب Binance نفسها، من خلال حاسوب أحد الموظفين المحمول
• ما هي المحفظة الساخنة، ولماذا يشكّل اتصالها بالإنترنت مصدرًا كبيرًا للمخاطر التشغيلية لمنصة تداول
• من المشتبه به: تشير TRM Labs إلى كوريا الشمالية
اختراق Binance، شرح مفصّل: كيف اخترقوها، ومن المشتبه به، وما الذي جُمّد
يوم الخميس 29 أكتوبر، خرجت من Binance أموال بقيمة 6.3 مليارات دولار خلال نحو عشرين دقيقة، أي أربعة أضعاف ما سُرق في الهجوم على Bybit. في أحدث بث مباشر لبرنامج Territorio Blockchain، أستعرض ما نعرفه حتى الآن.
ما أشرحه في الفيديو:
• كيف بدأ الأمر: بحسب Binance نفسها، من خلال حاسوب أحد الموظفين المحمول
• ما هي المحفظة الساخنة، ولماذا يشكّل اتصالها بالإنترنت مصدرًا كبيرًا للمخاطر التشغيلية لمنصة تداول
• من المشتبه به: تشير TRM Labs إلى كوريا الشمالية
ما أشرحه في الفيديو:
• كيف بدأ الأمر: بحسب Binance نفسها، من خلال حاسوب أحد الموظفين المحمول
• ما هي المحفظة الساخنة، ولماذا يشكّل اتصالها بالإنترنت مصدرًا كبيرًا للمخاطر التشغيلية لمنصة تداول
• من المشتبه به: تشير TRM Labs إلى كوريا الشمالية
1
4
7.1k

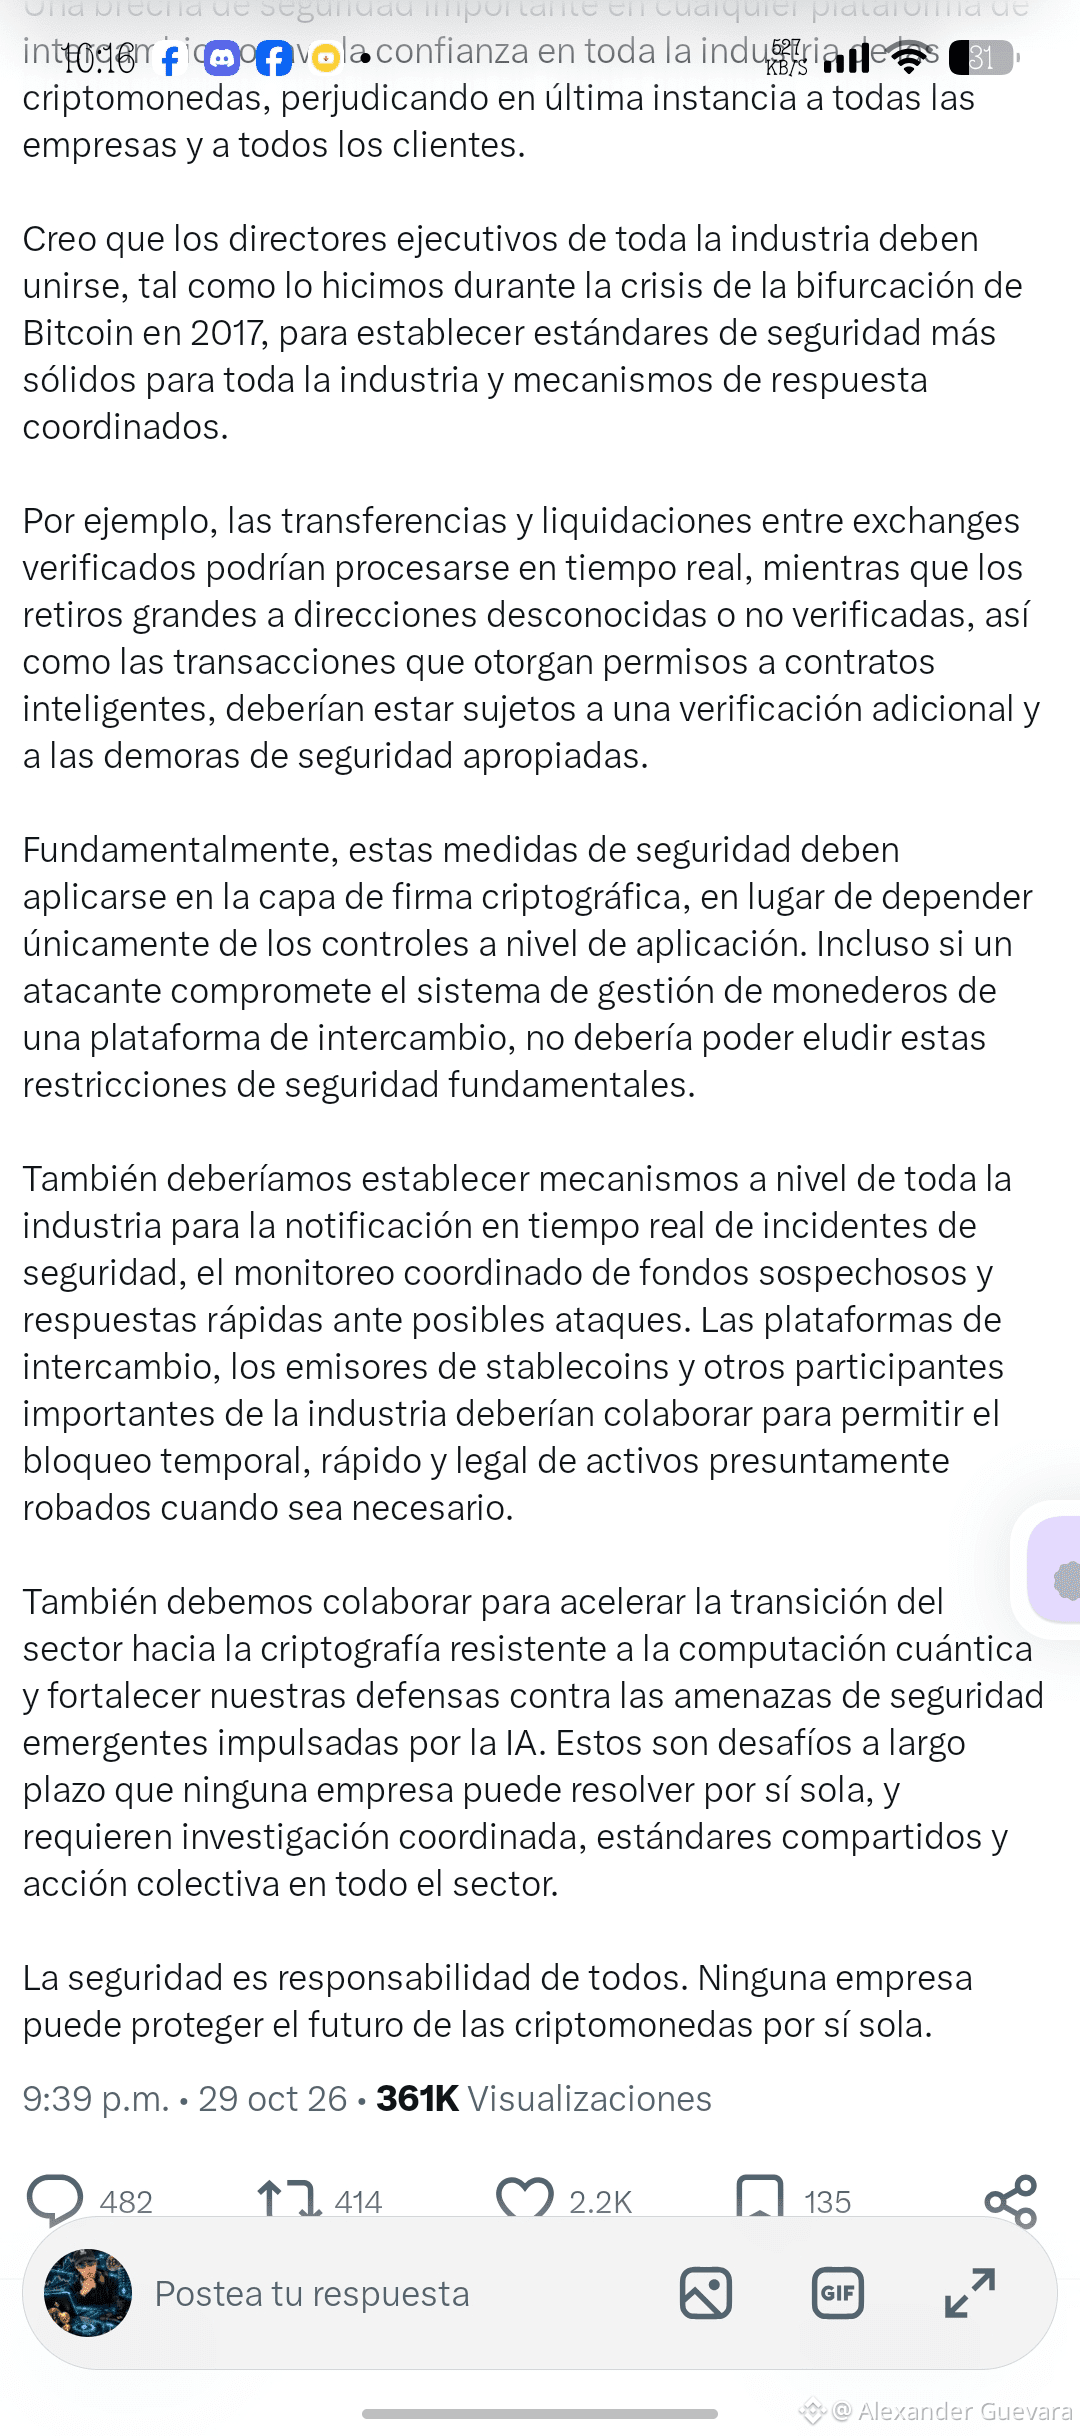
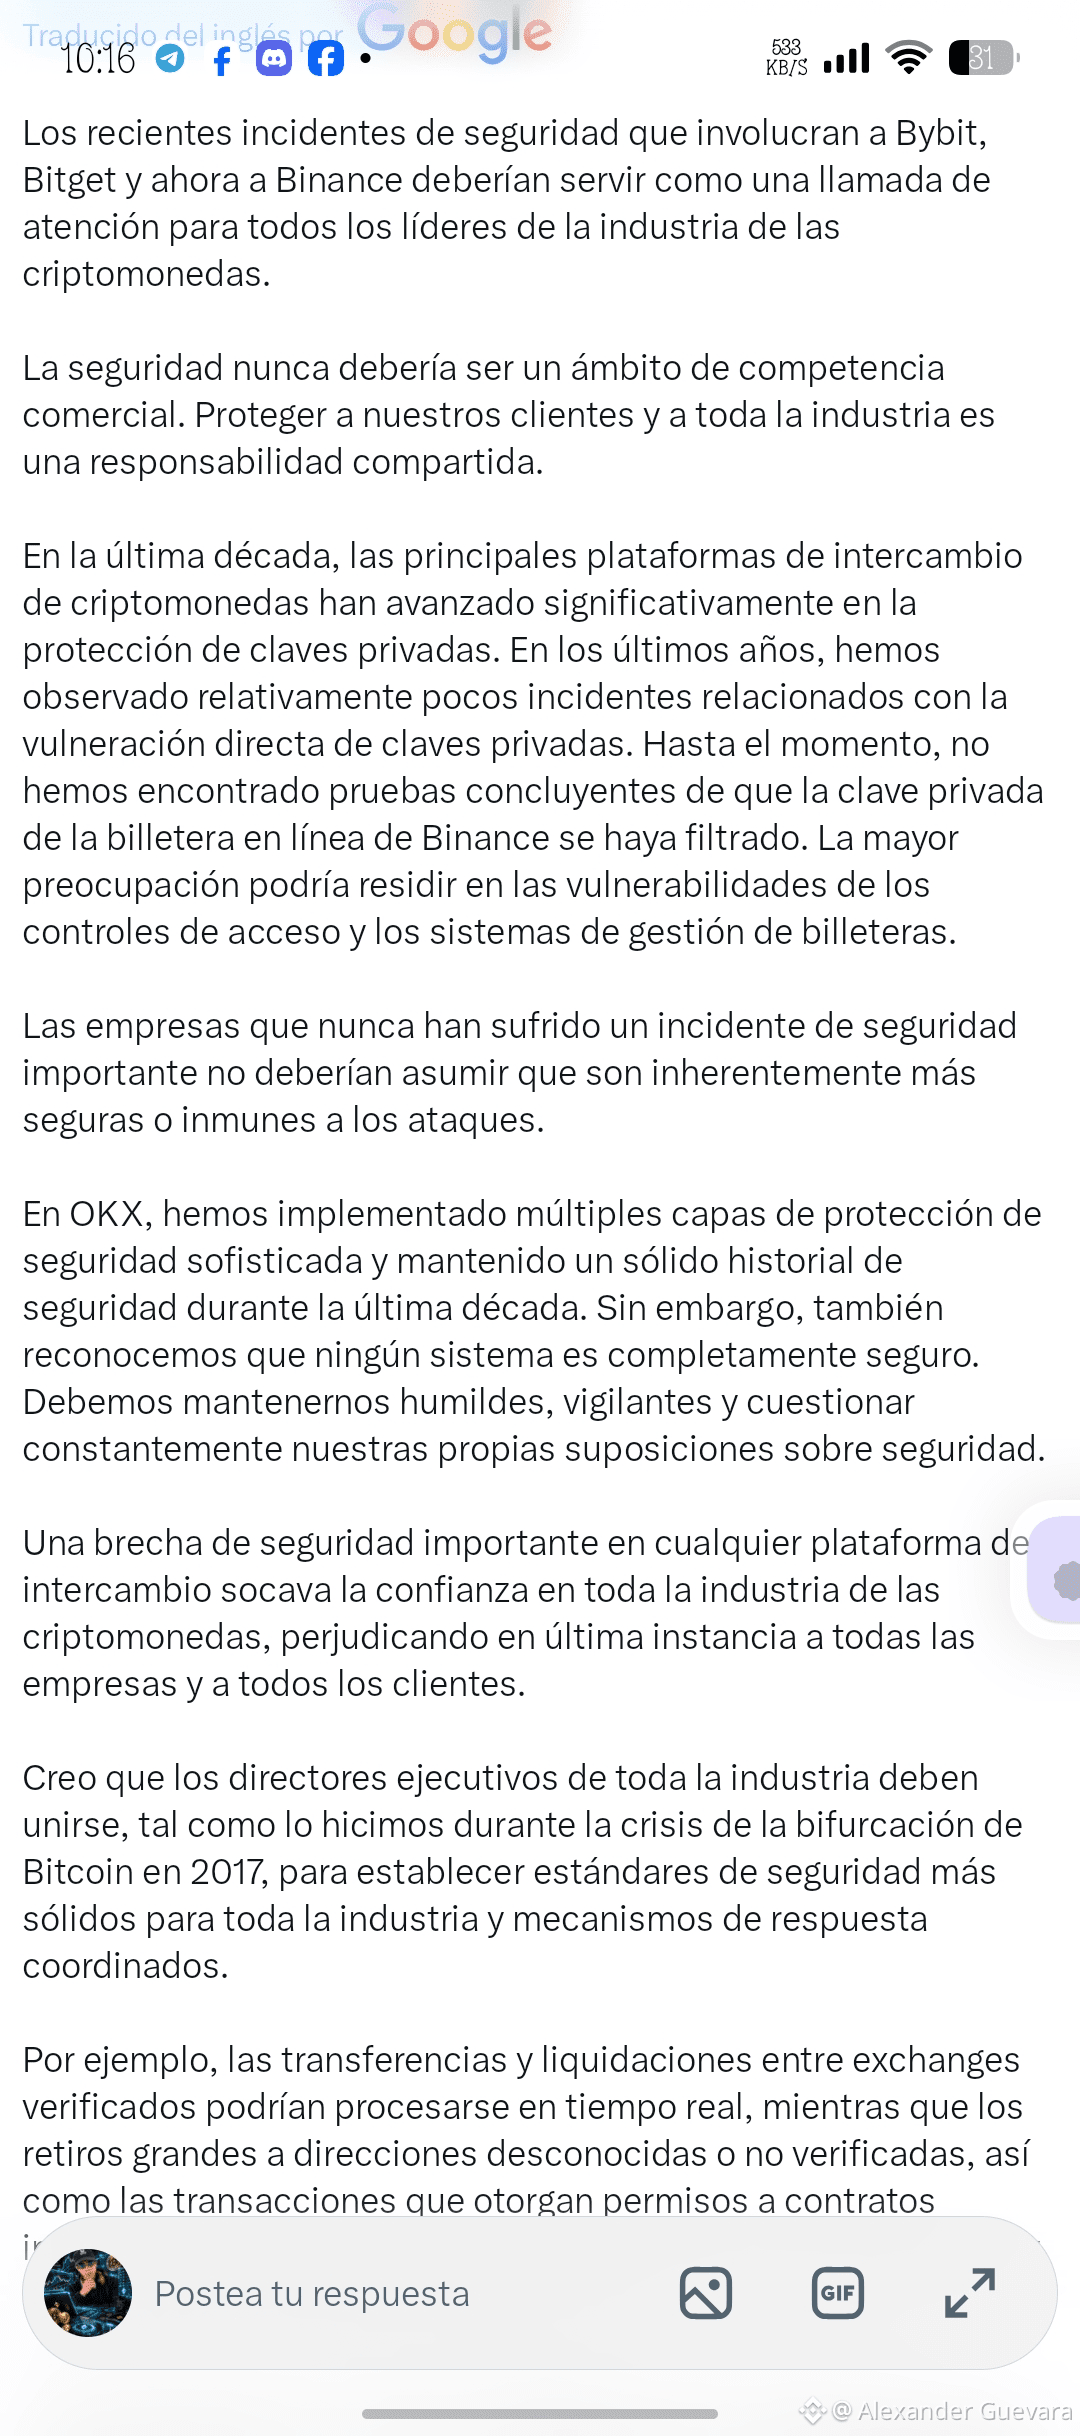
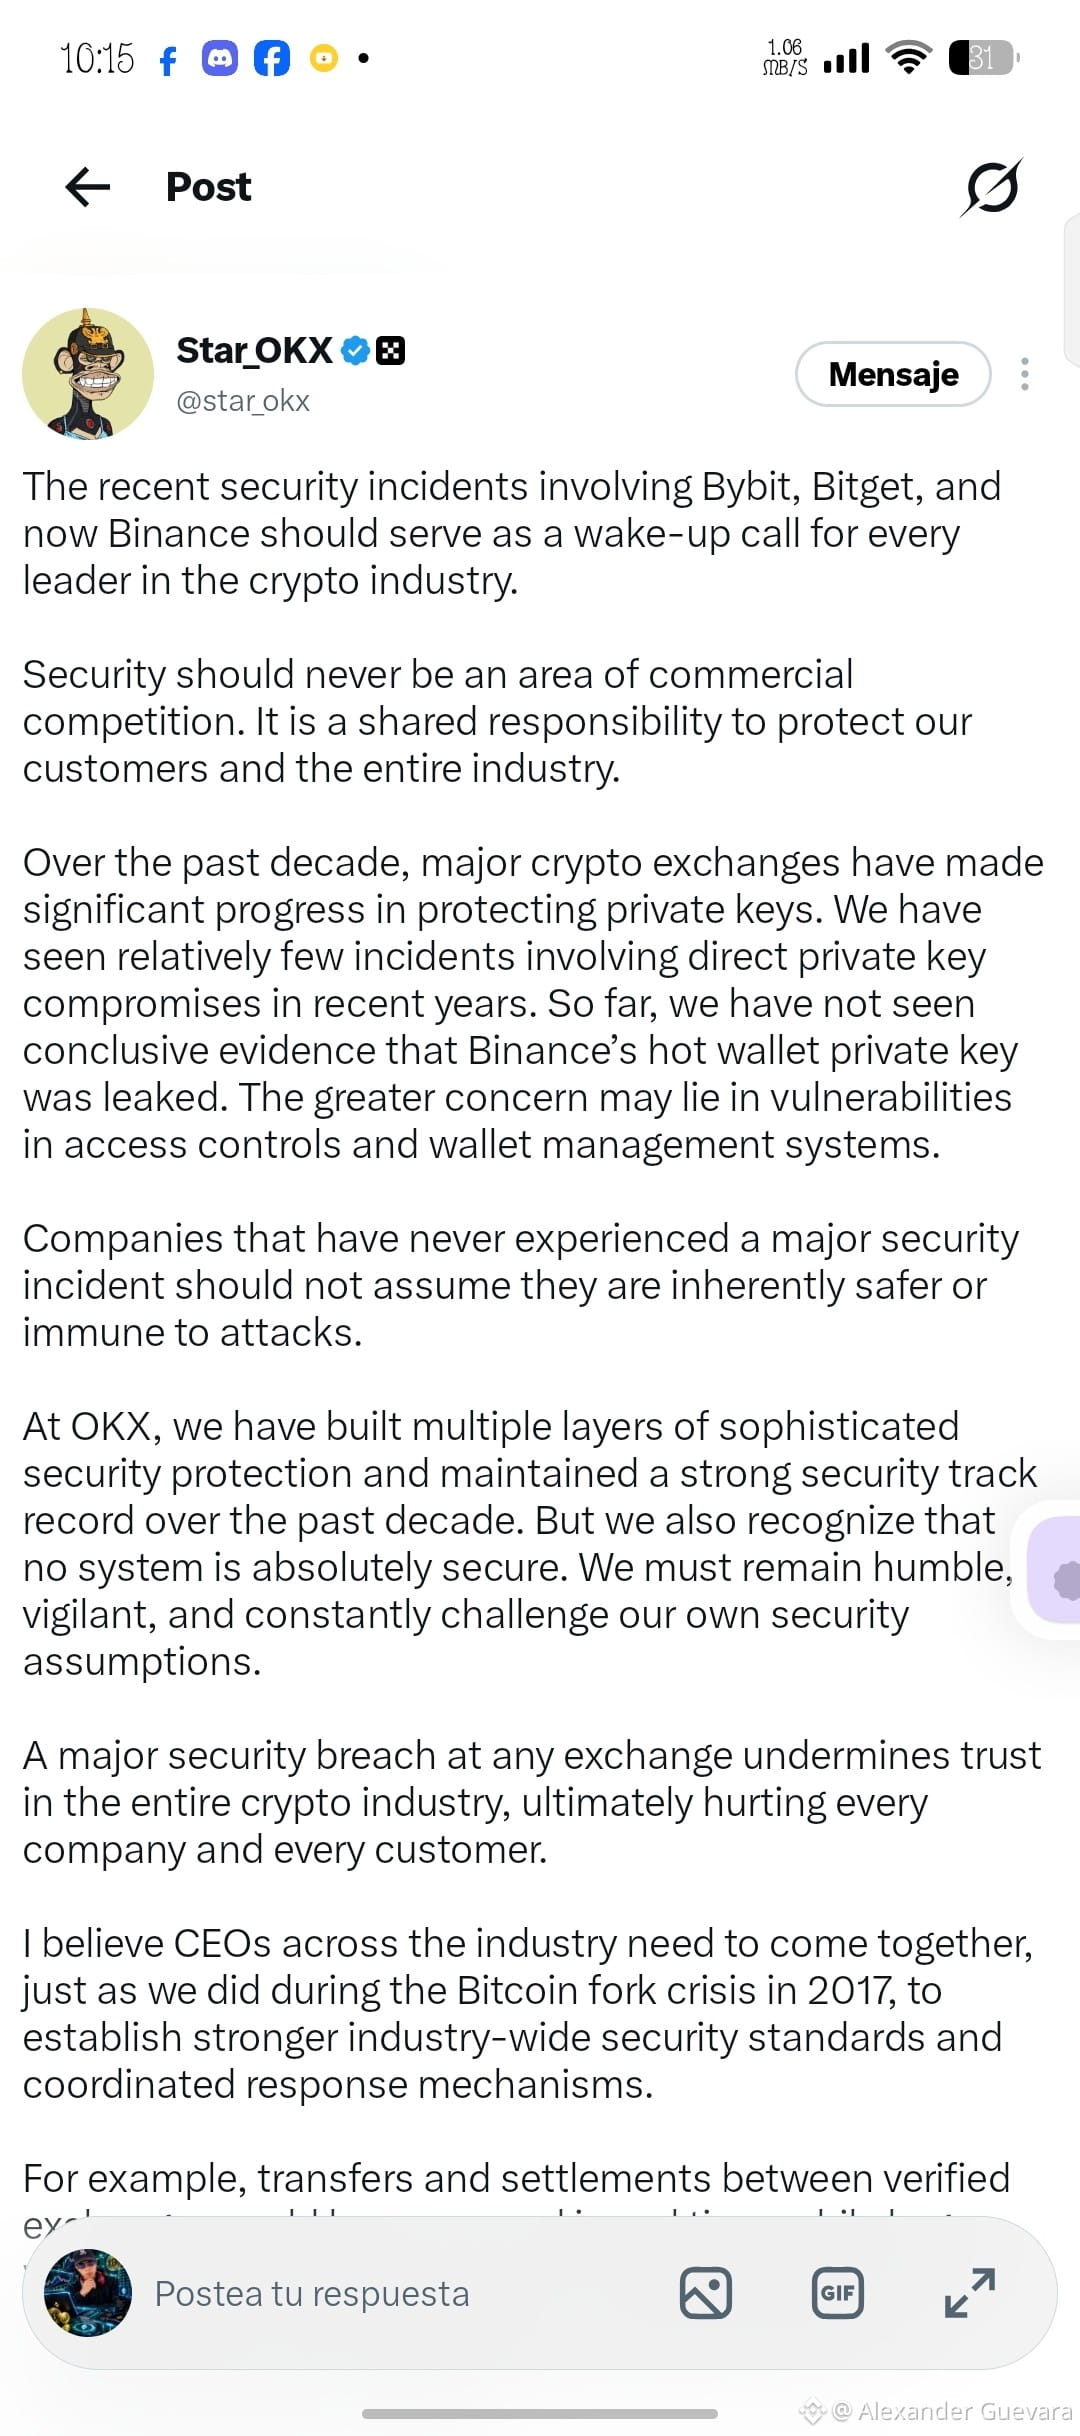
🚨 الأمن ليس منافسة تجارية، بل مسؤولية مشتركة 🤝
تذكّرنا الحوادث الأخيرة في قطاع العملات المشفرة بأن أي اختراق في أي منصة تداول يؤثر في ثقة المنظومة بأكملها.
لا توجد منصة محصّنة، ولا تستطيع أي منصة حل هذه المشكلة بمفردها.
حان الوقت ليتحد قادة القطاع — كما فعلنا في عام 2017 — لبناء جبهة موحّدة:
تحالفات استراتيجية: وضع معايير أمنية راسخة وتنسيق الاستجابة بين منصات التداول.
إنذارات مبكرة: مراقبة الأموال المشبوهة لحظيًا، وحظر الأصول المسروقة مؤقتًا بالتعاون مع الجهات المُصدِرة للعملات المستقرة.
ضوابط صارمة: فرض تأخيرات أمنية وإجراءات تحقق إضافية على عمليات السحب الكبيرة إلى عناوين غير معروفة.
رؤية للمستقبل: تسريع الانتقال إلى تشفير مقاوم للحوسبة الكمومية في مواجهة تهديدات الذكاء الاصطناعي.
الأمن يحمينا جميعًا.
ما رأيك في مبادرة التعاون العالمي هذه؟ 👇
#BinanceSquare #ciberseguridad #crypto #blockchain #CEO
@heyi @CZ @richardteng @Binance_Announcement @Binance_News
{web3_wallet_create}(10x75231f58b43240c9718dd58b4967c5114342a86c)
$BNB $BTC $BNCB
🚨 الأمن ليس منافسة تجارية، بل مسؤولية مشتركة 🤝
تذكّرنا الحوادث الأخيرة في قطاع العملات المشفرة بأن أي اختراق في أي منصة تداول يؤثر في ثقة المنظومة بأكملها.
لا توجد منصة محصّنة، ولا تستطيع أي منصة حل هذه المشكلة بمفردها.
حان الوقت ليتحد قادة القطاع — كما فعلنا في عام 2017 — لبناء جبهة موحّدة:
تحالفات استراتيجية: وضع معايير أمنية راسخة وتنسيق الاستجابة بين منصات التداول.
إنذارات مبكرة: مراقبة الأموال المشبوهة لحظيًا، وحظر الأصول المسروقة مؤقتًا بالتعاون مع الجهات المُصدِرة للعملات المستقرة.
ضوابط صارمة: فرض تأخيرات أمنية وإجراءات تحقق إضافية على عمليات السحب الكبيرة إلى عناوين غير معروفة.
رؤية للمستقبل: تسريع الانتقال إلى تشفير مقاوم للحوسبة الكمومية في مواجهة تهديدات الذكاء الاصطناعي.
الأمن يحمينا جميعًا.
ما رأيك في مبادرة التعاون العالمي هذه؟ 👇
#BinanceSquare #ciberseguridad #crypto #blockchain #CEO
@Yi He @CZ @Richard Teng @Binance Announcement @Binance News
$BNB $BTC $BNCB
تذكّرنا الحوادث الأخيرة في قطاع العملات المشفرة بأن أي اختراق في أي منصة تداول يؤثر في ثقة المنظومة بأكملها.
لا توجد منصة محصّنة، ولا تستطيع أي منصة حل هذه المشكلة بمفردها.
حان الوقت ليتحد قادة القطاع — كما فعلنا في عام 2017 — لبناء جبهة موحّدة:
تحالفات استراتيجية: وضع معايير أمنية راسخة وتنسيق الاستجابة بين منصات التداول.
إنذارات مبكرة: مراقبة الأموال المشبوهة لحظيًا، وحظر الأصول المسروقة مؤقتًا بالتعاون مع الجهات المُصدِرة للعملات المستقرة.
ضوابط صارمة: فرض تأخيرات أمنية وإجراءات تحقق إضافية على عمليات السحب الكبيرة إلى عناوين غير معروفة.
رؤية للمستقبل: تسريع الانتقال إلى تشفير مقاوم للحوسبة الكمومية في مواجهة تهديدات الذكاء الاصطناعي.
الأمن يحمينا جميعًا.
ما رأيك في مبادرة التعاون العالمي هذه؟ 👇
#BinanceSquare #ciberseguridad #crypto #blockchain #CEO
@Yi He @CZ @Richard Teng @Binance Announcement @Binance News
$BNB $BTC $BNCB
134
·
--
هابط
🚨 يحذّر إيلون ماسك من أن كل يوم هو يوم الصفر، عقب الاختراق التاريخي لمنصة بينانس 🚨⚠️
يشهد العالم المالي الرقمي حالة من التوتر الشديد 📉🌐 بعد تأكيد الهجوم السيبراني الهائل 💻🔐 الذي هزّ المنصة، والذي يُعدّ بالفعل أكبر عملية سرقة في التاريخ 💸📊.
وفي ظل هذا المشهد المقلق 🚨📱، أشعلت تصريحات شخصيات بارزة وتجميد الأصول من قِبل عمالقة التكنولوجيا 🏦 نقاشًا حول الأمن السيبراني 🕵️♂️ وهشاشة الأنظمة الحالية في مواجهة التهديدات التي لا يمكن إيقافها 🤖⚡.
#binance #ciberseguridad #Criptomonedas
🚨 يحذّر إيلون ماسك من أن كل يوم هو يوم الصفر، عقب الاختراق التاريخي لمنصة بينانس 🚨⚠️
يشهد العالم المالي الرقمي حالة من التوتر الشديد 📉🌐 بعد تأكيد الهجوم السيبراني الهائل 💻🔐 الذي هزّ المنصة، والذي يُعدّ بالفعل أكبر عملية سرقة في التاريخ 💸📊.
وفي ظل هذا المشهد المقلق 🚨📱، أشعلت تصريحات شخصيات بارزة وتجميد الأصول من قِبل عمالقة التكنولوجيا 🏦 نقاشًا حول الأمن السيبراني 🕵️♂️ وهشاشة الأنظمة الحالية في مواجهة التهديدات التي لا يمكن إيقافها 🤖⚡.
#binance #ciberseguridad #Criptomonedas
يشهد العالم المالي الرقمي حالة من التوتر الشديد 📉🌐 بعد تأكيد الهجوم السيبراني الهائل 💻🔐 الذي هزّ المنصة، والذي يُعدّ بالفعل أكبر عملية سرقة في التاريخ 💸📊.
وفي ظل هذا المشهد المقلق 🚨📱، أشعلت تصريحات شخصيات بارزة وتجميد الأصول من قِبل عمالقة التكنولوجيا 🏦 نقاشًا حول الأمن السيبراني 🕵️♂️ وهشاشة الأنظمة الحالية في مواجهة التهديدات التي لا يمكن إيقافها 🤖⚡.
#binance #ciberseguridad #Criptomonedas
60
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#A Packed Week of Earnings and Data Tests Markets
39,017 مشاهدات
278 يقومون بالنقاش
2
#AnthropicIPOTestsInvestorAppetiteForAI
48,382 مشاهدات
876 يقومون بالنقاش
3
#BitcoinExtendsLosingStreakToSixWeeks
9,276 مشاهدات
239 يقومون بالنقاش
4
#XRPFallsTo$0.89LowestSinceNovember2024
3,340 مشاهدات
26 يقومون بالنقاش
5
#HuangReportedlyConsidersReturnToNvidia
71,736 مشاهدات
915 يقومون بالنقاش
6
#SP500AndNasdaqFuturesHitQuarterlyLows
2,256 مشاهدات
73 يقومون بالنقاش
7
#CaliforniaVotersBackProp42BarringNewCryptoTaxes
2,653 مشاهدات
85 يقومون بالنقاش
8
#HKPlansDigitalAssetRegulatoryBillByYearEnd
2,620 مشاهدات
75 يقومون بالنقاش
9
#MUFGSMFGMizuhoPlanYenBackedStablecoin
12,884 مشاهدات
175 يقومون بالنقاش
10
#HKMAAndSwiftExploreTokenizedDepositInteroperability
627 مشاهدات
14 يقومون بالنقاش