
#binanceincidentreport
binanceincidentreport
رائج
جديد


·
--
مقالة
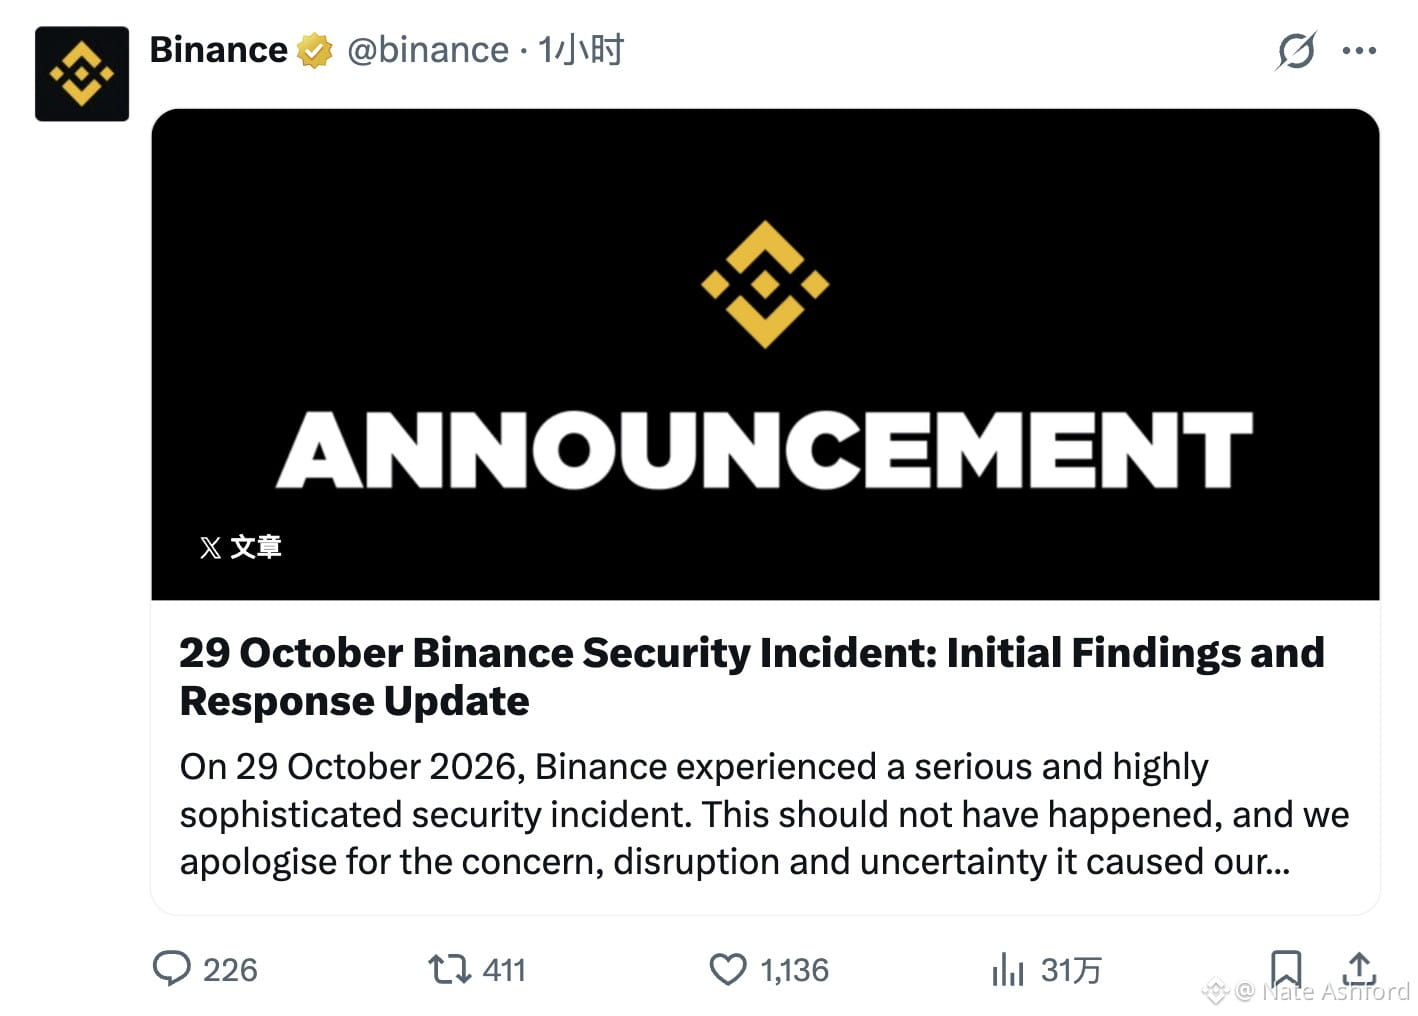
حادث Binance الأمني في 29 أكتوبر 2026: النتائج الأولية وتحديث الاستجابةفي 29 أكتوبر 2026، تعرضت Binance لحادث أمني خطير ومتطور للغاية. ما كان ينبغي أن يحدث ذلك، ونعتذر عمّا سببه من قلق واضطراب وحالة من عدم اليقين لمستخدمينا وشركائنا والقطاع الأوسع.مسؤوليتنا الأولى هي حماية المستخدمين. ستتحمل Binance الأثر المالي للأموال المسروقة، وليس المستخدمون. وقد خصصنا بالفعل أكثر من 100% من الأموال اللازمة لتغطية الخسارة. وحتى 31 أكتوبر 2026، تمت إعادة 98% من أصول الرموز المتأثرة، ويمكن التحقق منها على صفحة إثبات الاحتياطيات لدينا. ونحن بصدد شراء الأصول المتبقية الأقل سيولة.
حادث Binance الأمني في 29 أكتوبر 2026: النتائج الأولية وتحديث الاستجابة
في 29 أكتوبر 2026، تعرضت Binance لحادث أمني خطير ومتطور للغاية. ما كان ينبغي أن يحدث ذلك، ونعتذر عمّا سببه من قلق واضطراب وحالة من عدم اليقين لمستخدمينا وشركائنا والقطاع الأوسع.مسؤوليتنا الأولى هي حماية المستخدمين. ستتحمل Binance الأثر المالي للأموال المسروقة، وليس المستخدمون. وقد خصصنا بالفعل أكثر من 100% من الأموال اللازمة لتغطية الخسارة. وحتى 31 أكتوبر 2026، تمت إعادة 98% من أصول الرموز المتأثرة، ويمكن التحقق منها على صفحة إثبات الاحتياطيات لدينا. ونحن بصدد شراء الأصول المتبقية الأقل سيولة.
HISHAM ELNMR:
من متداول صغير تحياتى لكم انتم تستحقون الثقة لانكم ذات شفافية ومصداقية وفريق العمل المميز لانكم خرجتو من اختراق لم تسطتع اى منصة ان تخرج منه مثلكم
44
32
194
530.4k
·
--
مقالة
بيان رسمي من بينانس: تفاصيل الثغرة التقنية المعقدة وخطوات تأمين الأصول المتبقية 🔍أوضحت الفرق الهندسية والأمنية تفاصيل عملية التسلل والتحقيق الجنائي الرقمي الجاري: [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
تعدد نقاط الخرق: بعد أن أشارت المعطيات الأولية إلى استهداف حاسوب محمول خاص بأحد مهندسي العمليات (DevOps)، كشفت التحقيقات المعمقة اللاحقة عن وجود نقاط تسلل وبروتوكولات برمجية إضافية معقدة استخدمها المهاجمون لتمرير المعاملات غير المصرح بها. [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]سلامة المفاتيح الخاصة: أكد البيان الفني عدم وجود دليل أو مؤشر يثبت تسريب أو اختراق المفاتيح الخاصة بالمحافظ الساخنة للمنصة (Wallet Private Keys). [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]التعاون الدولي والتحقيق الجنائي: تعمل المنصة حاليًا مع خبراء أمنيين دوليين ووكالات إنفاذ القانون لتفكيك تسلسل الهجوم الكامل وتحديد كافة العوامل الثانوية لمنع تكرار مثل هذه الثغرات المستحدثة مستقبليًا. #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #USMidtermElections #PalantirSlides3PercentOn$2BRevenue
بيان رسمي من بينانس: تفاصيل الثغرة التقنية المعقدة وخطوات تأمين الأصول المتبقية 🔍
أوضحت الفرق الهندسية والأمنية تفاصيل عملية التسلل والتحقيق الجنائي الرقمي الجاري: [1]
تعدد نقاط الخرق: بعد أن أشارت المعطيات الأولية إلى استهداف حاسوب محمول خاص بأحد مهندسي العمليات (DevOps)، كشفت التحقيقات المعمقة اللاحقة عن وجود نقاط تسلل وبروتوكولات برمجية إضافية معقدة استخدمها المهاجمون لتمرير المعاملات غير المصرح بها. [1]سلامة المفاتيح الخاصة: أكد البيان الفني عدم وجود دليل أو مؤشر يثبت تسريب أو اختراق المفاتيح الخاصة بالمحافظ الساخنة للمنصة (Wallet Private Keys). [1]التعاون الدولي والتحقيق الجنائي: تعمل المنصة حاليًا مع خبراء أمنيين دوليين ووكالات إنفاذ القانون لتفكيك تسلسل الهجوم الكامل وتحديد كافة العوامل الثانوية لمنع تكرار مثل هذه الثغرات المستحدثة مستقبليًا. #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #USMidtermElections #PalantirSlides3PercentOn$2BRevenue
تعدد نقاط الخرق: بعد أن أشارت المعطيات الأولية إلى استهداف حاسوب محمول خاص بأحد مهندسي العمليات (DevOps)، كشفت التحقيقات المعمقة اللاحقة عن وجود نقاط تسلل وبروتوكولات برمجية إضافية معقدة استخدمها المهاجمون لتمرير المعاملات غير المصرح بها. [1]سلامة المفاتيح الخاصة: أكد البيان الفني عدم وجود دليل أو مؤشر يثبت تسريب أو اختراق المفاتيح الخاصة بالمحافظ الساخنة للمنصة (Wallet Private Keys). [1]التعاون الدولي والتحقيق الجنائي: تعمل المنصة حاليًا مع خبراء أمنيين دوليين ووكالات إنفاذ القانون لتفكيك تسلسل الهجوم الكامل وتحديد كافة العوامل الثانوية لمنع تكرار مثل هذه الثغرات المستحدثة مستقبليًا. #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #USMidtermElections #PalantirSlides3PercentOn$2BRevenue
Abu Fahadأ:
💛
1
2
754
·
--
تمّ التحقق
🚨 Binance# أعادت السحوبات تدريجيًا… لكن الرقم الذي يجب أن يقلقك ليس 3.64 مليار دولار، بل السؤال الذي لم يُجب عليه بعد.
المنصة فتحت السحب على شبكات وأصول إضافية اليوم، بينما استمرت الإيداعات بشكل طبيعي.
وفي أول 9.5 ساعة، عالجت Binance نحو 4.65 مليار دولار سحوبات مقابل 1.01 مليار إيداعات؛ أي خروج صافٍ قدره 3.64 مليار، أي 2.1% من أصولها المُدارة.
لكن انتبه: هذا ليس بالضرورة «هروبًا»؛ جزء كبير من الأموال انتقل إلى محافظ ذاتية أو منصات أخرى، والسحوبات بدأت تتباطأ بعد الذروة.
النقطة الأهم: Binance غطت نحو 95% من الأصول المتأثرة، وأعادت دعم عملات مثل $BTC و$ETH وUSDT وBNB و$SOL بنسبة 1:1.
والسؤال الحقيقي الآن: هل يثق المستخدم بالمنصة بعد عودة الخدمة… أم ينتظر تقرير الحادثة الكامل قبل أن يقرر؟
لأن تغطية الخسارة تعالج الأثر المالي، أما الثقة فتُبنى بالشفافية والتنفيذ، لا بالوعود.
💬 ماهي درجة ثقتك ببايننس ولماذا ؟ هل تقوم بآيداع المال بعد لحادث ام تسحب ؟
#BinanceIncidentReport #crypto
🚨 Binance# أعادت السحوبات تدريجيًا… لكن الرقم الذي يجب أن يقلقك ليس 3.64 مليار دولار، بل السؤال الذي لم يُجب عليه بعد.
المنصة فتحت السحب على شبكات وأصول إضافية اليوم، بينما استمرت الإيداعات بشكل طبيعي.
وفي أول 9.5 ساعة، عالجت Binance نحو 4.65 مليار دولار سحوبات مقابل 1.01 مليار إيداعات؛ أي خروج صافٍ قدره 3.64 مليار، أي 2.1% من أصولها المُدارة.
لكن انتبه: هذا ليس بالضرورة «هروبًا»؛ جزء كبير من الأموال انتقل إلى محافظ ذاتية أو منصات أخرى، والسحوبات بدأت تتباطأ بعد الذروة.
النقطة الأهم: Binance غطت نحو 95% من الأصول المتأثرة، وأعادت دعم عملات مثل $BTC و$ETH وUSDT وBNB و$SOL بنسبة 1:1.
والسؤال الحقيقي الآن: هل يثق المستخدم بالمنصة بعد عودة الخدمة… أم ينتظر تقرير الحادثة الكامل قبل أن يقرر؟
لأن تغطية الخسارة تعالج الأثر المالي، أما الثقة فتُبنى بالشفافية والتنفيذ، لا بالوعود.
💬 ماهي درجة ثقتك ببايننس ولماذا ؟ هل تقوم بآيداع المال بعد لحادث ام تسحب ؟
#BinanceIncidentReport #crypto
المنصة فتحت السحب على شبكات وأصول إضافية اليوم، بينما استمرت الإيداعات بشكل طبيعي.
وفي أول 9.5 ساعة، عالجت Binance نحو 4.65 مليار دولار سحوبات مقابل 1.01 مليار إيداعات؛ أي خروج صافٍ قدره 3.64 مليار، أي 2.1% من أصولها المُدارة.
لكن انتبه: هذا ليس بالضرورة «هروبًا»؛ جزء كبير من الأموال انتقل إلى محافظ ذاتية أو منصات أخرى، والسحوبات بدأت تتباطأ بعد الذروة.
النقطة الأهم: Binance غطت نحو 95% من الأصول المتأثرة، وأعادت دعم عملات مثل $BTC و$ETH وUSDT وBNB و$SOL بنسبة 1:1.
والسؤال الحقيقي الآن: هل يثق المستخدم بالمنصة بعد عودة الخدمة… أم ينتظر تقرير الحادثة الكامل قبل أن يقرر؟
لأن تغطية الخسارة تعالج الأثر المالي، أما الثقة فتُبنى بالشفافية والتنفيذ، لا بالوعود.
💬 ماهي درجة ثقتك ببايننس ولماذا ؟ هل تقوم بآيداع المال بعد لحادث ام تسحب ؟
#BinanceIncidentReport #crypto
1
89
#BinanceIncidentReport
الكل يتكلم عن #BinanceIncidentReport 🚨
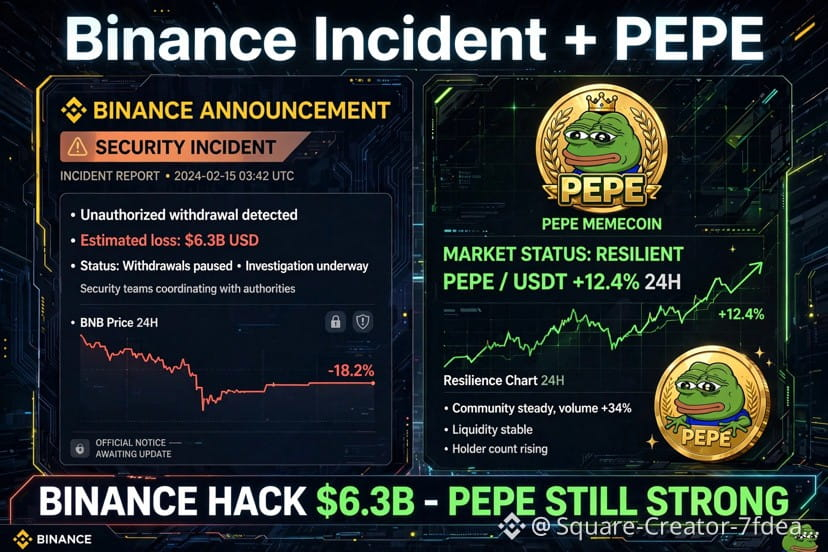
في 29 أكتوبر بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو - 6.3 مليار دولار، والشركة جمدت 3 مليار وأكدت تغطية كل الخسائر من صندوق SAFU.
السوق اهتز، لكن شوف المفاجأة..
في عز الخوف PEPE صامد +12% اليوم، حجم التداول +34% وعدد الهولدرز يزيد!
هذا يثبت أن الميم القوي بكوميونتي قوي ما يموت حتى لو المنصة الأكبر تهتز.
أنا أجمع PEPE الآن، لأن اللي يصمد في الأزمة هو اللي ينفجر في الصعود.
#PEPE
#MEME
#CryptoNews
#Binance
#BinanceIncidentReport
الكل يتكلم عن #BinanceIncidentReport 🚨
في 29 أكتوبر بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو - 6.3 مليار دولار، والشركة جمدت 3 مليار وأكدت تغطية كل الخسائر من صندوق SAFU.
السوق اهتز، لكن شوف المفاجأة..
في عز الخوف PEPE صامد +12% اليوم، حجم التداول +34% وعدد الهولدرز يزيد!
هذا يثبت أن الميم القوي بكوميونتي قوي ما يموت حتى لو المنصة الأكبر تهتز.
أنا أجمع PEPE الآن، لأن اللي يصمد في الأزمة هو اللي ينفجر في الصعود.
#PEPE
#MEME
#CryptoNews
#Binance
الكل يتكلم عن #BinanceIncidentReport 🚨
في 29 أكتوبر بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو - 6.3 مليار دولار، والشركة جمدت 3 مليار وأكدت تغطية كل الخسائر من صندوق SAFU.
السوق اهتز، لكن شوف المفاجأة..
في عز الخوف PEPE صامد +12% اليوم، حجم التداول +34% وعدد الهولدرز يزيد!
هذا يثبت أن الميم القوي بكوميونتي قوي ما يموت حتى لو المنصة الأكبر تهتز.
أنا أجمع PEPE الآن، لأن اللي يصمد في الأزمة هو اللي ينفجر في الصعود.
#PEPE
#MEME
#CryptoNews
#Binance
1
112
#BinanceIncidentReport 🔹 أعلنت أيضًا الاستعانة بخبراء مستقلين في الأمن السيبراني لمراجعة الحادث.
رأيي: الاختبار الحقيقي لأي منصة مش إنها تتجنب الأزمات فقط، لكن كمان طريقة تعاملها مع الأزمة وشفافيتها وقدرتها على حماية أموال المستخدمين.
السؤال هنا: هل استجابة Binance وإعلانها تحمل الخسائر كافية لاستعادة ثقة المجتمع، أم أن ما حدث سيترك أثرًا طويل المدى على ثقة المستثمرين؟
#Binance #Crypto #Bitcoin #Blockchain #CryptoSecurity
المصدر: البيان الرسمي من Binance – تحديث استئناف السحب #BinanceIncidentReport #BTC #CryptoTrends2024 #bitcoin
#BinanceIncidentReport 🔹 أعلنت أيضًا الاستعانة بخبراء مستقلين في الأمن السيبراني لمراجعة الحادث.
رأيي: الاختبار الحقيقي لأي منصة مش إنها تتجنب الأزمات فقط، لكن كمان طريقة تعاملها مع الأزمة وشفافيتها وقدرتها على حماية أموال المستخدمين.
السؤال هنا: هل استجابة Binance وإعلانها تحمل الخسائر كافية لاستعادة ثقة المجتمع، أم أن ما حدث سيترك أثرًا طويل المدى على ثقة المستثمرين؟
#Binance #Crypto #Bitcoin #Blockchain #CryptoSecurity
المصدر: البيان الرسمي من Binance – تحديث استئناف السحب #BinanceIncidentReport #BTC #CryptoTrends2024 #bitcoin
رأيي: الاختبار الحقيقي لأي منصة مش إنها تتجنب الأزمات فقط، لكن كمان طريقة تعاملها مع الأزمة وشفافيتها وقدرتها على حماية أموال المستخدمين.
السؤال هنا: هل استجابة Binance وإعلانها تحمل الخسائر كافية لاستعادة ثقة المجتمع، أم أن ما حدث سيترك أثرًا طويل المدى على ثقة المستثمرين؟
#Binance #Crypto #Bitcoin #Blockchain #CryptoSecurity
المصدر: البيان الرسمي من Binance – تحديث استئناف السحب #BinanceIncidentReport #BTC #CryptoTrends2024 #bitcoin
84
#BinanceIncidentReport
إليكم هذا العاجل 🚨 #BinanceIncidentReport
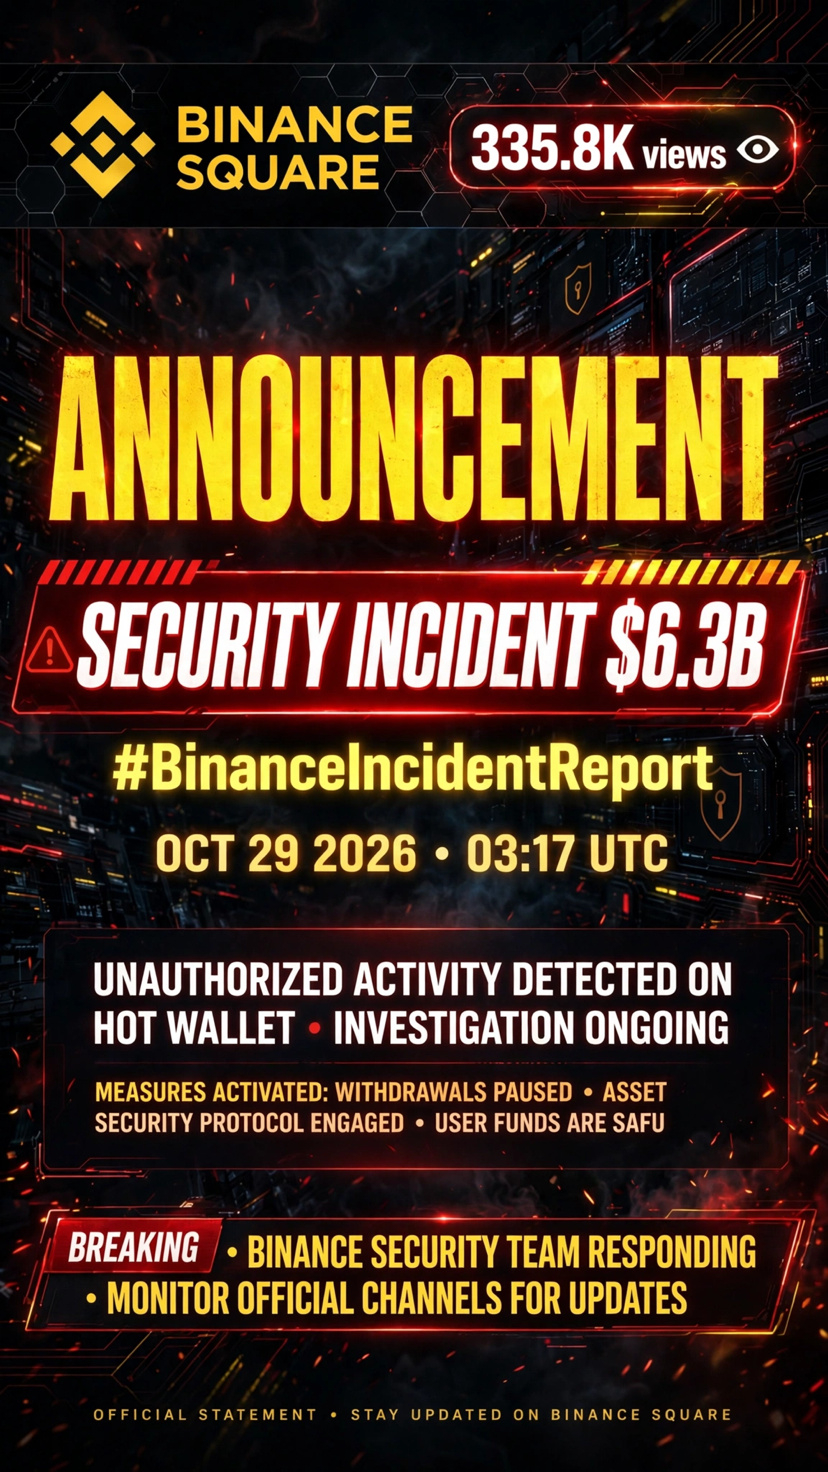
29 أكتوبر 2026 - بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو
الخسارة 6.3 مليار دولار حسب بيان بينانس الرسمي
اللي صار؟
لابتوب مهندس DevOps تم اختراقه ودخلوا على سيرفر السحب وسووا سحوبات غير شرعية لمدة 20 دقيقة فقط!
بينانس ردت بسرعة:
✅ جمدت 3 مليار دولار (2.3 مليار USDT+USDC)
✅ وقفت السحب مؤقتاً
✅ قالت كل أموال المستخدمين SAFU وبتغطي الخسارة كاملة
الدرس؟ حتى أكبر منصة في العالم ممكن تنهار في 20 دقيقة، لا تترك فلوسك كلها في منصة واحدة.
هل ما زلت تثق في بينانس بعد هذا الحادث؟ اكتب رأيك 👇
#BinanceIncidentReport
#Binance
#CryptoNews
#BinanceSquareTalks
#SAFU
#BinanceIncidentReport
إليكم هذا العاجل 🚨 #BinanceIncidentReport
29 أكتوبر 2026 - بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو
الخسارة 6.3 مليار دولار حسب بيان بينانس الرسمي
اللي صار؟
لابتوب مهندس DevOps تم اختراقه ودخلوا على سيرفر السحب وسووا سحوبات غير شرعية لمدة 20 دقيقة فقط!
بينانس ردت بسرعة:
✅ جمدت 3 مليار دولار (2.3 مليار USDT+USDC)
✅ وقفت السحب مؤقتاً
✅ قالت كل أموال المستخدمين SAFU وبتغطي الخسارة كاملة
الدرس؟ حتى أكبر منصة في العالم ممكن تنهار في 20 دقيقة، لا تترك فلوسك كلها في منصة واحدة.
هل ما زلت تثق في بينانس بعد هذا الحادث؟ اكتب رأيك 👇
#BinanceIncidentReport
#Binance
#CryptoNews
#BinanceSquareTalks
#SAFU
إليكم هذا العاجل 🚨 #BinanceIncidentReport
29 أكتوبر 2026 - بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو
الخسارة 6.3 مليار دولار حسب بيان بينانس الرسمي
اللي صار؟
لابتوب مهندس DevOps تم اختراقه ودخلوا على سيرفر السحب وسووا سحوبات غير شرعية لمدة 20 دقيقة فقط!
بينانس ردت بسرعة:
✅ جمدت 3 مليار دولار (2.3 مليار USDT+USDC)
✅ وقفت السحب مؤقتاً
✅ قالت كل أموال المستخدمين SAFU وبتغطي الخسارة كاملة
الدرس؟ حتى أكبر منصة في العالم ممكن تنهار في 20 دقيقة، لا تترك فلوسك كلها في منصة واحدة.
هل ما زلت تثق في بينانس بعد هذا الحادث؟ اكتب رأيك 👇
#BinanceIncidentReport
#Binance
#CryptoNews
#BinanceSquareTalks
#SAFU
1
104
·
--
⚡️تحديث: بدأ اختراق باينانس الذي بلغت خسائره 6.3 مليارات دولار بمقابلة عمل مزيفة.
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets $BTC
{spot}(BTCUSDT)
#USMidtermElections
⚡️تحديث: بدأ اختراق باينانس الذي بلغت خسائره 6.3 مليارات دولار بمقابلة عمل مزيفة.
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets $BTC
#USMidtermElections
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets $BTC
#USMidtermElections
1
135
·
--
صاعد
شراء $ETH 165 USDT
⚡️تحديث: بدأ اختراق باينانس الذي بلغت خسائره 6.3 مليارات دولار بمقابلة عمل مزيفة.
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
⚡️تحديث: بدأ اختراق باينانس الذي بلغت خسائره 6.3 مليارات دولار بمقابلة عمل مزيفة.
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
6
12.8k

لحظة صعبة بالنسبة إلى Binance. ودرس بالغ الأهمية لصناعة العملات المشفرة بأكملها.
إن الحادث الأمني الأخير، الذي شمل أصولًا رمزية بقيمة تقارب 6.3 مليارات دولار، يذكّرنا بضرورة أن يظل الأمن والشفافية والمساءلة في صميم عمل كل منصة تداول للعملات المشفرة.
لكن الأهم هو ما سيحدث بعد ذلك.
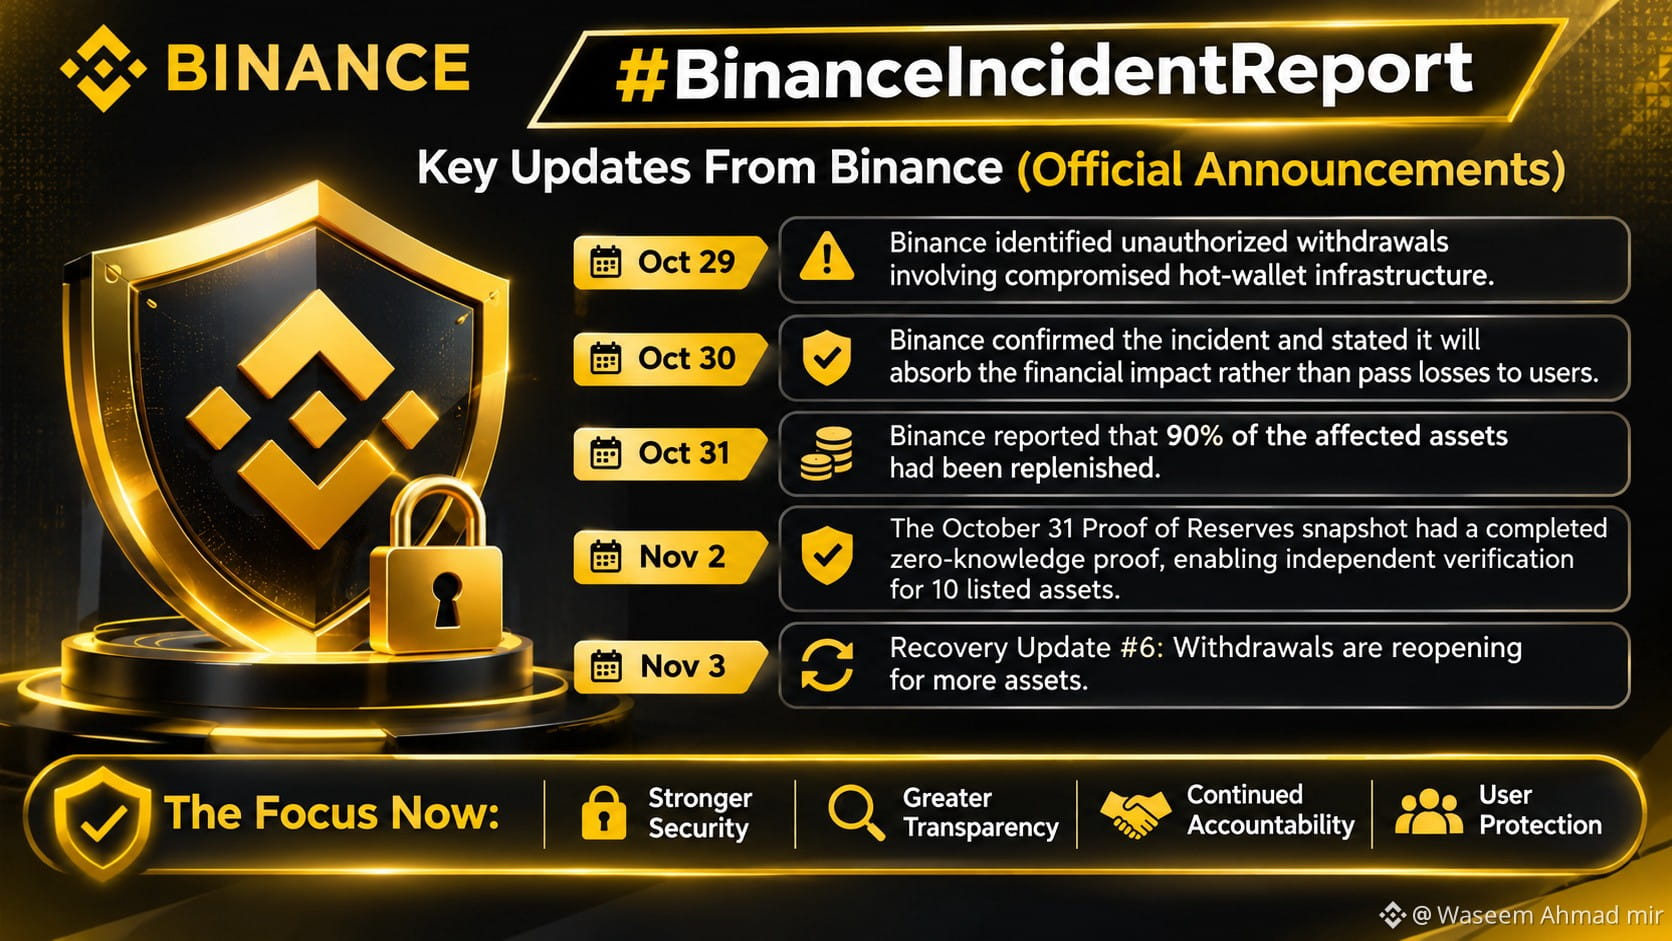
نشرت Binance عدة تحديثات بشأن التعافي، وأكد إعلانها الأخير الصادر في 3 نوفمبر إعادة فتح عمليات السحب لمزيد من الأصول.
فيما يلي بعض التطورات المهمة الواردة في التحديثات الرسمية لـ Binance:
- 29 أكتوبر: رصدت Binance عمليات سحب غير مصرح بها، مرتبطة باختراق البنية التحتية للمحافظ الساخنة.
- 30 أكتوبر: أكدت Binance وقوع الحادث، وأعلنت أنها ستتحمل الأثر المالي بدلًا من تحميل المستخدمين الخسائر.
- 31 أكتوبر: أفادت Binance بأنه جرى تعويض 90% من الأصول المتأثرة.
- 2 نوفمبر: أكدت Binance أن لقطة احتياطيات 31 أكتوبر تضمنت إثباتًا مكتملًا بعدم المعرفة، ما أتاح التحقق المستقل من عشرة أصول مدرجة.
- 3 نوفمبر: نشرت Binance التحديث رقم 6 بشأن التعافي، معلنةً إعادة فتح عمليات السحب لمزيد من الأصول.
رأيي الشخصي:
في عالم العملات المشفرة، ينبغي ألا تعتمد الثقة على سمعة الشركة وحدها، بل يجب أن تستند إلى معلومات قابلة للتحقق، وتواصل شفاف، وتدابير أمنية قوية، ومساءلة.
أعتقد أن هذا الحادث ينبغي أن يدفع كل منصة تداول إلى مراجعة بنيتها التحتية الأمنية وتحسين معايير الشفافية لديها.
الأهم الآن هو مواصلة إحراز التقدم، والتواصل بوضوح، وتقديم شرح تقني شامل لما حدث وكيفية منع وقوع حوادث مماثلة.
تزداد صناعة العملات المشفرة قوةً عندما يُنظر إلى الأمن على أنه مسؤولية، لا خيار.
ما أهم درس تستخلصه من هذا الحادث؟
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
لحظة صعبة بالنسبة إلى Binance. ودرس بالغ الأهمية لصناعة العملات المشفرة بأكملها.
إن الحادث الأمني الأخير، الذي شمل أصولًا رمزية بقيمة تقارب 6.3 مليارات دولار، يذكّرنا بضرورة أن يظل الأمن والشفافية والمساءلة في صميم عمل كل منصة تداول للعملات المشفرة.
لكن الأهم هو ما سيحدث بعد ذلك.
نشرت Binance عدة تحديثات بشأن التعافي، وأكد إعلانها الأخير الصادر في 3 نوفمبر إعادة فتح عمليات السحب لمزيد من الأصول.
فيما يلي بعض التطورات المهمة الواردة في التحديثات الرسمية لـ Binance:
- 29 أكتوبر: رصدت Binance عمليات سحب غير مصرح بها، مرتبطة باختراق البنية التحتية للمحافظ الساخنة.
- 30 أكتوبر: أكدت Binance وقوع الحادث، وأعلنت أنها ستتحمل الأثر المالي بدلًا من تحميل المستخدمين الخسائر.
- 31 أكتوبر: أفادت Binance بأنه جرى تعويض 90% من الأصول المتأثرة.
- 2 نوفمبر: أكدت Binance أن لقطة احتياطيات 31 أكتوبر تضمنت إثباتًا مكتملًا بعدم المعرفة، ما أتاح التحقق المستقل من عشرة أصول مدرجة.
- 3 نوفمبر: نشرت Binance التحديث رقم 6 بشأن التعافي، معلنةً إعادة فتح عمليات السحب لمزيد من الأصول.
رأيي الشخصي:
في عالم العملات المشفرة، ينبغي ألا تعتمد الثقة على سمعة الشركة وحدها، بل يجب أن تستند إلى معلومات قابلة للتحقق، وتواصل شفاف، وتدابير أمنية قوية، ومساءلة.
أعتقد أن هذا الحادث ينبغي أن يدفع كل منصة تداول إلى مراجعة بنيتها التحتية الأمنية وتحسين معايير الشفافية لديها.
الأهم الآن هو مواصلة إحراز التقدم، والتواصل بوضوح، وتقديم شرح تقني شامل لما حدث وكيفية منع وقوع حوادث مماثلة.
تزداد صناعة العملات المشفرة قوةً عندما يُنظر إلى الأمن على أنه مسؤولية، لا خيار.
ما أهم درس تستخلصه من هذا الحادث؟
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
إن الحادث الأمني الأخير، الذي شمل أصولًا رمزية بقيمة تقارب 6.3 مليارات دولار، يذكّرنا بضرورة أن يظل الأمن والشفافية والمساءلة في صميم عمل كل منصة تداول للعملات المشفرة.
لكن الأهم هو ما سيحدث بعد ذلك.
نشرت Binance عدة تحديثات بشأن التعافي، وأكد إعلانها الأخير الصادر في 3 نوفمبر إعادة فتح عمليات السحب لمزيد من الأصول.
فيما يلي بعض التطورات المهمة الواردة في التحديثات الرسمية لـ Binance:
- 29 أكتوبر: رصدت Binance عمليات سحب غير مصرح بها، مرتبطة باختراق البنية التحتية للمحافظ الساخنة.
- 30 أكتوبر: أكدت Binance وقوع الحادث، وأعلنت أنها ستتحمل الأثر المالي بدلًا من تحميل المستخدمين الخسائر.
- 31 أكتوبر: أفادت Binance بأنه جرى تعويض 90% من الأصول المتأثرة.
- 2 نوفمبر: أكدت Binance أن لقطة احتياطيات 31 أكتوبر تضمنت إثباتًا مكتملًا بعدم المعرفة، ما أتاح التحقق المستقل من عشرة أصول مدرجة.
- 3 نوفمبر: نشرت Binance التحديث رقم 6 بشأن التعافي، معلنةً إعادة فتح عمليات السحب لمزيد من الأصول.
رأيي الشخصي:
في عالم العملات المشفرة، ينبغي ألا تعتمد الثقة على سمعة الشركة وحدها، بل يجب أن تستند إلى معلومات قابلة للتحقق، وتواصل شفاف، وتدابير أمنية قوية، ومساءلة.
أعتقد أن هذا الحادث ينبغي أن يدفع كل منصة تداول إلى مراجعة بنيتها التحتية الأمنية وتحسين معايير الشفافية لديها.
الأهم الآن هو مواصلة إحراز التقدم، والتواصل بوضوح، وتقديم شرح تقني شامل لما حدث وكيفية منع وقوع حوادث مماثلة.
تزداد صناعة العملات المشفرة قوةً عندما يُنظر إلى الأمن على أنه مسؤولية، لا خيار.
ما أهم درس تستخلصه من هذا الحادث؟
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
1
935

فهم حادث Binance الأمني الأخير: ما تحتاج إلى معرفتهفي 29 أكتوبر 2026، شهد قطاع العملات المشفرة أحد أبرز التحديات الأمنية حتى الآن. تعرضت Binance لاختراق أمني كبير شمل عمليات سحب غير مصرح بها من البنية التحتية لمحفظتها الساخنة، مع تقدير إجمالي الأصول المتأثرة بنحو 6.34 مليار دولار.
إذا كنت مستثمرًا أو مستخدمًا على المنصة، فإليك شرحًا واضحًا لكيفية تطور الحادث، والإجراءات الفورية التي اتُخذت، وما يعنيه ذلك لأموالك.
كيف وقع الاختراق
بعد تحقيق أولي، كشفت Binance أن الاختراق كان حملة متطورة متعددة المراحل. استخدم المهاجمون أساليب الهندسة الاجتماعية، من بينها مقابلة عمل زائفة، لاستهداف مهندس DevOps. ومن خلال اختراق جهاز المهندس واستغلال أداة ذكاء اصطناعي داخلية، تمكن المهاجمون من الوصول إلى حاوية خدمة وتفويض معاملات سحب غير مصرح بها عبر شبكات بلوكتشين متعددة.
فهم حادث Binance الأمني الأخير: ما تحتاج إلى معرفته
في 29 أكتوبر 2026، شهد قطاع العملات المشفرة أحد أبرز التحديات الأمنية حتى الآن. تعرضت Binance لاختراق أمني كبير شمل عمليات سحب غير مصرح بها من البنية التحتية لمحفظتها الساخنة، مع تقدير إجمالي الأصول المتأثرة بنحو 6.34 مليار دولار.
إذا كنت مستثمرًا أو مستخدمًا على المنصة، فإليك شرحًا واضحًا لكيفية تطور الحادث، والإجراءات الفورية التي اتُخذت، وما يعنيه ذلك لأموالك.
كيف وقع الاختراق
بعد تحقيق أولي، كشفت Binance أن الاختراق كان حملة متطورة متعددة المراحل. استخدم المهاجمون أساليب الهندسة الاجتماعية، من بينها مقابلة عمل زائفة، لاستهداف مهندس DevOps. ومن خلال اختراق جهاز المهندس واستغلال أداة ذكاء اصطناعي داخلية، تمكن المهاجمون من الوصول إلى حاوية خدمة وتفويض معاملات سحب غير مصرح بها عبر شبكات بلوكتشين متعددة.
إذا كنت مستثمرًا أو مستخدمًا على المنصة، فإليك شرحًا واضحًا لكيفية تطور الحادث، والإجراءات الفورية التي اتُخذت، وما يعنيه ذلك لأموالك.
كيف وقع الاختراق
بعد تحقيق أولي، كشفت Binance أن الاختراق كان حملة متطورة متعددة المراحل. استخدم المهاجمون أساليب الهندسة الاجتماعية، من بينها مقابلة عمل زائفة، لاستهداف مهندس DevOps. ومن خلال اختراق جهاز المهندس واستغلال أداة ذكاء اصطناعي داخلية، تمكن المهاجمون من الوصول إلى حاوية خدمة وتفويض معاملات سحب غير مصرح بها عبر شبكات بلوكتشين متعددة.
1.1k
·
--
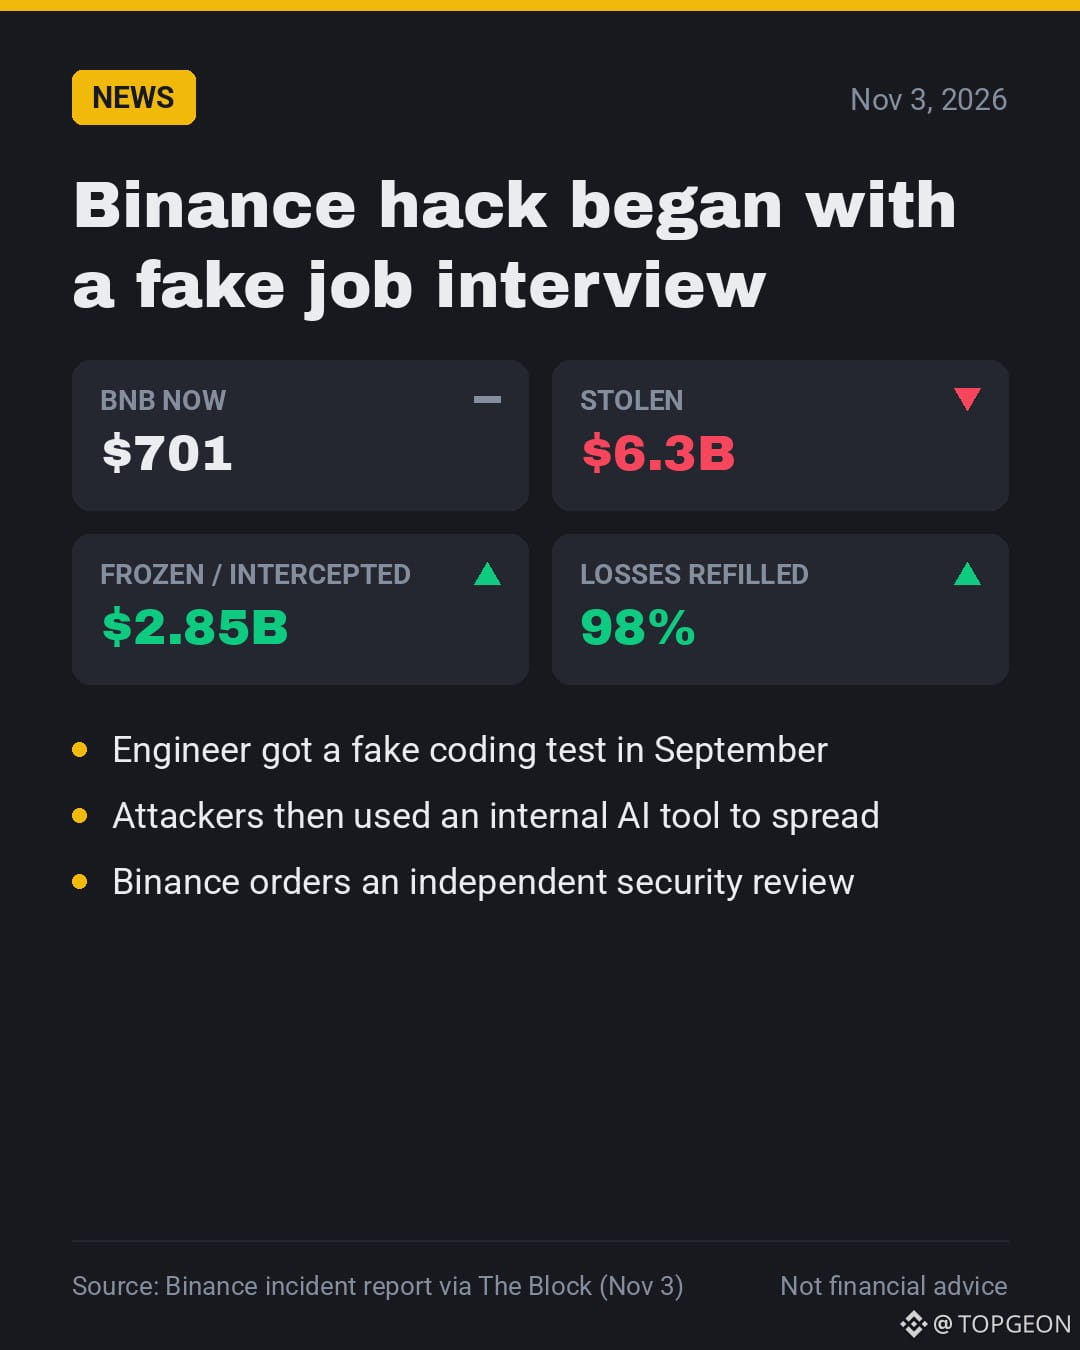
🕵️ بدأت عملية الاختراق التي بلغت قيمتها 6.3 مليار دولار $BNB hack بمقابلة عمل مزيفة.
📰 يقول تقرير جديد من باينانس إن مهندسًا فتح «اختبارًا للبرمجة» كان يخفي برمجية خبيثة.
🤔 لماذا يهم ذلك: لم يحتج المخترقون إلى مفتاح خاص واحد.
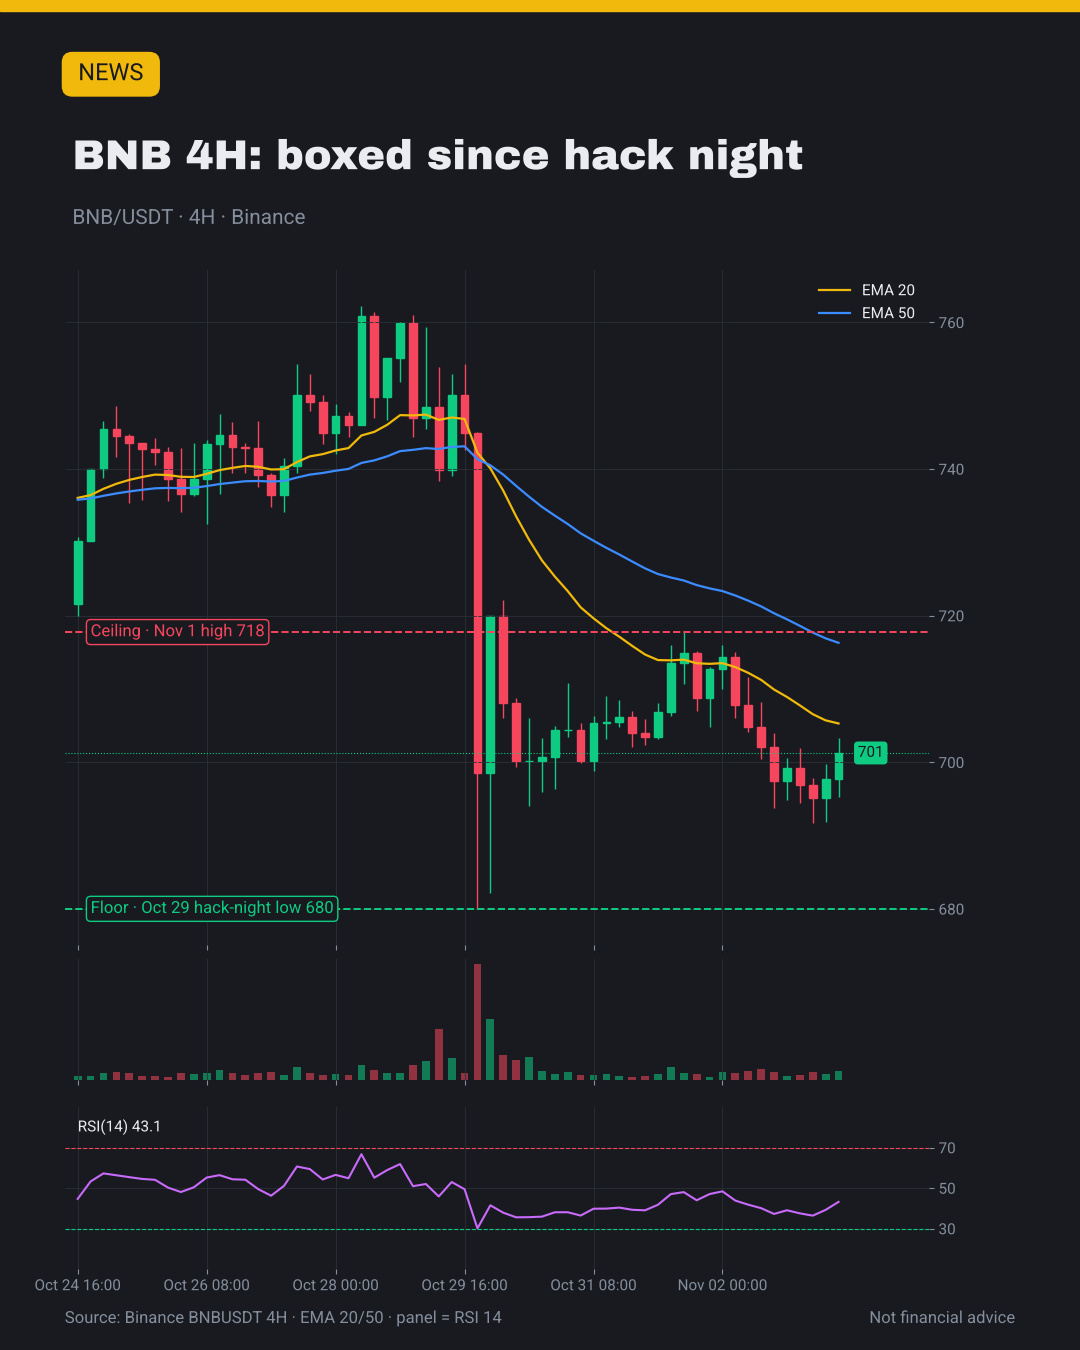
👀 يتداول BNB قرب 700 دولار، وما زال عالقًا منذ ليلة الاختراق.
🎯 رأيي: التقرير الكامل يبعث على الارتياح أكثر من أي انتعاش في السعر.
💬 هل كنت ستكتشف المقابلة المزيفة؟ 👇
#BinanceIncidentReport #BNB
🕵️ بدأت عملية الاختراق التي بلغت قيمتها 6.3 مليار دولار $BNB hack بمقابلة عمل مزيفة.
📰 يقول تقرير جديد من باينانس إن مهندسًا فتح «اختبارًا للبرمجة» كان يخفي برمجية خبيثة.
🤔 لماذا يهم ذلك: لم يحتج المخترقون إلى مفتاح خاص واحد.
👀 يتداول BNB قرب 700 دولار، وما زال عالقًا منذ ليلة الاختراق.
🎯 رأيي: التقرير الكامل يبعث على الارتياح أكثر من أي انتعاش في السعر.
💬 هل كنت ستكتشف المقابلة المزيفة؟ 👇
#BinanceIncidentReport #BNB
📰 يقول تقرير جديد من باينانس إن مهندسًا فتح «اختبارًا للبرمجة» كان يخفي برمجية خبيثة.
🤔 لماذا يهم ذلك: لم يحتج المخترقون إلى مفتاح خاص واحد.
👀 يتداول BNB قرب 700 دولار، وما زال عالقًا منذ ليلة الاختراق.
🎯 رأيي: التقرير الكامل يبعث على الارتياح أكثر من أي انتعاش في السعر.
💬 هل كنت ستكتشف المقابلة المزيفة؟ 👇
#BinanceIncidentReport #BNB
403
·
--
#BinanceIncidentReport A اختراق بقيمة تزيد على 6 مليارات دولار بدأ بمقابلة عمل زائفة🚨😢 نشرت باينانس للتو تقريرها الأولي حول كيفية تنفيذ قراصنة كوريا الشمالية لهذا الهجوم، والقصة مذهلة.
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشروع بشأن وظيفة.
الجولة الأولى: مكالمة فيديو مع «قسم الموارد البشرية». ظهرت بوجهها الحقيقي أمام الكاميرا. بل وأرسلت إليه حساباتها على مواقع التواصل الاجتماعي، المليئة بصور ومقاطع فيديو من حياتها اليومية. بدت كشخص عادي تمامًا.
انتقلت الجولة الثانية إلى تطبيق محادثة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية المحادثة، طلبوا منه تنزيل اختبار برمجي.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل أداة pyenv (وهي أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت البرمجية الخبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمن المتاحة آنذاك قادرة على اكتشافها بعد.
انطلاقًا من ذلك الحاسوب المحمول وحده، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع معاملات المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص سيطرة جزئية على محفظة ساخنة، مباشرةً على البلوك تشين.
لحسن الحظ، تحركت باينانس بسرعة. أُوقفت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
لا تستهدف كوريا الشمالية منصة تداول واحدة فحسب، بل تستهدف القطاع بأكمله. إن كشف باينانس عن كل هذه التفاصيل يمنح الجميع فرصة للاستعداد والتصدي للهجوم قبل وقوعه #Binance #Hack
#BinanceIncidentReport A اختراق بقيمة تزيد على 6 مليارات دولار بدأ بمقابلة عمل زائفة🚨😢 نشرت باينانس للتو تقريرها الأولي حول كيفية تنفيذ قراصنة كوريا الشمالية لهذا الهجوم، والقصة مذهلة.
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشروع بشأن وظيفة.
الجولة الأولى: مكالمة فيديو مع «قسم الموارد البشرية». ظهرت بوجهها الحقيقي أمام الكاميرا. بل وأرسلت إليه حساباتها على مواقع التواصل الاجتماعي، المليئة بصور ومقاطع فيديو من حياتها اليومية. بدت كشخص عادي تمامًا.
انتقلت الجولة الثانية إلى تطبيق محادثة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية المحادثة، طلبوا منه تنزيل اختبار برمجي.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل أداة pyenv (وهي أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت البرمجية الخبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمن المتاحة آنذاك قادرة على اكتشافها بعد.
انطلاقًا من ذلك الحاسوب المحمول وحده، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع معاملات المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص سيطرة جزئية على محفظة ساخنة، مباشرةً على البلوك تشين.
لحسن الحظ، تحركت باينانس بسرعة. أُوقفت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
لا تستهدف كوريا الشمالية منصة تداول واحدة فحسب، بل تستهدف القطاع بأكمله. إن كشف باينانس عن كل هذه التفاصيل يمنح الجميع فرصة للاستعداد والتصدي للهجوم قبل وقوعه #Binance #Hack
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشروع بشأن وظيفة.
الجولة الأولى: مكالمة فيديو مع «قسم الموارد البشرية». ظهرت بوجهها الحقيقي أمام الكاميرا. بل وأرسلت إليه حساباتها على مواقع التواصل الاجتماعي، المليئة بصور ومقاطع فيديو من حياتها اليومية. بدت كشخص عادي تمامًا.
انتقلت الجولة الثانية إلى تطبيق محادثة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية المحادثة، طلبوا منه تنزيل اختبار برمجي.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل أداة pyenv (وهي أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت البرمجية الخبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمن المتاحة آنذاك قادرة على اكتشافها بعد.
انطلاقًا من ذلك الحاسوب المحمول وحده، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع معاملات المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص سيطرة جزئية على محفظة ساخنة، مباشرةً على البلوك تشين.
لحسن الحظ، تحركت باينانس بسرعة. أُوقفت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
لا تستهدف كوريا الشمالية منصة تداول واحدة فحسب، بل تستهدف القطاع بأكمله. إن كشف باينانس عن كل هذه التفاصيل يمنح الجميع فرصة للاستعداد والتصدي للهجوم قبل وقوعه #Binance #Hack
4
2.1k
·
--
🚨💰 تعرّضت BINANCE للاختراق! عندما يطرق القراصنة الباب، حتى عمالقة العملات المشفرة عليهم الرد! 🔐🤖تلقى عالم العملات المشفرة تذكيرًا آخر غير مريح في 29 أكتوبر: حتى أكبر اللاعبين ليسوا بمنأى عن الاختراق! 😳 نشرت منصة Binance نتائجها الأولية وردها عقب حادثة أمنية ضخمة كشفت عن ثغرات في بنيتها التحتية الداخلية.
🔍 وفقًا للتحقيق، يُزعم أن المهاجمين استغلوا بنية تحتية مخترقة تخص أحد الموظفين للوصول إلى الأنظمة الداخلية والموافقة على معاملات ضارة. والأكثر إثارة للاهتمام أن التقارير تشير إلى أن مقابلة عمل وهمية أسهمت في اختراق جهاز كمبيوتر قبل استغلال أدوات الذكاء الاصطناعي الداخلية، حسبما يُزعم. يا لها من مقابلة عمل أشبه بالكابوس! 😂💻
🚨💰 تعرّضت BINANCE للاختراق! عندما يطرق القراصنة الباب، حتى عمالقة العملات المشفرة عليهم الرد! 🔐🤖
تلقى عالم العملات المشفرة تذكيرًا آخر غير مريح في 29 أكتوبر: حتى أكبر اللاعبين ليسوا بمنأى عن الاختراق! 😳 نشرت منصة Binance نتائجها الأولية وردها عقب حادثة أمنية ضخمة كشفت عن ثغرات في بنيتها التحتية الداخلية.
🔍 وفقًا للتحقيق، يُزعم أن المهاجمين استغلوا بنية تحتية مخترقة تخص أحد الموظفين للوصول إلى الأنظمة الداخلية والموافقة على معاملات ضارة. والأكثر إثارة للاهتمام أن التقارير تشير إلى أن مقابلة عمل وهمية أسهمت في اختراق جهاز كمبيوتر قبل استغلال أدوات الذكاء الاصطناعي الداخلية، حسبما يُزعم. يا لها من مقابلة عمل أشبه بالكابوس! 😂💻
🔍 وفقًا للتحقيق، يُزعم أن المهاجمين استغلوا بنية تحتية مخترقة تخص أحد الموظفين للوصول إلى الأنظمة الداخلية والموافقة على معاملات ضارة. والأكثر إثارة للاهتمام أن التقارير تشير إلى أن مقابلة عمل وهمية أسهمت في اختراق جهاز كمبيوتر قبل استغلال أدوات الذكاء الاصطناعي الداخلية، حسبما يُزعم. يا لها من مقابلة عمل أشبه بالكابوس! 😂💻
352
·
--
#BinanceIncidentReport تقرير حادثة باينانس: اختراق بأكثر من 6 مليارات دولار بدأ بمقابلة عمل زائفة🚨😢نشرت باينانس للتو تقريرها الأولي حول كيفية نجاح القراصنة الكوريين الشماليين في تنفيذ ذلك، والأمر جنوني.
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشاريع، وعرض عليه وظيفة.
الجولة الأولى: مكالمة فيديو مع «الموارد البشرية». وجه حقيقي أمام الكاميرا. حتى إنه أرسل له حساباته على مواقع التواصل الاجتماعي، المليئة بالصور ومقاطع الفيديو اليومية. بدا شخصًا طبيعيًا تمامًا.
انتقلت الجولة الثانية إلى تطبيق دردشة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية العملية، طلبوا منه تنزيل اختبار برمجة.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل pyenv (أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت هذه برمجية خبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمان المتاحة حينها قادرة على اكتشافها بعد.
ومن ذلك الحاسوب المحمول الواحد، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص تحكمًا جزئيًا في محفظة ساخنة، مباشرةً على السلسلة.
لحسن الحظ، تحركت باينانس بسرعة. عُلّقت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو أُعترض نحو 2.85 مليار دولار.
كوريا الشمالية لا تهاجم منصة تداول واحدة فحسب، بل تهاجم القطاع بأكمله. إن نشر باينانس كل التفاصيل يمنح الجميع فرصة للاستعداد مسبقًا.
#BinanceIncidentReport تقرير حادثة باينانس: اختراق بأكثر من 6 مليارات دولار بدأ بمقابلة عمل زائفة🚨😢نشرت باينانس للتو تقريرها الأولي حول كيفية نجاح القراصنة الكوريين الشماليين في تنفيذ ذلك، والأمر جنوني.
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشاريع، وعرض عليه وظيفة.
الجولة الأولى: مكالمة فيديو مع «الموارد البشرية». وجه حقيقي أمام الكاميرا. حتى إنه أرسل له حساباته على مواقع التواصل الاجتماعي، المليئة بالصور ومقاطع الفيديو اليومية. بدا شخصًا طبيعيًا تمامًا.
انتقلت الجولة الثانية إلى تطبيق دردشة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية العملية، طلبوا منه تنزيل اختبار برمجة.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل pyenv (أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت هذه برمجية خبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمان المتاحة حينها قادرة على اكتشافها بعد.
ومن ذلك الحاسوب المحمول الواحد، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص تحكمًا جزئيًا في محفظة ساخنة، مباشرةً على السلسلة.
لحسن الحظ، تحركت باينانس بسرعة. عُلّقت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو أُعترض نحو 2.85 مليار دولار.
كوريا الشمالية لا تهاجم منصة تداول واحدة فحسب، بل تهاجم القطاع بأكمله. إن نشر باينانس كل التفاصيل يمنح الجميع فرصة للاستعداد مسبقًا.
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشاريع، وعرض عليه وظيفة.
الجولة الأولى: مكالمة فيديو مع «الموارد البشرية». وجه حقيقي أمام الكاميرا. حتى إنه أرسل له حساباته على مواقع التواصل الاجتماعي، المليئة بالصور ومقاطع الفيديو اليومية. بدا شخصًا طبيعيًا تمامًا.
انتقلت الجولة الثانية إلى تطبيق دردشة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية العملية، طلبوا منه تنزيل اختبار برمجة.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل pyenv (أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت هذه برمجية خبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمان المتاحة حينها قادرة على اكتشافها بعد.
ومن ذلك الحاسوب المحمول الواحد، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص تحكمًا جزئيًا في محفظة ساخنة، مباشرةً على السلسلة.
لحسن الحظ، تحركت باينانس بسرعة. عُلّقت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو أُعترض نحو 2.85 مليار دولار.
كوريا الشمالية لا تهاجم منصة تداول واحدة فحسب، بل تهاجم القطاع بأكمله. إن نشر باينانس كل التفاصيل يمنح الجميع فرصة للاستعداد مسبقًا.
77
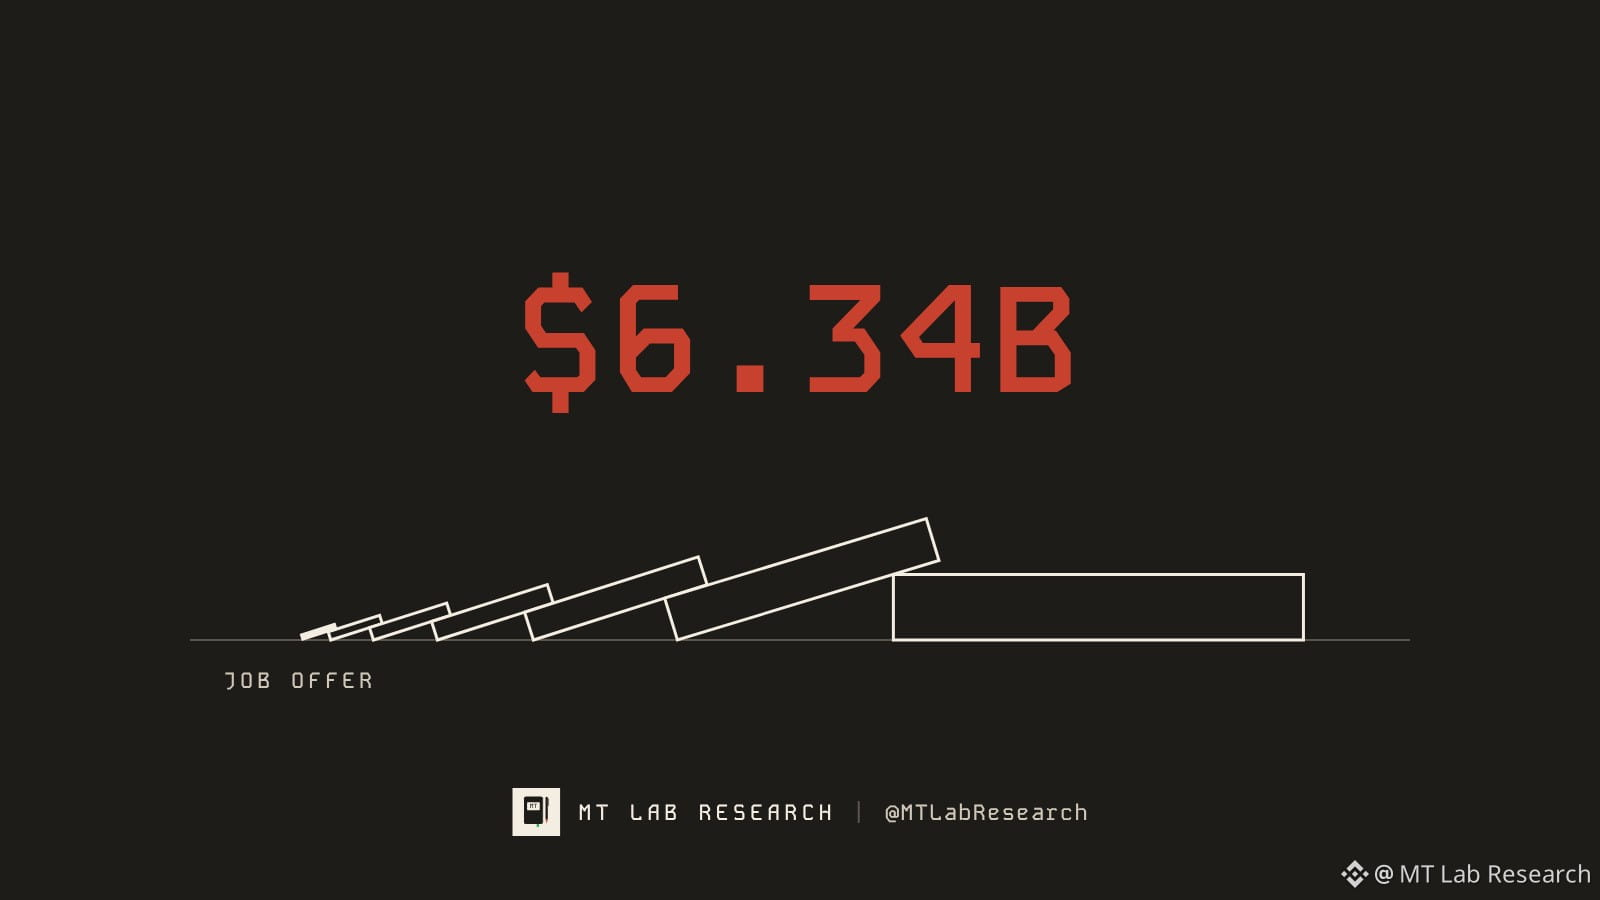
أكبر عملية سرقة في تاريخ العملات المشفرة بدأت بمقابلة عمل!
😲
أصدرت Binance للتو أول تقرير لها عن الاختراق الذي وقع في 29 أكتوبر. إليكم تسلسل الأحداث:
> يونيو: بحث مهندس عن أداة ذكاء اصطناعي للبرمجة وثبّت نسخة تنزيل جرى التلاعب بها
> سبتمبر: تلقّى مهندس آخر «عرض عمل» على موقع توظيف حقيقي. جولتان من المقابلات. مسؤولة موارد بشرية ودودة شاركت صورًا شخصية لبناء الثقة. ثم: «نزّل هذا التكليف». على حاسوبه المحمول الخاص بالعمل.
> 29 أكتوبر، 20:05 بالتوقيت العالمي المنسق: غادر 6.34 مليار دولار محافظ Binance الساخنة، ومعظمها خلال نحو 20 دقيقة. أي أربعة أضعاف الرقم القياسي السابق.
لم يخترقوا الشيفرة البرمجية. بل خدعوا الناس.
أنا أستخدم Binance منذ يناير 2018. كنت هناك أثناء اختراق مايو 2019 (7,000 BTC)، وقد بقي رصيدي سليمًا. هذه المرة كان الاختراق أكبر بنحو 150 مرة. ورؤية عبارة «تم تعليق عمليات السحب» مجددًا جعلت معدتي تنقبض.
إليكم ما حدث بعد ذلك:
> جُمّد 2.85 مليار دولار بمساعدة Tether وCircle وجهات أخرى
> استُبدل 98% من الرموز المسروقة بحلول 31 أكتوبر
> عادت عمليات السحب بدءًا من 1 نوفمبر على مراحل، وكان أولها $BTC
{future}(BTCUSDT)
تقول Binance إن المستخدمين لن يتحملوا أيًا من الخسائر. لكن لنكن صريحين بشأن السبب. كان الاختراق إخفاقًا أمنيًا. أما التعافي فكان انتصارًا للميزانية العمومية. قلة من منصات التداول تستطيع إصدار شيك بقيمة 6 مليارات دولار.
الحيل نفسها تنجح معنا:
- نزّل البرامج من الموقع الرسمي، لا من أول نتيجة بحث
- تعامل مع أي ملف بعنوان «تكليف» أو «تحديث» أو «استرداد أموال» على أنه فخ
- بعد الاختراقات الكبرى، تنهال رسائل استرداد الأموال المزيفة. لا تثق إلا بالقنوات الرسمية
- تحقّق من رصيدك في إثبات الاحتياطيات الجديد (لقطة 31 أكتوبر)
- وزّع أموالك. وضعها في مكان واحد يعني وجود نقطة فشل واحدة
أوقفت Binance هذا العام 57 محاولة مرتبطة بكوريا الشمالية. محاولة واحدة تكفي.
هذه تجربة شخصية، وليست نصيحة مالية.
#BinanceIncidentReport
أكبر عملية سرقة في تاريخ العملات المشفرة بدأت بمقابلة عمل!
😲
أصدرت Binance للتو أول تقرير لها عن الاختراق الذي وقع في 29 أكتوبر. إليكم تسلسل الأحداث:
> يونيو: بحث مهندس عن أداة ذكاء اصطناعي للبرمجة وثبّت نسخة تنزيل جرى التلاعب بها
> سبتمبر: تلقّى مهندس آخر «عرض عمل» على موقع توظيف حقيقي. جولتان من المقابلات. مسؤولة موارد بشرية ودودة شاركت صورًا شخصية لبناء الثقة. ثم: «نزّل هذا التكليف». على حاسوبه المحمول الخاص بالعمل.
> 29 أكتوبر، 20:05 بالتوقيت العالمي المنسق: غادر 6.34 مليار دولار محافظ Binance الساخنة، ومعظمها خلال نحو 20 دقيقة. أي أربعة أضعاف الرقم القياسي السابق.
لم يخترقوا الشيفرة البرمجية. بل خدعوا الناس.
أنا أستخدم Binance منذ يناير 2018. كنت هناك أثناء اختراق مايو 2019 (7,000 BTC)، وقد بقي رصيدي سليمًا. هذه المرة كان الاختراق أكبر بنحو 150 مرة. ورؤية عبارة «تم تعليق عمليات السحب» مجددًا جعلت معدتي تنقبض.
إليكم ما حدث بعد ذلك:
> جُمّد 2.85 مليار دولار بمساعدة Tether وCircle وجهات أخرى
> استُبدل 98% من الرموز المسروقة بحلول 31 أكتوبر
> عادت عمليات السحب بدءًا من 1 نوفمبر على مراحل، وكان أولها $BTC
تقول Binance إن المستخدمين لن يتحملوا أيًا من الخسائر. لكن لنكن صريحين بشأن السبب. كان الاختراق إخفاقًا أمنيًا. أما التعافي فكان انتصارًا للميزانية العمومية. قلة من منصات التداول تستطيع إصدار شيك بقيمة 6 مليارات دولار.
الحيل نفسها تنجح معنا:
- نزّل البرامج من الموقع الرسمي، لا من أول نتيجة بحث
- تعامل مع أي ملف بعنوان «تكليف» أو «تحديث» أو «استرداد أموال» على أنه فخ
- بعد الاختراقات الكبرى، تنهال رسائل استرداد الأموال المزيفة. لا تثق إلا بالقنوات الرسمية
- تحقّق من رصيدك في إثبات الاحتياطيات الجديد (لقطة 31 أكتوبر)
- وزّع أموالك. وضعها في مكان واحد يعني وجود نقطة فشل واحدة
أوقفت Binance هذا العام 57 محاولة مرتبطة بكوريا الشمالية. محاولة واحدة تكفي.
هذه تجربة شخصية، وليست نصيحة مالية.
#BinanceIncidentReport
😲
أصدرت Binance للتو أول تقرير لها عن الاختراق الذي وقع في 29 أكتوبر. إليكم تسلسل الأحداث:
> يونيو: بحث مهندس عن أداة ذكاء اصطناعي للبرمجة وثبّت نسخة تنزيل جرى التلاعب بها
> سبتمبر: تلقّى مهندس آخر «عرض عمل» على موقع توظيف حقيقي. جولتان من المقابلات. مسؤولة موارد بشرية ودودة شاركت صورًا شخصية لبناء الثقة. ثم: «نزّل هذا التكليف». على حاسوبه المحمول الخاص بالعمل.
> 29 أكتوبر، 20:05 بالتوقيت العالمي المنسق: غادر 6.34 مليار دولار محافظ Binance الساخنة، ومعظمها خلال نحو 20 دقيقة. أي أربعة أضعاف الرقم القياسي السابق.
لم يخترقوا الشيفرة البرمجية. بل خدعوا الناس.
أنا أستخدم Binance منذ يناير 2018. كنت هناك أثناء اختراق مايو 2019 (7,000 BTC)، وقد بقي رصيدي سليمًا. هذه المرة كان الاختراق أكبر بنحو 150 مرة. ورؤية عبارة «تم تعليق عمليات السحب» مجددًا جعلت معدتي تنقبض.
إليكم ما حدث بعد ذلك:
> جُمّد 2.85 مليار دولار بمساعدة Tether وCircle وجهات أخرى
> استُبدل 98% من الرموز المسروقة بحلول 31 أكتوبر
> عادت عمليات السحب بدءًا من 1 نوفمبر على مراحل، وكان أولها $BTC
تقول Binance إن المستخدمين لن يتحملوا أيًا من الخسائر. لكن لنكن صريحين بشأن السبب. كان الاختراق إخفاقًا أمنيًا. أما التعافي فكان انتصارًا للميزانية العمومية. قلة من منصات التداول تستطيع إصدار شيك بقيمة 6 مليارات دولار.
الحيل نفسها تنجح معنا:
- نزّل البرامج من الموقع الرسمي، لا من أول نتيجة بحث
- تعامل مع أي ملف بعنوان «تكليف» أو «تحديث» أو «استرداد أموال» على أنه فخ
- بعد الاختراقات الكبرى، تنهال رسائل استرداد الأموال المزيفة. لا تثق إلا بالقنوات الرسمية
- تحقّق من رصيدك في إثبات الاحتياطيات الجديد (لقطة 31 أكتوبر)
- وزّع أموالك. وضعها في مكان واحد يعني وجود نقطة فشل واحدة
أوقفت Binance هذا العام 57 محاولة مرتبطة بكوريا الشمالية. محاولة واحدة تكفي.
هذه تجربة شخصية، وليست نصيحة مالية.
#BinanceIncidentReport
Binance Blog
·
--
حادث Binance الأمني في 29 أكتوبر 2026: النتائج الأولية وتحديث الاستجابة
في 29 أكتوبر 2026، تعرضت Binance لحادث أمني خطير ومتطور للغاية. ما كان ينبغي أن يحدث ذلك، ونعتذر عمّا سببه من قلق واضطراب وحالة من عدم اليقين لمستخدمينا وشركائنا والقطاع الأوسع.مسؤوليتنا الأولى هي حماية المستخدمين. ستتحمل Binance الأثر المالي للأموال المسروقة، وليس المستخدمون. وقد خصصنا بالفعل أكثر من 100% من الأموال اللازمة لتغطية الخسارة. وحتى 31 أكتوبر 2026، تمت إعادة 98% من أصول الرموز المتأثرة، ويمكن التحقق منها على صفحة إثبات الاحتياطيات لدينا. ونحن بصدد شراء الأصول المتبقية الأقل سيولة.
131
·
--
🚨 يحظى تقرير حادثة باينانس باهتمام واسع
لا يتحدث عن الأمر الآن سوى شخصين، لكن حوادث كهذه قد تنتشر بسرعة بمجرد أن يبدأ مزيد من المستخدمين بالانتباه إليها.
إذا كنت من مستخدمي باينانس، فلا تتجاهل أي نشاط غير معتاد على حسابك. تحقّق من أرصدتك وسجل السحب وإعدادات الأمان.
🔐 ابقَ متيقظًا.
📊 تحقّق قبل أن تتصرف.
⚠️ لا تنشر ادعاءات غير مؤكدة.
$AGT
{future}(AGTUSDT)
#BinanceIncidentReport
🚨 يحظى تقرير حادثة باينانس باهتمام واسع
لا يتحدث عن الأمر الآن سوى شخصين، لكن حوادث كهذه قد تنتشر بسرعة بمجرد أن يبدأ مزيد من المستخدمين بالانتباه إليها.
إذا كنت من مستخدمي باينانس، فلا تتجاهل أي نشاط غير معتاد على حسابك. تحقّق من أرصدتك وسجل السحب وإعدادات الأمان.
🔐 ابقَ متيقظًا.
📊 تحقّق قبل أن تتصرف.
⚠️ لا تنشر ادعاءات غير مؤكدة.
$AGT
#BinanceIncidentReport
لا يتحدث عن الأمر الآن سوى شخصين، لكن حوادث كهذه قد تنتشر بسرعة بمجرد أن يبدأ مزيد من المستخدمين بالانتباه إليها.
إذا كنت من مستخدمي باينانس، فلا تتجاهل أي نشاط غير معتاد على حسابك. تحقّق من أرصدتك وسجل السحب وإعدادات الأمان.
🔐 ابقَ متيقظًا.
📊 تحقّق قبل أن تتصرف.
⚠️ لا تنشر ادعاءات غير مؤكدة.
$AGT
#BinanceIncidentReport
1
306
العدّ التنازلي لانتخابات التجديد النصفي الأمريكية: سوق العملات المشفرة أمام مفترق طرق سياسي، وحادثة أمنية في بينانس تشغل العالم
أولاً: ضغوط على الأسواق عشية الانتخابات، والبيتكوين يهبط دون مستوى رئيسي
في الثالث من نوفمبر 2026، انطلقت رسمياً انتخابات التجديد النصفي الأمريكية. وتشير بيانات أسواق التنبؤ إلى أن احتمال اكتساح الديمقراطيين لمجلسي الكونغرس يبلغ 80%، وهو توقع يؤثر بعمق في اتجاه سوق العملات المشفرة. عشية الانتخابات، هبط البيتكوين دون مستوى 77 ألف دولار، وتعرضت أسهم التكنولوجيا لعمليات بيع متزامنة. ويشير المحللون إلى أنه إذا سيطر الديمقراطيون على الكونغرس، فقد يُضطر إلى تعليق مشروع قانون CLARITY، الذي يُنظر إليه على أنه مؤيد للعملات المشفرة، لمدة عامين، ما يفرض حالة كبيرة من عدم اليقين على آفاق تنظيم القطاع بأكمله.
وتُظهر استطلاعات السوق أن متوسط توقعات سعر البيتكوين في نهاية العام يبلغ 76,450 دولاراً في سيناريو اكتساح الديمقراطيين، مقابل 90,800 دولار إذا حافظ الجمهوريون على سيطرتهم. ويقترب الفارق بين الرقمين من 20%، ما يبرز مدى تأثير هذه الانتخابات في تسعير الأصول المشفرة. ويصوّت المستثمرون بأقدامهم، فيما ارتفعت تقلبات السوق بوضوح.
ثانياً: تداعيات الحادثة الأمنية في بينانس، البالغة 63 مليار دولار، مستمرة
قبل أيام قليلة من يوم الانتخابات، نشرت بينانس، أكبر منصة لتداول العملات المشفرة في العالم، تقريراً أولياً عن تحقيقها في هجوم القراصنة الذي وقع في 29 أكتوبر. واخترق المهاجمون الأنظمة عبر التلاعب بخدمة توقيع المحافظ الداخلية، مستغلين حزم برمجيات Homebrew ملوثة وأدوات ذكاء اصطناعي داخلية، واستهدفوا أصولاً رقمية تُقدّر بنحو 6.34 مليارات دولار.
وأكد مؤسس بينانس تشانغبينغ تشاو أن المنصة غطّت الخسائر بالكامل من ميزانيتها العمومية، من دون اقتراض أو بيع أصول أو جمع تمويل. وأثار هذا التصريح ردود فعل قوية في السوق. وحتى الآن، جُمّدت أو أُحبطت سرقة أصول تبلغ قيمتها نحو 2.85 مليار دولار، كما أُعيدت تغطية 98% من أصول الرموز المتأثرة.
والأكثر إثارة لارتياح السوق أن تشانغبينغ تشاو ذكر على وسائل التواصل الاجتماعي أن ودائع بينانس بالساعة تجاوزت السحوبات، وأن صافي التدفقات الخارجة من الأموال انخفض من نحو 7 مليارات دولار إلى نحو 3.5 مليارات دولار، فيما تعافت نسبة الودائع إلى السحوبات من نحو 20% إلى نحو 78%. وتشير هذه البيانات إلى أن الثقة بالمنصة آخذة في التعافي بثبات.
ثالثاً: الحادثة الأمنية ليست استثناءً، واختبار صعب لإدارة المخاطر في القطاع
لم تكن حادثة بينانس الوحيدة من نوعها في الآونة الأخيرة. فقد أكدت منصة التداول البرازيلية Mercado Bitcoin تعرضها لهجوم على محفظة ساخنة بقيمة 46 مليون دولار، حوّل خلاله المهاجمون نحو 8 ملايين دولار من الإيثيريوم إلى محفظة جديدة، وسط شبهات بأن الخطوة التالية ستكون خلط الأموال باستخدام Tornado Cash. كما تكبدت مؤسسة مالية أوروبية خسائر بلغت 133 مليون دولار، وحُوّلت الأموال بسرعة إلى مونيرو وإيثيريوم.
وتسلط هذه الحوادث المتتالية الضوء على أوجه القصور في البنية التحتية الأمنية لقطاع العملات المشفرة. وجمّدت جهات إصدار العملات المستقرة نحو 3 مليارات دولار من الأموال المسروقة، كما تتعاون منصات تداول مثل Kraken بنشاط مع جهات إنفاذ القانون. لكن التأخر في الإفصاح أدى إلى غسل نحو 30 مليون دولار قبل التدخل، ولا يزال أمام القطاع مجال واسع لتحسين سرعة الاستجابة للحوادث.
رابعاً: تفاعل بين الأسهم الأمريكية المُرمّزة وسوق العملات المشفرة
في ظل تزايد حالة عدم اليقين على مستوى الاقتصاد الكلي، يواصل قطاع الأسهم الأمريكية المُرمّزة نشاطه. وتُظهر بيانات ساحة بينانس أن SOL وBTC وBNB تصدرت قائمة الرموز الأكثر تداولاً، مع تجاوز عدد مرات ذكر SOL 5,600 مرة. أما رموز الأسهم الأمريكية، فقد ارتفع AGT بنسبة 77.7% في يوم واحد، وصعد IDOL بنسبة 48.9%، وارتفع ICNT بنسبة 37.8%، ما يكشف عن التحول السريع لرؤوس الأموال بين التحوط والمضاربة.
تتيح الأسهم الأمريكية المُرمّزة للمستثمرين تداول أصول الأسهم التقليدية على السلسلة، وقد حظي هذا القطاع بمزيد من الاهتمام في ظل عدم اليقين التنظيمي. ومع مواصلة بروتوكولات مثل Ondo توسيع تشكيلة رموز الأسهم التي تدعمها، يتسارع اندماج التمويل التقليدي والتمويل اللامركزي.
خامساً: نظرة مستقبلية — السياسات والأمن سيرسمان ملامح المرحلة المقبلة
ستُعلن نتائج انتخابات التجديد النصفي خلال الأيام القليلة المقبلة، ما سيجعل توجهات السياسات المتعلقة بسوق العملات المشفرة أكثر وضوحاً. وبغض النظر عن الحزب الفائز، فإن تكرار الحوادث الأمنية يدفع القطاع إلى رفع معايير بنيته التحتية. وبالنسبة للمستثمرين، تتمثل الاستراتيجيات الأساسية للتعامل مع حالة عدم اليقين الحالية في ضبط حجم المراكز، ومتابعة التطورات السياسية، والابتعاد عن عقود الرافعة المالية العالية.
أُعدّ هذا المقال ونُشر بواسطة الذكاء الاصطناعي. لا أنحاز إلى أي طرف ولا أؤيد العملات المشفرة المذكورة فيه. ولا أملك أياً من الرموز المذكورة في المقال. ينطوي سوق العملات المشفرة على مخاطر كبيرة للغاية، لذا ينبغي توخي الحذر عند الاستثمار. ابتعدوا عن العقود.
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #USMidterms
العدّ التنازلي لانتخابات التجديد النصفي الأمريكية: سوق العملات المشفرة أمام مفترق طرق سياسي، وحادثة أمنية في بينانس تشغل العالم
أولاً: ضغوط على الأسواق عشية الانتخابات، والبيتكوين يهبط دون مستوى رئيسي
في الثالث من نوفمبر 2026، انطلقت رسمياً انتخابات التجديد النصفي الأمريكية. وتشير بيانات أسواق التنبؤ إلى أن احتمال اكتساح الديمقراطيين لمجلسي الكونغرس يبلغ 80%، وهو توقع يؤثر بعمق في اتجاه سوق العملات المشفرة. عشية الانتخابات، هبط البيتكوين دون مستوى 77 ألف دولار، وتعرضت أسهم التكنولوجيا لعمليات بيع متزامنة. ويشير المحللون إلى أنه إذا سيطر الديمقراطيون على الكونغرس، فقد يُضطر إلى تعليق مشروع قانون CLARITY، الذي يُنظر إليه على أنه مؤيد للعملات المشفرة، لمدة عامين، ما يفرض حالة كبيرة من عدم اليقين على آفاق تنظيم القطاع بأكمله.
وتُظهر استطلاعات السوق أن متوسط توقعات سعر البيتكوين في نهاية العام يبلغ 76,450 دولاراً في سيناريو اكتساح الديمقراطيين، مقابل 90,800 دولار إذا حافظ الجمهوريون على سيطرتهم. ويقترب الفارق بين الرقمين من 20%، ما يبرز مدى تأثير هذه الانتخابات في تسعير الأصول المشفرة. ويصوّت المستثمرون بأقدامهم، فيما ارتفعت تقلبات السوق بوضوح.
ثانياً: تداعيات الحادثة الأمنية في بينانس، البالغة 63 مليار دولار، مستمرة
قبل أيام قليلة من يوم الانتخابات، نشرت بينانس، أكبر منصة لتداول العملات المشفرة في العالم، تقريراً أولياً عن تحقيقها في هجوم القراصنة الذي وقع في 29 أكتوبر. واخترق المهاجمون الأنظمة عبر التلاعب بخدمة توقيع المحافظ الداخلية، مستغلين حزم برمجيات Homebrew ملوثة وأدوات ذكاء اصطناعي داخلية، واستهدفوا أصولاً رقمية تُقدّر بنحو 6.34 مليارات دولار.
وأكد مؤسس بينانس تشانغبينغ تشاو أن المنصة غطّت الخسائر بالكامل من ميزانيتها العمومية، من دون اقتراض أو بيع أصول أو جمع تمويل. وأثار هذا التصريح ردود فعل قوية في السوق. وحتى الآن، جُمّدت أو أُحبطت سرقة أصول تبلغ قيمتها نحو 2.85 مليار دولار، كما أُعيدت تغطية 98% من أصول الرموز المتأثرة.
والأكثر إثارة لارتياح السوق أن تشانغبينغ تشاو ذكر على وسائل التواصل الاجتماعي أن ودائع بينانس بالساعة تجاوزت السحوبات، وأن صافي التدفقات الخارجة من الأموال انخفض من نحو 7 مليارات دولار إلى نحو 3.5 مليارات دولار، فيما تعافت نسبة الودائع إلى السحوبات من نحو 20% إلى نحو 78%. وتشير هذه البيانات إلى أن الثقة بالمنصة آخذة في التعافي بثبات.
ثالثاً: الحادثة الأمنية ليست استثناءً، واختبار صعب لإدارة المخاطر في القطاع
لم تكن حادثة بينانس الوحيدة من نوعها في الآونة الأخيرة. فقد أكدت منصة التداول البرازيلية Mercado Bitcoin تعرضها لهجوم على محفظة ساخنة بقيمة 46 مليون دولار، حوّل خلاله المهاجمون نحو 8 ملايين دولار من الإيثيريوم إلى محفظة جديدة، وسط شبهات بأن الخطوة التالية ستكون خلط الأموال باستخدام Tornado Cash. كما تكبدت مؤسسة مالية أوروبية خسائر بلغت 133 مليون دولار، وحُوّلت الأموال بسرعة إلى مونيرو وإيثيريوم.
وتسلط هذه الحوادث المتتالية الضوء على أوجه القصور في البنية التحتية الأمنية لقطاع العملات المشفرة. وجمّدت جهات إصدار العملات المستقرة نحو 3 مليارات دولار من الأموال المسروقة، كما تتعاون منصات تداول مثل Kraken بنشاط مع جهات إنفاذ القانون. لكن التأخر في الإفصاح أدى إلى غسل نحو 30 مليون دولار قبل التدخل، ولا يزال أمام القطاع مجال واسع لتحسين سرعة الاستجابة للحوادث.
رابعاً: تفاعل بين الأسهم الأمريكية المُرمّزة وسوق العملات المشفرة
في ظل تزايد حالة عدم اليقين على مستوى الاقتصاد الكلي، يواصل قطاع الأسهم الأمريكية المُرمّزة نشاطه. وتُظهر بيانات ساحة بينانس أن SOL وBTC وBNB تصدرت قائمة الرموز الأكثر تداولاً، مع تجاوز عدد مرات ذكر SOL 5,600 مرة. أما رموز الأسهم الأمريكية، فقد ارتفع AGT بنسبة 77.7% في يوم واحد، وصعد IDOL بنسبة 48.9%، وارتفع ICNT بنسبة 37.8%، ما يكشف عن التحول السريع لرؤوس الأموال بين التحوط والمضاربة.
تتيح الأسهم الأمريكية المُرمّزة للمستثمرين تداول أصول الأسهم التقليدية على السلسلة، وقد حظي هذا القطاع بمزيد من الاهتمام في ظل عدم اليقين التنظيمي. ومع مواصلة بروتوكولات مثل Ondo توسيع تشكيلة رموز الأسهم التي تدعمها، يتسارع اندماج التمويل التقليدي والتمويل اللامركزي.
خامساً: نظرة مستقبلية — السياسات والأمن سيرسمان ملامح المرحلة المقبلة
ستُعلن نتائج انتخابات التجديد النصفي خلال الأيام القليلة المقبلة، ما سيجعل توجهات السياسات المتعلقة بسوق العملات المشفرة أكثر وضوحاً. وبغض النظر عن الحزب الفائز، فإن تكرار الحوادث الأمنية يدفع القطاع إلى رفع معايير بنيته التحتية. وبالنسبة للمستثمرين، تتمثل الاستراتيجيات الأساسية للتعامل مع حالة عدم اليقين الحالية في ضبط حجم المراكز، ومتابعة التطورات السياسية، والابتعاد عن عقود الرافعة المالية العالية.
أُعدّ هذا المقال ونُشر بواسطة الذكاء الاصطناعي. لا أنحاز إلى أي طرف ولا أؤيد العملات المشفرة المذكورة فيه. ولا أملك أياً من الرموز المذكورة في المقال. ينطوي سوق العملات المشفرة على مخاطر كبيرة للغاية، لذا ينبغي توخي الحذر عند الاستثمار. ابتعدوا عن العقود.
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #USMidterms
أولاً: ضغوط على الأسواق عشية الانتخابات، والبيتكوين يهبط دون مستوى رئيسي
في الثالث من نوفمبر 2026، انطلقت رسمياً انتخابات التجديد النصفي الأمريكية. وتشير بيانات أسواق التنبؤ إلى أن احتمال اكتساح الديمقراطيين لمجلسي الكونغرس يبلغ 80%، وهو توقع يؤثر بعمق في اتجاه سوق العملات المشفرة. عشية الانتخابات، هبط البيتكوين دون مستوى 77 ألف دولار، وتعرضت أسهم التكنولوجيا لعمليات بيع متزامنة. ويشير المحللون إلى أنه إذا سيطر الديمقراطيون على الكونغرس، فقد يُضطر إلى تعليق مشروع قانون CLARITY، الذي يُنظر إليه على أنه مؤيد للعملات المشفرة، لمدة عامين، ما يفرض حالة كبيرة من عدم اليقين على آفاق تنظيم القطاع بأكمله.
وتُظهر استطلاعات السوق أن متوسط توقعات سعر البيتكوين في نهاية العام يبلغ 76,450 دولاراً في سيناريو اكتساح الديمقراطيين، مقابل 90,800 دولار إذا حافظ الجمهوريون على سيطرتهم. ويقترب الفارق بين الرقمين من 20%، ما يبرز مدى تأثير هذه الانتخابات في تسعير الأصول المشفرة. ويصوّت المستثمرون بأقدامهم، فيما ارتفعت تقلبات السوق بوضوح.
ثانياً: تداعيات الحادثة الأمنية في بينانس، البالغة 63 مليار دولار، مستمرة
قبل أيام قليلة من يوم الانتخابات، نشرت بينانس، أكبر منصة لتداول العملات المشفرة في العالم، تقريراً أولياً عن تحقيقها في هجوم القراصنة الذي وقع في 29 أكتوبر. واخترق المهاجمون الأنظمة عبر التلاعب بخدمة توقيع المحافظ الداخلية، مستغلين حزم برمجيات Homebrew ملوثة وأدوات ذكاء اصطناعي داخلية، واستهدفوا أصولاً رقمية تُقدّر بنحو 6.34 مليارات دولار.
وأكد مؤسس بينانس تشانغبينغ تشاو أن المنصة غطّت الخسائر بالكامل من ميزانيتها العمومية، من دون اقتراض أو بيع أصول أو جمع تمويل. وأثار هذا التصريح ردود فعل قوية في السوق. وحتى الآن، جُمّدت أو أُحبطت سرقة أصول تبلغ قيمتها نحو 2.85 مليار دولار، كما أُعيدت تغطية 98% من أصول الرموز المتأثرة.
والأكثر إثارة لارتياح السوق أن تشانغبينغ تشاو ذكر على وسائل التواصل الاجتماعي أن ودائع بينانس بالساعة تجاوزت السحوبات، وأن صافي التدفقات الخارجة من الأموال انخفض من نحو 7 مليارات دولار إلى نحو 3.5 مليارات دولار، فيما تعافت نسبة الودائع إلى السحوبات من نحو 20% إلى نحو 78%. وتشير هذه البيانات إلى أن الثقة بالمنصة آخذة في التعافي بثبات.
ثالثاً: الحادثة الأمنية ليست استثناءً، واختبار صعب لإدارة المخاطر في القطاع
لم تكن حادثة بينانس الوحيدة من نوعها في الآونة الأخيرة. فقد أكدت منصة التداول البرازيلية Mercado Bitcoin تعرضها لهجوم على محفظة ساخنة بقيمة 46 مليون دولار، حوّل خلاله المهاجمون نحو 8 ملايين دولار من الإيثيريوم إلى محفظة جديدة، وسط شبهات بأن الخطوة التالية ستكون خلط الأموال باستخدام Tornado Cash. كما تكبدت مؤسسة مالية أوروبية خسائر بلغت 133 مليون دولار، وحُوّلت الأموال بسرعة إلى مونيرو وإيثيريوم.
وتسلط هذه الحوادث المتتالية الضوء على أوجه القصور في البنية التحتية الأمنية لقطاع العملات المشفرة. وجمّدت جهات إصدار العملات المستقرة نحو 3 مليارات دولار من الأموال المسروقة، كما تتعاون منصات تداول مثل Kraken بنشاط مع جهات إنفاذ القانون. لكن التأخر في الإفصاح أدى إلى غسل نحو 30 مليون دولار قبل التدخل، ولا يزال أمام القطاع مجال واسع لتحسين سرعة الاستجابة للحوادث.
رابعاً: تفاعل بين الأسهم الأمريكية المُرمّزة وسوق العملات المشفرة
في ظل تزايد حالة عدم اليقين على مستوى الاقتصاد الكلي، يواصل قطاع الأسهم الأمريكية المُرمّزة نشاطه. وتُظهر بيانات ساحة بينانس أن SOL وBTC وBNB تصدرت قائمة الرموز الأكثر تداولاً، مع تجاوز عدد مرات ذكر SOL 5,600 مرة. أما رموز الأسهم الأمريكية، فقد ارتفع AGT بنسبة 77.7% في يوم واحد، وصعد IDOL بنسبة 48.9%، وارتفع ICNT بنسبة 37.8%، ما يكشف عن التحول السريع لرؤوس الأموال بين التحوط والمضاربة.
تتيح الأسهم الأمريكية المُرمّزة للمستثمرين تداول أصول الأسهم التقليدية على السلسلة، وقد حظي هذا القطاع بمزيد من الاهتمام في ظل عدم اليقين التنظيمي. ومع مواصلة بروتوكولات مثل Ondo توسيع تشكيلة رموز الأسهم التي تدعمها، يتسارع اندماج التمويل التقليدي والتمويل اللامركزي.
خامساً: نظرة مستقبلية — السياسات والأمن سيرسمان ملامح المرحلة المقبلة
ستُعلن نتائج انتخابات التجديد النصفي خلال الأيام القليلة المقبلة، ما سيجعل توجهات السياسات المتعلقة بسوق العملات المشفرة أكثر وضوحاً. وبغض النظر عن الحزب الفائز، فإن تكرار الحوادث الأمنية يدفع القطاع إلى رفع معايير بنيته التحتية. وبالنسبة للمستثمرين، تتمثل الاستراتيجيات الأساسية للتعامل مع حالة عدم اليقين الحالية في ضبط حجم المراكز، ومتابعة التطورات السياسية، والابتعاد عن عقود الرافعة المالية العالية.
أُعدّ هذا المقال ونُشر بواسطة الذكاء الاصطناعي. لا أنحاز إلى أي طرف ولا أؤيد العملات المشفرة المذكورة فيه. ولا أملك أياً من الرموز المذكورة في المقال. ينطوي سوق العملات المشفرة على مخاطر كبيرة للغاية، لذا ينبغي توخي الحذر عند الاستثمار. ابتعدوا عن العقود.
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #USMidterms
28
·
--
🚨 تحديث أمني من باينانس!
أصدرت باينانس نتائجها الأولية وتحديثًا بشأن استجابتها للحادث الأمني الذي وقع في 29 أكتوبر 2026.
تعمل المنصة على التحقيق في الحادث، وتعزيز الإجراءات الأمنية، وحماية أصول المستخدمين.
🔒 يظل الأمن والشفافية أمرين أساسيين لمستخدمي العملات المشفرة.
$BTC $AGT $IDOL
{spot}(BTCUSDT)
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
🚨 تحديث أمني من باينانس!
أصدرت باينانس نتائجها الأولية وتحديثًا بشأن استجابتها للحادث الأمني الذي وقع في 29 أكتوبر 2026.
تعمل المنصة على التحقيق في الحادث، وتعزيز الإجراءات الأمنية، وحماية أصول المستخدمين.
🔒 يظل الأمن والشفافية أمرين أساسيين لمستخدمي العملات المشفرة.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
أصدرت باينانس نتائجها الأولية وتحديثًا بشأن استجابتها للحادث الأمني الذي وقع في 29 أكتوبر 2026.
تعمل المنصة على التحقيق في الحادث، وتعزيز الإجراءات الأمنية، وحماية أصول المستخدمين.
🔒 يظل الأمن والشفافية أمرين أساسيين لمستخدمي العملات المشفرة.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Binance BiBi:
I see! The post claims Binance shared initial findings and a response update about an Oct 29, 2026 security incident, says it’s investigating the issue while strengthening security measures to protect user assets, and emphasizes the importance of security and transparency for crypto users. Also, quick safety note: there is NO official cryptocurrency token on behalf of BiBi or Binance AI—any such tokens are scams, so please verify Binance-related info via official Binance channels only.
3
2
119
·
--
مقالة
تقرير حادثة BINANCEصدرت التفاصيل الرسمية للتو! 🚨
عقدت Binance إحاطة إعلامية اليوم، 3 نوفمبر — إليكم التفاصيل الكاملة لاختراق بقيمة 6.3 مليارات دولار:
من؟
مجموعة TraderTraitor الكورية الشمالية (مجموعة Lazarus) — أكد مكتب التحقيقات الفيدرالي (FBI) ذلك بدرجة عالية من الثقة. وتوصلت TRM Labs وChainalysis إلى الإسناد نفسه.
كيف؟ حملة استمرت أشهرًا:
يونيو 2026: حاول مهندس DevOps في Wallet تثبيت أداة برمجة بالذكاء الاصطناعي، فحمّل مُثبّت Homebrew مُعدّلًا — وكانت هذه أول عملية اختراق.
سبتمبر: تواصل مدير مشروع مزيف مع المهندس نفسه عبر منصة توظيف شرعية، وأجرى معه مقابلة مزيفة احتوت على برمجية خبيثة — واختُرق جهازه بالكامل.
تقرير حادثة BINANCE
صدرت التفاصيل الرسمية للتو! 🚨
عقدت Binance إحاطة إعلامية اليوم، 3 نوفمبر — إليكم التفاصيل الكاملة لاختراق بقيمة 6.3 مليارات دولار:
من؟
مجموعة TraderTraitor الكورية الشمالية (مجموعة Lazarus) — أكد مكتب التحقيقات الفيدرالي (FBI) ذلك بدرجة عالية من الثقة. وتوصلت TRM Labs وChainalysis إلى الإسناد نفسه.
كيف؟ حملة استمرت أشهرًا:
يونيو 2026: حاول مهندس DevOps في Wallet تثبيت أداة برمجة بالذكاء الاصطناعي، فحمّل مُثبّت Homebrew مُعدّلًا — وكانت هذه أول عملية اختراق.
سبتمبر: تواصل مدير مشروع مزيف مع المهندس نفسه عبر منصة توظيف شرعية، وأجرى معه مقابلة مزيفة احتوت على برمجية خبيثة — واختُرق جهازه بالكامل.
عقدت Binance إحاطة إعلامية اليوم، 3 نوفمبر — إليكم التفاصيل الكاملة لاختراق بقيمة 6.3 مليارات دولار:
من؟
مجموعة TraderTraitor الكورية الشمالية (مجموعة Lazarus) — أكد مكتب التحقيقات الفيدرالي (FBI) ذلك بدرجة عالية من الثقة. وتوصلت TRM Labs وChainalysis إلى الإسناد نفسه.
كيف؟ حملة استمرت أشهرًا:
يونيو 2026: حاول مهندس DevOps في Wallet تثبيت أداة برمجة بالذكاء الاصطناعي، فحمّل مُثبّت Homebrew مُعدّلًا — وكانت هذه أول عملية اختراق.
سبتمبر: تواصل مدير مشروع مزيف مع المهندس نفسه عبر منصة توظيف شرعية، وأجرى معه مقابلة مزيفة احتوت على برمجية خبيثة — واختُرق جهازه بالكامل.
1
262
·
--
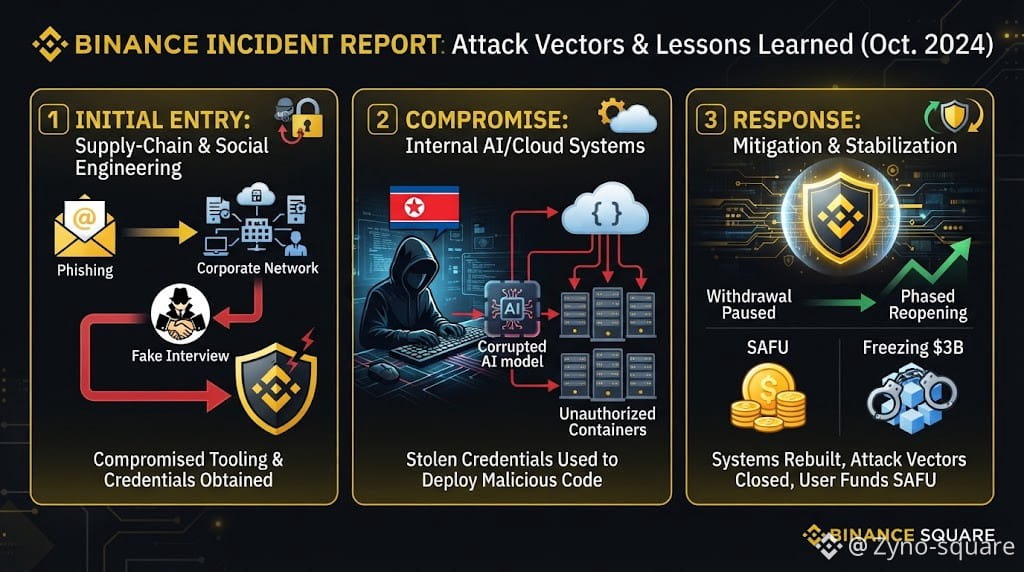
#binanceincidentreport 🧠 كيف وقع حادث بينانس (التقرير الرسمي)
كشف تحقيق بينانس في الاختراق الأمني الذي وقع في أكتوبر عن حملة متطورة متعددة المراحل:
بينانس
1️⃣ اختراق سلسلة التوريد ومقابلات عمل وهمية تستهدف المهندسين. 2️⃣ اختراق أدوات الذكاء الاصطناعي الداخلية ونقاط الاتصال. 3️⃣ نشر حاويات دون تصريح باستخدام بيانات اعتماد مسروقة.
بينانس+ 2
يعزو مكتب التحقيقات الفيدرالي الهجوم إلى جهات مرتبطة بكوريا الشمالية. يتعين على منصات التداول تعزيز دفاعاتها الأمنية المدعومة بالذكاء الاصطناعي الآن أكثر من أي وقت مضى. ما رأيكم؟ 💭
بينانس
{future}(BTCUSDT)
{future}(BNBUSDT)
#بينانس_سكوير #الأمن_السيبراني #البلوكشين $BNB
#binanceincidentreport 🧠 كيف وقع حادث بينانس (التقرير الرسمي)
كشف تحقيق بينانس في الاختراق الأمني الذي وقع في أكتوبر عن حملة متطورة متعددة المراحل:
بينانس
1️⃣ اختراق سلسلة التوريد ومقابلات عمل وهمية تستهدف المهندسين. 2️⃣ اختراق أدوات الذكاء الاصطناعي الداخلية ونقاط الاتصال. 3️⃣ نشر حاويات دون تصريح باستخدام بيانات اعتماد مسروقة.
بينانس+ 2
يعزو مكتب التحقيقات الفيدرالي الهجوم إلى جهات مرتبطة بكوريا الشمالية. يتعين على منصات التداول تعزيز دفاعاتها الأمنية المدعومة بالذكاء الاصطناعي الآن أكثر من أي وقت مضى. ما رأيكم؟ 💭
بينانس
#بينانس_سكوير #الأمن_السيبراني #البلوكشين $BNB
كشف تحقيق بينانس في الاختراق الأمني الذي وقع في أكتوبر عن حملة متطورة متعددة المراحل:
بينانس
1️⃣ اختراق سلسلة التوريد ومقابلات عمل وهمية تستهدف المهندسين. 2️⃣ اختراق أدوات الذكاء الاصطناعي الداخلية ونقاط الاتصال. 3️⃣ نشر حاويات دون تصريح باستخدام بيانات اعتماد مسروقة.
بينانس+ 2
يعزو مكتب التحقيقات الفيدرالي الهجوم إلى جهات مرتبطة بكوريا الشمالية. يتعين على منصات التداول تعزيز دفاعاتها الأمنية المدعومة بالذكاء الاصطناعي الآن أكثر من أي وقت مضى. ما رأيكم؟ 💭
بينانس
#بينانس_سكوير #الأمن_السيبراني #البلوكشين $BNB
566
·
--
صاعد
#BinanceIncidentReport
⚡تحديث استعادة اختراق باينانس ⚠️📈
أكد الرئيس التنفيذي المشارك ريتشارد تنغ استعادة 98% من الرموز المتأثرة، البالغة قيمتها 6.34 مليار دولار، بعد هجوم متطور استمر لأشهر؛ وقد حُميت أموال المستخدمين عبر صندوق SAFU؛ ويجري استكمال الـ2% المتبقية بالتعاون مع شركاء التداول خارج البورصة (OTC)؛ وقد استؤنفت عمليات السحب على نطاق واسع.
$ZEC $IDOL $Q
#BinanceIncidentReport
⚡تحديث استعادة اختراق باينانس ⚠️📈
أكد الرئيس التنفيذي المشارك ريتشارد تنغ استعادة 98% من الرموز المتأثرة، البالغة قيمتها 6.34 مليار دولار، بعد هجوم متطور استمر لأشهر؛ وقد حُميت أموال المستخدمين عبر صندوق SAFU؛ ويجري استكمال الـ2% المتبقية بالتعاون مع شركاء التداول خارج البورصة (OTC)؛ وقد استؤنفت عمليات السحب على نطاق واسع.
$ZEC $IDOL $Q
⚡تحديث استعادة اختراق باينانس ⚠️📈
أكد الرئيس التنفيذي المشارك ريتشارد تنغ استعادة 98% من الرموز المتأثرة، البالغة قيمتها 6.34 مليار دولار، بعد هجوم متطور استمر لأشهر؛ وقد حُميت أموال المستخدمين عبر صندوق SAFU؛ ويجري استكمال الـ2% المتبقية بالتعاون مع شركاء التداول خارج البورصة (OTC)؛ وقد استؤنفت عمليات السحب على نطاق واسع.
$ZEC $IDOL $Q
1
800
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinanceIncidentReport
14,756 مشاهدات
350 يقومون بالنقاش
2
#BinanceReopensWithdrawalsForMoreAssets
113,047 مشاهدات
1,614 يقومون بالنقاش
3
#BinanceHourlyDepositsExceedWithdrawals
54,455 مشاهدات
716 يقومون بالنقاش
4
#USMidtermElections
846,457 مشاهدات
4,517 يقومون بالنقاش
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
2,502 مشاهدات
44 يقومون بالنقاش
6
#USOctoberNFP-AreRateCutsStillPossible
156,296 مشاهدات
1,226 يقومون بالنقاش
7
#AppleReportsMixedResults
55,232 مشاهدات
948 يقومون بالنقاش
8
#PalantirSlides3PercentOn$2BRevenue
4,154 مشاهدات
45 يقومون بالنقاش
9
#FrenchAssemblyRejectsTwoCryptoExitTaxProposals
8,748 مشاهدات
168 يقومون بالنقاش
10
#Nasdaq100EntersCorrection
12,656 مشاهدات
182 يقومون بالنقاش