

#coldcardtheftinvestigationadvances
coldcardtheftinvestigationadvances
72,582 مشاهدات
666 يقومون بالنقاش
رائج
جديد
🚨 علامة خطر لمستخدمي Coldcard
ما زالت التحقيقات جارية، وحذّر الباحثون من أن محافظ ضعيفة إضافية قد لا تزال عُرضة للخطر. نصحت Galaxy مستخدمي Coldcard أحادي التوقيع المتأثرين بنقل الأموال إلى عناوين جديدة.
🔴 لا تفترض أن محفظة الأجهزة تعني تلقائيًا أن أموالك آمنة.
🔴 لا تُجري صفقات بدافع الهلع بسبب العنوان.
🟢 افصل بين مشكلة أمان المحفظة والشبكة الأساسية للبيتكوين.
يجب على متداولي $BTC التحقق من إعداد الحفظ واتخاذ قرارات بناءً على الحقائق لا على الخوف.
#coldcardtheftinvestigationadvances
744
👀 تحقيق في بطاقة باردة يضع الحفظ الذاتي تحت الضوء
يُبرز التحقيق الجاري حقيقة مهمة في عالم العملات المشفرة: إن امتلاك مفاتيحك يعني أيضًا حماية مفاتيحك. 🔑
تُعد المحفظة الأجهزة جزءًا واحدًا فقط من استراتيجية الأمان. قد تكون إمكانية الوصول المادي، وحماية رقم التعريف الشخصي (PIN)، وأمان عبارة الاسترداد كلها أمورًا مهمة.
$BTC يجب على المستثمرين التعامل مع الحفظ بالجدية نفسها التي يعاملون بها الاستثمار نفسه.
#coldcardtheftinvestigationadvances
28
🚀 جراب كولد كارد: سبب لاتخاذ أمن الكريبت بجدية
تحقيق سرقة كولد كارد المتقدم يضع الحفظ الذاتي وأمن محافظ الأجهزة في دائرة الضوء. 🔐
بالنسبة لـ $BTC مستثمرًا، هذه تذكرة لتعزيز ممارسات الحفظ قبل توظيف رأس المال في العمل.
إذا كنت تفكر في مركز فوري لـ $BTC أو $ETH، فابحث في السوق، واختر دخولك بعناية، واحمِ أصولك، وادِر مخاطرك. 📊🧠
يبدأ التداول الجيد بأمن جيد.
#coldcardtheftinvestigationadvances
53
👀🗣️ أدت التحقيقات في سرقة محفظة Coldcard التي بلغت 115 مليون دولار إلى اختراق كبير.
🚨 اختراق رئيسي في التحقيق
✍🏼 خطأ فادح في الحساب المدفوع:
يكتشف المحققون أن المهاجم الأساسي يستخدم حسابًا مدفوعًا من مزود خدمة بيانات بلوكتشين تجارية لتحديد الأهداف.
تتطابق الطوابع الزمنية لسجلات الحساب المدفوع الداخلية تمامًا مع النمط الدقيق لتفريغ المحفظة، مما يزوّد السلطات بتفاصيل الدفع والتسجيل في العالم الحقيقي.
✍🏼 من المرجح أن الهوية معروفة:
يشير محلل أبحاث Galaxy Alex Thorn إلى أنه بسبب فترة التجربة للاشتراك، قد تكون جهات إنفاذ القانون تعرف بالفعل الهوية الدقيقة للمهاجم موجة البداية.
✍🏼 رابط الموجة 1& 2 :
حوالي 1,082.65 BTC من موجة البداية لا تزال غير متحركة بالكامل في عناوين المهاجم الأصلية.
تشمل موجة ثانية لاحقة من السرقة (سرقة 76 BTC إضافية) بصمة محفظة مماثلة تمامًا وأسلوبًا مطابقًا للمعاملات، مما يؤكد أن الموجتين تم التخطيط لهما بواسطة الجهة نفسها.
#ColdcardTheftInvestigationAdvances
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
👀🗣️ أدت التحقيقات في سرقة محفظة Coldcard التي بلغت 115 مليون دولار إلى اختراق كبير.
🚨 اختراق رئيسي في التحقيق
✍🏼 خطأ فادح في الحساب المدفوع:
يكتشف المحققون أن المهاجم الأساسي يستخدم حسابًا مدفوعًا من مزود خدمة بيانات بلوكتشين تجارية لتحديد الأهداف.
تتطابق الطوابع الزمنية لسجلات الحساب المدفوع الداخلية تمامًا مع النمط الدقيق لتفريغ المحفظة، مما يزوّد السلطات بتفاصيل الدفع والتسجيل في العالم الحقيقي.
✍🏼 من المرجح أن الهوية معروفة:
يشير محلل أبحاث Galaxy Alex Thorn إلى أنه بسبب فترة التجربة للاشتراك، قد تكون جهات إنفاذ القانون تعرف بالفعل الهوية الدقيقة للمهاجم موجة البداية.
✍🏼 رابط الموجة 1& 2 :
حوالي 1,082.65 BTC من موجة البداية لا تزال غير متحركة بالكامل في عناوين المهاجم الأصلية.
تشمل موجة ثانية لاحقة من السرقة (سرقة 76 BTC إضافية) بصمة محفظة مماثلة تمامًا وأسلوبًا مطابقًا للمعاملات، مما يؤكد أن الموجتين تم التخطيط لهما بواسطة الجهة نفسها.
#ColdcardTheftInvestigationAdvances
$BTC
$ETH
1
33
·
--
#coldcardtheftinvestigationadvances
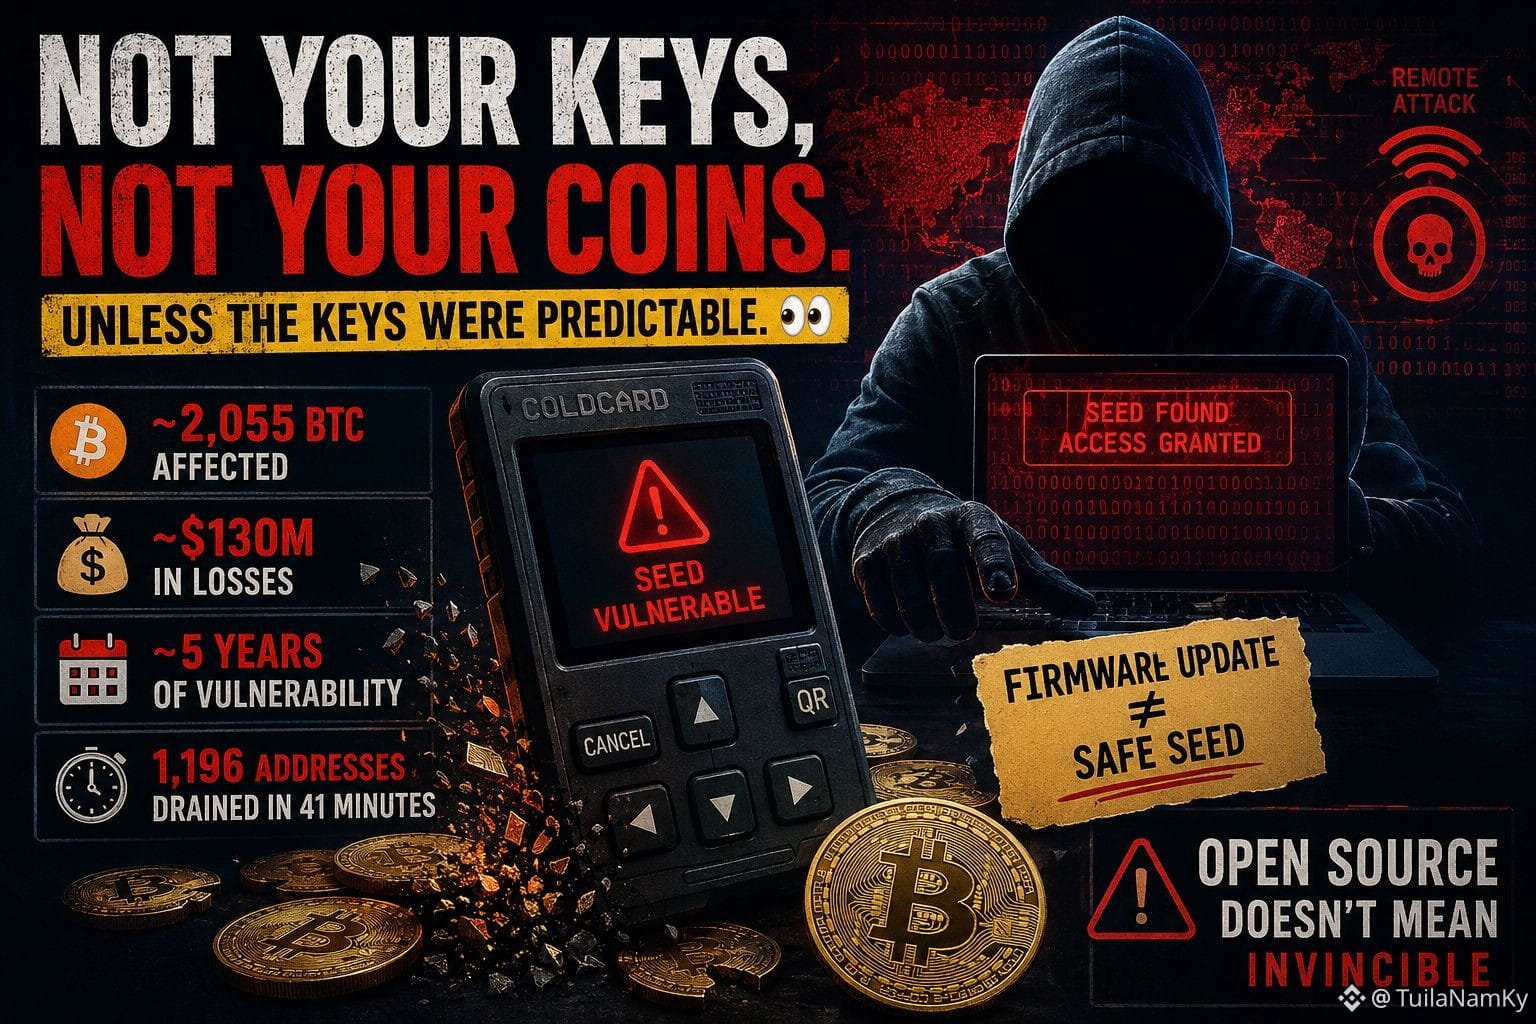
“ليست مفاتيحك، ليست عملاتك.”
إلا إذا كانت المفاتيح قابلة للتنبؤ. 👀
يُزعم أن حادثة أمنية في Coldcard قد نمت إلى واحدة من أكبر التحقيقات في سرقة محافظ الأجهزة على الإطلاق.
الأضرار حتى الآن:
→ ~2,055 BTC متأثرة
→ ~$130 مليون في خسائر مُقدّرة
→ كانت هناك ثغرة موجودة لمدة ~5 سنوات
→ موجة رئيسية واحدة فرّغت 1,196 عنوانًا خلال 41 دقيقة فقط
وهذه هي الجزء المخيف.
يُزعم أن المهاجم لم يكن بحاجة إلى وصول فعلي إلى المحفظة.
المشكلة لم تكن في البيتكوين.
بل كانت في العشوائية.
يُقال إن بعض الأجهزة المتأثرة قد تعود إلى عملية عشوائية شبه أضعف أثناء توليد البذرة، ما يجعل مساحة البذور الممكنة أسهل بكثير للهجوم مما كان مقصودًا.
لكن إليك الفخ الخفي:
تحديث البرنامج الثابت لا يصلح تلقائيًا بذرة قديمة.
إذا كانت السرّ قد تم توليده ضمن ظروف ضعيفة، فإن إصلاح الجهاز لا يجعل ذلك السر عشوائيًا مرة أخرى.
وهذه هي نقطة التحوّل.
غالبًا ما نفترض أن كود المصدر المفتوح يعني عيونًا أكثر وأمانًا أفضل.
لكن كون الكود علنيًا لا يضمن أن المدافعين يعثرون على الثغرة قبل أن يفعل ذلك المهاجمون.
Square Insight:
التحكم الذاتي يزيل مخاطر الطرف المقابل. لكنه لا يزيل مخاطر البرمجيات.
إذا كانت المحفظة الباردة يمكن اختراقها دون وصول فعلي، فماذا يضمن فعلاً “التخزين البارد”؟
#Bitcoin #Crypto #Security
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
“ليست مفاتيحك، ليست عملاتك.”
إلا إذا كانت المفاتيح قابلة للتنبؤ. 👀
يُزعم أن حادثة أمنية في Coldcard قد نمت إلى واحدة من أكبر التحقيقات في سرقة محافظ الأجهزة على الإطلاق.
الأضرار حتى الآن:
→ ~2,055 BTC متأثرة
→ ~$130 مليون في خسائر مُقدّرة
→ كانت هناك ثغرة موجودة لمدة ~5 سنوات
→ موجة رئيسية واحدة فرّغت 1,196 عنوانًا خلال 41 دقيقة فقط
وهذه هي الجزء المخيف.
يُزعم أن المهاجم لم يكن بحاجة إلى وصول فعلي إلى المحفظة.
المشكلة لم تكن في البيتكوين.
بل كانت في العشوائية.
يُقال إن بعض الأجهزة المتأثرة قد تعود إلى عملية عشوائية شبه أضعف أثناء توليد البذرة، ما يجعل مساحة البذور الممكنة أسهل بكثير للهجوم مما كان مقصودًا.
لكن إليك الفخ الخفي:
تحديث البرنامج الثابت لا يصلح تلقائيًا بذرة قديمة.
إذا كانت السرّ قد تم توليده ضمن ظروف ضعيفة، فإن إصلاح الجهاز لا يجعل ذلك السر عشوائيًا مرة أخرى.
وهذه هي نقطة التحوّل.
غالبًا ما نفترض أن كود المصدر المفتوح يعني عيونًا أكثر وأمانًا أفضل.
لكن كون الكود علنيًا لا يضمن أن المدافعين يعثرون على الثغرة قبل أن يفعل ذلك المهاجمون.
Square Insight:
التحكم الذاتي يزيل مخاطر الطرف المقابل. لكنه لا يزيل مخاطر البرمجيات.
إذا كانت المحفظة الباردة يمكن اختراقها دون وصول فعلي، فماذا يضمن فعلاً “التخزين البارد”؟
#Bitcoin #Crypto #Security
$BTC
107
·
--
صاعد
#ColdcardTheftInvestigationAdvances
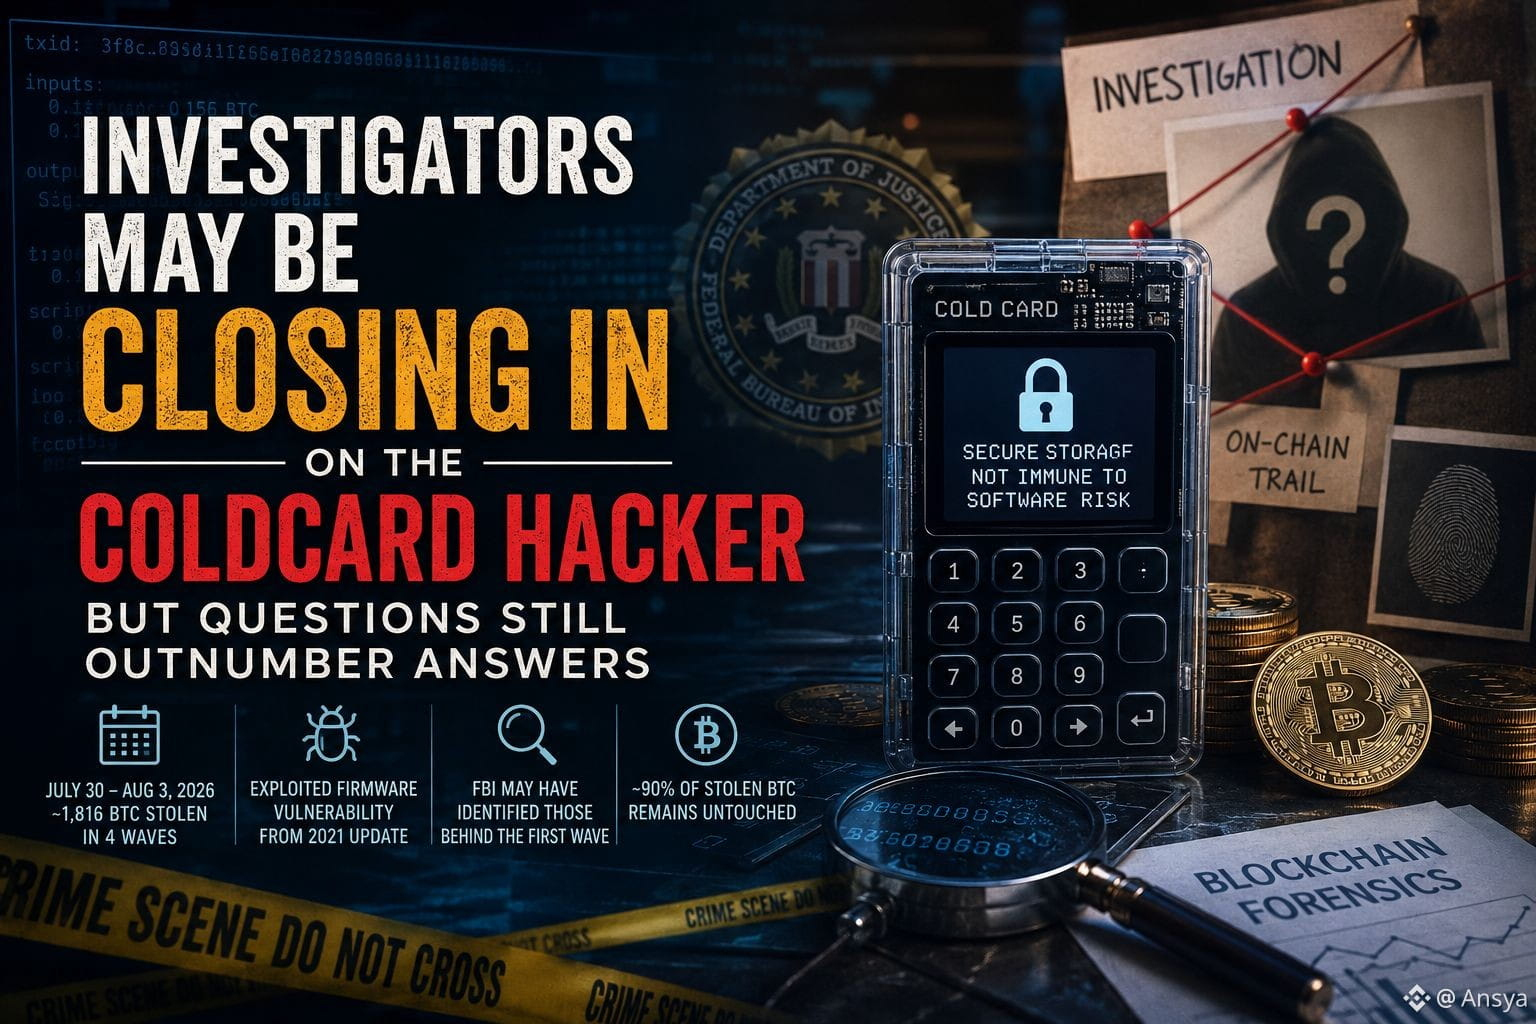
🔍 قد يكون المحققون يقتربون من هاكر الـ Coldcard — لكن لا تزال الأسئلة أكثر من الإجابات
بعد أسابيع من ملاحظة مستخدمي Coldcard اختفاء ملايين من البيتكوين، يتغير مسار القصة من «كيف حدث ذلك؟» إلى «من كان وراء ذلك؟»
بين 30 يوليو و3 أغسطس، قيل إن نحو 1,816 BTC قد تم سرقتها عبر أربع موجات تقريبًا. وقد ارتبطت الهجمات بثغرة في البرنامج الثابت تعود إلى تحديث في 2021 يمكن أن تجعل مفاتيح خاصة لدى الأجهزة المتأثرة قابلة للتنبؤ بها دون أن يحتاج المهاجمون للوصول إلى الأجهزة فعليًا.
ووفقًا لتقارير من Bitcoin Magazine، قد يكون مكتب التحقيقات الفيدرالي (FBI) قد حدد الجهات الفاعلة وراء الموجة الأولى، والتي استنزفت ما يقرب من 11.8 مليون دولار من قيمة BTC. وذُكر أن المحققين تتبعوا النشاط على السلسلة الخاص بالمهاجم إلى حساب مدفوع لدى مزود كبير لبيانات البلوك تشين، حيث يُفترض أن السجلات الداخلية تطابق نمط السرقة بدقة غير عادية.
لكن هذا بعيد كل البعد عن أن يكون حسمًا.
لم يؤكد مكتب التحقيقات الفيدرالي علنًا وجود مشتبه به أو وقوع اعتقال، أو استعادة الأموال المسروقة. لذلك، ينبغي اعتبار التحقيق جاريًا في الوقت الحالي.
لماذا هذا مهم: ليست هذه مجرد قصة عن Coldcard. إنها تذكير بأن محافظ الأجهزة لا تزال تواجه مخاطر على مستوى البرمجيات — وأن جنائية البلوك تشين يمكنها أحيانًا تزويد المحققين بخيوط قوية حتى عندما تكون المعاملات غير مرتبطة بالهوية بشكل مباشر.
وتفصيل آخر يستحق المتابعة: يقال إن معظم الـ BTC المسروقة بقيت دون أن تمس منذ الهجمات.
إذا بدأت تلك الأموال بالتحرك، فقد يوفّر ذلك للمحققين مسارًا مهمًا آخر.
هل سيصبح هذا هو الاختراق الذي يحتاجه هذا الملف، أم مجرد بداية مطاردة أطول بكثير؟
$RED $MAGMA $SKYAI
{future}(SKYAIUSDT)
{future}(MAGMAUSDT)
{future}(REDUSDT)
#ColdcardTheftInvestigationAdvances
🔍 قد يكون المحققون يقتربون من هاكر الـ Coldcard — لكن لا تزال الأسئلة أكثر من الإجابات
بعد أسابيع من ملاحظة مستخدمي Coldcard اختفاء ملايين من البيتكوين، يتغير مسار القصة من «كيف حدث ذلك؟» إلى «من كان وراء ذلك؟»
بين 30 يوليو و3 أغسطس، قيل إن نحو 1,816 BTC قد تم سرقتها عبر أربع موجات تقريبًا. وقد ارتبطت الهجمات بثغرة في البرنامج الثابت تعود إلى تحديث في 2021 يمكن أن تجعل مفاتيح خاصة لدى الأجهزة المتأثرة قابلة للتنبؤ بها دون أن يحتاج المهاجمون للوصول إلى الأجهزة فعليًا.
ووفقًا لتقارير من Bitcoin Magazine، قد يكون مكتب التحقيقات الفيدرالي (FBI) قد حدد الجهات الفاعلة وراء الموجة الأولى، والتي استنزفت ما يقرب من 11.8 مليون دولار من قيمة BTC. وذُكر أن المحققين تتبعوا النشاط على السلسلة الخاص بالمهاجم إلى حساب مدفوع لدى مزود كبير لبيانات البلوك تشين، حيث يُفترض أن السجلات الداخلية تطابق نمط السرقة بدقة غير عادية.
لكن هذا بعيد كل البعد عن أن يكون حسمًا.
لم يؤكد مكتب التحقيقات الفيدرالي علنًا وجود مشتبه به أو وقوع اعتقال، أو استعادة الأموال المسروقة. لذلك، ينبغي اعتبار التحقيق جاريًا في الوقت الحالي.
لماذا هذا مهم: ليست هذه مجرد قصة عن Coldcard. إنها تذكير بأن محافظ الأجهزة لا تزال تواجه مخاطر على مستوى البرمجيات — وأن جنائية البلوك تشين يمكنها أحيانًا تزويد المحققين بخيوط قوية حتى عندما تكون المعاملات غير مرتبطة بالهوية بشكل مباشر.
وتفصيل آخر يستحق المتابعة: يقال إن معظم الـ BTC المسروقة بقيت دون أن تمس منذ الهجمات.
إذا بدأت تلك الأموال بالتحرك، فقد يوفّر ذلك للمحققين مسارًا مهمًا آخر.
هل سيصبح هذا هو الاختراق الذي يحتاجه هذا الملف، أم مجرد بداية مطاردة أطول بكثير؟
$RED $MAGMA $SKYAI
209
😱 هل كانت المحفظة المادية غير كافية؟
الواقعة المتعلقة بـ Coldcard مدهشة لأن الباحثين يقولون إن المهاجمين تمكنوا من إعادة بناء المفاتيح الخاصة الضعيفة دون الوصول فعليًا إلى الأجهزة. كانت الموجة الأولى الرئيسية قد سحبت 1,082.65 BTC خلال حوالي 41 دقيقة.
وهذا يغيّر الطريقة التي قد يفكر بها كثير من المتداولين حول “التخزين البارد”. لم يتم اختراق سلسلة $BTC—كانت الثغرة في توليد مفاتيح المحفظات المتأثرة.
بالنسبة للمتداولين، أصبحت الأمان جزءًا من معادلة المخاطر الآن. 🔐📊
#coldcardtheftinvestigationadvances
2
796
·
--
#coldcardtheftinvestigationadvances 🚨
عاجل: بطاقة باردة
قد يكون المهاجم معروفًا بالفعل لمكتب التحقيقات الفيدرالي
قد يكون المهاجم الذي يُزعم أنه سرق أكثر من 1000 BTC من Coldcard قد ترك أثرًا.
تقرير
التحقيق التابع لـ Block أفاد على ما يبدو بأن نشاط الهاكر مرتبط بحساب مدفوع لدى مزوّد كبير لبيانات البلوكشين، مع سجلات داخلية تطابق نمط السرقة.
يُقال إن النتائج تم مشاركتها مع السلطات.
والآن السؤال هو: من يقف خلف المحفظة؟$BTC $MRVL $BR
29


مقالة
السرقة الرقمية التي تهز عالم العملات المشفرةلقد تصاعدت رسمياً قضية سرقة Coldcard إلى واحدة من أكثر المطاردات الإجرامية في مجال العملات المشفرة شدةً وتعقيداً تقنياً هذا العام. ما بدأ كمحفظة أجهزة مفقودة تحوّل الآن إلى مطاردة جنائية رقمية متعددة الطبقات، تكشف عن مستوى من التخطيط والدقة والمهارة الرقمية يشير إلى عملية منسقة وليست اختراقاً عشوائياً.
⚡ ما الذي اكتشفه المحققون حتى الآن
• استخراج جهاز جنائي— تكشف البيانات الوصفية المخفية المستخرجة من Coldcard عن محاولات وصول غير مصرح بها، وأختام زمنية للتلاعب، ونقاط دخول محتملة تم استخدامها أثناء الاختراق.
السرقة الرقمية التي تهز عالم العملات المشفرة
لقد تصاعدت رسمياً قضية سرقة Coldcard إلى واحدة من أكثر المطاردات الإجرامية في مجال العملات المشفرة شدةً وتعقيداً تقنياً هذا العام. ما بدأ كمحفظة أجهزة مفقودة تحوّل الآن إلى مطاردة جنائية رقمية متعددة الطبقات، تكشف عن مستوى من التخطيط والدقة والمهارة الرقمية يشير إلى عملية منسقة وليست اختراقاً عشوائياً.
⚡ ما الذي اكتشفه المحققون حتى الآن
• استخراج جهاز جنائي— تكشف البيانات الوصفية المخفية المستخرجة من Coldcard عن محاولات وصول غير مصرح بها، وأختام زمنية للتلاعب، ونقاط دخول محتملة تم استخدامها أثناء الاختراق.
⚡ ما الذي اكتشفه المحققون حتى الآن
• استخراج جهاز جنائي— تكشف البيانات الوصفية المخفية المستخرجة من Coldcard عن محاولات وصول غير مصرح بها، وأختام زمنية للتلاعب، ونقاط دخول محتملة تم استخدامها أثناء الاختراق.
1
38

#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
تقدم التحقيق في سرقة Coldcard
يتواصل التحقيق في سرقة Coldcard المبلّغ عنها، حيث يعمل المسؤولون على كشف كيفية وقوع الحادث وتحديد المسؤولين عنه.
تسلط القضية الضوء على أهمية اتخاذ تدابير أمنية قوية لأجهزة التشفير والملكية الرقمية.
قد توفر المزيد من النتائج وضوحًا أكبر بشأن الحادث وتأثيره المحتمل على مجتمع العملات الرقمية الأوسع.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
تقدم التحقيق في سرقة Coldcard
يتواصل التحقيق في سرقة Coldcard المبلّغ عنها، حيث يعمل المسؤولون على كشف كيفية وقوع الحادث وتحديد المسؤولين عنه.
تسلط القضية الضوء على أهمية اتخاذ تدابير أمنية قوية لأجهزة التشفير والملكية الرقمية.
قد توفر المزيد من النتائج وضوحًا أكبر بشأن الحادث وتأثيره المحتمل على مجتمع العملات الرقمية الأوسع.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
تقدم التحقيق في سرقة Coldcard
يتواصل التحقيق في سرقة Coldcard المبلّغ عنها، حيث يعمل المسؤولون على كشف كيفية وقوع الحادث وتحديد المسؤولين عنه.
تسلط القضية الضوء على أهمية اتخاذ تدابير أمنية قوية لأجهزة التشفير والملكية الرقمية.
قد توفر المزيد من النتائج وضوحًا أكبر بشأن الحادث وتأثيره المحتمل على مجتمع العملات الرقمية الأوسع.
#ColdcardTheftInvestigationAdvances
1
94
·
--
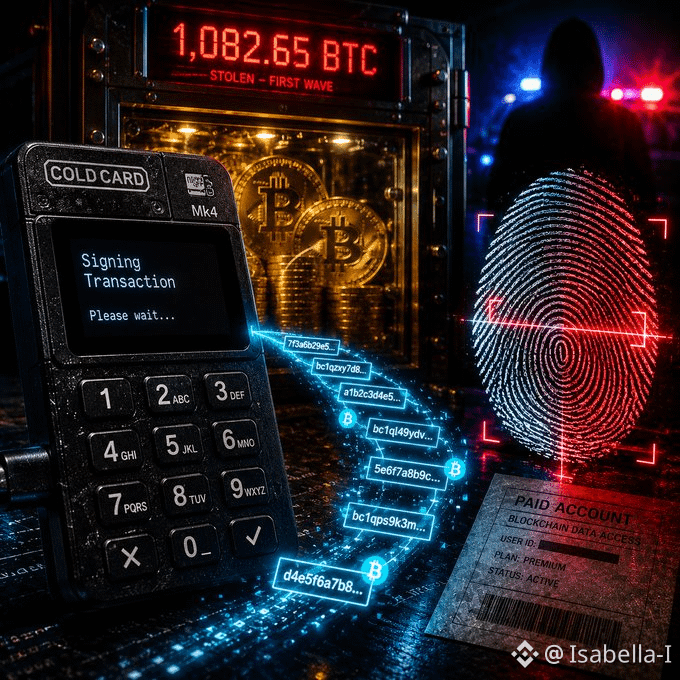
#coldcardtheftinvestigationadvances قد تكون التحقيقات في شركة Coldcard قد عثرت على أول دليل هوية رئيسي لها.
ويُزعم أن المهاجم وراء الموجة الأولى، التي استنزفت 1,082.65
$BTC
، استخدم حساب بيانات بلوكتشين مدفوعًا ترك أثرًا خارج السلسلة.
يقول أليكس ثورن من Galaxy Research إن هوية المهاجم “قد تكون معروفة لدى إنفاذ القانون”.
لم يتم الإعلان عن أي اعتقال أو توجيه اتهامات أو استعادة. لا يزال الـ BTC المسروق دون تحريك.$ONG $LDO
1
6
🚨 حالة البطاقة الباردة: تذكير كبير لحاملي البيتكوين
مع تقدم التحقيق في سرقة Coldcard، تتجه الأنظار إلى كيفية أن الوصول المادي إلى أجهزة العملات المشفرة قد يخلق مخاطر أمنية. 🔐
يمكن أن تبقى $BTC نفسها مؤمنة بالتشفير، لكن يجب أيضًا حماية الأجهزة ومعلومات الاسترداد المستخدمة للوصول إلى الأموال.
بالنسبة للمستثمرين الفوريين، قد تهم ممارسات الحفظ القوية بقدر اختيار الأصل المناسب. 🛡️
#coldcardtheftinvestigationadvances
6
#ColdcardTheftInvestigationAdvances
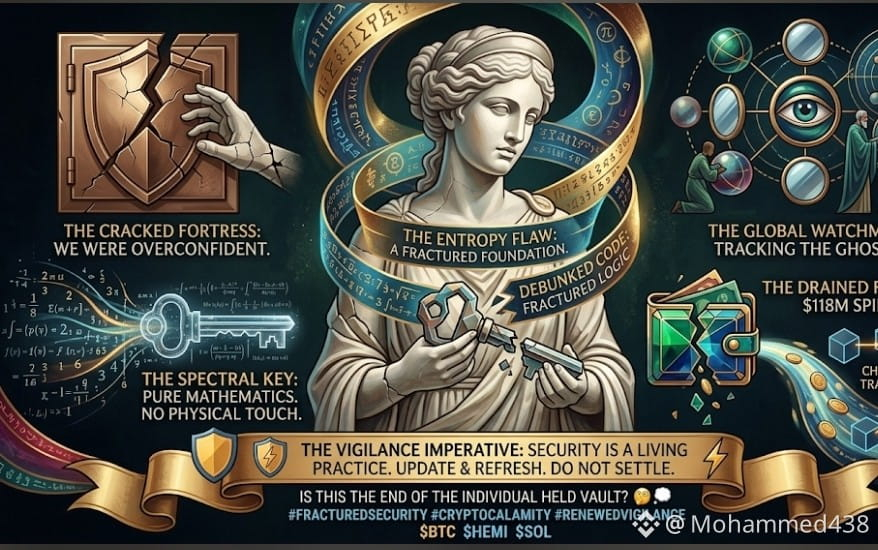
اعتقدنا أن المحافظ الباردة لا يمكن اختراقها... اتضح أننا كنا مخطئين! 🤯❌
تم سحب أكثر من 118 مليون دولار من محافظ Coldcard غير المتصلة بالإنترنت. توضح الرسوم البيانية ما حدث:
1️⃣ العيب: وجود خطأ برمجي مخفي في توليد الأرقام العشوائية (Entropy) كان موجودًا لسنوات.
2️⃣ الاستغلال: تمكن المهاجمون حسابيًا من تخمين مفاتيح خاصة وسرقوا الأموال دون لمس أي جهاز!
3️⃣ المطاردة: يقوم مكتب التحقيقات الفيدرالي والمحققون (أعلى اليمين) الآن بتتبع الأموال المسروقة على السلسلة.
💡 الخلاصة: أمان الأجهزة ليس عملية شراء لمرة واحدة. إذا كنت تستخدم تخزينًا باردًا أقدم، فقم بتحديث البرنامج الثابت (firmware) وتدوير مفاتيحك فورًا! 🛡️⚡
هل هذا ضربة قاتلة للحفظ الذاتي؟ 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
{spot}(BTCUSDT)
$HEMI
{spot}(HEMIUSDT)
$SOL
{spot}(SOLUSDT)
#ColdcardTheftInvestigationAdvances
اعتقدنا أن المحافظ الباردة لا يمكن اختراقها... اتضح أننا كنا مخطئين! 🤯❌
تم سحب أكثر من 118 مليون دولار من محافظ Coldcard غير المتصلة بالإنترنت. توضح الرسوم البيانية ما حدث:
1️⃣ العيب: وجود خطأ برمجي مخفي في توليد الأرقام العشوائية (Entropy) كان موجودًا لسنوات.
2️⃣ الاستغلال: تمكن المهاجمون حسابيًا من تخمين مفاتيح خاصة وسرقوا الأموال دون لمس أي جهاز!
3️⃣ المطاردة: يقوم مكتب التحقيقات الفيدرالي والمحققون (أعلى اليمين) الآن بتتبع الأموال المسروقة على السلسلة.
💡 الخلاصة: أمان الأجهزة ليس عملية شراء لمرة واحدة. إذا كنت تستخدم تخزينًا باردًا أقدم، فقم بتحديث البرنامج الثابت (firmware) وتدوير مفاتيحك فورًا! 🛡️⚡
هل هذا ضربة قاتلة للحفظ الذاتي؟ 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
$HEMI
$SOL
1
2
266
#coldcardtheftinvestigationadvances
🚨 تحديث اختراق Coldcard: قد تكون الـFBI قد حددت أخيرًا المهاجم وراء الموجة الأولى من سرقة أجهزة Coldcard للـ116 مليون دولار.
ملخص سريع: منذ 30 يوليو، استغل القراصنة ضعف عشوائية البذور في بعض إصدارات البرامج الثابتة لدى Coinkite، حيث قاموا بتفريغ حوالي 1,816 BTC من 5,200+ محفظة عبر 4 موجات — وهو أحد أكبر اختراقات العملات الرقمية في 2026. تعقّب المحققون المهاجم عبر مزوّد مدفوع لبيانات البلوك تشين تطابقت سجلاته مع نشاط المشتبه به.
الخلاصة: ما زال حوالي 90% من الأموال المسروقة لم يتحرك بعد. لا يوجد اعتقال حتى الآن، ولا توجد أموال مُستردة — لكن الخناق يُشدّ. 🔍
إذا كنت تملك Coldcard (Mk2-Q، الإصدار الثابت 4.0.1+)، فحدّث فورًا وانقل الأموال إلى بذرة جديدة.
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1.4k
·
--
صاعد
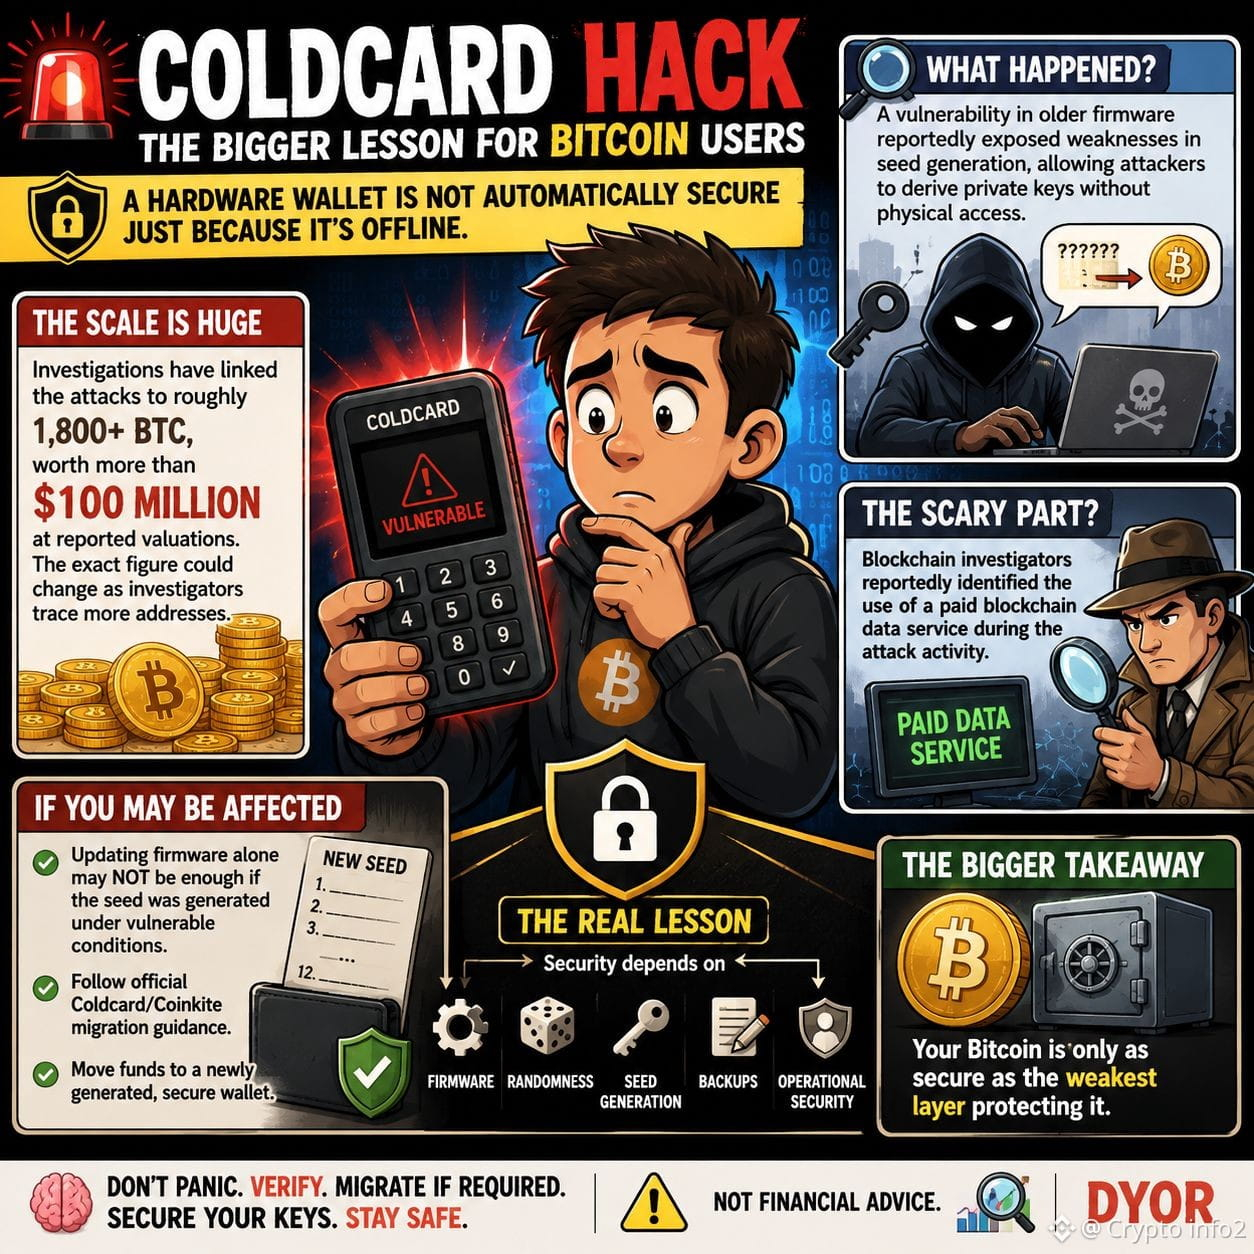
#coldcardtheftinvestigationadvances 🚨 اختراق كولدكارد: الدرس الأكبر لمستخدمي بيتكوين
🚨 يمكن لمحفظة العتاد الخاصة بك أن تكون دون اتصال… ومع ذلك ليست آمنة.
الحادث الذي تم الإبلاغ عنه على كولدكارد تذكير كبير بأن أمن العملات المشفرة يتجاوز بكثير حماية الجهاز المادي.
🔎 ماذا حدث؟
ثمة ثغرة يُزعم أنها تؤثر على البرامج الثابتة الأقدم كشفت نقاط ضعف في توليد الـ seed، ما قد يسمح للمهاجمين باستخراج المفاتيح الخاصة دون الوصول إلى المحفظة فعليًا.
💰 حجم الأمر هائل.
ربطت التحقيقات الهجمات بما يقارب 1,800+ BTC، بقيمة تزيد عن 100 مليون دولار وفقًا للتقييمات المبلّغ عنها. قد يتغير الرقم الدقيق مع قيام المحققين بتتبع المزيد من العناوين.
🕵️ الجزء المُقلق؟
يُزعم أن مُحققي السلاسل (Blockchain) حدّدوا استخدام خدمة بيانات بلوكتشين مدفوعة أثناء نشاط الهجوم. التحركات على السلسلة يمكن أن تترك أثرًا رقميًا ضخمًا.
⚠️ إذا كنت قد تتأثر:
قد لا يكون تحديث البرنامج الثابت وحده كافيًا إذا تم توليد الـ seed ضمن ظروف ضعيفة. اتبع إرشادات ترحيل كولدكارد/Coinkite الرسمية وانتقل بالأموال إلى محفظة جديدة مُولدة وآمنة.
🔐 الدرس الحقيقي:
محفظة العتاد ≠ أمان تلقائي.
الأمان يعتمد على: البرنامج الثابت + العشوائية + توليد الـ seed + النسخ الاحتياطي + الأمن التشغيلي.
بيتكوين الخاص بك آمن فقط بقدر أضعف طبقة تحميه.
🧠 لا تُهلع. تحقّق. قم بالترحيل إذا لزم الأمر. احمِ مفاتيحك.
ليست نصيحة مالية. قم بإجراء بحثك الخاص (DYOR).
#Bitcoin #BTC #Coldcard #CryptoSecurity
انقر للمتاجرة أدناه👇
$BTC $BNB $SOL
{future}(SOLUSDT)
{future}(BNBUSDT)
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances 🚨 اختراق كولدكارد: الدرس الأكبر لمستخدمي بيتكوين
🚨 يمكن لمحفظة العتاد الخاصة بك أن تكون دون اتصال… ومع ذلك ليست آمنة.
الحادث الذي تم الإبلاغ عنه على كولدكارد تذكير كبير بأن أمن العملات المشفرة يتجاوز بكثير حماية الجهاز المادي.
🔎 ماذا حدث؟
ثمة ثغرة يُزعم أنها تؤثر على البرامج الثابتة الأقدم كشفت نقاط ضعف في توليد الـ seed، ما قد يسمح للمهاجمين باستخراج المفاتيح الخاصة دون الوصول إلى المحفظة فعليًا.
💰 حجم الأمر هائل.
ربطت التحقيقات الهجمات بما يقارب 1,800+ BTC، بقيمة تزيد عن 100 مليون دولار وفقًا للتقييمات المبلّغ عنها. قد يتغير الرقم الدقيق مع قيام المحققين بتتبع المزيد من العناوين.
🕵️ الجزء المُقلق؟
يُزعم أن مُحققي السلاسل (Blockchain) حدّدوا استخدام خدمة بيانات بلوكتشين مدفوعة أثناء نشاط الهجوم. التحركات على السلسلة يمكن أن تترك أثرًا رقميًا ضخمًا.
⚠️ إذا كنت قد تتأثر:
قد لا يكون تحديث البرنامج الثابت وحده كافيًا إذا تم توليد الـ seed ضمن ظروف ضعيفة. اتبع إرشادات ترحيل كولدكارد/Coinkite الرسمية وانتقل بالأموال إلى محفظة جديدة مُولدة وآمنة.
🔐 الدرس الحقيقي:
محفظة العتاد ≠ أمان تلقائي.
الأمان يعتمد على: البرنامج الثابت + العشوائية + توليد الـ seed + النسخ الاحتياطي + الأمن التشغيلي.
بيتكوين الخاص بك آمن فقط بقدر أضعف طبقة تحميه.
🧠 لا تُهلع. تحقّق. قم بالترحيل إذا لزم الأمر. احمِ مفاتيحك.
ليست نصيحة مالية. قم بإجراء بحثك الخاص (DYOR).
#Bitcoin #BTC #Coldcard #CryptoSecurity
انقر للمتاجرة أدناه👇
$BTC $BNB $SOL
4
1.1k
·
--
صاعد
#coldcardtheftinvestigationadvances
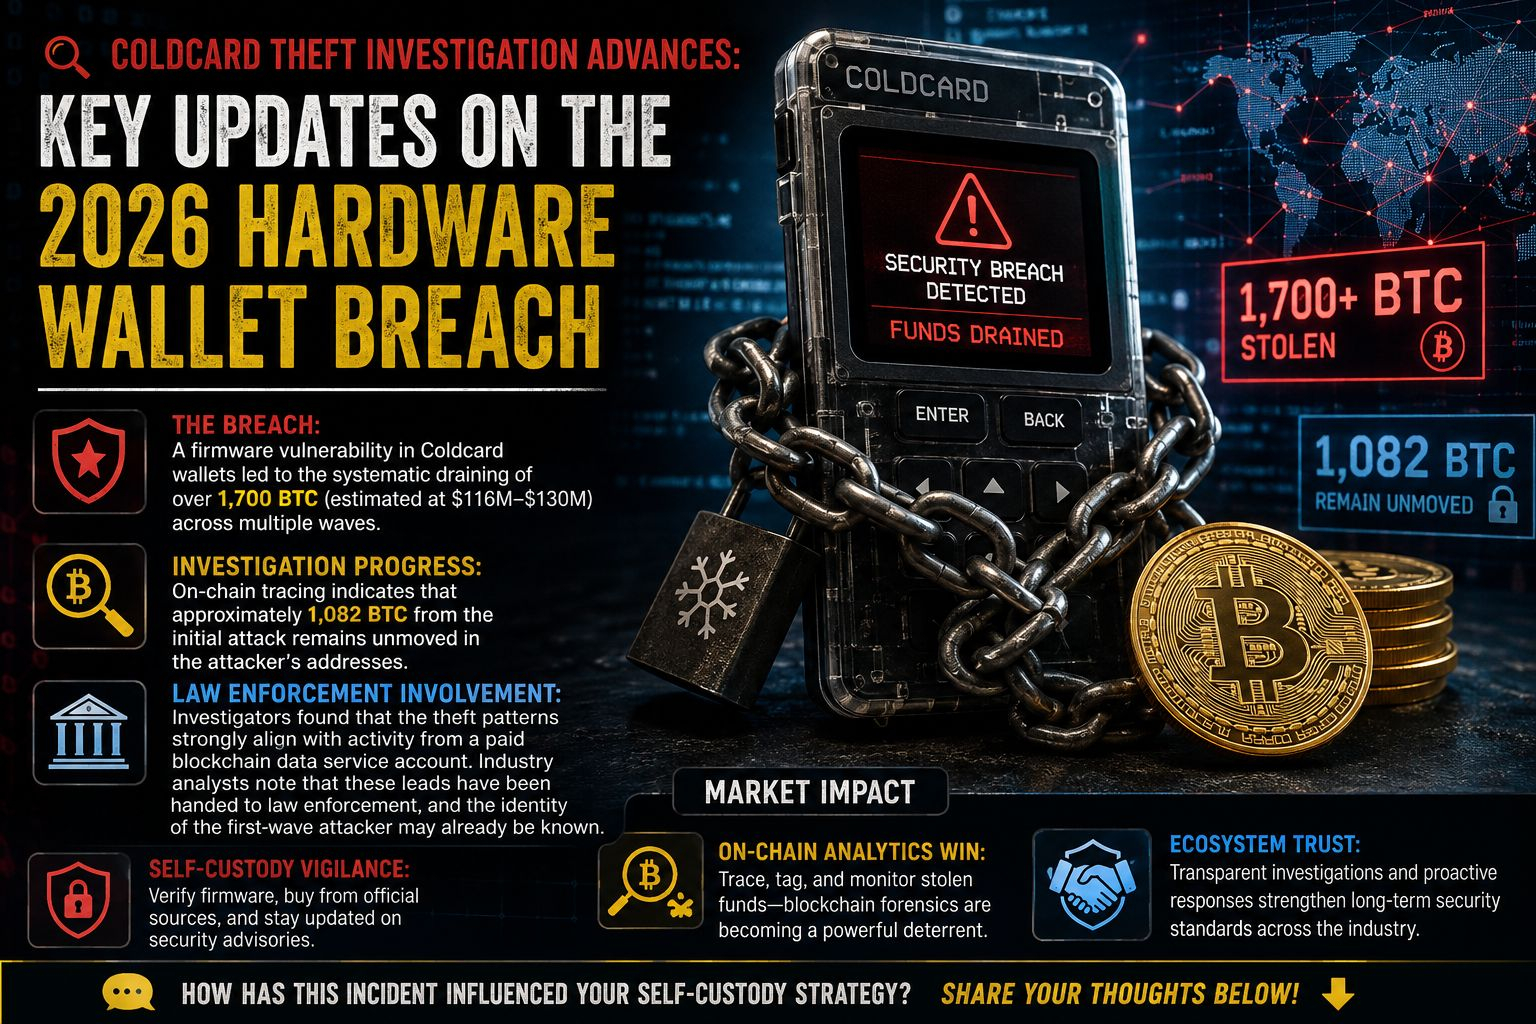
🔍 تطورات في قضية سرقة Coldcard: تحديثات أساسية حول اختراق محفظة الأجهزة لعام 2026
تم إحراز تقدم كبير في تتبّع الأموال وتحديد الجهات الفاعلة وراء استغلال محفظة أجهزة Coldcard الأخير. إليك ما تكشفه أحدث البيانات على السلسلة وتقارير التحقيق.
📰 أخبار رئيسية
• 🛡️ الاختراق: أدى خلل برمجي (نقطة ضعف) في Firmware في محافظ Coldcard إلى سحبٍ منهجي لأكثر من 1,700 BTC (بتقدير 116 مليون–130 مليون دولار) عبر موجات متعددة.
• 🕵️ تقدم التحقيق: تشير عمليات التتبّع على السلسلة إلى أن حوالي 1,082 BTC من الهجوم الأول لم تتحرك بعد في عناوين المعتدي [[7]].
• 🏛️ مشاركة إنفاذ القانون: وجد المحققون أن أنماط السرقة تتطابق بقوة مع نشاط صادر من حساب خدمة بيانات بلوك تشين مدفوع. ويشير محللون في الصناعة إلى أن هذه الخيوط تم تسليمها إلى جهات إنفاذ القانون، وقد تكون هوية المعتدي في الموجة الأولى معروفة بالفعل [[7]].
📊 أثر السوق
• 🔐 اليقظة في الحفظ الذاتي: تبرز هذه الحادثة الأهمية الحاسمة للتحقق من سلامة Firmware لمحفظات الأجهزة، والحصول على الأجهزة مباشرة من الشركات المصنّعة، والبقاء على اطلاع بإشعارات وتحديثات الأمان.
• 🔎 نجاح تحليل البيانات على السلسلة: إن القدرة على تتبّع الأموال المسروقة وتوسيمها ومراقبتها بشكل نشط تُظهر نضج فعالية أدوات التحليل الجنائي في بلوك تشين، بما يسهم في ردع عمليات تحويل غير قانوني للأموال نقدًا.
• ⚖️ ثقة النظام البيئي: قد تنشأ مخاوف قصيرة المدى حول طرازات أجهزة محددة، لكن التحقيقات الشفافة وما بعد الحوادث (post-mortems) الاستباقي من الشركات المصنّعة يعززان في النهاية معايير أمن الصناعة على المدى الطويل.
كيف أثرت هذه الحادثة على استراتيجية الحفظ الذاتي الخاصة بك؟ هل تعتمد على محفظة أجهزة واحدة، أم أنك استكشفت إعدادات متعددة التواقيع (multi-signature) لتعزيز الأمان؟ شارك أفكارك أدناه! 👇
$BTW $TREE $MUBARAK
{future}(MUBARAKUSDT)
{future}(TREEUSDT)
{future}(BTWUSDT)
#coldcardtheftinvestigationadvances
🔍 تطورات في قضية سرقة Coldcard: تحديثات أساسية حول اختراق محفظة الأجهزة لعام 2026
تم إحراز تقدم كبير في تتبّع الأموال وتحديد الجهات الفاعلة وراء استغلال محفظة أجهزة Coldcard الأخير. إليك ما تكشفه أحدث البيانات على السلسلة وتقارير التحقيق.
📰 أخبار رئيسية
• 🛡️ الاختراق: أدى خلل برمجي (نقطة ضعف) في Firmware في محافظ Coldcard إلى سحبٍ منهجي لأكثر من 1,700 BTC (بتقدير 116 مليون–130 مليون دولار) عبر موجات متعددة.
• 🕵️ تقدم التحقيق: تشير عمليات التتبّع على السلسلة إلى أن حوالي 1,082 BTC من الهجوم الأول لم تتحرك بعد في عناوين المعتدي [[7]].
• 🏛️ مشاركة إنفاذ القانون: وجد المحققون أن أنماط السرقة تتطابق بقوة مع نشاط صادر من حساب خدمة بيانات بلوك تشين مدفوع. ويشير محللون في الصناعة إلى أن هذه الخيوط تم تسليمها إلى جهات إنفاذ القانون، وقد تكون هوية المعتدي في الموجة الأولى معروفة بالفعل [[7]].
📊 أثر السوق
• 🔐 اليقظة في الحفظ الذاتي: تبرز هذه الحادثة الأهمية الحاسمة للتحقق من سلامة Firmware لمحفظات الأجهزة، والحصول على الأجهزة مباشرة من الشركات المصنّعة، والبقاء على اطلاع بإشعارات وتحديثات الأمان.
• 🔎 نجاح تحليل البيانات على السلسلة: إن القدرة على تتبّع الأموال المسروقة وتوسيمها ومراقبتها بشكل نشط تُظهر نضج فعالية أدوات التحليل الجنائي في بلوك تشين، بما يسهم في ردع عمليات تحويل غير قانوني للأموال نقدًا.
• ⚖️ ثقة النظام البيئي: قد تنشأ مخاوف قصيرة المدى حول طرازات أجهزة محددة، لكن التحقيقات الشفافة وما بعد الحوادث (post-mortems) الاستباقي من الشركات المصنّعة يعززان في النهاية معايير أمن الصناعة على المدى الطويل.
كيف أثرت هذه الحادثة على استراتيجية الحفظ الذاتي الخاصة بك؟ هل تعتمد على محفظة أجهزة واحدة، أم أنك استكشفت إعدادات متعددة التواقيع (multi-signature) لتعزيز الأمان؟ شارك أفكارك أدناه! 👇
$BTW $TREE $MUBARAK
2
188
🔥 يمكن أن تُشعل حالة حقيبة البطاقة الباردة مناقشة أوسع حول الأمان
بينما يواصل المحققون فحص عملية السرقة المبلّغ عنها، تثير القضية أسئلة أوسع حول كيفية حماية حَمَلة العملات المشفرة للوصول المادي إلى أصولهم. 🕵️♂️🔐
بالنسبة لـ $BTC وبقية الأصول المحفوظة ذاتيًا، لا ينتهي الأمان عندما تُخزَّن العملات على السلسلة.
الخلاصة للمستثمرين: احمِ الجهاز، واحمِ معلومات الاسترداد، ولا تقلل أبدًا من أهمية الأمان المادي.
#coldcardtheftinvestigationadvances
29
·
--
وهم الـ118 مليون دولار: كيف انهار الـColdcard “غير القابل للاختراق”
تخيّل أنك تفعل كل شيء بشكل صحيح—محفظة دون اتصال، وتقسيم العبارة في خزائن بنكية. تشعر بالأمان.
الآن تخيّل أن تستيقظ لتجد أن 118 مليون دولار قد اختفت. 😱
القاتل الصامت
مارس 2021. أصدرت Coinkite برنامجًا ثابتًا v4.0.1. خلل خفي—خطأ في إعدادات البناء—عطّل التوليد العشوائي على مستوى العتاد. انهارت إنتروبيا العبارة من 128 بت إلى 40 بت فقط.
قابل للكسر خلال دقائق، لا خلال ملايين السنين.
لم ينتبه أحد لمدة 5 سنوات.
السرقة
30 يوليو – 6 أغسطس 2026: قام المهاجمون بالهجوم بقوة لاختراق مفاتيح خاصة ضعيفة.
خلال 41 دقيقة فقط، قاموا بمسح 1,000+ BTC. الإجمالي: 1,778 BTC (~118 مليون دولار) من 8,600+ محافظ.
ضحية واحدة فعلت كل شيء بشكل صحيح—ومع ذلك فقدت 18.25 BTC.
المطاردة
فريق Bitkey من Block تتبّع أول مهاجم إلى حساب خدمة بيانات بلوكشين مدفوع. سجلات داخلية تطابقت مع "دقة استثنائية".
قد يكون مكتب التحقيقات الفيدرالي (FBI) قد حدّد مهاجم موجة 1 بالفعل. لكن 1,082.65 BTC (~118 مليون دولار) ما يزال دون أن يُمس في محفظة المهاجم.
العبرة
العتاد ≠ غير قابل للاختراق. تبدأ السلامة من توليد العبارة، لا من التخزين دون اتصال فقط.
إذا كنت تملك Coldcard (MK2 أو أحدث، برنامج ثابت v4.1+): انقل أموالك الآن. التحديث متاح.
ليست نصيحة مالية. قم بالبحث بنفسك (DYOR).
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1
75
·
--
#coldcardtheftinvestigationadvances 🚨
ChainDesk Flash | مستخدمو Coldcard يتعرضون لهجوم آخر، يُشتبه في سرقة أكثر من 110 ملايين دولار من البيتكوين
تُظهر مراقبة السلسلة على الإنترنت أن مستخدمي Coldcard قد تعرضوا مرة أخرى لوقائع سرقة أموال، حيث تأثرت أكثر من 5200 عنوان بمشاركة حوالي 1,816 BTC (نحو 114 مليون دولار).$BTC $BROCCOLI714 $NOW
ChainDesk Flash | مستخدمو Coldcard يتعرضون لهجوم آخر، يُشتبه في سرقة أكثر من 110 ملايين دولار من البيتكوين
تُظهر مراقبة السلسلة على الإنترنت أن مستخدمي Coldcard قد تعرضوا مرة أخرى لوقائع سرقة أموال، حيث تأثرت أكثر من 5200 عنوان بمشاركة حوالي 1,816 BTC (نحو 114 مليون دولار).$BTC $BROCCOLI714 $NOW
8
·
--
صاعد
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances 🚨
قضية سرقة محفظة Coldcard وصلت إلى مرحلة التحقيق المتقدمة.
3 أشياء ضرورية للمبتدئين:
1. لا تكتب عبارة الـ seed مطلقًا على الإنترنت
2. فعّل 2FA على كل حساب
3. حتى الأرباح الصغيرة، اسحبها من البورصة وضعها في المحفظة
أنا حاليًا على Binance، لكن عندما أجني الربح أحفظ USDT بأمان 😅
الأمان أولًا. الربح لاحقًا.
أين تضعون أموالكم؟ في البورصة أم في Cold Wallet؟ 👇
#Security #Coldcard #Bitcoin #CryptoSafety #BinancePKR #ColdcardTheftInvestigationAdvances
59
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
47,509 مشاهدات
143 يقومون بالنقاش
2
#GreekPoliceBustCryptoScamRingArrest17
123,786 مشاهدات
900 يقومون بالنقاش
3
#BitcoinRejectedAt$87K
143,201 مشاهدات
199 يقومون بالنقاش
4
#FedOctoberRateHikeOddsFallTo17%
153,786 مشاهدات
1,129 يقومون بالنقاش
5
#NvidiaHitsRecordHighUp2.4%
111,043 مشاهدات
804 يقومون بالنقاش
6
#CanaryFilesAmendedS1ForPEPEETF
27,219 مشاهدات
559 يقومون بالنقاش
7
#BitcoinParesGainsAfterRallyTo$86.5K
52,452 مشاهدات
169 يقومون بالنقاش
8
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
133,483 مشاهدات
1,179 يقومون بالنقاش
9
#SECProposesCryptoCustodyRules
184,369 مشاهدات
1,454 يقومون بالنقاش
10
#SECApproves3xLongCryptoCommodityETPs
85,457 مشاهدات
715 يقومون بالنقاش