#coldcardtheftinvestigationadvances
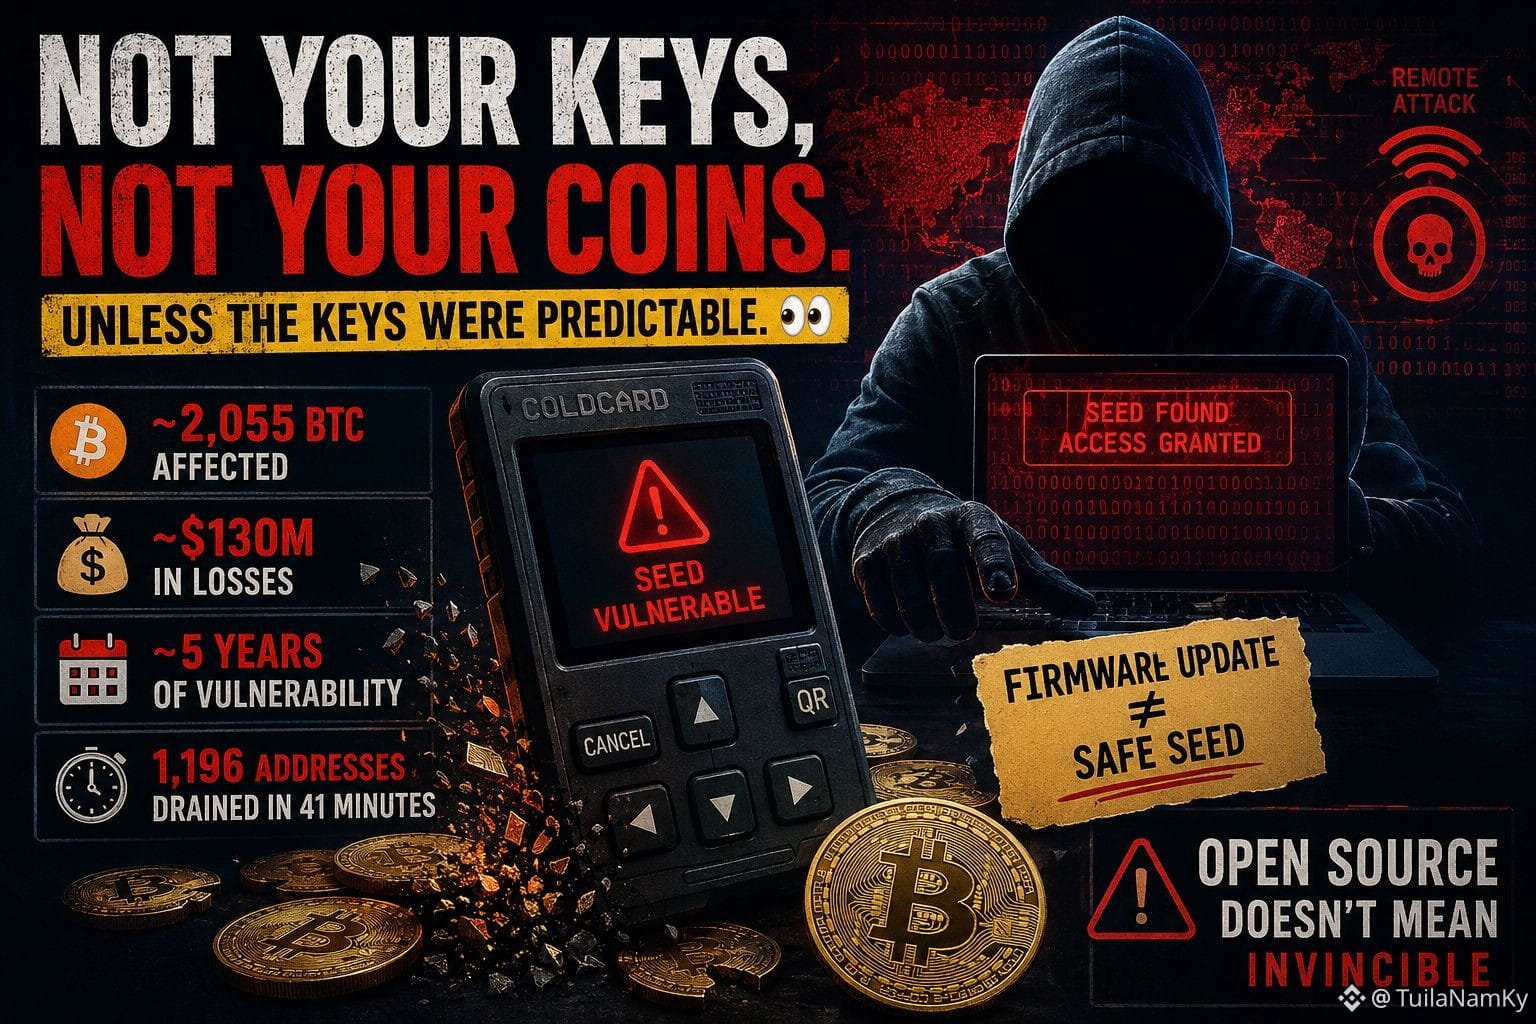
“ليست مفاتيحك، ليست عملاتك.”
إلا إذا كانت المفاتيح قابلة للتنبؤ. 👀
يُزعم أن حادثة أمنية في Coldcard قد نمت إلى واحدة من أكبر التحقيقات في سرقة محافظ الأجهزة على الإطلاق.
الأضرار حتى الآن:
→ ~2,055 BTC متأثرة
→ ~$130 مليون في خسائر مُقدّرة
→ كانت هناك ثغرة موجودة لمدة ~5 سنوات
→ موجة رئيسية واحدة فرّغت 1,196 عنوانًا خلال 41 دقيقة فقط
وهذه هي الجزء المخيف.
يُزعم أن المهاجم لم يكن بحاجة إلى وصول فعلي إلى المحفظة.
المشكلة لم تكن في البيتكوين.
بل كانت في العشوائية.
يُقال إن بعض الأجهزة المتأثرة قد تعود إلى عملية عشوائية شبه أضعف أثناء توليد البذرة، ما يجعل مساحة البذور الممكنة أسهل بكثير للهجوم مما كان مقصودًا.
لكن إليك الفخ الخفي:
تحديث البرنامج الثابت لا يصلح تلقائيًا بذرة قديمة.
إذا كانت السرّ قد تم توليده ضمن ظروف ضعيفة، فإن إصلاح الجهاز لا يجعل ذلك السر عشوائيًا مرة أخرى.
وهذه هي نقطة التحوّل.
غالبًا ما نفترض أن كود المصدر المفتوح يعني عيونًا أكثر وأمانًا أفضل.
لكن كون الكود علنيًا لا يضمن أن المدافعين يعثرون على الثغرة قبل أن يفعل ذلك المهاجمون.
Square Insight:
التحكم الذاتي يزيل مخاطر الطرف المقابل. لكنه لا يزيل مخاطر البرمجيات.
إذا كانت المحفظة الباردة يمكن اختراقها دون وصول فعلي، فماذا يضمن فعلاً “التخزين البارد”؟
#Bitcoin #Crypto #Security
$BTC