

#bitgethotwalletbreachtiedtothirdpartysecurityflaw
bitgethotwalletbreachtiedtothirdpartysecurityflaw
رائج
جديد

⚠️ شرح حادثة محفظة Bitget
عمليات نقل غير مصرح بها أثرت على أجزاء من البنية التحتية لمحافظ Bitget الساخنة والساخنة-الدافئة.
تقول Bitget إن محافظها الباردة ومفاتيحها الخاصة لم يتم اختراقها، بينما تم معالجة الثغرة التي أدت إلى التأثير.
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
⚠️ شرح حادثة محفظة Bitget
عمليات نقل غير مصرح بها أثرت على أجزاء من البنية التحتية لمحافظ Bitget الساخنة والساخنة-الدافئة.
تقول Bitget إن محافظها الباردة ومفاتيحها الخاصة لم يتم اختراقها، بينما تم معالجة الثغرة التي أدت إلى التأثير.
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
عمليات نقل غير مصرح بها أثرت على أجزاء من البنية التحتية لمحافظ Bitget الساخنة والساخنة-الدافئة.
تقول Bitget إن محافظها الباردة ومفاتيحها الخاصة لم يتم اختراقها، بينما تم معالجة الثغرة التي أدت إلى التأثير.
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
206 Atlas:
Hot wallet breaches are standard operational risks, not fundamental thesis breakers. Price action likely priced this in before the announcement.
1
1
1.3k
🌐 تذكير لبنية العملات المشفرة التحتية
أثّر اختراق Bitget في 24 سبتمبر على بعض المحافظ الساخنة والدافئة، مع تقدير أحدث بحوالي 388 مليون دولار.
تُبرز الحادثة كيف يمكن أن تصبح برمجيات الجهات الخارجية والوصول الداخلي وضوابط السحب جميعها طبقات أمنية حاسمة.
$BTC $ETH $SOL
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
أثّر اختراق Bitget في 24 سبتمبر على بعض المحافظ الساخنة والدافئة، مع تقدير أحدث بحوالي 388 مليون دولار.
تُبرز الحادثة كيف يمكن أن تصبح برمجيات الجهات الخارجية والوصول الداخلي وضوابط السحب جميعها طبقات أمنية حاسمة.
$BTC $ETH $SOL
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
2
1.5k
·
--
جرّبتان صغيرتان أولاً. ثم عملية السحب الكبيرة. هكذا بدأ اختراق Bitget
محافظ ساخنة ودافئة. حوالي 388 مليون دولار. المحافظ الباردة دون مساس. يُقال إن أرصدة العملاء كانت مغطاة
إذا كنت ما زلت تحتفظ بالحجم على منصة تداول مركزية (CEX)، فهذه هي لماذا يواصل الناس تكرار نفس التحذير. أدوات الطرف الثالث موجودة داخل الخزنة
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
محافظ ساخنة ودافئة. حوالي 388 مليون دولار. المحافظ الباردة دون مساس. يُقال إن أرصدة العملاء كانت مغطاة
إذا كنت ما زلت تحتفظ بالحجم على منصة تداول مركزية (CEX)، فهذه هي لماذا يواصل الناس تكرار نفس التحذير. أدوات الطرف الثالث موجودة داخل الخزنة
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
·
--
يقول Bitget الآن إن اختراق 388 مليون دولار جاء عبر منتج أمني تابع لجهة خارجية
لم يتم سرقة المفاتيح الخاصة. ليست محافظ باردة. خلل لدى المورد سمح لشخص ما بالحصول على بيانات اعتماد داخلية وإرسال أوامر سحب مزيفة
وهذه هي النقطة التي يجب أن يتوقف عندها الناس. يمكن أن تكون بورصتك “آمنة” ومع ذلك تتعرض للخراب بسبب البرامج التي اشترتها
تمت إعادة تشغيل $BTC عمليات السحب بالفعل. لا تعود الدروس معهم
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
{future}(BTCUSDT)
يقول Bitget الآن إن اختراق 388 مليون دولار جاء عبر منتج أمني تابع لجهة خارجية
لم يتم سرقة المفاتيح الخاصة. ليست محافظ باردة. خلل لدى المورد سمح لشخص ما بالحصول على بيانات اعتماد داخلية وإرسال أوامر سحب مزيفة
وهذه هي النقطة التي يجب أن يتوقف عندها الناس. يمكن أن تكون بورصتك “آمنة” ومع ذلك تتعرض للخراب بسبب البرامج التي اشترتها
تمت إعادة تشغيل $BTC عمليات السحب بالفعل. لا تعود الدروس معهم
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
7
صرّحت الرئيسة التنفيذية لمنصة Bitget، غرايسي تشين، بأنها "ليست متفائلة للغاية" بشأن الاسترداد الكامل أو تجميد مبلغ الـ 388 مليون دولار المسروق في الاختراق الأمني الأخير، مستشهدةً بمعدلات الاسترداد التاريخية من كبرى الاختراقات مثل اختراق Bybit في عام 2025.
📊 تفاصيل الحادث
• إجمالي الخسائر: تم تعديلها إلى ما يقارب 388 مليون دولار.
• السبب الجذري: ثغرة في منتج أمني تابع لجهة خارجية تمنح بيانات اعتماد داخلية بمستوى عالٍ.
• سلامة المستخدم: تم تخصيص صندوق الحماية لدى Bitget البالغ 464 مليون دولار لتغطية خسائر المستخدمين.
• عمليات السحب: بدأ الاستئناف المرحلي يوم الاثنين مع البيتكوين.
⚠️ نظرة مستقبلية للاسترداد والتحديات
• مؤشرات ضعيفة: لم يتم تجميد سوى نحو 3.5% من الأموال بعد مرور عام على اختراق Bybit.
• عوائق عبر السلاسل: رفضت بروتوكولات لامركزية مثل THORChain الطلبات الرامية إلى إدراج عناوين المهاجمين في القائمة السوداء بشكل انتقائي.
• جهود التخفيف:
• قامت NEAR Intents بحظر أكثر من 50 مليون دولار وتجميـد حوالي 500 ألف دولار.
• قامت Tether وCircle بإدراج محافظ مرتبطة محددة في القائمة السوداء.
• أطلقت Bitget برنامج مكافآت يقدم 5% للأموال المجمدة و5% للأموال المستردة.#TrumpRejectsAIRulesForVoluntaryAudits #QNTRises287% #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
65
·
--
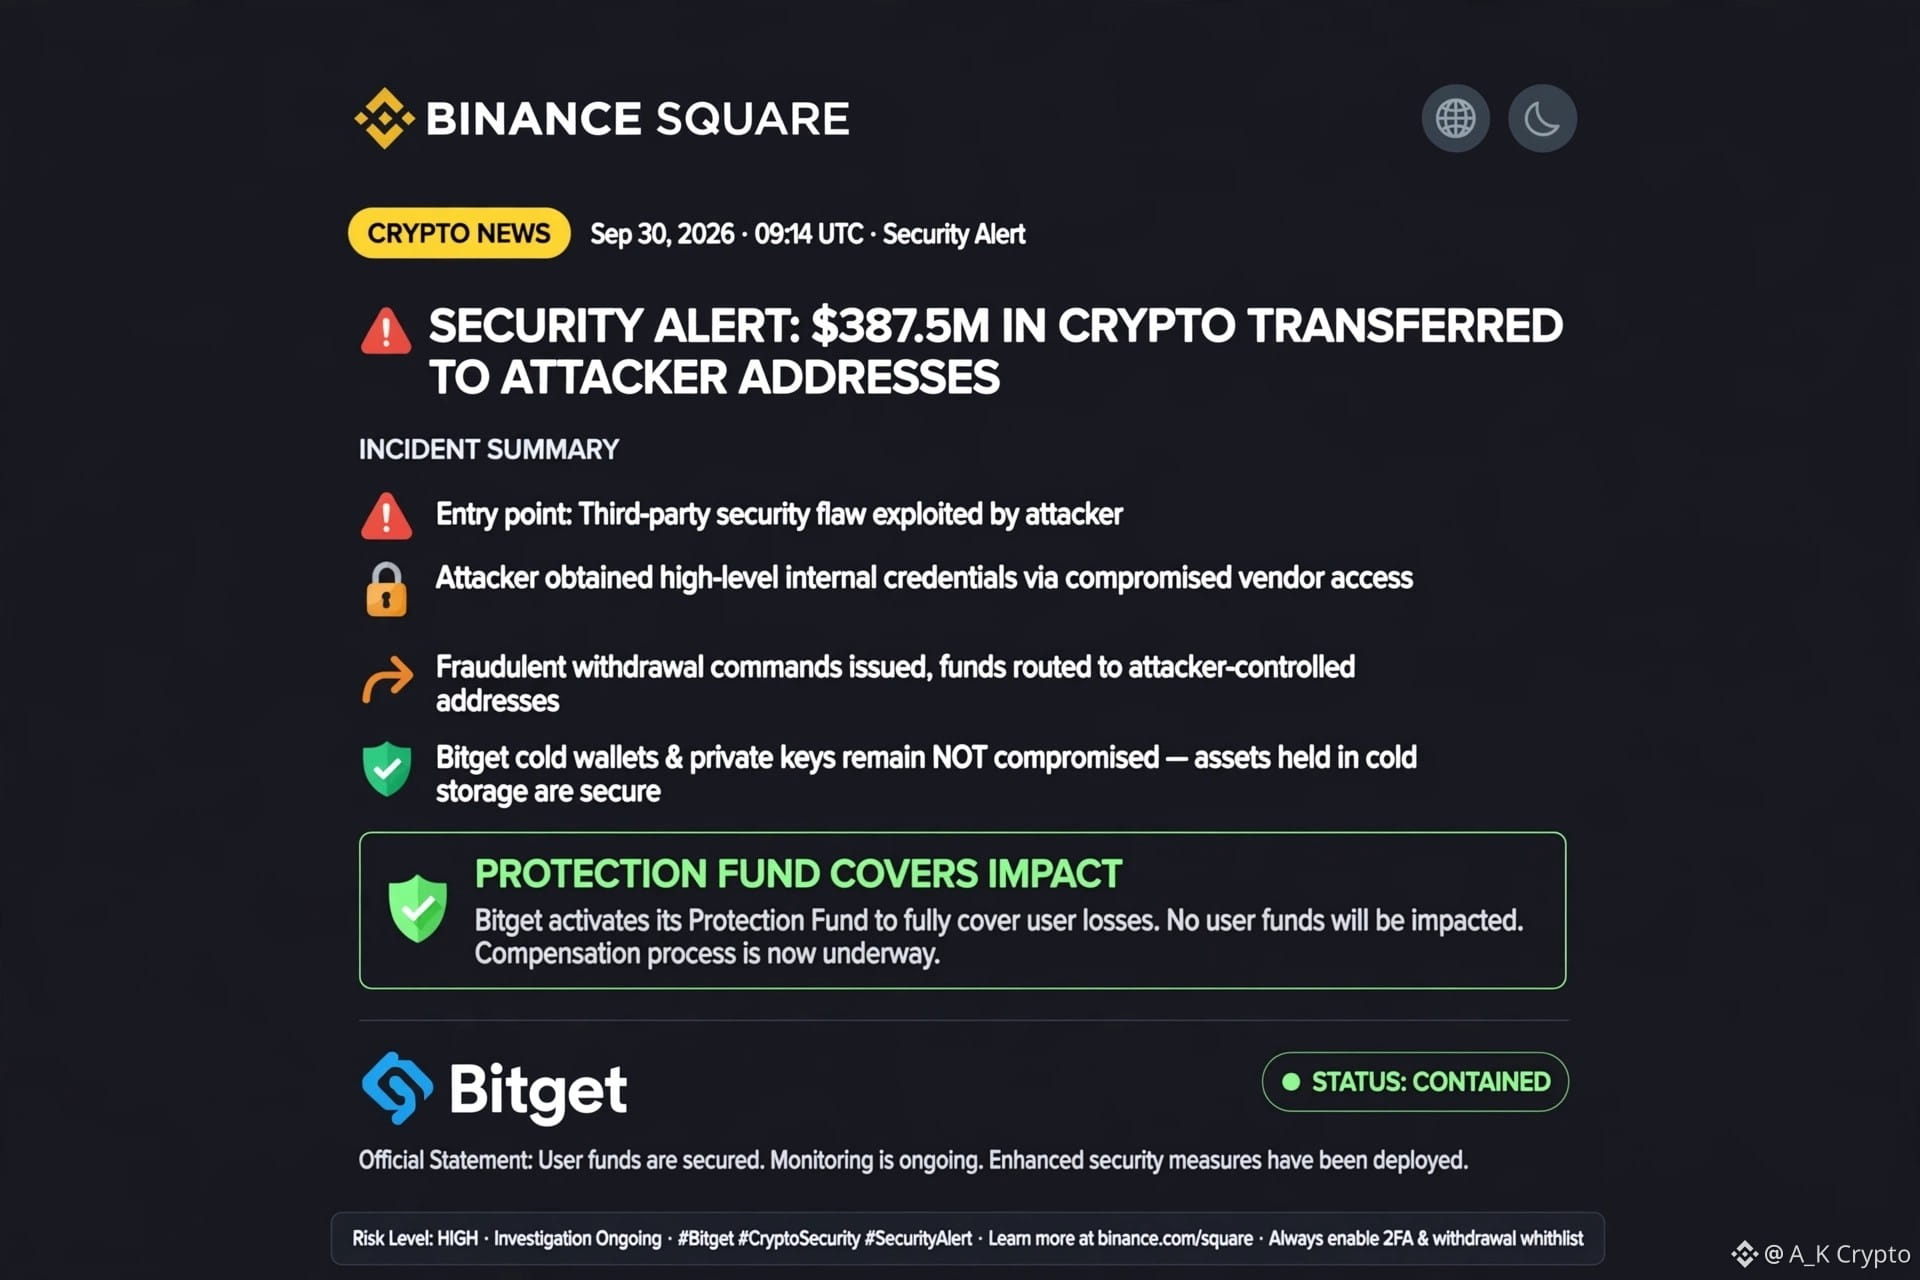
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw 🚨 تم تحويل 387.5 مليون دولار من العملات المشفرة إلى عناوين يتحكم بها المهاجم — وكانت نقطة الدخول ثغرة أمنية من طرف ثالث.
تقول Bitget إن المهاجم استغل ثغرة في منتج أمني تابع لجهة ثالثة، وحصل على بيانات اعتماد داخلية بمستوى عالٍ، واستخدمها لإصدار أوامر سحب احتيالية.
وتقول Bitget إن محافظها الباردة ومفاتيحها الخاصة لم يتم اختراقها، بينما تم تخصيص «صندوق الحماية» لديها لتغطية الأثر المالي.
أمن العملات المشفرة ليس مجرد حماية المفاتيح الخاصة. يمكن أن تصبح البرامج التابعة لجهات خارجية والوصول الداخلي أيضًا أسطح هجوم رئيسية.
تعزز هذه الحادثة سبب ضرورة أن تغطي أمن منصات التداول البنية التحتية بأكملها، لا المحافظ فقط. قد تزيد المخاوف على المدى القصير، لكن يمكن للتدقيقات الأقوى وضوابط الوصول والمراقبة أن تعزز مرونة القطاع. ينبغي على المتداولين التركيز على التحديثات الموثقة بدلًا من الشائعات أثناء التحقيقات الجارية.
#Bitget #crypto #Binanace #TrumpRejectsAIRulesForVoluntaryAudits
54

·
--
اشتداد موضوع الأمان على Bitget|ZEC ضمن قائمة الاشتباه لا يعني أن المبالغ كاملة غير قابلة للتتبع|1394 تقريبًا سألتزم بالانضباط أولاً
سأوضح موقفي أولاً: لن أُسقط ZEC لمجرد ثلاث كلمات “تورط عملة خصوصية”، ولن أكتب وعدًا باستعادة الأموال بدلًا من القول إن الاسترجاع تم بالفعل. هناك علاقة بين #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw ضمن قائمة ترند “ساحة Binance” وبين ZEC، والسبب أن صفحة الحدث الرسمية لـBitget تدرج ZEC ضمن الأصول المتأثرة، كما أن إعلان 25 سبتمبر أدخل أصول Zcash وTRON على شبكة البلوكشين ضمن تقدير الخسائر المُعدّل. حاليًا، الرقم الذي تقدمه المنصة — قرابة 3.88 مليار دولار — هو إجمالي متعدد السلاسل ولفئات عملات متعددة؛ لم أرَ تفصيل خسائر موثوق لـZEC كعملة واحدة، أو قائمة كاملة للعناوين التي سُرقت، أو وجهة كل معاملة في النهاية. لذلك عبارة “سُرقت 3.88 مليار دولار من ZEC” غير صحيحة، وعبارة “لم تُستعد بالكامل” لا يوجد عليها دليل.
الشيء الحقيقي الذي يستحق النقاش هو حدود التتبع والتجميد. لدى Zcash عناوين علنية ومعاملات مُموّهة، وتختلف المعلومات المرئية على السلسلة باختلاف المسار؛ لكن لا أملك دليلًا يثبت أن كل ZEC في القضية دخلت إلى “مجمع الإخفاء/الحظر”، ولا يجوز افتراض أن كل ZEC يمكن تجميدها مباشرة بواسطة البورصة أو الجهة المُصدرة. يذكر Bitget أن مسار الهجوم سببه ثغرة في منتج أمان تابع لطرف ثالث أدت إلى سرقة بيانات اعتماد بصلاحيات عالية داخليًا، ثم التلاعب بأوامر السحب المزيفة؛ لم تتضرر المحفظة الباردة ولا المفاتيح الخاصة. هذا هو نطاق ما تذكره المنصة في تحقيقها، ومن المفترض أن ننتظر تقريرًا تقنيًا مستقلًا لاحقًا. حتى لو تم وسم بعض الأصول أو حجبها أو تجميدها، فهذا لا يعني أنها في نفس حالة “عودة أصول البلوكشين إلى الضحايا” بالفعل. يجب فصل مخاطر الحفظ لدى البورصة، وأمن بروتوكول Zcash، وسعر ZEC عن بعضهم.
لم تقدم السوق تسعيرًا واضحًا لحدث واحد بعينه: قبل النشر مباشرةً، كان سعر ZEC/USDT قرب 1392 على Binance، بانخفاض بنحو 2.32% خلال 24 ساعة متحركة، ضمن نطاق 1376 إلى 1460. يتأثر هذا السعر بحديث موضوع الأمان، وقد يتأثر أيضًا ببيانات ماكرو أمريكية الليلة، وسيولة عملات الخصوصية نفسها، وتوقعات تداول الصناديق؛ ولا يمكن نسبه بشكل مباشر إلى عامل واحد. والبيانات الأخرى السهلة سوء قراءتها هي جدول تدفقات ZCSH: خانة 29 سبتمبر لدى Farside ما زالت خطًا أفقيًا، ويظهر الجمع التلقائي 0.0، ولا يمكن الاستنتاج من ذلك أن المؤسسات لم تجرِ شراءً أو بيعًا بالأمس. كلما زادت كثافة الأخبار، لا أعتبر الفراغ حقيقة.
أركز على نقطتين للتحقق: هل ستكشف Bitget لاحقًا عن مبلغ ZEC كعملة واحدة وعن عناوين يمكن التحقق منها، وعن الحالة الفعلية القابلة للاستخدام لشبكات السحب؟ وهل يمكن للسعر أن يعود إلى مستوى 1410 وأن يحافظ عليه أثناء أي ارتداد للخلف؟ إذا أثبتت معلومات جديدة أن الخسائر أكبر بكثير من التقدير الحالي، أو ظهرت تحويلات غير طبيعية مستمرة، أو فشل ارتداد ZEC بعد أن يهبط تحت 1376، فسيتم دحض التقييم المحايد. أما إذا كانت الزيادة فقط في إعادة سرد ترندات الإنترنت، والسعر شهد قفزة حادة دون زيادة في الأدلة، فمع ذلك أعتبره تقلبًا لا تأكيدًا لاتجاه.
إذا كنت أتعامل بنفسي، فلن أشارك؛ والاتجاه الوحيد الذي أفكر فيه هو صفقات فورية بدون رافعة مالية (Long). إذا أغلقت الساعة كاملة فوق 1410، وحدث ارتداد من 1400 إلى 1410 دون كسره، وكانت حالة منصة الإيداع/السحب طبيعية بعد اختبار بمبالغ صغيرة، عندها فقط أستخدم حتى 0.3% من إجمالي رأس المال كتجربة. الهدف 1430: خفّض للنصف أولاً، وعند 1455 تقريبًا أُغلق باقي المركز. ضع وقف خسارة صارم عند 1375. إذا دخلت ولم يعد السعر إلى ما فوق 1400 خلال ساعتين متتاليتين، فإني أغلق جميع المراكز. قبل التفعيل: إذا تم كسر 1376 للأسفل، أو إذا أظهرت الإفصاحات أن الحادث يتوسع، يتم إلغاء الخطة؛ لا أزيد المراكز فقط لأنني أريد اللحاق بارتداد سريع.
هذا لا يعني أنني أجزم بأن ZEC سيرتفع، بل أنني أضع الخسارة غير المعروفة وتقلبات السعر ضمن “انضباط القرار”.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ZEC
المذكور أعلاه مجرد ملاحظة شخصية للسوق، ولا يشكل نصيحة استثمارية.
44
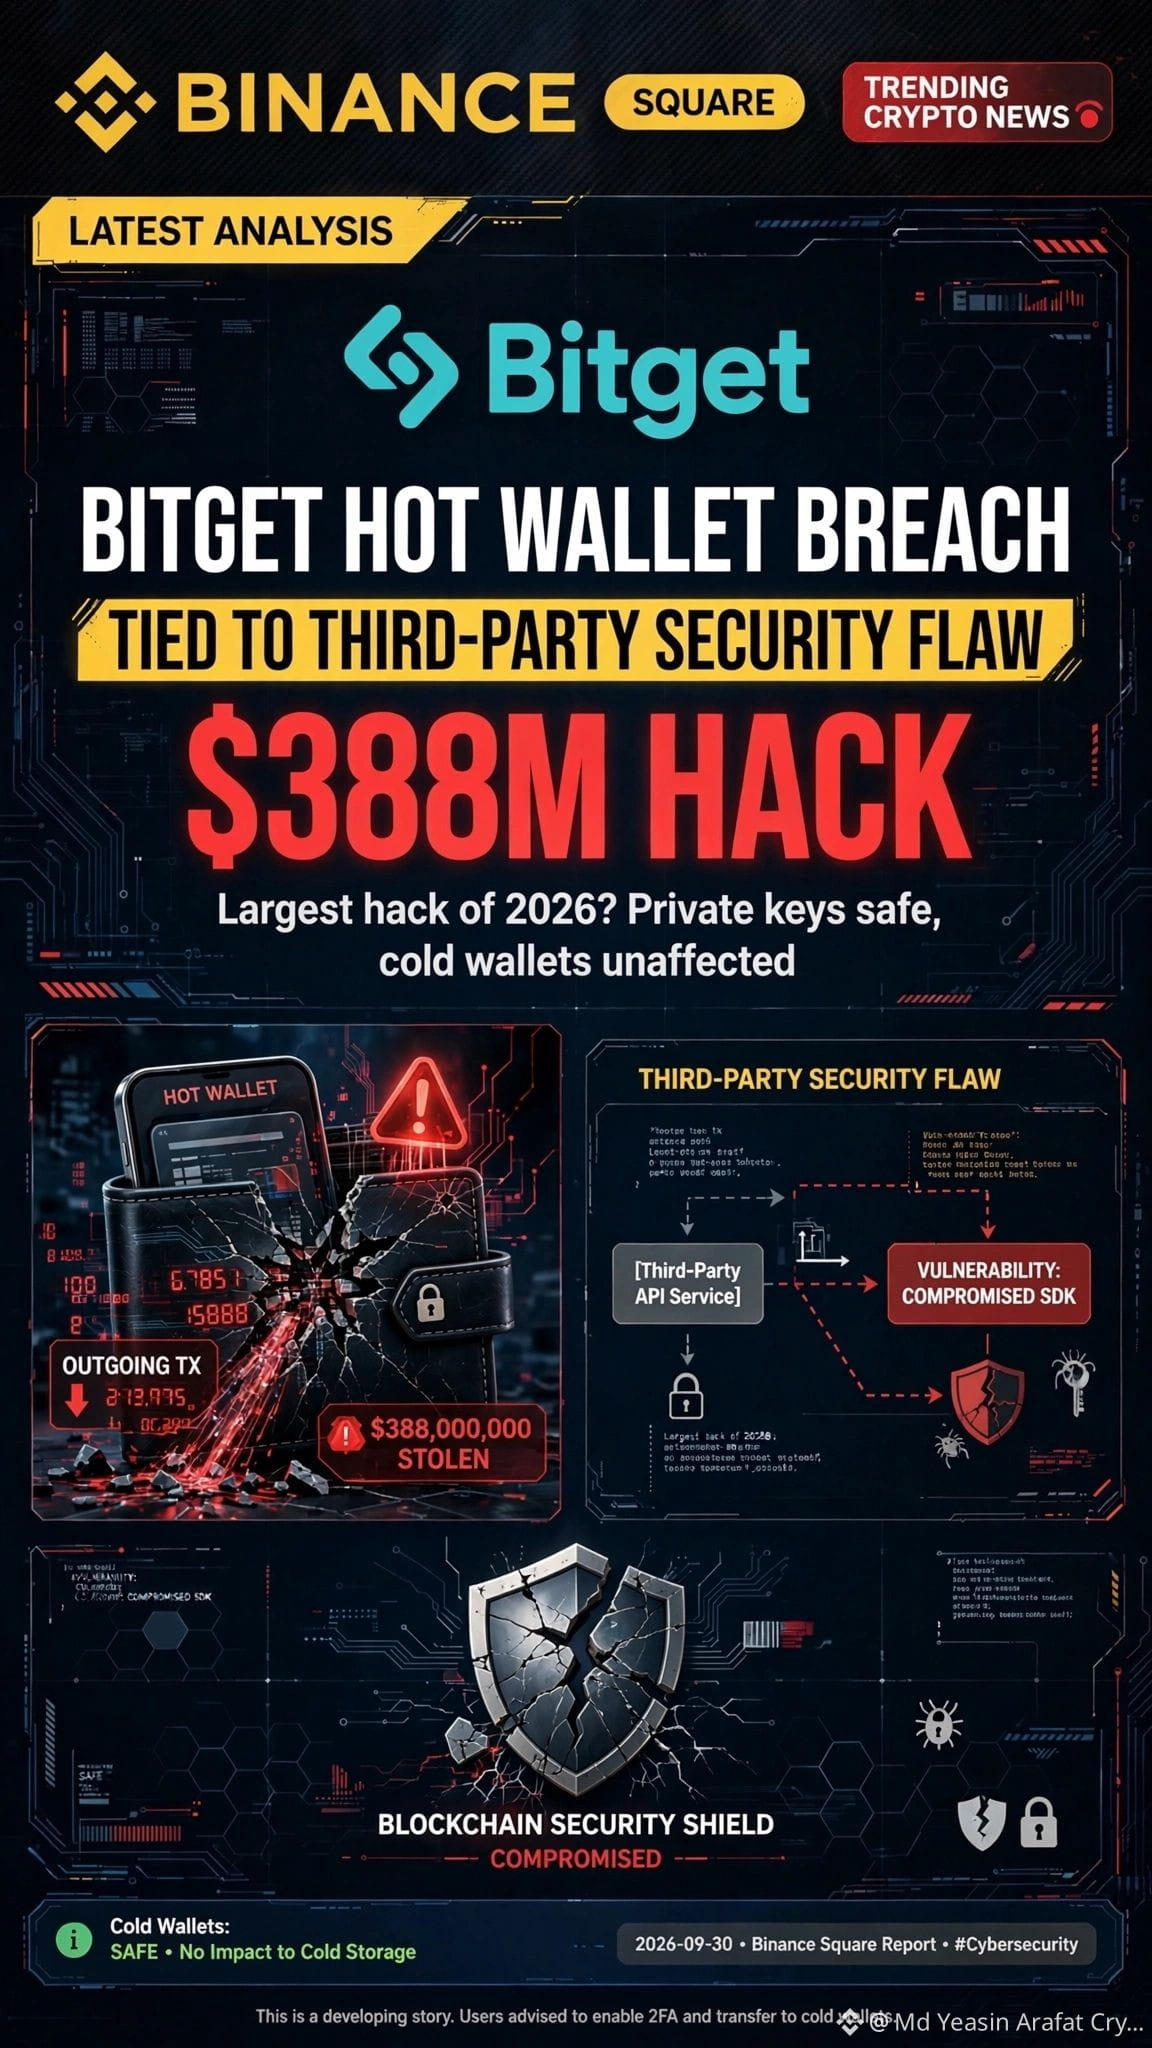
🚨 عاجل: اختراق محفظة هوت من بتجيت - اختراق بقيمة 388 مليون دولار!
أكبر اختراق في 2026؟ أكدت بتجيت أن اختراق المحفظة الساخنة مرتبط بخلل أمني في جهة خارجية!
🔴 ماذا حدث؟
- تمت سرقة 388,000,000 دولار من محافظ هوت و وورم (24 سبتمبر)
- استغل المهاجم ثغرة يوم-صفر (Zero-day) في منتج أمني تابع لجهة خارجية
- تزوير تعليمات السحب - تجاوز ضوابط المخاطر
- المفاتيح الخاصة آمنة، المحافظ الباردة غير متأثرة ✅
✅ تحديث استرداد بتجيت:
- استئناف سحوبات BTC في 28 سبتمبر
- استئناف سحوبات ETH في 29 سبتمبر
- الاسترداد الكامل بحلول 2 أكتوبر
- صندوق الحماية بقيمة 464 مليون دولار سيغطي جميع الخسائر
- مكافأة 5% مقابل الاسترداد
لهذا تهم أمن سلسلة التوريد في منصات التداول! استخدم دائمًا المحفظة الباردة على المدى الطويل.
هل أموالك SAFU؟ اكتب تعليقًا أدناه 👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ تنبيه: هذا المحتوى لأغراض تعليمية وأخبار فقط. ليس نصيحة مالية. ابقَ آمنًا، قم بالبحث بنفسك (DYOR).
$BTC $ETH $BNB
{spot}(BNBUSDT)
{spot}(ETHUSDT)
{spot}(BTCUSDT)
🚨 عاجل: اختراق محفظة هوت من بتجيت - اختراق بقيمة 388 مليون دولار!
أكبر اختراق في 2026؟ أكدت بتجيت أن اختراق المحفظة الساخنة مرتبط بخلل أمني في جهة خارجية!
🔴 ماذا حدث؟
- تمت سرقة 388,000,000 دولار من محافظ هوت و وورم (24 سبتمبر)
- استغل المهاجم ثغرة يوم-صفر (Zero-day) في منتج أمني تابع لجهة خارجية
- تزوير تعليمات السحب - تجاوز ضوابط المخاطر
- المفاتيح الخاصة آمنة، المحافظ الباردة غير متأثرة ✅
✅ تحديث استرداد بتجيت:
- استئناف سحوبات BTC في 28 سبتمبر
- استئناف سحوبات ETH في 29 سبتمبر
- الاسترداد الكامل بحلول 2 أكتوبر
- صندوق الحماية بقيمة 464 مليون دولار سيغطي جميع الخسائر
- مكافأة 5% مقابل الاسترداد
لهذا تهم أمن سلسلة التوريد في منصات التداول! استخدم دائمًا المحفظة الباردة على المدى الطويل.
هل أموالك SAFU؟ اكتب تعليقًا أدناه 👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ تنبيه: هذا المحتوى لأغراض تعليمية وأخبار فقط. ليس نصيحة مالية. ابقَ آمنًا، قم بالبحث بنفسك (DYOR).
$BTC $ETH $BNB
43
·
--
تصدر مجددًا في قائمة الأخبار الساخنة: حدث محفظة Bitget|ثغرة صلاحيات طرف ثالث ليست دليلًا على انهيار بروتوكول ETH|حوالي 2662 سأنتظر
موقفي: أولًا نفكك مسؤوليات الخبر الأمني ونحدد حدودها بوضوح، ثم قرر ما إذا كان يجب التداول؛ اليوم لا أكتب «اختراق حدثت فيه هجمات تعرّضت لـ ETH» على أنه تم اختراق شبكة الإيثريوم.
تصدرت القائمة الساخنة في ساحة Binance الوسم #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw. راجعتُ تسلسل الأحداث الرسمي لدى Bitget: تقول المنصة إن المهاجم استغل ثغرة في منتج أمني تابع لطرف ثالث للحصول على بيانات اعتماد بصلاحيات عالية داخلية، ثم زوّر أوامر السحب لتجاوز أنظمة التحكم بالمخاطر، ويتعلق ذلك بمحافظ ساخنة ودافئة. وتذكر الجهة الرسمية أن المفاتيح الخاصة والمحافظ الباردة لم يتم اختراقها.
حوالي 3.88 مليار دولار هي حجم الأصول المتأثرة الذي تحسبه أحدث تقديراتهم، وليست «خسارة على سلسلة الإيثريوم»، وليست أيضًا مبالغ تم استردادها بالفعل. هذا لا يزال استنتاجًا ضمن تحقيقات البورصة، ولم تُفصح بعدُ التقارير التقنية المستقلة بشكل كامل؛ ولا يمكن اعتباره حكمًا قضائيًا أو نتيجة تدقيق نهائية على مستوى الصناعة.
ما يرتبط مباشرة بـ ETH هو أن الموقع الرسمي يدرج الأصول والشبكات المتأثرة، بما في ذلك ETH و عدة شبكات EVM. إن استخدام بيانات محفظة البورصة الخلفية تمثل في افتراض صلاحيات عبر طبقة مختلفة، بينما العبث بقواعد توافق الإيثريوم يختلف كذلك، وتسريب مفاتيح محافظ المستخدم ذاتية الحفظ يمثل طبقة ثالثة. الأثر الأكثر واقعية للمتداولين هو مخاطر الطرف المقابل للبورصة: تعليق عمليات السحب أو استعادتها تدريجيًا على دفعات قد يؤثر على نقل الأصول بين المنصات (arbitrage)، واستكمال الهامش، وفروقات سعر التداول الفوري. حتى لو كانت الأموال مرئية محاسبيًا، فقد لا تُحوَّل بالضرورة عند الحاجة عبر المسار الأصلي.
الصفحة الرسمية تعرض جدولًا زمنيًا لاستعادة ETH وحالة التشغيل، فأنا أتعامل معها كترتيبات فقط، دون أن أضمن أن أي عملة وأي شبكة يمكن سحبها في هذه اللحظة. قبل الاستخدام، يجب الاعتماد على الشبكة الفعلية لحسابك واختبار بسحب/تحويل بكمية صغيرة.
كما يجب أن تكون قراءة رد فعل السوق متزنة: وقت كتابة المقال كان سعر Binance ETH/USDT قرابة 2662، مع هبوط خلال 24 ساعة بنحو 1.36%، ضمن نطاق 2660 إلى 2749. لا يمكن نسبة نسبة الهبوط بالكامل إلى حدث أمني وقع قبل أسبوع. الليلة أيضًا ستعدل البيانات الاقتصادية الأمريكية العامة وتفضيلات المخاطرة في السوق الأسعار. نقاطي المرجعية للمدى القصير هي قرب 2660 عند قاع اليوم، ومستوى 2700 كعدد صحيح.
إذا فشل الاختبار بعد كسر 2660 وحدثت ارتداد بلا قوة، فهذا يعني أن المخاطر لم يتم امتصاصها بعد؛ وإذا عادت الأسعار فوق 2700 لكن لم يتحسن تشغيل السحب فعليًا ولا عمق السوق، فلن يكون ذلك كافيًا لإثبات أن المخاطر الأمنية قد زالت. إذا لاحقًا أبطل تدقيق مستقل مسار الهجوم الذي تدّعيه المنصة، أو ظهرت تحويلات غير طبيعية جديدة على السلسلة، أو تغيّر خطة استعادة المنصة مجددًا، فسأعيد تقييم قراري فورًا.
لو كنت أتداول بنفسي: لن أشارك الآن. سأحتفظ فقط بمراكز شراء فورية مشروطة، دون رافعة مالية. بعد أن يثبت السعر ساعة كاملة فوق 2700، ثم يقوم بالارتداد إلى نطاق 2688–2700 دون كسر، وتتم معاينة أن تبادل الأصول بين البورصة والشبكة المستقبلة يعملان طبيعيًا عبر تحويل صغير، عندها فقط سأستخدم حتى 0.4% من إجمالي رأس المال كاختبار. الهدف الأول 2725 بعد التقسيم للنصف (half)، والهدف الثاني قريب 2745 لإغلاق بقية المراكز. سأضع وقف الخسارة الصلب تحت 2660. بعد الدخول، إذا لم تُستعاد مستويات 2688 خلال ساعتين متتاليتين، فسأغلق جميع المراكز.
إذا حدث أولًا قبل كسر 2660، أو توسعت المخاطر عبر إعلان أمني جديد أو شذوذات على السلسلة، فستُلغى الخطة الأصلية. من الأفضل تفويت الفرصة بدلًا من المراهنة الثقيلة على ارتداد بينما المعلومات غير كاملة.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ETH
كل ما سبق مجرد ملاحظة شخصية للسوق، ولا يشكل نصيحة استثمارية.
92
·
--
اختراق Bitget: الحلقة الأضعف لم تكن المحفظة، بل أداة أمان “موثوقة” 🔐
لقد وقع حادث أمني كبير آخر في عالم العملات المشفرة، وتأتي هذه المرة مع درس مهم.
في 24 سبتمبر، اكتشفت Bitget تحويلات غير مصرح بها من محافظها الساخنة والساخنة-الدافئة. وقد تم تعديل الخسارة المقدّرة منذ ذلك الحين لتصل إلى حوالي 387.5 مليون دولار.
فماذا حدث بالفعل؟
وفقًا لـ Bitget، استغل المهاجم خللًا في منتج أمان تابع لجهة خارجية للحصول على بيانات اعتماد داخلية عالية المستوى. ثم تم استخدام تلك البيانات لإرسال أوامر سحب احتيالية إلى نظام المحفظة، متجاوزًا ضوابط المخاطر.
النقطة الأساسية: لم يتم اختراق المفاتيح الخاصة ولم تتأثر المحافظ الباردة. لم يكسر المهاجم الخزنة؛ بل حصل على مفتاح عبر “حارس الأمن”. 😅
وماذا عن أموال المستخدمين؟
يُذكر أن إجمالي الخسارة مغطّى بالكامل من خلال صندوق حماية المستخدمين التابع لـ Bitget البالغ 464 مليون دولار. كما أطلقت Bitget برنامج مكافآت للاسترداد وتعمل مع إنفاذ القانون، وتتم استعادة عمليات السحب على مراحل.
3 دروس لنا جميعًا:
1️⃣ لا تكون البورصة أكثر أمانًا من الحلقة الأضعف فيها. الموردون وأدوات الطرف الثالث مخاطر حقيقية أيضًا.
2️⃣ افهم المحافظ الساخنة مقابل المحافظ الباردة. التخزين البارد هو بالضبط سبب محدودية الضرر هنا.
3️⃣ لا تحتفظ بكل شيء في بورصة واحدة. الاحتفاظات طويلة الأجل أكثر أمانًا في محفظتك أنت.
تقول Bitget إنها ستراجع كيفية تقييمها ونشرها لأدوات أمان طرف ثالث. السؤال الحقيقي الآن هو مدى جدية بقية البورصات في تدقيق موردّيها.
ما رأيك؟ هل ما زلت تحتفظ بأموال في البورصات أم أنك تتجه نحو الحفظ الذاتي؟ أخبرني في التعليقات 👇#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
71
🔐 يتسلط الضوء على مخاطر أمان الجهات الخارجية
تشير التحقيقات في Bitget إلى وجود ثغرة في منتج أمني خارجي ضمن مسار الهجوم.
توضح الحادثة سبب اعتماد أمان البورصة ليس فقط على الأنظمة الداخلية، بل أيضًا على البنية التحتية للجهات الخارجية المتصلة.
$BTC $ETH $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
تشير التحقيقات في Bitget إلى وجود ثغرة في منتج أمني خارجي ضمن مسار الهجوم.
توضح الحادثة سبب اعتماد أمان البورصة ليس فقط على الأنظمة الداخلية، بل أيضًا على البنية التحتية للجهات الخارجية المتصلة.
$BTC $ETH $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
10
🚨 حادث أمني في Bitget
تقول Bitget إن المهاجمين استغلوا ثغرة في منتج أمني تابع لجهة خارجية للحصول على بيانات اعتماد داخلية وإرسال أوامر سحب احتيالية.
كانت المحافظ الساخنة والاحتياطية المتأثرة تضم أصولاً تقدّر بنحو 387.5 مليون دولار.
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
🚨 حادث أمني في Bitget
تقول Bitget إن المهاجمين استغلوا ثغرة في منتج أمني تابع لجهة خارجية للحصول على بيانات اعتماد داخلية وإرسال أوامر سحب احتيالية.
كانت المحافظ الساخنة والاحتياطية المتأثرة تضم أصولاً تقدّر بنحو 387.5 مليون دولار.
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
تقول Bitget إن المهاجمين استغلوا ثغرة في منتج أمني تابع لجهة خارجية للحصول على بيانات اعتماد داخلية وإرسال أوامر سحب احتيالية.
كانت المحافظ الساخنة والاحتياطية المتأثرة تضم أصولاً تقدّر بنحو 387.5 مليون دولار.
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
9
·
--
أعلنت Bitget عن اختراق محفظة ساخنة، مع إرجاع الحادث إلى ثغرة أمنية نشأت عن خدمة طرف ثالث. يسلّط هذا الحدث الضوء على الأهمية الحاسمة لوجود تدابير أمنية متينة ليس فقط داخل منصات التداول، بل أيضًا عبر سلسلة التوريد الكاملة الخاصة بمقدمي الخدمات.
يُعد سوق العملات المشفرة شديد الحساسية لحوادث الأمن، إذ يمكن أن يؤدي الاختراق—حتى لو تم احتواؤه وربطه بعامل خارجي—إلى تآكل ثقة المستخدمين والتسبب في عمليات بيع. ورغم أن التواصل السريع من جانب Bitget خطوة إيجابية، فسيراقب السوق عن كثب عملية تعافيها وأي تأثير محتمل على أحجام التداول وأسعار الأصول. ويبرز هذا الحادث التحدي المستمر المتمثل في تأمين الأصول الرقمية داخل منظومة مترابطة حيث يمكن لطرف ضعيف واحد أن يترتب عليه تبعات كبيرة.
وتُعد هذه الحالة تذكيرًا صارخًا لجميع المشاركين في مجال العملات المشفرة بضرورة البقاء يقظين تجاه ممارسات الأمان الخاصة بالمنصات التي يستخدمونها.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
34
·
--
اختراق أمني؟؟#bitgethotwalletbreachtiedtothirdpartysecurityflaw
ماذا حدث
استخدم مهاجم ثغرة في منتج أمني تابع لطرف ثالث للحصول على بيانات اعتماد داخلية عالية المستوى، ثم أرسل أوامر سحب احتيالية إلى نظام محفظة Bitget في 24 سبتمبر. تحركت حوالي 388 مليون دولار عبر 12 عنوانًا لمحافظ ساخنة أو دافئة، عبر 11 سلسلة بلوكشين. وقدرت Bitget أولاً مبلغ 351.6 مليون دولار، ثم عدلت المبلغ إلى نحو 387.5 مليون دولار بعد تصنيف تحويلات إضافية على Zcash وTRON. وقالت إن هذا التعديل لا يعكس عمليات تحويل غير مصرح بها جديدة.
كيف كان ذلك يعمل
لم يسرق المهاجم مفاتيح خاصة. بل قام بتزوير المعاملات وتوجيهها عبر عملية الموافقة الشرعية. وقالت البورصة إن الأوامر الاحتيالية تسببت في تنفيذ نظام المحفظة لتحويلات غير طبيعية تجاوزت ضوابط المخاطر. وتقول إحدى التحليلات إن العيب منح وصولاً إلى نظام إدارة داخلي. ووفقًا للتقارير، كتب المهاجم التعليمات المزورة في واجهات خلفية المحفظة ثم حذف السجلات. جاءت الأموال المسروقة من محافظ ساخنة وباردة. ولم تتأثر المحافظ الباردة.
اختراق أمني؟؟
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
ماذا حدث
استخدم مهاجم ثغرة في منتج أمني تابع لطرف ثالث للحصول على بيانات اعتماد داخلية عالية المستوى، ثم أرسل أوامر سحب احتيالية إلى نظام محفظة Bitget في 24 سبتمبر. تحركت حوالي 388 مليون دولار عبر 12 عنوانًا لمحافظ ساخنة أو دافئة، عبر 11 سلسلة بلوكشين. وقدرت Bitget أولاً مبلغ 351.6 مليون دولار، ثم عدلت المبلغ إلى نحو 387.5 مليون دولار بعد تصنيف تحويلات إضافية على Zcash وTRON. وقالت إن هذا التعديل لا يعكس عمليات تحويل غير مصرح بها جديدة.
كيف كان ذلك يعمل
لم يسرق المهاجم مفاتيح خاصة. بل قام بتزوير المعاملات وتوجيهها عبر عملية الموافقة الشرعية. وقالت البورصة إن الأوامر الاحتيالية تسببت في تنفيذ نظام المحفظة لتحويلات غير طبيعية تجاوزت ضوابط المخاطر. وتقول إحدى التحليلات إن العيب منح وصولاً إلى نظام إدارة داخلي. ووفقًا للتقارير، كتب المهاجم التعليمات المزورة في واجهات خلفية المحفظة ثم حذف السجلات. جاءت الأموال المسروقة من محافظ ساخنة وباردة. ولم تتأثر المحافظ الباردة.
100

·
--
صاعد
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
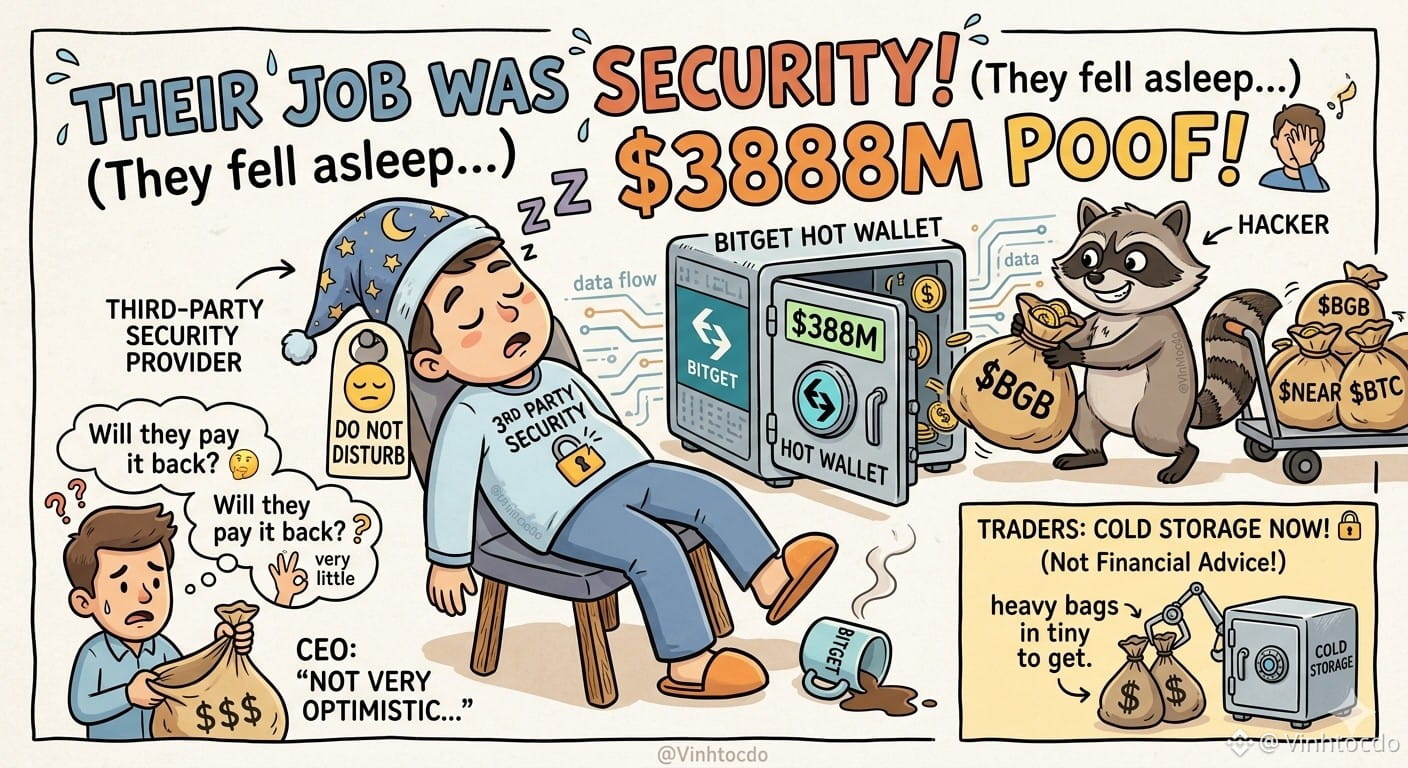
يا لااااه، تم اختراق المحفظة الساخنة لـBitget بقيمة 388 مليون دولار لأن مزوّد أمني تابع لجهة خارجية “نام في الخدمة”! 😱 هل سيدفع الطرف الثالث المبلغ؟ الرئيس التنفيذي “غير متفائل جدًا”، ويقارن ذلك بالاختراقات السابقة التي تم تجميد 3.5% فقط فيها. هذه دعوة استيقاظ ضخمة: حتى شركات الأمن يتم اختراقها! 🤦♂️
ماذا يجب أن يفعل المتداولون؟
1️⃣ انقل مقتنياتك الثقيلة إلى التخزين البارد فورًا.
2️⃣ وزّع استثماراتك عبر أفضل النظم البيئية لتقليل المخاطر.
ليس نصيحة مالية! قم بالبحث بنفسك (DYOR)!
اضغط على التداول أدناه لدعمي!👇
$BNB
{future}(BNBUSDT)
$NEAR
{future}(NEARUSDT)
$BTC
{future}(BTCUSDT)
استخدم الرمز VINHTOCDO أو الرابط: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#Bitget #CryptoSecurity #Web3 #إدارة_المخاطر #VINHTOCDO
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
يا لااااه، تم اختراق المحفظة الساخنة لـBitget بقيمة 388 مليون دولار لأن مزوّد أمني تابع لجهة خارجية “نام في الخدمة”! 😱 هل سيدفع الطرف الثالث المبلغ؟ الرئيس التنفيذي “غير متفائل جدًا”، ويقارن ذلك بالاختراقات السابقة التي تم تجميد 3.5% فقط فيها. هذه دعوة استيقاظ ضخمة: حتى شركات الأمن يتم اختراقها! 🤦♂️
ماذا يجب أن يفعل المتداولون؟
1️⃣ انقل مقتنياتك الثقيلة إلى التخزين البارد فورًا.
2️⃣ وزّع استثماراتك عبر أفضل النظم البيئية لتقليل المخاطر.
ليس نصيحة مالية! قم بالبحث بنفسك (DYOR)!
اضغط على التداول أدناه لدعمي!👇
$BNB
$NEAR
$BTC
استخدم الرمز VINHTOCDO أو الرابط: https://www.binance.com/register?ref=VINHTOCDO
#Bitget #CryptoSecurity #Web3 #إدارة_المخاطر #VINHTOCDO
1
3
144
🛡️ حماية تبادل البيانات تحت المجهر
تضمنت حادثة Bitget أوامر سحب احتيالية بعد أن زعم المهاجمون أنهم تمكنوا من الوصول من خلال ثغرة أمنية في طرف ثالث.
تستمر التحقيقات بمشاركة شركات الأمن السيبراني بما في ذلك Mandiant وSlowMist.
$LINK $BTC $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
🛡️ حماية تبادل البيانات تحت المجهر
تضمنت حادثة Bitget أوامر سحب احتيالية بعد أن زعم المهاجمون أنهم تمكنوا من الوصول من خلال ثغرة أمنية في طرف ثالث.
تستمر التحقيقات بمشاركة شركات الأمن السيبراني بما في ذلك Mandiant وSlowMist.
$LINK $BTC $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
تضمنت حادثة Bitget أوامر سحب احتيالية بعد أن زعم المهاجمون أنهم تمكنوا من الوصول من خلال ثغرة أمنية في طرف ثالث.
تستمر التحقيقات بمشاركة شركات الأمن السيبراني بما في ذلك Mandiant وSlowMist.
$LINK $BTC $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
138

·
--
صاعد
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
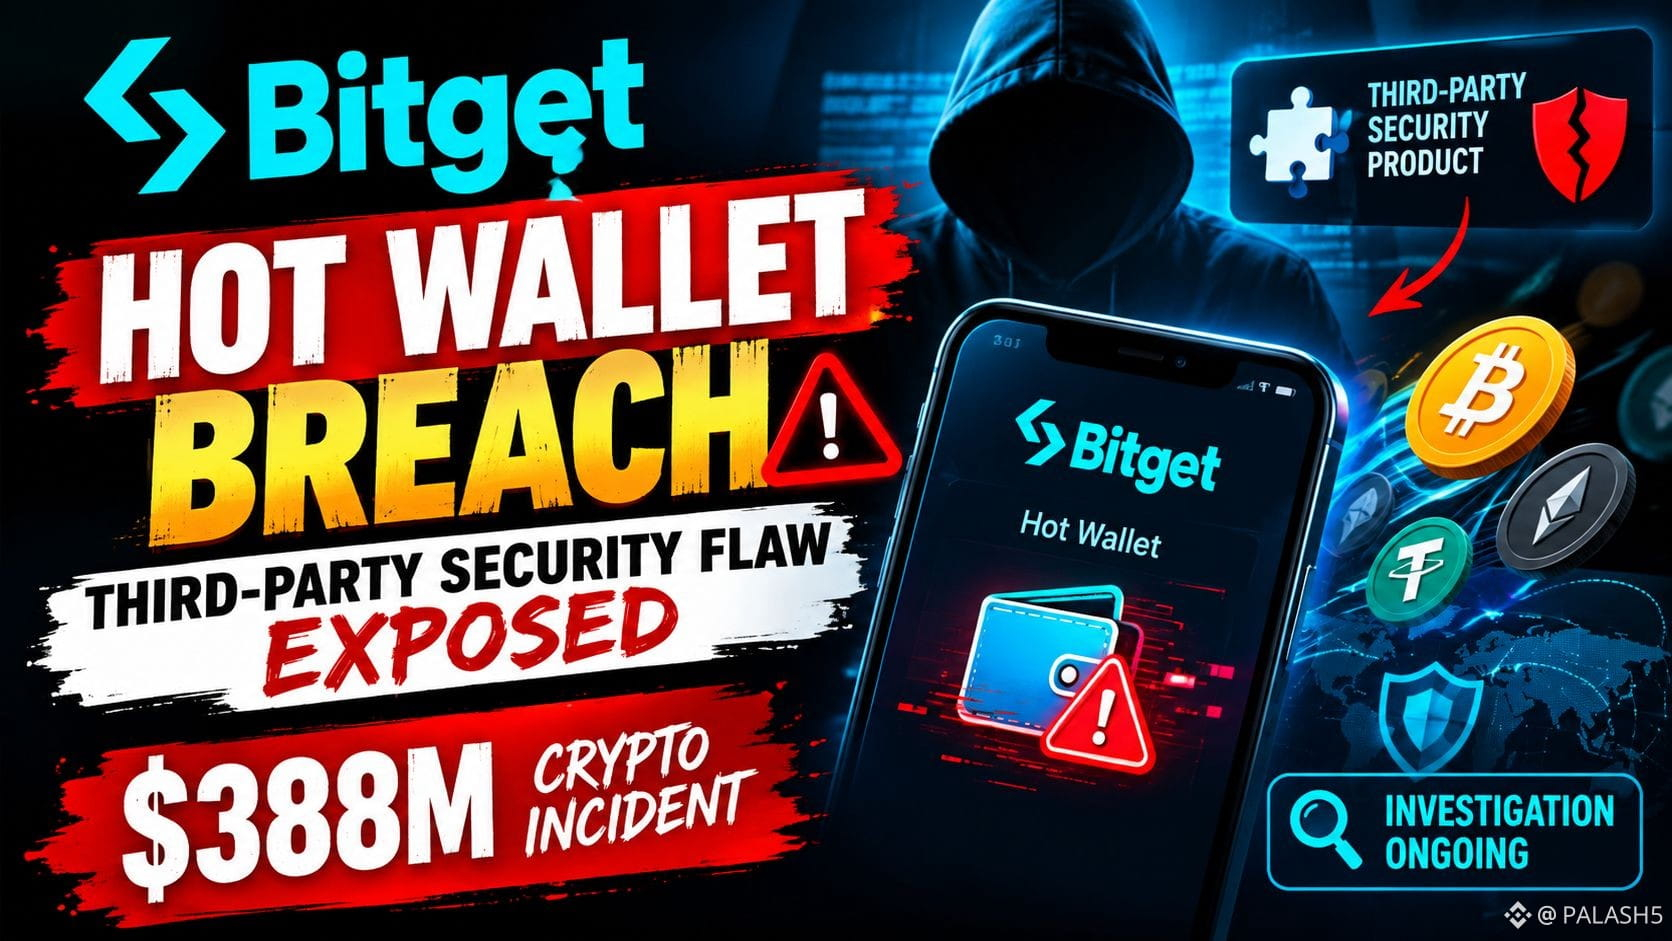
تقول أحدث رسالة حسابية من Bitget إن الحادث الذي وقع في 24 سبتمبر شمل تحويلات غير مصرح بها من جزء من بنية محافظها الساخنة والدافئة. وتشير التحقيقات إلى أن المهاجمين استغلوا ثغرة في منتج أمني تابع لجهة خارجية، وحصلوا على بيانات اعتماد داخلية، واستخدموا أوامر سحب احتيالية. وتقول Bitget إن الثغرة الأساسية تم إصلاحها منذ ذلك الحين.
يُقدَّر الأثر الحالي المُبلغ عنه بنحو 387.5 إلى 388 مليون دولار. وتقول Bitget إن محافظها الباردة لم تتأثر، وإن أرصدة حسابات المستخدمين تظل دون تغيير، وأن Mandiant وSlowMist تدعمان التحقيقات الجنائية المستمرة واستعادة الأصول.
استنتاجي: يسلط هذا الحادث الضوء على أن أمن منصات التداول لا يعتمد فقط على بنية المحافظ، بل أيضًا على أمان أنظمة الجهات الخارجية وضوابط الوصول. والأسئلة المهمة الآن هي: كيف تم استغلال الثغرة الخارجية؟ وما الضمانات الإضافية التي تم تطبيقها؟ وكم مقدار الأصول المتضررة الذي يمكن استعادته.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
384
مقالة
news1. 📈 يتماسك سعر البيتكوين عند حوالي $83 000–83 600**
يتداول سعر BTC حول **$83 250–83 660**، مع زيادة قدرها 0,08–0,22% خلال 24 ساعة. استقرت الأسعار بعد الانخفاض إلى $82 600 في وقت سابق من اليوم .
2. ⚠️ المستويات الرئيسية: دعم $82K–83K، مقاومة $85K
يُسمّي المحللون المنطقة $82 000–83 000** دعماً قصير الأجل. المقاومة الأولى — **$85 000. الاختراق المستمر فوقها سيُعيد إلى دائرة الاهتمام القمة $87 000 .
news
1. 📈 يتماسك سعر البيتكوين عند حوالي $83 000–83 600**
يتداول سعر BTC حول **$83 250–83 660**، مع زيادة قدرها 0,08–0,22% خلال 24 ساعة. استقرت الأسعار بعد الانخفاض إلى $82 600 في وقت سابق من اليوم .
2. ⚠️ المستويات الرئيسية: دعم $82K–83K، مقاومة $85K
يُسمّي المحللون المنطقة $82 000–83 000** دعماً قصير الأجل. المقاومة الأولى — **$85 000. الاختراق المستمر فوقها سيُعيد إلى دائرة الاهتمام القمة $87 000 .
2
226
·
--
يتم فتح سحب USDT على سلسلة Solana في Bitget الليلة|موعد الجدولة ليس مرادفًا للتعافي|أولًا سأنتظر قرب 118.5 لـ SOL
موقفي هو المراقبة بحذر، وعدم اعتبار “موعد جدولة عمليات سحب البورصة” خبرًا إيجابيًا مباشرًا لـ SOL. ما زال موضوع “أمان محافظ Bitget الساخنة” يتصدر قائمة الترندات في منصة Binance. كما يظهر SOL أيضًا ضمن “الأكثر بحثًا” ضمن “Rapid Riser”. ما نحتاج فعلاً إلى متابعته ليس مجرد الضجة نفسها، بل نافذة التنفيذ اليوم عند 16:00 بتوقيت بكين: أعلنت Bitget رسميًا أن 30 سبتمبر 08:00 UTC سيتم إدراجها كموعد لاستئناف السحب المرحلي لـ USDT على شبكات Ethereum وBSC وSolana وTron. في هذه اللحظة لم يحن الموعد بعد، والإعلان يتحدث عن “خطة”، وليس ما تحققت منه بنفسي من أن كل مستخدم سيتمكن بالفعل من سحب أصوله بنجاح، ولا أنه تم استرجاع الأصول المسروقة.
هناك طبقتان من العلاقة بين ذلك وسعر SOL، ولا بد من فصلهما. أولًا، إذا كان سحب USDT على شبكة Solana سيتم تفعيله وفقًا للخطة، فقد يتحسن التوفر عبر المنصات للعملات المستقرة داخل البورصة، وقد تنخفض الاحتكاكات في تداول السلسلة والـ market making؛ لكن تحويل USDT خارج البورصة هو مجرد انتقال لمكان الأصول، ولا يمكن أن يُستنتج مباشرة منه شراء SOL. ثانيًا، قد يعيد السوق تقييم إصلاحات أمان البورصة وتكلفة الثقة بناءً على ذلك؛ المشكلة كانت في صلاحيات البورصة وبنية السحب، ولا ينبغي القول تبعًا لذلك إن الشبكة الرئيسية لـ Solana تعرضت لهجوم. صفحة حالة Solana حاليًا تُظهر أن الشبكة الرئيسية وRPC تعملان بشكل طبيعي؛ لذا لا يزال الأمر يتطلب الاعتماد على صفحة السحب الفعلية والتحديثات الرسمية. كما أشارت Bitget إلى أن الاستعادة على دفعات هي ترتيب للتحقق من الأمان وليست تغييرًا في أرصدة أصول المستخدمين؛ وهذا بيان من المنصة ولا يمكن أن يحل محل مطابقة كل شخص بنفسه لوصول الأموال.
رد فعل السوق أيضًا لم يتشكل كتأكيد باتجاه واحد. قبل نشر هذا الخبر، كان زوج Binance SOLUSDT عند نحو 118.54 دولارًا، بانخفاض يقارب 0.60% خلال 24 ساعة، ضمن نطاق 117.36 إلى 121.69 دولارًا. كون SOL يتم البحث عنه كثيرًا يعني زيادة الانتباه، لكنه لا يعني بالضرورة وجود طلب شراء جديد، ولا يمكن إرجاع كل تقلبات السعر في هذه الفترة بالكامل إلى Bitget. نقطة مراقبتي: القاع داخل اليوم عند 117.36، واستعادة الخط القصير قرب 119.00، والقمة داخل اليوم عند 121.69. إذا تأخر وقت الاستعادة وما زالت عمليات سحب Solana عبر الشبكة تظهر “متوقفة”، أو إذا كسر السعر 117.36 وهبط واستمر في الضعف، عندها سيتحول هذا التقييم من “محايد نسبيًا” إلى “أكثر تحفظًا”.
إذا كان التداول خاصتي، فلن أشارك؛ سأبقى خارج السوق مؤقتًا بانتظار الوضوح. لا أفكر في التجربة بصفقة فورية دون رافعة مالية إلا عندما تؤكد الجهات الرسمية أن سحب USDT على شبكة Solana أصبح متاحًا، وأن ردودًا فعلية على دفعات صغيرة وصلت بشكل طبيعي، إضافة إلى أن SOL أغلق خلال ساعة فوق 119.00 مع عدم كسرها عند إعادة اختبار 118.70. وقتها فقط، وبحجم مركز لا يتجاوز 0.5% من إجمالي رأس المال. الهدف الأول 120.50 بعد النصف، والهدف الثاني قرب 121.69 بعد خفض آخر، وإذا لم يمكن الاستقرار فوق 121.69 فسأغلق الصفقة. وقف الخسارة الصلب عند 117.90. بعد الدخول، إذا فشل السعر في تجاوز 118.70 على نحو متتالي خلال ساعتين، سأغلق الصفقة تلقائيًا أيضًا. إذا لم تتحقق شروط التفعيل، فإن جميع الأسعار تظل “خططًا” وليست صفقات تمت. وإذا تم كسر 117.36 أولًا، سألغي الخطة مباشرةً دون إضافة مراكز عكس الاتجاه.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SOL
ما سبق مجرد مراقبة شخصية للسوق ولا يشكل نصيحة استثمارية.
6
$GTC
{future}(GTCUSDT)
$SOON
{future}(SOONUSDT)
$BTC
{future}(BTCUSDT)
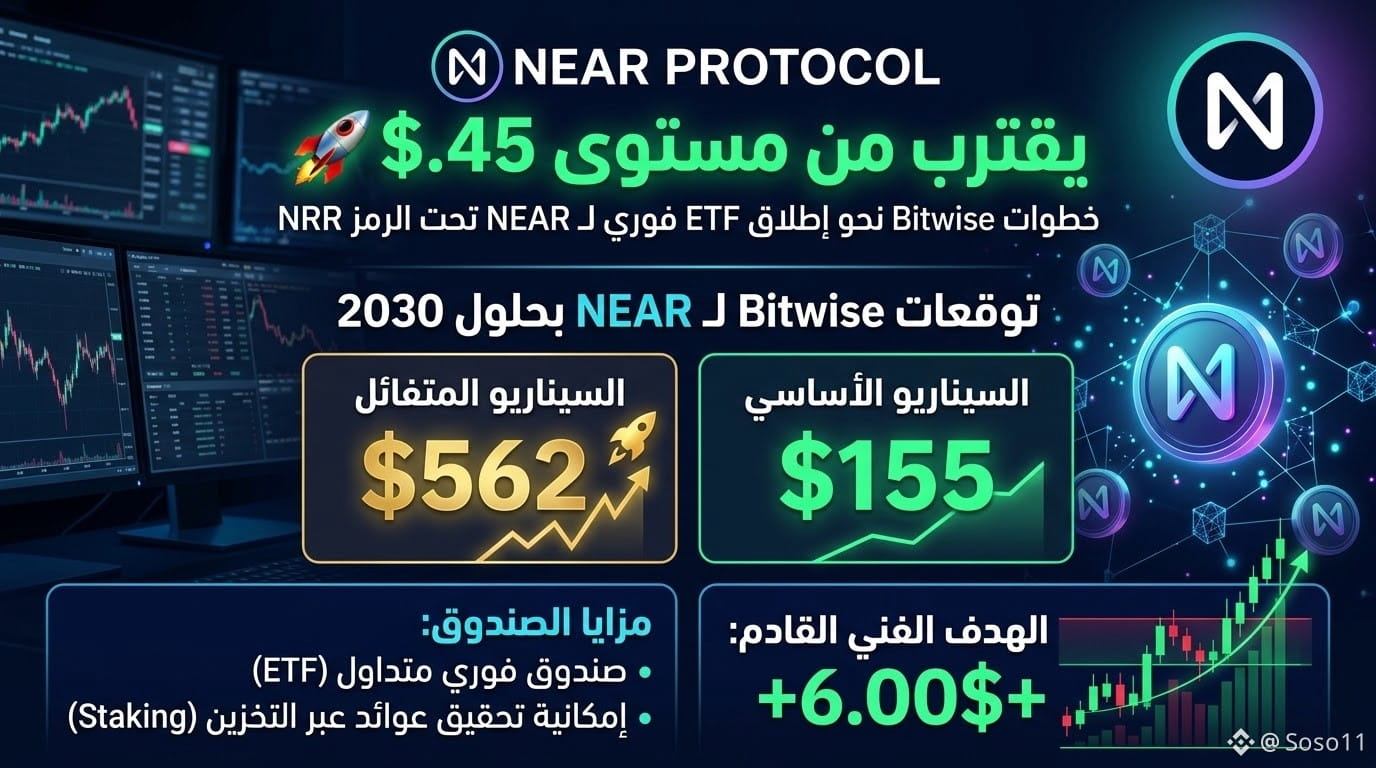
#🚀 NEAR عند مستوى 5.45$.. والأنظار تتجه إلى 6$
أطلق Bitwise صندوق NEAR ETF (NRR) في الولايات المتحدة، مع احتفاظ الصندوق بعملة NEAR مباشرةً، وإمكانية تحقيق عوائد إضافية عبر التخزين (Staking) بمتوسط يقارب 5%.
📊 ووفق نموذج Bitwise لعام 2030:
🔹 السيناريو الأساسي: 155$
🔹 السيناريو المتفائل: 562.81$
⚠️ هذه أرقام ضمن سيناريوهات تقديرية وليست ضمانًا للسعر المستقبلي.
فنيًا، بقاء NEAR فوق مناطق الدعم قد يبقي 6$ هدفًا مهمًا في الحركة القادمة.
💬 برأيك: هل يستطيع NEAR الوصول إلى 155$ بحلول 2030؟
#QNTRises287% #TrumpRejectsAIRulesForVoluntaryAudits #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ChainlinkLaunchesBankSWIFTLedgerFramework #EarningsSeason
$GTC
$SOON
$BTC
#🚀 NEAR عند مستوى 5.45$.. والأنظار تتجه إلى 6$
أطلق Bitwise صندوق NEAR ETF (NRR) في الولايات المتحدة، مع احتفاظ الصندوق بعملة NEAR مباشرةً، وإمكانية تحقيق عوائد إضافية عبر التخزين (Staking) بمتوسط يقارب 5%.
📊 ووفق نموذج Bitwise لعام 2030:
🔹 السيناريو الأساسي: 155$
🔹 السيناريو المتفائل: 562.81$
⚠️ هذه أرقام ضمن سيناريوهات تقديرية وليست ضمانًا للسعر المستقبلي.
فنيًا، بقاء NEAR فوق مناطق الدعم قد يبقي 6$ هدفًا مهمًا في الحركة القادمة.
💬 برأيك: هل يستطيع NEAR الوصول إلى 155$ بحلول 2030؟
#QNTRises287% #TrumpRejectsAIRulesForVoluntaryAudits #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ChainlinkLaunchesBankSWIFTLedgerFramework #EarningsSeason
69
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#QNTRises287%
3,558 مشاهدات
153 يقومون بالنقاش
2
#HSBCNamesStablecoinRedCoinForPhasedLaunch
0 مشاهدات
0 يقومون بالنقاش
3
#TrumpRejectsAIRulesForVoluntaryAudits
7,942 مشاهدات
294 يقومون بالنقاش
4
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
4,029 مشاهدات
226 يقومون بالنقاش
5
#OpenAIUnveilsAlwaysOnAgentDots
4,399 مشاهدات
255 يقومون بالنقاش
6
#ChainlinkLaunchesBankSWIFTLedgerFramework
5,553 مشاهدات
218 يقومون بالنقاش
7
#EarningsSeason
476,716 مشاهدات
3,578 يقومون بالنقاش
8
#SECChairWantsStockMarketsOnChain
9,787 مشاهدات
219 يقومون بالنقاش
9
#MulticoinInvestsInGrass
6,109 مشاهدات
146 يقومون بالنقاش
10
#CEARenamesToBNBStandardUnderBNC
6,589 مشاهدات
150 يقومون بالنقاش