#bitgethotwalletbreachtiedtothirdpartysecurityflaw
ماذا حدث
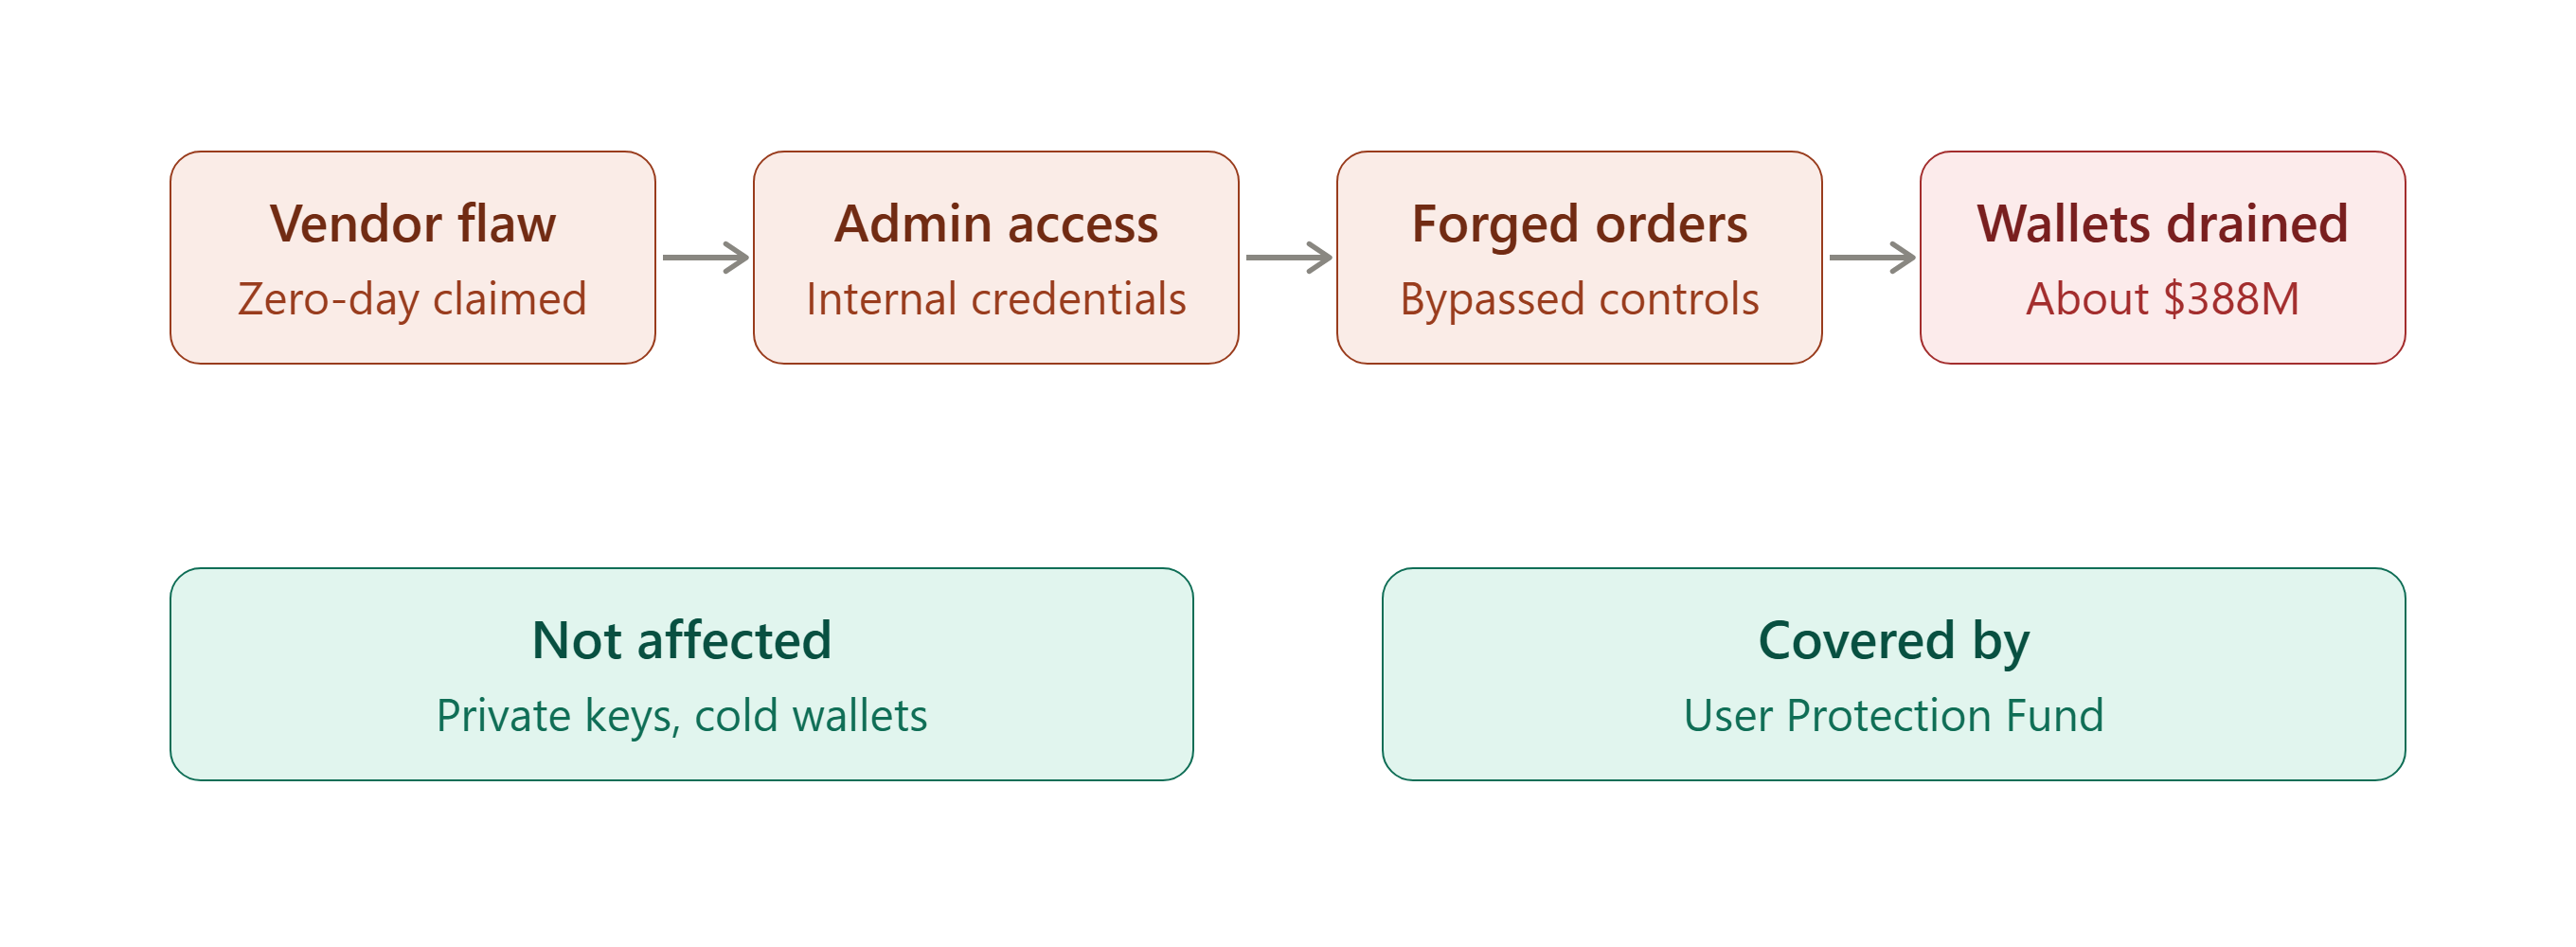
استخدم مهاجم ثغرة في منتج أمني تابع لطرف ثالث للحصول على بيانات اعتماد داخلية عالية المستوى، ثم أرسل أوامر سحب احتيالية إلى نظام محفظة Bitget في 24 سبتمبر. تحركت حوالي 388 مليون دولار عبر 12 عنوانًا لمحافظ ساخنة أو دافئة، عبر 11 سلسلة بلوكشين. وقدرت Bitget أولاً مبلغ 351.6 مليون دولار، ثم عدلت المبلغ إلى نحو 387.5 مليون دولار بعد تصنيف تحويلات إضافية على Zcash وTRON. وقالت إن هذا التعديل لا يعكس عمليات تحويل غير مصرح بها جديدة.
كيف كان ذلك يعمل
لم يسرق المهاجم مفاتيح خاصة. بل قام بتزوير المعاملات وتوجيهها عبر عملية الموافقة الشرعية. وقالت البورصة إن الأوامر الاحتيالية تسببت في تنفيذ نظام المحفظة لتحويلات غير طبيعية تجاوزت ضوابط المخاطر. وتقول إحدى التحليلات إن العيب منح وصولاً إلى نظام إدارة داخلي. ووفقًا للتقارير، كتب المهاجم التعليمات المزورة في واجهات خلفية المحفظة ثم حذف السجلات. جاءت الأموال المسروقة من محافظ ساخنة وباردة. ولم تتأثر المحافظ الباردة.
ادعاء "اليوم-الصفر"
يُقال إن الرئيس التنفيذي لشركة بتجيت وصف الثغرة بأنها ثغرة يوم-صفر، ما يعني أن المهاجمين استغلوها قبل أن يكون لدى مُصنّعها إصلاح. ولم تذكر بت جيت ما إذا كان البائع قد أصدر إصلاحًا. لكنها قالت إنها أصلحت الثغرة من جانبها. ولم يتم تسمية البائع علنًا في المصادر التي وجدتها.
نسبة الهجوم
يشتبه الرئيسة التنفيذية جريس تشين في أن القراصنة الكوريين الشماليين هم من شنّوا الهجوم، مستشهدةً بروابط أولية مرتبطة بالـ IP. ويحدد تحليل آهلبرون مجموعة لازاروس. وتقول بت جيت إن التحقيق لا يزال مفتوحًا، لذلك لم يتم تأكيد هوية المهاجم والامتداد الكامل للاختراق.
الرد والأثر على المستخدمين
أوقفت بت جيت عمليات السحب كإجراء احترازي، بينما استمرت عمليات التداول والإيداعات، ثم أعادت منذ ذلك الحين استئناف سحب البيتكوين. وسيتم تغطية الخسارة من صندوق حماية المستخدمين لديها، والذي يبلغ نحو 464 مليون دولار، كما عرضت مكافأة قدرها 5% لتجميد أموال المهاجم و5% أخرى لاستعادة الأموال. وهي تتعاون مع جهات إنفاذ القانون وشركات أمن البلوك تشين لتتبع الأصول. وتقول بت جيت إنها ستطبق معايير تقييم أكثر صرامة قبل اعتماد منتجات أمنية مقدمة من أطراف ثالثة، وستعزز العزل عند نشرها.