

#bitget
bitget
1.4M مشاهدات
2,714 يقومون بالنقاش
رائج
جديد

عرض الترجمة
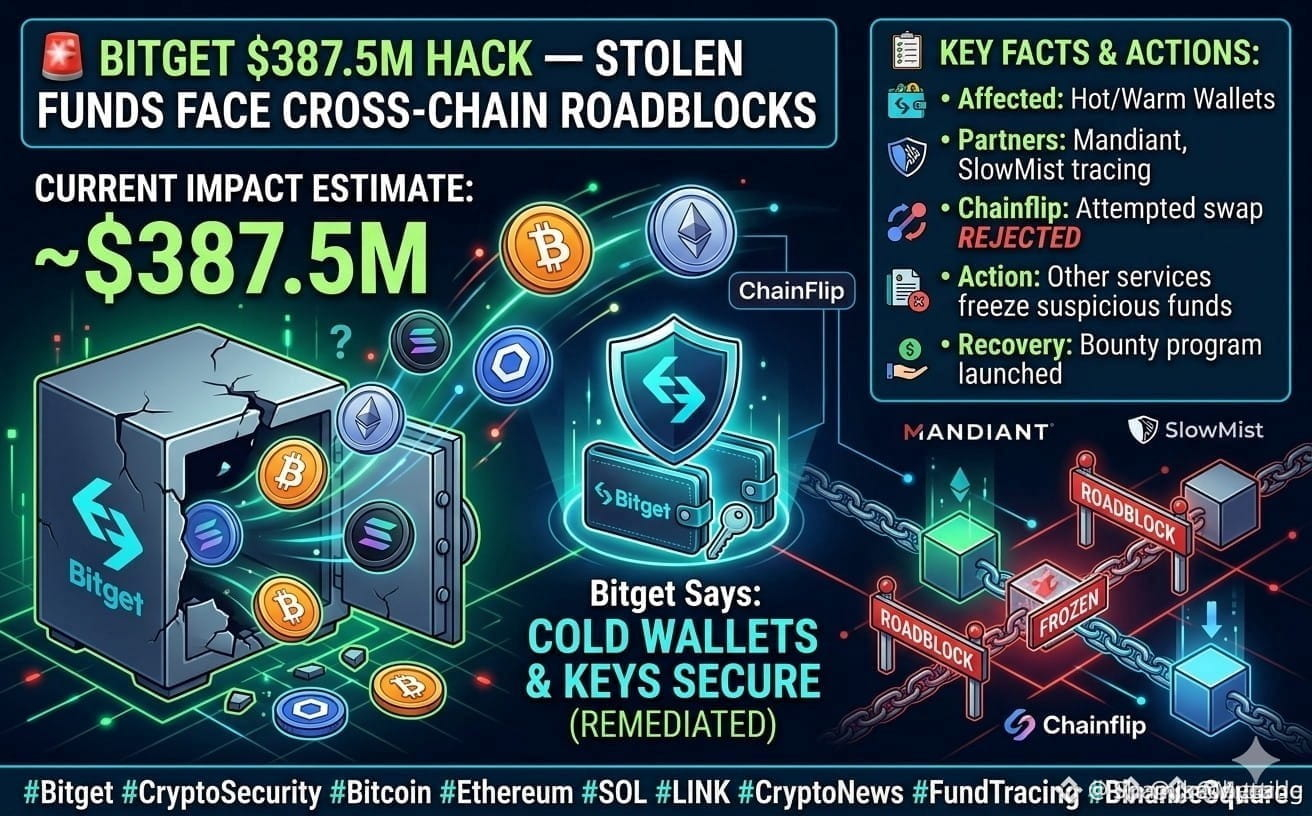
#bitgethackerfailstomovestolenfunds 🚨 اختراق بـ 387,5 مليون دولار على Bitget — أموال مُسروقة تواجه عوائق في التحويلات بين السلاسل
اتخذت حادثة الأمان على Bitget منعطفًا جديدًا: ما تزال شركات أمن بلوكشين وخدمات بين السلاسل تتابع الأصول المسروقة.
💰 التأثير التقديري الحالي: ~387,5 مليون دولار
🔍 ماذا يحدث؟
• تشير Bitget إلى أن الأموال المعنية تم تحويلها من أجزاء من بنيتها التحتية لمحافظها الساخنة والساخنة-الاحتياطية (hot وwarm).
• يساعد Mandiant وSlowMist في التحقيق وتتبع الأموال.
• رفض Chainflip محاولة تبادل تتضمن عناوين مرتبطة بمستغل Bitget.
• اتخذت جهات أخرى في القطاع أيضًا إجراءات لتجميد أو رفض أموال اعتُبرت مشبوهة.
• أطلقت Bitget برنامج مكافآت لاستعادة الأموال.
للتنويه: تؤكد Bitget أن محافظها cold ومفاتيحها الخاصة لم تتعرض للاختراق، وأن الثغرة التي أدت إلى الحادث تم إصلاحها.
التحقيق ما زال مستمرًا، لذلك لم يتم الكشف بالكامل بعد عن المبلغ الذي تم استرداده أو تجميده بدقة.
👀 القصة الأوسع:
تُظهر هذه الحادثة مدى قدرة شفافية معاملات بلوكشين على تمكين البورصات وشركات الأمن ومورّدي البنية التحتية من التنسيق بسرعة عندما تتدفق الأموال المسروقة بين سلاسل مختلفة.
هل سيتم تجميد أو استرداد جزء أكبر من الأموال المسروقة؟ 🔎
متابعة من فضلكم
#Bitget #CryptoSecurity #CryptoNews
$BTW
{alpha}(560x444045b0ee1ee319a660a5e3d604ca0ffa35acaa)
#bitgethackerfailstomovestolenfunds 🚨 اختراق بـ 387,5 مليون دولار على Bitget — أموال مُسروقة تواجه عوائق في التحويلات بين السلاسل
اتخذت حادثة الأمان على Bitget منعطفًا جديدًا: ما تزال شركات أمن بلوكشين وخدمات بين السلاسل تتابع الأصول المسروقة.
💰 التأثير التقديري الحالي: ~387,5 مليون دولار
🔍 ماذا يحدث؟
• تشير Bitget إلى أن الأموال المعنية تم تحويلها من أجزاء من بنيتها التحتية لمحافظها الساخنة والساخنة-الاحتياطية (hot وwarm).
• يساعد Mandiant وSlowMist في التحقيق وتتبع الأموال.
• رفض Chainflip محاولة تبادل تتضمن عناوين مرتبطة بمستغل Bitget.
• اتخذت جهات أخرى في القطاع أيضًا إجراءات لتجميد أو رفض أموال اعتُبرت مشبوهة.
• أطلقت Bitget برنامج مكافآت لاستعادة الأموال.
للتنويه: تؤكد Bitget أن محافظها cold ومفاتيحها الخاصة لم تتعرض للاختراق، وأن الثغرة التي أدت إلى الحادث تم إصلاحها.
التحقيق ما زال مستمرًا، لذلك لم يتم الكشف بالكامل بعد عن المبلغ الذي تم استرداده أو تجميده بدقة.
👀 القصة الأوسع:
تُظهر هذه الحادثة مدى قدرة شفافية معاملات بلوكشين على تمكين البورصات وشركات الأمن ومورّدي البنية التحتية من التنسيق بسرعة عندما تتدفق الأموال المسروقة بين سلاسل مختلفة.
هل سيتم تجميد أو استرداد جزء أكبر من الأموال المسروقة؟ 🔎
متابعة من فضلكم
#Bitget #CryptoSecurity #CryptoNews
$BTW
1
164
·
--
عرض الترجمة
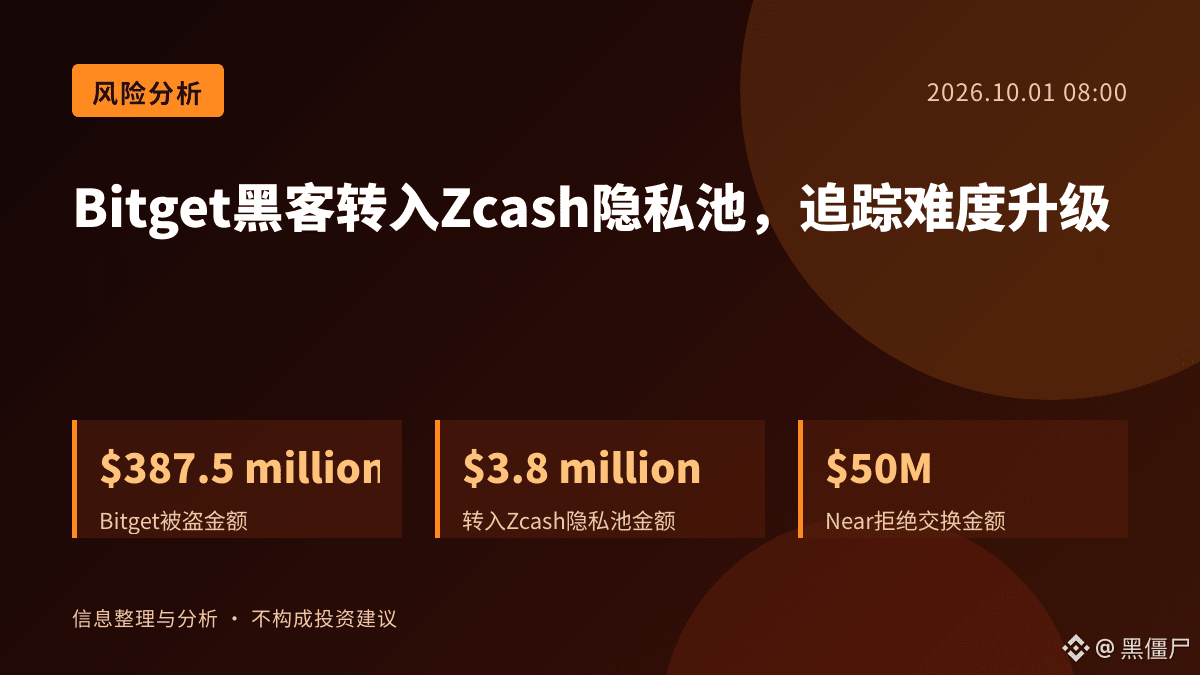
Bitget黑客转入Zcash隐私池,追踪难度升级
据Decrypt报道,Bitget黑客在Near拒绝5000万美元交换后,已将约380万美元转入Zcash Ironwood隐私池。这一转移路径表明,黑客正主动利用隐私功能增加资产追踪难度。
Zcash的隐私池机制可能使链上分析工具难以直接识别资金流向,这对安全团队构成挑战。但黑客资金仍可能被后续链上分析识别,隐私功能并非绝对屏障。
Near拒绝交换事件或影响市场对跨链资产安全的预期。若黑客持续使用隐私池,可能引发投资者对Zcash隐私功能的关注,进而影响$ZEC的市场情绪。
风险在于,隐私池可能延缓追踪进度,但不代表资金完全消失。市场需要观察黑客后续是否继续转移资产,以及安全团队能否突破隐私层。
接下来观察Zcash隐私池的资金流动情况,以及Near是否调整交换策略。若隐私池资金持续增加,可能反映黑客对追踪压力的应对策略。
#Zcash #Bitget #CryptoSecurity
以上为信息整理与个人分析,不构成投资建议。
Bitget黑客转入Zcash隐私池,追踪难度升级
据Decrypt报道,Bitget黑客在Near拒绝5000万美元交换后,已将约380万美元转入Zcash Ironwood隐私池。这一转移路径表明,黑客正主动利用隐私功能增加资产追踪难度。
Zcash的隐私池机制可能使链上分析工具难以直接识别资金流向,这对安全团队构成挑战。但黑客资金仍可能被后续链上分析识别,隐私功能并非绝对屏障。
Near拒绝交换事件或影响市场对跨链资产安全的预期。若黑客持续使用隐私池,可能引发投资者对Zcash隐私功能的关注,进而影响$ZEC 的市场情绪。
风险在于,隐私池可能延缓追踪进度,但不代表资金完全消失。市场需要观察黑客后续是否继续转移资产,以及安全团队能否突破隐私层。
接下来观察Zcash隐私池的资金流动情况,以及Near是否调整交换策略。若隐私池资金持续增加,可能反映黑客对追踪压力的应对策略。
#Zcash #Bitget #CryptoSecurity
以上为信息整理与个人分析,不构成投资建议。
101

·
--
فشل تحويل هاكر Bitget! تم رفض الأموال المسروقة فعادت
قام هاكر Bitget بخطوة جديدة، لكن هذه المرة لم ينجح في تحويلها.
وفقًا لتتبع MistTrack التابع لـ SlowMist، حاول الهاكر نقل كمية من الأصول المسروقة المرتبطة بهجوم Bitget عبر بروتوكول سيولة عبر السلاسل Chainflip.
النتيجة:
تم رفض الإيداع → فشل عبر السلسلة → عادت الأموال إلى العنوان الأصلي.
لم تقم Chainflip فعليًا بـ “تجميد” هذه الأموال بشكل مباشر، بل تم رفض هذا الإيداع عبر واجهة وسيط، لذلك عادت الأموال في النهاية إلى المرسل.
وهذا يكشف عن مشكلة واقعية جدًا:
🔹 يمكن للهاكر أن يغيّر السلاسل والمحافظ وبروتوكولات عبر السلاسل باستمرار
🔹 لكن يمكن أيضًا للبورصات وبروتوكولات عبر السلاسل ومُصدري العملات المستقرة اعتراض الأموال المشبوهة عبر أنظمة التحكم بالمخاطر
🔹 لذلك، رغم أن الأصول على السلسلة قد تكون حرة الحركة، فهذا لا يعني بالضرورة أن الأصول المسروقة يمكن غسلها بنجاح دائمًا
حاليًا، أكدت Bitget رسميًا أن هذه الواقعة تتعلق بأصول بنحو 3.875 مليار دولار. ولا يزال يتم تعقب الأموال التي يتحكم بها المهاجم، وقد تم تجميد جزء من الأصول بالفعل عبر تعاونات داخل القطاع. كما أطلقت Bitget خطة مكافآت لاستعادة الأموال، وتقدم 5% مكافأة مقابل أي إجراء يتوافق مع شروط التجميد أو الاسترداد.
والأكثر لفتًا للاهتمام أن الهاكر كان قد نقل سابقًا نحو 83 مليون دولار من XRP المسروق، بينما لا يمكن تجميد XRP مباشرةً بواسطة Ripple.
لذلك، ما يستحق الاهتمام الحقيقي في هذه الواقعة ليس فقط: “كم سرق الهاكر”.
بل:
تتبع الأصول على السلسلة + التحكم بالمخاطر عبر السلاسل + تجميد البورصات + القوائم السوداء للعملات المستقرة، تعمل على تشكيل منظومة جديدة لتتبع الأصول المشفرة واستعادتها.
الهاكر يتسابق مع الزمن، وأنظمة التحكم بالمخاطر في القطاع تتسابق أيضًا مع الهاكر.
#Bitget #xrp #bitget黑客盗资转移被拒退回
你怎么能这么骚:
区块链不是法外之地
1
4
9.1k

مقالة
عرض الترجمة
Bitget's Stolen Funds Just Hit a Second Wall: Chainflip Rejects the Laundering AttemptAfter THORChain faced scrutiny, the attacker tried a different route and got blocked again. Here's what changed, and what it means for the THORChain debate.
🧱 One rejection could be a fluke. Two, from two different protocols, starts to look like a pattern.
MistTrack reports that the Bitget attacker tried moving stolen funds through Chainflip, another cross-chain protocol, and the deposit was rejected. The broker returned the funds. The transfer never completed.
🔄 Here's why these matters alongside the THORChain story.
Remember the debate we covered earlier, whether a decentralized protocol can or should refuse known stolen funds? THORChain faced exactly that question after roughly 101.5 BTC and significant XRP from the Bitget hack moved through its network. Now, the attacker appears to have pivoted to a different protocol entirely and got blocked there too.
🧠 Here's what that pivot actually tells you.
If the attacker is trying multiple protocols rather than sticking with one, that suggests increasing difficulty finding a clean path to launder these funds. Security firms and protocols are actively watching flagged addresses in real time, and at least this attempt got caught before completing. That's meaningfully different from funds successfully moving through without friction.
MistTrack also noted something important, the funds weren't frozen, just rejected and returned. That's a subtle but real distinction. The protocol didn't claw back already-laundered funds, it simply declined to process a flagged deposit before the transaction went through. That's a lower bar than the "should protocols freeze funds after the fact" debate, but it's still a meaningful layer of defense.
✅ What this means for you
If you're following the THORChain story, this adds useful context, the broader ecosystem of cross-chain protocols isn't uniformly permissive. Some are actively rejecting known flagged transactions at the point of attempted entry, even if the debate about freezing already-moved funds remains unresolved.
If you're a Bitget user still waiting on your situation, this is incrementally good news, every successful block reduces how much of the stolen total the attacker can successfully launder and potentially cash out.
If you're trying to understand how crypto crime actually gets fought in practice, this is a good real-world example, it's rarely a single dramatic freeze, it's usually a series of smaller wins, a rejected deposit here, a flagged address there, that collectively make laundering harder over time.
🟢 Best case going forward
More protocols continue rejecting flagged transactions in real time, the attacker finds fewer and fewer viable paths to launder the stolen funds, and a larger portion of the total loss becomes effectively unusable to them.
🔴 Risk scenario
The attacker eventually finds a protocol or method without the same monitoring and successfully launders a meaningful portion of the remaining stolen funds despite these early blocks.
👀 Three things to watch
1️⃣ Further laundering attempts
Does the attacker try additional protocols, and do those also result in rejections?
2️⃣ Bitget's official incident report
Does the promised root-cause analysis get published with full technical detail on how the breach happened?
3️⃣ Total recovered or blocked funds
Does tracking data show a growing percentage of the stolen total being successfully stopped versus successfully laundered?
💡 The key takeaway
A single rejected transaction doesn't resolve a 387-million-dollar hack. But it is a genuinely encouraging data point, multiple protocols independently declining to process funds tied to a known breach suggests real monitoring infrastructure is working, even without a formal, coordinated freeze.
The question from the original THORChain debate, what does a decentralized protocol owe victims of theft, still doesn't have a clean answer. But this at least shows some parts of the ecosystem are choosing caution over neutrality when flagged funds show up at their door.
That is the part worth watching.
This post is for informational and educational purposes only and is not financial advice. Crypto markets are volatile. Always conduct your own research before making financial decisions.
#BinanceSquare #Bitget #CryptoSecurity #Chainflip #Crypto
{spot}(RUNEUSDT)
Bitget's Stolen Funds Just Hit a Second Wall: Chainflip Rejects the Laundering Attempt
After THORChain faced scrutiny, the attacker tried a different route and got blocked again. Here's what changed, and what it means for the THORChain debate.
🧱 One rejection could be a fluke. Two, from two different protocols, starts to look like a pattern.
MistTrack reports that the Bitget attacker tried moving stolen funds through Chainflip, another cross-chain protocol, and the deposit was rejected. The broker returned the funds. The transfer never completed.
🔄 Here's why these matters alongside the THORChain story.
Remember the debate we covered earlier, whether a decentralized protocol can or should refuse known stolen funds? THORChain faced exactly that question after roughly 101.5 BTC and significant XRP from the Bitget hack moved through its network. Now, the attacker appears to have pivoted to a different protocol entirely and got blocked there too.
🧠 Here's what that pivot actually tells you.
If the attacker is trying multiple protocols rather than sticking with one, that suggests increasing difficulty finding a clean path to launder these funds. Security firms and protocols are actively watching flagged addresses in real time, and at least this attempt got caught before completing. That's meaningfully different from funds successfully moving through without friction.
MistTrack also noted something important, the funds weren't frozen, just rejected and returned. That's a subtle but real distinction. The protocol didn't claw back already-laundered funds, it simply declined to process a flagged deposit before the transaction went through. That's a lower bar than the "should protocols freeze funds after the fact" debate, but it's still a meaningful layer of defense.
✅ What this means for you
If you're following the THORChain story, this adds useful context, the broader ecosystem of cross-chain protocols isn't uniformly permissive. Some are actively rejecting known flagged transactions at the point of attempted entry, even if the debate about freezing already-moved funds remains unresolved.
If you're a Bitget user still waiting on your situation, this is incrementally good news, every successful block reduces how much of the stolen total the attacker can successfully launder and potentially cash out.
If you're trying to understand how crypto crime actually gets fought in practice, this is a good real-world example, it's rarely a single dramatic freeze, it's usually a series of smaller wins, a rejected deposit here, a flagged address there, that collectively make laundering harder over time.
🟢 Best case going forward
More protocols continue rejecting flagged transactions in real time, the attacker finds fewer and fewer viable paths to launder the stolen funds, and a larger portion of the total loss becomes effectively unusable to them.
🔴 Risk scenario
The attacker eventually finds a protocol or method without the same monitoring and successfully launders a meaningful portion of the remaining stolen funds despite these early blocks.
👀 Three things to watch
1️⃣ Further laundering attempts
Does the attacker try additional protocols, and do those also result in rejections?
2️⃣ Bitget's official incident report
Does the promised root-cause analysis get published with full technical detail on how the breach happened?
3️⃣ Total recovered or blocked funds
Does tracking data show a growing percentage of the stolen total being successfully stopped versus successfully laundered?
💡 The key takeaway
A single rejected transaction doesn't resolve a 387-million-dollar hack. But it is a genuinely encouraging data point, multiple protocols independently declining to process funds tied to a known breach suggests real monitoring infrastructure is working, even without a formal, coordinated freeze.
The question from the original THORChain debate, what does a decentralized protocol owe victims of theft, still doesn't have a clean answer. But this at least shows some parts of the ecosystem are choosing caution over neutrality when flagged funds show up at their door.
That is the part worth watching.
This post is for informational and educational purposes only and is not financial advice. Crypto markets are volatile. Always conduct your own research before making financial decisions.
#BinanceSquare #Bitget #CryptoSecurity #Chainflip #Crypto
1
40

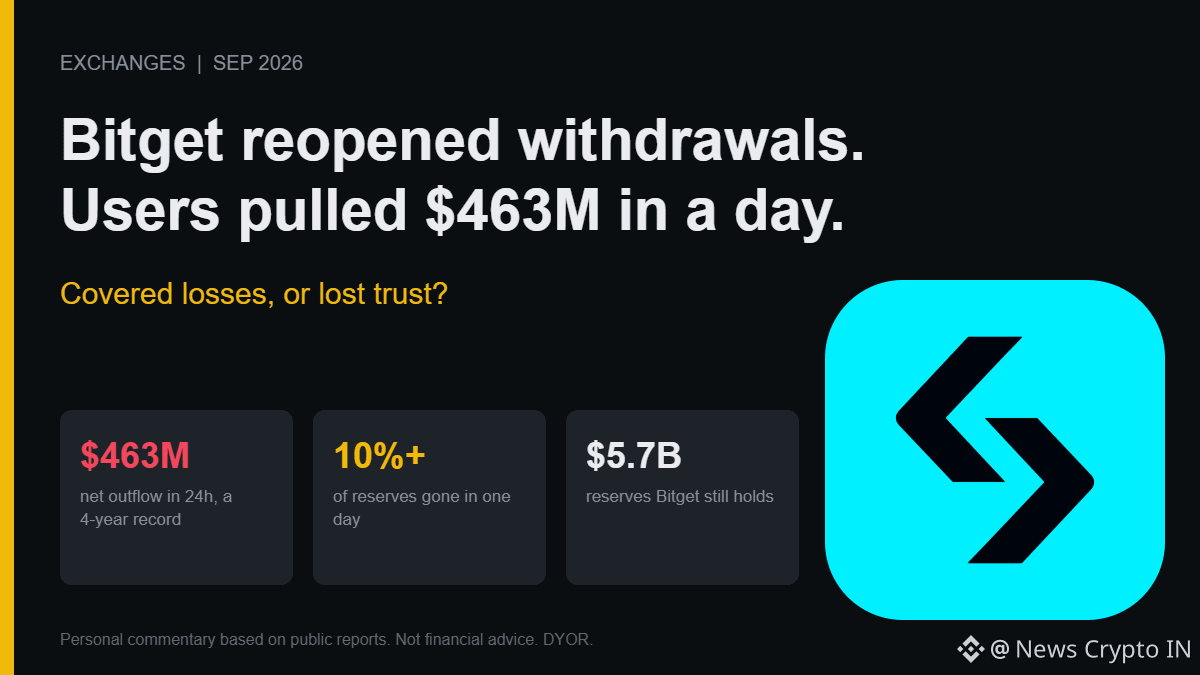
وعدت Bitget المستخدمين بأنه سيتم تعويضهم بالكامل بعد اختراق بقيمة 387.5 مليون دولار. ثم أعادت فتح عمليات السحب، ومع ذلك سحب المستخدمون 463 مليون دولار خلال 24 ساعة فقط.
وهذا هو أكبر تدفق خارجي منفرد ليوم واحد سجّلته DefiLlama منذ أن بدأت تتعقب أدلة احتياطيات البورصات قبل أربع سنوات. إنه أكثر من 10% من احتياطيات Bitget اختفت في يوم واحد. وما زالت البورصة تحتفظ بنحو 5.7 مليار دولار، لذا فالأمر ليس إفلاسًا، لكنه تصويت واضح بعدم الثقة.
إليك الجزء الذي يستحق التوقف عنده: تم تغطية خسائر المستخدمين. لقد استوعب صندوق الحماية لدى Bitget آثار الاختراق. لم يمسّ أي أحد رصيده. ومع ذلك، رحل الناس على أي حال—وبأعداد أكبر من عدد من تأثروا بالاختراق نفسه.
هذه هي التكلفة الحقيقية لخرق أمني. ليست قيمة المبلغ المسروق، بل الثقة. تم استنزاف صندوق الحماية، وتقول Bitget إنها تخطط لإعادة ملئه بما يتجاوز 300 مليون دولار خلال سبعة أيام. وحتى ذلك الحين، فإن شبكة الأمان التي جعلت المستخدمين في وضع التعويض هذه المرة أصبحت أرقّ مما كانت عليه قبل أسبوع.
تسوق البورصات صناديق التأمين على أنها "أموالك آمنة هنا". وقد أظهر السوق للتو أن المستخدمين يفسرون الاختراق سببًا للمغادرة، حتى عندما يعمل الصندوق تمامًا كما هو معلن.
إذا كان اختراق مُغَطّى بالكامل يؤدي مع ذلك إلى تسجيل تدفق قياسي، فما الذي تشتريه فعليًا صناديق التأمين لدى البورصات؟
#Bitget #ProofOfReserves
2
3.7k
·
--
صاعد
تحديث اختراق أمني Bitget
يُقال إن شركة Bitget تعرضت لاختراق أمني أدى إلى خسائر بنحو 388 مليون دولار من أموال المستخدمين. وقالت الرئيسة التنفيذية، غراسي تشن، إن صندوق الحماية في المنصة بلغ 309 ملايين دولار للمساعدة في تغطية التكاليف المتعلقة بالحادث.
يُذكر أن عمليات السحب للأرقام $BTC و $ETH و $USDT قد استؤنفت، بينما يُتوقع استعادة عمليات السحب لجميع الرموز المتبقية بالكامل بحلول يوم الجمعة.
#Bitget #XRPHACKED #CryptoNewss #GracyChen #CryptoProtection
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(BNBUSDT)
تحديث اختراق أمني Bitget
يُقال إن شركة Bitget تعرضت لاختراق أمني أدى إلى خسائر بنحو 388 مليون دولار من أموال المستخدمين. وقالت الرئيسة التنفيذية، غراسي تشن، إن صندوق الحماية في المنصة بلغ 309 ملايين دولار للمساعدة في تغطية التكاليف المتعلقة بالحادث.
يُذكر أن عمليات السحب للأرقام $BTC و $ETH و $USDT قد استؤنفت، بينما يُتوقع استعادة عمليات السحب لجميع الرموز المتبقية بالكامل بحلول يوم الجمعة.
#Bitget #XRPHACKED #CryptoNewss #GracyChen #CryptoProtection
48

·
--
عند رؤية عبارة "سرقة البورصة" بأربعة أحرف، تكون أول فكرة لدى كثير من المبتدئين: هل عملتي ما زالت آمنة؟ اليوم سنستخدم مثال Bitget خطوة بخطوة لتعليمك كيف تفهم موضوع أمان البورصة.
وفقًا لتقارير منشورة، تعرضت Bitget لواقعة اختراق بقيمة تقارب 351.6 مليون دولار، حيث تم تفريغ المحفظة الساخنة، وتم تحويل الأموال إلى نحو 68 ألفًا من عملات ETH. النقطة الأساسية هي أن المحفظة الساخنة هي "جيب النقود" اليومي الذي تستخدمه البورصة لعمليات السحب، ومن الناحية النظرية لا ينبغي أن تخزن فيها مبالغ ضخمة. وعندما تكون بهذا الحجم، فهذا يشير إلى وجود قصور واضح في الضوابط الداخلية. ولهذا السبب فإن الدرس الأول للمبتدئين ليس النظر إلى مخطط K، بل النظر إلى أين تضع البورصة أموالها وهل لديها إثبات احتياطيات (PoR).
مقارنةً أفقيًا، تبلغ قيمة صندوق أصول المستخدمين الآمنين في Binance (SAFU) حوالي 1 مليار دولار، وتنشر بشكل دوري إثباتات الاحتياطي عبر شجرة ميركل. $BNB بسعر حالي 769.27، بارتفاع خلال 24 ساعة قدره 2.26%، وهو أحد أكثر العملات الرائدة قوة نسبيًا—إلى حد ما، السوق يحدد أيضًا سعرًا مقابل "الشفافية وقدرة الطوارئ". إجمالي المزاج 71 (جشع)، $BTC بسعر 84018 (+1.07%)، و$ETH عند 2682.08 (+0.22%) فقط، وهو أضعف؛ كما أن معدل التمويل لـ BTC 0.0075% وETH 0.0029% ليس مرتفعًا بشكل مفرط، ما يعني أن هذه الجولة ليست مطاردة عمياء للارتفاع.
بالنسبة للمبتدئ، توجد ثلاثة معايير عملية للحكم: هل يوجد PoR، وهل يوجد صندوق أمان، وهل نسبة المحفظة الساخنة معقولة. أما النقاط الفنية الرئيسية فراقب $BTC 84000؛ فإذا تم كسره، تضعف البنية قصيرة الأجل. وبالنسبة لـ $ETH 2682، إذا استمر حجم التداول في الزيادة مع كسره للأسفل، فهذا يعني أن منطق التعويض (التصحيح الصاعد) قد فشل.
في إدارة المخاطر، يُنصح بألا يتجاوز انكشاف البورصة 20% من إجمالي المراكز، وللاحتفاظ طويل الأجل يُفضل نقل الأصول إلى محفظة ذاتية الحراسة (self-custody)، ولا تجعل كل أصولك رهينة لمنصة واحدة.
#Bitget #PoR #Binance #BNB
331
·
--
🔷 تعود Bitget إلى طبيعتها — لكن الاختبار الحقيقي ما زال قادمًا.
بعد اختراق بقيمة 388 مليون دولار، تتم استعادة عمليات السحب، وقد وصل صندوق الحماية إلى 309 مليون دولار.
لكن التعافي ≠ الحل.
يُذكر أن حوالي 3.8 مليون دولار من الأموال المسروقة ذات الرقم $ZEC تم تحويلها إلى Ironwood، ما يُظهر أن عملية تتبّع الأموال لا تزال نشطة.
الإشارة التالية التي يجب مراقبتها ليست فقط إعادة فتح عمليات السحب.
بل مقدار الأموال المسروقة التي يمكن استردادها فعليًا — وما إذا كانت الثقة ستعود بالكامل.
#Bitget #CryptoSecurity #ZEC $ZEC
1
224

·
--
📰 تقوم Bitget بإعادة فتح سحب USDT عبر شبكة Ethereum و BSC و Solana و Tron.
🔎 تؤكد المنصة أن سحب USDT متاح على الشبكات المذكورة بعد الإيقاف. هذا إعلان إعادة فتح، وليس جدولًا زمنيًا سابقًا.
💡 المسار مهم بقدر أهمية الرمز: قم بمطابقة شبكة السحب مع محفظة الاستلام. لا يؤكد هذا الإشعار أن كل الأصول الأخرى قد أعيد فتحها أيضًا.
🔗 المصدر: https://www.bitget.com/support/articles/12560603896191
#USDT #Bitget #CryptoNews
85

تنبيه أمني مهم في سوق العملات الرقمية
تم الإبلاغ عن اختراق واسع النطاق لمحافظ البرامج السريع (Hot Wallets) الخاصة بمنصة Bitget بقيمة تقارب 388 مليون دولار. ووفقًا للمعلومات الأولية، يُعتقد أن المشكلة نشأت بسبب خلل في مزوّد أمني خارجي
تذكّرنا هذه الأنواع من الحوادث جميعًا بأهمية العناية بأصولنا جيدًا وعدم ترك مبالغ كبيرة في محافظ
منصة واحدة إذا لم يكن ذلك ضروريًا
تذكّروا دائمًا تفعيل جميع إجراءات الأمان الممكنة مثل التحقق بخطوتين لحماية حساباتكم من الوصول غير المصرّح به
ابقوا على اطلاع وتأكّدوا من تأمين محافظكم
#SeguridadCrypto #Bitget #CryptoNews #BinanceSquare
Gusty68:
Es un tema complicado tantos robos que vemos...si tuviera un ingreso mensual importante lo que haría sería invertir en tierra y ladrillo, problema solucionado.Gracias por compartir tus post
1
1
67

·
--
📰 في 24 سبتمبر، ظهرت مشكلة في التحويلات غير المعتادة لمحافظ الويب الدافئة/الساخنة (Hot Wallets) والباردة جزئياً لدى Bitget؛ وقد كشفت المنصة في البداية عن خسائر تقارب 3.516 مليار دولار، ثم أكدت لاحقاً تعديل حجم الأصول التي تم تحويلها إلى 3.875 مليار دولار.
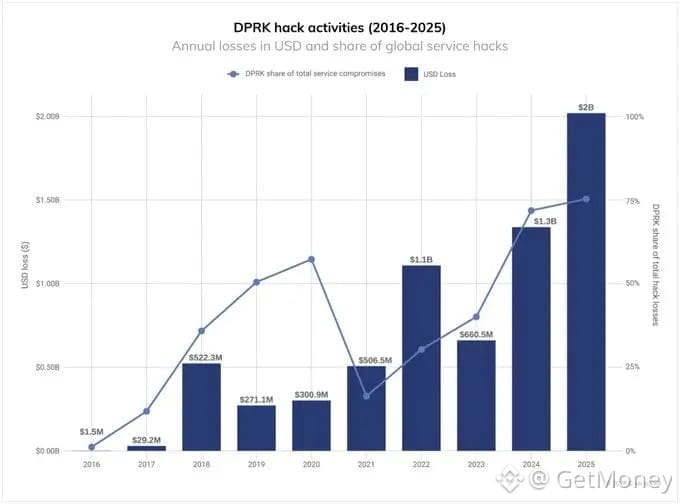
🔥 اكتشفت TRM Labs أن مسار غسل الأموال للأموال التي تم اختلاس جزء منها يتقاطع مع الهجمات المرتبطة بكوريا الشمالية التي حدثت سابقاً مثل هجمات Bybit وAFX Bridge وغيرها. كما ترى Elliptic أن هناك «احتمالية عالية» لارتباط الحادث هذا بتهكير مرتبط بكوريا الشمالية، وأن اتجاه التحقيقات يشير مجدداً إلى مجموعة Lazarus.
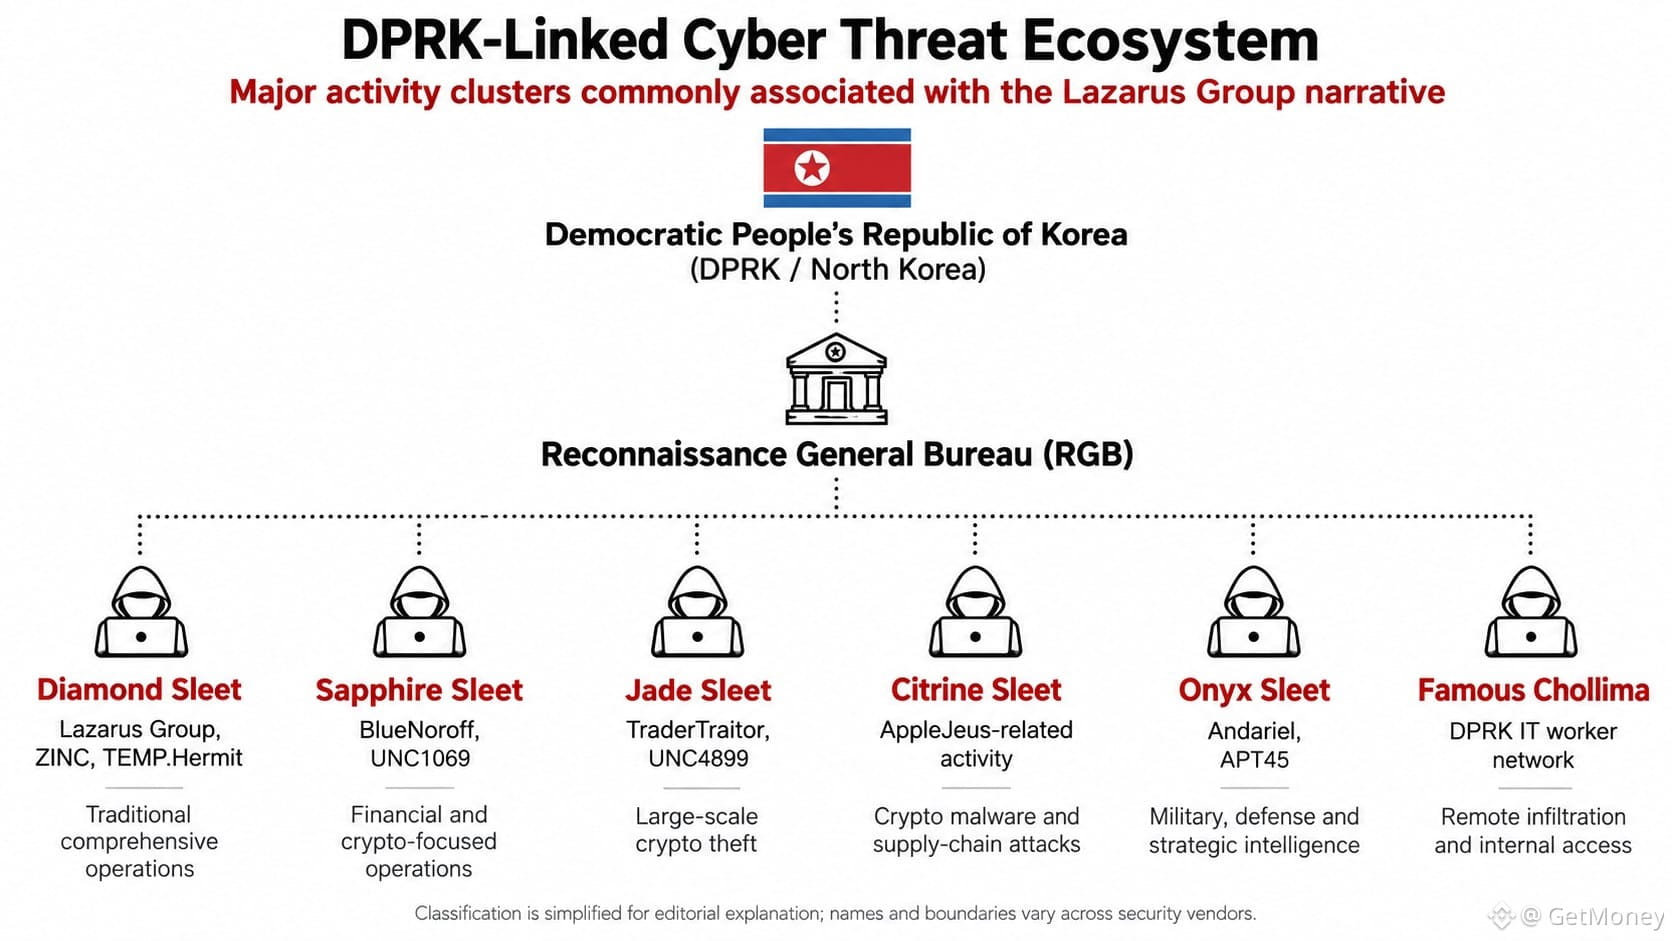
بصراحة، Lazarus لا يشبه منظمة مستقلة بحدود واضحة، بل يبدو أقرب إلى تسمية تُستخدم من قبل الجهات الخارجية للإشارة إلى منظومة الهجمات السيبرانية على مستوى الدولة في كوريا الشمالية. وفي عام 2019، قام/أشارت وزارة الخزانة الأميركية إلى Lazarus وBlueNoroff وAndariel بالاسم، واعتبرت أن جميعها تخضع لسيطرة جهاز الاستطلاع العام في كوريا الشمالية RGB.
💡 في هذا النظام، تستخدم الجهات المختلفة أسماءً مختلفة: يطارد BlueNoroff المؤسسات المالية والأصول المشفرة على نحو طويل الأمد، ويستهدف TraderTraitor البورصات وشركات الحفظ والأهداف التشفيرية الكبيرة، وتميل Citrine Sleet إلى البرمجيات الخبيثة وهجمات سلسلة الإمداد، بينما يدخل Famous Chollima إلى شركات التكنولوجيا والتشفير عبر هويات مزيفة.
👀 من Ronin Bridge وHarmony وAtomic Wallet إلى Stake وWazirX وDMM Bitcoin، وصولاً إلى أحداث Bybit في عام 2025؛ وإذا أدرجنا أيضاً حادث Bitget المشكوك بقوة في أنه من تنفيذ الجهات المرتبطة بكوريا الشمالية ضمن هذه السلسلة، فإن حجم عمليات الاختطاف ذات الصلة يقترب بالفعل من 7.8 مليار دولار. وهذا الرقم لم يعد مجرد حادث أمني يخص منصة واحدة.
🤔 عندما تستمر منظومة الهجوم نفسها في تغيير الأسماء وتبديل نقاط الدخول، فكيف يمكن للبورصات والجهات المطورة أن تحدد فعلياً أنها تواجه أي فئة من المهاجمين؟
#Lazarus #Bitget #加密安全 #链上安全
14

·
--
هابط
افتتحت Bitget عمليات سحب USDT في 30 سبتمبر
يقول SlowMist إن المهاجم كان موجودًا بالفعل منذ 31 أغسطس، قبل قرابة شهر من عملية السرقة
ثغرة يوم-صفر في منتج أمني تابع لجهة خارجية، حيث تم قراءة كلمة مرور قاعدة البيانات منه مباشرةً
الأداة التي استنزفت المحافظ قامت بتزوير معلمات التحكم بالمخاطر، وبناء طلبات السحب وتشغيلها
لذا فإن الجزء المصمم ليقول "لا" هو الذي تم تزويره
🔸 USDT: Ethereum وBSC وSolana وTron
🔸 الرموز الأخرى، والورقــات النقدية، وP2P: 2 أكتوبر، الساعة 08:00 بالتوقيت العالمي
تقول الرئيسة التنفيذية نفسها إن التجميد ليس استردادًا. ليست متفائلة، ولا أنا كذلك
الأسبوع الماضي وعدتُ بتقرير عن رصيدي هناك. لم يغادر المنصة بعد، والتحديث التالي عليه سيصل هنا، لذا تابع إذا كنت في المسار نفسه
#Bitget #HackUpdate #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
3
47
·
--
🚨 تم سرقة 387.5 مليون دولار: الاختبار الحقيقي لبدء Bitget الآن!
بعد تعرض Bitget لاختراق ضخم بقيمة 387.5 مليون دولار، استجاب بسرعة: ✅ تم إصلاح ثغرة الهجوم ✅ ظلت المحافظ الباردة آمنة ✅ تم تعويض الخسائر من خلال صندوق الحماية الخاص بهم بقيمة 464 مليون دولار ✅ استعادة تدريجية لعمليات السحب (BTC أولاً)
السؤال الكبير: خسارة الأموال تؤثر على الميزانية، لكن خسارة الثقة تؤثر على كل شيء.
هل يمكن لـ Bitget استعادة ثقة المستخدمين بالكامل ومنع هروب رأس المال مع استئناف عمليات السحب؟ 👇
ما هو تحركك؟ هل ستحتفظ بأموالك في Bitget أم ستقوم بسحبها؟ أخبرنا أدناه! 👇
$BTC
{spot}(BTCUSDT)
#Bitget #BTC #CryptoNews #BinanceSquar #CryptoSecurity
🚨 تم سرقة 387.5 مليون دولار: الاختبار الحقيقي لبدء Bitget الآن!
بعد تعرض Bitget لاختراق ضخم بقيمة 387.5 مليون دولار، استجاب بسرعة: ✅ تم إصلاح ثغرة الهجوم ✅ ظلت المحافظ الباردة آمنة ✅ تم تعويض الخسائر من خلال صندوق الحماية الخاص بهم بقيمة 464 مليون دولار ✅ استعادة تدريجية لعمليات السحب (BTC أولاً)
السؤال الكبير: خسارة الأموال تؤثر على الميزانية، لكن خسارة الثقة تؤثر على كل شيء.
هل يمكن لـ Bitget استعادة ثقة المستخدمين بالكامل ومنع هروب رأس المال مع استئناف عمليات السحب؟ 👇
ما هو تحركك؟ هل ستحتفظ بأموالك في Bitget أم ستقوم بسحبها؟ أخبرنا أدناه! 👇
$BTC
#Bitget #BTC #CryptoNews #BinanceSquar #CryptoSecurity
44
·
--
$BTC $SOL $BNB 🚨 تم سرقة 388 مليون دولار… لكن المال ليس مجانيًا للنقل. 🧱👀
يُذكر أن حادثة الأمان في Bitget شهدت نقل حوالي 387.5 مليون دولار إلى محافظ يسيطر عليها المهاجمون.
لكن الآن، أصبحت القصة أكثر إثارة للاهتمام. 👀
قد يكون المهاجم يتحكم في المحافظ…
لكن التحكم في العملات المشفرة ليس هو نفسه القدرة على سحبها وتحويلها إلى نقد.
🔎 يَتَتَبَّع المُحققون عبر السلسلة مسار الأموال.
🚫 يُقال إن بعض محاولات التحرك يتم رفضها.
🔒 قد تواجه التدفقات المشبوهة قيودًا من مزودي البنية التحتية للعملات المشفرة.
👀 يمكن لكل جسر أو عملية تحويل/مبادلة أو إيداع أو تحويل أن يترك أثرًا آخر.
ومن المحاولات البارزة محاولة تتضمن حوالي 100 SOL عبر Chainflip، والتي قيل إنها رُفِضت من الوسيط، مع إعادة الأموال إلى المحفظة المرسلة.
وهذا يُغيِّر السرد:
❌ اختراق → سرقة → فرار
➡️ بدلًا من ذلك:
💰 أموال مسروقة
↓
🔎 تتبّع على السلسلة
↓
🚨 كشف
↓
🚫 رفض/قيود
↓
👀 ضغط متزايد
قالت Bitget إن الحادث أثر على نحو 387.5 مليون دولار، بينما ما زالت جهود الاسترداد والتحقيق مستمرة. كما تم استعادة عمليات السحب على مراحل بعد وقوع الحادث.
وهنا السؤال الأكبر:
هل يمكن فعلًا نقل العملات المشفرة المسروقة بحرية بينما المنظومة بأكملها تراقب المحافظ؟ 👀
قد يكون المهاجم يحتفظ بالمفاتيح الخاصة…
لكن تحويل هذه الأصول إلى أموال قابلة للاستخدام يُشكّل تحديًا مختلفًا تمامًا.
قد تُنشئ كل عملية معاملة أثرًا آخر.
قد يصبح كل جسر نقطة تفتيش أخرى.
قد تصبح كل بورصة أو خدمة حاجزًا آخر.
🔥 تم سرقة 388 مليون دولار.
🔎 المحافظ قيد التتبع.
🚫 محاولات التحرك تواجه مقاومة.
🧱 المنظومة تراقب.
فماذا سيحدث بعد ذلك؟
هل سيتمكن المهاجم من نقل الأموال المتبقية بنجاح — أم ستصبح الأصول المسروقة أكثر صعوبة في تحويلها والانتفاع بها؟ 👀
#Bitget #Crypto #Bitcoin #Ethereum #Solana #Blockchain #CryptoSecurity #Web3 #CryptoNews #OnChain
{spot}(BNBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
$BTC $SOL $BNB 🚨 تم سرقة 388 مليون دولار… لكن المال ليس مجانيًا للنقل. 🧱👀
يُذكر أن حادثة الأمان في Bitget شهدت نقل حوالي 387.5 مليون دولار إلى محافظ يسيطر عليها المهاجمون.
لكن الآن، أصبحت القصة أكثر إثارة للاهتمام. 👀
قد يكون المهاجم يتحكم في المحافظ…
لكن التحكم في العملات المشفرة ليس هو نفسه القدرة على سحبها وتحويلها إلى نقد.
🔎 يَتَتَبَّع المُحققون عبر السلسلة مسار الأموال.
🚫 يُقال إن بعض محاولات التحرك يتم رفضها.
🔒 قد تواجه التدفقات المشبوهة قيودًا من مزودي البنية التحتية للعملات المشفرة.
👀 يمكن لكل جسر أو عملية تحويل/مبادلة أو إيداع أو تحويل أن يترك أثرًا آخر.
ومن المحاولات البارزة محاولة تتضمن حوالي 100 SOL عبر Chainflip، والتي قيل إنها رُفِضت من الوسيط، مع إعادة الأموال إلى المحفظة المرسلة.
وهذا يُغيِّر السرد:
❌ اختراق → سرقة → فرار
➡️ بدلًا من ذلك:
💰 أموال مسروقة
↓
🔎 تتبّع على السلسلة
↓
🚨 كشف
↓
🚫 رفض/قيود
↓
👀 ضغط متزايد
قالت Bitget إن الحادث أثر على نحو 387.5 مليون دولار، بينما ما زالت جهود الاسترداد والتحقيق مستمرة. كما تم استعادة عمليات السحب على مراحل بعد وقوع الحادث.
وهنا السؤال الأكبر:
هل يمكن فعلًا نقل العملات المشفرة المسروقة بحرية بينما المنظومة بأكملها تراقب المحافظ؟ 👀
قد يكون المهاجم يحتفظ بالمفاتيح الخاصة…
لكن تحويل هذه الأصول إلى أموال قابلة للاستخدام يُشكّل تحديًا مختلفًا تمامًا.
قد تُنشئ كل عملية معاملة أثرًا آخر.
قد يصبح كل جسر نقطة تفتيش أخرى.
قد تصبح كل بورصة أو خدمة حاجزًا آخر.
🔥 تم سرقة 388 مليون دولار.
🔎 المحافظ قيد التتبع.
🚫 محاولات التحرك تواجه مقاومة.
🧱 المنظومة تراقب.
فماذا سيحدث بعد ذلك؟
هل سيتمكن المهاجم من نقل الأموال المتبقية بنجاح — أم ستصبح الأصول المسروقة أكثر صعوبة في تحويلها والانتفاع بها؟ 👀
#Bitget #Crypto #Bitcoin #Ethereum #Solana #Blockchain #CryptoSecurity #Web3 #CryptoNews #OnChain
116

كشفت شركة SlowMist تتبّع اختراق Bitget وصولًا إلى ثغرة يوم-صفر (Zero-Day) في 31/8
- اكتشفت SlowMist نشاطًا خبيثًا قبل عملية اختراق Bitget بعدة أسابيع
- يتعلق الأمر بثغرة يوم-صفر، منتجين للأمن وأدوات سحب مخصصة
- لم يوفّر مصدر RSS تفاصيل إضافية حول حجم الضرر أو الأصول المتأثرة
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
- اكتشفت SlowMist نشاطًا خبيثًا قبل عملية اختراق Bitget بعدة أسابيع
- يتعلق الأمر بثغرة يوم-صفر، منتجين للأمن وأدوات سحب مخصصة
- لم يوفّر مصدر RSS تفاصيل إضافية حول حجم الضرر أو الأصول المتأثرة
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
74
Bitget فقد 387 مليون دولار $BTC tuần قبل، والآن يعد بإعادة فتح سحب P2P يوم الجمعة.
أعلن الرئيس التنفيذي لشركة Bitget على منصة X أن السحب عبر P2P سيتم إعادة فتحه الساعة 8:00 بتوقيت UTC يوم الجمعة، مع بعض الميزات الأخرى. تأتي هذه الخطوة بعد حادث الاختراق الذي تسبب في خسارة المنصة نحو 387.5 مليون دولار في 24/9؛ إذ تم الإعلان في البداية عن 351.6 مليون دولار ثم تم رفع الرقم بعد إجراء مراجعة.
تم استئناف سحب BTC على مراحل بدءًا من 28/9، دون تسجيل أي أضرار جديدة. الخبر يوم الجمعة، كما نقلته Odaily عن المنشور الأصلي، وذكرت Binance News وغيرها من وسائل الإعلام بنفس الأرقام.
الأمر غير الواضح: إلى أي مدى تم تتبع الأموال التي سحبها المخترقون، وما إذا كانت المنصة ستعوض بالكامل المستخدمين الذين ظلت أموالهم محبوسة طوال هذا الأسبوع أم لا—لم تُحدد Bitget ذلك.
إذا كانت لديك أموال في Bitget، فهذا خبر ملفت—قد يعود السحب إلى طبيعته بدءًا من يوم الجمعة.
ما يجب متابعته: هل سيتم فتحه فعلاً في تمام الساعة 8:00 بتوقيت UTC يوم الجمعة، أم سيتم تأجيله مجددًا كما حدث عدة مرات من قبل.
ملاحظات شخصية وليست نصيحة استثمارية
#BTC #Bitget #CryptoHack #CryptoNews #Crypto
203

·
--
كشفٌ حاسم في قضية اختراق Bitget بقيمة 388 مليون دولار: استغل المهاجمون ثغرة يوم-صفر في منتج أمني تابع لجهة خارجية، ودخلوا إلى أنظمة الإدارة الداخلية الحيوية للمنصة، وقاموا بتزوير عمليات التداول وإطلاق طلبات السحب—وبشكل كامل دون استخدام أي مفاتيح خاصة. أعادت Halborn تحليلًا لتحديد الجوهر: يمكن التلاعب بالتداول قبل توقيعه على السلسلة. كما تجاوز المهاجمون حاجز "التوقيع = التوثيق". إن دلالة أكبر حادث أمني في هذا العام مباشرة: حدود أمان Web3 لم تعد مقتصرة على العقود الذكية فقط، بل امتدت إلى عمليات التشغيل خارج السلسلة؛ فإجراء التوقيع، وأنظمة الخلفية، ومكوّنات الموردين—أي نقطة ضعف يمكنها اختراق منظومة الدفاع بالكامل. تقرير التدقيق المستقل سيُعلن خلال أسبوع، ويستحق القراءة المتأنية.
#Bitget #Web3安全 #هجوم من قبل القراصنة
#Bitget #Web3安全 #هجوم من قبل القراصنة
1
93
·
--
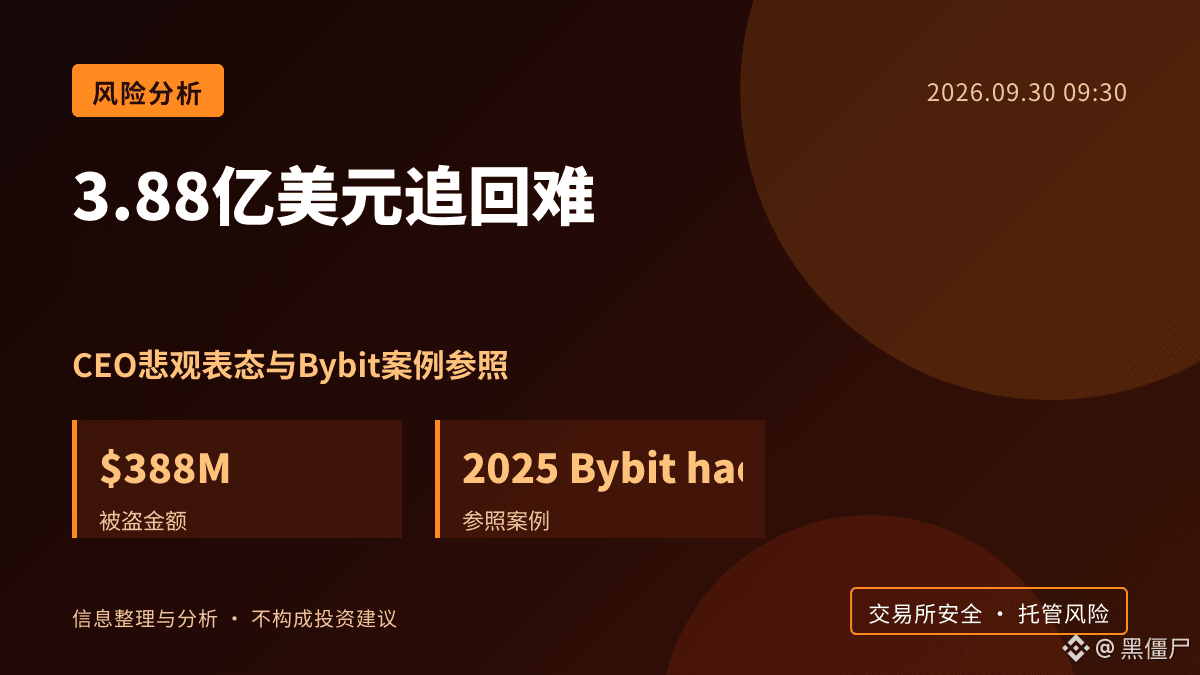
الرئيس التنفيذي لمنصة Bitget: آفاق استرداد 3.88 مليار دولار مُسروقة ليست مُطمئنة
أدلت Gracy Chen، الرئيسة التنفيذية لمنصة Bitget، بتصريح نادر يتسم بتشاؤم واضح: وبخصوص حادث أمني بقيمة تقارب 3.88 مليار دولار، قالت إن توقعات استرداد الأموال “ليست على الأرجح مطمئنة”. ووفقًا لتقرير من Cointelegraph، تنظر Chen إلى حادث اختراق Bybit في عام 2025 باعتباره “مرجعًا جيدًا”، وأشارت إلى أنه في ذلك الحادث، لم يتم في النهاية استرداد سوى جزء من الأموال.
تكتسب هذه التصريحات أهمية لأنها تجيب مباشرة عن السؤال الأهم الذي يضعه السوق في صدارة اهتمامه: هل يمكن للمستخدمين استعادة أصولهم بالفعل؟ في نموذج الحفظ لدى منصات التداول، تُدار أصول المستخدمين عادةً بشكل مركز عبر محافظ ساخنة أو محافظ باردة. وإذا تعرضت المنصة لهجوم، فإن مسار المطالبة غالبًا ما يعتمد على تتبع السلسلة (على البلوك تشين) والقرارات القضائية والتجميد وصناديق التأمين؛ وهي عملية طويلة والنتائج غير مؤكدة. وبما أن الرئيسة التنفيذية استشهدت بحالة Bybit بشكل مباشر، فإن ذلك يرسل إشارة إلى السوق مفادها أن التوقعات داخل Bitget بشأن استرداد الأموال قد تم تخفيضها.
ومن منظور الأساسيات، فإن حجم خسارة 3.88 مليار دولار ليس صغيرًا، إلا أن Bitget قد استأنفت عمليات السحب، ما يشير إلى أن ضغط السيولة تم التحكم فيه مؤقتًا. ربما يكون السوق قد امتص جزءًا من هذا الخبر السلبي، لكن تصريح الرئيسة التنفيذية المتشائم قد يدفع إلى إعادة تسعير مخاطر الحفظ لدى منصات التداول. ما يحتاج المستثمرون إلى مراقبته هو ما إذا كانت Bitget ستستخدم صندوق التأمين، وما إذا كانت ستستعين بمُراجعة طرف ثالث، وما إذا كانت تدفقات الأموال على السلسلة ستُظهر أي سلوك غير طبيعي.
أما العوامل المضادة، فتتمثل في أن تصريحات الرئيسة التنفيذية الشخصية لا تعني بالضرورة نتائج التعويض النهائية، كما أن الظروف الدقيقة لحالة Bybit قد لا تكون متطابقة تمامًا مع حالة Bitget. إضافة إلى ذلك، إذا كشفت التطورات اللاحقة أن عنوان المهاجم قد تم تجميده أو أن الأموال بدأت في العودة، فقد يتم تعديل التوقعات المتشائمة.
الآن ما يستحق المراقبة هو: نسبة تغطية صندوق تأمين Bitget، وتقدم تتبع الأموال على السلسلة، وما إذا كانت سلوكيات سحب المستخدمين ستشهد تغيرًا ملحوظًا باتجاه تركز معين. وإذا كنت تتابع مخاطر الحفظ لدى منصات التداول، فالأولى على المدى القصير هو مراقبة ما إذا كانت تدفقات الأموال بين منصات التداول لأصول رئيسية مثل BTC ستُظهر أي شذوذ، بدلًا من الاكتفاء بملاحقة مشاعر الأخبار الخاصة بمنصة بعينها.
#Bitget #CryptoSecurity
الآتي هو تجميع للمعلومات وتحليل شخصي، ولا يشكل نصيحة استثمارية.
سأواصل المتابعة والتحديث إذا ظهرت تطورات مهمة لاحقًا.
79
🚨 بتجيت: تم تحويل 90,5% من XRP المسروقة إلى بيتكوين
تكشف التحقيقات في هجوم بتجيت عن تقدم مهم.
🔎 وفقًا لـ Bitquery (شركة تحليل عمليات على شبكات العملات المشفرة)، من بين 102,98 مليون XRP تم سرقتها:
• تم تحويل 90,5% إلى بيتكوين.
• تم تحويل 7,6% إلى ETH.
• انتهى 1,3% محولًا إلى BNB.
تم إجراء معظم عمليات التبادل عبر THORChain (وهو بروتوكول يتيح تبادل العملات المشفرة بين شبكات مختلفة).
⚠️ لماذا هذا مهم؟
حتى الآن، كنا نعرف تحركات الأموال المسروقة. اليوم لدينا دليل على أن تقريبًا جميع XRP تم تداولها مقابل أصول أخرى.
هذا لا يعني أنها بُيعت مباشرة مقابل دولارات ولا يثبت أنها تسببت في انخفاض سعر XRP.
🎯 ما الذي سيحدث بعد ذلك؟
سنراقب مصير البيتكوين التي تم استلامها، وأي تحركات نحو منصات البيع والشراء، وأي استرداد كبير.
📌 المتابعة / تنبيه / الأمان
#Bitget #xrp #bitcoin #Crypto
1
322
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#MetaMaskExitsLidoValidatorsAfterSecurityIncident
32,320 مشاهدات
627 يقومون بالنقاش
2
#MicronBeatsEarningsLiftsGuidance
22,081 مشاهدات
527 يقومون بالنقاش
3
#CFTCSubmitsTwoEventContractRulesToWhiteHouse
17,501 مشاهدات
462 يقومون بالنقاش
4
#BitcoinClears$85200
30,616 مشاهدات
327 يقومون بالنقاش
5
#AltcoinSeasonIndexHoldsAbove60For5Days
152,821 مشاهدات
1,988 يقومون بالنقاش
6
#USADPAdds90000JobsInSeptember
72,544 مشاهدات
1,140 يقومون بالنقاش
7
#USCorePCEEasesTo3%InAugust
48,670 مشاهدات
745 يقومون بالنقاش
8
#KospiPostsWorstQuarterSince2020
26,828 مشاهدات
613 يقومون بالنقاش
9
#SECToClarifyOnChainFundraisingRules
66,325 مشاهدات
817 يقومون بالنقاش
10
#UKFCAOpensCryptoFirmAuthorization
62,236 مشاهدات
681 يقومون بالنقاش