

433 萬枚 BTC 存放在重複使用的地址中——未來的安全挑戰?
比特幣安全問題再度成爲焦點,但這次討論的是一個可能要到多年後纔會產生影響的問題:量子計算。
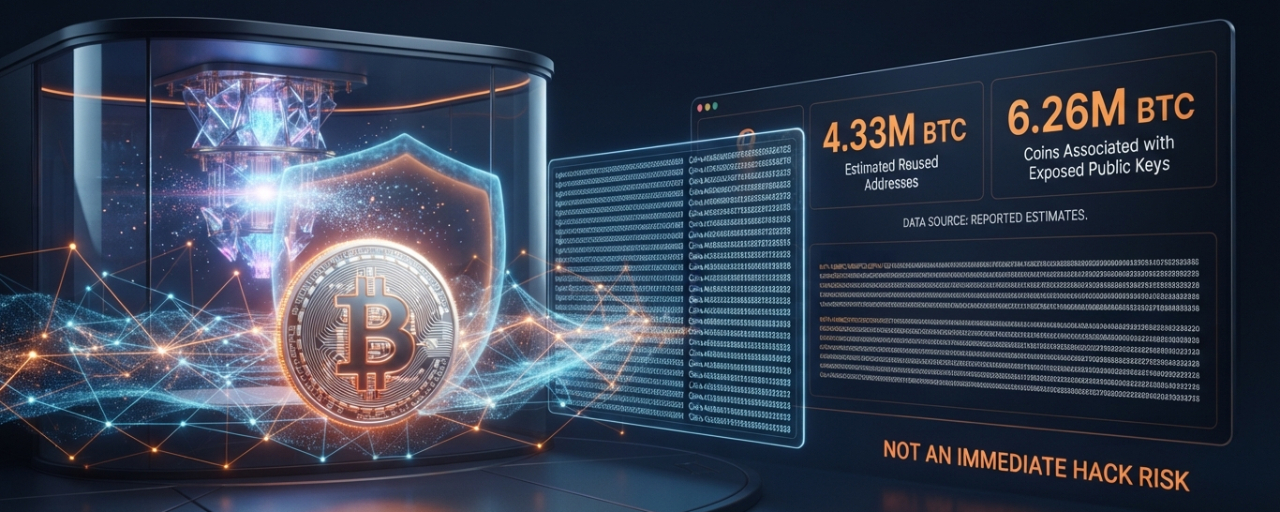
根據 Glassnode 於 10 月 8 日公佈的數據,約有 433 萬枚 BTC 存放在重複使用的地址中,約佔流通供應量的 21.5%。若將較早的地址類型也計算在內,公鑰已公開暴露的 BTC 總量將升至約 626 萬枚。
那麼,這爲什麼重要?
交易後,如果比特幣地址被重複使用,其公鑰就會暴露,並可能一直留存在區塊鏈上。理論上,足夠強大的量子計算機可以利用暴露的公鑰,威脅這些資金的安全。
但有一個重要區別:公鑰暴露並不意味着這些比特幣今天就會被盜。目前尚未出現能夠以這種規模破解比特幣密碼學的實用量子攻擊。
更大的問題在於做好準備。
隨着量子技術不斷進步,比特幣開發者、交易所和錢包服務商可能需要考慮加強後量子防護,並探索安全遷移資金的方法。
目前,這是一個長期的安全挑戰,而不是恐慌的理由。
比特幣下一個重要的安全里程碑,或許是趕在威脅成爲現實之前爲未來做好準備。

BTC
82,686.01
+0.88%