

#supplychainattack
supplychainattack
11,303 次瀏覽
37 討論中
熱門
最新
·
--
硬件錢包"不聯網"的安全承諾,在開箱之前就被打破了
10 月 18 日的新披露把這次供應鏈攻擊的影響面推得更遠:一臺在新加坡樟宜機場購買的 Ledger Flex 錢包中,被發現顯示屏連接器經過改裝,並搭載了蜂窩通信芯片和 SIM 卡。受污染設備可能已經進入多國正常零售渠道,不再侷限於最初鎖定的單一經銷商。
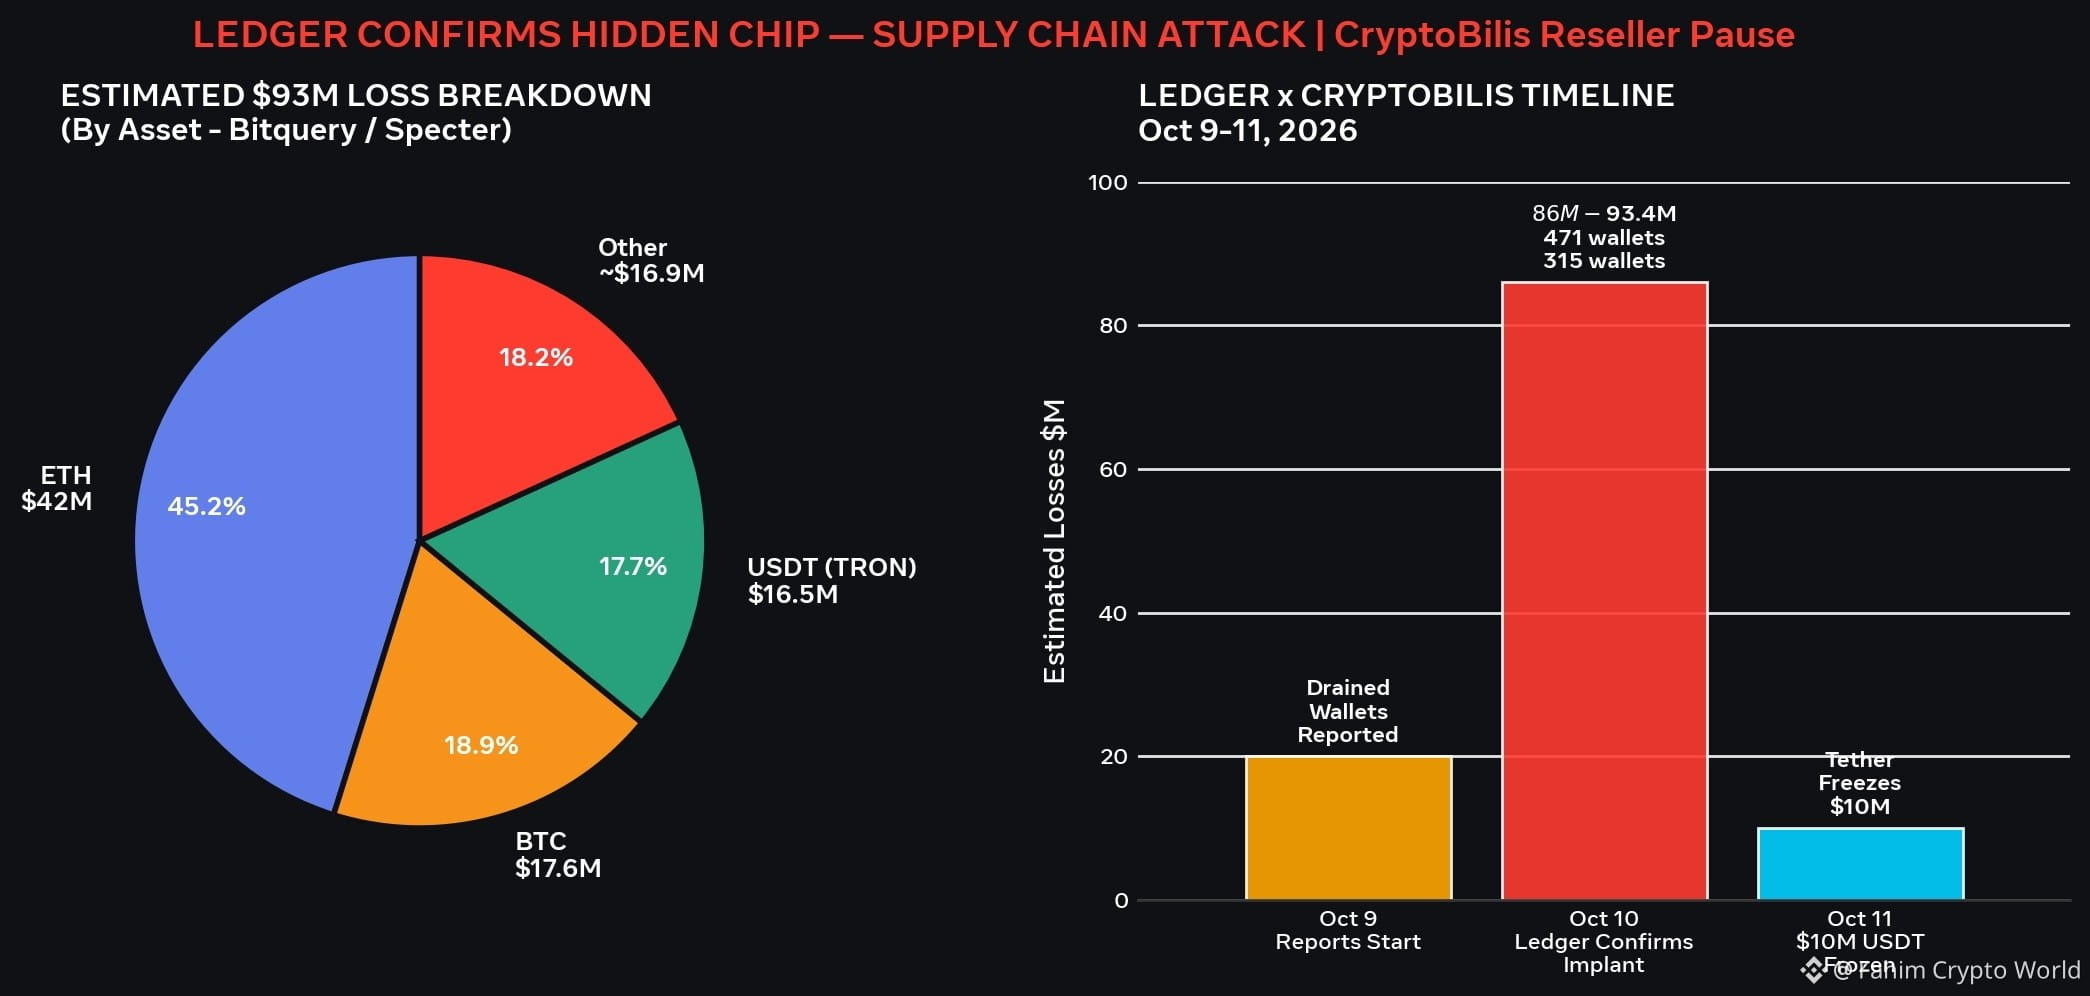
事件脈絡:10 月 9 日開始,約 300 多個錢包在短時間內被清空。第三方鏈上研究機構的估計區間在 8,000 萬–9,320 萬美元之間:Bitquery 統計 315 個錢包、約 9,320 萬美元;Galaxy Digital 估計約 9,000 萬美元;Specter 估計 8,600 萬美元;Arkham 估計 8,000 萬美元(2026-10-12 CoinDesk 報道引述)。受害者中約 7,000 萬美元是 Tron 鏈上的 USDT,其餘分佈在 BTC、ETH、BNB、SOL 和 Polygon。
作案手法值得注意:植入件是藏在屏幕背後的小電路板,帶獨立蜂窩能力。用戶在初始化時,屏幕上會顯示 24 詞助記詞——植入件截取這些助記詞,經 LTE/eSIM 直接發回攻擊者,全程繞開用戶的電腦和 WiFi。之後攻擊者用這 24 個詞在別處重建錢包、轉走資金。
10 月 10 日 Ledger 官方確認:至少一臺涉事設備含未經授權的硬件植入件;迄今所有確認案例都來自東南亞經銷商 CryptoBilis 的渠道(馬來西亞、印尼、菲律賓),公司自有系統和直銷渠道未受影響。CryptoBilis 已停售所有硬件錢包,其吉隆坡門店暫停營業。
可以觀察到的是:被擊穿的從來不是安全芯片,而是"信任鏈"——信任包裝盒是原廠的、信任"官方授權經銷商"四個字。Ledger 已提醒 CryptoBilis 客戶:未初始化的設備不要再開機,已啓用的把資金遷到官網直購的新設備和新助記詞上。
觀點層面:這次事件之後,硬件錢包的開箱驗機可能要當成精密儀器驗收一樣做了。冷錢包"絕對安全"的敘事被重新定價,但定價對象不是硬件本身,是分銷渠道的可信度。 $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(數據來源:CoinDesk 10-12、CryptoBriefing 10-13、Bitquery/Specter/Arkham/Galaxy 研究人員估計、新浪財經 10-18 轉述獨立研究人員發現。損失數字爲第三方估計,Ledger 未公佈官方損失金額。僅個人看法,不構成投資建議)
硬件錢包"不聯網"的安全承諾,在開箱之前就被打破了
10 月 18 日的新披露把這次供應鏈攻擊的影響面推得更遠:一臺在新加坡樟宜機場購買的 Ledger Flex 錢包中,被發現顯示屏連接器經過改裝,並搭載了蜂窩通信芯片和 SIM 卡。受污染設備可能已經進入多國正常零售渠道,不再侷限於最初鎖定的單一經銷商。
事件脈絡:10 月 9 日開始,約 300 多個錢包在短時間內被清空。第三方鏈上研究機構的估計區間在 8,000 萬–9,320 萬美元之間:Bitquery 統計 315 個錢包、約 9,320 萬美元;Galaxy Digital 估計約 9,000 萬美元;Specter 估計 8,600 萬美元;Arkham 估計 8,000 萬美元(2026-10-12 CoinDesk 報道引述)。受害者中約 7,000 萬美元是 Tron 鏈上的 USDT,其餘分佈在 BTC、ETH、BNB、SOL 和 Polygon。
作案手法值得注意:植入件是藏在屏幕背後的小電路板,帶獨立蜂窩能力。用戶在初始化時,屏幕上會顯示 24 詞助記詞——植入件截取這些助記詞,經 LTE/eSIM 直接發回攻擊者,全程繞開用戶的電腦和 WiFi。之後攻擊者用這 24 個詞在別處重建錢包、轉走資金。
10 月 10 日 Ledger 官方確認:至少一臺涉事設備含未經授權的硬件植入件;迄今所有確認案例都來自東南亞經銷商 CryptoBilis 的渠道(馬來西亞、印尼、菲律賓),公司自有系統和直銷渠道未受影響。CryptoBilis 已停售所有硬件錢包,其吉隆坡門店暫停營業。
可以觀察到的是:被擊穿的從來不是安全芯片,而是"信任鏈"——信任包裝盒是原廠的、信任"官方授權經銷商"四個字。Ledger 已提醒 CryptoBilis 客戶:未初始化的設備不要再開機,已啓用的把資金遷到官網直購的新設備和新助記詞上。
觀點層面:這次事件之後,硬件錢包的開箱驗機可能要當成精密儀器驗收一樣做了。冷錢包"絕對安全"的敘事被重新定價,但定價對象不是硬件本身,是分銷渠道的可信度。 $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(數據來源:CoinDesk 10-12、CryptoBriefing 10-13、Bitquery/Specter/Arkham/Galaxy 研究人員估計、新浪財經 10-18 轉述獨立研究人員發現。損失數字爲第三方估計,Ledger 未公佈官方損失金額。僅個人看法,不構成投資建議)
10 月 18 日的新披露把這次供應鏈攻擊的影響面推得更遠:一臺在新加坡樟宜機場購買的 Ledger Flex 錢包中,被發現顯示屏連接器經過改裝,並搭載了蜂窩通信芯片和 SIM 卡。受污染設備可能已經進入多國正常零售渠道,不再侷限於最初鎖定的單一經銷商。
事件脈絡:10 月 9 日開始,約 300 多個錢包在短時間內被清空。第三方鏈上研究機構的估計區間在 8,000 萬–9,320 萬美元之間:Bitquery 統計 315 個錢包、約 9,320 萬美元;Galaxy Digital 估計約 9,000 萬美元;Specter 估計 8,600 萬美元;Arkham 估計 8,000 萬美元(2026-10-12 CoinDesk 報道引述)。受害者中約 7,000 萬美元是 Tron 鏈上的 USDT,其餘分佈在 BTC、ETH、BNB、SOL 和 Polygon。
作案手法值得注意:植入件是藏在屏幕背後的小電路板,帶獨立蜂窩能力。用戶在初始化時,屏幕上會顯示 24 詞助記詞——植入件截取這些助記詞,經 LTE/eSIM 直接發回攻擊者,全程繞開用戶的電腦和 WiFi。之後攻擊者用這 24 個詞在別處重建錢包、轉走資金。
10 月 10 日 Ledger 官方確認:至少一臺涉事設備含未經授權的硬件植入件;迄今所有確認案例都來自東南亞經銷商 CryptoBilis 的渠道(馬來西亞、印尼、菲律賓),公司自有系統和直銷渠道未受影響。CryptoBilis 已停售所有硬件錢包,其吉隆坡門店暫停營業。
可以觀察到的是:被擊穿的從來不是安全芯片,而是"信任鏈"——信任包裝盒是原廠的、信任"官方授權經銷商"四個字。Ledger 已提醒 CryptoBilis 客戶:未初始化的設備不要再開機,已啓用的把資金遷到官網直購的新設備和新助記詞上。
觀點層面:這次事件之後,硬件錢包的開箱驗機可能要當成精密儀器驗收一樣做了。冷錢包"絕對安全"的敘事被重新定價,但定價對象不是硬件本身,是分銷渠道的可信度。 $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(數據來源:CoinDesk 10-12、CryptoBriefing 10-13、Bitquery/Specter/Arkham/Galaxy 研究人員估計、新浪財經 10-18 轉述獨立研究人員發現。損失數字爲第三方估計,Ledger 未公佈官方損失金額。僅個人看法,不構成投資建議)
81

黑客入侵了官方 $INJ DEVELOPER KIT——310 次下載 ⚠️
通過被攻陷的 GitHub 賬戶,Injective 的 SDK 被悄悄植入了後門版本,並在正常使用過程中竊取錢包助記詞和私鑰。該惡意載荷上線時間不到一小時,分佈在 18 個 npm 包中,並在修復發佈前被拉取了 310 次。
如果你或你所接觸的任何項目在運行基於 Injective 的錢包軟件或機器人,那麼這一小時的窗口期可能已經導致密鑰泄露。代碼會在後檯安靜記錄敏感信息,並把它們發送到一個外表看起來很正當的服務器。開發者被告知:凡是與這些版本接觸過的任何密鑰都應視爲已被攻陷。
你現在是否正在檢查你的錢包或機器人正在運行的版本?
非財務建議。請始終管理好你的風險。
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
黑客入侵了官方 $INJ DEVELOPER KIT——310 次下載 ⚠️
通過被攻陷的 GitHub 賬戶,Injective 的 SDK 被悄悄植入了後門版本,並在正常使用過程中竊取錢包助記詞和私鑰。該惡意載荷上線時間不到一小時,分佈在 18 個 npm 包中,並在修復發佈前被拉取了 310 次。
如果你或你所接觸的任何項目在運行基於 Injective 的錢包軟件或機器人,那麼這一小時的窗口期可能已經導致密鑰泄露。代碼會在後檯安靜記錄敏感信息,並把它們發送到一個外表看起來很正當的服務器。開發者被告知:凡是與這些版本接觸過的任何密鑰都應視爲已被攻陷。
你現在是否正在檢查你的錢包或機器人正在運行的版本?
非財務建議。請始終管理好你的風險。
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
通過被攻陷的 GitHub 賬戶,Injective 的 SDK 被悄悄植入了後門版本,並在正常使用過程中竊取錢包助記詞和私鑰。該惡意載荷上線時間不到一小時,分佈在 18 個 npm 包中,並在修復發佈前被拉取了 310 次。
如果你或你所接觸的任何項目在運行基於 Injective 的錢包軟件或機器人,那麼這一小時的窗口期可能已經導致密鑰泄露。代碼會在後檯安靜記錄敏感信息,並把它們發送到一個外表看起來很正當的服務器。開發者被告知:凡是與這些版本接觸過的任何密鑰都應視爲已被攻陷。
你現在是否正在檢查你的錢包或機器人正在運行的版本?
非財務建議。請始終管理好你的風險。
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
1
221

Ledger供應鏈遭遇重大安全漏洞
Ledger證實,通過未經授權的經銷商 CryptoBilis 售出的設備中被植入了惡意硬件,旨在竊取助記詞。歐洲大型零售商 MediaMarkt 已暫停銷售,以降低風險。
#LedgerSecurity #SupplyChainAttack
Ledger供應鏈遭遇重大安全漏洞
Ledger證實,通過未經授權的經銷商 CryptoBilis 售出的設備中被植入了惡意硬件,旨在竊取助記詞。歐洲大型零售商 MediaMarkt 已暫停銷售,以降低風險。
#LedgerSecurity #SupplyChainAttack
Ledger證實,通過未經授權的經銷商 CryptoBilis 售出的設備中被植入了惡意硬件,旨在竊取助記詞。歐洲大型零售商 MediaMarkt 已暫停銷售,以降低風險。
#LedgerSecurity #SupplyChainAttack
4

·
--
Polymarket 供應商遭受妥協——攻擊者從錢包中洗走 290 萬美元
週末期間,Polymarket 遭遇了一次供應鏈攻擊。惡意腳本被注入到前端,團隊在關閉前約有 290 萬美元被轉走。
這並非智能合約漏洞。攻擊者並沒有瞄準核心基礎設施,而是針對 Polymarket 的軟件供應鏈。供應鏈攻擊會隱藏在被信任的第三方代碼中,因此更難被發現。
Polymarket 已確認所有受影響用戶都將獲得全額退款。團隊迅速隔離了泄露。但此次事件也凸顯了:依賴外部服務的平臺,其攻擊面會超出智能合約之外。
今年,預測市場吸引了大量關注。這次泄露考驗了平臺在規模擴張過程中能否維持信任。對第三方依賴項的安全審計或許需要成爲常規做法。
去中心化平臺是否應該更積極地審計其軟件依賴?行業正在拭目以待。 $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Polymarket 供應商遭受妥協——攻擊者從錢包中洗走 290 萬美元
週末期間,Polymarket 遭遇了一次供應鏈攻擊。惡意腳本被注入到前端,團隊在關閉前約有 290 萬美元被轉走。
這並非智能合約漏洞。攻擊者並沒有瞄準核心基礎設施,而是針對 Polymarket 的軟件供應鏈。供應鏈攻擊會隱藏在被信任的第三方代碼中,因此更難被發現。
Polymarket 已確認所有受影響用戶都將獲得全額退款。團隊迅速隔離了泄露。但此次事件也凸顯了:依賴外部服務的平臺,其攻擊面會超出智能合約之外。
今年,預測市場吸引了大量關注。這次泄露考驗了平臺在規模擴張過程中能否維持信任。對第三方依賴項的安全審計或許需要成爲常規做法。
去中心化平臺是否應該更積極地審計其軟件依賴?行業正在拭目以待。 $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
週末期間,Polymarket 遭遇了一次供應鏈攻擊。惡意腳本被注入到前端,團隊在關閉前約有 290 萬美元被轉走。
這並非智能合約漏洞。攻擊者並沒有瞄準核心基礎設施,而是針對 Polymarket 的軟件供應鏈。供應鏈攻擊會隱藏在被信任的第三方代碼中,因此更難被發現。
Polymarket 已確認所有受影響用戶都將獲得全額退款。團隊迅速隔離了泄露。但此次事件也凸顯了:依賴外部服務的平臺,其攻擊面會超出智能合約之外。
今年,預測市場吸引了大量關注。這次泄露考驗了平臺在規模擴張過程中能否維持信任。對第三方依賴項的安全審計或許需要成爲常規做法。
去中心化平臺是否應該更積極地審計其軟件依賴?行業正在拭目以待。 $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
1
44

·
--
$INJ SDK COMPROMISED — 每週 50,000 次下載受影響 ⚠️
@injectivelabs/sdk-ts 這個 npm 包在開發者的 GitHub 賬號被入侵後被惡意篡改。1.20.21 版本包含會竊取錢包私鑰和助記詞並將其編碼後發送到僞裝服務器的代碼。
由於大約每週 50,000 次下載,且同一作用域下還有另外 17 個包被鎖定,這是一次廣泛的供應鏈攻擊。從 6 月 8 日開始出現可疑提交。你是否已經審計過你的依賴項?
非財務建議。請務必管理你的風險。
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
$INJ SDK COMPROMISED — 每週 50,000 次下載受影響 ⚠️
@injectivelabs/sdk-ts 這個 npm 包在開發者的 GitHub 賬號被入侵後被惡意篡改。1.20.21 版本包含會竊取錢包私鑰和助記詞並將其編碼後發送到僞裝服務器的代碼。
由於大約每週 50,000 次下載,且同一作用域下還有另外 17 個包被鎖定,這是一次廣泛的供應鏈攻擊。從 6 月 8 日開始出現可疑提交。你是否已經審計過你的依賴項?
非財務建議。請務必管理你的風險。
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
@injectivelabs/sdk-ts 這個 npm 包在開發者的 GitHub 賬號被入侵後被惡意篡改。1.20.21 版本包含會竊取錢包私鑰和助記詞並將其編碼後發送到僞裝服務器的代碼。
由於大約每週 50,000 次下載,且同一作用域下還有另外 17 個包被鎖定,這是一次廣泛的供應鏈攻擊。從 6 月 8 日開始出現可疑提交。你是否已經審計過你的依賴項?
非財務建議。請務必管理你的風險。
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
137

·
--
發現瞄準$ETH 名開發者的30個惡意NPM包 🔥
我們已揭露一場協同的供應鏈攻擊:攻擊者使用一個僞裝的交易機器人倉庫,以及一個帶有DeFi主題的npm包,向其中注入JavaScript信息竊取器。此次受影響範圍包括30個惡意包,其中stake-math@3.5.4被作爲依賴固定在一個觸發了約2,300個近乎相同的分叉的倉庫中——這是一項明確的自動化風險信號。
火力所及的敏感數據:錢包庫、私鑰、助記詞、API令牌,以及已存儲的瀏覽器憑據。如果你最近在任何與DeFi或交易機器人相關的項目上執行過npm install,你的環境可能已經遭到入侵。你今天在審計依賴項嗎?
非財務建議。請始終管理你的風險。
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
發現瞄準$ETH 名開發者的30個惡意NPM包 🔥
我們已揭露一場協同的供應鏈攻擊:攻擊者使用一個僞裝的交易機器人倉庫,以及一個帶有DeFi主題的npm包,向其中注入JavaScript信息竊取器。此次受影響範圍包括30個惡意包,其中stake-math@3.5.4被作爲依賴固定在一個觸發了約2,300個近乎相同的分叉的倉庫中——這是一項明確的自動化風險信號。
火力所及的敏感數據:錢包庫、私鑰、助記詞、API令牌,以及已存儲的瀏覽器憑據。如果你最近在任何與DeFi或交易機器人相關的項目上執行過npm install,你的環境可能已經遭到入侵。你今天在審計依賴項嗎?
非財務建議。請始終管理你的風險。
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
我們已揭露一場協同的供應鏈攻擊:攻擊者使用一個僞裝的交易機器人倉庫,以及一個帶有DeFi主題的npm包,向其中注入JavaScript信息竊取器。此次受影響範圍包括30個惡意包,其中stake-math@3.5.4被作爲依賴固定在一個觸發了約2,300個近乎相同的分叉的倉庫中——這是一項明確的自動化風險信號。
火力所及的敏感數據:錢包庫、私鑰、助記詞、API令牌,以及已存儲的瀏覽器憑據。如果你最近在任何與DeFi或交易機器人相關的項目上執行過npm install,你的環境可能已經遭到入侵。你今天在審計依賴項嗎?
非財務建議。請始終管理你的風險。
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
16
發現 Ledger 硬件植入物,堪稱安全噩夢
Ledger 已確認在一臺錢包中發現未經授權的硬件植入物,這表明這可能是一次複雜的供應鏈攻擊。
#LedgerSecurity #SupplyChainAttack
發現 Ledger 硬件植入物,堪稱安全噩夢
Ledger 已確認在一臺錢包中發現未經授權的硬件植入物,這表明這可能是一次複雜的供應鏈攻擊。
#LedgerSecurity #SupplyChainAttack
Ledger 已確認在一臺錢包中發現未經授權的硬件植入物,這表明這可能是一次複雜的供應鏈攻擊。
#LedgerSecurity #SupplyChainAttack
54
·
--
#ledger暫停cryptobilis銷售 🚨
*LEDGER證實發現未經授權的硬件植入物——疑似損失超過8600萬美元?!* 😱
這也太他媽離譜了……
Ledger證實,在10月10日調查東南亞經銷商 *CryptoBilis* 涉嫌盜竊事件期間,在一位客戶的加密貨幣錢包中發現了未經授權的硬件植入物。區塊鏈研究人員估計,疑似損失超過*8600萬美元*。
⚠️ *目前已知情況*
2026年10月10日,Ledger客服確認:_“一名受影響用戶的設備中含有未經授權的硬件植入物。”_ 這是Ledger首次確認此案存在實體篡改。
🔍 經銷商:CryptoBilis——Ledger列出的印度尼西亞、馬來西亞和菲律賓經銷商
💸 估算損失:超過8600萬美元(Specter);311個錢包共計9290萬美元(Bitquery);471個錢包共計9340萬美元(Yfarmx)
💰 細分:約4200萬美元ETH、1760萬美元BTC、1650萬美元USDT
🛑 應對措施:CryptoBilis已暫停銷售所有硬件錢包,等待調查結果
🛡️ *LEDGER表示*
Ledger強調,其自身基礎設施、系統和服務均未遭到入侵。問題似乎僅限於這一經銷渠道。Ledger正與有關部門及SEAL 911安全組織合作。
*如果你從CRYPTOBILIS購買了設備,請採取以下措施:*
1. 如果尚未設置設備——請勿初始化
2. 如果已經設置——立即將資產轉移到使用全新恢復短語的新錢包
3. 通過Ledger Live驗證檢查設備真僞
4. Ledger絕不會索要你的24個單詞恢復短語
這是一起教科書式的供應鏈攻擊。只有供應鏈安全,你的冷錢包才安全。
你曾經從第三方經銷商那裏買過Ledger嗎?現在就檢查一下。👇
Ledger證實加密貨幣錢包中藏有芯片,涉案盜竊金額據稱達9200萬美元
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
#ledger暫停cryptobilis銷售 🚨
*LEDGER證實發現未經授權的硬件植入物——疑似損失超過8600萬美元?!* 😱
這也太他媽離譜了……
Ledger證實,在10月10日調查東南亞經銷商 *CryptoBilis* 涉嫌盜竊事件期間,在一位客戶的加密貨幣錢包中發現了未經授權的硬件植入物。區塊鏈研究人員估計,疑似損失超過*8600萬美元*。
⚠️ *目前已知情況*
2026年10月10日,Ledger客服確認:_“一名受影響用戶的設備中含有未經授權的硬件植入物。”_ 這是Ledger首次確認此案存在實體篡改。
🔍 經銷商:CryptoBilis——Ledger列出的印度尼西亞、馬來西亞和菲律賓經銷商
💸 估算損失:超過8600萬美元(Specter);311個錢包共計9290萬美元(Bitquery);471個錢包共計9340萬美元(Yfarmx)
💰 細分:約4200萬美元ETH、1760萬美元BTC、1650萬美元USDT
🛑 應對措施:CryptoBilis已暫停銷售所有硬件錢包,等待調查結果
🛡️ *LEDGER表示*
Ledger強調,其自身基礎設施、系統和服務均未遭到入侵。問題似乎僅限於這一經銷渠道。Ledger正與有關部門及SEAL 911安全組織合作。
*如果你從CRYPTOBILIS購買了設備,請採取以下措施:*
1. 如果尚未設置設備——請勿初始化
2. 如果已經設置——立即將資產轉移到使用全新恢復短語的新錢包
3. 通過Ledger Live驗證檢查設備真僞
4. Ledger絕不會索要你的24個單詞恢復短語
這是一起教科書式的供應鏈攻擊。只有供應鏈安全,你的冷錢包才安全。
你曾經從第三方經銷商那裏買過Ledger嗎?現在就檢查一下。👇
Ledger證實加密貨幣錢包中藏有芯片,涉案盜竊金額據稱達9200萬美元
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
*LEDGER證實發現未經授權的硬件植入物——疑似損失超過8600萬美元?!* 😱
這也太他媽離譜了……
Ledger證實,在10月10日調查東南亞經銷商 *CryptoBilis* 涉嫌盜竊事件期間,在一位客戶的加密貨幣錢包中發現了未經授權的硬件植入物。區塊鏈研究人員估計,疑似損失超過*8600萬美元*。
⚠️ *目前已知情況*
2026年10月10日,Ledger客服確認:_“一名受影響用戶的設備中含有未經授權的硬件植入物。”_ 這是Ledger首次確認此案存在實體篡改。
🔍 經銷商:CryptoBilis——Ledger列出的印度尼西亞、馬來西亞和菲律賓經銷商
💸 估算損失:超過8600萬美元(Specter);311個錢包共計9290萬美元(Bitquery);471個錢包共計9340萬美元(Yfarmx)
💰 細分:約4200萬美元ETH、1760萬美元BTC、1650萬美元USDT
🛑 應對措施:CryptoBilis已暫停銷售所有硬件錢包,等待調查結果
🛡️ *LEDGER表示*
Ledger強調,其自身基礎設施、系統和服務均未遭到入侵。問題似乎僅限於這一經銷渠道。Ledger正與有關部門及SEAL 911安全組織合作。
*如果你從CRYPTOBILIS購買了設備,請採取以下措施:*
1. 如果尚未設置設備——請勿初始化
2. 如果已經設置——立即將資產轉移到使用全新恢復短語的新錢包
3. 通過Ledger Live驗證檢查設備真僞
4. Ledger絕不會索要你的24個單詞恢復短語
這是一起教科書式的供應鏈攻擊。只有供應鏈安全,你的冷錢包才安全。
你曾經從第三方經銷商那裏買過Ledger嗎?現在就檢查一下。👇
Ledger證實加密貨幣錢包中藏有芯片,涉案盜竊金額據稱達9200萬美元
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
40
·
--
#optimjackattackinfectsatleast186websites
“OptimJack”攻擊:敲響網絡安全警鐘
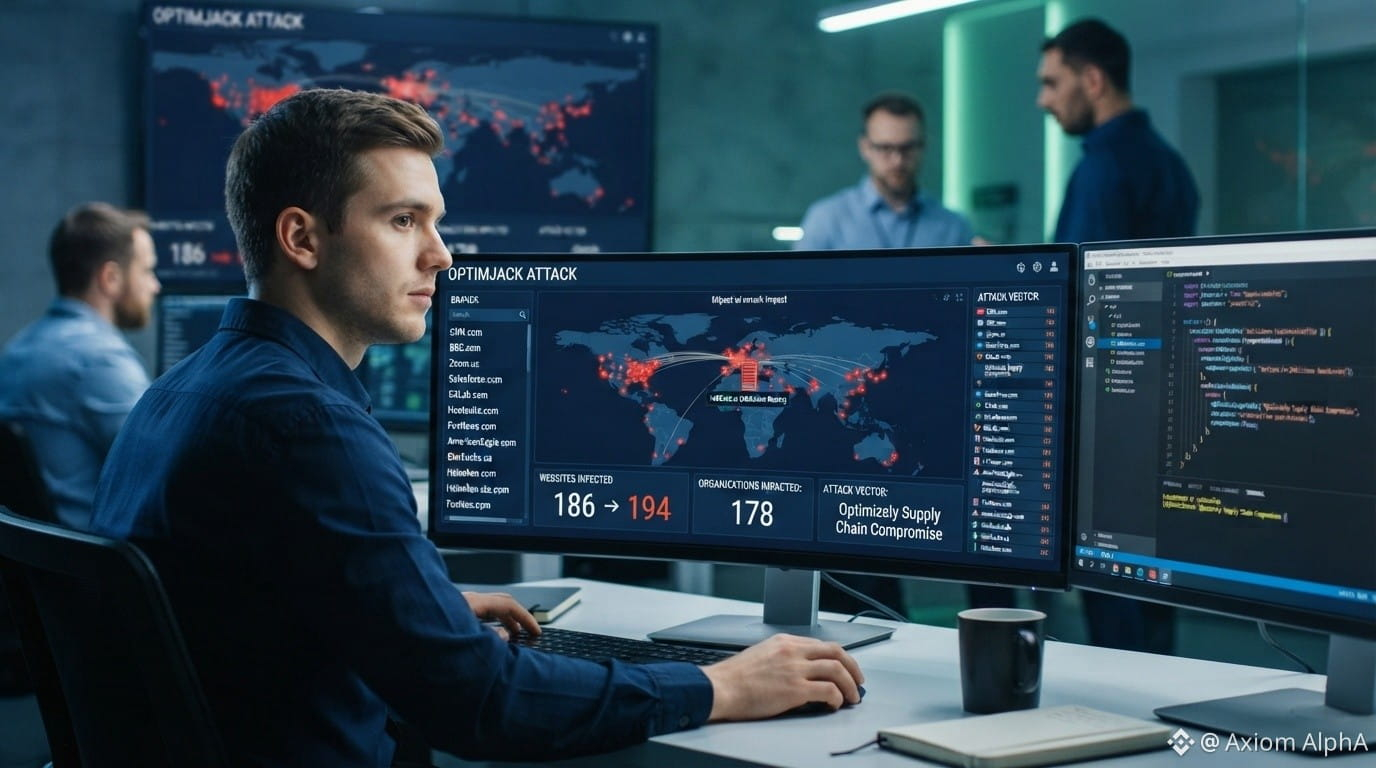
一種名爲“OptimJack”的新型複雜供應鏈攻擊已被發現,其影響規模驚人。威脅情報分析師已確認,至少有186家大型網站遭到入侵,感染範圍仍在迅速擴大。這種專門針對 Optimizely 供應鏈的攻擊途徑,凸顯了第三方集成中固有的嚴重漏洞。
全球各地的組織正爭分奪秒地審查依賴項並修補漏洞。這種惡意代碼輕易注入受信任品牌網站的情況,鮮明地提醒我們:安全邊界早已不只是自有基礎設施,而是網頁中加載的每一段代碼。
安全團隊正努力控制事態影響,而這一事件很可能會在數字資產市場引發連鎖反應。
以下是三種處於網絡安全與去中心化身份敘事前沿、可供交易的幣和代幣:
Chainlink($LINK )
LINK 展現出韌性,在近期突破後進入盤整。若能有效突破21.50美元阻力位,可能預示着新一輪上漲將朝26.00美元邁進。若回落至18.00至19.00美元的支撐區間,則會提供頗具吸引力的入場機會。
Civic($CVC )
Civic 目前處於強勁的上升趨勢中,並在0.15美元附近獲得了穩固支撐。我們的目標是等待其重新測試0.22美元附近的前期高點。鑑於這一交易標的動能強勁,交易者應使用移動止損來管理風險。
Quant($QNT )
QNT 的表現落後於大盤,但已顯現出資金積累的跡象。我們計劃等待其日線收盤價確認突破120美元阻力位後建倉,初步目標價爲150美元。這是一項押注企業採用的長期投資。
{spot}(LINKUSDT)
{spot}(CVCUSDT)
{spot}(QNTUSDT)
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
#optimjackattackinfectsatleast186websites
“OptimJack”攻擊:敲響網絡安全警鐘
一種名爲“OptimJack”的新型複雜供應鏈攻擊已被發現,其影響規模驚人。威脅情報分析師已確認,至少有186家大型網站遭到入侵,感染範圍仍在迅速擴大。這種專門針對 Optimizely 供應鏈的攻擊途徑,凸顯了第三方集成中固有的嚴重漏洞。
全球各地的組織正爭分奪秒地審查依賴項並修補漏洞。這種惡意代碼輕易注入受信任品牌網站的情況,鮮明地提醒我們:安全邊界早已不只是自有基礎設施,而是網頁中加載的每一段代碼。
安全團隊正努力控制事態影響,而這一事件很可能會在數字資產市場引發連鎖反應。
以下是三種處於網絡安全與去中心化身份敘事前沿、可供交易的幣和代幣:
Chainlink($LINK )
LINK 展現出韌性,在近期突破後進入盤整。若能有效突破21.50美元阻力位,可能預示着新一輪上漲將朝26.00美元邁進。若回落至18.00至19.00美元的支撐區間,則會提供頗具吸引力的入場機會。
Civic($CVC )
Civic 目前處於強勁的上升趨勢中,並在0.15美元附近獲得了穩固支撐。我們的目標是等待其重新測試0.22美元附近的前期高點。鑑於這一交易標的動能強勁,交易者應使用移動止損來管理風險。
Quant($QNT )
QNT 的表現落後於大盤,但已顯現出資金積累的跡象。我們計劃等待其日線收盤價確認突破120美元阻力位後建倉,初步目標價爲150美元。這是一項押注企業採用的長期投資。
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
“OptimJack”攻擊:敲響網絡安全警鐘
一種名爲“OptimJack”的新型複雜供應鏈攻擊已被發現,其影響規模驚人。威脅情報分析師已確認,至少有186家大型網站遭到入侵,感染範圍仍在迅速擴大。這種專門針對 Optimizely 供應鏈的攻擊途徑,凸顯了第三方集成中固有的嚴重漏洞。
全球各地的組織正爭分奪秒地審查依賴項並修補漏洞。這種惡意代碼輕易注入受信任品牌網站的情況,鮮明地提醒我們:安全邊界早已不只是自有基礎設施,而是網頁中加載的每一段代碼。
安全團隊正努力控制事態影響,而這一事件很可能會在數字資產市場引發連鎖反應。
以下是三種處於網絡安全與去中心化身份敘事前沿、可供交易的幣和代幣:
Chainlink($LINK )
LINK 展現出韌性,在近期突破後進入盤整。若能有效突破21.50美元阻力位,可能預示着新一輪上漲將朝26.00美元邁進。若回落至18.00至19.00美元的支撐區間,則會提供頗具吸引力的入場機會。
Civic($CVC )
Civic 目前處於強勁的上升趨勢中,並在0.15美元附近獲得了穩固支撐。我們的目標是等待其重新測試0.22美元附近的前期高點。鑑於這一交易標的動能強勁,交易者應使用移動止損來管理風險。
Quant($QNT )
QNT 的表現落後於大盤,但已顯現出資金積累的跡象。我們計劃等待其日線收盤價確認突破120美元阻力位後建倉,初步目標價爲150美元。這是一項押注企業採用的長期投資。
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
226
Ledger冷錢包疑似遭篡改,用戶損失約9000萬美元
加密貨幣社區傳出震撼消息:多名用戶的冷錢包資產突然被盜一空,估計損失高達9000萬美元。
經銷商成爲焦點:
據報道,東南亞地區記錄的大多數資金損失案例,都與一家名爲 CryptoBillis 的零售商售出的產品有關。
CZ的推測:
Binance前老闆CZ認爲,這可能是一起局部供應鏈攻擊。用戶很可能買到了假冒的Ledger錢包,或是設備在到達消費者手中之前,硬件就已遭人動過手腳,甚至預先植入了恢復短語(助記詞)。
慘痛教訓:
這起事件給加密貨幣玩家敲響了極其嚴重的警鐘:即使是被視爲“安全堡壘”的冷錢包,如果沒從官方正規渠道購買,也可能變成陷阱。
總之,把錢放在冷錢包裏仍然有風險——如果設備在運輸環節就被人“動了手腳”,風險依舊存在。大家最好仔細覈查自己設備的來源。
本文僅供娛樂喫瓜,不構成投資建議或安全操作指南。如果你不小心在巷口雜貨店買了冷錢包,結果資產不翼而飛,請自行打車去找賣家,管理員可沒拿着你保險櫃的鑰匙哦。
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Ledger冷錢包疑似遭篡改,用戶損失約9000萬美元
加密貨幣社區傳出震撼消息:多名用戶的冷錢包資產突然被盜一空,估計損失高達9000萬美元。
經銷商成爲焦點:
據報道,東南亞地區記錄的大多數資金損失案例,都與一家名爲 CryptoBillis 的零售商售出的產品有關。
CZ的推測:
Binance前老闆CZ認爲,這可能是一起局部供應鏈攻擊。用戶很可能買到了假冒的Ledger錢包,或是設備在到達消費者手中之前,硬件就已遭人動過手腳,甚至預先植入了恢復短語(助記詞)。
慘痛教訓:
這起事件給加密貨幣玩家敲響了極其嚴重的警鐘:即使是被視爲“安全堡壘”的冷錢包,如果沒從官方正規渠道購買,也可能變成陷阱。
總之,把錢放在冷錢包裏仍然有風險——如果設備在運輸環節就被人“動了手腳”,風險依舊存在。大家最好仔細覈查自己設備的來源。
本文僅供娛樂喫瓜,不構成投資建議或安全操作指南。如果你不小心在巷口雜貨店買了冷錢包,結果資產不翼而飛,請自行打車去找賣家,管理員可沒拿着你保險櫃的鑰匙哦。
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
加密貨幣社區傳出震撼消息:多名用戶的冷錢包資產突然被盜一空,估計損失高達9000萬美元。
經銷商成爲焦點:
據報道,東南亞地區記錄的大多數資金損失案例,都與一家名爲 CryptoBillis 的零售商售出的產品有關。
CZ的推測:
Binance前老闆CZ認爲,這可能是一起局部供應鏈攻擊。用戶很可能買到了假冒的Ledger錢包,或是設備在到達消費者手中之前,硬件就已遭人動過手腳,甚至預先植入了恢復短語(助記詞)。
慘痛教訓:
這起事件給加密貨幣玩家敲響了極其嚴重的警鐘:即使是被視爲“安全堡壘”的冷錢包,如果沒從官方正規渠道購買,也可能變成陷阱。
總之,把錢放在冷錢包裏仍然有風險——如果設備在運輸環節就被人“動了手腳”,風險依舊存在。大家最好仔細覈查自己設備的來源。
本文僅供娛樂喫瓜,不構成投資建議或安全操作指南。如果你不小心在巷口雜貨店買了冷錢包,結果資產不翼而飛,請自行打車去找賣家,管理員可沒拿着你保險櫃的鑰匙哦。
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
237

⚠️ 惡意軟件攻擊通過惡意 npm 包針對 Vite
網絡安全研究人員發現了七個惡意 npm 包,它們在軟件供應鏈攻擊中針對前端開發工具環境 Vite。這些包使用區塊鏈 C2 技術來傳遞 RAT 惡意軟件,凸顯軟件開發生態中日益增加的風險。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 來源: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
⚠️ 惡意軟件攻擊通過惡意 npm 包針對 Vite
網絡安全研究人員發現了七個惡意 npm 包,它們在軟件供應鏈攻擊中針對前端開發工具環境 Vite。這些包使用區塊鏈 C2 技術來傳遞 RAT 惡意軟件,凸顯軟件開發生態中日益增加的風險。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 來源: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
網絡安全研究人員發現了七個惡意 npm 包,它們在軟件供應鏈攻擊中針對前端開發工具環境 Vite。這些包使用區塊鏈 C2 技術來傳遞 RAT 惡意軟件,凸顯軟件開發生態中日益增加的風險。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 來源: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
44
🚨 QuickFox攻擊利用供應鏈傳播FDMTP惡意軟件
FortiGuard Labs事件響應團隊披露了針對供應鏈的網絡攻擊細節。攻擊者使用了經過修改的Windows安裝工具來入侵系統。該攻擊被稱爲QuickFox,已部署一種名爲FDMTP的先進惡意軟件,採用複雜手段瞄準特定受害者。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 來源:fortinet.com
🚨 QuickFox攻擊利用供應鏈傳播FDMTP惡意軟件
FortiGuard Labs事件響應團隊披露了針對供應鏈的網絡攻擊細節。攻擊者使用了經過修改的Windows安裝工具來入侵系統。該攻擊被稱爲QuickFox,已部署一種名爲FDMTP的先進惡意軟件,採用複雜手段瞄準特定受害者。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 來源:fortinet.com
FortiGuard Labs事件響應團隊披露了針對供應鏈的網絡攻擊細節。攻擊者使用了經過修改的Windows安裝工具來入侵系統。該攻擊被稱爲QuickFox,已部署一種名爲FDMTP的先進惡意軟件,採用複雜手段瞄準特定受害者。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 來源:fortinet.com
14
$INJ SDK 後門 – 在修復前已下載 310 次惡意代碼 🔥
Injective 的核心 TypeScript 包存在被篡改的版本上線,時長不到一小時,在不引人注意的情況下靜默外傳錢包助記詞和私鑰。該惡意發佈蔓延到 18 個包,並在被下架前下載了 310 次。
安全公司 Socket 確認,此次入侵源自一個被劫持的 GitHub 貢獻者賬號。惡意代碼僞裝成分析工具,並將被盜的密鑰發送到一臺模仿合法 Injective 基礎設施的服務器。任何通過 1.20.21 版本的密鑰都應視爲已被泄露。
你的項目是否正在運行受影響的 @injectivelabs/sdk-ts 包?
非財務建議。請務必自行管理風險。
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
$INJ SDK 後門 – 在修復前已下載 310 次惡意代碼 🔥
Injective 的核心 TypeScript 包存在被篡改的版本上線,時長不到一小時,在不引人注意的情況下靜默外傳錢包助記詞和私鑰。該惡意發佈蔓延到 18 個包,並在被下架前下載了 310 次。
安全公司 Socket 確認,此次入侵源自一個被劫持的 GitHub 貢獻者賬號。惡意代碼僞裝成分析工具,並將被盜的密鑰發送到一臺模仿合法 Injective 基礎設施的服務器。任何通過 1.20.21 版本的密鑰都應視爲已被泄露。
你的項目是否正在運行受影響的 @injectivelabs/sdk-ts 包?
非財務建議。請務必自行管理風險。
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
Injective 的核心 TypeScript 包存在被篡改的版本上線,時長不到一小時,在不引人注意的情況下靜默外傳錢包助記詞和私鑰。該惡意發佈蔓延到 18 個包,並在被下架前下載了 310 次。
安全公司 Socket 確認,此次入侵源自一個被劫持的 GitHub 貢獻者賬號。惡意代碼僞裝成分析工具,並將被盜的密鑰發送到一臺模仿合法 Injective 基礎設施的服務器。任何通過 1.20.21 版本的密鑰都應視爲已被泄露。
你的項目是否正在運行受影響的 @injectivelabs/sdk-ts 包?
非財務建議。請務必自行管理風險。
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
116
·
--
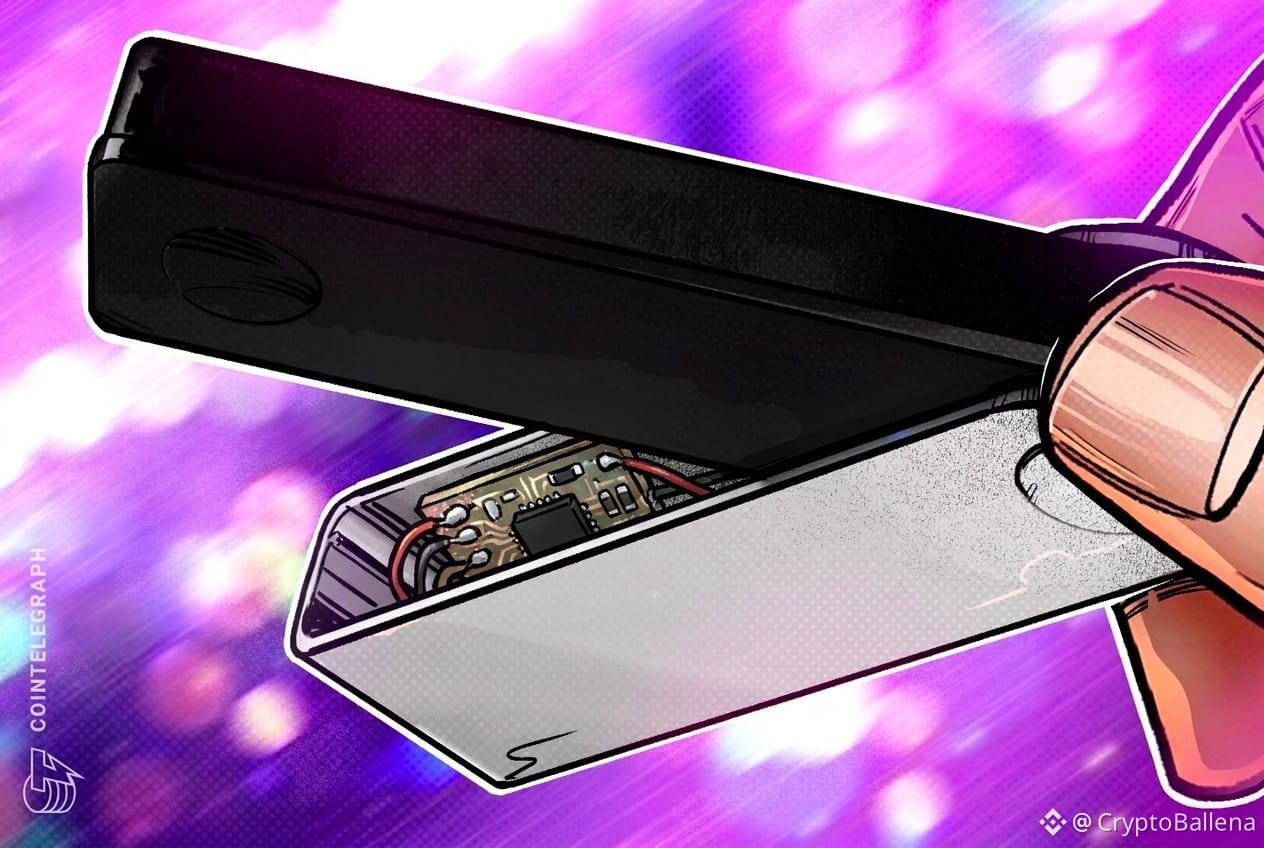
Ledger確認,在一起供應鏈盜竊調查中發現了一臺未經授權的硬件設備
Ledger確認,在一款與正在進行的盜竊調查有關的加密貨幣錢包內部發現了一臺未經授權安裝的硬件設備,這表明發生了一起復雜的供應鏈攻擊。
該公司指出,受感染的設備可追溯至一家在東南亞運營的單一經銷商,事件似乎僅限於該市場。據估計,此案造成的相關損失可能超過8600萬美元。
Ledger尚未公開說明所安裝設備的技術機制,但這一發現凸顯了人們對硬件錢包第三方經銷商安全問題的持續擔憂。爲減少接觸被篡改硬件的風險,用戶一再被建議直接從製造商處購買設備。
#CyberSecurity (網絡安全)
#SupplyChainAttack (供應鏈攻擊)
#HardwareWallets (冷錢包)
#CryptoSecurity #OPSEC (運營安全)
Ledger確認,在一起供應鏈盜竊調查中發現了一臺未經授權的硬件設備
Ledger確認,在一款與正在進行的盜竊調查有關的加密貨幣錢包內部發現了一臺未經授權安裝的硬件設備,這表明發生了一起復雜的供應鏈攻擊。
該公司指出,受感染的設備可追溯至一家在東南亞運營的單一經銷商,事件似乎僅限於該市場。據估計,此案造成的相關損失可能超過8600萬美元。
Ledger尚未公開說明所安裝設備的技術機制,但這一發現凸顯了人們對硬件錢包第三方經銷商安全問題的持續擔憂。爲減少接觸被篡改硬件的風險,用戶一再被建議直接從製造商處購買設備。
#CyberSecurity (網絡安全)
#SupplyChainAttack (供應鏈攻擊)
#HardwareWallets (冷錢包)
#CryptoSecurity #OPSEC (運營安全)
Ledger確認,在一款與正在進行的盜竊調查有關的加密貨幣錢包內部發現了一臺未經授權安裝的硬件設備,這表明發生了一起復雜的供應鏈攻擊。
該公司指出,受感染的設備可追溯至一家在東南亞運營的單一經銷商,事件似乎僅限於該市場。據估計,此案造成的相關損失可能超過8600萬美元。
Ledger尚未公開說明所安裝設備的技術機制,但這一發現凸顯了人們對硬件錢包第三方經銷商安全問題的持續擔憂。爲減少接觸被篡改硬件的風險,用戶一再被建議直接從製造商處購買設備。
#CyberSecurity (網絡安全)
#SupplyChainAttack (供應鏈攻擊)
#HardwareWallets (冷錢包)
#CryptoSecurity #OPSEC (運營安全)
2
47
🚨 網絡入侵波及廣告公司,瞄準加密貨幣錢包
專注於在線廣告的 Adform 遭遇了網絡攻擊,攻擊者試圖將用戶複製的加密貨幣錢包地址替換爲攻擊者的地址。此次入侵是通過利用使用該公司平臺的網站上的廣告腳本實現的,凸顯了該行業在信息安全方面面臨的挑戰。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 來源:bleepingcomputer.com
🚨 網絡入侵波及廣告公司,瞄準加密貨幣錢包
專注於在線廣告的 Adform 遭遇了網絡攻擊,攻擊者試圖將用戶複製的加密貨幣錢包地址替換爲攻擊者的地址。此次入侵是通過利用使用該公司平臺的網站上的廣告腳本實現的,凸顯了該行業在信息安全方面面臨的挑戰。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 來源:bleepingcomputer.com
專注於在線廣告的 Adform 遭遇了網絡攻擊,攻擊者試圖將用戶複製的加密貨幣錢包地址替換爲攻擊者的地址。此次入侵是通過利用使用該公司平臺的網站上的廣告腳本實現的,凸顯了該行業在信息安全方面面臨的挑戰。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 來源:bleepingcomputer.com
16
🚨 ChainDrop 軟件攻擊瞄準 npm 包並感染其中 1300 個
一份安全報告揭示了 ChainDrop 軟件攻擊的影響範圍正在擴大:攻擊者針對了流行的 npm 倉庫中的 1300 多個包。攻擊者使用合法的 GitHub Actions 工作流來投放惡意代碼,從而影響依賴這些包的軟件項目。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 來源:4sysops.com
🚨 ChainDrop 軟件攻擊瞄準 npm 包並感染其中 1300 個
一份安全報告揭示了 ChainDrop 軟件攻擊的影響範圍正在擴大:攻擊者針對了流行的 npm 倉庫中的 1300 多個包。攻擊者使用合法的 GitHub Actions 工作流來投放惡意代碼,從而影響依賴這些包的軟件項目。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 來源:4sysops.com
一份安全報告揭示了 ChainDrop 軟件攻擊的影響範圍正在擴大:攻擊者針對了流行的 npm 倉庫中的 1300 多個包。攻擊者使用合法的 GitHub Actions 工作流來投放惡意代碼,從而影響依賴這些包的軟件項目。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 來源:4sysops.com
37

·
--
看漲
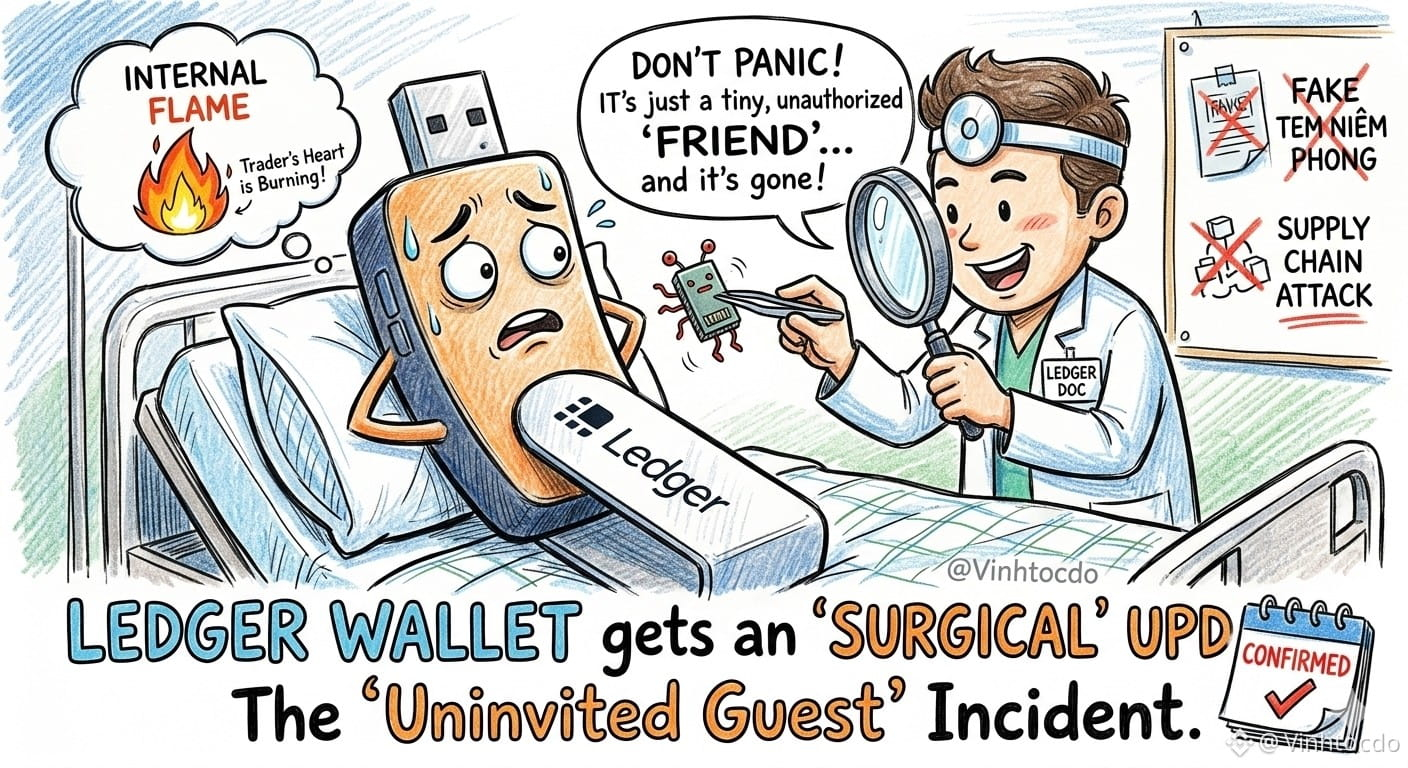
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
冷錢包“冷”,交易員的心卻“熱”得像火!🔥
🚨 大瓜來了:Ledger剛剛確認,至少有一臺用戶設備被非法“植入”了硬件!經銷商CryptoBilis驚慌之下,立即停止銷售所有產品。
🤔 那貼紙到底是幹什麼用的?不少人疑惑:明明貼滿了封條和保修貼,怎麼還是被動了手腳?
🏷️ 現在的黑客僞造或撕除封條的手法可高明瞭,“供應鏈攻擊”對他們來說只是小菜一碟。
🕵️ 還是說……有內鬼在貼封條前偷偷塞入了陌生芯片?Ledger堅稱他們的系統依然安全,但這場風波還沒完!
🛡️ 交易員該怎麼辦?
🛑 如果你從CryptoBilis買了設備但還沒設置,千萬別碰。
💸 如果已經設置了,趕快把所有資產轉到一個全新的錢包,並使用全新的24個助記詞!
⚠️ 這不是理財建議!
👉 註冊新的Binance賬戶,和我一起開戰:
➕ 推薦碼:VINHTOCDO
🔗 鏈接:[binance.com](http://binance.com/)
👇 點擊下方交易鏈接支持我:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
冷錢包“冷”,交易員的心卻“熱”得像火!🔥
🚨 大瓜來了:Ledger剛剛確認,至少有一臺用戶設備被非法“植入”了硬件!經銷商CryptoBilis驚慌之下,立即停止銷售所有產品。
🤔 那貼紙到底是幹什麼用的?不少人疑惑:明明貼滿了封條和保修貼,怎麼還是被動了手腳?
🏷️ 現在的黑客僞造或撕除封條的手法可高明瞭,“供應鏈攻擊”對他們來說只是小菜一碟。
🕵️ 還是說……有內鬼在貼封條前偷偷塞入了陌生芯片?Ledger堅稱他們的系統依然安全,但這場風波還沒完!
🛡️ 交易員該怎麼辦?
🛑 如果你從CryptoBilis買了設備但還沒設置,千萬別碰。
💸 如果已經設置了,趕快把所有資產轉到一個全新的錢包,並使用全新的24個助記詞!
⚠️ 這不是理財建議!
👉 註冊新的Binance賬戶,和我一起開戰:
➕ 推薦碼:VINHTOCDO
🔗 鏈接:binance.com
👇 點擊下方交易鏈接支持我:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
冷錢包“冷”,交易員的心卻“熱”得像火!🔥
🚨 大瓜來了:Ledger剛剛確認,至少有一臺用戶設備被非法“植入”了硬件!經銷商CryptoBilis驚慌之下,立即停止銷售所有產品。
🤔 那貼紙到底是幹什麼用的?不少人疑惑:明明貼滿了封條和保修貼,怎麼還是被動了手腳?
🏷️ 現在的黑客僞造或撕除封條的手法可高明瞭,“供應鏈攻擊”對他們來說只是小菜一碟。
🕵️ 還是說……有內鬼在貼封條前偷偷塞入了陌生芯片?Ledger堅稱他們的系統依然安全,但這場風波還沒完!
🛡️ 交易員該怎麼辦?
🛑 如果你從CryptoBilis買了設備但還沒設置,千萬別碰。
💸 如果已經設置了,趕快把所有資產轉到一個全新的錢包,並使用全新的24個助記詞!
⚠️ 這不是理財建議!
👉 註冊新的Binance賬戶,和我一起開戰:
➕ 推薦碼:VINHTOCDO
🔗 鏈接:binance.com
👇 點擊下方交易鏈接支持我:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
8
5.1k

$INJ NPM 包劫持——每週 5 萬次下載受損 🔥
injectivelabs/sdk-ts 的惡意版本 1.20.21 正在竊取私鑰和恢復短語。該開發者的 GitHub 賬號在一次經典的供應鏈攻擊中被攻破,目標是開發者。由於每週約有 50,000 次下載,這絕不是小規模事件。如果你或你的團隊自 6 月 8 日以來與該包有過交互,請立即更換你的密鑰。
Injective 反應很快,但 npm 生態仍存在漏洞。你有在檢查依賴項是否存在惡意更新嗎?
非理財建議。請始終管理你的風險。
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
$INJ NPM 包劫持——每週 5 萬次下載受損 🔥
injectivelabs/sdk-ts 的惡意版本 1.20.21 正在竊取私鑰和恢復短語。該開發者的 GitHub 賬號在一次經典的供應鏈攻擊中被攻破,目標是開發者。由於每週約有 50,000 次下載,這絕不是小規模事件。如果你或你的團隊自 6 月 8 日以來與該包有過交互,請立即更換你的密鑰。
Injective 反應很快,但 npm 生態仍存在漏洞。你有在檢查依賴項是否存在惡意更新嗎?
非理財建議。請始終管理你的風險。
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
injectivelabs/sdk-ts 的惡意版本 1.20.21 正在竊取私鑰和恢復短語。該開發者的 GitHub 賬號在一次經典的供應鏈攻擊中被攻破,目標是開發者。由於每週約有 50,000 次下載,這絕不是小規模事件。如果你或你的團隊自 6 月 8 日以來與該包有過交互,請立即更換你的密鑰。
Injective 反應很快,但 npm 生態仍存在漏洞。你有在檢查依賴項是否存在惡意更新嗎?
非理財建議。請始終管理你的風險。
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
150

·
--
🚨 2,000 個被投毒的包裹氾濫衝擊 $KEYV — 爆炸半徑內 1.27 億次下載!💥
每週 1.27 億次下載,這不是漏洞——這是武器化的入侵,爆炸半徑巨大。🦈 攻擊者向 Keyv/Cacheable 生態投放了 2,000+ 個惡意版本,包括 keyv@6.0.0,並模仿了 Shai-Hulud 蠕蟲的自動化。🔍
這就是項目如何從內部被掏空:憑據竊取、CI/CD 密鑰泄露、遠程載荷、通過開發環境進行橫向移動。任何下游應用只要觸碰這個庫就都暴露在風險中。📊
如果你手裏有密鑰,或者在 Node.js 上運行構建流水線,把你的依賴都當作已被攻破,直到完成審計。現在就輪換憑據並檢查鎖文件。⚠️ 💬 你的項目依賴樹幹淨嗎?還是隻差一個包就會陷入噩夢?👇
⚠️ 這不是財務建議。始終管理你的風險。🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2,000 個被投毒的包裹氾濫衝擊 $KEYV — 爆炸半徑內 1.27 億次下載!💥
每週 1.27 億次下載,這不是漏洞——這是武器化的入侵,爆炸半徑巨大。🦈 攻擊者向 Keyv/Cacheable 生態投放了 2,000+ 個惡意版本,包括 keyv@6.0.0,並模仿了 Shai-Hulud 蠕蟲的自動化。🔍
這就是項目如何從內部被掏空:憑據竊取、CI/CD 密鑰泄露、遠程載荷、通過開發環境進行橫向移動。任何下游應用只要觸碰這個庫就都暴露在風險中。📊
如果你手裏有密鑰,或者在 Node.js 上運行構建流水線,把你的依賴都當作已被攻破,直到完成審計。現在就輪換憑據並檢查鎖文件。⚠️ 💬 你的項目依賴樹幹淨嗎?還是隻差一個包就會陷入噩夢?👇
⚠️ 這不是財務建議。始終管理你的風險。🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
每週 1.27 億次下載,這不是漏洞——這是武器化的入侵,爆炸半徑巨大。🦈 攻擊者向 Keyv/Cacheable 生態投放了 2,000+ 個惡意版本,包括 keyv@6.0.0,並模仿了 Shai-Hulud 蠕蟲的自動化。🔍
這就是項目如何從內部被掏空:憑據竊取、CI/CD 密鑰泄露、遠程載荷、通過開發環境進行橫向移動。任何下游應用只要觸碰這個庫就都暴露在風險中。📊
如果你手裏有密鑰,或者在 Node.js 上運行構建流水線,把你的依賴都當作已被攻破,直到完成審計。現在就輪換憑據並檢查鎖文件。⚠️ 💬 你的項目依賴樹幹淨嗎?還是隻差一個包就會陷入噩夢?👇
⚠️ 這不是財務建議。始終管理你的風險。🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13

Ledger發現加密貨幣錢包內存在未經授權的硬件植入物,引發對供應鏈攻擊的擔憂
- Ledger確認在加密貨幣錢包內發現未經授權的硬件植入物
- 該植入物與正在進行的盜竊調查有關
- 這加劇了人們對複雜供應鏈攻擊的擔憂
- RSS來源尚未提供有關影響範圍或具體錢包的更多細節
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
來源:U.Today
Ledger發現加密貨幣錢包內存在未經授權的硬件植入物,引發對供應鏈攻擊的擔憂
- Ledger確認在加密貨幣錢包內發現未經授權的硬件植入物
- 該植入物與正在進行的盜竊調查有關
- 這加劇了人們對複雜供應鏈攻擊的擔憂
- RSS來源尚未提供有關影響範圍或具體錢包的更多細節
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
來源:U.Today
- Ledger確認在加密貨幣錢包內發現未經授權的硬件植入物
- 該植入物與正在進行的盜竊調查有關
- 這加劇了人們對複雜供應鏈攻擊的擔憂
- RSS來源尚未提供有關影響範圍或具體錢包的更多細節
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
來源:U.Today
134
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#英伟达财报超预期AI云股盘后上涨
9,172 次瀏覽
55 討論中
2
#本周财报与宏观事件密集,市场再迎波动考验
1M 次瀏覽
3,233 討論中
3
#Anthropic上市倒计时,AI投资热度迎来检验
466,668 次瀏覽
1,341 討論中
4
#黄仁勋能否复任CEO?英伟达董事会:暂不考虑
280,433 次瀏覽
562 討論中
5
#KOSPI跌2.59%创2月以来最低收盘
29,963 次瀏覽
63 討論中
6
#Anthropic获批以ANT代码在纳斯达克上市
90,771 次瀏覽
92 討論中
7
#13F集中披露,机构调仓释放哪些投资信号?
113,378 次瀏覽
203 討論中
8
#TetherCapital战略投资稳定币支付公司Stables
31,600 次瀏覽
62 討論中
9
#Evernorth上市前XRP持仓累计减值5.05亿美元
25,375 次瀏覽
53 討論中
10
#高盛披露持有12.2亿美元以太坊ETF
90,367 次瀏覽
106 討論中