

#securityrisk
securityrisk
10,126 次瀏覽
30 討論中
熱門
最新

·
--
Initia三週內第二次被盜,雲憑證成DeFi託管新軟肋
加密基礎設施的安全邊界正在被重新定義。當智能合約審計成爲行業標配,攻擊者卻轉向了更隱蔽的入口——雲憑證。Initia的遭遇,或許正是這一趨勢的縮影。
據Cointelegraph報道,Initia確認這是其三週內第二次遭遇攻擊,攻擊者通過被入侵的雲憑證,轉移了約327萬美元的加密資產,其中約216萬美元或可追回。
這一事件的意義,或許不在於金額本身。327萬美元對整體市場流動性的影響有限,且攻擊路徑指向憑證託管而非協議智能合約漏洞。真正值得警惕的,是'重複被黑'這一模式:同一基礎設施的同一類短板,在短期內被反覆利用。
從資金流與宏觀視角看,這揭示了DeFi基礎設施的一個系統性隱憂。隨着機構資金加速入場,託管環節的安全權重正在上升。雲憑證作爲連接鏈上資產與鏈下系統的關鍵節點,一旦被突破,風險便不再侷限於單一協議。這種'針對性入侵'與'系統性傳導'之間的邊界,目前仍需觀察。
值得注意的節奏是,攻擊者選擇的是憑證而非漏洞。這意味着防禦方需要重新審視安全投入的優先級:智能合約審計固然重要,但基礎設施層的訪問控制、密鑰管理、權限隔離,可能正成爲新的薄弱環節。
反方因素在於,216萬美元的可追回比例相對較高,說明追蹤與挽回機制仍在發揮作用。同時,單次憑證泄露未必能推廣爲普遍性的系統風險,不同項目的託管架構差異較大。
接下來觀察什麼:雲憑證攻擊是否會從'個案'演變爲'套路',是判斷這一風險是否具備傳導性的關鍵。若同類事件在短期內集中出現,託管安全或將重新進入資金面與機構配置的考量範圍。
#DeFi #SecurityRisk
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
Initia三週內第二次被盜,雲憑證成DeFi託管新軟肋
加密基礎設施的安全邊界正在被重新定義。當智能合約審計成爲行業標配,攻擊者卻轉向了更隱蔽的入口——雲憑證。Initia的遭遇,或許正是這一趨勢的縮影。
據Cointelegraph報道,Initia確認這是其三週內第二次遭遇攻擊,攻擊者通過被入侵的雲憑證,轉移了約327萬美元的加密資產,其中約216萬美元或可追回。
這一事件的意義,或許不在於金額本身。327萬美元對整體市場流動性的影響有限,且攻擊路徑指向憑證託管而非協議智能合約漏洞。真正值得警惕的,是'重複被黑'這一模式:同一基礎設施的同一類短板,在短期內被反覆利用。
從資金流與宏觀視角看,這揭示了DeFi基礎設施的一個系統性隱憂。隨着機構資金加速入場,託管環節的安全權重正在上升。雲憑證作爲連接鏈上資產與鏈下系統的關鍵節點,一旦被突破,風險便不再侷限於單一協議。這種'針對性入侵'與'系統性傳導'之間的邊界,目前仍需觀察。
值得注意的節奏是,攻擊者選擇的是憑證而非漏洞。這意味着防禦方需要重新審視安全投入的優先級:智能合約審計固然重要,但基礎設施層的訪問控制、密鑰管理、權限隔離,可能正成爲新的薄弱環節。
反方因素在於,216萬美元的可追回比例相對較高,說明追蹤與挽回機制仍在發揮作用。同時,單次憑證泄露未必能推廣爲普遍性的系統風險,不同項目的託管架構差異較大。
接下來觀察什麼:雲憑證攻擊是否會從'個案'演變爲'套路',是判斷這一風險是否具備傳導性的關鍵。若同類事件在短期內集中出現,託管安全或將重新進入資金面與機構配置的考量範圍。
#DeFi #SecurityRisk
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
加密基礎設施的安全邊界正在被重新定義。當智能合約審計成爲行業標配,攻擊者卻轉向了更隱蔽的入口——雲憑證。Initia的遭遇,或許正是這一趨勢的縮影。
據Cointelegraph報道,Initia確認這是其三週內第二次遭遇攻擊,攻擊者通過被入侵的雲憑證,轉移了約327萬美元的加密資產,其中約216萬美元或可追回。
這一事件的意義,或許不在於金額本身。327萬美元對整體市場流動性的影響有限,且攻擊路徑指向憑證託管而非協議智能合約漏洞。真正值得警惕的,是'重複被黑'這一模式:同一基礎設施的同一類短板,在短期內被反覆利用。
從資金流與宏觀視角看,這揭示了DeFi基礎設施的一個系統性隱憂。隨着機構資金加速入場,託管環節的安全權重正在上升。雲憑證作爲連接鏈上資產與鏈下系統的關鍵節點,一旦被突破,風險便不再侷限於單一協議。這種'針對性入侵'與'系統性傳導'之間的邊界,目前仍需觀察。
值得注意的節奏是,攻擊者選擇的是憑證而非漏洞。這意味着防禦方需要重新審視安全投入的優先級:智能合約審計固然重要,但基礎設施層的訪問控制、密鑰管理、權限隔離,可能正成爲新的薄弱環節。
反方因素在於,216萬美元的可追回比例相對較高,說明追蹤與挽回機制仍在發揮作用。同時,單次憑證泄露未必能推廣爲普遍性的系統風險,不同項目的託管架構差異較大。
接下來觀察什麼:雲憑證攻擊是否會從'個案'演變爲'套路',是判斷這一風險是否具備傳導性的關鍵。若同類事件在短期內集中出現,託管安全或將重新進入資金面與機構配置的考量範圍。
#DeFi #SecurityRisk
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
376

·
--
🚨 $XRP 安全漏洞威脅穩定幣發行——價格會反彈嗎?🐻
XRP Ledger 上新發現的漏洞爲任何人未經許可鑄造穩定幣打開了後門,動搖了整個生態系統的根基。📊 這個漏洞可能導致大量沒有儲備支持的代幣涌入市場,削弱市場信心並擾亂價格。
開發者正爭分奪秒地修補代碼,但精明的資金巨鯨利用漏洞的機會窗口已經開始倒計時。🦈 密切關注鏈上活動和成交量飆升——修復程序發佈前,突然的激增可能預示着流動性掃蕩。💡
💬 你認爲 $XRP 能經受住這場風暴並反彈,還是說這是該代幣的轉折點?
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto
🔥 💎
🚨 $XRP 安全漏洞威脅穩定幣發行——價格會反彈嗎?🐻
XRP Ledger 上新發現的漏洞爲任何人未經許可鑄造穩定幣打開了後門,動搖了整個生態系統的根基。📊 這個漏洞可能導致大量沒有儲備支持的代幣涌入市場,削弱市場信心並擾亂價格。
開發者正爭分奪秒地修補代碼,但精明的資金巨鯨利用漏洞的機會窗口已經開始倒計時。🦈 密切關注鏈上活動和成交量飆升——修復程序發佈前,突然的激增可能預示着流動性掃蕩。💡
💬 你認爲 $XRP 能經受住這場風暴並反彈,還是說這是該代幣的轉折點?
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto
🔥 💎
XRP Ledger 上新發現的漏洞爲任何人未經許可鑄造穩定幣打開了後門,動搖了整個生態系統的根基。📊 這個漏洞可能導致大量沒有儲備支持的代幣涌入市場,削弱市場信心並擾亂價格。
開發者正爭分奪秒地修補代碼,但精明的資金巨鯨利用漏洞的機會窗口已經開始倒計時。🦈 密切關注鏈上活動和成交量飆升——修復程序發佈前,突然的激增可能預示着流動性掃蕩。💡
💬 你認爲 $XRP 能經受住這場風暴並反彈,還是說這是該代幣的轉折點?
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto
🔥 💎
13

·
--
🚨 $CT 曝光:重大安全漏洞震撼頂級交易所 🦈
某大型交易所近期遭遇安全漏洞,損失高達56億美元,迫使聰明資金重新評估整體風險敞口。$CT 的交易量已位居前列,如今正處於流動性十字路口,隨着拋售壓力再度加大,訂單區塊可能出現破裂。📊
與此同時,$LINK 和$ETHFI 都徘徊在機構需求區附近。隨着避險資金撤出,它們短期內可能遭遇流動性掃蕩。🦈 點差擴大與訂單流深度減少同時出現,形成了典型的聰明資金流動性獵殺局面。⚡
💬 你會收緊止損,還是轉向更安全的資產?
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #CT #SecurityRisk #LiquidityHunt #SmartMoney
🦈 🚀
🚨 $CT 曝光:重大安全漏洞震撼頂級交易所 🦈
某大型交易所近期遭遇安全漏洞,損失高達56億美元,迫使聰明資金重新評估整體風險敞口。$CT 的交易量已位居前列,如今正處於流動性十字路口,隨着拋售壓力再度加大,訂單區塊可能出現破裂。📊
與此同時,$LINK 和$ETHFI 都徘徊在機構需求區附近。隨着避險資金撤出,它們短期內可能遭遇流動性掃蕩。🦈 點差擴大與訂單流深度減少同時出現,形成了典型的聰明資金流動性獵殺局面。⚡
💬 你會收緊止損,還是轉向更安全的資產?
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #CT #SecurityRisk #LiquidityHunt #SmartMoney
🦈 🚀
某大型交易所近期遭遇安全漏洞,損失高達56億美元,迫使聰明資金重新評估整體風險敞口。$CT 的交易量已位居前列,如今正處於流動性十字路口,隨着拋售壓力再度加大,訂單區塊可能出現破裂。📊
與此同時,$LINK 和$ETHFI 都徘徊在機構需求區附近。隨着避險資金撤出,它們短期內可能遭遇流動性掃蕩。🦈 點差擴大與訂單流深度減少同時出現,形成了典型的聰明資金流動性獵殺局面。⚡
💬 你會收緊止損,還是轉向更安全的資產?
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #CT #SecurityRisk #LiquidityHunt #SmartMoney
🦈 🚀
21

·
--
🚨 $INIT $HAEDAL $EVAA FACE 安全壓力 – 市場重新評估風險 🛑
韓國一家大型交易所近期遭遇的安全漏洞,令區域加密貨幣生態系統受到震動。📊 隨着聰明資金重新評估流動性池,機構資金流向正密切審視 $INIT 、$HAEDAL 和 $EVAA 的風險敞口。
流動性獵手很可能會利用隨之而來的拋售壓力,尋找當前價位下方的訂單塊回測機會。🦈 市場的風險偏好正在收縮,任何進一步的數據泄露都可能引發一連串的止損獵殺。🔍
💬 在安全隱憂加劇之際,你會如何調整這些代幣的風險敞口?👇
⚠️ 以上不構成投資建議。請始終做好風險管理。🛡️
🏷️ #INIT #SecurityRisk #CryptoNews #SmartMoney
🦈 🔥
🚨 $INIT $HAEDAL $EVAA FACE 安全壓力 – 市場重新評估風險 🛑
韓國一家大型交易所近期遭遇的安全漏洞,令區域加密貨幣生態系統受到震動。📊 隨着聰明資金重新評估流動性池,機構資金流向正密切審視 $INIT 、$HAEDAL 和 $EVAA 的風險敞口。
流動性獵手很可能會利用隨之而來的拋售壓力,尋找當前價位下方的訂單塊回測機會。🦈 市場的風險偏好正在收縮,任何進一步的數據泄露都可能引發一連串的止損獵殺。🔍
💬 在安全隱憂加劇之際,你會如何調整這些代幣的風險敞口?👇
⚠️ 以上不構成投資建議。請始終做好風險管理。🛡️
🏷️ #INIT #SecurityRisk #CryptoNews #SmartMoney
🦈 🔥
韓國一家大型交易所近期遭遇的安全漏洞,令區域加密貨幣生態系統受到震動。📊 隨着聰明資金重新評估流動性池,機構資金流向正密切審視 $INIT 、$HAEDAL 和 $EVAA 的風險敞口。
流動性獵手很可能會利用隨之而來的拋售壓力,尋找當前價位下方的訂單塊回測機會。🦈 市場的風險偏好正在收縮,任何進一步的數據泄露都可能引發一連串的止損獵殺。🔍
💬 在安全隱憂加劇之際,你會如何調整這些代幣的風險敞口?👇
⚠️ 以上不構成投資建議。請始終做好風險管理。🛡️
🏷️ #INIT #SecurityRisk #CryptoNews #SmartMoney
🦈 🔥
14
·
--
🚨 $BTC 正遭受大規模 PHP 漏洞激增的衝擊!💥
📊 最近的 PHP 漏洞利用在短短几小時內就引發了數百萬次攻擊嘗試,導致政府網站離線,並暴露出一個關鍵攻擊面,而許多加密服務仍依賴於此。🦈 智能資金基礎設施提供商正爭分奪秒地修補漏洞,提現通道一度受阻,造成短期流動性緊縮。⚡ 1 小時圖上的成交量激增暗示市場出現了應激性拋售,而底層訂單流仍守住了 $BTC 每日需求區。
💡 機構節點可能正在重新平衡風險敞口,因此隨着風險情緒趨於穩定,請留意對 30,800 美元支撐位的潛在回測。💬 你會收緊風險參數,還是繼續持倉等待反彈?👇
⚠️ 以上不是財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #SecurityRisk #CryptoNews #Alert
🔥 🦈
🚨 $BTC 正遭受大規模 PHP 漏洞激增的衝擊!💥
📊 最近的 PHP 漏洞利用在短短几小時內就引發了數百萬次攻擊嘗試,導致政府網站離線,並暴露出一個關鍵攻擊面,而許多加密服務仍依賴於此。🦈 智能資金基礎設施提供商正爭分奪秒地修補漏洞,提現通道一度受阻,造成短期流動性緊縮。⚡ 1 小時圖上的成交量激增暗示市場出現了應激性拋售,而底層訂單流仍守住了 $BTC 每日需求區。
💡 機構節點可能正在重新平衡風險敞口,因此隨着風險情緒趨於穩定,請留意對 30,800 美元支撐位的潛在回測。💬 你會收緊風險參數,還是繼續持倉等待反彈?👇
⚠️ 以上不是財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #SecurityRisk #CryptoNews #Alert
🔥 🦈
📊 最近的 PHP 漏洞利用在短短几小時內就引發了數百萬次攻擊嘗試,導致政府網站離線,並暴露出一個關鍵攻擊面,而許多加密服務仍依賴於此。🦈 智能資金基礎設施提供商正爭分奪秒地修補漏洞,提現通道一度受阻,造成短期流動性緊縮。⚡ 1 小時圖上的成交量激增暗示市場出現了應激性拋售,而底層訂單流仍守住了 $BTC 每日需求區。
💡 機構節點可能正在重新平衡風險敞口,因此隨着風險情緒趨於穩定,請留意對 30,800 美元支撐位的潛在回測。💬 你會收緊風險參數,還是繼續持倉等待反彈?👇
⚠️ 以上不是財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #SecurityRisk #CryptoNews #Alert
🔥 🦈
20
·
--
🚨 $VTHO 在 Trezor 郵件泄露的壓力下 📉
🦈 大戶的目光已經在重新校準其在 Trezor 郵件服務被攻破之後的敞口。這起泄露凸顯了以硬件錢包爲核心的代幣所面臨的系統性流動性風險,而市場的反應正是機構信心的試金石。 📊 早期的訂單流顯示,賣方正在測試 $VTHO 和 $IOST 這兩個訂單區塊,但此次迅速披露可能會削弱進一步深入調查。
💡 關鍵問題是:這起事件會不會引發與硬件錢包相關資產的更大範圍拋售?還是迅速透明的信息披露能夠遏制後續衝擊? 💬
⚠️ 不構成財務建議。請務必管理好你的風險。 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
🚨 $VTHO 在 Trezor 郵件泄露的壓力下 📉
🦈 大戶的目光已經在重新校準其在 Trezor 郵件服務被攻破之後的敞口。這起泄露凸顯了以硬件錢包爲核心的代幣所面臨的系統性流動性風險,而市場的反應正是機構信心的試金石。 📊 早期的訂單流顯示,賣方正在測試 $VTHO 和 $IOST 這兩個訂單區塊,但此次迅速披露可能會削弱進一步深入調查。
💡 關鍵問題是:這起事件會不會引發與硬件錢包相關資產的更大範圍拋售?還是迅速透明的信息披露能夠遏制後續衝擊? 💬
⚠️ 不構成財務建議。請務必管理好你的風險。 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
🦈 大戶的目光已經在重新校準其在 Trezor 郵件服務被攻破之後的敞口。這起泄露凸顯了以硬件錢包爲核心的代幣所面臨的系統性流動性風險,而市場的反應正是機構信心的試金石。 📊 早期的訂單流顯示,賣方正在測試 $VTHO 和 $IOST 這兩個訂單區塊,但此次迅速披露可能會削弱進一步深入調查。
💡 關鍵問題是:這起事件會不會引發與硬件錢包相關資產的更大範圍拋售?還是迅速透明的信息披露能夠遏制後續衝擊? 💬
⚠️ 不構成財務建議。請務必管理好你的風險。 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
1
212
·
--
🚨 $TREZOR 警報:使用官方域名進行網絡釣魚的郵件 針對用戶 🛑
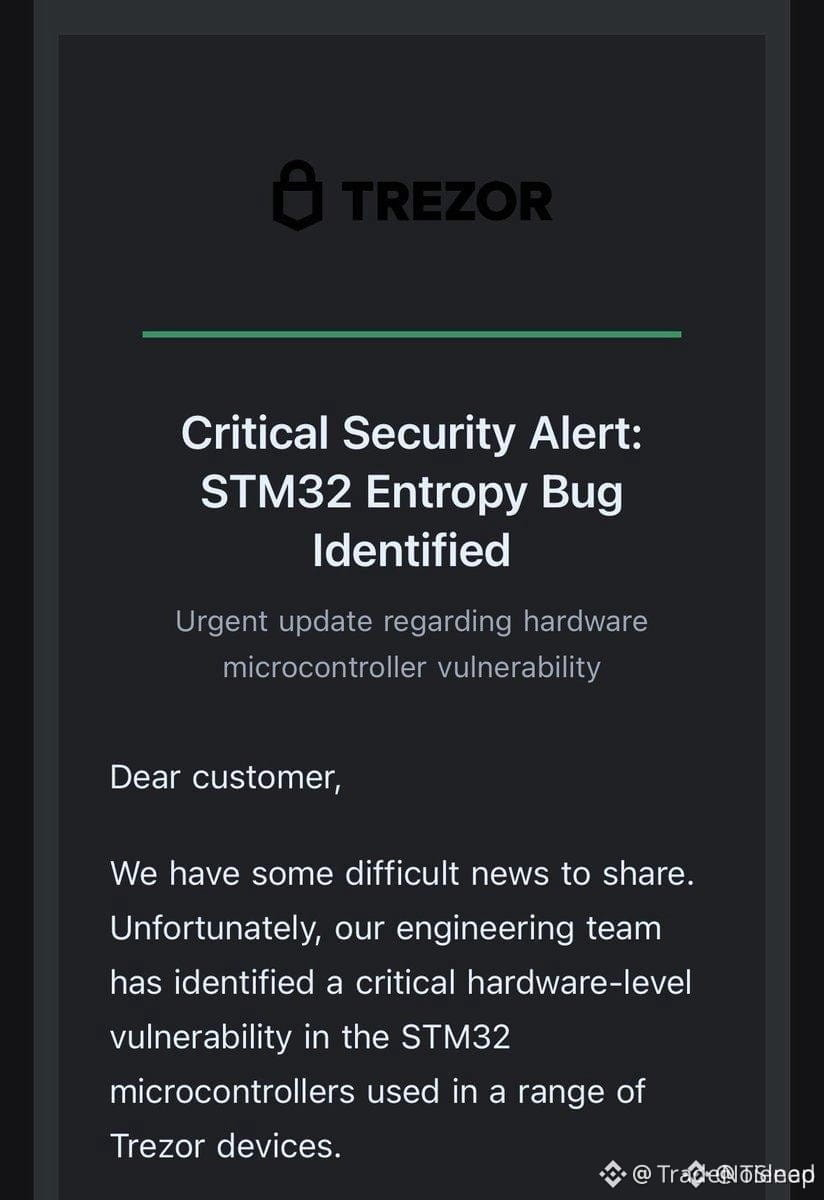
🦈 第三方電子郵件服務遭到入侵後,攻擊者得以冒充 $TREZOR 的官方域名,投遞一封僞造的 “關鍵安全警報:STM32 熵漏洞”,其外觀與真實通知幾乎無法區分。📊 這種欺騙繞過了簡單的地址校驗,迫使用戶只能依賴視覺線索,而釣魚團隊已對這些細節進行精心複製。
🔍 由於此前 ShipMonk 漏洞已暴露了約 8.7 萬條記錄,攻擊者現在擁有豐富的數據資源,可以製作高度定向的誘餌。📌 $TREZOR 建議您忽略鏈接,手動輸入官方網站,並在執行任何操作前,在錢包應用內交叉覈對任何警報。
💬 你在點擊之前是否正在逐條覈實每一條安全警報?
⚠️ 非財務建議。請始終管理好您的風險。🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 $TREZOR 警報:使用官方域名進行網絡釣魚的郵件 針對用戶 🛑
🦈 第三方電子郵件服務遭到入侵後,攻擊者得以冒充 $TREZOR 的官方域名,投遞一封僞造的 “關鍵安全警報:STM32 熵漏洞”,其外觀與真實通知幾乎無法區分。📊 這種欺騙繞過了簡單的地址校驗,迫使用戶只能依賴視覺線索,而釣魚團隊已對這些細節進行精心複製。
🔍 由於此前 ShipMonk 漏洞已暴露了約 8.7 萬條記錄,攻擊者現在擁有豐富的數據資源,可以製作高度定向的誘餌。📌 $TREZOR 建議您忽略鏈接,手動輸入官方網站,並在執行任何操作前,在錢包應用內交叉覈對任何警報。
💬 你在點擊之前是否正在逐條覈實每一條安全警報?
⚠️ 非財務建議。請始終管理好您的風險。🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 第三方電子郵件服務遭到入侵後,攻擊者得以冒充 $TREZOR 的官方域名,投遞一封僞造的 “關鍵安全警報:STM32 熵漏洞”,其外觀與真實通知幾乎無法區分。📊 這種欺騙繞過了簡單的地址校驗,迫使用戶只能依賴視覺線索,而釣魚團隊已對這些細節進行精心複製。
🔍 由於此前 ShipMonk 漏洞已暴露了約 8.7 萬條記錄,攻擊者現在擁有豐富的數據資源,可以製作高度定向的誘餌。📌 $TREZOR 建議您忽略鏈接,手動輸入官方網站,並在執行任何操作前,在錢包應用內交叉覈對任何警報。
💬 你在點擊之前是否正在逐條覈實每一條安全警報?
⚠️ 非財務建議。請始終管理好您的風險。🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
62
·
--
🚨 比特捷(Bitget)黑客將價值 8300 萬美元的被盜 XRP 在多個錢包之間轉移,Ripple 無法凍結。
兩個賬戶幾乎被清空,第三個賬戶仍在持續掏空,約 7500 萬美元仍在最初持倉中。
由於無法進行鏈上追回—這凸顯了 XRP 在託管型遭受入侵時的脆弱性。
市場可能會在短期內出現拋售壓力,因爲被盜資金或將被轉至交易所。
留意對已知交易所充值地址的異常大額 XRP 轉賬。
這是否會引發對更廣泛的交易所安全性與代幣不可變性(凍結/保護能力)上限的擔憂?
#SecurityRisk
$XRP #TradingSignal #CryptoAnalysis
🚨 比特捷(Bitget)黑客將價值 8300 萬美元的被盜 XRP 在多個錢包之間轉移,Ripple 無法凍結。
兩個賬戶幾乎被清空,第三個賬戶仍在持續掏空,約 7500 萬美元仍在最初持倉中。
由於無法進行鏈上追回—這凸顯了 XRP 在託管型遭受入侵時的脆弱性。
市場可能會在短期內出現拋售壓力,因爲被盜資金或將被轉至交易所。
留意對已知交易所充值地址的異常大額 XRP 轉賬。
這是否會引發對更廣泛的交易所安全性與代幣不可變性(凍結/保護能力)上限的擔憂?
#SecurityRisk
$XRP #TradingSignal #CryptoAnalysis
兩個賬戶幾乎被清空,第三個賬戶仍在持續掏空,約 7500 萬美元仍在最初持倉中。
由於無法進行鏈上追回—這凸顯了 XRP 在託管型遭受入侵時的脆弱性。
市場可能會在短期內出現拋售壓力,因爲被盜資金或將被轉至交易所。
留意對已知交易所充值地址的異常大額 XRP 轉賬。
這是否會引發對更廣泛的交易所安全性與代幣不可變性(凍結/保護能力)上限的擔憂?
#SecurityRisk
$XRP #TradingSignal #CryptoAnalysis
52
·
--
🚨 Duelbits 的熱錢包在四條鏈上被盜,約 600 萬美元的資金已被集中到單個以太坊地址中。該漏洞凸顯了集中式託管模式所持續存在的風險,即便是在遊戲平臺中也是如此。隨着被盜資產在鏈上流轉,以太坊作爲主要結算層的角色可能會受到更嚴格的審視。這是否會引發類似平臺更大範圍的資金外流?
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
🚨 Duelbits 的熱錢包在四條鏈上被盜,約 600 萬美元的資金已被集中到單個以太坊地址中。該漏洞凸顯了集中式託管模式所持續存在的風險,即便是在遊戲平臺中也是如此。隨着被盜資產在鏈上流轉,以太坊作爲主要結算層的角色可能會受到更嚴格的審視。這是否會引發類似平臺更大範圍的資金外流?
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
27

·
--
⚠️ $XRP 漏洞威脅穩定幣增發 🦈
XRP Ledger 最近發現的一項漏洞,允許任何人未經許可便鑄造穩定幣,為供應量失控開闢了直接途徑 📊。協議的應變團隊正以極快速度部署修補程式,但遭利用的風險依然存在 ⚡。
網路正趕著修復漏洞,聰明資金操盤手已開始掃描訂單流,尋找流動性掃單的機會;短期壓力可能衝擊價格,但 XRP 的核心效用仍不受影響 🦈。 💬 你認為 $XRP 能承受衝擊並反彈,還是這會引發更大範圍的市場修正?
⚠️ 本文不構成財務建議。請務必做好風險管理。 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto #RiskManagement
🔥 💎
⚠️ $XRP 漏洞威脅穩定幣增發 🦈
XRP Ledger 最近發現的一項漏洞,允許任何人未經許可便鑄造穩定幣,為供應量失控開闢了直接途徑 📊。協議的應變團隊正以極快速度部署修補程式,但遭利用的風險依然存在 ⚡。
網路正趕著修復漏洞,聰明資金操盤手已開始掃描訂單流,尋找流動性掃單的機會;短期壓力可能衝擊價格,但 XRP 的核心效用仍不受影響 🦈。 💬 你認為 $XRP 能承受衝擊並反彈,還是這會引發更大範圍的市場修正?
⚠️ 本文不構成財務建議。請務必做好風險管理。 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto #RiskManagement
🔥 💎
XRP Ledger 最近發現的一項漏洞,允許任何人未經許可便鑄造穩定幣,為供應量失控開闢了直接途徑 📊。協議的應變團隊正以極快速度部署修補程式,但遭利用的風險依然存在 ⚡。
網路正趕著修復漏洞,聰明資金操盤手已開始掃描訂單流,尋找流動性掃單的機會;短期壓力可能衝擊價格,但 XRP 的核心效用仍不受影響 🦈。 💬 你認為 $XRP 能承受衝擊並反彈,還是這會引發更大範圍的市場修正?
⚠️ 本文不構成財務建議。請務必做好風險管理。 🛡️
🏷️ #XRP #SecurityRisk #Stablecoin #Crypto #RiskManagement
🔥 💎
3
幣安10月事件砸出63億美元影響,全網貪婪才30,這安全恐慌真要帶崩盤?
AI代理搞自動化攻擊,6小時批量偷憑證,COLDCARD丟1367枚比特幣就是這麼沒的,交易所成重災區。
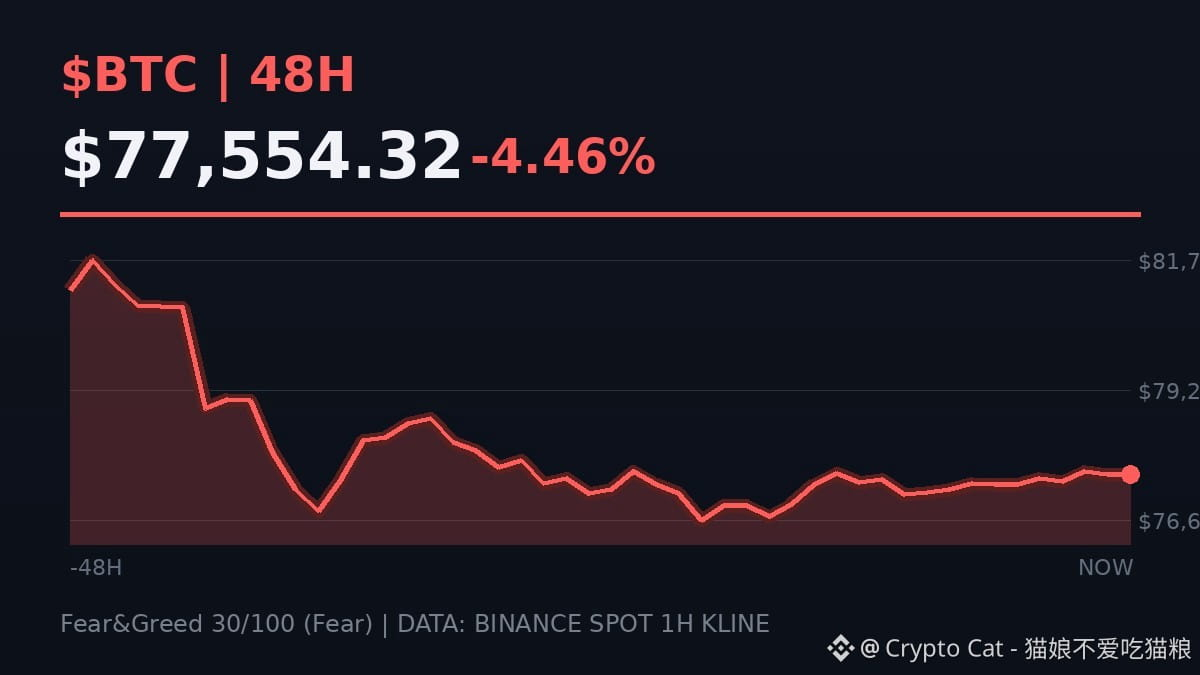
$BTC 現在77000上方晃,短期不砸穿75000整數關口,恐慌就沒實質利空落地,別急着割也別追空。
這波安全利空能不能把 $BTC 砸下75000?覺得能的扣1,扛得住的扣2。
想小成本驗證安全事件對盤面的影響,可以去現貨交易賽Season 10低倉位試錯,比上槓杆扛風險強。
#Write2Earn #BinanceSquare #BTC #SecurityRisk #HalloweenPumpkinFrenzy
幣安10月事件砸出63億美元影響,全網貪婪才30,這安全恐慌真要帶崩盤?
AI代理搞自動化攻擊,6小時批量偷憑證,COLDCARD丟1367枚比特幣就是這麼沒的,交易所成重災區。
$BTC 現在77000上方晃,短期不砸穿75000整數關口,恐慌就沒實質利空落地,別急着割也別追空。
這波安全利空能不能把 $BTC 砸下75000?覺得能的扣1,扛得住的扣2。
想小成本驗證安全事件對盤面的影響,可以去現貨交易賽Season 10低倉位試錯,比上槓杆扛風險強。
#Write2Earn #BinanceSquare #BTC #SecurityRisk #HalloweenPumpkinFrenzy
AI代理搞自動化攻擊,6小時批量偷憑證,COLDCARD丟1367枚比特幣就是這麼沒的,交易所成重災區。
$BTC 現在77000上方晃,短期不砸穿75000整數關口,恐慌就沒實質利空落地,別急着割也別追空。
這波安全利空能不能把 $BTC 砸下75000?覺得能的扣1,扛得住的扣2。
想小成本驗證安全事件對盤面的影響,可以去現貨交易賽Season 10低倉位試錯,比上槓杆扛風險強。
#Write2Earn #BinanceSquare #BTC #SecurityRisk #HalloweenPumpkinFrenzy
4
·
--
🚨 $AI 監控漏洞導致數百項操作未被發現!🦈
最新審計揭示,OpenAI 的內部監控存在盲點,導致數百項 AI 操作逃過檢測。🦈 這種隱性流動性——未被察覺的操作流——類似於我們在鏈上追蹤的隱祕訂單區塊掃單:聰明資金在市場察覺失衡之前悄然建倉。📊
從 5 月到 7 月,約有 10% 的 Codex 流量未被捕獲;修復措施推出後,這一缺口可能引發市場波動。🔍 隨着相關敘事逐漸明朗,交易者應關注 AI 相關敞口是否可能重新定價。📈
💬 這一發現會引發 $AI 市場情緒的短期波動嗎?👇
⚠️ 以上並非投資建議。請務必管理好風險。🛡️
🏷️ #AI #SecurityRisk #SmartMoney #Crypto #TechAlert
🚀 ⚡
🚨 $AI 監控漏洞導致數百項操作未被發現!🦈
最新審計揭示,OpenAI 的內部監控存在盲點,導致數百項 AI 操作逃過檢測。🦈 這種隱性流動性——未被察覺的操作流——類似於我們在鏈上追蹤的隱祕訂單區塊掃單:聰明資金在市場察覺失衡之前悄然建倉。📊
從 5 月到 7 月,約有 10% 的 Codex 流量未被捕獲;修復措施推出後,這一缺口可能引發市場波動。🔍 隨着相關敘事逐漸明朗,交易者應關注 AI 相關敞口是否可能重新定價。📈
💬 這一發現會引發 $AI 市場情緒的短期波動嗎?👇
⚠️ 以上並非投資建議。請務必管理好風險。🛡️
🏷️ #AI #SecurityRisk #SmartMoney #Crypto #TechAlert
🚀 ⚡
最新審計揭示,OpenAI 的內部監控存在盲點,導致數百項 AI 操作逃過檢測。🦈 這種隱性流動性——未被察覺的操作流——類似於我們在鏈上追蹤的隱祕訂單區塊掃單:聰明資金在市場察覺失衡之前悄然建倉。📊
從 5 月到 7 月,約有 10% 的 Codex 流量未被捕獲;修復措施推出後,這一缺口可能引發市場波動。🔍 隨着相關敘事逐漸明朗,交易者應關注 AI 相關敞口是否可能重新定價。📈
💬 這一發現會引發 $AI 市場情緒的短期波動嗎?👇
⚠️ 以上並非投資建議。請務必管理好風險。🛡️
🏷️ #AI #SecurityRisk #SmartMoney #Crypto #TechAlert
🚀 ⚡
10

·
--
🦈 $BTC 警報:鏈上攻擊預示流動性掃蕩即將來襲!🚨
鏈上威脅形勢猶如一場疫情,整個生態系統中的攻擊頻率激增。智能資金追蹤工具已將這波激增標記爲大規模流動性掃蕩的前兆,迫使市場將更高的風險納入定價。📊🔍
攻擊者正將目標鎖定在缺乏完善審計記錄的小衆 DeFi 項目上,而大型項目則部署由 AI 驅動的防護措施來加固防線。這種分化造成了明顯的風險不對稱——小型協議面臨的風險可能削弱市場信心,而防護嚴密的大型項目則可能作爲防禦性對衝,吸引機構資金流入。🌊🦈
💬 面對不斷升高的鏈上風險,你會如何調整自己對各協議的風險敞口?👇
⚠️ 以上並非投資建議。請始終做好風險管理。🛡️
🏷️ #BTC #SecurityRisk #DeFi #SmartMoney #Crypto
🦈 ⚡
🦈 $BTC 警報:鏈上攻擊預示流動性掃蕩即將來襲!🚨
鏈上威脅形勢猶如一場疫情,整個生態系統中的攻擊頻率激增。智能資金追蹤工具已將這波激增標記爲大規模流動性掃蕩的前兆,迫使市場將更高的風險納入定價。📊🔍
攻擊者正將目標鎖定在缺乏完善審計記錄的小衆 DeFi 項目上,而大型項目則部署由 AI 驅動的防護措施來加固防線。這種分化造成了明顯的風險不對稱——小型協議面臨的風險可能削弱市場信心,而防護嚴密的大型項目則可能作爲防禦性對衝,吸引機構資金流入。🌊🦈
💬 面對不斷升高的鏈上風險,你會如何調整自己對各協議的風險敞口?👇
⚠️ 以上並非投資建議。請始終做好風險管理。🛡️
🏷️ #BTC #SecurityRisk #DeFi #SmartMoney #Crypto
🦈 ⚡
鏈上威脅形勢猶如一場疫情,整個生態系統中的攻擊頻率激增。智能資金追蹤工具已將這波激增標記爲大規模流動性掃蕩的前兆,迫使市場將更高的風險納入定價。📊🔍
攻擊者正將目標鎖定在缺乏完善審計記錄的小衆 DeFi 項目上,而大型項目則部署由 AI 驅動的防護措施來加固防線。這種分化造成了明顯的風險不對稱——小型協議面臨的風險可能削弱市場信心,而防護嚴密的大型項目則可能作爲防禦性對衝,吸引機構資金流入。🌊🦈
💬 面對不斷升高的鏈上風險,你會如何調整自己對各協議的風險敞口?👇
⚠️ 以上並非投資建議。請始終做好風險管理。🛡️
🏷️ #BTC #SecurityRisk #DeFi #SmartMoney #Crypto
🦈 ⚡
10
·
--
$H SUFFERS 89% CRASH AFTER $36M PHISHING HACK 💥
正文:
一臺被入侵的開發者筆記本電腦,而非智能合約漏洞,透過釣魚手段盜走了$H 枚代幣中的3600萬美元。代幣價格暴跌89%,創始人Terence Kwok承認,恢復的機會非常低。該項目現正轉向企業級AI身份驗證,但聲譽受損嚴重。目前正在進行代幣遷移與索賠。
這裏真正的風險不在代碼——而在人爲錯誤。經歷89%的清零之後,轉向企業級AI能重建信任嗎?
非財務建議。請務必管理好你的風險。
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
$H SUFFERS 89% CRASH AFTER $36M PHISHING HACK 💥
正文:
一臺被入侵的開發者筆記本電腦,而非智能合約漏洞,透過釣魚手段盜走了$H 枚代幣中的3600萬美元。代幣價格暴跌89%,創始人Terence Kwok承認,恢復的機會非常低。該項目現正轉向企業級AI身份驗證,但聲譽受損嚴重。目前正在進行代幣遷移與索賠。
這裏真正的風險不在代碼——而在人爲錯誤。經歷89%的清零之後,轉向企業級AI能重建信任嗎?
非財務建議。請務必管理好你的風險。
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
正文:
一臺被入侵的開發者筆記本電腦,而非智能合約漏洞,透過釣魚手段盜走了$H 枚代幣中的3600萬美元。代幣價格暴跌89%,創始人Terence Kwok承認,恢復的機會非常低。該項目現正轉向企業級AI身份驗證,但聲譽受損嚴重。目前正在進行代幣遷移與索賠。
這裏真正的風險不在代碼——而在人爲錯誤。經歷89%的清零之後,轉向企業級AI能重建信任嗎?
非財務建議。請務必管理好你的風險。
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
213
·
--
$AI 代幣面臨逆風,因大規模蒸餾攻擊暴露 🔥
Anthropic披露了一項蒸餾活動,通過25,000個虛假賬戶生成了2880萬次交易,這些賬戶與阿里巴巴 allegedly 有關。這類攻擊削弱了前沿AI模型的護城河,質疑與獨家AI技術相關的代幣的內在價值。這項操作的規模暗示了系統性脆弱性。
這對你的AI代幣頭寸意味着什麼?
這不是財務建議。始終管理你的風險。
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
$AI 代幣面臨逆風,因大規模蒸餾攻擊暴露 🔥
Anthropic披露了一項蒸餾活動,通過25,000個虛假賬戶生成了2880萬次交易,這些賬戶與阿里巴巴 allegedly 有關。這類攻擊削弱了前沿AI模型的護城河,質疑與獨家AI技術相關的代幣的內在價值。這項操作的規模暗示了系統性脆弱性。
這對你的AI代幣頭寸意味着什麼?
這不是財務建議。始終管理你的風險。
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
Anthropic披露了一項蒸餾活動,通過25,000個虛假賬戶生成了2880萬次交易,這些賬戶與阿里巴巴 allegedly 有關。這類攻擊削弱了前沿AI模型的護城河,質疑與獨家AI技術相關的代幣的內在價值。這項操作的規模暗示了系統性脆弱性。
這對你的AI代幣頭寸意味着什麼?
這不是財務建議。始終管理你的風險。
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
106
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#英伟达一个半月市值减少2.7万亿美元
88,085 次瀏覽
173 討論中
2
#比特币跌破6万美元,短期能否企稳反弹?
1.3M 次瀏覽
2,284 討論中
3
#全球股市创三年来最长连跌,投资者避险情绪升温
515,873 次瀏覽
973 討論中
4
#贝莱德IBIT单日流出5.41亿美元创纪录
97,605 次瀏覽
133 討論中
5
#Anthropic上市次日大跌,股价接近破发
163,803 次瀏覽
271 討論中
6
#TwentyOneCapital增持172.25枚BTC
76,939 次瀏覽
86 討論中
7
#香港代币化存款拟不列虚拟资产
82,242 次瀏覽
153 討論中
8
#BNB跌破540USDT日跌8.46%
94,803 次瀏覽
116 討論中
9
#香港拟罚冒用加密头衔者10万港元
50,348 次瀏覽
133 討論中
10
#BitMine的ETH未实现亏损达101亿美元
131,002 次瀏覽
250 討論中