

#relay
relay
3,178 次瀏覽
22 討論中
熱門
最新

🚨 $RELAY API 暴露引發 13.6 萬美元 MEV 攻擊,但自動退款已上線!🦈
MEV 機器人趁着暗池流動性毫無防備時發動了攻擊。$RELAY 遭遇 API 數據泄露,導致 9 月 12 日至 26 日的訂單流暴露,套利者得以搶跑 5,600 名交易者,總獲利達 13.6 萬美元。🔍
協議開發者迅速採取行動,發放了 5 萬美元賞金,並向受影響的錢包直接發放了總計 31.2 萬美元的自動退款。📊 訂單流隱私升級也已啓動,以保障用戶交易安全。💡
💬 當交易執行遭到利用時,即時自動補償能否成爲協議恢復的黃金標準?👇
⚠️ 以上不構成投資建議。請務必管理好風險。🛡️
🏷️ #RELAY #MEV #DeFi #CryptoSecurity #Web3
🎯 🛡️
MEV 機器人趁着暗池流動性毫無防備時發動了攻擊。$RELAY 遭遇 API 數據泄露,導致 9 月 12 日至 26 日的訂單流暴露,套利者得以搶跑 5,600 名交易者,總獲利達 13.6 萬美元。🔍
協議開發者迅速採取行動,發放了 5 萬美元賞金,並向受影響的錢包直接發放了總計 31.2 萬美元的自動退款。📊 訂單流隱私升級也已啓動,以保障用戶交易安全。💡
💬 當交易執行遭到利用時,即時自動補償能否成爲協議恢復的黃金標準?👇
⚠️ 以上不構成投資建議。請務必管理好風險。🛡️
🏷️ #RELAY #MEV #DeFi #CryptoSecurity #Web3
🎯 🛡️
7


·
--
🚨 $RELAY 停止現有金庫,爲新一代流動性架構做準備!⚡
隨着協議逐步淘汰舊版 Relay 金庫,部署升級後的收益與流動性引擎,$RELAY 的跨鏈流動性參數也在發生變化。🔒 用戶可在 2026 年底前的延長提款期限內提取資金,而核心支付與兌換執行通道仍將全面正常運行,不受影響。📊
精明的投資者將協議重組視爲戰略性的運營轉型,而非結構性弱點,從而維護訂單流的完整性。🔍 💡 在等待新一代金庫框架推出期間,你會如何調整流動性配置?👇
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #RELAY #DeFi #Liquidity #Crypto #CrossChain
🎯 🦈
🚨 $RELAY 停止現有金庫,爲新一代流動性架構做準備!⚡
隨着協議逐步淘汰舊版 Relay 金庫,部署升級後的收益與流動性引擎,$RELAY 的跨鏈流動性參數也在發生變化。🔒 用戶可在 2026 年底前的延長提款期限內提取資金,而核心支付與兌換執行通道仍將全面正常運行,不受影響。📊
精明的投資者將協議重組視爲戰略性的運營轉型,而非結構性弱點,從而維護訂單流的完整性。🔍 💡 在等待新一代金庫框架推出期間,你會如何調整流動性配置?👇
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #RELAY #DeFi #Liquidity #Crypto #CrossChain
🎯 🦈
隨着協議逐步淘汰舊版 Relay 金庫,部署升級後的收益與流動性引擎,$RELAY 的跨鏈流動性參數也在發生變化。🔒 用戶可在 2026 年底前的延長提款期限內提取資金,而核心支付與兌換執行通道仍將全面正常運行,不受影響。📊
精明的投資者將協議重組視爲戰略性的運營轉型,而非結構性弱點,從而維護訂單流的完整性。🔍 💡 在等待新一代金庫框架推出期間,你會如何調整流動性配置?👇
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #RELAY #DeFi #Liquidity #Crypto #CrossChain
🎯 🦈
15

📢 $RELAY 將停止提供金庫服務,以升級流動性基礎設施——請立即採取行動!🚨
📌 Relay 協議正逐步淘汰現有流動性金庫,爲升級後的新一代系統鋪平道路。🔒 當前提供流動性的用戶必須通過官方門戶領取已存入的資金;與此同時,兌換和跨鏈支付等核心功能仍將全面正常運行。
💡 明智的資金配置者都知道,舊版資金池架構的退場通常預示着協議即將迎來重大演進。⚡ 團隊正準備公佈全新金庫模式的詳情,儘早整理好資產,才能爲迎接下一波流動性浪潮做好準備。💬 你會將流動性遷移到即將推出的新版本,還是把資金轉向別處?👇
⚠️ 本內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #RELAY #DeFi #CryptoNews #Liquidity
🔍 ⚡
📌 Relay 協議正逐步淘汰現有流動性金庫,爲升級後的新一代系統鋪平道路。🔒 當前提供流動性的用戶必須通過官方門戶領取已存入的資金;與此同時,兌換和跨鏈支付等核心功能仍將全面正常運行。
💡 明智的資金配置者都知道,舊版資金池架構的退場通常預示着協議即將迎來重大演進。⚡ 團隊正準備公佈全新金庫模式的詳情,儘早整理好資產,才能爲迎接下一波流動性浪潮做好準備。💬 你會將流動性遷移到即將推出的新版本,還是把資金轉向別處?👇
⚠️ 本內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #RELAY #DeFi #CryptoNews #Liquidity
🔍 ⚡
15

🚨 中繼 API 泄露揭示 MEV 夾擊攻擊,協議準備 $312K 賠付 ⚠️
MEV 搜索者利用中繼中的 API 漏洞,在 9 月 12 日至 9 月 26 日期間,夾擊並搶先處理了 5,600 筆待處理用戶訂單。🔍 搜索者在執行前通過可被讀取的訂單流提取了合計 $136K 的利潤。
中繼向“白帽”研究員獎勵了 $50K,並正在爲受影響用戶啓動一項自動化的 $312K 錢包補償方案。🛡️ 對執行隱私和訂單路由漏洞進行修復,仍是面向跨鏈協議、應對複雜搜索者機器人的首要任務。
💡 機構資金嚴格避開延遲與執行泄露。💬 未來跨鏈橋是否將強制使用私有訂單路由?👇
⚠️ 非財務建議。請始終管理你的風險。🛡️
🏷️ #RELAY #MEV #Security #DeFi #Crypto
🛡️ 🔍
12

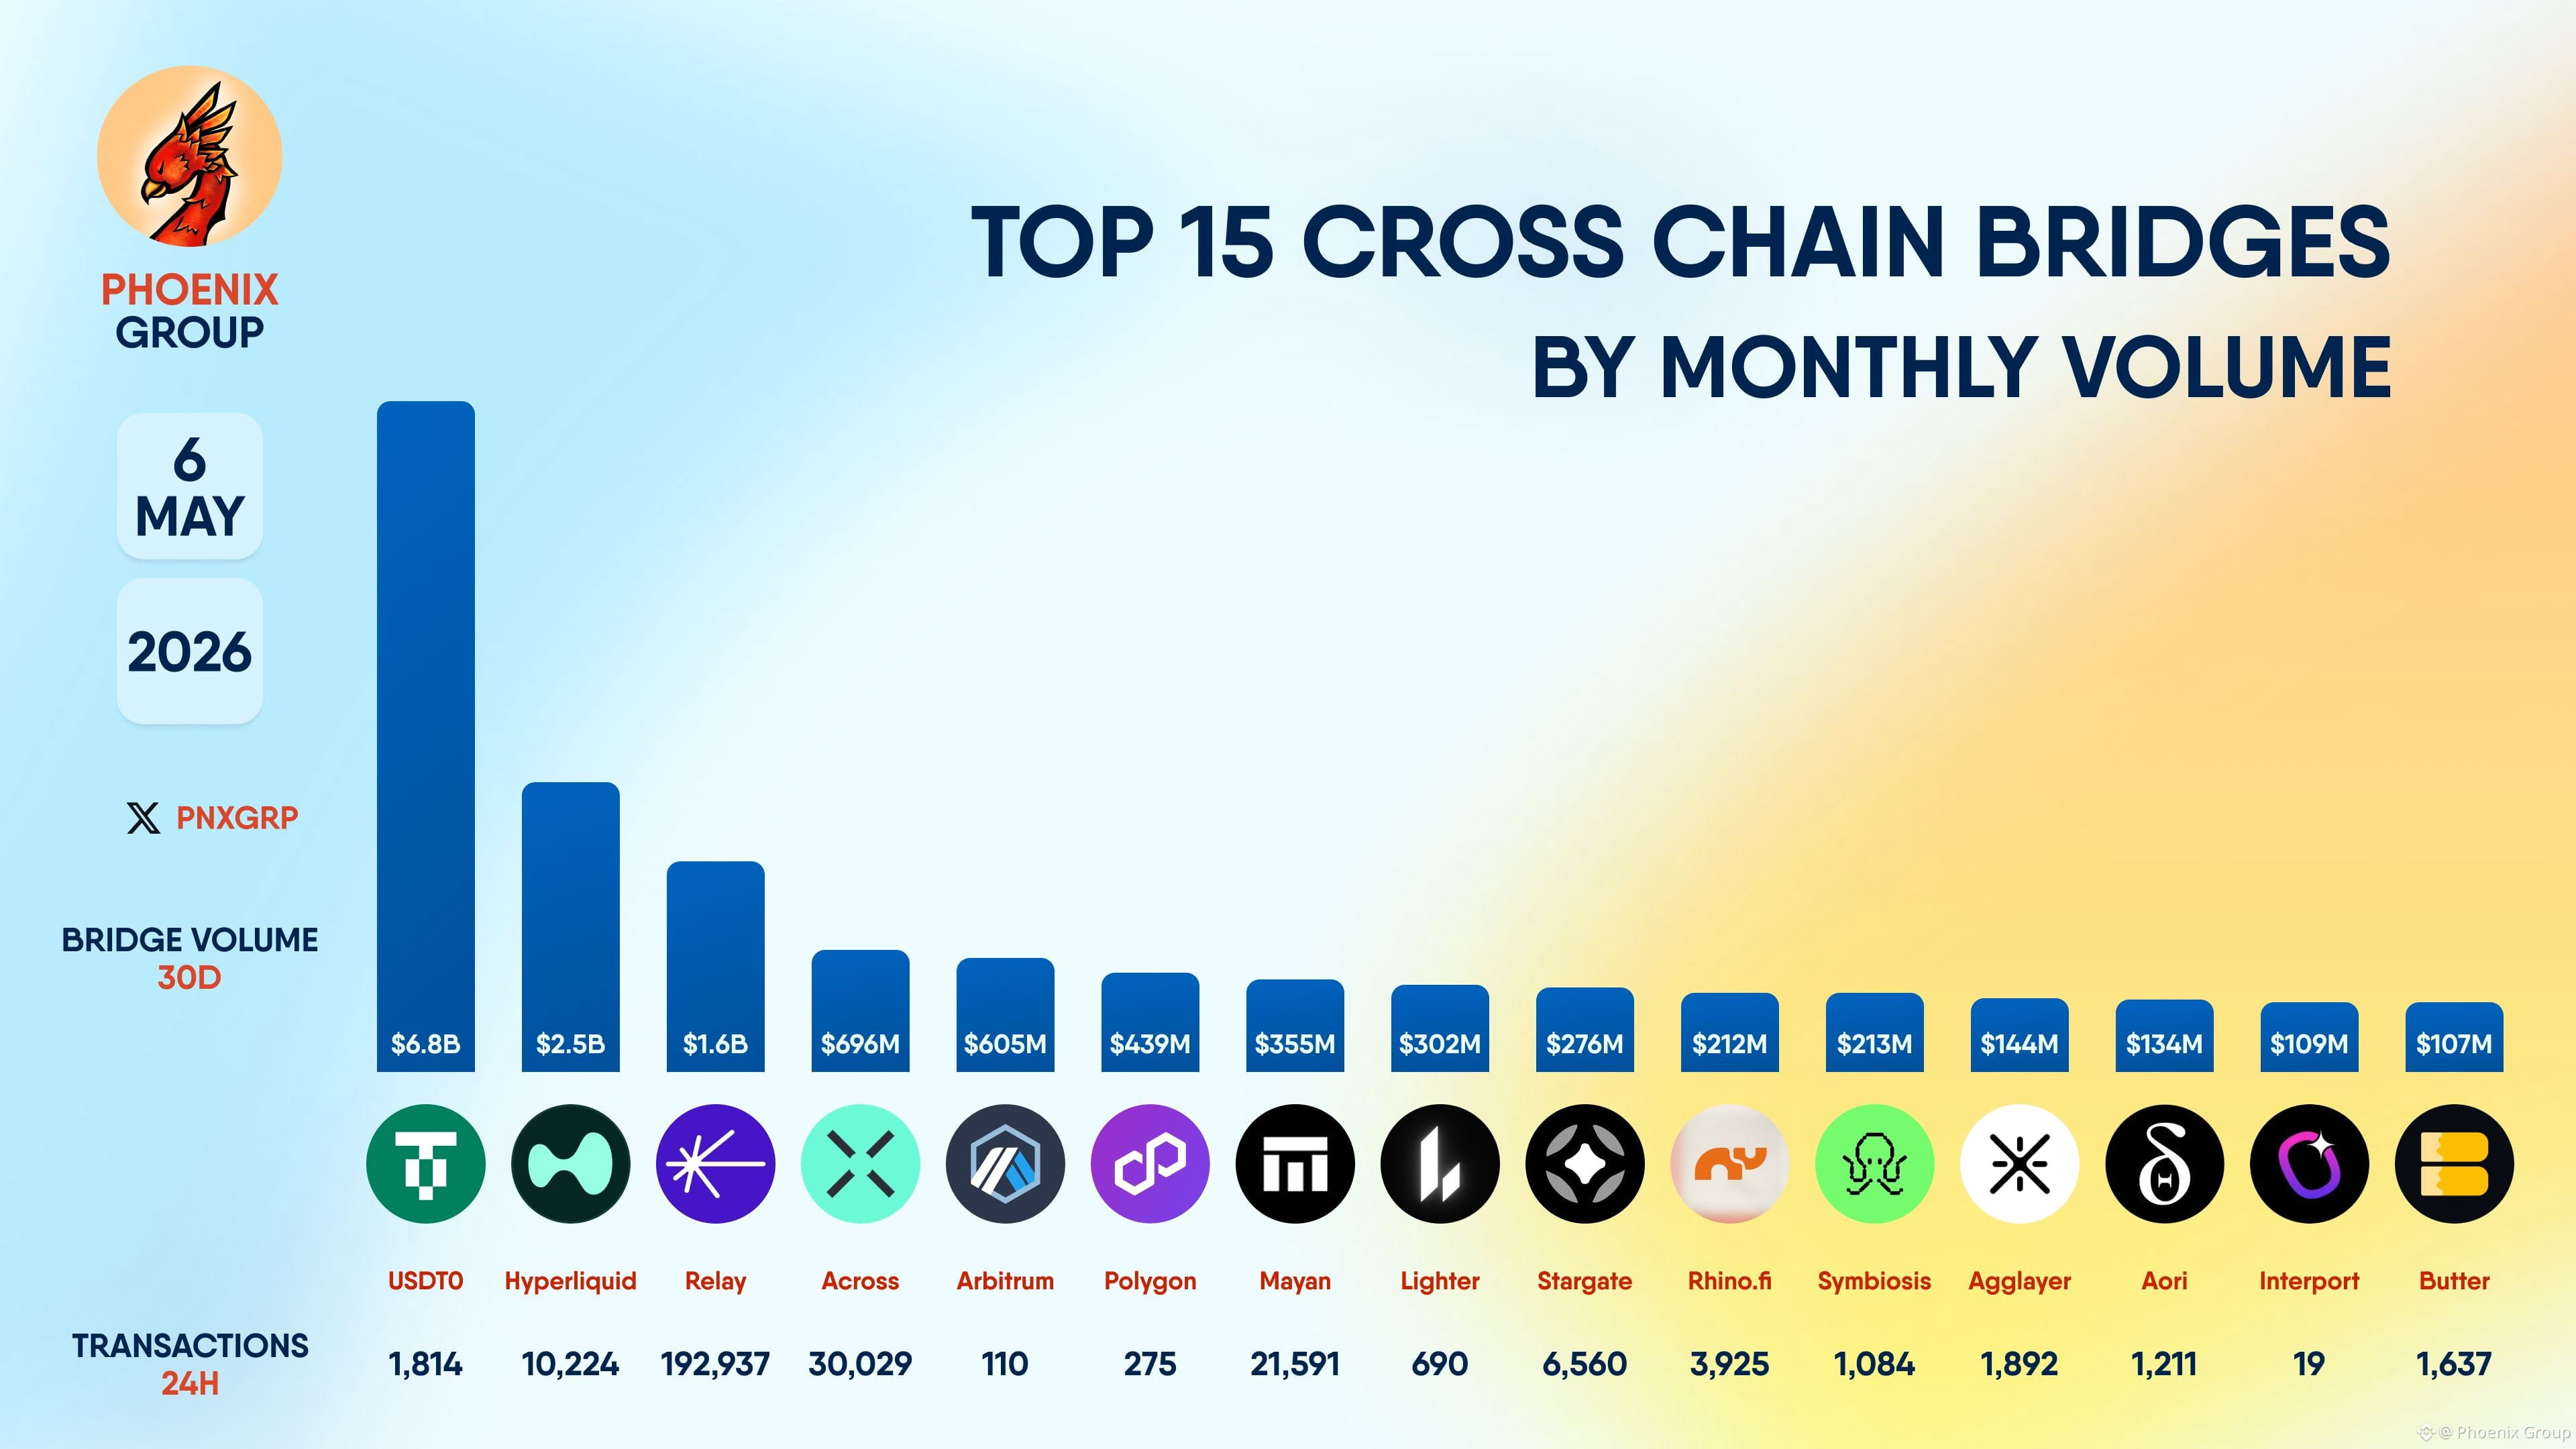
按月交易量排名的前15個跨鏈橋
#USDT0 #Hyperliquid #Relay #Across #Arbitrum #Polygon #Mayan #Lighter #Stargate #Rhinofi #Symbiosis #Agglayer #Aori #Interport #Butter
按月交易量排名的前15個跨鏈橋
#USDT0 #Hyperliquid #Relay #Across #Arbitrum #Polygon #Mayan #Lighter #Stargate #Rhinofi #Symbiosis #Agglayer #Aori #Interport #Butter
#USDT0 #Hyperliquid #Relay #Across #Arbitrum #Polygon #Mayan #Lighter #Stargate #Rhinofi #Symbiosis #Agglayer #Aori #Interport #Butter
239
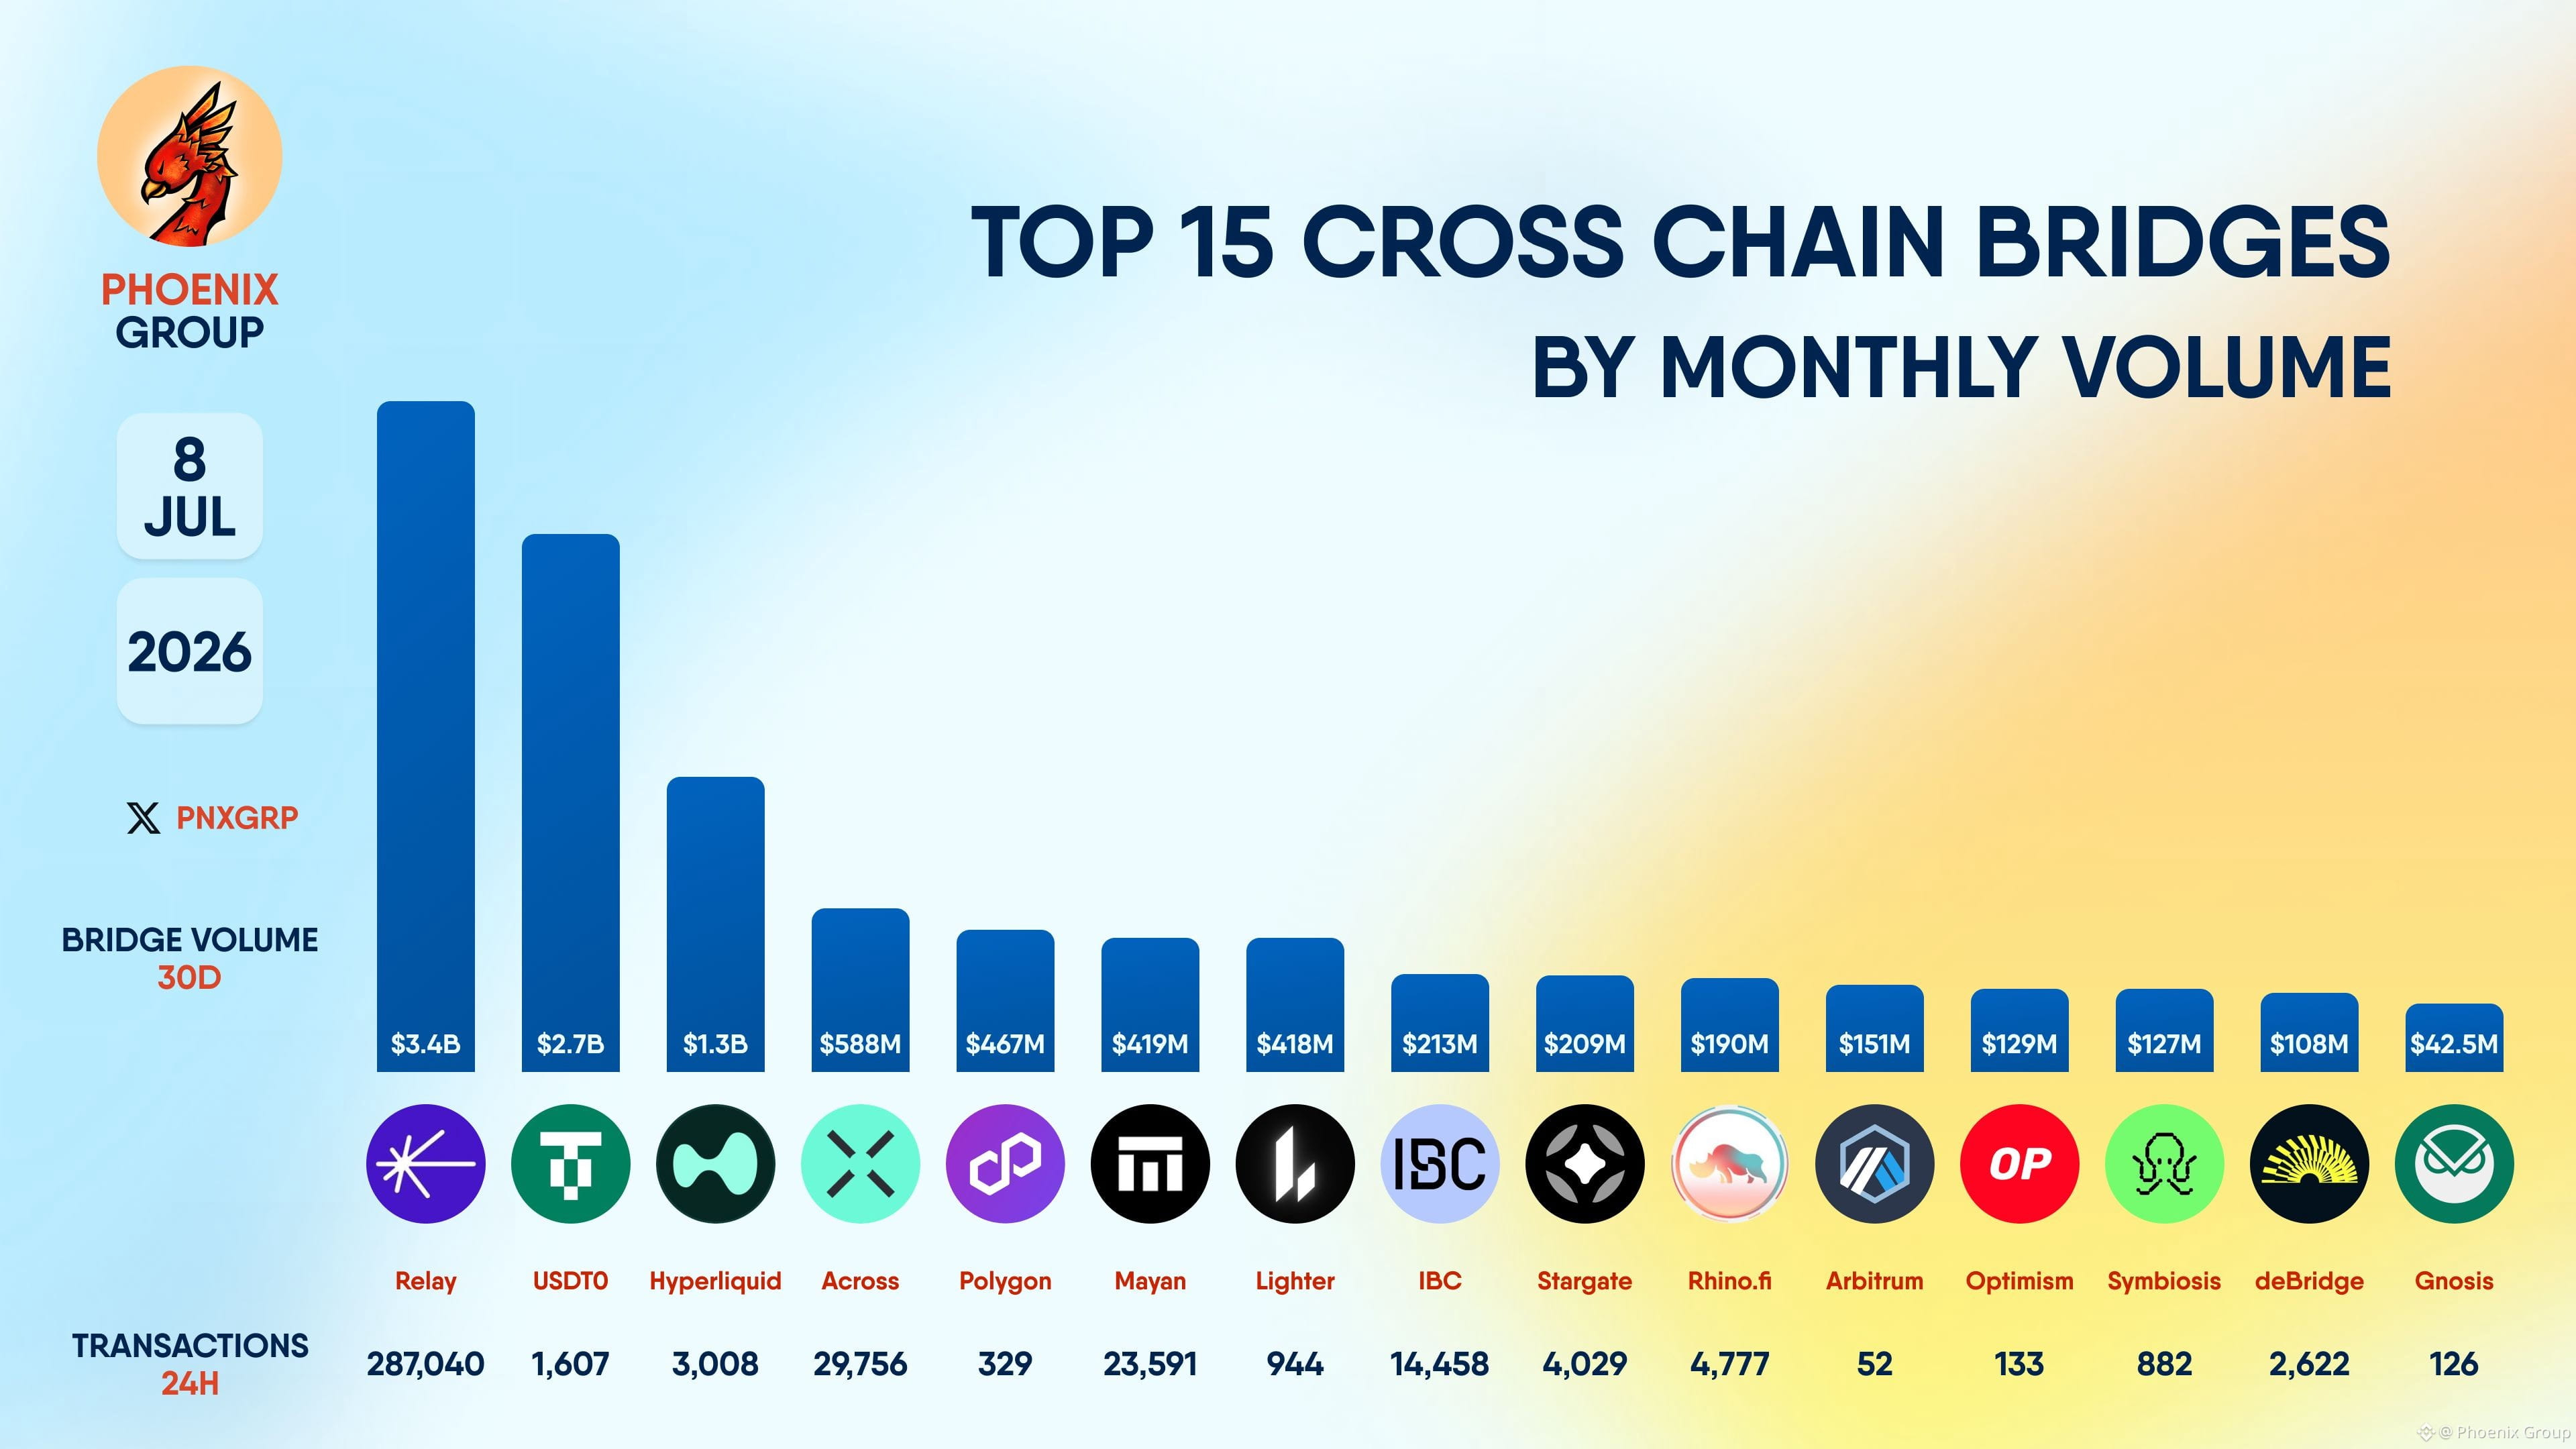
按月交易量排名前15大跨鏈橋
#Relay #USDT0 #Hyperliquid #Across #Polygon #瑪雅 #Lighter #IBC #Stargate #Rhinofi #Arbitrum #Optimism #Symbiosis #deBridge #Gnosis
按月交易量排名前15大跨鏈橋
#Relay #USDT0 #Hyperliquid #Across #Polygon #瑪雅 #Lighter #IBC #Stargate #Rhinofi #Arbitrum #Optimism #Symbiosis #deBridge #Gnosis
#Relay #USDT0 #Hyperliquid #Across #Polygon #瑪雅 #Lighter #IBC #Stargate #Rhinofi #Arbitrum #Optimism #Symbiosis #deBridge #Gnosis
1.4k
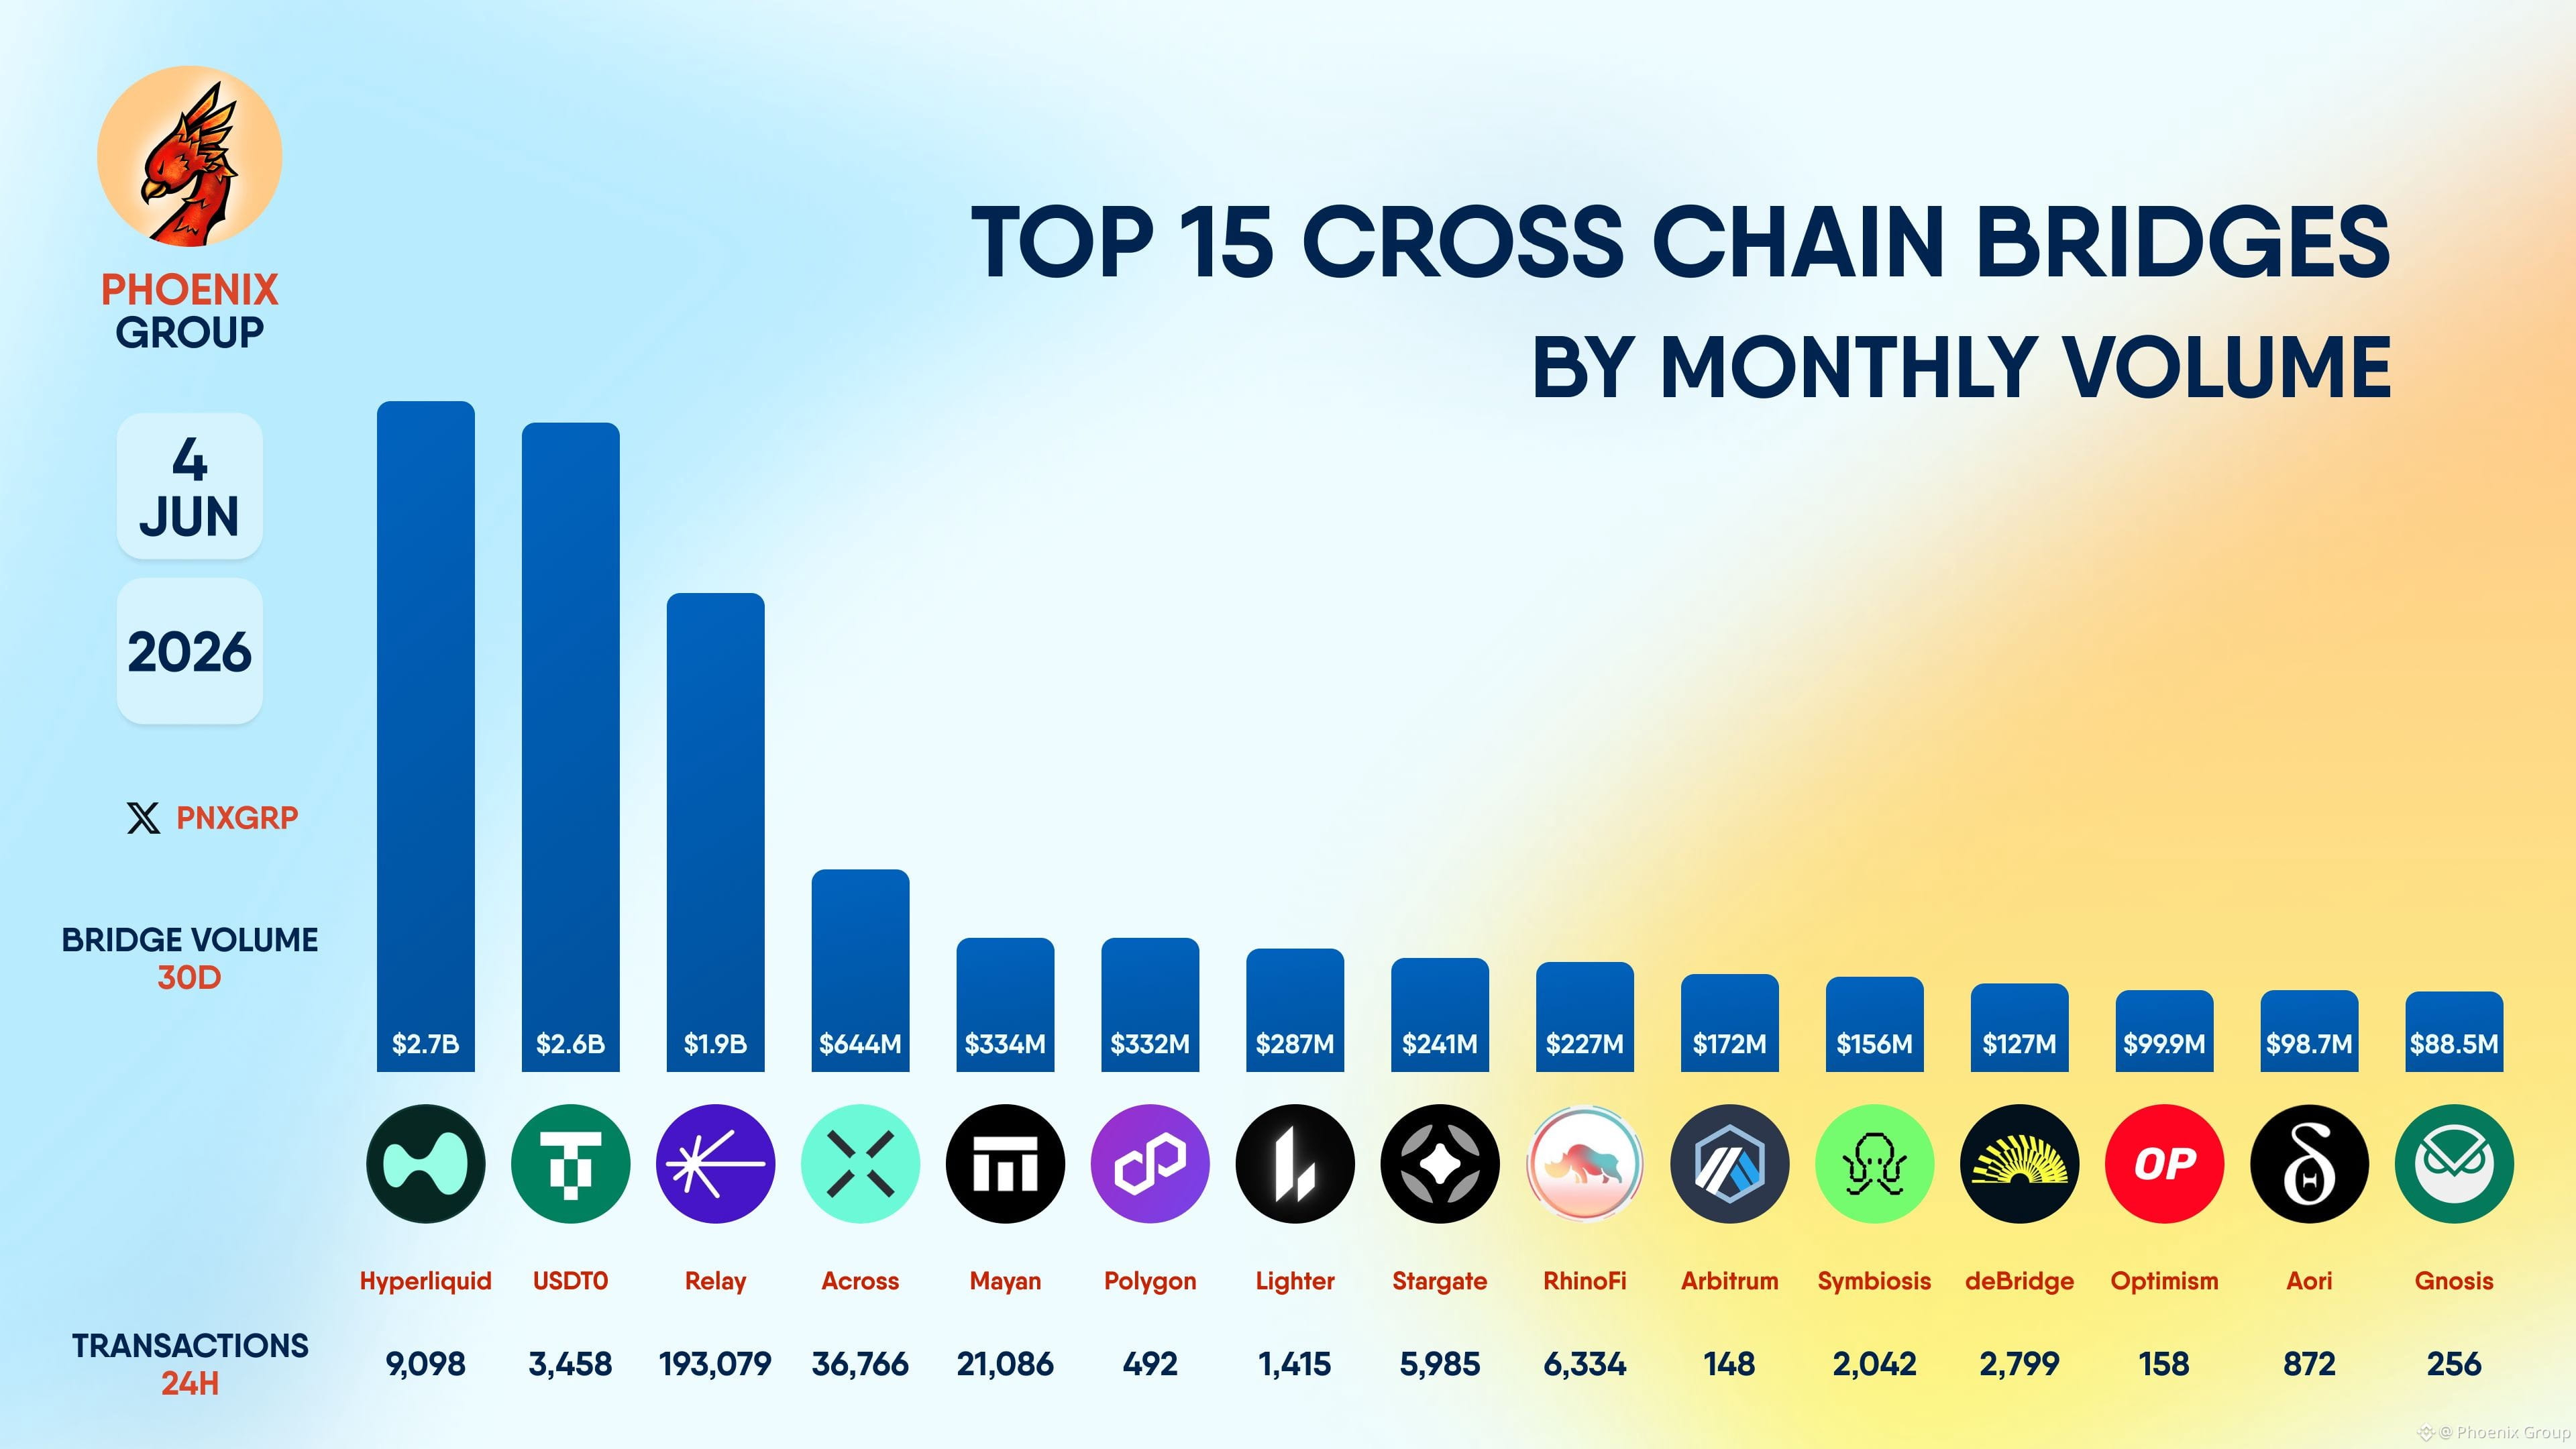
按月交易量排名前15的跨鏈橋
#Hyperliquid #USDT0 #Relay #Across #Mayan #Polygon #Lighter #Stargate #RhinoFi #Arbitrum #Symbiosis #deBridge #Optimism #Aori #Gnosis
按月交易量排名前15的跨鏈橋
#Hyperliquid #USDT0 #Relay #Across #Mayan #Polygon #Lighter #Stargate #RhinoFi #Arbitrum #Symbiosis #deBridge #Optimism #Aori #Gnosis
#Hyperliquid #USDT0 #Relay #Across #Mayan #Polygon #Lighter #Stargate #RhinoFi #Arbitrum #Symbiosis #deBridge #Optimism #Aori #Gnosis
1
383
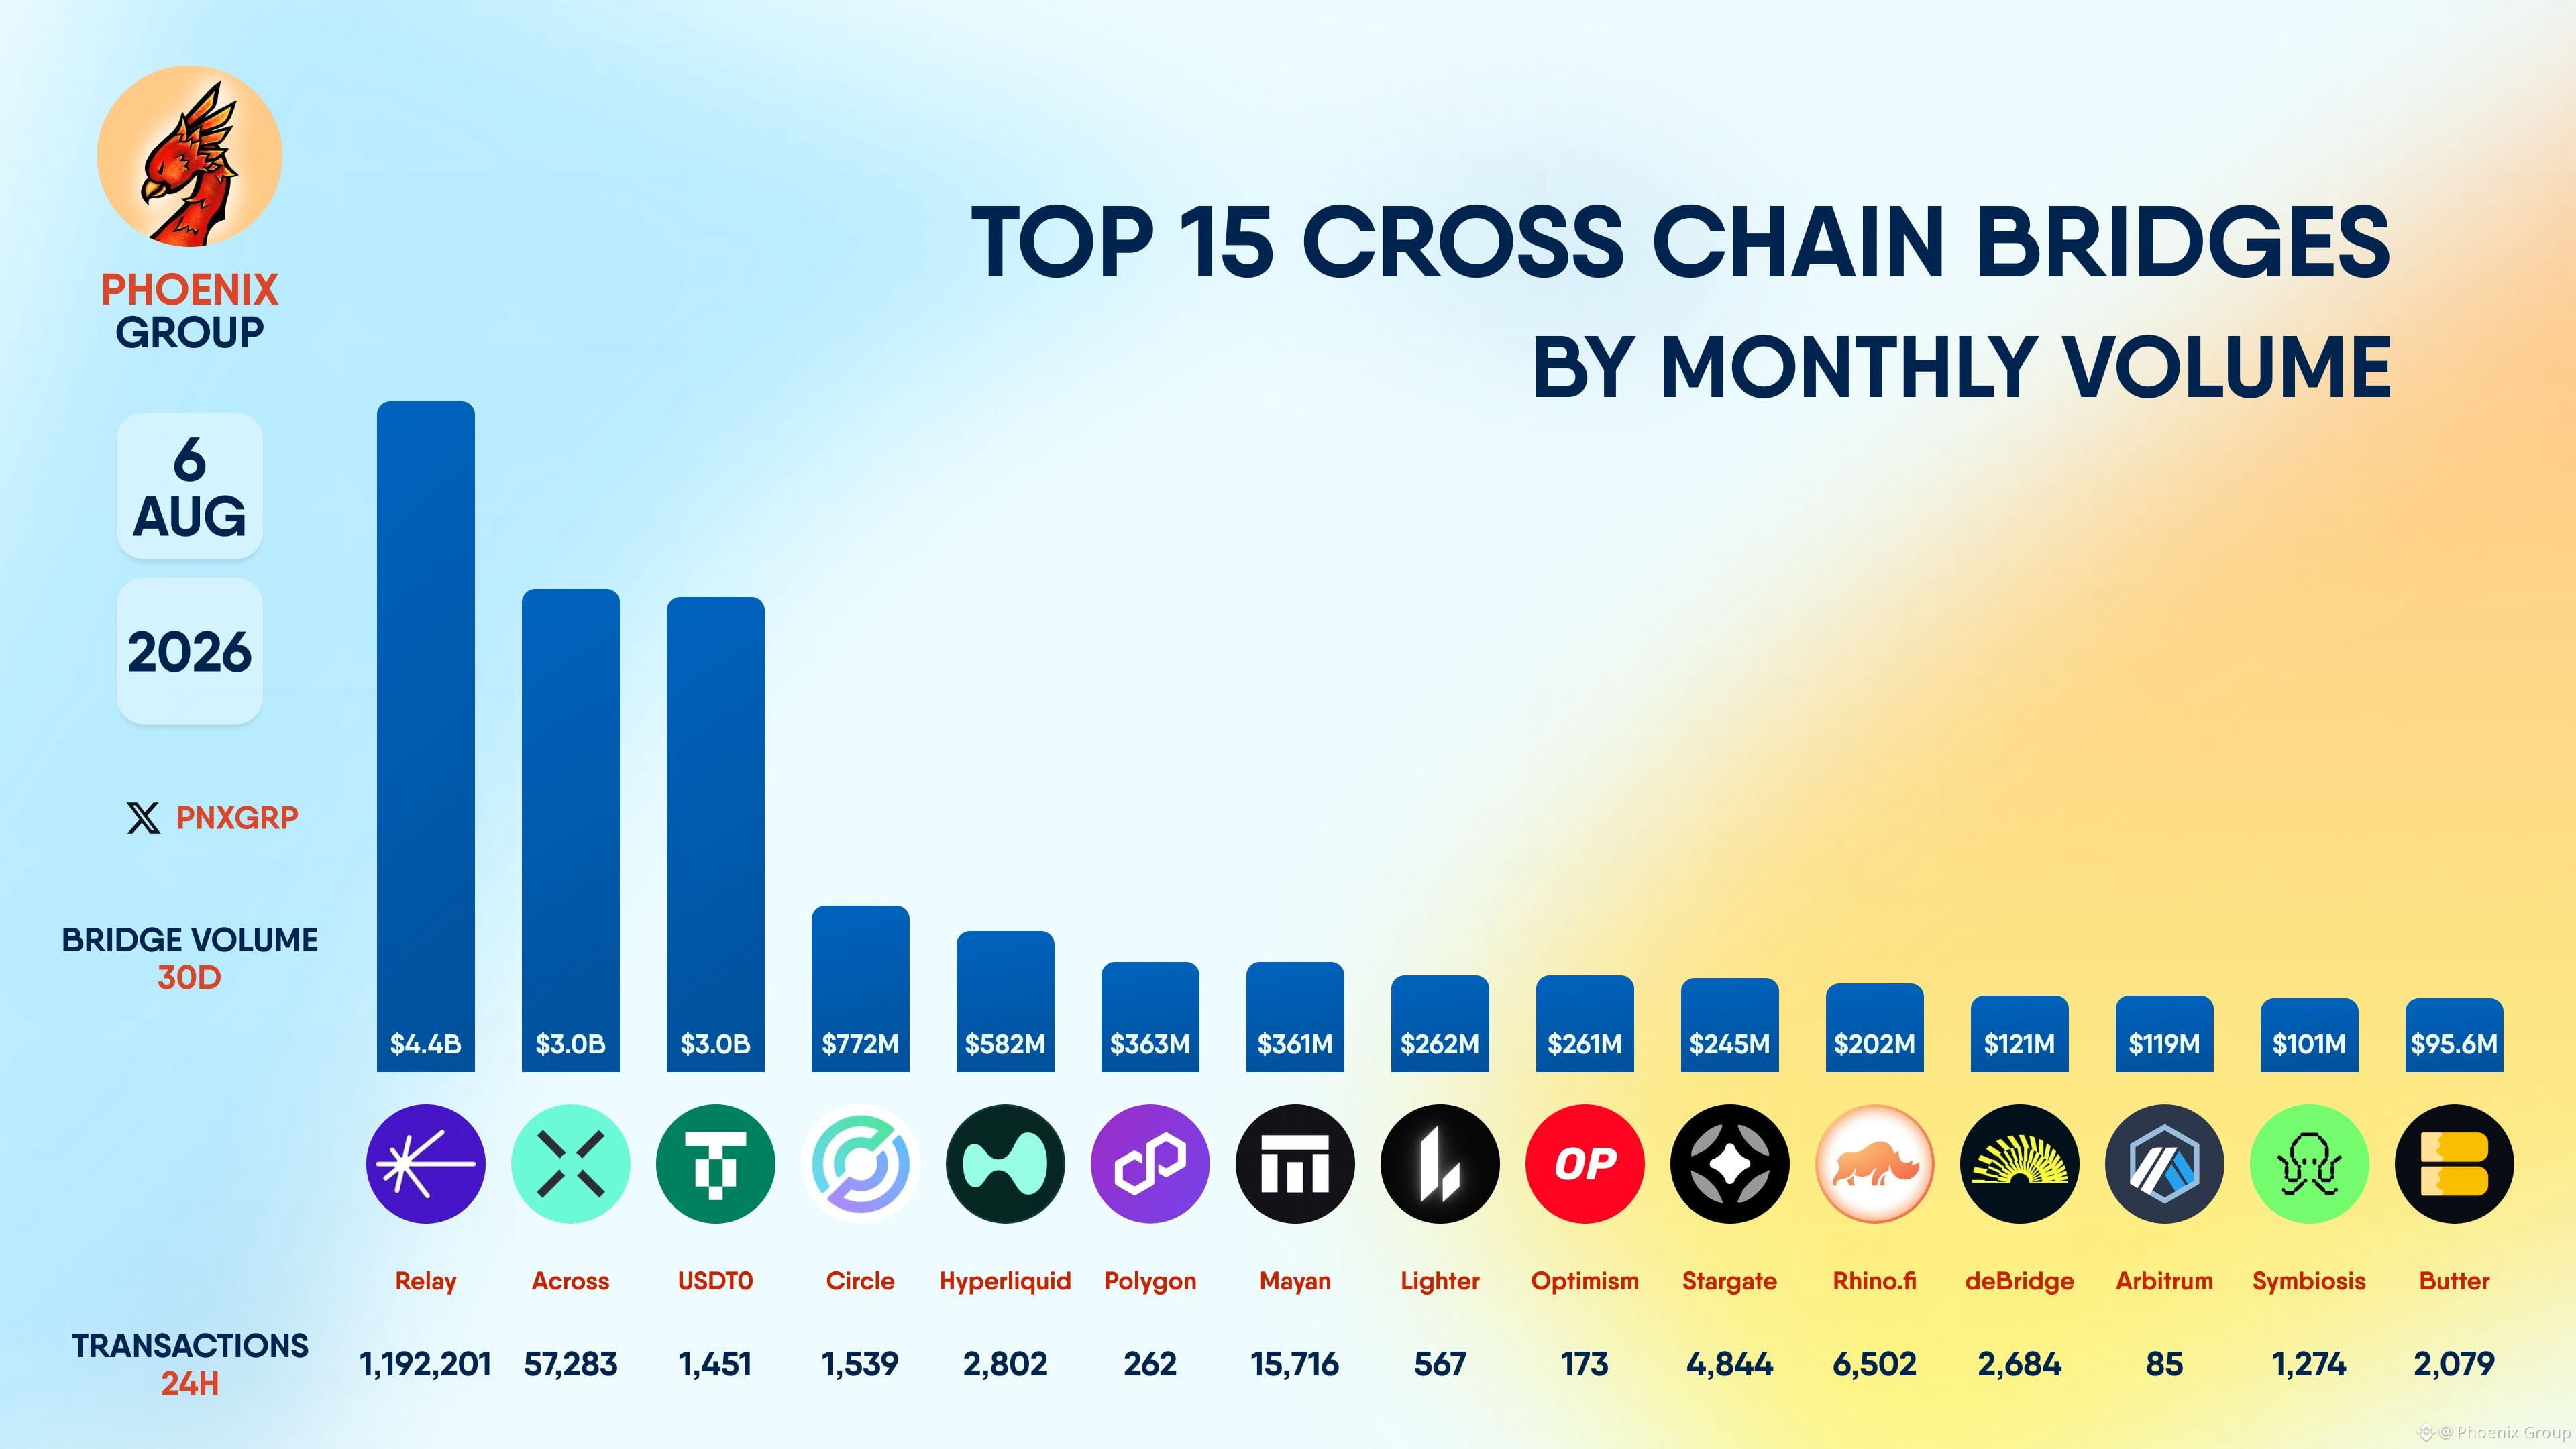
按月交易量排名前15個跨鏈橋
#Relay #Across #USDT0 #Circle #Hyperliquid #Polygon #Mayan #Lighter #Optimism #Stargate #Rhinofi #deBridge #Arbitrum #Symbiosis #Butter
按月交易量排名前15個跨鏈橋
#Relay #Across #USDT0 #Circle #Hyperliquid #Polygon #Mayan #Lighter #Optimism #Stargate #Rhinofi #deBridge #Arbitrum #Symbiosis #Butter
#Relay #Across #USDT0 #Circle #Hyperliquid #Polygon #Mayan #Lighter #Optimism #Stargate #Rhinofi #deBridge #Arbitrum #Symbiosis #Butter
1
569
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#谷歌财报能否守住基本盘
293,077 次瀏覽
781 討論中
2
#微软财报能否兑现ai红利
142,317 次瀏覽
412 討論中
3
#FOMC会议
342,810 次瀏覽
925 討論中
4
#香港代币化基金二级交易类ETF监管
2,937 次瀏覽
40 討論中
5
#美国政府出售FTX关联Anthropic股份获6.27亿美元
7,140 次瀏覽
66 討論中
6
#穆迪授予RLUSD长期存款A2评级
212 次瀏覽
27 討論中
7
#穆迪授予RLUSD A2长期存款评级
41 次瀏覽
20 討論中
8
#SK海力士拟追加约450亿美元股东回报
23,274 次瀏覽
128 討論中
9
#OSMO拟从社区池销毁1亿枚代币
9,148 次瀏覽
113 討論中
10
#以太坊跌破2300美元
262,666 次瀏覽
874 討論中