

#phishingalert
phishingalert
295,914 次瀏覽
236 討論中
熱門
最新

安全警報!韓國交易所 Coinone 剛剛發生重大客戶數據泄露,銀行賬戶信息、密碼和身份證號碼等敏感信息遭到曝光。如果你使用該平臺,請做好應對高端網絡釣魚攻擊激增的準備。務必啓用雙重身份驗證(2FA),不要理會未經請求的私信,也絕不要分享你的私鑰。請時刻保持警惕!#CryptoSecurity #Coinone #釣魚警報
安全警報!韓國交易所 Coinone 剛剛發生重大客戶數據泄露,銀行賬戶信息、密碼和身份證號碼等敏感信息遭到曝光。如果你使用該平臺,請做好應對高端網絡釣魚攻擊激增的準備。務必啓用雙重身份驗證(2FA),不要理會未經請求的私信,也絕不要分享你的私鑰。請時刻保持警惕!#CryptoSecurity #Coinone #釣魚警報
2

文章
加密貨幣釣魚:如何識別騙局並保護錢包安全詐騙之所以讓人覺得像是針對個人,是因爲它們會模仿我們信任的事物。我見過朋友只因一次點擊就失去了$BTC 和$ETH ,隨之而來的恐懼會讓整個情形顯得比實際更可怕。下面我會分析最常見的釣魚手段、如何識別危險信號,以及一份簡單的檢查清單,幫助你在輸入密碼前做好檢查。
釣魚郵件或消息
詐騙者會發送一封郵件,看起來像是來自交易所、錢包服務商,甚至是朋友。主題行通常會提到安全警報或“新的登錄嘗試”。最容易讓我猝不及防的是那些細微之處:發件人的地址可能只有一個字符不同,或者鏈接指向的域名以 .co 而不是 .com 結尾。郵件通常會催促你“立即”採取行動,聲稱你的賬戶正面臨風險。
加密貨幣釣魚:如何識別騙局並保護錢包安全
詐騙之所以讓人覺得像是針對個人,是因爲它們會模仿我們信任的事物。我見過朋友只因一次點擊就失去了$BTC 和$ETH ,隨之而來的恐懼會讓整個情形顯得比實際更可怕。下面我會分析最常見的釣魚手段、如何識別危險信號,以及一份簡單的檢查清單,幫助你在輸入密碼前做好檢查。
釣魚郵件或消息
詐騙者會發送一封郵件,看起來像是來自交易所、錢包服務商,甚至是朋友。主題行通常會提到安全警報或“新的登錄嘗試”。最容易讓我猝不及防的是那些細微之處:發件人的地址可能只有一個字符不同,或者鏈接指向的域名以 .co 而不是 .com 結尾。郵件通常會催促你“立即”採取行動,聲稱你的賬戶正面臨風險。
釣魚郵件或消息
詐騙者會發送一封郵件,看起來像是來自交易所、錢包服務商,甚至是朋友。主題行通常會提到安全警報或“新的登錄嘗試”。最容易讓我猝不及防的是那些細微之處:發件人的地址可能只有一個字符不同,或者鏈接指向的域名以 .co 而不是 .com 結尾。郵件通常會催促你“立即”採取行動,聲稱你的賬戶正面臨風險。
121
文章
加密貨幣釣魚網站:如何識別假網站並確保安全即使$BTC 的交易價格達到 80,355 美元,恐懼與貪婪指數處於 50,也總有人會忍不住點擊那些“好得令人難以置信”的鏈接。我見過朋友因爲一個冒牌網頁看起來和真的一模一樣,而失去了錢包的訪問權限。以下是我從這些險些中招的經歷中總結的教訓,以及一份簡單的檢查清單,幫你避免資產落入騙子之手。
詐騙網站是什麼樣子
釣魚網站會複製知名交易所的頁面佈局,使用相同的標誌,甚至照搬$ETH 目前的價格(2,419 美元),讓網站看起來像真的。網址可能只有一個很小的拼寫錯誤,或者多了一個子域名,大多數人一眼就會忽略。網頁通常還會彈出一則“特別優惠”,承諾只要現在登錄就能獲得獎勵。
加密貨幣釣魚網站:如何識別假網站並確保安全
即使$BTC 的交易價格達到 80,355 美元,恐懼與貪婪指數處於 50,也總有人會忍不住點擊那些“好得令人難以置信”的鏈接。我見過朋友因爲一個冒牌網頁看起來和真的一模一樣,而失去了錢包的訪問權限。以下是我從這些險些中招的經歷中總結的教訓,以及一份簡單的檢查清單,幫你避免資產落入騙子之手。
詐騙網站是什麼樣子
釣魚網站會複製知名交易所的頁面佈局,使用相同的標誌,甚至照搬$ETH 目前的價格(2,419 美元),讓網站看起來像真的。網址可能只有一個很小的拼寫錯誤,或者多了一個子域名,大多數人一眼就會忽略。網頁通常還會彈出一則“特別優惠”,承諾只要現在登錄就能獲得獎勵。
詐騙網站是什麼樣子
釣魚網站會複製知名交易所的頁面佈局,使用相同的標誌,甚至照搬$ETH 目前的價格(2,419 美元),讓網站看起來像真的。網址可能只有一個很小的拼寫錯誤,或者多了一個子域名,大多數人一眼就會忽略。網頁通常還會彈出一則“特別優惠”,承諾只要現在登錄就能獲得獎勵。
72

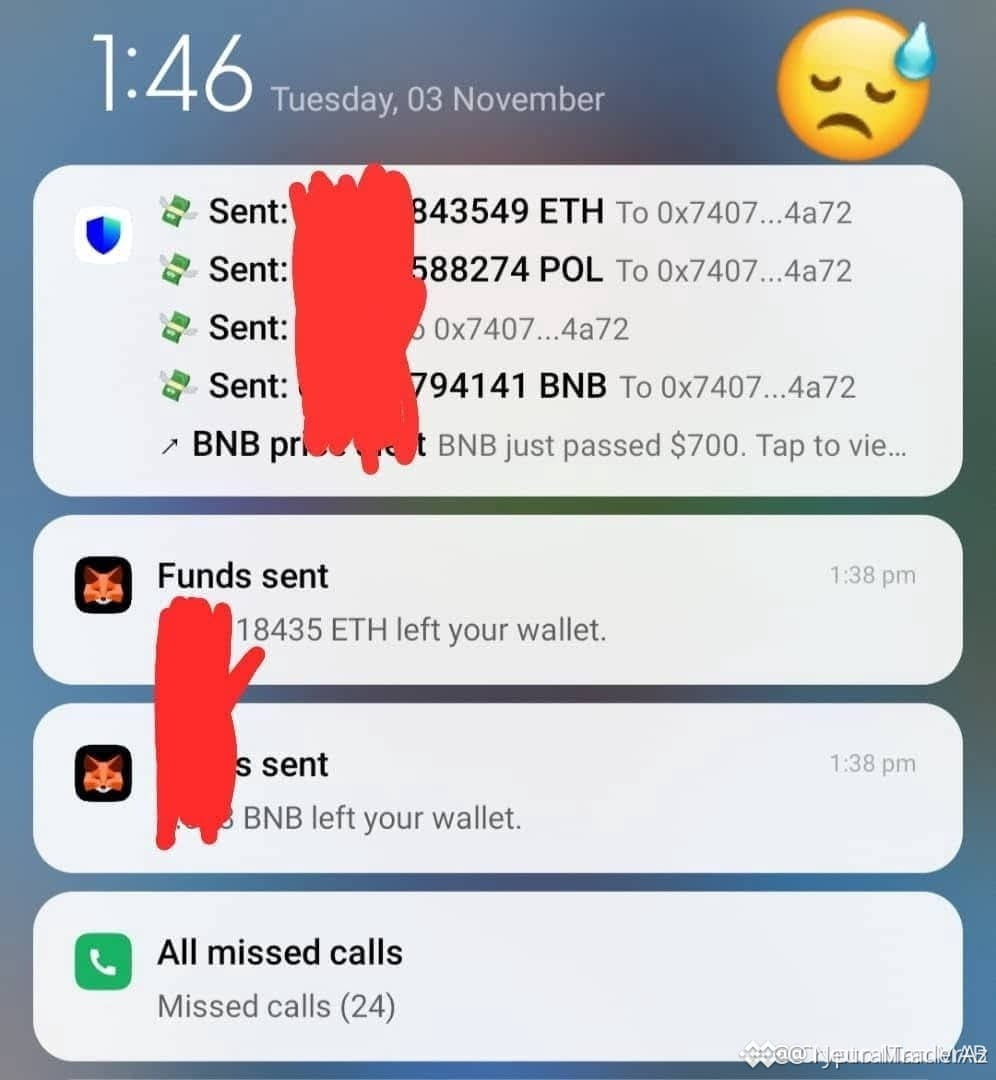
🚨 $BTC 釣魚警報:驗證鏈接,否則錢包資產將被盜!🛑
📊 機構資金流向不會在意你的誘餌式點擊;一個惡意鏈接就能在幾秒內掏空 Trust Wallet。近期鏈上數據顯示,釣魚攻擊激增後,新地址創建量上升了 12%,這凸顯了嚴格驗證的重要性。🔍
🦈 聰明資金會通過審覈每個網址、使用硬件錢包和多重簽名防護來隔離流動性。如果你繞過這些防護,就等於給做市商白白送上進入你資金的機會。⚡
💬 點擊前你會逐一覈實每個鏈接,還是仍在冒險,任由隱藏陷阱威脅?👇
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
🚨 $BTC 釣魚警報:驗證鏈接,否則錢包資產將被盜!🛑
📊 機構資金流向不會在意你的誘餌式點擊;一個惡意鏈接就能在幾秒內掏空 Trust Wallet。近期鏈上數據顯示,釣魚攻擊激增後,新地址創建量上升了 12%,這凸顯了嚴格驗證的重要性。🔍
🦈 聰明資金會通過審覈每個網址、使用硬件錢包和多重簽名防護來隔離流動性。如果你繞過這些防護,就等於給做市商白白送上進入你資金的機會。⚡
💬 點擊前你會逐一覈實每個鏈接,還是仍在冒險,任由隱藏陷阱威脅?👇
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
📊 機構資金流向不會在意你的誘餌式點擊;一個惡意鏈接就能在幾秒內掏空 Trust Wallet。近期鏈上數據顯示,釣魚攻擊激增後,新地址創建量上升了 12%,這凸顯了嚴格驗證的重要性。🔍
🦈 聰明資金會通過審覈每個網址、使用硬件錢包和多重簽名防護來隔離流動性。如果你繞過這些防護,就等於給做市商白白送上進入你資金的機會。⚡
💬 點擊前你會逐一覈實每個鏈接,還是仍在冒險,任由隱藏陷阱威脅?👇
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
13

·
--
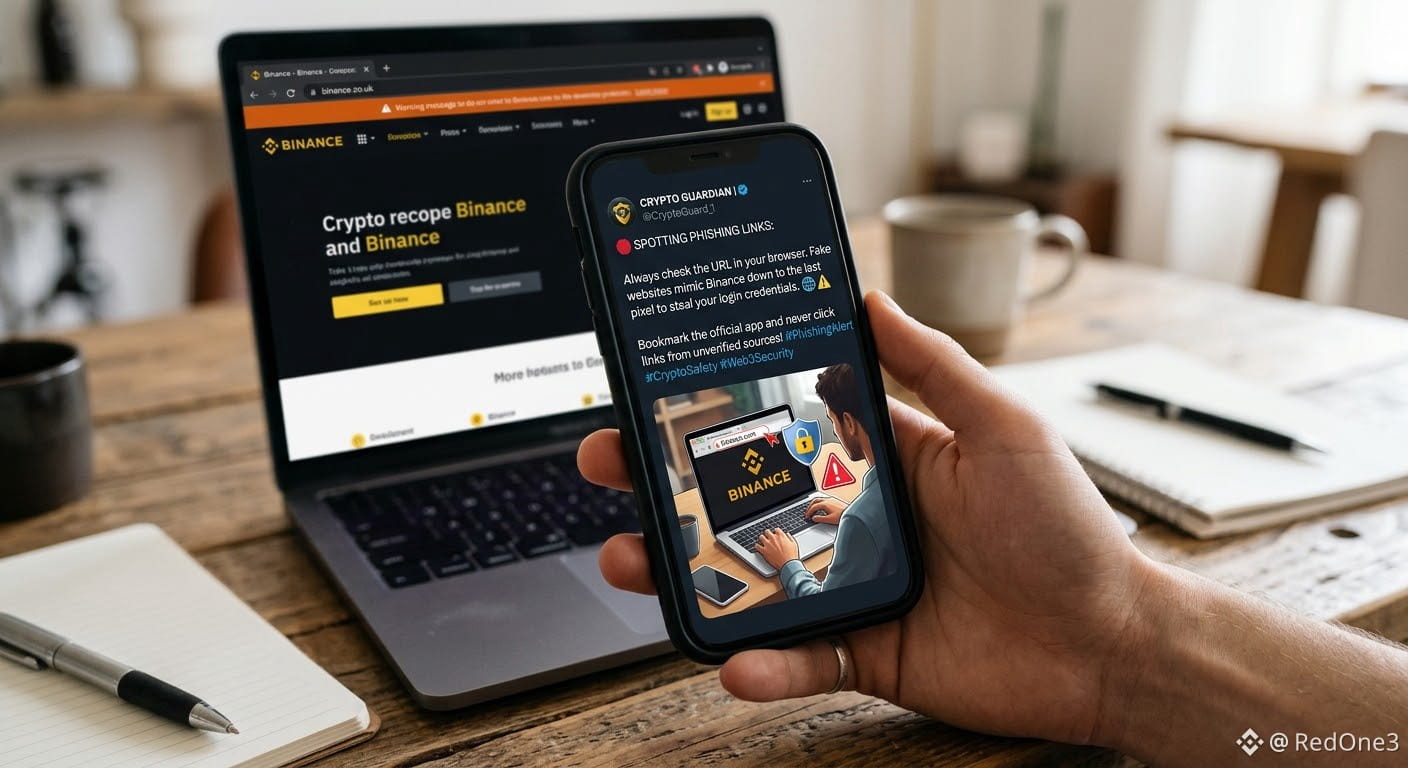
🛑 識別釣魚鏈接:務必檢查瀏覽器中的網址。假冒網站會模仿幣安,做到像素級仿真,以竊取你的登錄憑據。
將官方應用添加到書籤,切勿點擊未經驗證來源的鏈接!🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
🛑 識別釣魚鏈接:務必檢查瀏覽器中的網址。假冒網站會模仿幣安,做到像素級仿真,以竊取你的登錄憑據。
將官方應用添加到書籤,切勿點擊未經驗證來源的鏈接!🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
將官方應用添加到書籤,切勿點擊未經驗證來源的鏈接!🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
3
134
🚨 $BNB 釣魚警報:請驗證寄件者,否則恐蒙受無聲損失!🛑
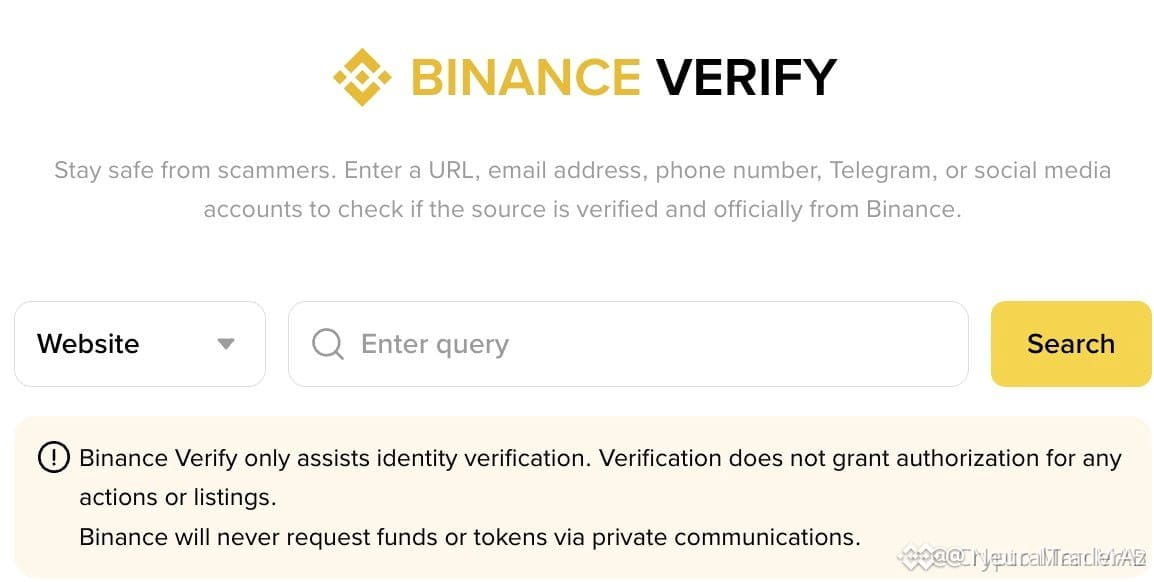
📊 偽冒訊息激增,趁著市場波動加劇之際,精準鎖定幣安用戶,利用大家對官方品牌的信任。🔍 點擊任何連結前,請先透過幣安驗證中心,核對每位寄件者的電子郵件網域或通訊平台帳號。🛡️ 一組遭盜用的憑證,就可能引發大規模資產流失,削弱機構流動性並動搖信心。請將驗證頁面加入書籤;遇到任何異常都應視為警訊,並立即回報。💬 面對不斷演變的釣魚手法,你如何保護自己的幣安帳戶?👇
⚠️ 以上內容不構成財務建議。請務必妥善管理風險。🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
🚨 $BNB 釣魚警報:請驗證寄件者,否則恐蒙受無聲損失!🛑
📊 偽冒訊息激增,趁著市場波動加劇之際,精準鎖定幣安用戶,利用大家對官方品牌的信任。🔍 點擊任何連結前,請先透過幣安驗證中心,核對每位寄件者的電子郵件網域或通訊平台帳號。🛡️ 一組遭盜用的憑證,就可能引發大規模資產流失,削弱機構流動性並動搖信心。請將驗證頁面加入書籤;遇到任何異常都應視為警訊,並立即回報。💬 面對不斷演變的釣魚手法,你如何保護自己的幣安帳戶?👇
⚠️ 以上內容不構成財務建議。請務必妥善管理風險。🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
📊 偽冒訊息激增,趁著市場波動加劇之際,精準鎖定幣安用戶,利用大家對官方品牌的信任。🔍 點擊任何連結前,請先透過幣安驗證中心,核對每位寄件者的電子郵件網域或通訊平台帳號。🛡️ 一組遭盜用的憑證,就可能引發大規模資產流失,削弱機構流動性並動搖信心。請將驗證頁面加入書籤;遇到任何異常都應視為警訊,並立即回報。💬 面對不斷演變的釣魚手法,你如何保護自己的幣安帳戶?👇
⚠️ 以上內容不構成財務建議。請務必妥善管理風險。🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
4

$VANRY HIT BY PHISHING INCIDENT – 市場岌岌可危 😱
不適用——輸入中未提供具體價格水平。
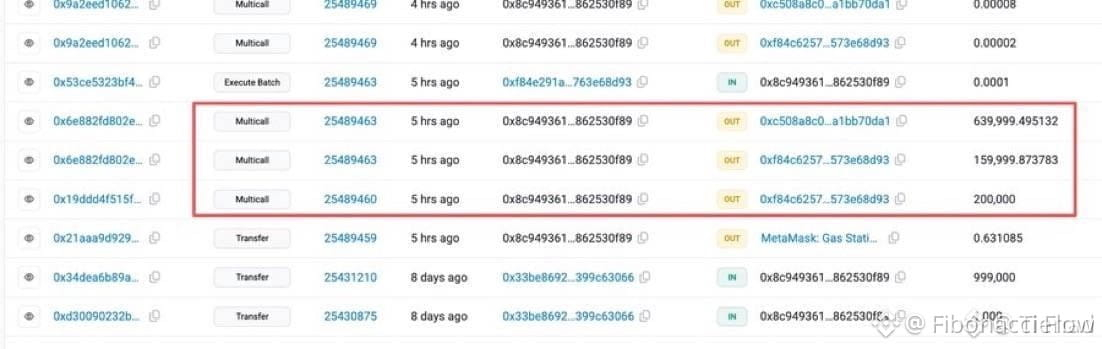
一筆 999,999 美元的網絡釣魚損失剛剛衝擊了市場,這種流動性抽走總會留下痕跡。預計短期交易者會猶豫觀望,因爲他們會加強安全措施,但激進資金可能會把 $VANRY 和 $THE 視爲抄底買入區域。
在機會型買單介入之前,成交量可能會在幾小時內降至清淡。你打算怎麼做——是選擇觀望,還是等待在支撐位下方進行更硬的二次測試?
非財務建議。務必管理好你的風險。
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY HIT BY PHISHING INCIDENT – 市場岌岌可危 😱
不適用——輸入中未提供具體價格水平。
一筆 999,999 美元的網絡釣魚損失剛剛衝擊了市場,這種流動性抽走總會留下痕跡。預計短期交易者會猶豫觀望,因爲他們會加強安全措施,但激進資金可能會把 $VANRY 和 $THE 視爲抄底買入區域。
在機會型買單介入之前,成交量可能會在幾小時內降至清淡。你打算怎麼做——是選擇觀望,還是等待在支撐位下方進行更硬的二次測試?
非財務建議。務必管理好你的風險。
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
不適用——輸入中未提供具體價格水平。
一筆 999,999 美元的網絡釣魚損失剛剛衝擊了市場,這種流動性抽走總會留下痕跡。預計短期交易者會猶豫觀望,因爲他們會加強安全措施,但激進資金可能會把 $VANRY 和 $THE 視爲抄底買入區域。
在機會型買單介入之前,成交量可能會在幾小時內降至清淡。你打算怎麼做——是選擇觀望,還是等待在支撐位下方進行更硬的二次測試?
非財務建議。務必管理好你的風險。
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
193
·
--
🚨 嚴重安全警報:新的 iOS 釣魚攻擊
我剛剛在幾分鐘前收到這封高度精密的釣魚電子郵件,所以我想立刻提醒你,讓你能保護你的裝置和加密資產。
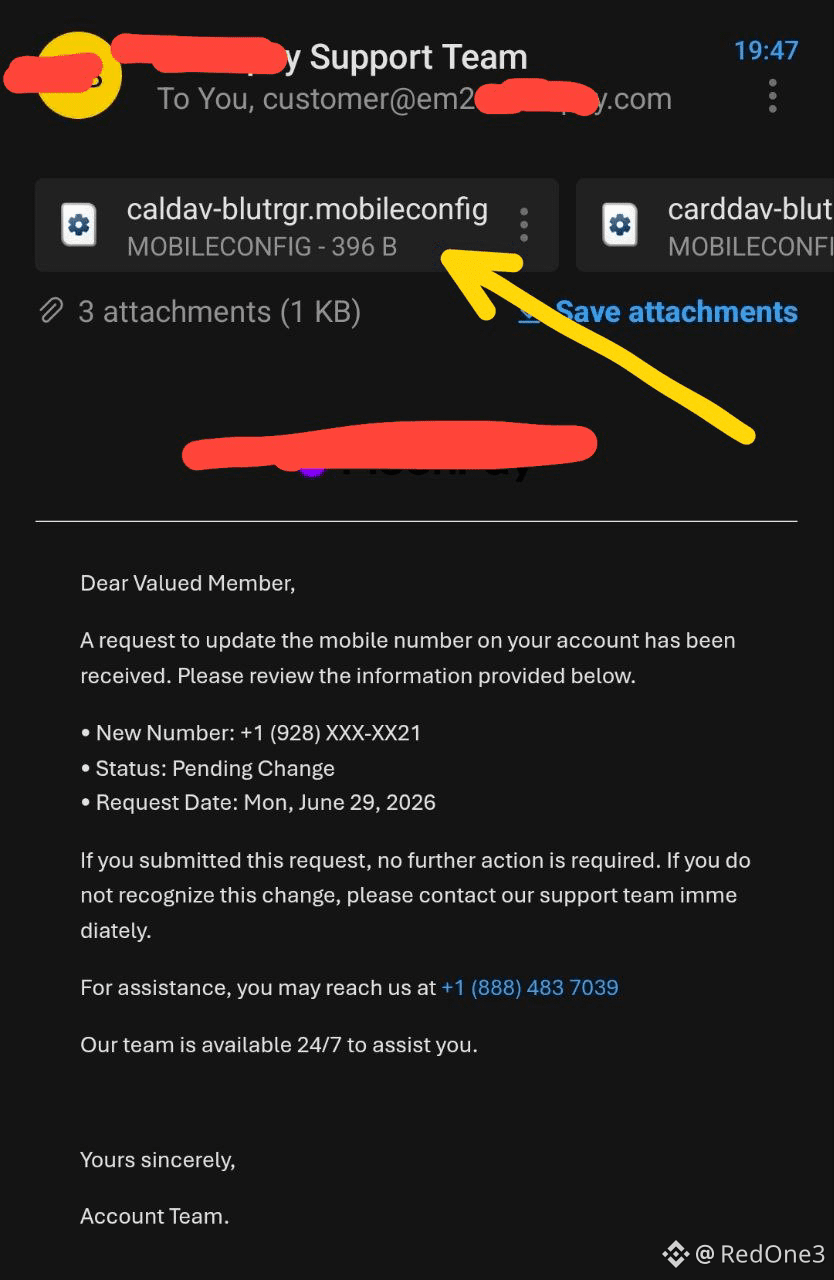
攻擊方式(如 image.png 圖中所示):
電子郵件聲稱我的帳號電話號碼正在被更改以製造恐慌。真正的危險在於附帶的檔案,副檔名以 .mobileconfig 結尾(例如箭頭指向的 caldav 檔案)。
為什麼它很危險:
.mobileconfig 檔案是 iOS 設定描述檔(Configuration Profile)。如果你下載並安裝它,攻擊者就會獲得深層的系統權限。他們可以透過惡意 VPN 將你的網路流量導向、安裝假的憑證以窺探你的資料,或竊取密碼與 2FA 驗證碼。
該怎麼做:
* 不要從電子郵件下載 .mobileconfig 檔案。
* 不要致電這些電子郵件中列出的客服電話。
* 透過「iPhone 設定」檢查:設定 -> 一般 -> VPN 與裝置管理。如果你看到任何未經授權的描述檔,請立即移除。
保持安全 #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 嚴重安全警報:新的 iOS 釣魚攻擊
我剛剛在幾分鐘前收到這封高度精密的釣魚電子郵件,所以我想立刻提醒你,讓你能保護你的裝置和加密資產。
攻擊方式(如 image.png 圖中所示):
電子郵件聲稱我的帳號電話號碼正在被更改以製造恐慌。真正的危險在於附帶的檔案,副檔名以 .mobileconfig 結尾(例如箭頭指向的 caldav 檔案)。
為什麼它很危險:
.mobileconfig 檔案是 iOS 設定描述檔(Configuration Profile)。如果你下載並安裝它,攻擊者就會獲得深層的系統權限。他們可以透過惡意 VPN 將你的網路流量導向、安裝假的憑證以窺探你的資料,或竊取密碼與 2FA 驗證碼。
該怎麼做:
* 不要從電子郵件下載 .mobileconfig 檔案。
* 不要致電這些電子郵件中列出的客服電話。
* 透過「iPhone 設定」檢查:設定 -> 一般 -> VPN 與裝置管理。如果你看到任何未經授權的描述檔,請立即移除。
保持安全 #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
我剛剛在幾分鐘前收到這封高度精密的釣魚電子郵件,所以我想立刻提醒你,讓你能保護你的裝置和加密資產。
攻擊方式(如 image.png 圖中所示):
電子郵件聲稱我的帳號電話號碼正在被更改以製造恐慌。真正的危險在於附帶的檔案,副檔名以 .mobileconfig 結尾(例如箭頭指向的 caldav 檔案)。
為什麼它很危險:
.mobileconfig 檔案是 iOS 設定描述檔(Configuration Profile)。如果你下載並安裝它,攻擊者就會獲得深層的系統權限。他們可以透過惡意 VPN 將你的網路流量導向、安裝假的憑證以窺探你的資料,或竊取密碼與 2FA 驗證碼。
該怎麼做:
* 不要從電子郵件下載 .mobileconfig 檔案。
* 不要致電這些電子郵件中列出的客服電話。
* 透過「iPhone 設定」檢查:設定 -> 一般 -> VPN 與裝置管理。如果你看到任何未經授權的描述檔,請立即移除。
保持安全 #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
308

·
--
🚨 $TREZOR 警報:使用官方域名進行網絡釣魚的郵件 針對用戶 🛑
🦈 第三方電子郵件服務遭到入侵後,攻擊者得以冒充 $TREZOR 的官方域名,投遞一封僞造的 “關鍵安全警報:STM32 熵漏洞”,其外觀與真實通知幾乎無法區分。📊 這種欺騙繞過了簡單的地址校驗,迫使用戶只能依賴視覺線索,而釣魚團隊已對這些細節進行精心複製。
🔍 由於此前 ShipMonk 漏洞已暴露了約 8.7 萬條記錄,攻擊者現在擁有豐富的數據資源,可以製作高度定向的誘餌。📌 $TREZOR 建議您忽略鏈接,手動輸入官方網站,並在執行任何操作前,在錢包應用內交叉覈對任何警報。
💬 你在點擊之前是否正在逐條覈實每一條安全警報?
⚠️ 非財務建議。請始終管理好您的風險。🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 $TREZOR 警報:使用官方域名進行網絡釣魚的郵件 針對用戶 🛑
🦈 第三方電子郵件服務遭到入侵後,攻擊者得以冒充 $TREZOR 的官方域名,投遞一封僞造的 “關鍵安全警報:STM32 熵漏洞”,其外觀與真實通知幾乎無法區分。📊 這種欺騙繞過了簡單的地址校驗,迫使用戶只能依賴視覺線索,而釣魚團隊已對這些細節進行精心複製。
🔍 由於此前 ShipMonk 漏洞已暴露了約 8.7 萬條記錄,攻擊者現在擁有豐富的數據資源,可以製作高度定向的誘餌。📌 $TREZOR 建議您忽略鏈接,手動輸入官方網站,並在執行任何操作前,在錢包應用內交叉覈對任何警報。
💬 你在點擊之前是否正在逐條覈實每一條安全警報?
⚠️ 非財務建議。請始終管理好您的風險。🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 第三方電子郵件服務遭到入侵後,攻擊者得以冒充 $TREZOR 的官方域名,投遞一封僞造的 “關鍵安全警報:STM32 熵漏洞”,其外觀與真實通知幾乎無法區分。📊 這種欺騙繞過了簡單的地址校驗,迫使用戶只能依賴視覺線索,而釣魚團隊已對這些細節進行精心複製。
🔍 由於此前 ShipMonk 漏洞已暴露了約 8.7 萬條記錄,攻擊者現在擁有豐富的數據資源,可以製作高度定向的誘餌。📌 $TREZOR 建議您忽略鏈接,手動輸入官方網站,並在執行任何操作前,在錢包應用內交叉覈對任何警報。
💬 你在點擊之前是否正在逐條覈實每一條安全警報?
⚠️ 非財務建議。請始終管理好您的風險。🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
62
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 安全警告:Revolut 數據泄露暴露用戶郵箱——保護你的加密資產!
📊 安全警報與泄露背景
事件詳情:金融科技與銀行應用 Revolut 在合規團隊迴應一項從使用合法政府機構域名的電子郵件地址發出的欺詐性記錄請求後,確認發生了定向數據泄露。
暴露的客戶文件:鏈上調查員 ZachXBT 透露,此次泄露影響了高淨值用戶。遭泄露的文件包括全名、家庭住址、電話號碼、護照/身份證複印件、身份驗證自拍照、賬戶對賬單,以及完整的交易歷史——其中包括已關聯的比特幣($BTC)轉賬。
系統與資金狀態:Revolut 確認其核心銀行基礎設施、應用密碼、銀行卡 PIN 和私鑰未遭入侵,用戶資金仍完全安全。但泄露的 KYC 數據會帶來嚴重的鏈下風險。
💡 如何防範釣魚陷阱
警惕超精準釣魚:攻擊者一旦掌握交易記錄和家庭地址,就能生成高度複雜的釣魚郵件或短信,冒充 Revolut 或加密貨幣交易所。
絕不共享 OTP 或密碼:Revolut 或交易所的客服人員絕不會通過電話或電子郵件向你索要 2FA 驗證碼、登錄憑據或恢復短語。
將長期持倉移出 App:把高價值加密資產存放在自託管的硬件錢包中,而不是集中式金融科技平臺,以儘量降低因第三方數據泄露帶來的暴露。
💬 社區投票:集中式平臺泄露 KYC 數據是否讓你重新考慮在金融科技應用上持有加密貨幣?把你的安全建議分享在下方!👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 安全警告:Revolut 數據泄露暴露用戶郵箱——保護你的加密資產!
📊 安全警報與泄露背景
事件詳情:金融科技與銀行應用 Revolut 在合規團隊迴應一項從使用合法政府機構域名的電子郵件地址發出的欺詐性記錄請求後,確認發生了定向數據泄露。
暴露的客戶文件:鏈上調查員 ZachXBT 透露,此次泄露影響了高淨值用戶。遭泄露的文件包括全名、家庭住址、電話號碼、護照/身份證複印件、身份驗證自拍照、賬戶對賬單,以及完整的交易歷史——其中包括已關聯的比特幣($BTC)轉賬。
系統與資金狀態:Revolut 確認其核心銀行基礎設施、應用密碼、銀行卡 PIN 和私鑰未遭入侵,用戶資金仍完全安全。但泄露的 KYC 數據會帶來嚴重的鏈下風險。
💡 如何防範釣魚陷阱
警惕超精準釣魚:攻擊者一旦掌握交易記錄和家庭地址,就能生成高度複雜的釣魚郵件或短信,冒充 Revolut 或加密貨幣交易所。
絕不共享 OTP 或密碼:Revolut 或交易所的客服人員絕不會通過電話或電子郵件向你索要 2FA 驗證碼、登錄憑據或恢復短語。
將長期持倉移出 App:把高價值加密資產存放在自託管的硬件錢包中,而不是集中式金融科技平臺,以儘量降低因第三方數據泄露帶來的暴露。
💬 社區投票:集中式平臺泄露 KYC 數據是否讓你重新考慮在金融科技應用上持有加密貨幣?把你的安全建議分享在下方!👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 安全警告:Revolut 數據泄露暴露用戶郵箱——保護你的加密資產!
📊 安全警報與泄露背景
事件詳情:金融科技與銀行應用 Revolut 在合規團隊迴應一項從使用合法政府機構域名的電子郵件地址發出的欺詐性記錄請求後,確認發生了定向數據泄露。
暴露的客戶文件:鏈上調查員 ZachXBT 透露,此次泄露影響了高淨值用戶。遭泄露的文件包括全名、家庭住址、電話號碼、護照/身份證複印件、身份驗證自拍照、賬戶對賬單,以及完整的交易歷史——其中包括已關聯的比特幣($BTC)轉賬。
系統與資金狀態:Revolut 確認其核心銀行基礎設施、應用密碼、銀行卡 PIN 和私鑰未遭入侵,用戶資金仍完全安全。但泄露的 KYC 數據會帶來嚴重的鏈下風險。
💡 如何防範釣魚陷阱
警惕超精準釣魚:攻擊者一旦掌握交易記錄和家庭地址,就能生成高度複雜的釣魚郵件或短信,冒充 Revolut 或加密貨幣交易所。
絕不共享 OTP 或密碼:Revolut 或交易所的客服人員絕不會通過電話或電子郵件向你索要 2FA 驗證碼、登錄憑據或恢復短語。
將長期持倉移出 App:把高價值加密資產存放在自託管的硬件錢包中,而不是集中式金融科技平臺,以儘量降低因第三方數據泄露帶來的暴露。
💬 社區投票:集中式平臺泄露 KYC 數據是否讓你重新考慮在金融科技應用上持有加密貨幣?把你的安全建議分享在下方!👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
197

·
--
一個可疑連結悄悄出現在 Coldcard 的 X 頁面上,提醒我們,即使是專注於安全的公司也可能成為攻擊目標。
🧠 白話說明
把釣魚連結想成一個會讓你的手機響起的假門鈴;它看起來很正當,但按下去可能會讓陌生人闖進來。Coldcard 提醒追蹤者不要點擊這個惡意連結,並承諾在查證詳情後發布更新。
✅ 這對你有什麼影響
• 點擊前務必再次確認網址,即使連結來自你信任的帳號也一樣。
• 將硬體錢包韌體保持在最新版本,以享有最新的安全防護。
• 關注官方管道發布的警示,絕不分享助記詞或私鑰。
保持警覺,保護你的加密資產。
#CryptoSafety #PhishingAlert #Coldcard
一個可疑連結悄悄出現在 Coldcard 的 X 頁面上,提醒我們,即使是專注於安全的公司也可能成為攻擊目標。
🧠 白話說明
把釣魚連結想成一個會讓你的手機響起的假門鈴;它看起來很正當,但按下去可能會讓陌生人闖進來。Coldcard 提醒追蹤者不要點擊這個惡意連結,並承諾在查證詳情後發布更新。
✅ 這對你有什麼影響
• 點擊前務必再次確認網址,即使連結來自你信任的帳號也一樣。
• 將硬體錢包韌體保持在最新版本,以享有最新的安全防護。
• 關注官方管道發布的警示,絕不分享助記詞或私鑰。
保持警覺,保護你的加密資產。
#CryptoSafety #PhishingAlert #Coldcard
🧠 白話說明
把釣魚連結想成一個會讓你的手機響起的假門鈴;它看起來很正當,但按下去可能會讓陌生人闖進來。Coldcard 提醒追蹤者不要點擊這個惡意連結,並承諾在查證詳情後發布更新。
✅ 這對你有什麼影響
• 點擊前務必再次確認網址,即使連結來自你信任的帳號也一樣。
• 將硬體錢包韌體保持在最新版本,以享有最新的安全防護。
• 關注官方管道發布的警示,絕不分享助記詞或私鑰。
保持警覺,保護你的加密資產。
#CryptoSafety #PhishingAlert #Coldcard
32

在 X 上小心有人盯上你
COLDCARD 在其官方 X 賬號上提醒用戶注意一起釣魚詐騙。詐騙者利用僞造的安全頁面,將目標鎖定爲比特幣持有者,之後這條欺詐帖文已被刪除。
#PhishingAlert #BitcoinSecurity
在 X 上小心有人盯上你
COLDCARD 在其官方 X 賬號上提醒用戶注意一起釣魚詐騙。詐騙者利用僞造的安全頁面,將目標鎖定爲比特幣持有者,之後這條欺詐帖文已被刪除。
#PhishingAlert #BitcoinSecurity
COLDCARD 在其官方 X 賬號上提醒用戶注意一起釣魚詐騙。詐騙者利用僞造的安全頁面,將目標鎖定爲比特幣持有者,之後這條欺詐帖文已被刪除。
#PhishingAlert #BitcoinSecurity
83
·
--
緊急調查:Coldcard 錢包調查其 X 賬號出現釣魚鏈接一事
專注於加密貨幣冷存儲錢包的 Coldcard 公司宣佈,正在正式調查其 X 官方賬號上出現釣魚鏈接(Phishing)的原因,這提高了用戶的安全警惕。
📌 重點與分析:
• 此次事件針對冷錢包用戶,試圖誘導他們訪問仿冒官方網站的惡意網站。
• Coldcard 團隊立即開始檢查其社交賬號是否存在潛在安全漏洞或外部入侵跡象。
• 最大的挑戰在於,虛假鏈接可能會在客服團隊介入前迅速擴散到受信任公司的賬號上。
💡 總結:此次事件提醒我們,即使大型安全公司的官方賬號也可能遭到入侵,因此投資者切勿隨意點擊鏈接。
💬 如何保護你的數字資產,免受針對冷存儲平臺社交媒體賬號的網絡釣魚攻擊?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
緊急調查:Coldcard 錢包調查其 X 賬號出現釣魚鏈接一事
專注於加密貨幣冷存儲錢包的 Coldcard 公司宣佈,正在正式調查其 X 官方賬號上出現釣魚鏈接(Phishing)的原因,這提高了用戶的安全警惕。
📌 重點與分析:
• 此次事件針對冷錢包用戶,試圖誘導他們訪問仿冒官方網站的惡意網站。
• Coldcard 團隊立即開始檢查其社交賬號是否存在潛在安全漏洞或外部入侵跡象。
• 最大的挑戰在於,虛假鏈接可能會在客服團隊介入前迅速擴散到受信任公司的賬號上。
💡 總結:此次事件提醒我們,即使大型安全公司的官方賬號也可能遭到入侵,因此投資者切勿隨意點擊鏈接。
💬 如何保護你的數字資產,免受針對冷存儲平臺社交媒體賬號的網絡釣魚攻擊?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
專注於加密貨幣冷存儲錢包的 Coldcard 公司宣佈,正在正式調查其 X 官方賬號上出現釣魚鏈接(Phishing)的原因,這提高了用戶的安全警惕。
📌 重點與分析:
• 此次事件針對冷錢包用戶,試圖誘導他們訪問仿冒官方網站的惡意網站。
• Coldcard 團隊立即開始檢查其社交賬號是否存在潛在安全漏洞或外部入侵跡象。
• 最大的挑戰在於,虛假鏈接可能會在客服團隊介入前迅速擴散到受信任公司的賬號上。
💡 總結:此次事件提醒我們,即使大型安全公司的官方賬號也可能遭到入侵,因此投資者切勿隨意點擊鏈接。
💬 如何保護你的數字資產,免受針對冷存儲平臺社交媒體賬號的網絡釣魚攻擊?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
86
·
--
數字佔位攻擊針對企業的情況正在上升。
• TechRadar 報道攻擊者正在註冊虛假的域名,以冒充合法企業
• 惡意域名用於欺騙用戶訪問假網站並竊取憑據
• 從2020年到2025年,域名爭議增加了68%,到2025年達到6200起案件
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3安全
數字佔位攻擊針對企業的情況正在上升。
• TechRadar 報道攻擊者正在註冊虛假的域名,以冒充合法企業
• 惡意域名用於欺騙用戶訪問假網站並竊取憑據
• 從2020年到2025年,域名爭議增加了68%,到2025年達到6200起案件
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3安全
• TechRadar 報道攻擊者正在註冊虛假的域名,以冒充合法企業
• 惡意域名用於欺騙用戶訪問假網站並竊取憑據
• 從2020年到2025年,域名爭議增加了68%,到2025年達到6200起案件
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3安全
39
🚨 安全警報:SafePal 故障導致約 40,000 位用戶資料外洩
硬體錢包 SafePal 剛剛證實:由於其訂單追蹤系統(電子商務)出現故障,造成資料外洩。
📊 事件概要:
外洩資訊:姓名、實體寄送地址、電子郵件、電話號碼,以及約 ~39,798 位客戶的購買記錄。
加密安全:100% 未受影響。私鑰、助記詞(seed phrases)與資金並未被竊取或遭到入侵。
🛠️ 技術分析:
儘管 SafePal 的 Air-Gapped 架構與冷存儲能保護鏈上資產,但真正的威脅如今在於高精度社交工程(Spear-Phishing)。
當駭客將你的姓名與實體地址,連結到你購買冷錢包的行為後,他們就能部署:
偽造的電子郵件與簡訊,警告你「迫切的韌體更新」,以盜取你的助記詞。
實體郵寄件:使用遭竄改的裝置,或夾附含惡意程式碼的假信件與惡意 QR 代碼。
💬 討論:
Web2(電子商務)層的資料外洩,會在多大程度上摧毀 Web3 安全性的隱私?如果你使用硬體錢包,你是直接向製造商購買,還是偏好不會留下你實體地址痕跡的方法?
歡迎在留言區告訴我!👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 安全警報:SafePal 故障導致約 40,000 位用戶資料外洩
硬體錢包 SafePal 剛剛證實:由於其訂單追蹤系統(電子商務)出現故障,造成資料外洩。
📊 事件概要:
外洩資訊:姓名、實體寄送地址、電子郵件、電話號碼,以及約 ~39,798 位客戶的購買記錄。
加密安全:100% 未受影響。私鑰、助記詞(seed phrases)與資金並未被竊取或遭到入侵。
🛠️ 技術分析:
儘管 SafePal 的 Air-Gapped 架構與冷存儲能保護鏈上資產,但真正的威脅如今在於高精度社交工程(Spear-Phishing)。
當駭客將你的姓名與實體地址,連結到你購買冷錢包的行為後,他們就能部署:
偽造的電子郵件與簡訊,警告你「迫切的韌體更新」,以盜取你的助記詞。
實體郵寄件:使用遭竄改的裝置,或夾附含惡意程式碼的假信件與惡意 QR 代碼。
💬 討論:
Web2(電子商務)層的資料外洩,會在多大程度上摧毀 Web3 安全性的隱私?如果你使用硬體錢包,你是直接向製造商購買,還是偏好不會留下你實體地址痕跡的方法?
歡迎在留言區告訴我!👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
硬體錢包 SafePal 剛剛證實:由於其訂單追蹤系統(電子商務)出現故障,造成資料外洩。
📊 事件概要:
外洩資訊:姓名、實體寄送地址、電子郵件、電話號碼,以及約 ~39,798 位客戶的購買記錄。
加密安全:100% 未受影響。私鑰、助記詞(seed phrases)與資金並未被竊取或遭到入侵。
🛠️ 技術分析:
儘管 SafePal 的 Air-Gapped 架構與冷存儲能保護鏈上資產,但真正的威脅如今在於高精度社交工程(Spear-Phishing)。
當駭客將你的姓名與實體地址,連結到你購買冷錢包的行為後,他們就能部署:
偽造的電子郵件與簡訊,警告你「迫切的韌體更新」,以盜取你的助記詞。
實體郵寄件:使用遭竄改的裝置,或夾附含惡意程式碼的假信件與惡意 QR 代碼。
💬 討論:
Web2(電子商務)層的資料外洩,會在多大程度上摧毀 Web3 安全性的隱私?如果你使用硬體錢包,你是直接向製造商購買,還是偏好不會留下你實體地址痕跡的方法?
歡迎在留言區告訴我!👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
214
TREZOR 數據泄露:11,742 個錢包曝光 — 釣魚風暴正在逼近 🚨📡
這家硬件錢包巨頭剛剛證實:其配送服務商發生了泄露——11,742 位客戶的姓名、地址、電話和電子郵件現已流出。另有 1,947 人遭遇了部分曝光。這並不是協議被入侵;你的幣仍然被設備牢牢鎖在內部。但人這一層已經被撬開。
釣魚季已經進入黃金時段。惡意分子現在掌握了你的個人座標——預計會出現假冒的客服私信、投毒鏈接,以及披着官方 Trezor 外衣的社工手段。設備依舊堅不可摧,但你的收件箱現在變成了新的戰場。
對於乘着這波浪潮的 $COTI and $QNTB 持有者:你的密鑰就是城堡的城牆。金庫外的一切都在可被利用的範圍內。你該如何把真正的 Trezor 消息與僞造的消息區分開來? 🛡️
⚠️ 非財務建議。請始終管理你的風險。 🧯
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
TREZOR 數據泄露:11,742 個錢包曝光 — 釣魚風暴正在逼近 🚨📡
這家硬件錢包巨頭剛剛證實:其配送服務商發生了泄露——11,742 位客戶的姓名、地址、電話和電子郵件現已流出。另有 1,947 人遭遇了部分曝光。這並不是協議被入侵;你的幣仍然被設備牢牢鎖在內部。但人這一層已經被撬開。
釣魚季已經進入黃金時段。惡意分子現在掌握了你的個人座標——預計會出現假冒的客服私信、投毒鏈接,以及披着官方 Trezor 外衣的社工手段。設備依舊堅不可摧,但你的收件箱現在變成了新的戰場。
對於乘着這波浪潮的 $COTI and $QNTB 持有者:你的密鑰就是城堡的城牆。金庫外的一切都在可被利用的範圍內。你該如何把真正的 Trezor 消息與僞造的消息區分開來? 🛡️
⚠️ 非財務建議。請始終管理你的風險。 🧯
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
這家硬件錢包巨頭剛剛證實:其配送服務商發生了泄露——11,742 位客戶的姓名、地址、電話和電子郵件現已流出。另有 1,947 人遭遇了部分曝光。這並不是協議被入侵;你的幣仍然被設備牢牢鎖在內部。但人這一層已經被撬開。
釣魚季已經進入黃金時段。惡意分子現在掌握了你的個人座標——預計會出現假冒的客服私信、投毒鏈接,以及披着官方 Trezor 外衣的社工手段。設備依舊堅不可摧,但你的收件箱現在變成了新的戰場。
對於乘着這波浪潮的 $COTI and $QNTB 持有者:你的密鑰就是城堡的城牆。金庫外的一切都在可被利用的範圍內。你該如何把真正的 Trezor 消息與僞造的消息區分開來? 🛡️
⚠️ 非財務建議。請始終管理你的風險。 🧯
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
60

·
--
$PUMP HOLDERS BEWARE – RUSSIAN HACKERS ARE PHISHING SIGNAL BACKUP KEYS 🔥
這不是你們通常見到的網絡釣魚活動。美國聯邦調查局(FBI)和美國網絡安全與基礎設施安全局(CISA)剛剛警告:俄羅斯情報機構正在瞄準 Signal 的恢復密鑰——而不僅僅是登錄驗證碼。如果黑客拿到該密鑰,就能夠恢復你完整的聊天記錄,並在你更換手機後仍保持訪問權限。
$PUMP 最近上漲了12%,但真正的風險在於交易者的 Signal 賬戶可能被入侵。這些黑客會冒充自動化客服,讓你把恢復密鑰粘貼出來。在 Signal 設置中生成新的密鑰會使舊密鑰失效,但任何已被訪問過的備份都將消失。你確定你的 Signal 羣聊安全嗎?
非金融建議。請始終管理你的風險。
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP HOLDERS BEWARE – RUSSIAN HACKERS ARE PHISHING SIGNAL BACKUP KEYS 🔥
這不是你們通常見到的網絡釣魚活動。美國聯邦調查局(FBI)和美國網絡安全與基礎設施安全局(CISA)剛剛警告:俄羅斯情報機構正在瞄準 Signal 的恢復密鑰——而不僅僅是登錄驗證碼。如果黑客拿到該密鑰,就能夠恢復你完整的聊天記錄,並在你更換手機後仍保持訪問權限。
$PUMP 最近上漲了12%,但真正的風險在於交易者的 Signal 賬戶可能被入侵。這些黑客會冒充自動化客服,讓你把恢復密鑰粘貼出來。在 Signal 設置中生成新的密鑰會使舊密鑰失效,但任何已被訪問過的備份都將消失。你確定你的 Signal 羣聊安全嗎?
非金融建議。請始終管理你的風險。
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
這不是你們通常見到的網絡釣魚活動。美國聯邦調查局(FBI)和美國網絡安全與基礎設施安全局(CISA)剛剛警告:俄羅斯情報機構正在瞄準 Signal 的恢復密鑰——而不僅僅是登錄驗證碼。如果黑客拿到該密鑰,就能夠恢復你完整的聊天記錄,並在你更換手機後仍保持訪問權限。
$PUMP 最近上漲了12%,但真正的風險在於交易者的 Signal 賬戶可能被入侵。這些黑客會冒充自動化客服,讓你把恢復密鑰粘貼出來。在 Signal 設置中生成新的密鑰會使舊密鑰失效,但任何已被訪問過的備份都將消失。你確定你的 Signal 羣聊安全嗎?
非金融建議。請始終管理你的風險。
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
66

·
--
$GNO SECURITY BREACH — 官方 X 賬號遭入侵 ⚠️
正文:
PeckShield 已確認,Gnosis 的官方 X 賬號在今天早些時候被劫持。建議社區成員避免所有互動——不要點擊任何鏈接、不要私信、不要轉推。這是本週第二次主要項目賬號被破壞。
攻擊者通常會利用被盜賬號發佈虛假的代幣合約或釣魚鏈接。請僅通過 Gnosis 的網站或 Discord 覈實所有官方溝通內容,然後再進行互動。你正在採取哪些步驟來在與之互動前驗證項目公告?
非財務建議。請始終管理你的風險。
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO SECURITY BREACH — 官方 X 賬號遭入侵 ⚠️
正文:
PeckShield 已確認,Gnosis 的官方 X 賬號在今天早些時候被劫持。建議社區成員避免所有互動——不要點擊任何鏈接、不要私信、不要轉推。這是本週第二次主要項目賬號被破壞。
攻擊者通常會利用被盜賬號發佈虛假的代幣合約或釣魚鏈接。請僅通過 Gnosis 的網站或 Discord 覈實所有官方溝通內容,然後再進行互動。你正在採取哪些步驟來在與之互動前驗證項目公告?
非財務建議。請始終管理你的風險。
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
正文:
PeckShield 已確認,Gnosis 的官方 X 賬號在今天早些時候被劫持。建議社區成員避免所有互動——不要點擊任何鏈接、不要私信、不要轉推。這是本週第二次主要項目賬號被破壞。
攻擊者通常會利用被盜賬號發佈虛假的代幣合約或釣魚鏈接。請僅通過 Gnosis 的網站或 Discord 覈實所有官方溝通內容,然後再進行互動。你正在採取哪些步驟來在與之互動前驗證項目公告?
非財務建議。請始終管理你的風險。
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
30
·
--
關鍵警報:保護你的加密資產!🛑 初學者必備的 5 條安全習慣 🔐
GM #BinanceSquare Fam! 👋 隨着市場升溫,騙子也變得更活躍。在加密領域,你的首要任務不僅是賺錢,更是保護你的資產。
每天我們都能看到新的故事:有人被釣魚鏈接、假空投以及“錢包盜取器”(wallet drainers)騙走辛苦賺來的資金。不要成爲下一個受害者!
請立刻養成這 5 個習慣:
1️⃣ 啓用 2FA(二步驗證):在交易所賬戶上使用身份驗證器應用(如 Google Authenticator),不要用短信(SMS)。
2️⃣ 切勿泄露你的種子短語(Seed Phrase):將其離線寫在紙上保存。任何正規支持團隊都絕不會向你索要。
3️⃣ 僅收藏官方站點:不要點擊來自 Google 搜索或社交媒體廣告的鏈接。騙子會製作看起來幾乎一模一樣的假網站。
4️⃣ 發送前再三覈對錢包地址:轉賬前先發一小筆測試金額。惡意軟件可能會篡改你剪貼板裏的地址。
5️⃣ 警惕“好得令人難以置信”的優惠:免費讓你“雙倍”的計劃,以及突如其來的高價值空投,幾乎總是騙局。
💡 我的個人觀點:保持警惕。安全是你自己的責任。如果某件事感覺可疑,相信你的直覺,立刻遠離。寧願錯過機會,也不要讓資金永遠損失。
👇 你最近見過最可怕的騙局是什麼?把你的經歷分享出來,幫助更多人提高警惕! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
關鍵警報:保護你的加密資產!🛑 初學者必備的 5 條安全習慣 🔐
GM #BinanceSquare Fam! 👋 隨着市場升溫,騙子也變得更活躍。在加密領域,你的首要任務不僅是賺錢,更是保護你的資產。
每天我們都能看到新的故事:有人被釣魚鏈接、假空投以及“錢包盜取器”(wallet drainers)騙走辛苦賺來的資金。不要成爲下一個受害者!
請立刻養成這 5 個習慣:
1️⃣ 啓用 2FA(二步驗證):在交易所賬戶上使用身份驗證器應用(如 Google Authenticator),不要用短信(SMS)。
2️⃣ 切勿泄露你的種子短語(Seed Phrase):將其離線寫在紙上保存。任何正規支持團隊都絕不會向你索要。
3️⃣ 僅收藏官方站點:不要點擊來自 Google 搜索或社交媒體廣告的鏈接。騙子會製作看起來幾乎一模一樣的假網站。
4️⃣ 發送前再三覈對錢包地址:轉賬前先發一小筆測試金額。惡意軟件可能會篡改你剪貼板裏的地址。
5️⃣ 警惕“好得令人難以置信”的優惠:免費讓你“雙倍”的計劃,以及突如其來的高價值空投,幾乎總是騙局。
💡 我的個人觀點:保持警惕。安全是你自己的責任。如果某件事感覺可疑,相信你的直覺,立刻遠離。寧願錯過機會,也不要讓資金永遠損失。
👇 你最近見過最可怕的騙局是什麼?把你的經歷分享出來,幫助更多人提高警惕! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
GM #BinanceSquare Fam! 👋 隨着市場升溫,騙子也變得更活躍。在加密領域,你的首要任務不僅是賺錢,更是保護你的資產。
每天我們都能看到新的故事:有人被釣魚鏈接、假空投以及“錢包盜取器”(wallet drainers)騙走辛苦賺來的資金。不要成爲下一個受害者!
請立刻養成這 5 個習慣:
1️⃣ 啓用 2FA(二步驗證):在交易所賬戶上使用身份驗證器應用(如 Google Authenticator),不要用短信(SMS)。
2️⃣ 切勿泄露你的種子短語(Seed Phrase):將其離線寫在紙上保存。任何正規支持團隊都絕不會向你索要。
3️⃣ 僅收藏官方站點:不要點擊來自 Google 搜索或社交媒體廣告的鏈接。騙子會製作看起來幾乎一模一樣的假網站。
4️⃣ 發送前再三覈對錢包地址:轉賬前先發一小筆測試金額。惡意軟件可能會篡改你剪貼板裏的地址。
5️⃣ 警惕“好得令人難以置信”的優惠:免費讓你“雙倍”的計劃,以及突如其來的高價值空投,幾乎總是騙局。
💡 我的個人觀點:保持警惕。安全是你自己的責任。如果某件事感覺可疑,相信你的直覺,立刻遠離。寧願錯過機會,也不要讓資金永遠損失。
👇 你最近見過最可怕的騙局是什麼?把你的經歷分享出來,幫助更多人提高警惕! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
63
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#比特币跌破6万美元,短期能否企稳反弹?
0 次瀏覽
331 討論中
2
#全球股市创三年来最长连跌,投资者避险情绪升温
0 次瀏覽
244 討論中
3
#Anthropic上市次日大跌,股价接近破发
0 次瀏覽
43 討論中
4
#高腾比特币ETF登陆港交所
0 次瀏覽
128 討論中
5
#新人宝典:从零了解TradFi
2.4M 次瀏覽
1,561 討論中
6
#Ledger调查柏林遭篡改硬件钱包
83,592 次瀏覽
433 討論中
7
#英伟达董事会曝分歧,三名董事支持黄仁勋回归
363,219 次瀏覽
1,022 討論中
8
#GTA6正式发售,TTWO股价能否迎来提振?
207,060 次瀏覽
487 討論中
9
#Tether过去20天销毁80亿枚USDT
0 次瀏覽
58 討論中
10
#比特币签名漏洞可被秒级利用
0 次瀏覽
42 討論中