
#malwarealert
malwarealert
5,810 次瀏覽
40 討論中
熱門
最新


🚨 2,000 個 WordPress 網站剛剛變成惡意程式散播據點 💀
Check Point Research 發現名為 StopAndProtect 的勒索軟體活動,利用近 2,000 個遭入侵的 WordPress 網站來散播惡意程式、竊取資料並部署勒索軟體。
一些值得注意的數字:
→ 約 2,000 個 WordPress 站點遭到利用
→ 6,000+ 個 IP 位址被鎖定
→ 美國:1,852 個 IP
→ 俄羅斯:630
→ 印度:630
→ 取得 31,000+ 張截圖
→ 竊取 700+ 個壓縮資料封包
攻擊方式也相當「陰」:
受害者遇到假 CAPTCHA → 被誘導執行 PowerShell → 惡意程式竊取憑證、加密錢包的種子短語/助記詞(seed phrase/mnemonic)→ 隨後再嘗試擴散到網路並感染 USB。
更值得注意的是:被駭的 WordPress 網站不只是扮演「遮羞布」。
它們還被用來:
寄存惡意程式 → 傳送指令(commands)→ 儲存竊取的資料 → 儲存截圖 → 儲存活動紀錄(activity logs)。
一般的 WordPress 網站:
「歡迎來到我的部落格。」
駭客:
「歡迎來到我的惡意程式基礎設施。」 💀
另外還有一個相當好笑但也很可怕的細節:
研究人員認為,攻擊者可能不小心把自己的系統也感染了。
Bro 部署了惡意程式,卻忘了卸載惡意程式。 💀
⚠️ 如果你在管理 WordPress:請更新核心(core)/外掛(plugin)/佈景主題(theme)、啟用 MFA、檢查管理員帳號;特別不要因為某個 CAPTCHA 要你執行,就去跑 PowerShell 指令。
兄弟們在用 WordPress 的話,記得再檢查一下你們的網站。
#BrainrotCrypto #MalwareAlert
🚨 2,000 個 WordPress 網站剛剛變成惡意程式散播據點 💀
Check Point Research 發現名為 StopAndProtect 的勒索軟體活動,利用近 2,000 個遭入侵的 WordPress 網站來散播惡意程式、竊取資料並部署勒索軟體。
一些值得注意的數字:
→ 約 2,000 個 WordPress 站點遭到利用
→ 6,000+ 個 IP 位址被鎖定
→ 美國:1,852 個 IP
→ 俄羅斯:630
→ 印度:630
→ 取得 31,000+ 張截圖
→ 竊取 700+ 個壓縮資料封包
攻擊方式也相當「陰」:
受害者遇到假 CAPTCHA → 被誘導執行 PowerShell → 惡意程式竊取憑證、加密錢包的種子短語/助記詞(seed phrase/mnemonic)→ 隨後再嘗試擴散到網路並感染 USB。
更值得注意的是:被駭的 WordPress 網站不只是扮演「遮羞布」。
它們還被用來:
寄存惡意程式 → 傳送指令(commands)→ 儲存竊取的資料 → 儲存截圖 → 儲存活動紀錄(activity logs)。
一般的 WordPress 網站:
「歡迎來到我的部落格。」
駭客:
「歡迎來到我的惡意程式基礎設施。」 💀
另外還有一個相當好笑但也很可怕的細節:
研究人員認為,攻擊者可能不小心把自己的系統也感染了。
Bro 部署了惡意程式,卻忘了卸載惡意程式。 💀
⚠️ 如果你在管理 WordPress:請更新核心(core)/外掛(plugin)/佈景主題(theme)、啟用 MFA、檢查管理員帳號;特別不要因為某個 CAPTCHA 要你執行,就去跑 PowerShell 指令。
兄弟們在用 WordPress 的話,記得再檢查一下你們的網站。
#BrainrotCrypto #MalwareAlert
Check Point Research 發現名為 StopAndProtect 的勒索軟體活動,利用近 2,000 個遭入侵的 WordPress 網站來散播惡意程式、竊取資料並部署勒索軟體。
一些值得注意的數字:
→ 約 2,000 個 WordPress 站點遭到利用
→ 6,000+ 個 IP 位址被鎖定
→ 美國:1,852 個 IP
→ 俄羅斯:630
→ 印度:630
→ 取得 31,000+ 張截圖
→ 竊取 700+ 個壓縮資料封包
攻擊方式也相當「陰」:
受害者遇到假 CAPTCHA → 被誘導執行 PowerShell → 惡意程式竊取憑證、加密錢包的種子短語/助記詞(seed phrase/mnemonic)→ 隨後再嘗試擴散到網路並感染 USB。
更值得注意的是:被駭的 WordPress 網站不只是扮演「遮羞布」。
它們還被用來:
寄存惡意程式 → 傳送指令(commands)→ 儲存竊取的資料 → 儲存截圖 → 儲存活動紀錄(activity logs)。
一般的 WordPress 網站:
「歡迎來到我的部落格。」
駭客:
「歡迎來到我的惡意程式基礎設施。」 💀
另外還有一個相當好笑但也很可怕的細節:
研究人員認為,攻擊者可能不小心把自己的系統也感染了。
Bro 部署了惡意程式,卻忘了卸載惡意程式。 💀
⚠️ 如果你在管理 WordPress:請更新核心(core)/外掛(plugin)/佈景主題(theme)、啟用 MFA、檢查管理員帳號;特別不要因為某個 CAPTCHA 要你執行,就去跑 PowerShell 指令。
兄弟們在用 WordPress 的話,記得再檢查一下你們的網站。
#BrainrotCrypto #MalwareAlert
1
214

·
--
黑客正在利用谷歌的廣告系統分發惡意軟件,繞過大多數安全工具。
• 惡意行爲者正在利用谷歌的廣告基礎設施傳播惡意軟件
• 目前大多數安全工具無法檢測到這一威脅
• 用戶被建議在觀看在線廣告時要保持警惕
#CryptoSecurity #CryptoNews #BinanceSquare #MalwareAlert #在線安全
黑客正在利用谷歌的廣告系統分發惡意軟件,繞過大多數安全工具。
• 惡意行爲者正在利用谷歌的廣告基礎設施傳播惡意軟件
• 目前大多數安全工具無法檢測到這一威脅
• 用戶被建議在觀看在線廣告時要保持警惕
#CryptoSecurity #CryptoNews #BinanceSquare #MalwareAlert #在線安全
• 惡意行爲者正在利用谷歌的廣告基礎設施傳播惡意軟件
• 目前大多數安全工具無法檢測到這一威脅
• 用戶被建議在觀看在線廣告時要保持警惕
#CryptoSecurity #CryptoNews #BinanceSquare #MalwareAlert #在線安全
17
文章
微軟警告新型加密惡意軟件:如何保護你的錢包微軟發現了一種加密盜竊惡意軟件活動,完全跳過區塊鏈,直接針對用戶設備,竊取種子短語、私鑰,並悄悄交換錢包地址。
關鍵要點
微軟標記了一種自2026年2月以來活躍的Windows加密剪貼板惡意軟件。
它通過USB驅動器上的惡意快捷方式文件傳播。
該惡意軟件竊取種子短語並交換複製的錢包地址。它將其指揮服務器隱藏在Tor網絡內部。
微軟防禦者將其檢測爲木馬:Win32/CryptoBandits.A。它攻擊的是設備,而不是區塊鏈或交易所。
微軟警告新型加密惡意軟件:如何保護你的錢包
微軟發現了一種加密盜竊惡意軟件活動,完全跳過區塊鏈,直接針對用戶設備,竊取種子短語、私鑰,並悄悄交換錢包地址。
關鍵要點
微軟標記了一種自2026年2月以來活躍的Windows加密剪貼板惡意軟件。
它通過USB驅動器上的惡意快捷方式文件傳播。
該惡意軟件竊取種子短語並交換複製的錢包地址。它將其指揮服務器隱藏在Tor網絡內部。
微軟防禦者將其檢測爲木馬:Win32/CryptoBandits.A。它攻擊的是設備,而不是區塊鏈或交易所。
關鍵要點
微軟標記了一種自2026年2月以來活躍的Windows加密剪貼板惡意軟件。
它通過USB驅動器上的惡意快捷方式文件傳播。
該惡意軟件竊取種子短語並交換複製的錢包地址。它將其指揮服務器隱藏在Tor網絡內部。
微軟防禦者將其檢測爲木馬:Win32/CryptoBandits.A。它攻擊的是設備,而不是區塊鏈或交易所。
133

新的惡意軟件警報影響了$BTC 用戶 💡
入場:
目標:
止損:
這種名爲Crypto Clipper的惡意軟件自2026年2月以來活躍,主要通過USB設備的惡意.lnk快捷方式針對Windows用戶。保護你的加密資產至關重要。
這不是財務建議。管理你的風險。
#Cryptosecurity #MalwareAlert #BTC
🚀
新的惡意軟件警報影響了$BTC 用戶 💡
入場:
目標:
止損:
這種名爲Crypto Clipper的惡意軟件自2026年2月以來活躍,主要通過USB設備的惡意.lnk快捷方式針對Windows用戶。保護你的加密資產至關重要。
這不是財務建議。管理你的風險。
#Cryptosecurity #MalwareAlert #BTC
🚀
入場:
目標:
止損:
這種名爲Crypto Clipper的惡意軟件自2026年2月以來活躍,主要通過USB設備的惡意.lnk快捷方式針對Windows用戶。保護你的加密資產至關重要。
這不是財務建議。管理你的風險。
#Cryptosecurity #MalwareAlert #BTC
🚀
17

$BTC 21-一名20歲男子因通過惡意“手遊”盜竊22萬美元被起訴 💀
據稱,一名佛羅里達男子通過《BlockBlasters》和《DashFPS》等遊戲感染了8,000臺設備,轉走了80個錢包。FBI通過鏈上資金流向以及在Bitrefill上購買禮品卡的記錄追蹤到了他。
這提醒我們,即使在看似可信的平臺上,惡意代碼也會混入。由於有人下載了壞遊戲,損失超過22萬美元。你是否在檢查你運行的每一款應用的來源?
非財務建議。請始終管理你的風險。
#BTC #CryptoSafety #MalwareAlert #Security
⚡
$BTC 21-一名20歲男子因通過惡意“手遊”盜竊22萬美元被起訴 💀
據稱,一名佛羅里達男子通過《BlockBlasters》和《DashFPS》等遊戲感染了8,000臺設備,轉走了80個錢包。FBI通過鏈上資金流向以及在Bitrefill上購買禮品卡的記錄追蹤到了他。
這提醒我們,即使在看似可信的平臺上,惡意代碼也會混入。由於有人下載了壞遊戲,損失超過22萬美元。你是否在檢查你運行的每一款應用的來源?
非財務建議。請始終管理你的風險。
#BTC #CryptoSafety #MalwareAlert #Security
⚡
據稱,一名佛羅里達男子通過《BlockBlasters》和《DashFPS》等遊戲感染了8,000臺設備,轉走了80個錢包。FBI通過鏈上資金流向以及在Bitrefill上購買禮品卡的記錄追蹤到了他。
這提醒我們,即使在看似可信的平臺上,惡意代碼也會混入。由於有人下載了壞遊戲,損失超過22萬美元。你是否在檢查你運行的每一款應用的來源?
非財務建議。請始終管理你的風險。
#BTC #CryptoSafety #MalwareAlert #Security
⚡
7

⚠️ 警告:假冒的 Claude 應用正在傳播惡意軟件以竊取加密貨幣
一份安全報告揭示,存在一款假冒桌面應用,名稱爲 Claude Opus 5,它會投放被稱爲 RevStealer 的惡意軟件。這些惡意程序會針對超過 50 個加密貨幣錢包,以及諸如密碼、瀏覽器信息和通訊應用數據等敏感信息,對用戶構成安全威脅。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 來源:cointelegraph.com
⚠️ 警告:假冒的 Claude 應用正在傳播惡意軟件以竊取加密貨幣
一份安全報告揭示,存在一款假冒桌面應用,名稱爲 Claude Opus 5,它會投放被稱爲 RevStealer 的惡意軟件。這些惡意程序會針對超過 50 個加密貨幣錢包,以及諸如密碼、瀏覽器信息和通訊應用數據等敏感信息,對用戶構成安全威脅。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 來源:cointelegraph.com
一份安全報告揭示,存在一款假冒桌面應用,名稱爲 Claude Opus 5,它會投放被稱爲 RevStealer 的惡意軟件。這些惡意程序會針對超過 50 個加密貨幣錢包,以及諸如密碼、瀏覽器信息和通訊應用數據等敏感信息,對用戶構成安全威脅。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 來源:cointelegraph.com
31

·
--
🚨 假冒 Claude AI 應用瞄準 50+ 個持有 $BTC AND 山寨幣的加密錢包! 🚨
複雜的威脅行爲者正在通過僞裝 Anthropic 的 Claude 桌面應用來執行非法流動性清掃,從而分發 RevStealer 惡意軟件。 🔍 該惡意路徑專門針對關鍵的安全足跡,橫跨 50 多個加密貨幣錢包提取憑據、私人數據和關鍵配置。
📌 先進的反分析例程使惡意軟件能夠躲避檢測;它會在執行有效載荷例程之前,系統性地偵測並篩查用戶環境。 💡 機構級安全要求絕對潔淨——切勿下載破解軟件或聲稱享有高級權限的非官方 AI 構建。 💬 你正在如何審計本地熱錢包的安全協議,以防範這類向量威脅? 👇
⚠️ 這不是財務建議。請始終管理你的風險。 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #CyberSecurity #Web3
🛡️ 🔍
🚨 假冒 Claude AI 應用瞄準 50+ 個持有 $BTC AND 山寨幣的加密錢包! 🚨
複雜的威脅行爲者正在通過僞裝 Anthropic 的 Claude 桌面應用來執行非法流動性清掃,從而分發 RevStealer 惡意軟件。 🔍 該惡意路徑專門針對關鍵的安全足跡,橫跨 50 多個加密貨幣錢包提取憑據、私人數據和關鍵配置。
📌 先進的反分析例程使惡意軟件能夠躲避檢測;它會在執行有效載荷例程之前,系統性地偵測並篩查用戶環境。 💡 機構級安全要求絕對潔淨——切勿下載破解軟件或聲稱享有高級權限的非官方 AI 構建。 💬 你正在如何審計本地熱錢包的安全協議,以防範這類向量威脅? 👇
⚠️ 這不是財務建議。請始終管理你的風險。 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #CyberSecurity #Web3
🛡️ 🔍
複雜的威脅行爲者正在通過僞裝 Anthropic 的 Claude 桌面應用來執行非法流動性清掃,從而分發 RevStealer 惡意軟件。 🔍 該惡意路徑專門針對關鍵的安全足跡,橫跨 50 多個加密貨幣錢包提取憑據、私人數據和關鍵配置。
📌 先進的反分析例程使惡意軟件能夠躲避檢測;它會在執行有效載荷例程之前,系統性地偵測並篩查用戶環境。 💡 機構級安全要求絕對潔淨——切勿下載破解軟件或聲稱享有高級權限的非官方 AI 構建。 💬 你正在如何審計本地熱錢包的安全協議,以防範這類向量威脅? 👇
⚠️ 這不是財務建議。請始終管理你的風險。 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #CyberSecurity #Web3
🛡️ 🔍
17

·
--
如果你把你的加密貨幣存放在桌面錢包中,請特別注意這一點。微軟的威脅情報團隊剛剛發佈了一條關於一種新特洛伊木馬的關鍵警告,名爲 "CryptoBandits"(或稱爲Crypto Clipper)。
這種高度複雜的惡意軟件通過感染的USB驅動器使用惡意快捷方式文件進行物理傳播。一旦進入你的Windows系統,它會攔截你的剪貼板數據,並在你點擊發送之前悄悄地將你複製的加密錢包地址替換爲攻擊者的地址。更糟糕的是,它使用內置的Tor客戶端來掩蓋其網絡流量,使其對標準安全工具不可見。
這再次提醒我們,單純依賴軟件錢包可能是一個風險。
👇 你怎麼保護你的資產?你是100%使用硬件冷錢包,還是像Binance這樣的交易所安全值得信賴?保持安全!
#CryptoSecurity #MalwareAlert #CryptoSafety #Web3 #WalletDrainer #Binance $BNB $BTC
如果你把你的加密貨幣存放在桌面錢包中,請特別注意這一點。微軟的威脅情報團隊剛剛發佈了一條關於一種新特洛伊木馬的關鍵警告,名爲 "CryptoBandits"(或稱爲Crypto Clipper)。
這種高度複雜的惡意軟件通過感染的USB驅動器使用惡意快捷方式文件進行物理傳播。一旦進入你的Windows系統,它會攔截你的剪貼板數據,並在你點擊發送之前悄悄地將你複製的加密錢包地址替換爲攻擊者的地址。更糟糕的是,它使用內置的Tor客戶端來掩蓋其網絡流量,使其對標準安全工具不可見。
這再次提醒我們,單純依賴軟件錢包可能是一個風險。
👇 你怎麼保護你的資產?你是100%使用硬件冷錢包,還是像Binance這樣的交易所安全值得信賴?保持安全!
#CryptoSecurity #MalwareAlert #CryptoSafety #Web3 #WalletDrainer #Binance $BNB $BTC
這種高度複雜的惡意軟件通過感染的USB驅動器使用惡意快捷方式文件進行物理傳播。一旦進入你的Windows系統,它會攔截你的剪貼板數據,並在你點擊發送之前悄悄地將你複製的加密錢包地址替換爲攻擊者的地址。更糟糕的是,它使用內置的Tor客戶端來掩蓋其網絡流量,使其對標準安全工具不可見。
這再次提醒我們,單純依賴軟件錢包可能是一個風險。
👇 你怎麼保護你的資產?你是100%使用硬件冷錢包,還是像Binance這樣的交易所安全值得信賴?保持安全!
#CryptoSecurity #MalwareAlert #CryptoSafety #Web3 #WalletDrainer #Binance $BNB $BTC
1
70
·
--
🚨 $BTC USERS 被新型“種子短語”竊取惡意軟件盯上了!🛡️
📱 一種名爲 SparkKitty 的危險新型移動惡意軟件正在積極竊取加密錢包。它僞裝成假的交易和價格追蹤應用,存在於 Google Play 和 Apple App Store。當用戶授予照片庫權限後,它會使用 OCR(光學字符識別)掃描圖片中的種子短語和二維碼,然後將信息發送給攻擊者。
💀 如果你曾經在手機上截過圖或保存過種子短語,你的資金就面臨風險。最安全的做法:立即刪除所有包含種子短語的圖片(包括“最近刪除”文件夾),從所有應用中撤銷不必要的照片訪問權限,並且永遠不要以數字方式存儲種子短語。
💬 你有沒有把種子短語保存成截圖?如果你剛剛清理了手機,請回復“DELETED”;或者在下方分享你的安全習慣!👇
⚠️ 這不是理財建議。請始終管理好你的風險。🛡️
🏷️ #CryptoSecurity #BTC #MalwareAlert #SeedPhrase #Safety
🦈 🔒
🚨 $BTC USERS 被新型“種子短語”竊取惡意軟件盯上了!🛡️
📱 一種名爲 SparkKitty 的危險新型移動惡意軟件正在積極竊取加密錢包。它僞裝成假的交易和價格追蹤應用,存在於 Google Play 和 Apple App Store。當用戶授予照片庫權限後,它會使用 OCR(光學字符識別)掃描圖片中的種子短語和二維碼,然後將信息發送給攻擊者。
💀 如果你曾經在手機上截過圖或保存過種子短語,你的資金就面臨風險。最安全的做法:立即刪除所有包含種子短語的圖片(包括“最近刪除”文件夾),從所有應用中撤銷不必要的照片訪問權限,並且永遠不要以數字方式存儲種子短語。
💬 你有沒有把種子短語保存成截圖?如果你剛剛清理了手機,請回復“DELETED”;或者在下方分享你的安全習慣!👇
⚠️ 這不是理財建議。請始終管理好你的風險。🛡️
🏷️ #CryptoSecurity #BTC #MalwareAlert #SeedPhrase #Safety
🦈 🔒
📱 一種名爲 SparkKitty 的危險新型移動惡意軟件正在積極竊取加密錢包。它僞裝成假的交易和價格追蹤應用,存在於 Google Play 和 Apple App Store。當用戶授予照片庫權限後,它會使用 OCR(光學字符識別)掃描圖片中的種子短語和二維碼,然後將信息發送給攻擊者。
💀 如果你曾經在手機上截過圖或保存過種子短語,你的資金就面臨風險。最安全的做法:立即刪除所有包含種子短語的圖片(包括“最近刪除”文件夾),從所有應用中撤銷不必要的照片訪問權限,並且永遠不要以數字方式存儲種子短語。
💬 你有沒有把種子短語保存成截圖?如果你剛剛清理了手機,請回復“DELETED”;或者在下方分享你的安全習慣!👇
⚠️ 這不是理財建議。請始終管理好你的風險。🛡️
🏷️ #CryptoSecurity #BTC #MalwareAlert #SeedPhrase #Safety
🦈 🔒
39

$TLM AND $NFP ON 警報:新的 macOS 信息竊取惡意軟件可能會驚擾市場 ⚡
一種僞裝成 Maccy 剪貼板管理器的、基於 Rust 的惡意軟件正通過惡意廣告進行投放。此類威脅會侵蝕用戶對更廣泛加密生態系統的信任——尤其是當它面向 Mac 用戶時,Mac 用戶是像 $TLM and $NFP 這樣的山寨幣的重要用戶羣體。由恐懼驅動的拋售可能比你預期更快地衝擊低流動性交易對。
目前廣告已在多個平臺上線,意味着曝光窗口已打開。如果主流科技媒體對此進行報道,預期會在任何實際損害發生之前先出現“應激式”反應。你會在塵埃落定前收縮對山寨幣的敞口嗎?
非財務建議。務必管理好你的風險。
#TLM #NFP #MalwareAlert #Security #Crypto
⚡
$TLM AND $NFP ON 警報:新的 macOS 信息竊取惡意軟件可能會驚擾市場 ⚡
一種僞裝成 Maccy 剪貼板管理器的、基於 Rust 的惡意軟件正通過惡意廣告進行投放。此類威脅會侵蝕用戶對更廣泛加密生態系統的信任——尤其是當它面向 Mac 用戶時,Mac 用戶是像 $TLM and $NFP 這樣的山寨幣的重要用戶羣體。由恐懼驅動的拋售可能比你預期更快地衝擊低流動性交易對。
目前廣告已在多個平臺上線,意味着曝光窗口已打開。如果主流科技媒體對此進行報道,預期會在任何實際損害發生之前先出現“應激式”反應。你會在塵埃落定前收縮對山寨幣的敞口嗎?
非財務建議。務必管理好你的風險。
#TLM #NFP #MalwareAlert #Security #Crypto
⚡
一種僞裝成 Maccy 剪貼板管理器的、基於 Rust 的惡意軟件正通過惡意廣告進行投放。此類威脅會侵蝕用戶對更廣泛加密生態系統的信任——尤其是當它面向 Mac 用戶時,Mac 用戶是像 $TLM and $NFP 這樣的山寨幣的重要用戶羣體。由恐懼驅動的拋售可能比你預期更快地衝擊低流動性交易對。
目前廣告已在多個平臺上線,意味着曝光窗口已打開。如果主流科技媒體對此進行報道,預期會在任何實際損害發生之前先出現“應激式”反應。你會在塵埃落定前收縮對山寨幣的敞口嗎?
非財務建議。務必管理好你的風險。
#TLM #NFP #MalwareAlert #Security #Crypto
⚡
163

·
--
新的惡意軟件瞄準 $BANK AND $SYN :通過僞造的 GitHub 應用 🚨
正文第 1 段:卡巴斯基剛剛發現一波新的 GitHub 託管應用,它們旨在從 $BANK and $SYN 的持有者錢包中榨取資金。社會工程學是切入途徑——看起來很合法的假倉庫,卻會靜默部署鍵盤記錄器和剪貼板劫持程序。
正文第 2 段:這不是猜測。惡意軟件正在運行,並通過開發者社區積極傳播。任何在過去 48 小時內安裝了可疑的 GitHub 工具的人,都應立即撤銷錢包權限。
你正在做什麼來驗證你在 GitHub 上使用的應用?
非理財建議。請始終管理你的風險。
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡
新的惡意軟件瞄準 $BANK AND $SYN :通過僞造的 GitHub 應用 🚨
正文第 1 段:卡巴斯基剛剛發現一波新的 GitHub 託管應用,它們旨在從 $BANK and $SYN 的持有者錢包中榨取資金。社會工程學是切入途徑——看起來很合法的假倉庫,卻會靜默部署鍵盤記錄器和剪貼板劫持程序。
正文第 2 段:這不是猜測。惡意軟件正在運行,並通過開發者社區積極傳播。任何在過去 48 小時內安裝了可疑的 GitHub 工具的人,都應立即撤銷錢包權限。
你正在做什麼來驗證你在 GitHub 上使用的應用?
非理財建議。請始終管理你的風險。
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡
正文第 1 段:卡巴斯基剛剛發現一波新的 GitHub 託管應用,它們旨在從 $BANK and $SYN 的持有者錢包中榨取資金。社會工程學是切入途徑——看起來很合法的假倉庫,卻會靜默部署鍵盤記錄器和剪貼板劫持程序。
正文第 2 段:這不是猜測。惡意軟件正在運行,並通過開發者社區積極傳播。任何在過去 48 小時內安裝了可疑的 GitHub 工具的人,都應立即撤銷錢包權限。
你正在做什麼來驗證你在 GitHub 上使用的應用?
非理財建議。請始終管理你的風險。
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡
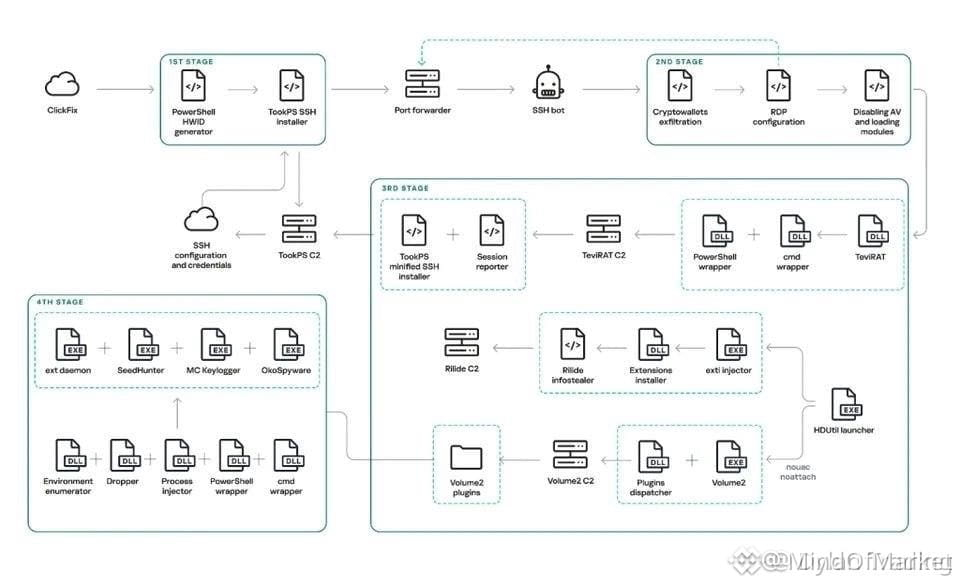
44

·
--
$BTC WALLETS TARGETED BY MAC MALWARE THAT HIJACKS TELEGRAM SESSIONS 🚨
SlowMist 已記錄一種 macOS 惡意程式,會竊取錢包資料庫、Keychain 資料,以及 Telegram 的會話檔案。攻擊者無需你的憑證,就能劫持你的 Telegram Desktop 會話——他們會重用一個已在本機完成驗證的既有會話,接著離線解密錢包資料庫,並用假版本替換 Ledger/Trezor 應用程式。
SlowMist 已在隔離環境中重現此攻擊鏈,確認該威脅目前已可運作。超過十個廣受歡迎的錢包(包含 Exodus、Atomic 與 Electrum)正成為目標。
你今天有檢查過自己的 Telegram 作用中會話與錢包安全性嗎?
非理財建議。請務必妥善管理風險。
#BTC #MalwareAlert #CyberSecurity #CryptoWallet #Security
🔥
$BTC WALLETS TARGETED BY MAC MALWARE THAT HIJACKS TELEGRAM SESSIONS 🚨
SlowMist 已記錄一種 macOS 惡意程式,會竊取錢包資料庫、Keychain 資料,以及 Telegram 的會話檔案。攻擊者無需你的憑證,就能劫持你的 Telegram Desktop 會話——他們會重用一個已在本機完成驗證的既有會話,接著離線解密錢包資料庫,並用假版本替換 Ledger/Trezor 應用程式。
SlowMist 已在隔離環境中重現此攻擊鏈,確認該威脅目前已可運作。超過十個廣受歡迎的錢包(包含 Exodus、Atomic 與 Electrum)正成為目標。
你今天有檢查過自己的 Telegram 作用中會話與錢包安全性嗎?
非理財建議。請務必妥善管理風險。
#BTC #MalwareAlert #CyberSecurity #CryptoWallet #Security
🔥
SlowMist 已記錄一種 macOS 惡意程式,會竊取錢包資料庫、Keychain 資料,以及 Telegram 的會話檔案。攻擊者無需你的憑證,就能劫持你的 Telegram Desktop 會話——他們會重用一個已在本機完成驗證的既有會話,接著離線解密錢包資料庫,並用假版本替換 Ledger/Trezor 應用程式。
SlowMist 已在隔離環境中重現此攻擊鏈,確認該威脅目前已可運作。超過十個廣受歡迎的錢包(包含 Exodus、Atomic 與 Electrum)正成為目標。
你今天有檢查過自己的 Telegram 作用中會話與錢包安全性嗎?
非理財建議。請務必妥善管理風險。
#BTC #MalwareAlert #CyberSecurity #CryptoWallet #Security
🔥
38

·
--
🔴 $BTC 持有者請當心——一種新的惡意軟件正在從你的照片相冊中直接竊取你的助記詞 🦈
📌 一款名爲 **SparkKitty** 的跨平臺威脅已逃過蘋果審覈和 Google Play 的篩查。它使用 OCR 技術掃描你保存的截圖中的錢包助記詞、密碼和二維碼。一旦發現它們,你的資金就會消失。
💡 這並非純屬猜測——僅在一個被感染的應用中就已有 10,000+ 次下載。惡意軟件隱藏在加密工具、聊天應用,甚至經過改裝的 TikTok 中。iOS 上,它僞裝成一個“Coin”應用;Android 上,“SOEX”就是那個木馬。
🔍 直說事實:如果你把助記詞以截圖形式保存,你已經把鑰匙交給了攻擊者。🛡️ 安全專家表示,應將助記詞離線保存——紙質或硬件錢包——並且永遠不要給隨機應用授予照片庫訪問權限。
💬 你是如何保存恢復短語的——數字方式還是冷存儲?👇
⚠️ 非投資建議。請始終管理你的風險。🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
🔴 $BTC 持有者請當心——一種新的惡意軟件正在從你的照片相冊中直接竊取你的助記詞 🦈
📌 一款名爲 **SparkKitty** 的跨平臺威脅已逃過蘋果審覈和 Google Play 的篩查。它使用 OCR 技術掃描你保存的截圖中的錢包助記詞、密碼和二維碼。一旦發現它們,你的資金就會消失。
💡 這並非純屬猜測——僅在一個被感染的應用中就已有 10,000+ 次下載。惡意軟件隱藏在加密工具、聊天應用,甚至經過改裝的 TikTok 中。iOS 上,它僞裝成一個“Coin”應用;Android 上,“SOEX”就是那個木馬。
🔍 直說事實:如果你把助記詞以截圖形式保存,你已經把鑰匙交給了攻擊者。🛡️ 安全專家表示,應將助記詞離線保存——紙質或硬件錢包——並且永遠不要給隨機應用授予照片庫訪問權限。
💬 你是如何保存恢復短語的——數字方式還是冷存儲?👇
⚠️ 非投資建議。請始終管理你的風險。🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
📌 一款名爲 **SparkKitty** 的跨平臺威脅已逃過蘋果審覈和 Google Play 的篩查。它使用 OCR 技術掃描你保存的截圖中的錢包助記詞、密碼和二維碼。一旦發現它們,你的資金就會消失。
💡 這並非純屬猜測——僅在一個被感染的應用中就已有 10,000+ 次下載。惡意軟件隱藏在加密工具、聊天應用,甚至經過改裝的 TikTok 中。iOS 上,它僞裝成一個“Coin”應用;Android 上,“SOEX”就是那個木馬。
🔍 直說事實:如果你把助記詞以截圖形式保存,你已經把鑰匙交給了攻擊者。🛡️ 安全專家表示,應將助記詞離線保存——紙質或硬件錢包——並且永遠不要給隨機應用授予照片庫訪問權限。
💬 你是如何保存恢復短語的——數字方式還是冷存儲?👇
⚠️ 非投資建議。請始終管理你的風險。🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
14
·
--
🚨 $COTI AND $DEXE COMMUNITY ON HIGH ALERT AS SEED-PHRASE STEALING MALWARE SPREADS! 🛡️
📱 安全研究人員已發現 SparkKitty 惡意軟件,正通過感染的應用程序在 iOS 和 Android 上積極竊取助記詞。一旦它獲得相冊訪問權限,就會將敏感照片外傳到攻擊者服務器。這不只是危言聳聽——這是對任何在手機端錢包中持有資產的人都正在發生的實時威脅。 🔍
🔒 恐慌浪潮中,“聰明資金”會轉入冷存儲。市場可能會在短期內出現情緒拖累,但在安全事件之後,機構性的積累往往會加速。真正的故事在於社區如何應對。💡 你是把助記詞離線保存,還是依賴熱錢包的便捷?👇
⚠️ 不構成金融建議。請始終管理你的風險。🛡️
🏷️ #COTI #DEXE #Crypto #Security #MalwareAlert
🛡️ 🔒
🚨 $COTI AND $DEXE COMMUNITY ON HIGH ALERT AS SEED-PHRASE STEALING MALWARE SPREADS! 🛡️
📱 安全研究人員已發現 SparkKitty 惡意軟件,正通過感染的應用程序在 iOS 和 Android 上積極竊取助記詞。一旦它獲得相冊訪問權限,就會將敏感照片外傳到攻擊者服務器。這不只是危言聳聽——這是對任何在手機端錢包中持有資產的人都正在發生的實時威脅。 🔍
🔒 恐慌浪潮中,“聰明資金”會轉入冷存儲。市場可能會在短期內出現情緒拖累,但在安全事件之後,機構性的積累往往會加速。真正的故事在於社區如何應對。💡 你是把助記詞離線保存,還是依賴熱錢包的便捷?👇
⚠️ 不構成金融建議。請始終管理你的風險。🛡️
🏷️ #COTI #DEXE #Crypto #Security #MalwareAlert
🛡️ 🔒
📱 安全研究人員已發現 SparkKitty 惡意軟件,正通過感染的應用程序在 iOS 和 Android 上積極竊取助記詞。一旦它獲得相冊訪問權限,就會將敏感照片外傳到攻擊者服務器。這不只是危言聳聽——這是對任何在手機端錢包中持有資產的人都正在發生的實時威脅。 🔍
🔒 恐慌浪潮中,“聰明資金”會轉入冷存儲。市場可能會在短期內出現情緒拖累,但在安全事件之後,機構性的積累往往會加速。真正的故事在於社區如何應對。💡 你是把助記詞離線保存,還是依賴熱錢包的便捷?👇
⚠️ 不構成金融建議。請始終管理你的風險。🛡️
🏷️ #COTI #DEXE #Crypto #Security #MalwareAlert
🛡️ 🔒
150
·
--
USB插錯一次,錢包被清空一次?Microsoft最新警告
Microsoft最近披露了一個從2026年2月就開始悄悄運作的加密剪貼簿劫持惡意軟體(CryptoBandits),它的套路很簡單:你插入一支被感染的USB,點開看似正常的文件,其實是一個惡意捷徑。它會把你的錢包地址替換成攻擊者的——只改最後一個字元,看起來一模一樣。更誇張的是,它還內建Tor匿名通訊、能遠端執行程式碼,甚至每10秒截圖一次。
Check Point也報告了另一個獨立家族,單一程式內藏15,500個攻擊者錢包地址,偽裝成「狙擊機器人」和「預測工具」分發。
重點提醒:硬體錢包能保護你的私鑰,但不能阻止你簽下一筆轉給錯誤地址的交易。每次轉帳,務必在可信裝置上完整核對地址。別插來路不明的USB,別跑來路不明的exe。
#CryptoSecurity #Web3Safety #MalwareAlert #HotWallet #Bitcoin
USB插錯一次,錢包被清空一次?Microsoft最新警告
Microsoft最近披露了一個從2026年2月就開始悄悄運作的加密剪貼簿劫持惡意軟體(CryptoBandits),它的套路很簡單:你插入一支被感染的USB,點開看似正常的文件,其實是一個惡意捷徑。它會把你的錢包地址替換成攻擊者的——只改最後一個字元,看起來一模一樣。更誇張的是,它還內建Tor匿名通訊、能遠端執行程式碼,甚至每10秒截圖一次。
Check Point也報告了另一個獨立家族,單一程式內藏15,500個攻擊者錢包地址,偽裝成「狙擊機器人」和「預測工具」分發。
重點提醒:硬體錢包能保護你的私鑰,但不能阻止你簽下一筆轉給錯誤地址的交易。每次轉帳,務必在可信裝置上完整核對地址。別插來路不明的USB,別跑來路不明的exe。
#CryptoSecurity #Web3Safety #MalwareAlert #HotWallet #Bitcoin
Microsoft最近披露了一個從2026年2月就開始悄悄運作的加密剪貼簿劫持惡意軟體(CryptoBandits),它的套路很簡單:你插入一支被感染的USB,點開看似正常的文件,其實是一個惡意捷徑。它會把你的錢包地址替換成攻擊者的——只改最後一個字元,看起來一模一樣。更誇張的是,它還內建Tor匿名通訊、能遠端執行程式碼,甚至每10秒截圖一次。
Check Point也報告了另一個獨立家族,單一程式內藏15,500個攻擊者錢包地址,偽裝成「狙擊機器人」和「預測工具」分發。
重點提醒:硬體錢包能保護你的私鑰,但不能阻止你簽下一筆轉給錯誤地址的交易。每次轉帳,務必在可信裝置上完整核對地址。別插來路不明的USB,別跑來路不明的exe。
#CryptoSecurity #Web3Safety #MalwareAlert #HotWallet #Bitcoin
1
60
·
--
🚨 $BNB 智能合約在新型惡意軟件活動中被武器化 🦈
🦠 微軟威脅獵手剛剛揭露了一個令人不安的轉折:攻擊者將惡意指令隱藏在 BNB 智能鏈合約中,並利用 RPC 網關作爲 ClickFix 與 TerminalFix 重定向攻擊的發射平臺。💥
🔍 惡意軟件駐留在鏈上,因此只有部署錢包才能對其進行編輯——傳統的查殺往往會直接失效。 這是一場“活體生存於環境之中”的噩夢:武器化 PowerShell、curl 和 WebDAV,以躲過防禦。📊 成千上萬的企業與設備正在被每日攻擊,野外還出現了 Lumma 與 AsyncRAT 等竊密程序。
💡 對加密貨幣用戶而言,這是一個嚴峻提醒:爲 DeFi 提供動力的同一條鏈,現在已經變成了指揮與控制的高速公路。覈實每一個 CAPTCHA,並且永遠不要把不明命令粘貼到你的終端。💬 在此次披露之後,你是否更仔細地檢查了 BNB 上的錢包交互?👇
⚠️ 非理財建議。請務必管理你的風險。🛡️
🏷️ #BNB #CryptoSecurity #MalwareAlert #BNBChain #Crypto
🦈 🔍
🚨 $BNB 智能合約在新型惡意軟件活動中被武器化 🦈
🦠 微軟威脅獵手剛剛揭露了一個令人不安的轉折:攻擊者將惡意指令隱藏在 BNB 智能鏈合約中,並利用 RPC 網關作爲 ClickFix 與 TerminalFix 重定向攻擊的發射平臺。💥
🔍 惡意軟件駐留在鏈上,因此只有部署錢包才能對其進行編輯——傳統的查殺往往會直接失效。 這是一場“活體生存於環境之中”的噩夢:武器化 PowerShell、curl 和 WebDAV,以躲過防禦。📊 成千上萬的企業與設備正在被每日攻擊,野外還出現了 Lumma 與 AsyncRAT 等竊密程序。
💡 對加密貨幣用戶而言,這是一個嚴峻提醒:爲 DeFi 提供動力的同一條鏈,現在已經變成了指揮與控制的高速公路。覈實每一個 CAPTCHA,並且永遠不要把不明命令粘貼到你的終端。💬 在此次披露之後,你是否更仔細地檢查了 BNB 上的錢包交互?👇
⚠️ 非理財建議。請務必管理你的風險。🛡️
🏷️ #BNB #CryptoSecurity #MalwareAlert #BNBChain #Crypto
🦈 🔍
🦠 微軟威脅獵手剛剛揭露了一個令人不安的轉折:攻擊者將惡意指令隱藏在 BNB 智能鏈合約中,並利用 RPC 網關作爲 ClickFix 與 TerminalFix 重定向攻擊的發射平臺。💥
🔍 惡意軟件駐留在鏈上,因此只有部署錢包才能對其進行編輯——傳統的查殺往往會直接失效。 這是一場“活體生存於環境之中”的噩夢:武器化 PowerShell、curl 和 WebDAV,以躲過防禦。📊 成千上萬的企業與設備正在被每日攻擊,野外還出現了 Lumma 與 AsyncRAT 等竊密程序。
💡 對加密貨幣用戶而言,這是一個嚴峻提醒:爲 DeFi 提供動力的同一條鏈,現在已經變成了指揮與控制的高速公路。覈實每一個 CAPTCHA,並且永遠不要把不明命令粘貼到你的終端。💬 在此次披露之後,你是否更仔細地檢查了 BNB 上的錢包交互?👇
⚠️ 非理財建議。請務必管理你的風險。🛡️
🏷️ #BNB #CryptoSecurity #MalwareAlert #BNBChain #Crypto
🦈 🔍
11
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#AnthropicCEO呼吁放缓AI发展
174,043 次瀏覽
1,236 討論中
2
#比特币四周内第三次单块重组
57,875 次瀏覽
426 討論中
3
#以太坊跌破2500美元
29,373 次瀏覽
178 討論中
4
#比特币盘中低见76367美元
17,442 次瀏覽
122 討論中
5
#白宫拒绝放缓AI发展呼吁
16,157 次瀏覽
70 討論中
6
#英国或将豁免代币化黄金基金监管
5,078 次瀏覽
41 討論中
7
#比特币现货ETF上周净流出4.63亿美元
11,130 次瀏覽
62 討論中
8
#LSK24小时上涨超515%
43,953 次瀏覽
161 討論中
9
#CLARITY法案2026成法概率升至30%
27,662 次瀏覽
115 討論中
10
#韩国延迟加密税两年请愿达审议门槛
3,877 次瀏覽
44 討論中