

#cybersecurity
cybersecurity
1.5M 次瀏覽
3,413 討論中
熱門
最新

·
--
韓國警方逮捕7人,首例AI輔助黑客案件震驚世界!一位32歲無IT背景的普通人用AI工具黑掉90家醫院學校公司,勒索27萬美元。AI犯罪時代已來?$FET $MASK #AI安全 #網絡安全
South Korea arrests 7 in first major AI hacking case! A 32-year-old with no IT background used AI tools to breach 90 hospitals, schools and companies, extorting $270K. Is this the dawn of AI crime era? $FET $MASK #AIsecurity #Cybersecurity
South Korea arrests 7 in first major AI hacking case! A 32-year-old with no IT background used AI tools to breach 90 hospitals, schools and companies, extorting $270K. Is this the dawn of AI crime era? $FET $MASK #AIsecurity #Cybersecurity
63
·
--
中文版:
"驚!AI代理12小時內攻破Anthropic業務系統!前DOGE團隊創立的Cathedral公司展示AI安全漏洞,通過第三方軟件滲透銷售、HR和IT系統。AI安全刻不容緩!#AI安全 #網絡安全 $DOGE"
英文版:
"震驚!AI代理不到12小時就攻破了Anthropic的系統!由前DOGE團隊創立的Cathedral公司展示了AI安全漏洞,通過第三方軟件滲透銷售、人力資源和IT系統。AI安全刻不容緩!#AIsecurity #Cybersecurity $DOGE"
中文版:
"驚!AI代理12小時內攻破Anthropic業務系統!前DOGE團隊創立的Cathedral公司展示AI安全漏洞,通過第三方軟件滲透銷售、HR和IT系統。AI安全刻不容緩!#AI安全 #網絡安全 $DOGE "
英文版:
"震驚!AI代理不到12小時就攻破了Anthropic的系統!由前DOGE團隊創立的Cathedral公司展示了AI安全漏洞,通過第三方軟件滲透銷售、人力資源和IT系統。AI安全刻不容緩!#AIsecurity #Cybersecurity $DOGE "
"驚!AI代理12小時內攻破Anthropic業務系統!前DOGE團隊創立的Cathedral公司展示AI安全漏洞,通過第三方軟件滲透銷售、HR和IT系統。AI安全刻不容緩!#AI安全 #網絡安全 $DOGE "
英文版:
"震驚!AI代理不到12小時就攻破了Anthropic的系統!由前DOGE團隊創立的Cathedral公司展示了AI安全漏洞,通過第三方軟件滲透銷售、人力資源和IT系統。AI安全刻不容緩!#AIsecurity #Cybersecurity $DOGE "
189

·
--
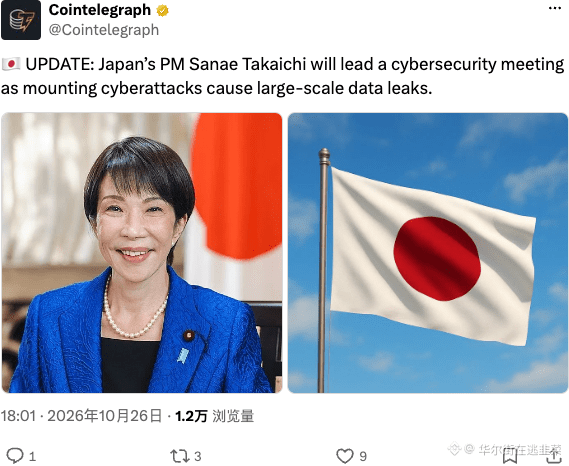
日本首相高市早苗親自坐鎮,就網絡攻擊導致的大規模數據泄露開會。這波“震網”級別的威脅纔剛開始,傳統基建爛成這樣,加密資產的安全護城河反而更有溢價空間。別光盯着漲跌,趕緊把安全搞起來。
$BTC #CyberSecurity
日本首相高市早苗親自坐鎮,就網絡攻擊導致的大規模數據泄露開會。這波“震網”級別的威脅纔剛開始,傳統基建爛成這樣,加密資產的安全護城河反而更有溢價空間。別光盯着漲跌,趕緊把安全搞起來。
$BTC #CyberSecurity
$BTC #CyberSecurity
64

·
--
Vitalik Buterin 支持 Kimi 3.1 對攻擊性 AI 工具施加的自我限制。
他週一在 X 上發文稱,他可以接受 AI 模型 Kimi 3.1 有意不將頂級攻擊性網絡能力納入訓練數據。
他認爲,這種取捨能爲防禦方爭取更多準備時間。
“區別對待不同用途,遠沒有區別對待不同用戶那麼糟糕,”他寫道,並指出,在強大的網絡攻擊全面來襲之前,世界需要時間加固系統並檢查舊代碼。
相比拒絕某些人使用的模型,他更傾向於一個對所有人都拒絕執行某些任務的模型。
5 月 19 日,他反駁了有關 AI 驅動的漏洞搜尋會讓開發者不堪重負的擔憂,稱 AI 輔助的形式化驗證可能成爲加密領域最強大的防禦手段之一。
他說,如今模型可以同時編寫代碼及其證明,開發者只需確認其陳述符合預期。
10 月 8 日,他警告稱,AI 輔助數學可能會比預期更早削弱 ECDSA 等加密系統,但建議用戶今天不必慌忙將資金轉移到新錢包。
你認爲,限制 AI 模型的使用場景是網絡安全領域可持續的道路,還是有可能形成一種精英主義的准入體系?
#AI #Cybersecurity #Ethereum #形式化驗證

🚨 $OSMO 網絡安全峯會或將重塑數字資產市場情緒 📈
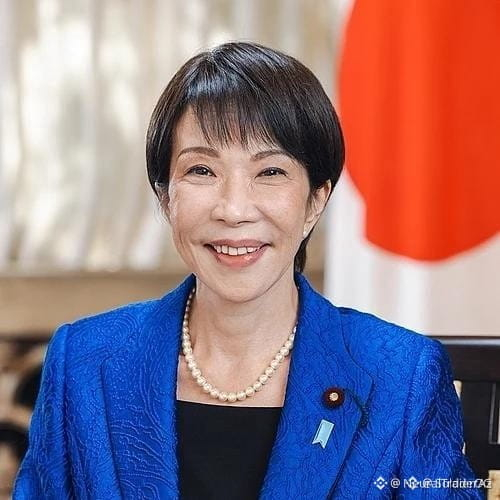
📊 即將舉行的日本網絡安全峯會將由首相高市早苗主持,重點關注機構風險監管——這正是引發流動性掃單、推動聰明資金流動的典型催化因素。
🦈 如果監管機構收緊數據安全防線,$OSMO 附近可能會形成新的需求區,而$ERA 和$DOOD 則可能成爲吸收賣方壓力的次級訂單塊。⚡ 關注4小時訂單流,隨着信心回升,留意看漲回踩。
💬 這場峯會會鞏固新的風險溢價,還是引發短期波動飆升?👇
⚠️ 本內容不構成投資建議。請始終做好風險管理。🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
🚨 $OSMO 網絡安全峯會或將重塑數字資產市場情緒 📈
📊 即將舉行的日本網絡安全峯會將由首相高市早苗主持,重點關注機構風險監管——這正是引發流動性掃單、推動聰明資金流動的典型催化因素。
🦈 如果監管機構收緊數據安全防線,$OSMO 附近可能會形成新的需求區,而$ERA 和$DOOD 則可能成爲吸收賣方壓力的次級訂單塊。⚡ 關注4小時訂單流,隨着信心回升,留意看漲回踩。
💬 這場峯會會鞏固新的風險溢價,還是引發短期波動飆升?👇
⚠️ 本內容不構成投資建議。請始終做好風險管理。🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
📊 即將舉行的日本網絡安全峯會將由首相高市早苗主持,重點關注機構風險監管——這正是引發流動性掃單、推動聰明資金流動的典型催化因素。
🦈 如果監管機構收緊數據安全防線,$OSMO 附近可能會形成新的需求區,而$ERA 和$DOOD 則可能成爲吸收賣方壓力的次級訂單塊。⚡ 關注4小時訂單流,隨着信心回升,留意看漲回踩。
💬 這場峯會會鞏固新的風險溢價,還是引發短期波動飆升?👇
⚠️ 本內容不構成投資建議。請始終做好風險管理。🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
6
·
--
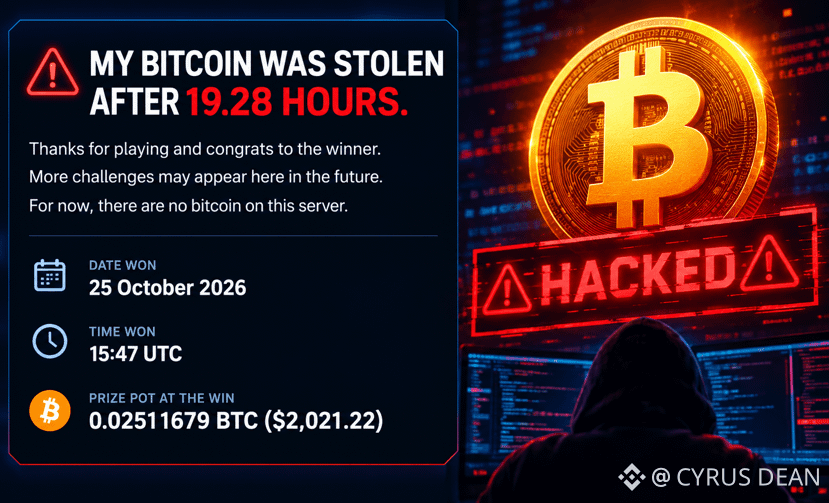
🚨 PHP 漏洞僅用 19 小時就被攻破!
一項真實的比特幣挑戰揭示了存在漏洞的 PHP 服務器有多危險。黑客在 19.28 小時內入侵,並找回了密鑰,領取了 0.02511679 BTC——價值約 2,021 美元!💀
⚠️ 暴露的憑據、敏感數據和加密貨幣私鑰都可能讓資金面臨風險。
🔒 在運行 PHP?立即修補存在漏洞的版本。一個安全漏洞就可能造成數百萬的損失。
#bitcoin #網絡安全
🚨 PHP 漏洞僅用 19 小時就被攻破!
一項真實的比特幣挑戰揭示了存在漏洞的 PHP 服務器有多危險。黑客在 19.28 小時內入侵,並找回了密鑰,領取了 0.02511679 BTC——價值約 2,021 美元!💀
⚠️ 暴露的憑據、敏感數據和加密貨幣私鑰都可能讓資金面臨風險。
🔒 在運行 PHP?立即修補存在漏洞的版本。一個安全漏洞就可能造成數百萬的損失。
#bitcoin #網絡安全
一項真實的比特幣挑戰揭示了存在漏洞的 PHP 服務器有多危險。黑客在 19.28 小時內入侵,並找回了密鑰,領取了 0.02511679 BTC——價值約 2,021 美元!💀
⚠️ 暴露的憑據、敏感數據和加密貨幣私鑰都可能讓資金面臨風險。
🔒 在運行 PHP?立即修補存在漏洞的版本。一個安全漏洞就可能造成數百萬的損失。
#bitcoin #網絡安全
135
·
--
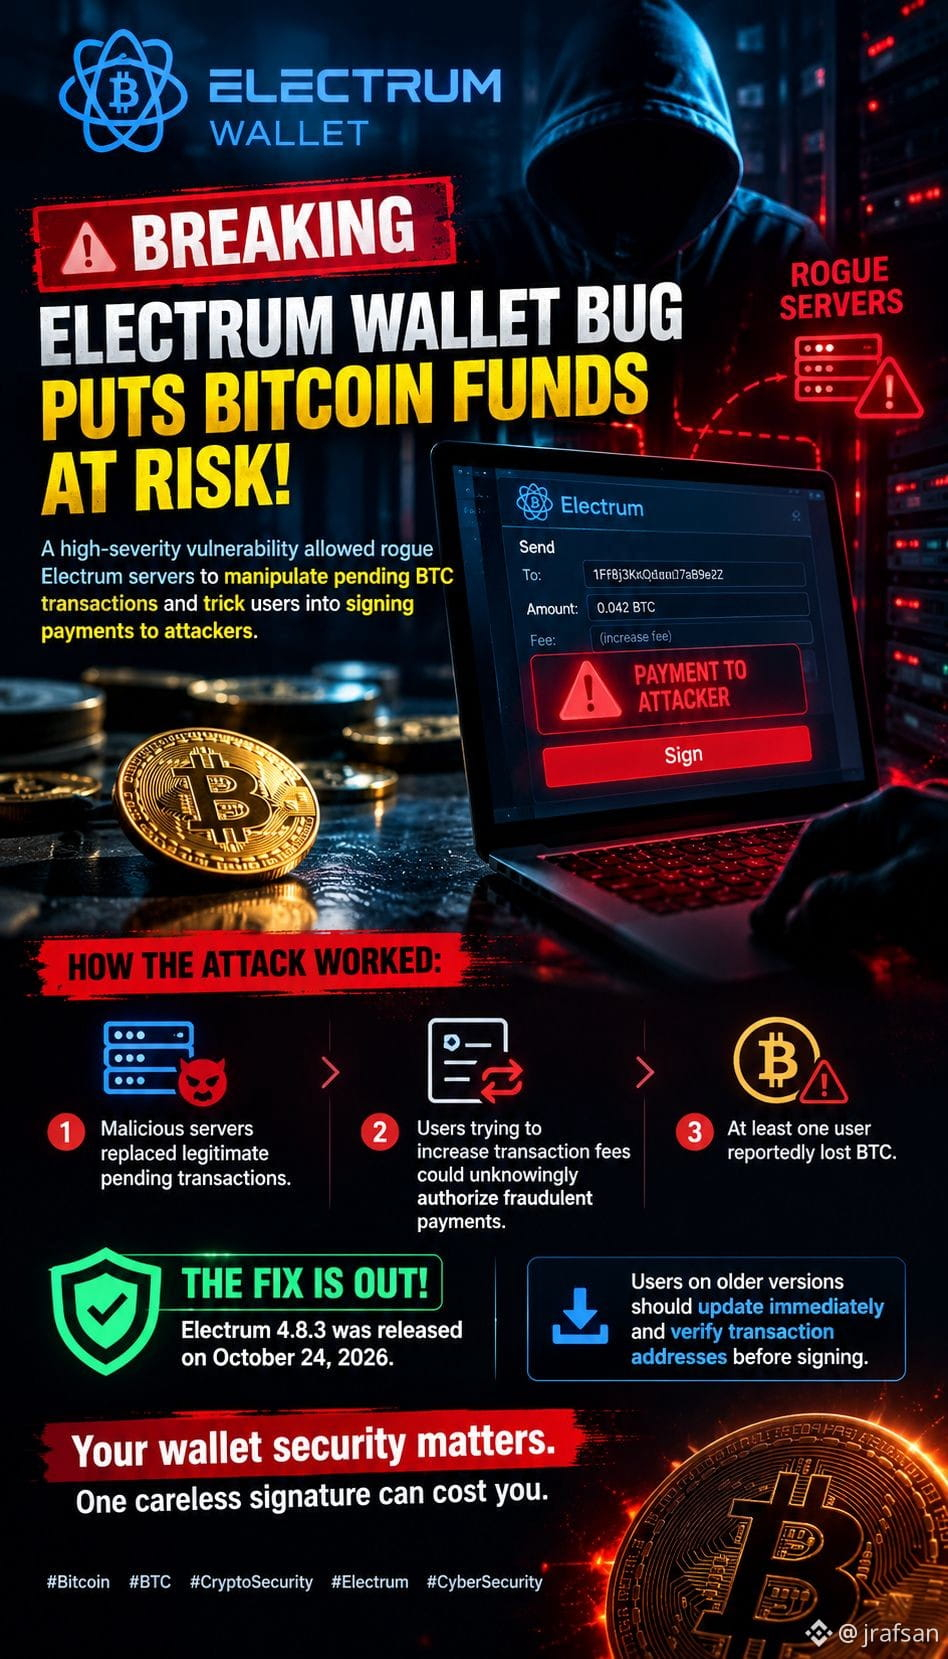
🚨突發:ELECTRUM 錢包漏洞令比特幣資金面臨風險!⚠️
一個高危漏洞使惡意 Electrum 服務器能夠篡改待處理的 BTC 交易,並誘騙用戶簽署向攻擊者付款的交易。
💥 攻擊方式:
• 惡意服務器替換了合法的待處理交易。
• 用戶嘗試提高交易手續費時,可能在不知情的情況下授權欺詐性付款。
• 據報道,至少有一名用戶損失了 BTC。
🛡️ 修復已發佈:Electrum 4.8.3 於 2026 年 10 月 24 日發佈。
⚠️ 使用舊版本的用戶應立即更新,並在簽署前核實交易地址。
*錢包安全至關重要。一次疏忽的簽名就可能讓你蒙受損失。
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
{future}(TRUMPUSDT)
$TRX
{future}(TRXUSDT)
$XRP
{future}(XRPUSDT)
🚨突發:ELECTRUM 錢包漏洞令比特幣資金面臨風險!⚠️
一個高危漏洞使惡意 Electrum 服務器能夠篡改待處理的 BTC 交易,並誘騙用戶簽署向攻擊者付款的交易。
💥 攻擊方式:
• 惡意服務器替換了合法的待處理交易。
• 用戶嘗試提高交易手續費時,可能在不知情的情況下授權欺詐性付款。
• 據報道,至少有一名用戶損失了 BTC。
🛡️ 修復已發佈:Electrum 4.8.3 於 2026 年 10 月 24 日發佈。
⚠️ 使用舊版本的用戶應立即更新,並在簽署前核實交易地址。
*錢包安全至關重要。一次疏忽的簽名就可能讓你蒙受損失。
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
215

·
--
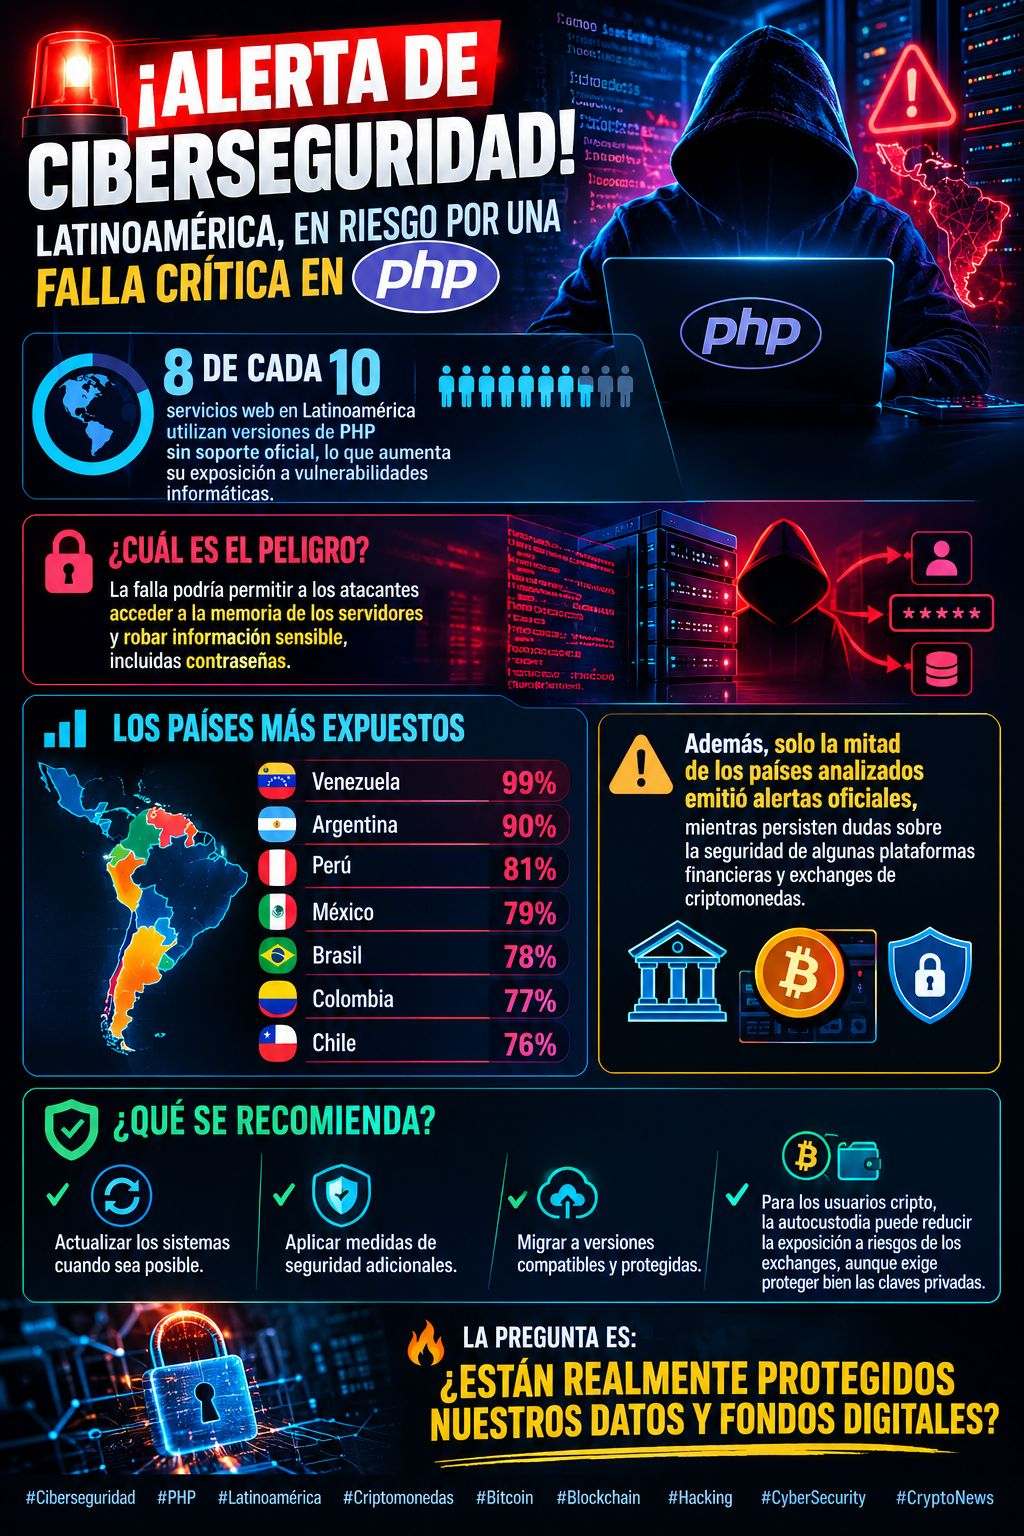
🚨 網絡安全警報!拉丁美洲因 PHP 嚴重漏洞面臨風險!💻⚠️
🌎 拉丁美洲每 10 個網絡服務中就有 8 個使用已停止官方支持的 PHP 版本,因此更容易受到網絡漏洞的攻擊。
🔓 危險是什麼?該漏洞可能讓攻擊者訪問服務器內存並竊取敏感信息,包括密碼。
📊 風險最高的國家:
🇻🇪 委內瑞拉:99%
🇦🇷 阿根廷:90%
🇵🇪 祕魯:81%
🇲🇽 墨西哥:79%
🇧🇷 巴西:78%
🇨🇴 哥倫比亞:77%
🇨🇱 智利:76%
⚠️ 此外,接受分析的國家中,只有一半發佈了官方警報;與此同時,一些金融平臺和加密貨幣交易所的安全性仍存疑慮。
🛡️ 有什麼建議?儘可能更新系統,採取額外的安全措施,並遷移至受支持且安全的版本。對於加密貨幣用戶,自我託管可以降低與交易所相關的風險,但也必須妥善保護私鑰。
🔥 問題是:我們的數據和數字資產真的受到保護了嗎?
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
3
728
文章
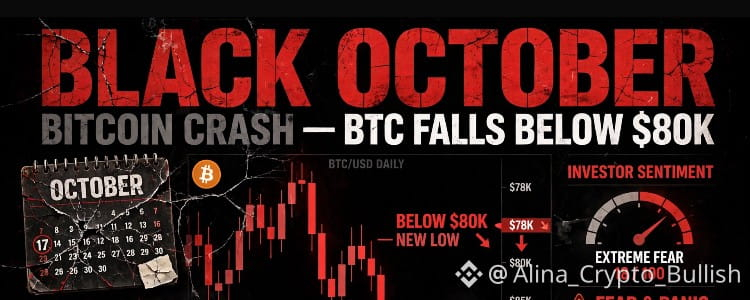
🚨突發新聞:l 🔴 2026年黑色十月五大黑客攻擊:👀⚠️🚨 黑色十月:比特幣跌破8萬美元——這是1929年曆史重演嗎?
十月一直是加密貨幣表現最好的月份。平均回報率:+18.3%。今年呢?局勢正變得一片漆黑。
這是黑色十月——數據黑客攻擊專題。2026年10月之所以被稱爲網絡安全領域的黑色十月,而不僅僅是加密貨幣暴跌,原因就在這裏:
這不是一次大型黑客攻擊——而是兩週內發生了20多起重大攻擊,攻擊者都在利用 AI,以比我們修補漏洞更快的速度發現漏洞。
🔴 2026年黑色十月五大黑客攻擊:
1. PHP2Shell——70%的互聯網面臨風險
🚨突發新聞:l 🔴 2026年黑色十月五大黑客攻擊:👀⚠️
🚨 黑色十月:比特幣跌破8萬美元——這是1929年曆史重演嗎?
十月一直是加密貨幣表現最好的月份。平均回報率:+18.3%。今年呢?局勢正變得一片漆黑。
這是黑色十月——數據黑客攻擊專題。2026年10月之所以被稱爲網絡安全領域的黑色十月,而不僅僅是加密貨幣暴跌,原因就在這裏:
這不是一次大型黑客攻擊——而是兩週內發生了20多起重大攻擊,攻擊者都在利用 AI,以比我們修補漏洞更快的速度發現漏洞。
🔴 2026年黑色十月五大黑客攻擊:
1. PHP2Shell——70%的互聯網面臨風險
十月一直是加密貨幣表現最好的月份。平均回報率:+18.3%。今年呢?局勢正變得一片漆黑。
這是黑色十月——數據黑客攻擊專題。2026年10月之所以被稱爲網絡安全領域的黑色十月,而不僅僅是加密貨幣暴跌,原因就在這裏:
這不是一次大型黑客攻擊——而是兩週內發生了20多起重大攻擊,攻擊者都在利用 AI,以比我們修補漏洞更快的速度發現漏洞。
🔴 2026年黑色十月五大黑客攻擊:
1. PHP2Shell——70%的互聯網面臨風險
2
362
針對 #Starlite_crypto 網絡的各種暴力攻擊。別忘了,#STARLITE 已經建立了強大的防火牆,以抵禦任何網絡攻擊。萬一發生此類情況,我們隨時準備反擊。#CyberSecurity #cyberpunk #fight
針對 #Starlite_crypto 網絡的各種暴力攻擊。別忘了,#STARLITE 已經建立了強大的防火牆,以抵禦任何網絡攻擊。萬一發生此類情況,我們隨時準備反擊。#CyberSecurity #cyberpunk #fight
82

文章
網路安全即將超越 AI 嗎?為什麼你不該忽視這兩種代幣!你有看到我最近那篇貼文嗎?我在文中探討網路安全是否正蓄勢超越 AI,成為科技領域的焦點。
[Is CyberSecurity the Next Big Winner?](https://app.binance.com/uni-qr/cpos/381046463741190?r=s4dh99wr&l=en&uco=5ewrz5horzsxouawxbrenw&uc=app_square_share_link&us=copylink)
近期備受矚目的安全漏洞事件、新興漏洞,以及群眾安全解決方案的強勁發展勢頭,都明確指向同一個方向。
想知道目前有哪些群眾安全和儲存代幣在幣安上市嗎?我認為,每逢市場下跌時累積一些這兩種基礎網路安全代幣,長期而言可能帶來極佳的潛力。
網路安全即將超越 AI 嗎?為什麼你不該忽視這兩種代幣!
你有看到我最近那篇貼文嗎?我在文中探討網路安全是否正蓄勢超越 AI,成為科技領域的焦點。
Is CyberSecurity the Next Big Winner?
近期備受矚目的安全漏洞事件、新興漏洞,以及群眾安全解決方案的強勁發展勢頭,都明確指向同一個方向。
想知道目前有哪些群眾安全和儲存代幣在幣安上市嗎?我認為,每逢市場下跌時累積一些這兩種基礎網路安全代幣,長期而言可能帶來極佳的潛力。
Is CyberSecurity the Next Big Winner?
近期備受矚目的安全漏洞事件、新興漏洞,以及群眾安全解決方案的強勁發展勢頭,都明確指向同一個方向。
想知道目前有哪些群眾安全和儲存代幣在幣安上市嗎?我認為,每逢市場下跌時累積一些這兩種基礎網路安全代幣,長期而言可能帶來極佳的潛力。
42
🚨“這不是演習”:嚴重的 PHP 漏洞正讓互聯網陷入火海
📰 發生了什麼?
PHP 基金會披露了兩個可能影響數百萬個網站的嚴重漏洞。安全專家警告,如果不盡快修補這些漏洞,後果可能不堪設想。
📊 對科技領域的影響
此事再次將數字系統安全以及加強防護、應對日益複雜的攻擊的必要性擺在了聚光燈下。
🔎 來源:WIRED Security
🤔 💬 你認爲這類事件會促使企業加大對數字安全的投入嗎?
#Cybersecurity #DataSecurity #Crypto_Marker #新聞
🚨“這不是演習”:嚴重的 PHP 漏洞正讓互聯網陷入火海
📰 發生了什麼?
PHP 基金會披露了兩個可能影響數百萬個網站的嚴重漏洞。安全專家警告,如果不盡快修補這些漏洞,後果可能不堪設想。
📊 對科技領域的影響
此事再次將數字系統安全以及加強防護、應對日益複雜的攻擊的必要性擺在了聚光燈下。
🔎 來源:WIRED Security
🤔 💬 你認爲這類事件會促使企業加大對數字安全的投入嗎?
#Cybersecurity #DataSecurity #Crypto_Marker #新聞
📰 發生了什麼?
PHP 基金會披露了兩個可能影響數百萬個網站的嚴重漏洞。安全專家警告,如果不盡快修補這些漏洞,後果可能不堪設想。
📊 對科技領域的影響
此事再次將數字系統安全以及加強防護、應對日益複雜的攻擊的必要性擺在了聚光燈下。
🔎 來源:WIRED Security
🤔 💬 你認爲這類事件會促使企業加大對數字安全的投入嗎?
#Cybersecurity #DataSecurity #Crypto_Marker #新聞
14

·
--
看漲
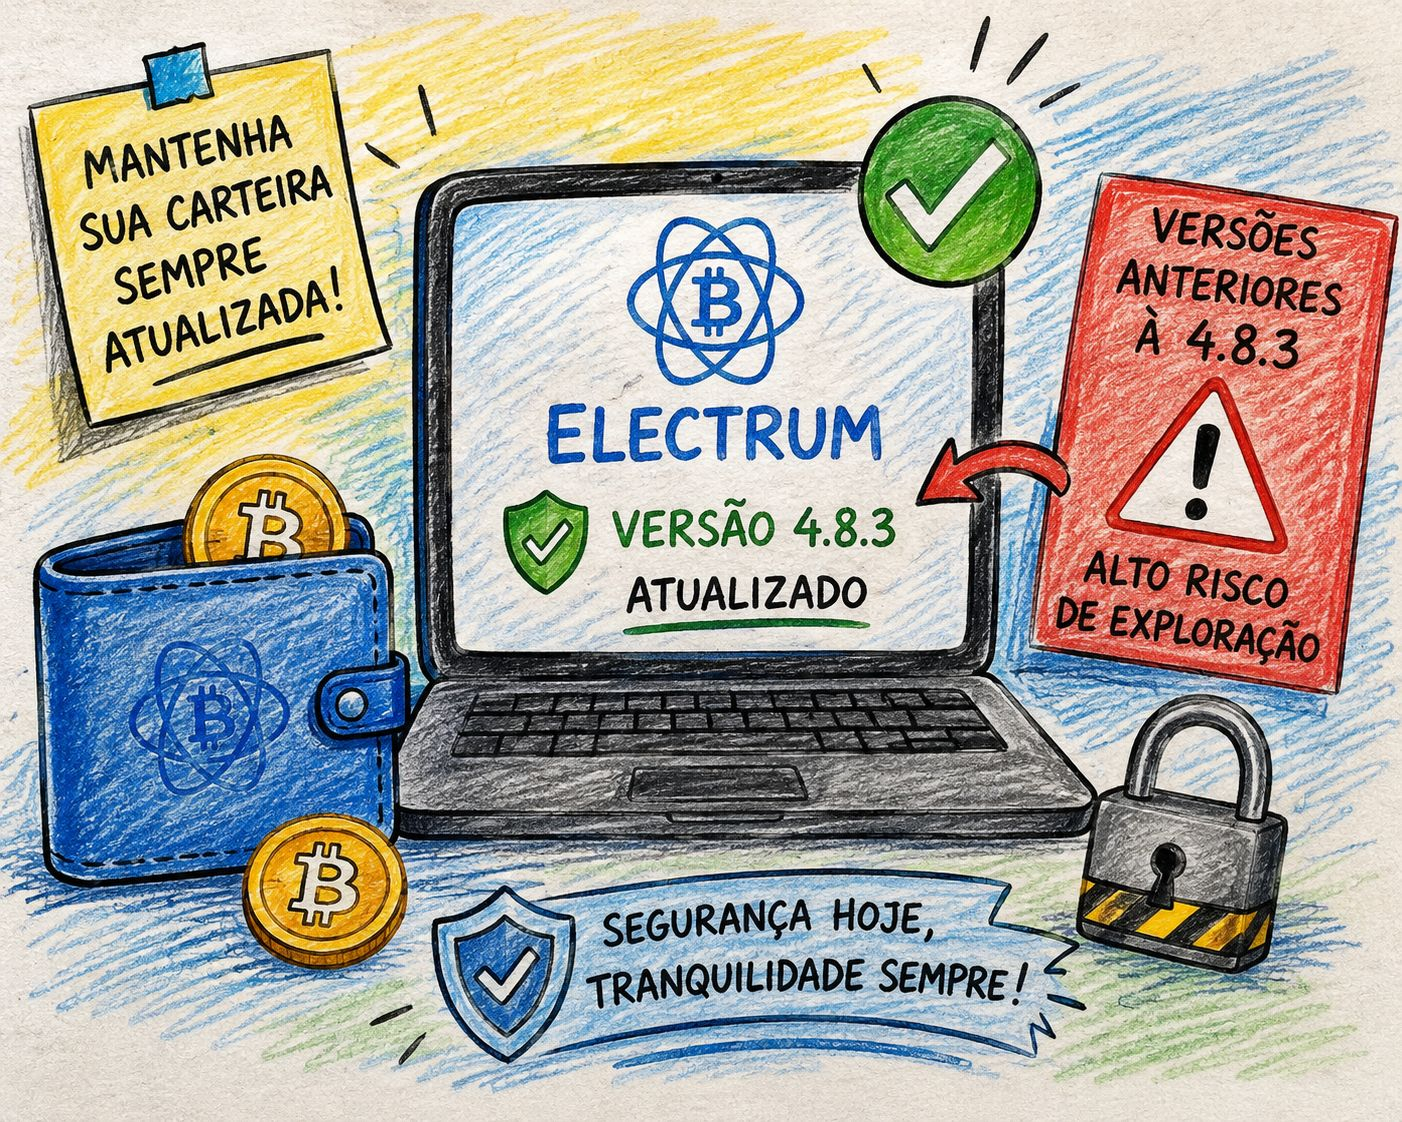
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
加密貨幣錢包的安全,早在任何交易發生之前就已開始。Electrum 修復了 4.8.3 之前版本中的一項高風險漏洞,進一步凸顯了始終保持軟件更新的重要性。
在數字資產可能完全由用戶自行負責的環境中,安全漏洞帶來的影響遠不止一個簡單的技術問題。這類更新表明,開發者和用戶都需要警惕加密生態系統中不斷出現的威脅。
對於使用舊版 Electrum 的用戶,檢查已安裝的版本並更新到安全版本是個簡單的措施,卻可能帶來很大的不同。安全問題不應被拖延,尤其是在涉及數字資產時。
我的看法:我寧願儘早更新,也不願冒不必要的風險。
$CRWD.US $TAG $XEC
#CryptoSecurity
#CyberSecurity
#Cryptocurrency
1
212
·
--
🚨 市場動態 🛑
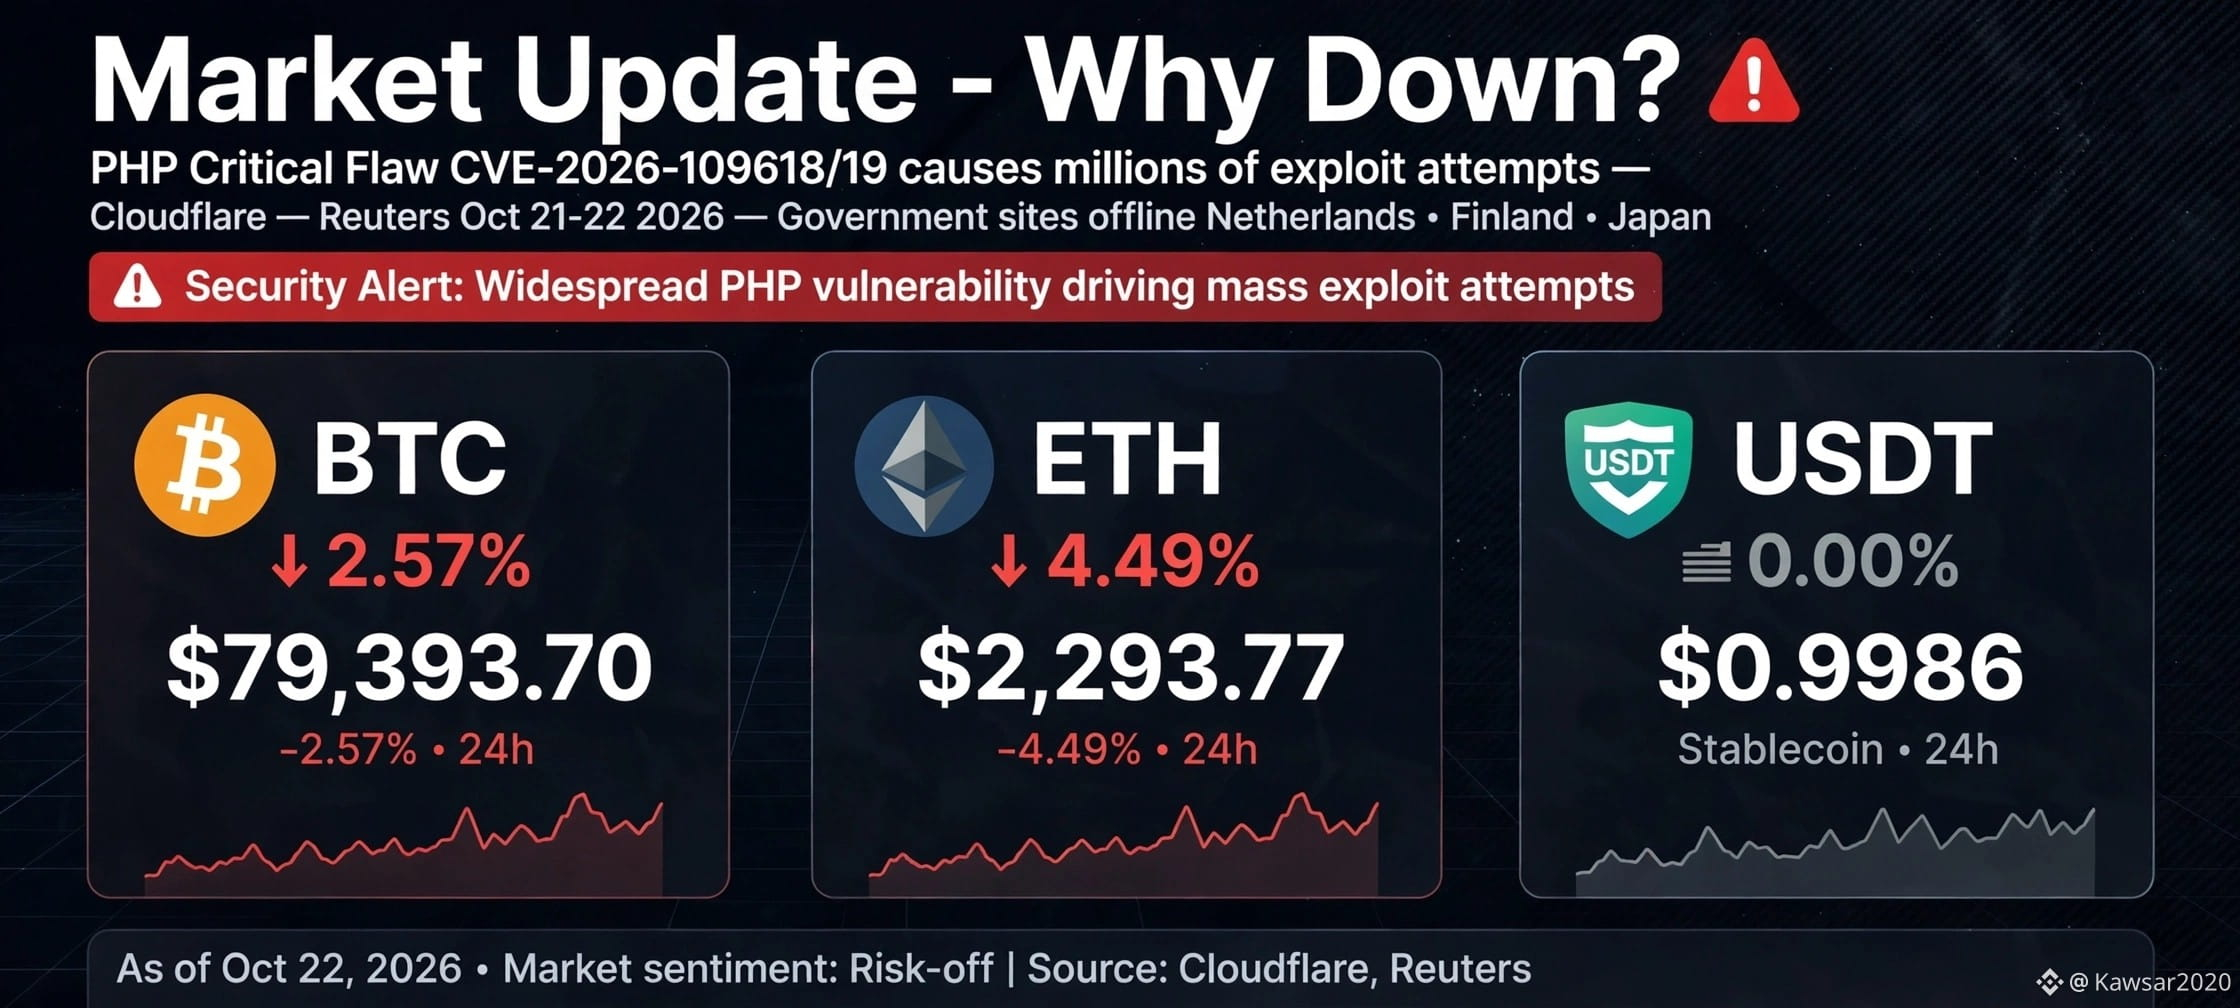
市場爲何下跌?
根據路透社 2026 年 10 月 21–22 日的報道,在 PHP 出現兩個嚴重安全漏洞後,Cloudflare 檢測到數百萬次漏洞利用嘗試。
在荷蘭、芬蘭、日本等地,部分政府和金融服務已出於預防考慮暫停運行!
因此,出於網絡安全方面的原因,各類市場都受到影響,許多重要網站也已關閉!
這是爲了防止黑客入侵!因此,我們看到各類市場都受到了影響!
自 2024 年以來,我們接連面臨各種問題!戰爭、關稅,現在又有網絡攻擊!
也就是說,每當市場剛開始有所回升,新的問題就會出現!無論如何,我們信賴真主!願真主保佑,一切都會好起來!
來源:路透社 2026 年 10 月 21–22 日報道、Cloudflare 首席執行官 Matthew Prince 在 X 上的帖子、CERT-EU 關於 CVE-2026-109618 和 CVE-2026-109619 的安全公告(嚴重程度 9.2/10)
僅供教育用途
#MarketUpdate #Crypto #PHP #CyberSecurity #siamvai
$BTC $ETH $BNB
Hamba:
Insya Allah
2
2
378

·
--
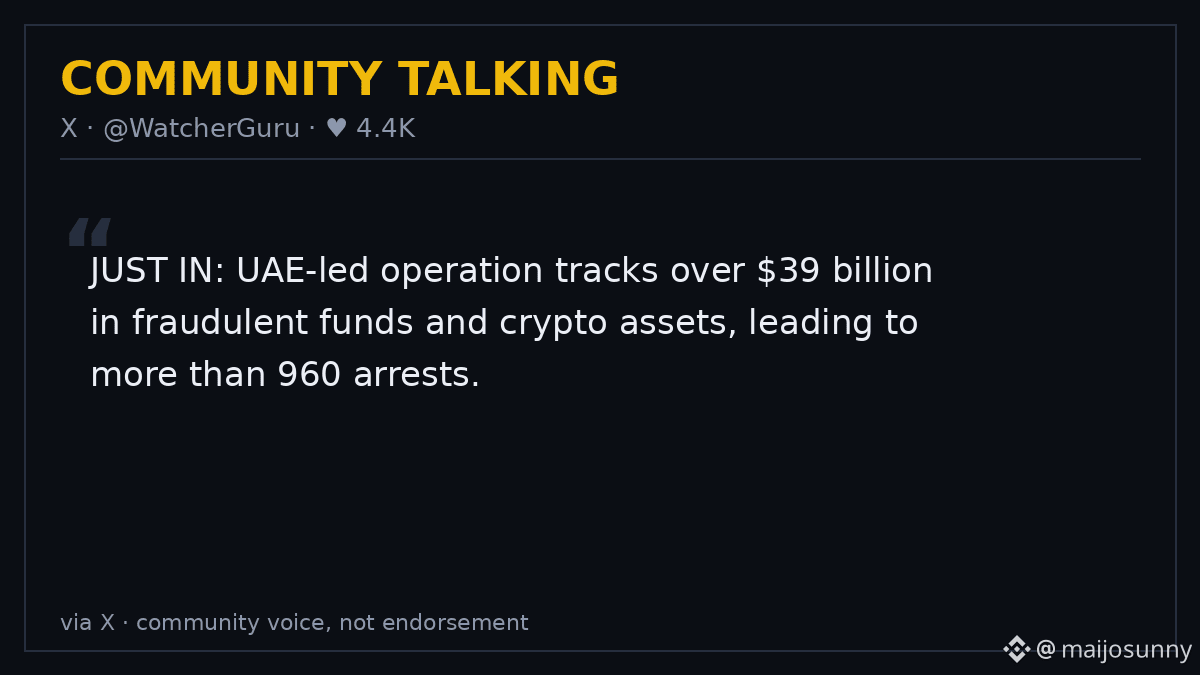
🚨 390億美元詐騙資金。960人被捕。30個國家。⚔️
「對抗幽靈行動」剛剛結束:這場由阿聯酋牽頭的聯合行動查出390億美元非法資金和加密貨幣,阻止了1.237億次詐騙企圖,並突襲了29處詐騙窩點(阿聯酋內政部,10月22日)。
加密行業爲何應當關注:包括 Crypto.com 在內的13傢俬營企業與國際刑警組織合作開展鏈上取證,因爲詐騙資金通過混幣器和跨鏈橋流轉的速度,超過了任何單一警力的應對能力。
需要注意的是:390億美元只是被查出,並未被扣押,追繳工作仍在進行中。逮捕人數是頭條新聞;真正的考驗在於,追蹤人員能否跑贏混幣器。
這是大規模執法,還是曇花一現的頭條?👇
本文不構成財務建議。請自行研究(DYOR)。
#crypto #cybersecurity #scams
54
·
--
🚨 加密貨幣安全警報!黑客正在瞄準安全漏洞 ⚠️
Binance 創始人 CZ 最近提醒用戶,發現嚴重的 PHP 安全漏洞後,務必格外注意網絡安全。
🔐 安全更新至關重要。⚠️ 避免點擊可疑鏈接。🛡️ 切勿分享密碼或錢包助記詞。
重要提示:這是一則網絡安全警告,並非確認 Binance 遭到黑客攻擊。Binance 表示已採取安全防護措施,並將繼續監控事態發展。
保持警惕,保護好你的加密資產!
你認爲保護加密資產安全的首要原則是什麼?👇
#Binance #Bitcoin #BTC #加密貨幣安全 #CyberSecurity #CryptoNewss #bnb #CryptoCommunity
Binance 創始人 CZ 最近提醒用戶,發現嚴重的 PHP 安全漏洞後,務必格外注意網絡安全。
🔐 安全更新至關重要。⚠️ 避免點擊可疑鏈接。🛡️ 切勿分享密碼或錢包助記詞。
重要提示:這是一則網絡安全警告,並非確認 Binance 遭到黑客攻擊。Binance 表示已採取安全防護措施,並將繼續監控事態發展。
保持警惕,保護好你的加密資產!
你認爲保護加密資產安全的首要原則是什麼?👇
#Binance #Bitcoin #BTC #加密貨幣安全 #CyberSecurity #CryptoNewss #bnb #CryptoCommunity
1
84
·
--
🚨 後量子網絡威脅:Lazarus 採用 NIST 加密技術保護惡意軟件基礎設施 🛡️
🔥 卡巴斯基的 FlashHole 行動威脅情報審計證實,朝鮮國家支持的 Lazarus 組織已將 ML-KEM-1024——由 NIST 最終確定的後量子公鑰加密標準——集成至其 LPEClient 惡意軟件流程中,以保護命令與控制(C2)載荷通信。
政府和企業需要經歷漫長的多年過渡期才能實施後量子密碼學(PQC),而 Lazarus 已迅速採用該協議,意在消除防禦安全團隊“現在竊取、日後解密”的取證風險。
$BTC (比特幣)重點 ⚡
量子威脅概況:比特幣的簽名方案依賴 ECDSA(secp256k1)。對於公鑰隱藏的活躍未花費交易輸出(UTXO)(支付至公鑰哈希 / P2PKH),經典計算系統仍無法破解;但公鑰已暴露的地址(重複使用的地址或舊式 P2PK)理論上容易受到容錯量子計算機上運行的 Shor 算法攻擊。
$BNB ⚙️
需求支撐位在接近水平的位置逐步鞏固。幣安生態系統的實用性走勢反映了更廣泛的加密市場流動性和中心化交易所交易量——請嚴格執行失效條件。
$ZEC (Zcash)🛡️
作爲零知識隱私網絡,Zcash 使用 Sapling/Orchard 證明系統(Halo 2)。零知識簡潔非交互式知識論證(zk-SNARK)依賴特定橢圓曲線,而對抗量子的 ZK-STARK 和後量子承諾方案的研究,仍是隱私網絡的關鍵關注點。
🛑 交易者風險警告:
網絡安全漏洞、交易所遭黑客攻擊的擔憂,以及國家支持的惡意軟件相關頭條,都可能引發短週期劇烈波動!保護您的交易投資組合:嚴格設置止損參數,保持槓桿絕對審慎,並優先保護本金!🛡️⚡
#Binance #CyberSecurity #BTC #BNB
Abu Fahadأ:
💛
2
2
510

代碼就是新的戰場。
Bitcoin Core 開發者正在實施關鍵安全規則變更,以應對日益嚴峻的 AI 驅動漏洞利用威脅。隨着大型語言模型越來越擅長識別複雜代碼庫中的漏洞,修補錯誤的時間窗口正在縮短。這一轉變標誌着協議安全管理方式發生了根本變化,因爲自動化工具發現關鍵缺陷的速度已超過人工審計人員。
#BitcoinCore #CyberSecurity ⠀
代碼就是新的戰場。
Bitcoin Core 開發者正在實施關鍵安全規則變更,以應對日益嚴峻的 AI 驅動漏洞利用威脅。隨着大型語言模型越來越擅長識別複雜代碼庫中的漏洞,修補錯誤的時間窗口正在縮短。這一轉變標誌着協議安全管理方式發生了根本變化,因爲自動化工具發現關鍵缺陷的速度已超過人工審計人員。
#BitcoinCore #CyberSecurity ⠀
Bitcoin Core 開發者正在實施關鍵安全規則變更,以應對日益嚴峻的 AI 驅動漏洞利用威脅。隨着大型語言模型越來越擅長識別複雜代碼庫中的漏洞,修補錯誤的時間窗口正在縮短。這一轉變標誌着協議安全管理方式發生了根本變化,因爲自動化工具發現關鍵缺陷的速度已超過人工審計人員。
#BitcoinCore #CyberSecurity ⠀
17
🚨 CYSIC 懸賞 10% 作爲賞金,黑客將贓款轉入 Tornado Cash
📰 發生了什麼?
攻擊者利用 Cysic 的跨鏈橋漏洞,在 BNB Smart Chain 上鑄造了 1000 萬枚代幣,隨後將價值 744,000 美元的 ETH 和 BNB 轉入 Tornado Cash。
📊 對科技行業的影響
此案再次將人們的目光聚焦於數字系統的安全,以及加強防護、抵禦日益複雜攻擊的必要性。
🔎 來源:Cointelegraph
🤔 💬 你認爲這類事件會促使企業加大對數字安全的投入嗎?
#Cybersecurity #DataSecurity #Crypto_Marker #新聞
🚨 CYSIC 懸賞 10% 作爲賞金,黑客將贓款轉入 Tornado Cash
📰 發生了什麼?
攻擊者利用 Cysic 的跨鏈橋漏洞,在 BNB Smart Chain 上鑄造了 1000 萬枚代幣,隨後將價值 744,000 美元的 ETH 和 BNB 轉入 Tornado Cash。
📊 對科技行業的影響
此案再次將人們的目光聚焦於數字系統的安全,以及加強防護、抵禦日益複雜攻擊的必要性。
🔎 來源:Cointelegraph
🤔 💬 你認爲這類事件會促使企業加大對數字安全的投入嗎?
#Cybersecurity #DataSecurity #Crypto_Marker #新聞
📰 發生了什麼?
攻擊者利用 Cysic 的跨鏈橋漏洞,在 BNB Smart Chain 上鑄造了 1000 萬枚代幣,隨後將價值 744,000 美元的 ETH 和 BNB 轉入 Tornado Cash。
📊 對科技行業的影響
此案再次將人們的目光聚焦於數字系統的安全,以及加強防護、抵禦日益複雜攻擊的必要性。
🔎 來源:Cointelegraph
🤔 💬 你認爲這類事件會促使企業加大對數字安全的投入嗎?
#Cybersecurity #DataSecurity #Crypto_Marker #新聞
60
·
--
🚨 一項重大網絡安全漏洞目前可能正危及全球部分互聯網。
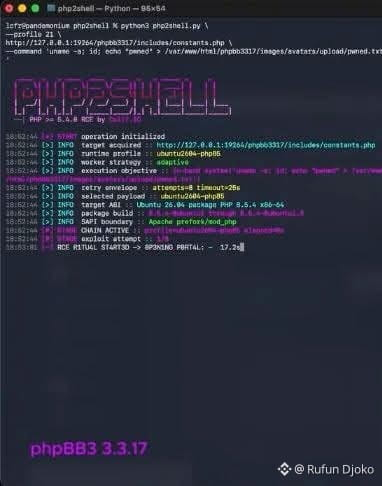
全球近十分之一的網站可能暴露於這一名爲 PHP2Shell 的漏洞之下。
面對這一風險,據稱已採取多項預防措施:在歐洲,部分政府門戶網站和醫院服務已斷開連接;而在美國,也已發佈指示,要求斷開部分服務器的連接。
這一漏洞是在人工智能的協助下發現的,可能是近年來最令人擔憂的網絡安全漏洞之一。
⚠️ 總之,使用鏈接、文件和服務時務必格外謹慎。一個漏洞就可能造成嚴重後果。‼️
#CyberSecurity
🚨 一項重大網絡安全漏洞目前可能正危及全球部分互聯網。
全球近十分之一的網站可能暴露於這一名爲 PHP2Shell 的漏洞之下。
面對這一風險,據稱已採取多項預防措施:在歐洲,部分政府門戶網站和醫院服務已斷開連接;而在美國,也已發佈指示,要求斷開部分服務器的連接。
這一漏洞是在人工智能的協助下發現的,可能是近年來最令人擔憂的網絡安全漏洞之一。
⚠️ 總之,使用鏈接、文件和服務時務必格外謹慎。一個漏洞就可能造成嚴重後果。‼️
#CyberSecurity
全球近十分之一的網站可能暴露於這一名爲 PHP2Shell 的漏洞之下。
面對這一風險,據稱已採取多項預防措施:在歐洲,部分政府門戶網站和醫院服務已斷開連接;而在美國,也已發佈指示,要求斷開部分服務器的連接。
這一漏洞是在人工智能的協助下發現的,可能是近年來最令人擔憂的網絡安全漏洞之一。
⚠️ 總之,使用鏈接、文件和服務時務必格外謹慎。一個漏洞就可能造成嚴重後果。‼️
#CyberSecurity
2
526
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#Anthropic滚动12个月营收增长约1200%
89,194 次瀏覽
225 討論中
2
#Anthropic预计今日公布S1招股书
68,033 次瀏覽
171 討論中
3
#据报韩国考虑第四次推迟加密税
78,790 次瀏覽
379 討論中
4
#富兰克林邓普顿申请股息转比特币ETF
127,565 次瀏覽
429 討論中
5
#Strategy市值超越纳斯达克跻身全球前400
87,099 次瀏覽
312 討論中
6
#加拿大提议稳定币赎回规则
153,220 次瀏覽
308 討論中
7
#Electrum钱包漏洞致资金被盗
111,882 次瀏覽
499 討論中
8
#阿根廷法院驳回米莱LIBRA案
121,577 次瀏覽
411 討論中
9
#SK海力士据报拟派特别股息
95,586 次瀏覽
308 討論中
10
#Keystone网站遭入侵泄露买家收货地址
35,134 次瀏覽
153 討論中