

#hackers
hackers
426,223 次瀏覽
231 討論中
熱門
最新

·
--
Revolut遭黑客勒索300萬Monero或10000比特幣!公司迴應"從未直接聯繫"。這出鬧劇背後,黑客盯上的是比特幣和隱私幣兩大熱門賽道。短期市場可能震盪,但長期看,安全才是硬道理。#黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. This drama shows how BTC and privacy coins like XMR are hacker hotspots. Market may dip short-term, but security is king in the long run. #hackers $BTC $XMR
184
·
--
加密貨幣:黑客向 Revolut 索要 300 萬美元的門羅幣(Monero)
此前幾天曝光的數據泄露之後,Revolut 正面臨新的壓力。一個自稱爲 iamnotavillain 的團體現在要求 6 000 XMR。據稱這約爲 300 萬美元,並威脅如果這家金融科技公司不付款,就將出售被盜信息。襲擊者設定了 24 小時的期限。據稱,約有 680 名客戶受到影響,其中包括多位重要加密貨幣持有者。Revolut 則表示,截至目前未曾直接收到任何請求。
襲擊者要求 6 000 XMR,約 300 萬美元。
據稱,約有 680 名 Revolut 客戶會受到泄露影響。
Revolut 表示,其核心繫統和客戶資金並未遭到黑客攻擊。
襲擊者目前要求 6 000 XMR
這件事對 Revolut 來說時機不佳:該公司正迅速推進其與數字資產相關的業務。本週 Cointribune 詳細介紹了 Revolut 在加密貨幣領域的擴張,包括穩定幣(stablecoins)、交易與支付。
這一次,這家金融科技公司主要面臨的是一宗涉及個人數據的事件。iamnotavillain 該組織在週三發佈了最後通牒,並在一個附有倒計時的網頁上發出。黑客要求 6 000 Monero,並稱如果 Revolut 在 24 小時內不付款,他們將把文件交給其他犯罪團伙。
此前曾在 Telegram 上流傳過一項 10 000 BTC 的首輪索要。但目前該現有最後通牒的作者表示,這筆金額來自冒名者或以前的關聯方。
選擇 Monero 並不令人意外。與比特幣不同,比特幣的交易會在區塊鏈上公開可見,而加密貨幣 XMR 的設計則旨在隱藏更多關於轉賬的信息。Revolut 表示,其並未與該團體進行直接接觸,也未通過自身渠道收到任何勒索要求。
$HACK.ETF
{etf_us}(HACK.ETF)
$EXI.ETF
{etf_us}(EXI.ETF)
$REVB.US
{stock_us}(REVB.US)
#hackers
加密貨幣:黑客向 Revolut 索要 300 萬美元的門羅幣(Monero)
此前幾天曝光的數據泄露之後,Revolut 正面臨新的壓力。一個自稱爲 iamnotavillain 的團體現在要求 6 000 XMR。據稱這約爲 300 萬美元,並威脅如果這家金融科技公司不付款,就將出售被盜信息。襲擊者設定了 24 小時的期限。據稱,約有 680 名客戶受到影響,其中包括多位重要加密貨幣持有者。Revolut 則表示,截至目前未曾直接收到任何請求。
襲擊者要求 6 000 XMR,約 300 萬美元。
據稱,約有 680 名 Revolut 客戶會受到泄露影響。
Revolut 表示,其核心繫統和客戶資金並未遭到黑客攻擊。
襲擊者目前要求 6 000 XMR
這件事對 Revolut 來說時機不佳:該公司正迅速推進其與數字資產相關的業務。本週 Cointribune 詳細介紹了 Revolut 在加密貨幣領域的擴張,包括穩定幣(stablecoins)、交易與支付。
這一次,這家金融科技公司主要面臨的是一宗涉及個人數據的事件。iamnotavillain 該組織在週三發佈了最後通牒,並在一個附有倒計時的網頁上發出。黑客要求 6 000 Monero,並稱如果 Revolut 在 24 小時內不付款,他們將把文件交給其他犯罪團伙。
此前曾在 Telegram 上流傳過一項 10 000 BTC 的首輪索要。但目前該現有最後通牒的作者表示,這筆金額來自冒名者或以前的關聯方。
選擇 Monero 並不令人意外。與比特幣不同,比特幣的交易會在區塊鏈上公開可見,而加密貨幣 XMR 的設計則旨在隱藏更多關於轉賬的信息。Revolut 表示,其並未與該團體進行直接接觸,也未通過自身渠道收到任何勒索要求。
$HACK.ETF
$EXI.ETF
$REVB.US
#hackers
89
·
--
#黑客盯上Revolut!點名要300萬$XMR,威脅曝光客戶數據
這家歐洲金融科技巨頭遭遇黑客勒索,對方點名要收Monero,理由是"隱私保護",還給足了24小時期限。看似奇怪的選擇背後,暗藏玄機—XMR的隱私特性讓黑客可以神不知鬼不覺地轉移資金。短期內XMR可能迎來炒作,但長期來看這類事件會加劇監管壓力。Revolut用戶現在正面臨數據泄露風險,整個加密圈的安全問題再次被推上風口浪尖。
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
#黑客盯上Revolut!點名要300萬$XMR ,威脅曝光客戶數據
這家歐洲金融科技巨頭遭遇黑客勒索,對方點名要收Monero,理由是"隱私保護",還給足了24小時期限。看似奇怪的選擇背後,暗藏玄機—XMR的隱私特性讓黑客可以神不知鬼不覺地轉移資金。短期內XMR可能迎來炒作,但長期來看這類事件會加劇監管壓力。Revolut用戶現在正面臨數據泄露風險,整個加密圈的安全問題再次被推上風口浪尖。
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
90
·
--
#enigmatic 在2026年底的動向!!!
2026年9月6日發生的重大比特幣側鏈黑客事件導致價值$320 #million 的比特幣從#liquidNetwork 被盜走,但其中已約有#hackers 筆迴流了大約2.73億美元(3,400 BTC),仍有4,700萬美元(598.5 BTC)未清。
#enigmatic 在2026年底的動向!!!
2026年9月6日發生的重大比特幣側鏈黑客事件導致價值$320 #million 的比特幣從#liquidNetwork 被盜走,但其中已約有#hackers 筆迴流了大約2.73億美元(3,400 BTC),仍有4,700萬美元(598.5 BTC)未清。
2026年9月6日發生的重大比特幣側鏈黑客事件導致價值$320 #million 的比特幣從#liquidNetwork 被盜走,但其中已約有#hackers 筆迴流了大約2.73億美元(3,400 BTC),仍有4,700萬美元(598.5 BTC)未清。
59
·
--
⚠️ Dropbox確認遭黑客入侵數千賬戶 💻
Dropbox Inc.表示,過去一個月內有一批網絡犯罪分子闖入其平臺的數千個賬戶,訪問並下載了雲端存儲的資料,彭博社報道稱🚨。
該公司承認,此次安全事件影響了個人與企業用戶,泄露了機密數據📊。
Dropbox技術團隊目前正在通知受影響賬戶,並實施強化協議以降低新的風險、保護其網絡中託管的文件🛡️。
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ Dropbox確認遭黑客入侵數千賬戶 💻
Dropbox Inc.表示,過去一個月內有一批網絡犯罪分子闖入其平臺的數千個賬戶,訪問並下載了雲端存儲的資料,彭博社報道稱🚨。
該公司承認,此次安全事件影響了個人與企業用戶,泄露了機密數據📊。
Dropbox技術團隊目前正在通知受影響賬戶,並實施強化協議以降低新的風險、保護其網絡中託管的文件🛡️。
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
Dropbox Inc.表示,過去一個月內有一批網絡犯罪分子闖入其平臺的數千個賬戶,訪問並下載了雲端存儲的資料,彭博社報道稱🚨。
該公司承認,此次安全事件影響了個人與企業用戶,泄露了機密數據📊。
Dropbox技術團隊目前正在通知受影響賬戶,並實施強化協議以降低新的風險、保護其網絡中託管的文件🛡️。
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
615
·
--
黃金 一次單一黑客事件如何演變成加密災難
黑客獲得了與出售實體特朗普紀念幣相關的 Real $TRUMP Coins 的 X(推特)賬號訪問權限,並藉此推廣一種名爲 GOLD 的新代幣。
憑藉高曝光度的品牌影響力,該代幣的市值在短時間內飆升至接近 6000 萬。隨後迅速崩盤:代幣價值在短時間內大約下跌了 99%,讓成千上萬的交易者遭遇災難性損失。
據鏈上分析,參與部署相關的錢包出售了約 2.245 億枚 GOLD,實現了約 330,000 的利潤。與此同時,一名聲稱對該入侵負責的個人表示自己淨賺超過 820 萬。
網絡上也出現了猜測,指可能涉及伊朗黑客,但目前尚未獲得任何正式確認。
從中得到的啓示是:即便是熟悉的名字和高關注度的賬號,也並不意味着該代幣一定可信。在加密貨幣領域,買入前務必覈實官方來源,並在鏈上數據完成審計後再做決定。
#TRUMP #GOLD #iran #hackers
196

·
--
🔥 🔥🔥🔥🔥🔥六個月內近10億美元損失
2026年上半年,密碼貨幣專案在207起駭客事件中損失了9.72億美元。
📊 Immunefi記錄到創紀錄的攻擊數量,儘管每起事件的平均損失有所下降。
風險正從程式碼轉向基礎設施、金鑰,以及針對人員的攻擊
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥🔥六個月內近10億美元損失
2026年上半年,密碼貨幣專案在207起駭客事件中損失了9.72億美元。
📊 Immunefi記錄到創紀錄的攻擊數量,儘管每起事件的平均損失有所下降。
風險正從程式碼轉向基礎設施、金鑰,以及針對人員的攻擊
#HackerAlert #hackers #HackerNews
$BNB
2026年上半年,密碼貨幣專案在207起駭客事件中損失了9.72億美元。
📊 Immunefi記錄到創紀錄的攻擊數量,儘管每起事件的平均損失有所下降。
風險正從程式碼轉向基礎設施、金鑰,以及針對人員的攻擊
#HackerAlert #hackers #HackerNews
$BNB
1
7
447
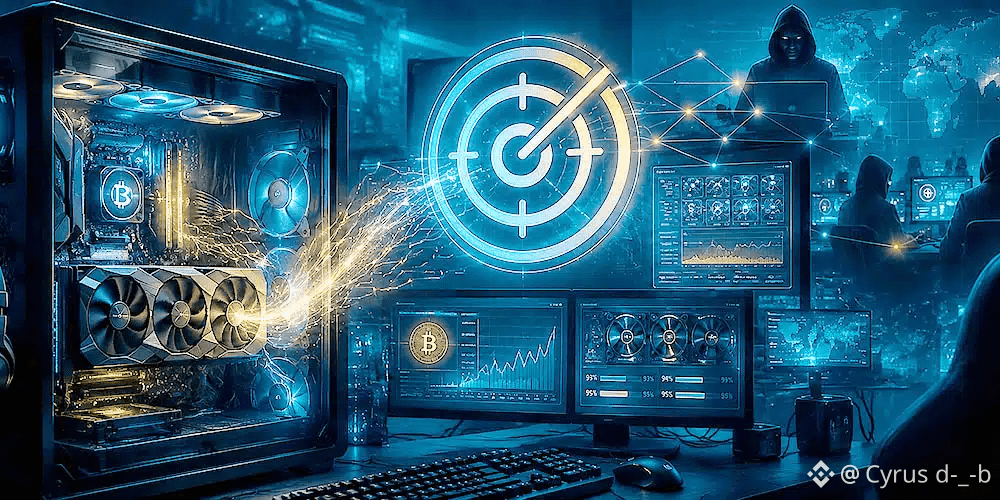
黑客利用AI聊天機器人植入惡意軟件,讓遊戲玩家的GPU進行挖礦 #Criptomonedas
#hackers 發現了一種相當陰險且引人注目的利用AI熱潮的方式:使用聊天機器人和被污染的搜索結果來傳播僞裝成知名PC工具的惡意軟件。#Microsoft 檢測到一場黑客通過聊天機器人進行的cryptojacking活動,直接瞄準擁有強大設備的用戶,特別是遊戲玩家和硬件愛好者,因爲那裏有能夠挖掘加密貨幣的GPU,而攻擊者無需支付電費。
鑑於伊朗因其超低的能源成本而成爲#criptomineria 的樂園,考慮到該國與美國之間的局勢發展,現在黑客不得不尋找節省全球其他地方能源成本的方法,以維持其#Mining 的比例,而這正是全球玩家的PC。
陷阱始於你每天可能都在做的事情。我們尋找像HWMonitor、CrystalDiskInfo、Display Driver Uninstaller、FurMark、Pack或PDFgear這樣的工具,結果不知不覺進入了一個看似合法的假網站,下載了一個ZIP文件,以爲在安裝官方和正常的軟件。
問題在於這個包被準備好執行惡意代碼,利用DLL sideloading技術,利用合法的可執行文件來加載DLL並啓動感染,而不會引起太多懷疑。
微軟解釋說,此活動依賴於150多個惡意域名,自2026年3月以來一直活躍,所以這是相當新的,正如我們所說,恰逢伊朗廉價能源的派對結束後的絕望。
一旦進入系統,惡意軟件安裝了ScreenConnect,這是一種合法的遠程訪問工具,但在此被濫用。然後部署礦工,如gminer、lolMiner和SRBMiner-MULTI,全部旨在榨取GPU。
$BTC $BNB
{spot}(BTCUSDT)
黑客利用AI聊天機器人植入惡意軟件,讓遊戲玩家的GPU進行挖礦 #Criptomonedas
#hackers 發現了一種相當陰險且引人注目的利用AI熱潮的方式:使用聊天機器人和被污染的搜索結果來傳播僞裝成知名PC工具的惡意軟件。#Microsoft 檢測到一場黑客通過聊天機器人進行的cryptojacking活動,直接瞄準擁有強大設備的用戶,特別是遊戲玩家和硬件愛好者,因爲那裏有能夠挖掘加密貨幣的GPU,而攻擊者無需支付電費。
鑑於伊朗因其超低的能源成本而成爲#criptomineria 的樂園,考慮到該國與美國之間的局勢發展,現在黑客不得不尋找節省全球其他地方能源成本的方法,以維持其#Mining 的比例,而這正是全球玩家的PC。
陷阱始於你每天可能都在做的事情。我們尋找像HWMonitor、CrystalDiskInfo、Display Driver Uninstaller、FurMark、Pack或PDFgear這樣的工具,結果不知不覺進入了一個看似合法的假網站,下載了一個ZIP文件,以爲在安裝官方和正常的軟件。
問題在於這個包被準備好執行惡意代碼,利用DLL sideloading技術,利用合法的可執行文件來加載DLL並啓動感染,而不會引起太多懷疑。
微軟解釋說,此活動依賴於150多個惡意域名,自2026年3月以來一直活躍,所以這是相當新的,正如我們所說,恰逢伊朗廉價能源的派對結束後的絕望。
一旦進入系統,惡意軟件安裝了ScreenConnect,這是一種合法的遠程訪問工具,但在此被濫用。然後部署礦工,如gminer、lolMiner和SRBMiner-MULTI,全部旨在榨取GPU。
$BTC $BNB
132

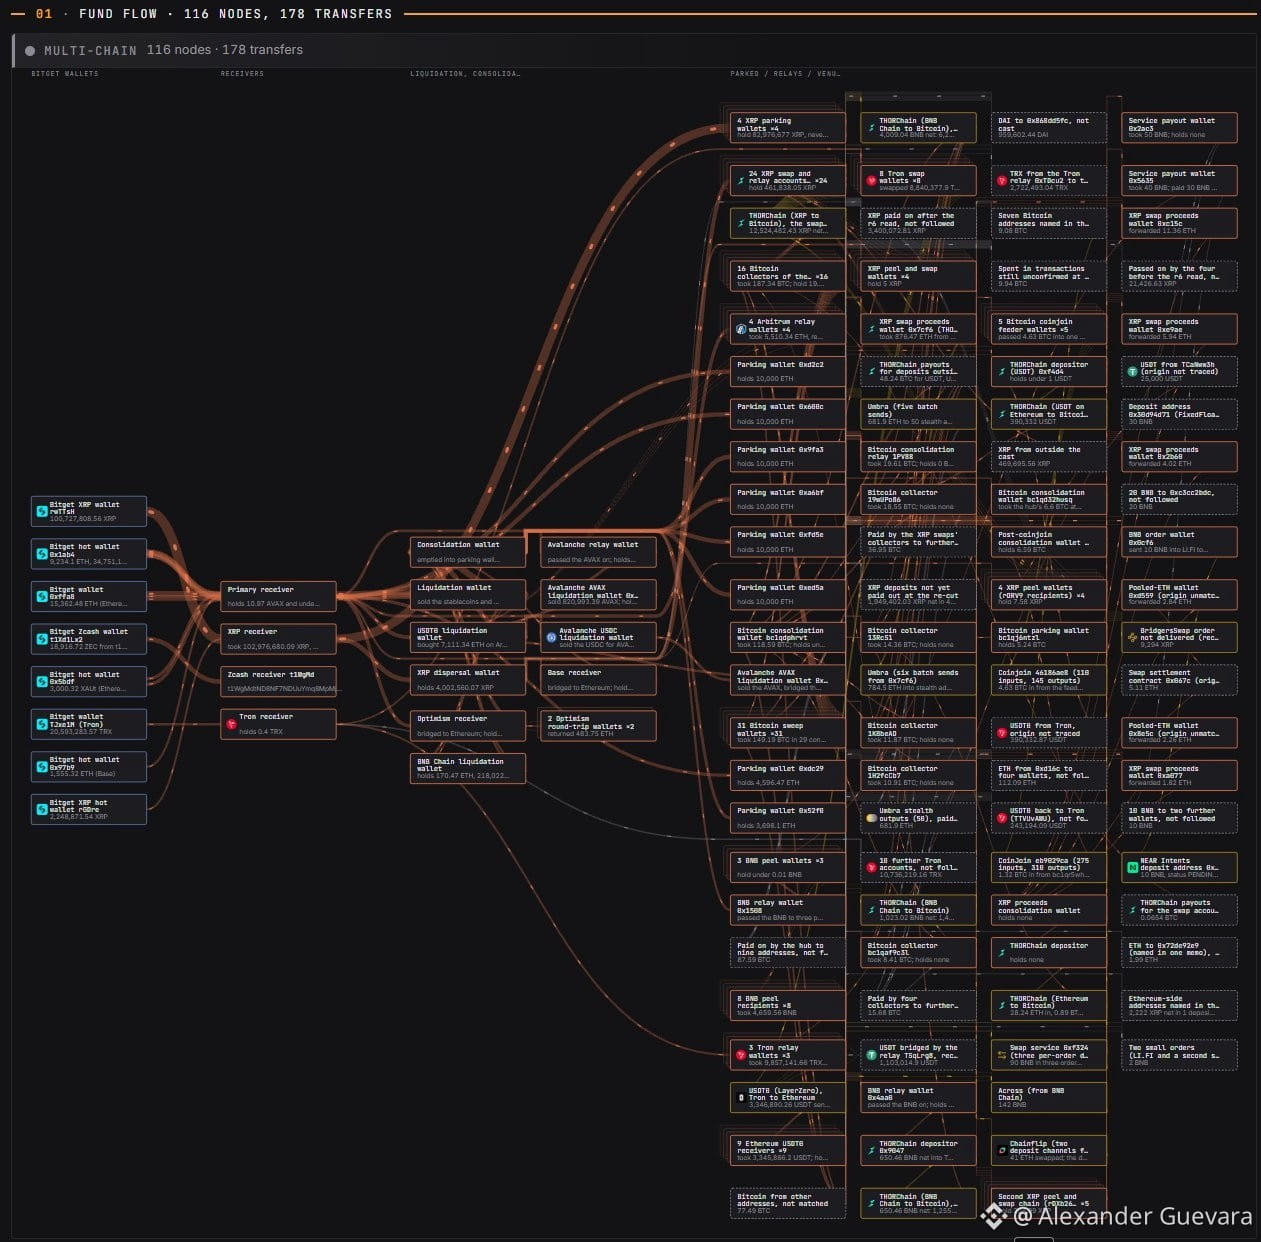
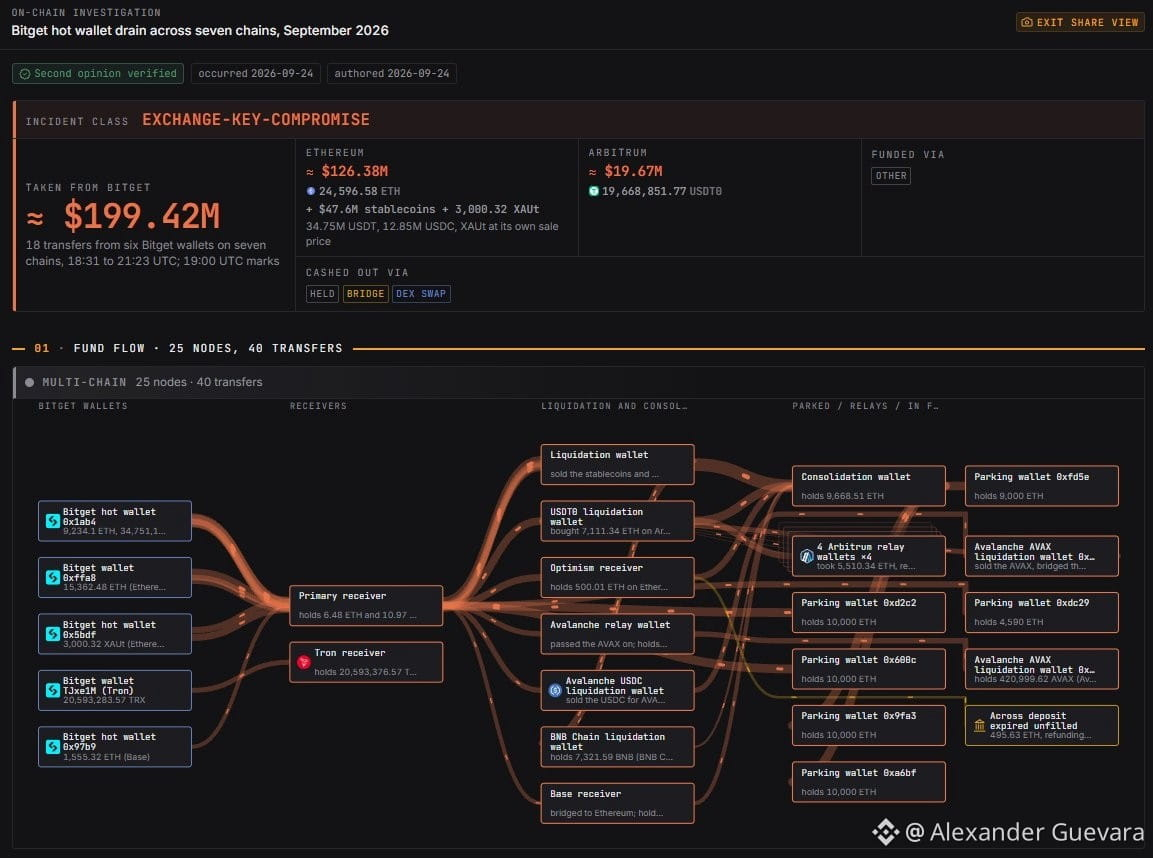
好吧,這次 Bitget 的這項調查只複雜了一點點 🤣🤣
關於 Bitget 熱錢包被黑事件的完整調查資料已收錄在我的數據庫中
共追蹤到 2 億美元($200M),高於大多數最初說法中的 1.85 億美元($185M)。不過 Bitget 也承認總計 3.85 億美元($385M)已被侵入,我猜其中大部分資金可能在更難追蹤的鏈上,比如 xrp、ada、sui 等……
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
好吧,這次 Bitget 的這項調查只複雜了一點點 🤣🤣
關於 Bitget 熱錢包被黑事件的完整調查資料已收錄在我的數據庫中
共追蹤到 2 億美元($200M),高於大多數最初說法中的 1.85 億美元($185M)。不過 Bitget 也承認總計 3.85 億美元($385M)已被侵入,我猜其中大部分資金可能在更難追蹤的鏈上,比如 xrp、ada、sui 等……
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
關於 Bitget 熱錢包被黑事件的完整調查資料已收錄在我的數據庫中
共追蹤到 2 億美元($200M),高於大多數最初說法中的 1.85 億美元($185M)。不過 Bitget 也承認總計 3.85 億美元($385M)已被侵入,我猜其中大部分資金可能在更難追蹤的鏈上,比如 xrp、ada、sui 等……
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
引用內容已移除
17
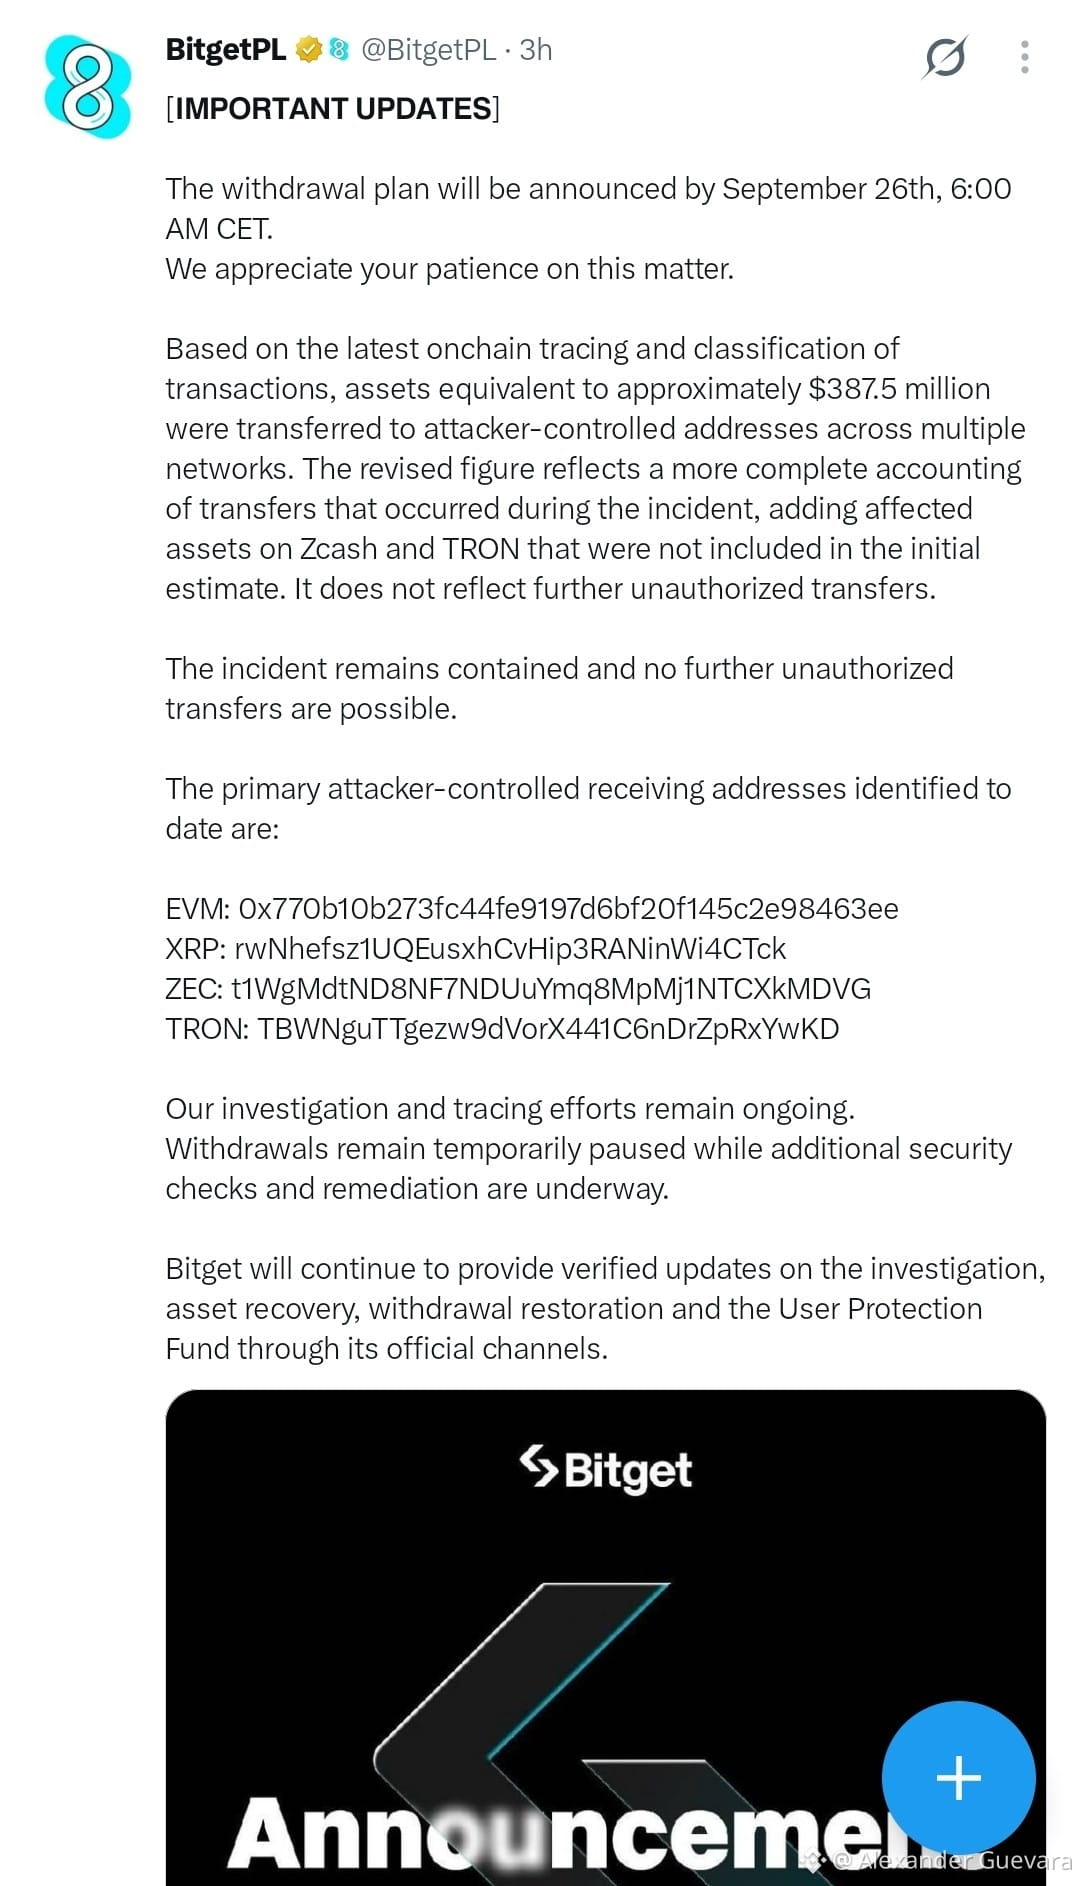
Bitget 已確認,將在 9 月 26 日 6:00 AM(CET)之前宣佈提款計劃,此前平臺發生了影響安全的事件。
鏈上調查顯示,攻擊者已在多個網絡(包括 Zcash 和 TRON)中轉移了約 3.875 億美元。該數字涵蓋了受影響的總計數,截至目前尚未記錄新的未授權動向。情況仍完全處於受控狀態。
提款仍將暫時暫停,以便執行嚴格的安全覈查並落實補救措施。
與攻擊者相關的主要地址包括:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
公司將繼續通過其經過驗證的渠道發佈有關恢復流程以及資金解凍啓用的官方更新。
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
Bitget 已確認,將在 9 月 26 日 6:00 AM(CET)之前宣佈提款計劃,此前平臺發生了影響安全的事件。
鏈上調查顯示,攻擊者已在多個網絡(包括 Zcash 和 TRON)中轉移了約 3.875 億美元。該數字涵蓋了受影響的總計數,截至目前尚未記錄新的未授權動向。情況仍完全處於受控狀態。
提款仍將暫時暫停,以便執行嚴格的安全覈查並落實補救措施。
與攻擊者相關的主要地址包括:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
公司將繼續通過其經過驗證的渠道發佈有關恢復流程以及資金解凍啓用的官方更新。
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
152
·
--
🚨 最新消息 — 加密盜賊被判刑
🚓 一名黑客被稱爲“GothFerrari”,因協助盜取超過2.5億美元的加密貨幣而被判處78個月的美國聯邦監獄刑期 ( $BTC / $ETH / $SOL )
據報道,這些攻擊涉及:
→ 社會工程
→ 硬件錢包盜竊
→ 協調加密盜竊 👀
這是加密領域一個殘酷的真相的又一次提醒:
📍 安全性比炒作更重要。
人們專注於蠟燭圖……而攻擊者專注於獲取訪問權限。
在這個市場中,保護你的錢包和選擇正確的幣一樣重要。🔒
始終:
• 使用冷存儲
• 保護種子短語
• 避免釣魚鏈接
• 永遠不要相信隨機的私信
一個錯誤可能會抹去一切。
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
🚨 最新消息 — 加密盜賊被判刑
🚓 一名黑客被稱爲“GothFerrari”,因協助盜取超過2.5億美元的加密貨幣而被判處78個月的美國聯邦監獄刑期 ( $BTC / $ETH / $SOL )
據報道,這些攻擊涉及:
→ 社會工程
→ 硬件錢包盜竊
→ 協調加密盜竊 👀
這是加密領域一個殘酷的真相的又一次提醒:
📍 安全性比炒作更重要。
人們專注於蠟燭圖……而攻擊者專注於獲取訪問權限。
在這個市場中,保護你的錢包和選擇正確的幣一樣重要。🔒
始終:
• 使用冷存儲
• 保護種子短語
• 避免釣魚鏈接
• 永遠不要相信隨機的私信
一個錯誤可能會抹去一切。
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
2
152
·
--

文章
中本聰傳奇:克雷格·懷特承認文件僞造#Write2Earn 克雷格·懷特承認在與COPA的法律鬥爭中僞造文件,質疑他的信譽。
故事亮點
自稱中本聰的克雷格·懷特承認在高調法律鬥爭中僞造文件。
COPA挑戰懷特的中本聰身份,得到了像傑克·多西這樣的影響力人物的支持。
懷特作爲信息安全專家的信譽因承認文件造假而受到損害。
克雷格·懷特,這位長期聲稱自己是比特幣創造者中本聰的澳大利亞計算機科學家,承認僞造了支持他主張的文件。這一認罪源於懷特與加密貨幣開放專利聯盟(COPA)之間的一場高調法律鬥爭,給他多年來自稱爲數字貨幣創始人的身份蒙上了陰影。
中本聰傳奇:克雷格·懷特承認文件僞造
#Write2Earn 克雷格·懷特承認在與COPA的法律鬥爭中僞造文件,質疑他的信譽。
故事亮點
自稱中本聰的克雷格·懷特承認在高調法律鬥爭中僞造文件。
COPA挑戰懷特的中本聰身份,得到了像傑克·多西這樣的影響力人物的支持。
懷特作爲信息安全專家的信譽因承認文件造假而受到損害。
克雷格·懷特,這位長期聲稱自己是比特幣創造者中本聰的澳大利亞計算機科學家,承認僞造了支持他主張的文件。這一認罪源於懷特與加密貨幣開放專利聯盟(COPA)之間的一場高調法律鬥爭,給他多年來自稱爲數字貨幣創始人的身份蒙上了陰影。
故事亮點
自稱中本聰的克雷格·懷特承認在高調法律鬥爭中僞造文件。
COPA挑戰懷特的中本聰身份,得到了像傑克·多西這樣的影響力人物的支持。
懷特作爲信息安全專家的信譽因承認文件造假而受到損害。
克雷格·懷特,這位長期聲稱自己是比特幣創造者中本聰的澳大利亞計算機科學家,承認僞造了支持他主張的文件。這一認罪源於懷特與加密貨幣開放專利聯盟(COPA)之間的一場高調法律鬥爭,給他多年來自稱爲數字貨幣創始人的身份蒙上了陰影。
3
819
·
--
🚨 超過 1 億美元比特幣從“安全”賬戶中被盜 🔐
網絡犯罪分子從數千個被認爲“安全”的賬戶中竊取了價值超過 1 億美元的比特幣 ⚠️。
該事件標誌着加密行業又一次新的醜聞,並再次打擊投資者的信心——投資者一再成爲該行業盜竊和網絡攻擊的目標 💸。
該消息進一步加大了對數字資產託管與安全機制的壓力。
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🚨 超過 1 億美元比特幣從“安全”賬戶中被盜 🔐
網絡犯罪分子從數千個被認爲“安全”的賬戶中竊取了價值超過 1 億美元的比特幣 ⚠️。
該事件標誌着加密行業又一次新的醜聞,並再次打擊投資者的信心——投資者一再成爲該行業盜竊和網絡攻擊的目標 💸。
該消息進一步加大了對數字資產託管與安全機制的壓力。
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
$ETH
$BNB
網絡犯罪分子從數千個被認爲“安全”的賬戶中竊取了價值超過 1 億美元的比特幣 ⚠️。
該事件標誌着加密行業又一次新的醜聞,並再次打擊投資者的信心——投資者一再成爲該行業盜竊和網絡攻擊的目標 💸。
該消息進一步加大了對數字資產託管與安全機制的壓力。
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
$ETH
$BNB
180

·
--
看跌
🔥朝鮮黑客繼續擴展,瞄準Defi行業👈
這令人驚訝的是,在不到三週的時間裏,#hackers 與朝鮮有關的黑客進行了兩次重大攻擊。第一次是在Solana上的協議#DRIFT ,現在是協議#KelpDAO 。這些黑客繼續發展,應用不同的技術來檢測漏洞。
這兩個事件給行業#cripto 造成了巨大的損失。超過5億美元通過Drift和kelpdao的漏洞被轉移。
這是巧合還是針對特定行業的攻擊?根據一些分析師,這兩個事件指向更“有組織”的東西。這些攻擊變得越來越頻繁,現在不僅僅是對交易所的黑客攻擊或代碼漏洞,而是開始瞄準行業基礎設施。
但事情並未就此結束,漏洞利用的影響並不侷限於單一的dapp,而是擴展到其他協議,就像最近發生的kelpdao和#AAVE 一樣。
面對最近的事件,你在使用任何Defi協議時感到安全嗎?
👉更多加密更新 ...
分享並關注我以獲取更多👈😎
$AAVE
{spot}(AAVEUSDT)
🔥朝鮮黑客繼續擴展,瞄準Defi行業👈
這令人驚訝的是,在不到三週的時間裏,#hackers 與朝鮮有關的黑客進行了兩次重大攻擊。第一次是在Solana上的協議#DRIFT ,現在是協議#KelpDAO 。這些黑客繼續發展,應用不同的技術來檢測漏洞。
這兩個事件給行業#cripto 造成了巨大的損失。超過5億美元通過Drift和kelpdao的漏洞被轉移。
這是巧合還是針對特定行業的攻擊?根據一些分析師,這兩個事件指向更“有組織”的東西。這些攻擊變得越來越頻繁,現在不僅僅是對交易所的黑客攻擊或代碼漏洞,而是開始瞄準行業基礎設施。
但事情並未就此結束,漏洞利用的影響並不侷限於單一的dapp,而是擴展到其他協議,就像最近發生的kelpdao和#AAVE 一樣。
面對最近的事件,你在使用任何Defi協議時感到安全嗎?
👉更多加密更新 ...
分享並關注我以獲取更多👈😎
$AAVE
4
2.2k
文章
人工智能與黑客:加密貨幣中的網絡安全戰鬥人工智能 vs 黑客
那麼,讓我們談談加密貨幣。它完全是關於無信任系統和去中心化網絡,對吧?而且由於區塊鏈技術的支持,有了安全性的巨大承諾。但這裏有個關鍵點——加密貨幣對黑客就像磁鐵一樣。說真的,從交易所被攻擊到網絡釣魚騙局,過去十年我們談論的是數十億的損失。
現在,人工智能(AI)進入了這個瘋狂的世界——既扮演英雄,有時也扮演反派。這場人工智能與黑客之間的持續鬥爭?它確實可以塑造加密安全的未來。
人工智能與黑客:加密貨幣中的網絡安全戰鬥
人工智能 vs 黑客
那麼,讓我們談談加密貨幣。它完全是關於無信任系統和去中心化網絡,對吧?而且由於區塊鏈技術的支持,有了安全性的巨大承諾。但這裏有個關鍵點——加密貨幣對黑客就像磁鐵一樣。說真的,從交易所被攻擊到網絡釣魚騙局,過去十年我們談論的是數十億的損失。
現在,人工智能(AI)進入了這個瘋狂的世界——既扮演英雄,有時也扮演反派。這場人工智能與黑客之間的持續鬥爭?它確實可以塑造加密安全的未來。
那麼,讓我們談談加密貨幣。它完全是關於無信任系統和去中心化網絡,對吧?而且由於區塊鏈技術的支持,有了安全性的巨大承諾。但這裏有個關鍵點——加密貨幣對黑客就像磁鐵一樣。說真的,從交易所被攻擊到網絡釣魚騙局,過去十年我們談論的是數十億的損失。
現在,人工智能(AI)進入了這個瘋狂的世界——既扮演英雄,有時也扮演反派。這場人工智能與黑客之間的持續鬥爭?它確實可以塑造加密安全的未來。
456
219
41
456
🔒🚨 #Hackers 道德專家在 Aptos 區塊鏈中發現漏洞。
該故障在對用戶造成損失之前就已被研究人員發現。
這種類型的審計可增強生態系統的安全性,並凸顯開發者與網絡安全專家協作的重要性。
安全仍然是現代區塊鏈的支柱之一。
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
🔒🚨 #Hackers 道德專家在 Aptos 區塊鏈中發現漏洞。
該故障在對用戶造成損失之前就已被研究人員發現。
這種類型的審計可增強生態系統的安全性,並凸顯開發者與網絡安全專家協作的重要性。
安全仍然是現代區塊鏈的支柱之一。
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
該故障在對用戶造成損失之前就已被研究人員發現。
這種類型的審計可增強生態系統的安全性,並凸顯開發者與網絡安全專家協作的重要性。
安全仍然是現代區塊鏈的支柱之一。
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
132
·
--
看漲
#hackers 利用 Kelp DAO 的 LayerZero 橋接,鑄造了價值 2.92 億美元的 116,500 個無抵押 rs$ETH 代幣。此次攻擊涉及在 1 對 1 DVN 配置中操縱 RPC 基礎設施。
$ETH
{spot}(ETHUSDT)
#KelpDAOFacesAttack
#hackers 利用 Kelp DAO 的 LayerZero 橋接,鑄造了價值 2.92 億美元的 116,500 個無抵押 rs$ETH 代幣。此次攻擊涉及在 1 對 1 DVN 配置中操縱 RPC 基礎設施。
$ETH
#KelpDAOFacesAttack
$ETH
#KelpDAOFacesAttack
185
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#SEC批准3倍杠杆比特币以太坊ETP
1,653 次瀏覽
30 討論中
2
#G7拟释放最多1亿桶石油柴油储备
8,363 次瀏覽
38 討論中
3
#美社区银行协会起诉OCC加密银行牌照
7,799 次瀏覽
29 討論中
4
#美股周五收涨疲软就业数据提振
15,995 次瀏覽
26 討論中
5
#Blast将逐步关闭其L2网络
2,836 次瀏覽
25 討論中
6
#比特币资金费率升至10%未平仓合约回升
271,819 次瀏覽
393 討論中
7
#比特币站上8.6万美元涨2.99%
354,605 次瀏覽
446 討論中
8
#Zcash较9月峰值回落21%
108,855 次瀏覽
190 討論中
9
#美国9月非农仅增2.9万人失业率升至4.2%
134,128 次瀏覽
219 討論中
10
#XRP三季度首现连续三月收涨
93,281 次瀏覽
142 討論中