

#bianace
bianace
685,807 次瀏覽
1,740 討論中
熱門
最新
·
--
看漲
🔴 幣安宣佈已全額追回被盜的67億美元
🟠 Binance 官方宣佈,已成功追回全部被盜資金。
🏦 追回資金總額達67億美元。
⬅️ 市場影響:全額追回被盜的67億美元,大幅增強了市場對幣安及其生態系統的金融安全信心。
$BNB $BTC $ETH
#BiananceSquare
#Bianace
{spot}(BTCUSDT)
{future}(JCTUSDT)
{alpha}(560x595e21b20e78674f8a64c1566a20b2b316bc3511)
🔴 幣安宣佈已全額追回被盜的67億美元
🟠 Binance 官方宣佈,已成功追回全部被盜資金。
🏦 追回資金總額達67億美元。
⬅️ 市場影響:全額追回被盜的67億美元,大幅增強了市場對幣安及其生態系統的金融安全信心。
$BNB $BTC $ETH
#BiananceSquare
#Bianace
🟠 Binance 官方宣佈,已成功追回全部被盜資金。
🏦 追回資金總額達67億美元。
⬅️ 市場影響:全額追回被盜的67億美元,大幅增強了市場對幣安及其生態系統的金融安全信心。
$BNB $BTC $ETH
#BiananceSquare
#Bianace
58

·
--
文章
史上最大規模加密貨幣盜竊案出現新進展!史上最大規模加密貨幣盜竊案出現新進展!
幣安(Binance)今日發佈了一份關於其遭遇的黑客攻擊事件的新報告,並披露此次行動始於一次招聘面試。這起盜竊並非一日之內完成,而是經過數月的策劃並分階段實施。
$BTC $XAU
此次攻擊的時間線如下:
史上最大規模加密貨幣盜竊案出現新進展!
史上最大規模加密貨幣盜竊案出現新進展!
幣安(Binance)今日發佈了一份關於其遭遇的黑客攻擊事件的新報告,並披露此次行動始於一次招聘面試。這起盜竊並非一日之內完成,而是經過數月的策劃並分階段實施。
$BTC $XAU
此次攻擊的時間線如下:
幣安(Binance)今日發佈了一份關於其遭遇的黑客攻擊事件的新報告,並披露此次行動始於一次招聘面試。這起盜竊並非一日之內完成,而是經過數月的策劃並分階段實施。
$BTC $XAU
此次攻擊的時間線如下:
1
101
·
--
4 分鐘轉走 2.33 億枚 XRP,Binance 這份報告最狠的一句是「這本不該發生」!
幣安10·30安全事件調查報告!
Binance 把 10·30 事件的調查報告發出來了,最扎心的一句不是損失數字,是那句「This should not have happened」。
鏈條其實從 6 月就開始了。一名錢包開發團隊成員下載了被篡改的工具,來源是一條廣告,惡意版本在搜索結果裏排在正版前面。平臺發現了,換了設備、改了密碼,但人的權限沒收回來。9 月,第二名工程師在一場假面試後下載了惡意代碼庫,面試裏還有虛構公司的 CEO 視頻連線。10 月 20 日,攻擊者借內部 AI 工具拿到了兩臺錢包開發機;10 月 29 日,4 分鐘內從 5 個熱錢包轉走 2.3346 億枚 XRP,用了 50 筆簽名交易。
真正讓我後背發涼的是時間線,第一筆到最後一筆未經授權的轉賬,中間隔了將近 4 小時。期間凍結了約 28.5 億美元,但撤銷授權的流程是臨時搭的,慢了一拍。
事後 Binance 說已補上約 95% 的資產,剩下的 5% 是流動性差的代幣,還在場外找貨。數據也給了它一點面子,週一淨流出超 70 億美元,隨後 24 小時淨流入 23 億美元,每小時充值量重新超過提現量。今年攔下 57 起朝鮮相關的攻擊,FBI 也把這次事件歸到朝鮮頭上,最後還是栽在一次招聘上。
我的看法是,這筆賬不能只算在黑客頭上。交易所的護城河一直是錢多、冷錢包多、反應快,可這次三道都沒輸在技術上,輸在流程上,人的權限、廣告位的投毒、內部 AI 工具的調用邊界。補 63 億美元級的窟窿只需要資金,補這 4 小時的反應時間,得重寫組織。
你站哪邊:這種事之後,交易所該繼續用利潤和保險基金兜底換信任,還是用戶本來就該把大額資產放回自己的錢包?
#Bianace #bnb #BTC #ETH
4 分鐘轉走 2.33 億枚 XRP,Binance 這份報告最狠的一句是「這本不該發生」!
幣安10·30安全事件調查報告!
Binance 把 10·30 事件的調查報告發出來了,最扎心的一句不是損失數字,是那句「This should not have happened」。
鏈條其實從 6 月就開始了。一名錢包開發團隊成員下載了被篡改的工具,來源是一條廣告,惡意版本在搜索結果裏排在正版前面。平臺發現了,換了設備、改了密碼,但人的權限沒收回來。9 月,第二名工程師在一場假面試後下載了惡意代碼庫,面試裏還有虛構公司的 CEO 視頻連線。10 月 20 日,攻擊者借內部 AI 工具拿到了兩臺錢包開發機;10 月 29 日,4 分鐘內從 5 個熱錢包轉走 2.3346 億枚 XRP,用了 50 筆簽名交易。
真正讓我後背發涼的是時間線,第一筆到最後一筆未經授權的轉賬,中間隔了將近 4 小時。期間凍結了約 28.5 億美元,但撤銷授權的流程是臨時搭的,慢了一拍。
事後 Binance 說已補上約 95% 的資產,剩下的 5% 是流動性差的代幣,還在場外找貨。數據也給了它一點面子,週一淨流出超 70 億美元,隨後 24 小時淨流入 23 億美元,每小時充值量重新超過提現量。今年攔下 57 起朝鮮相關的攻擊,FBI 也把這次事件歸到朝鮮頭上,最後還是栽在一次招聘上。
我的看法是,這筆賬不能只算在黑客頭上。交易所的護城河一直是錢多、冷錢包多、反應快,可這次三道都沒輸在技術上,輸在流程上,人的權限、廣告位的投毒、內部 AI 工具的調用邊界。補 63 億美元級的窟窿只需要資金,補這 4 小時的反應時間,得重寫組織。
你站哪邊:這種事之後,交易所該繼續用利潤和保險基金兜底換信任,還是用戶本來就該把大額資產放回自己的錢包?
#Bianace #bnb #BTC #ETH
幣安10·30安全事件調查報告!
Binance 把 10·30 事件的調查報告發出來了,最扎心的一句不是損失數字,是那句「This should not have happened」。
鏈條其實從 6 月就開始了。一名錢包開發團隊成員下載了被篡改的工具,來源是一條廣告,惡意版本在搜索結果裏排在正版前面。平臺發現了,換了設備、改了密碼,但人的權限沒收回來。9 月,第二名工程師在一場假面試後下載了惡意代碼庫,面試裏還有虛構公司的 CEO 視頻連線。10 月 20 日,攻擊者借內部 AI 工具拿到了兩臺錢包開發機;10 月 29 日,4 分鐘內從 5 個熱錢包轉走 2.3346 億枚 XRP,用了 50 筆簽名交易。
真正讓我後背發涼的是時間線,第一筆到最後一筆未經授權的轉賬,中間隔了將近 4 小時。期間凍結了約 28.5 億美元,但撤銷授權的流程是臨時搭的,慢了一拍。
事後 Binance 說已補上約 95% 的資產,剩下的 5% 是流動性差的代幣,還在場外找貨。數據也給了它一點面子,週一淨流出超 70 億美元,隨後 24 小時淨流入 23 億美元,每小時充值量重新超過提現量。今年攔下 57 起朝鮮相關的攻擊,FBI 也把這次事件歸到朝鮮頭上,最後還是栽在一次招聘上。
我的看法是,這筆賬不能只算在黑客頭上。交易所的護城河一直是錢多、冷錢包多、反應快,可這次三道都沒輸在技術上,輸在流程上,人的權限、廣告位的投毒、內部 AI 工具的調用邊界。補 63 億美元級的窟窿只需要資金,補這 4 小時的反應時間,得重寫組織。
你站哪邊:這種事之後,交易所該繼續用利潤和保險基金兜底換信任,還是用戶本來就該把大額資產放回自己的錢包?
#Bianace #bnb #BTC #ETH
3.9k
·
--
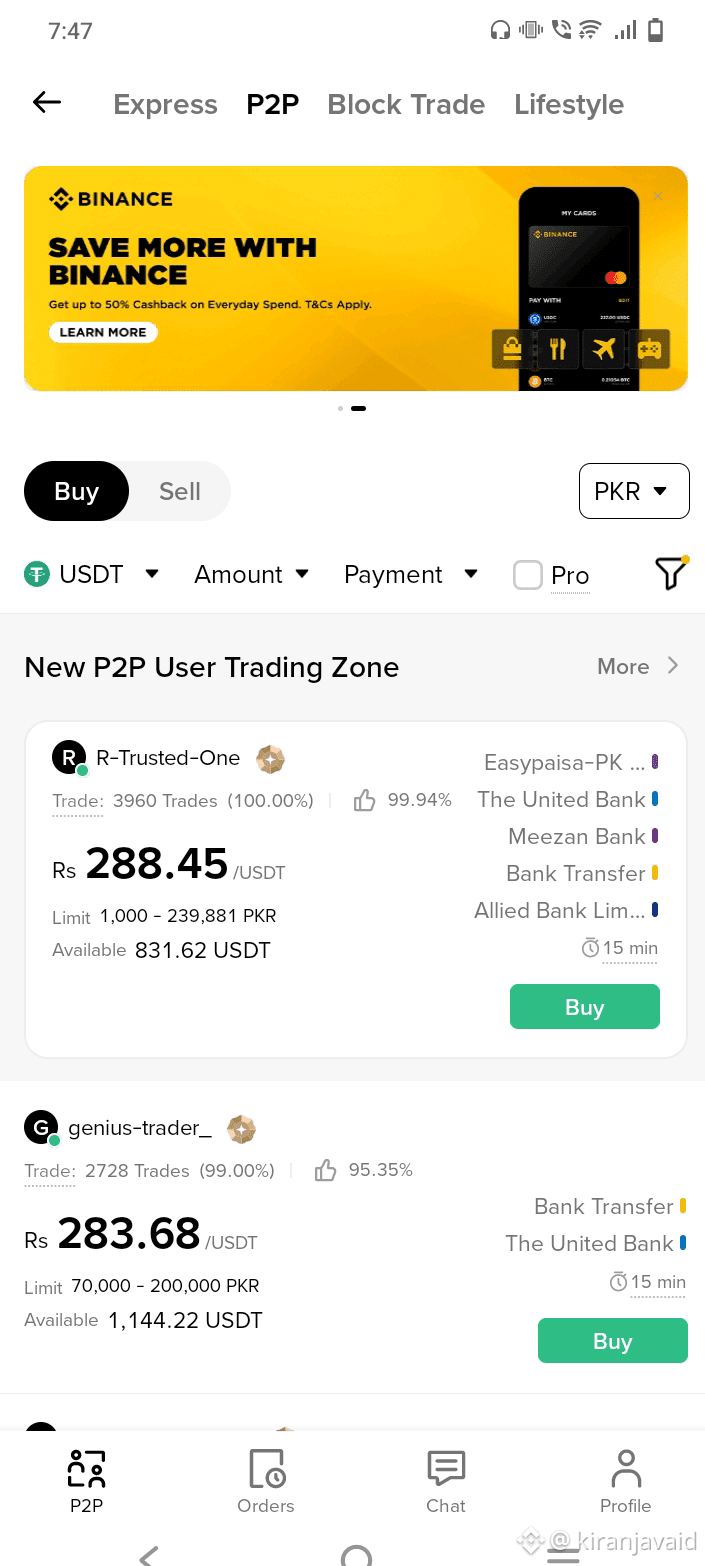
巴基斯坦 P2P 最大的問題是:我的幣安賬戶是用我自己的名字註冊的,但 JazzCash 賬戶卻是家人的名字。每次我想買 USDT,認證商家都會說姓名不匹配,然後取消訂單。你們在巴基斯坦費薩拉巴德也遇到過這種情況嗎?最好的解決辦法是什麼?我需要自己辦一個 JazzCash 賬戶,還是可以用幣安支付?歡迎在評論區分享你們的經驗。#Bianace #巴基斯坦P2P#巴基斯坦#USDT#JazzCash#費薩拉巴德#巴基斯坦加密貨幣#P2ptrading
巴基斯坦 P2P 最大的問題是:我的幣安賬戶是用我自己的名字註冊的,但 JazzCash 賬戶卻是家人的名字。每次我想買 USDT,認證商家都會說姓名不匹配,然後取消訂單。你們在巴基斯坦費薩拉巴德也遇到過這種情況嗎?最好的解決辦法是什麼?我需要自己辦一個 JazzCash 賬戶,還是可以用幣安支付?歡迎在評論區分享你們的經驗。#Bianace #巴基斯坦P2P#巴基斯坦#USDT#JazzCash#費薩拉巴德#巴基斯坦加密貨幣#P2ptrading
2
1
356
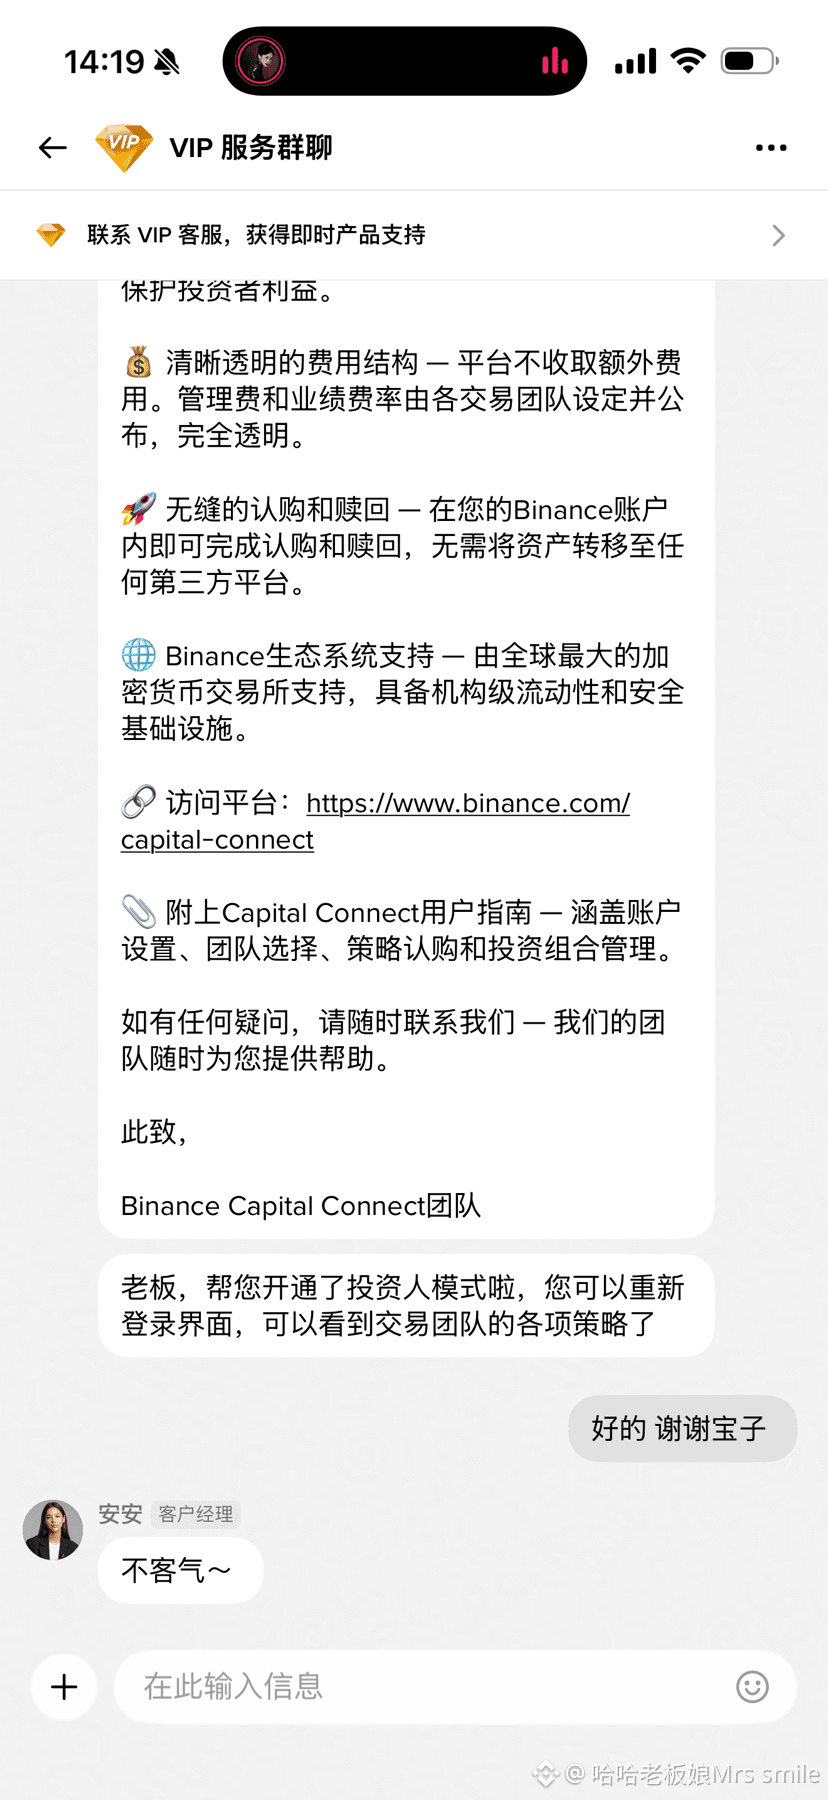
幣安工作人員都好高效,好努力呀!飯還沒喫完,已經問題解決了!!其實我們大戶根本不在乎手續費的高低,我自己在乎的是交易所的安全,流動性,資產的豐富度,客服的響應速度。#Bianace
幣安工作人員都好高效,好努力呀!飯還沒喫完,已經問題解決了!!其實我們大戶根本不在乎手續費的高低,我自己在乎的是交易所的安全,流動性,資產的豐富度,客服的響應速度。#Bianace
29
34
17.7k
·
--
爲什麼選擇 Binance,以及如何明智地開始投資
如何開始使用 Binance?新手簡明指南
Binance 是全球規模最大、歷史最悠久的加密貨幣交易所,深受全球數百萬用戶信賴。對於新手,以下四條穩妥原則可以幫助你正確開啓投資之路:
1. **從小額開始,先學習。** 只存入你能承受損失的金額,同時熟悉平臺。
2. **做好自己的研究(DYOR)。** 投資前,仔細研究項目的白皮書、應用場景、團隊和社區——切勿盲目追逐炒作或“衝上月球”的帖子。
3. **採用定期定額投資(DCA)。** 定期投入固定金額,而不是試圖預測市場時機。這樣可以降低風險。
4. **保護好你的賬戶。** 啓用雙重身份驗證(2FA),使用強密碼,長期持有的資產應轉到自己的錢包,並警惕釣魚鏈接。
**爲什麼選擇 Binance?** 流動性充足、手續費低(現貨交易費率爲 0.1%)、安全記錄良好,並提供助你成長爲投資者的教育資源。
#Bianace #InvestWise
爲什麼選擇 Binance,以及如何明智地開始投資
如何開始使用 Binance?新手簡明指南
Binance 是全球規模最大、歷史最悠久的加密貨幣交易所,深受全球數百萬用戶信賴。對於新手,以下四條穩妥原則可以幫助你正確開啓投資之路:
1. **從小額開始,先學習。** 只存入你能承受損失的金額,同時熟悉平臺。
2. **做好自己的研究(DYOR)。** 投資前,仔細研究項目的白皮書、應用場景、團隊和社區——切勿盲目追逐炒作或“衝上月球”的帖子。
3. **採用定期定額投資(DCA)。** 定期投入固定金額,而不是試圖預測市場時機。這樣可以降低風險。
4. **保護好你的賬戶。** 啓用雙重身份驗證(2FA),使用強密碼,長期持有的資產應轉到自己的錢包,並警惕釣魚鏈接。
**爲什麼選擇 Binance?** 流動性充足、手續費低(現貨交易費率爲 0.1%)、安全記錄良好,並提供助你成長爲投資者的教育資源。
#Bianace #InvestWise
如何開始使用 Binance?新手簡明指南
Binance 是全球規模最大、歷史最悠久的加密貨幣交易所,深受全球數百萬用戶信賴。對於新手,以下四條穩妥原則可以幫助你正確開啓投資之路:
1. **從小額開始,先學習。** 只存入你能承受損失的金額,同時熟悉平臺。
2. **做好自己的研究(DYOR)。** 投資前,仔細研究項目的白皮書、應用場景、團隊和社區——切勿盲目追逐炒作或“衝上月球”的帖子。
3. **採用定期定額投資(DCA)。** 定期投入固定金額,而不是試圖預測市場時機。這樣可以降低風險。
4. **保護好你的賬戶。** 啓用雙重身份驗證(2FA),使用強密碼,長期持有的資產應轉到自己的錢包,並警惕釣魚鏈接。
**爲什麼選擇 Binance?** 流動性充足、手續費低(現貨交易費率爲 0.1%)、安全記錄良好,並提供助你成長爲投資者的教育資源。
#Bianace #InvestWise
1
101
·
--
$BNB
🔥 BNB 更新
BNB 仍然是加密市場的關鍵角色,得到了幣安生態系統的支持,並且在交易、支付和區塊鏈應用中持續發揮作用。
📊 隨着市場情緒改善和幣安生態系統內活動的持續增長,交易員們正密切關注 BNB。
#bnb
#BNB_Market_Update
#bnblauncpool
#Bianace
$BNB
🔥 BNB 更新
BNB 仍然是加密市場的關鍵角色,得到了幣安生態系統的支持,並且在交易、支付和區塊鏈應用中持續發揮作用。
📊 隨着市場情緒改善和幣安生態系統內活動的持續增長,交易員們正密切關注 BNB。
#bnb
#BNB_Market_Update
#bnblauncpool
#Bianace
🔥 BNB 更新
BNB 仍然是加密市場的關鍵角色,得到了幣安生態系統的支持,並且在交易、支付和區塊鏈應用中持續發揮作用。
📊 隨着市場情緒改善和幣安生態系統內活動的持續增長,交易員們正密切關注 BNB。
#bnb
#BNB_Market_Update
#bnblauncpool
#Bianace
87
·
--

文章
幣安更新$B
幣安最新更新:加密市場的新動態
概覽
幣安是全球最大的加密貨幣交易所之一,持續推出新更新以改善交易體驗、安全性和用戶的市場接入。
最新更新亮點
1. 改善的交易系統
幣安升級了其交易引擎,使買賣訂單在高市場波動期間更加快速和穩定。
2. 加強的安全功能
新增的安全層,包括先進的防釣魚代碼和更強大的帳戶保護工具,旨在讓用戶資金更安全。
幣安更新
$B
幣安最新更新:加密市場的新動態
概覽
幣安是全球最大的加密貨幣交易所之一,持續推出新更新以改善交易體驗、安全性和用戶的市場接入。
最新更新亮點
1. 改善的交易系統
幣安升級了其交易引擎,使買賣訂單在高市場波動期間更加快速和穩定。
2. 加強的安全功能
新增的安全層,包括先進的防釣魚代碼和更強大的帳戶保護工具,旨在讓用戶資金更安全。
幣安最新更新:加密市場的新動態
概覽
幣安是全球最大的加密貨幣交易所之一,持續推出新更新以改善交易體驗、安全性和用戶的市場接入。
最新更新亮點
1. 改善的交易系統
幣安升級了其交易引擎,使買賣訂單在高市場波動期間更加快速和穩定。
2. 加強的安全功能
新增的安全層,包括先進的防釣魚代碼和更強大的帳戶保護工具,旨在讓用戶資金更安全。
168
·
--
$BTC
$BNB
🚀 新的幣安上市在加密市場引發熱潮
加密社區因幣安最新上市而興奮不已。作爲全球最大的加密貨幣交易所之一,幣安的上市通常會吸引全球交易者和投資者的重大關注。
新上市的代幣已看到交易量激增,市場參與者正在評估其潛力。許多投資者視幣安上市爲加密項目的重大里程碑,提供了更高的可見度、流動性和全球用戶基礎的接入。
分析師建議,短期內可能會出現波動,因爲交易者會對上市消息作出反應。然而,長期表現將取決於項目開發、生態系統增長、社區支持和整體市場狀況等因素。
鼓勵投資者在做出任何投資決定之前進行自己的研究。儘管幣安上市可以產生強勁的勢頭,但在高度波動的加密市場中,風險管理仍然至關重要。
請保持關注,隨着項目的持續發展和吸引全球加密社區的注意,我們會提供更多更新。
#BTC
#BNB_Market_Update
#bnb
#Bianace
$BTC
$BNB
🚀 新的幣安上市在加密市場引發熱潮
加密社區因幣安最新上市而興奮不已。作爲全球最大的加密貨幣交易所之一,幣安的上市通常會吸引全球交易者和投資者的重大關注。
新上市的代幣已看到交易量激增,市場參與者正在評估其潛力。許多投資者視幣安上市爲加密項目的重大里程碑,提供了更高的可見度、流動性和全球用戶基礎的接入。
分析師建議,短期內可能會出現波動,因爲交易者會對上市消息作出反應。然而,長期表現將取決於項目開發、生態系統增長、社區支持和整體市場狀況等因素。
鼓勵投資者在做出任何投資決定之前進行自己的研究。儘管幣安上市可以產生強勁的勢頭,但在高度波動的加密市場中,風險管理仍然至關重要。
請保持關注,隨着項目的持續發展和吸引全球加密社區的注意,我們會提供更多更新。
#BTC
#BNB_Market_Update
#bnb
#Bianace
$BNB
🚀 新的幣安上市在加密市場引發熱潮
加密社區因幣安最新上市而興奮不已。作爲全球最大的加密貨幣交易所之一,幣安的上市通常會吸引全球交易者和投資者的重大關注。
新上市的代幣已看到交易量激增,市場參與者正在評估其潛力。許多投資者視幣安上市爲加密項目的重大里程碑,提供了更高的可見度、流動性和全球用戶基礎的接入。
分析師建議,短期內可能會出現波動,因爲交易者會對上市消息作出反應。然而,長期表現將取決於項目開發、生態系統增長、社區支持和整體市場狀況等因素。
鼓勵投資者在做出任何投資決定之前進行自己的研究。儘管幣安上市可以產生強勁的勢頭,但在高度波動的加密市場中,風險管理仍然至關重要。
請保持關注,隨着項目的持續發展和吸引全球加密社區的注意,我們會提供更多更新。
#BTC
#BNB_Market_Update
#bnb
#Bianace
64
·
--
文章
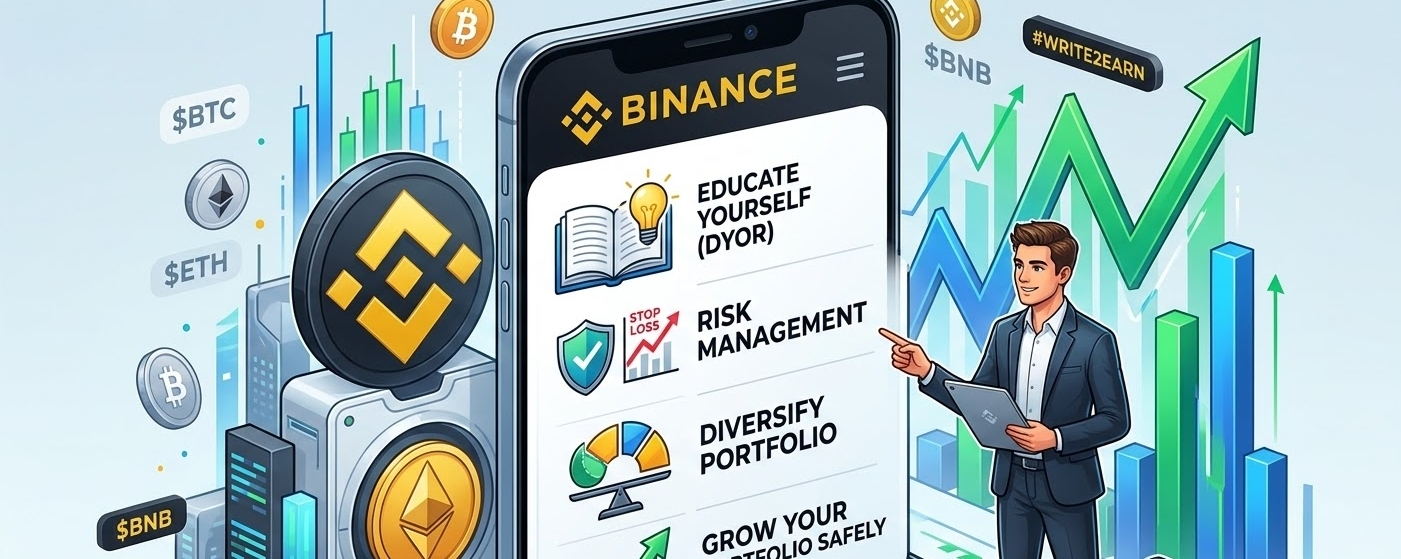
如何在幣安開啓你的智能交易之旅加密貨幣市場是當今最具動態性、增長最快的金融領域之一,但要想成功駕馭它,需要採取正確的策略來管理風險並最大化收益。幣安不僅僅是一個用於買賣數字資產的交易所——它是一個完整的生態系統,旨在賦能你的財富之旅。
以下是成功的三個關鍵步驟:
1. 先學習(DYOR):在投資任何資產之前,利用幣安學院掌握技術分析和基本面分析,並理解項目的真實世界效用以及代幣經濟模型。
如何在幣安開啓你的智能交易之旅
加密貨幣市場是當今最具動態性、增長最快的金融領域之一,但要想成功駕馭它,需要採取正確的策略來管理風險並最大化收益。幣安不僅僅是一個用於買賣數字資產的交易所——它是一個完整的生態系統,旨在賦能你的財富之旅。
以下是成功的三個關鍵步驟:
1. 先學習(DYOR):在投資任何資產之前,利用幣安學院掌握技術分析和基本面分析,並理解項目的真實世界效用以及代幣經濟模型。
以下是成功的三個關鍵步驟:
1. 先學習(DYOR):在投資任何資產之前,利用幣安學院掌握技術分析和基本面分析,並理解項目的真實世界效用以及代幣經濟模型。
1
121
·
--
文章
Binance生態系統增長34.6%:流動性與合規性構築持久優勢在用戶快速增長和機構參與度不斷提升的推動下,Binance展現了深厚的流動性與嚴格的監管合規如何構築持久的競爭優勢,尤其是在加密市場日漸成熟並向少數值得信賴的平臺集中之際。#Bianace #bnb #cryptocurrency #BNBChain
Binance生態系統增長34.6%:流動性與合規性構築持久優勢
在用戶快速增長和機構參與度不斷提升的推動下,Binance展現了深厚的流動性與嚴格的監管合規如何構築持久的競爭優勢,尤其是在加密市場日漸成熟並向少數值得信賴的平臺集中之際。#Bianace #bnb #cryptocurrency #BNBChain
237
·
--
區塊鏈人人可用 CZ
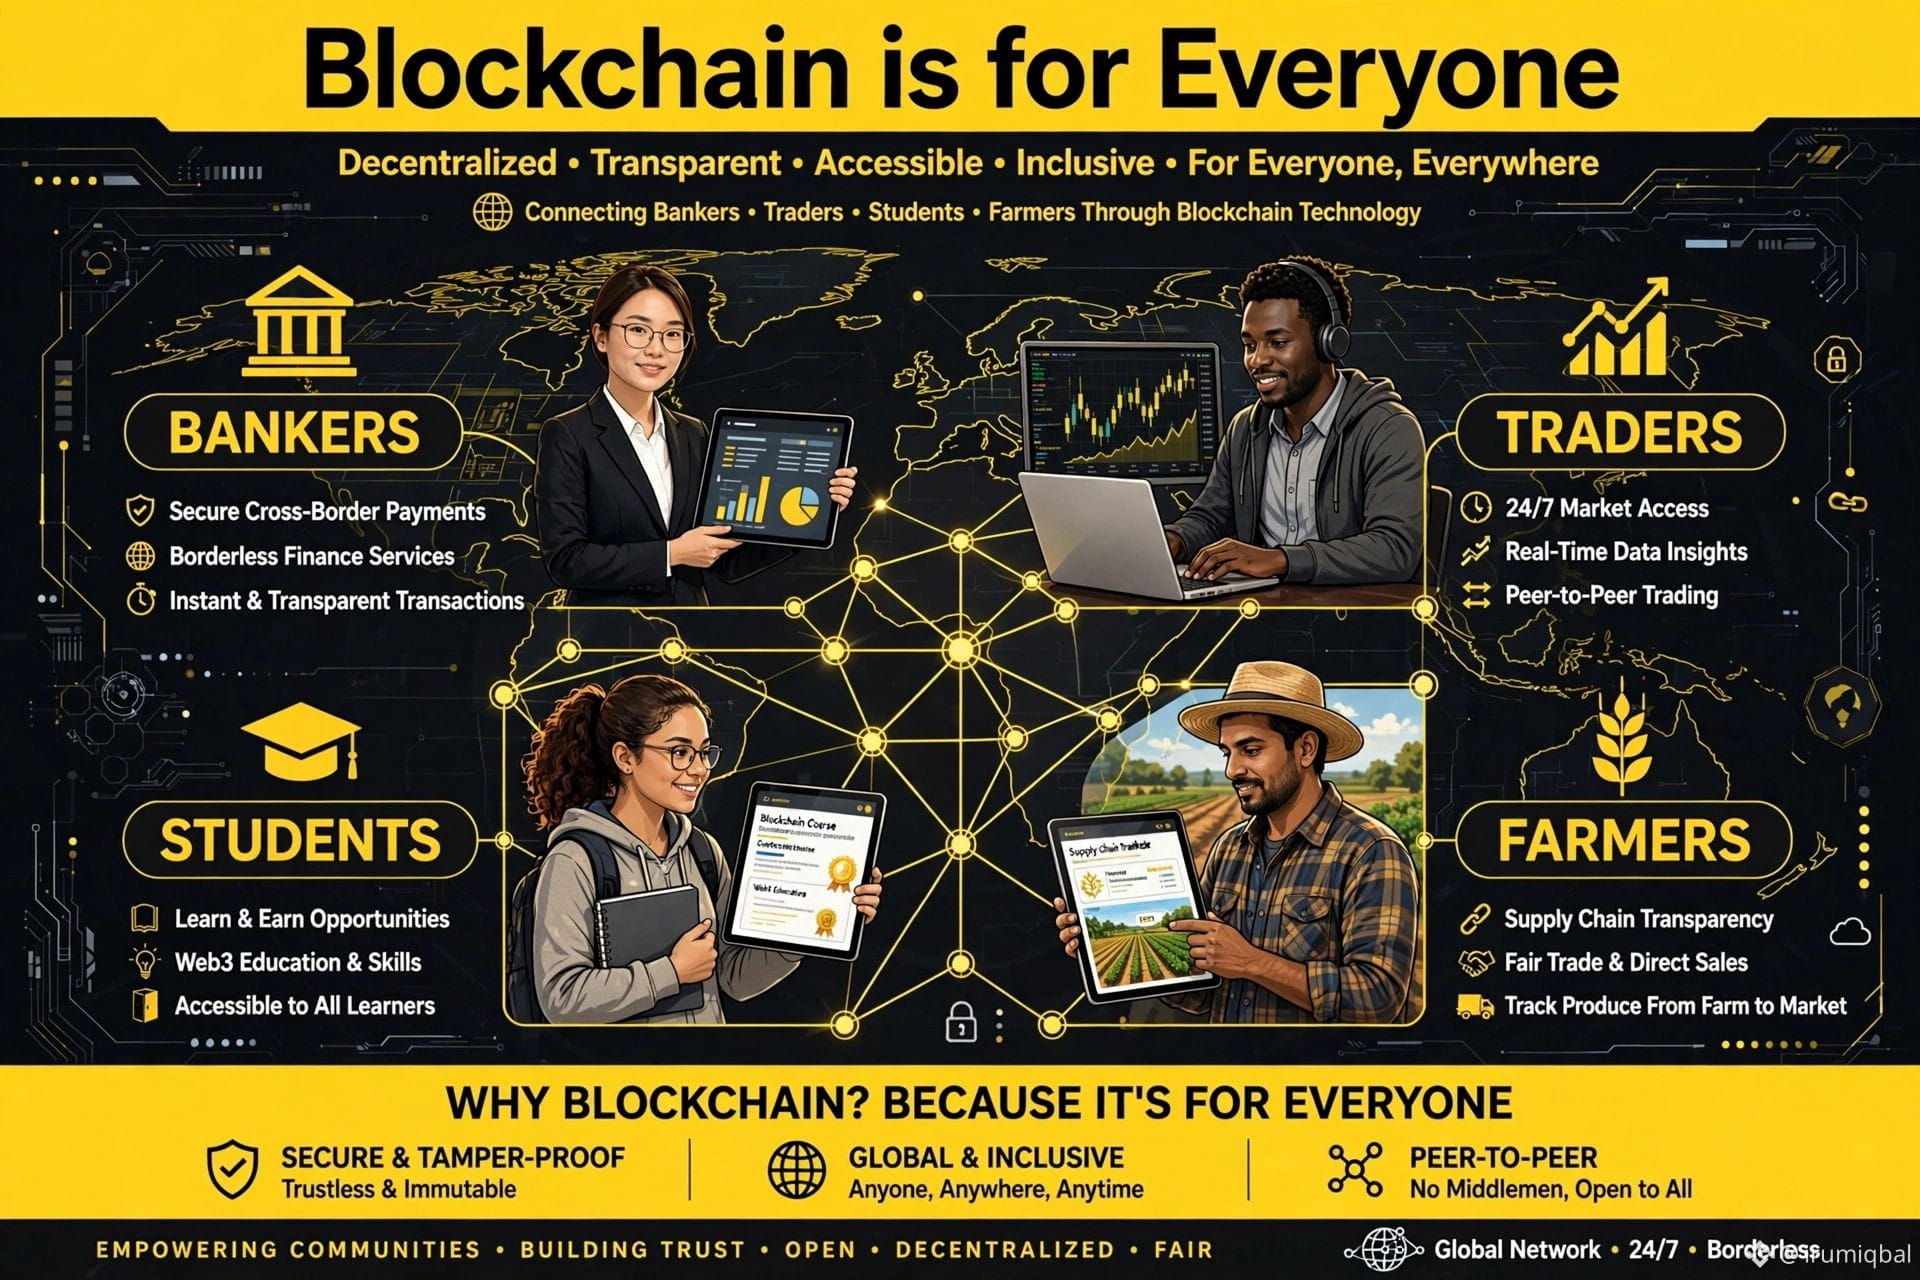
幣安創始人 CZ 剛剛提醒大家:爲什麼區塊鏈會贏:
區塊鏈是一種開放技術,任何人都可以使用,包括像銀行這樣的傳統金融機構" 99dc
這不是對銀行的威脅,而是一個*升級*。更快、更便宜、可驗證、不可阻擋。即使 Cloudflare 出現故障、Biana$ce 的前端也都宕機了,CZ 也指出:*"區塊鏈仍在運轉。"*
*作爲一名 Bianance 用戶,這對你意味着:*
*1. 銀行 + 區塊鏈 = 更好的金融*
告別跨境轉賬的漫長等待。鏈上 = 幾秒鐘。
*2. 交易者 = 24/7 的強大動力*
沒有市場會關閉。真正的點對點交易,實時數據。
*3. 學生 = 學習與獲得收益*
從 Bianace Academy 到鏈上的 Web3 證書。
*4. 從農民到創始人 = 同一張網絡*
農民可以追蹤作物,學生可以證明學位,你可以給家人轉 10 美元——都在同一條通道上完成。
CZ 的願景很簡單:2017 年,*6M* 持有加密資產。如今是 *741M*,其中 *323M* 僅在 Bianace。下一個十億不只是加密交易者——而是所有使用代幣化股票、ETF 和日常支付的人。
*區塊鏈不僅僅是給“老韭菜”的。它是爲所有人打造的基礎設施。*
#Bianace #bnb #crypto #blockchain $BNB
區塊鏈人人可用 CZ
幣安創始人 CZ 剛剛提醒大家:爲什麼區塊鏈會贏:
區塊鏈是一種開放技術,任何人都可以使用,包括像銀行這樣的傳統金融機構" 99dc
這不是對銀行的威脅,而是一個*升級*。更快、更便宜、可驗證、不可阻擋。即使 Cloudflare 出現故障、Biana$ce 的前端也都宕機了,CZ 也指出:*"區塊鏈仍在運轉。"*
*作爲一名 Bianance 用戶,這對你意味着:*
*1. 銀行 + 區塊鏈 = 更好的金融*
告別跨境轉賬的漫長等待。鏈上 = 幾秒鐘。
*2. 交易者 = 24/7 的強大動力*
沒有市場會關閉。真正的點對點交易,實時數據。
*3. 學生 = 學習與獲得收益*
從 Bianace Academy 到鏈上的 Web3 證書。
*4. 從農民到創始人 = 同一張網絡*
農民可以追蹤作物,學生可以證明學位,你可以給家人轉 10 美元——都在同一條通道上完成。
CZ 的願景很簡單:2017 年,*6M* 持有加密資產。如今是 *741M*,其中 *323M* 僅在 Bianace。下一個十億不只是加密交易者——而是所有使用代幣化股票、ETF 和日常支付的人。
*區塊鏈不僅僅是給“老韭菜”的。它是爲所有人打造的基礎設施。*
#Bianace #bnb #crypto #blockchain $BNB
幣安創始人 CZ 剛剛提醒大家:爲什麼區塊鏈會贏:
區塊鏈是一種開放技術,任何人都可以使用,包括像銀行這樣的傳統金融機構" 99dc
這不是對銀行的威脅,而是一個*升級*。更快、更便宜、可驗證、不可阻擋。即使 Cloudflare 出現故障、Biana$ce 的前端也都宕機了,CZ 也指出:*"區塊鏈仍在運轉。"*
*作爲一名 Bianance 用戶,這對你意味着:*
*1. 銀行 + 區塊鏈 = 更好的金融*
告別跨境轉賬的漫長等待。鏈上 = 幾秒鐘。
*2. 交易者 = 24/7 的強大動力*
沒有市場會關閉。真正的點對點交易,實時數據。
*3. 學生 = 學習與獲得收益*
從 Bianace Academy 到鏈上的 Web3 證書。
*4. 從農民到創始人 = 同一張網絡*
農民可以追蹤作物,學生可以證明學位,你可以給家人轉 10 美元——都在同一條通道上完成。
CZ 的願景很簡單:2017 年,*6M* 持有加密資產。如今是 *741M*,其中 *323M* 僅在 Bianace。下一個十億不只是加密交易者——而是所有使用代幣化股票、ETF 和日常支付的人。
*區塊鏈不僅僅是給“老韭菜”的。它是爲所有人打造的基礎設施。*
#Bianace #bnb #crypto #blockchain $BNB
3
2
142
·
--
#Bitcoin❗ #Bianace #BNB_Market_Update #CoinClub #All_Time_High
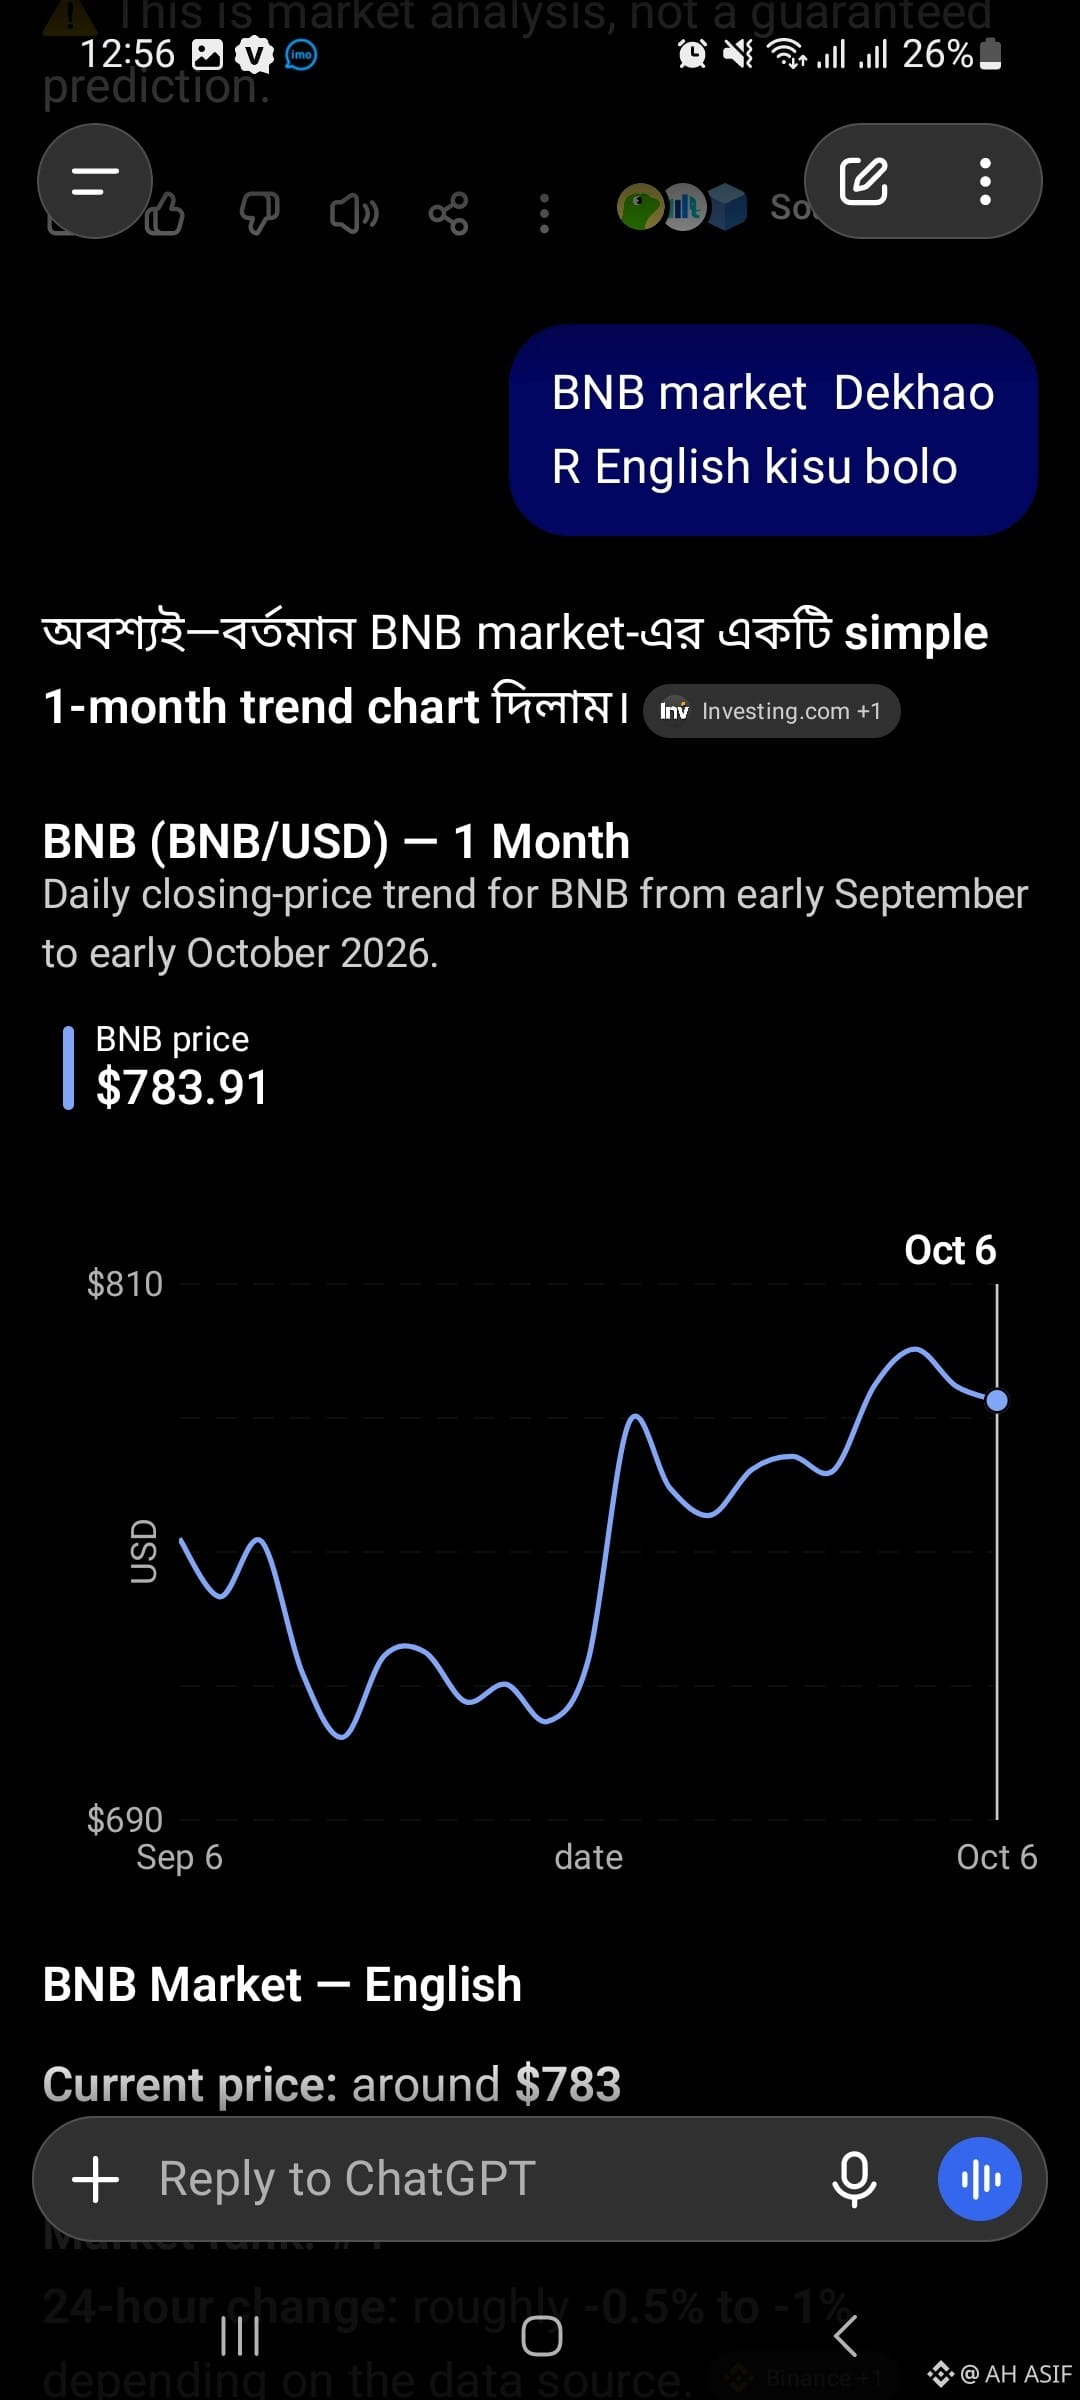
BNB 市場 — 英語
當前價格:約 783 美元
市值:約 1040 億美元
市場排名:第 4 名
24 小時漲跌幅:約 -0.5% 至 -1%,具體取決於數據來源。 �
Binance +1
近 1 個月表現:過去 30 天,BNB 漲幅約爲 5%。 �
Bybit
關鍵價位:
🟢 支撐位:約 760–770 美元
🔴 阻力位:約 800–810 美元
🚀 若價格持續突破 810 美元,圖表走勢可能會更加看漲。
⚠️ 若跌破 760 美元附近,短期走勢結構將走弱。
簡明解讀:
“過去一個月,BNB 強勁反彈。目前價格在 783 美元附近交易,並正接近 800–810 美元的重要阻力區。若強勢突破該區域,可能預示着進一步上漲;若遭遇阻力回落,價格可能重新下探 760–770 美元的支撐區。”
#Bitcoin❗ #Bianace #BNB_Market_Update #CoinClub #All_Time_High
BNB 市場 — 英語
當前價格:約 783 美元
市值:約 1040 億美元
市場排名:第 4 名
24 小時漲跌幅:約 -0.5% 至 -1%,具體取決於數據來源。 �
Binance +1
近 1 個月表現:過去 30 天,BNB 漲幅約爲 5%。 �
Bybit
關鍵價位:
🟢 支撐位:約 760–770 美元
🔴 阻力位:約 800–810 美元
🚀 若價格持續突破 810 美元,圖表走勢可能會更加看漲。
⚠️ 若跌破 760 美元附近,短期走勢結構將走弱。
簡明解讀:
“過去一個月,BNB 強勁反彈。目前價格在 783 美元附近交易,並正接近 800–810 美元的重要阻力區。若強勢突破該區域,可能預示着進一步上漲;若遭遇阻力回落,價格可能重新下探 760–770 美元的支撐區。”
BNB 市場 — 英語
當前價格:約 783 美元
市值:約 1040 億美元
市場排名:第 4 名
24 小時漲跌幅:約 -0.5% 至 -1%,具體取決於數據來源。 �
Binance +1
近 1 個月表現:過去 30 天,BNB 漲幅約爲 5%。 �
Bybit
關鍵價位:
🟢 支撐位:約 760–770 美元
🔴 阻力位:約 800–810 美元
🚀 若價格持續突破 810 美元,圖表走勢可能會更加看漲。
⚠️ 若跌破 760 美元附近,短期走勢結構將走弱。
簡明解讀:
“過去一個月,BNB 強勁反彈。目前價格在 783 美元附近交易,並正接近 800–810 美元的重要阻力區。若強勢突破該區域,可能預示着進一步上漲;若遭遇阻力回落,價格可能重新下探 760–770 美元的支撐區。”
1
73

·
--
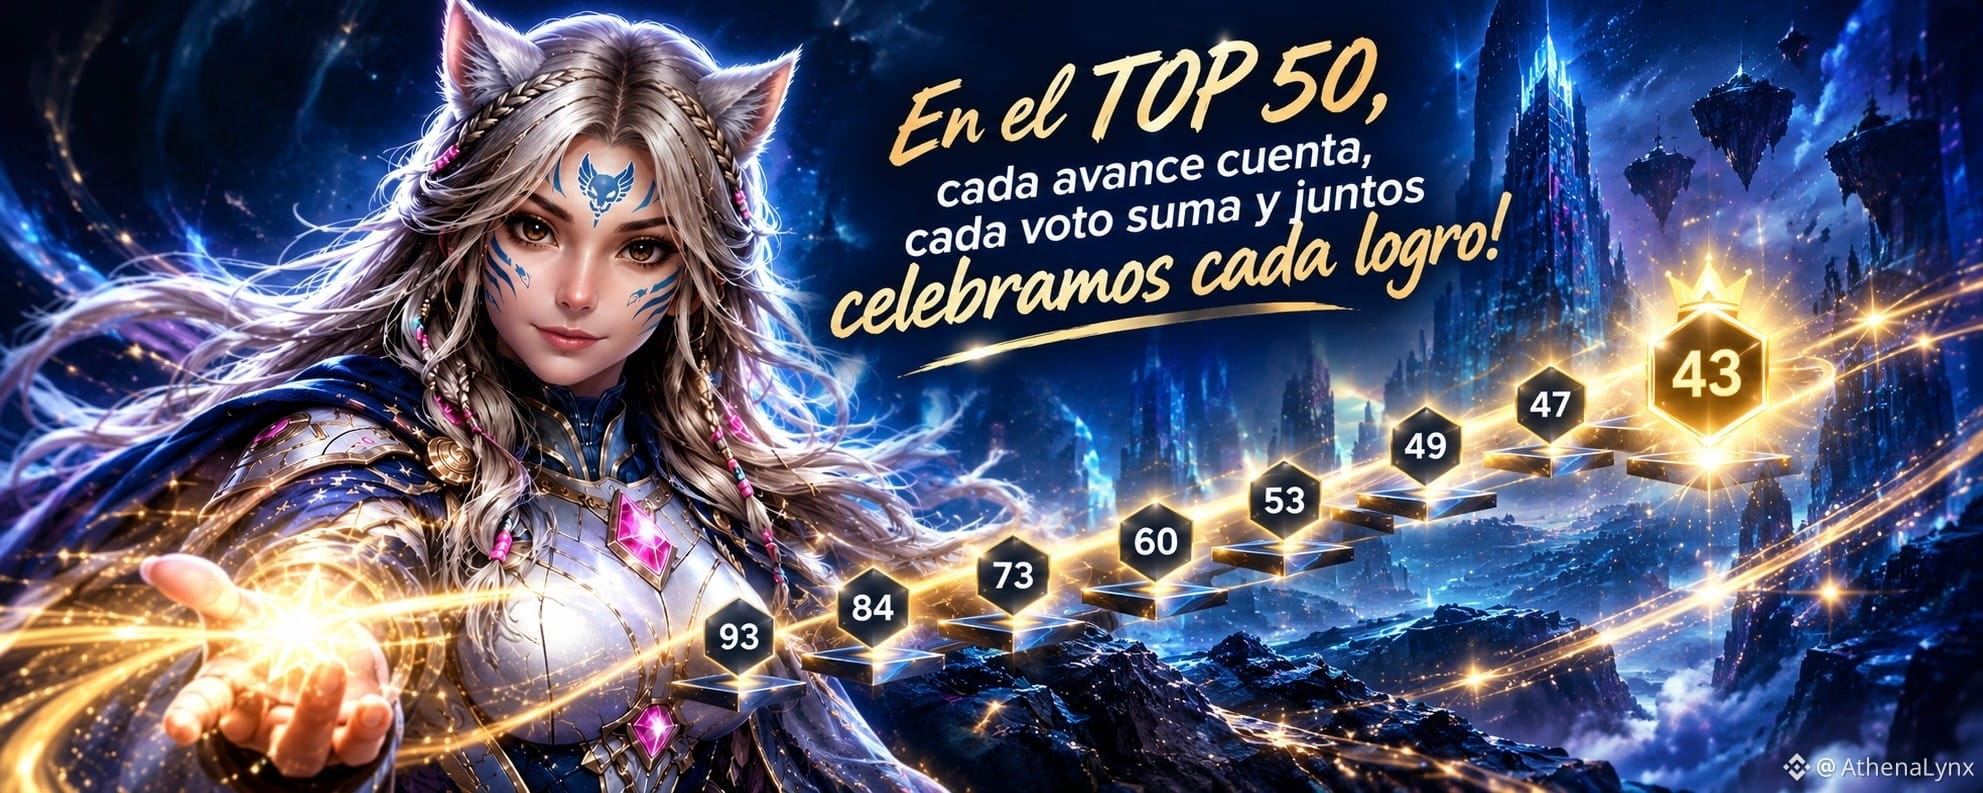
我們仍在 TOP 50!
進入我的個人檔案或點擊這個連結投票:[VOTA AQUÍ](https://app.binance.com/uni-qr/cact26user/614)
在投票第 8 天,我們以 1,626 票在 The Blockchain 100 Awards 2026 的 RISING STAR(新星)類別中排名第 43 名。✨🤍
投票將於 28 日截止,我們還能繼續往前邁進。
讓我們繼續投票並分享,走得更遠。
請記得,沒有穩固的基礎就進行交易會伴隨風險。因此,我想分享這篇貼文 [FUTUROS DESDE 1 DÓLAR PARA PRINCIPIANTES](https://app.binance.com/uni-qr/cart/315687040499521?l=es-LA&r=N7GHQLP3&uc=web_square_share_link&uco=3GRjR1fKSYlgAsfFqadxKA&us=copylink)。這是我與 @KiuLegion 一起準備的內容,包含一些實用資訊,能幫助你踏出第一步。
一如既往,衷心感謝大家的每一票與支持。
團結力量大,讓我們繼續累積 #LegionKiuTrades #LegionKiuTrades 🔥🤍🔥
$BNB
$ACU
$CFG
#Bianace #BinanceSquare #BinanceCommunity #trading
我們仍在 TOP 50!
進入我的個人檔案或點擊這個連結投票:VOTA AQUÍ
在投票第 8 天,我們以 1,626 票在 The Blockchain 100 Awards 2026 的 RISING STAR(新星)類別中排名第 43 名。✨🤍
投票將於 28 日截止,我們還能繼續往前邁進。
讓我們繼續投票並分享,走得更遠。
請記得,沒有穩固的基礎就進行交易會伴隨風險。因此,我想分享這篇貼文 FUTUROS DESDE 1 DÓLAR PARA PRINCIPIANTES。這是我與 @Kiu Trades 一起準備的內容,包含一些實用資訊,能幫助你踏出第一步。
一如既往,衷心感謝大家的每一票與支持。
團結力量大,讓我們繼續累積 #LegionKiuTrades #LegionKiuTrades 🔥🤍🔥
$BNB
$ACU
$CFG
#Bianace #BinanceSquare #BinanceCommunity #trading
進入我的個人檔案或點擊這個連結投票:VOTA AQUÍ
在投票第 8 天,我們以 1,626 票在 The Blockchain 100 Awards 2026 的 RISING STAR(新星)類別中排名第 43 名。✨🤍
投票將於 28 日截止,我們還能繼續往前邁進。
讓我們繼續投票並分享,走得更遠。
請記得,沒有穩固的基礎就進行交易會伴隨風險。因此,我想分享這篇貼文 FUTUROS DESDE 1 DÓLAR PARA PRINCIPIANTES。這是我與 @Kiu Trades 一起準備的內容,包含一些實用資訊,能幫助你踏出第一步。
一如既往,衷心感謝大家的每一票與支持。
團結力量大,讓我們繼續累積 #LegionKiuTrades #LegionKiuTrades 🔥🤍🔥
$BNB
$ACU
$CFG
#Bianace #BinanceSquare #BinanceCommunity #trading
1
5
15
679

·
--
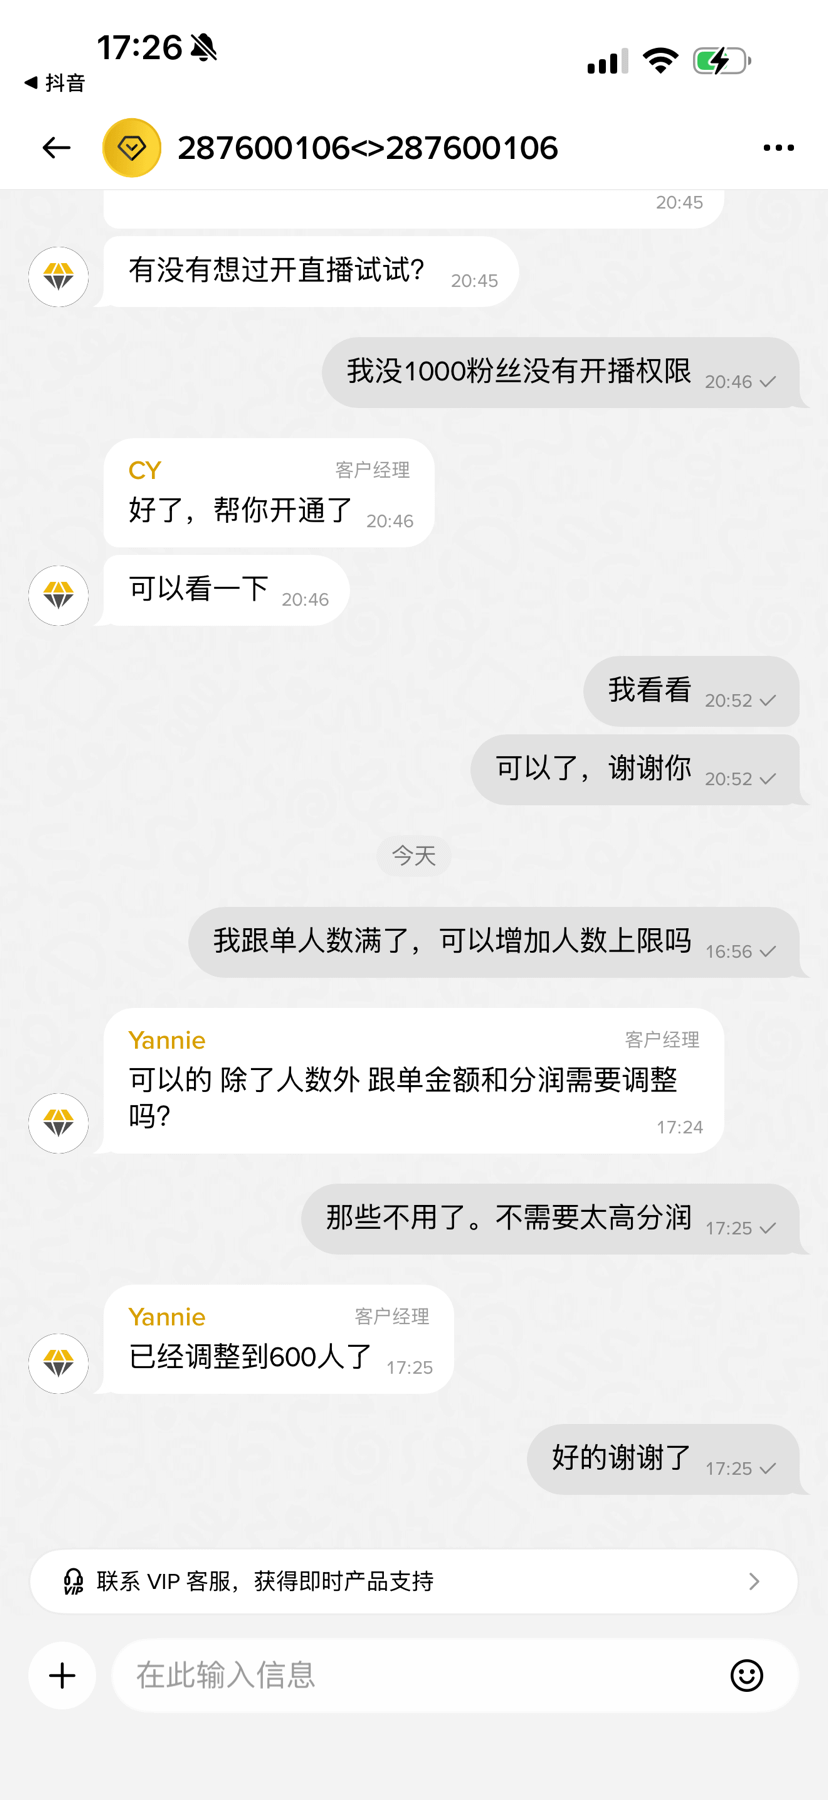
講真的,幣安的服務真的挺不錯,基本都事事有迴應。我也想清楚了,這波sol回去,我打算定投bnb,越來越好。#Bianace
講真的,幣安的服務真的挺不錯,基本都事事有迴應。我也想清楚了,這波sol回去,我打算定投bnb,越來越好。#Bianace
4
1
596

登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#比特币跌破6万美元,短期能否企稳反弹?
181,555 次瀏覽
396 討論中
2
#全球股市创三年来最长连跌,投资者避险情绪升温
130,479 次瀏覽
265 討論中
3
#Anthropic上市次日大跌,股价接近破发
20,243 次瀏覽
49 討論中
4
#高腾比特币ETF登陆港交所
141,705 次瀏覽
151 討論中
5
#新人宝典:从零了解TradFi
2.4M 次瀏覽
1,569 討論中
6
#Ledger调查柏林遭篡改硬件钱包
152,947 次瀏覽
452 討論中
7
#英伟达董事会曝分歧,三名董事支持黄仁勋回归
514,893 次瀏覽
1,029 討論中
8
#GTA6正式发售,TTWO股价能否迎来提振?
260,805 次瀏覽
491 討論中
9
#Tether过去20天销毁80亿枚USDT
36,400 次瀏覽
89 討論中
10
#比特币签名漏洞可被秒级利用
45,959 次瀏覽
55 討論中