

#addresspoisoning
addresspoisoning
16,347 次瀏覽
74 討論中
熱門
最新
·
--
文章
一種無視你的2FA和助記詞的騙局:有人僅僅通過複製粘貼就損失了6,800萬美元加密安全系列 #2
上一篇文章中,我談到了雙重身份驗證(2FA)、網絡釣魚和助記詞。現在要說的是一種能繞過這一切的騙局。騙子不會入侵你的賬戶,不會竊取你的密碼,也不需要你的助記詞。把錢轉出去的人是你自己。
真實案例
2024年5月3日,香港一名受害者試圖在自己的兩個錢包之間轉移1,155枚Wrapped Bitcoin(WBTC),當時價值約6,800萬美元。這筆錢卻落入了騙子手中。這次轉賬佔其賬戶餘額的97%。(dextools)(Cointelegraph)
一種無視你的2FA和助記詞的騙局:有人僅僅通過複製粘貼就損失了6,800萬美元
加密安全系列 #2
上一篇文章中,我談到了雙重身份驗證(2FA)、網絡釣魚和助記詞。現在要說的是一種能繞過這一切的騙局。騙子不會入侵你的賬戶,不會竊取你的密碼,也不需要你的助記詞。把錢轉出去的人是你自己。
真實案例
2024年5月3日,香港一名受害者試圖在自己的兩個錢包之間轉移1,155枚Wrapped Bitcoin(WBTC),當時價值約6,800萬美元。這筆錢卻落入了騙子手中。這次轉賬佔其賬戶餘額的97%。(dextools)(Cointelegraph)
上一篇文章中,我談到了雙重身份驗證(2FA)、網絡釣魚和助記詞。現在要說的是一種能繞過這一切的騙局。騙子不會入侵你的賬戶,不會竊取你的密碼,也不需要你的助記詞。把錢轉出去的人是你自己。
真實案例
2024年5月3日,香港一名受害者試圖在自己的兩個錢包之間轉移1,155枚Wrapped Bitcoin(WBTC),當時價值約6,800萬美元。這筆錢卻落入了騙子手中。這次轉賬佔其賬戶餘額的97%。(dextools)(Cointelegraph)
1
324
·
--
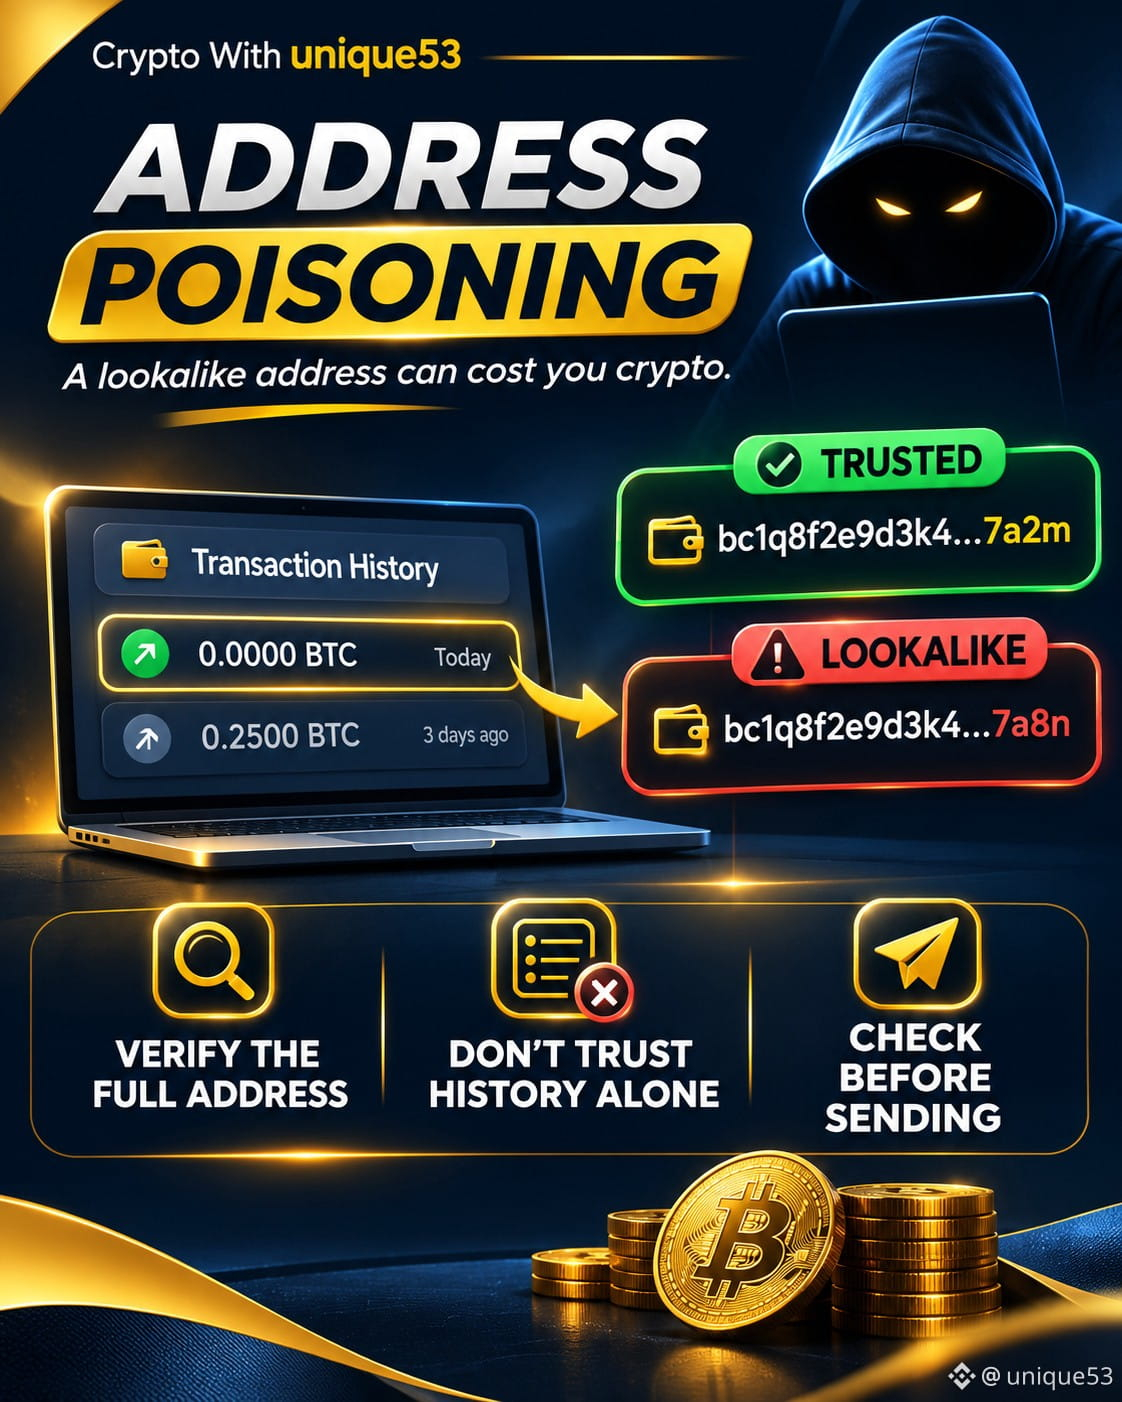
🚨 你的錢包可能在沒有被黑客入侵的情況下遭到欺騙!
我逐漸瞭解到,並非所有加密貨幣騙局都涉及竊取密碼或私鑰。
我最近發現的一種伎倆叫作地址投毒。
它的運作方式如下:
🔹 相似地址:騙子創建一個看起來和你以前用過的地址很相似的錢包地址。
🔹 陷阱:他們發送一筆金額極小或爲零的交易,讓他們的地址出現在你的交易記錄中。
🔹 失誤:如果你之後複製該地址時沒有仔細覈對,就可能把加密貨幣轉給騙子。
⚠️ 可怕的是?發生這種情況時,你的錢包不一定需要被黑客入侵。
我正在學習的 3 個安全習慣:
✅ 通過可信來源覈實完整的收款地址。
✅ 不要盲目複製交易記錄中的地址。
✅ 視情況使用經過驗證的地址簿,並先進行一筆小額測試轉賬。
💡 我的心得:看起來熟悉的地址不一定安全。
我正在學習,保護加密貨幣要從瞭解騙局的運作方式開始。
❓ 你有沒有在錢包交易記錄中發現過可疑交易?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
🚨 你的錢包可能在沒有被黑客入侵的情況下遭到欺騙!
我逐漸瞭解到,並非所有加密貨幣騙局都涉及竊取密碼或私鑰。
我最近發現的一種伎倆叫作地址投毒。
它的運作方式如下:
🔹 相似地址:騙子創建一個看起來和你以前用過的地址很相似的錢包地址。
🔹 陷阱:他們發送一筆金額極小或爲零的交易,讓他們的地址出現在你的交易記錄中。
🔹 失誤:如果你之後複製該地址時沒有仔細覈對,就可能把加密貨幣轉給騙子。
⚠️ 可怕的是?發生這種情況時,你的錢包不一定需要被黑客入侵。
我正在學習的 3 個安全習慣:
✅ 通過可信來源覈實完整的收款地址。
✅ 不要盲目複製交易記錄中的地址。
✅ 視情況使用經過驗證的地址簿,並先進行一筆小額測試轉賬。
💡 我的心得:看起來熟悉的地址不一定安全。
我正在學習,保護加密貨幣要從瞭解騙局的運作方式開始。
❓ 你有沒有在錢包交易記錄中發現過可疑交易?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
我逐漸瞭解到,並非所有加密貨幣騙局都涉及竊取密碼或私鑰。
我最近發現的一種伎倆叫作地址投毒。
它的運作方式如下:
🔹 相似地址:騙子創建一個看起來和你以前用過的地址很相似的錢包地址。
🔹 陷阱:他們發送一筆金額極小或爲零的交易,讓他們的地址出現在你的交易記錄中。
🔹 失誤:如果你之後複製該地址時沒有仔細覈對,就可能把加密貨幣轉給騙子。
⚠️ 可怕的是?發生這種情況時,你的錢包不一定需要被黑客入侵。
我正在學習的 3 個安全習慣:
✅ 通過可信來源覈實完整的收款地址。
✅ 不要盲目複製交易記錄中的地址。
✅ 視情況使用經過驗證的地址簿,並先進行一筆小額測試轉賬。
💡 我的心得:看起來熟悉的地址不一定安全。
我正在學習,保護加密貨幣要從瞭解騙局的運作方式開始。
❓ 你有沒有在錢包交易記錄中發現過可疑交易?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
1
134

·
--
複製錯錢包地址,錢就會永遠消失嗎?
7600萬美元 | 1,635名受害者 | 7,997,367個錢包成爲目標
這叫地址投毒。騙子會創建一個假地址,讓它的開頭和結尾都與你常用的收款地址相似,然後通過 dust 或 0 代幣轉賬,把它“塞進”你的交易記錄。一旦你從交易記錄裏複製地址,錢就會誤轉給騙子。
1. 規模驚人 — Bitquery 的研究(12個月,截至2026年7月31日)記錄顯示,僅在以太坊上就有1,635人損失了總計7,610萬美元。最大的一起案件發生在2025年12月19日,近5,000萬美元的 USDT 被盜;假地址只有開頭3個字符相同。
2. 誘餌很有耐心 — 從投放誘餌到盜竊發生的間隔中位數爲4.5天。最新案例(2026年10月28日,Scam Sniffer):一名用戶因假地址的開頭4個字符和結尾6個字符相同,損失了約5萬美元的 USDT。
3. 安全做法 — 永遠不要從交易記錄中複製地址。將地址保存在地址簿裏,也要覈對中間的字符,並小心你自己的交易所充值地址(28.3%的案件會仿冒這類地址)。
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
複製錯錢包地址,錢就會永遠消失嗎?
7600萬美元 | 1,635名受害者 | 7,997,367個錢包成爲目標
這叫地址投毒。騙子會創建一個假地址,讓它的開頭和結尾都與你常用的收款地址相似,然後通過 dust 或 0 代幣轉賬,把它“塞進”你的交易記錄。一旦你從交易記錄裏複製地址,錢就會誤轉給騙子。
1. 規模驚人 — Bitquery 的研究(12個月,截至2026年7月31日)記錄顯示,僅在以太坊上就有1,635人損失了總計7,610萬美元。最大的一起案件發生在2025年12月19日,近5,000萬美元的 USDT 被盜;假地址只有開頭3個字符相同。
2. 誘餌很有耐心 — 從投放誘餌到盜竊發生的間隔中位數爲4.5天。最新案例(2026年10月28日,Scam Sniffer):一名用戶因假地址的開頭4個字符和結尾6個字符相同,損失了約5萬美元的 USDT。
3. 安全做法 — 永遠不要從交易記錄中複製地址。將地址保存在地址簿裏,也要覈對中間的字符,並小心你自己的交易所充值地址(28.3%的案件會仿冒這類地址)。
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
7600萬美元 | 1,635名受害者 | 7,997,367個錢包成爲目標
這叫地址投毒。騙子會創建一個假地址,讓它的開頭和結尾都與你常用的收款地址相似,然後通過 dust 或 0 代幣轉賬,把它“塞進”你的交易記錄。一旦你從交易記錄裏複製地址,錢就會誤轉給騙子。
1. 規模驚人 — Bitquery 的研究(12個月,截至2026年7月31日)記錄顯示,僅在以太坊上就有1,635人損失了總計7,610萬美元。最大的一起案件發生在2025年12月19日,近5,000萬美元的 USDT 被盜;假地址只有開頭3個字符相同。
2. 誘餌很有耐心 — 從投放誘餌到盜竊發生的間隔中位數爲4.5天。最新案例(2026年10月28日,Scam Sniffer):一名用戶因假地址的開頭4個字符和結尾6個字符相同,損失了約5萬美元的 USDT。
3. 安全做法 — 永遠不要從交易記錄中複製地址。將地址保存在地址簿裏,也要覈對中間的字符,並小心你自己的交易所充值地址(28.3%的案件會仿冒這類地址)。
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
426

·
--
“覈對了首尾字符”——已經不再是保護措施。完全不夠
Scam Sniffer:有人在 Ethereum 上損失了約 $50000 USDT。一個仿冒地址與正確地址的前四位和後六位都相同
再看看最近的案例:
- 2025 年 12 月:49999950 USDT,僅有前三位和後四位相同,還向受害者的交易記錄裏打入了 0.005 USDT 的塵埃交易
- 8 月:約 100000 USDT,仿冒地址在 66 天前就被塞進了交易記錄
地址投毒靠的是耐心:仿冒地址在交易記錄裏躺上好幾周,等着你從那裏複製
我的 USDT 放在 Simple Earn Flexible 裏,但遲早每個人都要提現。規則很簡單:只從地址簿裏選地址,並覈對完整地址,不要只看兩頭
關注我,不想成爲這類名單上的下一個——我正在收集這些案例
#AddressPoisoning #ScamSniffer
“覈對了首尾字符”——已經不再是保護措施。完全不夠
Scam Sniffer:有人在 Ethereum 上損失了約 $50000 USDT。一個仿冒地址與正確地址的前四位和後六位都相同
再看看最近的案例:
- 2025 年 12 月:49999950 USDT,僅有前三位和後四位相同,還向受害者的交易記錄裏打入了 0.005 USDT 的塵埃交易
- 8 月:約 100000 USDT,仿冒地址在 66 天前就被塞進了交易記錄
地址投毒靠的是耐心:仿冒地址在交易記錄裏躺上好幾周,等着你從那裏複製
我的 USDT 放在 Simple Earn Flexible 裏,但遲早每個人都要提現。規則很簡單:只從地址簿裏選地址,並覈對完整地址,不要只看兩頭
關注我,不想成爲這類名單上的下一個——我正在收集這些案例
#AddressPoisoning #ScamSniffer
Scam Sniffer:有人在 Ethereum 上損失了約 $50000 USDT。一個仿冒地址與正確地址的前四位和後六位都相同
再看看最近的案例:
- 2025 年 12 月:49999950 USDT,僅有前三位和後四位相同,還向受害者的交易記錄裏打入了 0.005 USDT 的塵埃交易
- 8 月:約 100000 USDT,仿冒地址在 66 天前就被塞進了交易記錄
地址投毒靠的是耐心:仿冒地址在交易記錄裏躺上好幾周,等着你從那裏複製
我的 USDT 放在 Simple Earn Flexible 裏,但遲早每個人都要提現。規則很簡單:只從地址簿裏選地址,並覈對完整地址,不要只看兩頭
關注我,不想成爲這類名單上的下一個——我正在收集這些案例
#AddressPoisoning #ScamSniffer
52


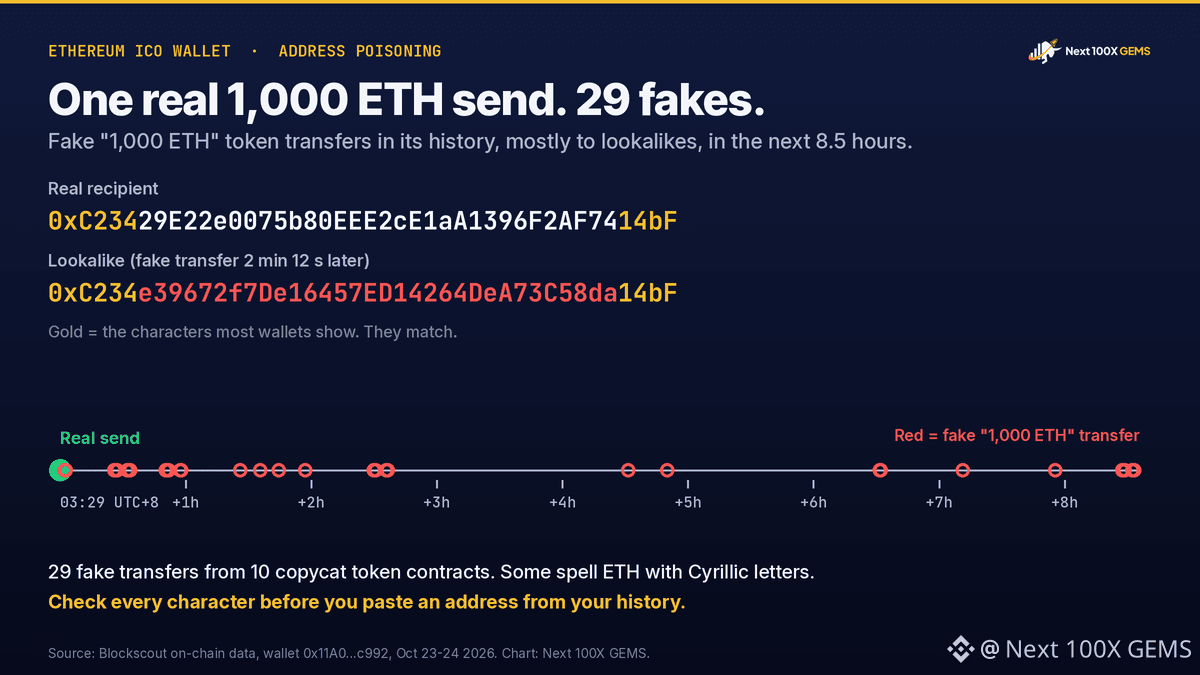
一個以太坊 ICO 錢包週五轉出了 1,000 ETH,約合 238 萬美元。兩分十二秒後,詐騙者開始在它的交易歷史中僞造這筆轉賬。
Lookonchain 指出,發送方是一名 ICO 買家,曾以每枚 0.31 美元的價格購入 100,000 ETH,並稱這筆操作是一次拋售。按這個價格計算,1,000 ETH 的成本爲 310 美元。該錢包仍持有 11,348.88 ETH,按每枚 2,382 美元計算,約合 2,700 萬美元。
我們查看了這個錢包的交易歷史。真實轉賬於 10 月 24 日 UTC+8 時間 03:29,轉至一個以 0xC234 開頭、以 14bF 結尾的地址。接下來的 8.5 小時內,來自 10 個仿冒代幣合約的 29 筆虛假“1,000 ETH”代幣轉賬出現在其交易歷史中,其中一些還用西裏爾字母拼寫 ETH。這些轉賬中有 28 筆指向仿冒地址,這些地址以 0xC2 開頭、以 14bF 結尾。另有三個仿冒地址向該錢包發送了 0 或 0.000000001 ETH,因此它們也出現在錢包的常規交易列表中。
詐騙者賭的是,下次持有人會從近期交易記錄中複製地址,然後選中一個假的。9 月 30 日,這個錢包在轉出 106 ETH 後也遭遇了類似的仿冒地址。
如果你從交易歷史中粘貼地址,請逐個字符覈對;或者只向地址簿中已保存的地址轉賬。
$ETH
#Ethereum #地址投毒
非財務建議。請自行研究。
一個以太坊 ICO 錢包週五轉出了 1,000 ETH,約合 238 萬美元。兩分十二秒後,詐騙者開始在它的交易歷史中僞造這筆轉賬。
Lookonchain 指出,發送方是一名 ICO 買家,曾以每枚 0.31 美元的價格購入 100,000 ETH,並稱這筆操作是一次拋售。按這個價格計算,1,000 ETH 的成本爲 310 美元。該錢包仍持有 11,348.88 ETH,按每枚 2,382 美元計算,約合 2,700 萬美元。
我們查看了這個錢包的交易歷史。真實轉賬於 10 月 24 日 UTC+8 時間 03:29,轉至一個以 0xC234 開頭、以 14bF 結尾的地址。接下來的 8.5 小時內,來自 10 個仿冒代幣合約的 29 筆虛假“1,000 ETH”代幣轉賬出現在其交易歷史中,其中一些還用西裏爾字母拼寫 ETH。這些轉賬中有 28 筆指向仿冒地址,這些地址以 0xC2 開頭、以 14bF 結尾。另有三個仿冒地址向該錢包發送了 0 或 0.000000001 ETH,因此它們也出現在錢包的常規交易列表中。
詐騙者賭的是,下次持有人會從近期交易記錄中複製地址,然後選中一個假的。9 月 30 日,這個錢包在轉出 106 ETH 後也遭遇了類似的仿冒地址。
如果你從交易歷史中粘貼地址,請逐個字符覈對;或者只向地址簿中已保存的地址轉賬。
$ETH
#Ethereum #地址投毒
非財務建議。請自行研究。
Lookonchain 指出,發送方是一名 ICO 買家,曾以每枚 0.31 美元的價格購入 100,000 ETH,並稱這筆操作是一次拋售。按這個價格計算,1,000 ETH 的成本爲 310 美元。該錢包仍持有 11,348.88 ETH,按每枚 2,382 美元計算,約合 2,700 萬美元。
我們查看了這個錢包的交易歷史。真實轉賬於 10 月 24 日 UTC+8 時間 03:29,轉至一個以 0xC234 開頭、以 14bF 結尾的地址。接下來的 8.5 小時內,來自 10 個仿冒代幣合約的 29 筆虛假“1,000 ETH”代幣轉賬出現在其交易歷史中,其中一些還用西裏爾字母拼寫 ETH。這些轉賬中有 28 筆指向仿冒地址,這些地址以 0xC2 開頭、以 14bF 結尾。另有三個仿冒地址向該錢包發送了 0 或 0.000000001 ETH,因此它們也出現在錢包的常規交易列表中。
詐騙者賭的是,下次持有人會從近期交易記錄中複製地址,然後選中一個假的。9 月 30 日,這個錢包在轉出 106 ETH 後也遭遇了類似的仿冒地址。
如果你從交易歷史中粘貼地址,請逐個字符覈對;或者只向地址簿中已保存的地址轉賬。
$ETH
#Ethereum #地址投毒
非財務建議。請自行研究。
222

幣安正在對「位址中毒」詐騙發出警報。詐騙集團會冒充你過去的交易紀錄,誘使你把資金匯入他們的假冒位址。按下送出之前,請逐字逐項仔細核對每一個字元。
#AddressPoisoning #WalletSecurity
幣安正在對「位址中毒」詐騙發出警報。詐騙集團會冒充你過去的交易紀錄,誘使你把資金匯入他們的假冒位址。按下送出之前,請逐字逐項仔細核對每一個字元。
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
29
·
--
真實
文章
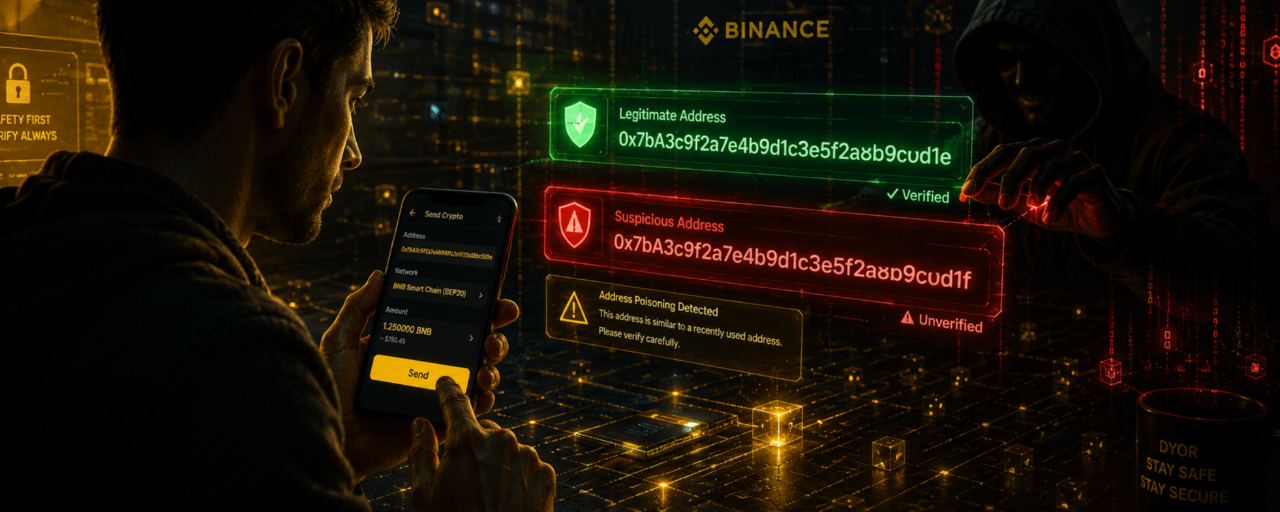
不要上當:加密地址中毒詐騙是如何運作的加密交易速度快且不可逆轉。這意味着一個簡單的錯誤代價高昂。
一種不斷增長的詐騙叫做地址中毒。
什麼是地址中毒?
詐騙者從一個看起來與你之前使用過的地址非常相似的地址向你的錢包發送少量加密貨幣。
他們的目標很簡單:
他們希望你會從交易歷史中複製假地址,隨後不小心把資金髮送給他們。
由於許多用戶只檢查地址的前幾個和最後幾個字符,這種詐騙可以出奇有效。
不要上當:加密地址中毒詐騙是如何運作的
加密交易速度快且不可逆轉。這意味着一個簡單的錯誤代價高昂。
一種不斷增長的詐騙叫做地址中毒。
什麼是地址中毒?
詐騙者從一個看起來與你之前使用過的地址非常相似的地址向你的錢包發送少量加密貨幣。
他們的目標很簡單:
他們希望你會從交易歷史中複製假地址,隨後不小心把資金髮送給他們。
由於許多用戶只檢查地址的前幾個和最後幾個字符,這種詐騙可以出奇有效。
一種不斷增長的詐騙叫做地址中毒。
什麼是地址中毒?
詐騙者從一個看起來與你之前使用過的地址非常相似的地址向你的錢包發送少量加密貨幣。
他們的目標很簡單:
他們希望你會從交易歷史中複製假地址,隨後不小心把資金髮送給他們。
由於許多用戶只檢查地址的前幾個和最後幾個字符,這種詐騙可以出奇有效。
4
672

·
--
☠️ 防範 Web3 中的地址投毒詐騙
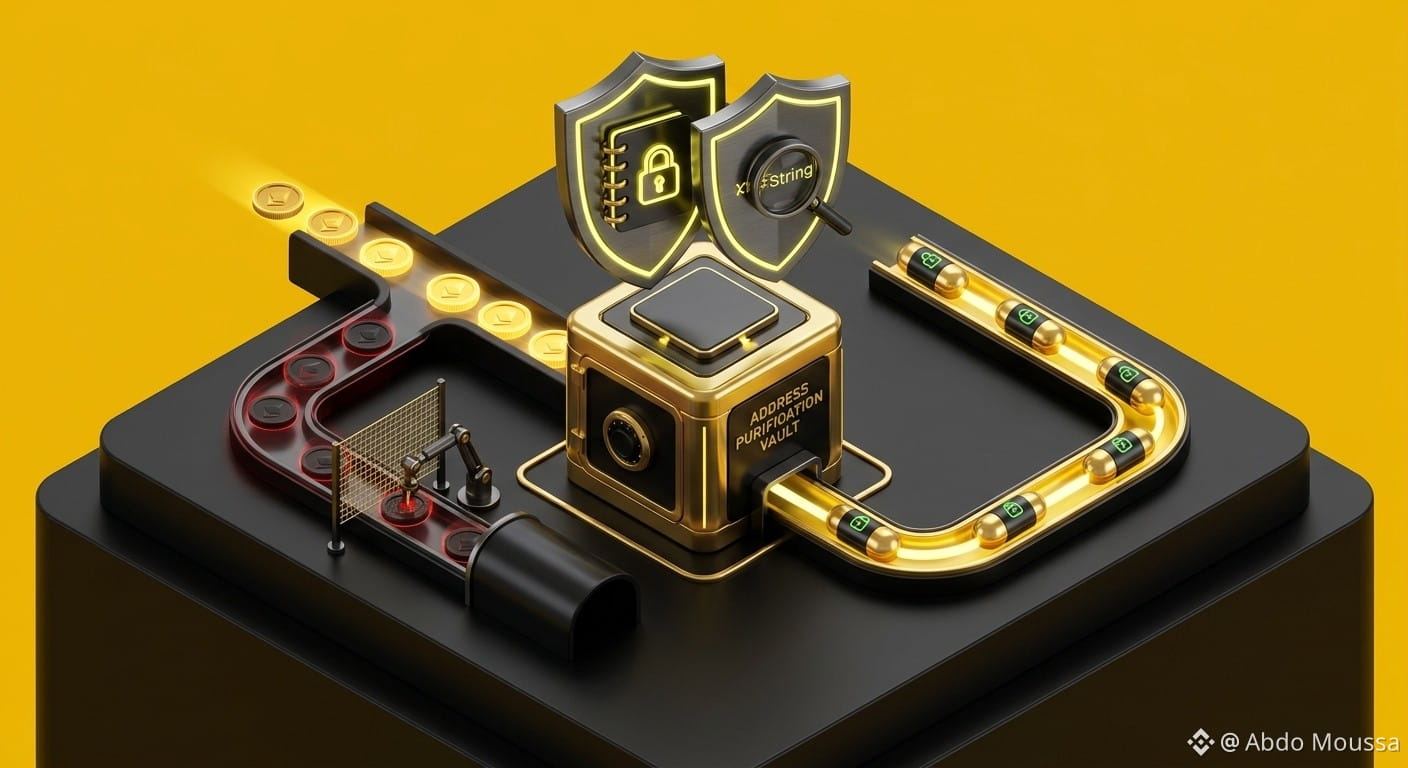
隨着對交易安全性的認識不斷提升,惡意分子會發明覆雜的“地址投毒(Address Poisoning)”伎倆,用於利用人們在日常轉賬中基於習慣的複製行爲。
💡 地址投毒是如何運作的 & 如何應對
“炫耀地址陷阱”:攻擊者會生成與您經常使用的收款地址開頭幾位和結尾幾位字符相匹配的“合成錢包地址”。
“歷史垃圾填充”:他們會執行零價值或塵埃(dust)交易,將其詐騙地址直接插入到您錢包的交易歷史中。
“複製粘貼漏洞”:用戶如果在不覈對完整字符字符串的情況下,習慣性地從過往歷史記錄日誌中複製收款地址,可能會不小心把資金髮送給攻擊者。
通過地址簿預防:務必將已驗證的提現地址保存到您平臺的“白名單地址簿(Whitelisted Address Book)”,而不是直接從原始交易日誌中拉取。
⚠️ 安全 & 教育性免責聲明
區塊鏈交易的核驗需要嚴謹的細節關注。 本出版物僅爲教育與安全意識提升目的而準備。
[https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work](https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work)
覈對每一個字符,使用白名單地址簿,並始終 DYOR(Do Your Own Research,自行研究)💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
☠️ 防範 Web3 中的地址投毒詐騙
隨着對交易安全性的認識不斷提升,惡意分子會發明覆雜的“地址投毒(Address Poisoning)”伎倆,用於利用人們在日常轉賬中基於習慣的複製行爲。
💡 地址投毒是如何運作的 & 如何應對
“炫耀地址陷阱”:攻擊者會生成與您經常使用的收款地址開頭幾位和結尾幾位字符相匹配的“合成錢包地址”。
“歷史垃圾填充”:他們會執行零價值或塵埃(dust)交易,將其詐騙地址直接插入到您錢包的交易歷史中。
“複製粘貼漏洞”:用戶如果在不覈對完整字符字符串的情況下,習慣性地從過往歷史記錄日誌中複製收款地址,可能會不小心把資金髮送給攻擊者。
通過地址簿預防:務必將已驗證的提現地址保存到您平臺的“白名單地址簿(Whitelisted Address Book)”,而不是直接從原始交易日誌中拉取。
⚠️ 安全 & 教育性免責聲明
區塊鏈交易的核驗需要嚴謹的細節關注。 本出版物僅爲教育與安全意識提升目的而準備。
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
覈對每一個字符,使用白名單地址簿,並始終 DYOR(Do Your Own Research,自行研究)💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
隨着對交易安全性的認識不斷提升,惡意分子會發明覆雜的“地址投毒(Address Poisoning)”伎倆,用於利用人們在日常轉賬中基於習慣的複製行爲。
💡 地址投毒是如何運作的 & 如何應對
“炫耀地址陷阱”:攻擊者會生成與您經常使用的收款地址開頭幾位和結尾幾位字符相匹配的“合成錢包地址”。
“歷史垃圾填充”:他們會執行零價值或塵埃(dust)交易,將其詐騙地址直接插入到您錢包的交易歷史中。
“複製粘貼漏洞”:用戶如果在不覈對完整字符字符串的情況下,習慣性地從過往歷史記錄日誌中複製收款地址,可能會不小心把資金髮送給攻擊者。
通過地址簿預防:務必將已驗證的提現地址保存到您平臺的“白名單地址簿(Whitelisted Address Book)”,而不是直接從原始交易日誌中拉取。
⚠️ 安全 & 教育性免責聲明
區塊鏈交易的核驗需要嚴謹的細節關注。 本出版物僅爲教育與安全意識提升目的而準備。
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
覈對每一個字符,使用白名單地址簿,並始終 DYOR(Do Your Own Research,自行研究)💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
9
82

·
--
地址投毒攻擊暴露加密數字領域的脆弱性最新的一起地址投毒攻擊已從一名毫無戒心的用戶手中劫走了驚人的10萬美元USDT,凸顯了數字錢包與交易安全日益嚴峻的威脅。地址投毒是一種攻擊方式,黑客會在用戶的交易歷史中植入惡意錢包地址,等待其在用戶不知情的情況下被觸發。在本案中,受害者在該惡意地址首次被植入後的66天后將資金轉到一個外觀相似的錢包地址,最終造成了鉅額資金損失。
地址投毒攻擊暴露加密數字領域的脆弱性
最新的一起地址投毒攻擊已從一名毫無戒心的用戶手中劫走了驚人的10萬美元USDT,凸顯了數字錢包與交易安全日益嚴峻的威脅。地址投毒是一種攻擊方式,黑客會在用戶的交易歷史中植入惡意錢包地址,等待其在用戶不知情的情況下被觸發。在本案中,受害者在該惡意地址首次被植入後的66天后將資金轉到一個外觀相似的錢包地址,最終造成了鉅額資金損失。
16
·
--
我的加密貨幣安全路線圖(第9部分):我如何保護自己免受地址投毒和塵埃攻擊 📌️📌️
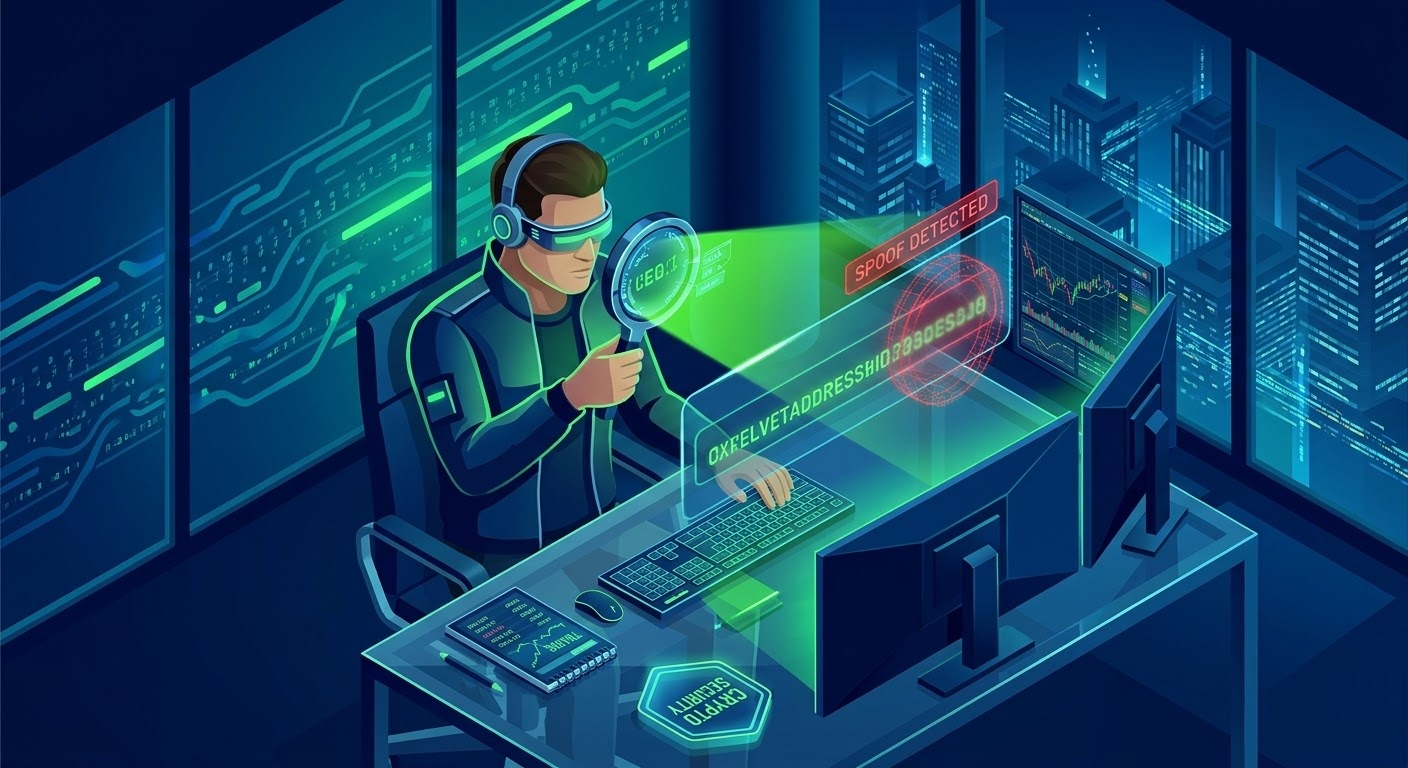
📌️在公有區塊鏈上保持整潔的交易記錄,對於避免不易察覺的視覺陷阱至關重要。在我的加密貨幣之旅中,我遇到過未經請求的小額代幣轉賬,以及假冒的錢包地址——這些地址被設計得與我真正聯繫人的地址十分相似。詐騙者利用塵埃攻擊和地址投毒手段,企圖讓我不小心從近期交易記錄中複製一個假地址。爲了徹底消除這種人爲失誤,我爲每一筆轉賬都制定了嚴格的核驗流程。🚀
📌️如今,我絕不會直接從區塊鏈瀏覽器或錢包交易記錄中複製收款地址。對於重複轉賬,我只使用經過覈驗的地址簿和白名單聯繫人。每當我轉出資金,都會逐個字符覈對完整的字母數字字符串,而不是隻檢查開頭和結尾的幾位。忽略來路不明的神祕代幣,並仔細覈對每個收款地址,就能讓我的資金完全免受視覺欺騙。🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥不構成財務建議
{future}(XAUUSDT)
我的加密貨幣安全路線圖(第9部分):我如何保護自己免受地址投毒和塵埃攻擊 📌️📌️
📌️在公有區塊鏈上保持整潔的交易記錄,對於避免不易察覺的視覺陷阱至關重要。在我的加密貨幣之旅中,我遇到過未經請求的小額代幣轉賬,以及假冒的錢包地址——這些地址被設計得與我真正聯繫人的地址十分相似。詐騙者利用塵埃攻擊和地址投毒手段,企圖讓我不小心從近期交易記錄中複製一個假地址。爲了徹底消除這種人爲失誤,我爲每一筆轉賬都制定了嚴格的核驗流程。🚀
📌️如今,我絕不會直接從區塊鏈瀏覽器或錢包交易記錄中複製收款地址。對於重複轉賬,我只使用經過覈驗的地址簿和白名單聯繫人。每當我轉出資金,都會逐個字符覈對完整的字母數字字符串,而不是隻檢查開頭和結尾的幾位。忽略來路不明的神祕代幣,並仔細覈對每個收款地址,就能讓我的資金完全免受視覺欺騙。🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥不構成財務建議
📌️在公有區塊鏈上保持整潔的交易記錄,對於避免不易察覺的視覺陷阱至關重要。在我的加密貨幣之旅中,我遇到過未經請求的小額代幣轉賬,以及假冒的錢包地址——這些地址被設計得與我真正聯繫人的地址十分相似。詐騙者利用塵埃攻擊和地址投毒手段,企圖讓我不小心從近期交易記錄中複製一個假地址。爲了徹底消除這種人爲失誤,我爲每一筆轉賬都制定了嚴格的核驗流程。🚀
📌️如今,我絕不會直接從區塊鏈瀏覽器或錢包交易記錄中複製收款地址。對於重複轉賬,我只使用經過覈驗的地址簿和白名單聯繫人。每當我轉出資金,都會逐個字符覈對完整的字母數字字符串,而不是隻檢查開頭和結尾的幾位。忽略來路不明的神祕代幣,並仔細覈對每個收款地址,就能讓我的資金完全免受視覺欺騙。🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥不構成財務建議
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square; New to crypto and want to learn Trade
2
5
258

🚨 嚴重警告:地址投毒威脅您的 $GRAM 持倉!💣
騙子利用交易者的懶惰,投放相似的錢包地址來污染您的交易記錄。他們會向您的錢包發送極少量的塵埃幣,讓地址的首尾字符與您真正的收款地址相同,這樣您就可能在不知情的情況下,從近期記錄中複製他們的地址。🔍
如果交易者搶在自己盡職覈查之前操作,就算沒有合約漏洞或安全事件,也可能中招。🛡️ 始終直接從第一手來源的錢包複製收款地址,並在批准交易前仔細覈對中間的字符序列。🔒
切勿嘗試轉回餘額中未經請求收到的零價值代幣,也不要與之互動。💬 在提交最近這筆 $GRAM 訂單之前,您有再次覈對地址簿嗎?👇
⚠️ 本內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
🚨 嚴重警告:地址投毒威脅您的 $GRAM 持倉!💣
騙子利用交易者的懶惰,投放相似的錢包地址來污染您的交易記錄。他們會向您的錢包發送極少量的塵埃幣,讓地址的首尾字符與您真正的收款地址相同,這樣您就可能在不知情的情況下,從近期記錄中複製他們的地址。🔍
如果交易者搶在自己盡職覈查之前操作,就算沒有合約漏洞或安全事件,也可能中招。🛡️ 始終直接從第一手來源的錢包複製收款地址,並在批准交易前仔細覈對中間的字符序列。🔒
切勿嘗試轉回餘額中未經請求收到的零價值代幣,也不要與之互動。💬 在提交最近這筆 $GRAM 訂單之前,您有再次覈對地址簿嗎?👇
⚠️ 本內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
騙子利用交易者的懶惰,投放相似的錢包地址來污染您的交易記錄。他們會向您的錢包發送極少量的塵埃幣,讓地址的首尾字符與您真正的收款地址相同,這樣您就可能在不知情的情況下,從近期記錄中複製他們的地址。🔍
如果交易者搶在自己盡職覈查之前操作,就算沒有合約漏洞或安全事件,也可能中招。🛡️ 始終直接從第一手來源的錢包複製收款地址,並在批准交易前仔細覈對中間的字符序列。🔒
切勿嘗試轉回餘額中未經請求收到的零價值代幣,也不要與之互動。💬 在提交最近這筆 $GRAM 訂單之前,您有再次覈對地址簿嗎?👇
⚠️ 本內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
38
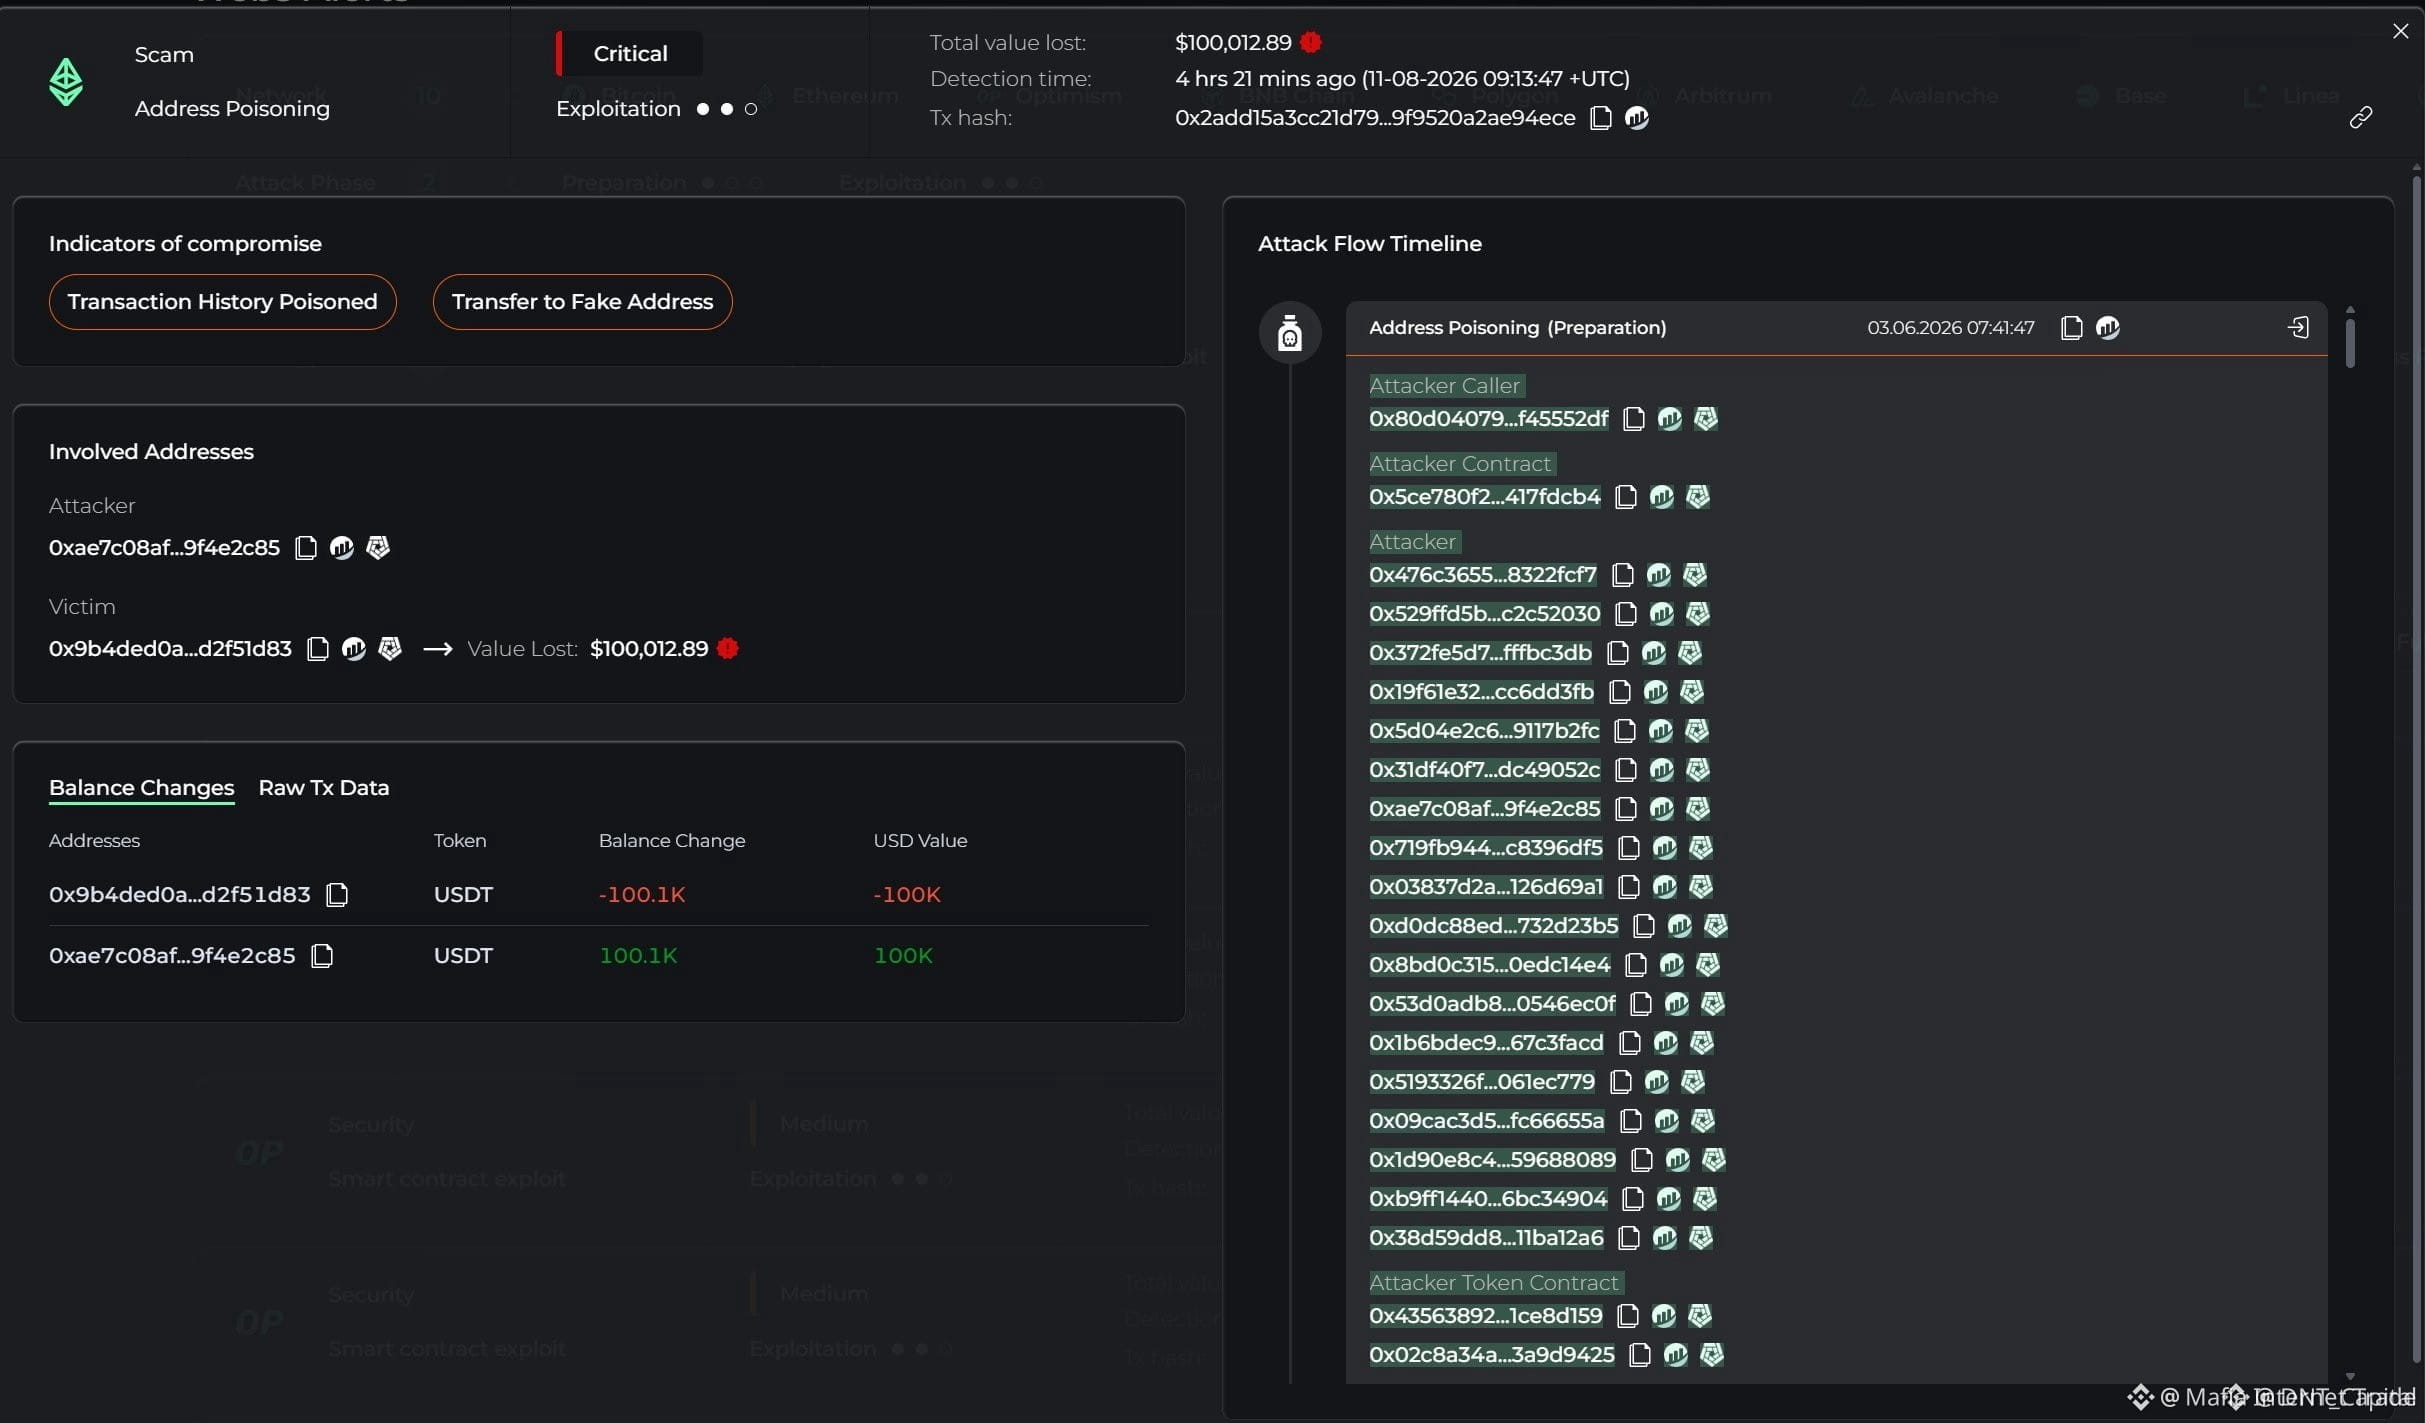
🚨 100K 美元穩定幣 USDT 在 66 天“地址中毒”陷阱中消失!⚠️
🔍 這個騙局不吵鬧——它安靜、耐心。騙子早在 66 天前就把一個假的地址“種”進受害者的交易歷史中,然後只是靜靜等待那必然發生的複製粘貼失誤。等到這 10 萬 USDT 轉走時,已經被換成了 ETH,用來躲避任何凍結嘗試。💡
教訓殘酷但很簡單:永遠不要相信你歷史記錄裏的最後一筆交易。騙子正在玩“長局”,賭的是憑肌肉記憶而不是謹慎。確認任何操作前,務必逐字符覈對完整地址。🛡️
💬 你在轉賬前核驗地址的流程是什麼——手動複覈,還是使用已保存的白名單?👇
⚠️ 不構成財務建議。請務必管理你的風險。🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
🚨 100K 美元穩定幣 USDT 在 66 天“地址中毒”陷阱中消失!⚠️
🔍 這個騙局不吵鬧——它安靜、耐心。騙子早在 66 天前就把一個假的地址“種”進受害者的交易歷史中,然後只是靜靜等待那必然發生的複製粘貼失誤。等到這 10 萬 USDT 轉走時,已經被換成了 ETH,用來躲避任何凍結嘗試。💡
教訓殘酷但很簡單:永遠不要相信你歷史記錄裏的最後一筆交易。騙子正在玩“長局”,賭的是憑肌肉記憶而不是謹慎。確認任何操作前,務必逐字符覈對完整地址。🛡️
💬 你在轉賬前核驗地址的流程是什麼——手動複覈,還是使用已保存的白名單?👇
⚠️ 不構成財務建議。請務必管理你的風險。🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
🔍 這個騙局不吵鬧——它安靜、耐心。騙子早在 66 天前就把一個假的地址“種”進受害者的交易歷史中,然後只是靜靜等待那必然發生的複製粘貼失誤。等到這 10 萬 USDT 轉走時,已經被換成了 ETH,用來躲避任何凍結嘗試。💡
教訓殘酷但很簡單:永遠不要相信你歷史記錄裏的最後一筆交易。騙子正在玩“長局”,賭的是憑肌肉記憶而不是謹慎。確認任何操作前,務必逐字符覈對完整地址。🛡️
💬 你在轉賬前核驗地址的流程是什麼——手動複覈,還是使用已保存的白名單?👇
⚠️ 不構成財務建議。請務必管理你的風險。🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
26

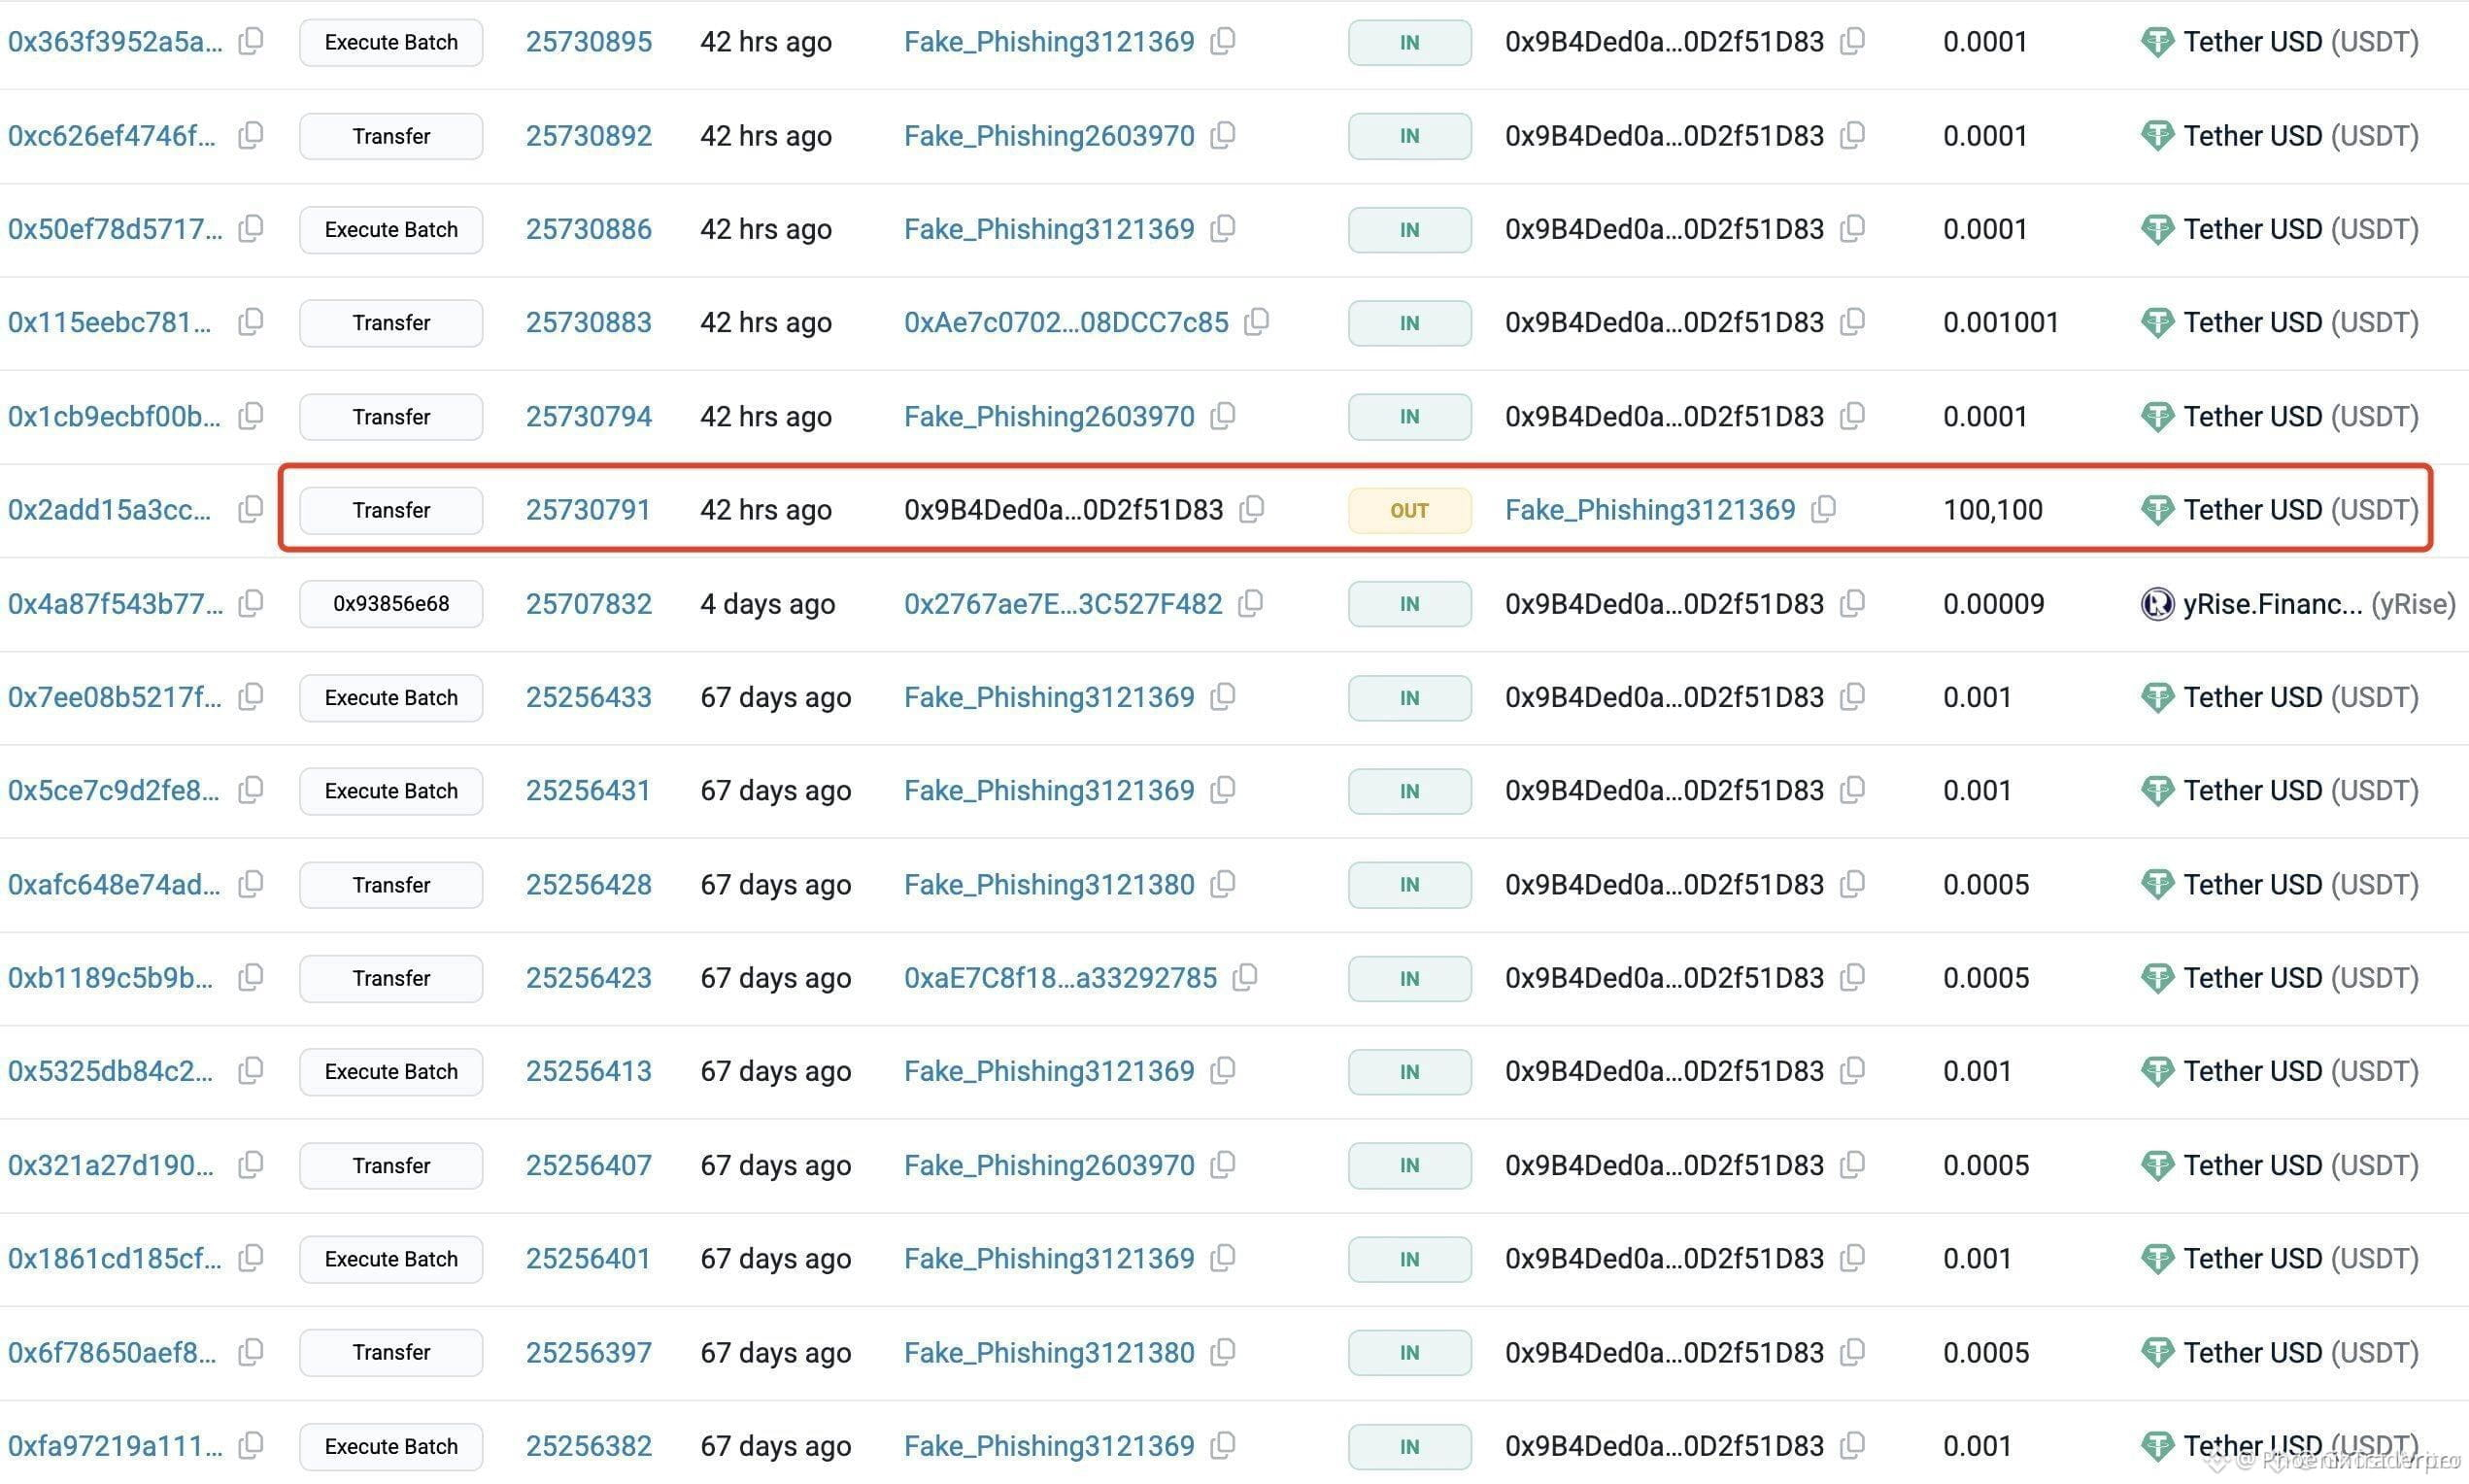
🚨 10萬美元從錢包中消失——你的交易記錄剛剛變成了誘餌陷阱!⚠️
🔍 Lookonchain 最新報告揭露了一個令人痛心的現實:有一名用戶直接從自己交易歷史裏複製了一個“中毒”的錢包地址,看到自己餘額裏的10萬美元被轉走,卻再也沒有等到它回來。📢 騙子正悄悄地從“看起來一模一樣”的地址向你的錢包發送極小金額——就在你每天使用的真實地址旁邊佈置誘餌。
💡 這些毒手(poisoners)瞄準了加密領域最大盲點:肌肉記憶。🌊 你面對的不只是一次複製粘貼就會出錯的交易——而是隻要差了一個小字符,就可能讓你失去一切。🩸 在確認發送前務必覈實完整地址——每一位數字、每一個字母都要確認。不是前五個字符。也不是後五個字符。是整串字符串。
💬 你有沒有在剛好來得及的時候,在歷史記錄裏抓到過僞造地址?👇
⚠️ 不構成財務建議。請務必管理好你的風險。🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
🚨 10萬美元從錢包中消失——你的交易記錄剛剛變成了誘餌陷阱!⚠️
🔍 Lookonchain 最新報告揭露了一個令人痛心的現實:有一名用戶直接從自己交易歷史裏複製了一個“中毒”的錢包地址,看到自己餘額裏的10萬美元被轉走,卻再也沒有等到它回來。📢 騙子正悄悄地從“看起來一模一樣”的地址向你的錢包發送極小金額——就在你每天使用的真實地址旁邊佈置誘餌。
💡 這些毒手(poisoners)瞄準了加密領域最大盲點:肌肉記憶。🌊 你面對的不只是一次複製粘貼就會出錯的交易——而是隻要差了一個小字符,就可能讓你失去一切。🩸 在確認發送前務必覈實完整地址——每一位數字、每一個字母都要確認。不是前五個字符。也不是後五個字符。是整串字符串。
💬 你有沒有在剛好來得及的時候,在歷史記錄裏抓到過僞造地址?👇
⚠️ 不構成財務建議。請務必管理好你的風險。🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
🔍 Lookonchain 最新報告揭露了一個令人痛心的現實:有一名用戶直接從自己交易歷史裏複製了一個“中毒”的錢包地址,看到自己餘額裏的10萬美元被轉走,卻再也沒有等到它回來。📢 騙子正悄悄地從“看起來一模一樣”的地址向你的錢包發送極小金額——就在你每天使用的真實地址旁邊佈置誘餌。
💡 這些毒手(poisoners)瞄準了加密領域最大盲點:肌肉記憶。🌊 你面對的不只是一次複製粘貼就會出錯的交易——而是隻要差了一個小字符,就可能讓你失去一切。🩸 在確認發送前務必覈實完整地址——每一位數字、每一個字母都要確認。不是前五個字符。也不是後五個字符。是整串字符串。
💬 你有沒有在剛好來得及的時候,在歷史記錄裏抓到過僞造地址?👇
⚠️ 不構成財務建議。請務必管理好你的風險。🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
26
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#美国PPI年率6.5%,低于预期或缓解BTC压力
106,376 次瀏覽
240 討論中
2
#比特币Core披露Tor流量漏洞
7,385 次瀏覽
73 討論中
3
#加密美股齐跌,下轮反弹的驱动力在哪?
397,247 次瀏覽
1,245 討論中
4
#比特币跌破200周均线
305,012 次瀏覽
721 討論中
5
#SpaceX与特斯拉合并谈判涉30220枚比特币
36,362 次瀏覽
106 討論中
6
#AnthropicIPO认购达约6倍,或创上市融资纪录
71,817 次瀏覽
359 討論中
7
#美国加密ETF五日净流出14.8亿美元
43,316 次瀏覽
148 討論中
8
#韩国数字资产基本法预计1月初定稿
41,634 次瀏覽
80 討論中
9
#瑞波RLUSD市值超越PayPal旗下PYUSD
24,840 次瀏覽
54 討論中
10
#JaneStreet富达比特币ETF持仓增至近8倍
62,125 次瀏覽
133 討論中