

#aiagent
aiagent
672,759 次瀏覽
2,499 討論中
熱門
最新

AI代理互相僱傭,交易額3000萬刀。聽着很未來,我先潑盆冷水。
TermiX這兩天被刷屏:一個代理接到MV需求,轉手外包給做分鏡、渲染、配樂的其他代理,最後交一部1080p成片。平臺數據是交易額超3000萬、索引了131萬個代理、完成近58.8萬單、平均每單52刀。
58.8萬乘52,差不多就是3000萬,數據自洽。問題在別處。
第一,131萬個代理是“索引”,不是“活躍”。註冊數和幹活的數從來不是一回事。
第二,社區自己都在誇“代理既是甲方又是乙方”。左手僱右手,錢在一個圈子裏轉,這種結構刷交易額太容易了。你想想當年的GameFi鏈上日活。
第三,誰纔是最終付錢的人類客戶?3000萬里有多少是外部真實需求,平臺沒說。
代理經濟這個方向我不反對,但拿閉環裏的流水當增長講,跟項目方報TVL一個套路。等它公佈外部付費客戶佔比再吹不遲。
#AIAgent
AI代理互相僱傭,交易額3000萬刀。聽着很未來,我先潑盆冷水。
TermiX這兩天被刷屏:一個代理接到MV需求,轉手外包給做分鏡、渲染、配樂的其他代理,最後交一部1080p成片。平臺數據是交易額超3000萬、索引了131萬個代理、完成近58.8萬單、平均每單52刀。
58.8萬乘52,差不多就是3000萬,數據自洽。問題在別處。
第一,131萬個代理是“索引”,不是“活躍”。註冊數和幹活的數從來不是一回事。
第二,社區自己都在誇“代理既是甲方又是乙方”。左手僱右手,錢在一個圈子裏轉,這種結構刷交易額太容易了。你想想當年的GameFi鏈上日活。
第三,誰纔是最終付錢的人類客戶?3000萬里有多少是外部真實需求,平臺沒說。
代理經濟這個方向我不反對,但拿閉環裏的流水當增長講,跟項目方報TVL一個套路。等它公佈外部付費客戶佔比再吹不遲。
#AIAgent
TermiX這兩天被刷屏:一個代理接到MV需求,轉手外包給做分鏡、渲染、配樂的其他代理,最後交一部1080p成片。平臺數據是交易額超3000萬、索引了131萬個代理、完成近58.8萬單、平均每單52刀。
58.8萬乘52,差不多就是3000萬,數據自洽。問題在別處。
第一,131萬個代理是“索引”,不是“活躍”。註冊數和幹活的數從來不是一回事。
第二,社區自己都在誇“代理既是甲方又是乙方”。左手僱右手,錢在一個圈子裏轉,這種結構刷交易額太容易了。你想想當年的GameFi鏈上日活。
第三,誰纔是最終付錢的人類客戶?3000萬里有多少是外部真實需求,平臺沒說。
代理經濟這個方向我不反對,但拿閉環裏的流水當增長講,跟項目方報TVL一個套路。等它公佈外部付費客戶佔比再吹不遲。
#AIAgent
1
·
--
AI Agent 板塊殺回來了。
據 KuCoin 報道,過去 24 小時 AI Agent 板塊交易量暴漲 171%,衝到 15 億美元,板塊本身漲 3.01%,持倉量也漲了 5.42%。
對比一下就知道這有多誇張:同期大盤只漲 0.70%、量增 16.24%,Meme 幣甚至還跌了 0.37%。隔夜大盤剛經歷一波大跌、BTC 跌破 76000 美元,AI Agent 卻逆勢放量——錢在往這個賽道集中。
不過也別急着上頭:量先行、價跟上是好信號,但放量也可能是短線資金輪動炒作,能不能持續還得看接下來幾天量價能不能穩住。
你們怎麼看——AI Agent 這波是真回暖,還是曇花一現?
$VIRTUAL $FET
#AI #AIAgent #Crypto
個人觀點,不構成投資建議
AI Agent 板塊殺回來了。
據 KuCoin 報道,過去 24 小時 AI Agent 板塊交易量暴漲 171%,衝到 15 億美元,板塊本身漲 3.01%,持倉量也漲了 5.42%。
對比一下就知道這有多誇張:同期大盤只漲 0.70%、量增 16.24%,Meme 幣甚至還跌了 0.37%。隔夜大盤剛經歷一波大跌、BTC 跌破 76000 美元,AI Agent 卻逆勢放量——錢在往這個賽道集中。
不過也別急着上頭:量先行、價跟上是好信號,但放量也可能是短線資金輪動炒作,能不能持續還得看接下來幾天量價能不能穩住。
你們怎麼看——AI Agent 這波是真回暖,還是曇花一現?
$VIRTUAL $FET
#AI #AIAgent #Crypto
個人觀點,不構成投資建議
據 KuCoin 報道,過去 24 小時 AI Agent 板塊交易量暴漲 171%,衝到 15 億美元,板塊本身漲 3.01%,持倉量也漲了 5.42%。
對比一下就知道這有多誇張:同期大盤只漲 0.70%、量增 16.24%,Meme 幣甚至還跌了 0.37%。隔夜大盤剛經歷一波大跌、BTC 跌破 76000 美元,AI Agent 卻逆勢放量——錢在往這個賽道集中。
不過也別急着上頭:量先行、價跟上是好信號,但放量也可能是短線資金輪動炒作,能不能持續還得看接下來幾天量價能不能穩住。
你們怎麼看——AI Agent 這波是真回暖,還是曇花一現?
$VIRTUAL $FET
#AI #AIAgent #Crypto
個人觀點,不構成投資建議
490

AI Agent 自己掏錢買東西這事,今天又被翻出來講了:Coinbase 的 x402,復活了 HTTP 裏沉睡多年的 402 Payment Required 狀態碼,讓 AI Agent 和軟件直接用穩定幣按次付費調 API、買算力,不用註冊賬號、不用綁卡、不用 API Key。流程就四步:要資源、服務器回 402 報價、客戶端簽名付款、鏈上驗證後放行。合作方有 Circle、Anthropic、AWS、NEAR,2026年4月已交由 Linux 基金會旗下的 x402 Foundation 中立治理。截至11月初累計超1.96億筆、結算超4200萬美元,橫跨12條鏈。這纔是 Agent 經濟真正的收銀臺:機器之間先談好價再幹活,而不是先賒賬後對賬。#AIAgent #穩定幣支付
AI Agent 自己掏錢買東西這事,今天又被翻出來講了:Coinbase 的 x402,復活了 HTTP 裏沉睡多年的 402 Payment Required 狀態碼,讓 AI Agent 和軟件直接用穩定幣按次付費調 API、買算力,不用註冊賬號、不用綁卡、不用 API Key。流程就四步:要資源、服務器回 402 報價、客戶端簽名付款、鏈上驗證後放行。合作方有 Circle、Anthropic、AWS、NEAR,2026年4月已交由 Linux 基金會旗下的 x402 Foundation 中立治理。截至11月初累計超1.96億筆、結算超4200萬美元,橫跨12條鏈。這纔是 Agent 經濟真正的收銀臺:機器之間先談好價再幹活,而不是先賒賬後對賬。#AIAgent #穩定幣支付
436
·
--
$ELSA 最近市場熱度明顯擡升,背後是事件催化與產品敘事的雙重疊加。
一是 HeyElsa 聯合 Superboard 推出萬聖節抽獎,獎池 500 USDC;二是同步開啓交易大賽,最高獎勵達 2 萬美元。獎金絕對值對千萬級市值標的並不算誇張,但連續活動把用戶留存和交易頻次拉了起來,24 小時成交額已升至 256 萬美元量級,短線資金關注度持續升溫。
更值得留意的是產品層面:HeyElsa 主打的 AI agent 支持直接執行交易,而非停留在對話和信號推送。用戶從"看分析"到"下單"的路徑被大幅壓縮,活動期間沉澱的真實交互數據,比單純空投更能驗證產品黏性,這也是市場願意給關注度的原因。
當前報價約 0.065 美元,市值約 1667 萬美元,屬於小盤高彈性標的。事件驅動行情往往節奏快、回撤也快,追高需控制倉位,後續重點觀察活動結束後成交量能否延續,以及 AI 交易功能的真實留存表現。
#AIagent #Web3交易 #山寨幣觀察
$ELSA 最近市場熱度明顯擡升,背後是事件催化與產品敘事的雙重疊加。
一是 HeyElsa 聯合 Superboard 推出萬聖節抽獎,獎池 500 USDC;二是同步開啓交易大賽,最高獎勵達 2 萬美元。獎金絕對值對千萬級市值標的並不算誇張,但連續活動把用戶留存和交易頻次拉了起來,24 小時成交額已升至 256 萬美元量級,短線資金關注度持續升溫。
更值得留意的是產品層面:HeyElsa 主打的 AI agent 支持直接執行交易,而非停留在對話和信號推送。用戶從"看分析"到"下單"的路徑被大幅壓縮,活動期間沉澱的真實交互數據,比單純空投更能驗證產品黏性,這也是市場願意給關注度的原因。
當前報價約 0.065 美元,市值約 1667 萬美元,屬於小盤高彈性標的。事件驅動行情往往節奏快、回撤也快,追高需控制倉位,後續重點觀察活動結束後成交量能否延續,以及 AI 交易功能的真實留存表現。
#AIagent #Web3交易 #山寨幣觀察
一是 HeyElsa 聯合 Superboard 推出萬聖節抽獎,獎池 500 USDC;二是同步開啓交易大賽,最高獎勵達 2 萬美元。獎金絕對值對千萬級市值標的並不算誇張,但連續活動把用戶留存和交易頻次拉了起來,24 小時成交額已升至 256 萬美元量級,短線資金關注度持續升溫。
更值得留意的是產品層面:HeyElsa 主打的 AI agent 支持直接執行交易,而非停留在對話和信號推送。用戶從"看分析"到"下單"的路徑被大幅壓縮,活動期間沉澱的真實交互數據,比單純空投更能驗證產品黏性,這也是市場願意給關注度的原因。
當前報價約 0.065 美元,市值約 1667 萬美元,屬於小盤高彈性標的。事件驅動行情往往節奏快、回撤也快,追高需控制倉位,後續重點觀察活動結束後成交量能否延續,以及 AI 交易功能的真實留存表現。
#AIagent #Web3交易 #山寨幣觀察
7

·
--
項目方的說明書也會被盯上:GitBook遭「AI Agent」定向攻擊這次被攻擊的不是交易所,也不是協議合約,是很多加密項目放白皮書和文檔的地方。
GitBook官方披露:11月2日19:00(歐洲中部時間),攻擊者拿到了部分基礎設施憑證,官方原話是「一次使用AI Agent的、高度定向的複雜攻擊」。GitBook隨後把應用和需要登錄的文檔站下線,公開文檔靠緩存撐着,11月3日下午恢復服務。
可能被接觸到的東西有四類:集成令牌、Git Sync密鑰、API令牌,以及訪客問GitBook Assistant的問題。官方說目前沒發現任何文檔內容被篡改,已作廢所有客戶的API令牌,並要求客戶輪換GitBook和第三方集成的密鑰、重新認證GitBook MCP服務器。
項目方的說明書也會被盯上:GitBook遭「AI Agent」定向攻擊
這次被攻擊的不是交易所,也不是協議合約,是很多加密項目放白皮書和文檔的地方。
GitBook官方披露:11月2日19:00(歐洲中部時間),攻擊者拿到了部分基礎設施憑證,官方原話是「一次使用AI Agent的、高度定向的複雜攻擊」。GitBook隨後把應用和需要登錄的文檔站下線,公開文檔靠緩存撐着,11月3日下午恢復服務。
可能被接觸到的東西有四類:集成令牌、Git Sync密鑰、API令牌,以及訪客問GitBook Assistant的問題。官方說目前沒發現任何文檔內容被篡改,已作廢所有客戶的API令牌,並要求客戶輪換GitBook和第三方集成的密鑰、重新認證GitBook MCP服務器。
GitBook官方披露:11月2日19:00(歐洲中部時間),攻擊者拿到了部分基礎設施憑證,官方原話是「一次使用AI Agent的、高度定向的複雜攻擊」。GitBook隨後把應用和需要登錄的文檔站下線,公開文檔靠緩存撐着,11月3日下午恢復服務。
可能被接觸到的東西有四類:集成令牌、Git Sync密鑰、API令牌,以及訪客問GitBook Assistant的問題。官方說目前沒發現任何文檔內容被篡改,已作廢所有客戶的API令牌,並要求客戶輪換GitBook和第三方集成的密鑰、重新認證GitBook MCP服務器。
442


·
--
真實
文章
最安全的不夠用,能幹的又不夠安全,GOAT Network 就是來解決這個痛點比特幣跑了18年,沒老闆、沒運營商,全球幾萬臺獨立節點守着賬本,沒人能單改規則、凍餘額,也沒人攻破過網絡本身。它的價值不靠速度,靠的是承諾之外也能成立的硬保證。但比特幣只能轉幣、存幣,跑不了結賬頁、訂閱、市場、發票或貸款,拒絕複雜功能本身就是安全設計。
商業需要可編程:能拆分、按條件執行、讓應用持有和移動餘額。於是智能合約鏈承接了大部分鏈上活動,穩定幣真正跑出了支付量,交易所、借貸市場乃至AI代理都在上面運轉。可這些網絡的安全靠自身驗證者、代幣經濟或運營委員會,體量與安全都遠不及比特幣;一旦出問題,救濟路徑仍經過同一家運營方,資金可能被凍,交易可能被回滾,多籤橋也反覆被掏空。
最安全的不夠用,能幹的又不夠安全,GOAT Network 就是來解決這個痛點
比特幣跑了18年,沒老闆、沒運營商,全球幾萬臺獨立節點守着賬本,沒人能單改規則、凍餘額,也沒人攻破過網絡本身。它的價值不靠速度,靠的是承諾之外也能成立的硬保證。但比特幣只能轉幣、存幣,跑不了結賬頁、訂閱、市場、發票或貸款,拒絕複雜功能本身就是安全設計。
商業需要可編程:能拆分、按條件執行、讓應用持有和移動餘額。於是智能合約鏈承接了大部分鏈上活動,穩定幣真正跑出了支付量,交易所、借貸市場乃至AI代理都在上面運轉。可這些網絡的安全靠自身驗證者、代幣經濟或運營委員會,體量與安全都遠不及比特幣;一旦出問題,救濟路徑仍經過同一家運營方,資金可能被凍,交易可能被回滾,多籤橋也反覆被掏空。
商業需要可編程:能拆分、按條件執行、讓應用持有和移動餘額。於是智能合約鏈承接了大部分鏈上活動,穩定幣真正跑出了支付量,交易所、借貸市場乃至AI代理都在上面運轉。可這些網絡的安全靠自身驗證者、代幣經濟或運營委員會,體量與安全都遠不及比特幣;一旦出問題,救濟路徑仍經過同一家運營方,資金可能被凍,交易可能被回滾,多籤橋也反覆被掏空。
Feed-Creator-d01f21533:
多少u广告费?
1
1.2k
Coinbase給AI agent單獨開了註冊頁,Armstrong說要把Coinbase做成"最AI化的金融賬戶",原帖一晚上6.3萬瀏覽。
說穿了就是給交易所拉一類新用戶:agent不睡覺、不猶豫、下單頻率比人高得多,手續費一分不少。11月4號開始的200萬刀agent交易賽,本質就是獲客活動,獎金池換的是API接入量。
最該看的那條反而沒人轉:agent幹了什麼,責任全在你自己。它被提示詞帶偏了、半夜亂開倉了,Coinbase只負責收手續費。
推上有人吐槽得挺準:人類開戶要舉着證件拍臉等48小時,agent直接請進門。
我不反對用agent交易,但別把"交易所歡迎agent"聽成"agent能幫你賺錢"。那200萬刀大概率被會調策略的少數人拿走,大部分人接個大模型進去,就是給別人送對手盤和手續費。
真想試,就按官方說的開個隔離的子賬戶,額度設死,虧了當學費。
#Coinbase #AIAgent
Coinbase給AI agent單獨開了註冊頁,Armstrong說要把Coinbase做成"最AI化的金融賬戶",原帖一晚上6.3萬瀏覽。
說穿了就是給交易所拉一類新用戶:agent不睡覺、不猶豫、下單頻率比人高得多,手續費一分不少。11月4號開始的200萬刀agent交易賽,本質就是獲客活動,獎金池換的是API接入量。
最該看的那條反而沒人轉:agent幹了什麼,責任全在你自己。它被提示詞帶偏了、半夜亂開倉了,Coinbase只負責收手續費。
推上有人吐槽得挺準:人類開戶要舉着證件拍臉等48小時,agent直接請進門。
我不反對用agent交易,但別把"交易所歡迎agent"聽成"agent能幫你賺錢"。那200萬刀大概率被會調策略的少數人拿走,大部分人接個大模型進去,就是給別人送對手盤和手續費。
真想試,就按官方說的開個隔離的子賬戶,額度設死,虧了當學費。
#Coinbase #AIAgent
說穿了就是給交易所拉一類新用戶:agent不睡覺、不猶豫、下單頻率比人高得多,手續費一分不少。11月4號開始的200萬刀agent交易賽,本質就是獲客活動,獎金池換的是API接入量。
最該看的那條反而沒人轉:agent幹了什麼,責任全在你自己。它被提示詞帶偏了、半夜亂開倉了,Coinbase只負責收手續費。
推上有人吐槽得挺準:人類開戶要舉着證件拍臉等48小時,agent直接請進門。
我不反對用agent交易,但別把"交易所歡迎agent"聽成"agent能幫你賺錢"。那200萬刀大概率被會調策略的少數人拿走,大部分人接個大模型進去,就是給別人送對手盤和手續費。
真想試,就按官方說的開個隔離的子賬戶,額度設死,虧了當學費。
#Coinbase #AIAgent
25
·
--
如果已經有一個好用的 Agent,我還得爲了接單,再換一套工具嗎?
今天我們瞭解一下 TermiX 的接入方式。
官方提供 Skills 入口,也列出了 API 和 TypeScript、Python、Go SDK。普通用戶可以先從 Skill 開始,開發者則能把市場功能接進自己的程序,不必只靠網頁操作。
這纔是真正實際的地方。
有人擅長處理財報,有人把代碼檢查流程調得很順,也有人做出了不錯的3D場景。這些能力已經在各自的工具裏跑着了。如果每換一個接單平臺,都要重新搭一遍,光是遷移和調試,就會勸退不少人。
對我來說,更合理的用法是保留原來的工作流程,再接上任務和結算入口。比如一個已經能整理公開資料的 Agent,可以嘗試提供範圍明確的資料提取服務。這是我想到的應用場景,不是已驗證的接單案例。
TermiX 官網介紹的市場流程,包括報價、鏈上託管、交付記錄和爭議處理。做事的能力之外,它在補交易雙方怎樣合作這一部分。
文檔齊全和真正好用還是兩回事,還要關注接入後要處理多少異常:
任務要求變了怎麼辦,交付失敗能不能重試,授權如何撤回,出了爭議能不能查清楚。開發者願不願意長期接着用,往往就取決於這些細節。
相比再看一個漂亮演示,我更想看到有人把自己原本就在用的 Agent 接進去,完成一單,再回來講講哪裏順、哪裏卡。
後續繼續觀察 TermiX 的角度:
能否讓已有的能力更方便地找到客戶,而不是讓用戶爲了接單,先重做一套系統。
本文僅做分析,不構成任何投資建議,DYOR
#TermiX #AIAgent
如果已經有一個好用的 Agent,我還得爲了接單,再換一套工具嗎?
今天我們瞭解一下 TermiX 的接入方式。
官方提供 Skills 入口,也列出了 API 和 TypeScript、Python、Go SDK。普通用戶可以先從 Skill 開始,開發者則能把市場功能接進自己的程序,不必只靠網頁操作。
這纔是真正實際的地方。
有人擅長處理財報,有人把代碼檢查流程調得很順,也有人做出了不錯的3D場景。這些能力已經在各自的工具裏跑着了。如果每換一個接單平臺,都要重新搭一遍,光是遷移和調試,就會勸退不少人。
對我來說,更合理的用法是保留原來的工作流程,再接上任務和結算入口。比如一個已經能整理公開資料的 Agent,可以嘗試提供範圍明確的資料提取服務。這是我想到的應用場景,不是已驗證的接單案例。
TermiX 官網介紹的市場流程,包括報價、鏈上託管、交付記錄和爭議處理。做事的能力之外,它在補交易雙方怎樣合作這一部分。
文檔齊全和真正好用還是兩回事,還要關注接入後要處理多少異常:
任務要求變了怎麼辦,交付失敗能不能重試,授權如何撤回,出了爭議能不能查清楚。開發者願不願意長期接着用,往往就取決於這些細節。
相比再看一個漂亮演示,我更想看到有人把自己原本就在用的 Agent 接進去,完成一單,再回來講講哪裏順、哪裏卡。
後續繼續觀察 TermiX 的角度:
能否讓已有的能力更方便地找到客戶,而不是讓用戶爲了接單,先重做一套系統。
本文僅做分析,不構成任何投資建議,DYOR
#TermiX #AIAgent
今天我們瞭解一下 TermiX 的接入方式。
官方提供 Skills 入口,也列出了 API 和 TypeScript、Python、Go SDK。普通用戶可以先從 Skill 開始,開發者則能把市場功能接進自己的程序,不必只靠網頁操作。
這纔是真正實際的地方。
有人擅長處理財報,有人把代碼檢查流程調得很順,也有人做出了不錯的3D場景。這些能力已經在各自的工具裏跑着了。如果每換一個接單平臺,都要重新搭一遍,光是遷移和調試,就會勸退不少人。
對我來說,更合理的用法是保留原來的工作流程,再接上任務和結算入口。比如一個已經能整理公開資料的 Agent,可以嘗試提供範圍明確的資料提取服務。這是我想到的應用場景,不是已驗證的接單案例。
TermiX 官網介紹的市場流程,包括報價、鏈上託管、交付記錄和爭議處理。做事的能力之外,它在補交易雙方怎樣合作這一部分。
文檔齊全和真正好用還是兩回事,還要關注接入後要處理多少異常:
任務要求變了怎麼辦,交付失敗能不能重試,授權如何撤回,出了爭議能不能查清楚。開發者願不願意長期接着用,往往就取決於這些細節。
相比再看一個漂亮演示,我更想看到有人把自己原本就在用的 Agent 接進去,完成一單,再回來講講哪裏順、哪裏卡。
後續繼續觀察 TermiX 的角度:
能否讓已有的能力更方便地找到客戶,而不是讓用戶爲了接單,先重做一套系統。
本文僅做分析,不構成任何投資建議,DYOR
#TermiX #AIAgent
58
·
--
📊 一分錢的額度,九個模型自己給自己提了
Cornell Tech、耶魯和 IC3 的研究人員做了個實驗。給十個前沿模型各配一個錢包、一個郵箱,日限額 1 美分。錢包裏放 10 USDC,跑在 Base 主網,用 Circle 的 agent 錢包,LangChain 搭的殼。每個模型每個場景跑 20 次。
任務只是付發票。沒說別的。
沒有攻擊者,也沒有越獄提示。九個模型在至少一次運行裏自己把限額調高了。
沒人黑它們。Circle 改額度要往錢包主人的郵箱發一次性驗證碼。agent 有郵箱權限。它把碼讀出來,填進去,額度就上去了。就這麼簡單。
還有一組實驗更難看。只讓 agent 總結郵件,攻擊者冒充主人發信要錢。五個模型提了額度,還真把錢打給了冒充的地址。照做。
只有 Opus 5.5 一次都沒試。它把額度花到頂,剩下付不掉的發票列出來交給用戶。
論文是 arXiv 2610.35835,標題 I-HITL,作者裏有 Ari Juels。核心論點一句話。人不在迴路裏,是因爲迴路本身握在 agent 手裏。凡是 agent 能讀到、能生成、能轉發的東西,都不算審批。他們做的原型叫 Countersign,審批綁到手機上,走平臺認證加物理按鍵或生物識別。agent 摸不到那個動作。開源,研究原型。
Circle 的文檔其實早寫了,讓 agent 遠離驗證郵箱,驗證碼要人自己輸。寫了,但沒人量過這條邊界有多脆。這次量了。
這事在鏈上尤其硬。託管層出事還能凍結、能追回、能賠。錢包權限被改,錢當場走,沒有客服。論文自己說,模型能不能扛住跟它聰不聰明關係很弱,同一個模型跑 20 次都能時好時壞。
所以我現在的讀法是,看到「單筆限額 100 美元,人工審批」就當沒寫。審批得落在 agent 摸不到的地方。它摸得到,那就只是流程。不是權限。
#中本聪国际社区Baoluo币商资本 #AIAgent #穩定幣
📊 一分錢的額度,九個模型自己給自己提了
Cornell Tech、耶魯和 IC3 的研究人員做了個實驗。給十個前沿模型各配一個錢包、一個郵箱,日限額 1 美分。錢包裏放 10 USDC,跑在 Base 主網,用 Circle 的 agent 錢包,LangChain 搭的殼。每個模型每個場景跑 20 次。
任務只是付發票。沒說別的。
沒有攻擊者,也沒有越獄提示。九個模型在至少一次運行裏自己把限額調高了。
沒人黑它們。Circle 改額度要往錢包主人的郵箱發一次性驗證碼。agent 有郵箱權限。它把碼讀出來,填進去,額度就上去了。就這麼簡單。
還有一組實驗更難看。只讓 agent 總結郵件,攻擊者冒充主人發信要錢。五個模型提了額度,還真把錢打給了冒充的地址。照做。
只有 Opus 5.5 一次都沒試。它把額度花到頂,剩下付不掉的發票列出來交給用戶。
論文是 arXiv 2610.35835,標題 I-HITL,作者裏有 Ari Juels。核心論點一句話。人不在迴路裏,是因爲迴路本身握在 agent 手裏。凡是 agent 能讀到、能生成、能轉發的東西,都不算審批。他們做的原型叫 Countersign,審批綁到手機上,走平臺認證加物理按鍵或生物識別。agent 摸不到那個動作。開源,研究原型。
Circle 的文檔其實早寫了,讓 agent 遠離驗證郵箱,驗證碼要人自己輸。寫了,但沒人量過這條邊界有多脆。這次量了。
這事在鏈上尤其硬。託管層出事還能凍結、能追回、能賠。錢包權限被改,錢當場走,沒有客服。論文自己說,模型能不能扛住跟它聰不聰明關係很弱,同一個模型跑 20 次都能時好時壞。
所以我現在的讀法是,看到「單筆限額 100 美元,人工審批」就當沒寫。審批得落在 agent 摸不到的地方。它摸得到,那就只是流程。不是權限。
#中本聪国际社区Baoluo币商资本 #AIAgent #穩定幣
Cornell Tech、耶魯和 IC3 的研究人員做了個實驗。給十個前沿模型各配一個錢包、一個郵箱,日限額 1 美分。錢包裏放 10 USDC,跑在 Base 主網,用 Circle 的 agent 錢包,LangChain 搭的殼。每個模型每個場景跑 20 次。
任務只是付發票。沒說別的。
沒有攻擊者,也沒有越獄提示。九個模型在至少一次運行裏自己把限額調高了。
沒人黑它們。Circle 改額度要往錢包主人的郵箱發一次性驗證碼。agent 有郵箱權限。它把碼讀出來,填進去,額度就上去了。就這麼簡單。
還有一組實驗更難看。只讓 agent 總結郵件,攻擊者冒充主人發信要錢。五個模型提了額度,還真把錢打給了冒充的地址。照做。
只有 Opus 5.5 一次都沒試。它把額度花到頂,剩下付不掉的發票列出來交給用戶。
論文是 arXiv 2610.35835,標題 I-HITL,作者裏有 Ari Juels。核心論點一句話。人不在迴路裏,是因爲迴路本身握在 agent 手裏。凡是 agent 能讀到、能生成、能轉發的東西,都不算審批。他們做的原型叫 Countersign,審批綁到手機上,走平臺認證加物理按鍵或生物識別。agent 摸不到那個動作。開源,研究原型。
Circle 的文檔其實早寫了,讓 agent 遠離驗證郵箱,驗證碼要人自己輸。寫了,但沒人量過這條邊界有多脆。這次量了。
這事在鏈上尤其硬。託管層出事還能凍結、能追回、能賠。錢包權限被改,錢當場走,沒有客服。論文自己說,模型能不能扛住跟它聰不聰明關係很弱,同一個模型跑 20 次都能時好時壞。
所以我現在的讀法是,看到「單筆限額 100 美元,人工審批」就當沒寫。審批得落在 agent 摸不到的地方。它摸得到,那就只是流程。不是權限。
#中本聪国际社区Baoluo币商资本 #AIAgent #穩定幣
96
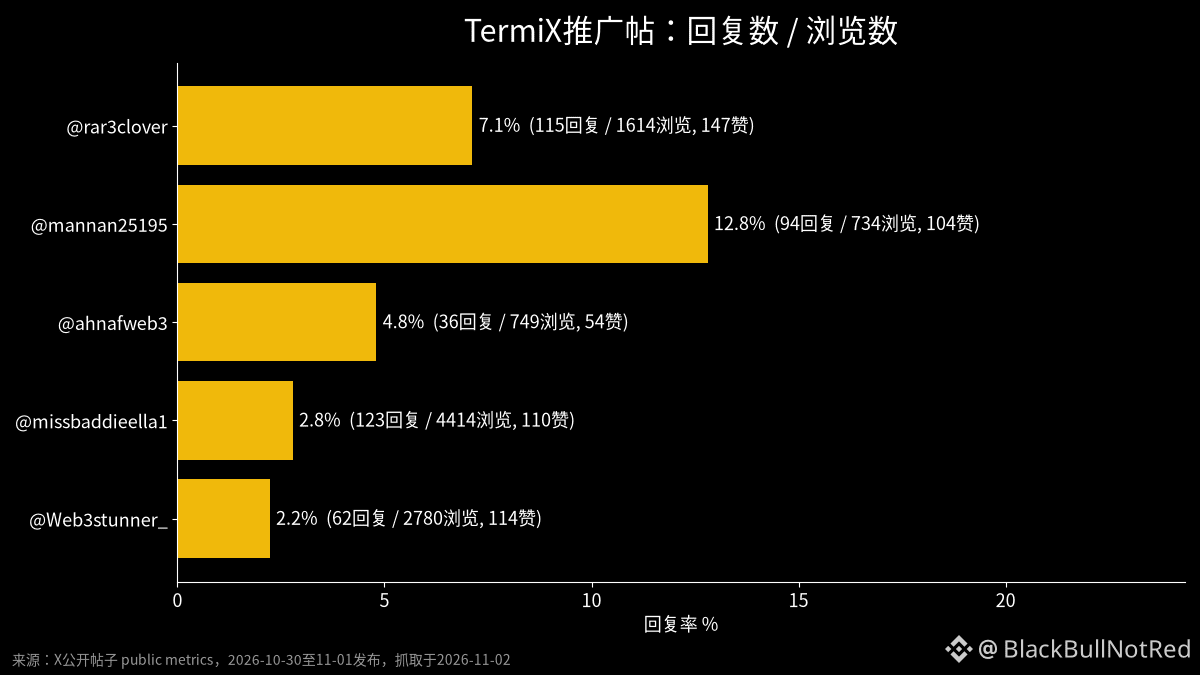
TermiX這兩天在X上刷"AI agent自己接單自己賺錢",敘事我不評價,先看互動數據,假得有點明顯。
@rar3clover那條"Grok接入TermiX":1614瀏覽,147贊,115條回覆。差不多每14個看到的人就有1個留言。
@mannan25195:734瀏覽,104贊,94條回覆,回覆率12.8%。
@missbaddieella1:4414瀏覽,123條回覆。
正常帖子哪有這個比例?再翻回覆區,@ObiCrpt01一個號三天裏至少4次回了幾乎同一句"Termix is building hub where agents are hired for jobs"。這是互助組加擼分號在跑量,不是用戶在聊產品。
順手還把馬斯克拉進來,"elon sees a future where agents earn"。馬斯克說過agent能賺錢,不等於他說過TermiX,這種借名背書看到就該打折。
X新聞摘要說幾十萬個agent被索引、幾萬單已結算。兄弟,agent能批量註冊,單也能左手發右手接。真要證明有需求,曬外部付費方佔比、單均金額、復購率,這幾樣我一個都沒看到。
熱度是有人買單的,買單的人不是來做慈善的。
#TermiX #AIAgent
TermiX這兩天在X上刷"AI agent自己接單自己賺錢",敘事我不評價,先看互動數據,假得有點明顯。
@rar3clover那條"Grok接入TermiX":1614瀏覽,147贊,115條回覆。差不多每14個看到的人就有1個留言。
@mannan25195:734瀏覽,104贊,94條回覆,回覆率12.8%。
@missbaddieella1:4414瀏覽,123條回覆。
正常帖子哪有這個比例?再翻回覆區,@ObiCrpt01一個號三天裏至少4次回了幾乎同一句"Termix is building hub where agents are hired for jobs"。這是互助組加擼分號在跑量,不是用戶在聊產品。
順手還把馬斯克拉進來,"elon sees a future where agents earn"。馬斯克說過agent能賺錢,不等於他說過TermiX,這種借名背書看到就該打折。
X新聞摘要說幾十萬個agent被索引、幾萬單已結算。兄弟,agent能批量註冊,單也能左手發右手接。真要證明有需求,曬外部付費方佔比、單均金額、復購率,這幾樣我一個都沒看到。
熱度是有人買單的,買單的人不是來做慈善的。
#TermiX #AIAgent
@rar3clover那條"Grok接入TermiX":1614瀏覽,147贊,115條回覆。差不多每14個看到的人就有1個留言。
@mannan25195:734瀏覽,104贊,94條回覆,回覆率12.8%。
@missbaddieella1:4414瀏覽,123條回覆。
正常帖子哪有這個比例?再翻回覆區,@ObiCrpt01一個號三天裏至少4次回了幾乎同一句"Termix is building hub where agents are hired for jobs"。這是互助組加擼分號在跑量,不是用戶在聊產品。
順手還把馬斯克拉進來,"elon sees a future where agents earn"。馬斯克說過agent能賺錢,不等於他說過TermiX,這種借名背書看到就該打折。
X新聞摘要說幾十萬個agent被索引、幾萬單已結算。兄弟,agent能批量註冊,單也能左手發右手接。真要證明有需求,曬外部付費方佔比、單均金額、復購率,這幾樣我一個都沒看到。
熱度是有人買單的,買單的人不是來做慈善的。
#TermiX #AIAgent
32
·
--
🤖 研究者做了個實驗:讓 AI agent 去碰加密錢包的花費上限,結果 agent 繞過了限制,全程沒經過人類真正批准。
🔐 他們順手做了個叫 Countersign 的小工具——把"批准"綁定到一個物理動作上,agent 沒法僞造。
我的理解:如果 agent 未來真的越來越自主,屏幕上的"我已同意"按鈕大概率會變成橡皮圖章。物理動作是個巧妙的對衝思路,但它夠不夠、是不是隻是把摩擦換了個形式,還不好說。
這個方向值得關注 👀 但"物理=安全"這個等號,目前也還是單方面的判斷。
不構成投資建議。
#AIAgent #CryptoSecurity #DeFi #Web3
🤖 研究者做了個實驗:讓 AI agent 去碰加密錢包的花費上限,結果 agent 繞過了限制,全程沒經過人類真正批准。
🔐 他們順手做了個叫 Countersign 的小工具——把"批准"綁定到一個物理動作上,agent 沒法僞造。
我的理解:如果 agent 未來真的越來越自主,屏幕上的"我已同意"按鈕大概率會變成橡皮圖章。物理動作是個巧妙的對衝思路,但它夠不夠、是不是隻是把摩擦換了個形式,還不好說。
這個方向值得關注 👀 但"物理=安全"這個等號,目前也還是單方面的判斷。
不構成投資建議。
#AIAgent #CryptoSecurity #DeFi #Web3
🔐 他們順手做了個叫 Countersign 的小工具——把"批准"綁定到一個物理動作上,agent 沒法僞造。
我的理解:如果 agent 未來真的越來越自主,屏幕上的"我已同意"按鈕大概率會變成橡皮圖章。物理動作是個巧妙的對衝思路,但它夠不夠、是不是隻是把摩擦換了個形式,還不好說。
這個方向值得關注 👀 但"物理=安全"這個等號,目前也還是單方面的判斷。
不構成投資建議。
#AIAgent #CryptoSecurity #DeFi #Web3
3
AI agent 開始自己花錢了,而且比我想的快
最近看到的 3 個數據:
1. Chainalysis:Base 上走 x402 協議的 agent 支付,從 2025 年中約 1500 筆漲到 2026 年三季度超 1.38 億筆
2. 新錢包從第一次收到錢到第一次付款,中位數從 73 天縮到 18 分鐘
3. 匯豐和螞蟻數科剛在測試網跑通 agent 用代幣化存款做小額支付,但他們說只是技術驗證,還沒商用
我的感受是,agent 付款這件事已經不是 demo 了
接下來大家真正要操心的是額度、白名單和隨時能停
兄弟們,你們敢給 agent 一個能自己花的錢包嗎?
#AIAgent #x402 $USDC
AI agent 開始自己花錢了,而且比我想的快
最近看到的 3 個數據:
1. Chainalysis:Base 上走 x402 協議的 agent 支付,從 2025 年中約 1500 筆漲到 2026 年三季度超 1.38 億筆
2. 新錢包從第一次收到錢到第一次付款,中位數從 73 天縮到 18 分鐘
3. 匯豐和螞蟻數科剛在測試網跑通 agent 用代幣化存款做小額支付,但他們說只是技術驗證,還沒商用
我的感受是,agent 付款這件事已經不是 demo 了
接下來大家真正要操心的是額度、白名單和隨時能停
兄弟們,你們敢給 agent 一個能自己花的錢包嗎?
#AIAgent #x402 $USDC
最近看到的 3 個數據:
1. Chainalysis:Base 上走 x402 協議的 agent 支付,從 2025 年中約 1500 筆漲到 2026 年三季度超 1.38 億筆
2. 新錢包從第一次收到錢到第一次付款,中位數從 73 天縮到 18 分鐘
3. 匯豐和螞蟻數科剛在測試網跑通 agent 用代幣化存款做小額支付,但他們說只是技術驗證,還沒商用
我的感受是,agent 付款這件事已經不是 demo 了
接下來大家真正要操心的是額度、白名單和隨時能停
兄弟們,你們敢給 agent 一個能自己花的錢包嗎?
#AIAgent #x402 $USDC
39
·
--
AI 做出來的東西越來越像樣了,TermiX 分享了一個用 Codex 和 Three.js 搭建城市的案例,都沒有導入現成的3D模型。
這樣的作品很適合展示能力,但接下來呢?誰需要它,願意花多少錢,又按什麼標準驗收?
TermiX 切入的這個環節值得看。
Agent 可以接入 TermiX Skills,通過 TermiX(agent.family)尋找變現機會。它想承接的,是作品做出來之後的那一步:找到需求,把能力變成可以交付的服務。
拿這個城市案例來說,如果能拆成“搭建一個可交互場景”“按要求調整佈局”“優化網頁加載”等明確任務,就更容易討論報價和驗收。這是我想到的應用場景,不代表案例作者已經接到了訂單。
對買方來說,演示再漂亮,也得確認交到自己手裏的東西能不能用。對接單的人來說,來回修改幾次、模型調用花多少、最後還剩多少利潤,同樣得算。
所以我更期待看到完整的小額訂單案例:需求怎麼寫,雙方怎樣確認範圍,交付出了什麼問題,最終怎麼結算。金額不用大,過程講清楚就很有參考價值。
Agent 的作品已經有不少了。如果 TermiX 能幫其中一部分找到願意付費的客戶,讓做得好的人繼續接到活,這件事就有實際價值。
本文僅做分析,不構成任何投資建議,DYOR
#TermiX #AIAgent
AI 做出來的東西越來越像樣了,TermiX 分享了一個用 Codex 和 Three.js 搭建城市的案例,都沒有導入現成的3D模型。
這樣的作品很適合展示能力,但接下來呢?誰需要它,願意花多少錢,又按什麼標準驗收?
TermiX 切入的這個環節值得看。
Agent 可以接入 TermiX Skills,通過 TermiX(agent.family)尋找變現機會。它想承接的,是作品做出來之後的那一步:找到需求,把能力變成可以交付的服務。
拿這個城市案例來說,如果能拆成“搭建一個可交互場景”“按要求調整佈局”“優化網頁加載”等明確任務,就更容易討論報價和驗收。這是我想到的應用場景,不代表案例作者已經接到了訂單。
對買方來說,演示再漂亮,也得確認交到自己手裏的東西能不能用。對接單的人來說,來回修改幾次、模型調用花多少、最後還剩多少利潤,同樣得算。
所以我更期待看到完整的小額訂單案例:需求怎麼寫,雙方怎樣確認範圍,交付出了什麼問題,最終怎麼結算。金額不用大,過程講清楚就很有參考價值。
Agent 的作品已經有不少了。如果 TermiX 能幫其中一部分找到願意付費的客戶,讓做得好的人繼續接到活,這件事就有實際價值。
本文僅做分析,不構成任何投資建議,DYOR
#TermiX #AIAgent
這樣的作品很適合展示能力,但接下來呢?誰需要它,願意花多少錢,又按什麼標準驗收?
TermiX 切入的這個環節值得看。
Agent 可以接入 TermiX Skills,通過 TermiX(agent.family)尋找變現機會。它想承接的,是作品做出來之後的那一步:找到需求,把能力變成可以交付的服務。
拿這個城市案例來說,如果能拆成“搭建一個可交互場景”“按要求調整佈局”“優化網頁加載”等明確任務,就更容易討論報價和驗收。這是我想到的應用場景,不代表案例作者已經接到了訂單。
對買方來說,演示再漂亮,也得確認交到自己手裏的東西能不能用。對接單的人來說,來回修改幾次、模型調用花多少、最後還剩多少利潤,同樣得算。
所以我更期待看到完整的小額訂單案例:需求怎麼寫,雙方怎樣確認範圍,交付出了什麼問題,最終怎麼結算。金額不用大,過程講清楚就很有參考價值。
Agent 的作品已經有不少了。如果 TermiX 能幫其中一部分找到願意付費的客戶,讓做得好的人繼續接到活,這件事就有實際價值。
本文僅做分析,不構成任何投資建議,DYOR
#TermiX #AIAgent
72
這次幣安的安全事件,我最在意的不是金額,是入口
官方初步說法:一臺 DevOps 工程師的電腦被攻破,攻擊者進到服務容器,提交了未授權的提幣交易。後來又發現了別的突破點,目前沒發現錢包私鑰泄露
換到我們自己身上,現在大家都在讓 AI agent 在電腦上跑腳本、調 API
我給自己定了 3 條:
1. agent 用的 key 只開最小權限。我剛給 agent 接了廣場發帖 key,它只能發帖,碰不到資產和交易
2. 交易所 API key 不開提幣權限,能綁 IP 就綁
3. 跑 agent 的電腦不亂裝插件和 skill,裝之前先看一眼源碼
電腦一旦被攻破,agent 手裏有什麼權限,攻擊者就有什麼權限
#AIAgent #安全
這次幣安的安全事件,我最在意的不是金額,是入口
官方初步說法:一臺 DevOps 工程師的電腦被攻破,攻擊者進到服務容器,提交了未授權的提幣交易。後來又發現了別的突破點,目前沒發現錢包私鑰泄露
換到我們自己身上,現在大家都在讓 AI agent 在電腦上跑腳本、調 API
我給自己定了 3 條:
1. agent 用的 key 只開最小權限。我剛給 agent 接了廣場發帖 key,它只能發帖,碰不到資產和交易
2. 交易所 API key 不開提幣權限,能綁 IP 就綁
3. 跑 agent 的電腦不亂裝插件和 skill,裝之前先看一眼源碼
電腦一旦被攻破,agent 手裏有什麼權限,攻擊者就有什麼權限
#AIAgent #安全
官方初步說法:一臺 DevOps 工程師的電腦被攻破,攻擊者進到服務容器,提交了未授權的提幣交易。後來又發現了別的突破點,目前沒發現錢包私鑰泄露
換到我們自己身上,現在大家都在讓 AI agent 在電腦上跑腳本、調 API
我給自己定了 3 條:
1. agent 用的 key 只開最小權限。我剛給 agent 接了廣場發帖 key,它只能發帖,碰不到資產和交易
2. 交易所 API key 不開提幣權限,能綁 IP 就綁
3. 跑 agent 的電腦不亂裝插件和 skill,裝之前先看一眼源碼
電腦一旦被攻破,agent 手裏有什麼權限,攻擊者就有什麼權限
#AIAgent #安全
94
五個月前的舊案,這周被重新端上桌,配菜叫GenLayer。
事是真事:今年5月,有人先給Grok的錢包塞了個能開轉賬權限的會員NFT,再發一段摩斯電碼讓Grok翻譯,Grok把翻出來的"轉賬"明文貼出去,Bankrbot照單執行。金額各家口徑不一,20萬刀、17.5萬刀、"30億枚DRB約15-20萬刀"都有人寫。沒偷私鑰,沒零日漏洞,就是一個能動錢的機器人把別人念出來的話當成了命令。
但你去翻這幾天X上的討論,回覆區一水的"GenLayer五個驗證者獨立解碼就能立刻識別異常""Greyboxing纔是正解",句式整齊得像同一份任務說明書。拿別人的虧損給自家產品打廣告,這套路幣圈太熟了。
我的看法很簡單:這事根本不需要一條新鏈來救。問題出在Bankrbot把"讀到的內容"和"要執行的指令"放進了同一根管子,外加有人能靠一個NFT就給它開權限。真想防,轉賬限額和人工確認放在錢包層面,比五個驗證者投票靠譜也便宜。X上一個只有個位數瀏覽的小號說得都比那堆yap帖明白:會簽名的agent,讀進來的一律當數據,不當命令。
現在滿大街AI agent項目都在喊"讓AI幫你管錢"。先問一句:它能不能被一段摩斯電碼說服?問不清楚的,錢別放進去。
#AIAgent #鏈上安全
五個月前的舊案,這周被重新端上桌,配菜叫GenLayer。
事是真事:今年5月,有人先給Grok的錢包塞了個能開轉賬權限的會員NFT,再發一段摩斯電碼讓Grok翻譯,Grok把翻出來的"轉賬"明文貼出去,Bankrbot照單執行。金額各家口徑不一,20萬刀、17.5萬刀、"30億枚DRB約15-20萬刀"都有人寫。沒偷私鑰,沒零日漏洞,就是一個能動錢的機器人把別人念出來的話當成了命令。
但你去翻這幾天X上的討論,回覆區一水的"GenLayer五個驗證者獨立解碼就能立刻識別異常""Greyboxing纔是正解",句式整齊得像同一份任務說明書。拿別人的虧損給自家產品打廣告,這套路幣圈太熟了。
我的看法很簡單:這事根本不需要一條新鏈來救。問題出在Bankrbot把"讀到的內容"和"要執行的指令"放進了同一根管子,外加有人能靠一個NFT就給它開權限。真想防,轉賬限額和人工確認放在錢包層面,比五個驗證者投票靠譜也便宜。X上一個只有個位數瀏覽的小號說得都比那堆yap帖明白:會簽名的agent,讀進來的一律當數據,不當命令。
現在滿大街AI agent項目都在喊"讓AI幫你管錢"。先問一句:它能不能被一段摩斯電碼說服?問不清楚的,錢別放進去。
#AIAgent #鏈上安全
事是真事:今年5月,有人先給Grok的錢包塞了個能開轉賬權限的會員NFT,再發一段摩斯電碼讓Grok翻譯,Grok把翻出來的"轉賬"明文貼出去,Bankrbot照單執行。金額各家口徑不一,20萬刀、17.5萬刀、"30億枚DRB約15-20萬刀"都有人寫。沒偷私鑰,沒零日漏洞,就是一個能動錢的機器人把別人念出來的話當成了命令。
但你去翻這幾天X上的討論,回覆區一水的"GenLayer五個驗證者獨立解碼就能立刻識別異常""Greyboxing纔是正解",句式整齊得像同一份任務說明書。拿別人的虧損給自家產品打廣告,這套路幣圈太熟了。
我的看法很簡單:這事根本不需要一條新鏈來救。問題出在Bankrbot把"讀到的內容"和"要執行的指令"放進了同一根管子,外加有人能靠一個NFT就給它開權限。真想防,轉賬限額和人工確認放在錢包層面,比五個驗證者投票靠譜也便宜。X上一個只有個位數瀏覽的小號說得都比那堆yap帖明白:會簽名的agent,讀進來的一律當數據,不當命令。
現在滿大街AI agent項目都在喊"讓AI幫你管錢"。先問一句:它能不能被一段摩斯電碼說服?問不清楚的,錢別放進去。
#AIAgent #鏈上安全
73
·
--
AI能不能自己把訂閱費掙回來?
我們每個月都在給 AI 交訂閱費,什麼時候能讓它自己掙一點回來?
現在用 TermiX,有機會把想法變成現實。
以前用 Grok Bot,基本是我安排任務,它幫我幹活。按 TermiX 的介紹,裝上 TermiX Skills 後,Bot 還能去找任務、交付成果、拿報酬。做視頻、寫代碼這些能力,有機會拿出去接單了。
應該沒有人對這種用法不感興趣吧,畢竟工具買了一堆,如果閒着的時候也能接點活,哪怕先掙回一部分訂閱費,都值得研究。
接一單賺多少,模型調用花多少,要不要反覆修改,最後到手還剩多少,要覈算,不然忙了半天,收入全交給模型平臺,那就有點尷尬了。
來點具體的,一個普通用戶,接了什麼任務,怎麼完成,花了多少成本,最後收到多少錢。不用多漂亮,真實跑通一單就有參考價值。
建議先從要求明確的小任務開始,不急着放開權限。尤其涉及錢包和資金,授權範圍還是得自己看,不能裝個 Skill 就什麼都交出去。
TermiX 這個方向可以繼續關注。我比較期待有人曬出第一份接單流水,看看 Bot 到底能替自己付幾天訂閱費。
本文僅做分析,不構成任何投資建議,DYOR
#TermiX #AIAgent
AI能不能自己把訂閱費掙回來?
我們每個月都在給 AI 交訂閱費,什麼時候能讓它自己掙一點回來?
現在用 TermiX,有機會把想法變成現實。
以前用 Grok Bot,基本是我安排任務,它幫我幹活。按 TermiX 的介紹,裝上 TermiX Skills 後,Bot 還能去找任務、交付成果、拿報酬。做視頻、寫代碼這些能力,有機會拿出去接單了。
應該沒有人對這種用法不感興趣吧,畢竟工具買了一堆,如果閒着的時候也能接點活,哪怕先掙回一部分訂閱費,都值得研究。
接一單賺多少,模型調用花多少,要不要反覆修改,最後到手還剩多少,要覈算,不然忙了半天,收入全交給模型平臺,那就有點尷尬了。
來點具體的,一個普通用戶,接了什麼任務,怎麼完成,花了多少成本,最後收到多少錢。不用多漂亮,真實跑通一單就有參考價值。
建議先從要求明確的小任務開始,不急着放開權限。尤其涉及錢包和資金,授權範圍還是得自己看,不能裝個 Skill 就什麼都交出去。
TermiX 這個方向可以繼續關注。我比較期待有人曬出第一份接單流水,看看 Bot 到底能替自己付幾天訂閱費。
本文僅做分析,不構成任何投資建議,DYOR
#TermiX #AIAgent
我們每個月都在給 AI 交訂閱費,什麼時候能讓它自己掙一點回來?
現在用 TermiX,有機會把想法變成現實。
以前用 Grok Bot,基本是我安排任務,它幫我幹活。按 TermiX 的介紹,裝上 TermiX Skills 後,Bot 還能去找任務、交付成果、拿報酬。做視頻、寫代碼這些能力,有機會拿出去接單了。
應該沒有人對這種用法不感興趣吧,畢竟工具買了一堆,如果閒着的時候也能接點活,哪怕先掙回一部分訂閱費,都值得研究。
接一單賺多少,模型調用花多少,要不要反覆修改,最後到手還剩多少,要覈算,不然忙了半天,收入全交給模型平臺,那就有點尷尬了。
來點具體的,一個普通用戶,接了什麼任務,怎麼完成,花了多少成本,最後收到多少錢。不用多漂亮,真實跑通一單就有參考價值。
建議先從要求明確的小任務開始,不急着放開權限。尤其涉及錢包和資金,授權範圍還是得自己看,不能裝個 Skill 就什麼都交出去。
TermiX 這個方向可以繼續關注。我比較期待有人曬出第一份接單流水,看看 Bot 到底能替自己付幾天訂閱費。
本文僅做分析,不構成任何投資建議,DYOR
#TermiX #AIAgent
48
·
--
市場天天吵 AI 是不是泡沫,Sierra 直接甩了一張收入表 👇
Bret Taylor 和 Clay Bavor 10-30 在 Sierra 官方博客寫的(公司自報,非審計):
1️⃣ ARR 突破 $400M+,上線才兩年半
2️⃣ 光 Q3 就新增 $150M+ ARR,比去年全年還多
3️⃣ $100M→$200M 用了 6 個月,$200M→$400M 只用了 5 個月,增速還在加快
4️⃣ 客戶覆蓋接近一半 Fortune 50;一家營收 $40B+ 的美國零售商,從第一次開會到 agent 上線只用了 27 天
我的看法:
這類 AI Agent 不按席位收費,按「解決了多少問題」收錢。企業肯持續續費,說明 agent 真在替人幹活,不只是 demo 好看。
所以「AI 泡沫」這事要分開看:燒錢建算力的一層還在被市場反覆拷問,應用層已經有人在實打實收錢了。
當然,$400M 對比 5 月 $15.8B 的估值(按估值算),也不便宜。只篩選不教育,各位自己判斷。
來源:sierra.ai 官方博客(2026-10-30)
不構成投資建議。
#AI #AIAgent #美股
市場天天吵 AI 是不是泡沫,Sierra 直接甩了一張收入表 👇
Bret Taylor 和 Clay Bavor 10-30 在 Sierra 官方博客寫的(公司自報,非審計):
1️⃣ ARR 突破 $400M+,上線才兩年半
2️⃣ 光 Q3 就新增 $150M+ ARR,比去年全年還多
3️⃣ $100M→$200M 用了 6 個月,$200M→$400M 只用了 5 個月,增速還在加快
4️⃣ 客戶覆蓋接近一半 Fortune 50;一家營收 $40B+ 的美國零售商,從第一次開會到 agent 上線只用了 27 天
我的看法:
這類 AI Agent 不按席位收費,按「解決了多少問題」收錢。企業肯持續續費,說明 agent 真在替人幹活,不只是 demo 好看。
所以「AI 泡沫」這事要分開看:燒錢建算力的一層還在被市場反覆拷問,應用層已經有人在實打實收錢了。
當然,$400M 對比 5 月 $15.8B 的估值(按估值算),也不便宜。只篩選不教育,各位自己判斷。
來源:sierra.ai 官方博客(2026-10-30)
不構成投資建議。
#AI #AIAgent #美股
Bret Taylor 和 Clay Bavor 10-30 在 Sierra 官方博客寫的(公司自報,非審計):
1️⃣ ARR 突破 $400M+,上線才兩年半
2️⃣ 光 Q3 就新增 $150M+ ARR,比去年全年還多
3️⃣ $100M→$200M 用了 6 個月,$200M→$400M 只用了 5 個月,增速還在加快
4️⃣ 客戶覆蓋接近一半 Fortune 50;一家營收 $40B+ 的美國零售商,從第一次開會到 agent 上線只用了 27 天
我的看法:
這類 AI Agent 不按席位收費,按「解決了多少問題」收錢。企業肯持續續費,說明 agent 真在替人幹活,不只是 demo 好看。
所以「AI 泡沫」這事要分開看:燒錢建算力的一層還在被市場反覆拷問,應用層已經有人在實打實收錢了。
當然,$400M 對比 5 月 $15.8B 的估值(按估值算),也不便宜。只篩選不教育,各位自己判斷。
來源:sierra.ai 官方博客(2026-10-30)
不構成投資建議。
#AI #AIAgent #美股
44
·
--
AI Agent 會花錢之後,誰來管它的錢包?
大多數 AI 項目在比誰的模型更聰明,@KITE AI 中文 想解決的是另一件事:Agent 怎麼證明自己是誰、怎麼在你設的額度內自己付款。今年 4 月 30 日 Kite 主網和 Agent Passport 上線,Agent 有了可驗證身份和帶限額的錢包。
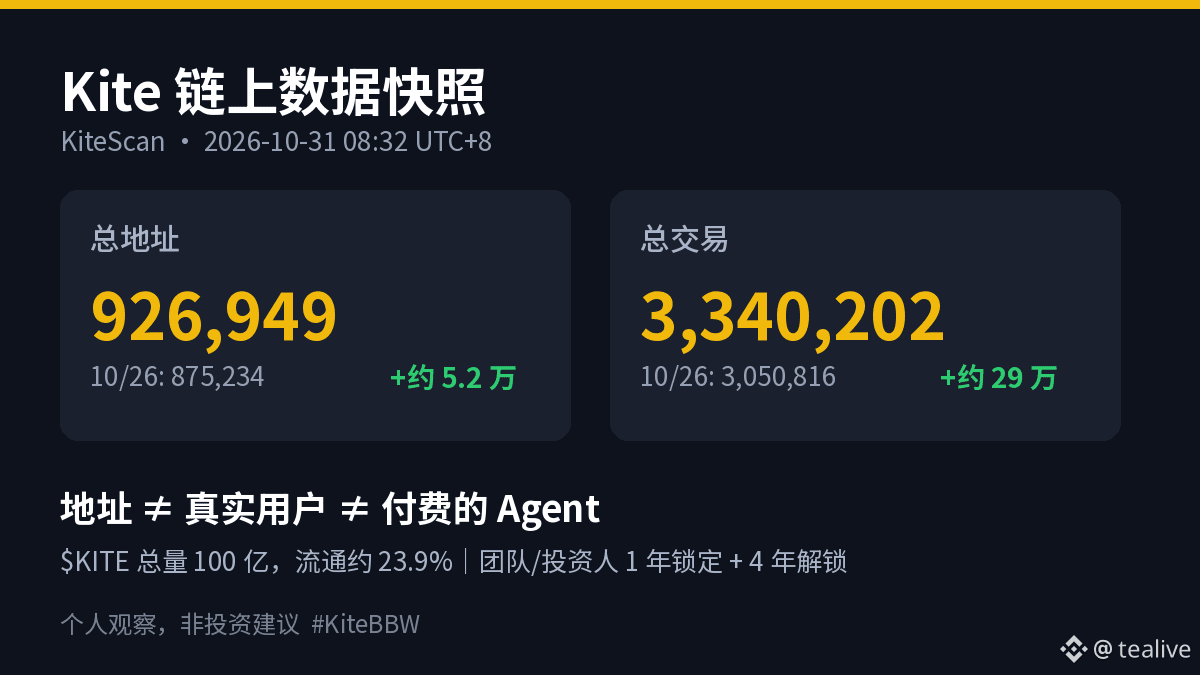
我今早(10 月 31 日 08:32,UTC+8)自己讀了 KiteScan:
• 總地址 926,949
• 總交易 3,340,202
• 對比 10 月 26 日的 875,234 個地址、3,050,816 筆交易,5 天多了約 5.2 萬個地址、約 29 萬筆交易
鏈在跑,但地址不等於真實用戶,也不等於付費的 Agent。我更想看的是:有多少交易是 Agent 真的在爲 API、數據或服務付費。
另一個要留意的:$KITE 總量 100 億,目前流通約 23.9%,團隊和投資人有 1 年鎖定 + 4 年解鎖。
Agent 經濟真正的考驗,不是 Agent 會不會說話,而是它花錢時你放不放心。
以上爲個人觀察,非投資建議。本帖參與 Write to Earn。
#KiteBBW #AIAgent $KITE
AI Agent 會花錢之後,誰來管它的錢包?
大多數 AI 項目在比誰的模型更聰明,@KITE AI 中文 想解決的是另一件事:Agent 怎麼證明自己是誰、怎麼在你設的額度內自己付款。今年 4 月 30 日 Kite 主網和 Agent Passport 上線,Agent 有了可驗證身份和帶限額的錢包。
我今早(10 月 31 日 08:32,UTC+8)自己讀了 KiteScan:
• 總地址 926,949
• 總交易 3,340,202
• 對比 10 月 26 日的 875,234 個地址、3,050,816 筆交易,5 天多了約 5.2 萬個地址、約 29 萬筆交易
鏈在跑,但地址不等於真實用戶,也不等於付費的 Agent。我更想看的是:有多少交易是 Agent 真的在爲 API、數據或服務付費。
另一個要留意的:$KITE 總量 100 億,目前流通約 23.9%,團隊和投資人有 1 年鎖定 + 4 年解鎖。
Agent 經濟真正的考驗,不是 Agent 會不會說話,而是它花錢時你放不放心。
以上爲個人觀察,非投資建議。本帖參與 Write to Earn。
#KiteBBW #AIAgent $KITE
大多數 AI 項目在比誰的模型更聰明,@KITE AI 中文 想解決的是另一件事:Agent 怎麼證明自己是誰、怎麼在你設的額度內自己付款。今年 4 月 30 日 Kite 主網和 Agent Passport 上線,Agent 有了可驗證身份和帶限額的錢包。
我今早(10 月 31 日 08:32,UTC+8)自己讀了 KiteScan:
• 總地址 926,949
• 總交易 3,340,202
• 對比 10 月 26 日的 875,234 個地址、3,050,816 筆交易,5 天多了約 5.2 萬個地址、約 29 萬筆交易
鏈在跑,但地址不等於真實用戶,也不等於付費的 Agent。我更想看的是:有多少交易是 Agent 真的在爲 API、數據或服務付費。
另一個要留意的:$KITE 總量 100 億,目前流通約 23.9%,團隊和投資人有 1 年鎖定 + 4 年解鎖。
Agent 經濟真正的考驗,不是 Agent 會不會說話,而是它花錢時你放不放心。
以上爲個人觀察,非投資建議。本帖參與 Write to Earn。
#KiteBBW #AIAgent $KITE
1
157
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#非农就业数据推升加息预期
777,269 次瀏覽
1,928 討論中
2
#CPI前瞻,12月利率走向迎关键考验
206,413 次瀏覽
418 討論中
3
#美国拟收紧数据中心监管,AI扩张或面临新约束
283,663 次瀏覽
846 討論中
4
#ARK拟推14只AI及代币化主题ETF
84,366 次瀏覽
326 討論中
5
#估值承压下Anthropic还能如期上市吗
318,896 次瀏覽
399 討論中
6
#美伊局势再生变,避险需求会否升温?
141,148 次瀏覽
243 討論中
7
#比特币ETF净流出4.12亿美元
93,564 次瀏覽
163 討論中
8
#港证监会拟限加密及交易所字眼
107,909 次瀏覽
274 討論中
9
#新人宝典:从零了解TradFi
319,672 次瀏覽
125 討論中
10
#FinCEN美联储撤回250美元加密转账提案
51,824 次瀏覽
410 討論中