
#supplychainattack
supplychainattack
11,304 次浏览
37 人讨论中
热门
最新内容
·
--
硬件钱包"不联网"的安全承诺,在开箱之前就被打破了
10 月 18 日的新披露把这次供应链攻击的影响面推得更远:一台在新加坡樟宜机场购买的 Ledger Flex 钱包中,被发现显示屏连接器经过改装,并搭载了蜂窝通信芯片和 SIM 卡。受污染设备可能已经进入多国正常零售渠道,不再局限于最初锁定的单一经销商。
事件脉络:10 月 9 日开始,约 300 多个钱包在短时间内被清空。第三方链上研究机构的估计区间在 8,000 万–9,320 万美元之间:Bitquery 统计 315 个钱包、约 9,320 万美元;Galaxy Digital 估计约 9,000 万美元;Specter 估计 8,600 万美元;Arkham 估计 8,000 万美元(2026-10-12 CoinDesk 报道引述)。受害者中约 7,000 万美元是 Tron 链上的 USDT,其余分布在 BTC、ETH、BNB、SOL 和 Polygon。
作案手法值得注意:植入件是藏在屏幕背后的小电路板,带独立蜂窝能力。用户在初始化时,屏幕上会显示 24 词助记词——植入件截取这些助记词,经 LTE/eSIM 直接发回攻击者,全程绕开用户的电脑和 WiFi。之后攻击者用这 24 个词在别处重建钱包、转走资金。
10 月 10 日 Ledger 官方确认:至少一台涉事设备含未经授权的硬件植入件;迄今所有确认案例都来自东南亚经销商 CryptoBilis 的渠道(马来西亚、印尼、菲律宾),公司自有系统和直销渠道未受影响。CryptoBilis 已停售所有硬件钱包,其吉隆坡门店暂停营业。
可以观察到的是:被击穿的从来不是安全芯片,而是"信任链"——信任包装盒是原厂的、信任"官方授权经销商"四个字。Ledger 已提醒 CryptoBilis 客户:未初始化的设备不要再开机,已启用的把资金迁到官网直购的新设备和新助记词上。
观点层面:这次事件之后,硬件钱包的开箱验机可能要当成精密仪器验收一样做了。冷钱包"绝对安全"的叙事被重新定价,但定价对象不是硬件本身,是分销渠道的可信度。 $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(数据来源:CoinDesk 10-12、CryptoBriefing 10-13、Bitquery/Specter/Arkham/Galaxy 研究人员估计、新浪财经 10-18 转述独立研究人员发现。损失数字为第三方估计,Ledger 未公布官方损失金额。仅个人看法,不构成投资建议)
硬件钱包"不联网"的安全承诺,在开箱之前就被打破了
10 月 18 日的新披露把这次供应链攻击的影响面推得更远:一台在新加坡樟宜机场购买的 Ledger Flex 钱包中,被发现显示屏连接器经过改装,并搭载了蜂窝通信芯片和 SIM 卡。受污染设备可能已经进入多国正常零售渠道,不再局限于最初锁定的单一经销商。
事件脉络:10 月 9 日开始,约 300 多个钱包在短时间内被清空。第三方链上研究机构的估计区间在 8,000 万–9,320 万美元之间:Bitquery 统计 315 个钱包、约 9,320 万美元;Galaxy Digital 估计约 9,000 万美元;Specter 估计 8,600 万美元;Arkham 估计 8,000 万美元(2026-10-12 CoinDesk 报道引述)。受害者中约 7,000 万美元是 Tron 链上的 USDT,其余分布在 BTC、ETH、BNB、SOL 和 Polygon。
作案手法值得注意:植入件是藏在屏幕背后的小电路板,带独立蜂窝能力。用户在初始化时,屏幕上会显示 24 词助记词——植入件截取这些助记词,经 LTE/eSIM 直接发回攻击者,全程绕开用户的电脑和 WiFi。之后攻击者用这 24 个词在别处重建钱包、转走资金。
10 月 10 日 Ledger 官方确认:至少一台涉事设备含未经授权的硬件植入件;迄今所有确认案例都来自东南亚经销商 CryptoBilis 的渠道(马来西亚、印尼、菲律宾),公司自有系统和直销渠道未受影响。CryptoBilis 已停售所有硬件钱包,其吉隆坡门店暂停营业。
可以观察到的是:被击穿的从来不是安全芯片,而是"信任链"——信任包装盒是原厂的、信任"官方授权经销商"四个字。Ledger 已提醒 CryptoBilis 客户:未初始化的设备不要再开机,已启用的把资金迁到官网直购的新设备和新助记词上。
观点层面:这次事件之后,硬件钱包的开箱验机可能要当成精密仪器验收一样做了。冷钱包"绝对安全"的叙事被重新定价,但定价对象不是硬件本身,是分销渠道的可信度。 $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(数据来源:CoinDesk 10-12、CryptoBriefing 10-13、Bitquery/Specter/Arkham/Galaxy 研究人员估计、新浪财经 10-18 转述独立研究人员发现。损失数字为第三方估计,Ledger 未公布官方损失金额。仅个人看法,不构成投资建议)
10 月 18 日的新披露把这次供应链攻击的影响面推得更远:一台在新加坡樟宜机场购买的 Ledger Flex 钱包中,被发现显示屏连接器经过改装,并搭载了蜂窝通信芯片和 SIM 卡。受污染设备可能已经进入多国正常零售渠道,不再局限于最初锁定的单一经销商。
事件脉络:10 月 9 日开始,约 300 多个钱包在短时间内被清空。第三方链上研究机构的估计区间在 8,000 万–9,320 万美元之间:Bitquery 统计 315 个钱包、约 9,320 万美元;Galaxy Digital 估计约 9,000 万美元;Specter 估计 8,600 万美元;Arkham 估计 8,000 万美元(2026-10-12 CoinDesk 报道引述)。受害者中约 7,000 万美元是 Tron 链上的 USDT,其余分布在 BTC、ETH、BNB、SOL 和 Polygon。
作案手法值得注意:植入件是藏在屏幕背后的小电路板,带独立蜂窝能力。用户在初始化时,屏幕上会显示 24 词助记词——植入件截取这些助记词,经 LTE/eSIM 直接发回攻击者,全程绕开用户的电脑和 WiFi。之后攻击者用这 24 个词在别处重建钱包、转走资金。
10 月 10 日 Ledger 官方确认:至少一台涉事设备含未经授权的硬件植入件;迄今所有确认案例都来自东南亚经销商 CryptoBilis 的渠道(马来西亚、印尼、菲律宾),公司自有系统和直销渠道未受影响。CryptoBilis 已停售所有硬件钱包,其吉隆坡门店暂停营业。
可以观察到的是:被击穿的从来不是安全芯片,而是"信任链"——信任包装盒是原厂的、信任"官方授权经销商"四个字。Ledger 已提醒 CryptoBilis 客户:未初始化的设备不要再开机,已启用的把资金迁到官网直购的新设备和新助记词上。
观点层面:这次事件之后,硬件钱包的开箱验机可能要当成精密仪器验收一样做了。冷钱包"绝对安全"的叙事被重新定价,但定价对象不是硬件本身,是分销渠道的可信度。 $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(数据来源:CoinDesk 10-12、CryptoBriefing 10-13、Bitquery/Specter/Arkham/Galaxy 研究人员估计、新浪财经 10-18 转述独立研究人员发现。损失数字为第三方估计,Ledger 未公布官方损失金额。仅个人看法,不构成投资建议)
81

黑客入侵了官方 $INJ DEVELOPER KIT——310 次下载 ⚠️
通过被攻陷的 GitHub 账户,Injective 的 SDK 被悄悄植入了后门版本,并在正常使用过程中窃取钱包助记词和私钥。该恶意载荷上线时间不到一小时,分布在 18 个 npm 包中,并在修复发布前被拉取了 310 次。
如果你或你所接触的任何项目在运行基于 Injective 的钱包软件或机器人,那么这一小时的窗口期可能已经导致密钥泄露。代码会在后台安静记录敏感信息,并把它们发送到一个外表看起来很正当的服务器。开发者被告知:凡是与这些版本接触过的任何密钥都应视为已被攻陷。
你现在是否正在检查你的钱包或机器人正在运行的版本?
非财务建议。请始终管理好你的风险。
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
黑客入侵了官方 $INJ DEVELOPER KIT——310 次下载 ⚠️
通过被攻陷的 GitHub 账户,Injective 的 SDK 被悄悄植入了后门版本,并在正常使用过程中窃取钱包助记词和私钥。该恶意载荷上线时间不到一小时,分布在 18 个 npm 包中,并在修复发布前被拉取了 310 次。
如果你或你所接触的任何项目在运行基于 Injective 的钱包软件或机器人,那么这一小时的窗口期可能已经导致密钥泄露。代码会在后台安静记录敏感信息,并把它们发送到一个外表看起来很正当的服务器。开发者被告知:凡是与这些版本接触过的任何密钥都应视为已被攻陷。
你现在是否正在检查你的钱包或机器人正在运行的版本?
非财务建议。请始终管理好你的风险。
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
通过被攻陷的 GitHub 账户,Injective 的 SDK 被悄悄植入了后门版本,并在正常使用过程中窃取钱包助记词和私钥。该恶意载荷上线时间不到一小时,分布在 18 个 npm 包中,并在修复发布前被拉取了 310 次。
如果你或你所接触的任何项目在运行基于 Injective 的钱包软件或机器人,那么这一小时的窗口期可能已经导致密钥泄露。代码会在后台安静记录敏感信息,并把它们发送到一个外表看起来很正当的服务器。开发者被告知:凡是与这些版本接触过的任何密钥都应视为已被攻陷。
你现在是否正在检查你的钱包或机器人正在运行的版本?
非财务建议。请始终管理好你的风险。
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
1
221

Ledger供应链遭遇重大安全漏洞
Ledger证实,通过未经授权的经销商 CryptoBilis 售出的设备中被植入了恶意硬件,旨在窃取助记词。欧洲大型零售商 MediaMarkt 已暂停销售,以降低风险。
#LedgerSecurity #SupplyChainAttack
Ledger供应链遭遇重大安全漏洞
Ledger证实,通过未经授权的经销商 CryptoBilis 售出的设备中被植入了恶意硬件,旨在窃取助记词。欧洲大型零售商 MediaMarkt 已暂停销售,以降低风险。
#LedgerSecurity #SupplyChainAttack
Ledger证实,通过未经授权的经销商 CryptoBilis 售出的设备中被植入了恶意硬件,旨在窃取助记词。欧洲大型零售商 MediaMarkt 已暂停销售,以降低风险。
#LedgerSecurity #SupplyChainAttack
4

·
--
Polymarket 供应商遭受妥协——攻击者从钱包中洗走 290 万美元
周末期间,Polymarket 遭遇了一次供应链攻击。恶意脚本被注入到前端,团队在关闭前约有 290 万美元被转走。
这并非智能合约漏洞。攻击者并没有瞄准核心基础设施,而是针对 Polymarket 的软件供应链。供应链攻击会隐藏在被信任的第三方代码中,因此更难被发现。
Polymarket 已确认所有受影响用户都将获得全额退款。团队迅速隔离了泄露。但此次事件也凸显了:依赖外部服务的平台,其攻击面会超出智能合约之外。
今年,预测市场吸引了大量关注。这次泄露考验了平台在规模扩张过程中能否维持信任。对第三方依赖项的安全审计或许需要成为常规做法。
去中心化平台是否应该更积极地审计其软件依赖?行业正在拭目以待。 $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Polymarket 供应商遭受妥协——攻击者从钱包中洗走 290 万美元
周末期间,Polymarket 遭遇了一次供应链攻击。恶意脚本被注入到前端,团队在关闭前约有 290 万美元被转走。
这并非智能合约漏洞。攻击者并没有瞄准核心基础设施,而是针对 Polymarket 的软件供应链。供应链攻击会隐藏在被信任的第三方代码中,因此更难被发现。
Polymarket 已确认所有受影响用户都将获得全额退款。团队迅速隔离了泄露。但此次事件也凸显了:依赖外部服务的平台,其攻击面会超出智能合约之外。
今年,预测市场吸引了大量关注。这次泄露考验了平台在规模扩张过程中能否维持信任。对第三方依赖项的安全审计或许需要成为常规做法。
去中心化平台是否应该更积极地审计其软件依赖?行业正在拭目以待。 $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
周末期间,Polymarket 遭遇了一次供应链攻击。恶意脚本被注入到前端,团队在关闭前约有 290 万美元被转走。
这并非智能合约漏洞。攻击者并没有瞄准核心基础设施,而是针对 Polymarket 的软件供应链。供应链攻击会隐藏在被信任的第三方代码中,因此更难被发现。
Polymarket 已确认所有受影响用户都将获得全额退款。团队迅速隔离了泄露。但此次事件也凸显了:依赖外部服务的平台,其攻击面会超出智能合约之外。
今年,预测市场吸引了大量关注。这次泄露考验了平台在规模扩张过程中能否维持信任。对第三方依赖项的安全审计或许需要成为常规做法。
去中心化平台是否应该更积极地审计其软件依赖?行业正在拭目以待。 $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
1
44

·
--
$INJ SDK COMPROMISED — 每周 50,000 次下载受影响 ⚠️
@injectivelabs/sdk-ts 这个 npm 包在开发者的 GitHub 账号被入侵后被恶意篡改。1.20.21 版本包含会窃取钱包私钥和助记词并将其编码后发送到伪装服务器的代码。
由于大约每周 50,000 次下载,且同一作用域下还有另外 17 个包被锁定,这是一次广泛的供应链攻击。从 6 月 8 日开始出现可疑提交。你是否已经审计过你的依赖项?
非财务建议。请务必管理你的风险。
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
$INJ SDK COMPROMISED — 每周 50,000 次下载受影响 ⚠️
@injectivelabs/sdk-ts 这个 npm 包在开发者的 GitHub 账号被入侵后被恶意篡改。1.20.21 版本包含会窃取钱包私钥和助记词并将其编码后发送到伪装服务器的代码。
由于大约每周 50,000 次下载,且同一作用域下还有另外 17 个包被锁定,这是一次广泛的供应链攻击。从 6 月 8 日开始出现可疑提交。你是否已经审计过你的依赖项?
非财务建议。请务必管理你的风险。
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
@injectivelabs/sdk-ts 这个 npm 包在开发者的 GitHub 账号被入侵后被恶意篡改。1.20.21 版本包含会窃取钱包私钥和助记词并将其编码后发送到伪装服务器的代码。
由于大约每周 50,000 次下载,且同一作用域下还有另外 17 个包被锁定,这是一次广泛的供应链攻击。从 6 月 8 日开始出现可疑提交。你是否已经审计过你的依赖项?
非财务建议。请务必管理你的风险。
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
137

·
--
发现瞄准$ETH 名开发者的30个恶意NPM包 🔥
我们已揭露一场协同的供应链攻击:攻击者使用一个伪装的交易机器人仓库,以及一个带有DeFi主题的npm包,向其中注入JavaScript信息窃取器。此次受影响范围包括30个恶意包,其中stake-math@3.5.4被作为依赖固定在一个触发了约2,300个近乎相同的分叉的仓库中——这是一项明确的自动化风险信号。
火力所及的敏感数据:钱包库、私钥、助记词、API令牌,以及已存储的浏览器凭据。如果你最近在任何与DeFi或交易机器人相关的项目上执行过npm install,你的环境可能已经遭到入侵。你今天在审计依赖项吗?
非财务建议。请始终管理你的风险。
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
发现瞄准$ETH 名开发者的30个恶意NPM包 🔥
我们已揭露一场协同的供应链攻击:攻击者使用一个伪装的交易机器人仓库,以及一个带有DeFi主题的npm包,向其中注入JavaScript信息窃取器。此次受影响范围包括30个恶意包,其中stake-math@3.5.4被作为依赖固定在一个触发了约2,300个近乎相同的分叉的仓库中——这是一项明确的自动化风险信号。
火力所及的敏感数据:钱包库、私钥、助记词、API令牌,以及已存储的浏览器凭据。如果你最近在任何与DeFi或交易机器人相关的项目上执行过npm install,你的环境可能已经遭到入侵。你今天在审计依赖项吗?
非财务建议。请始终管理你的风险。
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
我们已揭露一场协同的供应链攻击:攻击者使用一个伪装的交易机器人仓库,以及一个带有DeFi主题的npm包,向其中注入JavaScript信息窃取器。此次受影响范围包括30个恶意包,其中stake-math@3.5.4被作为依赖固定在一个触发了约2,300个近乎相同的分叉的仓库中——这是一项明确的自动化风险信号。
火力所及的敏感数据:钱包库、私钥、助记词、API令牌,以及已存储的浏览器凭据。如果你最近在任何与DeFi或交易机器人相关的项目上执行过npm install,你的环境可能已经遭到入侵。你今天在审计依赖项吗?
非财务建议。请始终管理你的风险。
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
16
发现 Ledger 硬件植入物,堪称安全噩梦
Ledger 已确认在一台钱包中发现未经授权的硬件植入物,这表明这可能是一次复杂的供应链攻击。
#LedgerSecurity #SupplyChainAttack
发现 Ledger 硬件植入物,堪称安全噩梦
Ledger 已确认在一台钱包中发现未经授权的硬件植入物,这表明这可能是一次复杂的供应链攻击。
#LedgerSecurity #SupplyChainAttack
Ledger 已确认在一台钱包中发现未经授权的硬件植入物,这表明这可能是一次复杂的供应链攻击。
#LedgerSecurity #SupplyChainAttack
54
·
--
#ledger暂停cryptobilis销售 🚨
*LEDGER证实发现未经授权的硬件植入物——疑似损失超过8600万美元?!* 😱
这也太他妈离谱了……
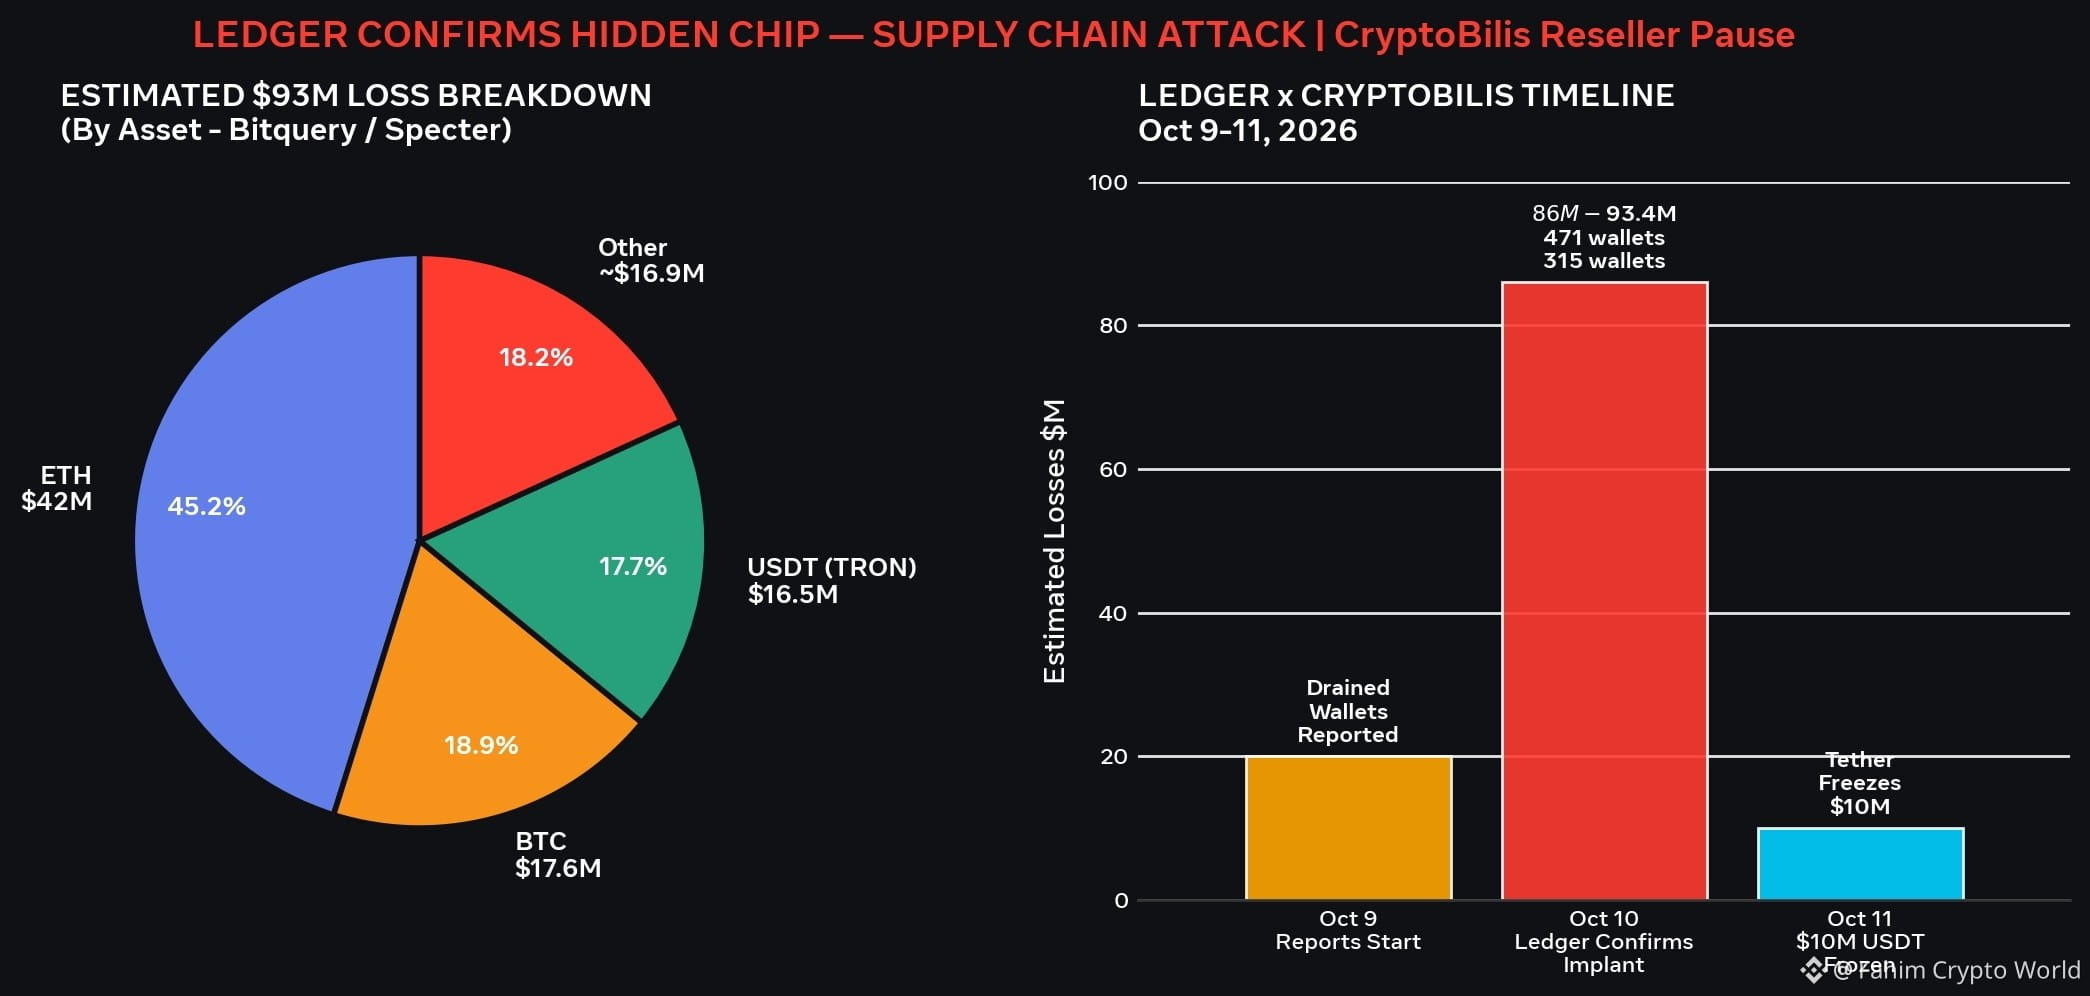
Ledger证实,在10月10日调查东南亚经销商 *CryptoBilis* 涉嫌盗窃事件期间,在一位客户的加密货币钱包中发现了未经授权的硬件植入物。区块链研究人员估计,疑似损失超过*8600万美元*。
⚠️ *目前已知情况*
2026年10月10日,Ledger客服确认:_“一名受影响用户的设备中含有未经授权的硬件植入物。”_ 这是Ledger首次确认此案存在实体篡改。
🔍 经销商:CryptoBilis——Ledger列出的印度尼西亚、马来西亚和菲律宾经销商
💸 估算损失:超过8600万美元(Specter);311个钱包共计9290万美元(Bitquery);471个钱包共计9340万美元(Yfarmx)
💰 细分:约4200万美元ETH、1760万美元BTC、1650万美元USDT
🛑 应对措施:CryptoBilis已暂停销售所有硬件钱包,等待调查结果
🛡️ *LEDGER表示*
Ledger强调,其自身基础设施、系统和服务均未遭到入侵。问题似乎仅限于这一经销渠道。Ledger正与有关部门及SEAL 911安全组织合作。
*如果你从CRYPTOBILIS购买了设备,请采取以下措施:*
1. 如果尚未设置设备——请勿初始化
2. 如果已经设置——立即将资产转移到使用全新恢复短语的新钱包
3. 通过Ledger Live验证检查设备真伪
4. Ledger绝不会索要你的24个单词恢复短语
这是一起教科书式的供应链攻击。只有供应链安全,你的冷钱包才安全。
你曾经从第三方经销商那里买过Ledger吗?现在就检查一下。👇
Ledger证实加密货币钱包中藏有芯片,涉案盗窃金额据称达9200万美元
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
#ledger暂停cryptobilis销售 🚨
*LEDGER证实发现未经授权的硬件植入物——疑似损失超过8600万美元?!* 😱
这也太他妈离谱了……
Ledger证实,在10月10日调查东南亚经销商 *CryptoBilis* 涉嫌盗窃事件期间,在一位客户的加密货币钱包中发现了未经授权的硬件植入物。区块链研究人员估计,疑似损失超过*8600万美元*。
⚠️ *目前已知情况*
2026年10月10日,Ledger客服确认:_“一名受影响用户的设备中含有未经授权的硬件植入物。”_ 这是Ledger首次确认此案存在实体篡改。
🔍 经销商:CryptoBilis——Ledger列出的印度尼西亚、马来西亚和菲律宾经销商
💸 估算损失:超过8600万美元(Specter);311个钱包共计9290万美元(Bitquery);471个钱包共计9340万美元(Yfarmx)
💰 细分:约4200万美元ETH、1760万美元BTC、1650万美元USDT
🛑 应对措施:CryptoBilis已暂停销售所有硬件钱包,等待调查结果
🛡️ *LEDGER表示*
Ledger强调,其自身基础设施、系统和服务均未遭到入侵。问题似乎仅限于这一经销渠道。Ledger正与有关部门及SEAL 911安全组织合作。
*如果你从CRYPTOBILIS购买了设备,请采取以下措施:*
1. 如果尚未设置设备——请勿初始化
2. 如果已经设置——立即将资产转移到使用全新恢复短语的新钱包
3. 通过Ledger Live验证检查设备真伪
4. Ledger绝不会索要你的24个单词恢复短语
这是一起教科书式的供应链攻击。只有供应链安全,你的冷钱包才安全。
你曾经从第三方经销商那里买过Ledger吗?现在就检查一下。👇
Ledger证实加密货币钱包中藏有芯片,涉案盗窃金额据称达9200万美元
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
*LEDGER证实发现未经授权的硬件植入物——疑似损失超过8600万美元?!* 😱
这也太他妈离谱了……
Ledger证实,在10月10日调查东南亚经销商 *CryptoBilis* 涉嫌盗窃事件期间,在一位客户的加密货币钱包中发现了未经授权的硬件植入物。区块链研究人员估计,疑似损失超过*8600万美元*。
⚠️ *目前已知情况*
2026年10月10日,Ledger客服确认:_“一名受影响用户的设备中含有未经授权的硬件植入物。”_ 这是Ledger首次确认此案存在实体篡改。
🔍 经销商:CryptoBilis——Ledger列出的印度尼西亚、马来西亚和菲律宾经销商
💸 估算损失:超过8600万美元(Specter);311个钱包共计9290万美元(Bitquery);471个钱包共计9340万美元(Yfarmx)
💰 细分:约4200万美元ETH、1760万美元BTC、1650万美元USDT
🛑 应对措施:CryptoBilis已暂停销售所有硬件钱包,等待调查结果
🛡️ *LEDGER表示*
Ledger强调,其自身基础设施、系统和服务均未遭到入侵。问题似乎仅限于这一经销渠道。Ledger正与有关部门及SEAL 911安全组织合作。
*如果你从CRYPTOBILIS购买了设备,请采取以下措施:*
1. 如果尚未设置设备——请勿初始化
2. 如果已经设置——立即将资产转移到使用全新恢复短语的新钱包
3. 通过Ledger Live验证检查设备真伪
4. Ledger绝不会索要你的24个单词恢复短语
这是一起教科书式的供应链攻击。只有供应链安全,你的冷钱包才安全。
你曾经从第三方经销商那里买过Ledger吗?现在就检查一下。👇
Ledger证实加密货币钱包中藏有芯片,涉案盗窃金额据称达9200万美元
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
40
·
--
#optimjackattackinfectsatleast186websites
“OptimJack”攻击:敲响网络安全警钟
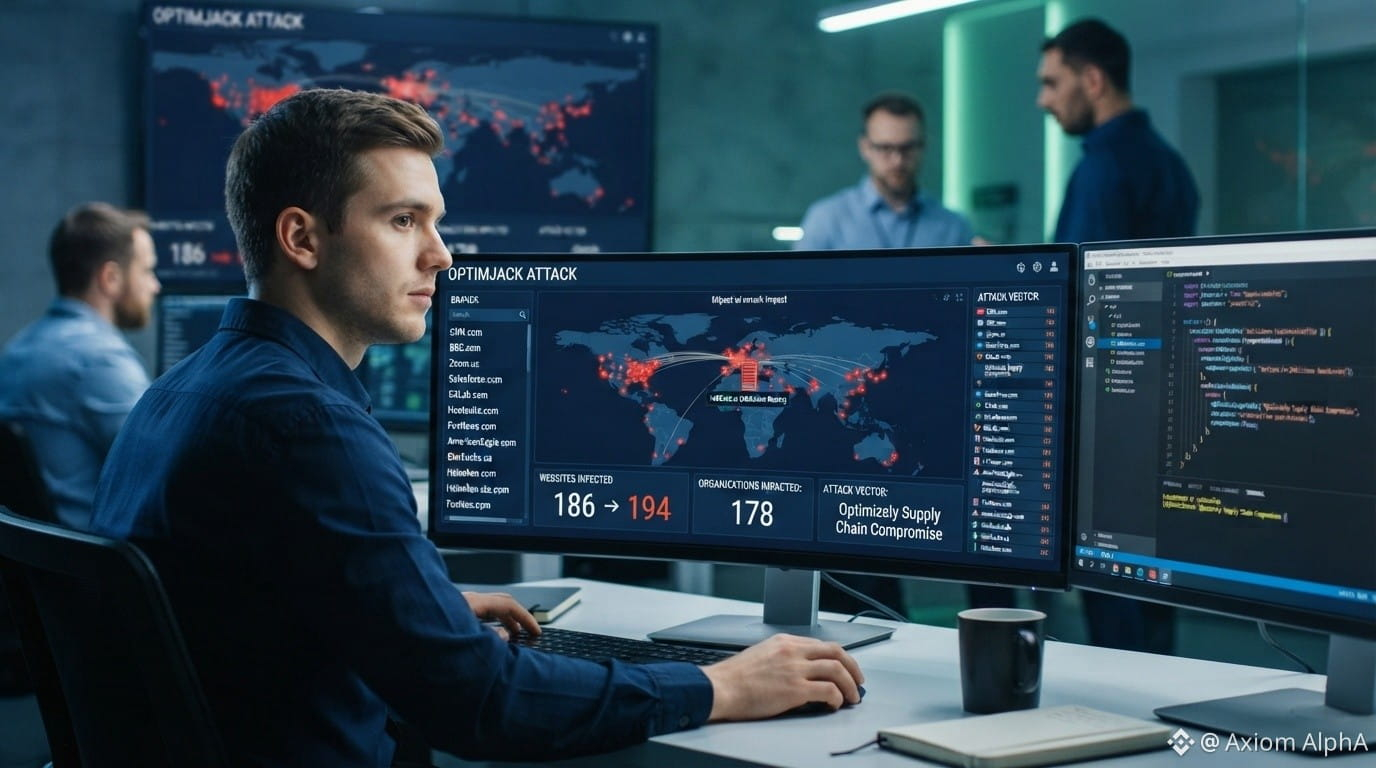
一种名为“OptimJack”的新型复杂供应链攻击已被发现,其影响规模惊人。威胁情报分析师已确认,至少有186家大型网站遭到入侵,感染范围仍在迅速扩大。这种专门针对 Optimizely 供应链的攻击途径,凸显了第三方集成中固有的严重漏洞。
全球各地的组织正争分夺秒地审查依赖项并修补漏洞。这种恶意代码轻易注入受信任品牌网站的情况,鲜明地提醒我们:安全边界早已不只是自有基础设施,而是网页中加载的每一段代码。
安全团队正努力控制事态影响,而这一事件很可能会在数字资产市场引发连锁反应。
以下是三种处于网络安全与去中心化身份叙事前沿、可供交易的币和代币:
Chainlink($LINK )
LINK 展现出韧性,在近期突破后进入盘整。若能有效突破21.50美元阻力位,可能预示着新一轮上涨将朝26.00美元迈进。若回落至18.00至19.00美元的支撑区间,则会提供颇具吸引力的入场机会。
Civic($CVC )
Civic 目前处于强劲的上升趋势中,并在0.15美元附近获得了稳固支撑。我们的目标是等待其重新测试0.22美元附近的前期高点。鉴于这一交易标的动能强劲,交易者应使用移动止损来管理风险。
Quant($QNT )
QNT 的表现落后于大盘,但已显现出资金积累的迹象。我们计划等待其日线收盘价确认突破120美元阻力位后建仓,初步目标价为150美元。这是一项押注企业采用的长期投资。
{spot}(LINKUSDT)
{spot}(CVCUSDT)
{spot}(QNTUSDT)
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
#optimjackattackinfectsatleast186websites
“OptimJack”攻击:敲响网络安全警钟
一种名为“OptimJack”的新型复杂供应链攻击已被发现,其影响规模惊人。威胁情报分析师已确认,至少有186家大型网站遭到入侵,感染范围仍在迅速扩大。这种专门针对 Optimizely 供应链的攻击途径,凸显了第三方集成中固有的严重漏洞。
全球各地的组织正争分夺秒地审查依赖项并修补漏洞。这种恶意代码轻易注入受信任品牌网站的情况,鲜明地提醒我们:安全边界早已不只是自有基础设施,而是网页中加载的每一段代码。
安全团队正努力控制事态影响,而这一事件很可能会在数字资产市场引发连锁反应。
以下是三种处于网络安全与去中心化身份叙事前沿、可供交易的币和代币:
Chainlink($LINK )
LINK 展现出韧性,在近期突破后进入盘整。若能有效突破21.50美元阻力位,可能预示着新一轮上涨将朝26.00美元迈进。若回落至18.00至19.00美元的支撑区间,则会提供颇具吸引力的入场机会。
Civic($CVC )
Civic 目前处于强劲的上升趋势中,并在0.15美元附近获得了稳固支撑。我们的目标是等待其重新测试0.22美元附近的前期高点。鉴于这一交易标的动能强劲,交易者应使用移动止损来管理风险。
Quant($QNT )
QNT 的表现落后于大盘,但已显现出资金积累的迹象。我们计划等待其日线收盘价确认突破120美元阻力位后建仓,初步目标价为150美元。这是一项押注企业采用的长期投资。
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
“OptimJack”攻击:敲响网络安全警钟
一种名为“OptimJack”的新型复杂供应链攻击已被发现,其影响规模惊人。威胁情报分析师已确认,至少有186家大型网站遭到入侵,感染范围仍在迅速扩大。这种专门针对 Optimizely 供应链的攻击途径,凸显了第三方集成中固有的严重漏洞。
全球各地的组织正争分夺秒地审查依赖项并修补漏洞。这种恶意代码轻易注入受信任品牌网站的情况,鲜明地提醒我们:安全边界早已不只是自有基础设施,而是网页中加载的每一段代码。
安全团队正努力控制事态影响,而这一事件很可能会在数字资产市场引发连锁反应。
以下是三种处于网络安全与去中心化身份叙事前沿、可供交易的币和代币:
Chainlink($LINK )
LINK 展现出韧性,在近期突破后进入盘整。若能有效突破21.50美元阻力位,可能预示着新一轮上涨将朝26.00美元迈进。若回落至18.00至19.00美元的支撑区间,则会提供颇具吸引力的入场机会。
Civic($CVC )
Civic 目前处于强劲的上升趋势中,并在0.15美元附近获得了稳固支撑。我们的目标是等待其重新测试0.22美元附近的前期高点。鉴于这一交易标的动能强劲,交易者应使用移动止损来管理风险。
Quant($QNT )
QNT 的表现落后于大盘,但已显现出资金积累的迹象。我们计划等待其日线收盘价确认突破120美元阻力位后建仓,初步目标价为150美元。这是一项押注企业采用的长期投资。
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
227
Ledger冷钱包疑似遭篡改,用户损失约9000万美元
加密货币社区传出震撼消息:多名用户的冷钱包资产突然被盗一空,估计损失高达9000万美元。
经销商成为焦点:
据报道,东南亚地区记录的大多数资金损失案例,都与一家名为 CryptoBillis 的零售商售出的产品有关。
CZ的推测:
Binance前老板CZ认为,这可能是一起局部供应链攻击。用户很可能买到了假冒的Ledger钱包,或是设备在到达消费者手中之前,硬件就已遭人动过手脚,甚至预先植入了恢复短语(助记词)。
惨痛教训:
这起事件给加密货币玩家敲响了极其严重的警钟:即使是被视为“安全堡垒”的冷钱包,如果没从官方正规渠道购买,也可能变成陷阱。
总之,把钱放在冷钱包里仍然有风险——如果设备在运输环节就被人“动了手脚”,风险依旧存在。大家最好仔细核查自己设备的来源。
本文仅供娱乐吃瓜,不构成投资建议或安全操作指南。如果你不小心在巷口杂货店买了冷钱包,结果资产不翼而飞,请自行打车去找卖家,管理员可没拿着你保险柜的钥匙哦。
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Ledger冷钱包疑似遭篡改,用户损失约9000万美元
加密货币社区传出震撼消息:多名用户的冷钱包资产突然被盗一空,估计损失高达9000万美元。
经销商成为焦点:
据报道,东南亚地区记录的大多数资金损失案例,都与一家名为 CryptoBillis 的零售商售出的产品有关。
CZ的推测:
Binance前老板CZ认为,这可能是一起局部供应链攻击。用户很可能买到了假冒的Ledger钱包,或是设备在到达消费者手中之前,硬件就已遭人动过手脚,甚至预先植入了恢复短语(助记词)。
惨痛教训:
这起事件给加密货币玩家敲响了极其严重的警钟:即使是被视为“安全堡垒”的冷钱包,如果没从官方正规渠道购买,也可能变成陷阱。
总之,把钱放在冷钱包里仍然有风险——如果设备在运输环节就被人“动了手脚”,风险依旧存在。大家最好仔细核查自己设备的来源。
本文仅供娱乐吃瓜,不构成投资建议或安全操作指南。如果你不小心在巷口杂货店买了冷钱包,结果资产不翼而飞,请自行打车去找卖家,管理员可没拿着你保险柜的钥匙哦。
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
加密货币社区传出震撼消息:多名用户的冷钱包资产突然被盗一空,估计损失高达9000万美元。
经销商成为焦点:
据报道,东南亚地区记录的大多数资金损失案例,都与一家名为 CryptoBillis 的零售商售出的产品有关。
CZ的推测:
Binance前老板CZ认为,这可能是一起局部供应链攻击。用户很可能买到了假冒的Ledger钱包,或是设备在到达消费者手中之前,硬件就已遭人动过手脚,甚至预先植入了恢复短语(助记词)。
惨痛教训:
这起事件给加密货币玩家敲响了极其严重的警钟:即使是被视为“安全堡垒”的冷钱包,如果没从官方正规渠道购买,也可能变成陷阱。
总之,把钱放在冷钱包里仍然有风险——如果设备在运输环节就被人“动了手脚”,风险依旧存在。大家最好仔细核查自己设备的来源。
本文仅供娱乐吃瓜,不构成投资建议或安全操作指南。如果你不小心在巷口杂货店买了冷钱包,结果资产不翼而飞,请自行打车去找卖家,管理员可没拿着你保险柜的钥匙哦。
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
237

⚠️ 恶意软件攻击通过恶意 npm 包针对 Vite
网络安全研究人员发现了七个恶意 npm 包,它们在软件供应链攻击中针对前端开发工具环境 Vite。这些包使用区块链 C2 技术来传递 RAT 恶意软件,凸显软件开发生态中日益增加的风险。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 来源: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
⚠️ 恶意软件攻击通过恶意 npm 包针对 Vite
网络安全研究人员发现了七个恶意 npm 包,它们在软件供应链攻击中针对前端开发工具环境 Vite。这些包使用区块链 C2 技术来传递 RAT 恶意软件,凸显软件开发生态中日益增加的风险。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 来源: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
网络安全研究人员发现了七个恶意 npm 包,它们在软件供应链攻击中针对前端开发工具环境 Vite。这些包使用区块链 C2 技术来传递 RAT 恶意软件,凸显软件开发生态中日益增加的风险。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 来源: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
44
🚨 QuickFox攻击利用供应链传播FDMTP恶意软件
FortiGuard Labs事件响应团队披露了针对供应链的网络攻击细节。攻击者使用了经过修改的Windows安装工具来入侵系统。该攻击被称为QuickFox,已部署一种名为FDMTP的先进恶意软件,采用复杂手段瞄准特定受害者。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 来源:fortinet.com
🚨 QuickFox攻击利用供应链传播FDMTP恶意软件
FortiGuard Labs事件响应团队披露了针对供应链的网络攻击细节。攻击者使用了经过修改的Windows安装工具来入侵系统。该攻击被称为QuickFox,已部署一种名为FDMTP的先进恶意软件,采用复杂手段瞄准特定受害者。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 来源:fortinet.com
FortiGuard Labs事件响应团队披露了针对供应链的网络攻击细节。攻击者使用了经过修改的Windows安装工具来入侵系统。该攻击被称为QuickFox,已部署一种名为FDMTP的先进恶意软件,采用复杂手段瞄准特定受害者。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 来源:fortinet.com
14
$INJ SDK 后门 – 在修复前已下载 310 次恶意代码 🔥
Injective 的核心 TypeScript 包存在被篡改的版本上线,时长不到一小时,在不引人注意的情况下静默外传钱包助记词和私钥。该恶意发布蔓延到 18 个包,并在被下架前下载了 310 次。
安全公司 Socket 确认,此次入侵源自一个被劫持的 GitHub 贡献者账号。恶意代码伪装成分析工具,并将被盗的密钥发送到一台模仿合法 Injective 基础设施的服务器。任何通过 1.20.21 版本的密钥都应视为已被泄露。
你的项目是否正在运行受影响的 @injectivelabs/sdk-ts 包?
非财务建议。请务必自行管理风险。
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
$INJ SDK 后门 – 在修复前已下载 310 次恶意代码 🔥
Injective 的核心 TypeScript 包存在被篡改的版本上线,时长不到一小时,在不引人注意的情况下静默外传钱包助记词和私钥。该恶意发布蔓延到 18 个包,并在被下架前下载了 310 次。
安全公司 Socket 确认,此次入侵源自一个被劫持的 GitHub 贡献者账号。恶意代码伪装成分析工具,并将被盗的密钥发送到一台模仿合法 Injective 基础设施的服务器。任何通过 1.20.21 版本的密钥都应视为已被泄露。
你的项目是否正在运行受影响的 @injectivelabs/sdk-ts 包?
非财务建议。请务必自行管理风险。
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
Injective 的核心 TypeScript 包存在被篡改的版本上线,时长不到一小时,在不引人注意的情况下静默外传钱包助记词和私钥。该恶意发布蔓延到 18 个包,并在被下架前下载了 310 次。
安全公司 Socket 确认,此次入侵源自一个被劫持的 GitHub 贡献者账号。恶意代码伪装成分析工具,并将被盗的密钥发送到一台模仿合法 Injective 基础设施的服务器。任何通过 1.20.21 版本的密钥都应视为已被泄露。
你的项目是否正在运行受影响的 @injectivelabs/sdk-ts 包?
非财务建议。请务必自行管理风险。
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
116
·
--
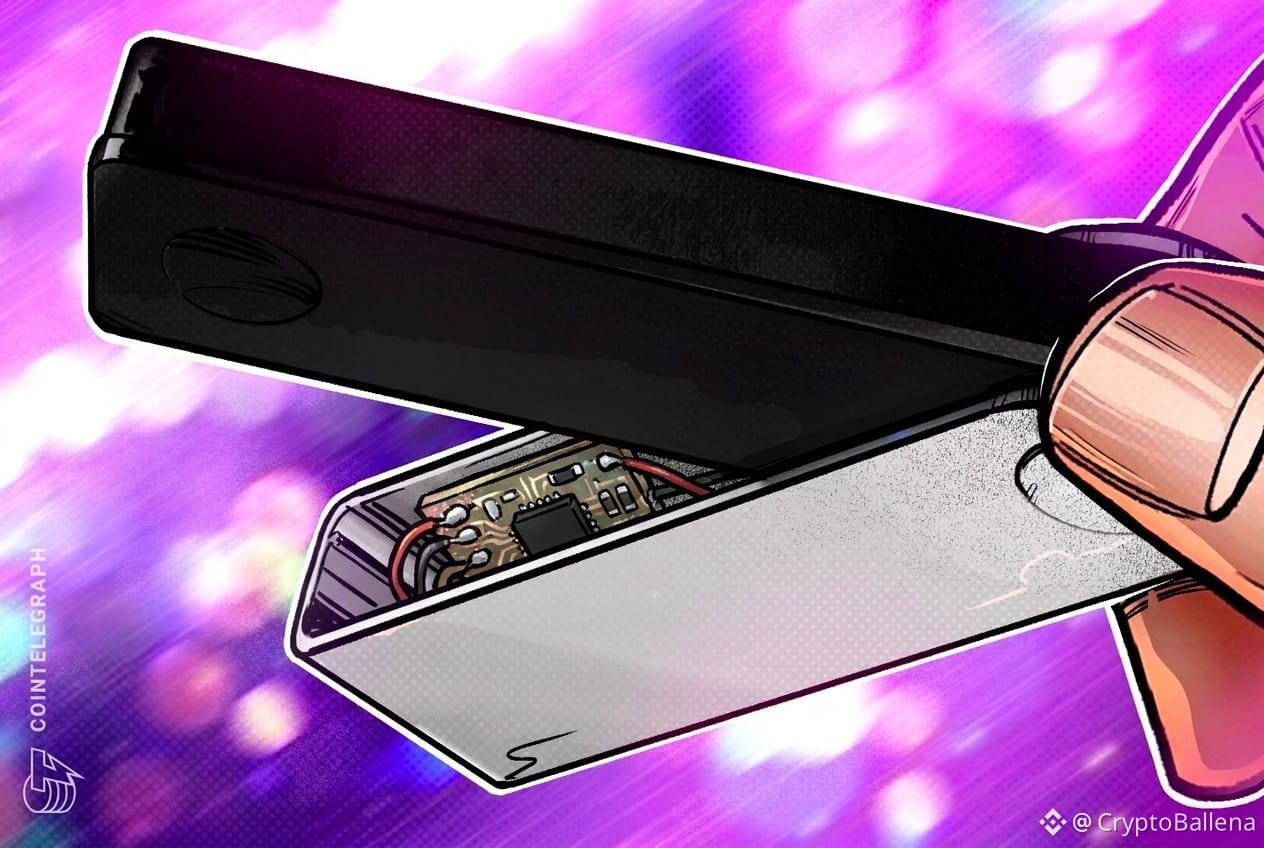
Ledger确认,在一起供应链盗窃调查中发现了一台未经授权的硬件设备
Ledger确认,在一款与正在进行的盗窃调查有关的加密货币钱包内部发现了一台未经授权安装的硬件设备,这表明发生了一起复杂的供应链攻击。
该公司指出,受感染的设备可追溯至一家在东南亚运营的单一经销商,事件似乎仅限于该市场。据估计,此案造成的相关损失可能超过8600万美元。
Ledger尚未公开说明所安装设备的技术机制,但这一发现凸显了人们对硬件钱包第三方经销商安全问题的持续担忧。为减少接触被篡改硬件的风险,用户一再被建议直接从制造商处购买设备。
#CyberSecurity (网络安全)
#SupplyChainAttack (供应链攻击)
#HardwareWallets (冷钱包)
#CryptoSecurity #OPSEC (运营安全)
Ledger确认,在一起供应链盗窃调查中发现了一台未经授权的硬件设备
Ledger确认,在一款与正在进行的盗窃调查有关的加密货币钱包内部发现了一台未经授权安装的硬件设备,这表明发生了一起复杂的供应链攻击。
该公司指出,受感染的设备可追溯至一家在东南亚运营的单一经销商,事件似乎仅限于该市场。据估计,此案造成的相关损失可能超过8600万美元。
Ledger尚未公开说明所安装设备的技术机制,但这一发现凸显了人们对硬件钱包第三方经销商安全问题的持续担忧。为减少接触被篡改硬件的风险,用户一再被建议直接从制造商处购买设备。
#CyberSecurity (网络安全)
#SupplyChainAttack (供应链攻击)
#HardwareWallets (冷钱包)
#CryptoSecurity #OPSEC (运营安全)
Ledger确认,在一款与正在进行的盗窃调查有关的加密货币钱包内部发现了一台未经授权安装的硬件设备,这表明发生了一起复杂的供应链攻击。
该公司指出,受感染的设备可追溯至一家在东南亚运营的单一经销商,事件似乎仅限于该市场。据估计,此案造成的相关损失可能超过8600万美元。
Ledger尚未公开说明所安装设备的技术机制,但这一发现凸显了人们对硬件钱包第三方经销商安全问题的持续担忧。为减少接触被篡改硬件的风险,用户一再被建议直接从制造商处购买设备。
#CyberSecurity (网络安全)
#SupplyChainAttack (供应链攻击)
#HardwareWallets (冷钱包)
#CryptoSecurity #OPSEC (运营安全)
2
47
🚨 网络入侵波及广告公司,瞄准加密货币钱包
专注于在线广告的 Adform 遭遇了网络攻击,攻击者试图将用户复制的加密货币钱包地址替换为攻击者的地址。此次入侵是通过利用使用该公司平台的网站上的广告脚本实现的,凸显了该行业在信息安全方面面临的挑战。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 来源:bleepingcomputer.com
🚨 网络入侵波及广告公司,瞄准加密货币钱包
专注于在线广告的 Adform 遭遇了网络攻击,攻击者试图将用户复制的加密货币钱包地址替换为攻击者的地址。此次入侵是通过利用使用该公司平台的网站上的广告脚本实现的,凸显了该行业在信息安全方面面临的挑战。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 来源:bleepingcomputer.com
专注于在线广告的 Adform 遭遇了网络攻击,攻击者试图将用户复制的加密货币钱包地址替换为攻击者的地址。此次入侵是通过利用使用该公司平台的网站上的广告脚本实现的,凸显了该行业在信息安全方面面临的挑战。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 来源:bleepingcomputer.com
16
🚨 ChainDrop 软件攻击瞄准 npm 包并感染其中 1300 个
一份安全报告揭示了 ChainDrop 软件攻击的影响范围正在扩大:攻击者针对了流行的 npm 仓库中的 1300 多个包。攻击者使用合法的 GitHub Actions 工作流来投放恶意代码,从而影响依赖这些包的软件项目。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 来源:4sysops.com
🚨 ChainDrop 软件攻击瞄准 npm 包并感染其中 1300 个
一份安全报告揭示了 ChainDrop 软件攻击的影响范围正在扩大:攻击者针对了流行的 npm 仓库中的 1300 多个包。攻击者使用合法的 GitHub Actions 工作流来投放恶意代码,从而影响依赖这些包的软件项目。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 来源:4sysops.com
一份安全报告揭示了 ChainDrop 软件攻击的影响范围正在扩大:攻击者针对了流行的 npm 仓库中的 1300 多个包。攻击者使用合法的 GitHub Actions 工作流来投放恶意代码,从而影响依赖这些包的软件项目。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 来源:4sysops.com
37

·
--
看涨
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
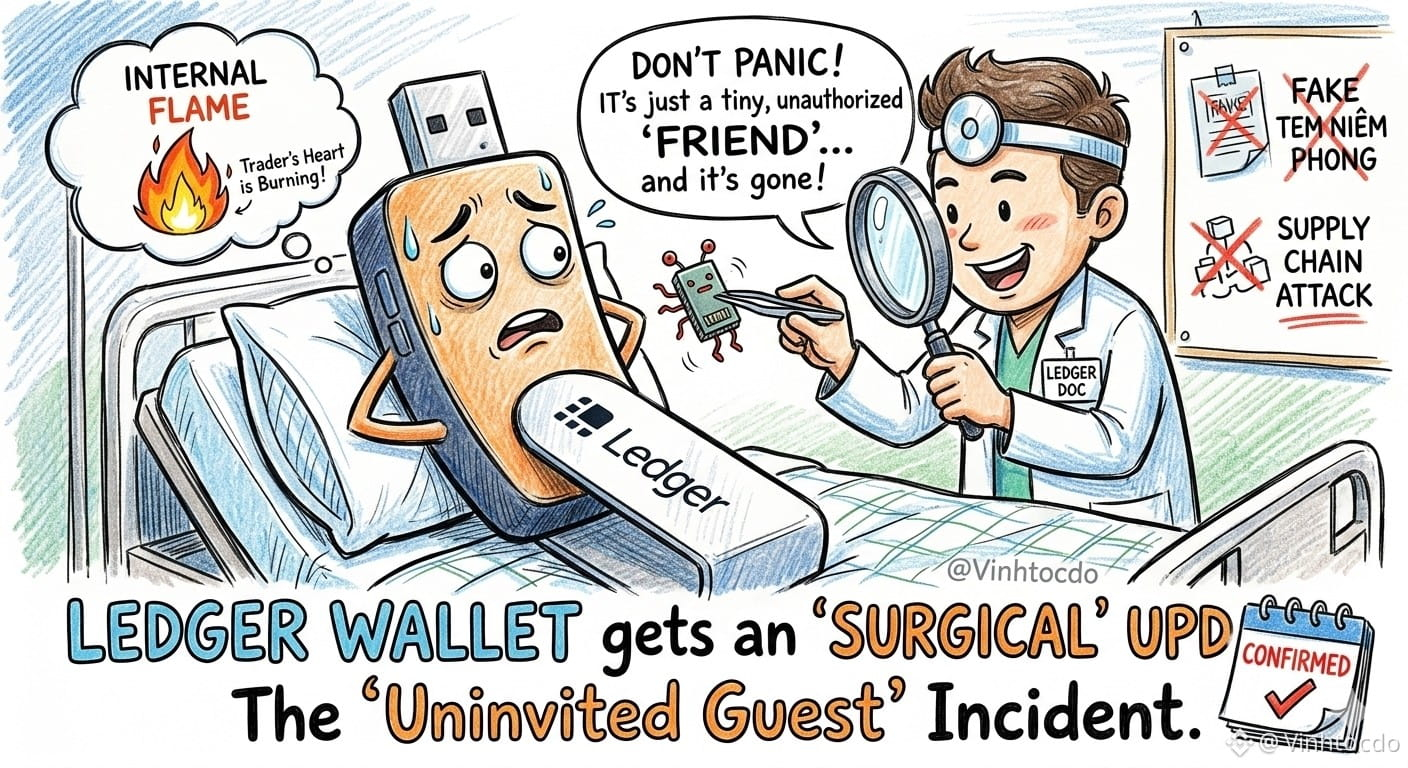
冷钱包“冷”,交易员的心却“热”得像火!🔥
🚨 大瓜来了:Ledger刚刚确认,至少有一台用户设备被非法“植入”了硬件!经销商CryptoBilis惊慌之下,立即停止销售所有产品。
🤔 那贴纸到底是干什么用的?不少人疑惑:明明贴满了封条和保修贴,怎么还是被动了手脚?
🏷️ 现在的黑客伪造或撕除封条的手法可高明了,“供应链攻击”对他们来说只是小菜一碟。
🕵️ 还是说……有内鬼在贴封条前偷偷塞入了陌生芯片?Ledger坚称他们的系统依然安全,但这场风波还没完!
🛡️ 交易员该怎么办?
🛑 如果你从CryptoBilis买了设备但还没设置,千万别碰。
💸 如果已经设置了,赶快把所有资产转到一个全新的钱包,并使用全新的24个助记词!
⚠️ 这不是理财建议!
👉 注册新的Binance账户,和我一起开战:
➕ 推荐码:VINHTOCDO
🔗 链接:[binance.com](http://binance.com/)
👇 点击下方交易链接支持我:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
冷钱包“冷”,交易员的心却“热”得像火!🔥
🚨 大瓜来了:Ledger刚刚确认,至少有一台用户设备被非法“植入”了硬件!经销商CryptoBilis惊慌之下,立即停止销售所有产品。
🤔 那贴纸到底是干什么用的?不少人疑惑:明明贴满了封条和保修贴,怎么还是被动了手脚?
🏷️ 现在的黑客伪造或撕除封条的手法可高明了,“供应链攻击”对他们来说只是小菜一碟。
🕵️ 还是说……有内鬼在贴封条前偷偷塞入了陌生芯片?Ledger坚称他们的系统依然安全,但这场风波还没完!
🛡️ 交易员该怎么办?
🛑 如果你从CryptoBilis买了设备但还没设置,千万别碰。
💸 如果已经设置了,赶快把所有资产转到一个全新的钱包,并使用全新的24个助记词!
⚠️ 这不是理财建议!
👉 注册新的Binance账户,和我一起开战:
➕ 推荐码:VINHTOCDO
🔗 链接:binance.com
👇 点击下方交易链接支持我:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
冷钱包“冷”,交易员的心却“热”得像火!🔥
🚨 大瓜来了:Ledger刚刚确认,至少有一台用户设备被非法“植入”了硬件!经销商CryptoBilis惊慌之下,立即停止销售所有产品。
🤔 那贴纸到底是干什么用的?不少人疑惑:明明贴满了封条和保修贴,怎么还是被动了手脚?
🏷️ 现在的黑客伪造或撕除封条的手法可高明了,“供应链攻击”对他们来说只是小菜一碟。
🕵️ 还是说……有内鬼在贴封条前偷偷塞入了陌生芯片?Ledger坚称他们的系统依然安全,但这场风波还没完!
🛡️ 交易员该怎么办?
🛑 如果你从CryptoBilis买了设备但还没设置,千万别碰。
💸 如果已经设置了,赶快把所有资产转到一个全新的钱包,并使用全新的24个助记词!
⚠️ 这不是理财建议!
👉 注册新的Binance账户,和我一起开战:
➕ 推荐码:VINHTOCDO
🔗 链接:binance.com
👇 点击下方交易链接支持我:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
8
5.1k

$INJ NPM 包劫持——每周 5 万次下载受损 🔥
injectivelabs/sdk-ts 的恶意版本 1.20.21 正在窃取私钥和恢复短语。该开发者的 GitHub 账号在一次经典的供应链攻击中被攻破,目标是开发者。由于每周约有 50,000 次下载,这绝不是小规模事件。如果你或你的团队自 6 月 8 日以来与该包有过交互,请立即更换你的密钥。
Injective 反应很快,但 npm 生态仍存在漏洞。你有在检查依赖项是否存在恶意更新吗?
非理财建议。请始终管理你的风险。
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
$INJ NPM 包劫持——每周 5 万次下载受损 🔥
injectivelabs/sdk-ts 的恶意版本 1.20.21 正在窃取私钥和恢复短语。该开发者的 GitHub 账号在一次经典的供应链攻击中被攻破,目标是开发者。由于每周约有 50,000 次下载,这绝不是小规模事件。如果你或你的团队自 6 月 8 日以来与该包有过交互,请立即更换你的密钥。
Injective 反应很快,但 npm 生态仍存在漏洞。你有在检查依赖项是否存在恶意更新吗?
非理财建议。请始终管理你的风险。
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
injectivelabs/sdk-ts 的恶意版本 1.20.21 正在窃取私钥和恢复短语。该开发者的 GitHub 账号在一次经典的供应链攻击中被攻破,目标是开发者。由于每周约有 50,000 次下载,这绝不是小规模事件。如果你或你的团队自 6 月 8 日以来与该包有过交互,请立即更换你的密钥。
Injective 反应很快,但 npm 生态仍存在漏洞。你有在检查依赖项是否存在恶意更新吗?
非理财建议。请始终管理你的风险。
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
150

·
--
🚨 2,000 个被投毒的包裹泛滥冲击 $KEYV — 爆炸半径内 1.27 亿次下载!💥
每周 1.27 亿次下载,这不是漏洞——这是武器化的入侵,爆炸半径巨大。🦈 攻击者向 Keyv/Cacheable 生态投放了 2,000+ 个恶意版本,包括 keyv@6.0.0,并模仿了 Shai-Hulud 蠕虫的自动化。🔍
这就是项目如何从内部被掏空:凭据窃取、CI/CD 密钥泄露、远程载荷、通过开发环境进行横向移动。任何下游应用只要触碰这个库就都暴露在风险中。📊
如果你手里有密钥,或者在 Node.js 上运行构建流水线,把你的依赖都当作已被攻破,直到完成审计。现在就轮换凭据并检查锁文件。⚠️ 💬 你的项目依赖树干净吗?还是只差一个包就会陷入噩梦?👇
⚠️ 这不是财务建议。始终管理你的风险。🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2,000 个被投毒的包裹泛滥冲击 $KEYV — 爆炸半径内 1.27 亿次下载!💥
每周 1.27 亿次下载,这不是漏洞——这是武器化的入侵,爆炸半径巨大。🦈 攻击者向 Keyv/Cacheable 生态投放了 2,000+ 个恶意版本,包括 keyv@6.0.0,并模仿了 Shai-Hulud 蠕虫的自动化。🔍
这就是项目如何从内部被掏空:凭据窃取、CI/CD 密钥泄露、远程载荷、通过开发环境进行横向移动。任何下游应用只要触碰这个库就都暴露在风险中。📊
如果你手里有密钥,或者在 Node.js 上运行构建流水线,把你的依赖都当作已被攻破,直到完成审计。现在就轮换凭据并检查锁文件。⚠️ 💬 你的项目依赖树干净吗?还是只差一个包就会陷入噩梦?👇
⚠️ 这不是财务建议。始终管理你的风险。🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
每周 1.27 亿次下载,这不是漏洞——这是武器化的入侵,爆炸半径巨大。🦈 攻击者向 Keyv/Cacheable 生态投放了 2,000+ 个恶意版本,包括 keyv@6.0.0,并模仿了 Shai-Hulud 蠕虫的自动化。🔍
这就是项目如何从内部被掏空:凭据窃取、CI/CD 密钥泄露、远程载荷、通过开发环境进行横向移动。任何下游应用只要触碰这个库就都暴露在风险中。📊
如果你手里有密钥,或者在 Node.js 上运行构建流水线,把你的依赖都当作已被攻破,直到完成审计。现在就轮换凭据并检查锁文件。⚠️ 💬 你的项目依赖树干净吗?还是只差一个包就会陷入噩梦?👇
⚠️ 这不是财务建议。始终管理你的风险。🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13

Ledger发现加密货币钱包内存在未经授权的硬件植入物,引发对供应链攻击的担忧
- Ledger确认在加密货币钱包内发现未经授权的硬件植入物
- 该植入物与正在进行的盗窃调查有关
- 这加剧了人们对复杂供应链攻击的担忧
- RSS来源尚未提供有关影响范围或具体钱包的更多细节
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
来源:U.Today
Ledger发现加密货币钱包内存在未经授权的硬件植入物,引发对供应链攻击的担忧
- Ledger确认在加密货币钱包内发现未经授权的硬件植入物
- 该植入物与正在进行的盗窃调查有关
- 这加剧了人们对复杂供应链攻击的担忧
- RSS来源尚未提供有关影响范围或具体钱包的更多细节
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
来源:U.Today
- Ledger确认在加密货币钱包内发现未经授权的硬件植入物
- 该植入物与正在进行的盗窃调查有关
- 这加剧了人们对复杂供应链攻击的担忧
- RSS来源尚未提供有关影响范围或具体钱包的更多细节
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
来源:U.Today
134
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#英伟达财报超预期AI云股盘后上涨
12,538 次浏览
57 人讨论中
2
#本周财报与宏观事件密集,市场再迎波动考验
1.1M 次浏览
3,239 人讨论中
3
#Anthropic上市倒计时,AI投资热度迎来检验
469,055 次浏览
1,342 人讨论中
4
#黄仁勋能否复任CEO?英伟达董事会:暂不考虑
282,203 次浏览
563 人讨论中
5
#KOSPI跌2.59%创2月以来最低收盘
30,785 次浏览
63 人讨论中
6
#Anthropic获批以ANT代码在纳斯达克上市
92,719 次浏览
92 人讨论中
7
#13F集中披露,机构调仓释放哪些投资信号?
113,979 次浏览
203 人讨论中
8
#TetherCapital战略投资稳定币支付公司Stables
32,791 次浏览
62 人讨论中
9
#Evernorth上市前XRP持仓累计减值5.05亿美元
25,761 次浏览
53 人讨论中
10
#高盛披露持有12.2亿美元以太坊ETF
93,205 次浏览
106 人讨论中