

#securityaudit
securityaudit
1,370 次浏览
21 人讨论中
热门
最新内容
文章
安全审计能承诺什么——又不能承诺什么安全审计是由专家检视智能合约程式码,找出错误、逻辑漏洞和可被利用的缺陷,确保在真金白银投入之前发现问题。负责任的专案会公开审计报告,包括发现了哪些问题,以及哪些问题已获修复。
审计确实能降低风险,但人们常把它视为保证,然而它并不是。审计只涵盖某个时间点的特定版本程式码;之后的变更不在审计范围内。它检查的是程式码,而非团队的意图或专案的经济模式。请阅读审计结果摘要、确认日期,并把「已通过审计」视为研究的起点,而非终点。
安全审计能承诺什么——又不能承诺什么
安全审计是由专家检视智能合约程式码,找出错误、逻辑漏洞和可被利用的缺陷,确保在真金白银投入之前发现问题。负责任的专案会公开审计报告,包括发现了哪些问题,以及哪些问题已获修复。
审计确实能降低风险,但人们常把它视为保证,然而它并不是。审计只涵盖某个时间点的特定版本程式码;之后的变更不在审计范围内。它检查的是程式码,而非团队的意图或专案的经济模式。请阅读审计结果摘要、确认日期,并把「已通过审计」视为研究的起点,而非终点。
审计确实能降低风险,但人们常把它视为保证,然而它并不是。审计只涵盖某个时间点的特定版本程式码;之后的变更不在审计范围内。它检查的是程式码,而非团队的意图或专案的经济模式。请阅读审计结果摘要、确认日期,并把「已通过审计」视为研究的起点,而非终点。
86

🚨 慢雾(SlowMist)揭示先进跨链系统遭入侵,影响 $ETH AND $BTC 基础设施 ⚡
慢雾的近期取证分析显示,这是一个针对主机服务器及第三方安全节点的多层级基础设施漏洞利用。攻击者执行了高度定制的跨链提现脚本,通过在近三小时内、跨多个网络提取初始资金:$TRX and $ETH 。 🔍
机构级安全日志揭示:该零日漏洞的利用可追溯至 8 月下旬,最终导致伪造提现参数以及篡改本地数据库记录。📊 这一经过精心计算的入侵凸显了:关键的第三方依赖仍然是系统性流动性风险的主要通道。🛡️
🤔 在这次多向量系统入侵之后,你如何审计跨链交易对手的敞口?👇
⚠️ 非投资建议。请务必管理你的风险。🛡️
🏷️ #ETH #BTC #SecurityAudit #Crypto #OnChain
🚨 🔍
慢雾的近期取证分析显示,这是一个针对主机服务器及第三方安全节点的多层级基础设施漏洞利用。攻击者执行了高度定制的跨链提现脚本,通过在近三小时内、跨多个网络提取初始资金:$TRX and $ETH 。 🔍
机构级安全日志揭示:该零日漏洞的利用可追溯至 8 月下旬,最终导致伪造提现参数以及篡改本地数据库记录。📊 这一经过精心计算的入侵凸显了:关键的第三方依赖仍然是系统性流动性风险的主要通道。🛡️
🤔 在这次多向量系统入侵之后,你如何审计跨链交易对手的敞口?👇
⚠️ 非投资建议。请务必管理你的风险。🛡️
🏷️ #ETH #BTC #SecurityAudit #Crypto #OnChain
🚨 🔍
15

·
--
🚨 HACKENPROOF 为顶级交易所完成渗透测试审计,保障 $BTC FLOWS!🛡️
在向订单簿投放大量流动性之前,机构资本要求具备强健的风险控制架构。HackenProof 白帽团队已针对顶级交易所在核心交易引擎、智能合约以及 API 端点方面完成了全面的渗透测试审计。🔍
通过在资产安全与风险控制模块上对风险缓解进行优化,运营完整性在市场波动来临之前保持受控。📊 前瞻性的基础设施加固,确保机构流动性资金池能够充分抵御来自外部执行威胁。🛡️
💬 你在选择订单流场所时,是否会优先考虑第三方安全审计?👇
⚠️ 不构成理财建议。请始终管理你的风险。🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAudit
🛡️ 💎
在向订单簿投放大量流动性之前,机构资本要求具备强健的风险控制架构。HackenProof 白帽团队已针对顶级交易所在核心交易引擎、智能合约以及 API 端点方面完成了全面的渗透测试审计。🔍
通过在资产安全与风险控制模块上对风险缓解进行优化,运营完整性在市场波动来临之前保持受控。📊 前瞻性的基础设施加固,确保机构流动性资金池能够充分抵御来自外部执行威胁。🛡️
💬 你在选择订单流场所时,是否会优先考虑第三方安全审计?👇
⚠️ 不构成理财建议。请始终管理你的风险。🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAudit
🛡️ 💎
23
·
--
GM。普通人忙着在 TradFi 应用上刷短视频的时候,韩国央行却在这儿搞他们的“信我们,兄弟”CBDC 试点。结果发现,他们跳过了独立的安全审计。没错,银行就这么自己看了看。
“Alpha”怎么说?把内部审查当成唯一依据,用于像 CBDC 这种关键系统,就像 DeFi 新人做智能合约却不找专业审计一样。Big yikes(大糟糕)。就算所谓的“专家”应该负责,也一定要自己做研究(DYOR),别盲信。#CBDC #SecurityAudit #CryptoNews
所以,如果中央银行连试点都管不好自己的内部事务,那对由国家背书的数字货币的未来安全意味着什么?我们是不是只能凭信念去 FOMO 冲进去?下面欢迎你在评论区分享你的想法!
“Alpha”怎么说?把内部审查当成唯一依据,用于像 CBDC 这种关键系统,就像 DeFi 新人做智能合约却不找专业审计一样。Big yikes(大糟糕)。就算所谓的“专家”应该负责,也一定要自己做研究(DYOR),别盲信。#CBDC #SecurityAudit #CryptoNews
所以,如果中央银行连试点都管不好自己的内部事务,那对由国家背书的数字货币的未来安全意味着什么?我们是不是只能凭信念去 FOMO 冲进去?下面欢迎你在评论区分享你的想法!
41

Hacken警告:加密货币审计会带来虚假的安全感,第三季度黑客造成11.8亿美元损失
- 第三季度77%的损失源于服务提供商遭入侵、修复延迟,或系统未纳入最新安全审查。
- 第三季度黑客造成的损失总额达11.8亿美元。
- Hacken警告称,加密货币审计可能让投资者产生虚假的安全感。
#BinanceSquare #CryptoNews #Hacken #安全审计
$btc $eth
#vlikevn Titanbot
来源:CoinDesk
Hacken警告:加密货币审计会带来虚假的安全感,第三季度黑客造成11.8亿美元损失
- 第三季度77%的损失源于服务提供商遭入侵、修复延迟,或系统未纳入最新安全审查。
- 第三季度黑客造成的损失总额达11.8亿美元。
- Hacken警告称,加密货币审计可能让投资者产生虚假的安全感。
#BinanceSquare #CryptoNews #Hacken #安全审计
$btc $eth
#vlikevn Titanbot
来源:CoinDesk
- 第三季度77%的损失源于服务提供商遭入侵、修复延迟,或系统未纳入最新安全审查。
- 第三季度黑客造成的损失总额达11.8亿美元。
- Hacken警告称,加密货币审计可能让投资者产生虚假的安全感。
#BinanceSquare #CryptoNews #Hacken #安全审计
$btc $eth
#vlikevn Titanbot
来源:CoinDesk
391
⚠️ 紧急安全报告:77% 的被盗资产源自不在审计保障范围内的工具!🛑
最新发布的 Crypto 季度网络安全报告公布了一项惊人数据:攻击事件造成的总损失高达 11.8 亿美元,其中高达 77% 的损失源自第三方工具、基础设施提供商以及审计范围之外的签名审批系统!
这彻底打破了许多投资者认为“项目经过审计就 100% 安全”的想法。
🔍 交易者必须高度警惕的漏洞:
- 管理密钥泄露(Key Compromise):开发团队或节点运营方发生私钥泄露。
- 服务提供商遭攻击:黑客不直接攻击智能合约,而是攻击第三方工具(预言机、跨链桥、开发者管理软件)。
- 无限期交易授权(Approve):第三方基础设施发生故障时,使用集成第三方工具的 dApp 用户可能会被掏空钱包。
🛡️ 保护钱包的行动:请定期检查并撤销(Revoke)Web3 钱包中不再使用的 dApp 的访问权限!
你最近检查并撤销钱包中的旧合约授权了吗?
#Binance #CryptoSafety #SmartContract #Web3 #SecurityAudit
100

·
--
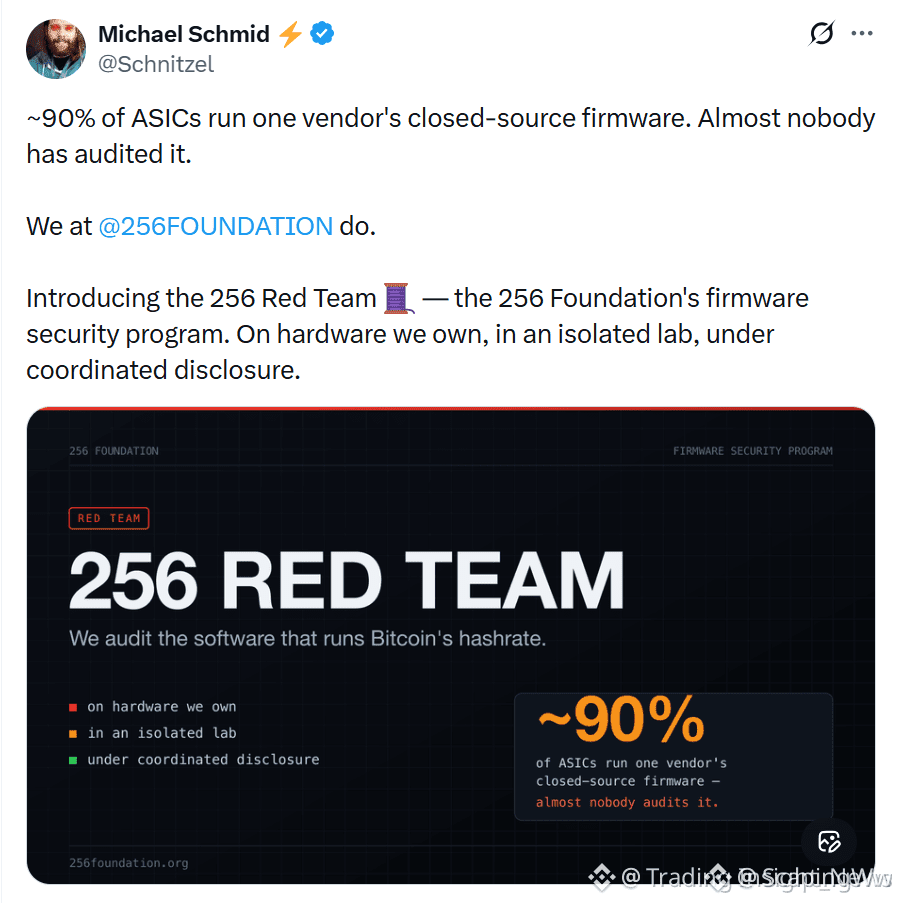
🔴 $BTC MINING SHAKEUP:41 项安全漏洞被揭露于第三方固件——股票代码一尘不染 💣
🦈 256 基金刚刚对 ASIC 挖矿软件挥下审计重锤,结果像冷却后的刀刃一样切开炒作。共发现 41 处漏洞,其中大部分隐藏在来自 LuxOS、VNISH 和 Braiins 的“优化型”第三方固件中。Bitmain 的原厂固件?出乎意料地干净——没有算力劫持、没有远程“杀死开关”、也没有隐蔽信号。📊
💡 真正的战场在优化工具的黑暗地带——交易员和矿工往往盲目信任。默认登录、硬编码的 SSH 密钥、未认证的工厂 API——这类后门会让精明资金检查自身矿机的频率翻倍。三家供应商将有 30 天时间回应,否则发现结果将公开。同时,未来审计将聚焦 MicroBT、Canaan、Auradine、Bitdeer 和 ePIC,进一步扩大覆盖整个挖矿硬件版图。🛡️
🤔 如果你的挖矿堆栈运行在第三方固件上,你对这种信任级别是否感到放心——还是说原厂固件突然看起来反而更安全?👇
⚠️ 非财务建议。请务必管理好你的风险。🛡️
🏷️ #BTC #BitcoinMining #CryptoNews #SecurityAudit #Mining
🦈 💣
47

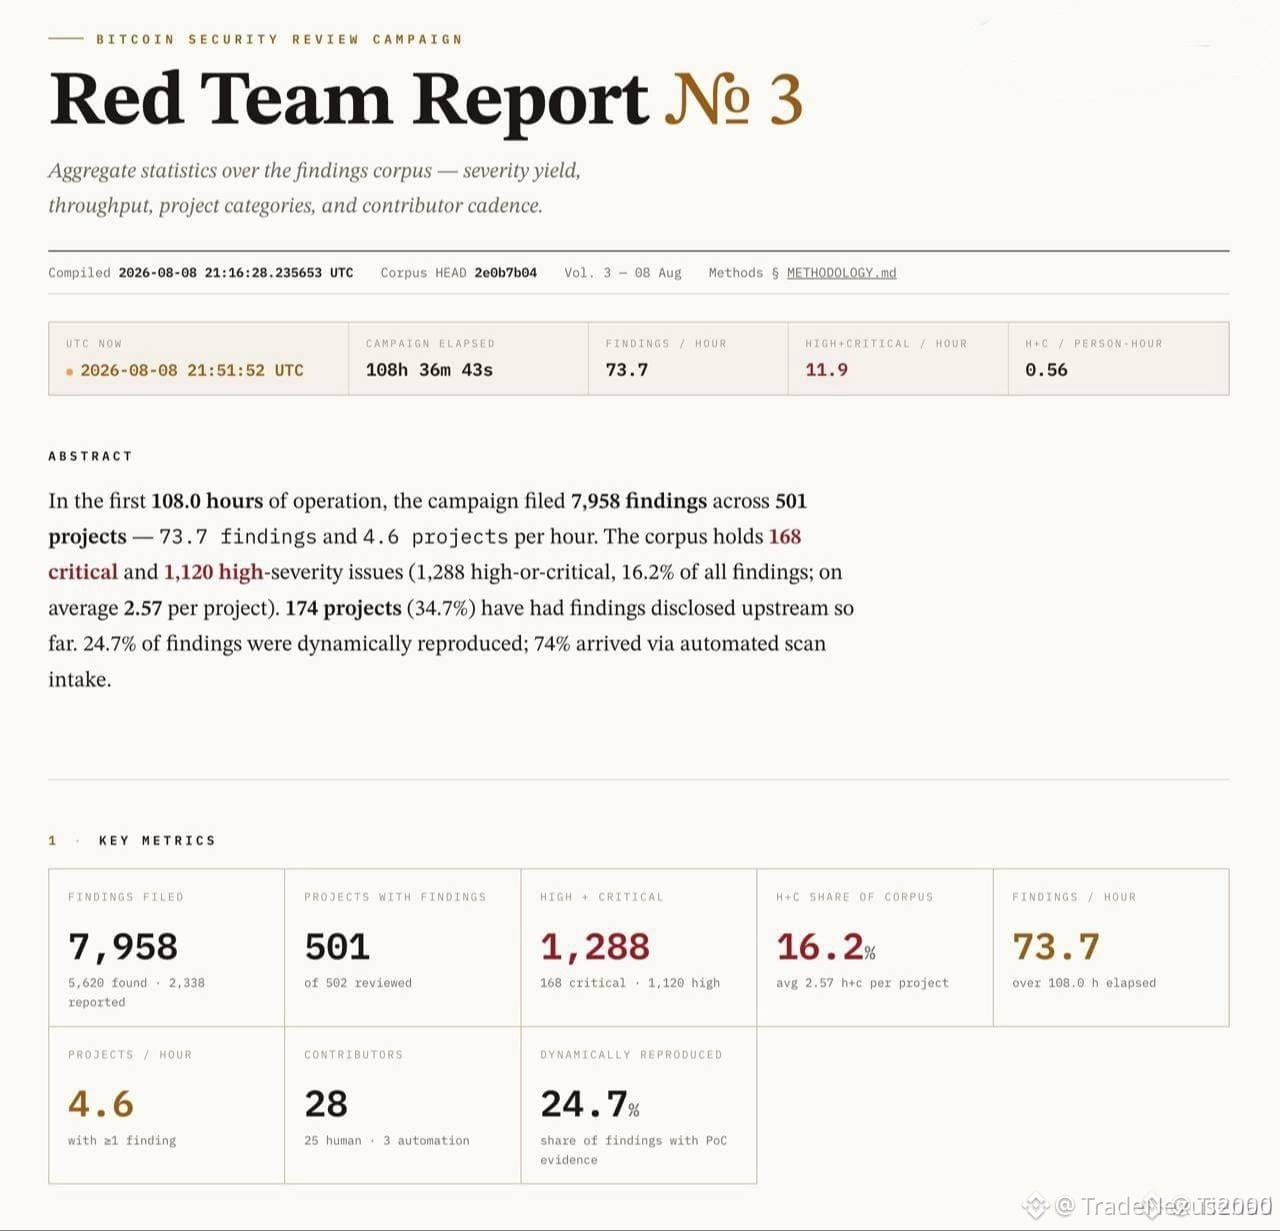
🚨 发现 8,000 枚 BTC 安全漏洞——追涨买入还是扭曲信号?💥
🔍 近 8,000 个生态系统漏洞,其中 1,280 个被评为高危或严重——这类信号会在薄流动订单簿中触发短期流动性抢夺。📊 市场分歧是真实的:执行者感受到头条带来的压力,而结构性买家则看见了一个值得布局的低效之处。
⚡ 反向叙事很尖锐——快速的开发者修复可以把风险头条改造成信心催化剂,压缩下行窗口。🦈 聪明资金很少在恐慌中直接清仓;它等待清洗,然后在恐慌中积累筹码。
💬 这次安全审计会改变你的信念——还是仅仅是对更长周期结构的噪音?👇
⚠️ 不是金融建议。请务必管理你的风险。🛡️
🏷️ #BTC #Bitcoin #CryptoNews #SecurityAudit #RiskManagement
🎯 🦈
22
🚨 已发现开源代码中的关键安全差异,影响 $AI 基础设施 ⚠️
对新开源的 ZCode 的审计发现了一处凭证加密缺陷:默认密钥依赖于容易推导的操作系统元数据,而不是基于每台设备的硬件签名。 🔍 虽然这并非远程利用,但一旦发生本地文件泄露,攻击者就可能重建访问密钥,并在 Z.ai 与 BigModel 网络中冒充正在运行的会话。 📊
机构级开发者可以立即通过手动配置自定义密钥来降低风险,从而覆盖默认的密钥派生算法。 💡 随着 AI 模型持续走热,结构化的安全完整性仍是衡量“聪明资金”布局的首要指标。 💬 开源安全审计将如何影响整个 AI 领域的机构信任? 👇
⚠️ 非金融建议。请务必管理好你的风险。 🛡️
🏷️ #AI #SecurityAudit #Crypto #TechNews #SmartMoney
🛡️ 🔍
128

·
--
多数交易者都害怕加密监管的「完美风暴」。但真正的风险在于——究竟是谁被信任来保护我们的资产?而如今,当骇人内线盗窃案件冲击 FBI 时,局势更令人不安。
讯号
一名具高度机密审查资格的持有人与一名 FBI 探员刚刚被抓,涉嫌从正在接受调查的钱包中窃走 100 万美元的加密货币(coindesk)。如果在我们的安全基础设施中,组织内部的内鬼竟能逍遥法外,那又代表什么?#FBI #cryptotheft #insider
解读
如果内部人员能从由 FBI 照管的钱包中取走资产,那在我们自己的自我托管(self-custody)里,安全又在哪里?这种信任遭到背叛的事件,可能成为「煤矿里的金丝雀」,预示更广泛的监管审视将针对我们的资产展开。
观察清单
留意 Binance、Coinbase,以及 FTX 即将进行的安全审计,看看是否出现更严格监督的线索——这件事就在前方。#securityaudit #regulatory
我们真的够相信那些「当局」到愿意把私钥交由运气来决定吗?
20

🚨 $HFT AUDIT STORM — 4,962 项告警被丢弃,85 项严重问题悬挂在市场上方!⚡
AI 驱动的深度剖析刚刚撕开了 390 个项目,并揭示出一座潜在漏洞的“高山”。📊 $HFT 和 $ZBT 现在已被完全推到聚光灯下,因为审查阶段正在推进严重性评估。
🔍 这是教科书式的“催化剂驱动的不确定性窗口”。如果这些关键发现被确认,协议可能会承受重大压力,因为团队会在修补漏洞时争分夺秒。但如果审查将影响降级,宽慰的反弹可能会让那些后知后觉的空头措手不及。🦈
盘口在“倾听”——成交量暴增和尖刺形态往往会出现在最终裁决之前。💡 当新闻周期如此密集时,聪明资金很少会等待确认。💬 这次你是在淡化风险,还是在淡化恐惧?👇
⚠️ 非金融建议。请务必管理你的风险。🛡️
🏷️ #HFT #ZBT #SecurityAudit #CryptoNews #AI
⚡ 🛡️
208
🛡️ CECURO 的臭氧(Ozone)发射改变了 $ACE & $SNXXB 的安全博弈⚡
网络安全前沿正在迈向机构级水平。Cecuro 的 Ozone 重新定义了我们在一个 AI 驱动攻击演进速度快于传统框架响应速度的环境中,如何审计漏洞。持续重测成为新的基线——而不是季节性补丁。📊
对于持有 $ACE 或 $SNXXB 暴露的市场参与者而言,这一进展会收紧底层生态系统的结构性风险画像。更少的可利用攻击路径、更强的信心资金流动,以及更少因恐慌驱动的流动性扫荡。🛡️ 当安全基础设施在热潮周期之前得到强化时,“聪明钱”会格外关注。⚡
这个叙事能否持续保持动能,还是市场会要求一个可实时验证的审计概念验证?💬
⚠️ 不是金融建议。请始终管理你的风险。🛡️
🏷️ #ACE #SNXXB #SecurityAudit #AIThreats #Crypto
🛡️ ⚡
124

🇰🇷 韩国CBDC存在哪场引发争议的内部审查:安全是否受到威胁?
有报道称,韩国央行数字货币(CBDC)的初步试验在很大程度上依赖内部安全测试,且在测试之后缺少独立的安全审计。这引发了人们对所采用安全协议的强度以及其对国家数字货币信任度影响的疑问。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ 监管
#SouthKorea #CBDC #SecurityAudit #DigitalCurrency #Regulation
🔗 来源: https://bitcoinfoundation.org/news/regulation/koreas-cbdc-pilot-had-no-outside-security-audit-report/
有报道称,韩国央行数字货币(CBDC)的初步试验在很大程度上依赖内部安全测试,且在测试之后缺少独立的安全审计。这引发了人们对所采用安全协议的强度以及其对国家数字货币信任度影响的疑问。
━━━━━━━━━━━━━━
📊 影响:📈 高
🏷️ 监管
#SouthKorea #CBDC #SecurityAudit #DigitalCurrency #Regulation
🔗 来源: https://bitcoinfoundation.org/news/regulation/koreas-cbdc-pilot-had-no-outside-security-audit-report/
17
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#Anthropic滚动12个月营收增长约1200%
30,258 次浏览
142 人讨论中
2
#Anthropic预计今日公布S1招股书
25,762 次浏览
133 人讨论中
3
#据报韩国考虑第四次推迟加密税
52,173 次浏览
323 人讨论中
4
#富兰克林邓普顿申请股息转比特币ETF
91,908 次浏览
358 人讨论中
5
#Strategy市值超越纳斯达克跻身全球前400
65,093 次浏览
286 人讨论中
6
#加拿大提议稳定币赎回规则
100,528 次浏览
233 人讨论中
7
#Electrum钱包漏洞致资金被盗
93,710 次浏览
451 人讨论中
8
#阿根廷法院驳回米莱LIBRA案
102,421 次浏览
381 人讨论中
9
#SK海力士据报拟派特别股息
80,402 次浏览
299 人讨论中
10
#Keystone网站遭入侵泄露买家收货地址
24,614 次浏览
147 人讨论中