
#multisig
multisig
29,885 次浏览
51 人讨论中
热门
最新内容
文章
1inch 结束一年的沉寂,转移 8,978 ETH……是出售还是保管?在沉寂一年后,1inch 将约 8,978 ETH 转入一个多重签名钱包,价值 1619 万美元。📈 $ETH
乍看之下,这种解读似乎很直接。如此规模的数量出现在 CoinShares 和 BTCS 宣布出售以太坊之际,同时机构资金外流仍在持续。
但数据表明的是另一回事。目的地是一个多重签名钱包,而不是交易平台,也没有证据表明出售确实发生了。
1inch 结束一年的沉寂,转移 8,978 ETH……是出售还是保管?
在沉寂一年后,1inch 将约 8,978 ETH 转入一个多重签名钱包,价值 1619 万美元。📈 $ETH
乍看之下,这种解读似乎很直接。如此规模的数量出现在 CoinShares 和 BTCS 宣布出售以太坊之际,同时机构资金外流仍在持续。
但数据表明的是另一回事。目的地是一个多重签名钱包,而不是交易平台,也没有证据表明出售确实发生了。
乍看之下,这种解读似乎很直接。如此规模的数量出现在 CoinShares 和 BTCS 宣布出售以太坊之际,同时机构资金外流仍在持续。
但数据表明的是另一回事。目的地是一个多重签名钱包,而不是交易平台,也没有证据表明出售确实发生了。
15

·
--
🚨 $SAFE 一场没有任何签名的背叛
一个 Gnosis Safe 多签钱包在一笔交易中损失了约 $6.45M,最令人震惊的是:没有任何所有者签过名。攻击者利用了钱包授予某个模块的权限。在我看来,这打破了多签不可攻破的神话:他们没有攻击合约,而是利用了你对第三方的信任。
看看这个没人注意到的细节:
→ 11 月 16 日 UTC 时间 11:35,一笔交易中转出了 439 万 USDC 和 172 万 syrupUSDC,两者合计约 $6.44M。
→ 攻击者已通过 Hyperliquid 将约 $813,000 兑换成门罗币(XMR),另有约 $1.2M 通过 Wagyu 转出:资金踪迹正在被抹去。
→ Safe 和 Zodiac 表示,他们的合约没有漏洞:问题源于一个角色密钥遭到泄露,以及权限设置得过于宽泛。所有者身份仍未确认,也没有公布退款计划。
你还会像现在这样信任自己的多签钱包吗?还是今天就检查一下你授予其他模块的权限?👇
$SAFE $USDC $XMR
#Safe #Multisig #加密货币黑客攻击
🚨 $SAFE 一场没有任何签名的背叛
一个 Gnosis Safe 多签钱包在一笔交易中损失了约 $6.45M,最令人震惊的是:没有任何所有者签过名。攻击者利用了钱包授予某个模块的权限。在我看来,这打破了多签不可攻破的神话:他们没有攻击合约,而是利用了你对第三方的信任。
看看这个没人注意到的细节:
→ 11 月 16 日 UTC 时间 11:35,一笔交易中转出了 439 万 USDC 和 172 万 syrupUSDC,两者合计约 $6.44M。
→ 攻击者已通过 Hyperliquid 将约 $813,000 兑换成门罗币(XMR),另有约 $1.2M 通过 Wagyu 转出:资金踪迹正在被抹去。
→ Safe 和 Zodiac 表示,他们的合约没有漏洞:问题源于一个角色密钥遭到泄露,以及权限设置得过于宽泛。所有者身份仍未确认,也没有公布退款计划。
你还会像现在这样信任自己的多签钱包吗?还是今天就检查一下你授予其他模块的权限?👇
$SAFE $USDC $XMR
#Safe #Multisig #加密货币黑客攻击
一个 Gnosis Safe 多签钱包在一笔交易中损失了约 $6.45M,最令人震惊的是:没有任何所有者签过名。攻击者利用了钱包授予某个模块的权限。在我看来,这打破了多签不可攻破的神话:他们没有攻击合约,而是利用了你对第三方的信任。
看看这个没人注意到的细节:
→ 11 月 16 日 UTC 时间 11:35,一笔交易中转出了 439 万 USDC 和 172 万 syrupUSDC,两者合计约 $6.44M。
→ 攻击者已通过 Hyperliquid 将约 $813,000 兑换成门罗币(XMR),另有约 $1.2M 通过 Wagyu 转出:资金踪迹正在被抹去。
→ Safe 和 Zodiac 表示,他们的合约没有漏洞:问题源于一个角色密钥遭到泄露,以及权限设置得过于宽泛。所有者身份仍未确认,也没有公布退款计划。
你还会像现在这样信任自己的多签钱包吗?还是今天就检查一下你授予其他模块的权限?👇
$SAFE $USDC $XMR
#Safe #Multisig #加密货币黑客攻击
720

·
--
所有者没有签名的多签钱包,资金照样可能被盗——昨天就有一笔价值645万美元的案例证明了这一点。
事实:11月16日,一个 Safe 多签钱包在 UTC 时间 11:35 的一笔交易中被盗,损失约645万美元——其中约439万美元是 USDC,172万美元是 syrupUSDC。资金是通过 Zodiac Roles 模块转出的,并非通过所有者签名。PeckShield 最先发出警报(依据 Specter 的链上分析)。Zodiac 表示,其合约不存在缺陷:某位角色成员的密钥可能遭窃,而该钱包设置的自定义策略允许了原本并非预期的交易。Safe 强调,其合约和应用均未受影响,且只有一个多签钱包遭到攻击。据 PeckShield 称,部分赃款——约81.3万美元——已经通过 Hyperliquid 换成了门罗币。
我的看法:这是关于“多签=安全”这一假设的昂贵教训。多重签名可以防范单个密钥被盗,但委托模块却是一扇侧门:只要持有角色密钥,任何人都能在既有授权范围内调动资金。这里泄露的不是 Safe 合约,而是权限设置过于宽松,以及成员密钥保护不力。
我会关注:钱包所有者是否已确认身份并尝试追回资金,以及这起事件是否会促使人们在安装委托模块时收到更强烈的警告。
使用 Safe 多签的各位——你们检查过自己钱包里有哪些模块和角色权限仍处于启用状态吗?
这是我的分析,不是财务建议——请始终 DYOR(自行研究)。
#KeamananKripto #Multisig $USDC
所有者没有签名的多签钱包,资金照样可能被盗——昨天就有一笔价值645万美元的案例证明了这一点。
事实:11月16日,一个 Safe 多签钱包在 UTC 时间 11:35 的一笔交易中被盗,损失约645万美元——其中约439万美元是 USDC,172万美元是 syrupUSDC。资金是通过 Zodiac Roles 模块转出的,并非通过所有者签名。PeckShield 最先发出警报(依据 Specter 的链上分析)。Zodiac 表示,其合约不存在缺陷:某位角色成员的密钥可能遭窃,而该钱包设置的自定义策略允许了原本并非预期的交易。Safe 强调,其合约和应用均未受影响,且只有一个多签钱包遭到攻击。据 PeckShield 称,部分赃款——约81.3万美元——已经通过 Hyperliquid 换成了门罗币。
我的看法:这是关于“多签=安全”这一假设的昂贵教训。多重签名可以防范单个密钥被盗,但委托模块却是一扇侧门:只要持有角色密钥,任何人都能在既有授权范围内调动资金。这里泄露的不是 Safe 合约,而是权限设置过于宽松,以及成员密钥保护不力。
我会关注:钱包所有者是否已确认身份并尝试追回资金,以及这起事件是否会促使人们在安装委托模块时收到更强烈的警告。
使用 Safe 多签的各位——你们检查过自己钱包里有哪些模块和角色权限仍处于启用状态吗?
这是我的分析,不是财务建议——请始终 DYOR(自行研究)。
#KeamananKripto #Multisig $USDC
事实:11月16日,一个 Safe 多签钱包在 UTC 时间 11:35 的一笔交易中被盗,损失约645万美元——其中约439万美元是 USDC,172万美元是 syrupUSDC。资金是通过 Zodiac Roles 模块转出的,并非通过所有者签名。PeckShield 最先发出警报(依据 Specter 的链上分析)。Zodiac 表示,其合约不存在缺陷:某位角色成员的密钥可能遭窃,而该钱包设置的自定义策略允许了原本并非预期的交易。Safe 强调,其合约和应用均未受影响,且只有一个多签钱包遭到攻击。据 PeckShield 称,部分赃款——约81.3万美元——已经通过 Hyperliquid 换成了门罗币。
我的看法:这是关于“多签=安全”这一假设的昂贵教训。多重签名可以防范单个密钥被盗,但委托模块却是一扇侧门:只要持有角色密钥,任何人都能在既有授权范围内调动资金。这里泄露的不是 Safe 合约,而是权限设置过于宽松,以及成员密钥保护不力。
我会关注:钱包所有者是否已确认身份并尝试追回资金,以及这起事件是否会促使人们在安装委托模块时收到更强烈的警告。
使用 Safe 多签的各位——你们检查过自己钱包里有哪些模块和角色权限仍处于启用状态吗?
这是我的分析,不是财务建议——请始终 DYOR(自行研究)。
#KeamananKripto #Multisig $USDC
3
·
--
仅凭公开的签名者名单,无法确定谁控制着密钥。ARIA 的资金库争议需要厘清这一区别。
截至 2026-11-03 11:07 UTC+8,币安的 ARIAUSDT 永续合约在过去 24 小时内上涨了 35.2%。DeepChain 于 2026-10-18 发布的 ARIA 报告称,资金转入了 Safe 多重签名账户,并表示链上看不到这些账户的签名者。如果这句话指的是已配置的所有者地址,那么这种说法就过于笼统了。
Safe 的文档指出,getOwners 会返回所有者地址列表;getThreshold 会返回签名阈值。对于 Safe 账户,这些设置都可以查询。但它们无法证明谁持有密钥,也无法证明持有者彼此独立。对于启用了模块的 Safe 账户,这些模块还可能提供其他执行途径。
如果多重签名托管是你持有 ARIA 的理由之一,请核查实际的所有者、阈值和模块,然后寻找可信的信息披露,了解谁在控制密钥。
$ARIA #CryptoMarkets #多重签名
仅凭公开的签名者名单,无法确定谁控制着密钥。ARIA 的资金库争议需要厘清这一区别。
截至 2026-11-03 11:07 UTC+8,币安的 ARIAUSDT 永续合约在过去 24 小时内上涨了 35.2%。DeepChain 于 2026-10-18 发布的 ARIA 报告称,资金转入了 Safe 多重签名账户,并表示链上看不到这些账户的签名者。如果这句话指的是已配置的所有者地址,那么这种说法就过于笼统了。
Safe 的文档指出,getOwners 会返回所有者地址列表;getThreshold 会返回签名阈值。对于 Safe 账户,这些设置都可以查询。但它们无法证明谁持有密钥,也无法证明持有者彼此独立。对于启用了模块的 Safe 账户,这些模块还可能提供其他执行途径。
如果多重签名托管是你持有 ARIA 的理由之一,请核查实际的所有者、阈值和模块,然后寻找可信的信息披露,了解谁在控制密钥。
$ARIA #CryptoMarkets #多重签名
截至 2026-11-03 11:07 UTC+8,币安的 ARIAUSDT 永续合约在过去 24 小时内上涨了 35.2%。DeepChain 于 2026-10-18 发布的 ARIA 报告称,资金转入了 Safe 多重签名账户,并表示链上看不到这些账户的签名者。如果这句话指的是已配置的所有者地址,那么这种说法就过于笼统了。
Safe 的文档指出,getOwners 会返回所有者地址列表;getThreshold 会返回签名阈值。对于 Safe 账户,这些设置都可以查询。但它们无法证明谁持有密钥,也无法证明持有者彼此独立。对于启用了模块的 Safe 账户,这些模块还可能提供其他执行途径。
如果多重签名托管是你持有 ARIA 的理由之一,请核查实际的所有者、阈值和模块,然后寻找可信的信息披露,了解谁在控制密钥。
$ARIA #CryptoMarkets #多重签名
301

·
--
是否曾好奇,主要的 Web3 组织和机构金库如何在不依赖任何一个人的私钥的情况下,安全保管数百万美元?多重签名与 MPC 就是答案 🔐🛡️
结合 #BinanceAcademy 上的基础知识,为你快速解析一下操作安全(OPSEC):
1️⃣ 单点故障:
• 传统钱包(EOA)依赖单个私钥,一旦该密钥遭到泄露,所有资金都可能永久丢失。
2️⃣ 多重签名(Multi-Sig)智能合约:
• 需要多个独立签名(例如 5 位利益相关者中至少 3 位签名)才能批准交易,将信任分散到团队成员或多台设备之间。
3️⃣ 多方计算(MPC):
• 将单个私钥拆分成数学意义上的“碎片”,分布在不同服务器或设备上;各碎片协同计算签名,而完整私钥从不会在同一地点被组合起来。
📖 在 Binance Academy 了解更多:https://www.binance.com/en/academy/glossary/multisignature
拓展技术知识,提升操作安全性 🛡️
加密货币投资存在风险,以上内容不构成财务建议。请务必自行研究(DYOR)💡
#MultiSig #MPC #加密货币教育
关注我,了解更多 💛
是否曾好奇,主要的 Web3 组织和机构金库如何在不依赖任何一个人的私钥的情况下,安全保管数百万美元?多重签名与 MPC 就是答案 🔐🛡️
结合 #BinanceAcademy 上的基础知识,为你快速解析一下操作安全(OPSEC):
1️⃣ 单点故障:
• 传统钱包(EOA)依赖单个私钥,一旦该密钥遭到泄露,所有资金都可能永久丢失。
2️⃣ 多重签名(Multi-Sig)智能合约:
• 需要多个独立签名(例如 5 位利益相关者中至少 3 位签名)才能批准交易,将信任分散到团队成员或多台设备之间。
3️⃣ 多方计算(MPC):
• 将单个私钥拆分成数学意义上的“碎片”,分布在不同服务器或设备上;各碎片协同计算签名,而完整私钥从不会在同一地点被组合起来。
📖 在 Binance Academy 了解更多:https://www.binance.com/en/academy/glossary/multisignature
拓展技术知识,提升操作安全性 🛡️
加密货币投资存在风险,以上内容不构成财务建议。请务必自行研究(DYOR)💡
#MultiSig #MPC #加密货币教育
关注我,了解更多 💛
结合 #BinanceAcademy 上的基础知识,为你快速解析一下操作安全(OPSEC):
1️⃣ 单点故障:
• 传统钱包(EOA)依赖单个私钥,一旦该密钥遭到泄露,所有资金都可能永久丢失。
2️⃣ 多重签名(Multi-Sig)智能合约:
• 需要多个独立签名(例如 5 位利益相关者中至少 3 位签名)才能批准交易,将信任分散到团队成员或多台设备之间。
3️⃣ 多方计算(MPC):
• 将单个私钥拆分成数学意义上的“碎片”,分布在不同服务器或设备上;各碎片协同计算签名,而完整私钥从不会在同一地点被组合起来。
📖 在 Binance Academy 了解更多:https://www.binance.com/en/academy/glossary/multisignature
拓展技术知识,提升操作安全性 🛡️
加密货币投资存在风险,以上内容不构成财务建议。请务必自行研究(DYOR)💡
#MultiSig #MPC #加密货币教育
关注我,了解更多 💛
1
4
110
·
--
三把多签钥匙全在一台电脑:一次钓鱼为何能击穿多签防线
多签最危险的错觉,是看到“需要3把钥匙”,就以为一定存在3道独立防线。Humanity Protocol的事故给出了一个残酷答案:如果多把签名密钥集中在同一台设备里,攻击者真正需要攻破的,可能仍然只有一个故障点。
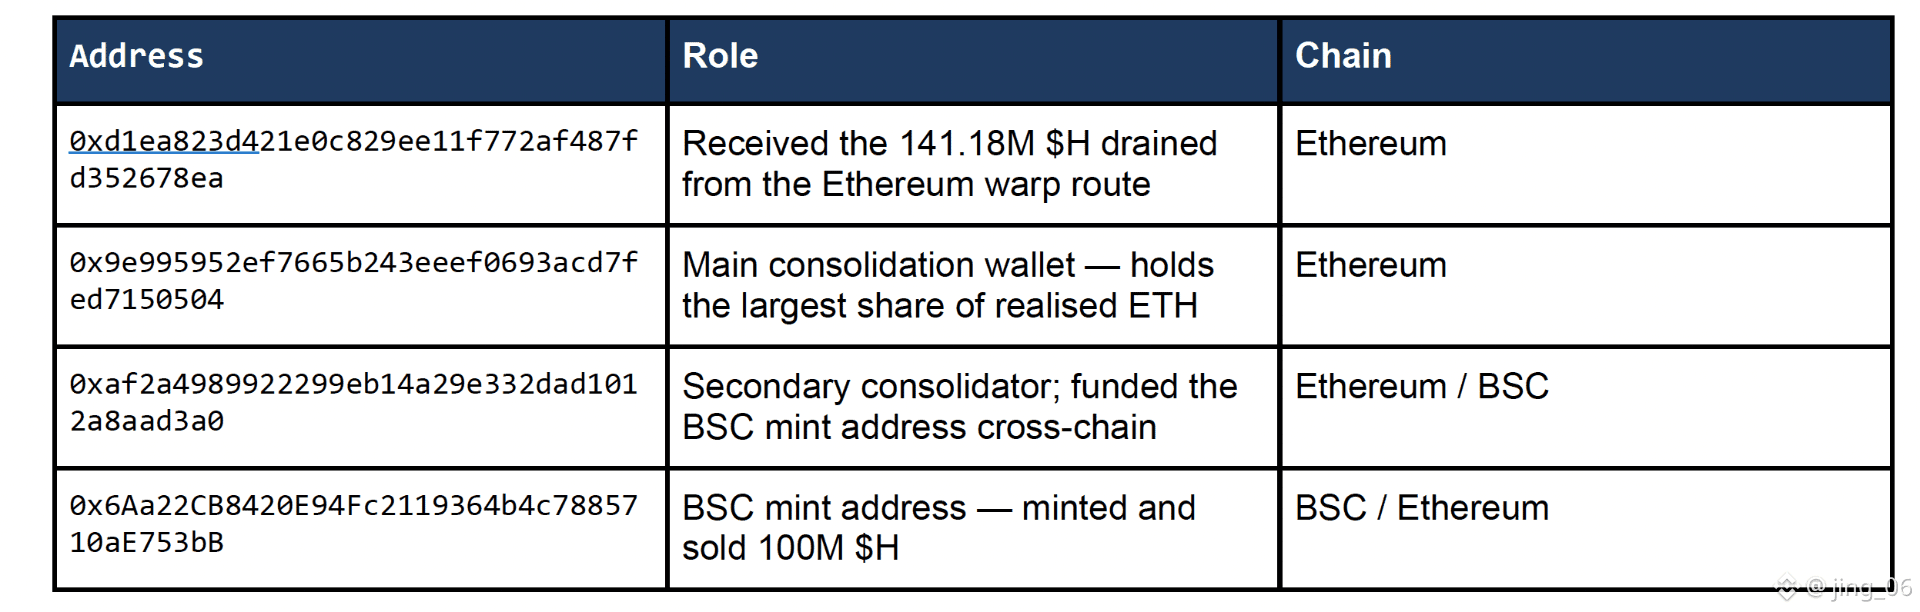
Humanity官方发布的Quantstamp事件复盘显示,攻击从一封冒充Bithumb的钓鱼邮件开始。恶意附件在一台Windows电脑上建立远程访问,并获取浏览器钱包数据及私钥。
6月8日,攻击者在Ethereum侧利用被盗密钥替换跨链代理实现,转走约1.4118亿枚H;在BSC侧又使用3把被盗的Safe签名密钥接管ProxyAdmin,增发并出售约1亿枚H。
抛售持续约8小时,H的公开市场价格一度下跌约89%。截至官方复盘发布时,已知攻击地址中的ETH已超过2100万美元,BNB收益仍在统计。因此,把市场流传的“3600万美元”当作官方最终损失并不严谨。
再看 @grvt_io 的设计,Web2登录与Web3资产授权被明确分开。邮箱、密码或OAuth主要负责进入账户、查看资产和使用非交易功能;任何可能改变资产所有权的操作,都需要SecureKey签名。
GRVT还允许预先设置Secondary SecureKey。当主要Signing SecureKey疑似泄露时,用户可以把已经登记的备用密钥切换为新的Signing SecureKey,减少继续依赖原密钥。
但Secondary SecureKey不是自动免疫装置。如果主密钥和备用密钥放在同一台电脑、同一浏览器配置、同一密码管理器或同一云同步账户中,它们依然属于同一个故障域。
更合理的做法,是把主SecureKey与Secondary SecureKey做真正的设备隔离:主密钥放在专用设备或硬件钱包中,备用密钥预先登记后保存在另一台干净设备,并使用独立恢复材料;不要把两套助记词、导出文件或浏览器钱包数据放进同一个云盘。
#grvt #SelfCustody #Multisig #CryptoSecurity
三把多签钥匙全在一台电脑:一次钓鱼为何能击穿多签防线
多签最危险的错觉,是看到“需要3把钥匙”,就以为一定存在3道独立防线。Humanity Protocol的事故给出了一个残酷答案:如果多把签名密钥集中在同一台设备里,攻击者真正需要攻破的,可能仍然只有一个故障点。
Humanity官方发布的Quantstamp事件复盘显示,攻击从一封冒充Bithumb的钓鱼邮件开始。恶意附件在一台Windows电脑上建立远程访问,并获取浏览器钱包数据及私钥。
6月8日,攻击者在Ethereum侧利用被盗密钥替换跨链代理实现,转走约1.4118亿枚H;在BSC侧又使用3把被盗的Safe签名密钥接管ProxyAdmin,增发并出售约1亿枚H。
抛售持续约8小时,H的公开市场价格一度下跌约89%。截至官方复盘发布时,已知攻击地址中的ETH已超过2100万美元,BNB收益仍在统计。因此,把市场流传的“3600万美元”当作官方最终损失并不严谨。
再看 @grvt_io 的设计,Web2登录与Web3资产授权被明确分开。邮箱、密码或OAuth主要负责进入账户、查看资产和使用非交易功能;任何可能改变资产所有权的操作,都需要SecureKey签名。
GRVT还允许预先设置Secondary SecureKey。当主要Signing SecureKey疑似泄露时,用户可以把已经登记的备用密钥切换为新的Signing SecureKey,减少继续依赖原密钥。
但Secondary SecureKey不是自动免疫装置。如果主密钥和备用密钥放在同一台电脑、同一浏览器配置、同一密码管理器或同一云同步账户中,它们依然属于同一个故障域。
更合理的做法,是把主SecureKey与Secondary SecureKey做真正的设备隔离:主密钥放在专用设备或硬件钱包中,备用密钥预先登记后保存在另一台干净设备,并使用独立恢复材料;不要把两套助记词、导出文件或浏览器钱包数据放进同一个云盘。
#grvt #SelfCustody #Multisig #CryptoSecurity
多签最危险的错觉,是看到“需要3把钥匙”,就以为一定存在3道独立防线。Humanity Protocol的事故给出了一个残酷答案:如果多把签名密钥集中在同一台设备里,攻击者真正需要攻破的,可能仍然只有一个故障点。
Humanity官方发布的Quantstamp事件复盘显示,攻击从一封冒充Bithumb的钓鱼邮件开始。恶意附件在一台Windows电脑上建立远程访问,并获取浏览器钱包数据及私钥。
6月8日,攻击者在Ethereum侧利用被盗密钥替换跨链代理实现,转走约1.4118亿枚H;在BSC侧又使用3把被盗的Safe签名密钥接管ProxyAdmin,增发并出售约1亿枚H。
抛售持续约8小时,H的公开市场价格一度下跌约89%。截至官方复盘发布时,已知攻击地址中的ETH已超过2100万美元,BNB收益仍在统计。因此,把市场流传的“3600万美元”当作官方最终损失并不严谨。
再看 @grvt_io 的设计,Web2登录与Web3资产授权被明确分开。邮箱、密码或OAuth主要负责进入账户、查看资产和使用非交易功能;任何可能改变资产所有权的操作,都需要SecureKey签名。
GRVT还允许预先设置Secondary SecureKey。当主要Signing SecureKey疑似泄露时,用户可以把已经登记的备用密钥切换为新的Signing SecureKey,减少继续依赖原密钥。
但Secondary SecureKey不是自动免疫装置。如果主密钥和备用密钥放在同一台电脑、同一浏览器配置、同一密码管理器或同一云同步账户中,它们依然属于同一个故障域。
更合理的做法,是把主SecureKey与Secondary SecureKey做真正的设备隔离:主密钥放在专用设备或硬件钱包中,备用密钥预先登记后保存在另一台干净设备,并使用独立恢复材料;不要把两套助记词、导出文件或浏览器钱包数据放进同一个云盘。
#grvt #SelfCustody #Multisig #CryptoSecurity
1
536
·
--
GM。就在“普通人”忙着在 TikTok 上刷到停不下来时,Coldcard 的固件不知怎么就“有点太热”了。结果发现——就连你那看似“无敌”的硬件钱包也可能中招,被一个 bug 撂倒。谁能想到呢?🐛
但别慌,兄弟“废宅”们!这可不只是 FUD,这简直就是一枚 alpha 级炸弹。行业进展得比埃隆发推后 Shib 价格的拉升还快,正推动协作式的多重签名(multisig)。把它想成你加密资产的保安团队,而不只是一个人守门。弱点链接出问题的概率更低,更有去中心化的氛围。再见了,单点故障!#SelfCustody #CryptoSecurity #Multisig
重点来了?就连最硬核的自托管极客也开始意识到:分享才是爱……爱的是你的比特币。创新往往来自有人先在堡垒上戳个洞,然后大家再把它建得更好。这就是加密的路子,宝贝。
那你准备怎么做,才能让你的数字黄金比卡戴珊的 Instagram 登录信息还更安全?👇
GM。就在“普通人”忙着在 TikTok 上刷到停不下来时,Coldcard 的固件不知怎么就“有点太热”了。结果发现——就连你那看似“无敌”的硬件钱包也可能中招,被一个 bug 撂倒。谁能想到呢?🐛
但别慌,兄弟“废宅”们!这可不只是 FUD,这简直就是一枚 alpha 级炸弹。行业进展得比埃隆发推后 Shib 价格的拉升还快,正推动协作式的多重签名(multisig)。把它想成你加密资产的保安团队,而不只是一个人守门。弱点链接出问题的概率更低,更有去中心化的氛围。再见了,单点故障!#SelfCustody #CryptoSecurity #Multisig
重点来了?就连最硬核的自托管极客也开始意识到:分享才是爱……爱的是你的比特币。创新往往来自有人先在堡垒上戳个洞,然后大家再把它建得更好。这就是加密的路子,宝贝。
那你准备怎么做,才能让你的数字黄金比卡戴珊的 Instagram 登录信息还更安全?👇
但别慌,兄弟“废宅”们!这可不只是 FUD,这简直就是一枚 alpha 级炸弹。行业进展得比埃隆发推后 Shib 价格的拉升还快,正推动协作式的多重签名(multisig)。把它想成你加密资产的保安团队,而不只是一个人守门。弱点链接出问题的概率更低,更有去中心化的氛围。再见了,单点故障!#SelfCustody #CryptoSecurity #Multisig
重点来了?就连最硬核的自托管极客也开始意识到:分享才是爱……爱的是你的比特币。创新往往来自有人先在堡垒上戳个洞,然后大家再把它建得更好。这就是加密的路子,宝贝。
那你准备怎么做,才能让你的数字黄金比卡戴珊的 Instagram 登录信息还更安全?👇
32
·
--
大多数交易者认为安全性只是币安盾(Binance Shield)的一个功能,但知情人士知道战火洗礼后的真相:自我托管(self-custody)中最薄弱的环节往往就是硬件本身。
信号
CoinDesk 刚刚报道,Coldcard 遭遇黑客攻击,暴露出一处已有五年的固件缺陷,这在整个行业引发了震动。正如 Cory Klippsten 所警告的那样,我们正在见证一次自我托管安全性的全面改造。迅速的应对措施?加速采用协作式多重签名(collaborative multisig)安全方案。#CryptoSecurity #SelfCustody
解读
这件事意义重大。它不只是为了保护个人资产;更是为了在整个生态系统中建立信任。如果主要参与者把这次入侵当作警钟,它可能会为更强健的安全措施铺路——这将成为市场的“游戏规则改变者”。
观察清单
关注多重签名采用的出现及其对全行业安全标准的影响。密切留意 Coldcard 的竞争对手,如 Ledger 和 Trezor,因为他们正匆忙改进自身的安全协议。 #Multisig
思考
加密领域能否终于摆脱“狂野西部”的名声,成为安全创新的灯塔?这次自我托管安全性的全面改造,是否会成为转折点,吸引更多机构投资并引起主流关注?只有时间会告诉我们——保持警惕。加密采用曲线的长期影响会是什么?
大多数交易者认为安全性只是币安盾(Binance Shield)的一个功能,但知情人士知道战火洗礼后的真相:自我托管(self-custody)中最薄弱的环节往往就是硬件本身。
信号
CoinDesk 刚刚报道,Coldcard 遭遇黑客攻击,暴露出一处已有五年的固件缺陷,这在整个行业引发了震动。正如 Cory Klippsten 所警告的那样,我们正在见证一次自我托管安全性的全面改造。迅速的应对措施?加速采用协作式多重签名(collaborative multisig)安全方案。#CryptoSecurity #SelfCustody
解读
这件事意义重大。它不只是为了保护个人资产;更是为了在整个生态系统中建立信任。如果主要参与者把这次入侵当作警钟,它可能会为更强健的安全措施铺路——这将成为市场的“游戏规则改变者”。
观察清单
关注多重签名采用的出现及其对全行业安全标准的影响。密切留意 Coldcard 的竞争对手,如 Ledger 和 Trezor,因为他们正匆忙改进自身的安全协议。 #Multisig
思考
加密领域能否终于摆脱“狂野西部”的名声,成为安全创新的灯塔?这次自我托管安全性的全面改造,是否会成为转折点,吸引更多机构投资并引起主流关注?只有时间会告诉我们——保持警惕。加密采用曲线的长期影响会是什么?
信号
CoinDesk 刚刚报道,Coldcard 遭遇黑客攻击,暴露出一处已有五年的固件缺陷,这在整个行业引发了震动。正如 Cory Klippsten 所警告的那样,我们正在见证一次自我托管安全性的全面改造。迅速的应对措施?加速采用协作式多重签名(collaborative multisig)安全方案。#CryptoSecurity #SelfCustody
解读
这件事意义重大。它不只是为了保护个人资产;更是为了在整个生态系统中建立信任。如果主要参与者把这次入侵当作警钟,它可能会为更强健的安全措施铺路——这将成为市场的“游戏规则改变者”。
观察清单
关注多重签名采用的出现及其对全行业安全标准的影响。密切留意 Coldcard 的竞争对手,如 Ledger 和 Trezor,因为他们正匆忙改进自身的安全协议。 #Multisig
思考
加密领域能否终于摆脱“狂野西部”的名声,成为安全创新的灯塔?这次自我托管安全性的全面改造,是否会成为转折点,吸引更多机构投资并引起主流关注?只有时间会告诉我们——保持警惕。加密采用曲线的长期影响会是什么?
44
·
--
金库有多强?多重签名阈值(multisig threshold)既容易被引用,也很容易被误解。一个 3-of-5 钱包意味着三个已批准的所有者可以授权执行某项操作,但仅凭这个数字并不能证明控制权分布得足够合理。
从签名者(signer)的独立性开始。由同一位创始人、一个设备集群或一条共享的恢复路径所控制的五个所有者地址,并不具备与独立管理密钥相同的韧性。检查地理与组织层面的隔离情况、硬件钱包的使用、备份流程,以及在某个签名者无法使用时更换其密钥的计划。
金库有多强?
多重签名阈值(multisig threshold)既容易被引用,也很容易被误解。一个 3-of-5 钱包意味着三个已批准的所有者可以授权执行某项操作,但仅凭这个数字并不能证明控制权分布得足够合理。
从签名者(signer)的独立性开始。由同一位创始人、一个设备集群或一条共享的恢复路径所控制的五个所有者地址,并不具备与独立管理密钥相同的韧性。检查地理与组织层面的隔离情况、硬件钱包的使用、备份流程,以及在某个签名者无法使用时更换其密钥的计划。
从签名者(signer)的独立性开始。由同一位创始人、一个设备集群或一条共享的恢复路径所控制的五个所有者地址,并不具备与独立管理密钥相同的韧性。检查地理与组织层面的隔离情况、硬件钱包的使用、备份流程,以及在某个签名者无法使用时更换其密钥的计划。
94

·
--
救命稻草还是潘多拉魔盒?比特币新提案BIP 138能让多签钱包起死回生,但黑客可能通过服务器知道的xpub信息窃取你的元数据!用多签钱包的小伙伴们擦亮眼,安全永远是第一位!#比特币 $BTC #多签钱包
Lifeline or Pandora's box? Bitcoin's new BIP 138 proposal can resurrect locked multisig wallets, but hackers could potentially steal your metadata through server-known xpub info! Multisig wallet users stay sharp - security always comes first! #Bitcoin $BTC #Multisig
救命稻草还是潘多拉魔盒?比特币新提案BIP 138能让多签钱包起死回生,但黑客可能通过服务器知道的xpub信息窃取你的元数据!用多签钱包的小伙伴们擦亮眼,安全永远是第一位!#比特币 $BTC #多签钱包
Lifeline or Pandora's box? Bitcoin's new BIP 138 proposal can resurrect locked multisig wallets, but hackers could potentially steal your metadata through server-known xpub info! Multisig wallet users stay sharp - security always comes first! #Bitcoin $BTC #Multisig
Lifeline or Pandora's box? Bitcoin's new BIP 138 proposal can resurrect locked multisig wallets, but hackers could potentially steal your metadata through server-known xpub info! Multisig wallet users stay sharp - security always comes first! #Bitcoin $BTC #Multisig
138

·
--
$加密安全损失下降46%,但Q2攻击激增59% 🔥
CertiK的H1报告显示损失下降46.8%,降至$13.2亿,但数据具有误导性。Q2损失环比飙升59%至$8.075亿,原因是两起针对KelpDAO和Drift Protocol的攻击,且与朝鲜黑客有关。事件数量创下新高,达到207起。
私钥管理和多重签名钱包仍是最薄弱环节。协议需要现在就收紧安全。你在审计你的签名者分布吗?
这不是财务建议。请始终管理你的风险。
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
$加密安全损失下降46%,但Q2攻击激增59% 🔥
CertiK的H1报告显示损失下降46.8%,降至$13.2亿,但数据具有误导性。Q2损失环比飙升59%至$8.075亿,原因是两起针对KelpDAO和Drift Protocol的攻击,且与朝鲜黑客有关。事件数量创下新高,达到207起。
私钥管理和多重签名钱包仍是最薄弱环节。协议需要现在就收紧安全。你在审计你的签名者分布吗?
这不是财务建议。请始终管理你的风险。
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
CertiK的H1报告显示损失下降46.8%,降至$13.2亿,但数据具有误导性。Q2损失环比飙升59%至$8.075亿,原因是两起针对KelpDAO和Drift Protocol的攻击,且与朝鲜黑客有关。事件数量创下新高,达到207起。
私钥管理和多重签名钱包仍是最薄弱环节。协议需要现在就收紧安全。你在审计你的签名者分布吗?
这不是财务建议。请始终管理你的风险。
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
250

·
--
🚨 $BTC 托管震荡:当多重签名备份密钥成为最薄弱环节 🛡️
当机构级金库将矛头指向内部多重签名架构时,市场很快便会警觉起来。近期通过某交易平台转移的链上资产,因本地备份密钥暴露,完全绕过了外部托管的安全防护网。📊 这充分说明了为什么操作安全与冷存储方案同样重要。⚡
交易者痴迷于图表和订单簿,但真正的基础设施风险在于平台如何管理密钥层级。🔍 当自托管备份在内部失效时,无论主要服务提供商如何承诺,信任都会直接受损。💡
在下一个市场周期迫使你采取行动之前,你是否正在审查自己的密钥存储习惯?👇
⚠️ 以上并非财务建议。请始终做好风险管理。🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
🚨 $BTC 托管震荡:当多重签名备份密钥成为最薄弱环节 🛡️
当机构级金库将矛头指向内部多重签名架构时,市场很快便会警觉起来。近期通过某交易平台转移的链上资产,因本地备份密钥暴露,完全绕过了外部托管的安全防护网。📊 这充分说明了为什么操作安全与冷存储方案同样重要。⚡
交易者痴迷于图表和订单簿,但真正的基础设施风险在于平台如何管理密钥层级。🔍 当自托管备份在内部失效时,无论主要服务提供商如何承诺,信任都会直接受损。💡
在下一个市场周期迫使你采取行动之前,你是否正在审查自己的密钥存储习惯?👇
⚠️ 以上并非财务建议。请始终做好风险管理。🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
当机构级金库将矛头指向内部多重签名架构时,市场很快便会警觉起来。近期通过某交易平台转移的链上资产,因本地备份密钥暴露,完全绕过了外部托管的安全防护网。📊 这充分说明了为什么操作安全与冷存储方案同样重要。⚡
交易者痴迷于图表和订单簿,但真正的基础设施风险在于平台如何管理密钥层级。🔍 当自托管备份在内部失效时,无论主要服务提供商如何承诺,信任都会直接受损。💡
在下一个市场周期迫使你采取行动之前,你是否正在审查自己的密钥存储习惯?👇
⚠️ 以上并非财务建议。请始终做好风险管理。🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
10

·
--
文章
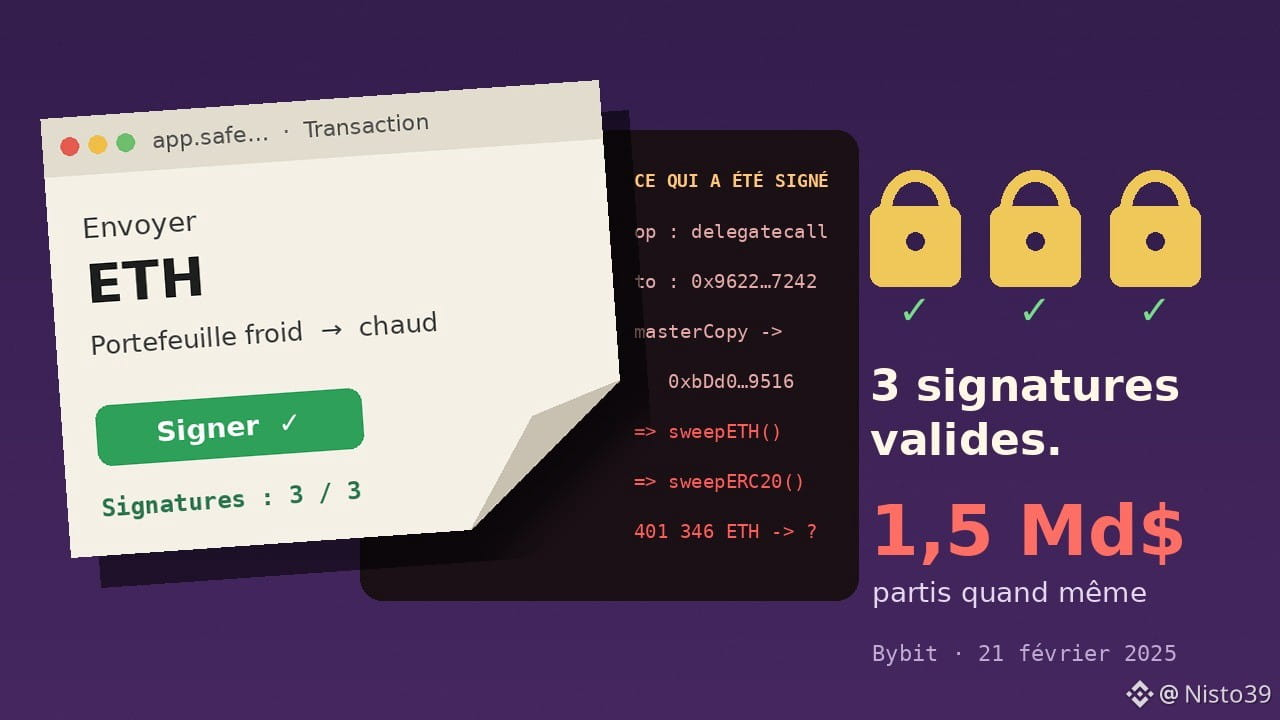
三份有效签名,15 亿美元不翼而飞:用三个线索解开 Bybit 金库之谜这里有一道谜题,我觉得它比任何安全教程都更有用。
一个数字金库里存有超过 40 万枚 ETH。要打开它,需要三份签名,分别由三个人提供,每个人都使用自己的实体签名设备(一种将私钥保存在离线环境中的小型设备)。没有人丢失密钥。没有人背叛。三人都签署了一笔他们已在屏幕上核验过的操作。
然而,金库里的资产在几分钟内就被转空了。
三份有效签名,15 亿美元不翼而飞:用三个线索解开 Bybit 金库之谜
这里有一道谜题,我觉得它比任何安全教程都更有用。
一个数字金库里存有超过 40 万枚 ETH。要打开它,需要三份签名,分别由三个人提供,每个人都使用自己的实体签名设备(一种将私钥保存在离线环境中的小型设备)。没有人丢失密钥。没有人背叛。三人都签署了一笔他们已在屏幕上核验过的操作。
然而,金库里的资产在几分钟内就被转空了。
一个数字金库里存有超过 40 万枚 ETH。要打开它,需要三份签名,分别由三个人提供,每个人都使用自己的实体签名设备(一种将私钥保存在离线环境中的小型设备)。没有人丢失密钥。没有人背叛。三人都签署了一笔他们已在屏幕上核验过的操作。
然而,金库里的资产在几分钟内就被转空了。
1.4k
如果一次盗窃就会暴露所有密钥,那么持有多把比特币密钥也没多大用处。
多重签名钱包可以要求多个独立授权,才能花费 $BTC。例如,三取二设置需要任意两把签名密钥,而不只是某台设备上的一个密码。
实际好处在于分散保管:单独窃取一把密钥是不够的。但如果把所有密钥和备份都放在一起,就可能削弱这种保护。
选择这种设置前,先梳理哪些设备和地点可能同时出故障。然后确认是否仍有足够的签名密钥可用来恢复访问权限。
代价是复杂性:如果无法访问的密钥太多,你可能会被锁在钱包之外。多重签名改变了安全设计,但并不能免除妥善备份的必要性。
来源:Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #自主托管
如果一次盗窃就会暴露所有密钥,那么持有多把比特币密钥也没多大用处。
多重签名钱包可以要求多个独立授权,才能花费 $BTC 。例如,三取二设置需要任意两把签名密钥,而不只是某台设备上的一个密码。
实际好处在于分散保管:单独窃取一把密钥是不够的。但如果把所有密钥和备份都放在一起,就可能削弱这种保护。
选择这种设置前,先梳理哪些设备和地点可能同时出故障。然后确认是否仍有足够的签名密钥可用来恢复访问权限。
代价是复杂性:如果无法访问的密钥太多,你可能会被锁在钱包之外。多重签名改变了安全设计,但并不能免除妥善备份的必要性。
来源:Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #自主托管
多重签名钱包可以要求多个独立授权,才能花费 $BTC 。例如,三取二设置需要任意两把签名密钥,而不只是某台设备上的一个密码。
实际好处在于分散保管:单独窃取一把密钥是不够的。但如果把所有密钥和备份都放在一起,就可能削弱这种保护。
选择这种设置前,先梳理哪些设备和地点可能同时出故障。然后确认是否仍有足够的签名密钥可用来恢复访问权限。
代价是复杂性:如果无法访问的密钥太多,你可能会被锁在钱包之外。多重签名改变了安全设计,但并不能免除妥善备份的必要性。
来源:Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #自主托管
71
·
--

文章
代际财富与多签名:保护比特币的未来🧬 代际财富与多签名:保护比特币的未来 🔐
过渡到 $BTC
投资传统资产的速度正在加快,突显了其在代际财富转移和先进多签名安全中的作用。随着数万亿的资金流向精通技术的年轻一代,像信托这样的传统金融工具正被数字资产升级。比特币提供了一种透明、不可贬值的继承资产,不会被中央实体稀释。 $ETH
为了安全地跨代传递这笔财富,保管基础设施发生了巨大的变化。多签名(multi-sig)设置需要多个私钥来授权交易,消除了单点故障的风险。家族和机构现在可以将私钥分布在不同的地理位置或可信的受托人之间。 $BNB
代际财富与多签名:保护比特币的未来
🧬 代际财富与多签名:保护比特币的未来 🔐
过渡到 $BTC
投资传统资产的速度正在加快,突显了其在代际财富转移和先进多签名安全中的作用。随着数万亿的资金流向精通技术的年轻一代,像信托这样的传统金融工具正被数字资产升级。比特币提供了一种透明、不可贬值的继承资产,不会被中央实体稀释。 $ETH
为了安全地跨代传递这笔财富,保管基础设施发生了巨大的变化。多签名(multi-sig)设置需要多个私钥来授权交易,消除了单点故障的风险。家族和机构现在可以将私钥分布在不同的地理位置或可信的受托人之间。 $BNB
过渡到 $BTC
投资传统资产的速度正在加快,突显了其在代际财富转移和先进多签名安全中的作用。随着数万亿的资金流向精通技术的年轻一代,像信托这样的传统金融工具正被数字资产升级。比特币提供了一种透明、不可贬值的继承资产,不会被中央实体稀释。 $ETH
为了安全地跨代传递这笔财富,保管基础设施发生了巨大的变化。多签名(multi-sig)设置需要多个私钥来授权交易,消除了单点故障的风险。家族和机构现在可以将私钥分布在不同的地理位置或可信的受托人之间。 $BNB
86

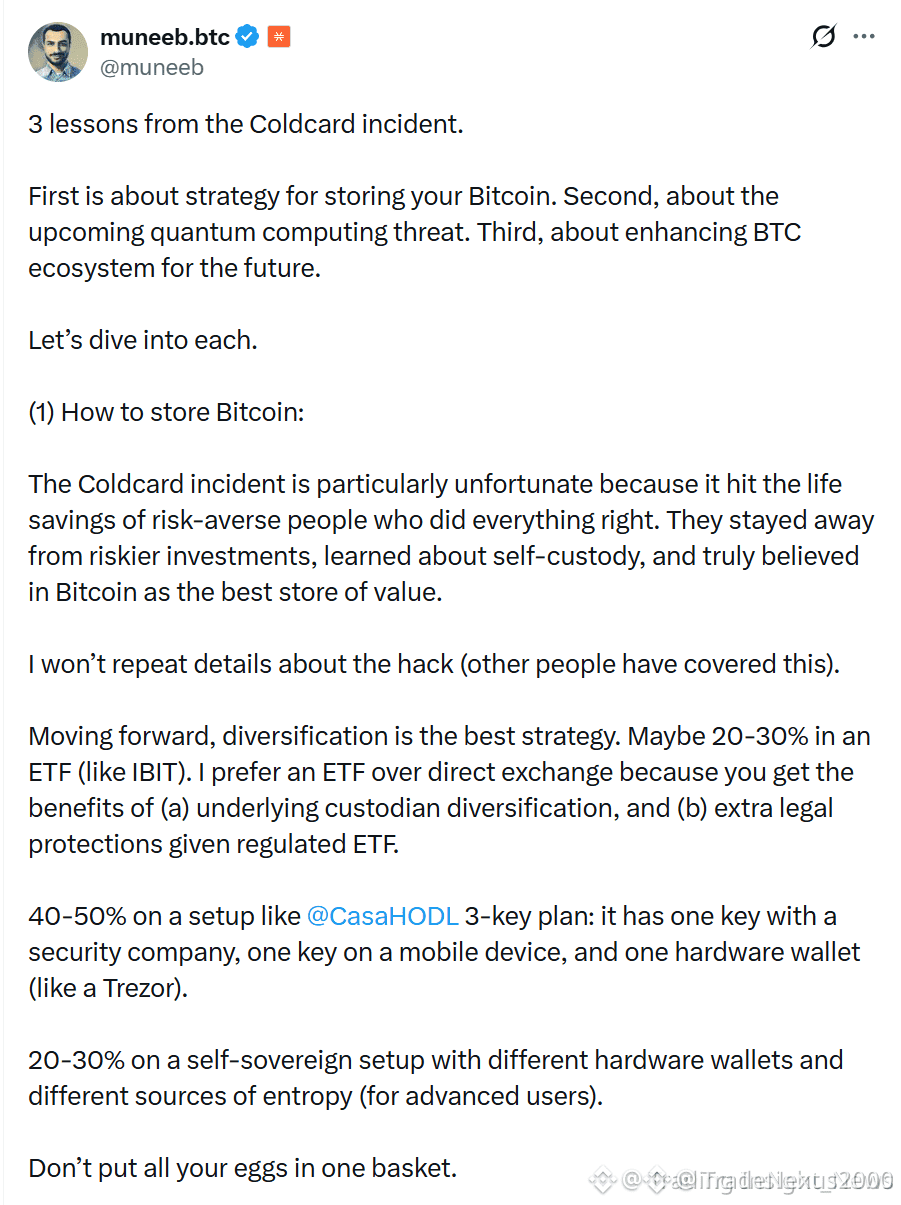
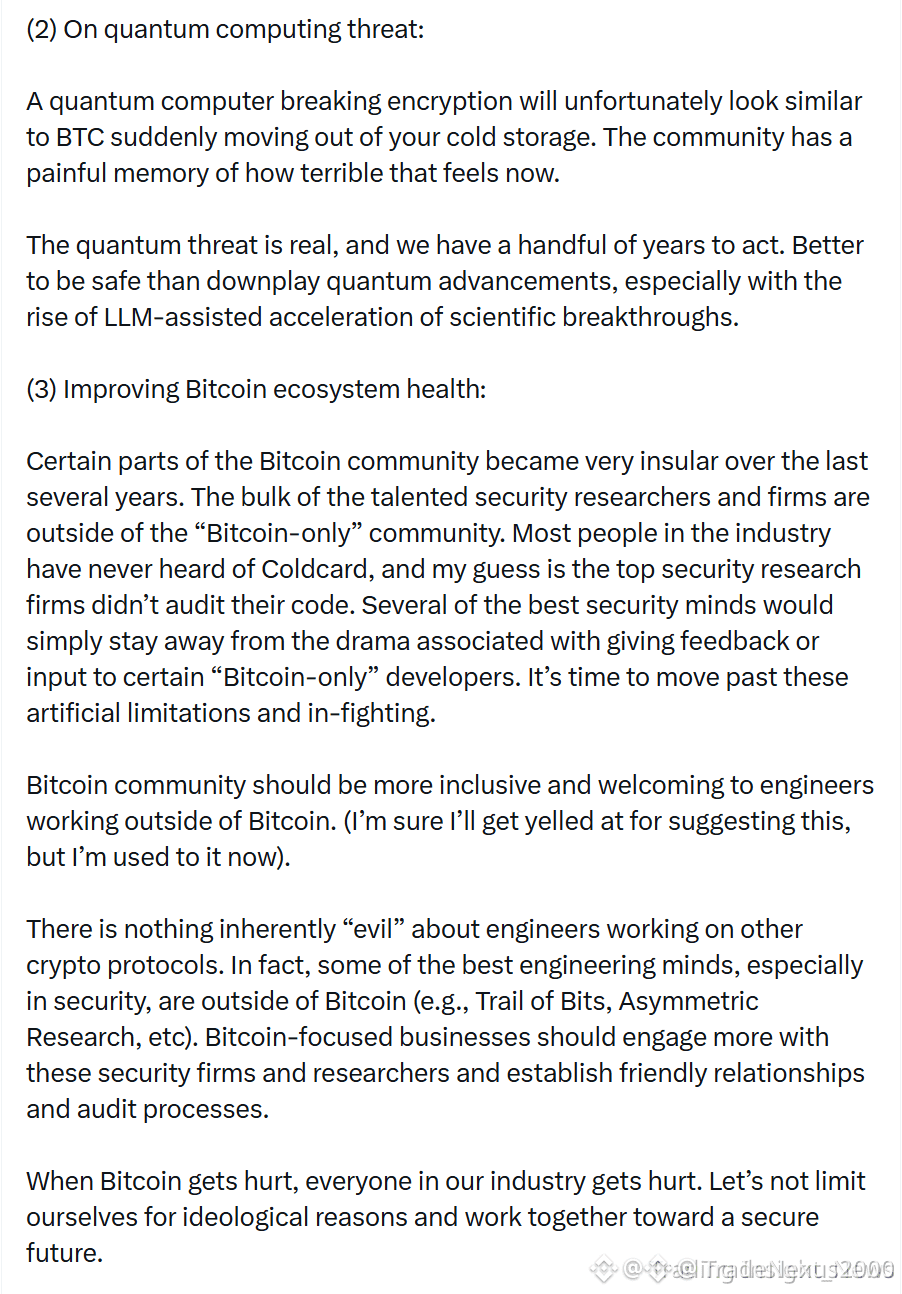
穆尼卜·阿里:永远不要把所有 $BTC IN 都放进同一个篮子——量子威胁已经到来 🦈⚡
一只硬件钱包就是单点故障。🦈 作为 Stacks 的主席,穆尼卜·阿里正在推动一种多层级的托管模型:ETF 分配、多重签名以及分散的硬件钱包。Coldcard 事件揭露了集中风险的隐藏成本——即使是顶级的存储工具,也可能变成负担。
量子计算不再是科幻旁支。⚡ 随着大语言模型推动科学突破,威胁时间线正在被压缩。聪明资金已经在做准备,每一位认真的持有者都应把“不是你自己的密钥,就不是你自己的币”当作起点,而不是完整方案。🔍
安全是一个生态系统问题,而不是单打独斗的问题。与外部研究人员协作,能够弥补极端主义思路留下的空白。💬 你的存储策略能否经受攻击能力的量级跃迁?👇
⚠️ 不是金融建议。请务必管理你的风险。🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
穆尼卜·阿里:永远不要把所有 $BTC IN 都放进同一个篮子——量子威胁已经到来 🦈⚡
一只硬件钱包就是单点故障。🦈 作为 Stacks 的主席,穆尼卜·阿里正在推动一种多层级的托管模型:ETF 分配、多重签名以及分散的硬件钱包。Coldcard 事件揭露了集中风险的隐藏成本——即使是顶级的存储工具,也可能变成负担。
量子计算不再是科幻旁支。⚡ 随着大语言模型推动科学突破,威胁时间线正在被压缩。聪明资金已经在做准备,每一位认真的持有者都应把“不是你自己的密钥,就不是你自己的币”当作起点,而不是完整方案。🔍
安全是一个生态系统问题,而不是单打独斗的问题。与外部研究人员协作,能够弥补极端主义思路留下的空白。💬 你的存储策略能否经受攻击能力的量级跃迁?👇
⚠️ 不是金融建议。请务必管理你的风险。🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
一只硬件钱包就是单点故障。🦈 作为 Stacks 的主席,穆尼卜·阿里正在推动一种多层级的托管模型:ETF 分配、多重签名以及分散的硬件钱包。Coldcard 事件揭露了集中风险的隐藏成本——即使是顶级的存储工具,也可能变成负担。
量子计算不再是科幻旁支。⚡ 随着大语言模型推动科学突破,威胁时间线正在被压缩。聪明资金已经在做准备,每一位认真的持有者都应把“不是你自己的密钥,就不是你自己的币”当作起点,而不是完整方案。🔍
安全是一个生态系统问题,而不是单打独斗的问题。与外部研究人员协作,能够弥补极端主义思路留下的空白。💬 你的存储策略能否经受攻击能力的量级跃迁?👇
⚠️ 不是金融建议。请务必管理你的风险。🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
45
·
--
文章
CoinCorner 揭晓受劳埃德保险保障的多重签名金库,树立新的托管基准CoinCorner 推出由 AnchorWatch 背书的、受劳埃德保险(Lloyds‑Insured)保障的多重签名比特币金库,标志着机构托管标准出现了剧变。新金库已锁定 1.2 M $BTC now,较上个季度增长45%。
这一步棋恰逢在链上分析中显示机构比特币(BTC)持仓激增32%,而自该金库发布以来,从托管钱包的平均每日提取量下降了18%。这不只是一次产品发布;它释放出一个信号:传统金融终于在风险框架上与加密的独特波动性实现了对齐。
CoinCorner 揭晓受劳埃德保险保障的多重签名金库,树立新的托管基准
CoinCorner 推出由 AnchorWatch 背书的、受劳埃德保险(Lloyds‑Insured)保障的多重签名比特币金库,标志着机构托管标准出现了剧变。新金库已锁定 1.2 M $BTC now,较上个季度增长45%。
这一步棋恰逢在链上分析中显示机构比特币(BTC)持仓激增32%,而自该金库发布以来,从托管钱包的平均每日提取量下降了18%。这不只是一次产品发布;它释放出一个信号:传统金融终于在风险框架上与加密的独特波动性实现了对齐。
这一步棋恰逢在链上分析中显示机构比特币(BTC)持仓激增32%,而自该金库发布以来,从托管钱包的平均每日提取量下降了18%。这不只是一次产品发布;它释放出一个信号:传统金融终于在风险框架上与加密的独特波动性实现了对齐。
78
·
--

文章
教育课程:冷钱包与多重签名及主权趋势🎓 教育课程:冷钱包与多重签名及主权趋势
理解高级安全框架至关重要,因为$BTC
转变为基础全球储备资产。今天,我们来解析标准冷钱包与多重签名(multi-sig)设置之间的关键操作差异。🔒
冷钱包涉及将私钥完全离线存储在孤立的硬件设备上。这种设置消除了在线黑客攻击的风险,但如果物理备份受到损害,则留下单一故障点。相对而言,多重签名钱包需要多个独立的私钥——分散在不同的设备或地理位置——以授权单笔交易(例如2-3配置)。这种架构消除了个别故障点,使其成为企业及中央银行储备的首选标准。🏛️
教育课程:冷钱包与多重签名及主权趋势
🎓 教育课程:冷钱包与多重签名及主权趋势
理解高级安全框架至关重要,因为$BTC
转变为基础全球储备资产。今天,我们来解析标准冷钱包与多重签名(multi-sig)设置之间的关键操作差异。🔒
冷钱包涉及将私钥完全离线存储在孤立的硬件设备上。这种设置消除了在线黑客攻击的风险,但如果物理备份受到损害,则留下单一故障点。相对而言,多重签名钱包需要多个独立的私钥——分散在不同的设备或地理位置——以授权单笔交易(例如2-3配置)。这种架构消除了个别故障点,使其成为企业及中央银行储备的首选标准。🏛️
理解高级安全框架至关重要,因为$BTC
转变为基础全球储备资产。今天,我们来解析标准冷钱包与多重签名(multi-sig)设置之间的关键操作差异。🔒
冷钱包涉及将私钥完全离线存储在孤立的硬件设备上。这种设置消除了在线黑客攻击的风险,但如果物理备份受到损害,则留下单一故障点。相对而言,多重签名钱包需要多个独立的私钥——分散在不同的设备或地理位置——以授权单笔交易(例如2-3配置)。这种架构消除了个别故障点,使其成为企业及中央银行储备的首选标准。🏛️
46
·
--

文章
比特币的多层次影响:流动性、安全性和全球结算🚀 🌐
比特币展现了其无与伦比的多功能性,通过解决公司安全和宏观经济中的复杂挑战。全球宏观流动性周期再次转向正向,主要中央银行扩大货币供应以管理系统性债务。这一巨大的流动性激增自然流向可证明稀缺的数字资产。为了保护这笔即将到来的机构资本,企业正在大量采用先进的多签名(multisig)资金管理机制。通过将私钥管理分布在不同的冷存储设备上,公司消除了单点故障,完全保护其资产免受恶意攻击。
比特币的多层次影响:流动性、安全性和全球结算
🚀 🌐
比特币展现了其无与伦比的多功能性,通过解决公司安全和宏观经济中的复杂挑战。全球宏观流动性周期再次转向正向,主要中央银行扩大货币供应以管理系统性债务。这一巨大的流动性激增自然流向可证明稀缺的数字资产。为了保护这笔即将到来的机构资本,企业正在大量采用先进的多签名(multisig)资金管理机制。通过将私钥管理分布在不同的冷存储设备上,公司消除了单点故障,完全保护其资产免受恶意攻击。
比特币展现了其无与伦比的多功能性,通过解决公司安全和宏观经济中的复杂挑战。全球宏观流动性周期再次转向正向,主要中央银行扩大货币供应以管理系统性债务。这一巨大的流动性激增自然流向可证明稀缺的数字资产。为了保护这笔即将到来的机构资本,企业正在大量采用先进的多签名(multisig)资金管理机制。通过将私钥管理分布在不同的冷存储设备上,公司消除了单点故障,完全保护其资产免受恶意攻击。
44
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#比特币跌破6万美元,短期能否企稳反弹?
582,892 次浏览
1,293 人讨论中
2
#全球股市创三年来最长连跌,投资者避险情绪升温
304,005 次浏览
621 人讨论中
3
#贝莱德IBIT单日流出5.41亿美元创纪录
0 次浏览
20 人讨论中
4
#Anthropic上市次日大跌,股价接近破发
86,653 次浏览
170 人讨论中
5
#TwentyOneCapital增持172.25枚BTC
14,139 次浏览
46 人讨论中
6
#香港代币化存款拟不列虚拟资产
32,040 次浏览
84 人讨论中
7
#BNB跌破540USDT日跌8.46%
49,223 次浏览
80 人讨论中
8
#香港拟罚冒用加密头衔者10万港元
15,918 次浏览
77 人讨论中
9
#BitMine的ETH未实现亏损达101亿美元
50,171 次浏览
149 人讨论中
10
#Strategy净储备达350亿美元
21,091 次浏览
40 人讨论中